MetaDefender Core的零時差偵測
OPSWAT專為離線及受監管環境設計的 AI 驅動型本地部署零日漏洞偵測解決方案。該方案採用基於模擬技術的自適應沙箱及 AI 驅動的惡意軟體分析技術,用以揭露具有隱蔽性的威脅、提取可採取行動的指標(IOC),並在MetaDefender Core 支援安全的檔案檢查。
- 數分鐘內完成安裝
- 無需額外整合
- 使用您現有的政策
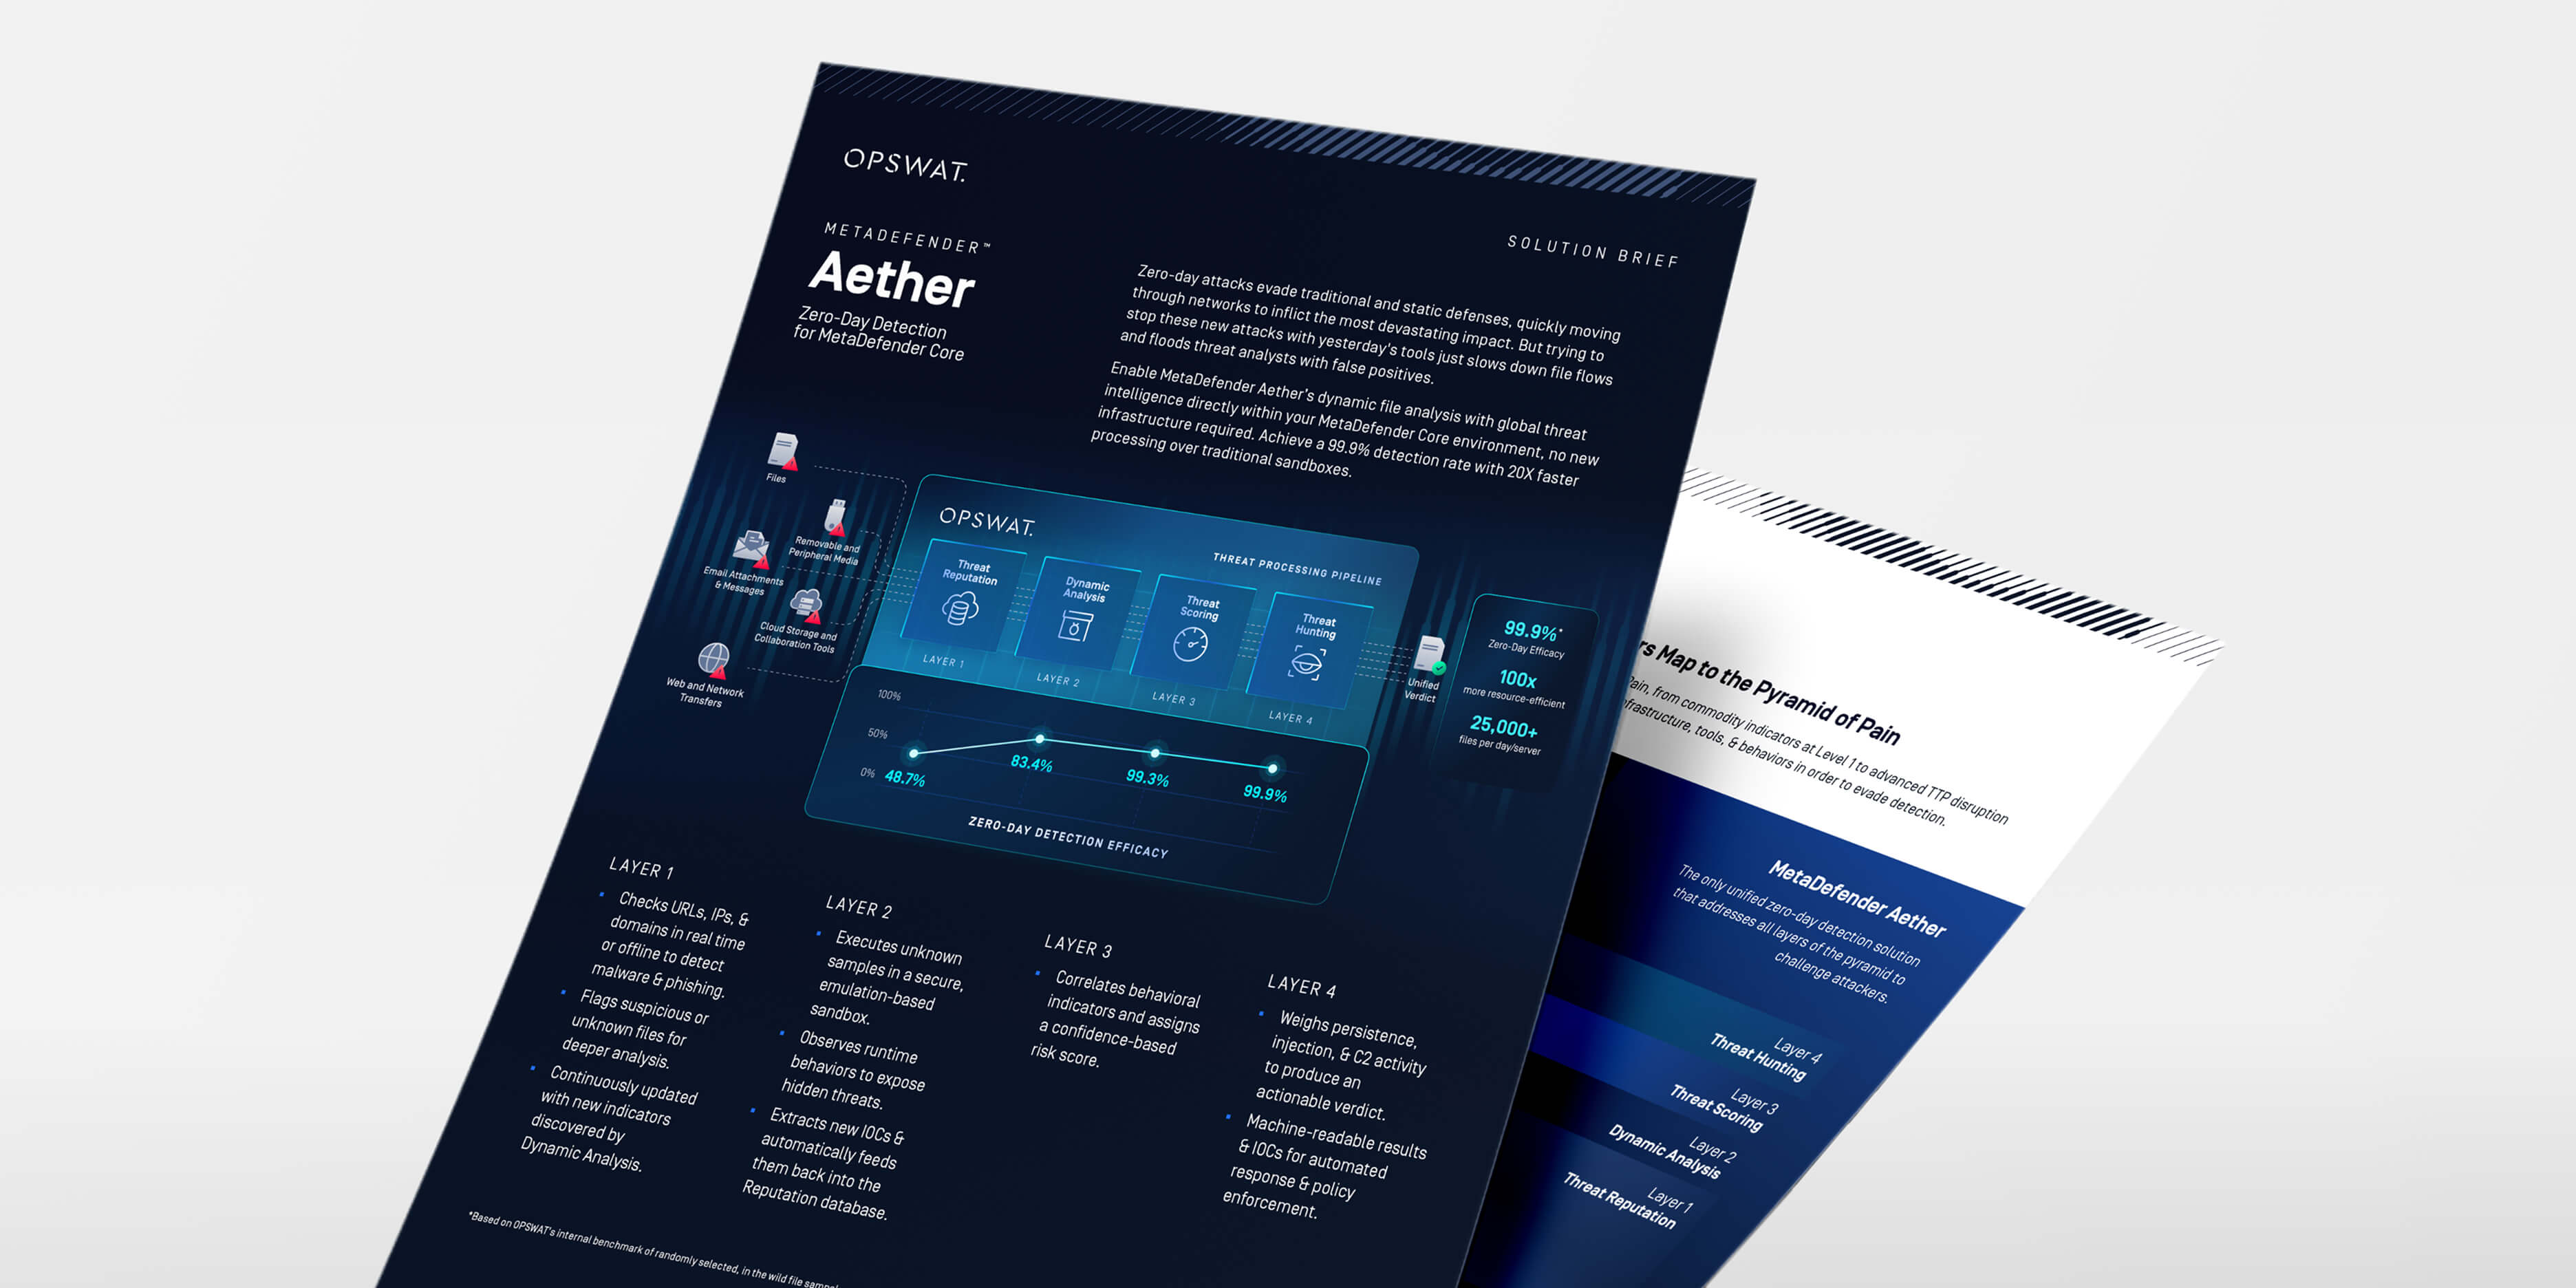
統一零時差漏洞偵測
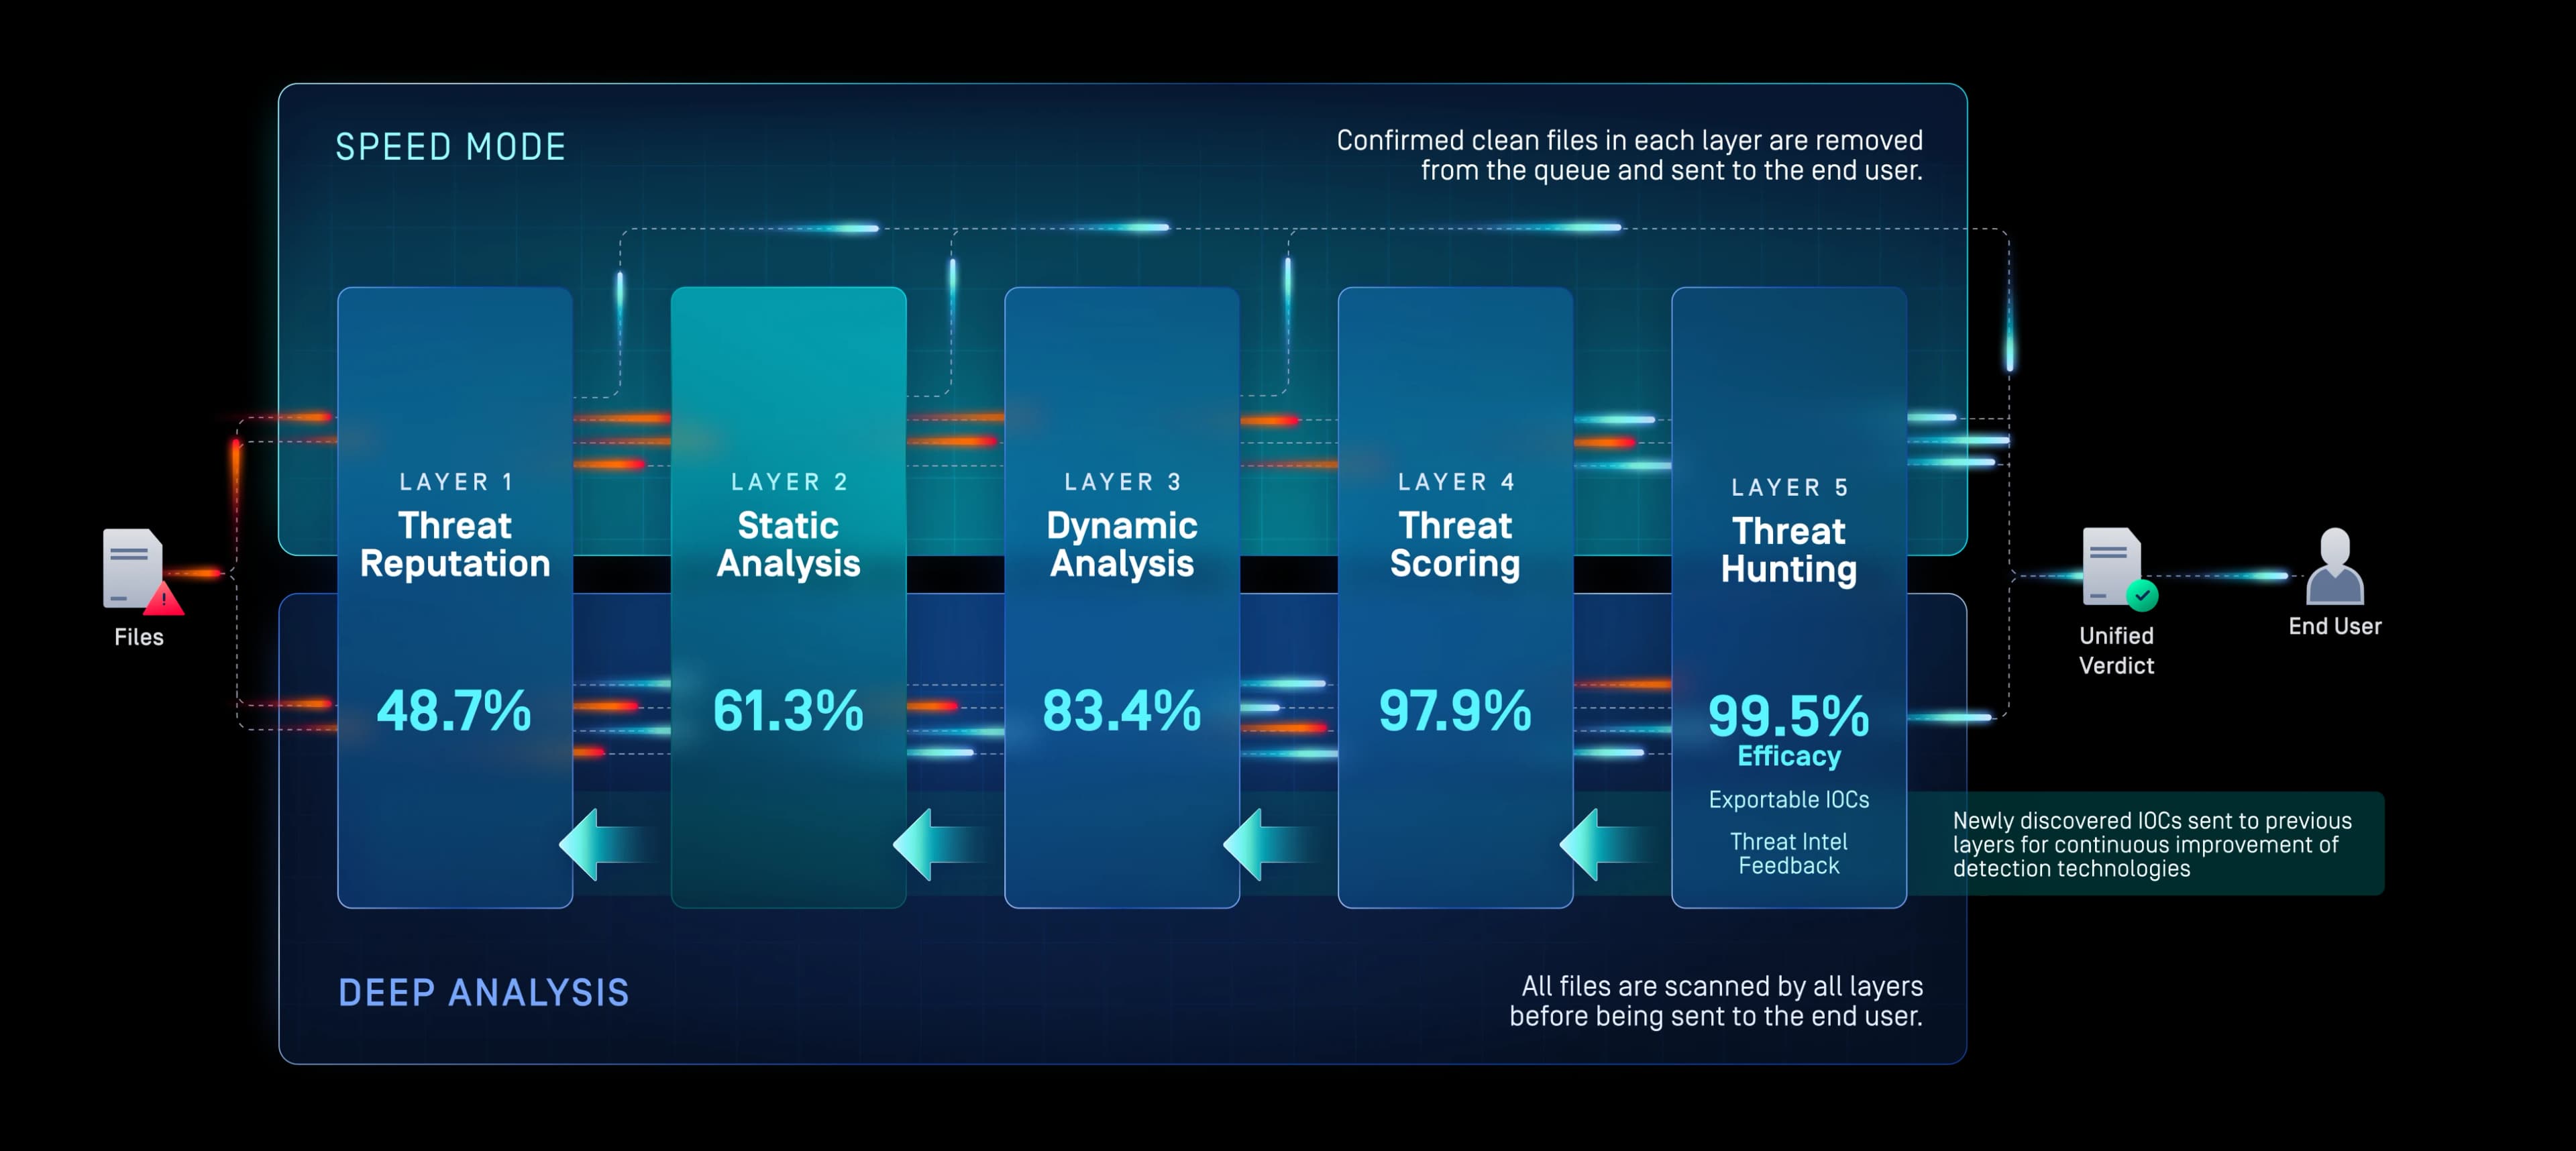
第一層:威脅聲譽
快速揭露已知的
威脅
在進行更深入的分析之前,先阻止已知的威脅。
無論在線上或離線狀態下,皆會將檔案、URL、IP 位址及網域與持續更新的聲譽情報進行比對。
阻斷了惡意軟體與攻擊者基礎設施的重複利用,迫使攻擊者輪替指標並重建傳遞路徑。
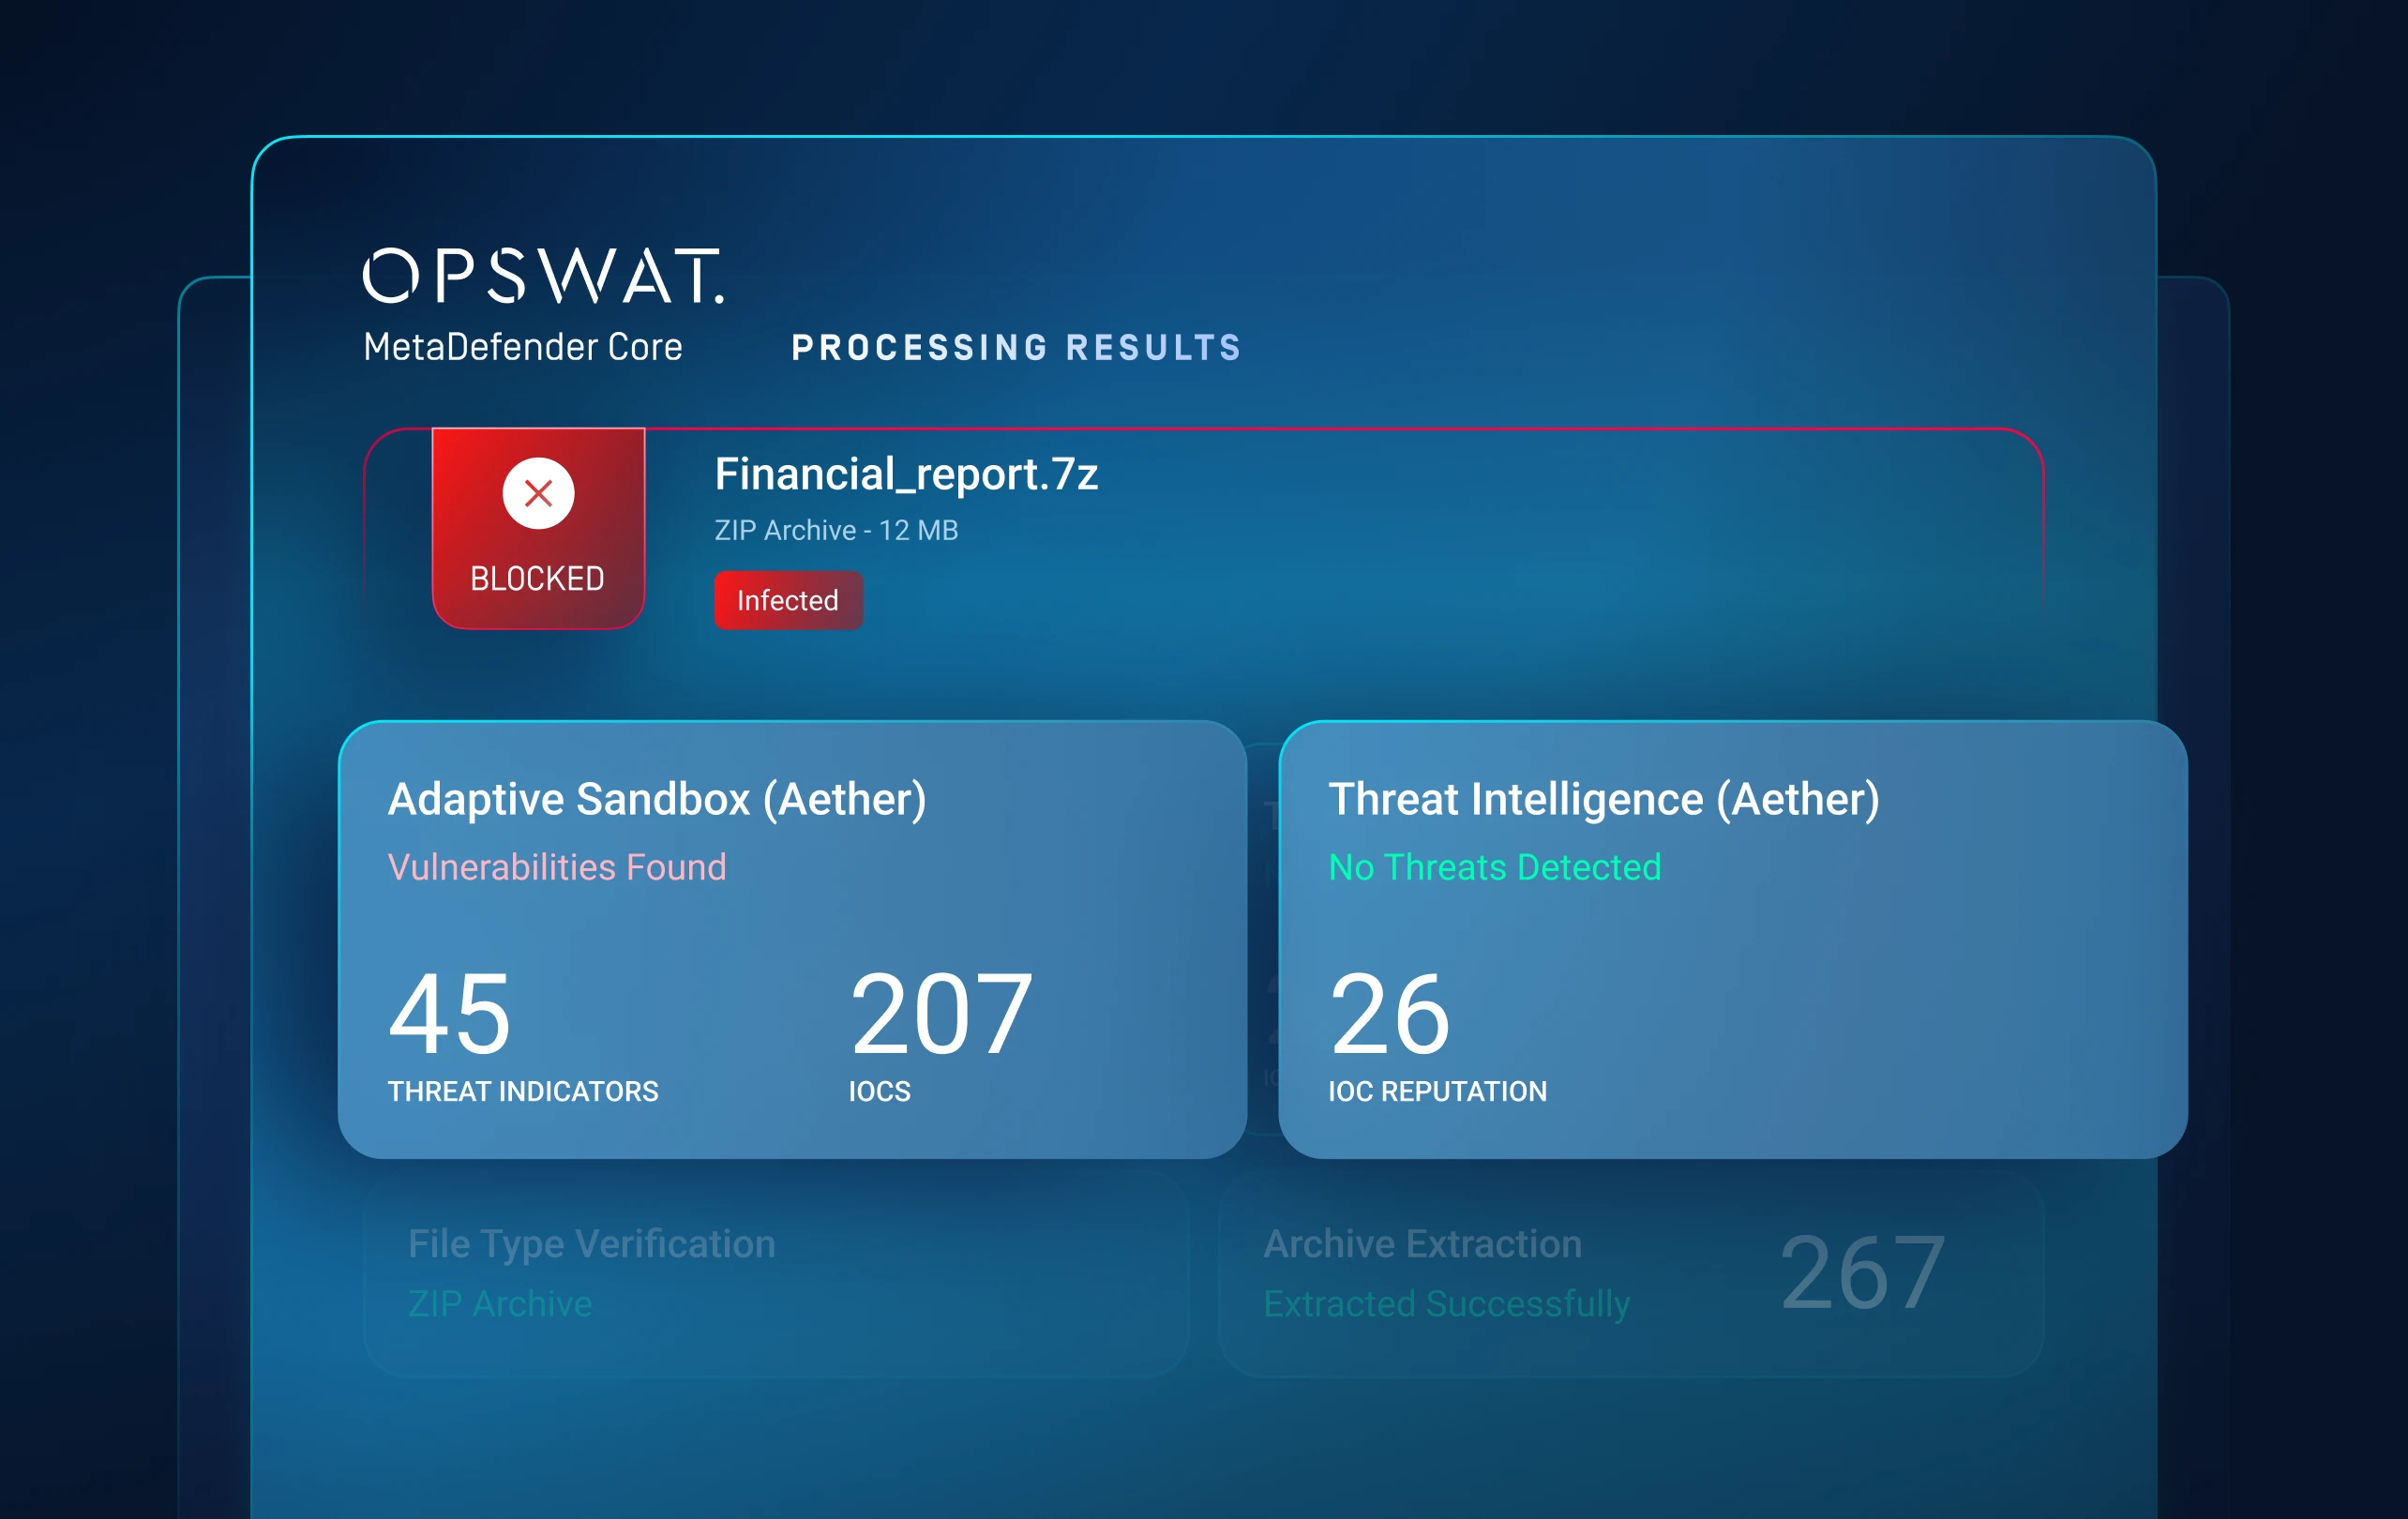
第 2 層:靜態分析
在執行前預測未知威脅
彌補執行前偵測的漏洞。
預測型 Alin AI 透過分析檔案結構與行為特徵,能在數毫秒內預測惡意意圖,無需仰賴簽名或觸發測試。
能在前所未見及多態型惡意軟體執行前即予以偵測,既能減少後續對沙箱的需求,又能維持檔案傳輸速度。
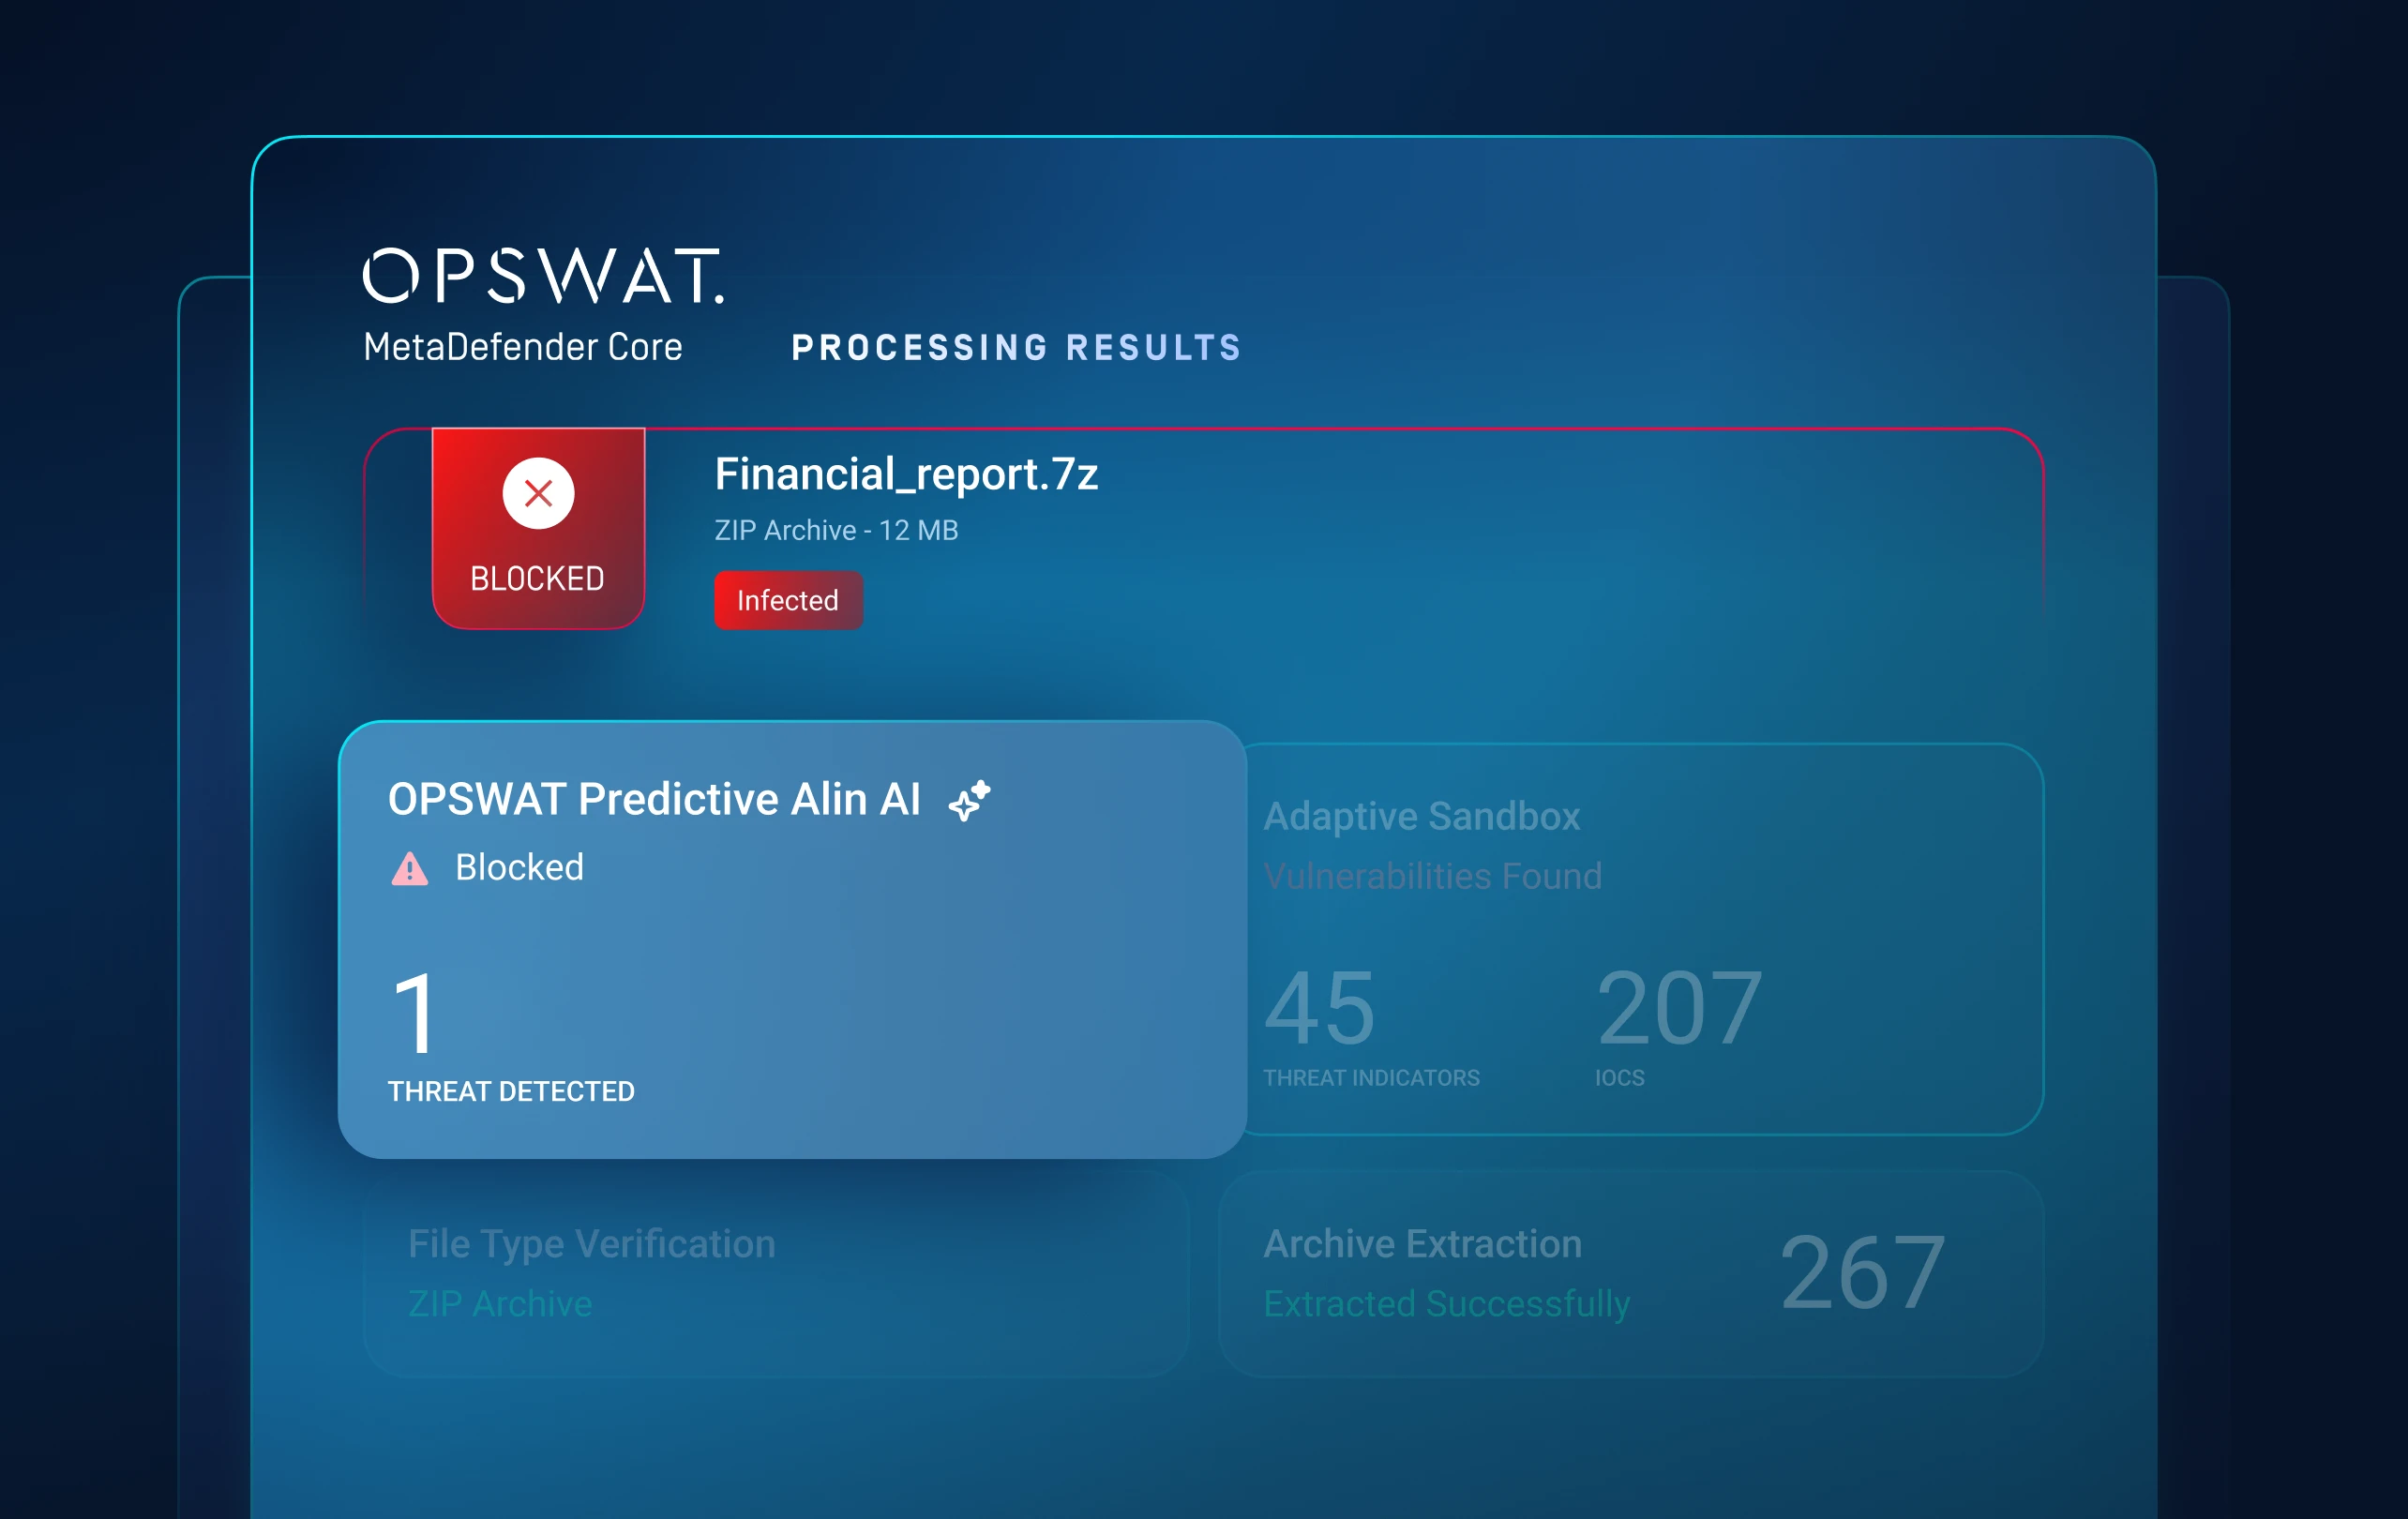
第 3 層:動態分析
迫使隱藏的威脅現形
揭露靜態分析與虛擬機器(VM)工具所無法偵測到的隱蔽型惡意軟體。
一種基於模擬技術的Adaptive Sandbox ,能在不依賴可被偵測到的虛擬機的情況下,Sandbox 惡意行為並探索替代的執行路徑。
揭露載入器鏈、執行時殘留物、混淆腳本、多階段有效載荷以及規避技術。
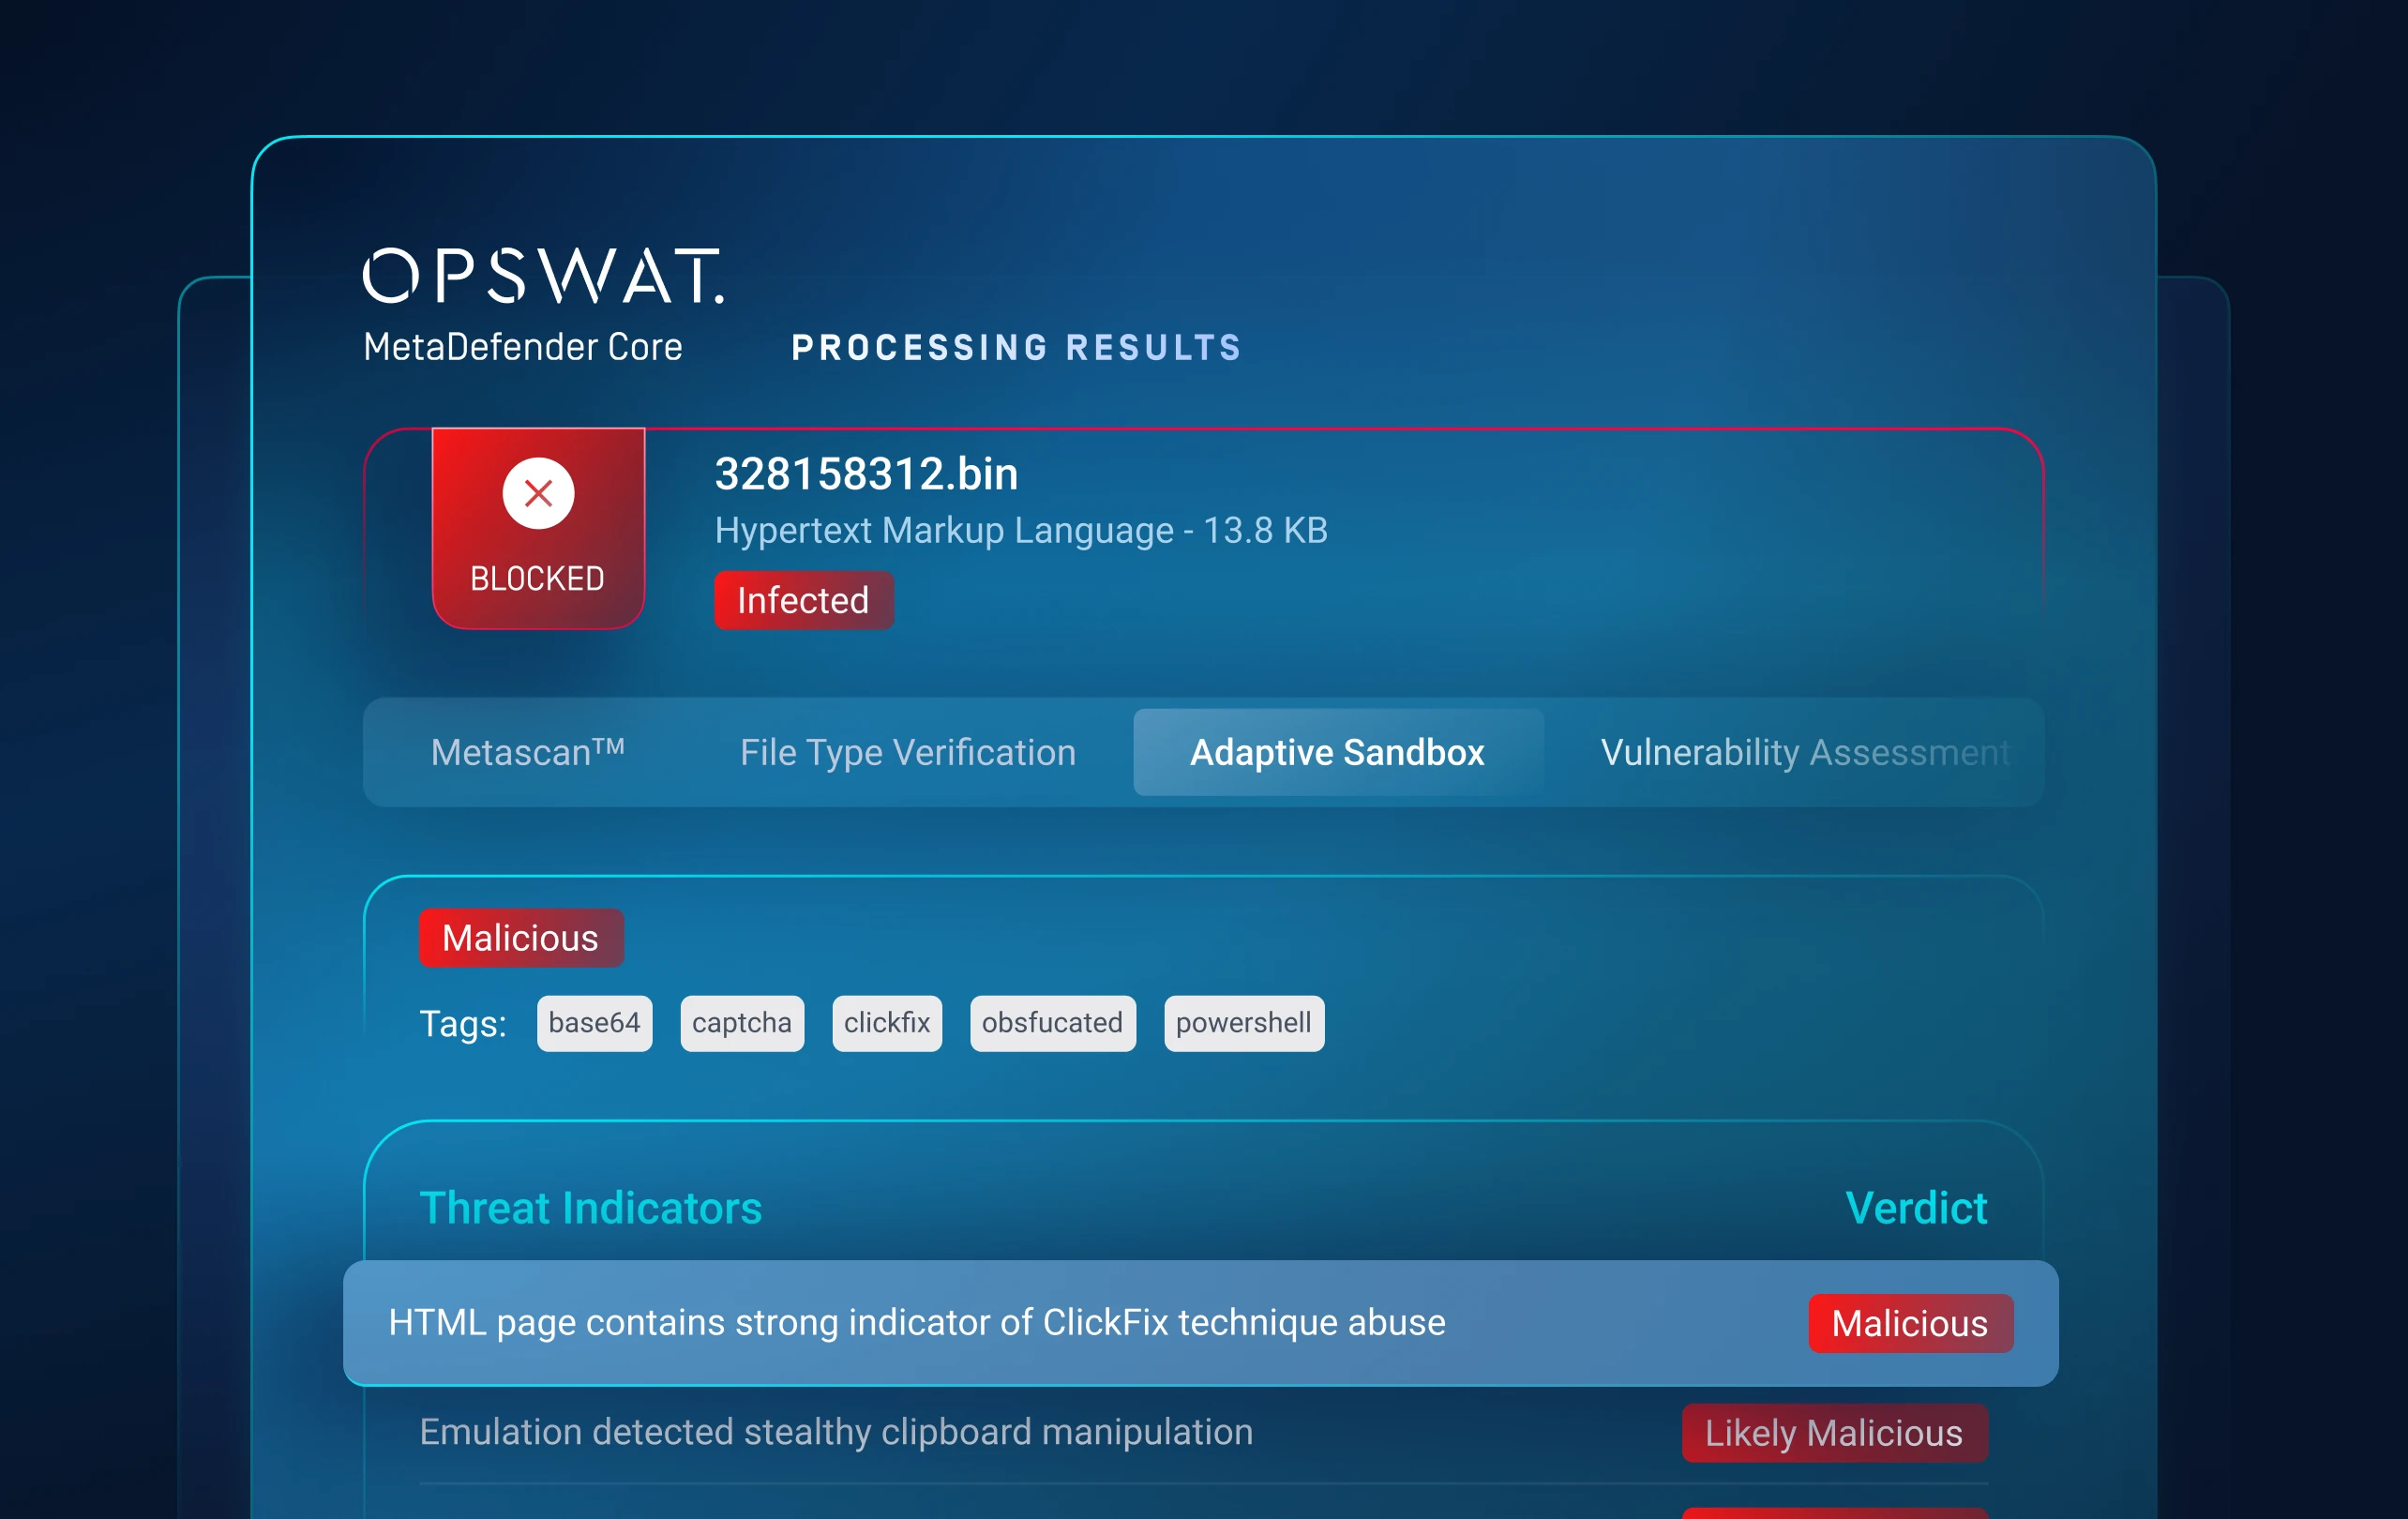
第 4 層:威脅評分
將最重要的事情列為優先
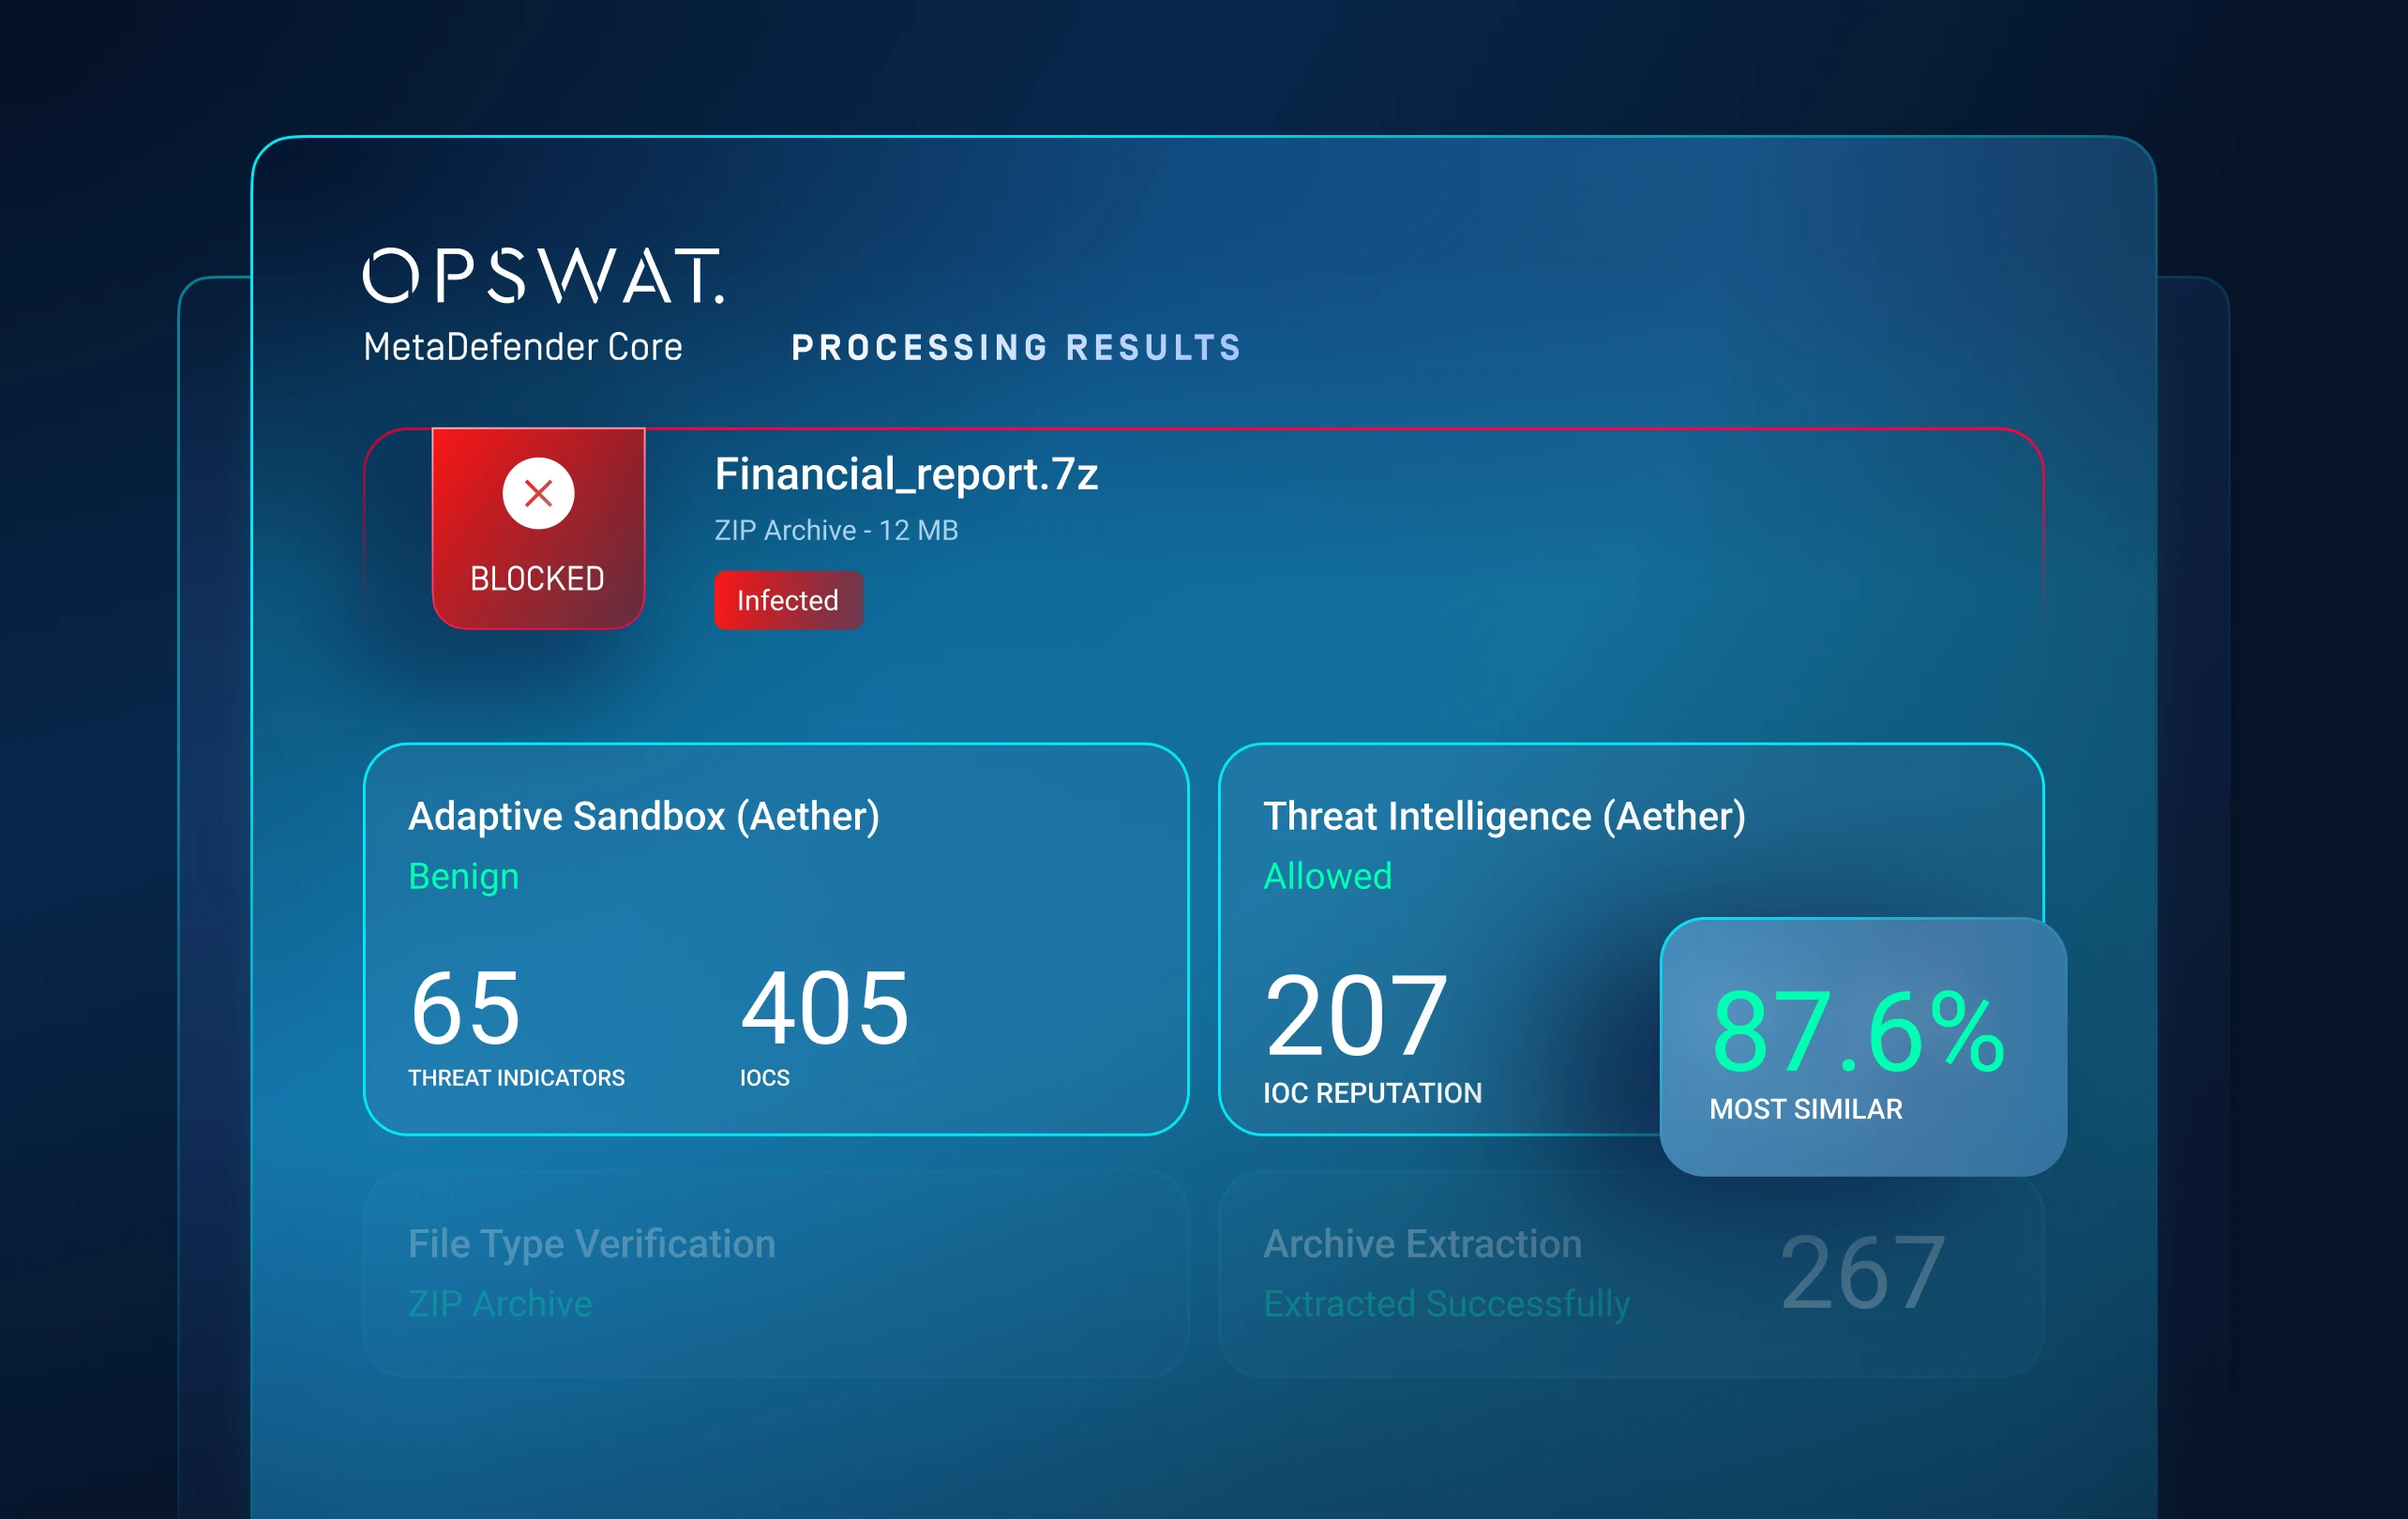
將複雜的威脅行為轉化為可付諸行動的判斷。
將聲譽、靜態分析與動態分析訊號相互關聯,以產生基於可信度的風險評分。
即時標示風險最高的威脅,從而減少誤報、警報干擾,並縮短分析師進行初步篩選所需的時間。
第 5 層:威脅獵捕
將威脅與活動建立關聯
從孤立的檔案偵測,邁向活動層級的智慧分析。
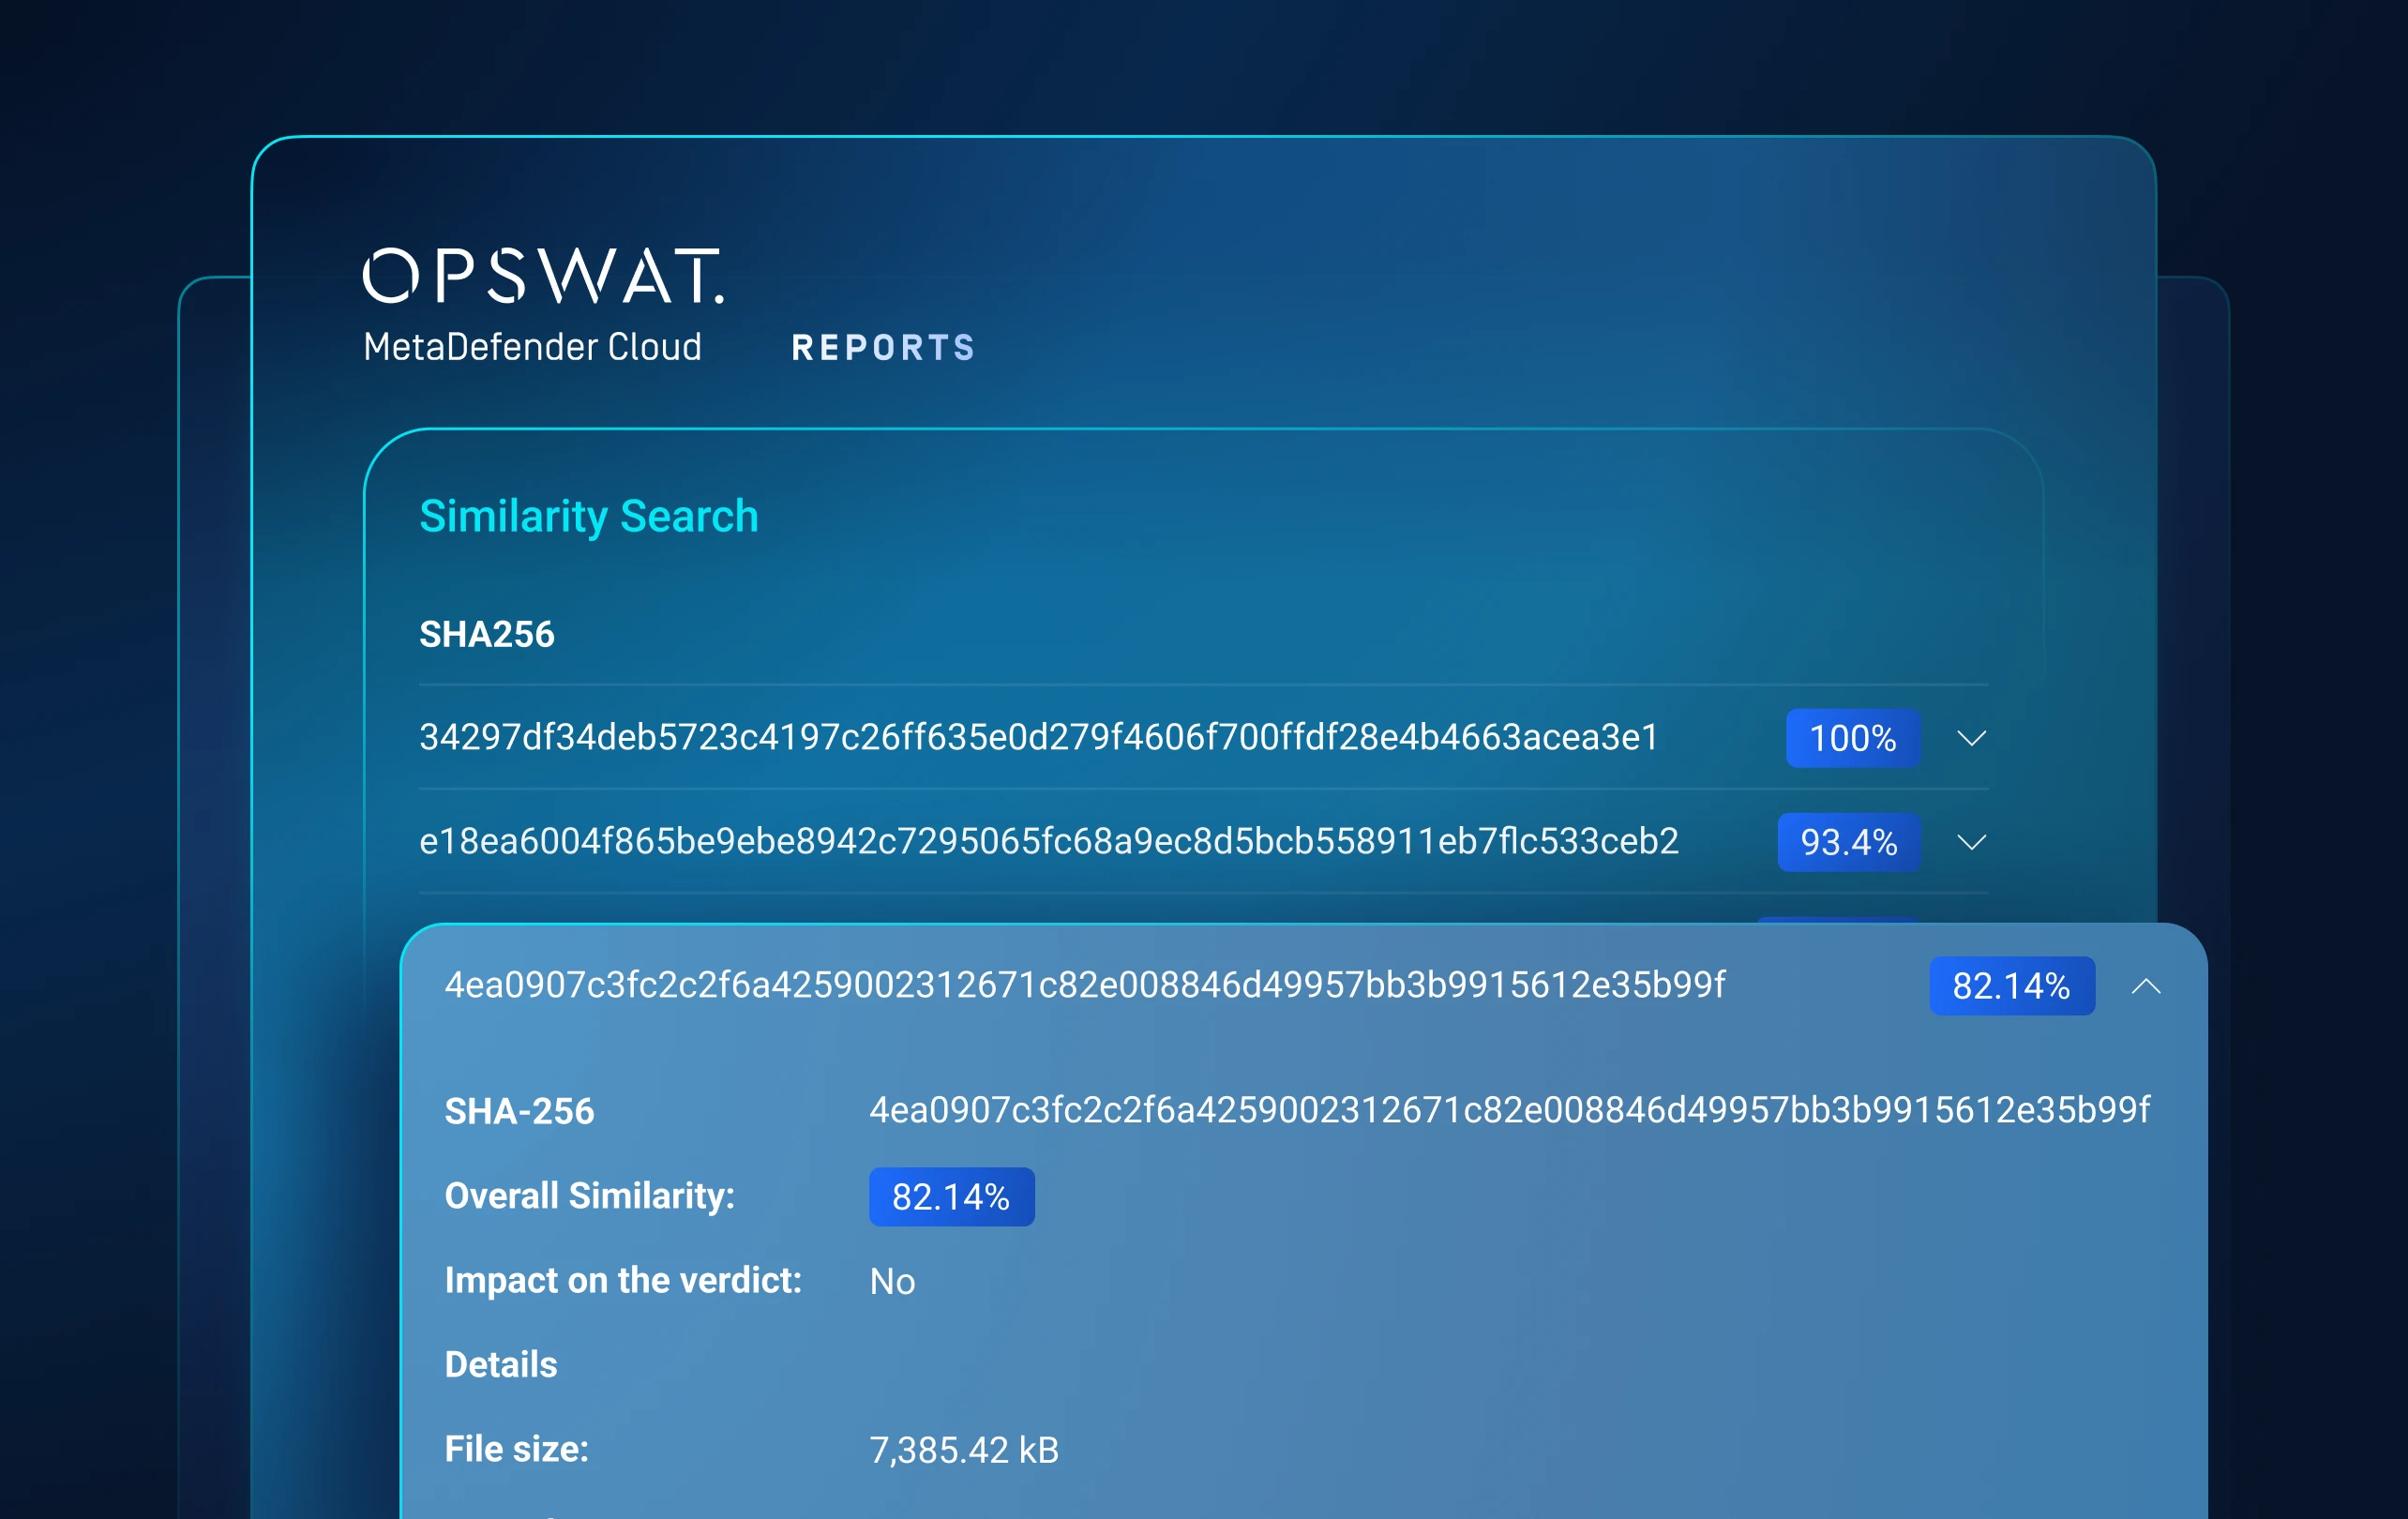
透過機器學習驅動的相似性搜尋與威脅模式關聯分析,可將未知樣本與已知的惡意軟體、基礎設施、戰術及相關變種建立關聯。
揭露惡意軟體家族與攻擊者行動,迫使攻擊者徹底改造其工具、基礎設施及攻擊手法。
三步驟輕鬆上手
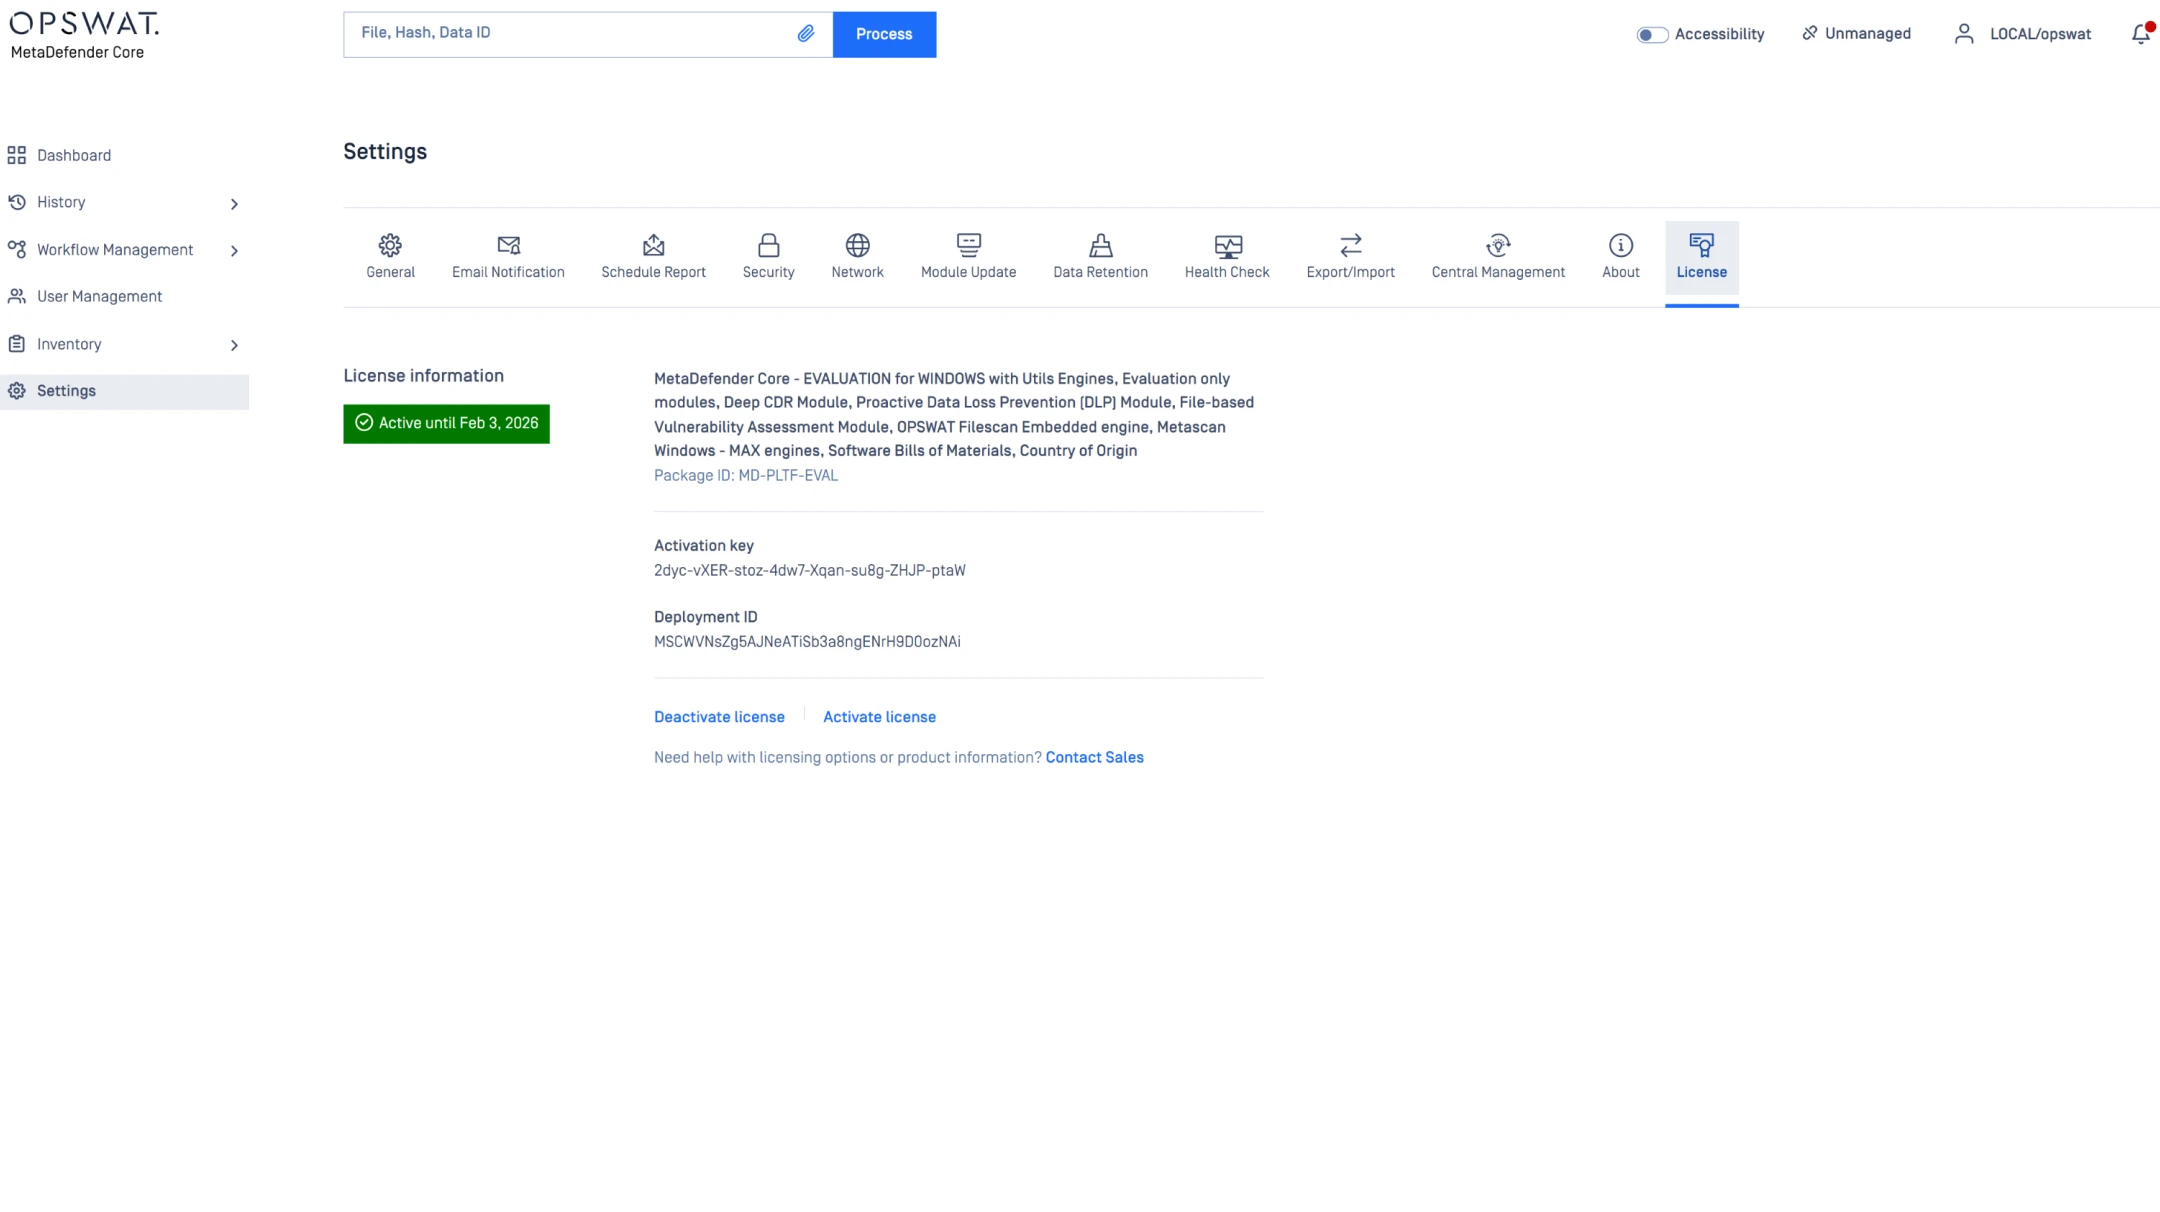
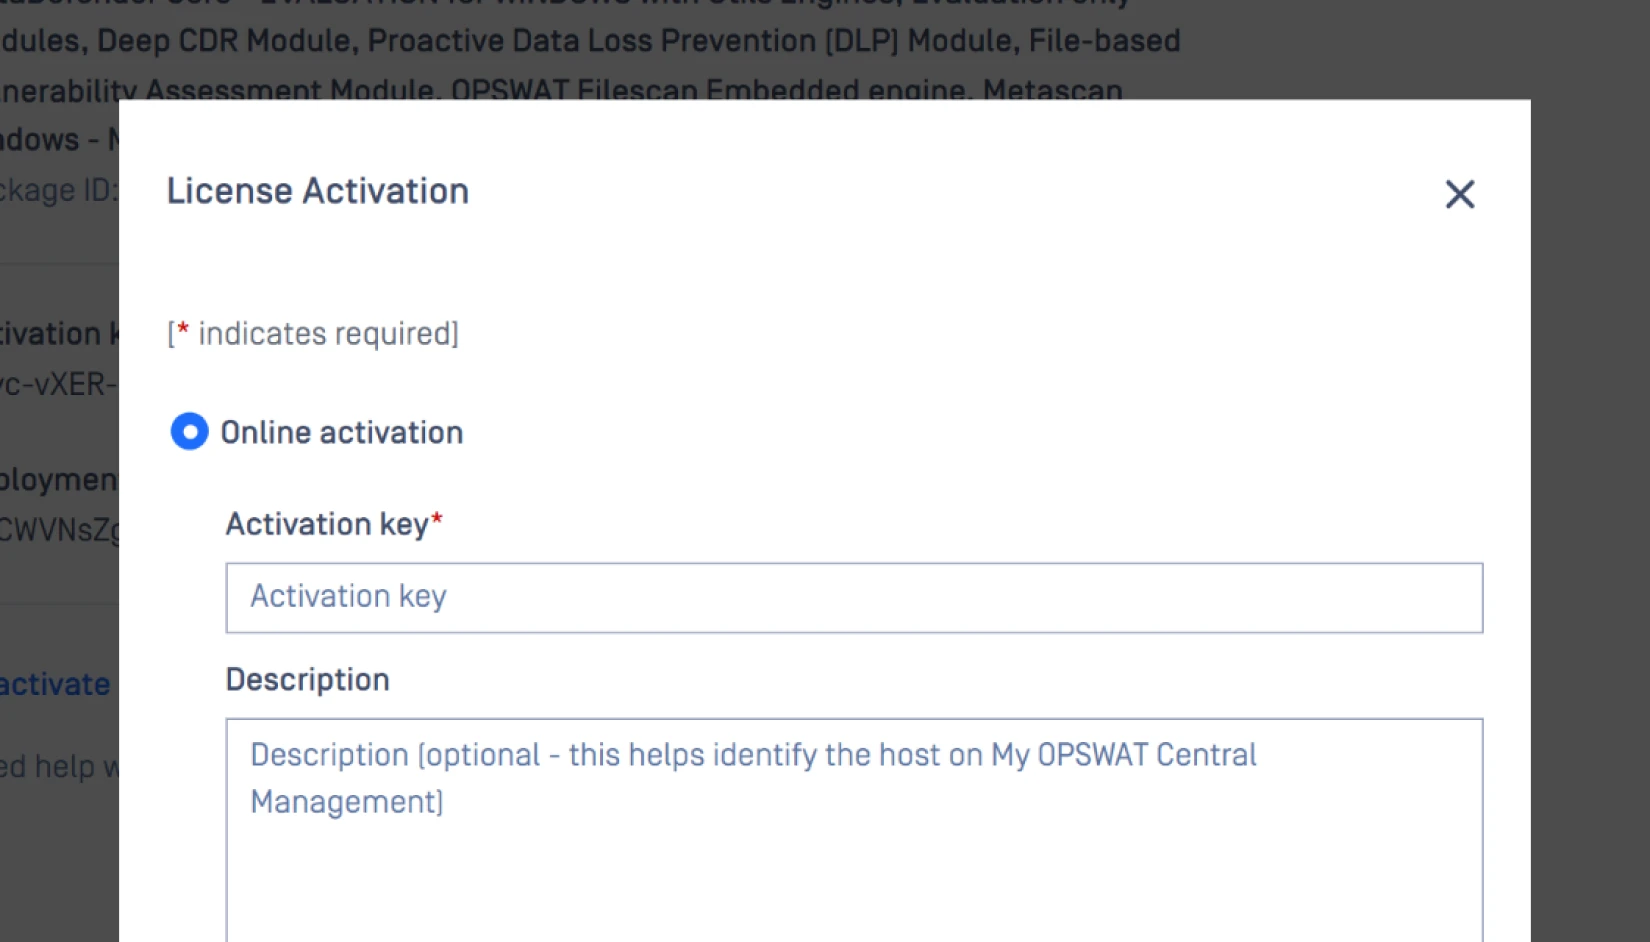
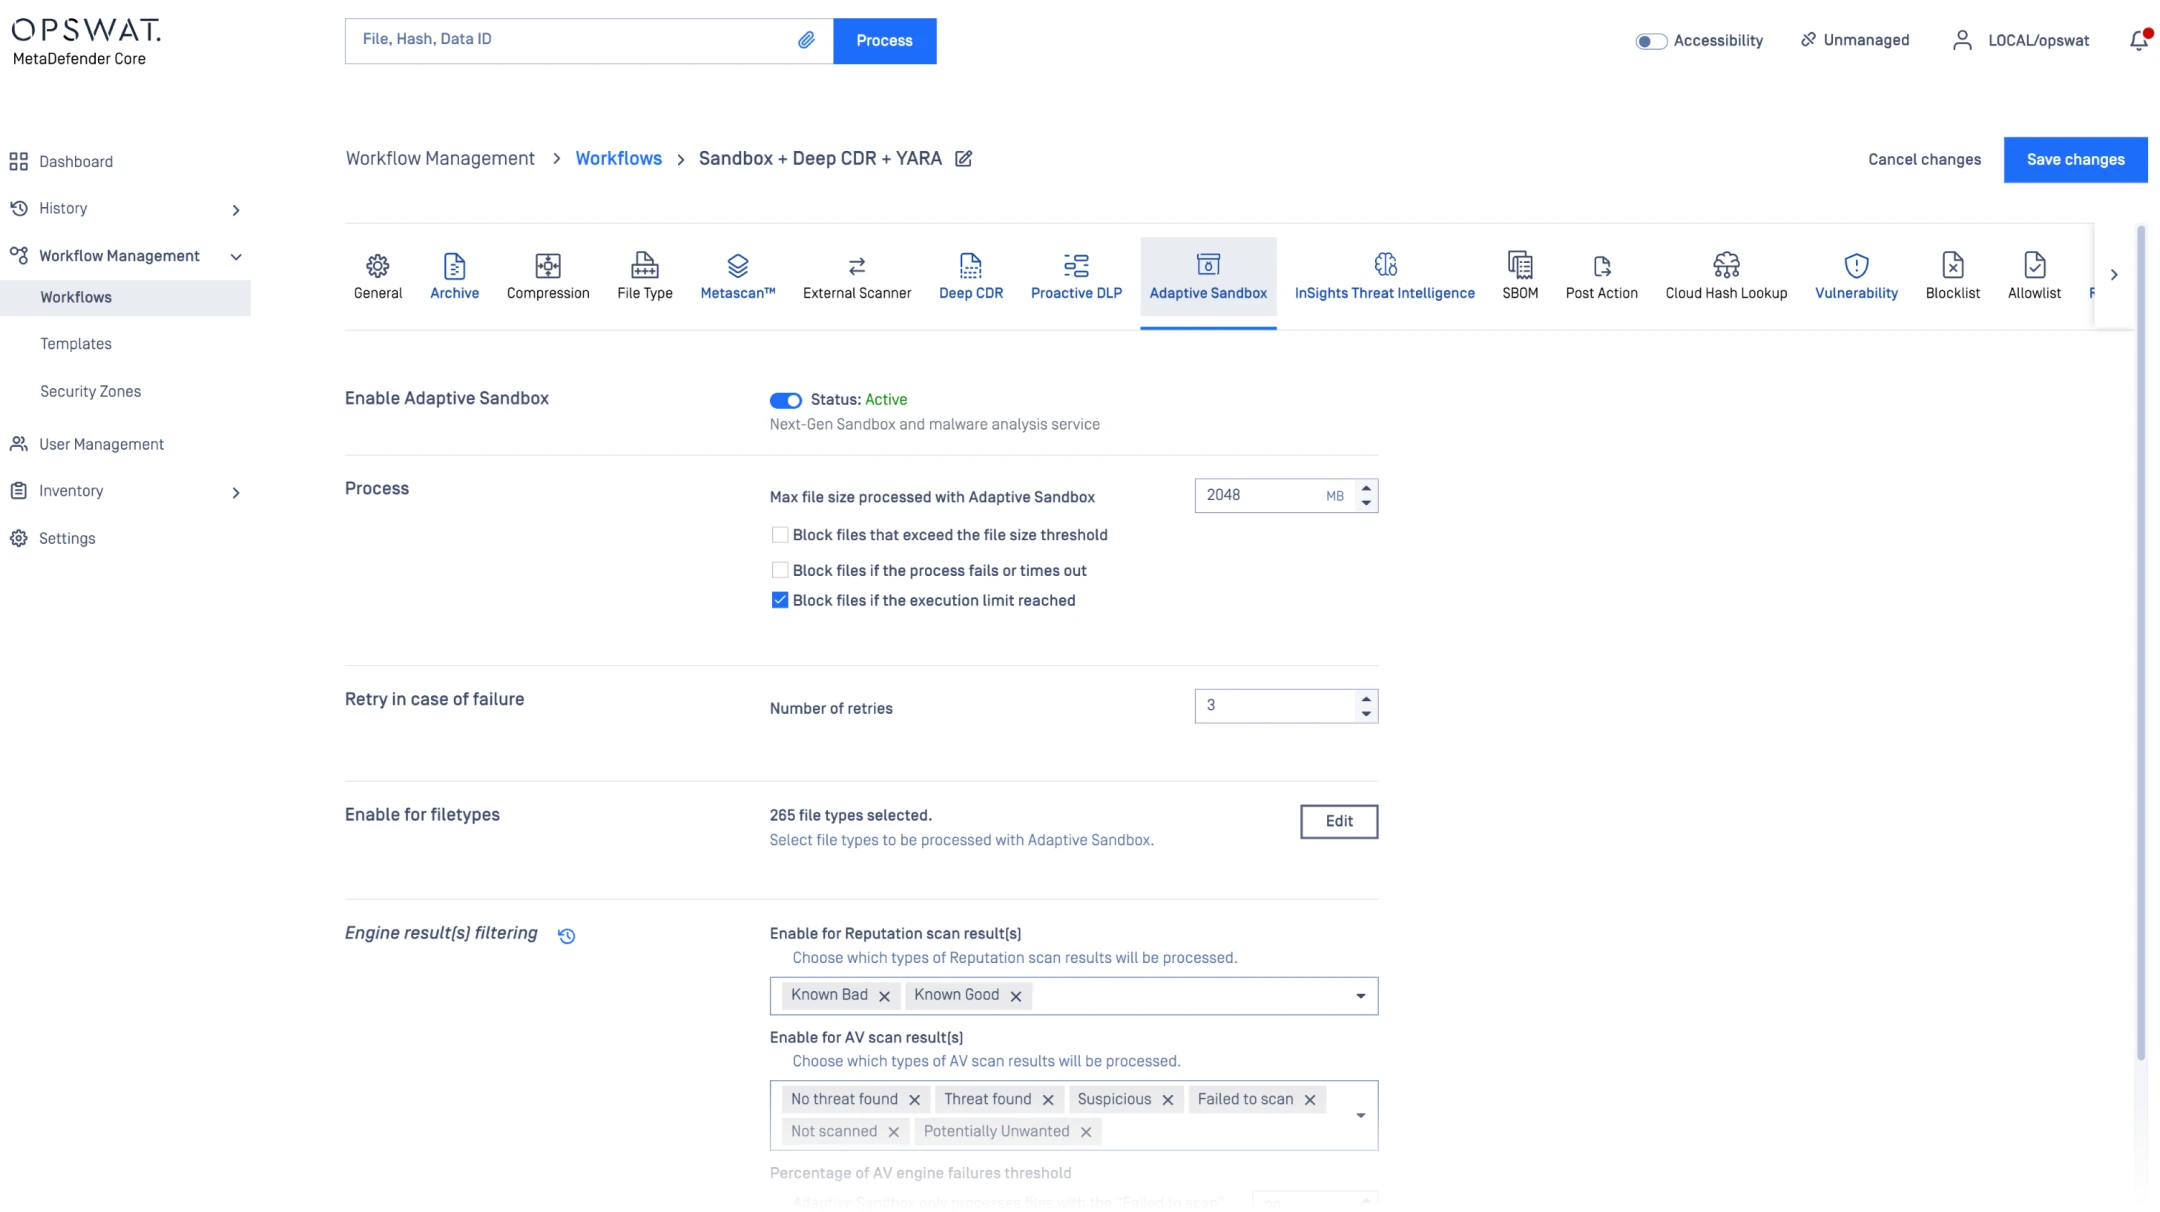
添加您的API 以啟用Sandbox 內建Threat IntelligenceSandbox Adaptive Sandbox 。
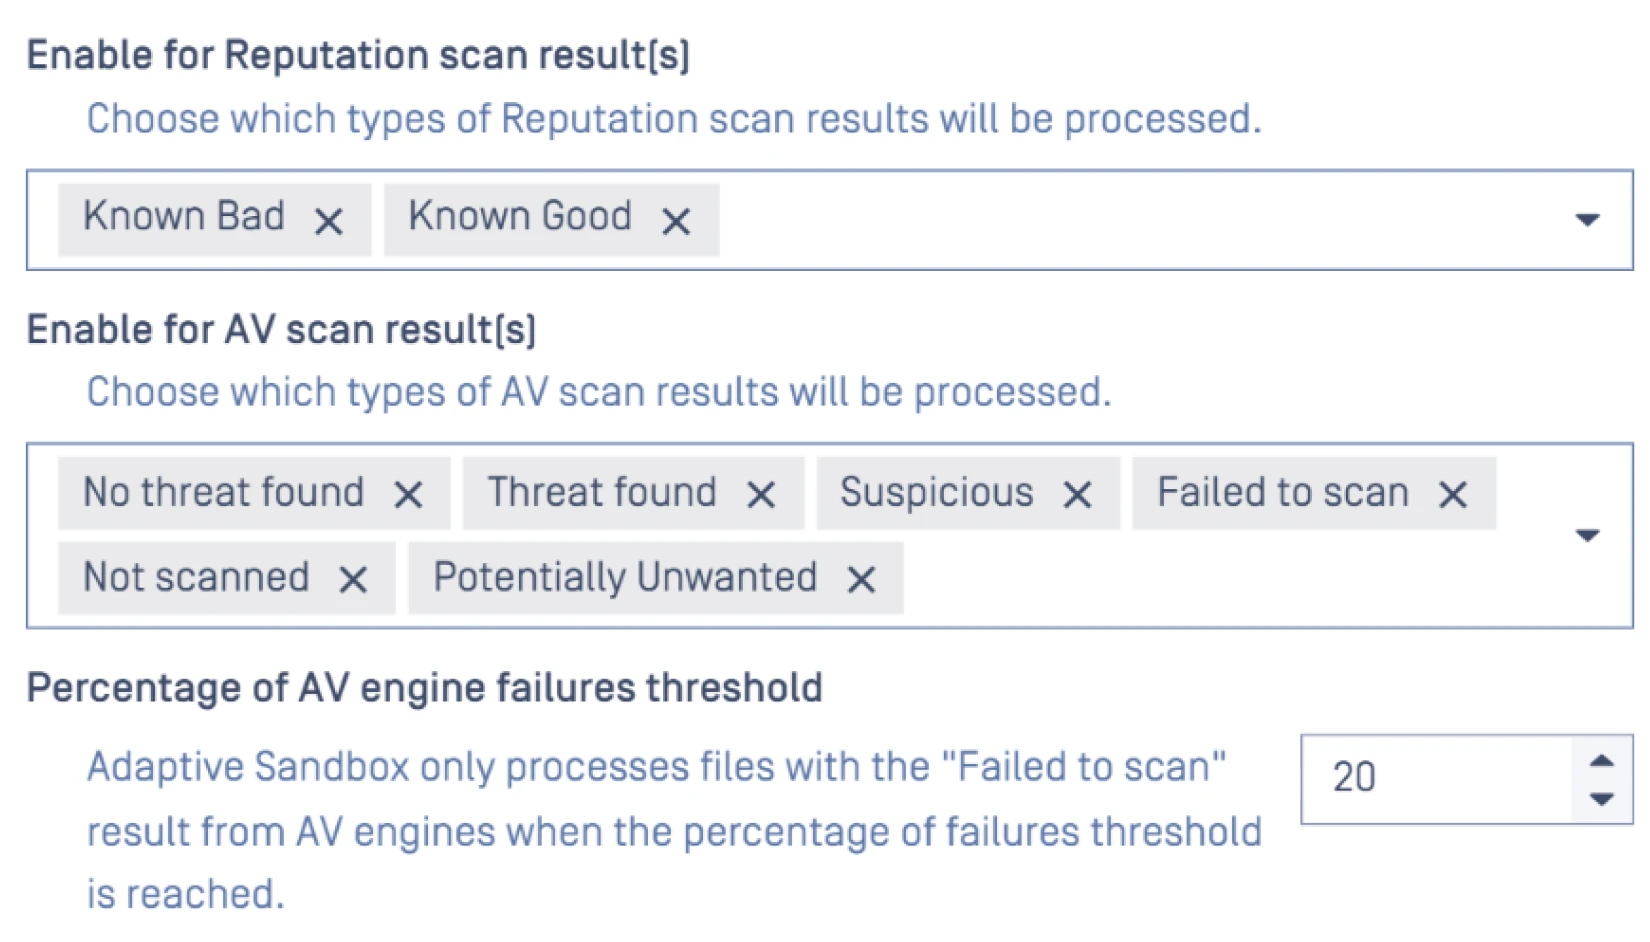
選擇哪些檔案類型或風險類別將自動送交動態分析。
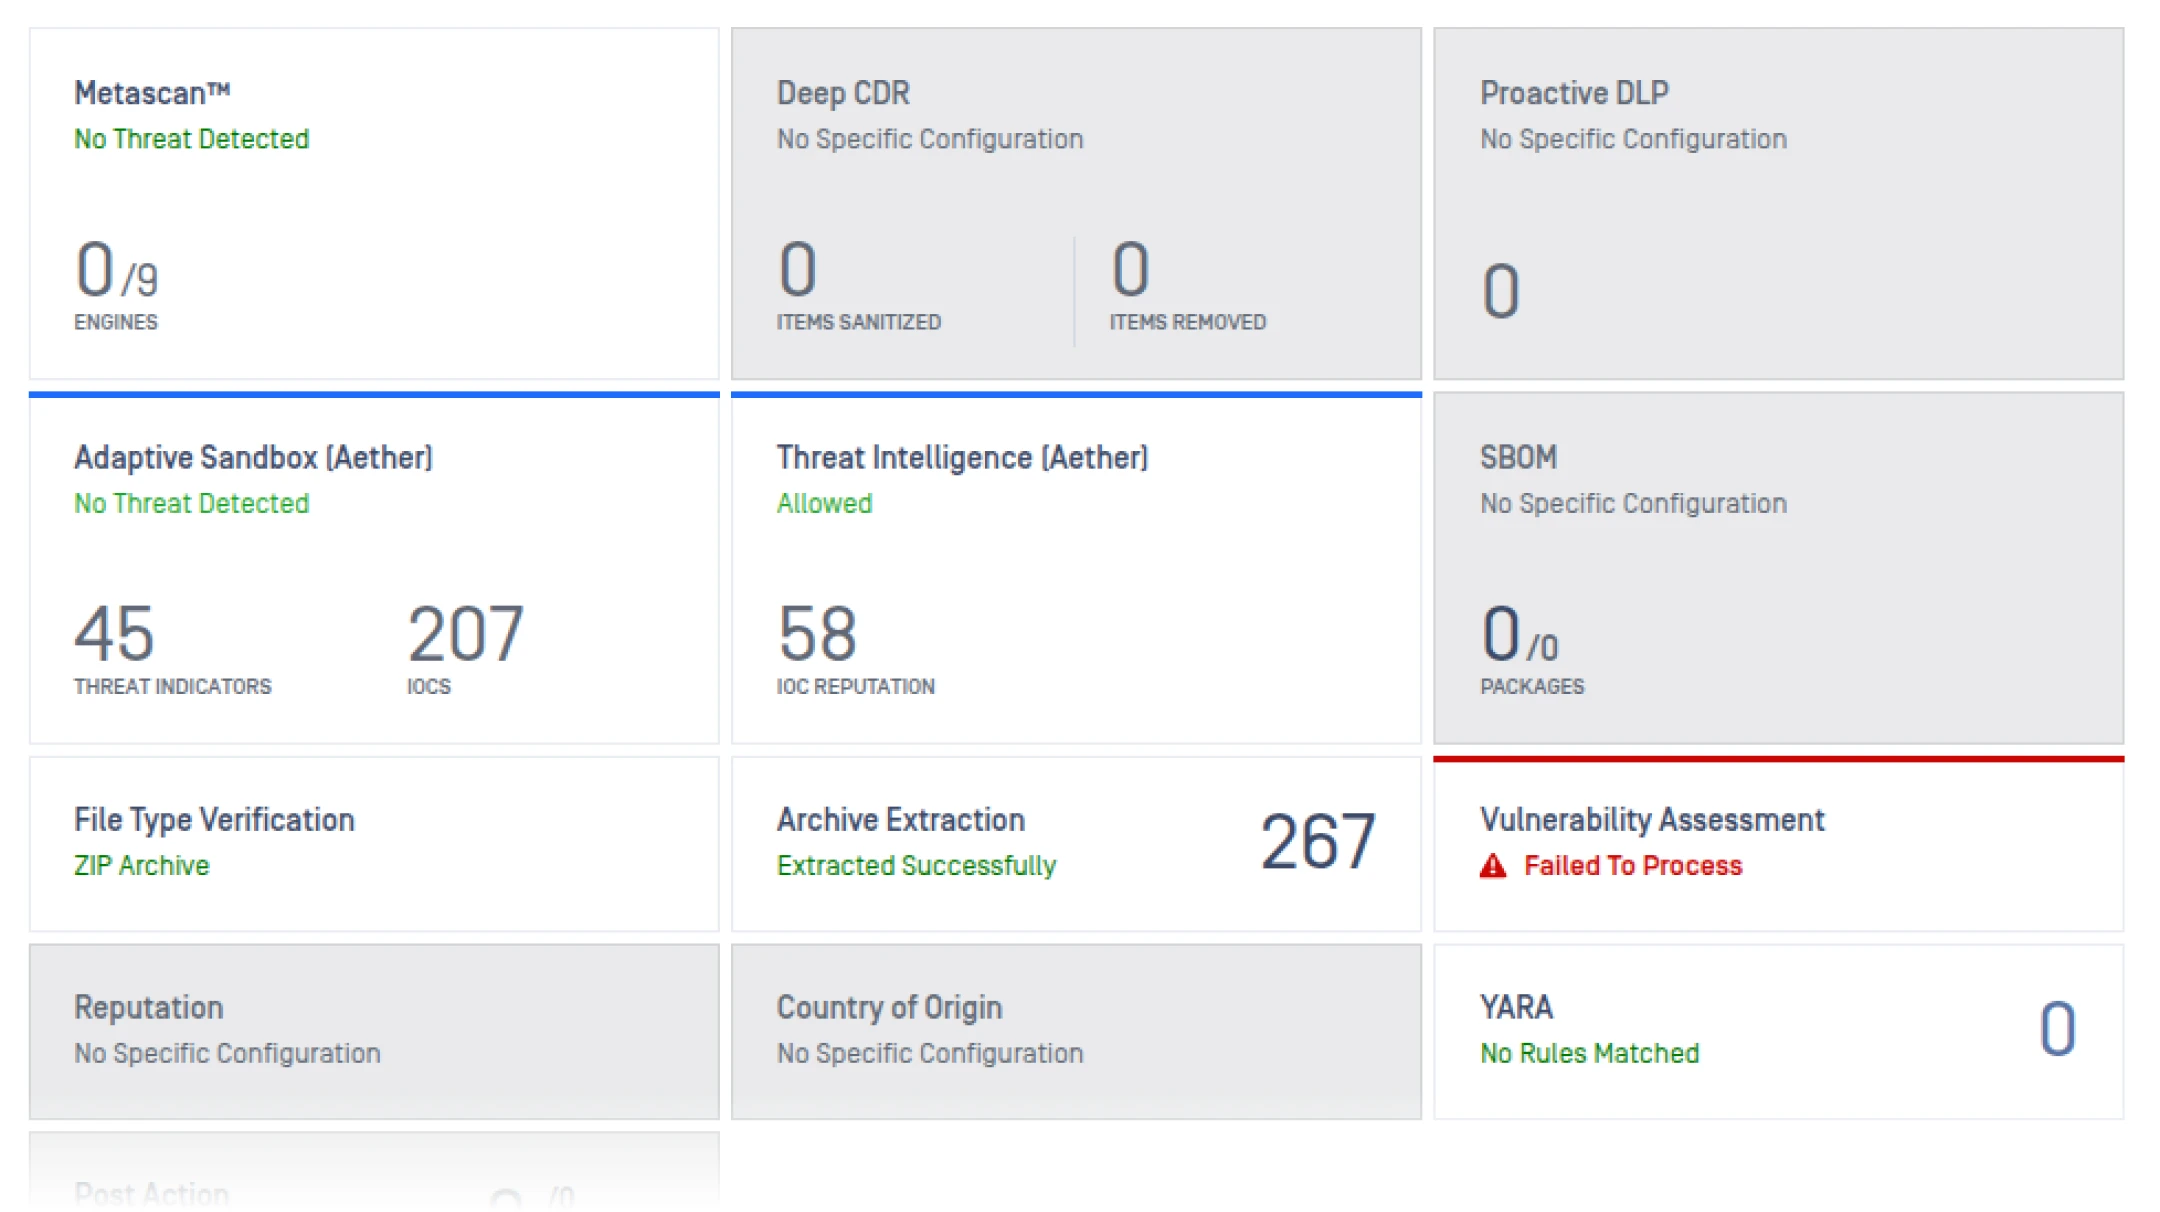
直接在您的Core 檢視沙盒判定結果、威脅評分及IOC指標。
- 步驟1
- 步驟2
- 步驟3
產品概述
瞭解MetaDefender 如何透過結合自適應沙箱、威脅情報、威脅評分及相似性搜尋,在檔案進入關鍵環境之前,於邊界處偵測零日威脅。
嵌入式與遠端
Adaptive Sandbox 功能
下表概述了Adaptive Sandbox 與嵌入式引擎的功能集。此表未包含平台功能,例如API 、可配置的存取控制清單 (ACL)、OAuth 整合、通用事件格式 (CEF) syslog 反饋等。
請聯繫我們預約技術簡報,以全面了解所有平台功能與能力。
特點
137解壓縮10 +不同的存檔案類型(例如.7Z,CAB / MSU,DEB,LZIP,ISO,RAR,VHD,ZIP)
Supported Engine: Embedded, Remote
類別:偵測能力
提取嵌入的子工件(例如,從 Word 中提取 OLE2)
Supported Engine: Embedded, Remote
類別:偵測能力
提取活動內容(例如,HTML 檔案中的Base64有效負載)
Supported Engine: Embedded, Remote
類別:偵測能力
提取資源、影像和字串(包括 OCR 文字辨識)
Supported Engine: Remote
類別:偵測能力
提取和解碼 VBA 巨集、VBS/JS、PowerShell 腳本
Supported Engine: Remote
類別:偵測能力
擷取嵌入式 PE 檔案(從安裝程式、內聯或覆寫)
Supported Engine: Embedded, Remote
類別:偵測能力
自動解碼 (例如 Base64 字串、XOR 編碼資料)、反編譯 (Java、.NET) 及模擬 shellcode (EmbedEquation)。 Python 和 Bash 的自動解碼可增強腳本分析。
Supported Engine: Embedded, Remote
類別:分析深度
提取和驗證證書(PE、PDF、簽名巨集)和身份驗證
Supported Engine: Embedded, Remote
類別:偵測能力
計算哈希值(例如,SSDEEP、Imphash)和部分/資源的熵
Supported Engine: Embedded, Remote
類別:偵測能力
計算 UUID,例如 .NET GUID(模組版本/TypeLib ID)
Supported Engine: Embedded, Remote
類別:偵測能力
解析 PE 編譯器元資料(RICH 標頭)
Supported Engine: Embedded, Remote
類別:分析深度
解析SFX安裝程式元資料
Supported Engine: Embedded, Remote
類別:分析深度
支援
符合監管要求
隨著網路攻擊及其執行者日益精進,全球監管機構正
實施法規,確保關鍵基礎設施採取必要措施維持安全。
推薦的資源
網路安全的恆量
MetaDefender forCore
SANS偵測與應變調查
2025OPSWAT 威脅趨勢報告
掃描關鍵資訊:精準度達 99.9% 的 AI 引擎,助您強化資安防護體系
以安全為先的MFT:透過原生 AI 與模擬驅動技術防禦基於檔案的攻擊
能源供應商透過OPSWAT消除警報洪流並提升零日漏洞偵測能力
常見問題
這是MetaDefender Core 內建的沙箱模組——當您需要將零時差分析緊密整合至現有Core (ICAP、自助服務站、電子郵件、MFT)時Core尤其適用於受監管或物理隔離的環境。若需完整的獨立分析介面及更廣泛的威脅情報工作流程,則應選擇 Aether 解決方案。
使用Core (巨集、腳本、嵌入式物件、動態內容)自動路由僅佔2-3%的高風險流量,在維持模擬環境吞吐量的同時,確保不會漏檢隱蔽的第一階段攻擊載體。此機制亦可手動運用於分析檔案行為。
獨立偵測邏輯更新(更快覆蓋)、離線憑證驗證(適用於隔離環境操作)、擴展檔案類型/安裝程式覆蓋範圍,以及雙重Base64解碼機制,讓您無需完整升級即可應對不斷演進的規避手法。
Yes-Linux伺服器(RHEL/Rocky)部署於本地端,離線模式下無外發依賴,具備最小化外發選項,並透過簡易REST連線至現有Core。專為營運技術/工業控制系統及機密網路設計。
更精準的分流(減少升級處理)、更快速的根本原因分析(解碼腳本/拆解載入器),以及可立即執行的指標(IOCs),這些將豐富您的安全資訊與事件管理系統(SIEM)規則與操作手冊。