 Fend 的單向傳輸閘道已成為MetaDefender 平台的一部分
MetaDefender X
具有全面威脅防禦功能的檔案傳輸保護方案
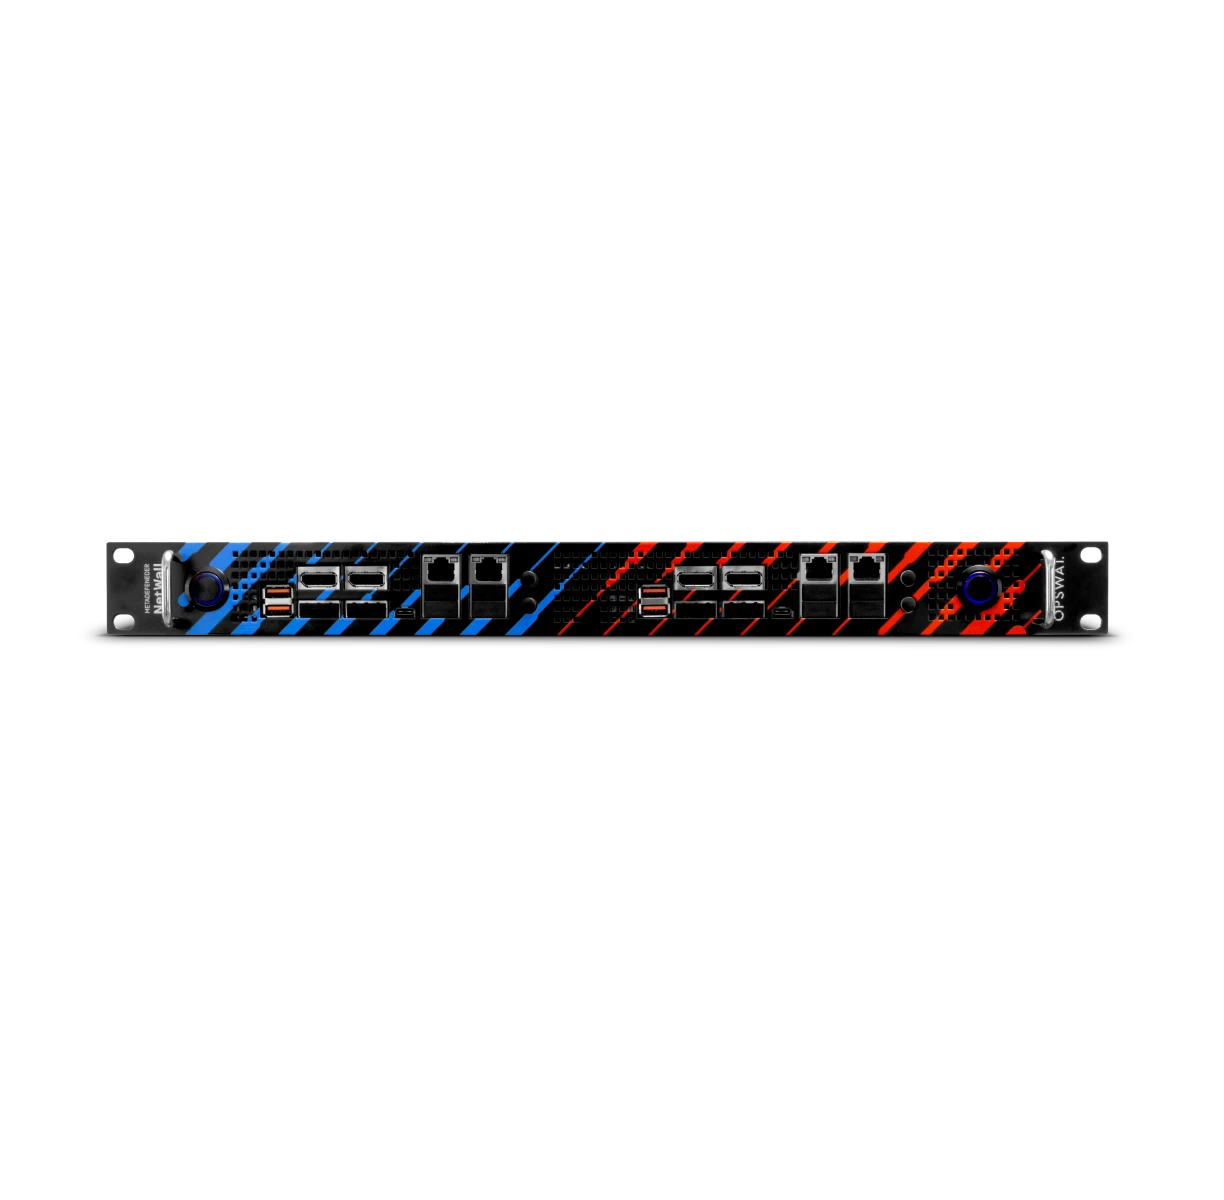
MetaDefender X™ 是OPSWAT安全單向檔案傳輸解決方案,旨在讓檔案能在安全等級不同的網路之間安全地傳輸。該解決方案與MetaDefender Core 整合,包含 Metascan™Multiscanning Deep CDR™ 技術,可強制執行單向檔案傳輸、檢查並淨化檔案、符合法規要求,並協助保護 IT 與 OT 環境免受外部網路威脅。
易於部署
平台可快速無縫部署
可靠的有效負載量傳輸
全面的檔案淨化
高可用性
並最小化資料損失
無返回路徑
操作簡單
可擴充
對使用者透明
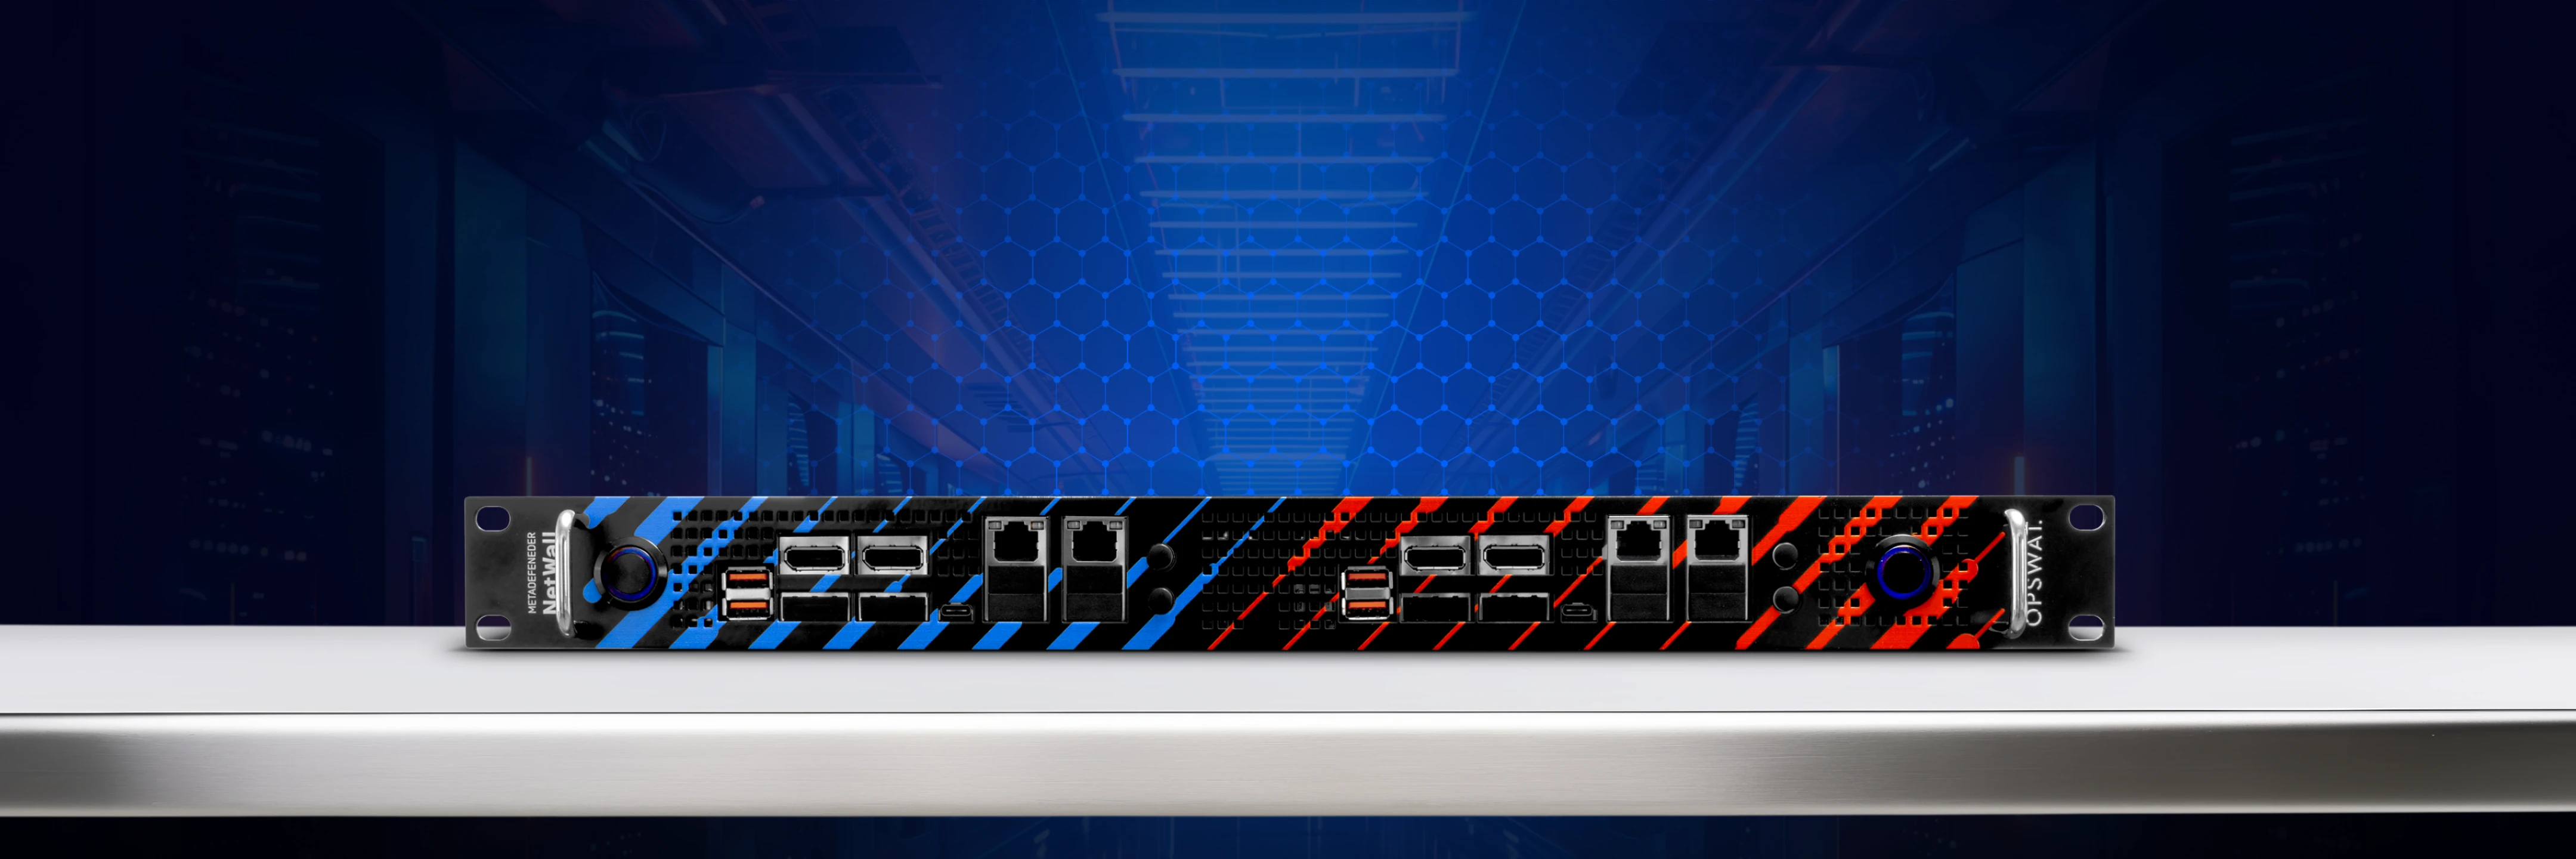
節省空間且方便機架安裝
Learn how Data Diodes protect your network.
- Secure 不同安全等級網路之間的檔案傳輸
- 保障安全、硬體強制執行的單向數據路徑
- 真正的通訊協定中斷、不可路由連線
- 透過多層次、由人工智慧驅動的MetaDefender Core 技術,強化對已知惡意軟體的偵測
- 透過 XML 模式驗證來確保符合模式規範
- 防止惡意 C&C 通訊
- 與MetaDefender 、Kiosk 、Core 以及Managed File Transfer
技術規格
如欲了解我們的承諾,請參閱《我們為何進軍資料二極體與閘道器業務》。
| 配置 | ||
|---|---|---|
| 配置 | 傳輸量 | 100 Mbps、1 Gbps 或 10 Gbps |
| 電氣 | ||
| 電氣 | 備援電源供應器 | 350W |
| 電壓 | 100-240VAC, 自動量程 | |
| 耗電量 | 150W (典型功率) | |
| 硬體規格 | ||
| 硬體規格 | 尺寸 | 19 × 1.75 × 14.5 英吋(483 × 44 × 368 毫米) |
| 重量 | 23磅(10.4公斤) | |
| 工作溫度 | 50 至 95°F(10 至 35°C) | |
| MTBF | >50,000 小時 | |
| 安裝 | 內含 1U 機架套件 | |
| 其他規格 | ||
| 其他規格 | 連接性 | 2xUSB 用於連接所提供的加密金鑰 |
| 測試延遲1 | 0.6ms TCP、0.7ms UDP | |
| 規範與認證 | ||
| 規範與認證 | 檔案系統 | FTP、FTPS、SFTP、資料夾和檔案傳輸/複製、Windows 檔案分享、SMB、CIFS、防毒軟體更新、修補程式 (WSUS) 更新 |
| 串流 | HTTPS、Syslog、TCP、UDP | |
| 認證 | 通用標準 EAL 4+、FCC/CE/UKCA | |
觀看二極體的實際運作
透過一系列技術影片,深入了解OPSWAT MetaDefender NetWall 。這些影片深入剖析產品的運作原理,展示其在極端測試環境下的卓越耐用性,並收錄了業界專家的訪談,提供寶貴的見解。
播放清單
5支影片- OPSWAT MetaDefender Optical Diode
 MetaDefender NetWall 二極體實現高可用性
 為何要使用資料二極體?
- 數據二極體在發電產業中是如何應用的?
- How the Oil & Gas Industry Uses Data Diodes for #Cybersecurity
播放清單
2支影片- 數據二極體在發電產業中是如何應用的?
- How the Oil & Gas Industry Uses Data Diodes for #Cybersecurity
Diode X 部署
MetaDefender X 將MetaDefender Core 中具備的業界領先威脅防禦技術,Core OPSWAT安全資料傳輸解決方案Core 。
深入探討「用於物理隔離安全的資料二極體」及其如何阻擋人工智慧驅動惡意軟體的技術細節。
請與我們的專家洽談,我們將協助您為您的環境打造專屬解決方案
發送前掃描
透過採用業界領先MetaDefender 驅動的可配置模組與套件,在網路間傳輸資料與檔案之前,即可偵測、分析並消除已知與未知的惡意軟體及零日威脅。
了解OPSWAT二極體技術如何保護製藥與生物科技生產免受網路威脅。
Multiscanning
多防毒引擎掃描
使用多達 10 種防毒引擎快速掃描所有檔案,以強化對已知惡意軟體的偵測能力。
弱點評估
在安裝程式、二進位檔案或應用程式安裝之前,發現其中的漏洞,並堵塞所有安全漏洞。
威脅情資
蒐集威脅情資
使用自適應威脅分析技術檢測零時差惡意軟體和更多入侵指標 (IOC)。
深度CDR™技術
透過業界領先的 Deep CDR™ 技術,對 150 多種檔案類型進行遞迴式清理,並徹底清除 100% 的潛在威脅。
主動式資料外洩防護
在檔案中的敏感資料進入或離開您的網路之前,將其刪除、編輯或加浮水印。
實現法規合規性
符合或超越Industrial 網路安全標準,包括 NERC CIP、NIST ICS/CSF/800-82/800-53、IEC 62443、NRC 5.71、CFATS、ISO 27001/ 27032 / 27103、ANSSI、IIC SF 等。
內建 OPSWAT的 #1 行銷知名技術
OPSWAT久經考驗、全球信賴且屢獲殊榮的技術
可防止可攜式和邊界媒體傳播的威脅進入關鍵的 IT 和 OT 環境。
阻止其他人錯過的威脅
- 支援 200+ 種檔案格式
- 遞迴地清理多層存檔嵌套
- 重新生成安全且可用的檔案
利用先進的模擬沙箱偵測惡意軟體
- 高速分析檔案
- 反避難沙箱引擎擷取 IOC
- 識別零時差威脅
- 透過API 或本機整合啟用深度惡意軟體分類
防止敏感資料丟失
- 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
- 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
- 支援影像中的光學字元識別 (OCR)
啟用對檔案原產地來源的即時檢測
- 檢測上傳檔案的地理來源,包括PE、MSI和 SFX(自解壓存檔)
- 自動分析數位指紋和元資料,以識別受限制的位置和供應商
保護 您的Software Supply Chain
- 管理與開源軟體 (OSS)、第三方元件和依賴項相關的風險
- 確保代碼庫的透明度、安全性和合規性
在安裝應用程式漏洞之前檢測它們
- 安裝前檢查軟體是否存在已知漏洞
- 在設備處於靜止狀態時掃描系統以查找已知漏洞
- 快速檢查正在運行的應用程式及其庫是否存在漏洞
- SBOM軟體物料清單)
保護 您的Software Supply Chain
- 管理與開源軟體 (OSS)、第三方元件和依賴項相關的風險
- 確保代碼庫的透明度、安全性和合規性
18,4002021 年在生產代碼中發現的漏洞13.62%漏洞是檔案型案的
MetaDefender NetWall 對比Firewall、路由器規則與 VLANS
真正的單向行為,不可能與受保護區域建立可路由的連接。
如需更詳細的比較,請參閱《資料二極體與防火牆的比較》。
| 特點 | MetaDefender NetWall | 網路解決方案 |
|---|---|---|
| 路由配置 | ||
| 協定中斷,從 TCP/IP 連接中完全刪除 | ||
| 滿足單向閘道器的功能要求 | ||
| 透過不可否認的資料移動保證交付 | ||
| 無需複雜的規則建構 | ||
| 保證防止惡意軟體傳播 | ||
| 無 ARP、BGP、TCP/IP 握手 |

用於Secure 資料傳輸的資料二極體
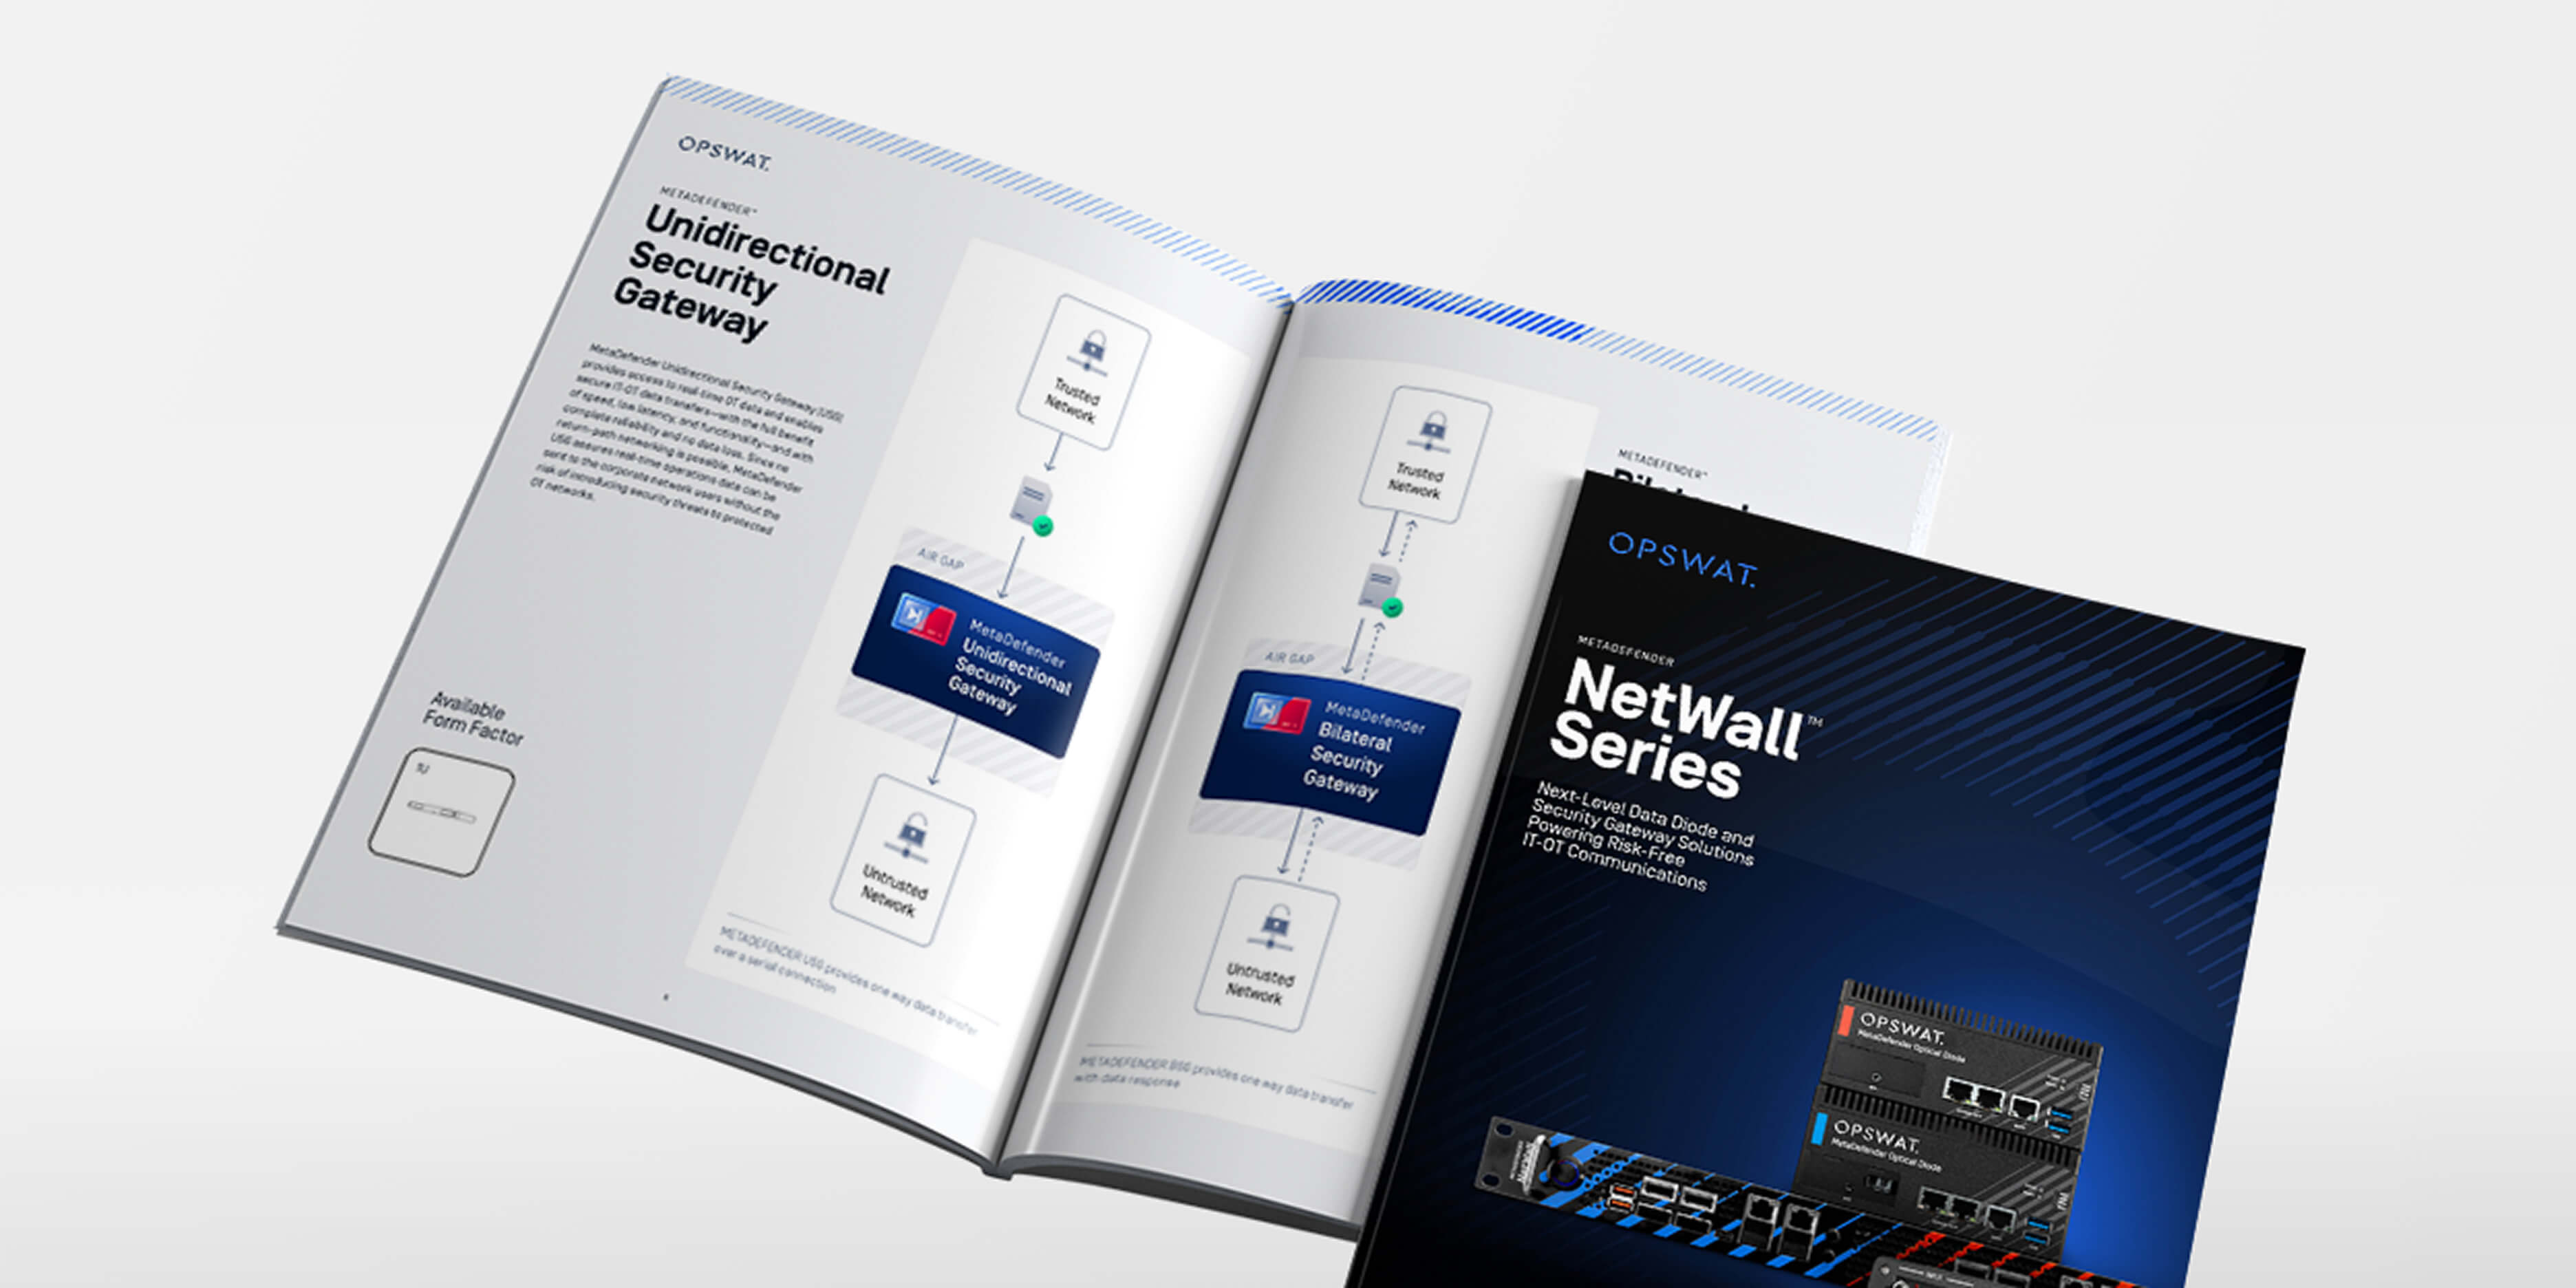
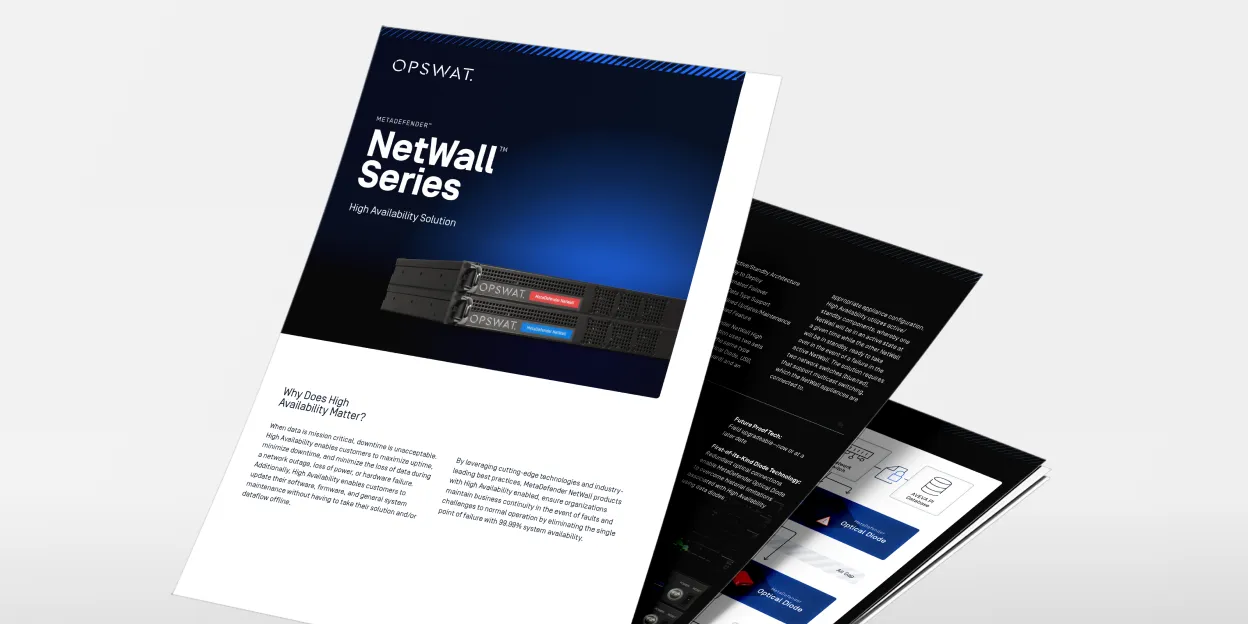
MetaDefender Netwall 系列
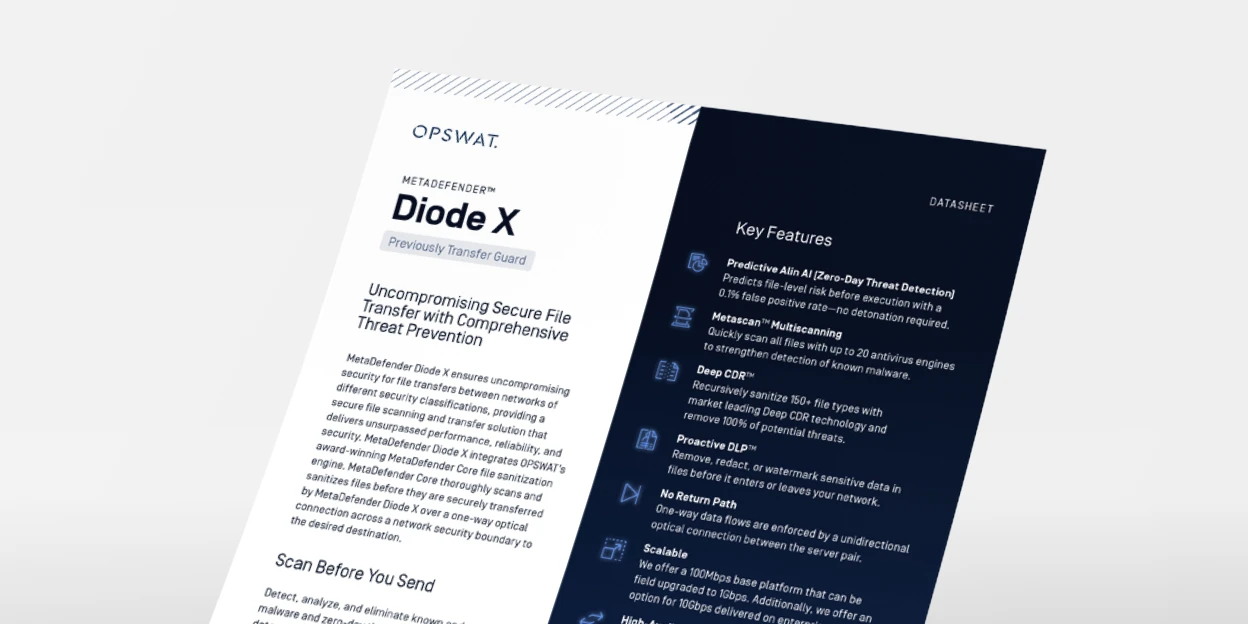
MetaDefender X 產品規格書
盔甲上的裂縫:Firewall 漏洞
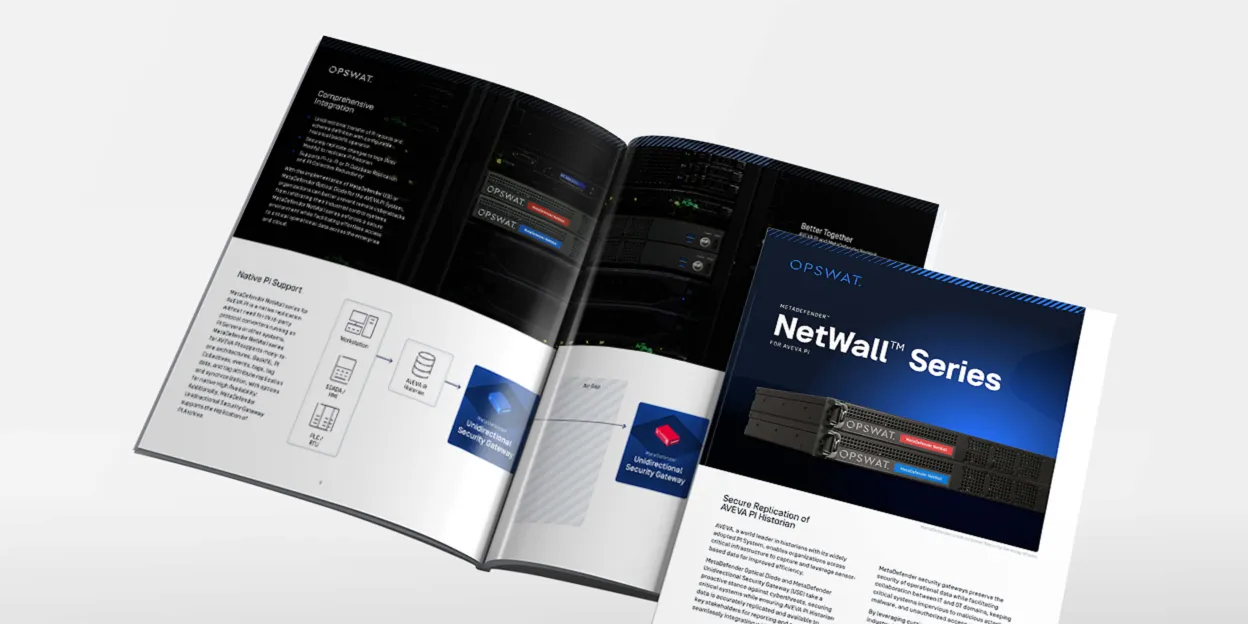
MetaDefender Netwall 和 Aveva Pi Historian
NERC CIP 合規性
單向傳輸閘道-終極隔離等級安全性