進一步了解班尼·查尼(Benny Czarny)的著作《顛覆性的網路安全》

瞭解更多資訊
我們利用人工智慧進行網站翻譯,雖然我們力求準確性,但它們可能並不總是 100% 精確。感謝您的理解。

我們守護
全球關鍵基礎設施

OPSWAT 已知、未知及由人工智慧生成的威脅侵入全球賴以運行的關鍵系統。作為OPSWAT的人工智慧驅動網路安全解決方案MetaDefender 可為 IT、OT及跨域環境中的每份檔案、每台裝置以及每次資料傳輸提供全面防護。

全面的 AI 驅動平台

  • 在整個組織中全面實施檔案安全措施

  • 整合式 IT 與 OT 產品

  • 廣泛的周邊Media

專為特定用途設計的機器學習技術

  • 由人工智慧與機器學習驅動

  • 防範人工智慧帶來的威脅

  • 預防不應僅依賴於檢測

關鍵基礎設施培訓學院

  • 實用線上培訓與認證

  • 區域性與虛擬 CIP 實驗室

  • 企業培訓解決方案

2,100+

全球客戶

20+

多年來致力於保護關鍵網路

27.5萬+

專業認證人員
  • Emerson logo
  • Abdi Ibrahim logo
  • Zendesk logo
  • Swiss Re logo
  • Ping Identity logo
  • Oppd logo
  • North Grid logo
  • Omnissa 標誌
  • Luzerner Psychiatrie Ag logo
  • Muroran City logo
  • Llb Bank logo
  • Ivanti logo
  • Hitachi Energy logo
  • Hibob logo
  • Fuji City logo
  • Hapool Insurance logo
  • Fischer Bachar logo
  • Fast Track logo
  • Epam logo
  • Dounreay logo
  • Clalit logo
  • Genesis logo
  • Indeed logo
  • Visana Logo

推薦的網路研討會

僅靠防火牆是不夠的。

在新系列《Into the Breach》中,《流言終結者》的卡莉·拜倫領悟了數據二極體的重要性——現在輪到你了。

守護支撐世界運轉的產業

能源。銀行。國防網路。工廠生產線。

關鍵基礎設施是指全球賴以維生的任何系統。OPSWAT 依照國防標準與全球
企業標準打造OPSWAT 全球最關鍵網路的資料防火牆。

金融

金融

透過多層次的檔案與電子郵件威脅防禦Secure 資料、交易系統及法規遵循的安全性。

能源與公用事業

能源與公用事業

Secure 系統、營運技術(OT)網路及資料傳輸的安全性,以維持電力網和供水系統的正常運作。

政府與國防

政府與國防

透過經政府標準驗證的跨網域解決方案、端點合規性及威脅防禦措施,保護機密與敏感網路。

製造業

製造業

防止針對工業控制系統和營運網路的檔案型及裝置型威脅,導致生產中斷。

適用於任何組織的安全邊界與資料工作流程:

OPSWAT 透過MetaDefender 利用分層式威脅防禦、人工智慧驅動的預測與內容驗證,以及持續性的漏洞情報OPSWAT 進出關鍵網路的資料流OPSWAT 。
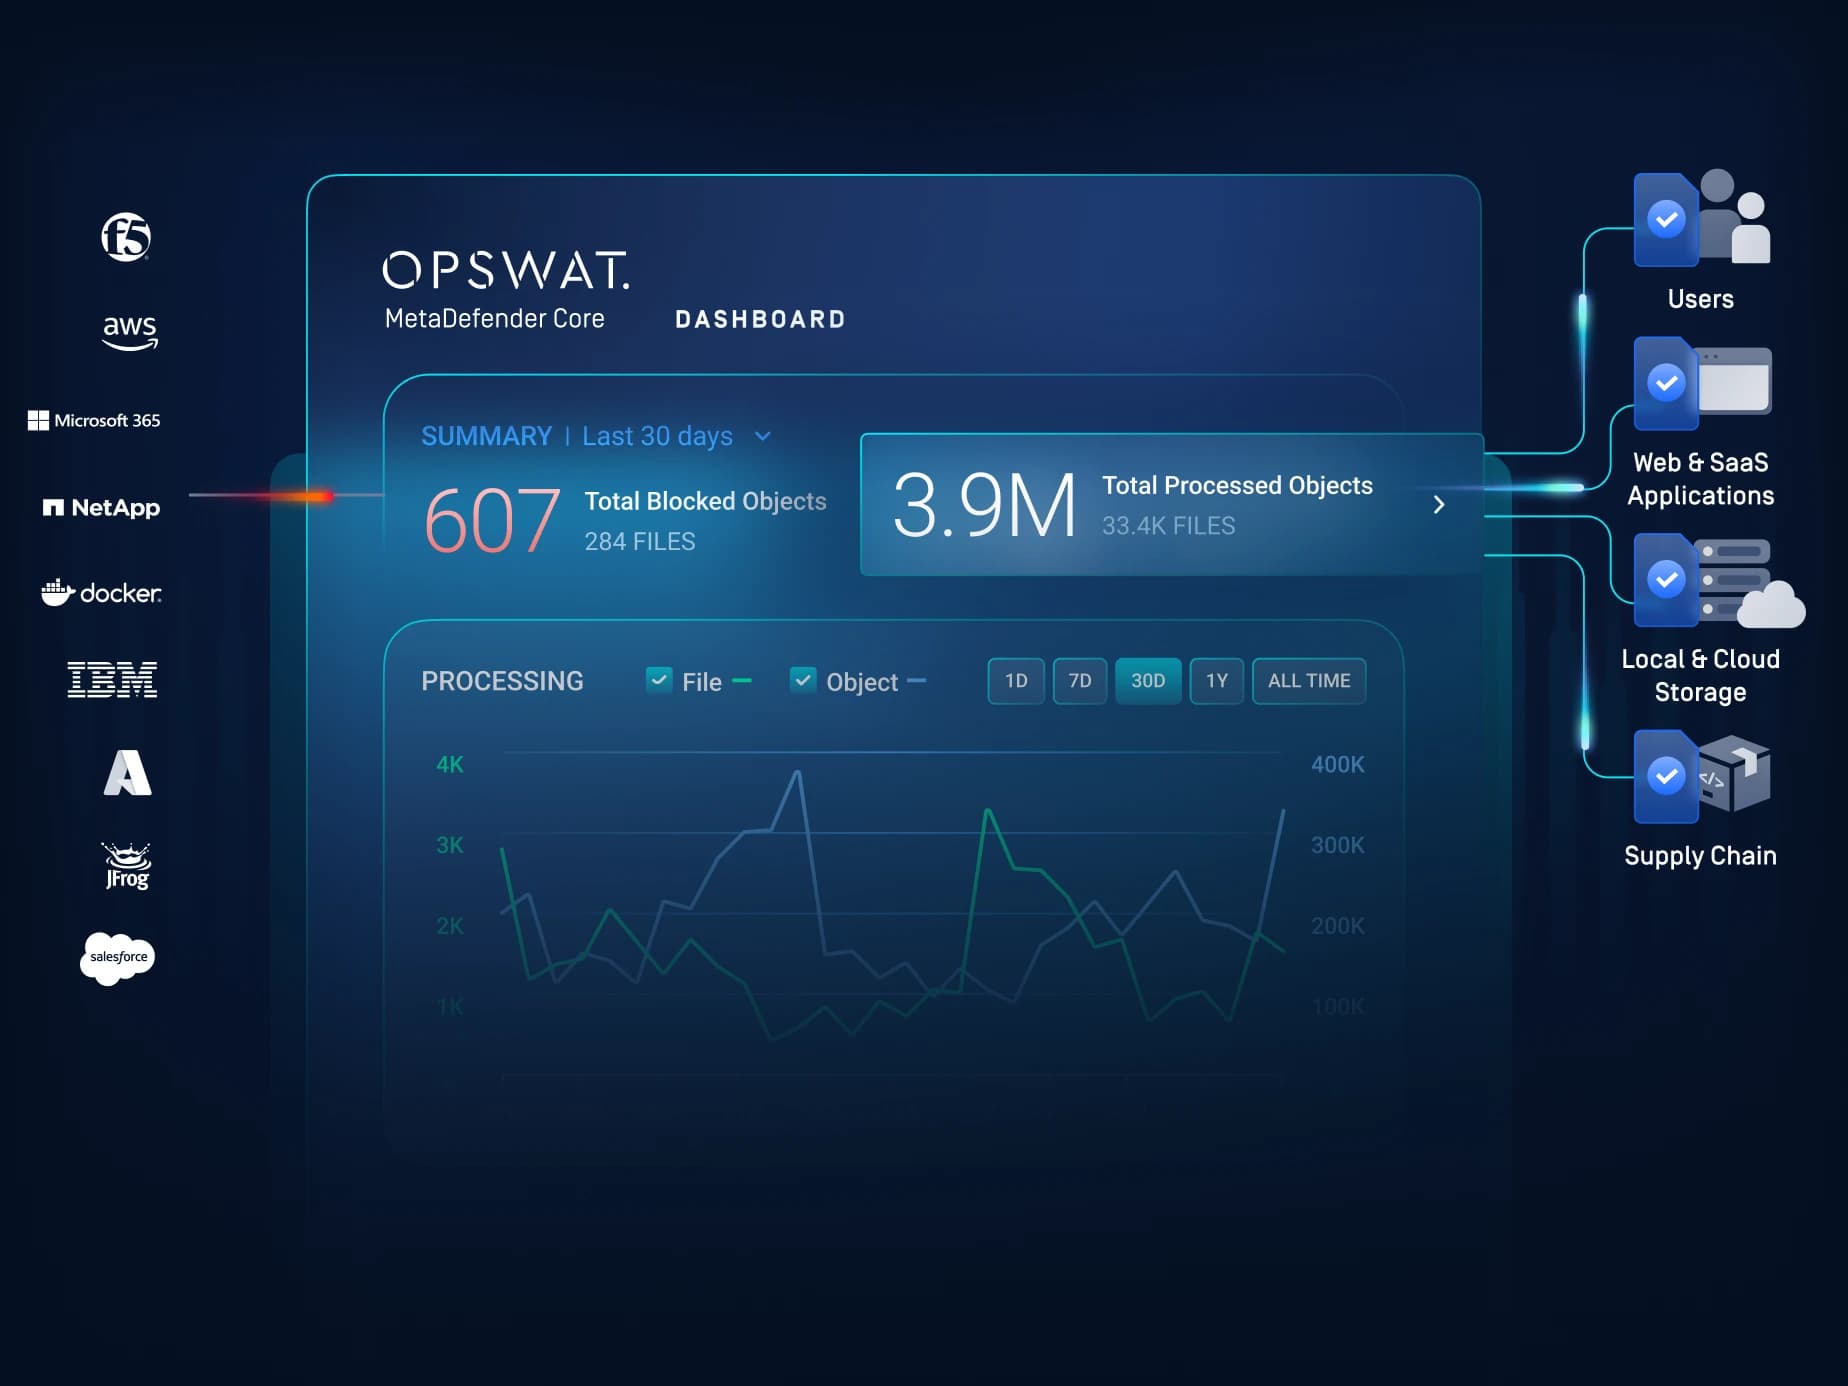
MetaDefender platform product illustration

檔案安全

防止透過檔案傳播的惡意軟體侵入生產系統。MetaDefender 會在將檔案列為可信之前,MetaDefender 每個檔案MetaDefender 、淨化及驗證。

MetaDefender platform product illustration

邊界和可攜式 媒體 保護

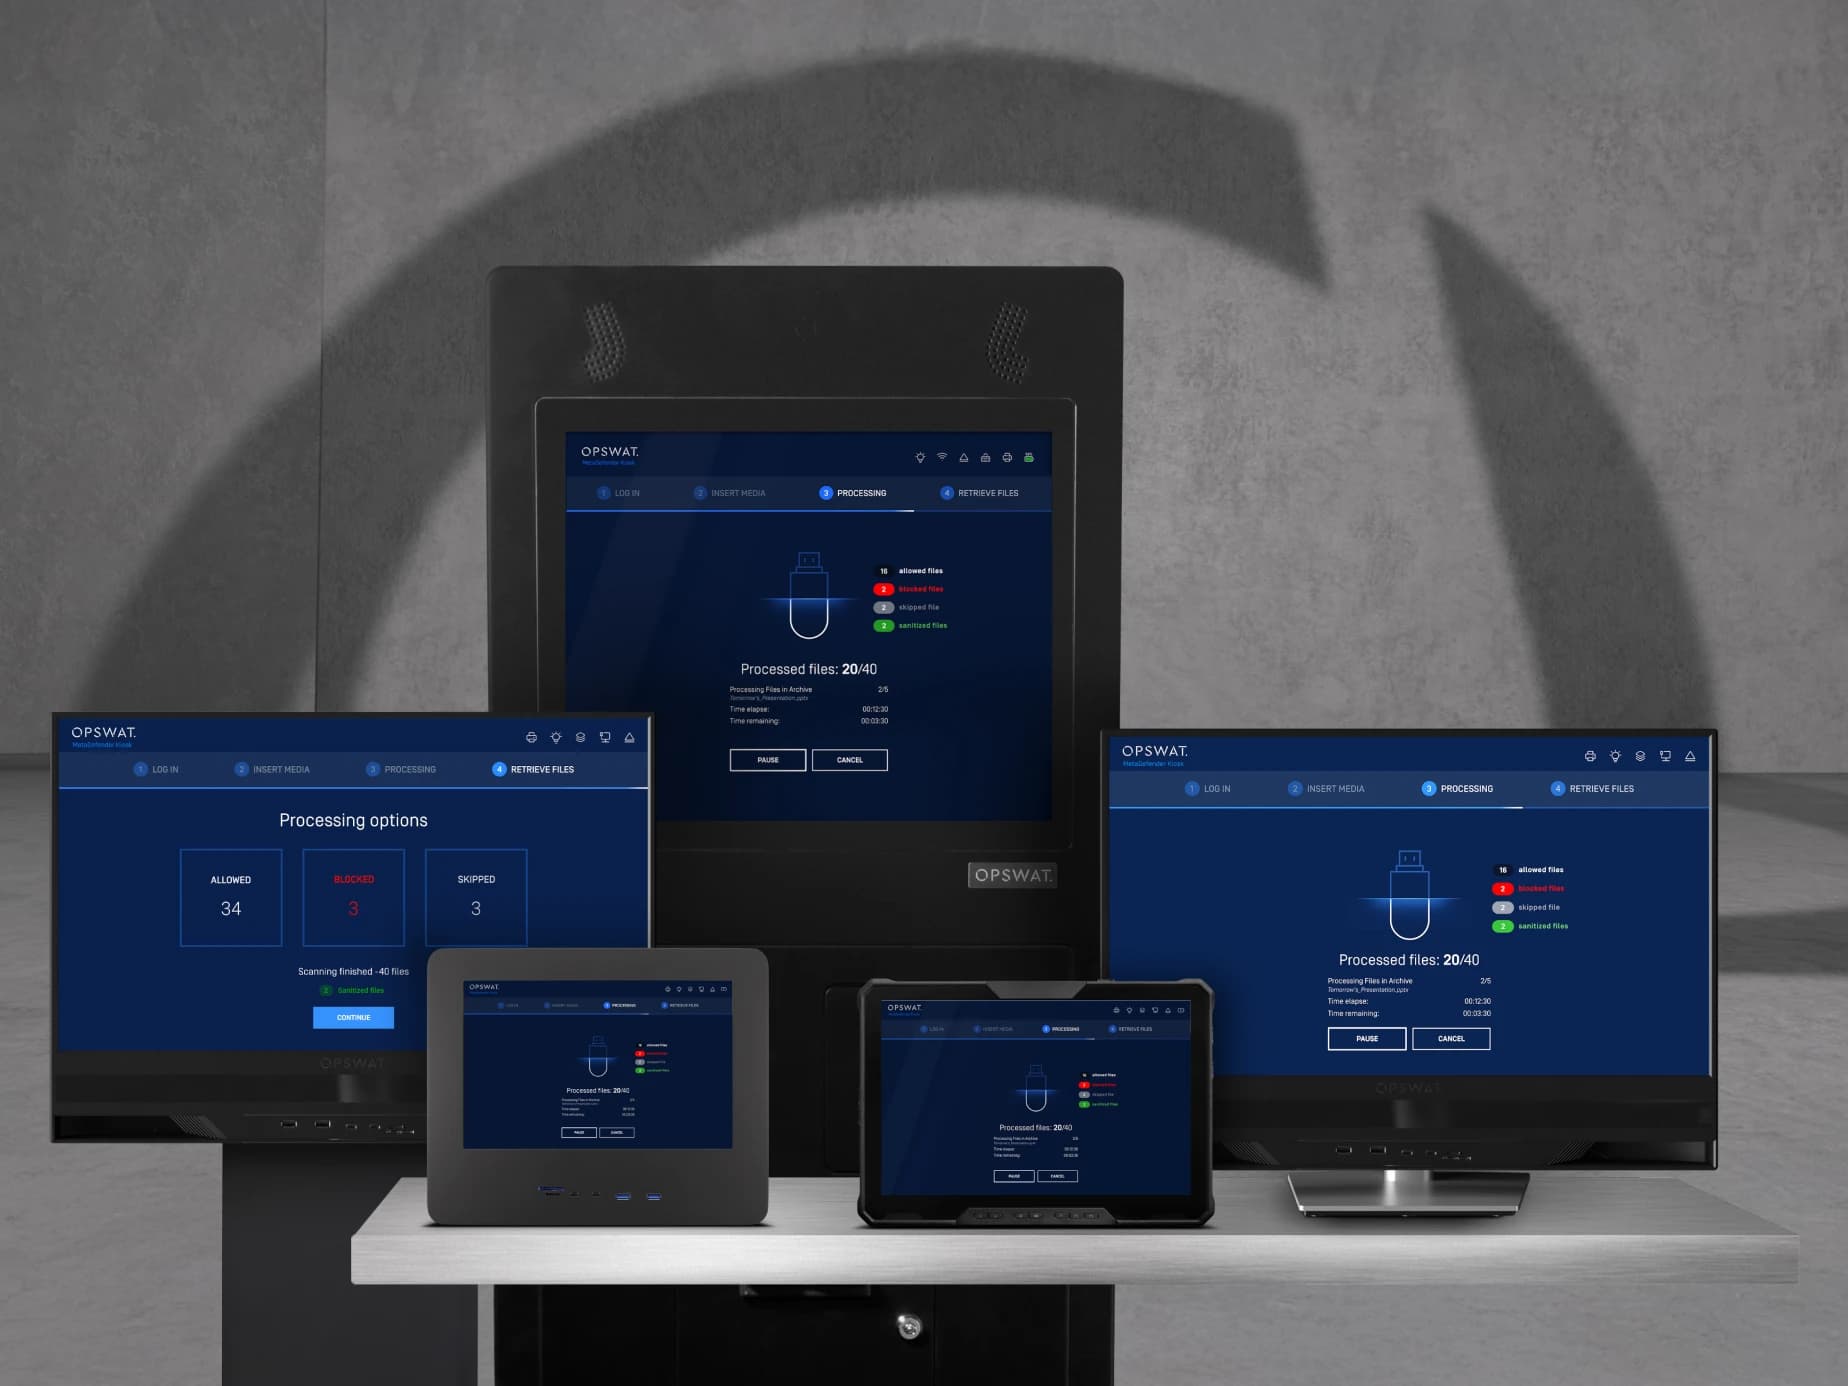
透過基於自助服務站的邊界掃描與合規性執行機制,管控經由USB 、行動裝置及臨時性資產進入您關鍵環境的各項內容。

MetaDefender platform product illustration

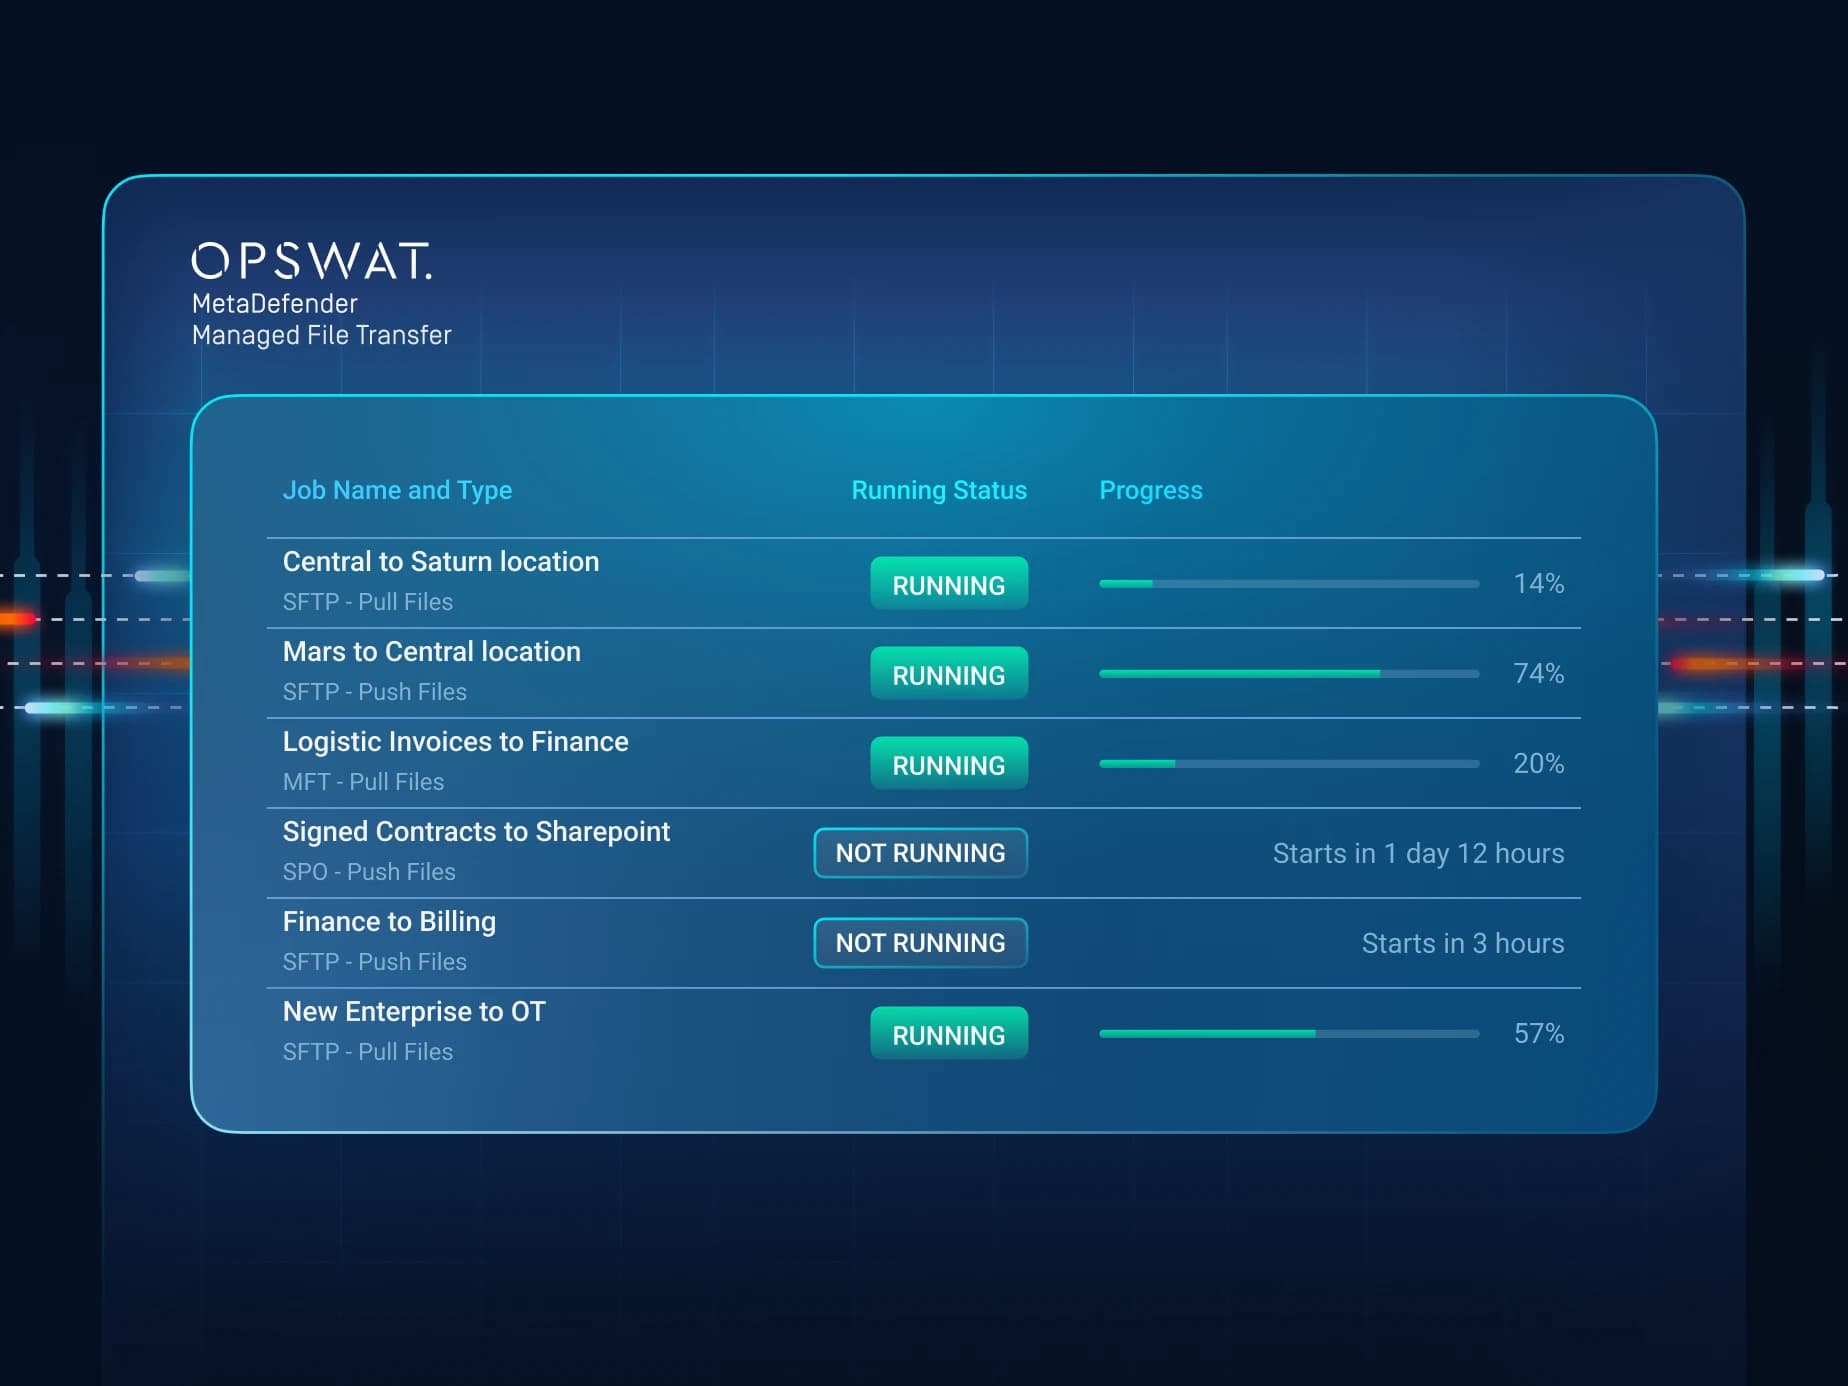
檔案傳輸管理

透過內建的威脅防禦、政策執行及完整的稽核追蹤功能,在不暴露敏感環境的前提下,安全地跨網路邊界傳輸檔案。

MetaDefender platform product illustration

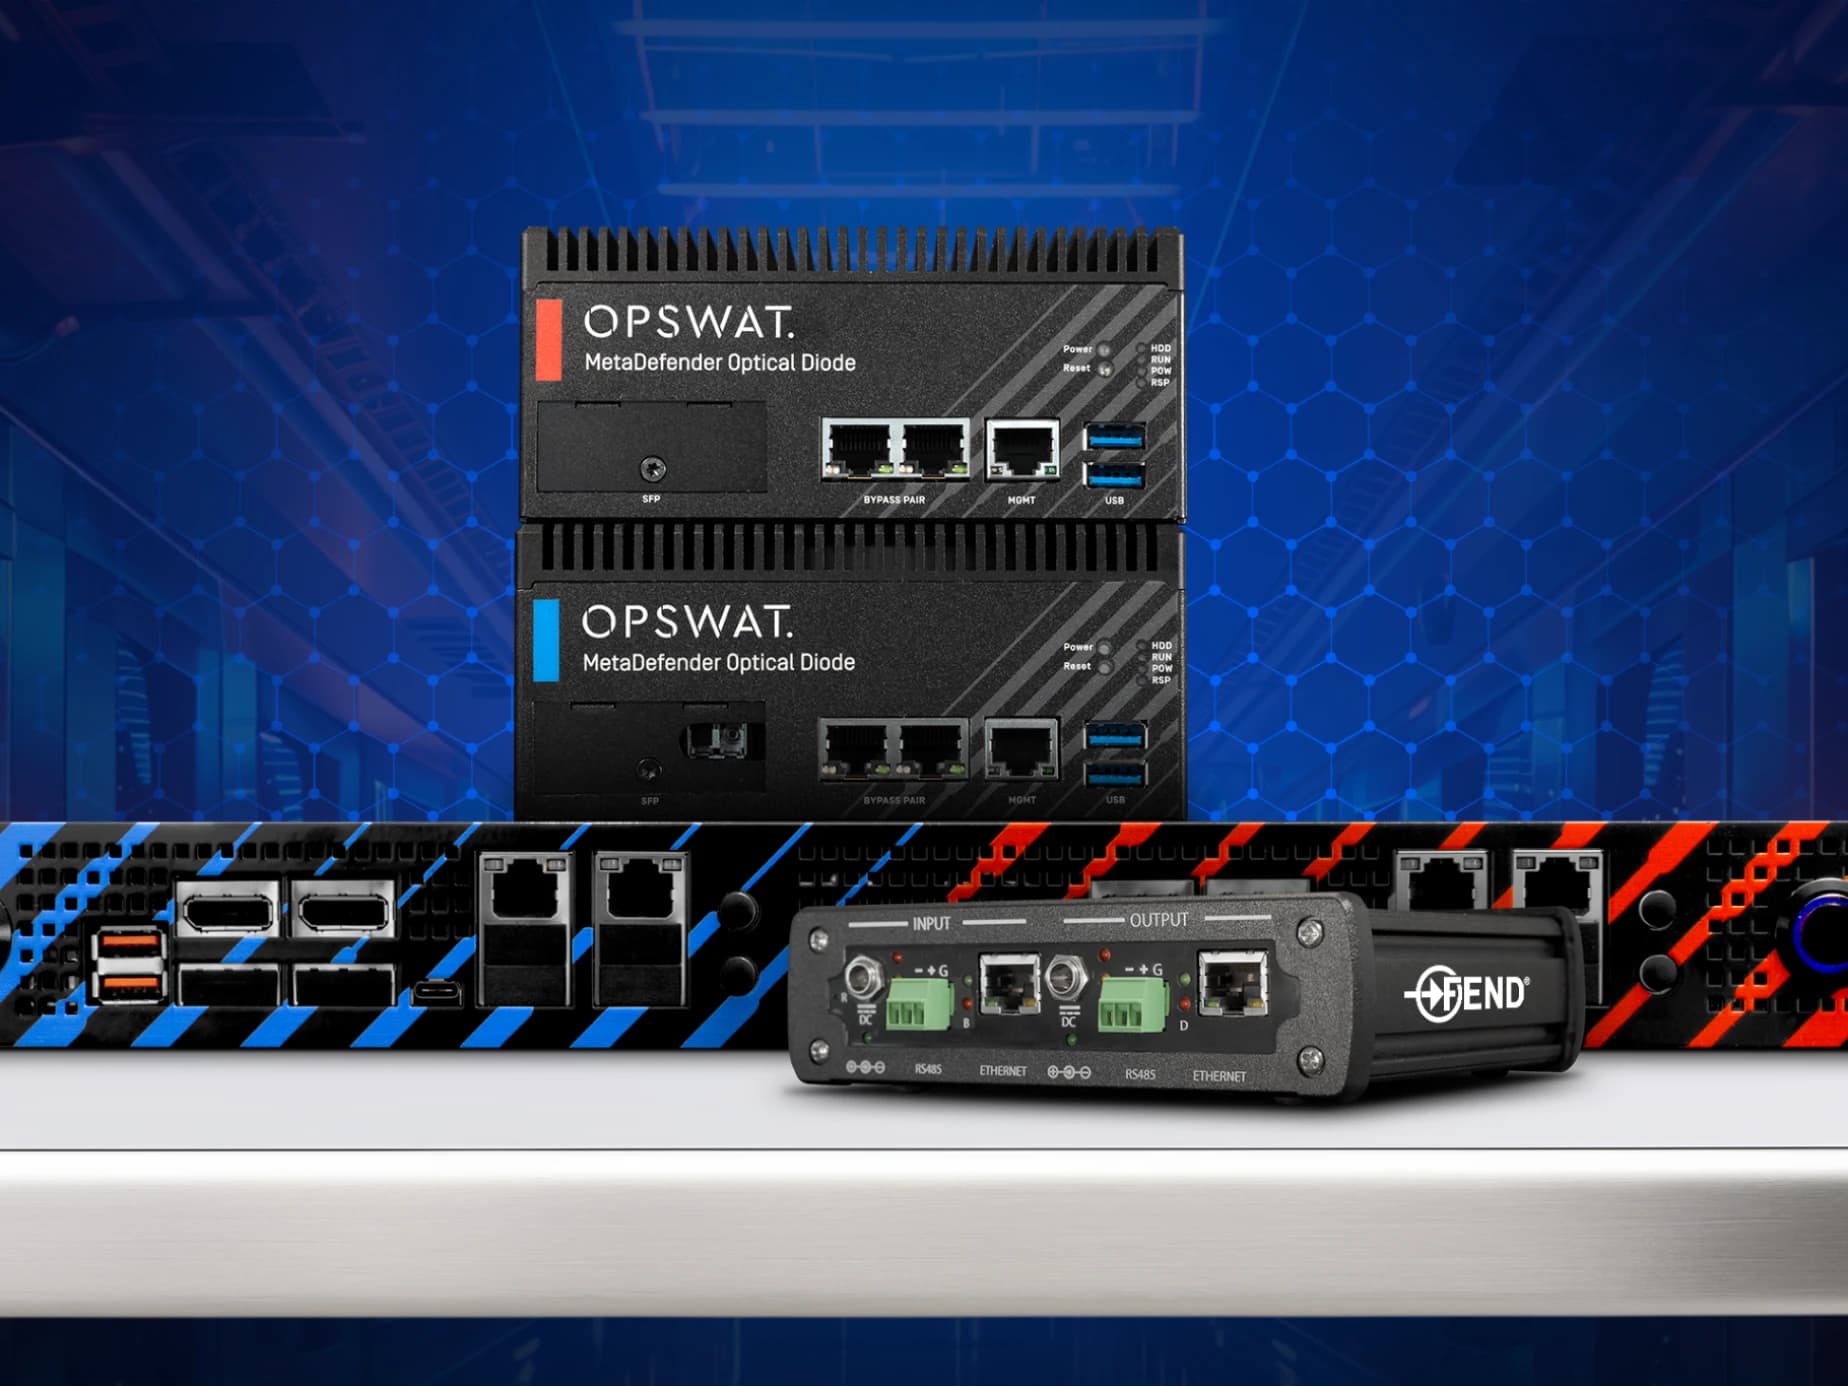
資料二極體與安全閘道解決方案

啟用網路區段間由硬體強制執行的單向資料傳輸。OPSWAT 二極體與安全閘道可保護物理隔離及分段式網路,完全杜絕資料逆向流動的風險。

MetaDefender Storage Security product illustration

Storage Security

掃描並清理雲端儲存空間、本地儲存庫及檔案共享平台中的檔案,在不中斷工作流程的情況下,防止惡意軟體入侵與資料外洩。

MetaDefender platform product illustration

Email Security

在武器化附件與內嵌威脅進入收件匣之前,即予以攔截。每封傳入郵件均會應用 Deep CDR™ 技術與 Metascan™ 多重掃描技術。

MetaDefender platform product illustration

存取與Endpoint

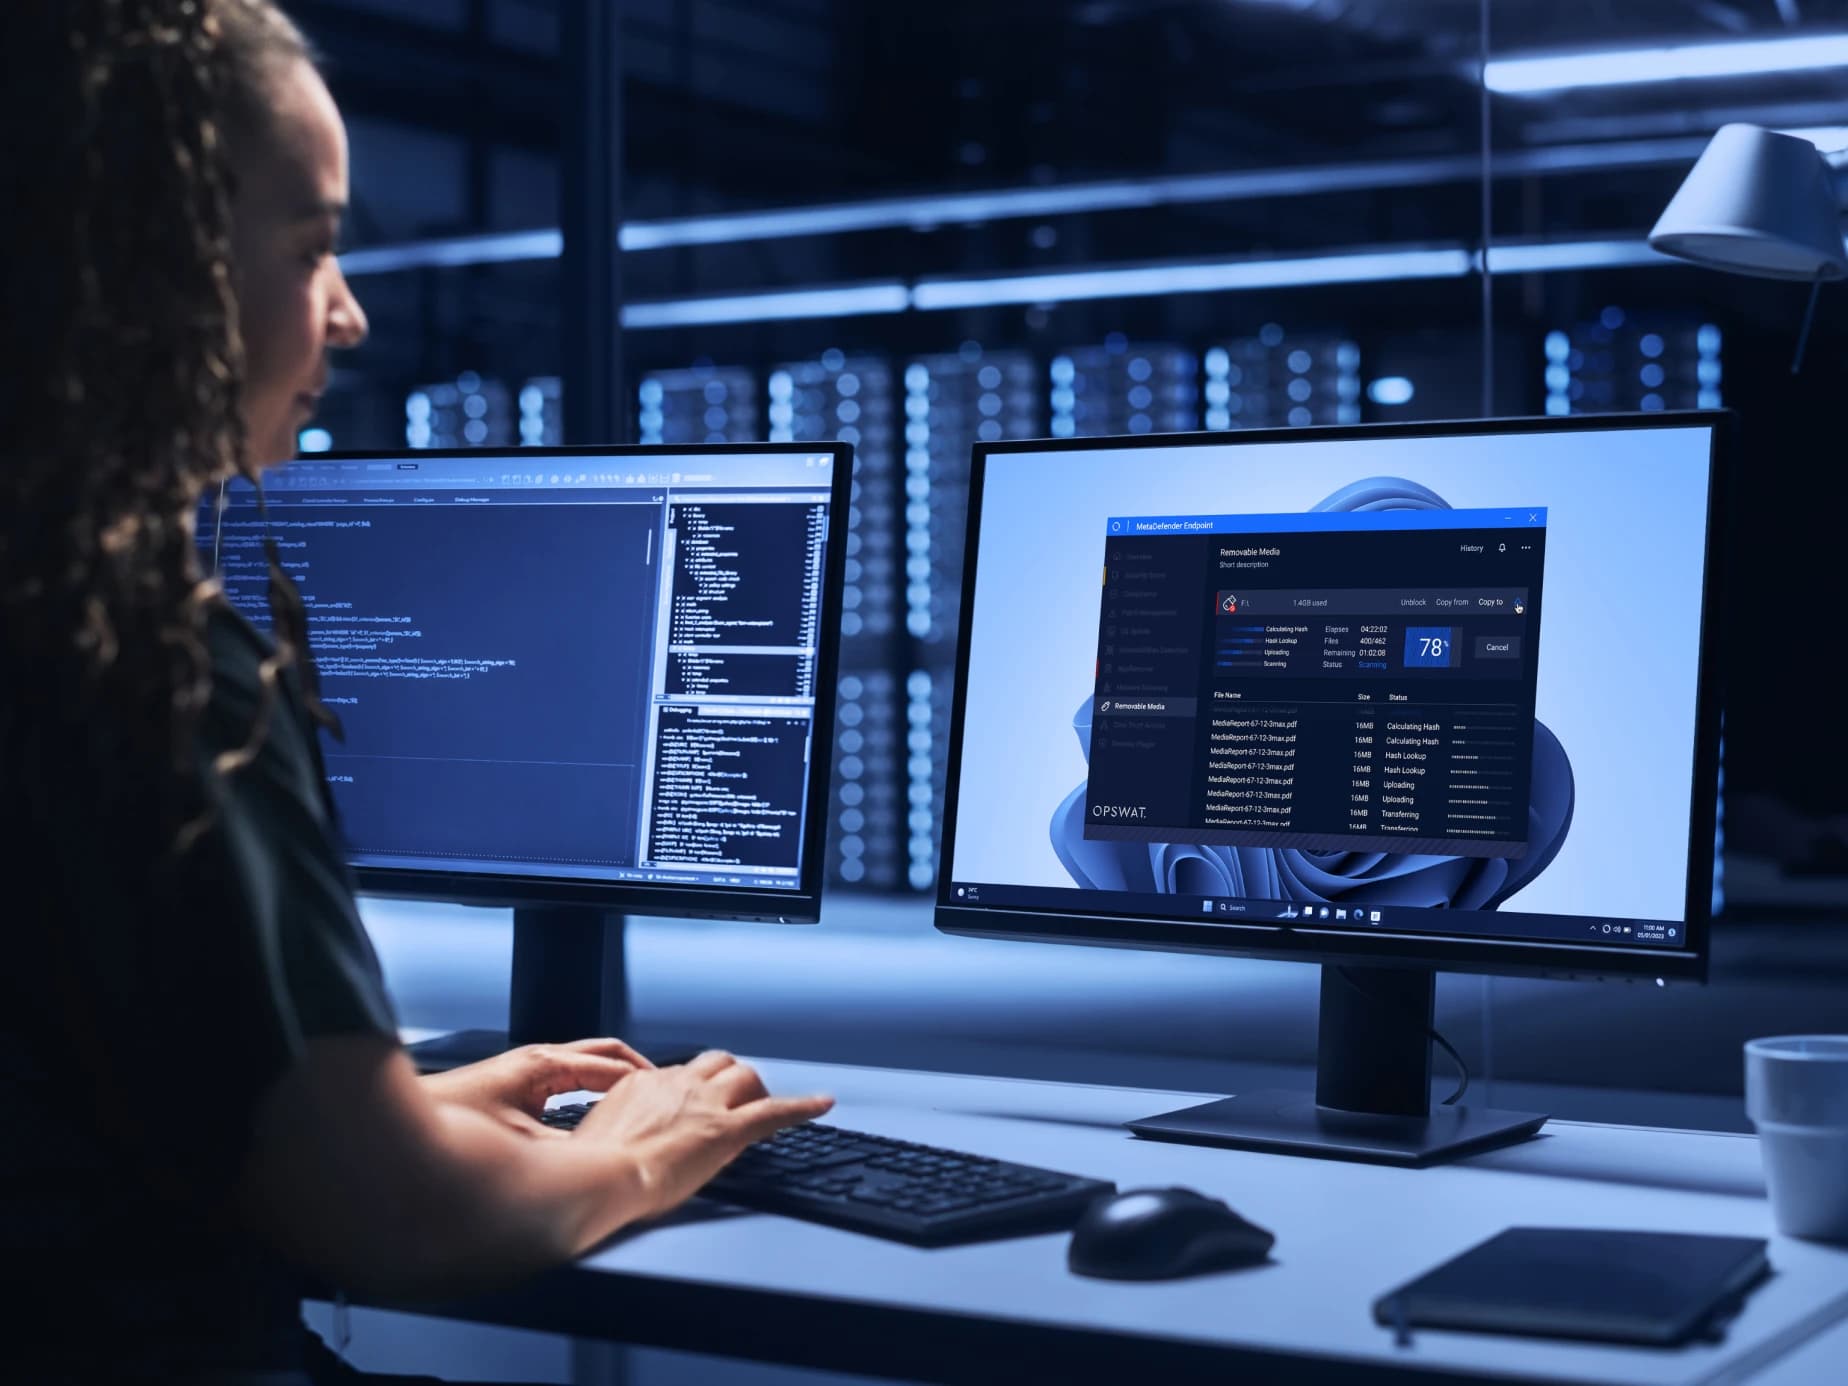
在授予網路存取權限前,應先評估並確保裝置的資安狀態。OESIS 框架為資安廠商和 IT 團隊提供了工具,用以驗證受管與非受管裝置的端點合規性。

MetaDefender platform product illustration

檔案安全

防止透過檔案傳播的惡意軟體侵入生產系統。MetaDefender 會在將檔案列為可信之前,MetaDefender 每個檔案MetaDefender 、淨化及驗證。

MetaDefender platform product illustration

邊界和可攜式 媒體 保護

透過基於自助服務站的邊界掃描與合規性執行機制,管控經由USB 、行動裝置及臨時性資產進入您關鍵環境的各項內容。

MetaDefender platform product illustration

檔案傳輸管理

透過內建的威脅防禦、政策執行及完整的稽核追蹤功能,在不暴露敏感環境的前提下,安全地跨網路邊界傳輸檔案。

MetaDefender platform product illustration

資料二極體與安全閘道解決方案

啟用網路區段間由硬體強制執行的單向資料傳輸。OPSWAT 二極體與安全閘道可保護物理隔離及分段式網路,完全杜絕資料逆向流動的風險。

MetaDefender Storage Security product illustration

Storage Security

掃描並清理雲端儲存空間、本地儲存庫及檔案共享平台中的檔案,在不中斷工作流程的情況下,防止惡意軟體入侵與資料外洩。

MetaDefender platform product illustration

Email Security

在武器化附件與內嵌威脅進入收件匣之前,即予以攔截。每封傳入郵件均會應用 Deep CDR™ 技術與 Metascan™ 多重掃描技術。

MetaDefender platform product illustration

存取與Endpoint

在授予網路存取權限前,應先評估並確保裝置的資安狀態。OESIS 框架為資安廠商和 IT 團隊提供了工具,用以驗證受管與非受管裝置的端點合規性。

MetaDefender 平台

MetaDefender OPSWAT 專為關鍵基礎設施保護所打造的人工智慧平台——所有資料在深入環境之前,都會經過掃描、淨化、驗證及管控。OPSWAT 「零信任、防禦優先」的網路安全解決方案,可保障資料Cloud、IT、OT 及跨域環境中的流動與工作流程安全。OPSWAT AI 技術原生嵌入整個平台,使威脅防禦更迅速、更主動,並能阻擋傳統工具無法偵測的 AI 生成威脅。

探索平台
MetaDefender Cloud
MetaDefender 儲存安全
MetaDefender 威脅情資
Email Security
MetaDefender 訪問
MetaDefender Endpoint
MetaDefender OT Access
My OPSWAT
MetaDefender ICAP Server
MetaDefender Core
MetaDefender Managed File Transfer ( MFT )
MetaDefender 儲存安全
MetaDefender Software Supply Chain
Email Security
MetaDefender Endpoint
MetaDefender Drive
MetaDefender Kiosk
MetaDefender NetWall
MetaDefender 多媒體防火牆
MetaDefender Endpoint
MetaDefender Managed File Transfer ( MFT )
MetaDefender
MetaDefender Drive
MetaDefender 多媒體防火牆
MetaDefender OT Access
MetaDefender Industrial Firewall
MetaDefender Optical Diode
MetaDefender Industrial Firewall
MetaDefender NDR
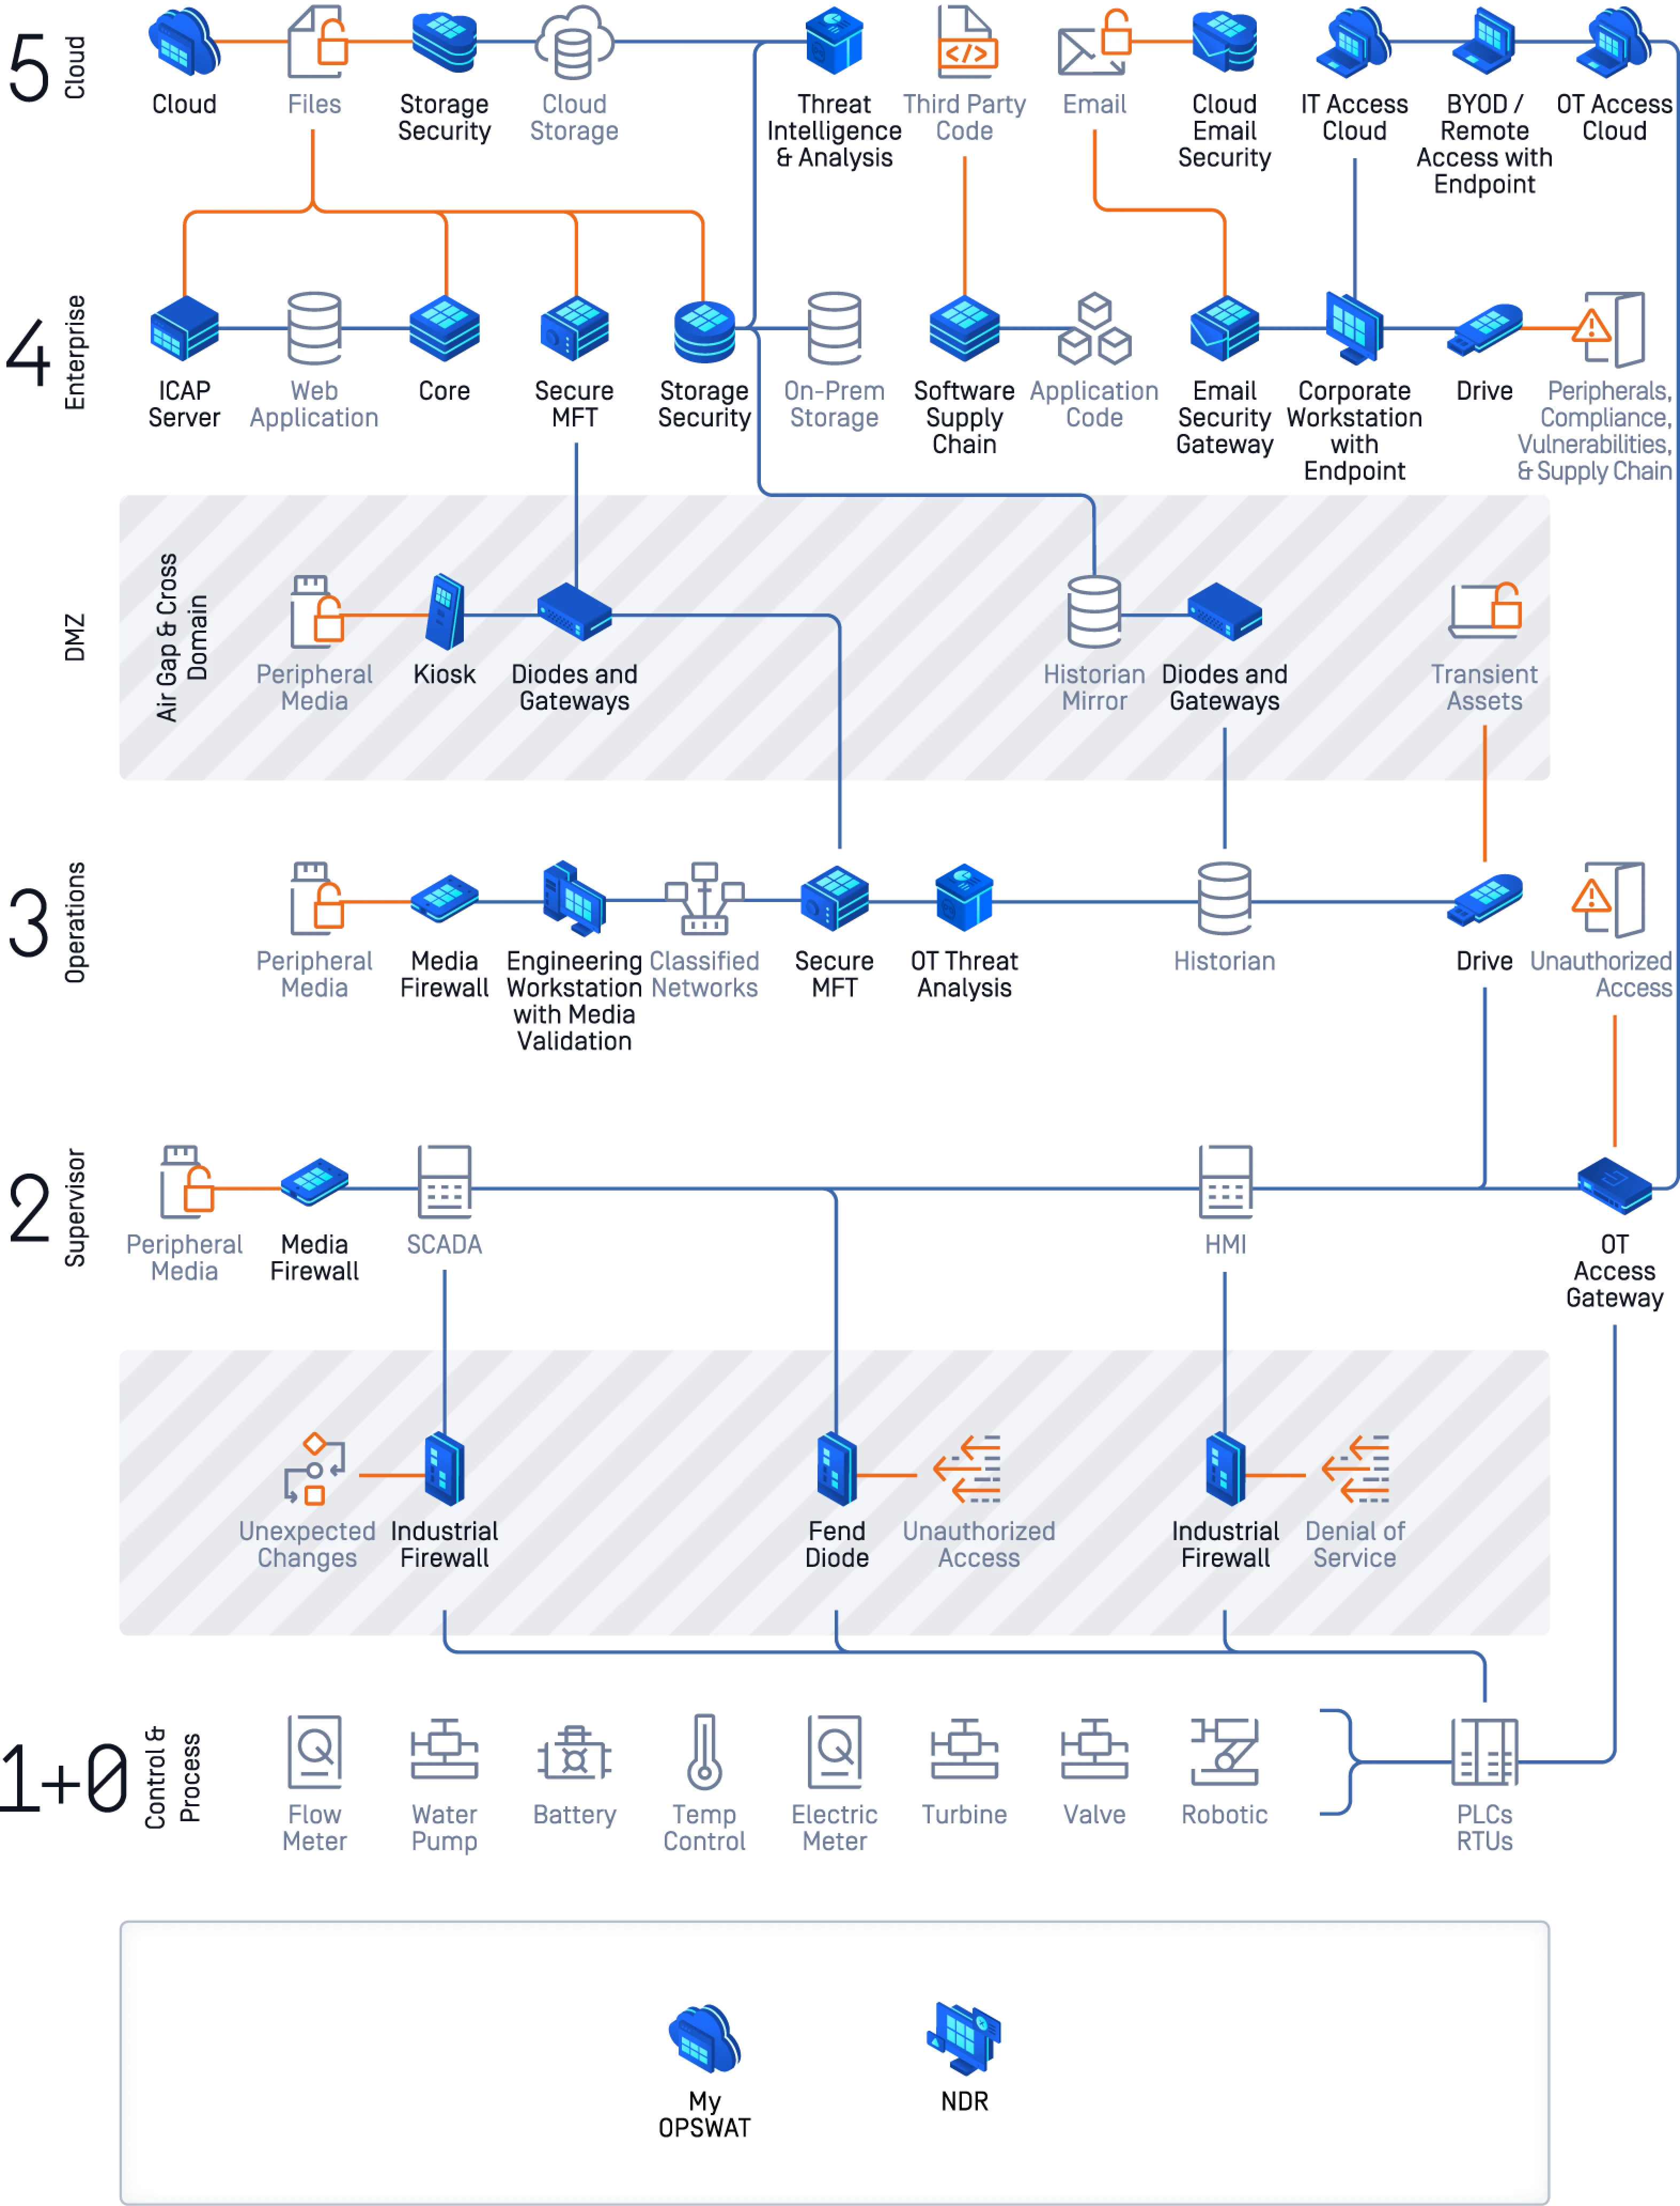
懸停以與
Purdue Model 互動

MetaDefender 堆疊

大多數網路安全供應商開發人工智慧,旨在更快地篩選警報、協調應對措施,或是保護人工智慧模型本身。OPSWAT 人工智慧,旨在於資料層級防範威脅——在惡意內容執行之前就加以阻止,而非在偵測到之後才採取行動。

OPSWAT Deep CDR™ 技術、Metascan™Multiscanning、AI 驅動的威脅預測、Adaptive Sandbox以及 AI 驅動的內容驗證技術,能在威脅執行前即予以防範、偵測並消除。

預測性 Alin AI

基於人工智慧的邊界零日漏洞預測

  • 執行前偵測與攔截
  • 基於企業檔案工作流程所訓練的機器學習模型
0.1%
假陽性率
P99: <100 ms/file
檢測速度
MetascanMultiscanning

多引擎比一個引擎好

  • 檢測近 100% 的惡意軟體
  • 與 30+ 知名的 AV 引擎同時掃描
99.2% 檢測率
配備 Max Engines 套件
DEEP CDR™ TECHNOLOGY

阻止其他人錯過的威脅

  • 支援 200+ 種檔案格式
  • 遞迴地清理多層存檔嵌套
  • 重新生成安全且可用的檔案
100%保護
來源:AV-Comparatives、SE Labs、SecureIQ
主動式 DLP(Proactive DLP)

防止敏感資料丟失

  • 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
  • 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
  • 支援影像中的光學字元識別 (OCR)
125+
支援的檔案類型
OCR
圖像到文字識別
Adaptive Sandbox 自適應性沙箱

利用先進的模擬沙箱偵測惡意軟體

  • 高速分析檔案
  • 反避難沙箱引擎擷取 IOC
  • 識別零時差威脅
  • 透過API 或本機整合啟用深度惡意軟體分類
資源效率提高 100 倍
比其他沙箱
< 1hr setup
我們正在努力幫助保護您免受惡意軟體的侵害
威脅情資
蒐集威脅情資

利用即時Threat Intelligence增強偵測能力

  • 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
  • 更快阻止新興威脅
  • 豐富下游分析
更快
縮短整體分流時間
透明
以更清晰的視野守護關鍵環境
OPSWAT Technologies 圖像
檔案型的漏洞評估 (File-Based Vulnerability Assessment)

在安裝應用程式漏洞之前檢測它們

  • 安裝前檢查軟體是否存在已知漏洞
  • 在設備處於靜止狀態時掃描系統以查找已知漏洞
  • 快速檢查正在運行的應用程式及其庫是否存在漏洞
3M+
從活動設備蒐集的資料點
30K+
具有嚴重性訊息的關聯 CVE
  • 預測性 Alin AI

    基於人工智慧的邊界零日漏洞預測

    • 執行前偵測與攔截
    • 基於企業檔案工作流程所訓練的機器學習模型
    0.1%
    假陽性率
    P99: <100 ms/file
    檢測速度
  • MetascanMultiscanning

    多引擎比一個引擎好

    • 檢測近 100% 的惡意軟體
    • 與 30+ 知名的 AV 引擎同時掃描
    99.2% 檢測率
    配備 Max Engines 套件
  • DEEP CDR™ TECHNOLOGY

    阻止其他人錯過的威脅

    • 支援 200+ 種檔案格式
    • 遞迴地清理多層存檔嵌套
    • 重新生成安全且可用的檔案
    100%保護
    來源:AV-Comparatives、SE Labs、SecureIQ
  • 主動式 DLP(Proactive DLP)

    防止敏感資料丟失

    • 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
    • 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
    • 支援影像中的光學字元識別 (OCR)
    125+
    支援的檔案類型
    OCR
    圖像到文字識別
  • Adaptive Sandbox 自適應性沙箱

    利用先進的模擬沙箱偵測惡意軟體

    • 高速分析檔案
    • 反避難沙箱引擎擷取 IOC
    • 識別零時差威脅
    • 透過API 或本機整合啟用深度惡意軟體分類
    資源效率提高 100 倍
    比其他沙箱
    < 1hr setup
    我們正在努力幫助保護您免受惡意軟體的侵害
  • OPSWAT 技術
    威脅情資
    蒐集威脅情資

    利用即時Threat Intelligence增強偵測能力

    • 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
    • 更快阻止新興威脅
    • 豐富下游分析
    更快
    縮短整體分流時間
    透明
    以更清晰的視野守護關鍵環境
  • 檔案型的漏洞評估 (File-Based Vulnerability Assessment)

    在安裝應用程式漏洞之前檢測它們

    • 安裝前檢查軟體是否存在已知漏洞
    • 在設備處於靜止狀態時掃描系統以查找已知漏洞
    • 快速檢查正在運行的應用程式及其庫是否存在漏洞
    3M+
    從活動設備蒐集的資料點
    30K+
    具有嚴重性訊息的關聯 CVE

不要信任任何檔案。不要信任任何裝置。

所有功能皆原生整合於MetaDefender 之中。

無需附加模組。無需獨立產品編號。無需整合收購的業務。

依照規範全球監管最嚴格產業的標準所打造

MetaDefender 已針對關鍵基礎設施安全的最嚴格監管框架完成預先驗證,包括 NIST 800-53、CMMC 2.0、NERC CIP、零信任架構規範、ISO 27001、通用標準、SOC 2,以及適用於核能部署的 NEI 08-09 Rev 6。
NIST 800-53 certification logo
kiosk-nerc-square
cloud-soc-square
secure-digital-evidence-for-law-enforcement-iso27001-square-logo
CMMC 2.0 certification logo
NEI 08-09 Rev 6 certification logo

快速部署。
立即保護。
減輕操作人員的負擔。

OPSWAT 透過自動化工作流程、統一的政策管理及簡化的部署流程OPSWAT 營運負擔,使複雜環境能立即獲得保護。AI 引擎以內聯且自主的方式運作,無需額外整合或人工干預即可發揮其價值。
Deploy OPSWAT MetaDefender across critical infrastructure

信賴OPSWAT
守護最重要事物的企業

關於

Hitachi Energy 是一家全球性的技術公司,專門提供先進的能源解決方案和服務。

使用案例

Hitachi Energy 的全球服務需要一個集中式解決方案,透過最後一英里軟體供應鏈安全來實現合規性。Hitachi Energy 的 Jeremy Morgan 分享OPSWAT 的MetaDefender Core 和MetaDefender K2100Mobile Kiosks 如何改變其供應鏈網路安全的方法。

關於

Indeed 確實是全球第一的求職網站,擁有遍及 60 多個國家的 6.35 億份求職者檔案,並有超過 330 萬家企業透過該平台進行招聘。該公司隸屬於 Recruit Holdings,這是一家在人力資源技術與商業解決方案領域居全球領導地位的企業。

使用案例

由於每天有數百萬個檔案被上傳,Indeed 需要更強大的防護措施,以抵禦可能隱藏在上傳檔案中的惡意軟體及其他檔案傳播型威脅。透過MetaDefender Core 導入OPSWAT多重掃描技術,Indeed 不僅強化了檔案上傳的安全性,也降低了惡意檔案進入其平台的風險。

使用產品:

關於

Dounreay Site Restoration Limited (DSRL) 是一個核研究與開發基地,五十年來一直處於英國快速核反應堆開發的最前線。

使用案例

DSRL 在退役過程中遇到重大的網路安全挑戰,原因是過時的檔案安全系統需要手動掃描、有限的威脅偵測以及冗長的驗證時間。透過導入OPSWAT MetaDefender 解決方案,DSRL 徹底改變了其檔案安全性,以偵測並移除潛在威脅,並加快驗證程序。

關於

Genesis Energy 是紐西蘭最大的電力和天然瓦斯供應商之一,透過熱能、水力、風力、太陽能和電池資產的多樣化組合(包括 240 兆瓦的 Tokaanu 發電站)為家庭和企業提供電力,同時推動國家向可持續能源的轉移。

使用案例

Genesis Energy 在其 OT 環境中面臨未管理的抽取式媒體和暫存裝置所造成的安全風險。透過部署MetaDefender Drive 和Kiosk,該公司彌補了這些漏洞 - 抵禦網路威脅,並確保向紐西蘭各地超過 650,000 個連接點提供安全可靠的能源。

關於

Visana Services AG 是瑞士最大健康與意外保險公司之一背後的服務機構,為約 850,000 名個人提供支援,並保障敏感的醫療及個人資料安全。

使用案例

Visana 需要確保所有透過其內部閘道上傳的檔案,在進入其環境之前,都能自動接受惡意軟體掃描。透過ICAP 將MetaDefender Cloud 其 Airlock Gateway 整合,該組織成功建置了無縫且可擴展的檔案上傳安全機制,同時不影響使用者體驗。

使用產品:

獎項與榮譽

來自關鍵基礎設施防禦前線的情報

2025 OPSWAT Threat Landscape Report cover

2025OPSWAT 威脅趨勢報告

全球網路攻擊趨勢需要行動智慧以提供更好的防護

2025 ICS/OT Cybersecurity Budget report cover

2025 年 ICS/OT 網路安全預算:支出趨勢、挑戰與未來

塑造 OT 安全投資的支出趨勢、挑戰與優先事項。

SANS Detection and Response Survey industry report cover

SANS偵測與應變調查

揭露因過度依賴終端安全策略、日益增加的複雜性,以及不一致的情報共享所導致的日益擴大的差距。

關於OPSWAT的常見問題

OPSWAT 網路安全OPSWAT 透過保護 IT、OT 及物理隔離網路中的檔案、裝置與資料傳輸,來守護關鍵基礎設施。MetaDefender AI 驅動的威脅預測、Deep CDR™ 技術、搭載 30 多種反惡意軟體引擎的 Metascan™ 多重掃描,以及自適應沙箱分析技術,防止已知、未知及 AI 生成的威脅侵入敏感系統。

OPSWAT 人工智慧原生OPSWAT MetaDefender 。預測性 Alin AI 是一款機器學習引擎,能透過持續針對MetaDefender 確認的零日威脅進行重新訓練的模型,在檔案執行前預測檔案層級的威脅——其誤報率僅為 0.1%,且無需進行觸發測試。

MetaDefender OPSWAT統一網路安全系統。它提供檔案安全、電子郵件安全、可移除媒體保護、網路安全、跨網域傳輸、端點合規性及雲端安全等功能,所有功能皆透過單一平台進行管理,並具備集中式政策控制。MetaDefender 專為最嚴苛的環境所設計,適用範圍涵蓋核能設施、國防網路乃至全球金融機構。

OPSWAT 網路安全公司,其使命是保護全球的關鍵基礎設施。MetaDefender OPSWAT由人工智慧驅動的網路安全平台——正是這套解決方案實現了上述保護。MetaDefender 檔案安全、電子郵件安全、可移除媒體保護、受管檔案傳輸、資料二極體及儲存安全,所有功能均整合於單一管理主控台之下。當組織部署OPSWAT 時,即代表同時部署了MetaDefender 及其底層技術。

Deep CDR™ 技術是OPSWAT 的一項技術,透過拆解檔案來進行淨化,移除所有潛在的惡意內容(包括嵌入式腳本、巨集及漏洞利用程式碼),並重建乾淨且功能完整的檔案。該技術支援 200 多種檔案類型,也是首款且唯一一款獲得 SE Labs 100% 準確度評級的 CDR 技術。

OPSWAT 為物理隔離環境OPSWAT 多種解決方案。MetaDefender Kiosk 可移除媒體中的檔案進入受保護網路之前,Kiosk 淨化Kiosk 。MetaDefender Drive 可攜式裝置的安全性。MetaDefender NetWall 二極體可強制執行硬體層級的單向資料傳輸,確保任何資料都無法從受保護網路回流。

OPSWAT 能源、核能、政府、國防、製造、金融服務、醫療保健、運輸以及石油與天然氣等各領域的組織OPSWAT :凡是營運關鍵基礎設施,且需要進階威脅防禦、法規遵循,以及同時保護 IT 與 OT 環境的產業,皆在服務範圍之內。

Metascan™ 多重掃描是OPSWAT 的一項技術,能同時運用 30 多種頂尖反惡意軟體引擎來分析檔案。透過在單次掃描中整合多家供應商的簽名資料庫、啟發式分析及機器學習技術,Metascan™ 可偵測超過 99% 的已知惡意軟體,其偵測率遠高於任何單一引擎。

準備好保護您的關鍵基礎設施了嗎?

我們的團隊已準備好向您展示MetaDefender
如何防止威脅侵襲您所依賴的系統。