基於檔案的漏洞評估
在應用程式或函式庫執行之前,透過直接分析檔案來偵測已知的軟體漏洞。
File-Based Vulnerability Assessment 能主動在檔案層級識別出存在漏洞的軟體元件,
並彌補傳統安裝後掃描工具所留下的安全漏洞。
- 安裝前檢測
- 二進位層級的洞察
- 減少攻擊面
已獲專利技術美國 9749349 B1
2.5k
支援的廠商
3萬+
與
相關的CVE及其嚴重性資訊
3M
已確認的、存在
漏洞的活躍雜湊值
分析
可執行檔與
安裝程式
在不依賴系統足跡的情況下識別風險
掃描靜態狀態與正在執行的應用程式
傳統的漏洞掃描
仍存在重大漏洞
安裝後的掃描及基於程式碼足跡的檢測無法在軟體部署前發現漏洞,
導致系統暴露於潛在威脅之下。

漏洞被發現得太晚
大多數掃描工具僅在軟體安裝並運行後才會偵測到漏洞,這便為攻擊者創造了一個可利用已知弱點的時機窗口。

對Software 的可見性不完整
傳統工具仰賴系統足跡、登錄檔項目或套件管理程式,而這些元素可能不存在、遭到篡改,或被刻意隱藏。

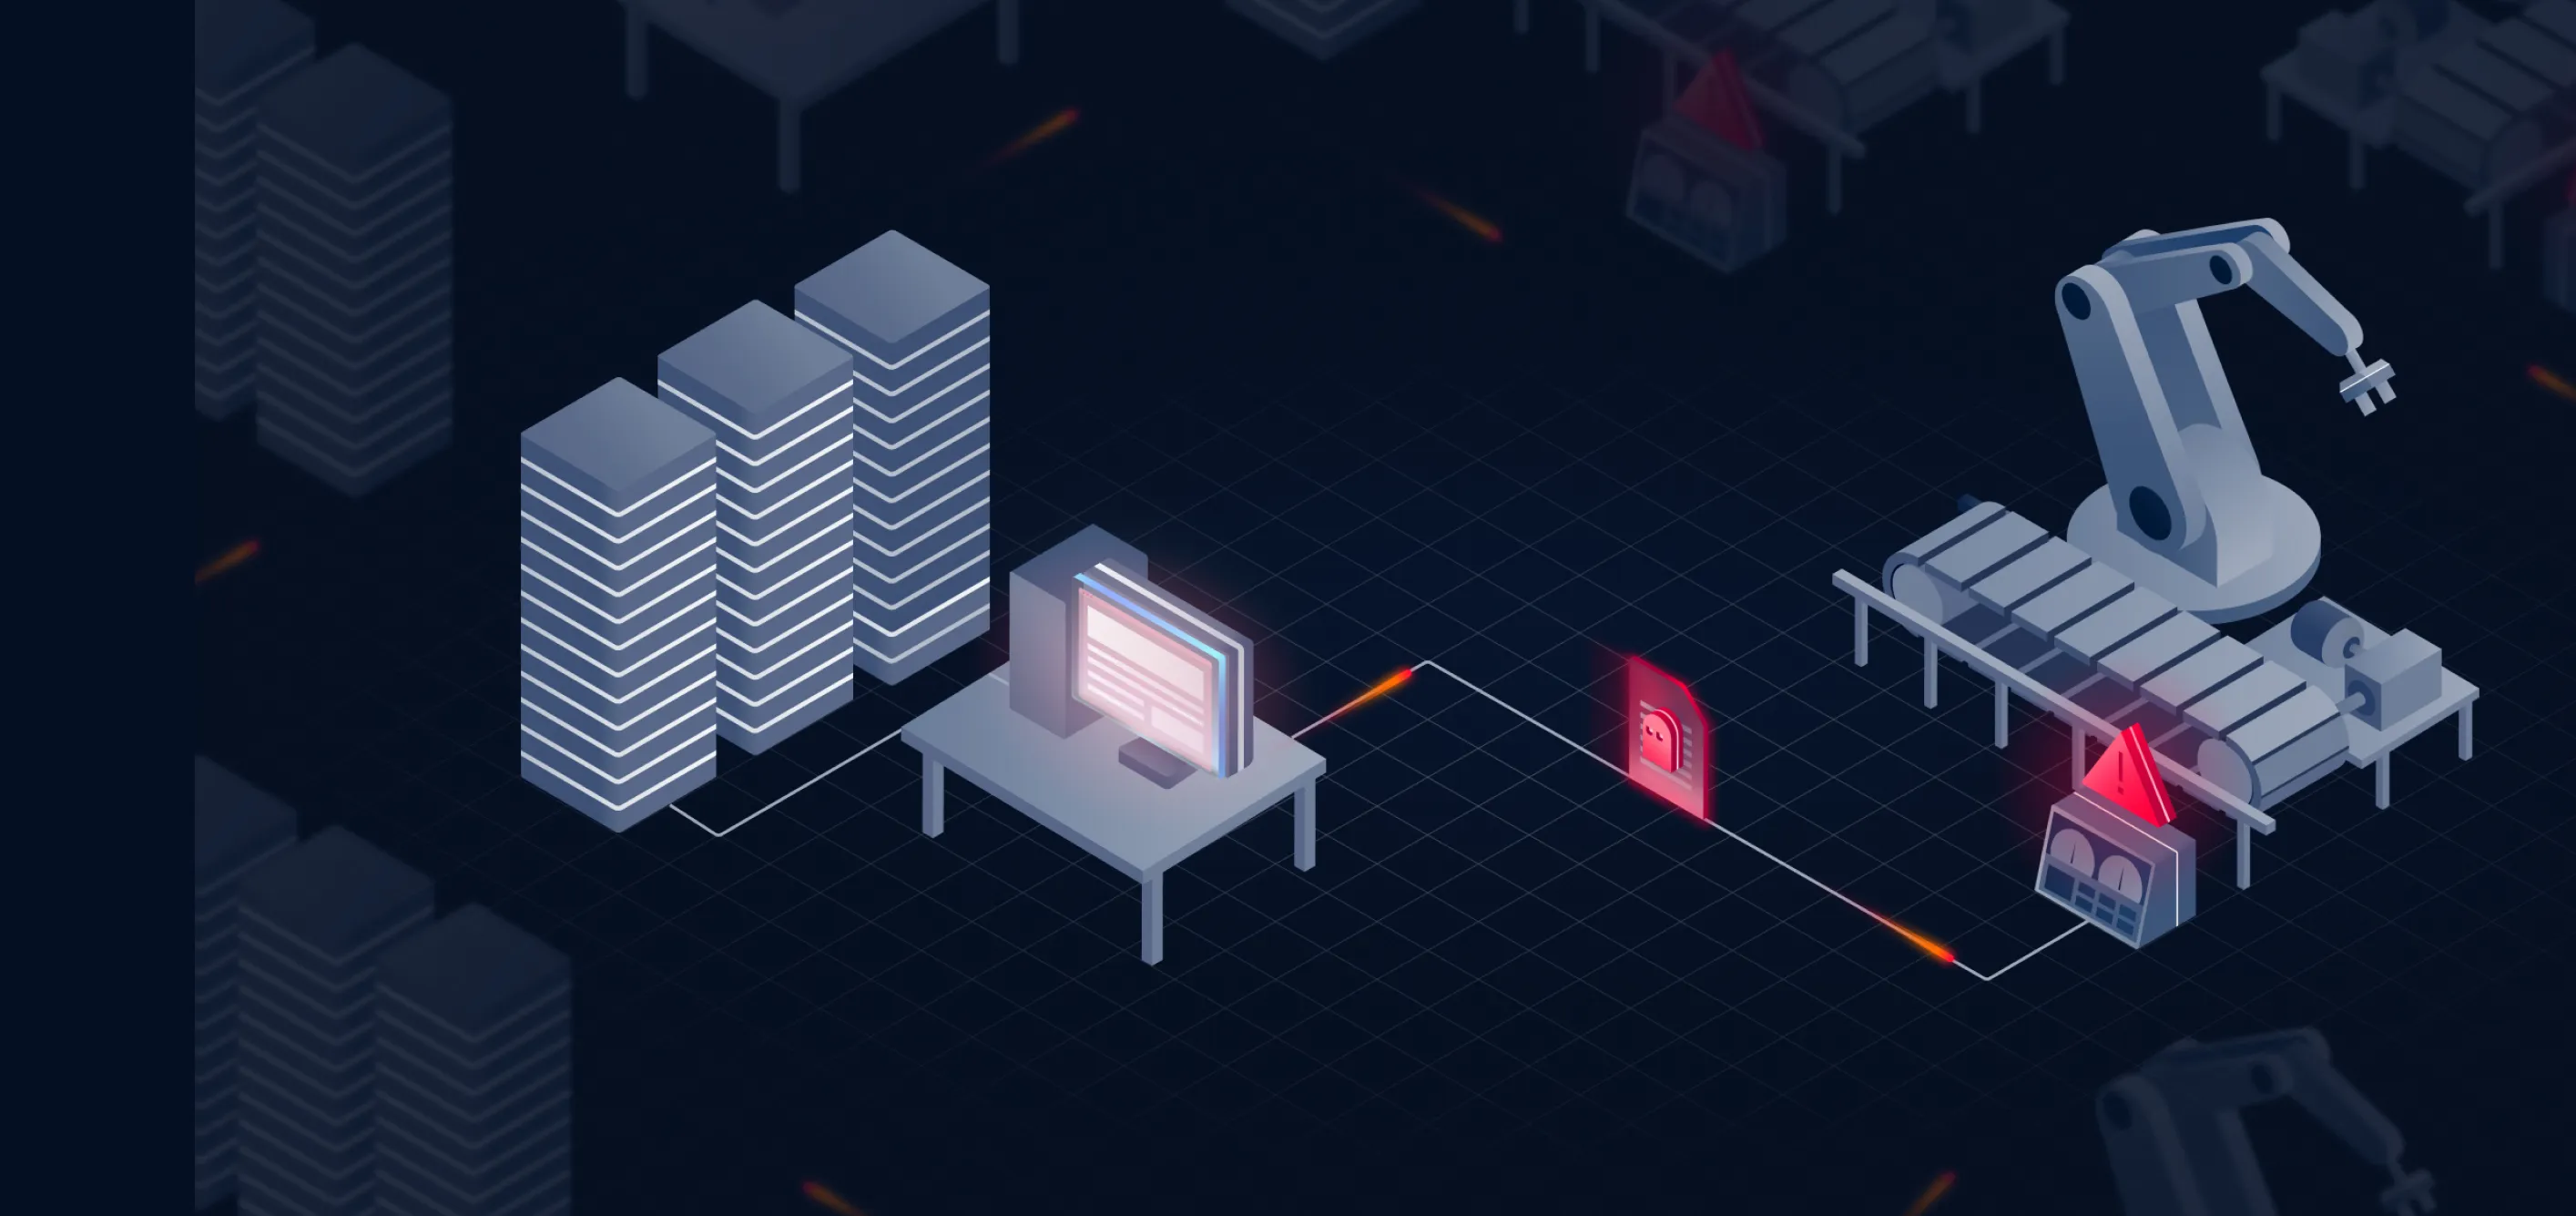
在隔離環境與手術室環境中的高風險
在物理隔離、營運技術(OT)及關鍵基礎設施環境中,絕不能容許存在漏洞的軟體透過可移除媒體或更新,在未被察覺的情況下進入網路。
- 發現過晚
漏洞被發現得太晚
大多數掃描工具僅在軟體安裝並運行後才會偵測到漏洞,這便為攻擊者創造了一個可利用已知弱點的時機窗口。
- 不完整的可見性
對Software 的可見性不完整
傳統工具仰賴系統足跡、登錄檔項目或套件管理程式,而這些元素可能不存在、遭到篡改,或被刻意隱藏。
- 高風險
在隔離環境與手術室環境中的高風險
在物理隔離、營運技術(OT)及關鍵基礎設施環境中,絕不能容許存在漏洞的軟體透過可移除媒體或更新,在未被察覺的情況下進入網路。
Vulnerability Detection 的主動式Vulnerability Detection
「File-Based Vulnerability Assessment 」透過在安裝、執行或進行網路存取之前直接分析檔案,File-Based Vulnerability Assessment 存在漏洞的軟體。
安裝前須知
Vulnerability Detection
在部署前掃描檔案,以識別已知的漏洞,並從源頭上防止高風險軟體進入系統環境。
二進位層級Software
智慧
直接分析可執行檔、安裝程式和函式庫——無需依賴已安裝軟體的痕跡或系統狀態。
適用於高
安全環境的防護措施
透過在檔案進入隔離網路之前進行評估,Secure 、營運技術(OT)及關鍵系統Secure 。
File-Based Vulnerability Assessment 如何File-Based Vulnerability Assessment
OPSWAT 直接OPSWAT 檔案,並利用先進的軟體情報將其與已知的漏洞進行關聯分析。
主要特點
執行前漏洞
偵測
在易受攻擊的軟體執行之前即予以阻擋,大幅降低風險,並消除安裝後掃描所留下的盲點。
不依賴於足跡的分析
無需依賴登錄檔、套件管理員或已安裝的軟體組件,即可偵測漏洞。
廣泛的檔案格式支援
支援各種二進位檔,包括應用程式、安裝程式及共用函式庫。
隨處部署,隨處整合
可擴充的全面性檔案安全解決方案,可與您的檔案無縫整合,並隨檔案到達任何地方。
雲端
透過OPSWAT 服務提供可擴展的漏洞評估。
本地部署
非常適合受監管、物理隔離或高安全性的環境。
混合型
結合雲端與本地端控制的彈性部署。

OPSWAT 在您工作的地方工作
透過易於部署、整合和維護的解決方案來防止威脅和零時差攻擊,這些解決方案適合您現有的技術堆疊。
透過REST整合 API 或本機連接器,以支援各種部署方案。我們為雲端原生、容器化和本地託管的應用程式提供解決方案。