進一步了解班尼·查尼(Benny Czarny)的著作《顛覆性的網路安全》

瞭解更多資訊
我們利用人工智慧進行網站翻譯,雖然我們力求準確性,但它們可能並不總是 100% 精確。感謝您的理解。

原產地

保護關鍵系統免受高風險檔案來源的威脅

即時識別上傳檔案的地理來源,並執行基於來源的存取政策,以降低
的供應鏈、供應商及法規風險。

  • 即時來源追溯
  • 政策執行
  • 法規一致性

OPSWAT 獲得以下機構的信賴

0
全球客戶
0
技術合作夥伴
0
端點認證成員
  • Emerson logo
  • Abdi Ibrahim logo
  • Zendesk logo
  • Swiss Re logo
  • Ping Identity logo
  • Oppd logo
  • North Grid logo
  • Omnissa 標誌
  • Luzerner Psychiatrie Ag logo
  • Muroran City logo
  • Llb Bank logo
  • Ivanti logo
  • Hitachi Energy logo
  • Hibob logo
  • Fuji City logo
  • Hapool Insurance logo
  • Fischer Bachar logo
  • Fast Track logo
  • Epam logo
  • Dounreay logo
  • Clalit logo
  • Genesis logo
  • Indeed logo
  • Visana Logo

涵蓋

全球超過 240 個國家及
個地區

P95 延遲

<200 ms

支援

GDPR、CCPA、NIST、
與CISA的對應關係

加強

Software 管控(
)

偵測

經認證的
供應商

偵測 PE、
、MSI 及自解壓縮檔案的地理來源

強制執行基於來源的
存取政策

分析數位指紋與元資料

自動識別受限區域

未經驗證的檔案來源會增加風險

企業往往無法掌握上傳檔案的來源,這使得難以執行基於來源的政策

並符合法規要求。

原產地

Software 不明

若無法掌握地理來源資訊,資安團隊便無法有把握地管理來自高風險或受限地區的檔案存取。

原產地

監管與合規的複雜性

諸如《一般資料保護條例》(GDPR)、《加州消費者隱私法》(CCPA)、美國國家標準與技術研究院(NIST)、美國網路安全與基礎設施安全局(CISA)以及《歐盟網路韌性法案》等全球性法規,均要求明確執行基於來源的存取控制。

原產地

Supply Chain 國家安全風險

威脅行為者日益將來自高風險地區的軟體依賴項用作攻擊工具,從而加劇了間諜活動與智慧財產權竊取的風險。

  • 未知Software

    原產地

    Software 不明

    若無法掌握地理來源資訊,資安團隊便無法有把握地管理來自高風險或受限地區的檔案存取。
  • 合規性

    原產地

    監管與合規的複雜性

    諸如《一般資料保護條例》(GDPR)、《加州消費者隱私法》(CCPA)、美國國家標準與技術研究院(NIST)、美國網路安全與基礎設施安全局(CISA)以及《歐盟網路韌性法案》等全球性法規,均要求明確執行基於來源的存取控制。

  • Supply Chain

    原產地

    Supply Chain 國家安全風險

    威脅行為者日益將來自高風險地區的軟體依賴項用作攻擊工具,從而加劇了間諜活動與智慧財產權竊取的風險。

檔案的即時來源分析

OPSWAT 的OPSWAT 引擎能立即識別檔案來源,並可自動執行基於來源的存取政策
。
原產地

即時來源偵測

透過即時分析數位指紋與元資料,識別上傳之 PE、MSI 及自解壓縮檔案的地理來源。
原產地

自動識別受限區域

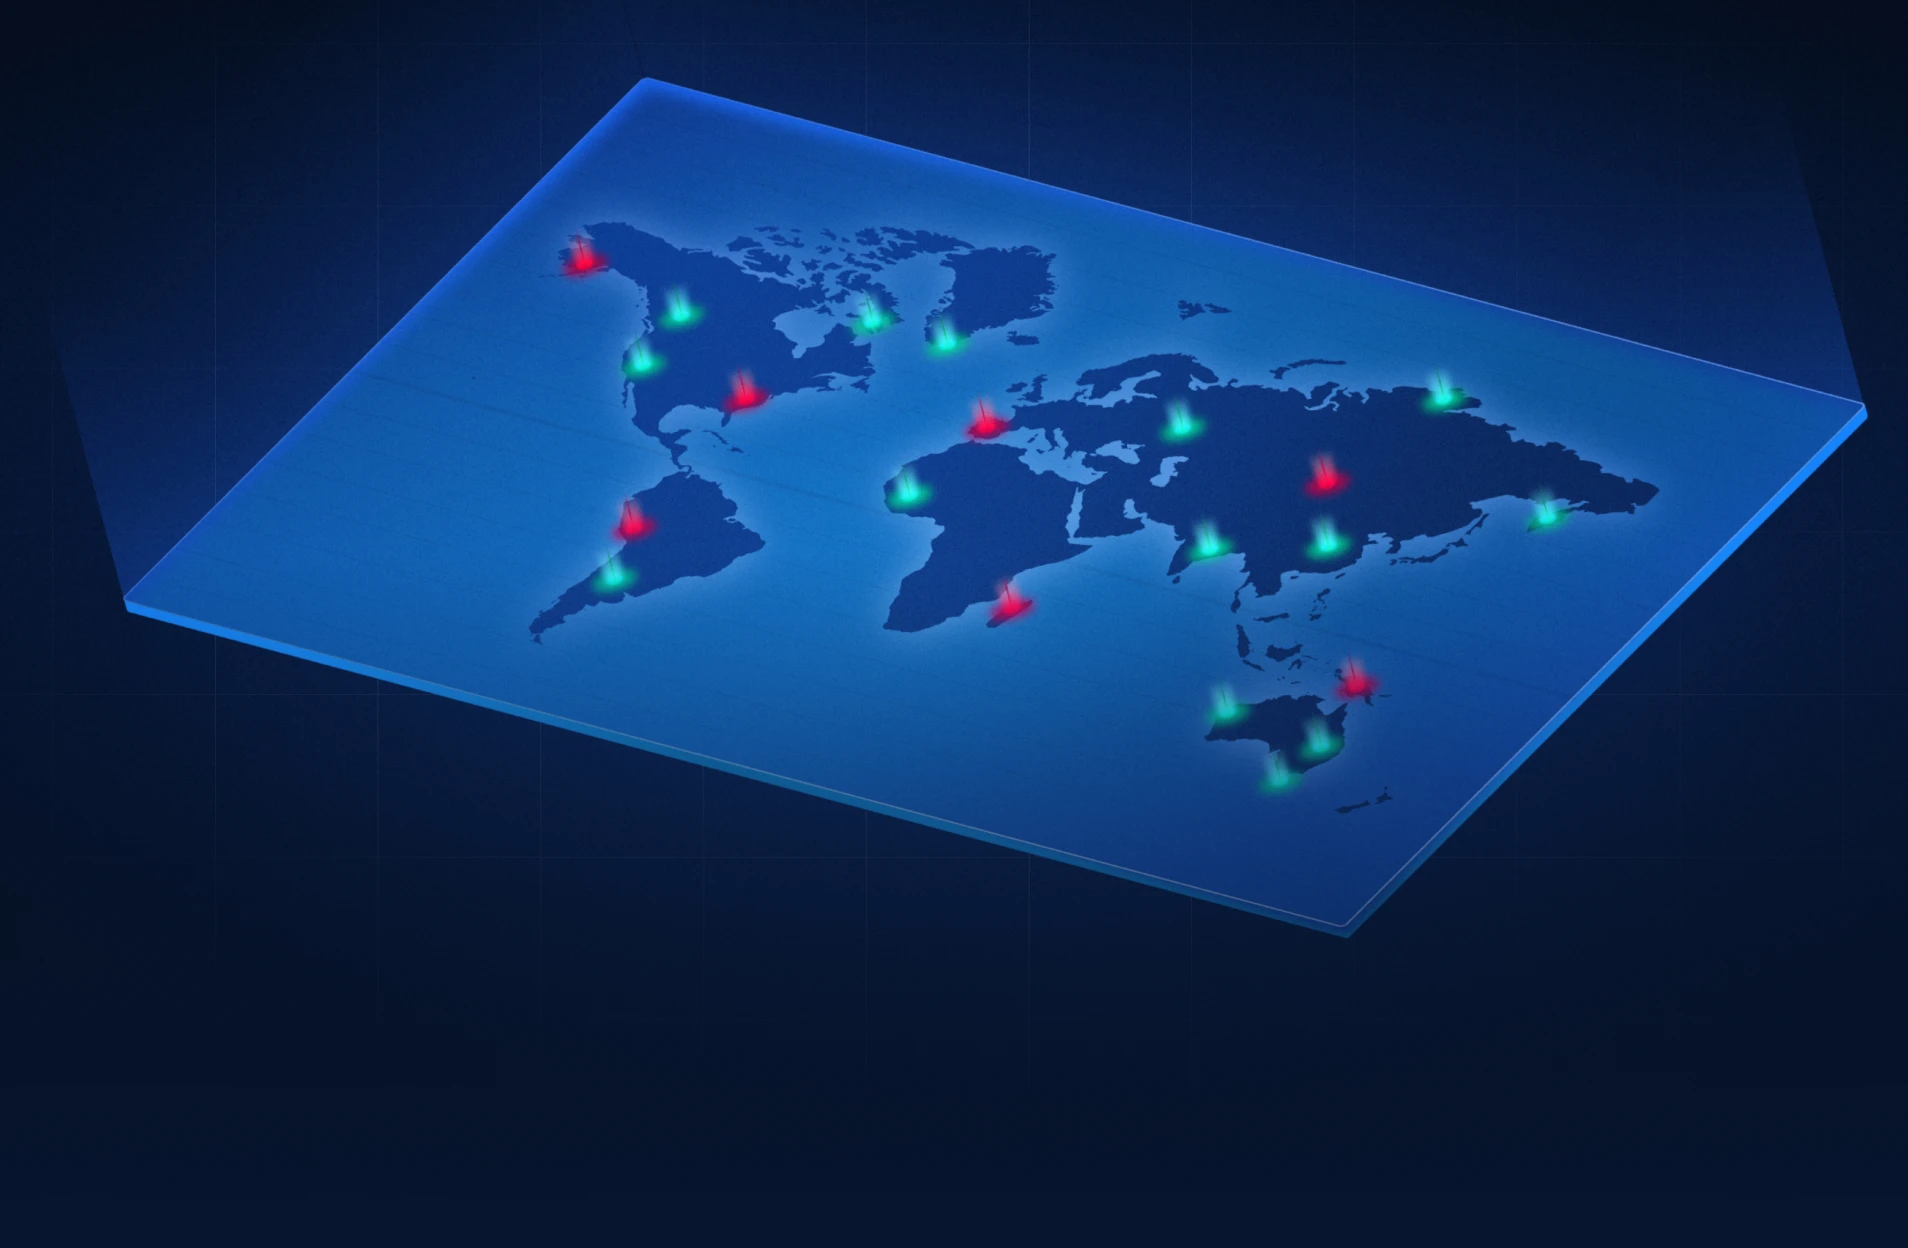
自動偵測與受限位置或受制裁供應商相關的檔案,無需人工審查即可確保一致的執行。

原產地

基於來源的政策執行

根據地理來源過濾並控制檔案存取權限,以減少違反法規的情況並降低供應鏈風險。

分析、識別、執行

「來源國」引擎會分析檔案指紋與元資料,以判定地理來源並觸發基於政策的動作。

步驟一

指紋與元資料分析

步驟一

指紋與元資料分析

從 PE、MSI 及自解壓縮檔案中擷取並分析數位指紋與元資料,以判定其地理來源。

步驟二

受限位置與供應商對應

步驟二

受限位置與供應商對應

將來源資料與已知的受限司法管轄區及受制裁供應商進行比對,以確保分類準確無誤。

步驟三

自動化政策執行

步驟三

自動化政策執行

根據預先定義的基於來源的安全與合規政策,觸發過濾、封鎖或存取控制。

主要功能與優勢

地理來源
偵測

即時偵測上傳的可執行檔案來源,以強化軟體供應鏈的可視性。

自動化調節基因
比對

透過一貫執行基於來源的存取政策,以確保符合資料在地化及網路安全規範。

強化資料主權控制功能

在保護來自高風險地區的敏感資料的同時,確保業務營運在全球各地都能符合相關規範。

部署選項
原產地

雲端

作為雲端安全工作流程的一部分進行部署。可與雲端檔案處理及安全協調環境無縫整合。
原產地

本地

在您的基礎架構內保持完全控制權。非常適合需要嚴格遵守資料駐留規定及營運控制的受監管產業。
原產地

混合型

跨環境的彈性部署。結合雲端的可擴展性與本地端的控制能力,以支援全球分散式營運。
全球領先企業的信賴

關於

這是一家在歐洲和北美地區營運、並將業務拓展至亞洲的領先再生能源生產商。該公司於超過 15 個國家管理再生能源場址,僱用逾 5,000 名員工,致力提供永續的風力、太陽能及生質能源解決方案。

使用案例

透過在授予存取權限前,對所有員工及第三方筆記型電腦進行掃描與驗證,以確保物理隔離的營運技術(OT)網路及控制中心的安全性。在丹麥某座風力發電廠成功完成試行後,該解決方案已擴展至另外 26 個據點,並整合至該公司的自帶設備(BYOD)政策中;同時透過「來源國偵測」功能進行強化,藉此驗證檔案與硬體的真實性,並防止惡意軟體及敏感資料外洩。

使用產品:

消除
Software 中的盲點

Fill out the form and we'll be in touch within 1 business day.
已獲得全球超過 2,100 家企業的信賴。