在交付前即能消除威脅的本地部署版「Email Security 」
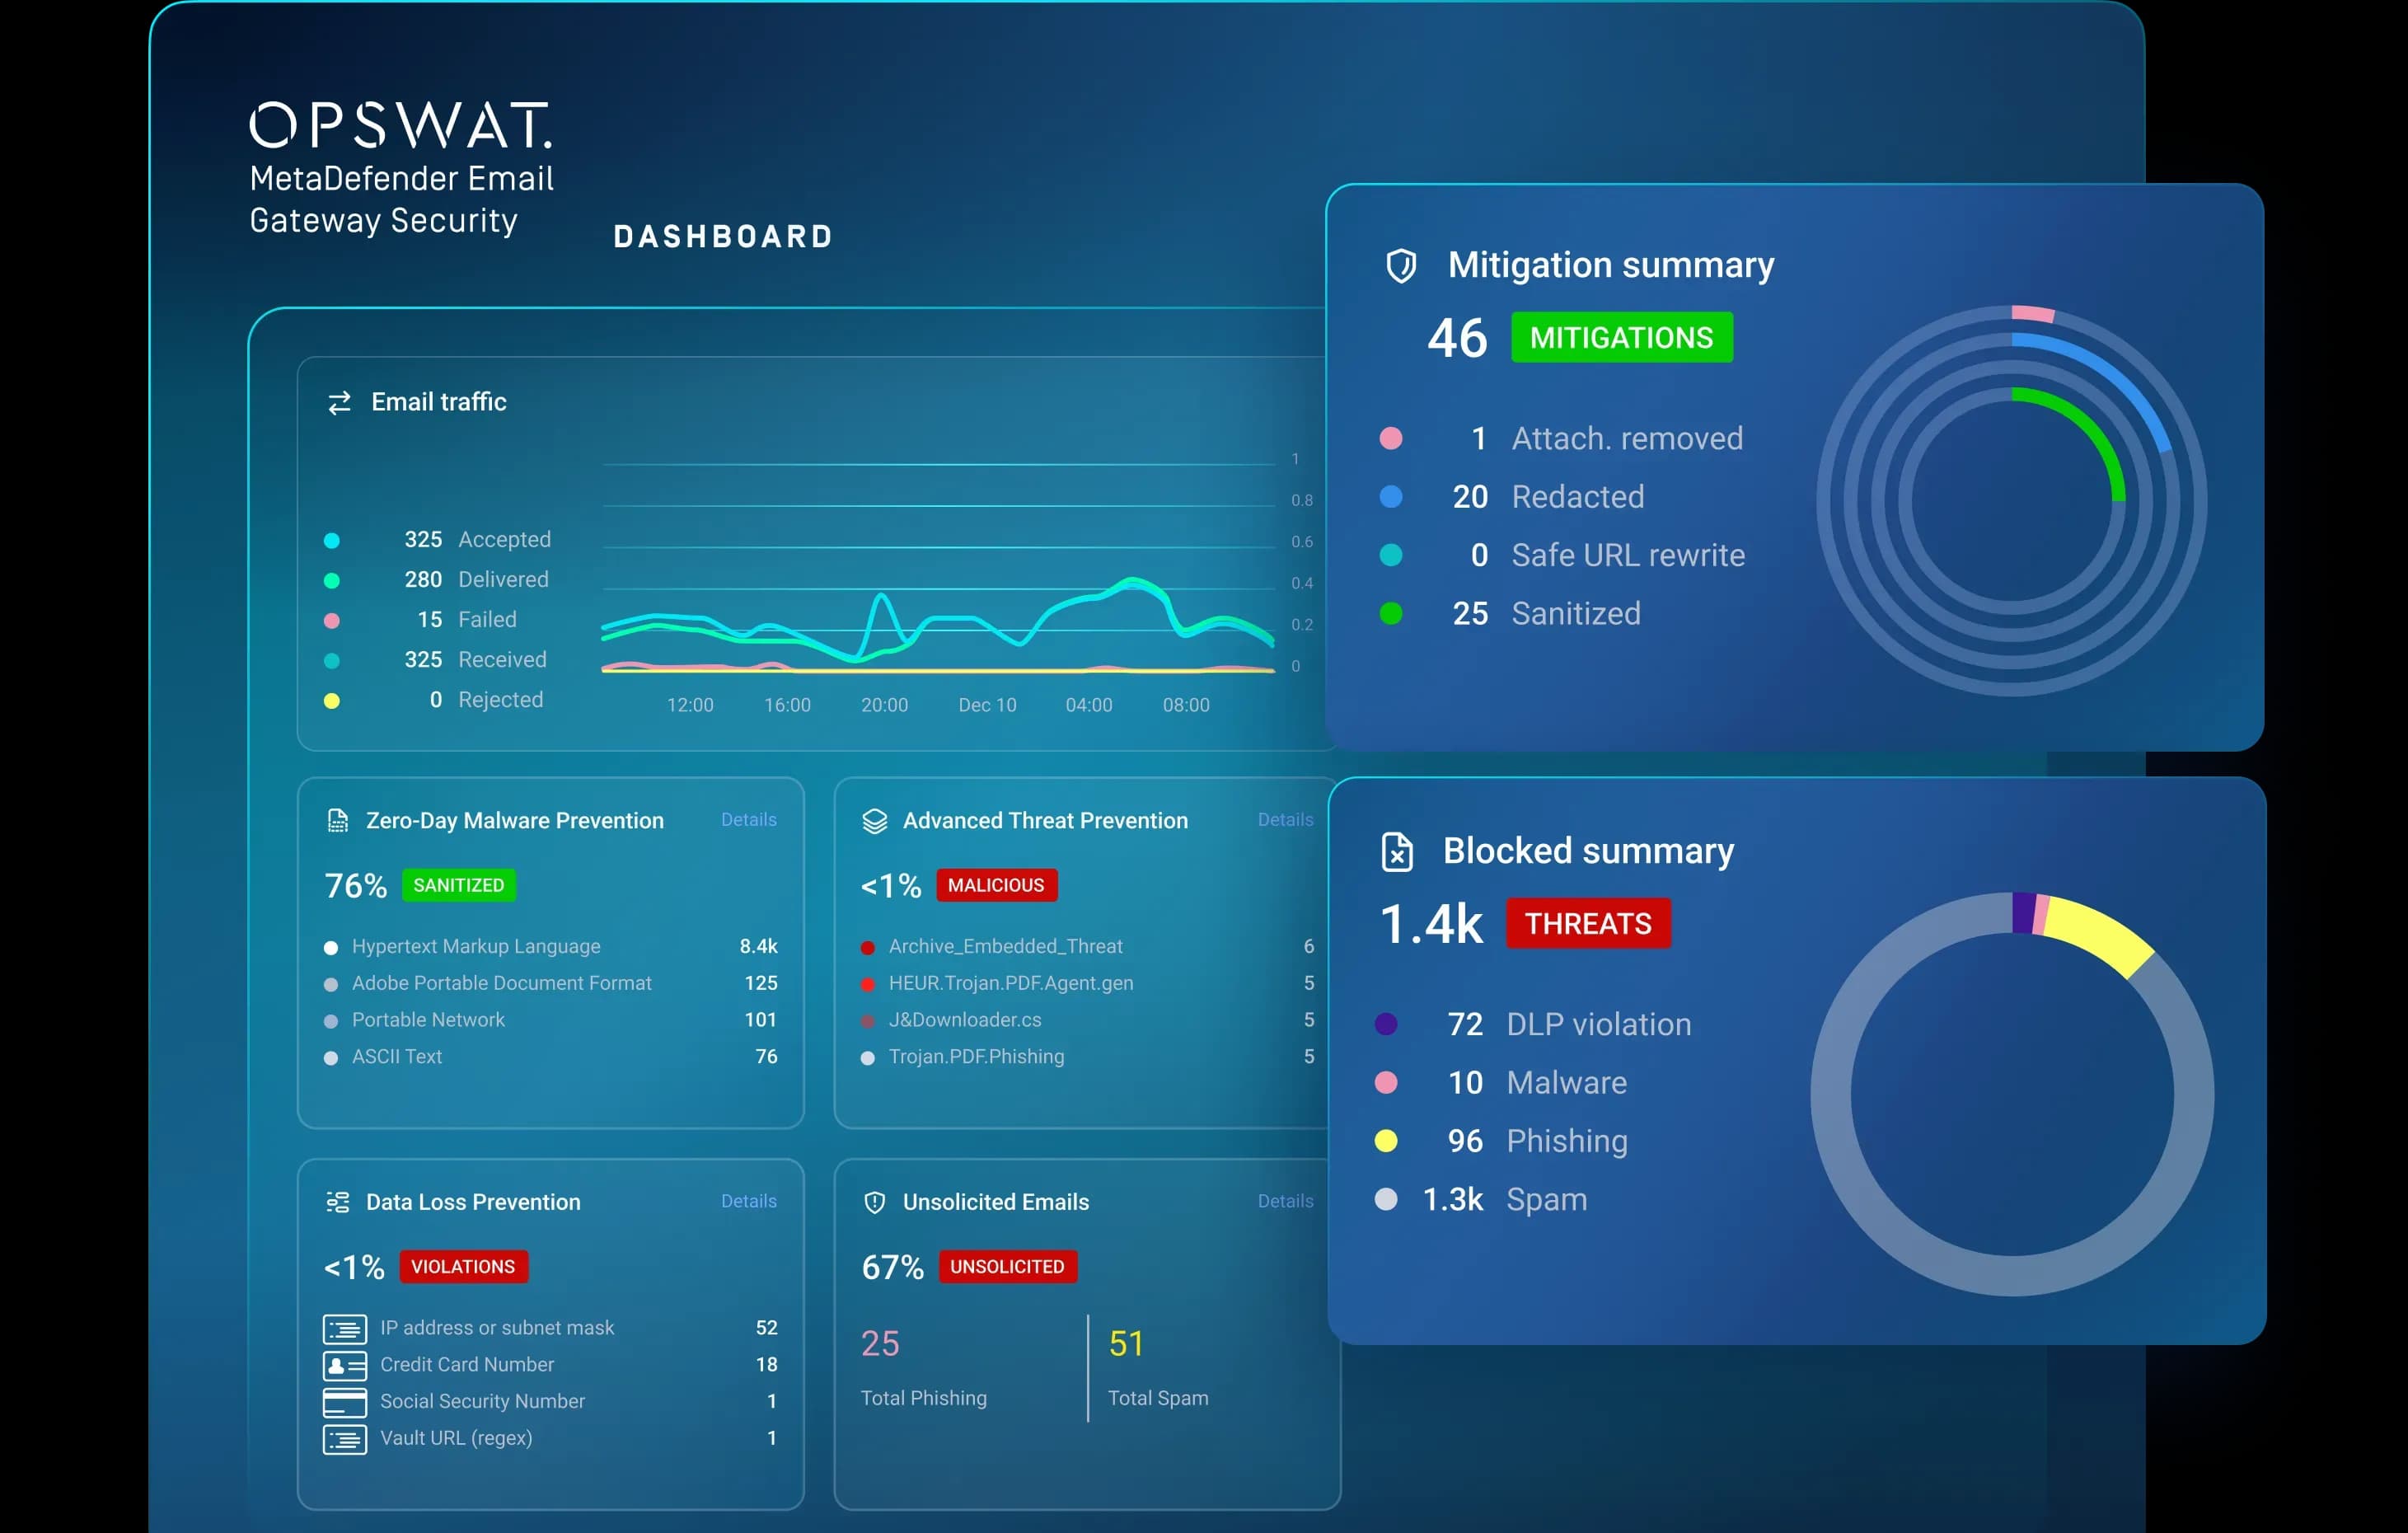
MetaDefender Email Gateway Security 這是OPSWAT 為保護組織免受網路釣魚、勒索軟體及零日電子郵件威脅所推出的本地部署解決方案。該解決方案會在電子郵件傳送至企業及關鍵基礎設施環境之前,對其內容進行檢查、淨化與控制。
- 阻擋 AI 釣魚攻擊
- 對加密附件進行消毒
- 支援合規稽核
2025OPSWAT 威脅趨勢報告
127%
」惡意軟體複雜度提升*
每 14 份檔案中就有 1 份
起初被視為「安全」,但經證實具有惡意*
7.3%
重新歸類為惡意網站
用於防範網路釣魚、惡意軟體及資料外洩的本地部署版Email Security
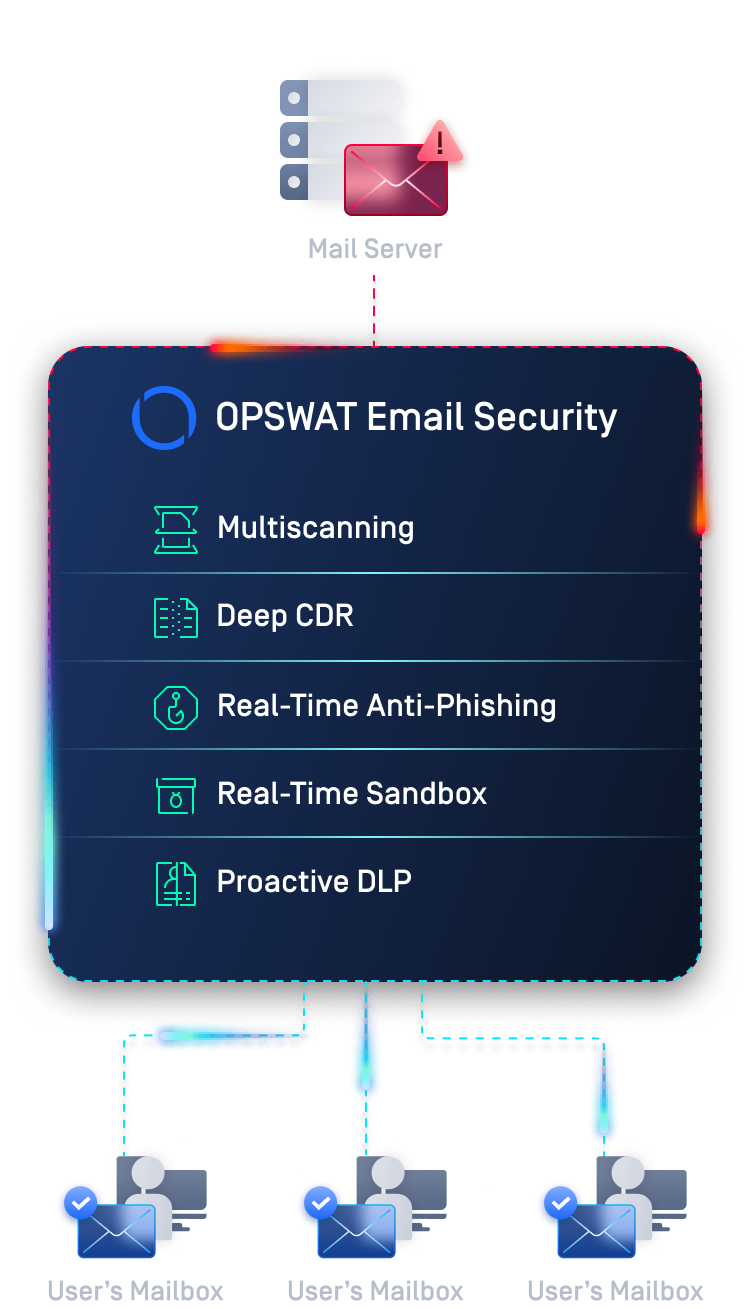
MetaDefender Email Gateway Security 在 SMTP/MX 層級提供進階電子郵件防護,於來信與去信抵達收件匣前進行檢查。該解決方案整合了即時反釣魚防護、Metascan™Multiscanning 、Deep CDR™ 技術、MetaDefender Aether、Predictive Alin AI 以及 Proactive DLP™。這套技術組合有助於組織縮短面臨 AI 生成釣魚攻擊、勒索軟體、零日威脅及敏感資料外洩時的脆弱期。
進階網路釣魚偵測
在內容傳送前偵測釣魚攻擊、惡意網址及社會工程學攻擊
運用機器學習、寄件者信譽檢查,以及來自 30 多個線上來源的「郵件送達時」與「點擊時」網址分析,來評估潛在惡意電子郵件。
附件檢查與消毒
處理電子郵件附件(包括加密檔案),並在傳送前進行淨化處理
透過連續的安全層對附件進行分析,僅在必要時才進行更深入的分析,使合法檔案能快速通過,而可疑檔案則會接受進一步的審查。

政策執行與資料外洩防護 (DLP)
在所有進出電子郵件工作流程中實施 DLP 及政策控制措施
可偵測並遮蔽 125 種以上檔案類型的敏感資料,包括個人識別資訊(PII)、個人健康資訊(PHI)及憑證,同時支援報表、稽核軌跡及合規證據。
主要功能與優勢
「預防為先」的進階策略Email Security
透過即時反釣魚防護、Metascan™Multiscanning 、Deep CDR™ 技術、MetaDefender Aether、預測性 Alin AI 以及Proactive DLP ,有效消除各種威脅。
加密附件的淨化處理
當密碼已存在或被提供時,系統會處理經過加密且設有密碼保護的附件,藉此減少處理盲點,同時不會造成不必要的 IT 工作量。
AI 電子郵件威脅偵測與防範
運用 Predictive Alin AI 及MetaDefender Aether,以快速判定結果及在必要時進行更深入的行為分析,來識別未知、難以偵測及基於檔案的威脅。
本地部署與物理隔離Email Security
支援本地部署、離線及物理隔離環境,協助組織維持控制權、資料主權與韌性。
交車前降低使用者暴露風險
在每封電子郵件送達前進行檢查與消毒,既不會對使用者造成明顯延遲,也不會中斷業務流程,這對受監管的行業至關重要。
查看「發送前電子郵件保護政策」 的實際運作情況
了解MetaDefender Email Gateway Security 如何檢查收發電子郵件的內容。
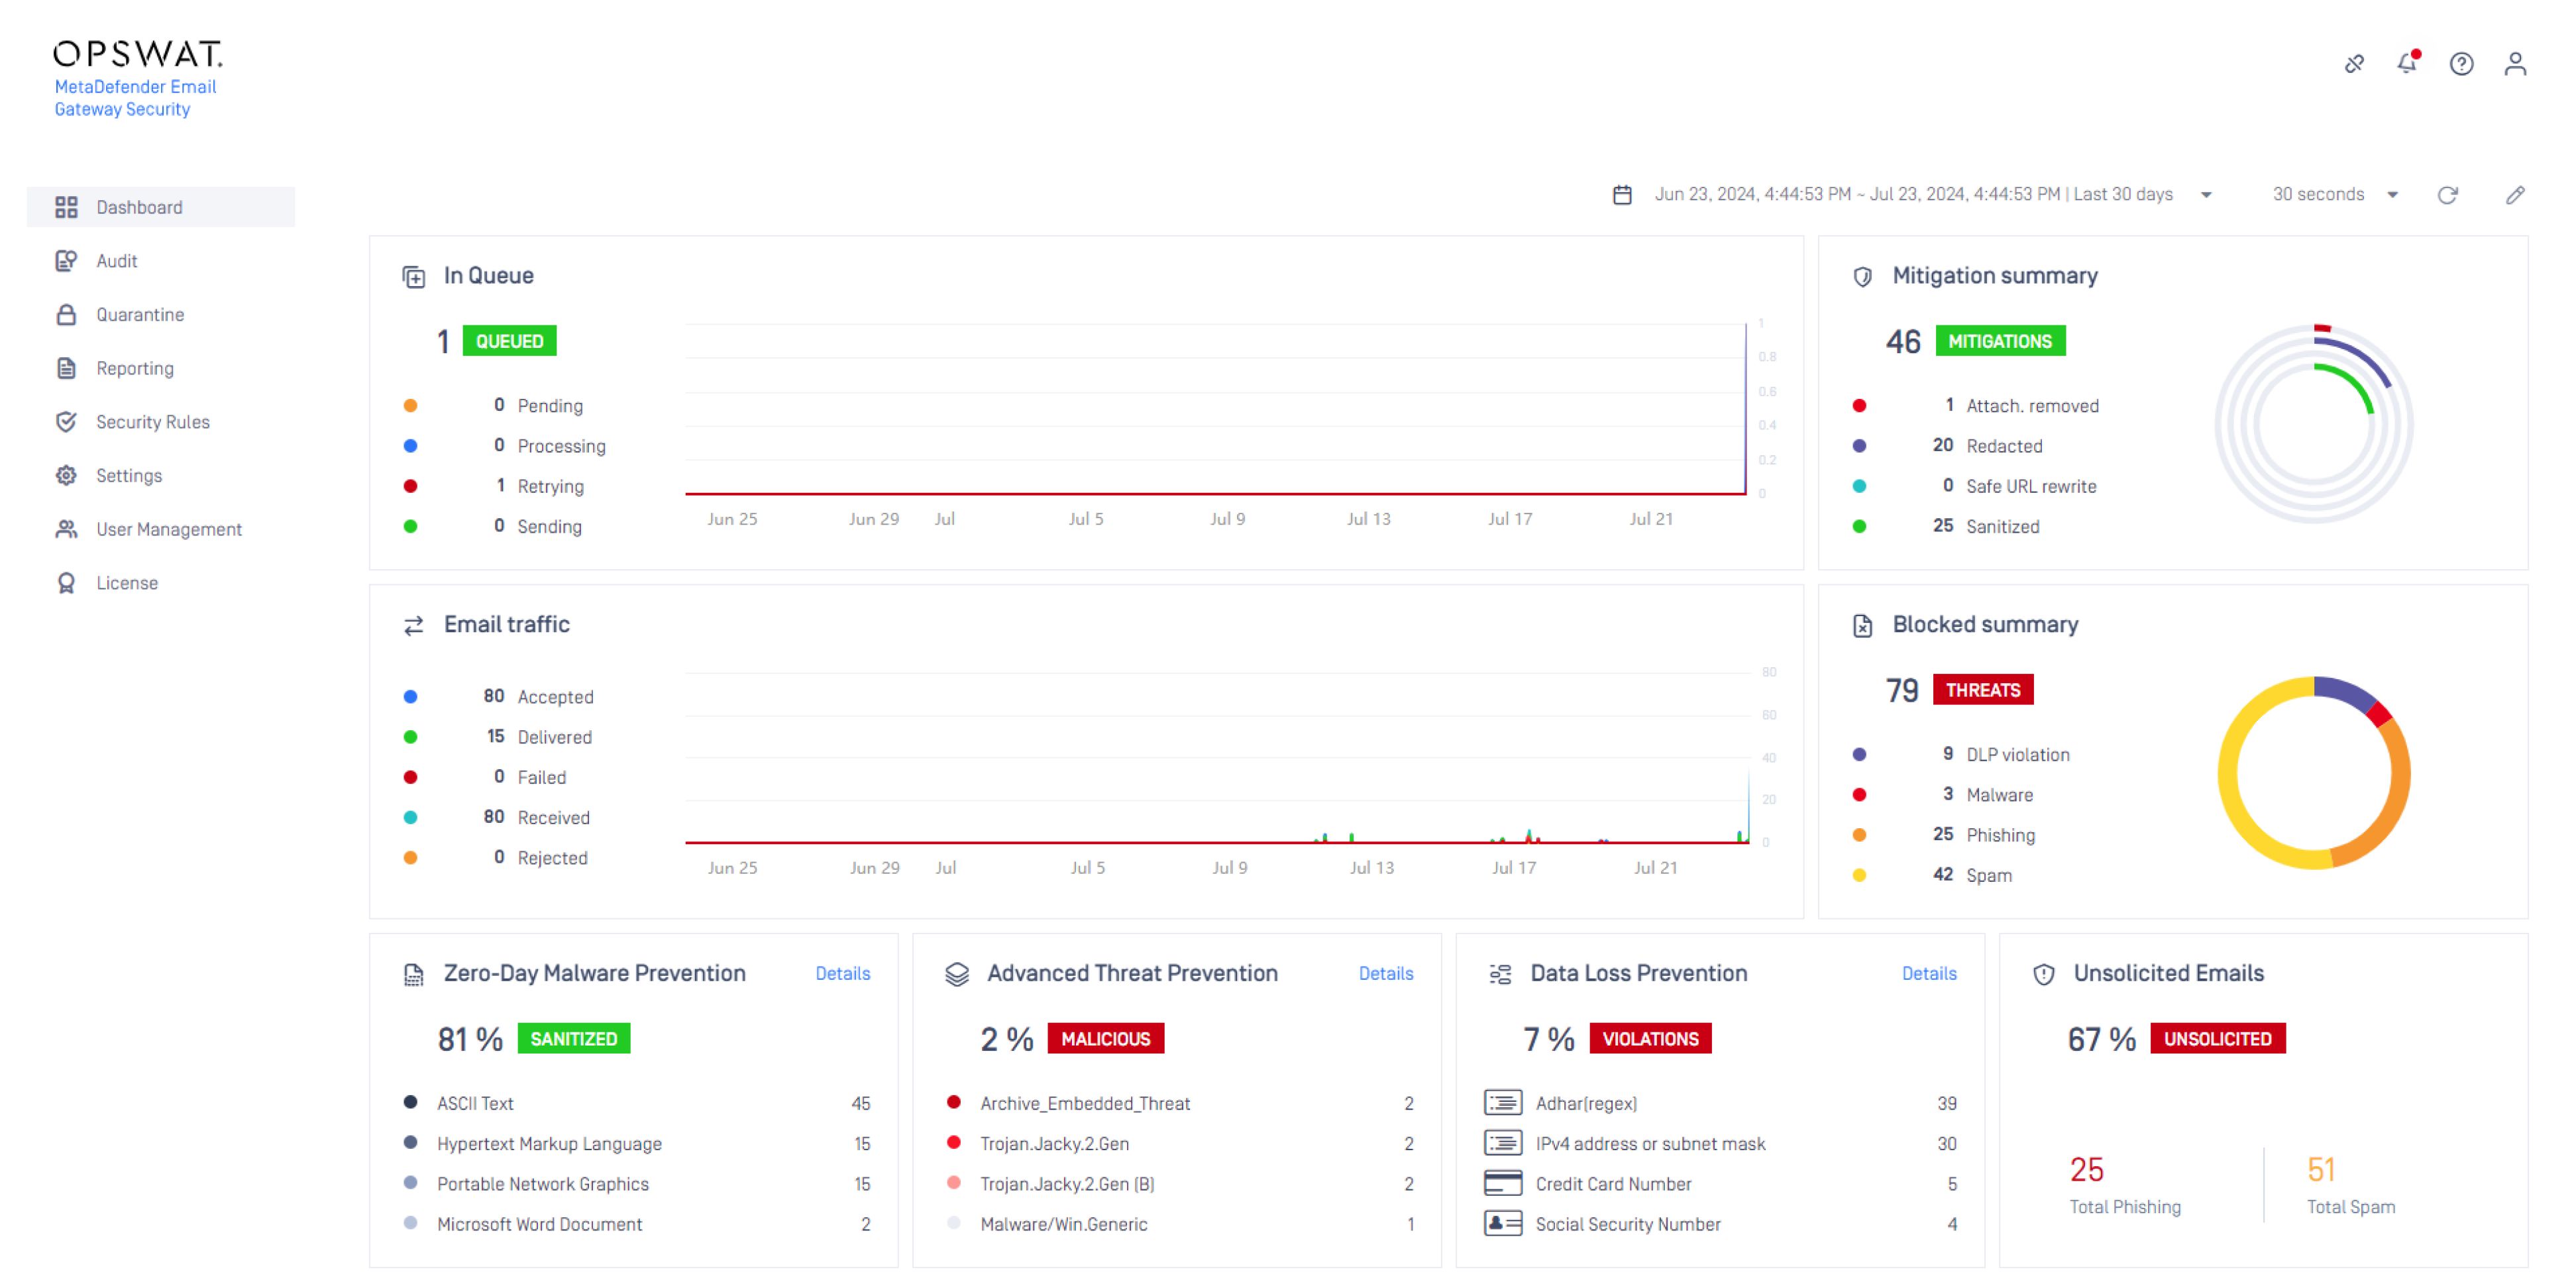
依靠預防而非檢測,有效消除零時差針對性攻擊
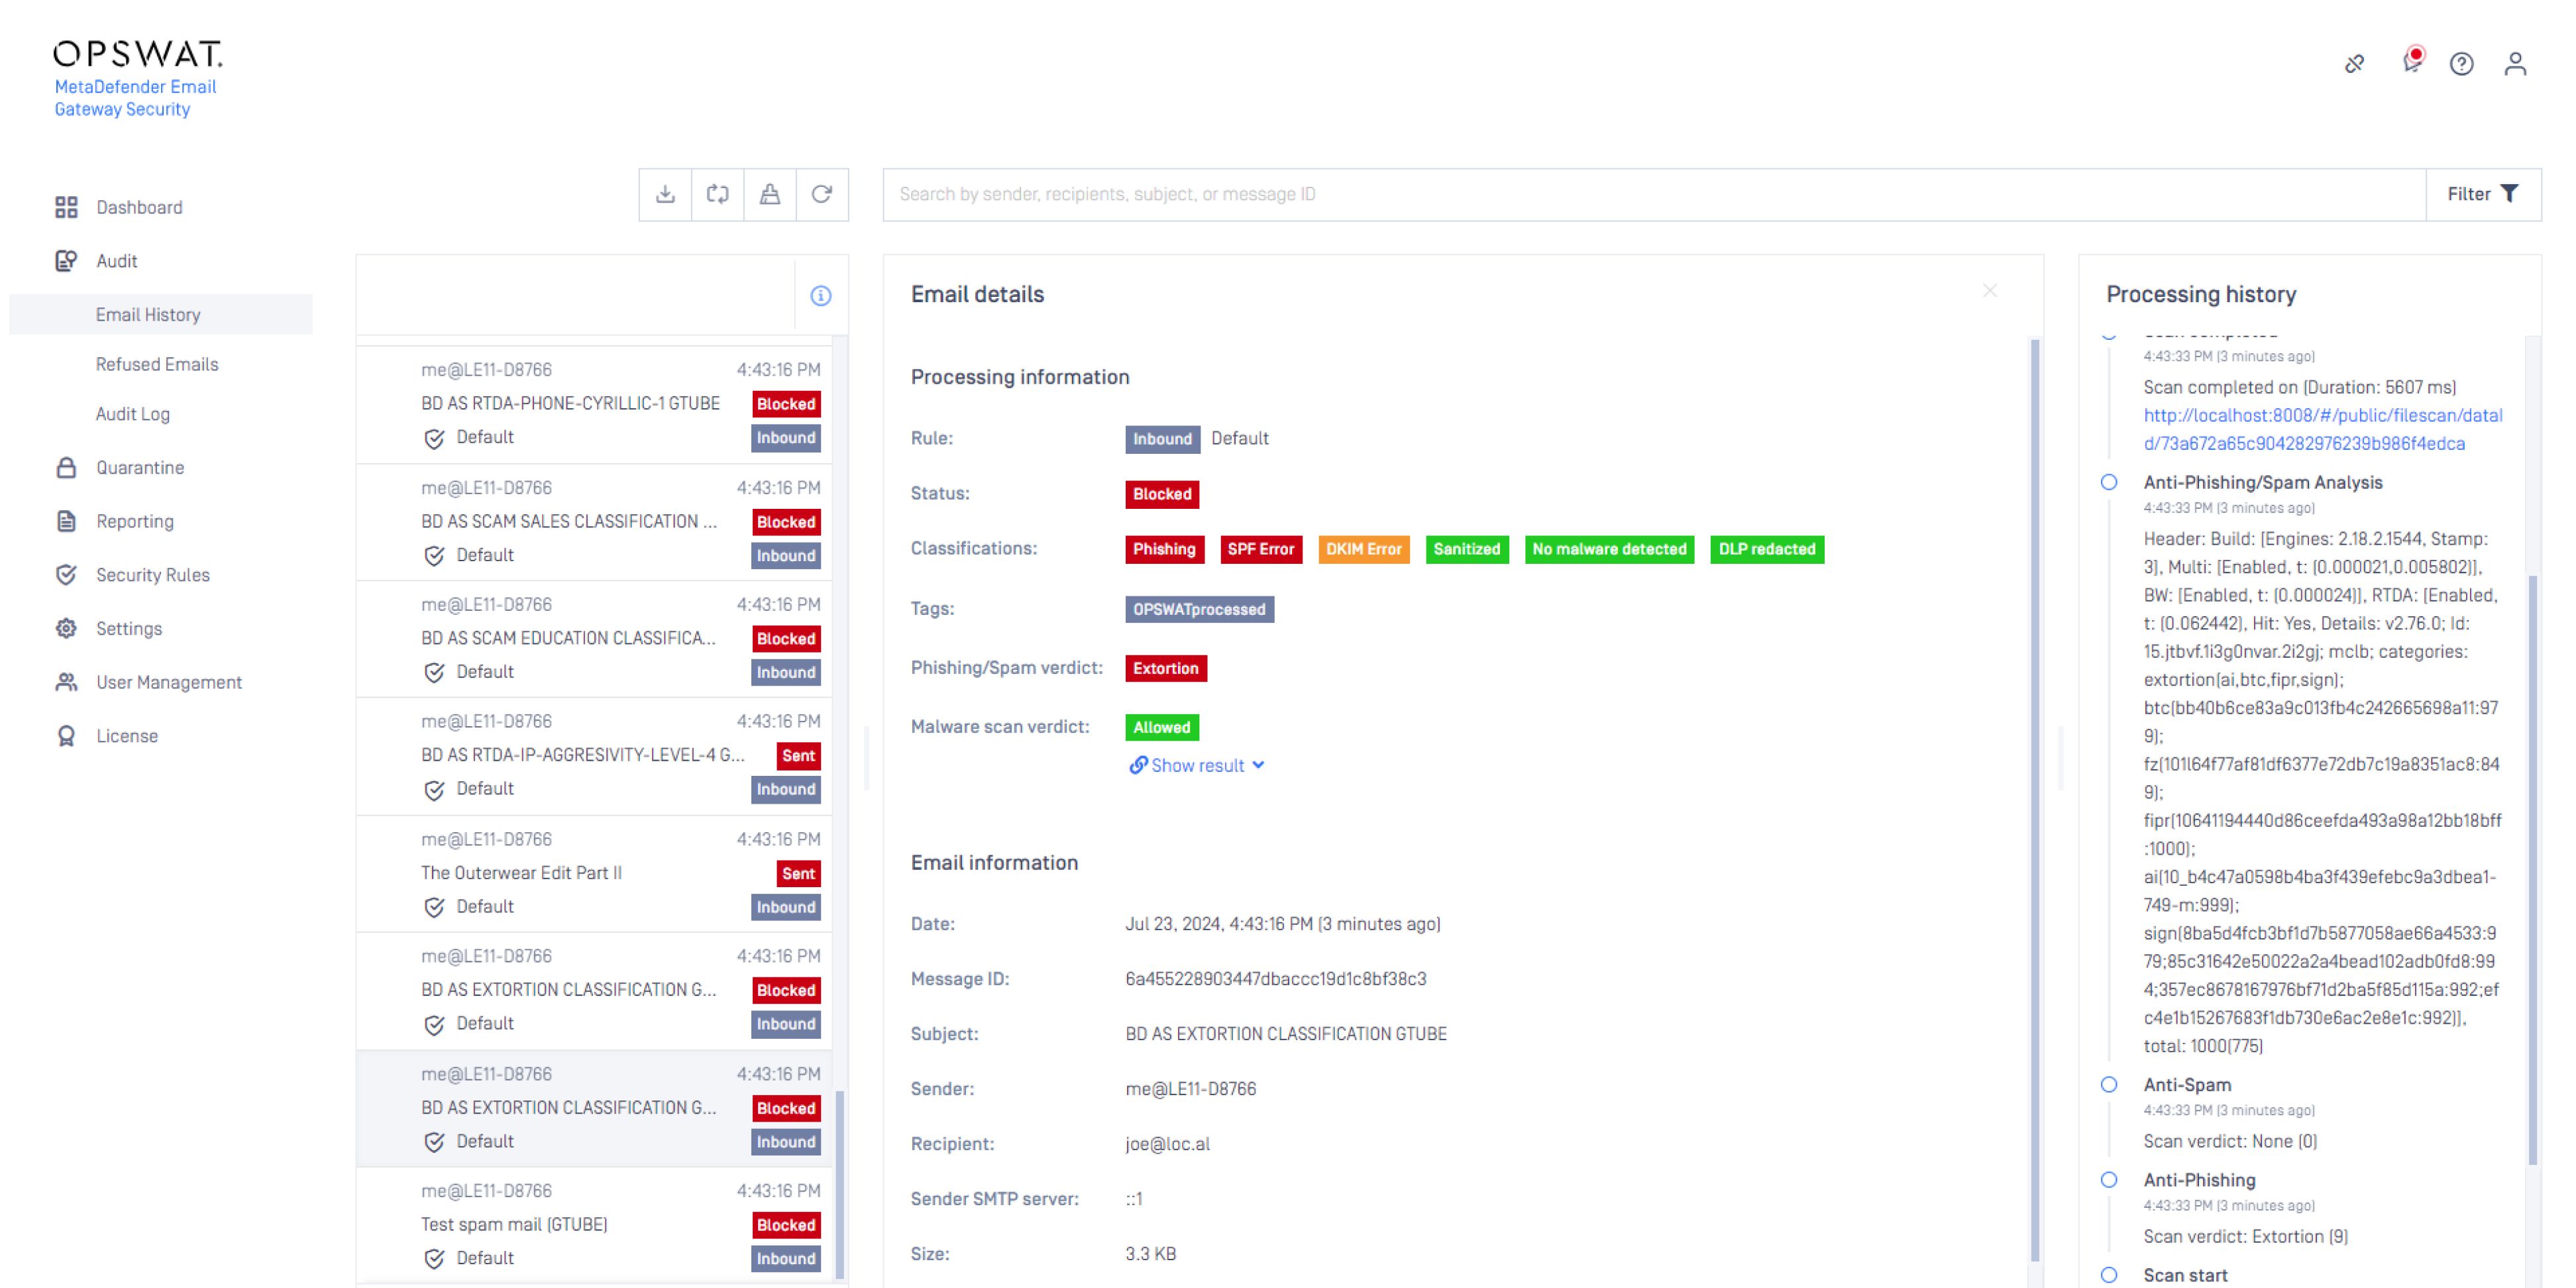
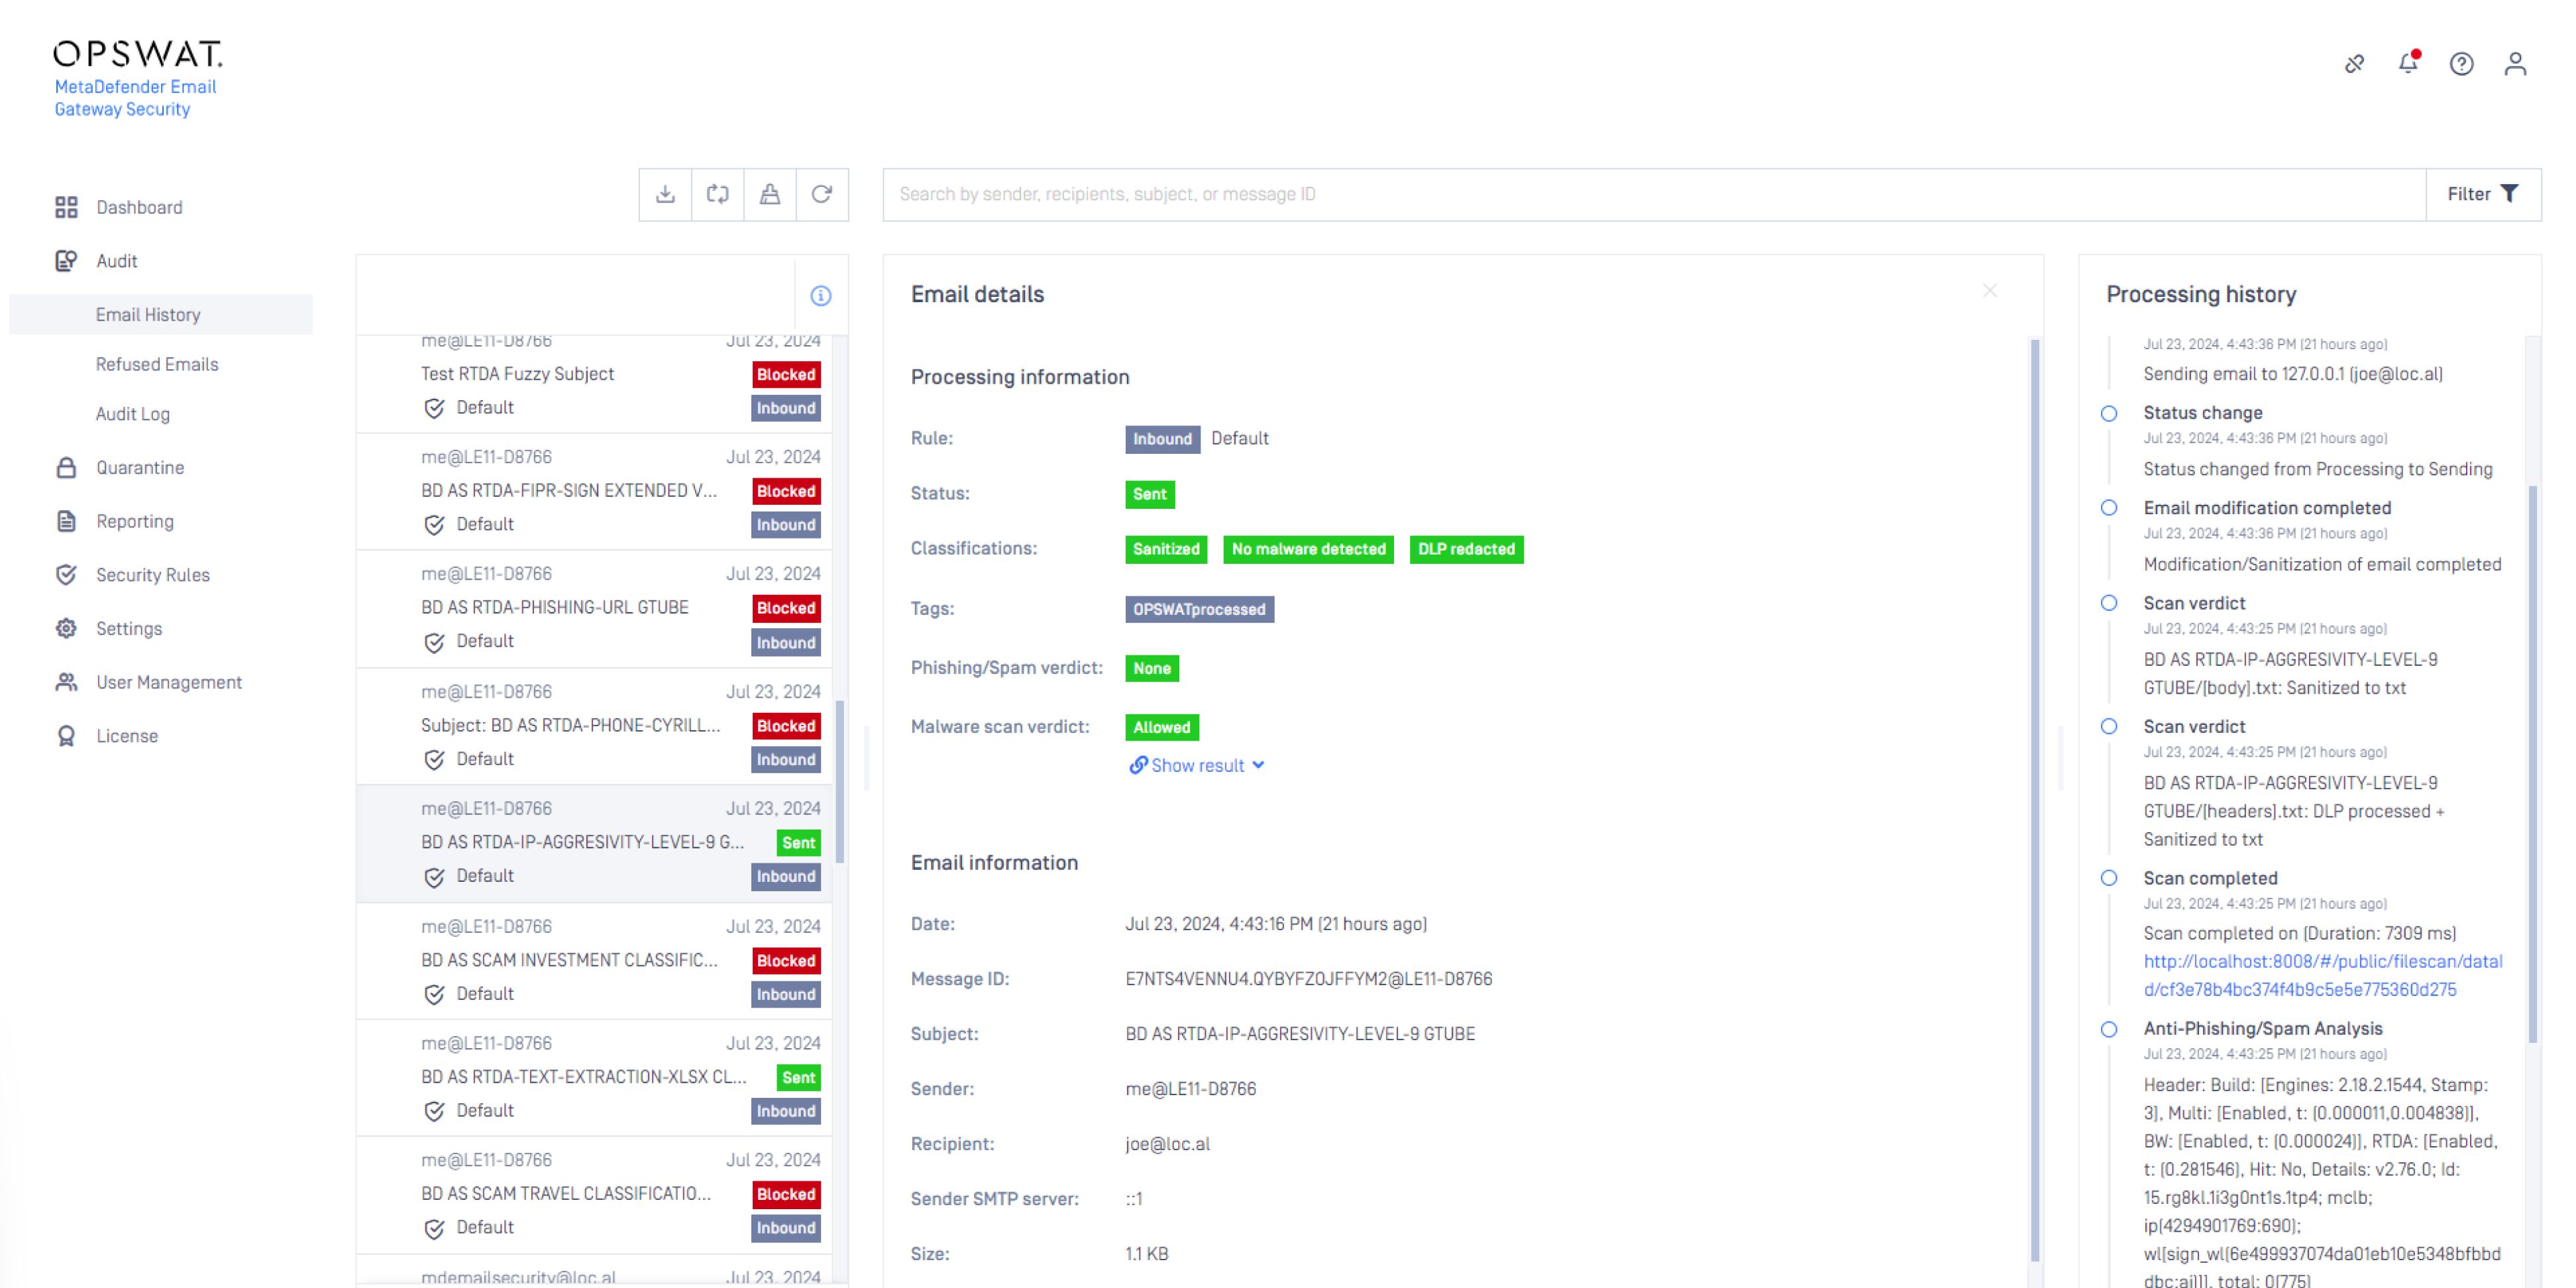
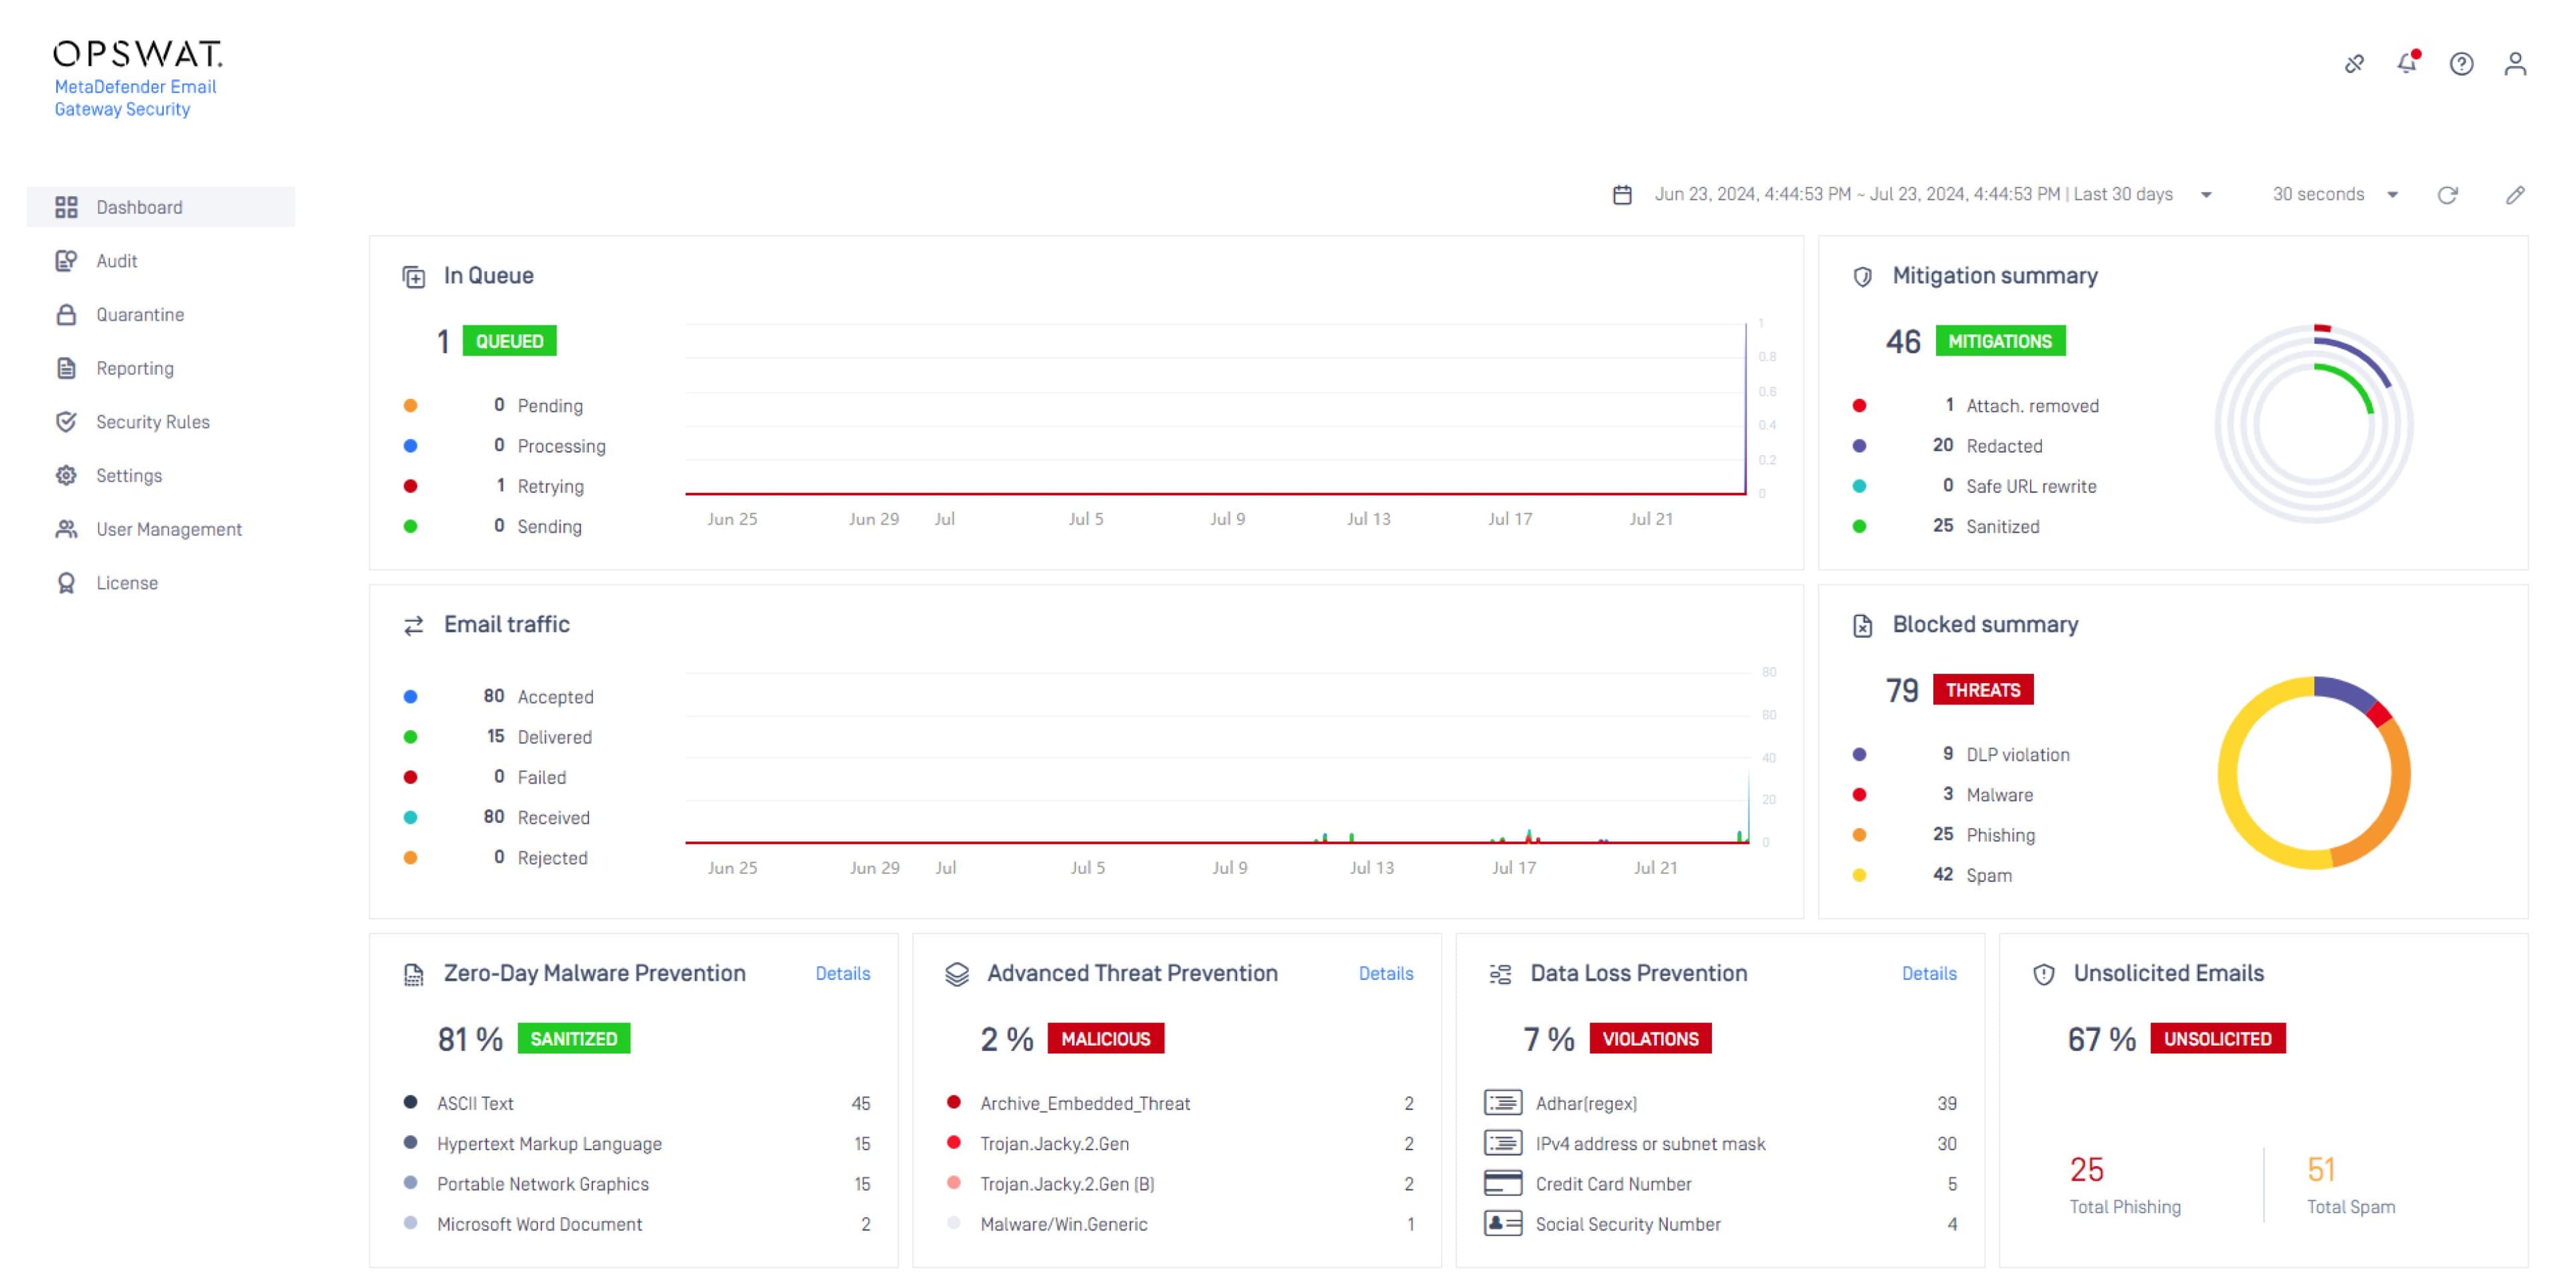 零時差惡意軟體防護
依靠預防而非檢測,有效消除零時差針對性攻擊
- 進階威脅防護
即時檢測附件中的惡意內容和未知威脅
- 資料外洩防護(DLP)
確保遵守PCI和其他電子郵件法規,包括保護公司內部的 PII 數據
- 未經請求的電子郵件
在使用者到達使用者之前保護使用者免受社交工程攻擊,確保 IT 可以減少對用戶意識和培訓的依賴
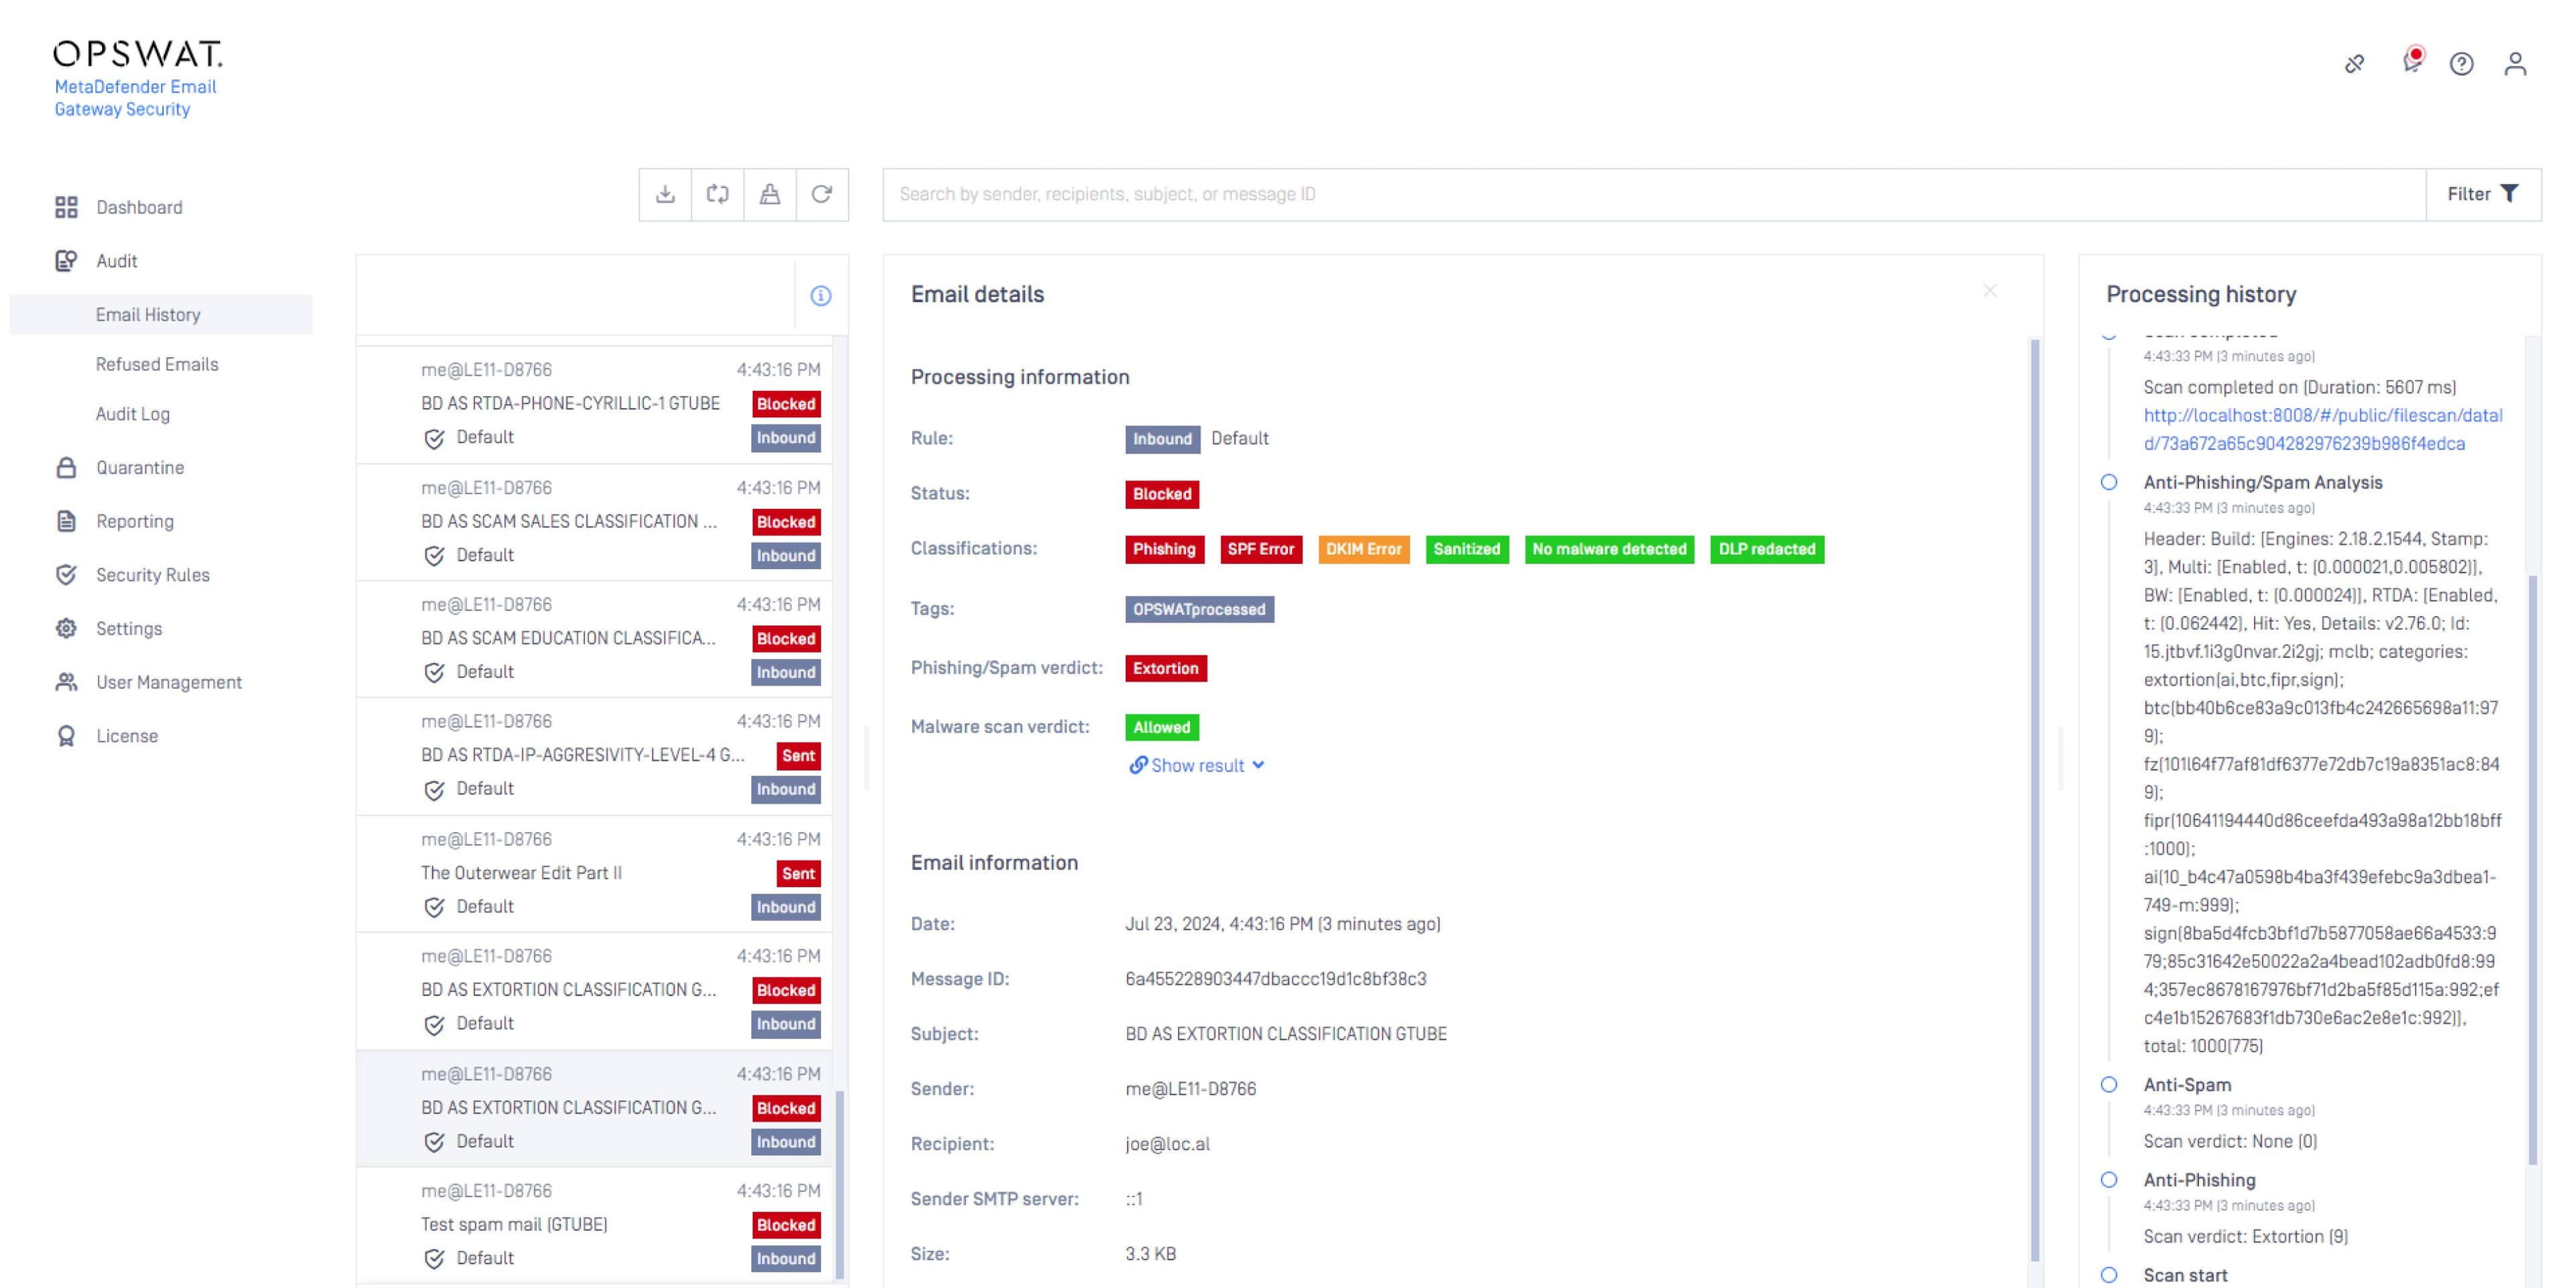 威脅分析
透過獨特的動態分析技術提高未知威脅的檢測率
- 即時反網路釣魚
透過在潛在網路釣魚攻擊到達使用者之前在多個階段發現這些攻擊,減少意外威脅參與
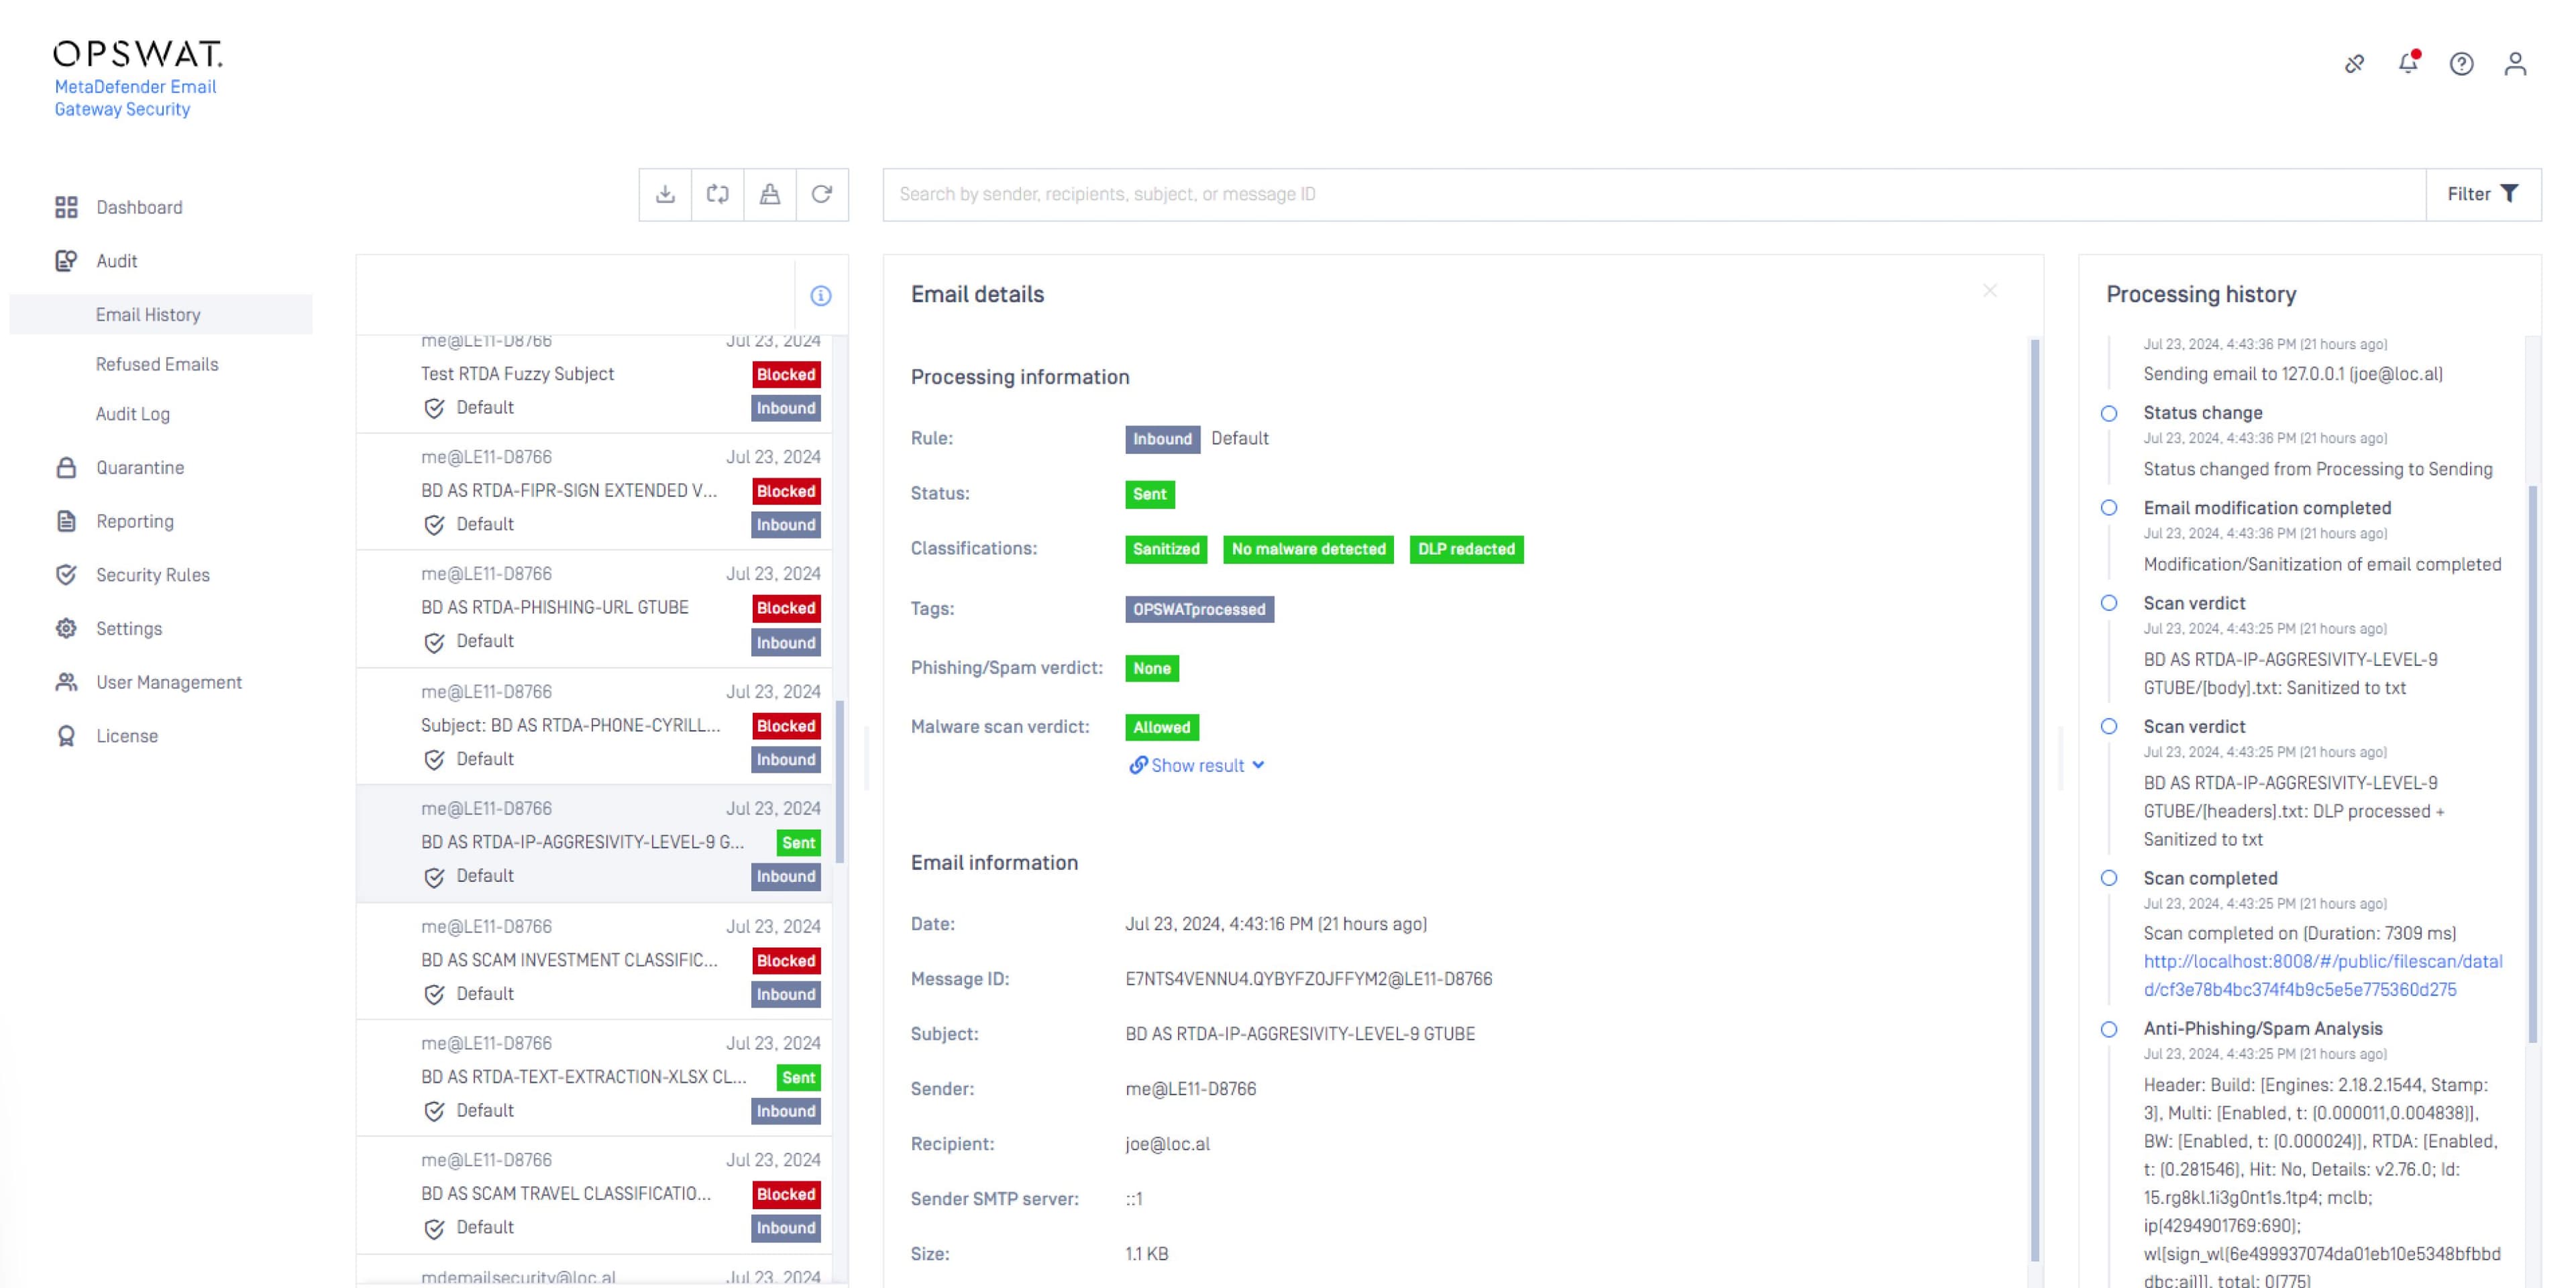 附件清理
透過從附件中消除基於文檔的威脅來保護企業生產力檔
MetaDefender™Email Gateway Security
透過
99.98% 檢測率
MetascanMultiscanning 至
30+
AV 引擎
99.5%
透過MetaDefender Aether 實現的零日有效率
Proactive DLP 涵蓋
125 種以上的檔案類型
Deep CDR™ 技術 支援 200 多種檔案類型 ,包括加密檔案
<100 ms anti-malware verdict delivery without sandbox detonation
產品概述
播放清單
1 部影片- 產品螢幕保護程式:MetaDefender Email Gateway Security
Secure 電子郵件閘道:
「防範勝於偵測」
MetaDefender Email Gateway Security 結合分層檢查、檔案淨化、防釣魚保護、網址分析、Predictive Alin AI 以及政策執行功能,在電子郵件送達前即降低威脅,並讓組織能對其電子郵件流量實施最嚴格的管控。僅靠偵測的作法會留下安全漏洞,因為攻擊者越來越常利用連結、可信賴的檔案類型以及 AI 輔助的誘餌來接觸使用者。
技術 |
MetaDefender Email Security |
其他電子郵件安全供應商 |
|---|---|---|
已知與零日惡意軟體防護:Multiscanning 內含超過 30 種反惡意軟體引擎 |
||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation |
||
防範未知與零日漏洞:Deep CDR 支援 200 多種檔案類型 |
||
憑據收集和網路釣魚保護:即時反網路釣魚 參考 30+ 種在線資源的點擊時間分析 |
||
未知惡意軟體防護:即時MetaDefender Aether ~10 秒快速分析 |
||
解密受密碼保護的附件 互動式密碼存檔解密 |
部署選項
本地
可部署於現有郵件伺服器前方(SMTP/MX 層級),或作為現有電子郵件閘道之後的第二道防線。
斷線
MetaDefender Email Gateway Security 無需外部連線即可運作,支援在受限環境中進行安全的電子郵件檢查。
氣隙式
支援需要進行本地檢查、政策執行及資料控制的完全隔離環境。
整合
MetaDefender Email Gateway Security 可與 Microsoft ExchangeServer 、Microsoft 365、Google Workspace、MetaDefender Managed File Transfer ,以及任何基於 SMTP 的電子郵件閘道或郵件伺服器整合,以在郵件送達前檢查進出郵件流量。該解決方案部署於 SMTP/MX 層級,能在現有電子郵件生態系統中提供「預防優先」的防護,無需組織更換現行平台,亦不會中斷既有的郵件工作流程。
已在高風險電子郵件環境中經過驗證
推薦的資源
MetaDefender Email Gateway Security
Email Security 與關鍵基礎設施防護的最佳作法
Email Security 適用於銀行、金融服務及保險公司
Email Security 致資訊安全長(CISO)
Email Gateway Security 指南
Email Security:買家檢查清單
購買前須知:7 個Email Security
常見問題
Microsoft 365 原生防護功能會透過其專屬的偵測架構,在雲端對附件進行檢查。MetaDefender Email Gateway Security 整合了涵蓋 30 多種防毒引擎的 MetascanMultiscanning 、適用於 200 多種檔案類型的 Deep CDR™ 技術,以及在本地端 SMTP/MX 層級運作的Proactive DLP ,因此附件會在傳送前經過淨化處理,而非在傳送後才進行風險評分。在 Microsoft ExchangeServer 環境中,此功能會作為第二道防線,在 Microsoft Defender 之前運作。
MetaDefender Email Gateway Security 透過 Metascan(Multiscanning )分析附件,涵蓋 30 多種防毒引擎、Deep CDR™ 技術、MetaDefender Aether,以及由人工智慧驅動的惡意軟體偵測引擎「Predictive Alin AI」。
MetaDefender Email Gateway Security 該解決方案透過多重掃描、Deep CDR™ 技術、自適應沙箱及 AI 驅動的惡意軟體偵測技術,在郵件送達前分析連結與附件,以降低遭受基於檔案的勒索軟體及惡意載荷的風險。此外,它還會進行聲譽檢查,並從 30 多個線上來源對 URL 進行「接收時」及「點擊時」的分析,以評估潛在惡意電子郵件。
MetaDefender Email Gateway Security 運用即時反釣魚技術、機器學習、信譽檢查及網址分析,以偵測複雜的釣魚攻擊,包括人工智慧輔助及社會工程學攻擊。
MetaDefender Email Gateway Security 系統會掃描電子郵件正文以搜尋密碼,並自動檢查、淨化及將檔案置於隔離環境中進行檢測;若確認檔案不構成威脅,便會安全且完整地傳送該檔案。若未能找到密碼,系統將透過電子郵件通知使用者,請其透過自助服務入口網站提供密碼。隨後,該檔案將被推送至 Metascan(Multiscanning )、Deep CDR™ 技術(MetaDefender )、Aether 及Proactive DLP ,無需 IT 部門或安全營運中心(SOC)進行手動驗證。
MetaDefender Email Gateway Security 透過資料外洩防護(DLP)、內容檢查、資訊遮蔽、報告、稽核追蹤及集中式管控,協助落實電子郵件安全與資料保護政策。合規準備涵蓋《一般資料保護條例》(GDPR)、《數位權利法案》(DORA)、《網路安全指令 2》(NIS2)以及 30 多個其他框架。完整清單可於我們的合規頁面查閱。
是的,MetaDefender Email Gateway Security 專為關鍵基礎設施、營運技術(OT)、工業控制系統(ICS)、政府、國防及其他受監管環境所設計,這些環境需要對電子郵件帶來的風險實施嚴格管控。MetaDefender Email Gateway Security 支援本地檢查、資料管控、資料外洩防護(DLP)以及物理隔離部署模式,適用於僅靠雲端電子郵件安全方案可能無法滿足營運或監管要求的環境。
MetaDefender Email Gateway Security 在 Microsoft Exchange 環境中,可部署於 Microsoft ExchangeServer 或 Microsoft Defender 之前,在電子郵件送達使用者之前增添另一層檢查機制,且不會對使用者造成明顯延遲,也不會干擾業務工作流程。
MetaDefender Email Gateway Security 可透過標準 syslog 及 CEF 格式,將安全日誌傳送至由 SIEM 配置的 syslog 伺服器,協助組織集中管理監控與調查工作流程。