根據Station X 的一份報告,在所有商業領域中,金融機構遭受的網路釣魚攻擊比例最高,達 27%。由於惡意軟體也能繞過傳統的閘道安全機制,因此必須採取措施,防止員工因開啟惡意電子郵件及附件而導致網路安全漏洞。
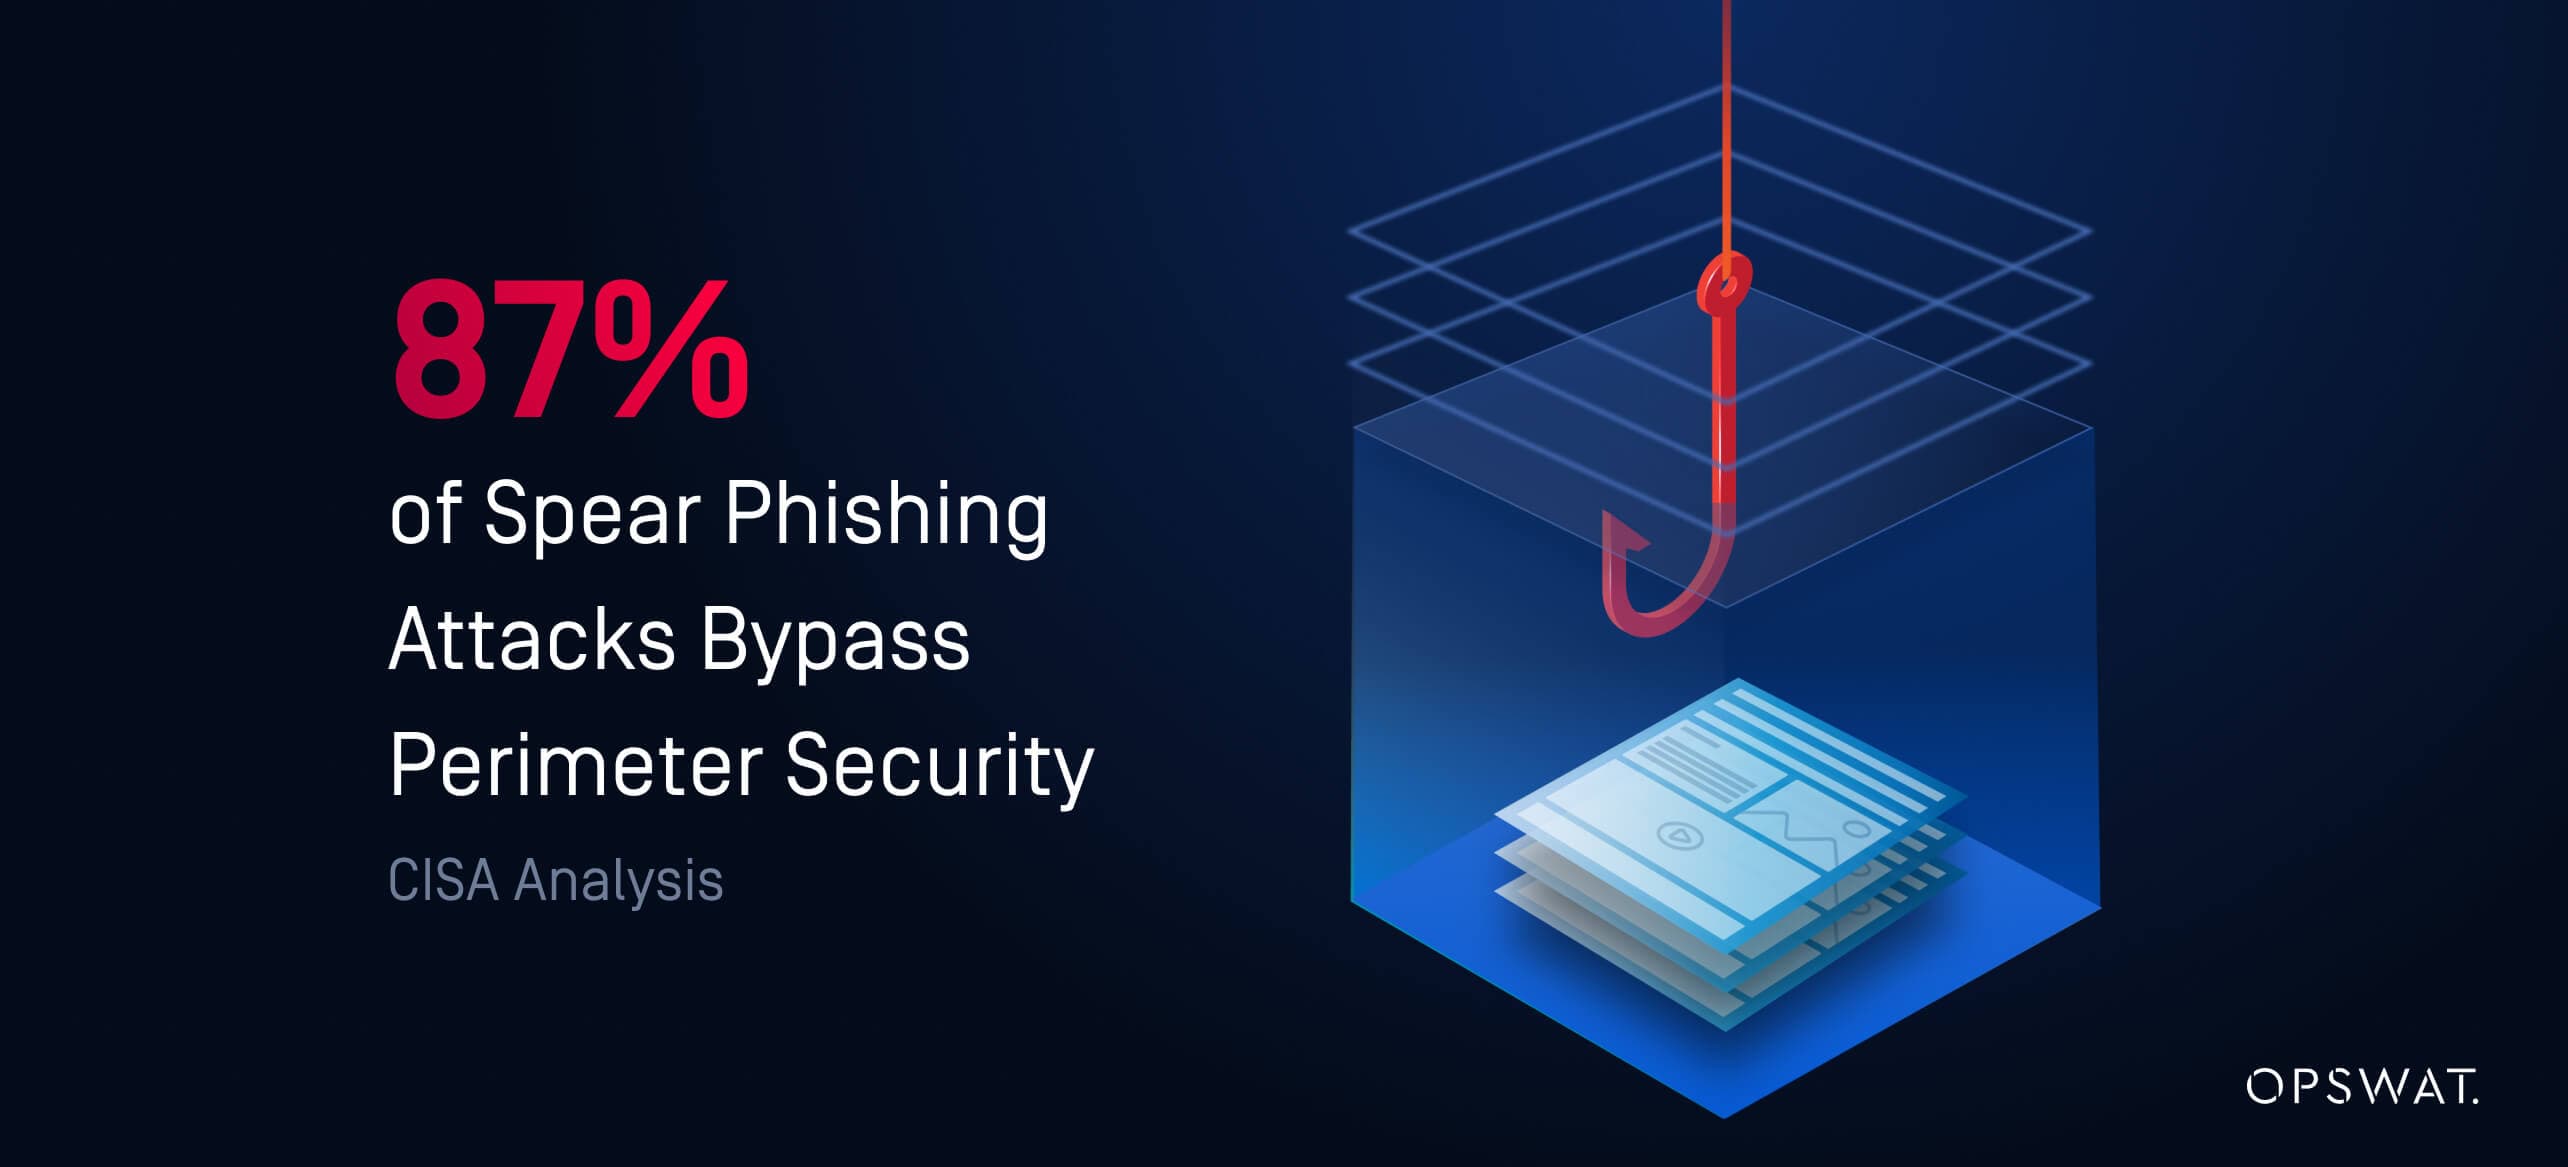
根據CISA 的分析報告《2022 財政年度風險與漏洞評估》指出: 「87% 的針對性釣魚攻擊能繞過邊界安全防線」,這證明傳統的電子郵件安全解決方案仍不足以抵禦威脅 。
臺灣最大的銀行之一的 電子郵件安全 最近受到這種危險的挑戰。儘管實施了電子郵件過濾閘道,但他們發現他們的安全措施很容易被繞過,允許惡意軟體在不被發現的情況下滲透到他們的系統中。 OPSWAT 專門聯繫了這個問題。
解決 Email Security 規模化
該銀行在台灣設有108家分行,包括一個外國部門,在海外設有39個分支機構,是臺灣五大金融機構之一。其 6000+ 名員工每天的電子郵件量超過 600 萬封,這加劇了他們對全面惡意軟體檢測的挑戰。
該銀行面臨著越來越多的惡意軟體攻擊,這些攻擊消耗了寶貴的調查資源來確定發生了什麼。遵守不斷擴大的政府法規也是一項艱巨的任務。事實證明,他們為惡意軟體檢測而部署的單一搜尋引擎是不夠的,尤其是針對零時差威脅。最終,該銀行需要一種電子郵件安全解決方案,以最大限度地減少網路釣魚威脅。
該銀行意識到需要外部專業知識,於是尋求資訊安全顧問林蘭伯特的協助。林建議導入 MetaDefender Email Security,該解決方案採用Deep CDR™ 技術,可防禦基於檔案的攻擊,並具備 Multiscanning (配備多重反惡意軟體引擎)來防範惡意軟體。
OPSWAT 惡意軟體攻擊減少了 95%
的價值 MetaDefender Email Security 是它可以真正改變組織的網路安全態勢。在銀行部署此解決方案之前,他們經常必須對潛在威脅做出反應;僅在違規檢測和分析發生後才進行追蹤。
OPSWAT Email Security 為銀行提供 多層電子郵件保護 ,包括:
零日攻擊防護,依賴於預防而不是檢測。
減少員工電子郵件威脅參與 ,在多個階段發現潛在的網路釣魚攻擊。
提供99.20%檢測率的惡意軟體檢測。
確保遵守PCI和其他 保護公司內部 PII 資料的法規。
部署六個月後,該銀行的惡意軟體攻擊減少了95%,事件從每月100起減少到每月僅5起。該銀行對結果非常滿意,他們計劃延長 OPSWAT 整個網路的網路安全解決方案。
由於我們在電子郵件管道部署了Deep CDR™技術,該銀行方能如此自信地宣稱:來自電子郵件管道的惡意軟體已減少近95%。
用先進技術解決電子郵件困境
MetaDefender Email Security 透過以下措施彌補了銀行的郵件閘道安全漏洞:
可偵測零日漏洞並加以消除。檔案內容經過淨化處理,確保使用安全,並支援超過 150 種檔案類型,包括 PDF、壓縮檔以及支援壓縮功能的檔案格式。Deep CDR™ 技術近期在 SE Labs 的測試中,獲得 100% 的防護率與準確度評分。
多防毒引擎掃描
透過組合 30 多個反惡意軟體引擎來檢測惡意軟體,包括零時差漏洞,檢測率大於 99.20%。
防止透過網路釣魚攻擊進行的社會工程和 憑據蒐集 嘗試。使用了多種檢測技術,包括高階啟發式和機器學習。
使用編輯防止資料洩露,在傳輸檔案和電子郵件之前對其進行內容檢查,防止敏感和受監管的資料離開或進入組織的系統。支持超過110 +檔案類型,包括Microsoft Office,PDF,CSV,HTML和圖像檔。
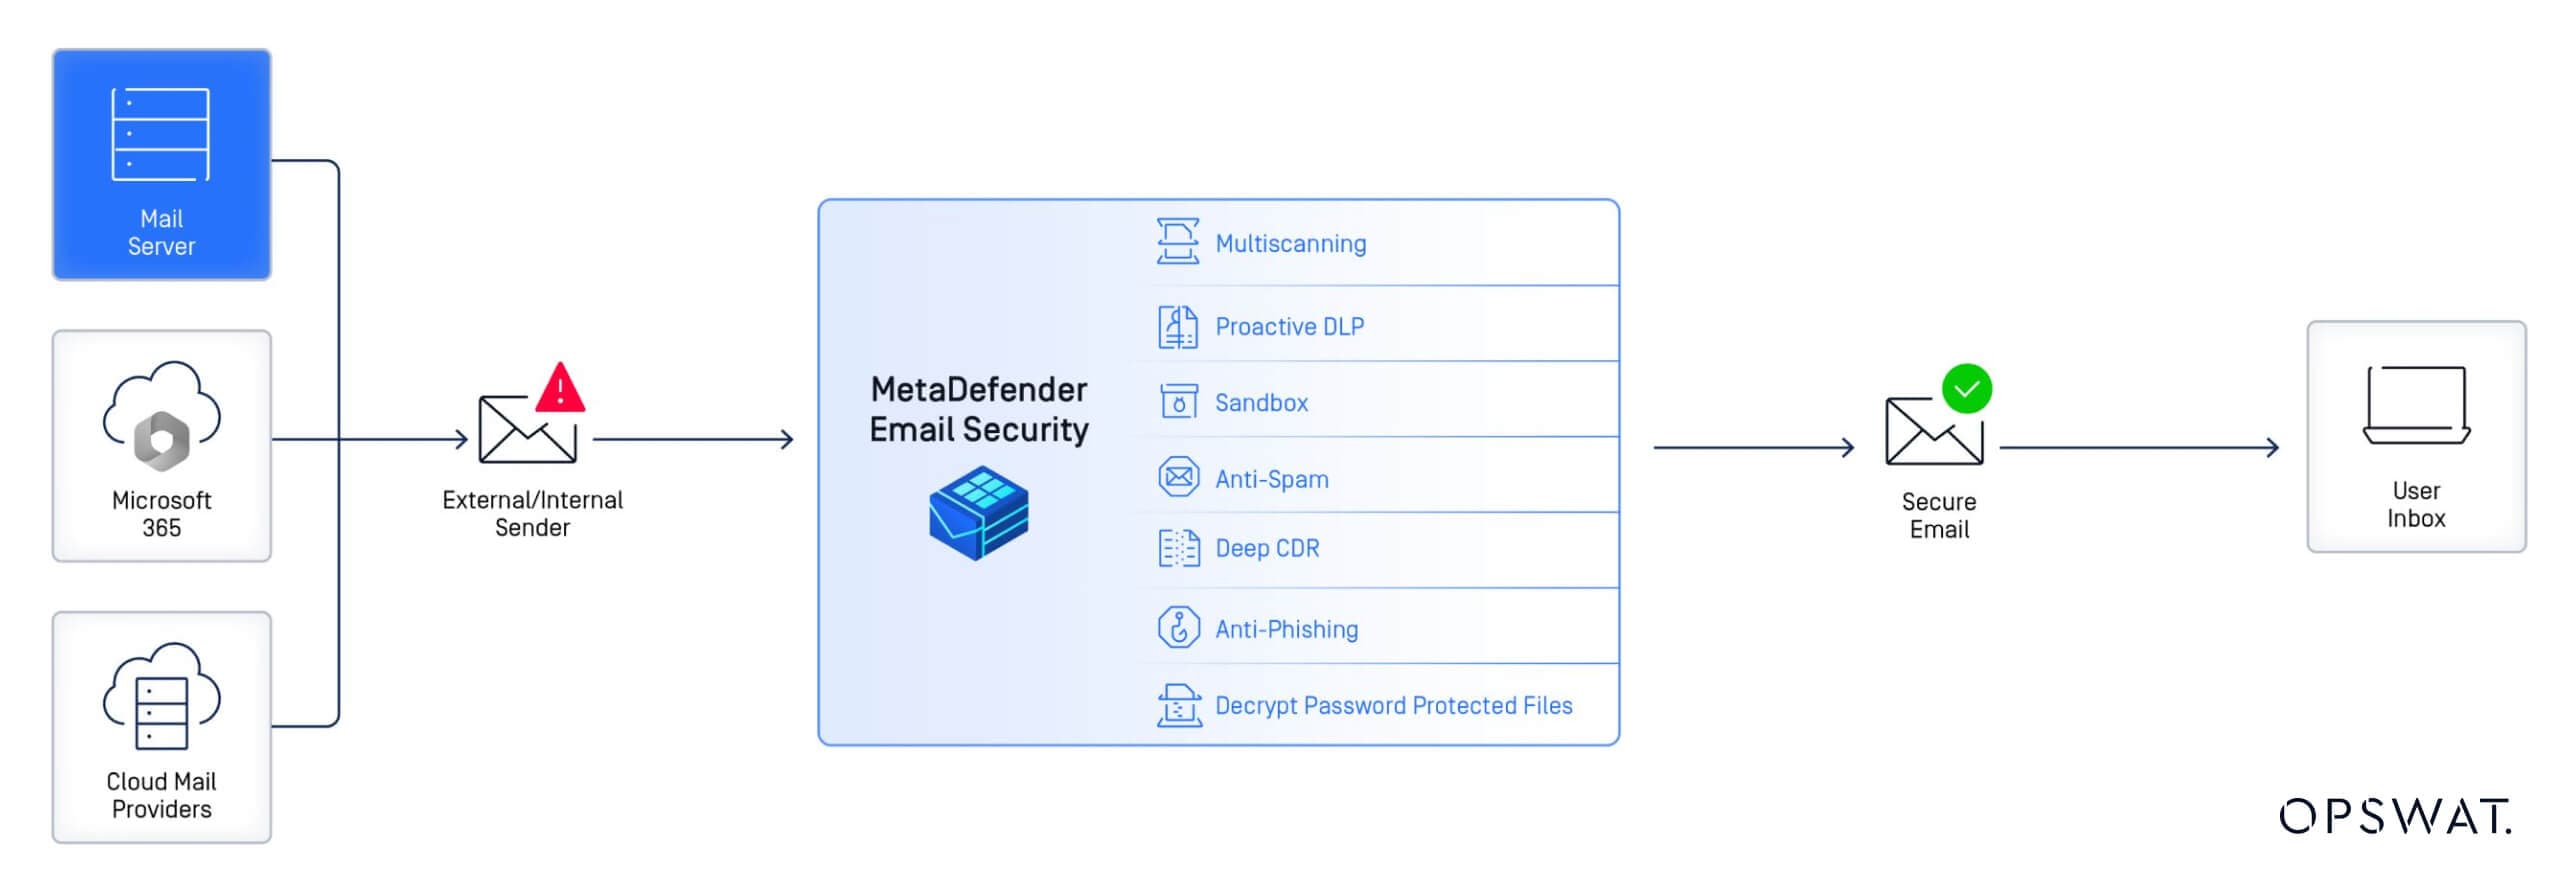
跟 MetaDefender Email Security增加了保護整個組織的防禦層,銀行現在扮演著進攻的角色,在潛在的違規行為發生之前主動處理它們;節省時間、金錢和寶貴的人力資源。
了解 OPSWAT 的創新解決方案如何保護您的關鍵基礎設施安全,今天就與我們的專家聊聊吧。