


Azure DevOps
類別:原始碼
進一步了解班尼·查尼(Benny Czarny)的著作《顛覆性的網路安全》
CycloneDX 與 SPDX 用於 SBOM
第三方開源
Software
CI/CD 管道與
的整合
Software & AI 授權資訊
已知漏洞與加密風險的可見性
由於清單不完整,團隊不得不重新彙整證據,以因應漏洞應對、加密技術遷移及人工智慧模型審查等作業。

供應商提供的軟體和 AI 模型檔案在送達時可能未附帶可用的清單,導致團隊必須在審查前先確定套件版本、加密依賴項、模型來源以及聲明之授權條款。

歐盟《CRA》規定了軟體組件清單(SBOM)的義務,《第14412號行政命令》針對計算機組件清單(CBOM)頒布了指導方針,而《歐盟人工智慧法案》則要求對受規範的通用人工智慧模型進行文件記錄。由於清單各自獨立,使得彙整佐證資料變得更加困難。

當有新的 CVE 被披露時,若缺少套件名稱和版本資訊,將會延誤首要任務:即釐清哪些軟體組件需要進行調查。
供應商提供的軟體和 AI 模型檔案在送達時可能未附帶可用的清單,導致團隊必須在審查前先確定套件版本、加密依賴項、模型來源以及聲明之授權條款。
歐盟《CRA》規定了軟體組件清單(SBOM)的義務,《第14412號行政命令》針對計算機組件清單(CBOM)頒布了指導方針,而《歐盟人工智慧法案》則要求對受規範的通用人工智慧模型進行文件記錄。由於清單各自獨立,使得彙整佐證資料變得更加困難。
當有新的 CVE 被披露時,若缺少套件名稱和版本資訊,將會延誤首要任務:即釐清哪些軟體組件需要進行調查。
列出 870 萬個第三方函式庫的套件名稱、版本、授權資訊、關鍵軟體更新及已知漏洞。
檢視演算法、函式庫、憑證、通訊協定及相關加密材料。評估經典與量子風險,並在可行時提供建議的替代方案,以作為遷移決策的依據。
將模型檔案與已知會發布相同位元組的儲存庫進行比對,並回報已宣告的可用授權資訊,為審查人員提供具體參考依據,以便進行來源與授權核查。
分析隔離網路內的受支援檔案。只要在本地端安裝所需資料庫,團隊便能在掃描過程中無需連線至雲端即可進行物料清單 (BOM) 審查。
透過單一引擎生成軟體、加密及人工智慧清單,從而減少為每種清單類型分別設定掃描工作流程的需求。
設定軟體漏洞閾值及套件授權限制。根據您的工作流程需求,分別啟用針對加密風險及特定 AI 模型授權的封鎖功能。
檢視掃描摘要、在 SBOM、CBOM 和 AIBOM 的檢測結果之間切換,並匯出您所需的報告。
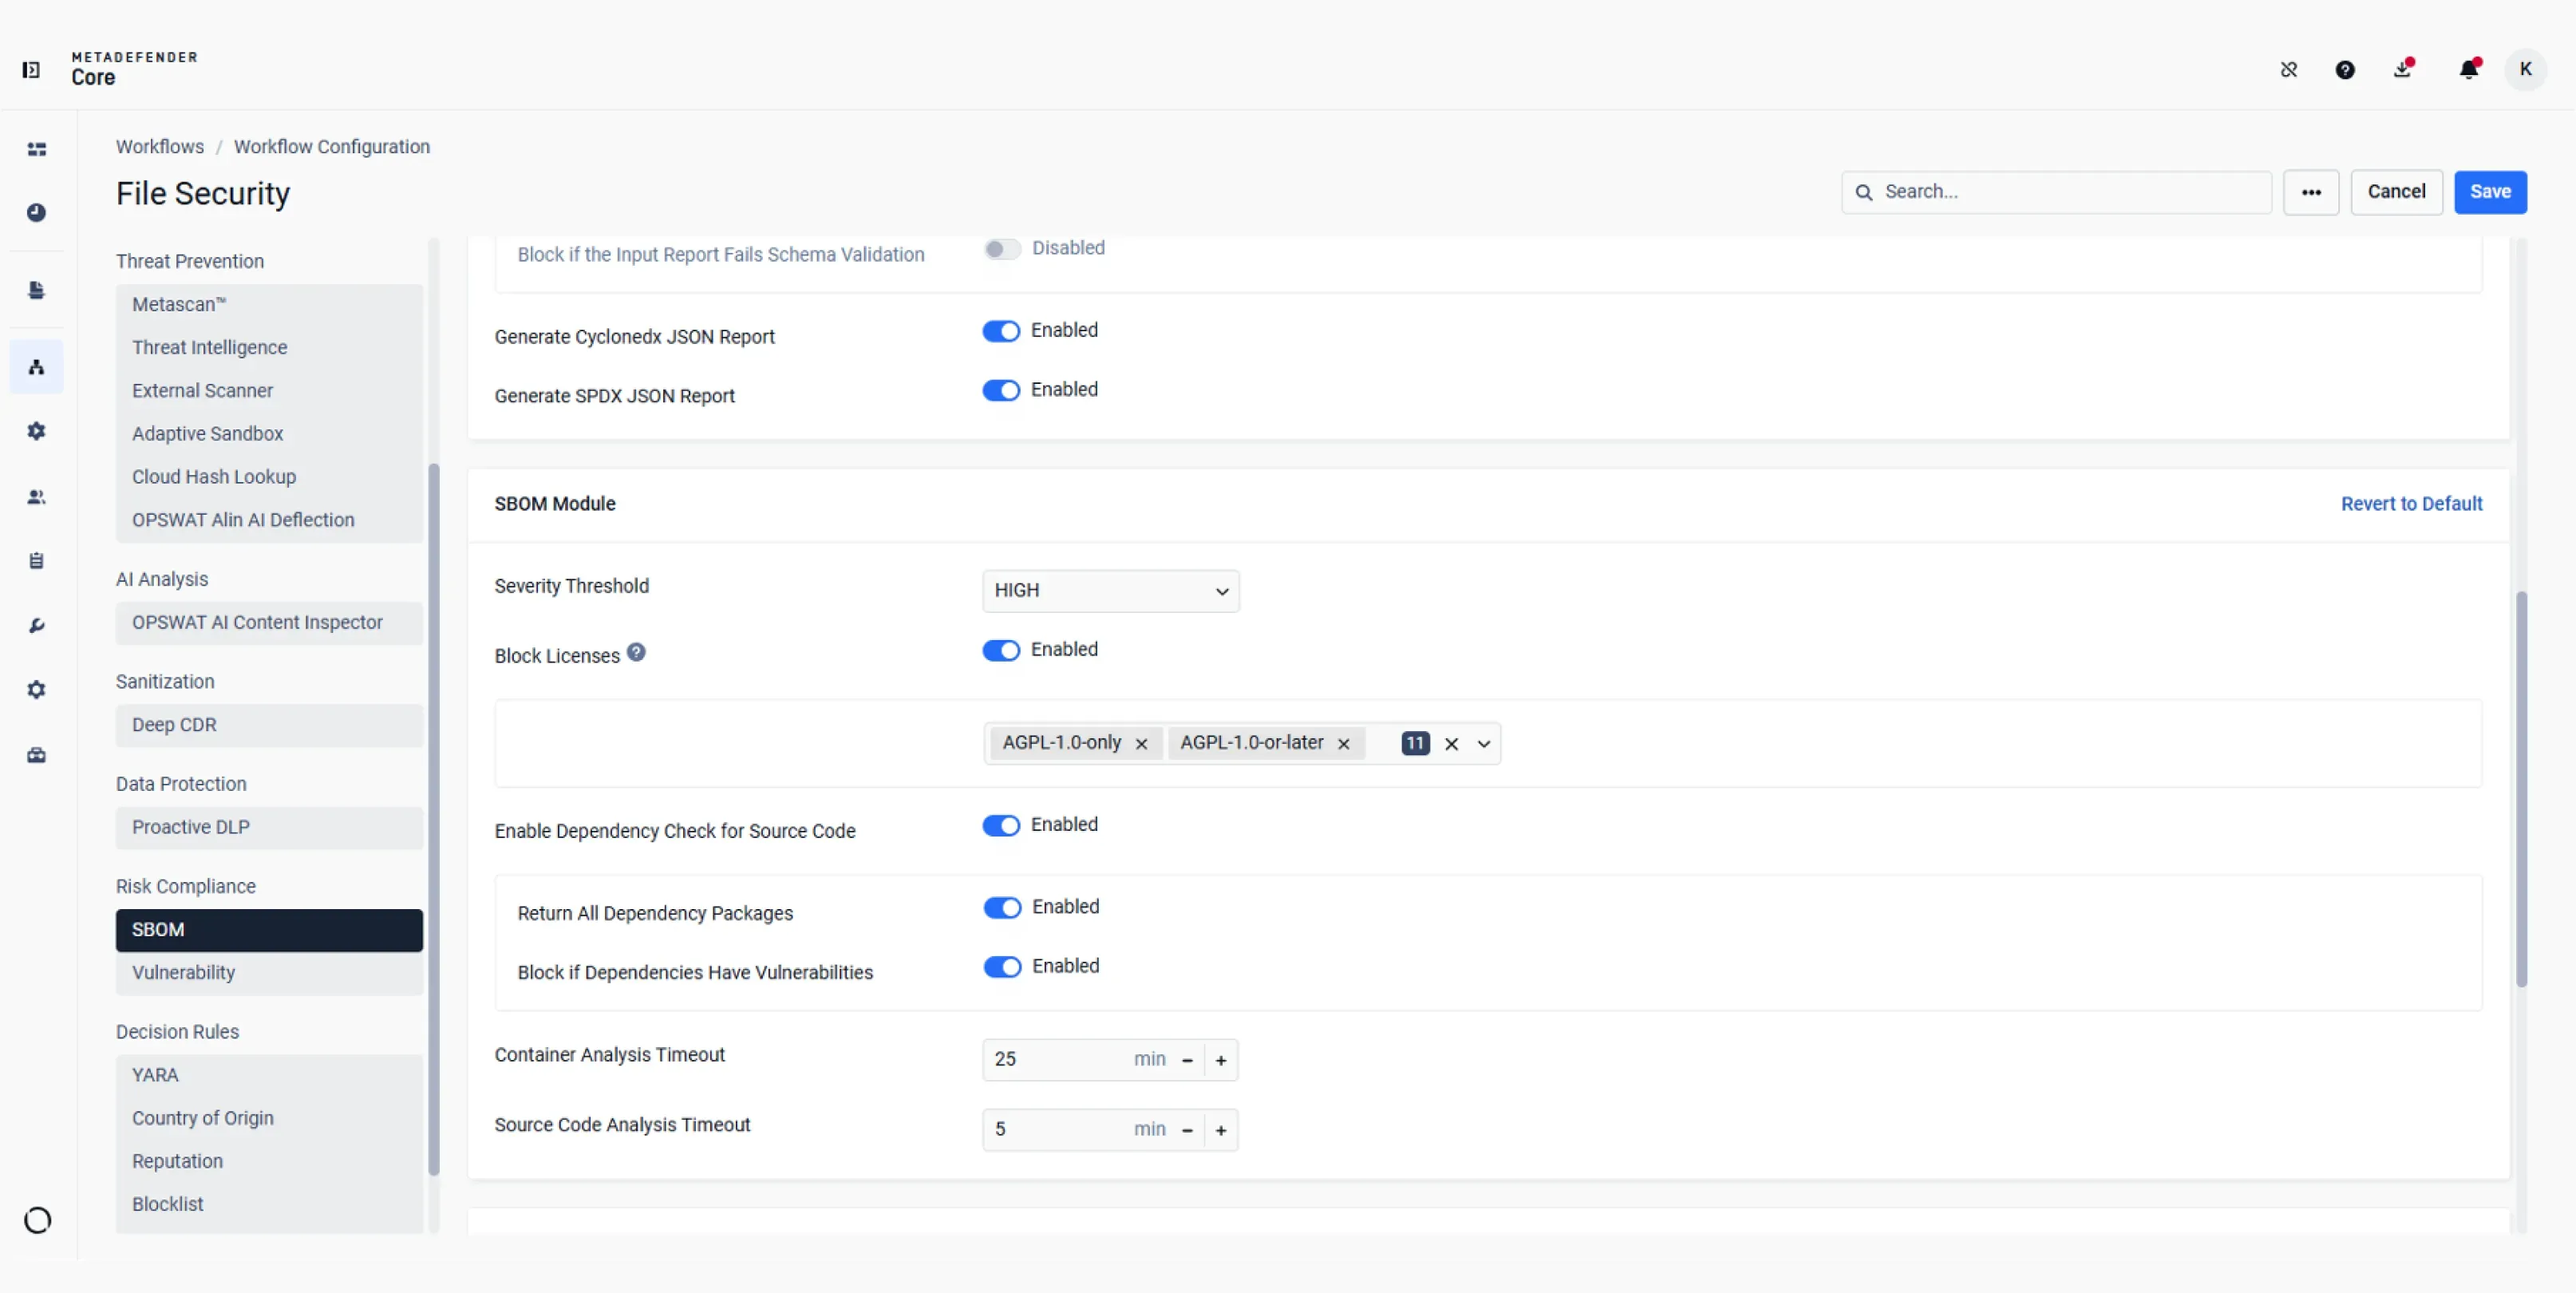
設定漏洞嚴重性閾值、選取要封鎖的套件授權,並啟用原始碼的依賴項檢查。
設定漏洞嚴重性閾值、選取要封鎖的套件授權,並啟用原始碼的依賴項檢查。
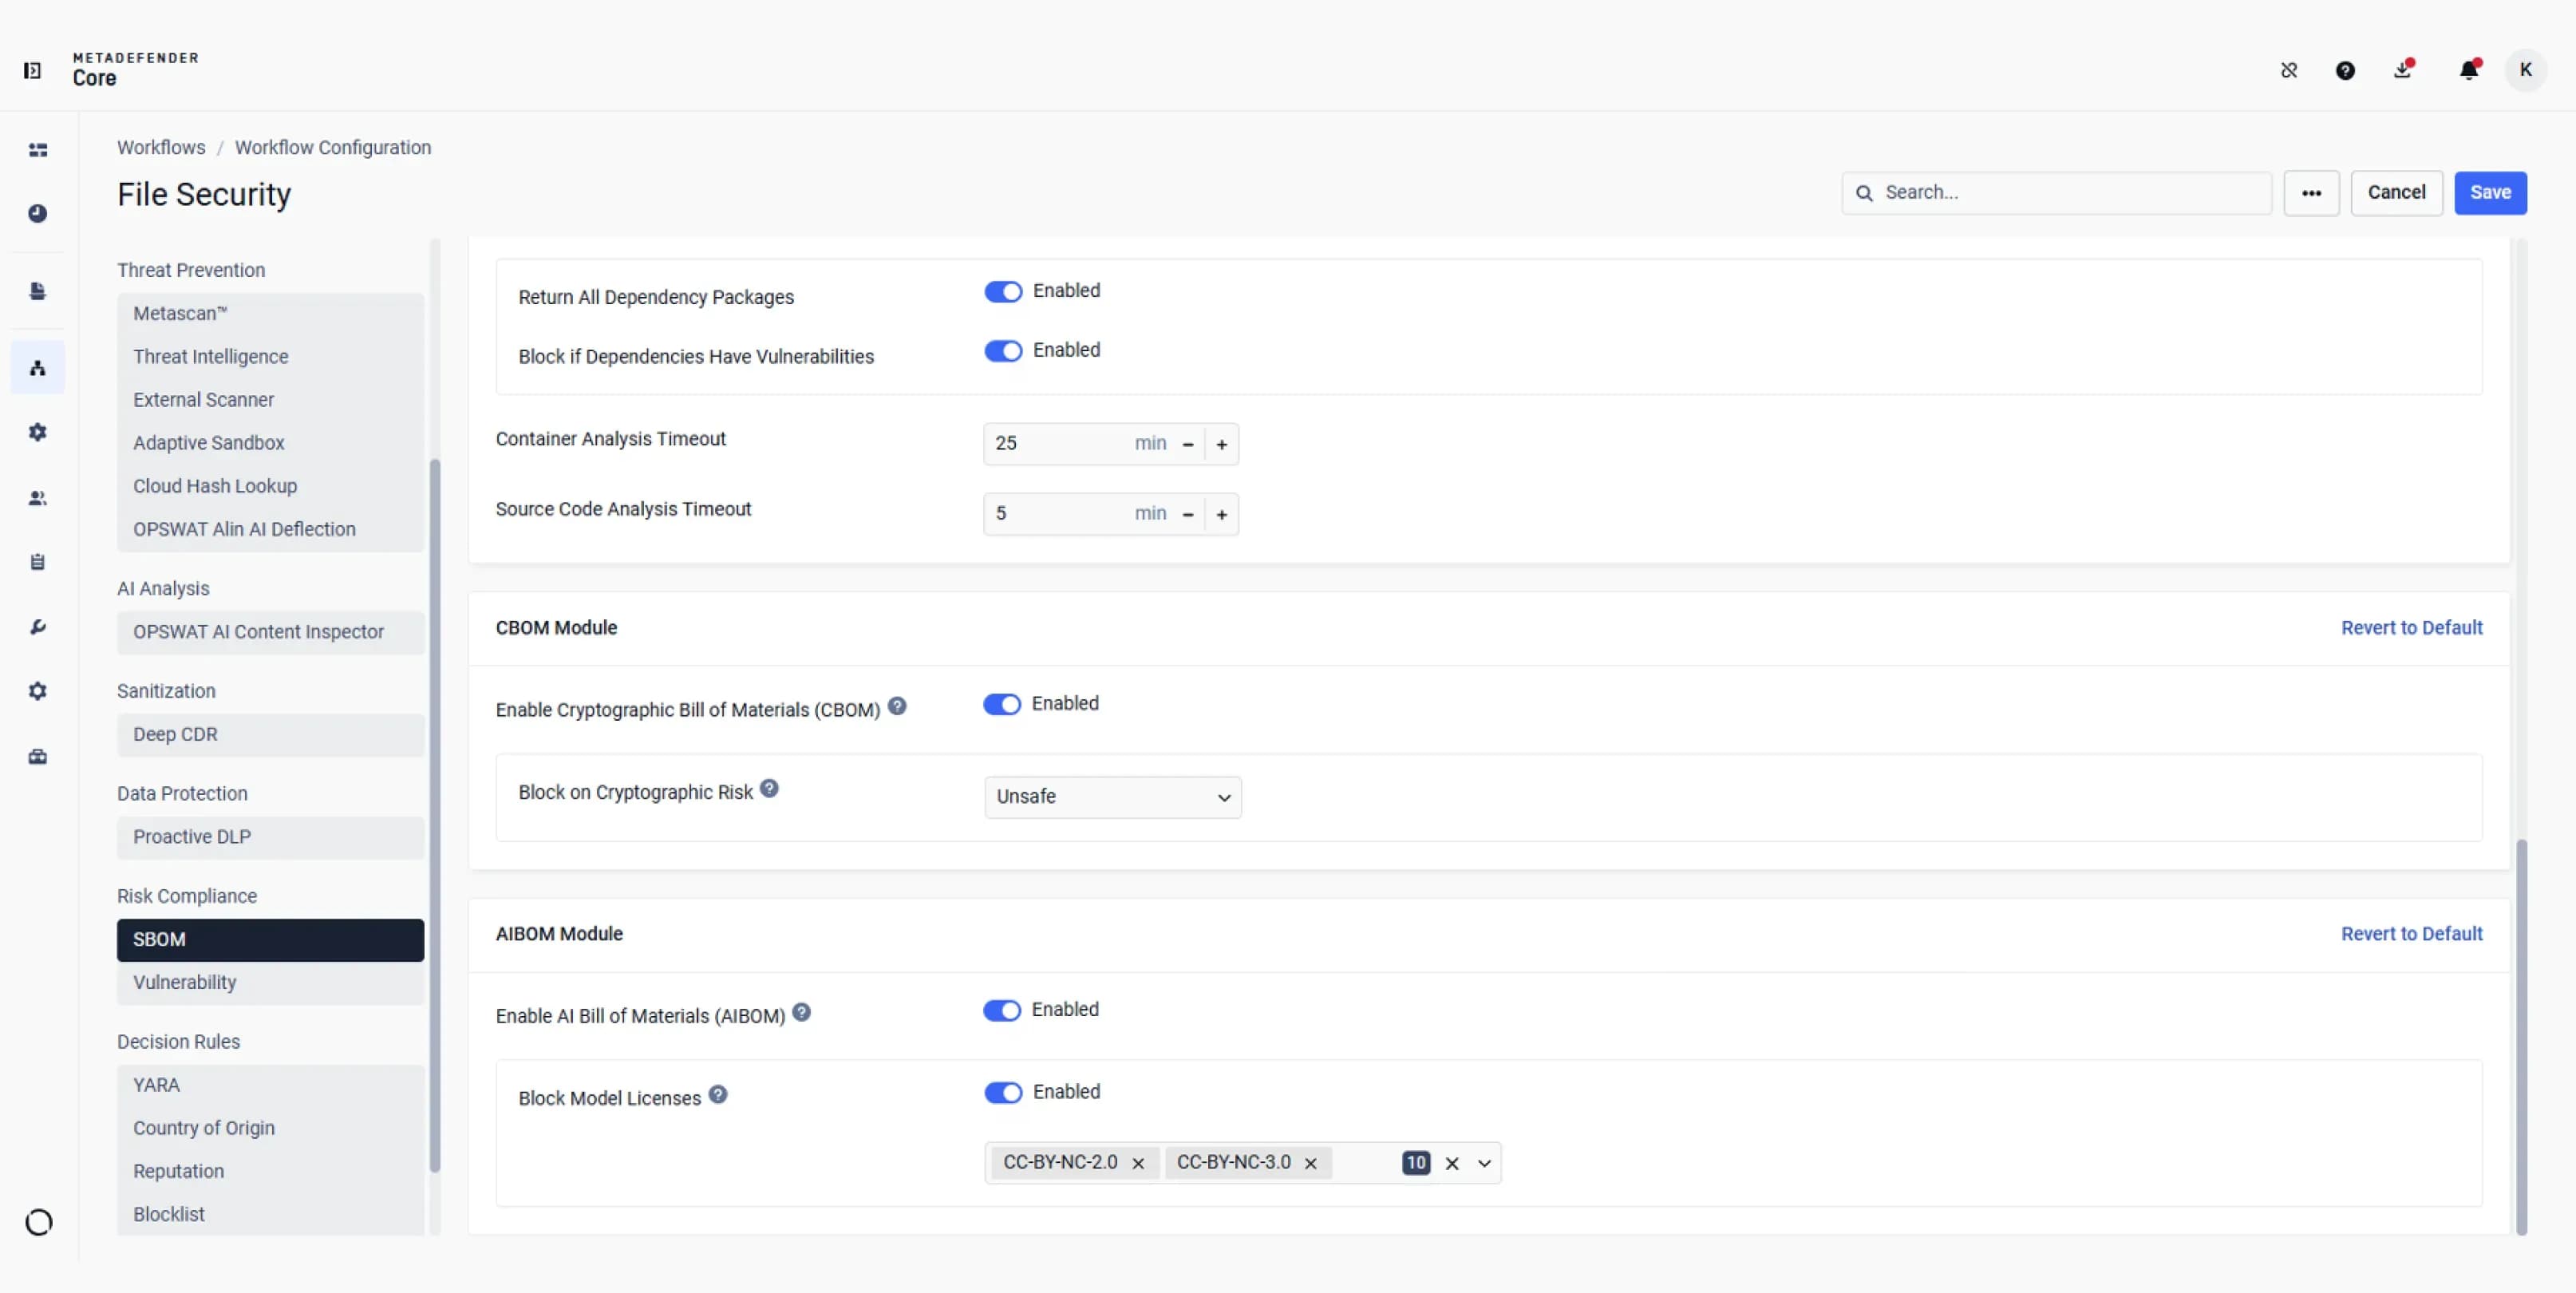
選擇是否因加密風險而進行封鎖,或是限制哪些 AI 模型的授權。
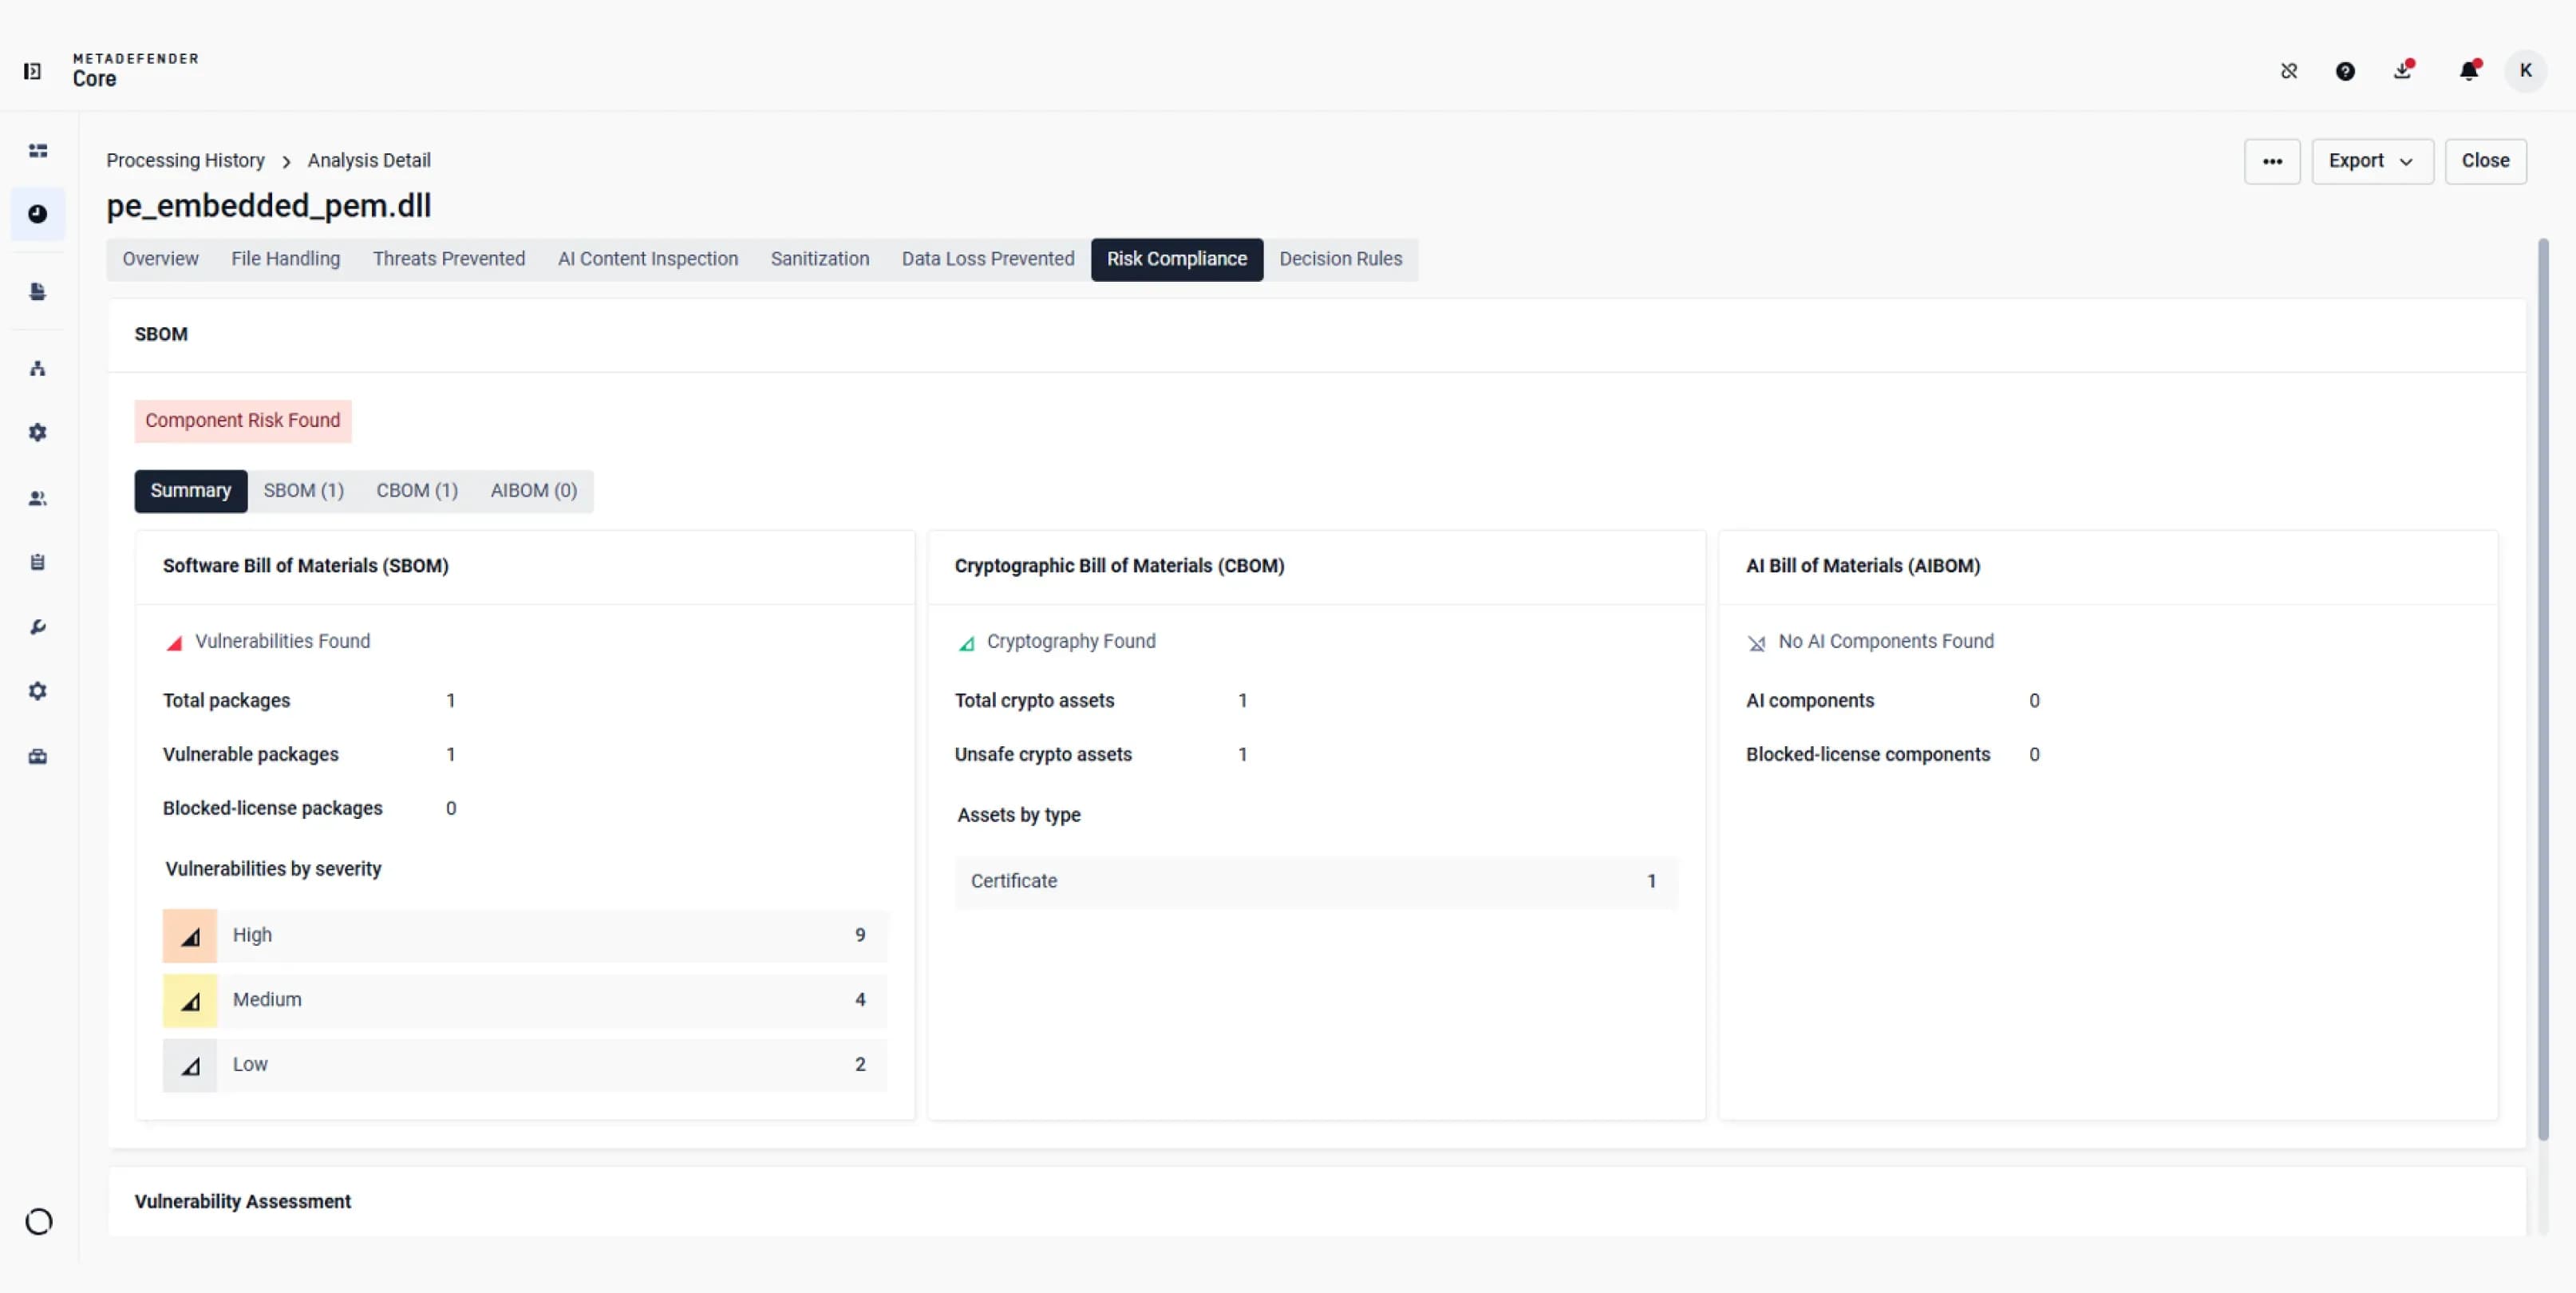
比較針對掃描檔案所獲得的軟體、加密或人工智慧分析結果,然後開啟各模組以查看詳細資訊。
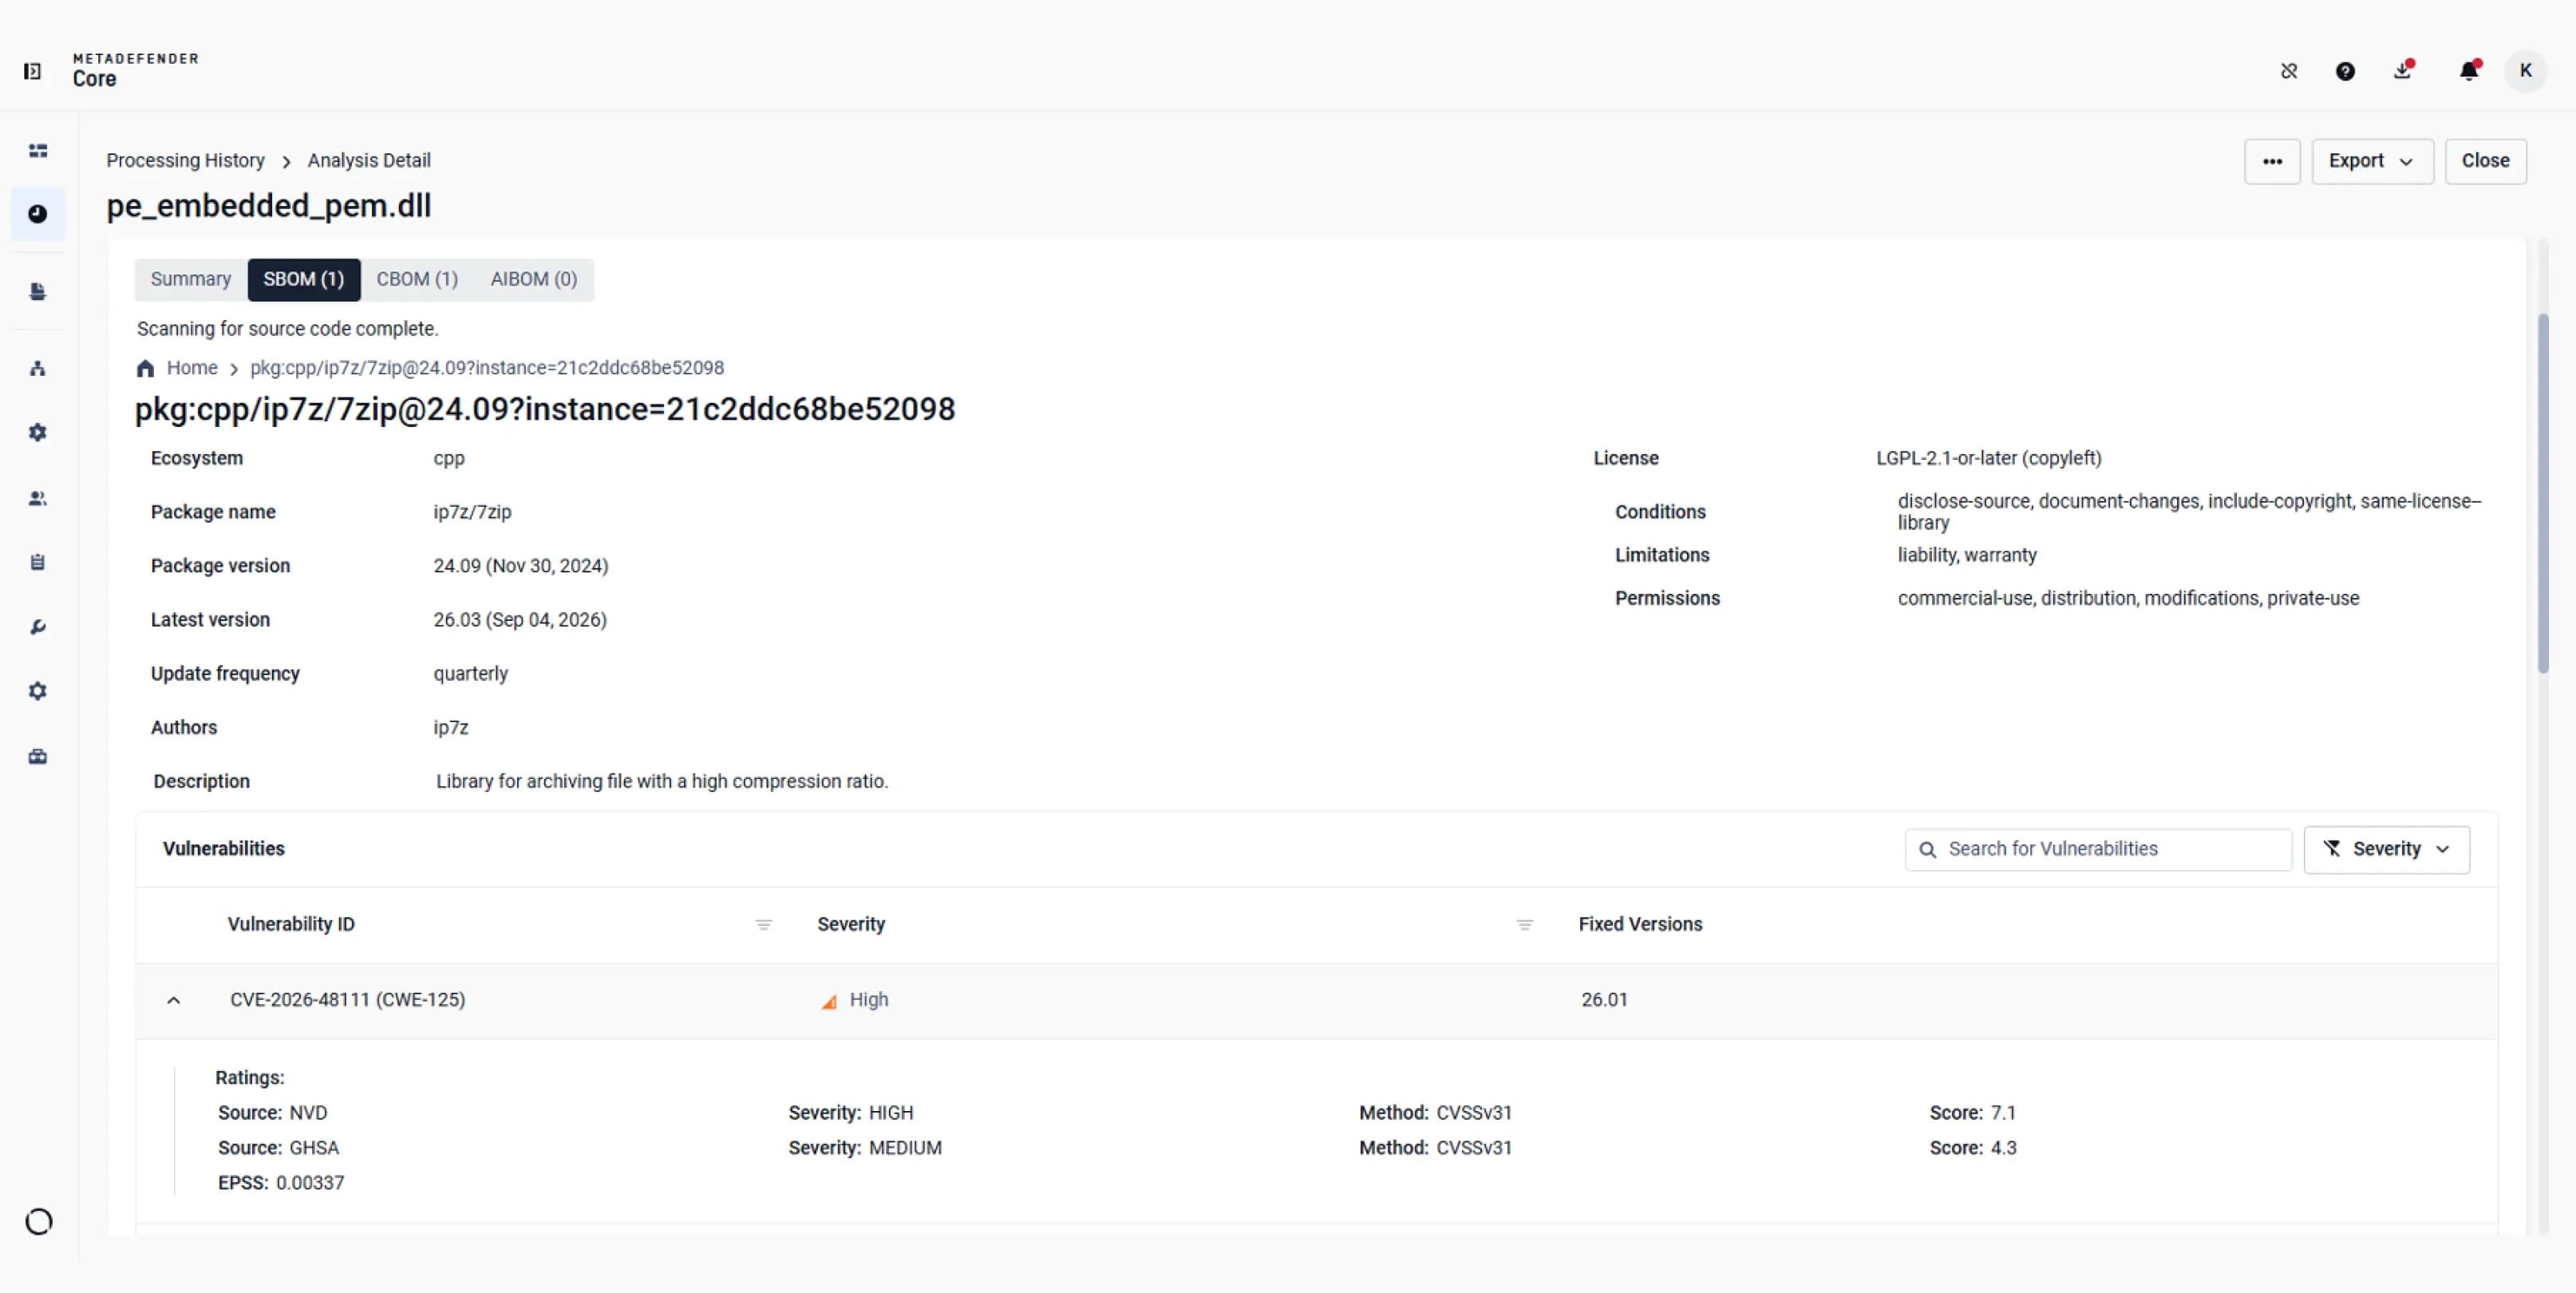
檢視套件版本、通報的授權資訊、相關的 CVE 以及嚴重性評級。
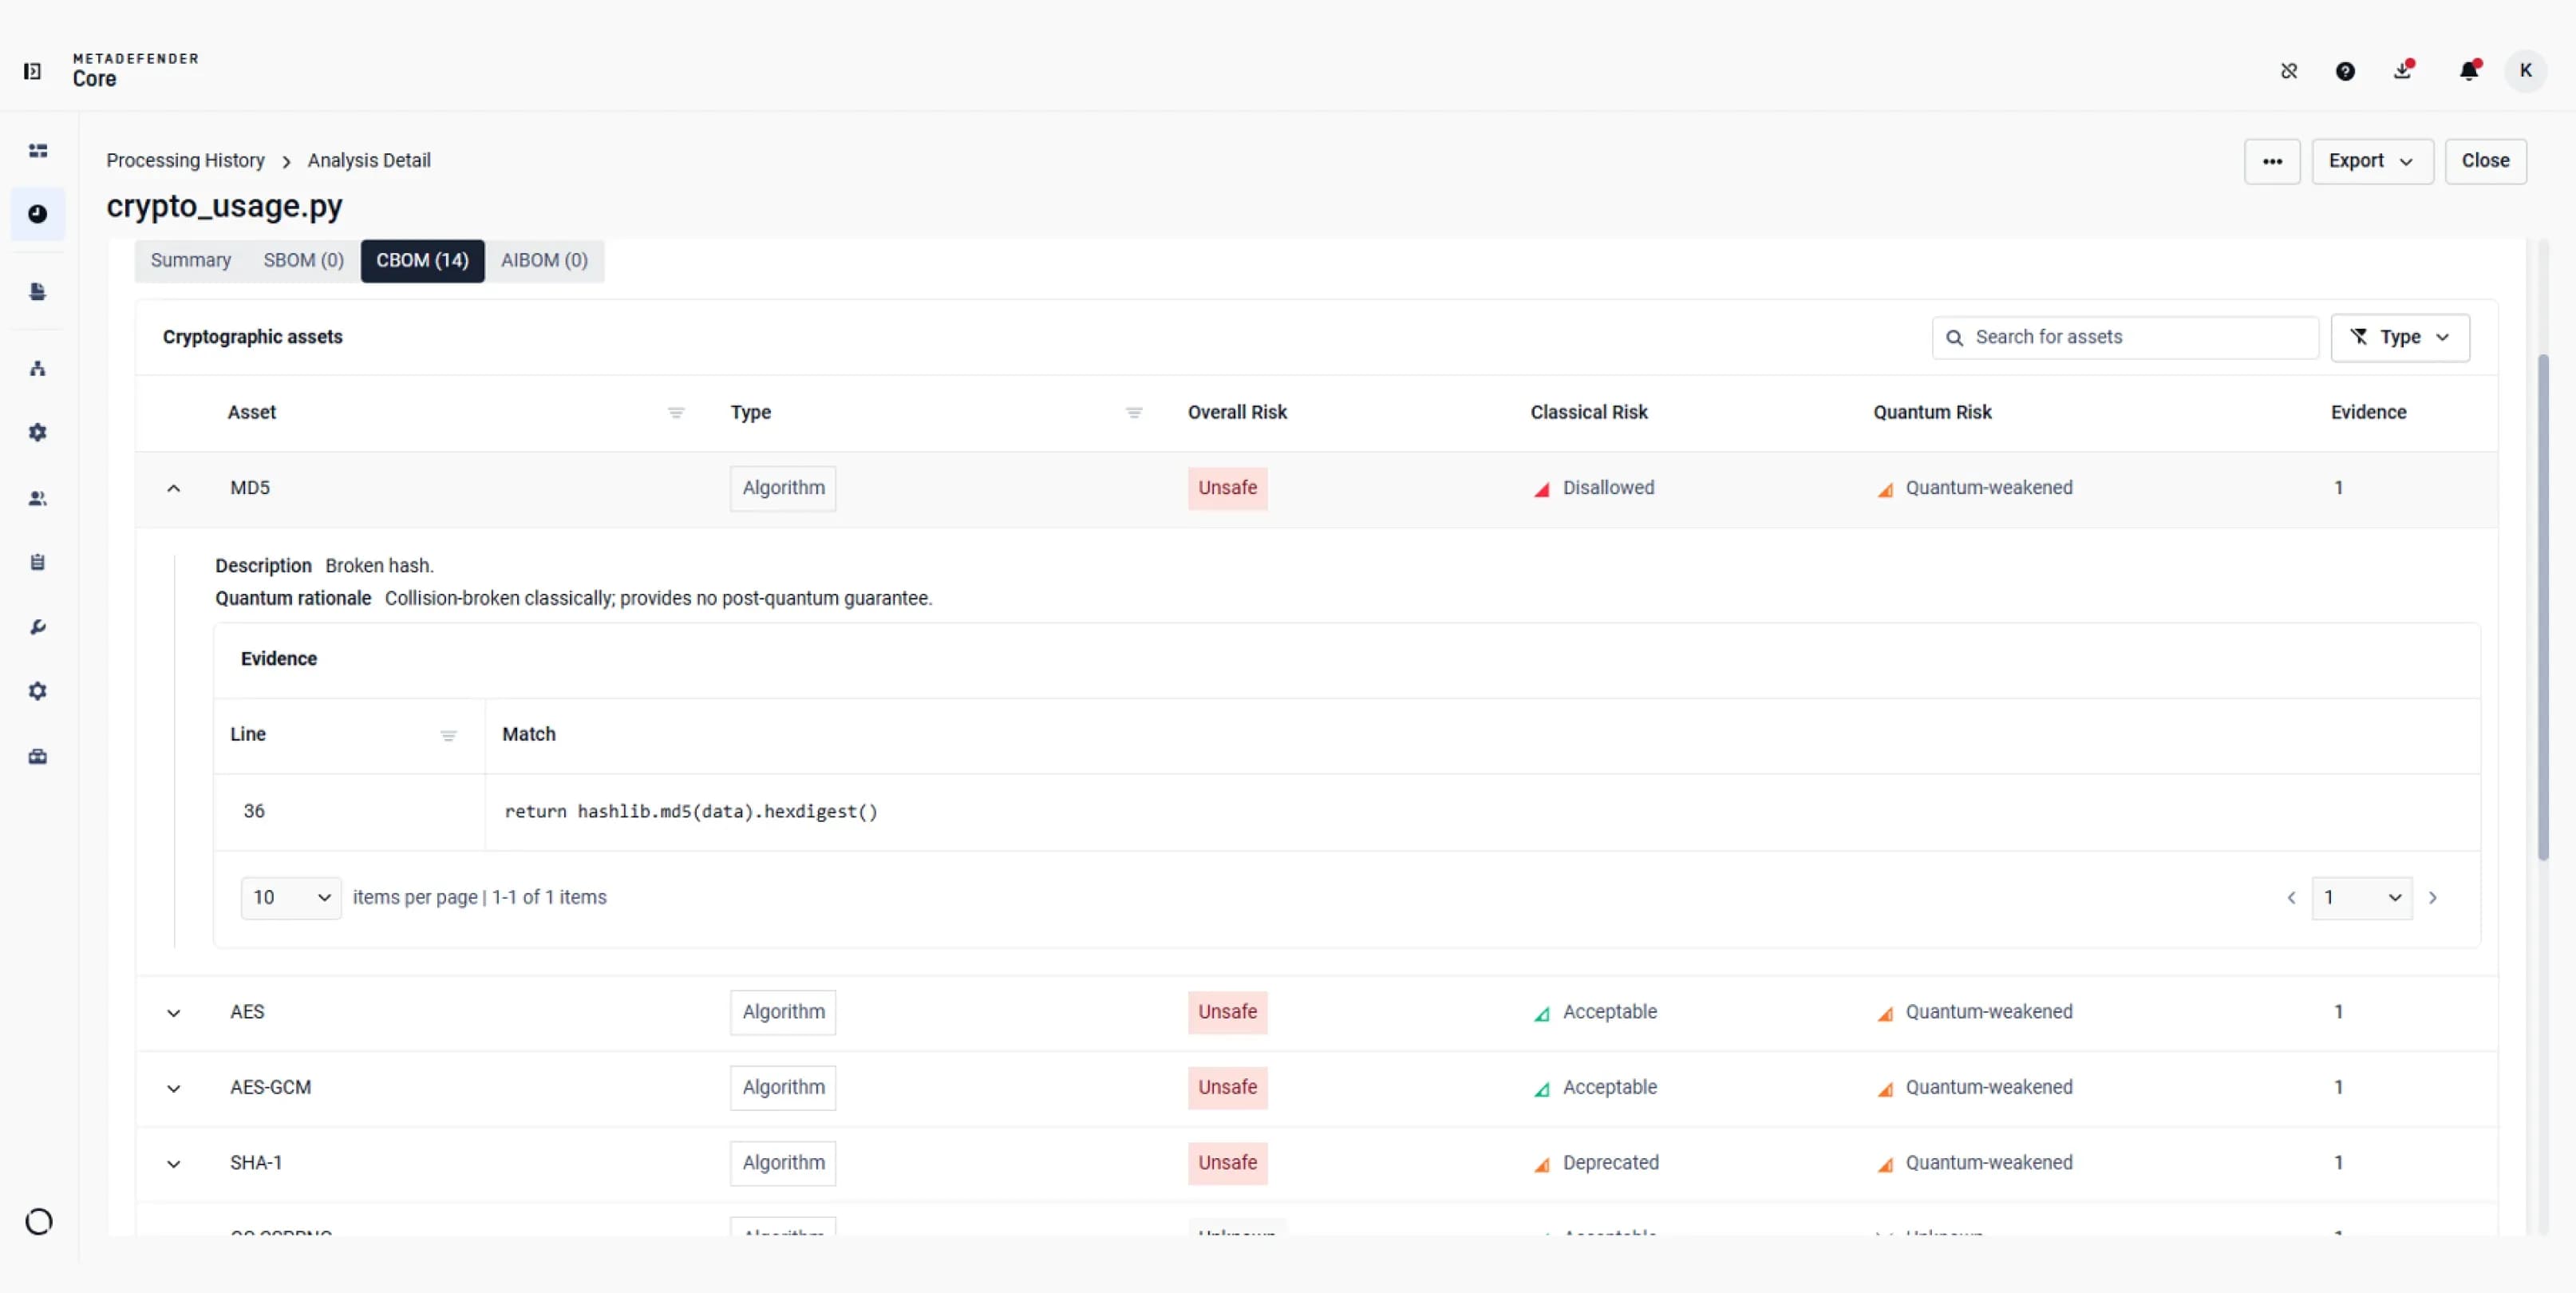
檢視經典與量子風險分類,並參照相關來源證據,以了解加密資產的發現位置。
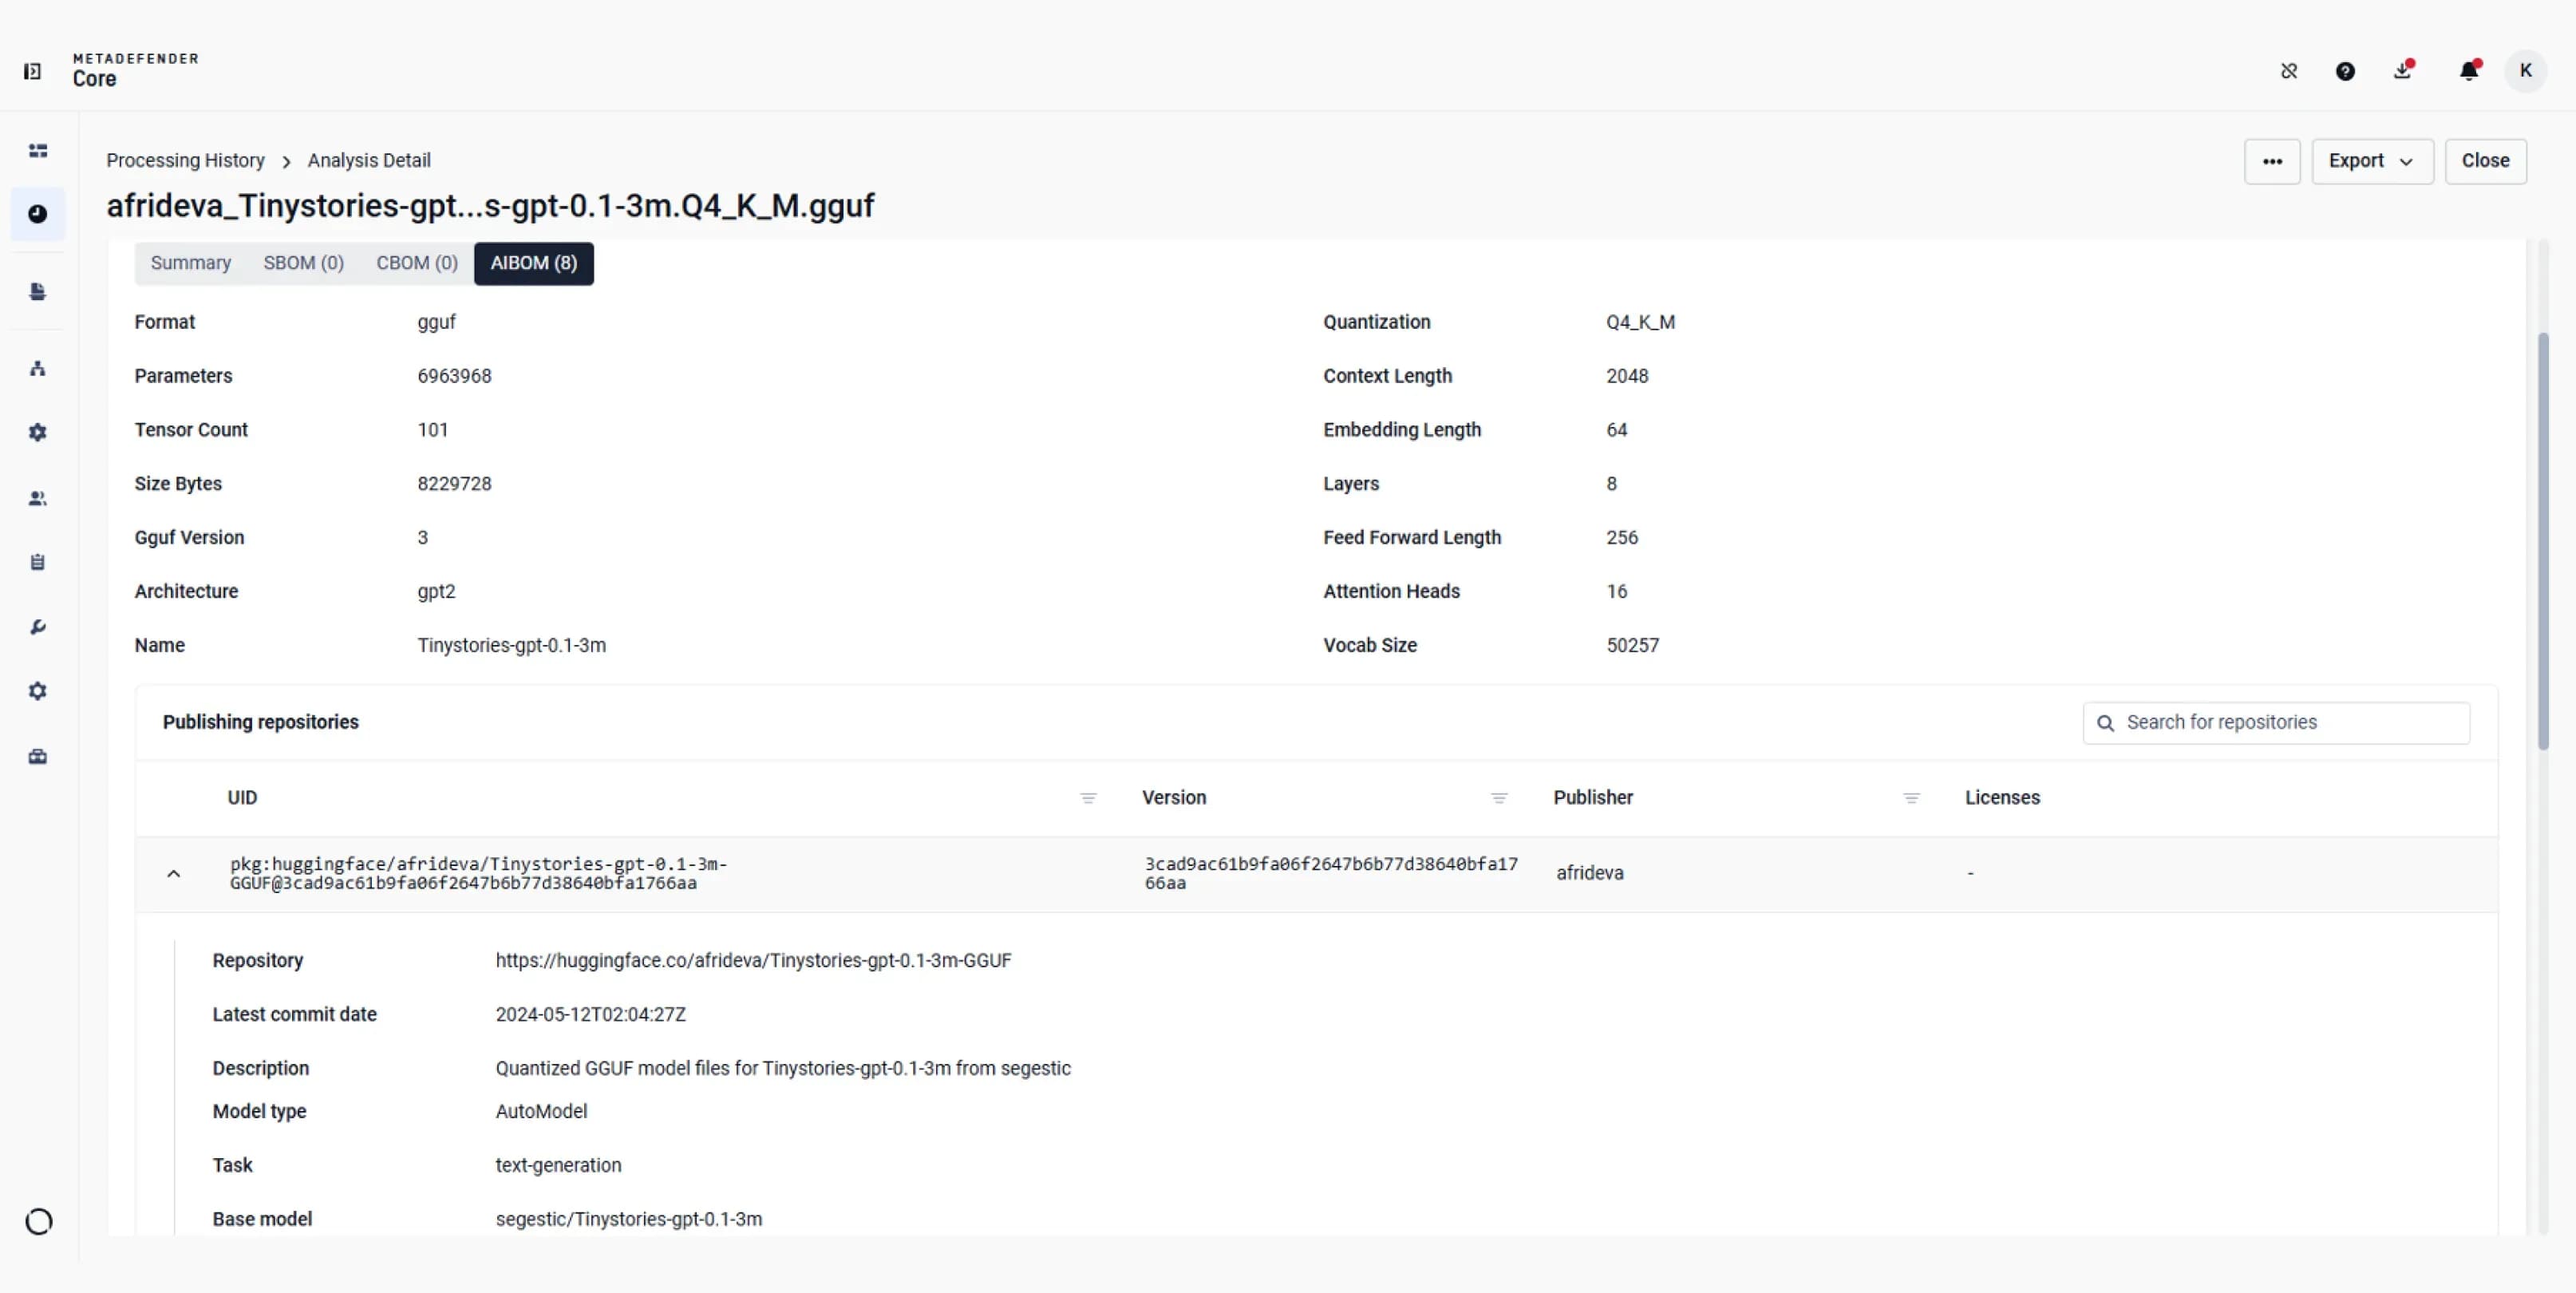
檢查模型的格式與架構,然後檢視已知會發佈相同檔案的儲存庫。
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrogContainer
碼頭
JFrog 二進位檔
Ruby
Python
PHP
Node.js
Java
去
Rust
Dart
.NET
C/C++
檢查受影響套件及版本的掃描結果,以界定團隊的修復工作範圍。
在進行遷移規劃之前,應利用加密分析結果及建議的替代方案,以識別哪些資產需要由專家進行審查。
在批准某個模型供應用程式使用之前,請先檢視已知的發佈儲存庫及可用的已聲明授權條款。
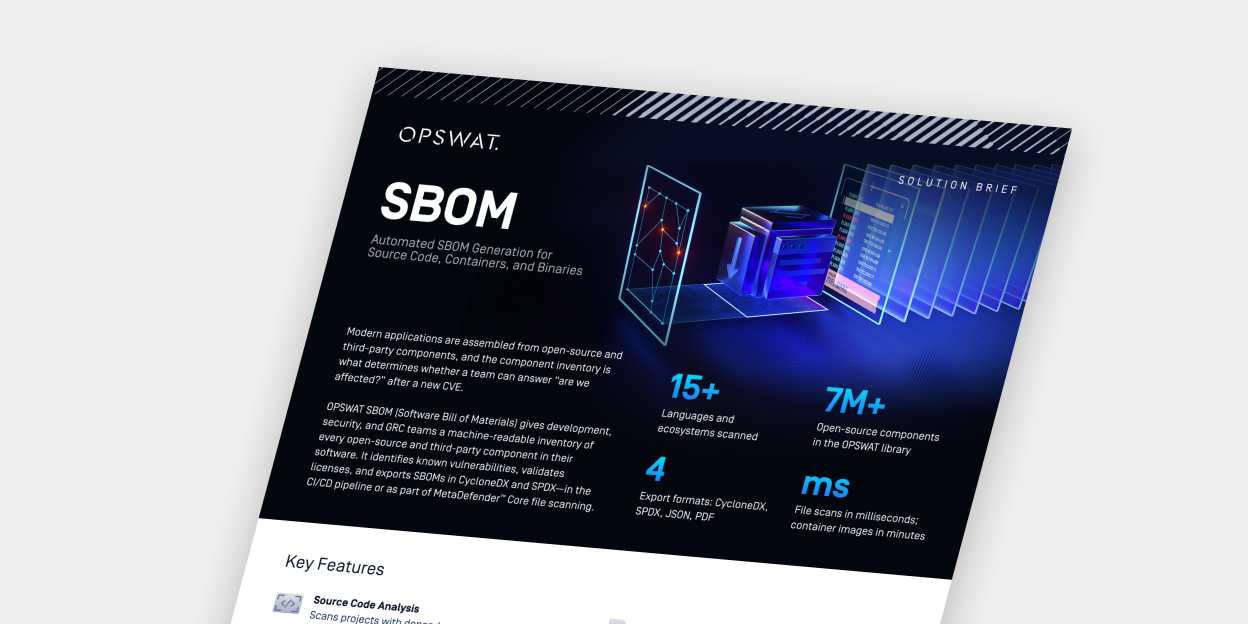
掃描原始檔案、二進位檔、憑證、容器內容及 AI 模型檔案。分析範圍取決於檔案類型及已啟用的 BOM 模組。
已啟用的模組會在單次掃描結果中產生最多三個清單,具體數量取決於提交的檔案及支援的分析類型。
以 SPDX 或 CycloneDX 格式產生獨立的 SBOM,或與 CBOM 及 AIBOM 一併以 JSON 或 PDF 格式產生,為應用程式安全(AppSec)、後量子密碼學(PQC)、人工智慧治理、法務及 GRC 團隊提供與其工作相關的檔案格式。