多層級的Storage Security ,在每個檔案周圍建立
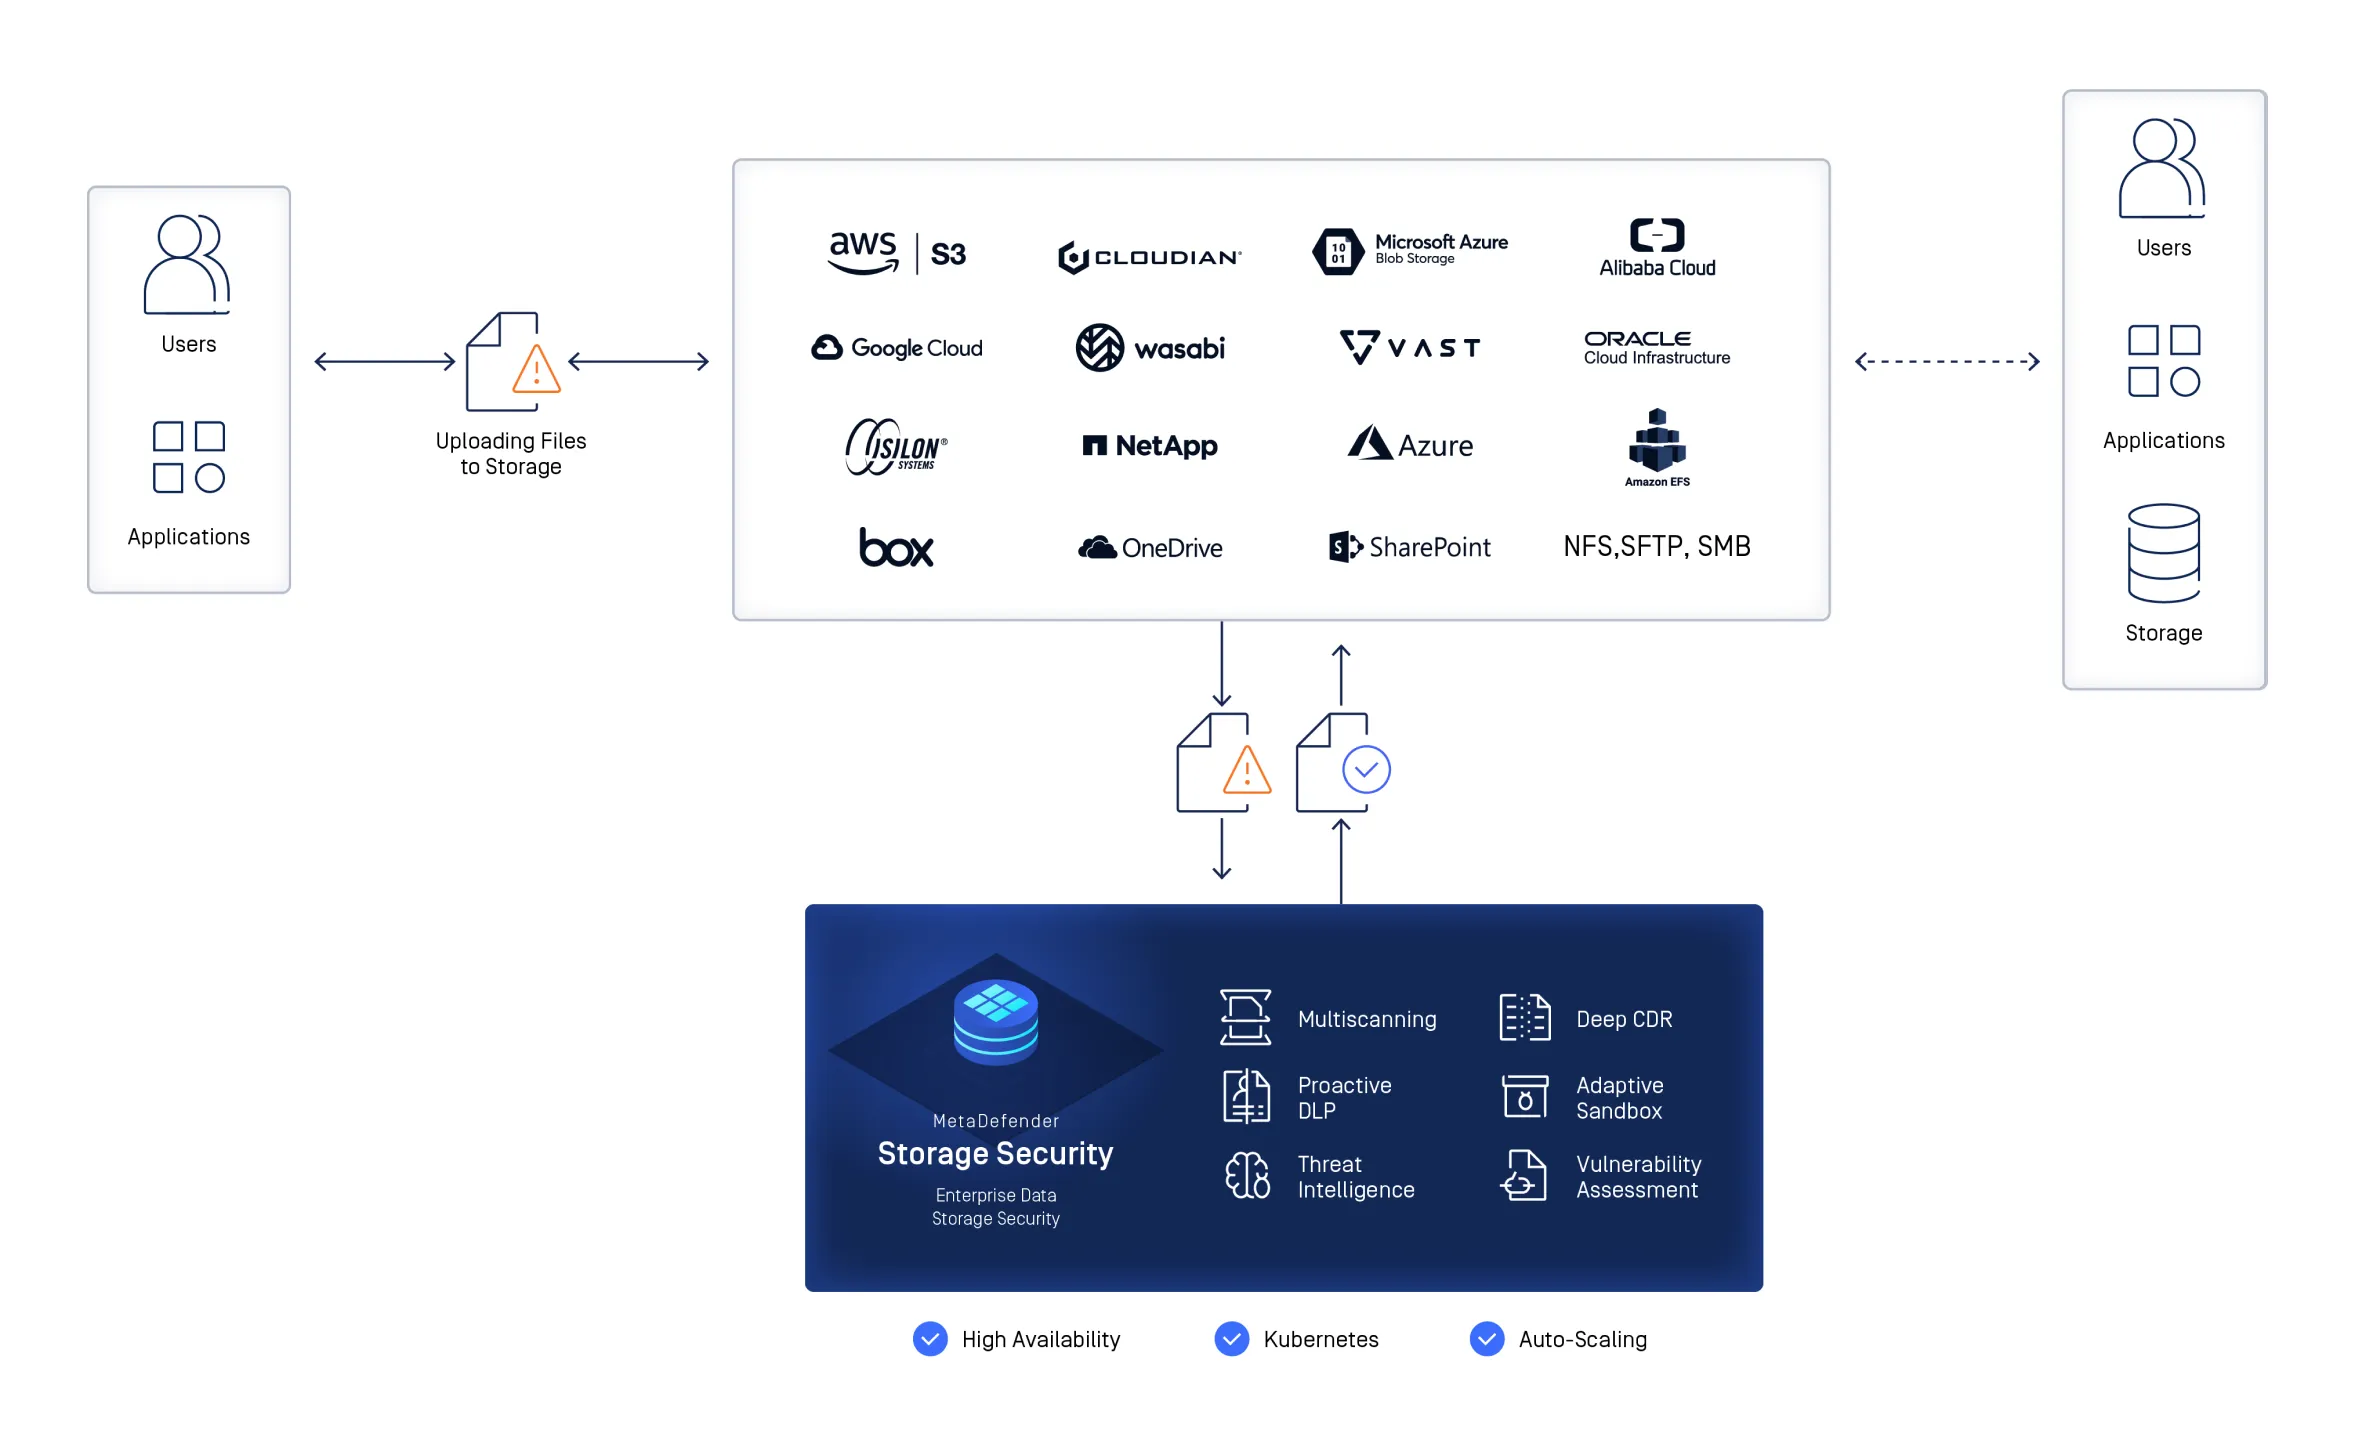
MetaDefender™Storage Security 可保護本地、混合式及雲端儲存環境,使其免受檔案型威脅、資料外洩以及
合規缺口所害。
- 多層次防護與預防
- 廣泛的儲存涵蓋範圍
- 偵測潛伏威脅
OPSWAT 獲得以下機構的信賴
Storage Security 面臨的挑戰
儲存資料中的休眠惡意軟體
休眠的惡意軟體可能長達數月不被察覺,潛伏在儲存裝置中,靜待檔案被開啟、還原或在組織內共享。
分散式、多環境儲存
資料散佈於本地系統、NAS 裝置、協作平台以及多個雲端環境中。若使用各自獨立的工具來保護這些環境,不僅會造成安全漏洞,還會增加營運負擔,並導致防護措施不一致。
合規性與敏感資料外洩
儲存於檔案中的敏感資料或不符合政策規範的資料,可能會導致違反法規。人工審查與報告不僅耗時、難以擴展,且在面臨稽核時也難以提供充分證據。
具有代理能力的 AI 加速威脅擴散
自主式人工智慧代理程式能大規模地擷取、移動及處理檔案。它們可能在數秒內散播受感染的內容,或無意間洩露埋藏在儲存裝置中的敏感資料,而這類情況往往在無人介入監控的情況下發生,難以被及時察覺。
保護您整個儲存環境中的檔案
MetaDefender Storage Security 可偵測透過檔案傳播的威脅、保護敏感資料,並在本地端、混合式及雲端儲存環境中實施一致的安全防護。
偵測並消除潛在威脅
運用多種偵測技術掃描已儲存及傳入的檔案,以偵測隱藏的惡意軟體,並在檔案被開啟、還原、分享或重複使用之前,對高風險內容進行清理。
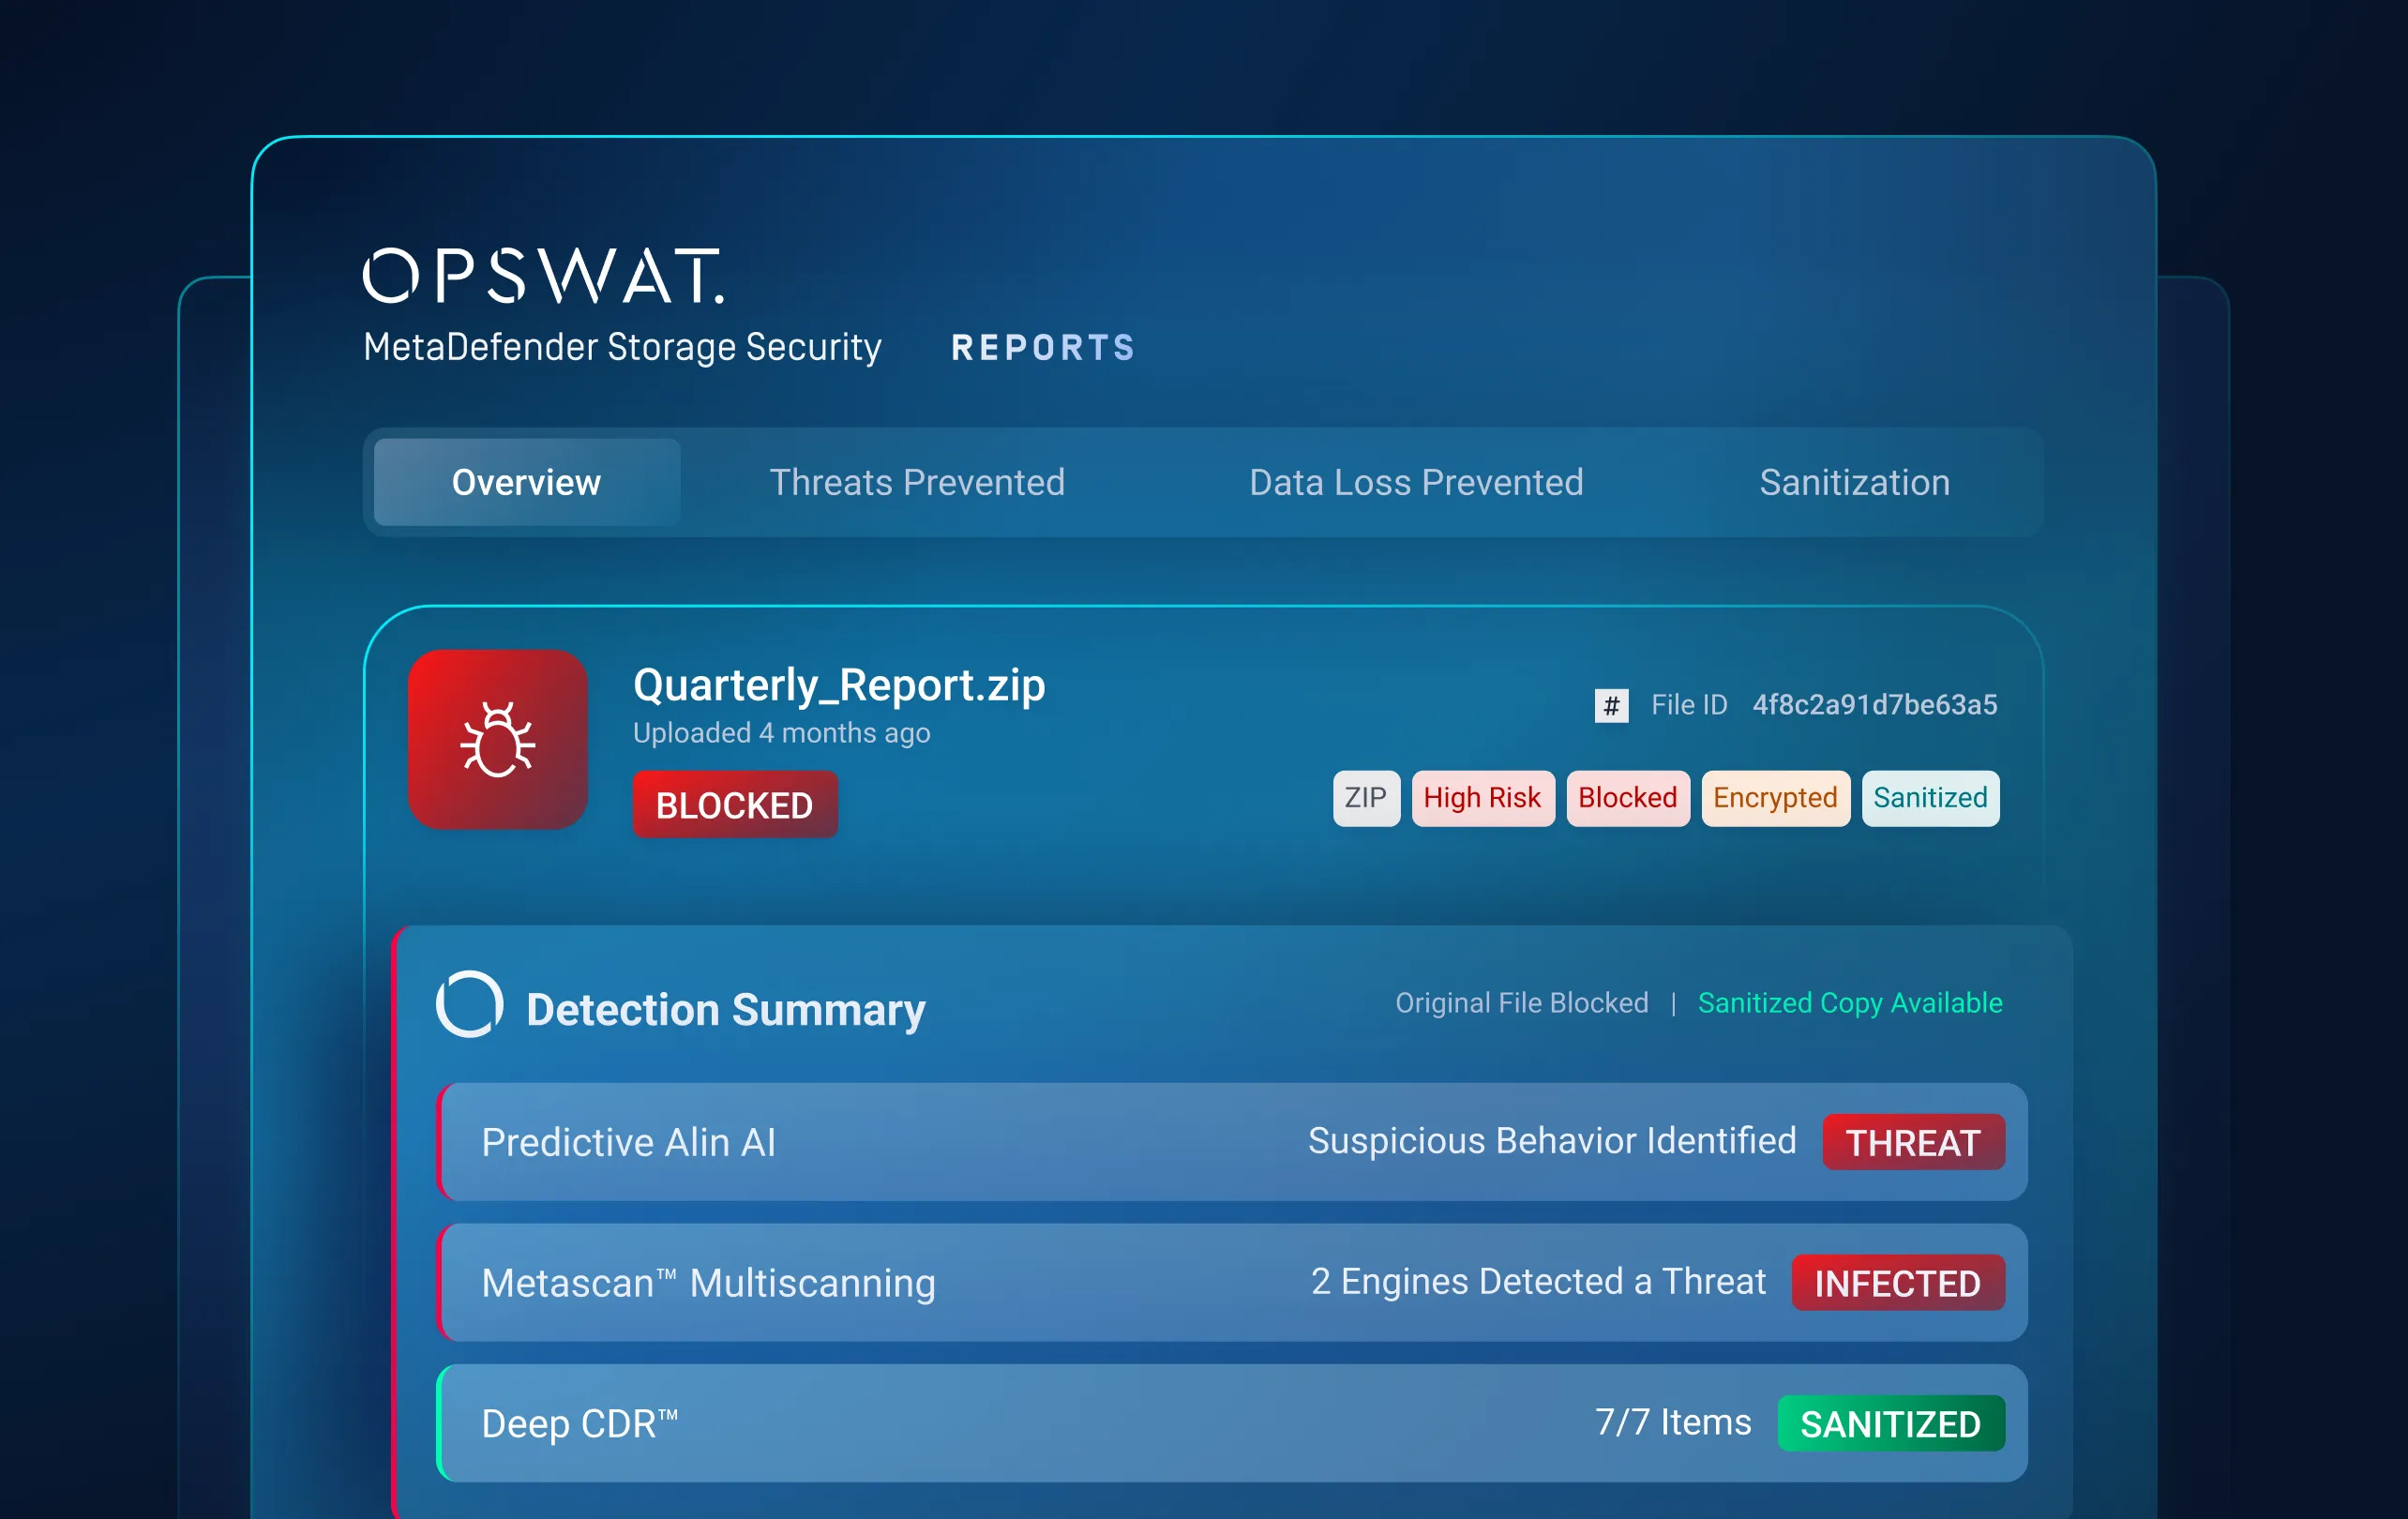
在各種環境中保護儲存資料
透過單一平台,在本地端、混合式及雲端儲存環境中實施一致的檔案安全防護,藉此減少安全漏洞,並免去管理各自為政的防護工具之必要。
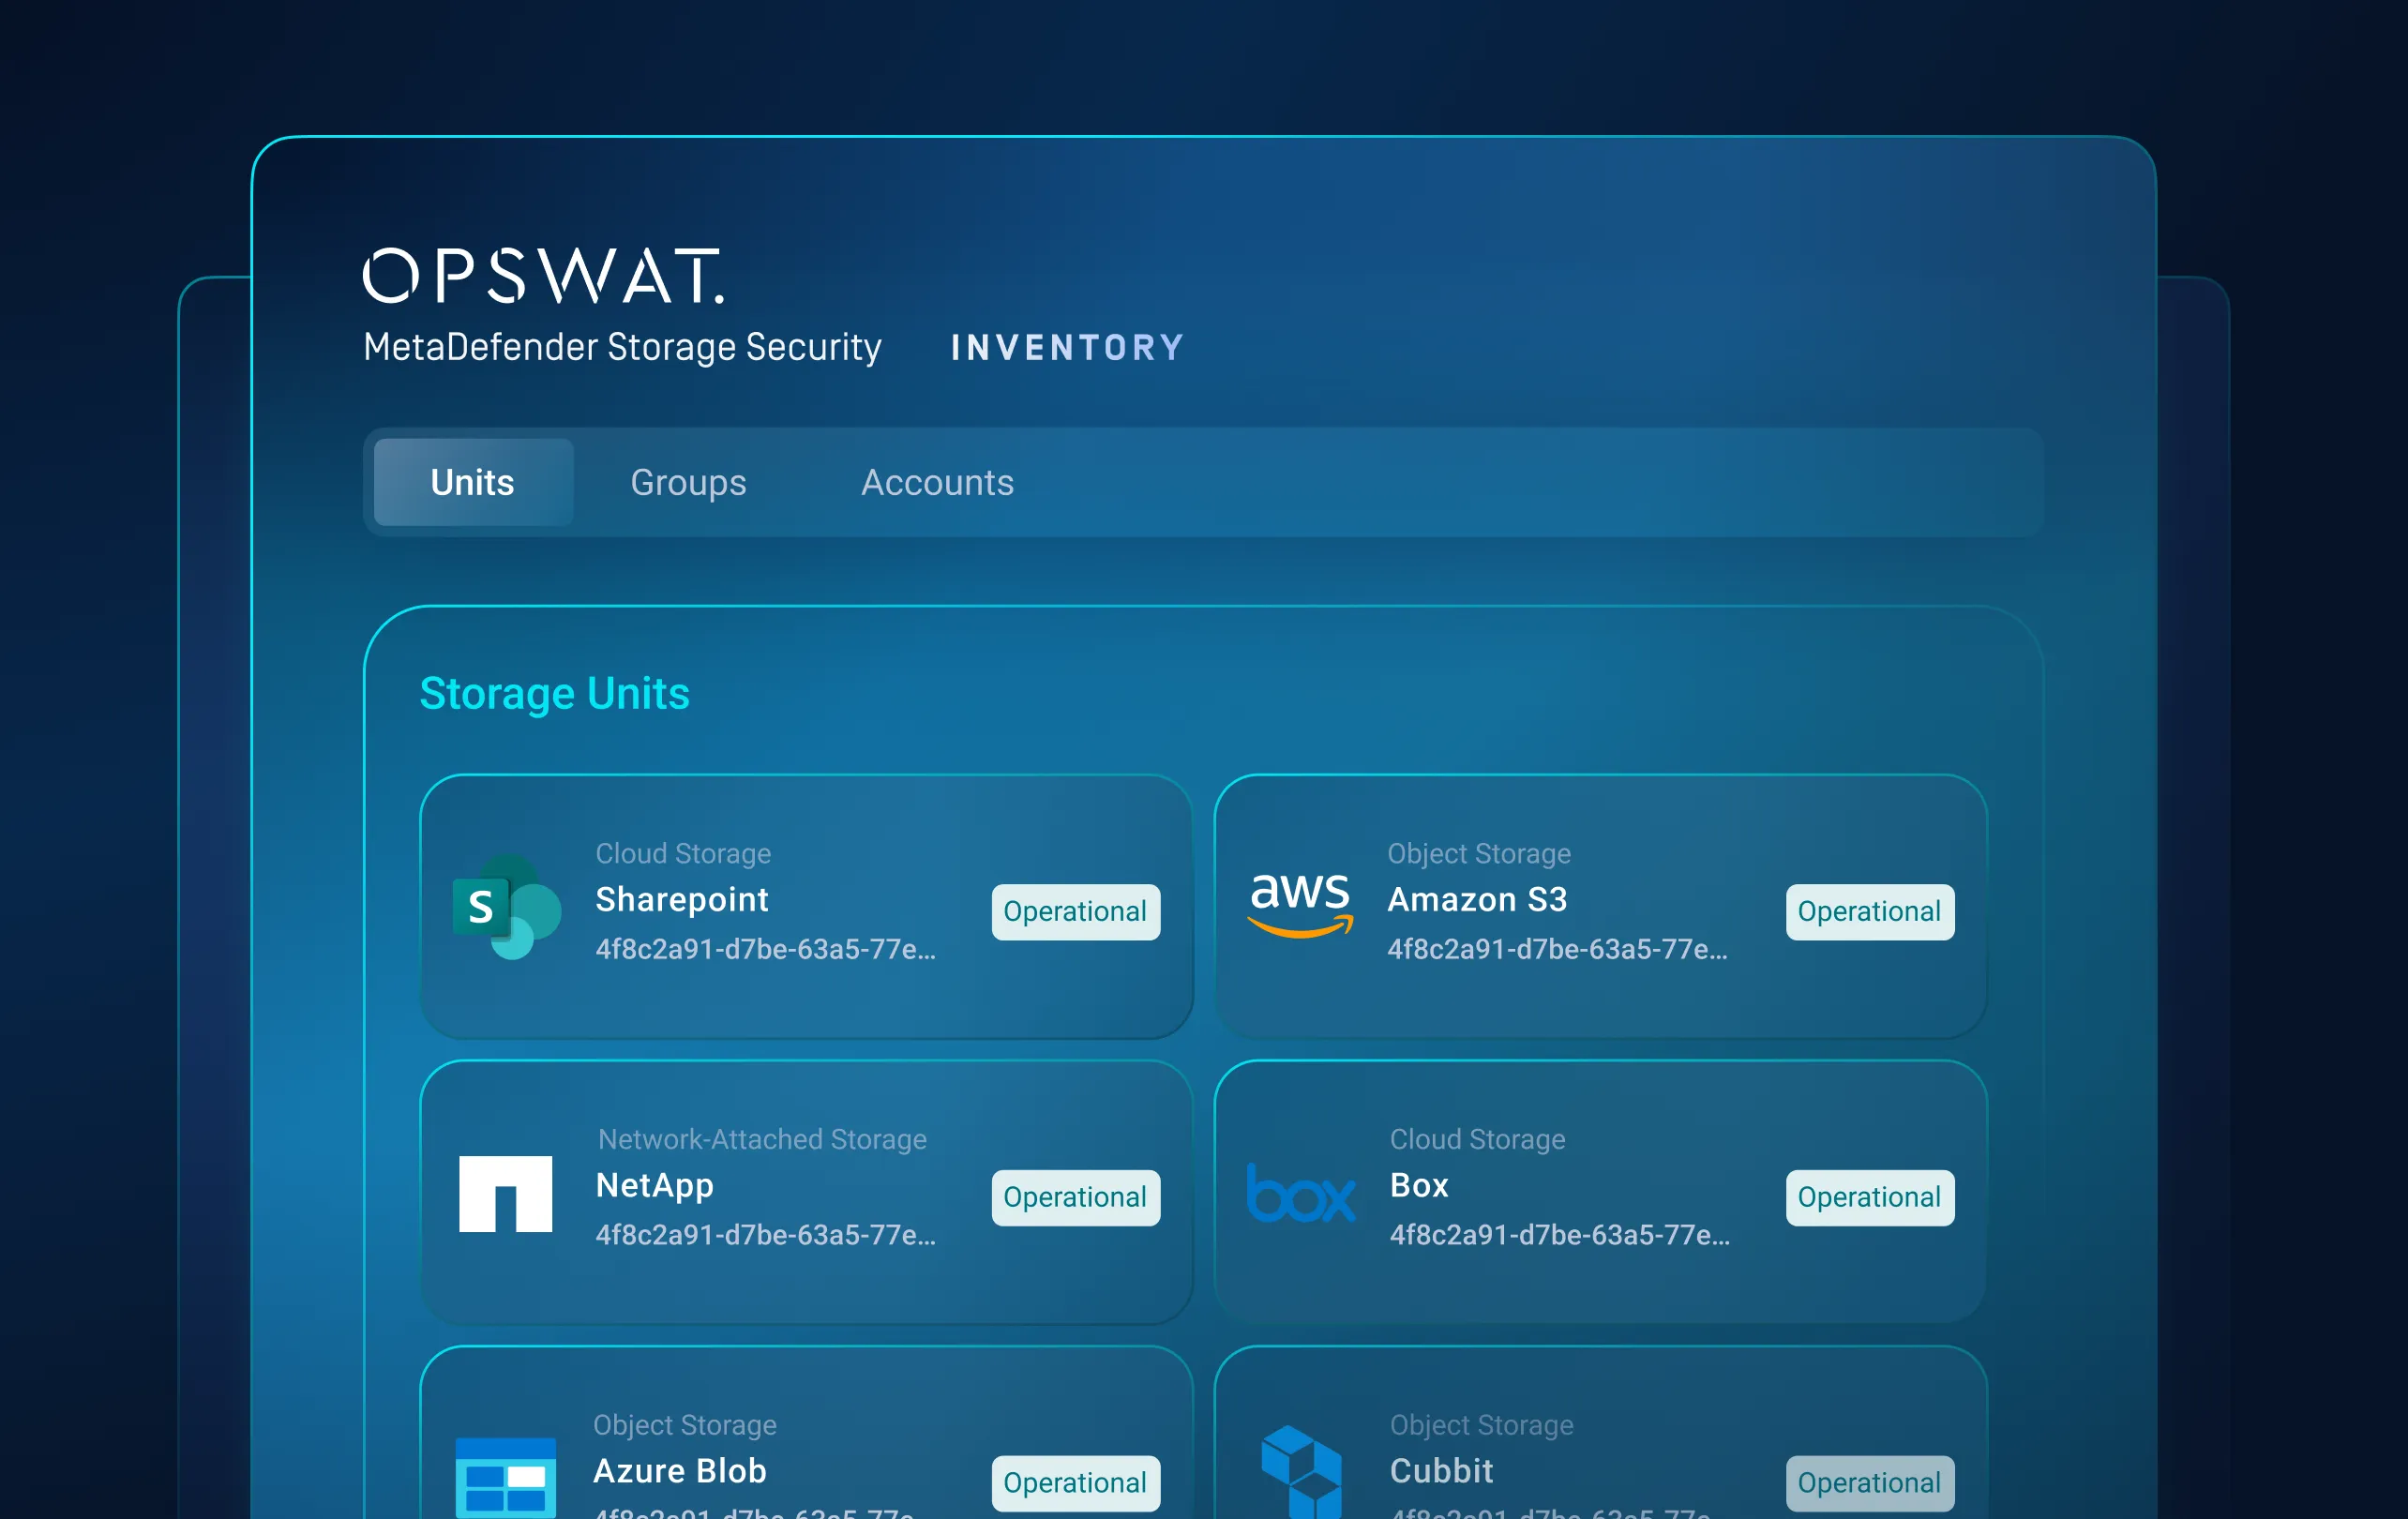
執行資料與合規政策
直接在儲存環境中識別敏感資料及不符合政策規範的資料,自動化執行政策,並產生支援合規要求所需的可視性與稽核證據。
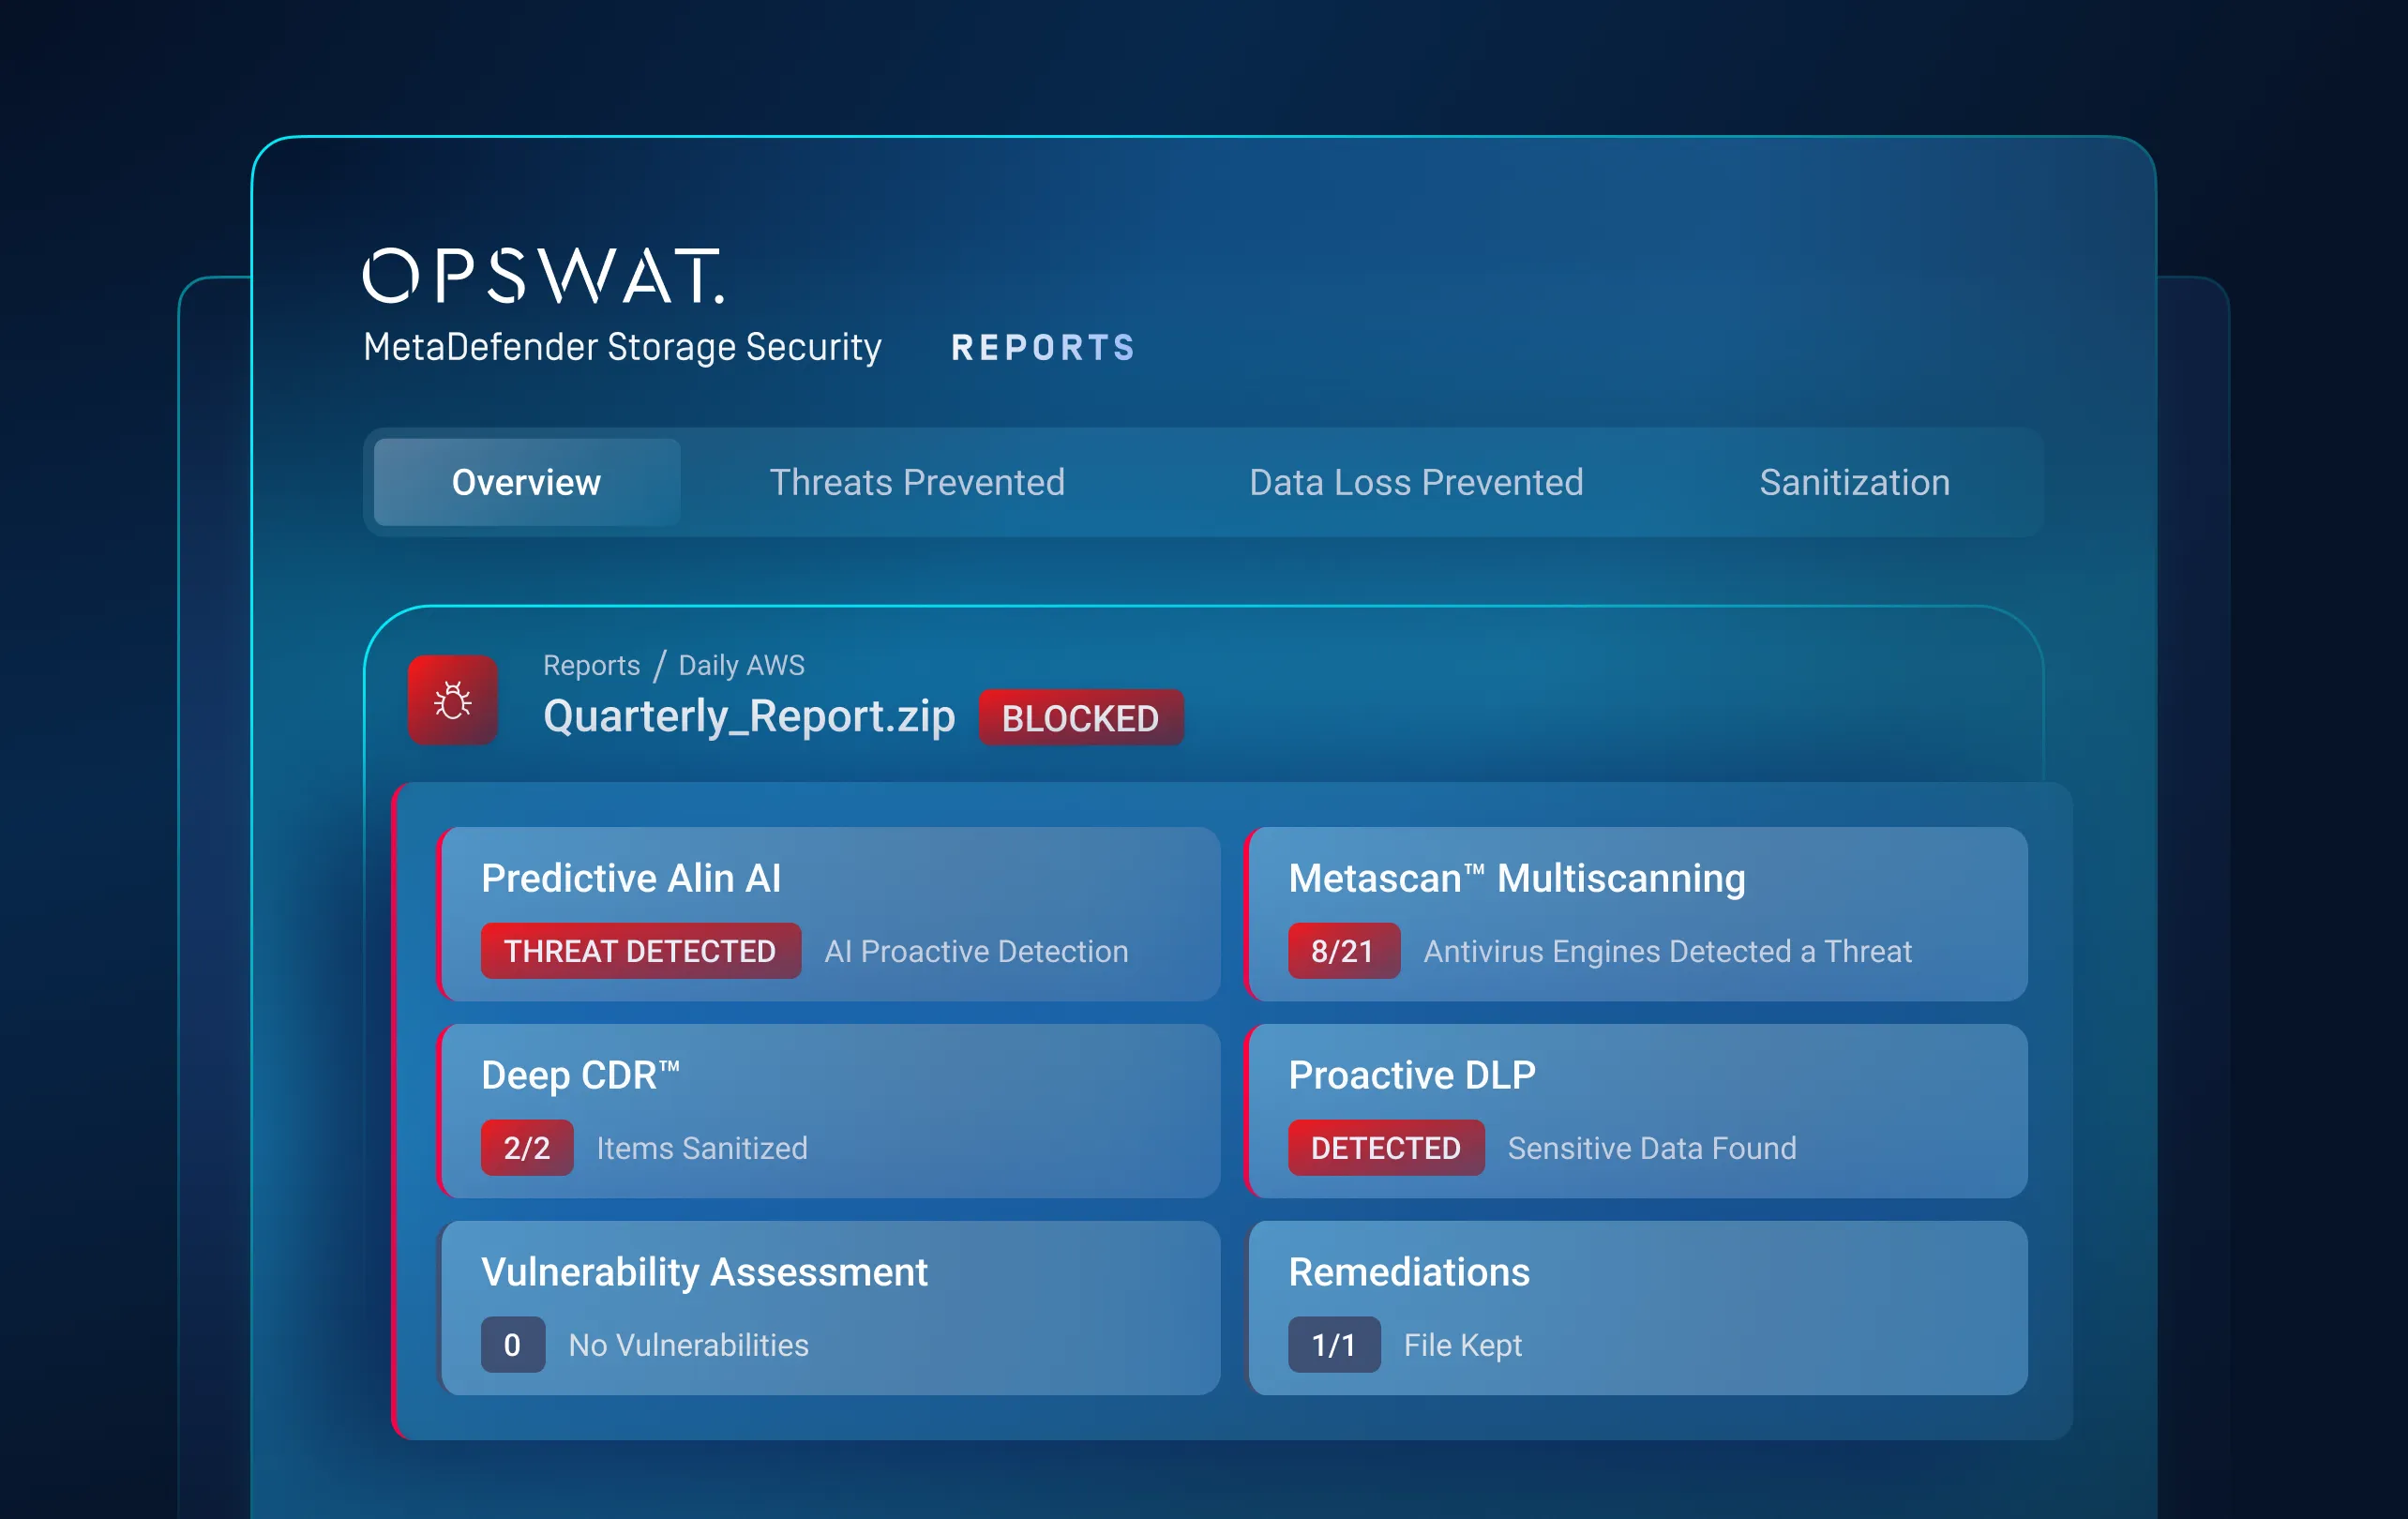
Secure 您的 AI 代理所使用的檔案
在 AI 代理程式導入或分發檔案之前,先對檔案進行掃描與清理,同時識別那些若不經處理便可能透過自動化工作流程而外洩的敏感資料。
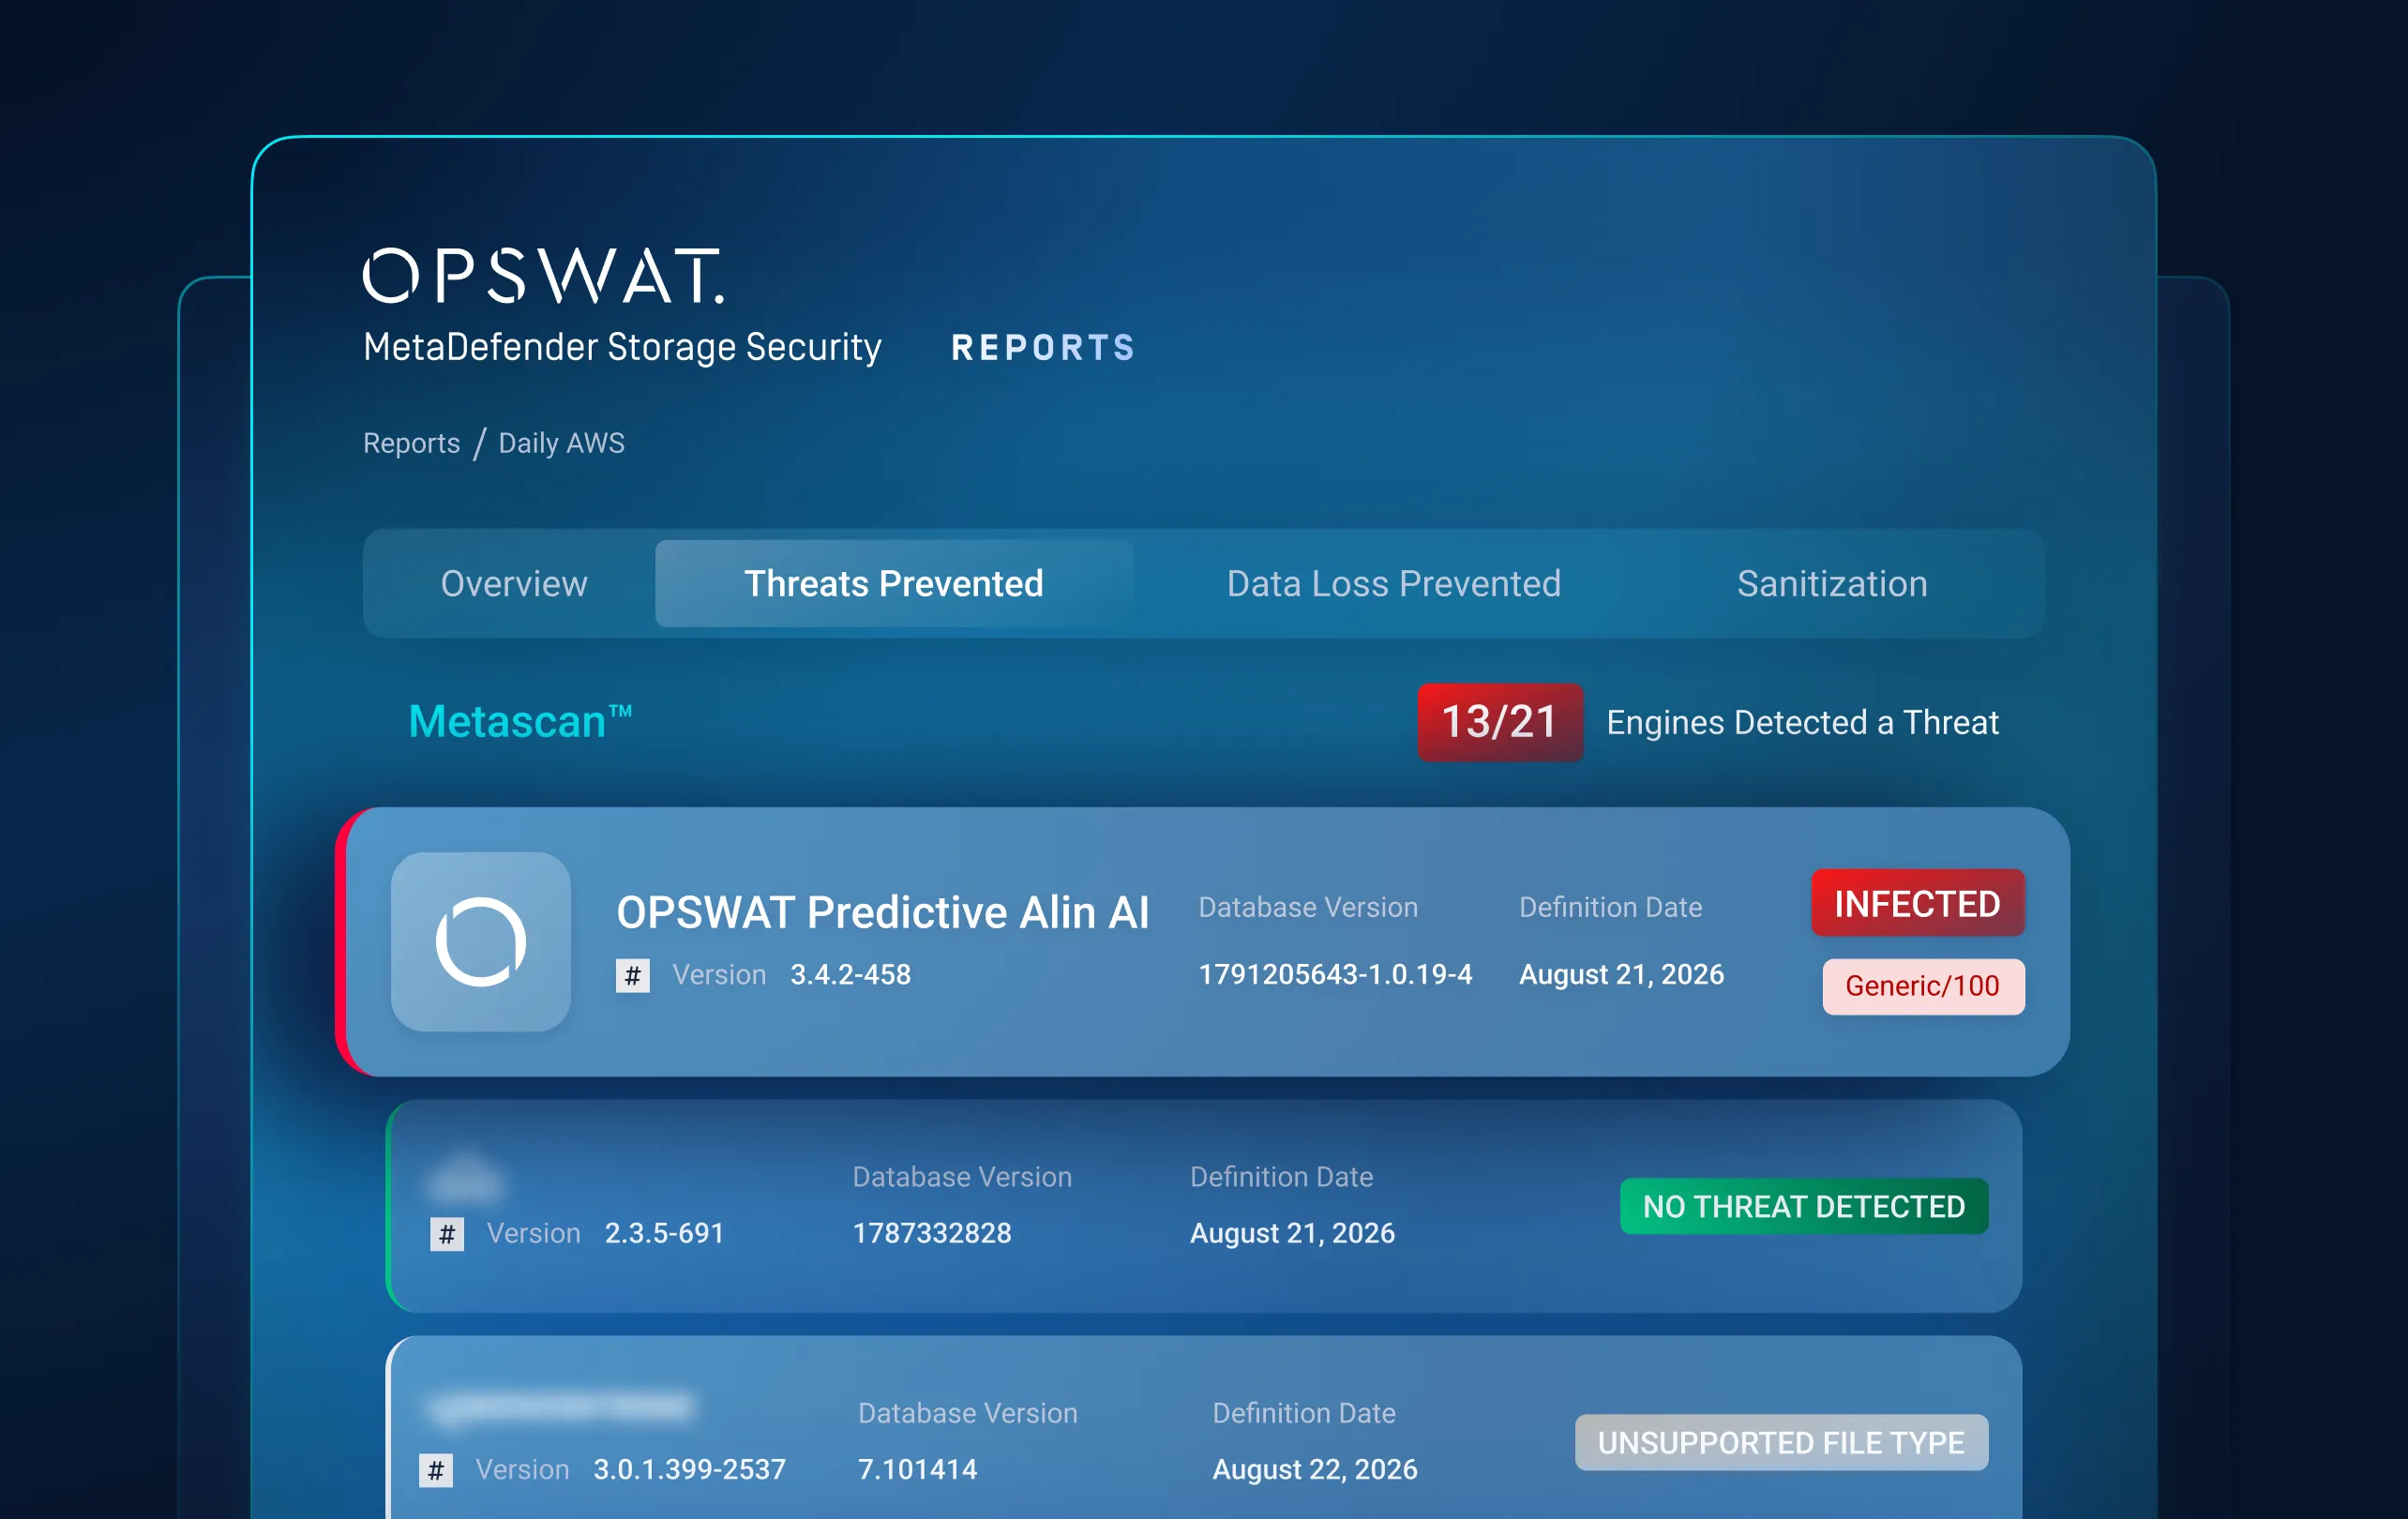
適用於各種儲存環境的檔案層級多層次安全防護
透過自動化政策進行分層威脅偵測與防範,以保障您存儲於本地、混合式及雲端儲存環境中的靜態資料安全。
全方位威脅偵測與防禦
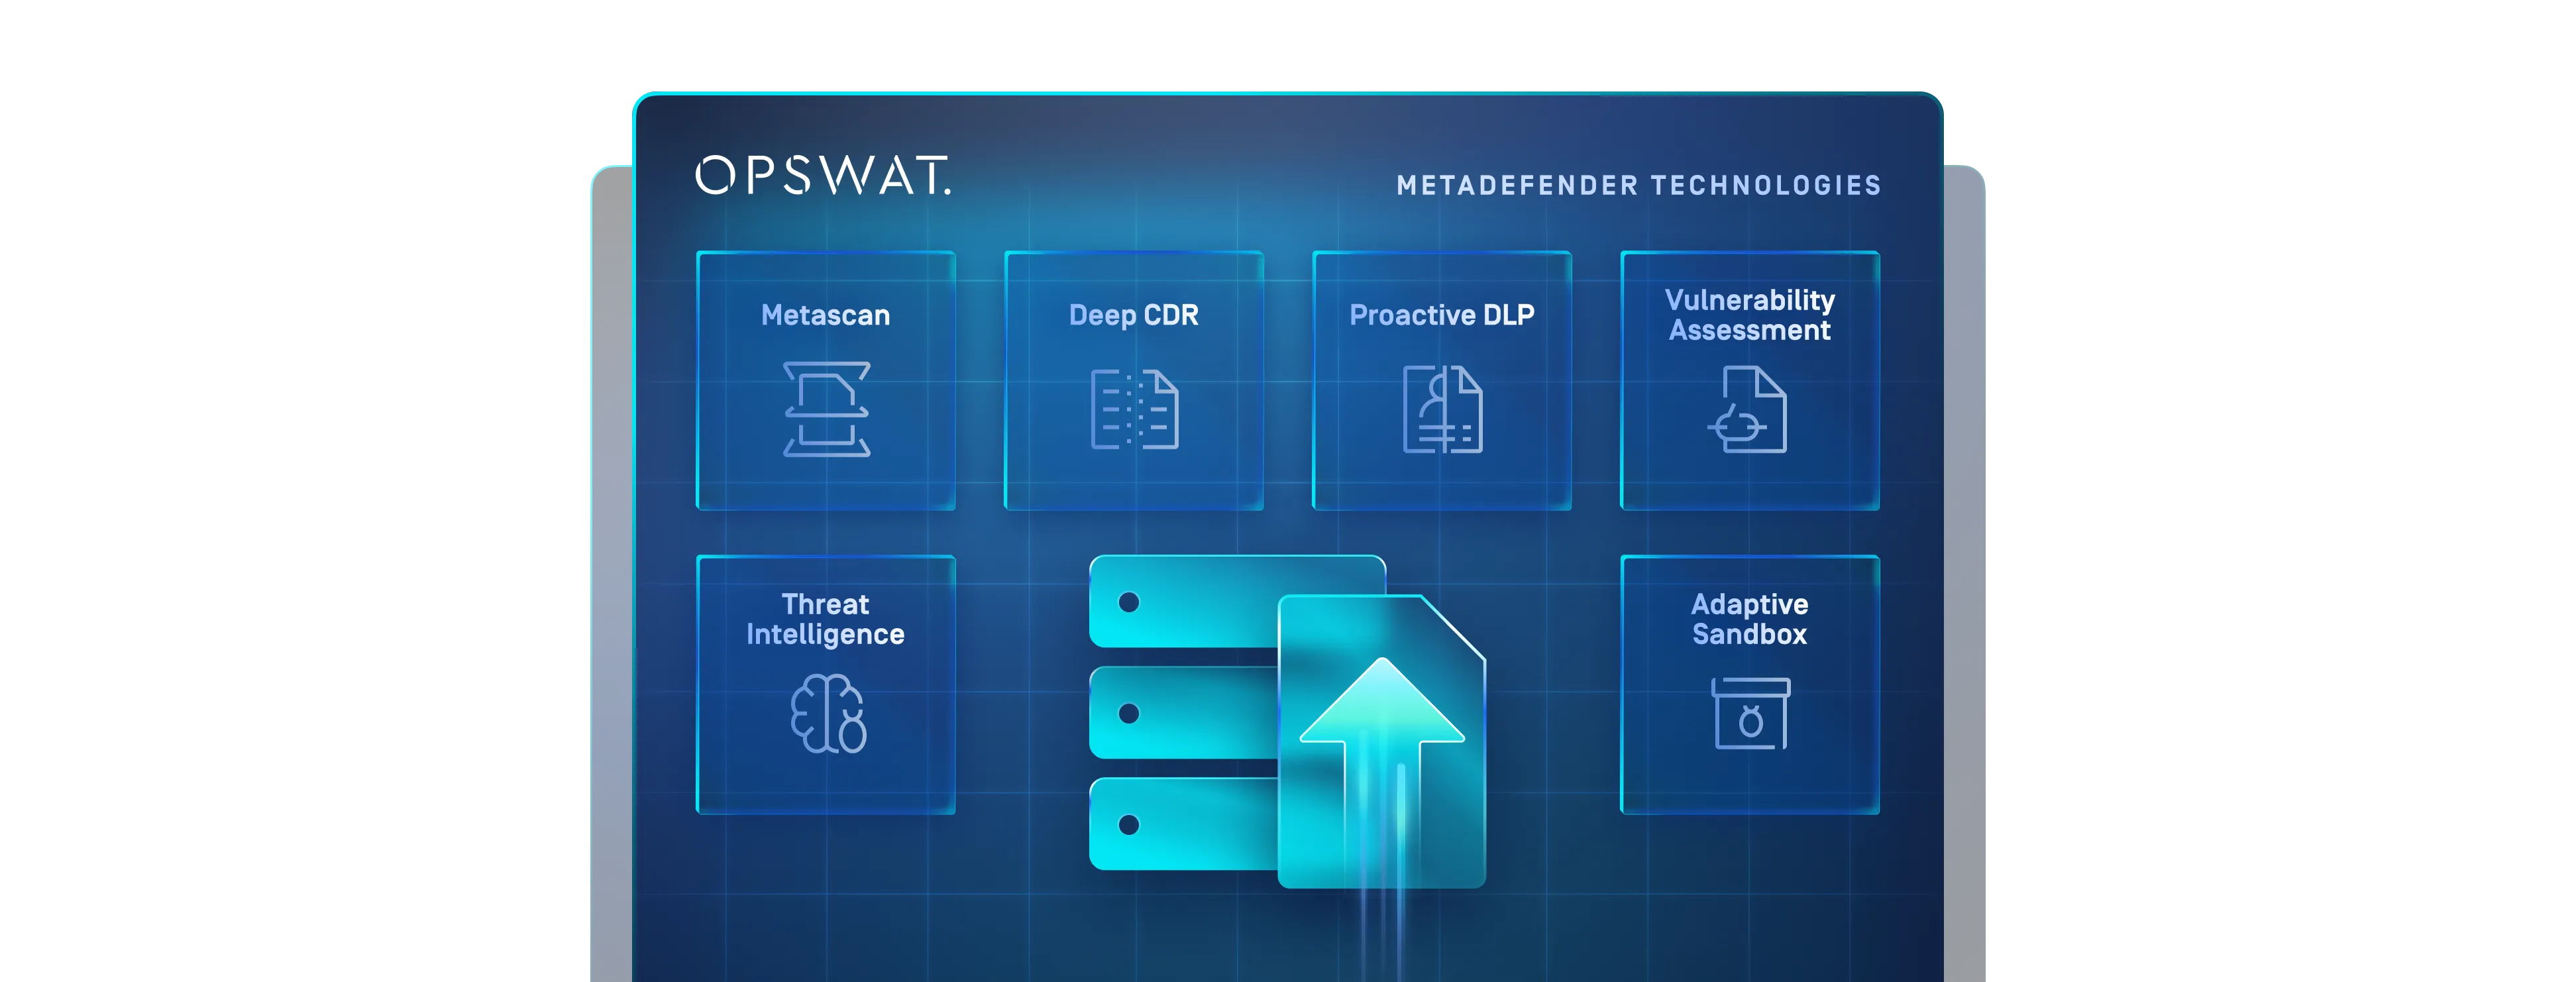
結合Metascan™Multiscanning 、Deep CDR™ 技術、Proactive DLP™, File-Based Vulnerability Assessment,並 Adaptive Sandbox ,以偵測並消除隱藏於儲存檔案中的潛在威脅。
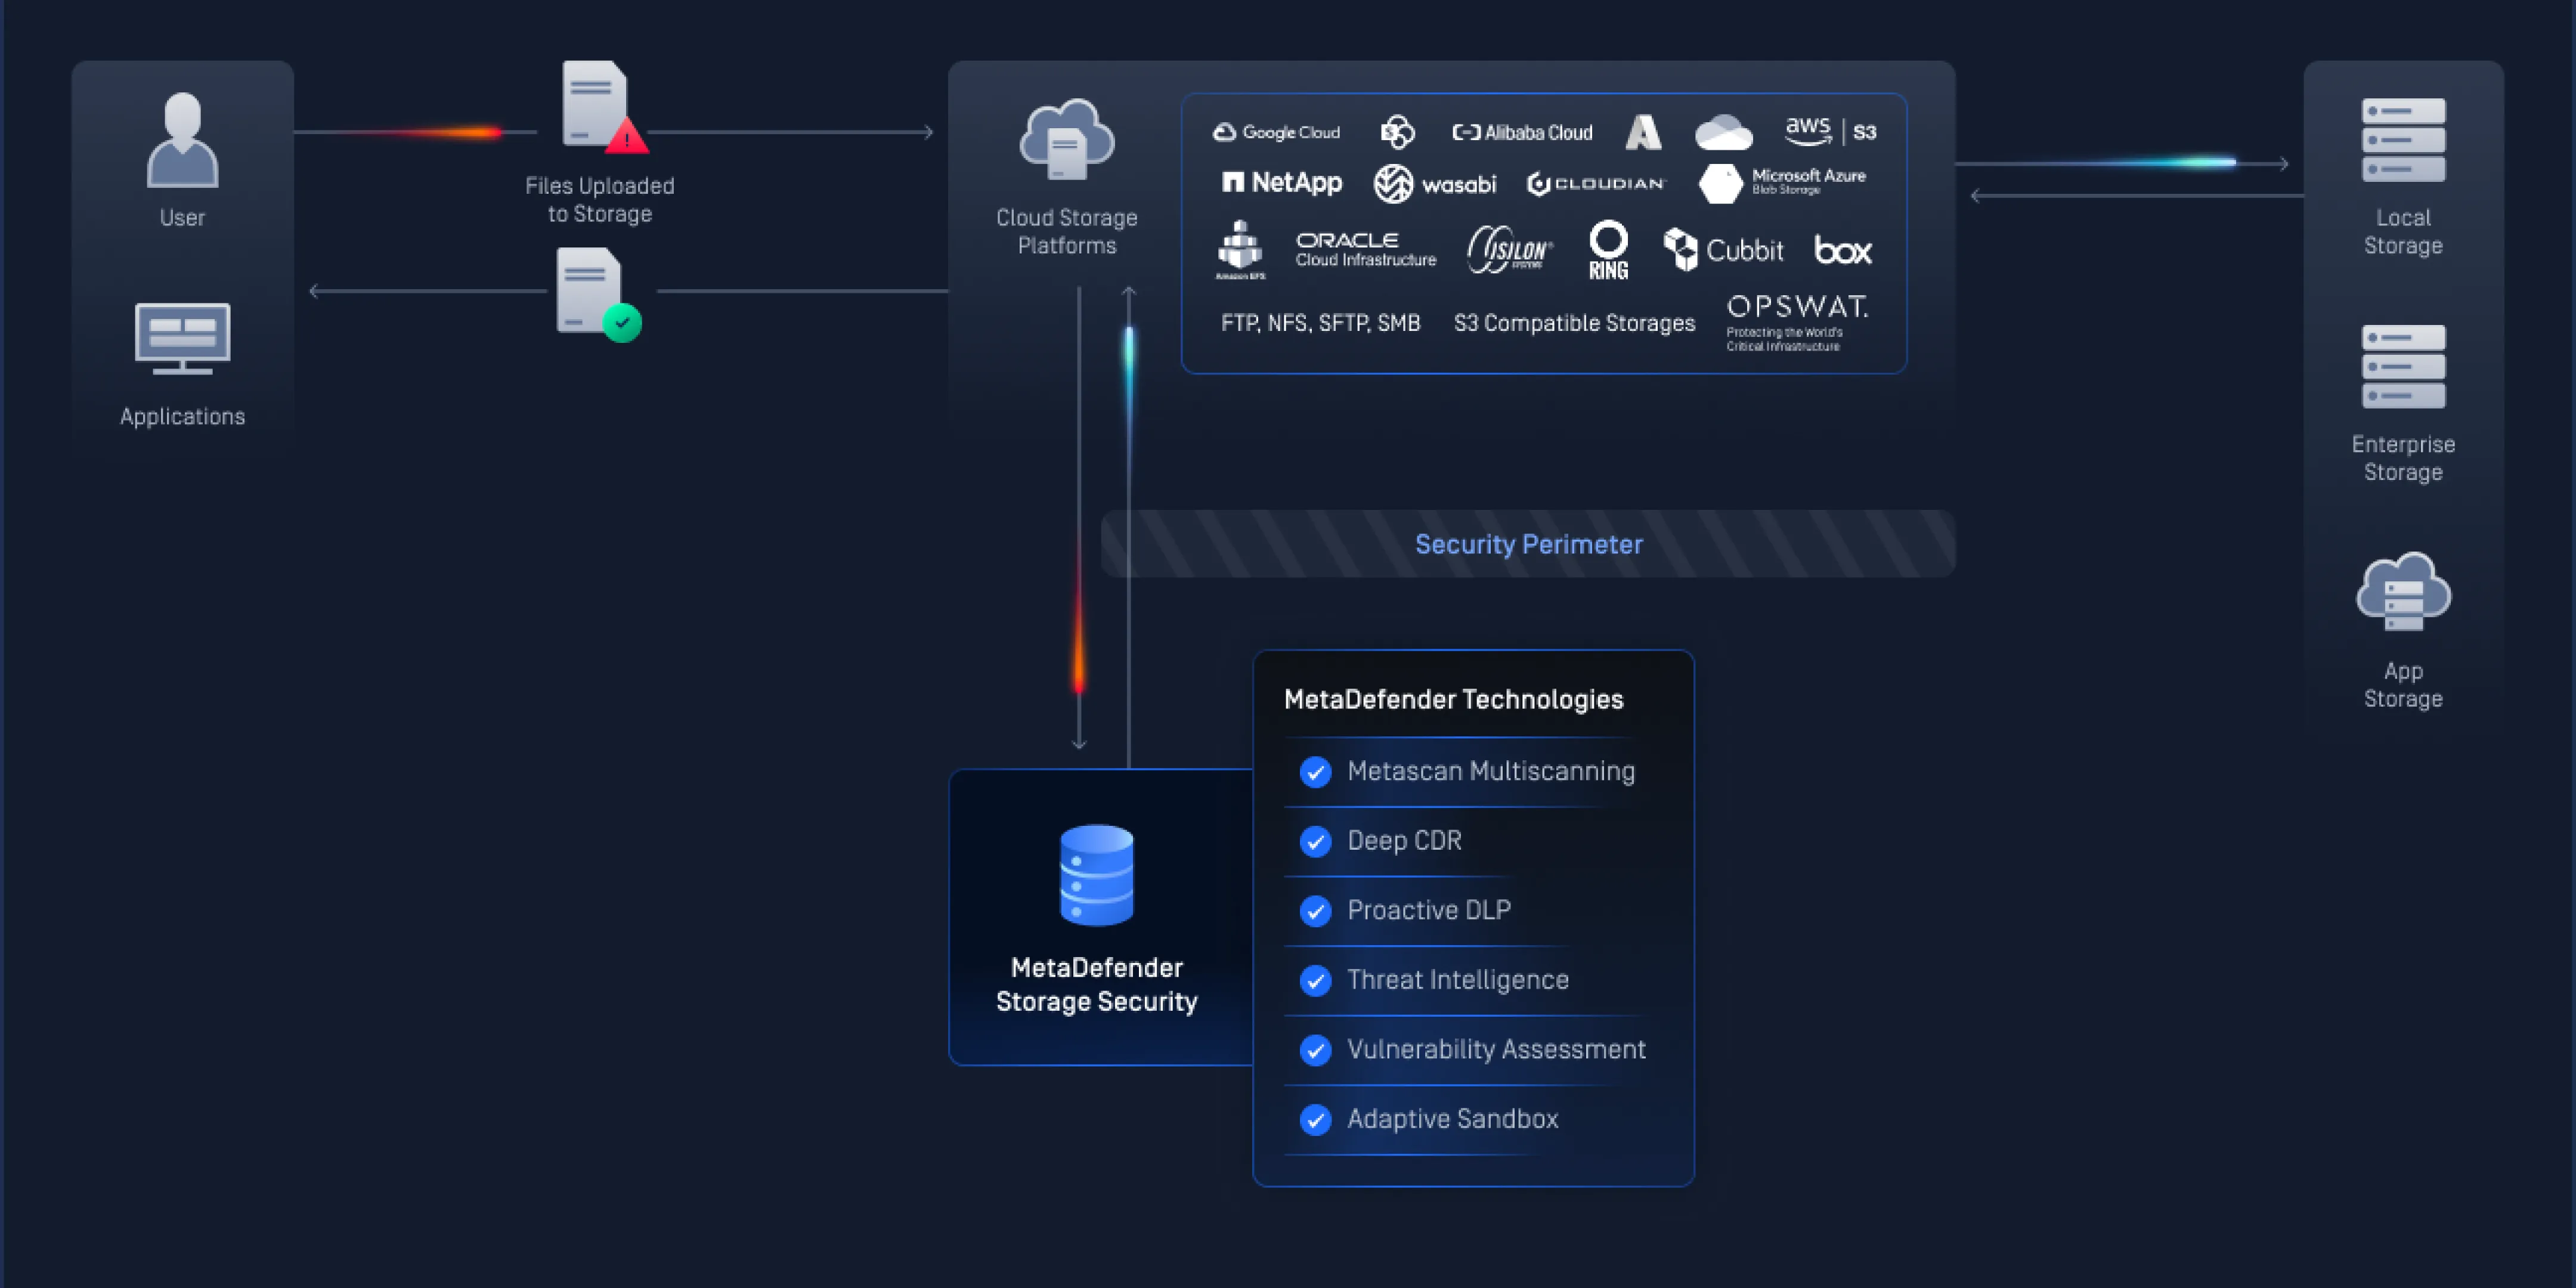
在多種儲存環境中提供一致的覆蓋範圍
實現跨本地、混合式及雲端原生儲存環境的無縫且安全的協作,讓使用者和組織無論採用何種儲存環境,都能安全地共享檔案。
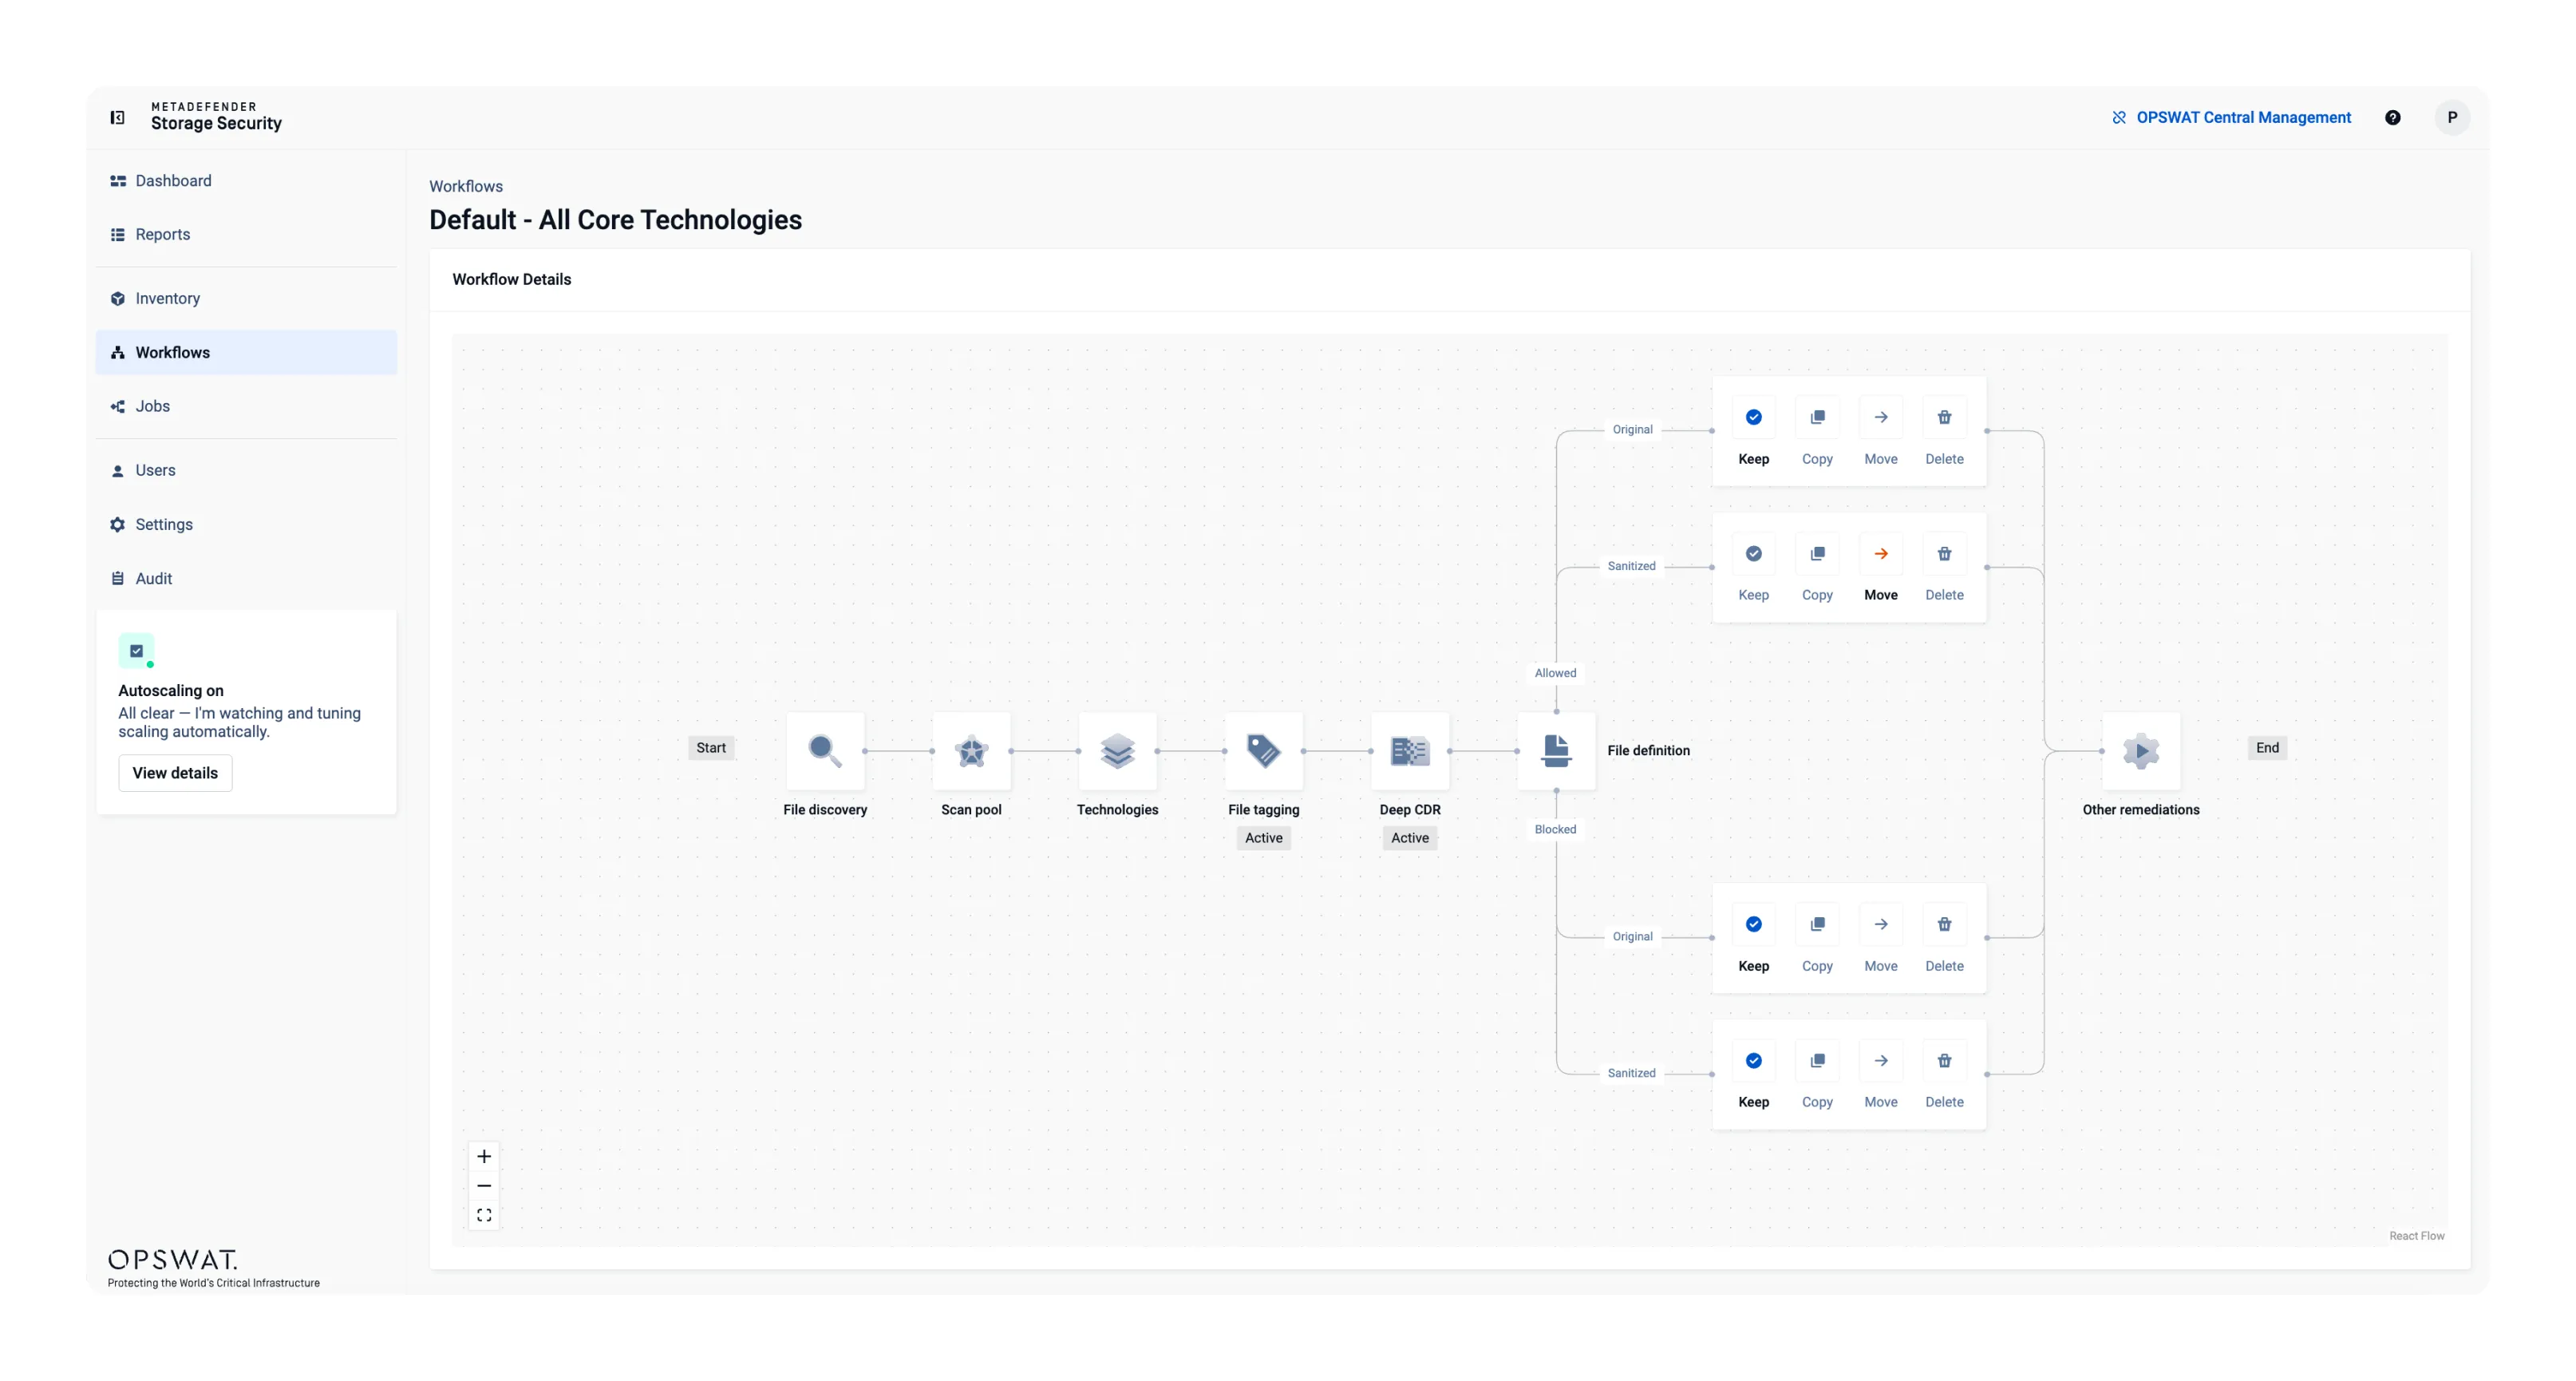
自動化合規與政策管控
提供您對安全政策的完整控制。針對您組織的特定需求量身打造的自訂檔案處理工作流程,無須額外開發API 。
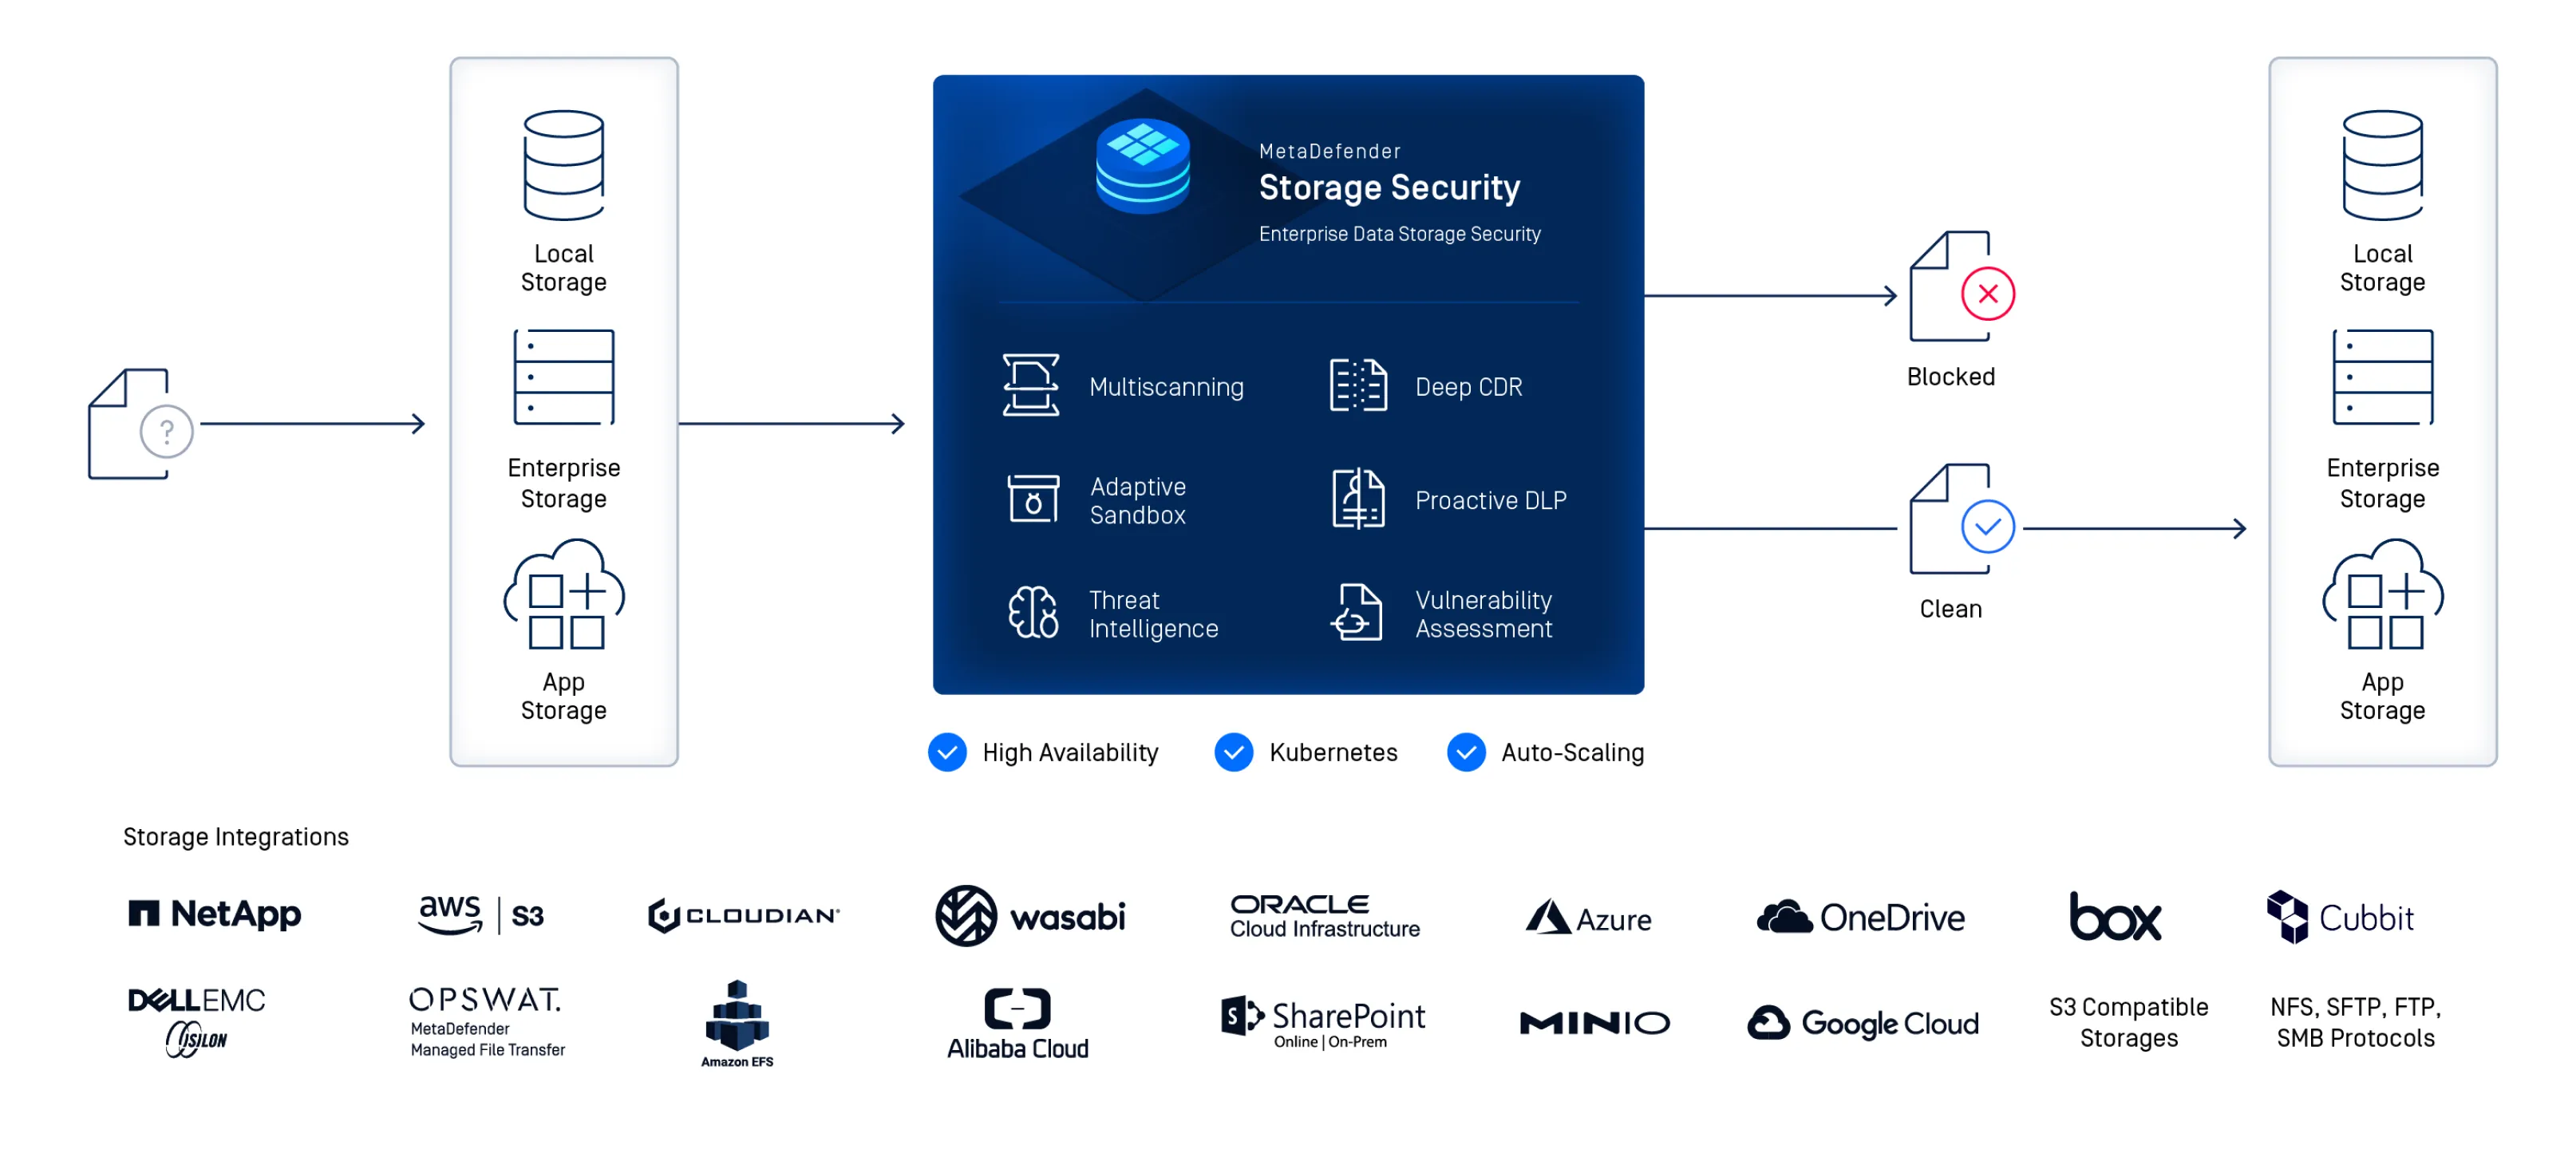
企業級儲存的彈性部署與高可用性
部署MetaDefender Storage Security 跨本地、混合或雲端原生儲存環境,實現可擴充的保護。冗餘分散式架構帶來持續安全保障,最大程度減少停機時間,並維持服務可靠性。
- 多合一平台

全方位威脅偵測與防禦
結合Metascan™Multiscanning 、Deep CDR™ 技術、Proactive DLP™, File-Based Vulnerability Assessment,並 Adaptive Sandbox ,以偵測並消除隱藏於儲存檔案中的潛在威脅。
- 合作

在多種儲存環境中提供一致的覆蓋範圍
實現跨本地、混合式及雲端原生儲存環境的無縫且安全的協作,讓使用者和組織無論採用何種儲存環境,都能安全地共享檔案。
- 自動化

自動化合規與政策管控
提供您對安全政策的完整控制。針對您組織的特定需求量身打造的自訂檔案處理工作流程,無須額外開發API 。
- 彈性與可用性

企業級儲存的彈性部署與高可用性
部署MetaDefender Storage Security 跨本地、混合或雲端原生儲存環境,實現可擴充的保護。冗餘分散式架構帶來持續安全保障,最大程度減少停機時間,並維持服務可靠性。
適用於任何企業的部署選項
儲存架構
無論您需要雲端快速擴充能力、內部基礎架構的控制能力,或是 SaaS 的簡易性,MetaDefender Storage Security 都能確保所有平台的無縫整合與穩健保護。
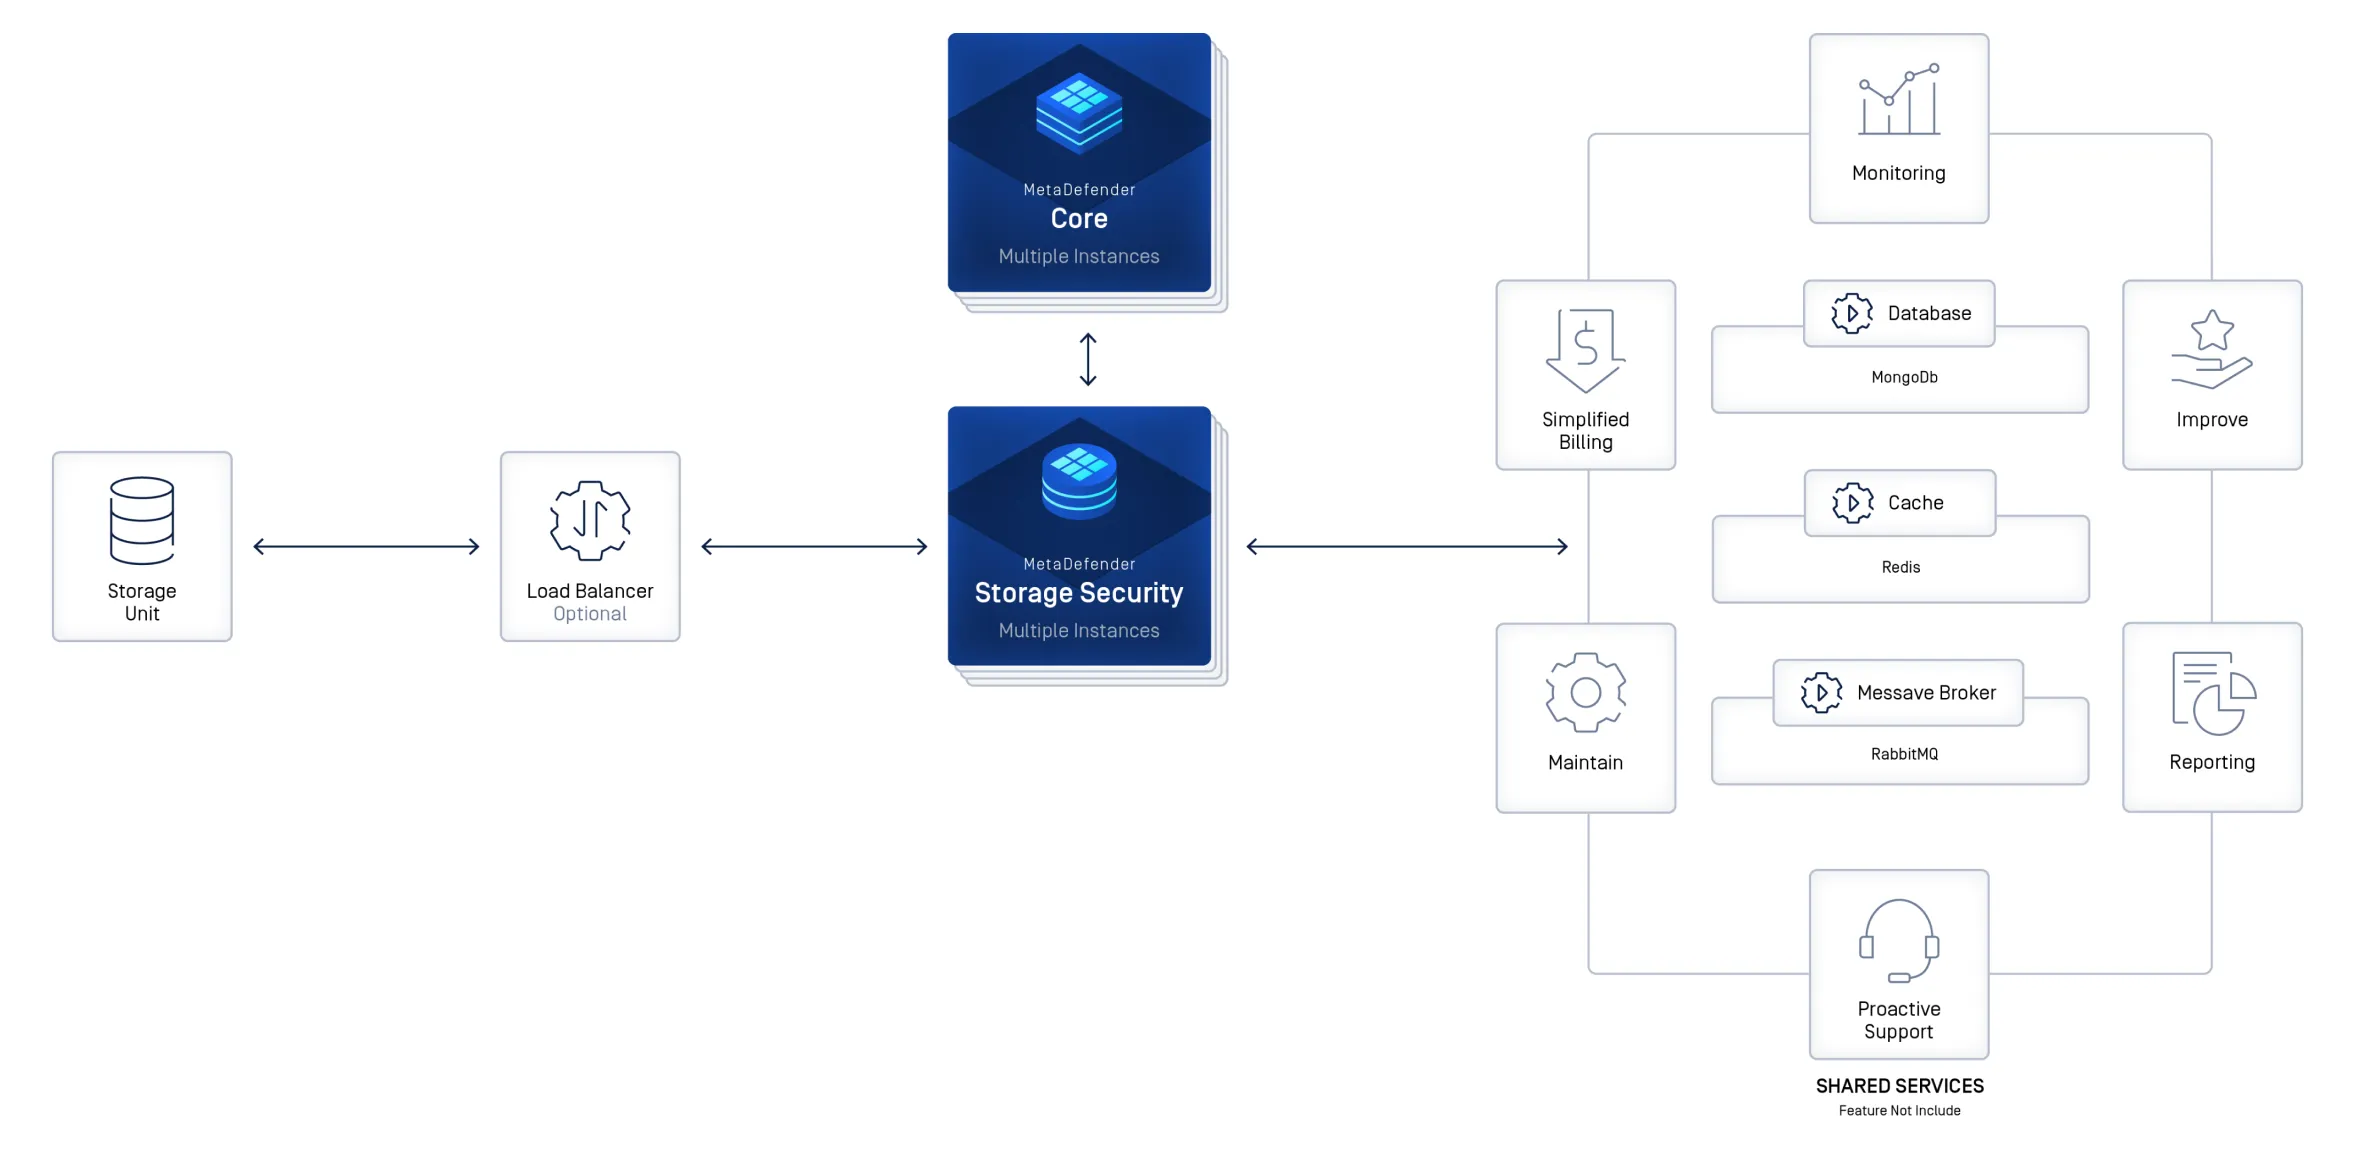
使用虛擬機器優化內部部署和混合部署
獲得對內部部署和混合儲存的增強控制和客製化。 MetaDefender Storage Security 支援中型到大型工作負載,每小時處理超過 100,000 個檔案,並具有可擴展、可靠的效能。
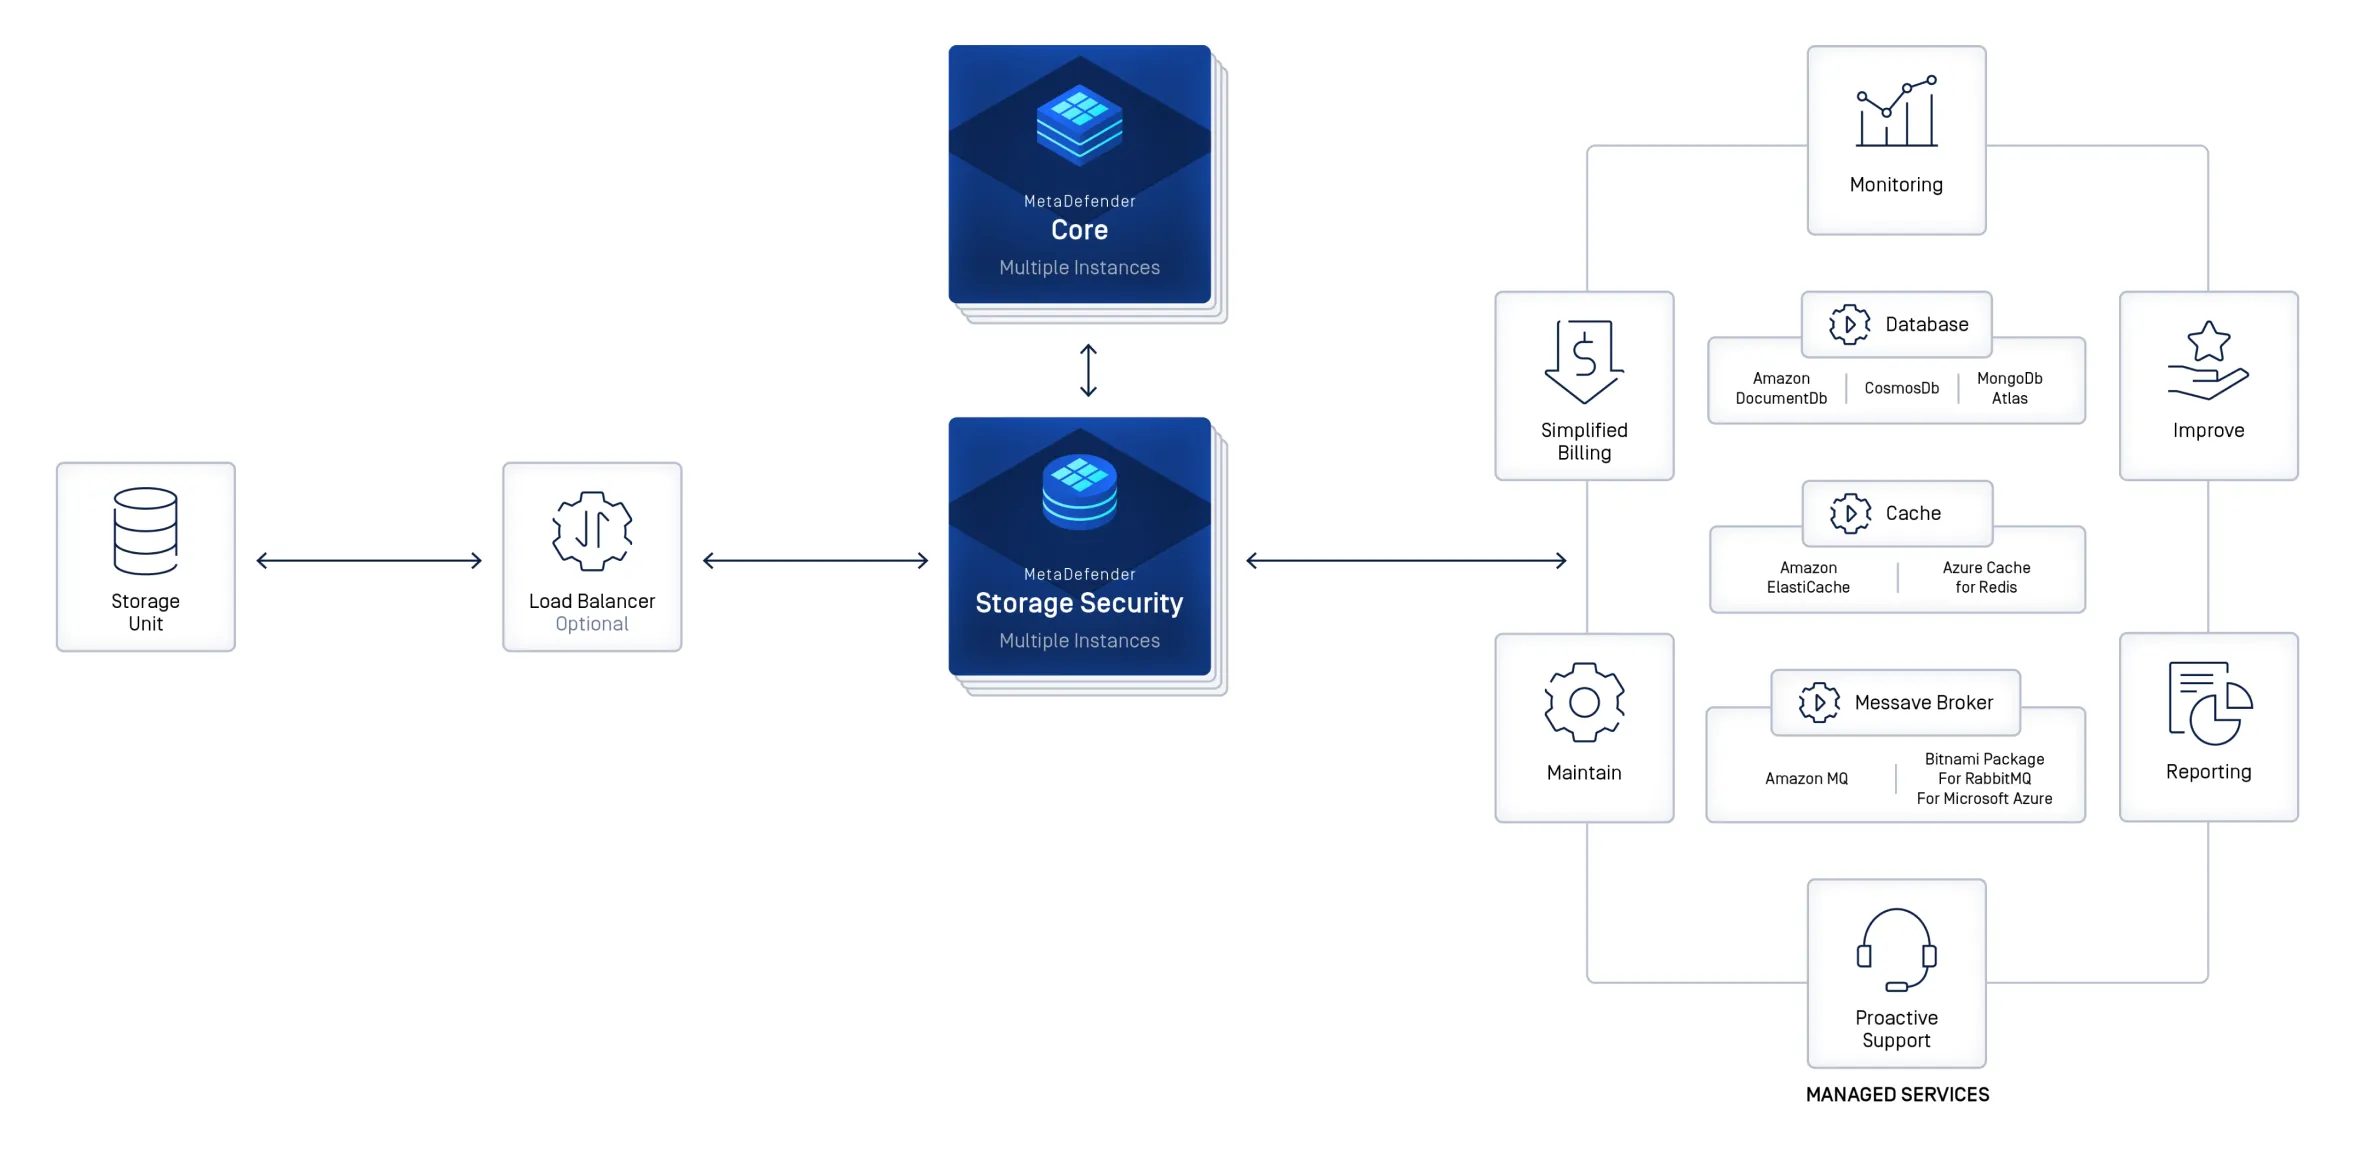
使用 Kubernetes 部署擁抱現代架構
在本地和混合雲環境中大規模部署容器中的分散式應用程式。享受高效率的工作負載管理、成本最佳化以及對 Helm on Kubernetes 服務(例如 OpenShift、EKS、AKS 和 GKE)的支援。
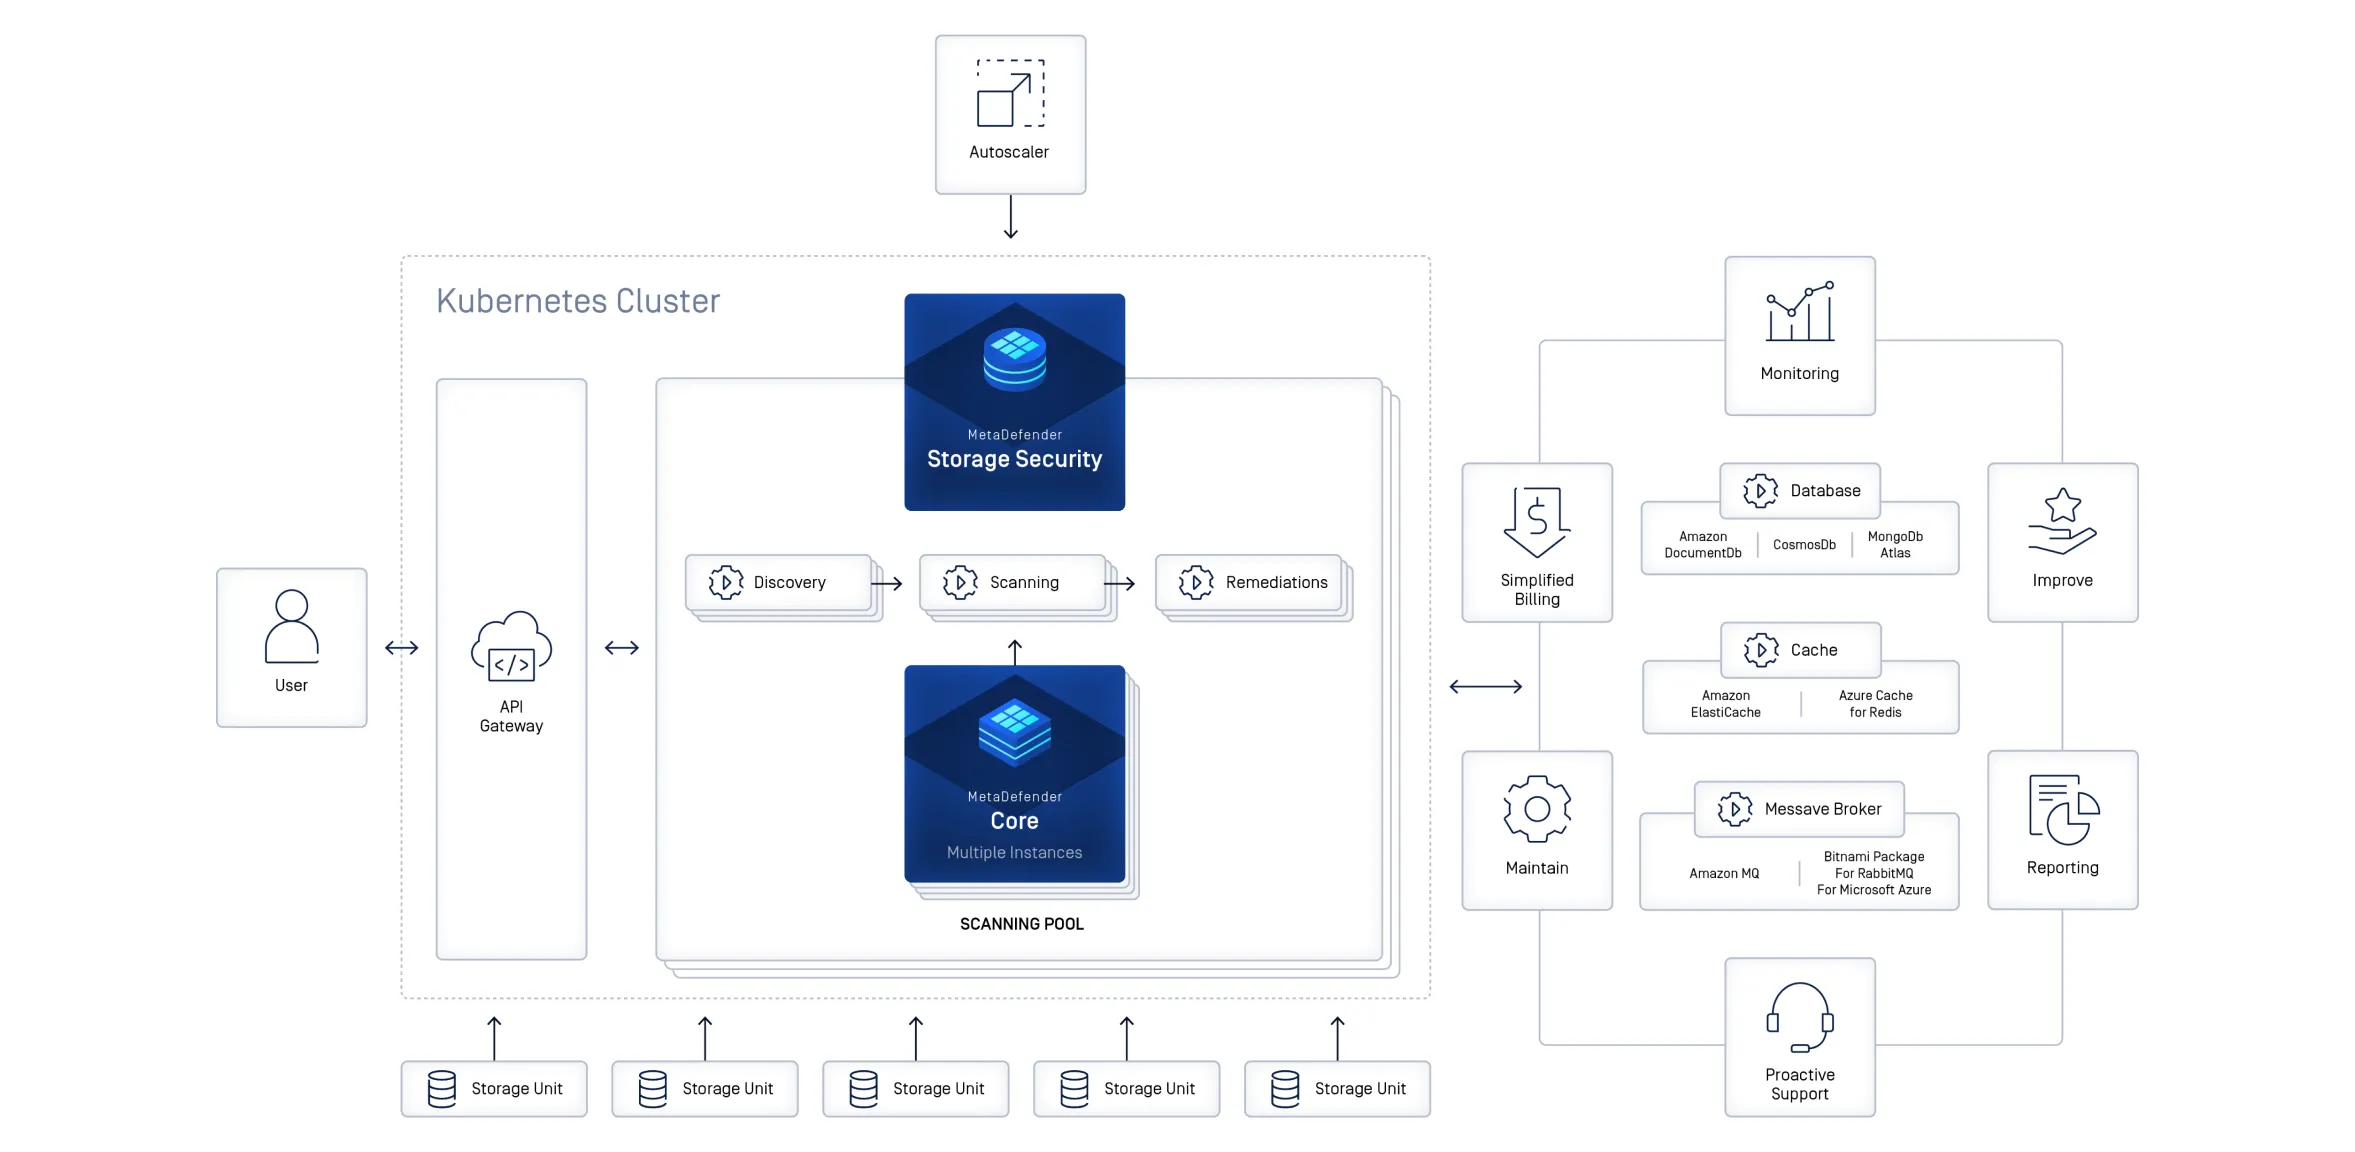
在您自行管理的Cloud 實例上執行MetaDefender Storage Security ,並由您自行掌控基礎架構
在 AWS、Azure 和 GoogleCloud 等雲端服務供應商的自有雲端實例上部署MetaDefender Storage Security 。您可自主掌控基礎架構、擴展與配置,與現有的雲端及本地系統整合,並維持內建的安全性以符合法規要求。
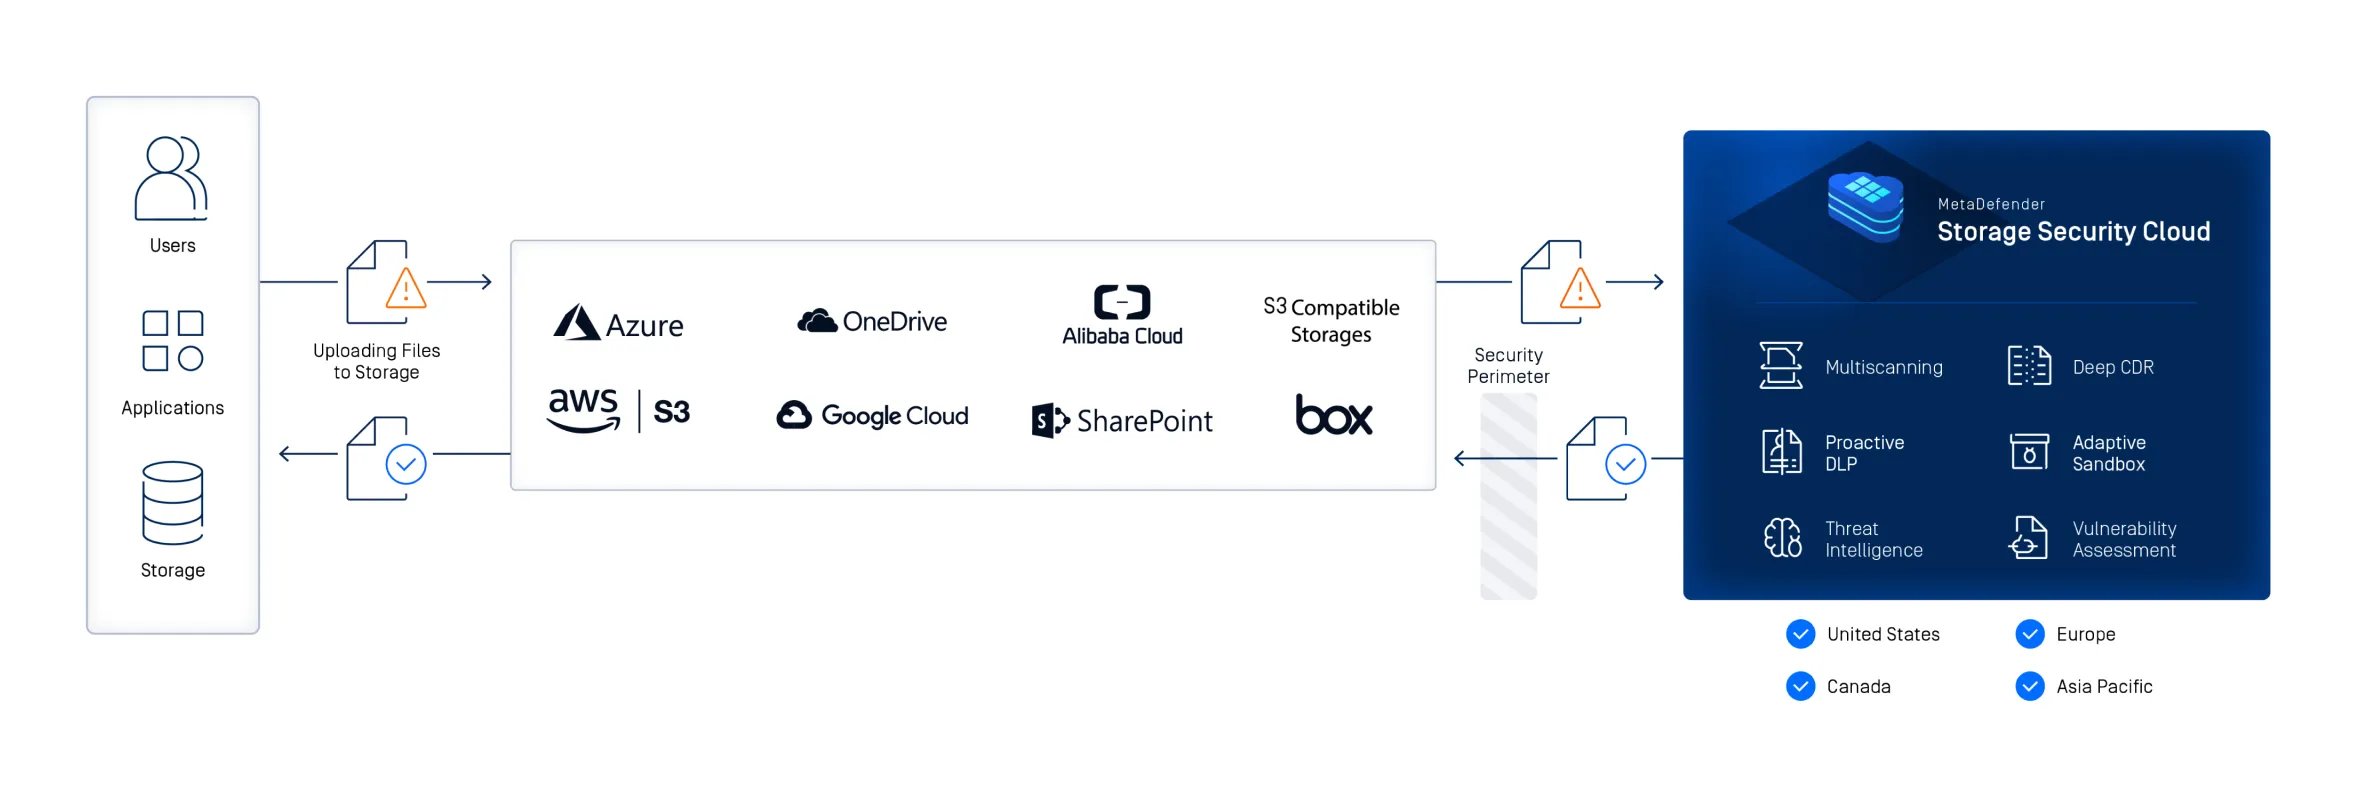
無需專職 IT 人員或運行Hardware ,即可獲得全面託管的防護服務
透過MetaDefender Storage Security Cloud 簡化資安管理,這是一項完全託管、原生雲端服務,無需專職 IT 人員或硬體設備。將您的雲端與本地端儲存系統相互連接,並透過內建的安全功能確保符合法規要求。
- 虛擬機

使用虛擬機器優化內部部署和混合部署
獲得對內部部署和混合儲存的增強控制和客製化。 MetaDefender Storage Security 支援中型到大型工作負載,每小時處理超過 100,000 個檔案,並具有可擴展、可靠的效能。
- Kubernetes (簡體中文)
使用 Kubernetes 部署擁抱現代架構
在本地和混合雲環境中大規模部署容器中的分散式應用程式。享受高效率的工作負載管理、成本最佳化以及對 Helm on Kubernetes 服務(例如 OpenShift、EKS、AKS 和 GKE)的支援。
- IaaS

在您自行管理的Cloud 實例上執行MetaDefender Storage Security ,並由您自行掌控基礎架構
在 AWS、Azure 和 GoogleCloud 等雲端服務供應商的自有雲端實例上部署MetaDefender Storage Security 。您可自主掌控基礎架構、擴展與配置,與現有的雲端及本地系統整合,並維持內建的安全性以符合法規要求。
- SaaS的

無需專職 IT 人員或運行Hardware ,即可獲得全面託管的防護服務
透過MetaDefender Storage Security Cloud 簡化資安管理,這是一項完全託管、原生雲端服務,無需專職 IT 人員或硬體設備。將您的雲端與本地端儲存系統相互連接,並透過內建的安全功能確保符合法規要求。
無論您的資料存放於何處,皆可隨時隨地連線
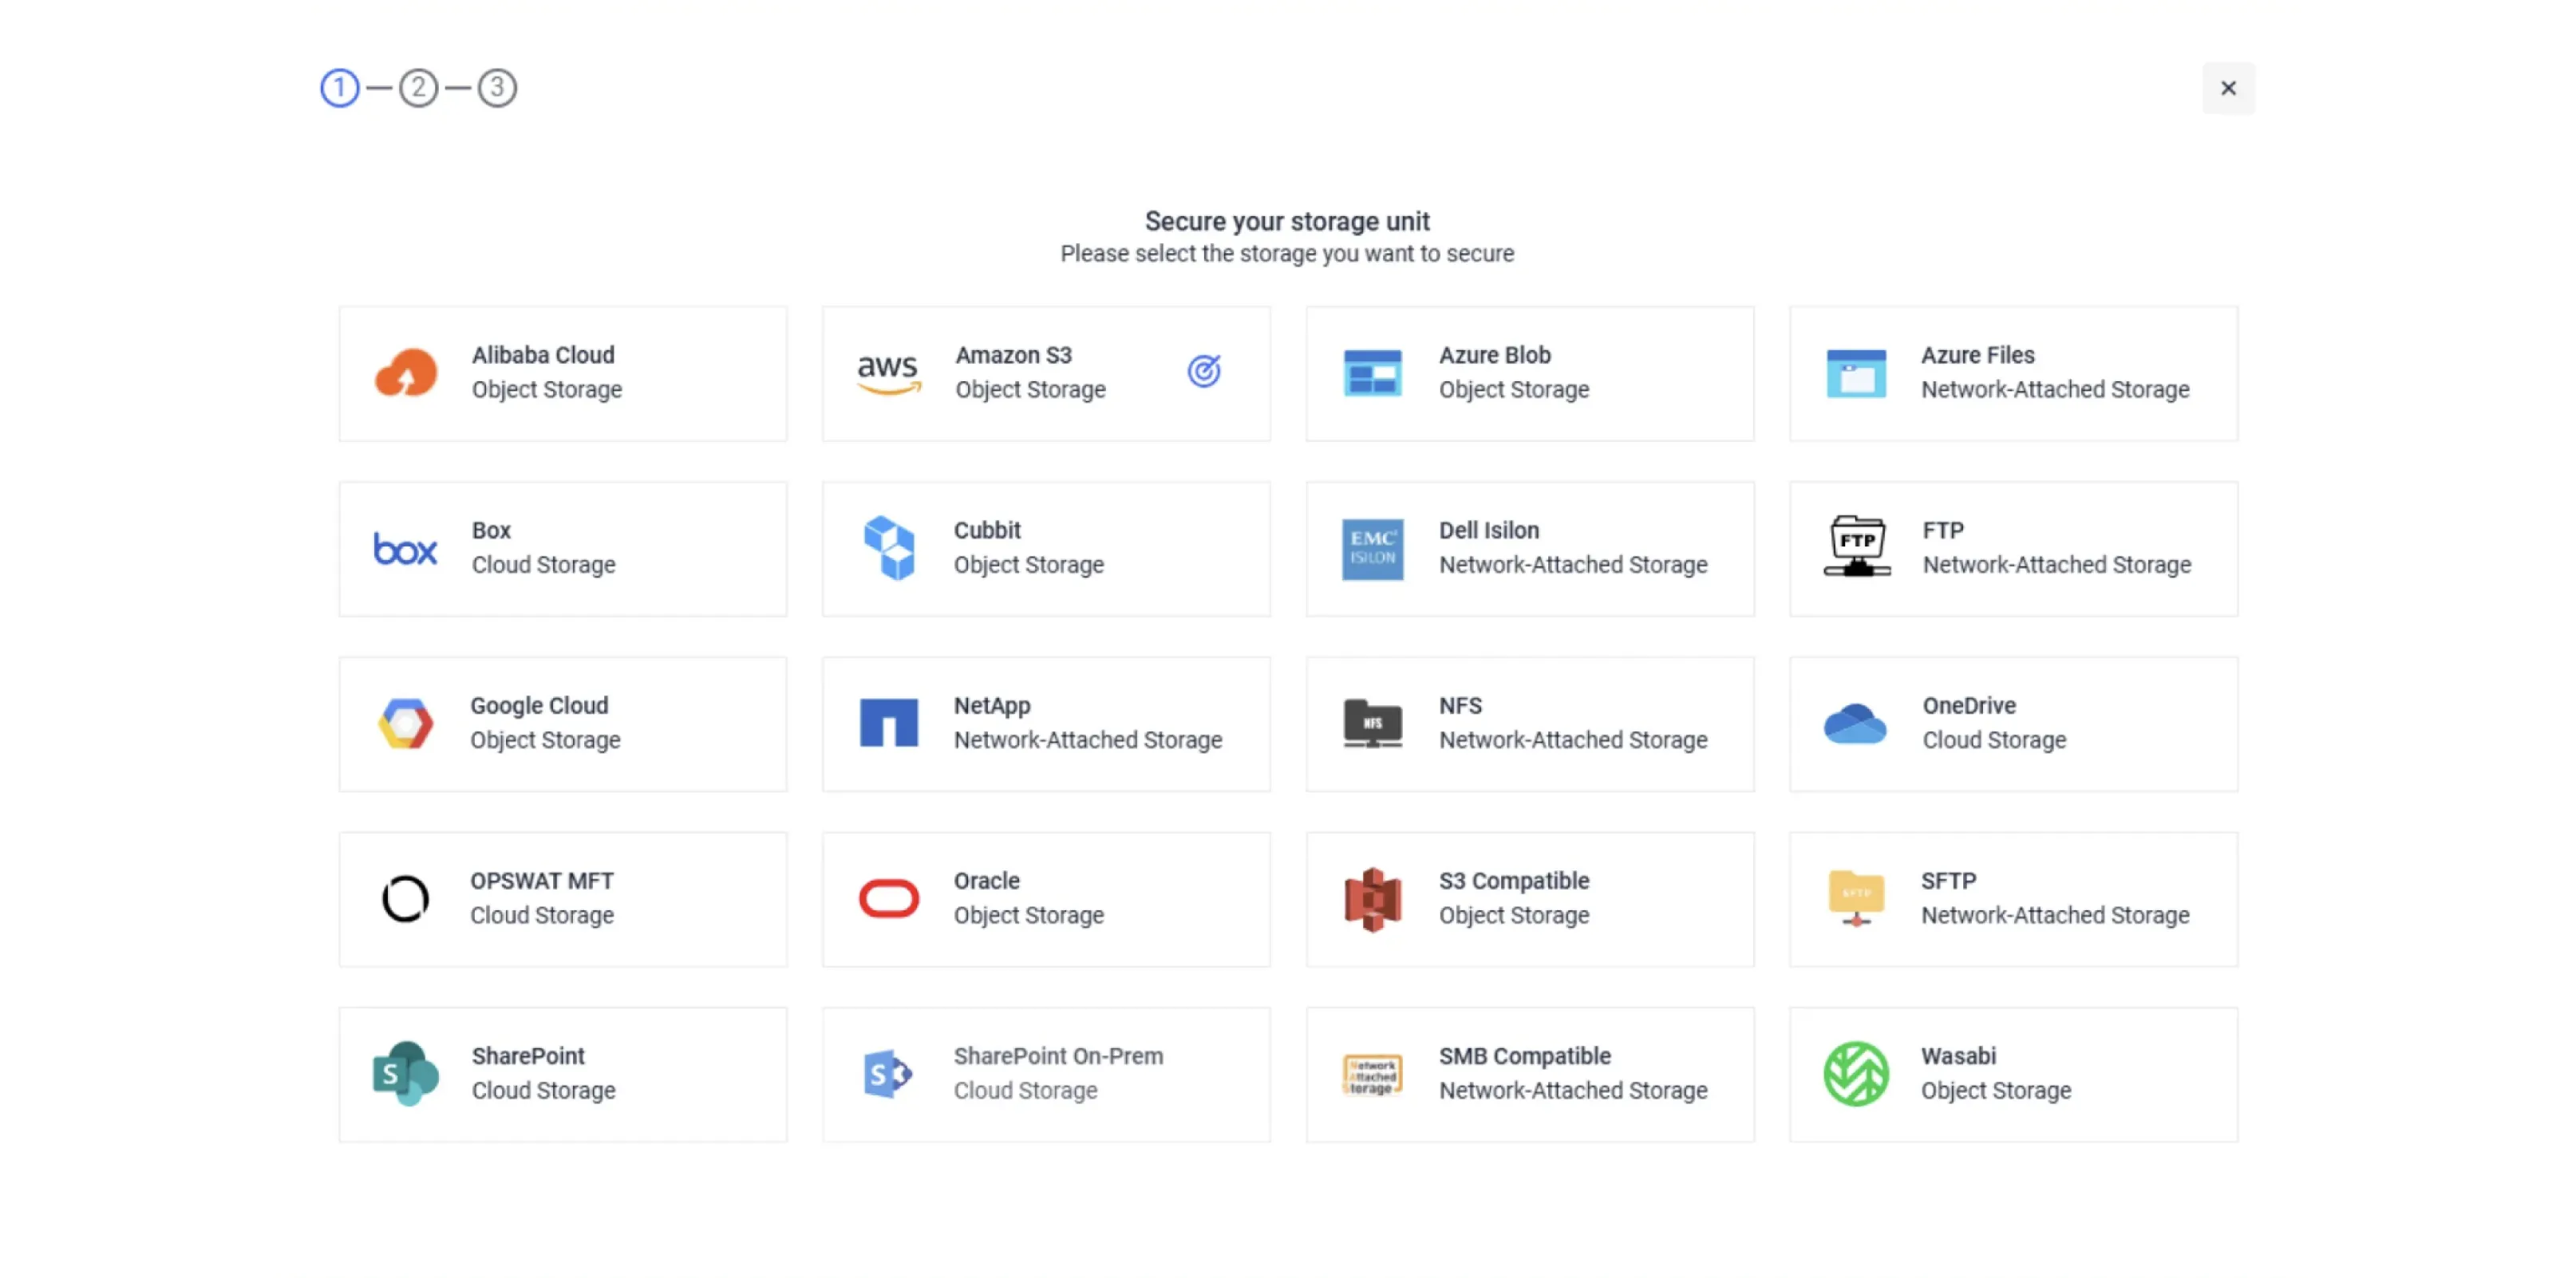
MetaDefender Storage Security 可原生整合您現有的儲存平台:Amazon S3、Azure、GoogleCloud 、NetApp、SharePoint、Box、OneDrive 等。此外,亦可與相容於 S3、SMB、NFS、SFTP 或 FTP 的系統協同運作。無需變更現有基礎架構,即可為您的儲存系統提供防護與預防措施。
捍衛重要資產,全球信賴
- 透過實施MetaDefender 、Storage Security 以及Cloud ,該組織在不影響生產力或使用者體驗的情況下,建置了一個值得信賴且安全的 SharePoint Online 環境。
在各行各業處理敏感資料時均備受信賴
MetaDefender Storage Security 保護受嚴格監管的產業,在這些產業中,單一檔案外洩便可能導致監管、財務或聲譽上的損害。
Secure 金融與銀行數據
保護交易、紀錄及客戶資料免受來自檔案的威脅。
金融機構每天處理大量敏感檔案,包括貸款申請、帳戶紀錄、保險理賠及交易文件。MetaDefender Storage Security 能即時掃描並淨化這些檔案,讓銀行和保險公司得以防止惡意軟體滲透、遏止資料外洩,並符合嚴格的監管要求。
確保病患與醫療資料的安全
醫療紀錄與影像檔案的安全性與合規性
醫院和醫療服務提供者儲存了大量敏感資料,包括病歷、檢驗報告及診斷影像。MetaDefender Storage Security 可保護這些資料免受檔案傳播的威脅及未經授權的洩露,讓醫療機構得以維持 HIPAA 合規性,並持續為病患提供不中斷的照護服務。
保護關鍵政府系統
機密機構資料的跨網域傳輸與物理隔離保護
政府機關負責管理敏感的公民資料,而在許多情況下,還需處理需要最高安全等級保護的機密資訊。MetaDefender Storage Security 支援跨域傳輸,因此檔案可在隔離的安全域之間傳輸,同時避免將威脅帶入其他區域;此外,針對無外部連線的環境,該系統亦可部署為完全隔離模式。各機關可對儲存的檔案進行掃描與淨化處理,防止資料外洩,並符合嚴格的合規要求。
從備份和歸檔儲存庫中清除休眠威脅
找出並移除隱藏在儲存備份及歸檔中的惡意軟體
備份會保留執行當下磁碟上的所有內容,包括尚未被偵測到的惡意軟體,因此即使在原始事件發生很久之後,還原資料仍可能導致感染再次發生。MetaDefender Storage Security 會掃描以 SMB 或 NFS 共用方式掛載的儲存庫,並針對未變更的檔案重複使用先前掃描結果。
安心滿足您的合規要求
MetaDefender Storage Security 透過掃描儲存的檔案,以偵測惡意軟體、敏感資料及漏洞,協助組織強化其安全控制措施。這些功能可支援與 HIPAA、GDPR、PCI DSS 或 GLBA 等法規及框架相關的合規措施與安全實務。
常見問題
MetaDefender Storage Security 本解決方案旨在保護本地、混合式及雲端儲存環境,並可與 Amazon S3、Microsoft Azure、GoogleCloud 、NetApp、Dell EMC Isilon、SharePoint Online、OneDrive 及 Box 等平台進行原生與相容的整合。此外,它亦支援 SMB、NFS、SFTP 及 S3 相容儲存。
您可以直接控制其資源佔用量。掃描作業具有「高」、「中」或「低」三種優先級,因此在系統負載較高時會讓路給正在運行的工作負載;可透過並發掃描設定來調整吞吐量;而在重複掃描時,未變更的檔案會重複使用之前的結果,因此重新掃描僅針對已變更的部分進行。
它整合了多項技術:涵蓋 30 多個引擎的 Metascan™Multiscanning 、Deep CDR™ 技術、Proactive DLP™、File-Based Vulnerability Assessment ,以及Adaptive Sandbox ;藉此協助偵測並處理已知、未知及具有隱蔽性的威脅。
MetaDefender Storage Security 透過連線至您的儲存庫、套用您的政策、決定要掃描哪些檔案,並根據掃描結果採取行動,來統籌管理您整個儲存系統的保護措施。MetaDefender Core 是其背後的分析引擎,負責在每個檔案上執行 Metascan™Multiscanning 、Deep CDR™ 技術、Proactive DLP™ 以及其他偵測技術。每個MetaDefender Storage Security 套件均包含MetaDefender Core 引擎套件,因此分析功能已內建其中;若要實現更高吞吐量的部署,只需新增Core 執行個體即可擴展規模。
是的。隨選掃描與排程掃描旨在偵測並修復隱藏在儲存庫中大量現有或舊版檔案中的潛在威脅。
它能協助您落實合規措施,透過「Proactive DLP 」協助偵測敏感或違反政策的内容,並產生符合 HIPAA、GDPR 或 PCI-DSS 等法規要求的稽核憑證。
您可以將其部署於本地端及混合環境中的虛擬機器上,透過 Kubernetes 和 Helm 在容器中部署,或作為雲原生 IaaS 或 SaaS 方案使用。
Deep CDR™ 技術旨在移除具有風險的嵌入式物件,並針對 200 多種檔案類型重新產生乾淨且可用的檔案,協助確保安全內容完整無損且可供使用。
