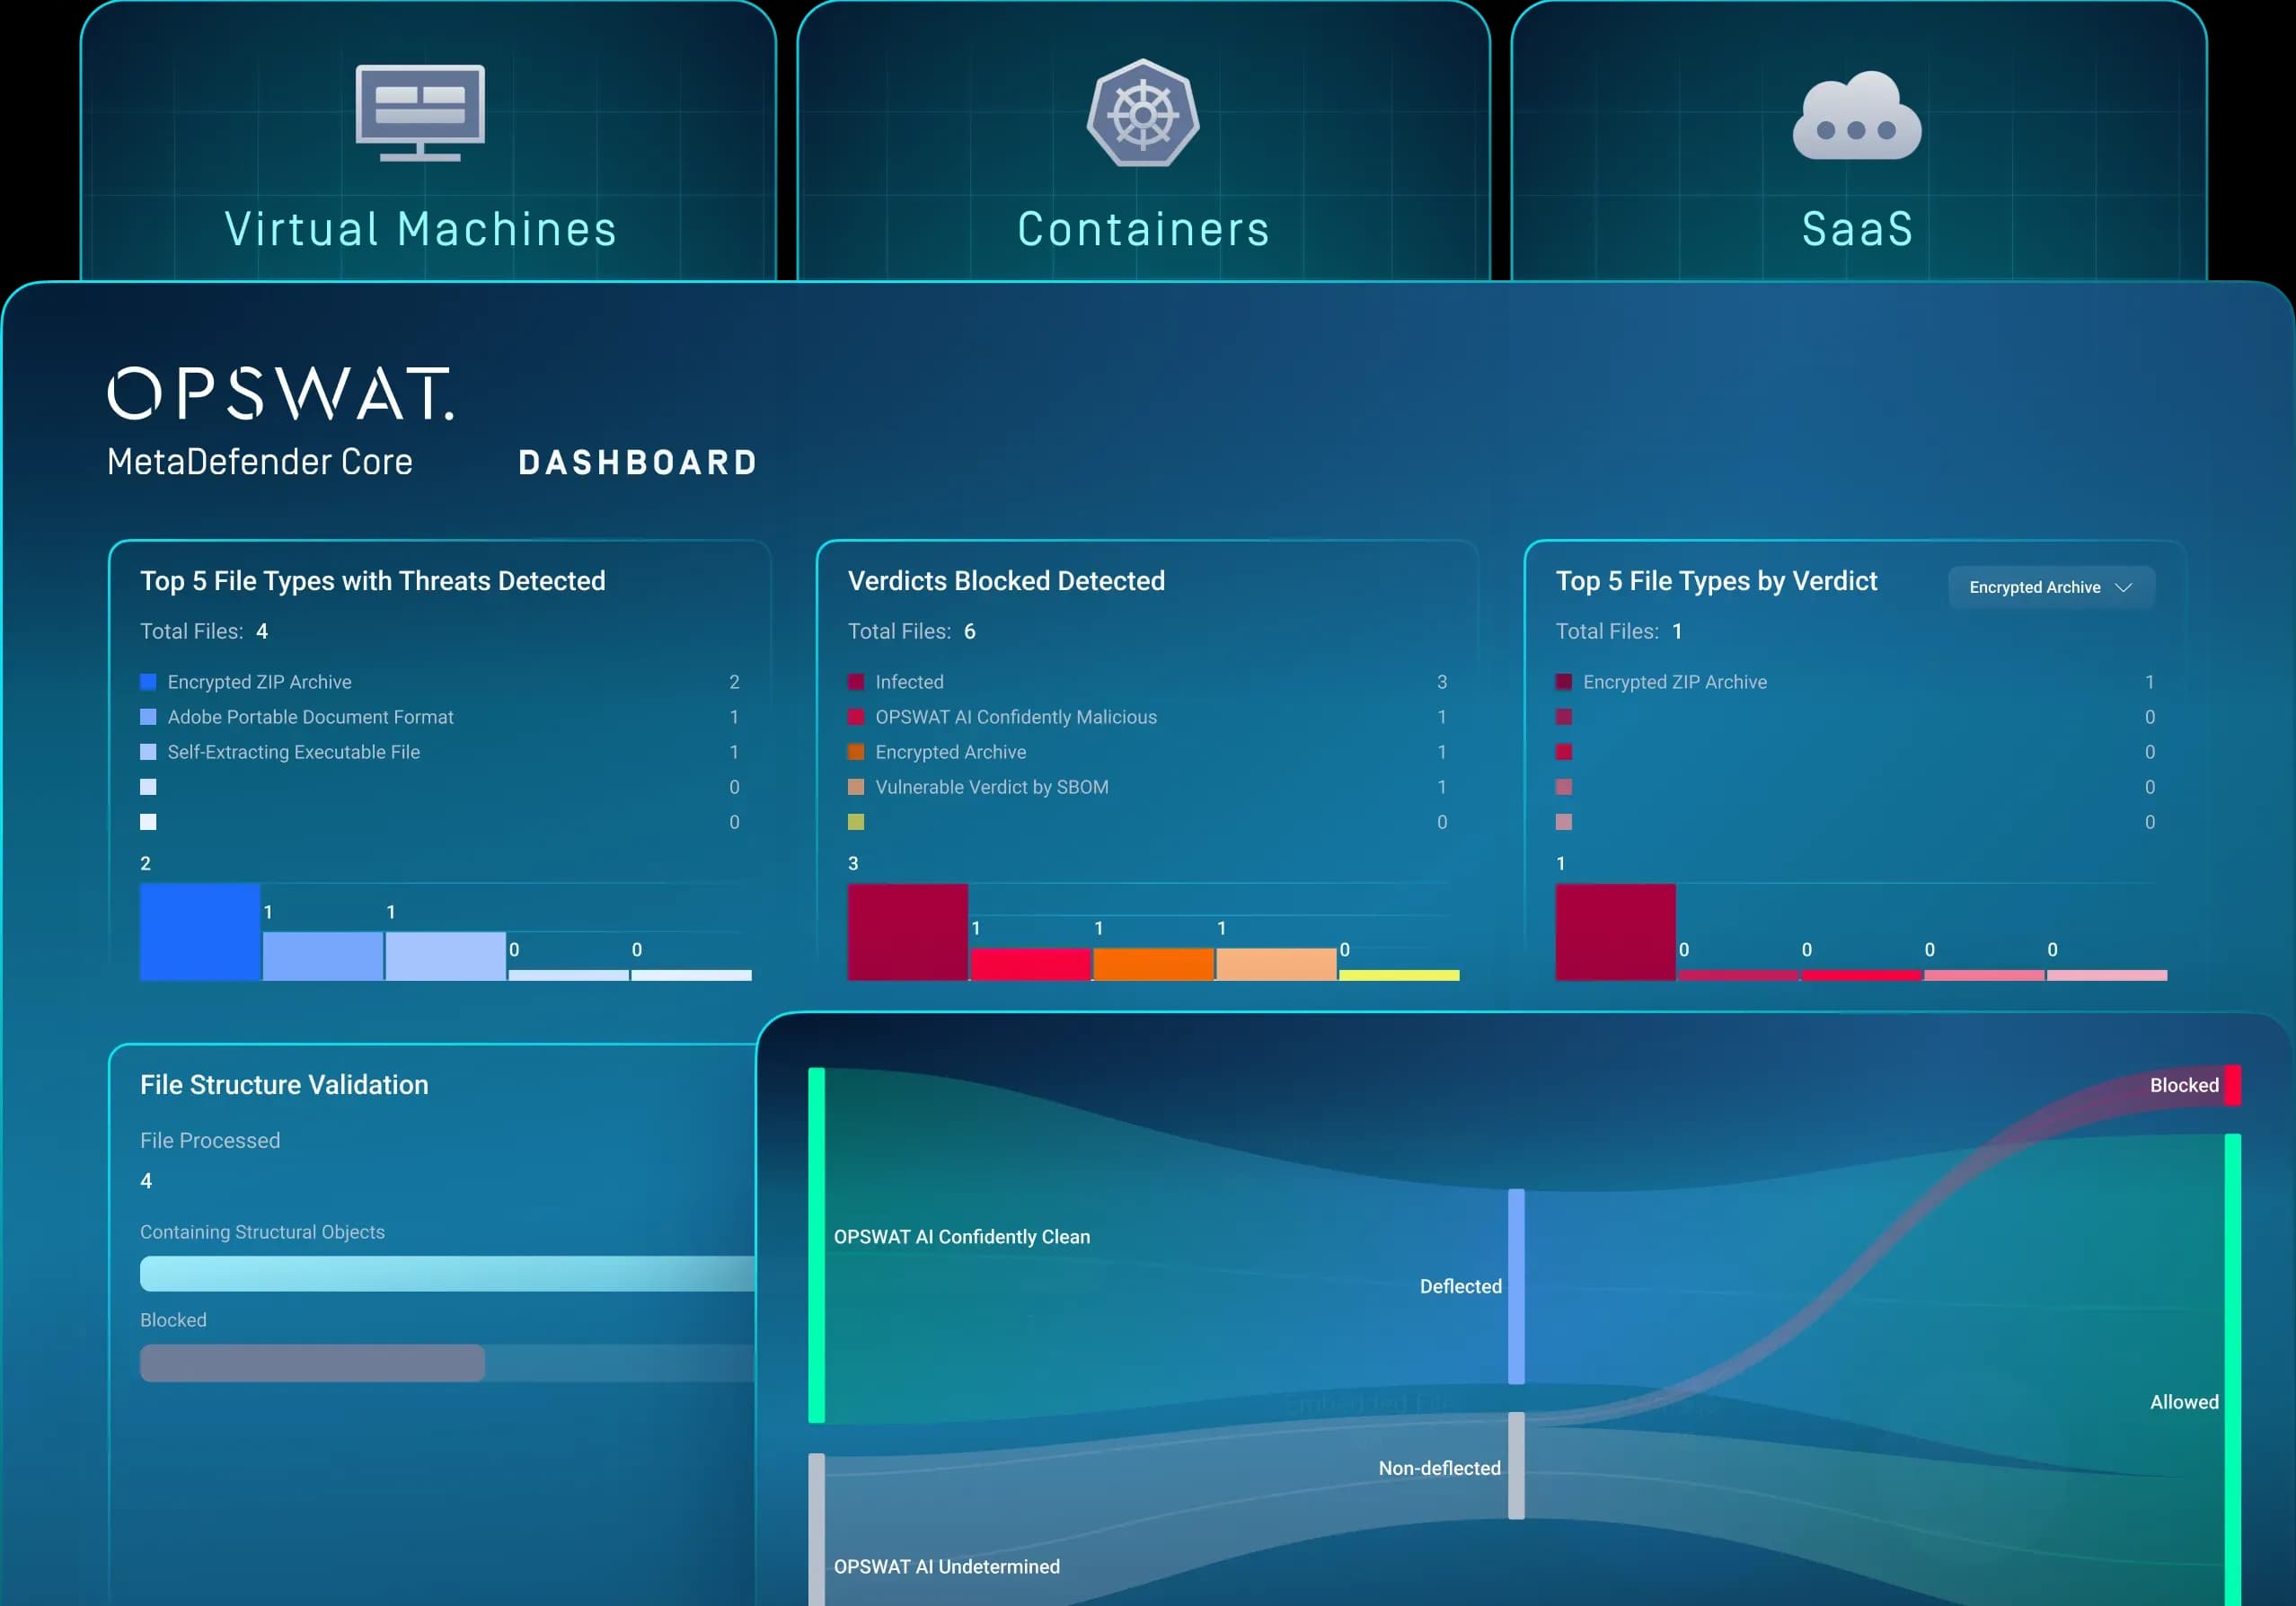
依您的需求,在虛擬機器、Kubernetes 或 SaaS 環境中部署MetaDefender Core ™
MetaDefender (Core )專為適應您的基礎架構而設計,提供從虛擬機器、SaaS 到Container 以及MetaDefender 叢集等多種部署選項,以實現高可用性與可擴展性。
- 靈活性,毫不妥協
- 大規模部署
- 快速實現防護
大規模部署資安措施
營運混合環境的組織,往往難以找到一套既能在本地端、雲端及容器化工作負載中運作,又不犧牲防護範圍或控制能力的統一安全解決方案。
漫長的設定週期、手動配置以及缺乏自動化,導致資安措施跟不上基礎設施的成長步伐,使得系統在關鍵的過渡期間處於無防護狀態。
保持引擎更新、確保符合產業法規,以及管理跨多重環境的基礎架構,這些工作會消耗本應專注於威脅應對的資源。
靈活且具適應性的部署
虛擬機
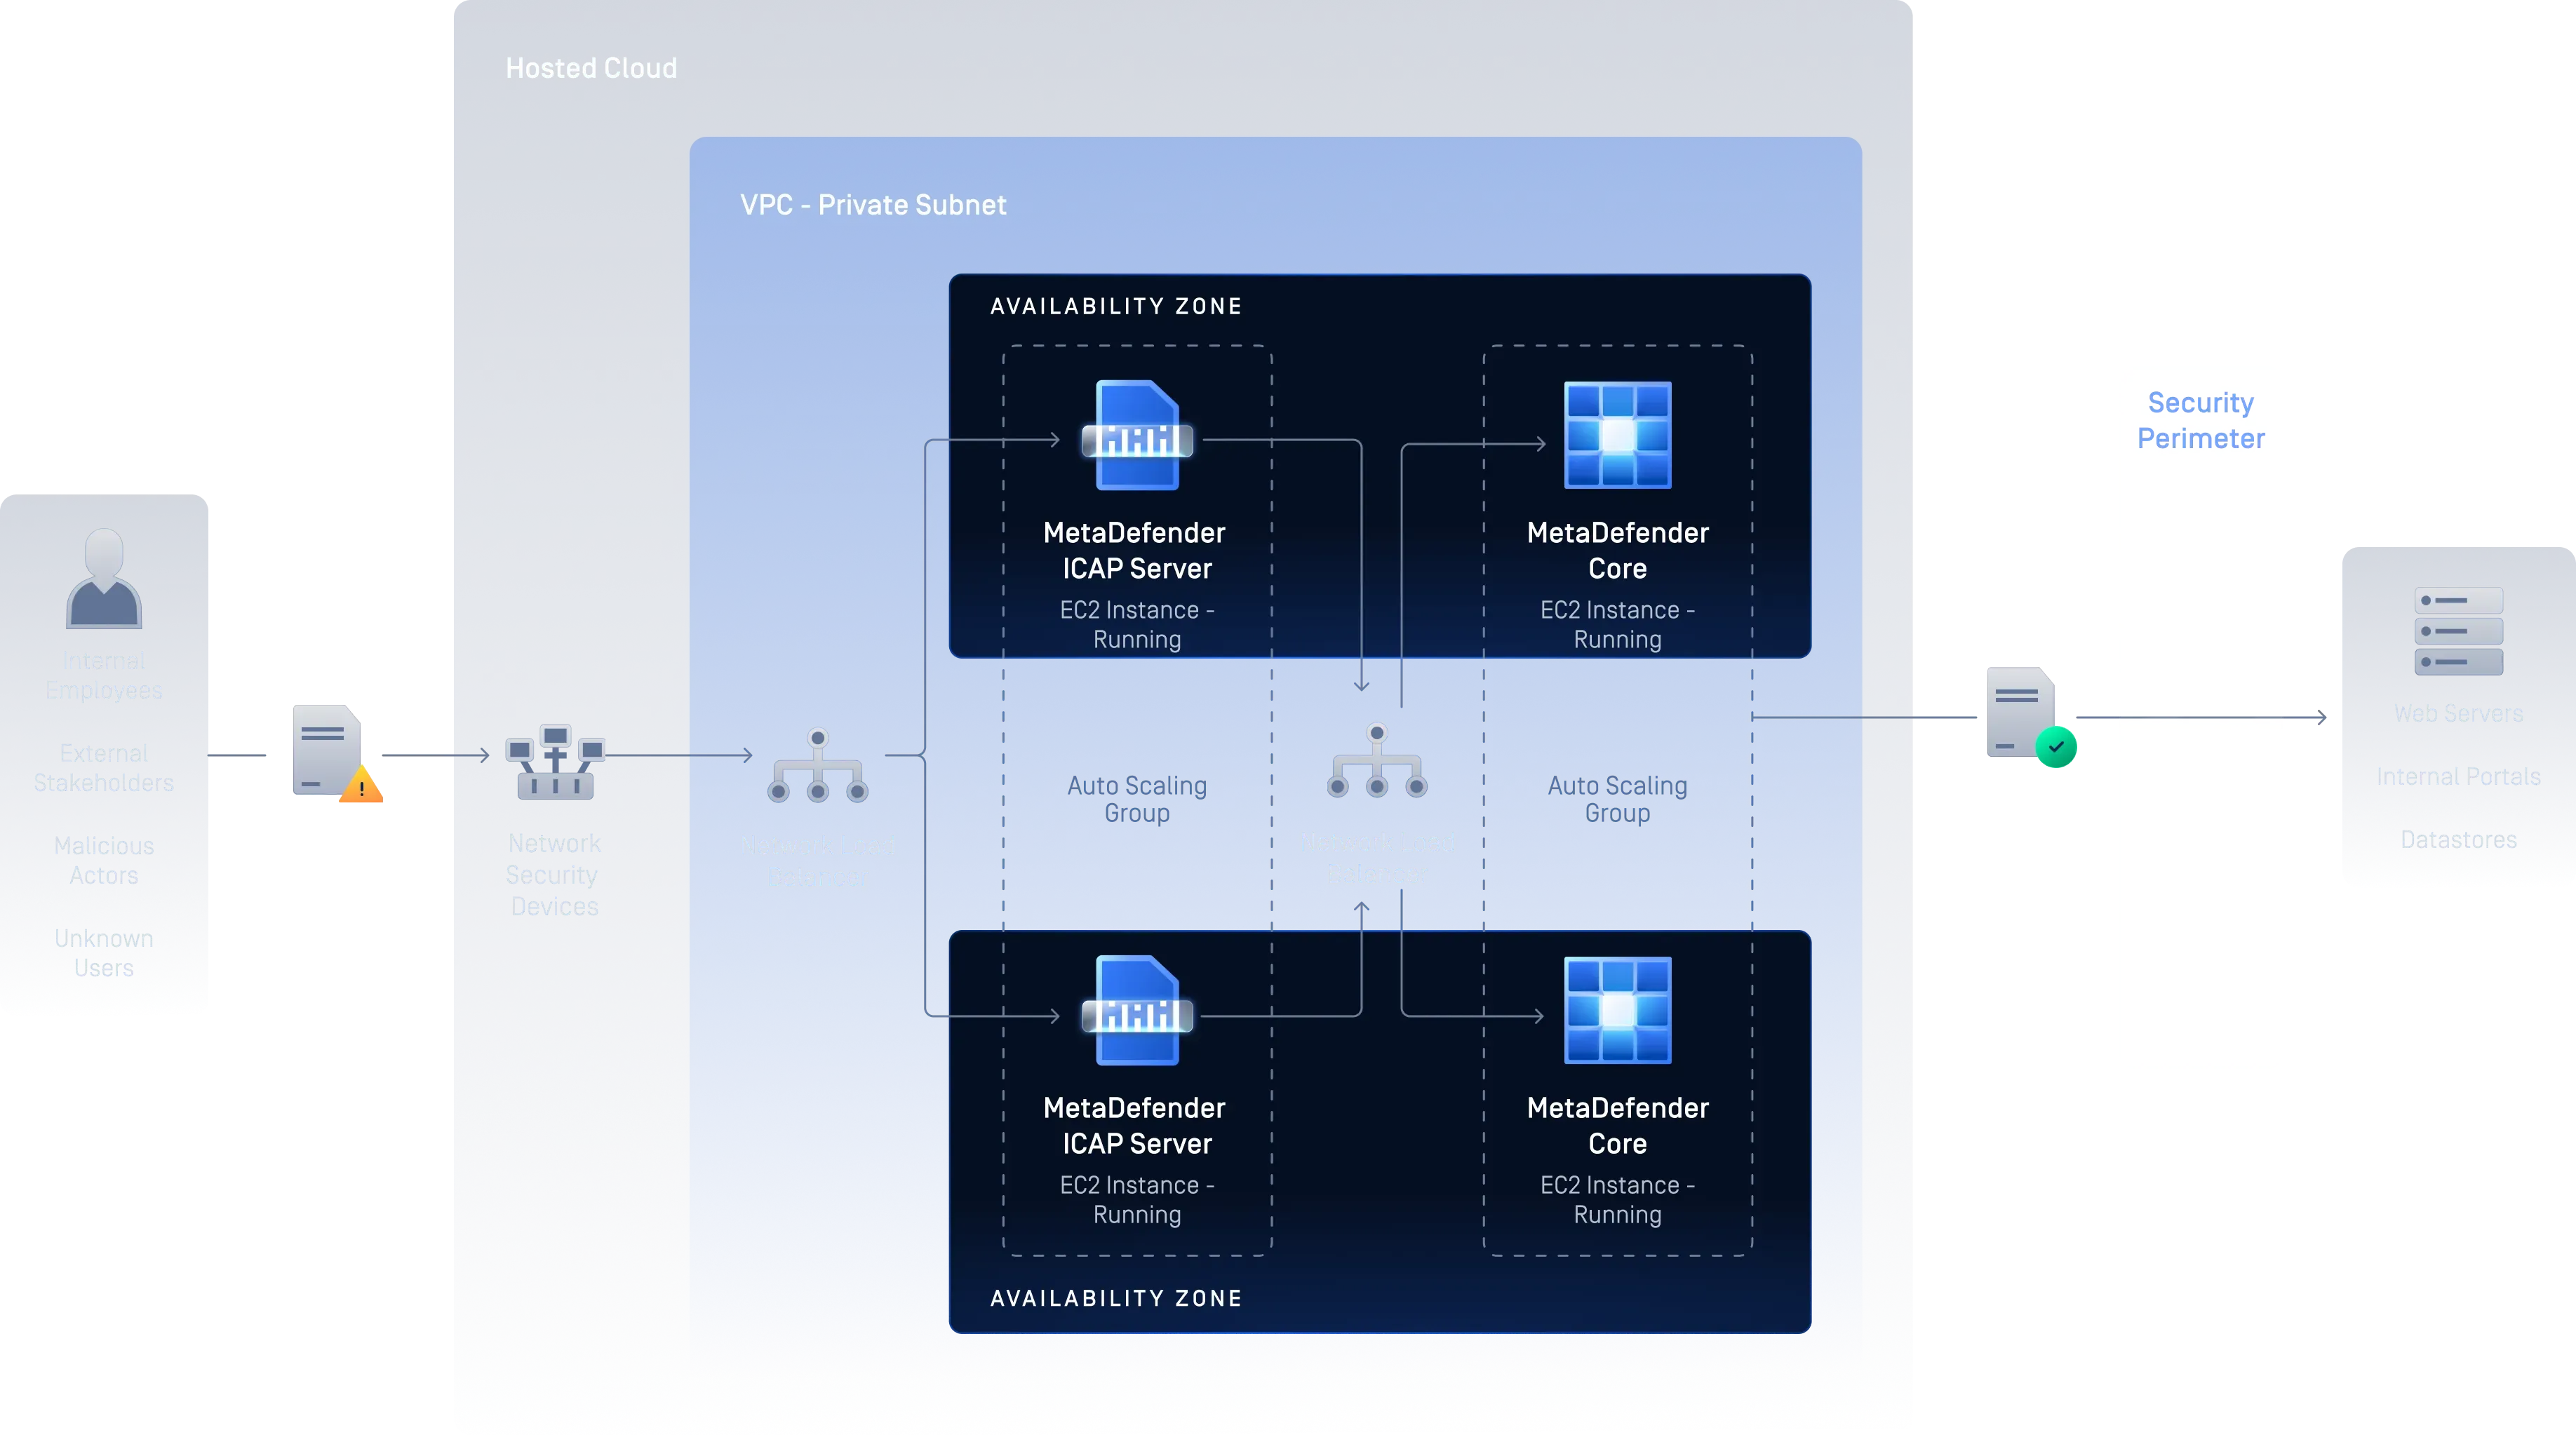
在任何雲端或本地虛擬機器上執行MetaDefender Core ,並可將規模從單一執行個體擴展至多個執行個體或彈性自動擴展群組,且無需變更您的工作流程。
對於需要最佳化多節點配置的環境,MetaDefender Cluster透過簡化的擴展與管理功能,進一步擴展了此部署模式。
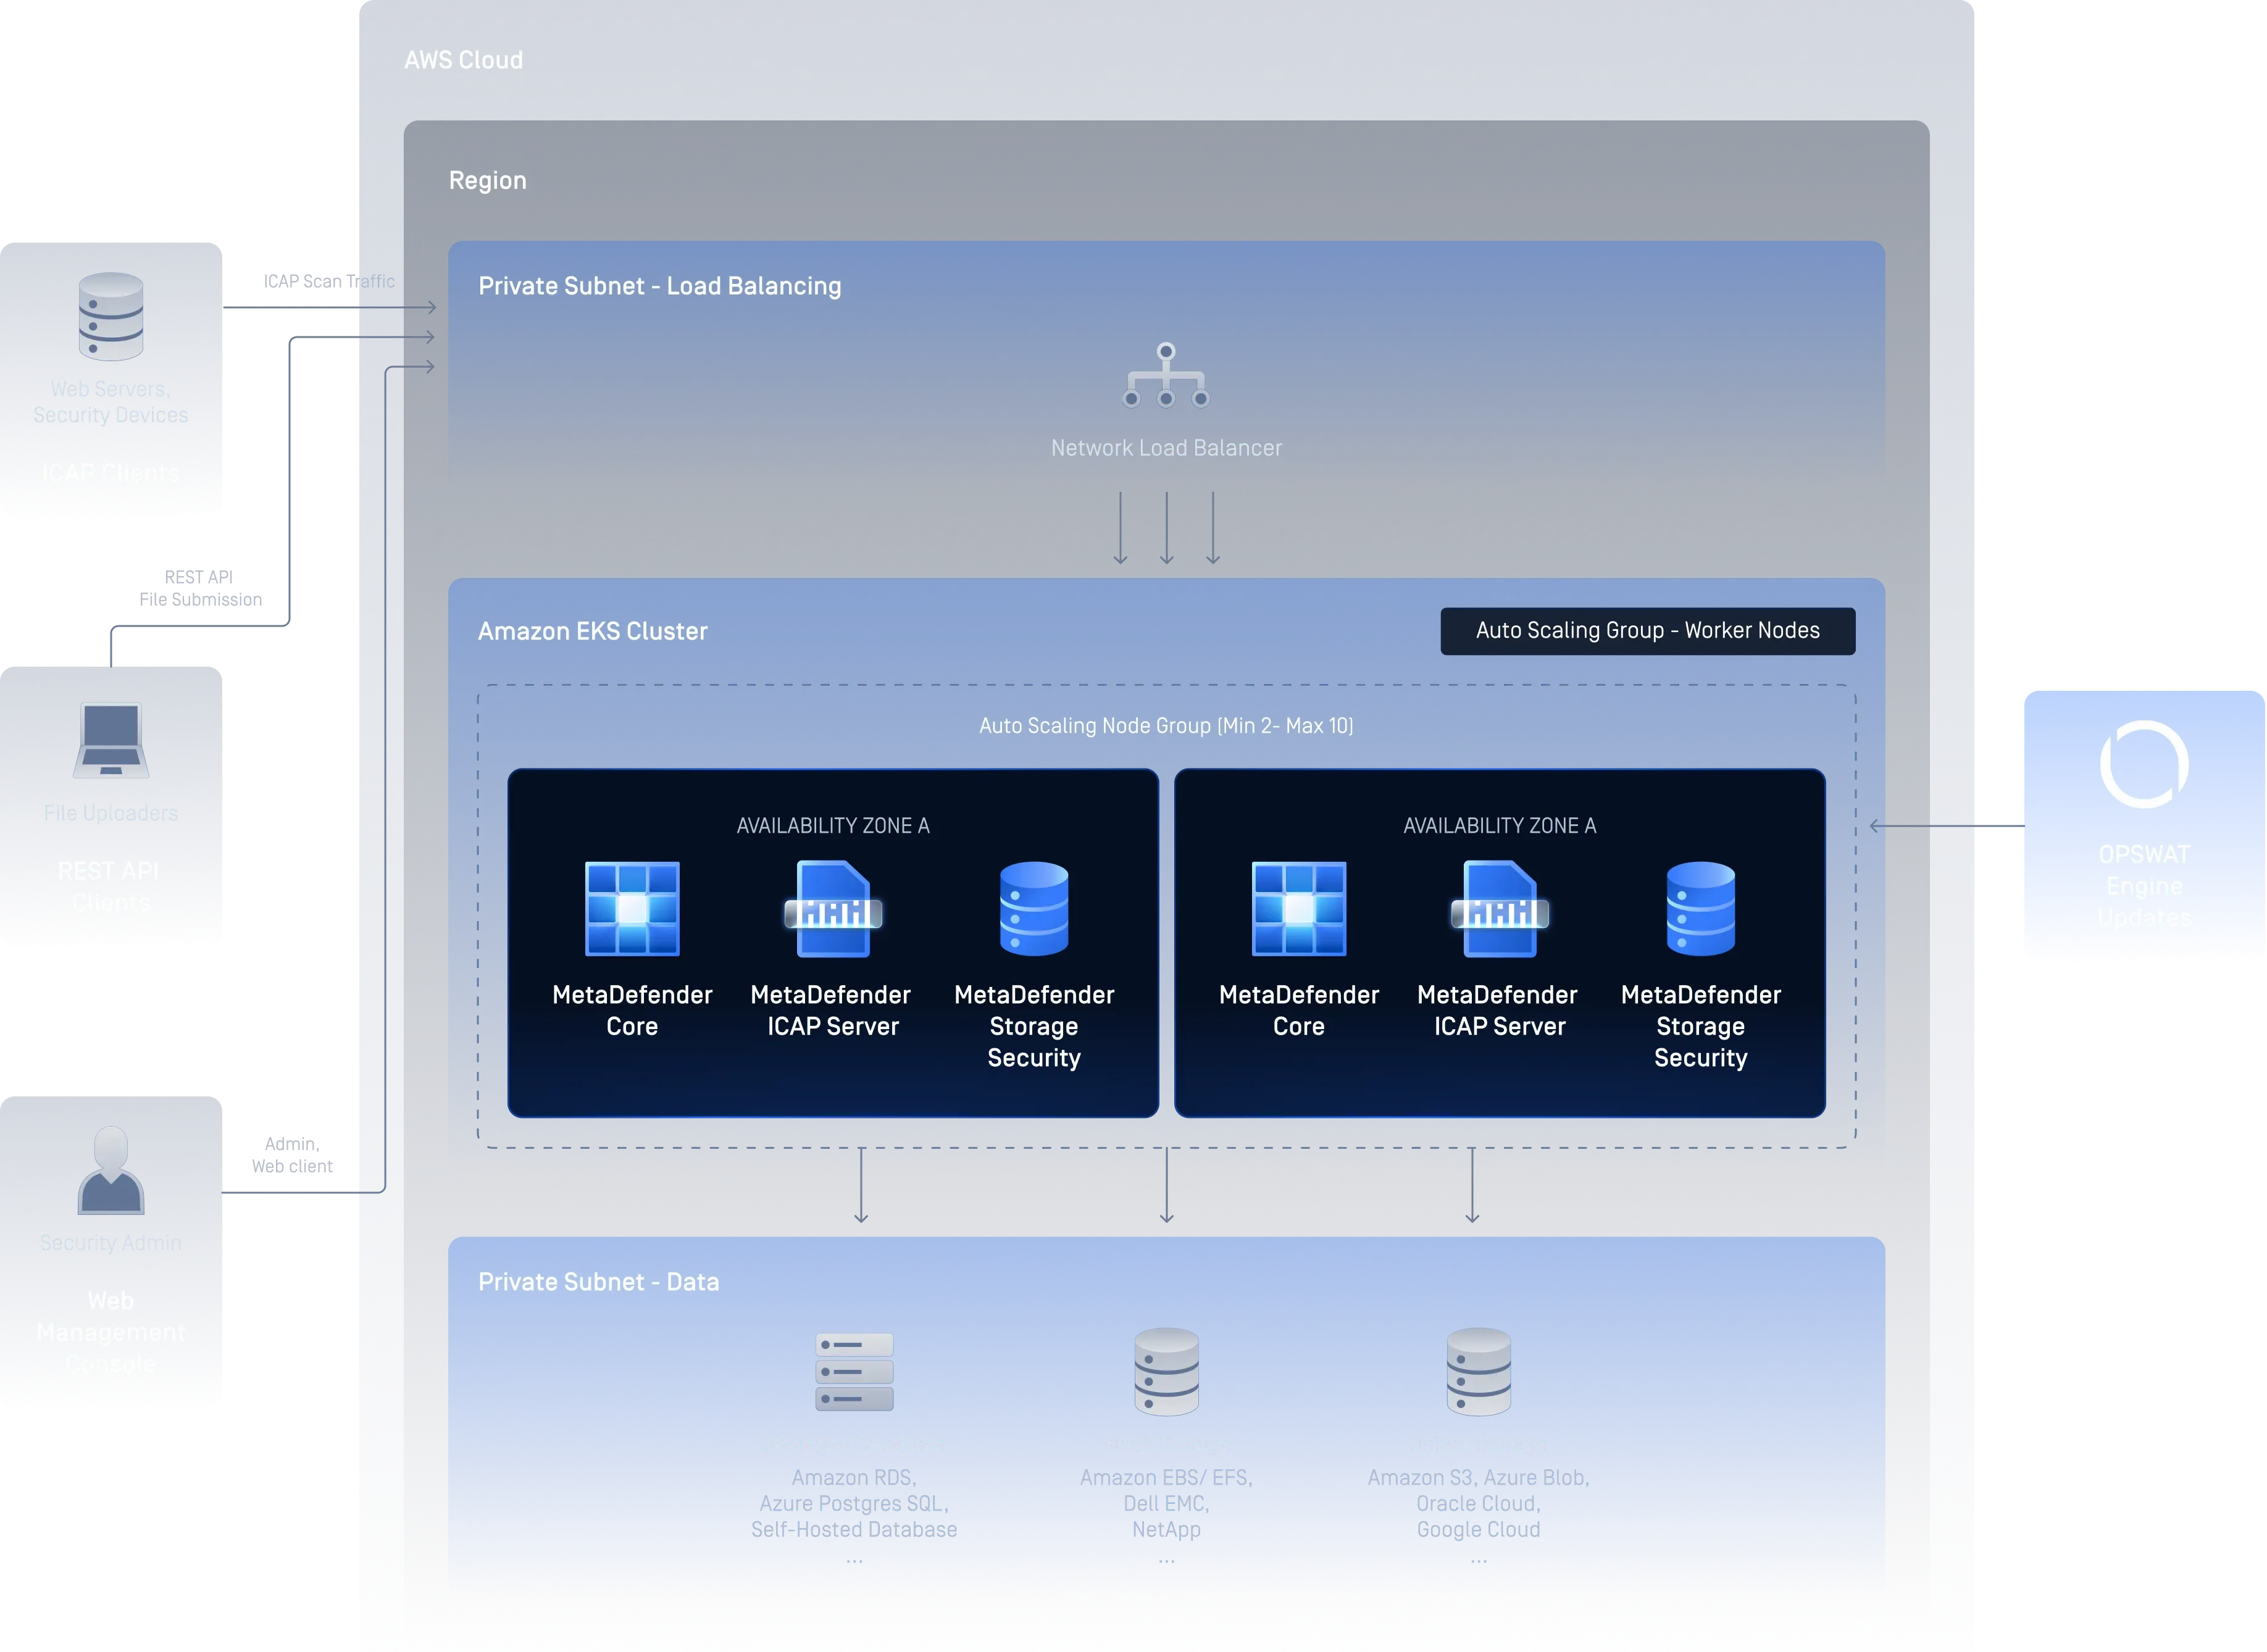
容器
只需使用單一 Helm 圖表,即可在任何主要 Kubernetes 版本(無論是雲端託管或自行架設)上部署MetaDefender Core ,包括 Amazon EKS、Azure AKS、Google GKE、Red Hat OpenShift、本地 Kubernetes 叢集以及 Docker Swarm。
MetaDefender Core Container 為您的容器化環境提供檔案安全性,此外,當您需要進行大規模的優化部署時,亦可使用MetaDefender Cluster。
部署選項一覽
虛擬機
- 完整的基础設施與資料控制權
- 支援空氣間隙與離線部署
- 內含 Terraform 和 CloudFormation 範本
- 採用自動擴展群組和負載平衡器的水平擴展
- Linux 與 Windows 對Server 的支援
容器
- 水平擴展
- 可擴展性
- 自我修復
- 機密與配置管理
- 自動部署與回滾
- 自動箱裝問題
- 輕便且易於攜帶的容器
- 內建網路功能與服務偵測
- 開發、測試與生產環境保持一致
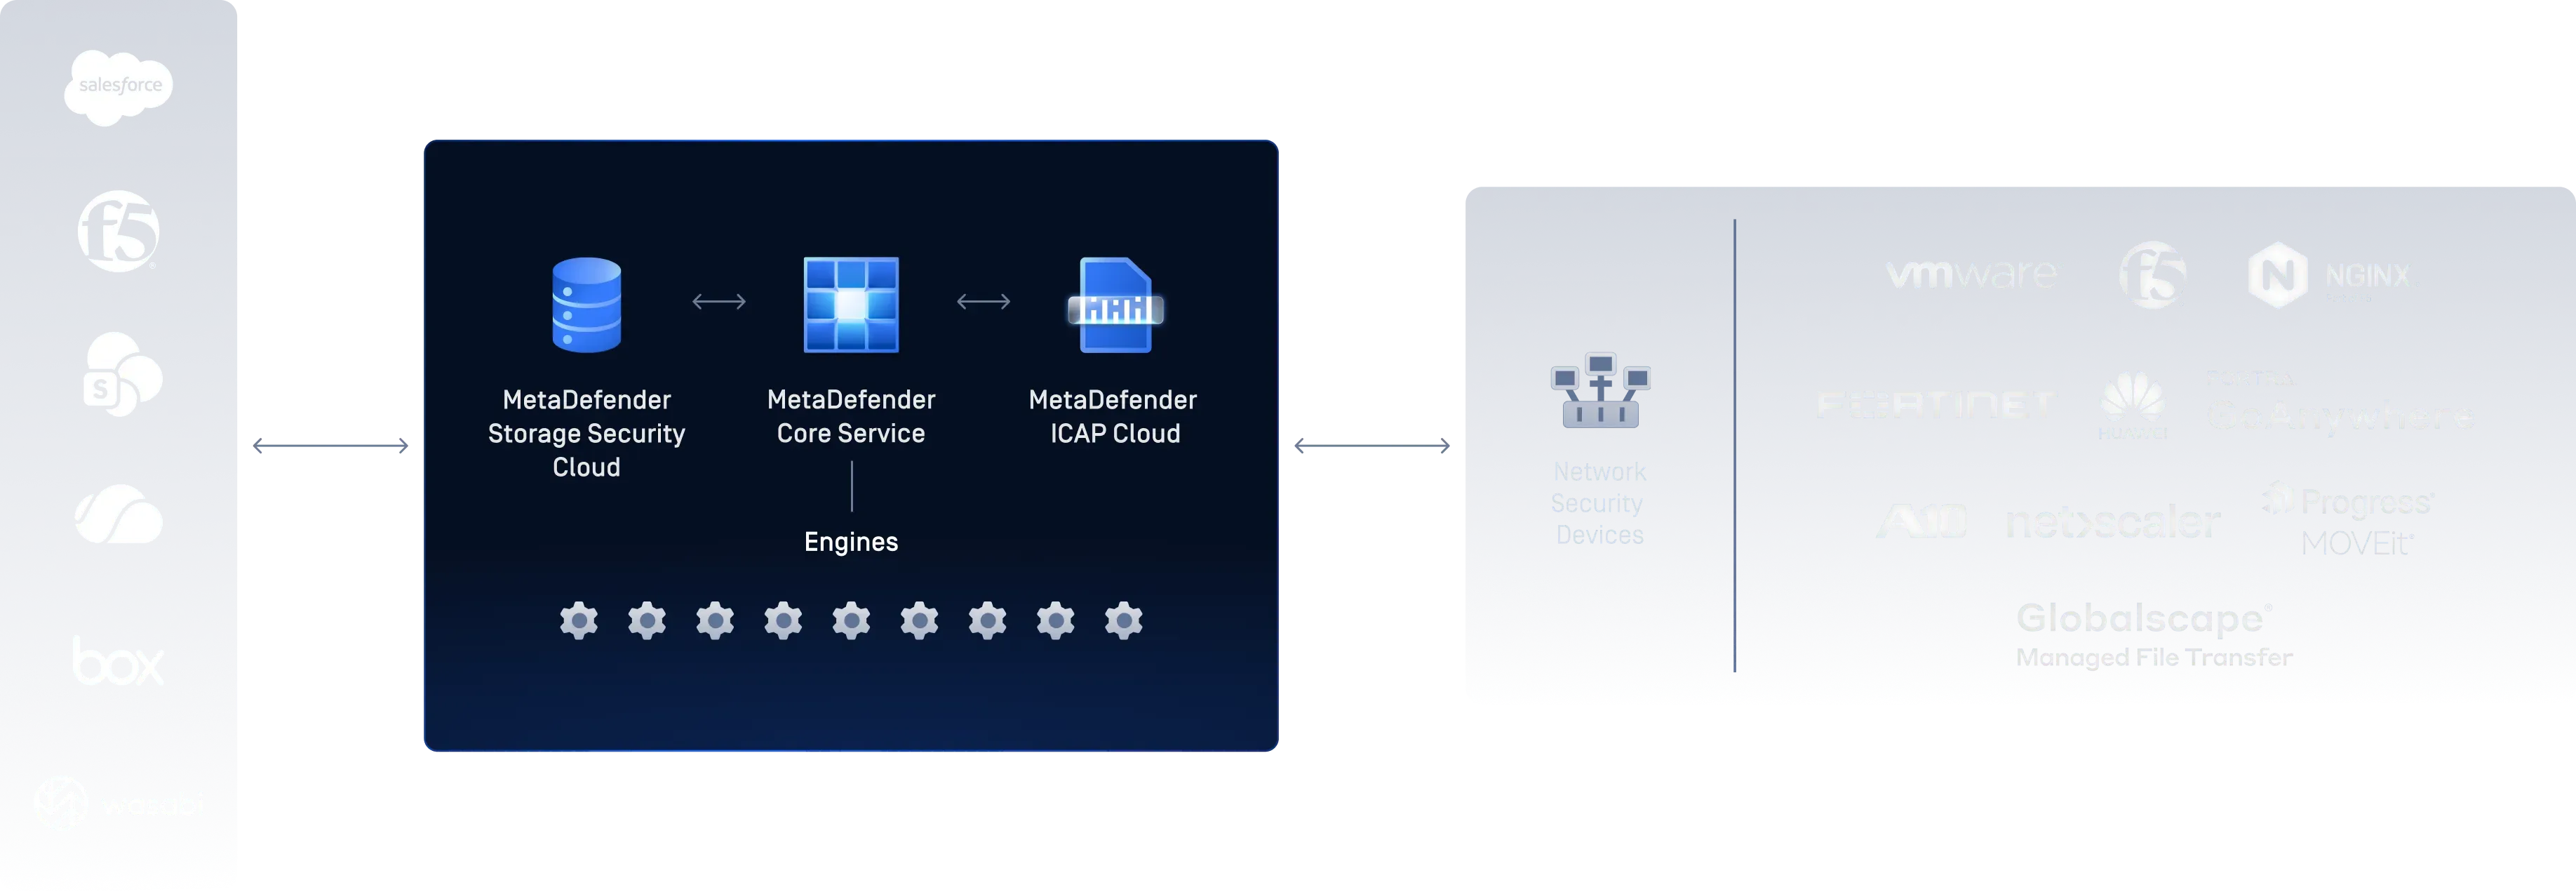
Software 軟體即服務 (SaaS)
- 零基礎架設負擔,OPSWAT 會處理一切
- 幾分鐘內即可完成安裝並開始處理檔案
- 引擎與簽名檔持續更新,始終保持最新狀態
- 全球可用性與內建冗餘機制
哪種部署方式最適合您?
虛擬機 |
容器 |
SaaS的 |
|
|---|---|---|---|
| 基礎設施控制 | 完全控制 | 高度控制 | 由……管理OPSWAT |
| 設定複雜度 | 高 | 中型 | 最低限度 |
| 是時候部署了 | 數小時至數天 | 分鐘到小時 | 快速、設定步驟簡便 |
| 彈性擴展 | 手動/ASG | 自動擴展/HPA | 自動 |
| 自我修復 | 非母語 | 原生 pod 重新啟動 | 由平台管理 |
| 物理隔離/離線支援 | 全面支援 | 全面支援 | 需要網路連線 |
| 營運與維護 | 由客戶管理 | 由客戶管理 | 完全託管 |
| 引擎/特色更新 | 手動/排程 | 手動/排程 | 連續自動 |
| 資料存放地 | 由客戶掌控 | 由客戶掌控 | 視方案而定 |
| 最適合 | 高度安全、受監管且採用物理隔離的環境 | Cloud-原生團隊、CI/CD 管道、DevSecOps | 快速整合、低營運開銷、以 SaaS 為先的組織 |
支援企業合規性
MetaDefender Core 透過確保檔案安全流程具備可靠性、可稽核性及可擴展性,強化合規框架。
MetaDefender Core 在各大電商平台
MetaDefender Core 除了上述三種部署選項之外,雲端映像部署可讓您直接從 AWS (MetaDefender Core AMI)、Azure 或 GCP Marketplace 直接啟動預先配置的 xml-ph-0000@deepl.internal xml-ph-0001@deepl.internal 實例,以進行快速測試與概念驗證 (PoC),並為您提供可直接強化並投入生產環境的現成基準。
推薦的資源
MetaDefender Core 產品型錄
MetaDefender Core 產品手冊
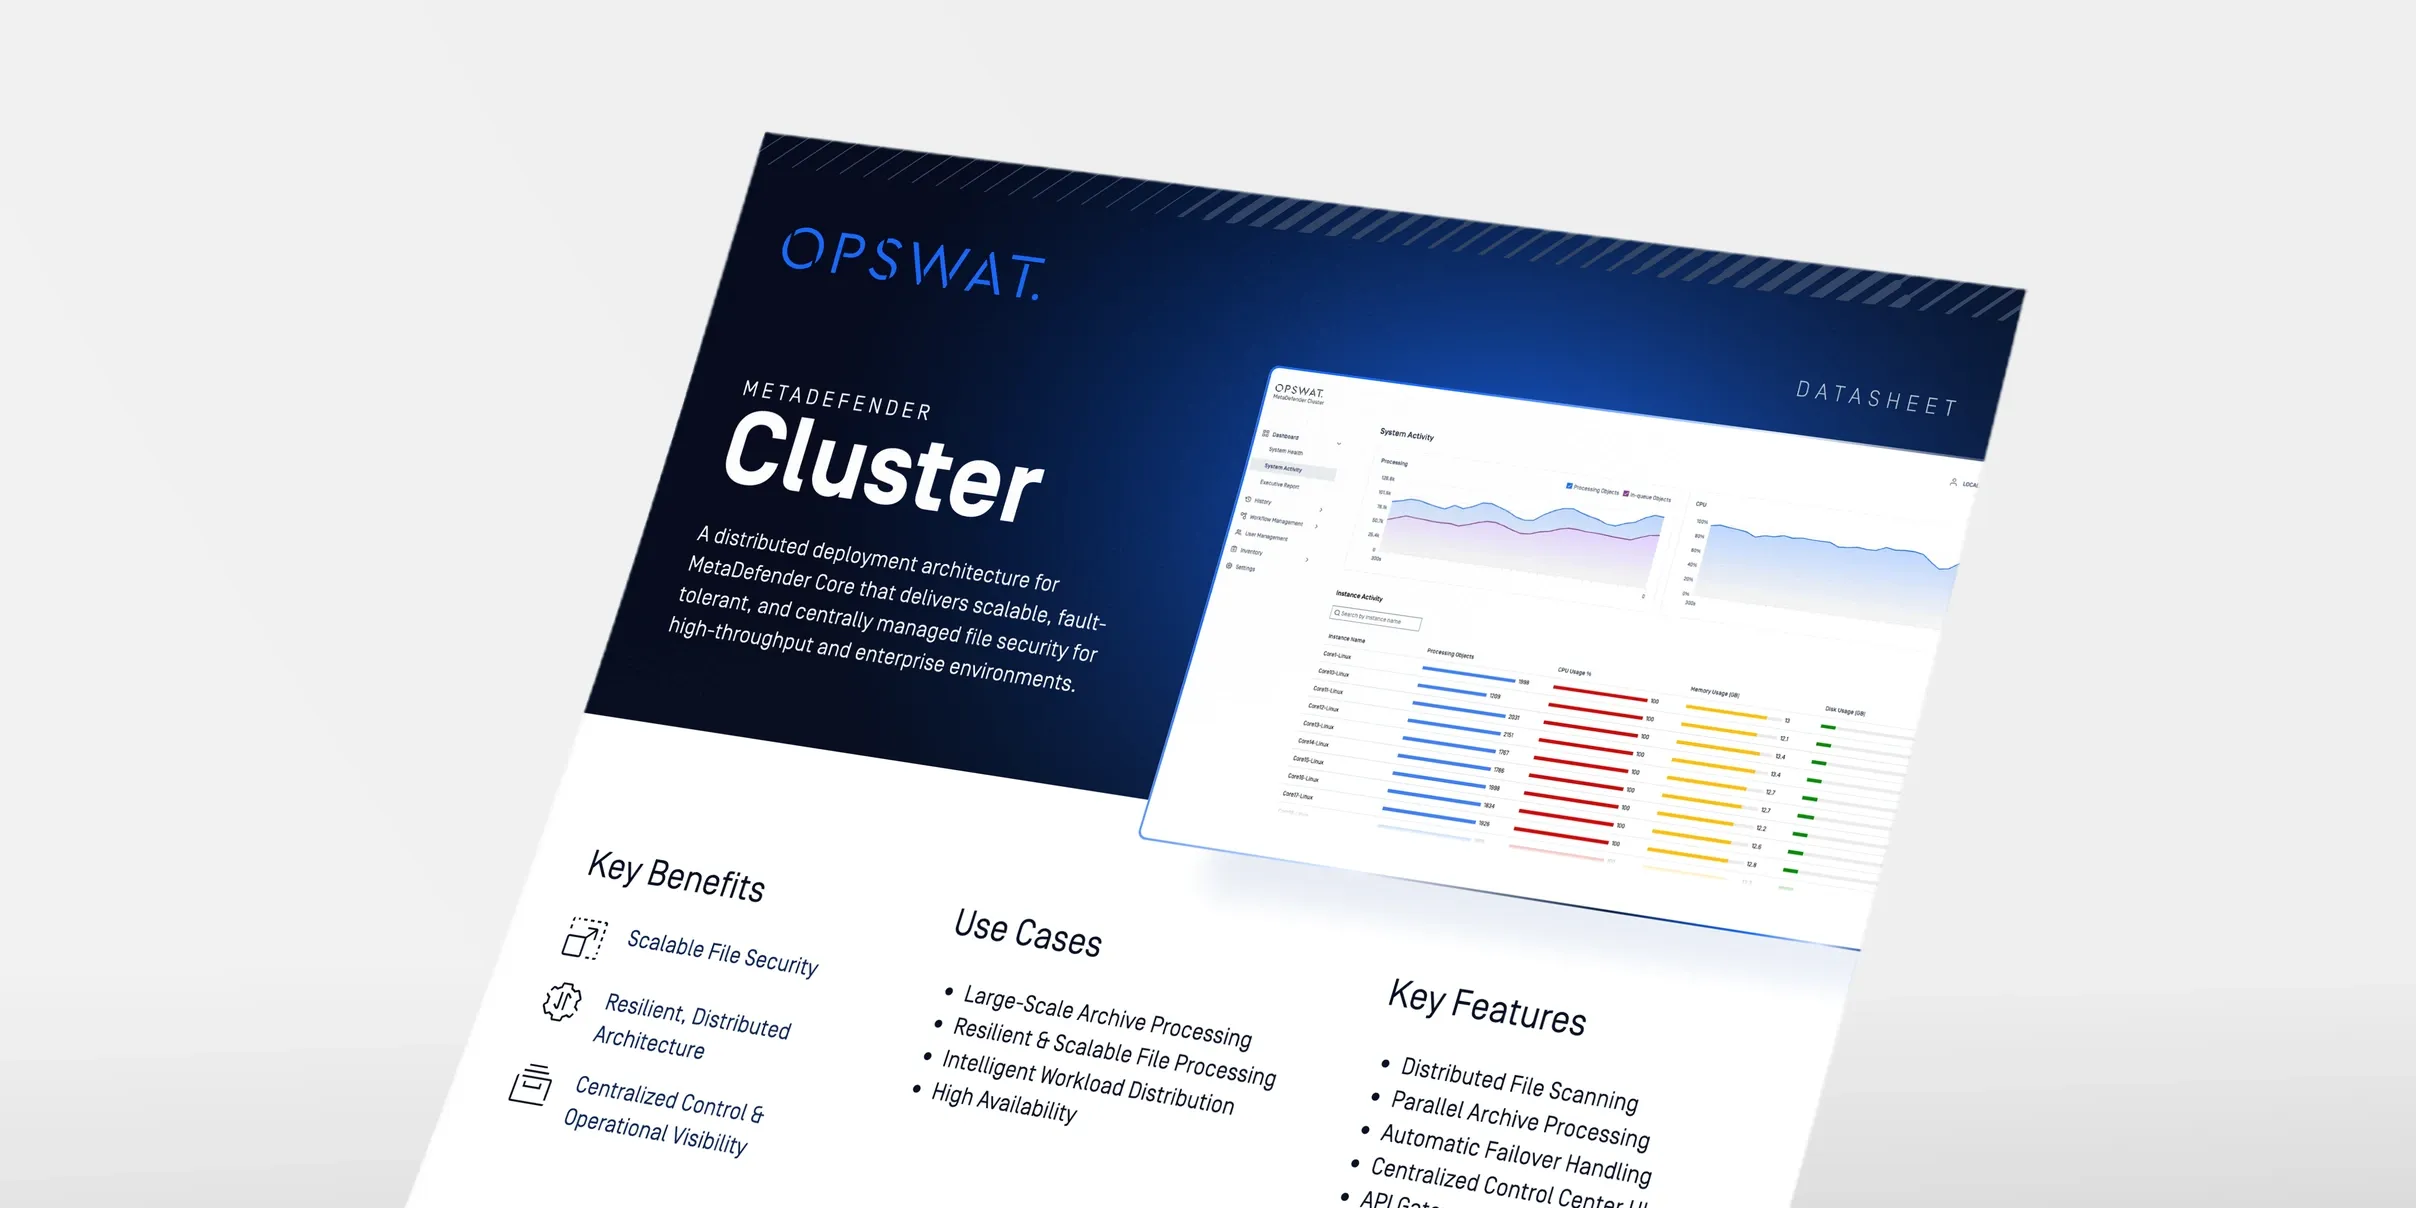
MetaDefender 規格表
MetaDefender Core 部署指南
常見問題
這取決於您的基礎架構管控與合規需求。虛擬機器適合受監管或隔離的環境;容器適合雲原生及 DevSecOps 團隊;SaaS 最適合需要快速整合且營運開銷最低的場景;而MetaDefender 叢集則是在您需要優化且高可用性的部署,卻無需自行管理複雜的調度時,最理想的選擇。
MetaDefender Cluster 是專為MetaDefender Core 設計且經過優化的部署選項,可簡化擴展與高可用性。與自行管理的 Kubernetes 或容器環境不同,它已針對效能與韌性進行預先配置,從而降低自行運作時的營運負擔。
是的。MetaDefender 叢集可作為最佳化選項,部署於虛擬機器及Container 環境中,無論您選擇何種底層基礎架構,都能為您提供相同的高可用性與簡化擴展優勢。
是的。MetaDefender Core 專為在完全隔離、物理隔離的環境中運作而設計。無論是虛擬機器還是Container 的部署方式,均支援離線運作。
虛擬機器和容器都能讓您自主掌控資料存放位置,這意味著您可以決定資料的處理與儲存地點。相較之下,SaaS 則取決於具體的方案以及OPSWAT 所管理的基礎架構區域。
是的。MetaDefender Core 提供完全容器化的部署方案,並支援 Kubernetes 服務,包括 Amazon EKS、Azure AKS、Google GKE 以及 Red Hat OpenShift。
MetaDefender Core 此服務已作為預先配置的雲端映像檔,在三大主要雲端市集——AWS、Microsoft Azure 以及 GoogleCloud Platform 市集——上提供。
OPSWAT 我們提供針對您所選模型量身打造的部署指引、文件及技術支援,無論您選擇的是虛擬機器(VM)、搭配或不搭配MetaDefender 叢集的容器,還是 SaaS 服務。如需實際操作協助,請透過下方的聯絡表單與我們聯繫。