OPSWAT 獲得以下機構的信賴
























自動生成 SBOM、
、CBOM 及 AIBOM
CycloneDX 與 SPDX 用於 SBOM
870萬+
第三方開源
Software
CI/CD 管道與
的整合
Software & AI 授權資訊
已知漏洞與加密風險的可見性
庫存盲點帶來風險
由於清單不完整,團隊不得不重新彙整證據,以因應漏洞應對、加密技術遷移及人工智慧模型審查等作業。
檔案送達時未附帶元件詳細資料
供應商提供的軟體和 AI 模型檔案在送達時可能未附帶可用的清單,導致團隊必須在審查前先確定套件版本、加密依賴項、模型來源以及聲明之授權條款。
日益嚴格的合規與文件要求
新的 CVE 編號觸發手動元件檢查
當有新的 CVE 被披露時,若缺少套件名稱和版本資訊,將會延誤首要任務:即釐清哪些軟體組件需要進行調查。
分析、盤點、匯出
 步驟一
掃描受支援的檔案與相關項目
掃描原始檔案、二進位檔、憑證、容器內容及 AI 模型檔案。分析範圍取決於檔案類型及已啟用的 BOM 模組。
- 步驟二
執行已啟用的 BOM 模組
已啟用的模組會在單次掃描結果中產生最多三個清單,具體數量取決於提交的檔案及支援的分析類型。
- 步驟三
匯出單一或合併報告
以 SPDX 或 CycloneDX 格式產生獨立的 SBOM,或與 CBOM 及 AIBOM 一併以 JSON 或 PDF 格式產生,為應用程式安全(AppSec)、後量子密碼學(PQC)、人工智慧治理、法務及 GRC 團隊提供與其工作相關的檔案格式。
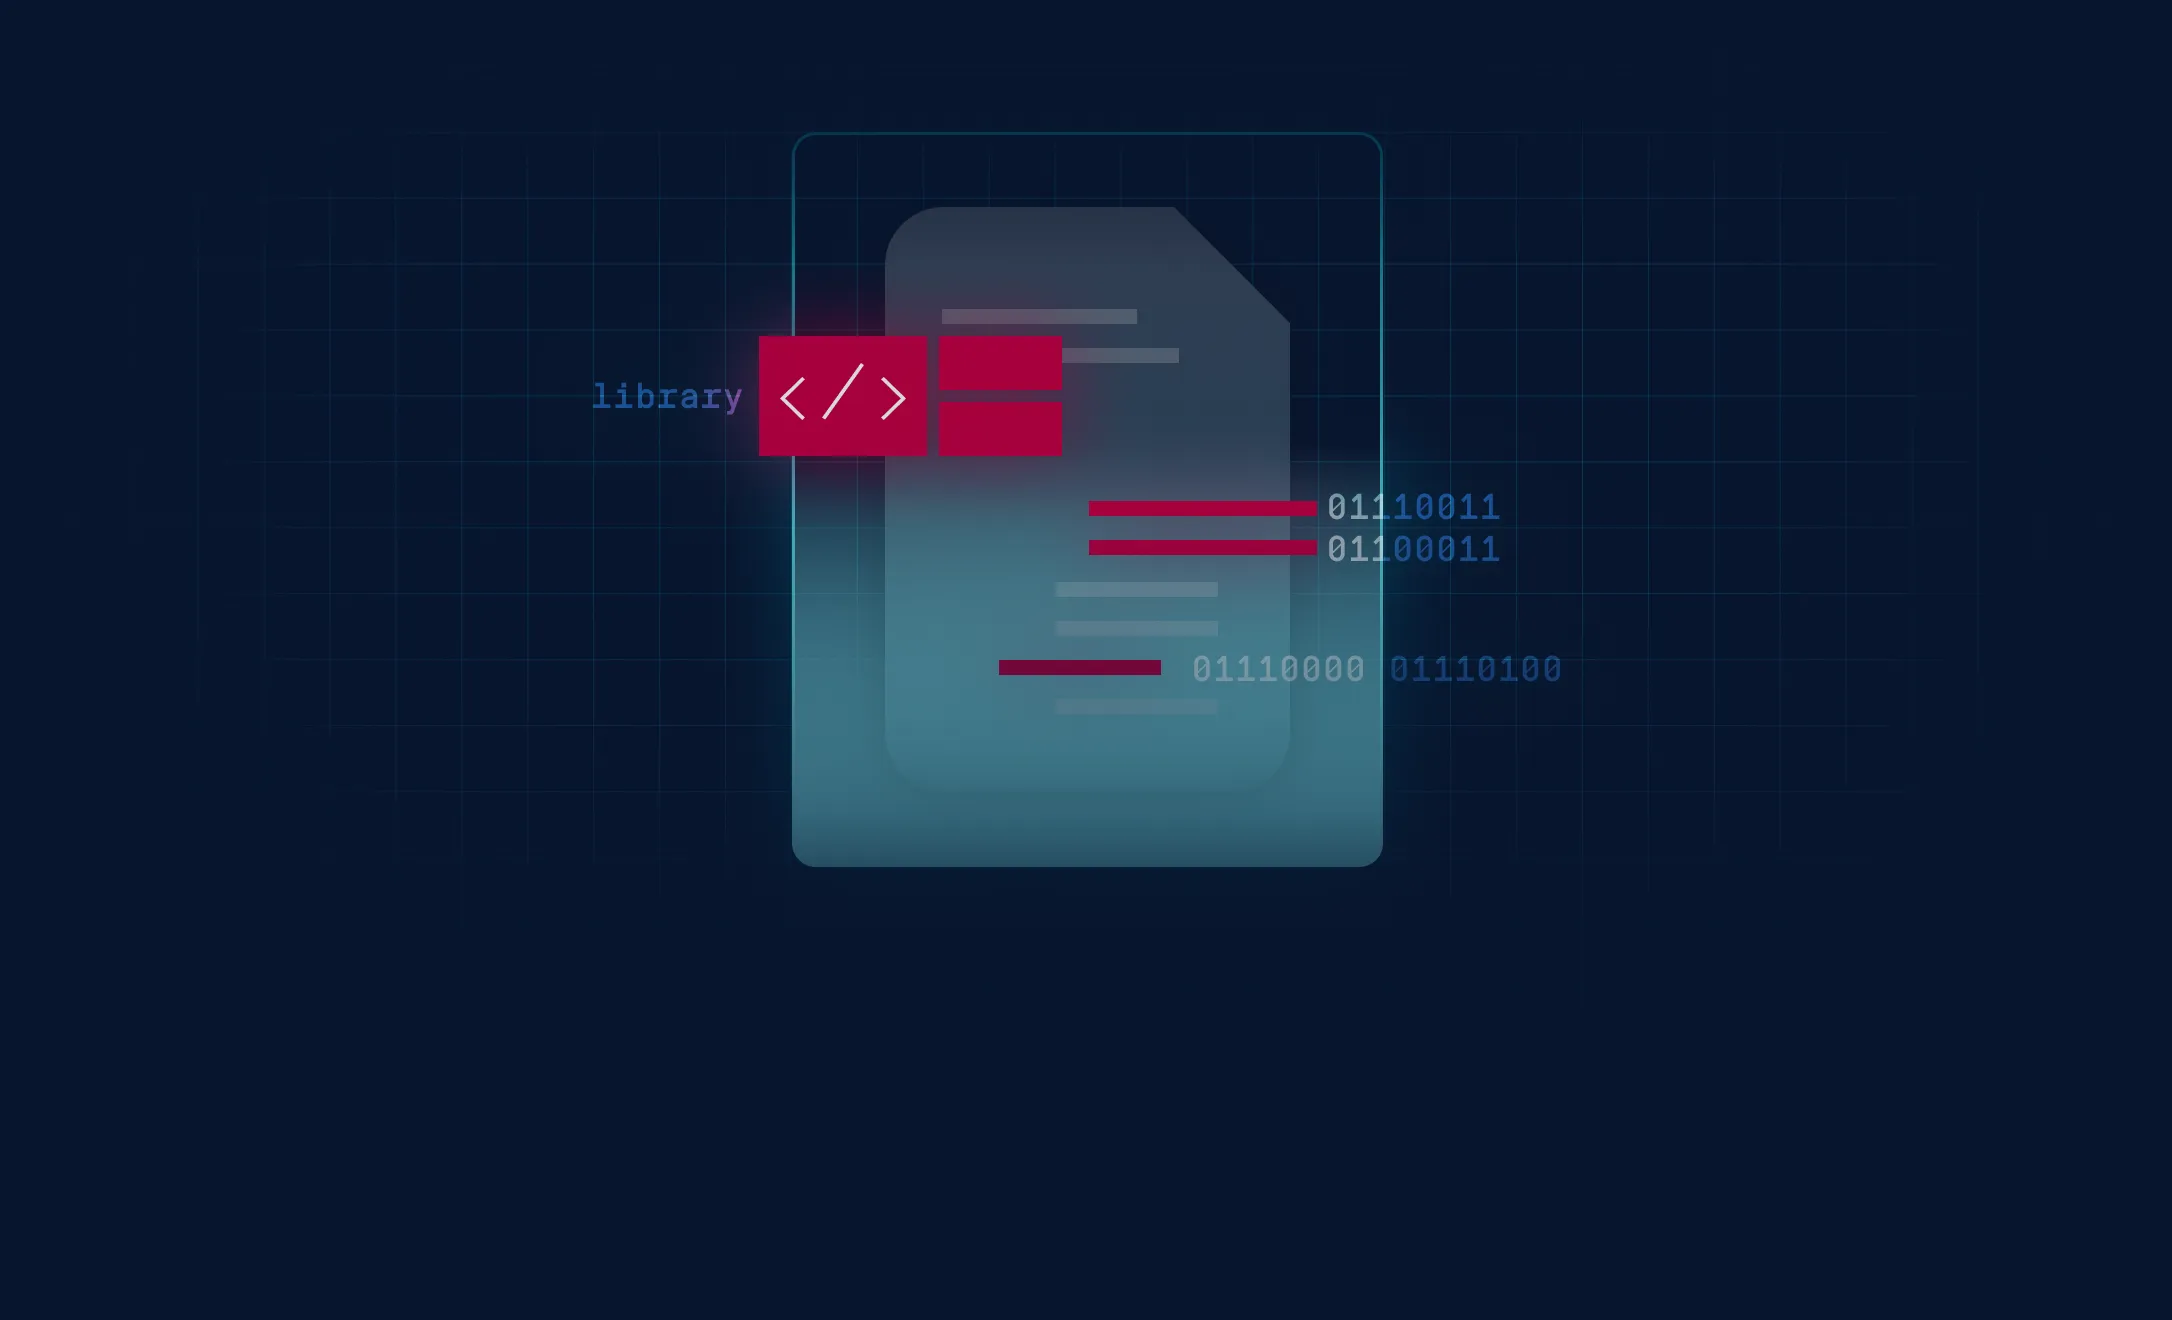
三項庫存。更全面的風險可視性。
識別套件及
已知漏洞
列出 870 萬個第三方函式庫的套件名稱、版本、授權資訊、關鍵軟體更新及已知漏洞。
評估加密風險
檢視演算法、函式庫、憑證、通訊協定及相關加密材料。評估經典與量子風險,並在可行時提供建議的替代方案,以作為遷移決策的依據。
將 AI 模型與
上已發佈的儲存庫進行配對
將模型檔案與已知會發布相同位元組的儲存庫進行比對,並回報已宣告的可用授權資訊,為審查人員提供具體參考依據,以便進行來源與授權核查。
在無
的環境中分析檔案
分析隔離網路內的受支援檔案。只要在本地端安裝所需資料庫,團隊便能在掃描過程中無需連線至雲端即可進行物料清單 (BOM) 審查。
彙總物料清單分析
透過單一引擎生成軟體、加密及人工智慧清單,從而減少為每種清單類型分別設定掃描工作流程的需求。
設定基於 BOM 的「
」封鎖政策
設定軟體漏洞閾值及套件授權限制。根據您的工作流程需求,分別啟用針對加密風險及特定 AI 模型授權的封鎖功能。
探索統一的物料清單掃描結果
檢視掃描摘要、在 SBOM、CBOM 和 AIBOM 的檢測結果之間切換,並匯出您所需的報告。
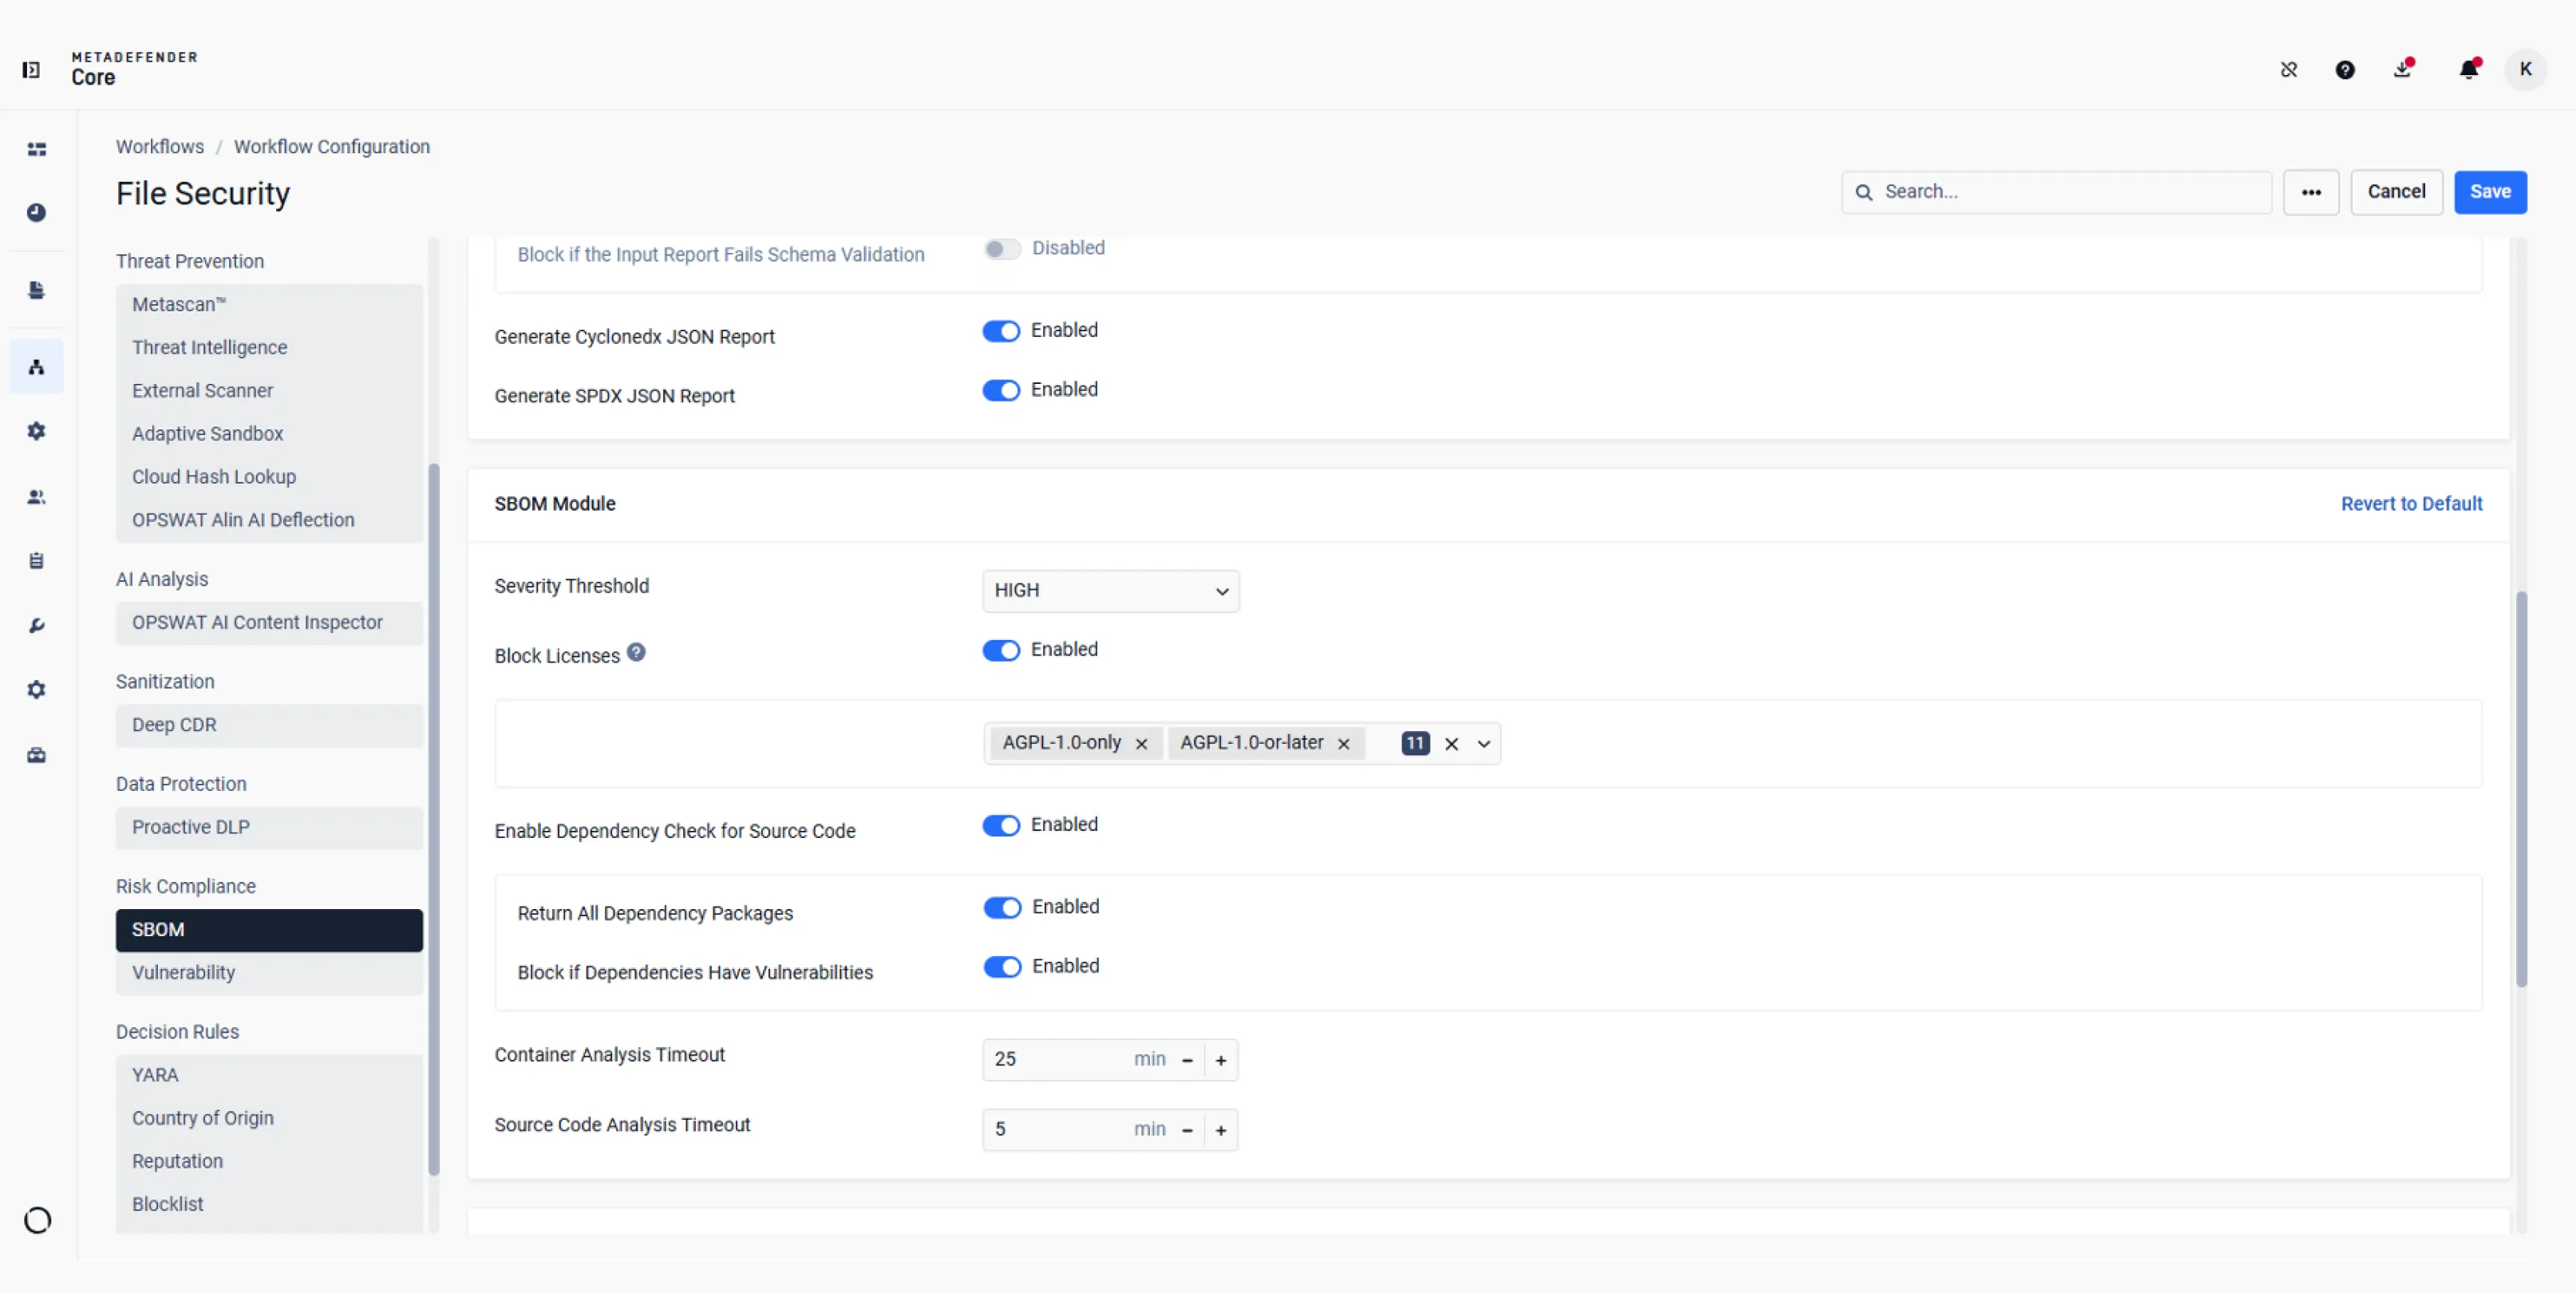
設定漏洞嚴重性閾值、選取要封鎖的套件授權,並啟用原始碼的依賴項檢查。
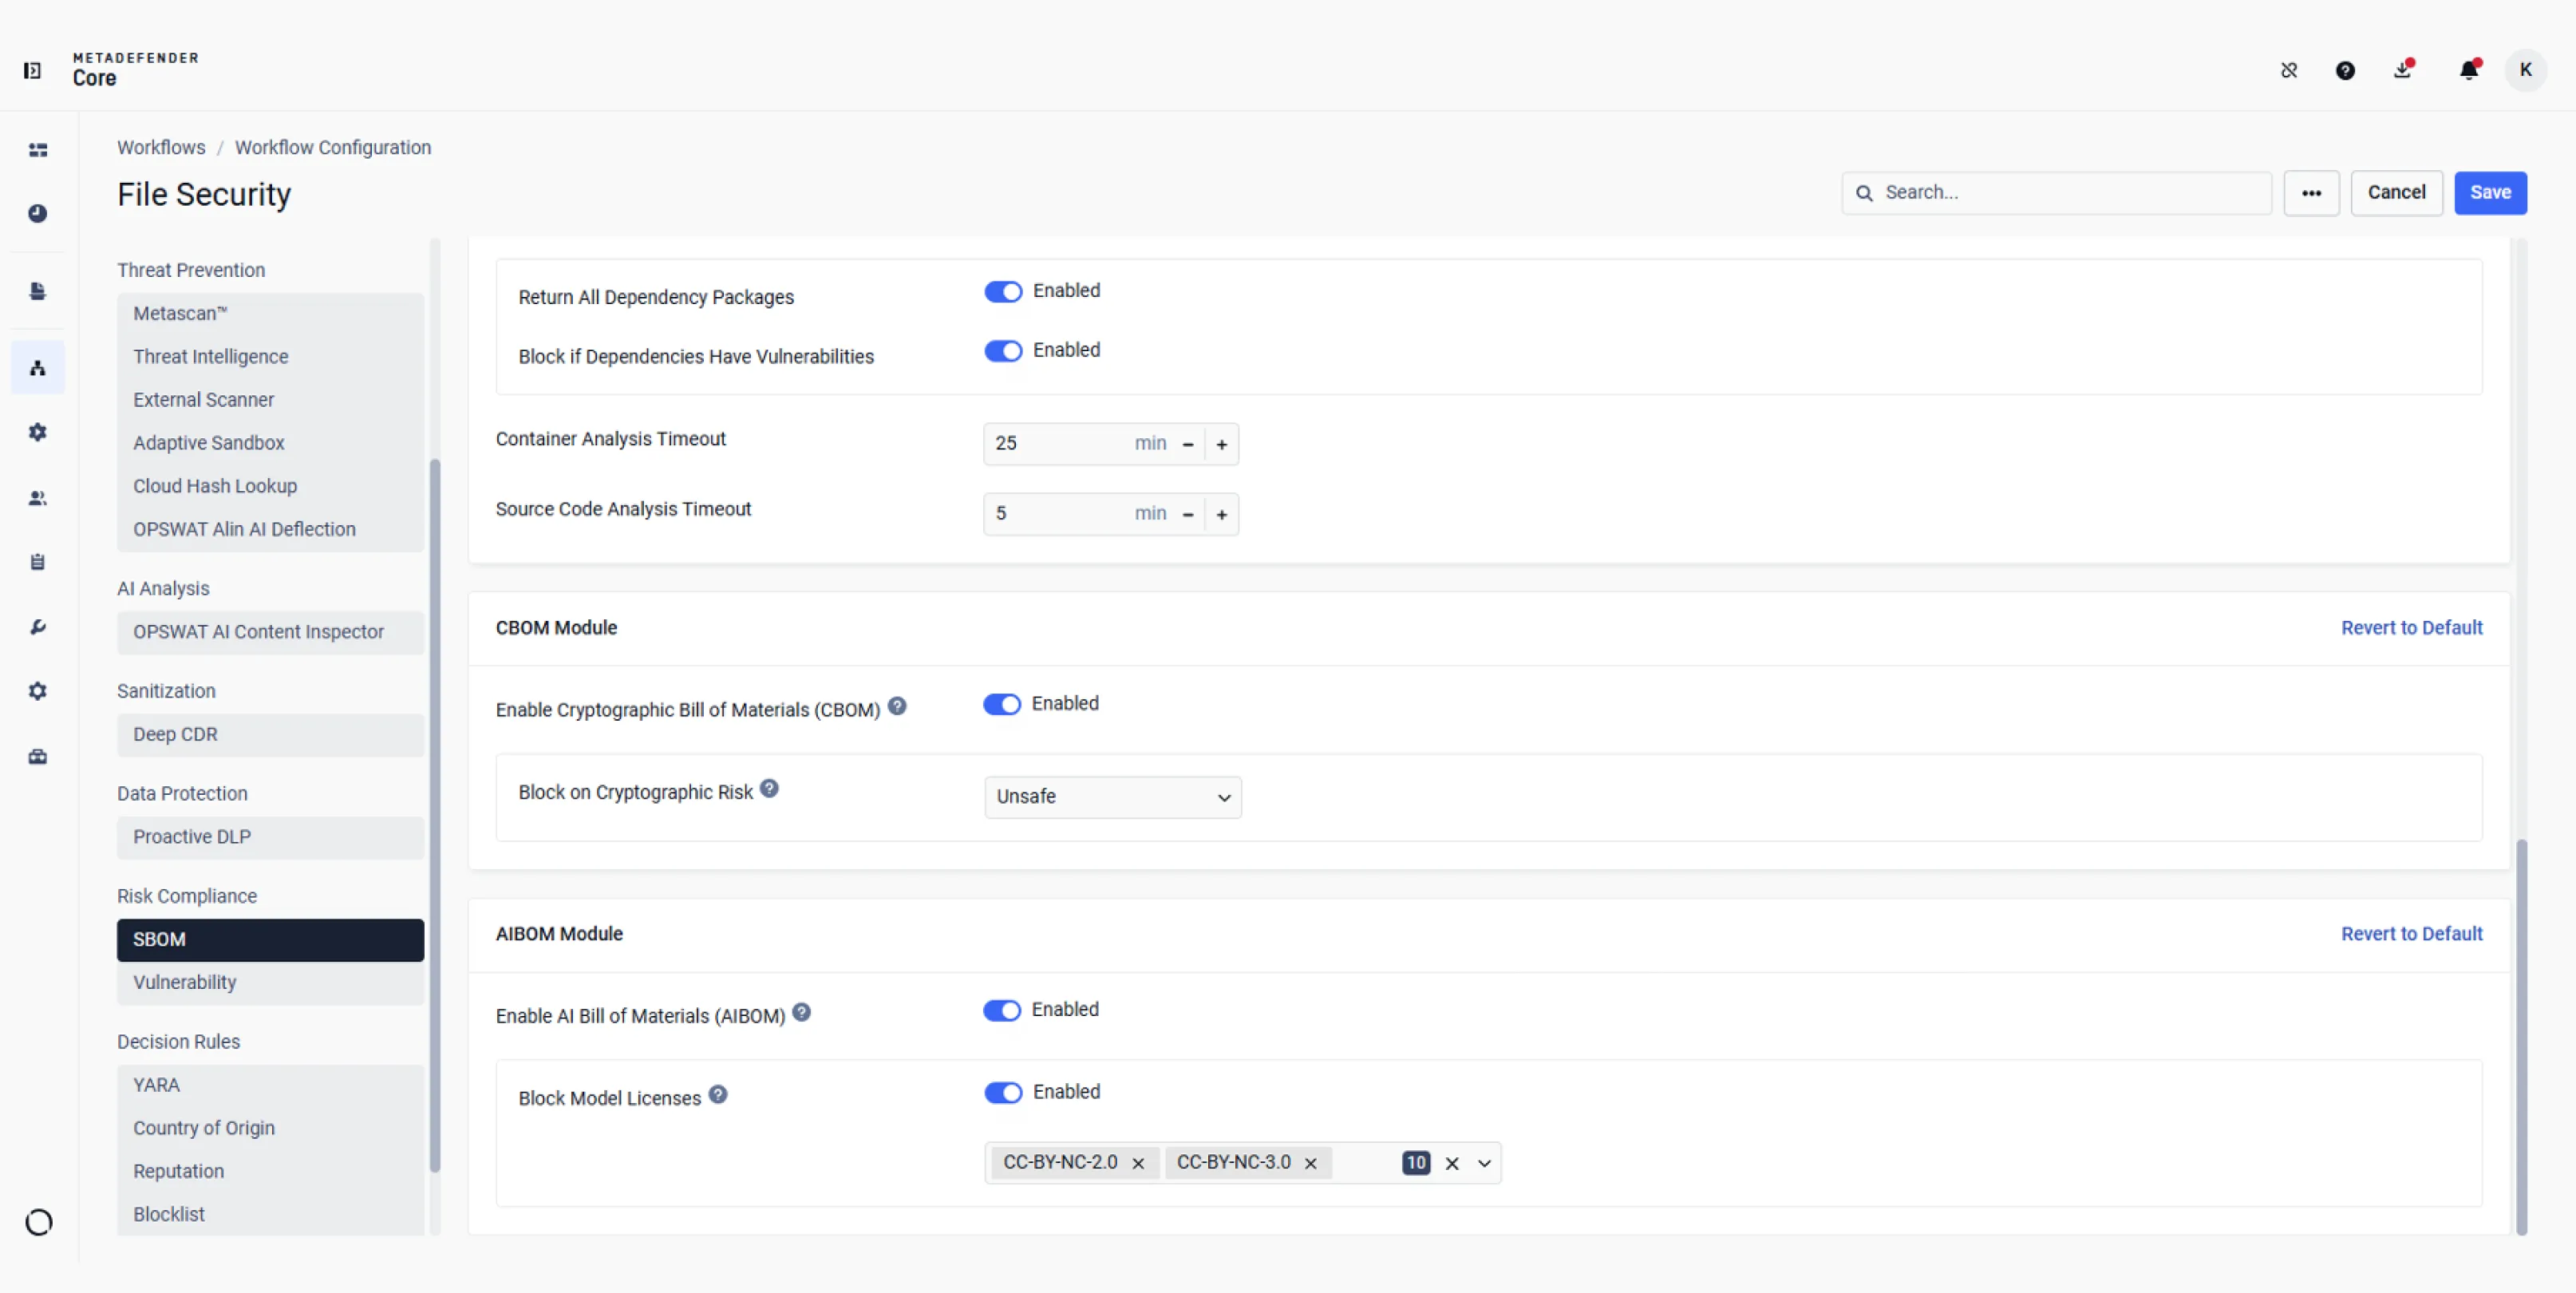
選擇是否因加密風險而進行封鎖,或是限制哪些 AI 模型的授權。
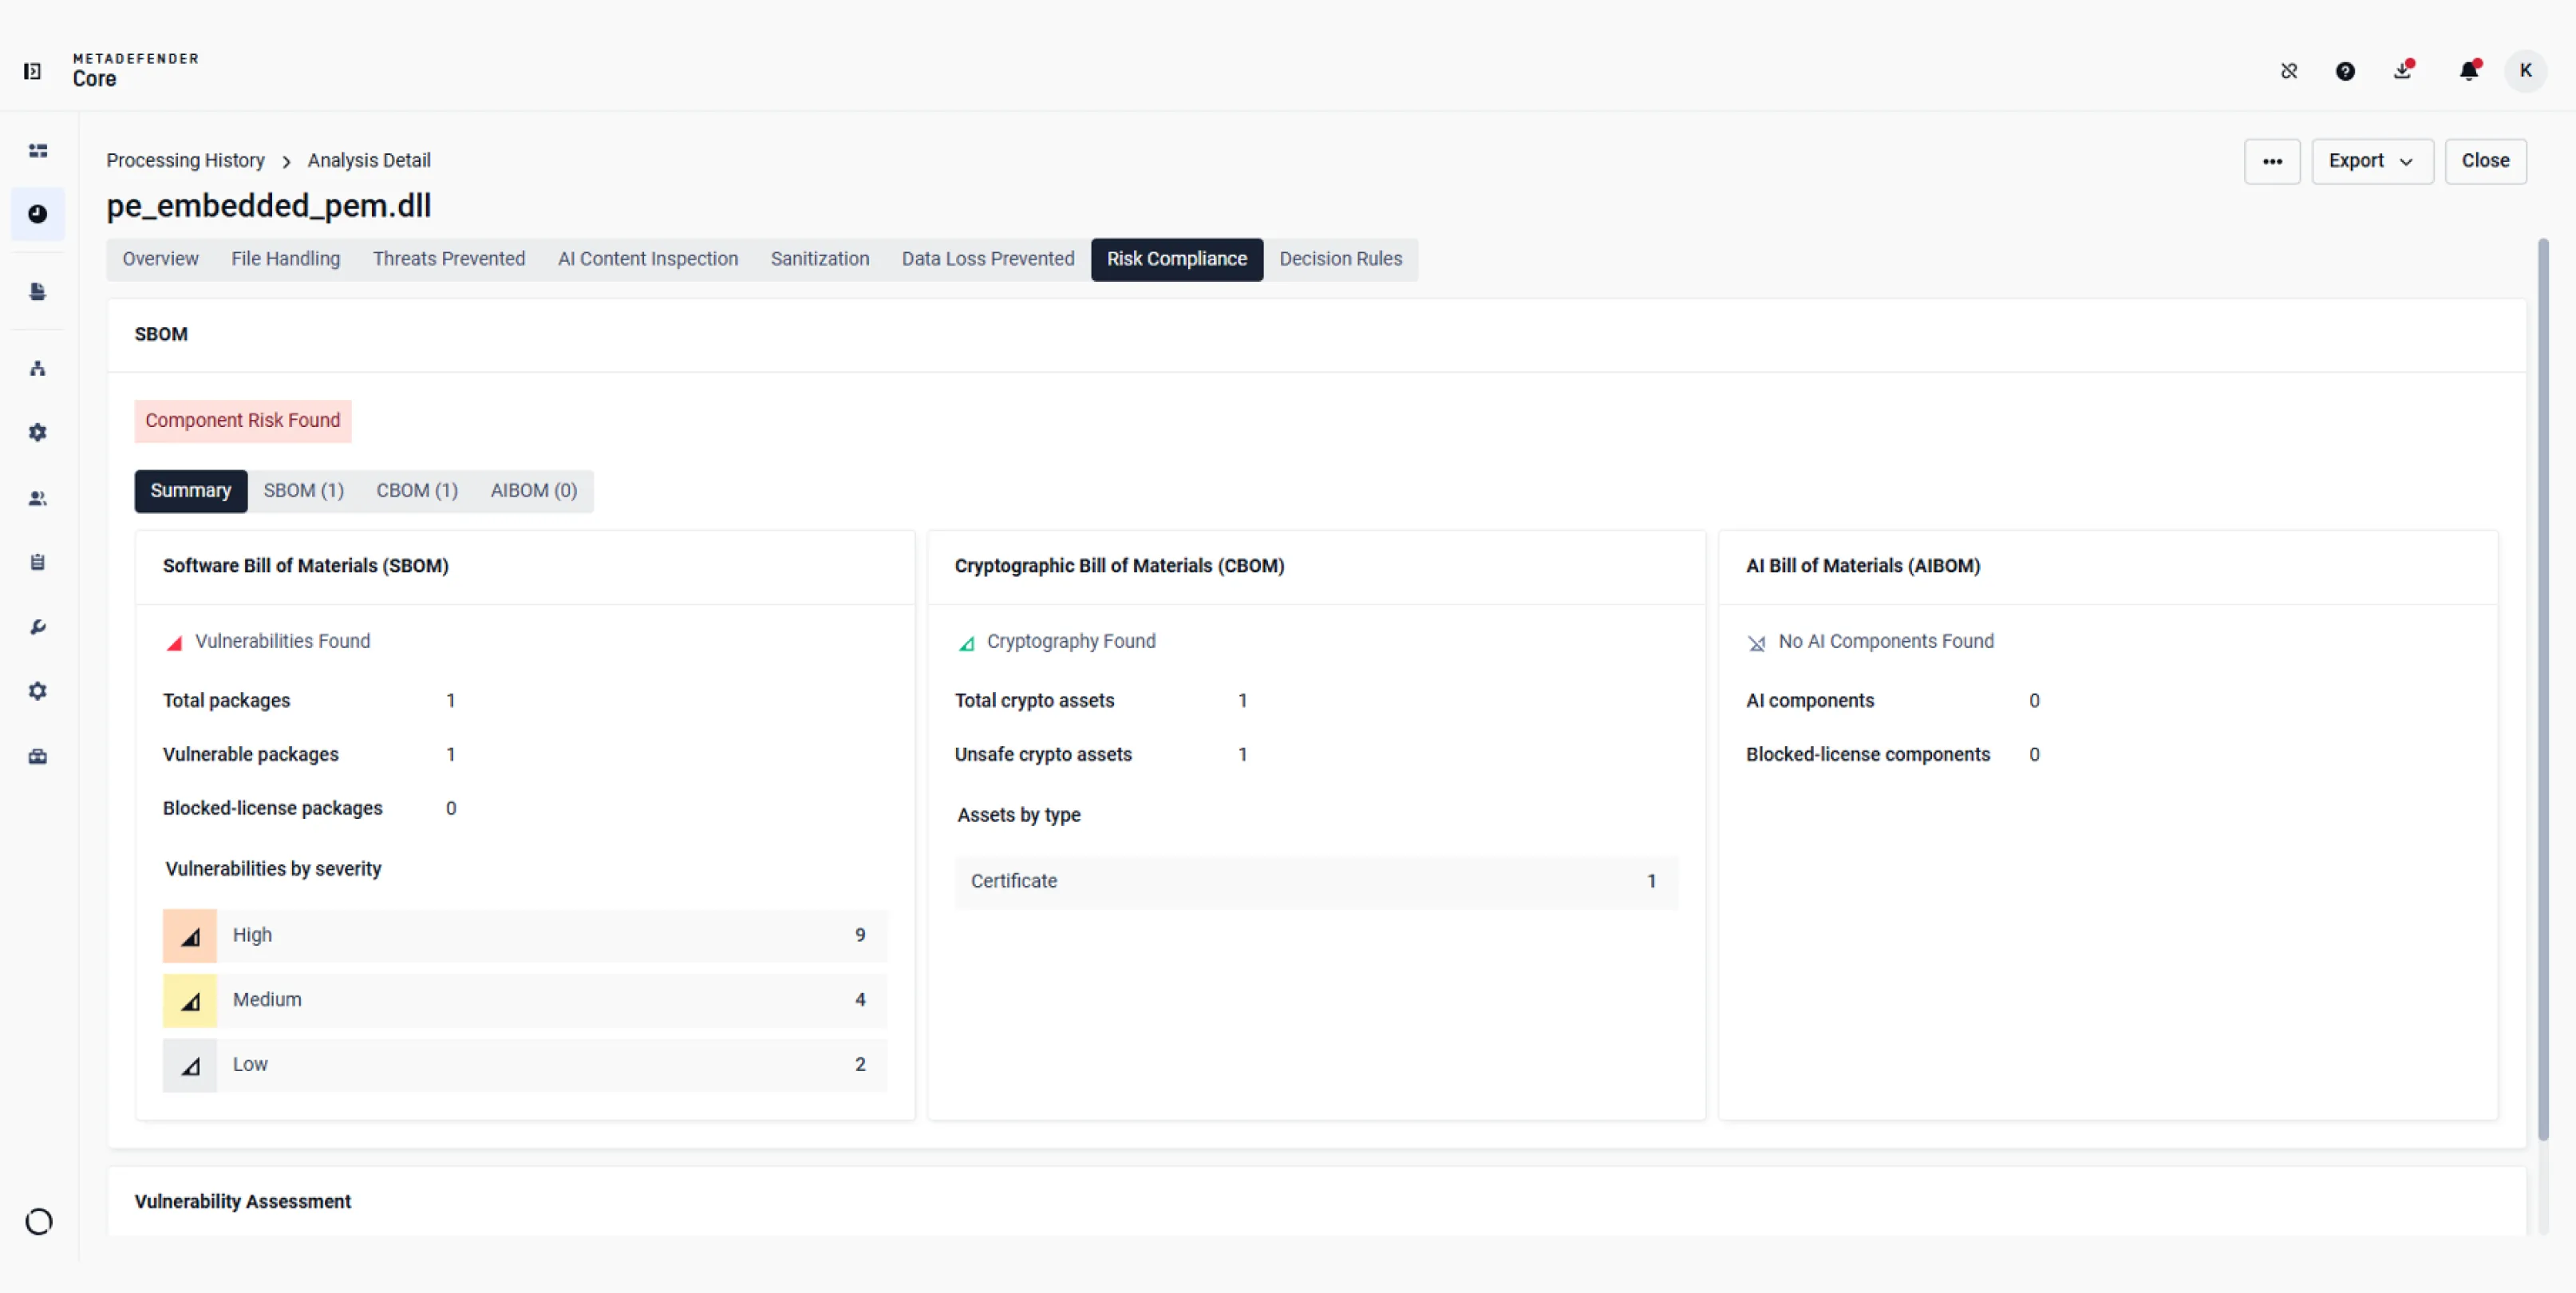
比較針對掃描檔案所獲得的軟體、加密或人工智慧分析結果,然後開啟各模組以查看詳細資訊。
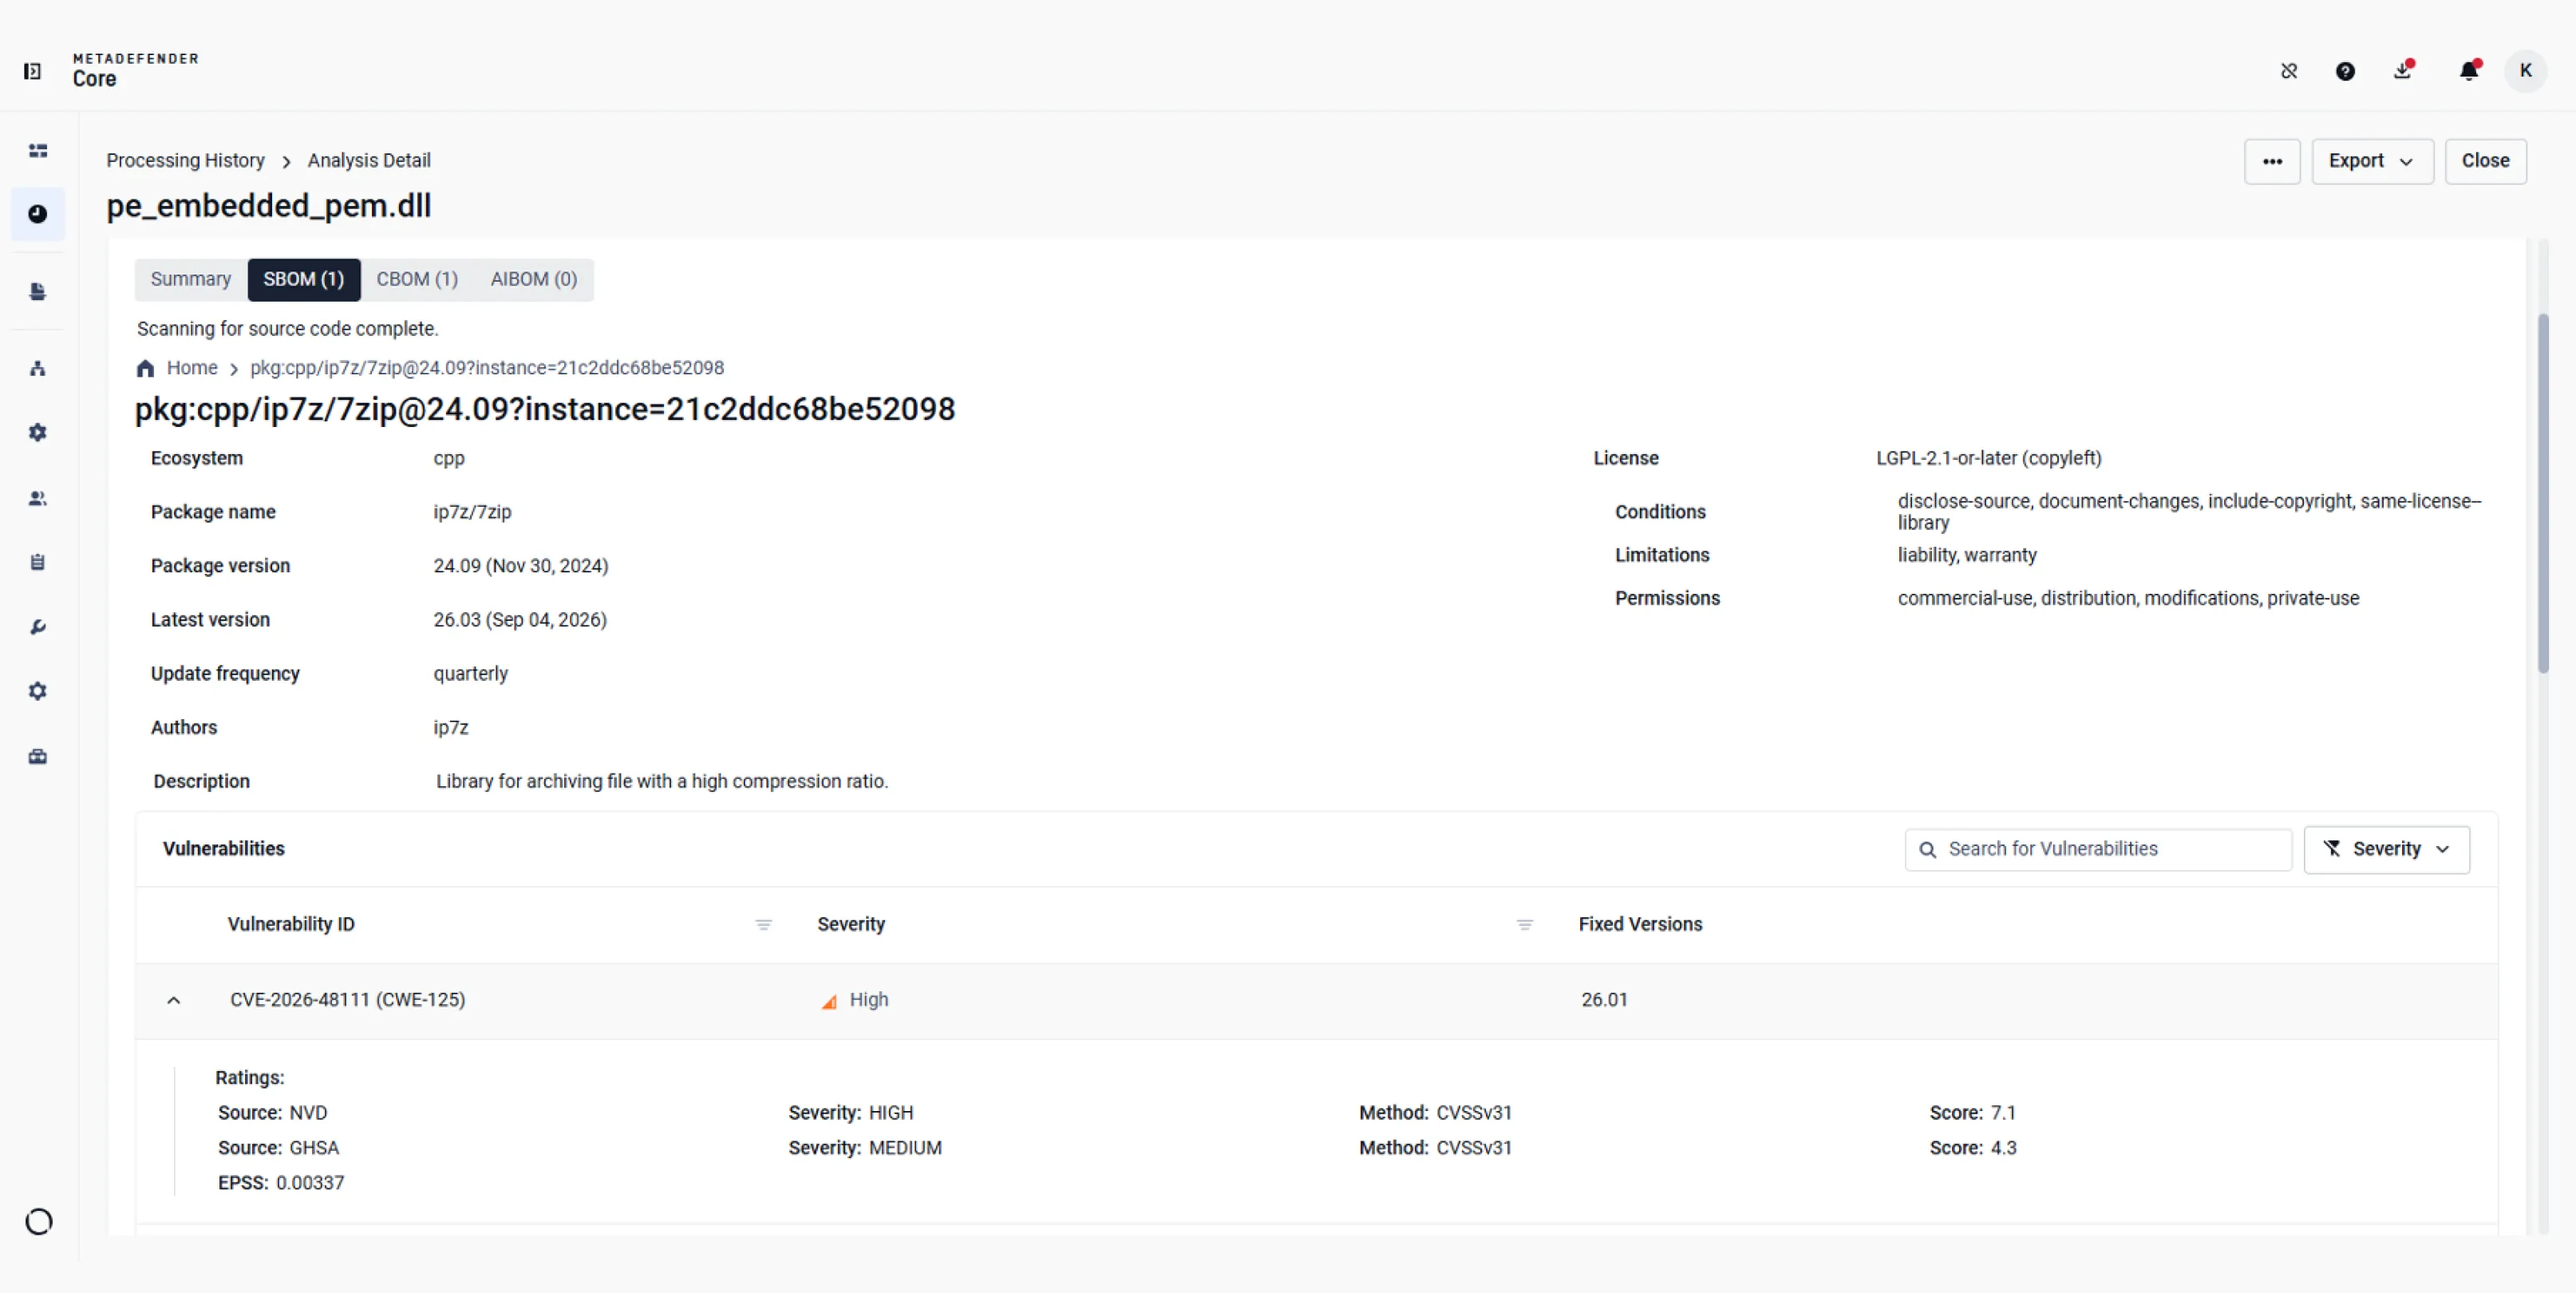
檢視套件版本、通報的授權資訊、相關的 CVE 以及嚴重性評級。
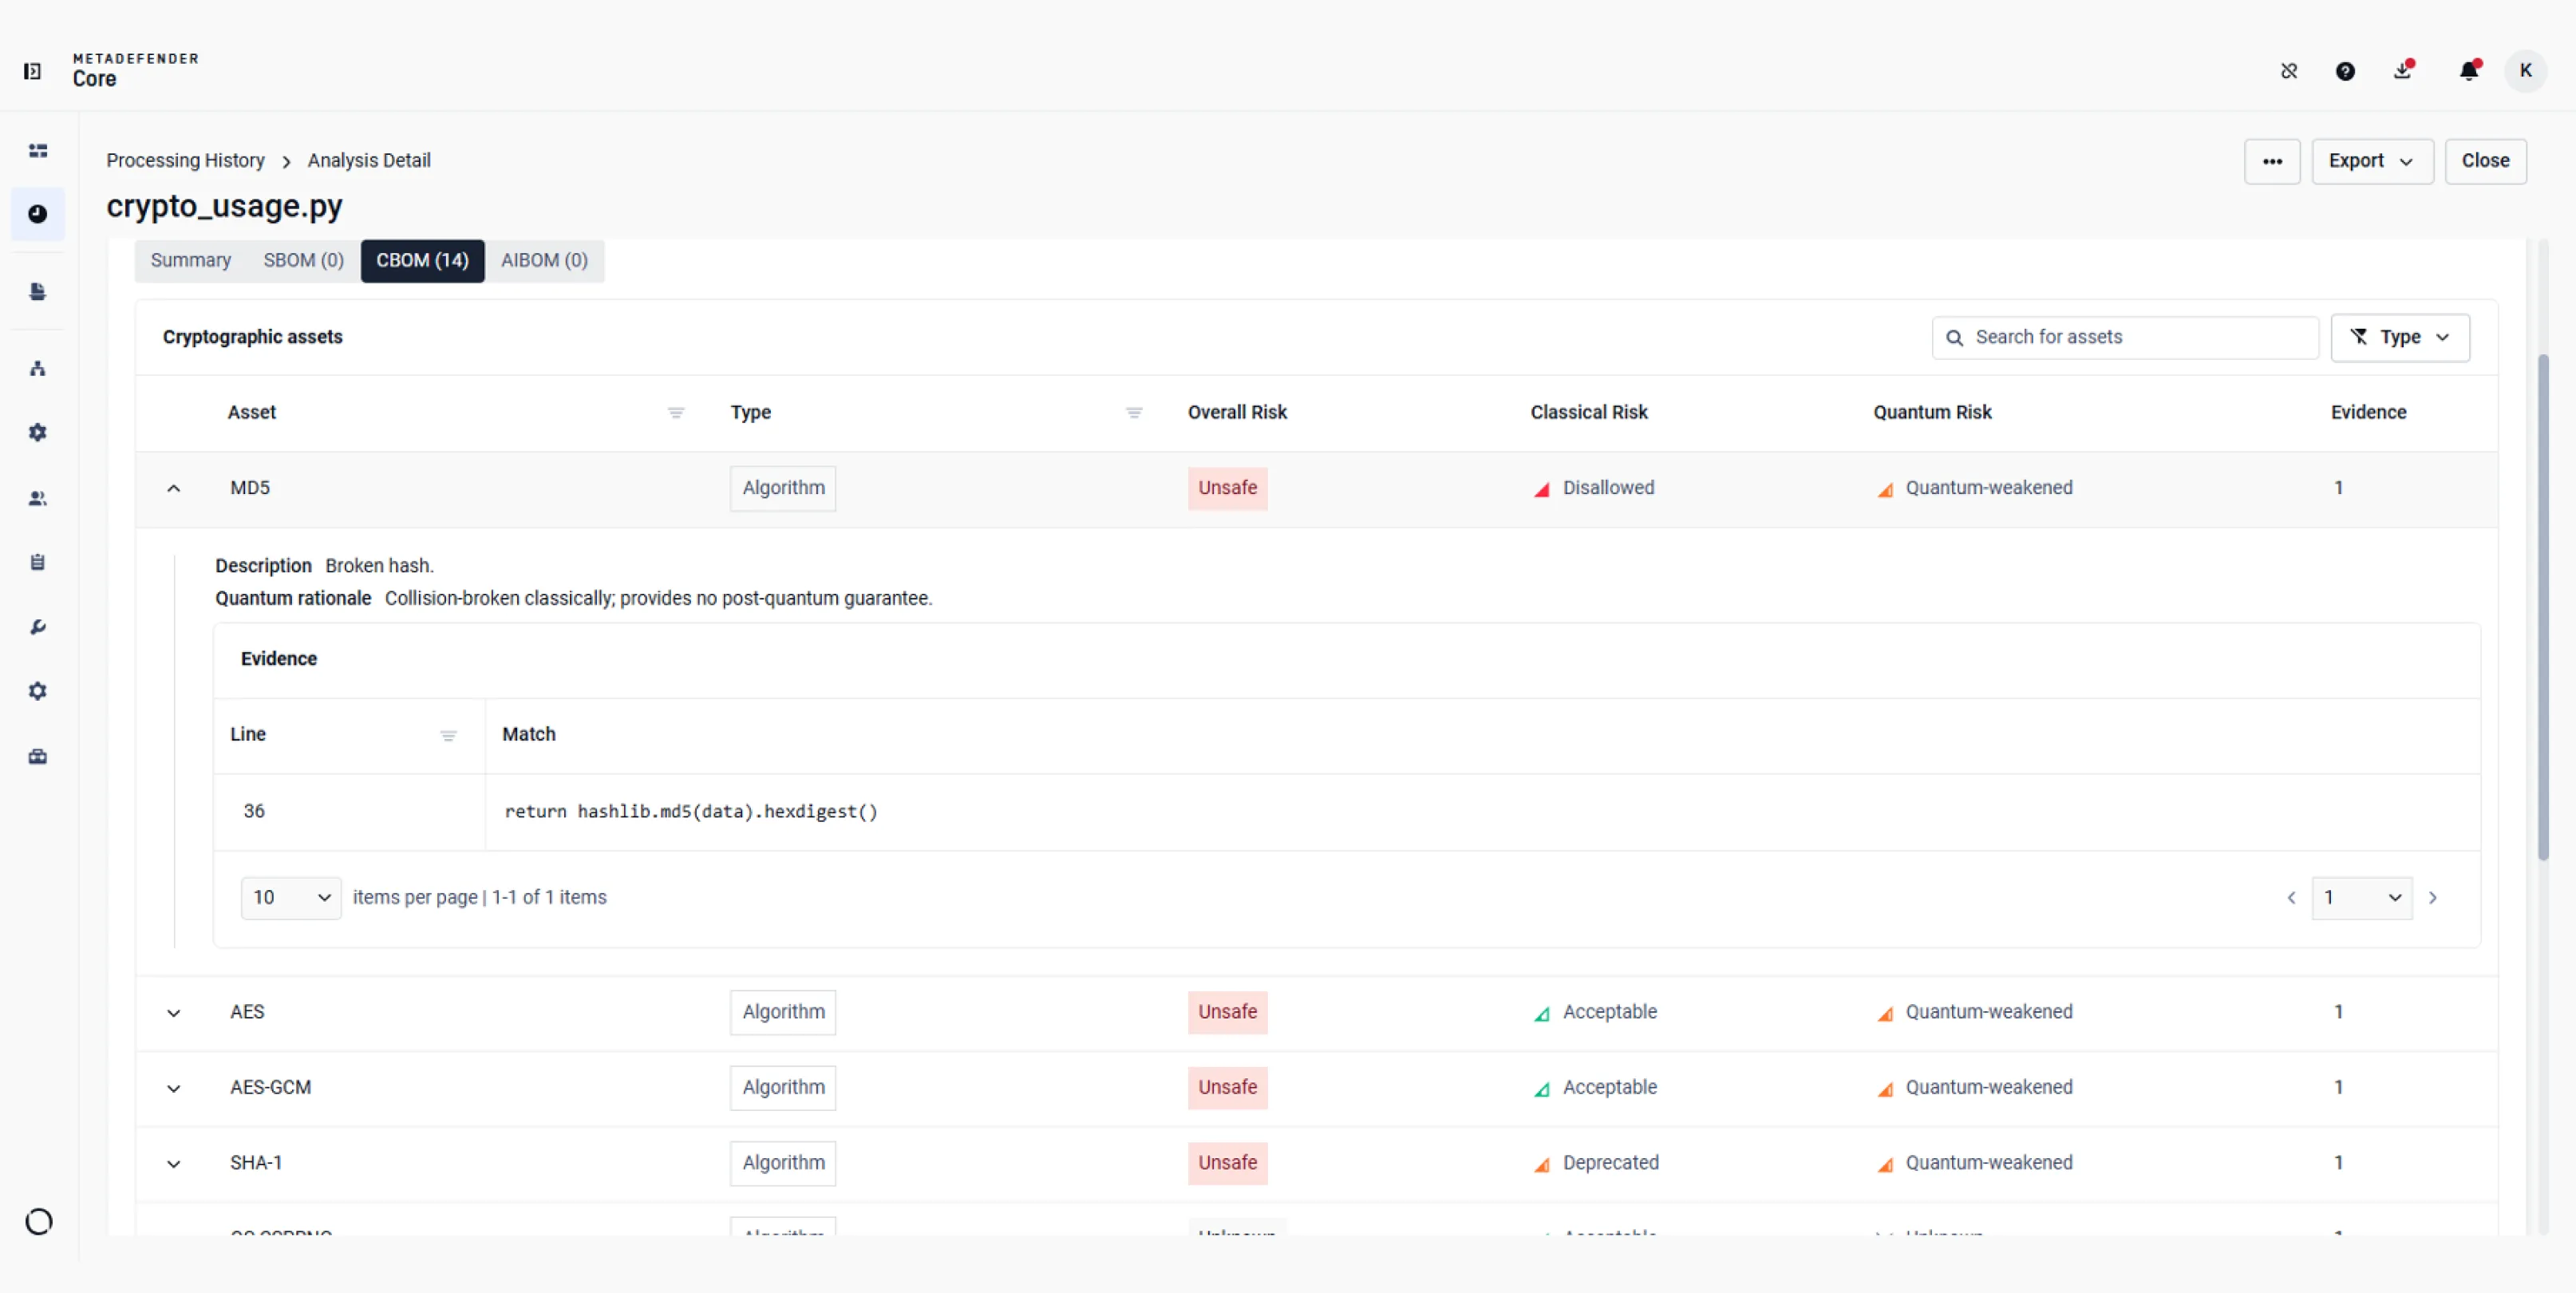
檢視經典與量子風險分類,並參照相關來源證據,以了解加密資產的發現位置。
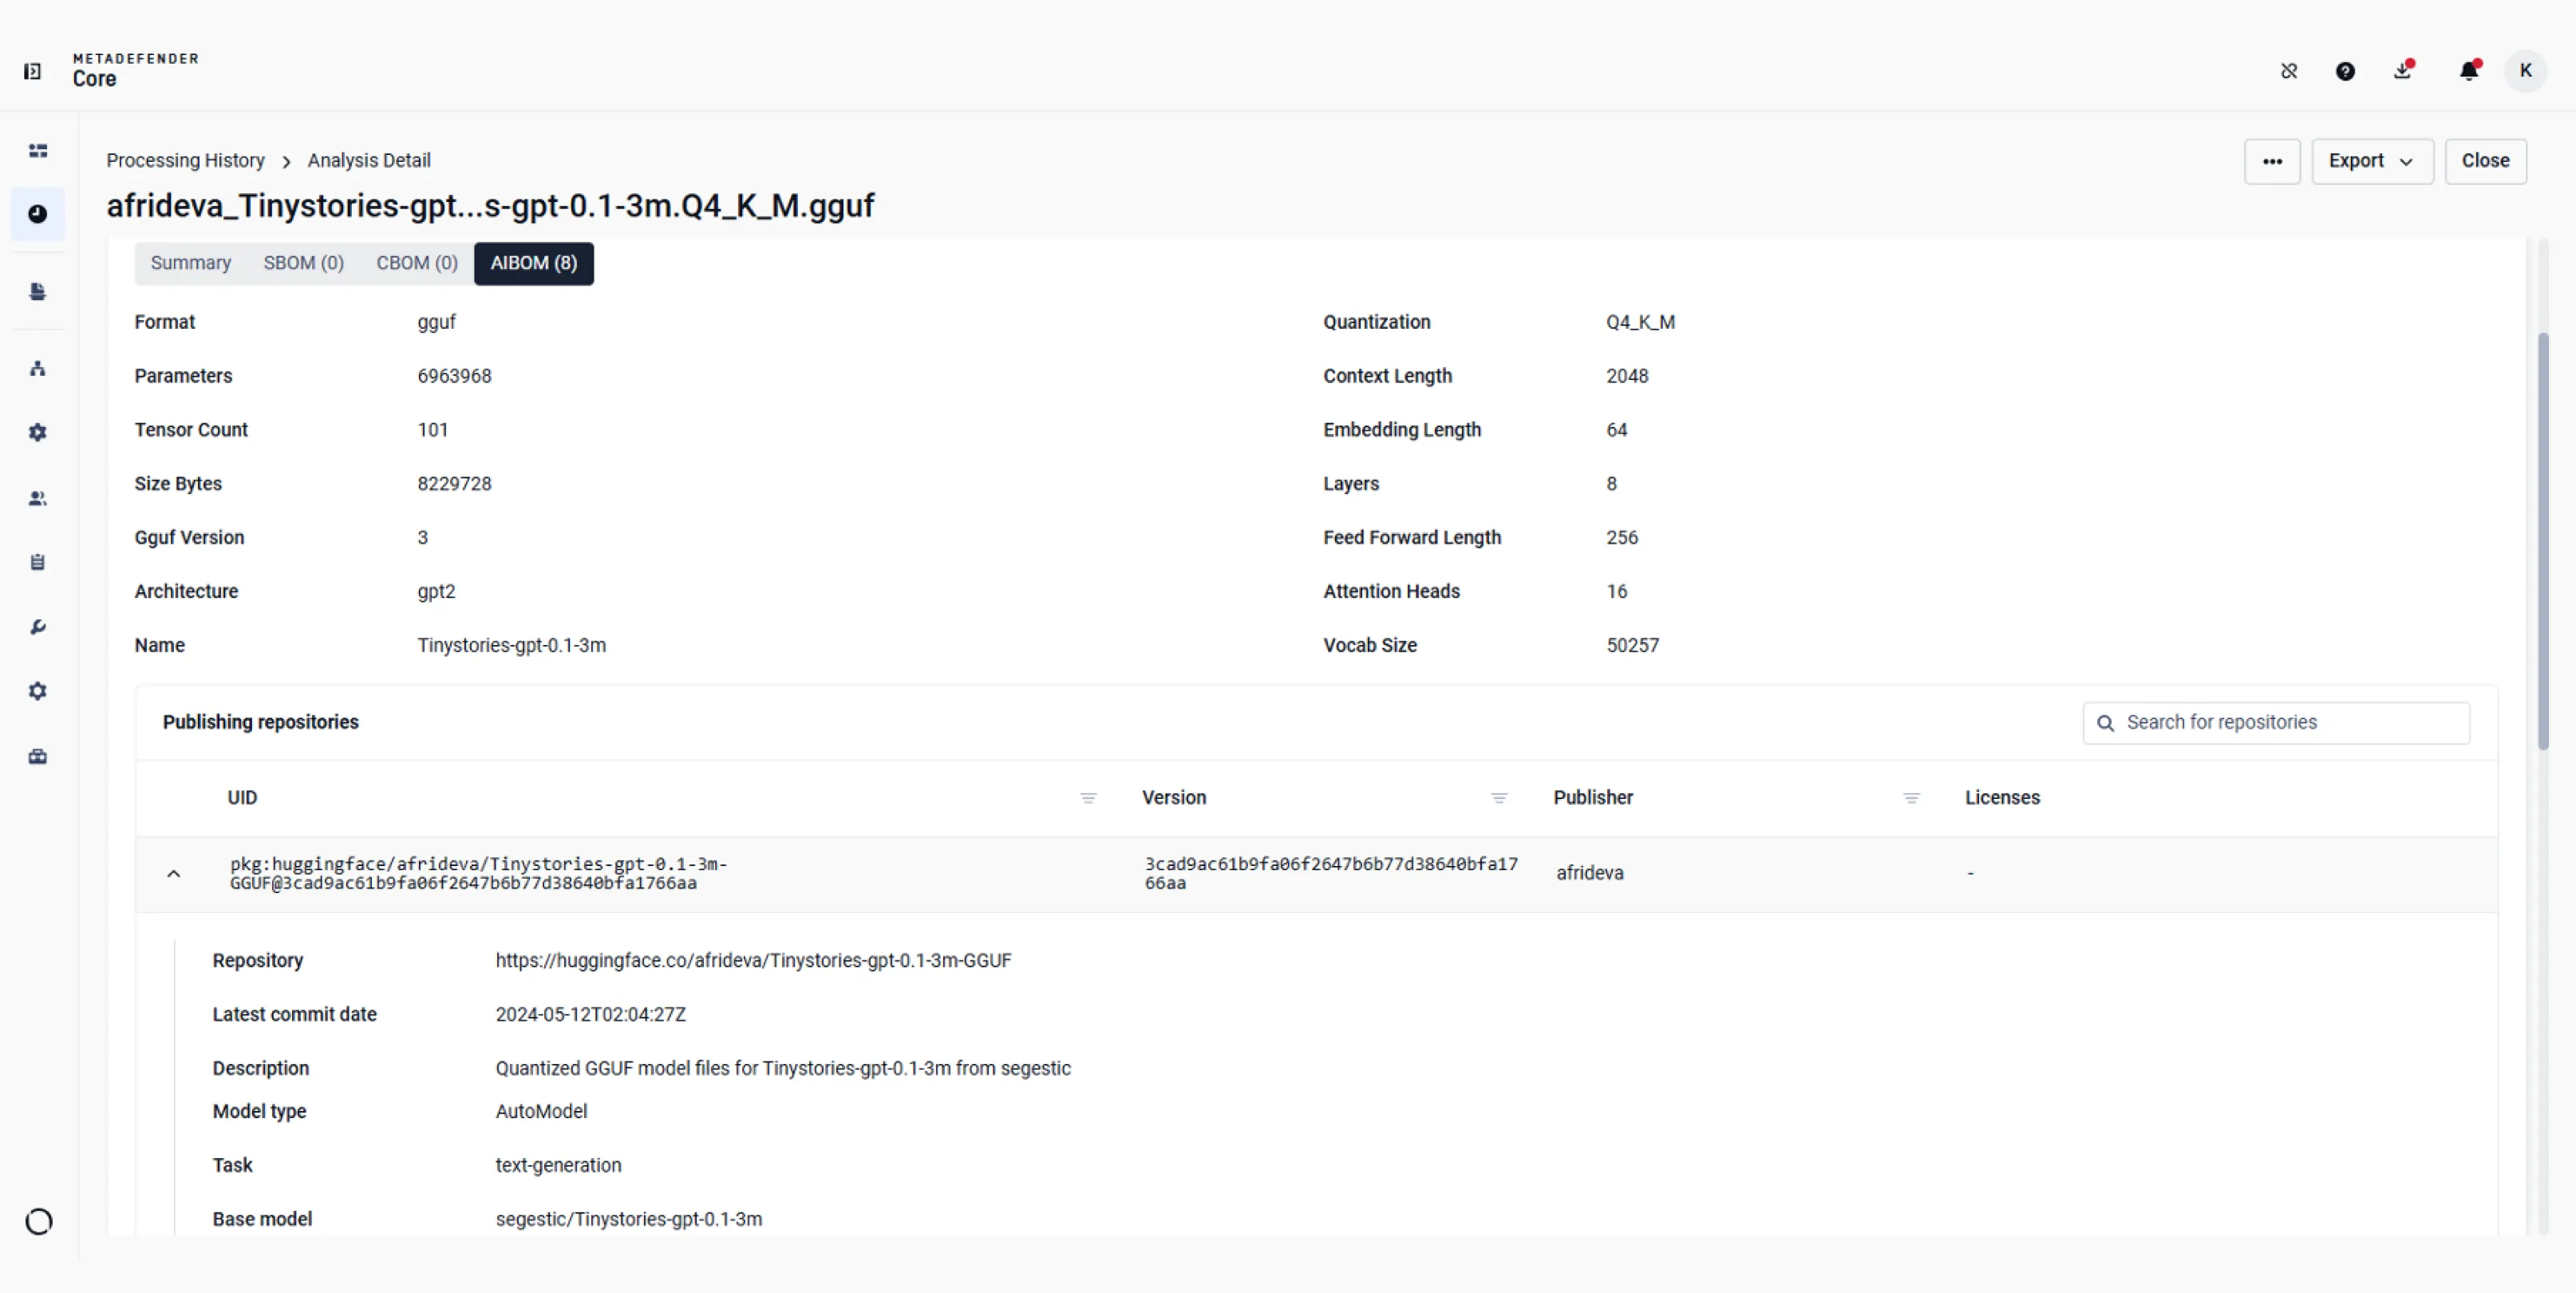
檢查模型的格式與架構,然後檢視已知會發佈相同檔案的儲存庫。
 設定 SBOM 政策
設定漏洞嚴重性閾值、選取要封鎖的套件授權,並啟用原始碼的依賴項檢查。
- 設定 CBOM 與 AIBOM 政策
選擇是否因加密風險而進行封鎖,或是限制哪些 AI 模型的授權。
- 檢視統一物料清單摘要
比較針對掃描檔案所獲得的軟體、加密或人工智慧分析結果,然後開啟各模組以查看詳細資訊。
- 檢查Software 的漏洞
檢視套件版本、通報的授權資訊、相關的 CVE 以及嚴重性評級。
- 審查加密風險與相關證據
檢視經典與量子風險分類,並參照相關來源證據,以了解加密資產的發現位置。
- 檢查 AI 模型的溯源資訊
檢查模型的格式與架構,然後檢視已知會發佈相同檔案的儲存庫。
整合功能與支援語言
使用案例
調查一項新披露的 CVE
規劃後量子遷移
在進行遷移規劃之前,應利用加密分析結果及建議的替代方案,以識別哪些資產需要由專家進行審查。
在部署前審查 AI 模型
在批准某個模型供應用程式使用之前,請先檢視已知的發佈儲存庫及可用的已聲明授權條款。
資源
《2026 年 SBOM 指南:將合規轉化為安全資產》
從《沙丘》到 npm:沙伊-胡魯德巨蠕蟲Supply Chain
Shai-Hulud 2.0:如何Secure Software Supply Chain 第二波Supply Chain
最近的 ESLint 黑客事件Software Supply Chain 的隱憂提升到新的層次
20 億次 npm 下載面臨加密惡意軟體的風險:開放原始Supply Chain 安全的警號
Software Bill of Materials (SBOM) 解釋
軟體供應鏈安全:什麼是軟體供應鏈安全?
0 結果。請再試一次。
