檔案結構驗證
「檔案結構驗證」透過在傳統資安工具介入之前,於結構層級分析檔案,從而提供早期階段的可視性與控制能力。
- 早期檔案控制
- 深入的內容洞察
- 最佳化處理
OPSWAT 獲得以下機構的信賴
在執行安全性動作前驗證檔案結構
擷取潛在風險對象
例如巨集、超連結或元資料
塊
格式錯誤或可疑檔案
早期
支援
160 多種檔案類型
包含複雜格式及 AI 模型檔案
減少不必要的沙盒化與繁重的分析
提升下游引擎性能
啟用
物件層級
資訊安全政策
檔案過於複雜
以至於傳統安全措施難以應對
現代檔案格式——包括任何能夠封裝或嵌入其他檔案的格式——隱藏著傳統工具無法妥善分析的風險,從而造成盲點、效率低下,並增加風險暴露程度。
能見度受限
基於簽名的資安工具將複雜的檔案格式視為單一二進位物件,僅掃描已知的模式,卻會忽略嵌入的元件,例如巨集、嵌套的壓縮檔以及隱藏的有效載荷。
低效的安全處理流程
所有檔案無論風險高低,都會經過嚴格檢查,這不僅增加了處理延遲,也浪費了資源。
不完整的保護
基於偵測的方法在面對未知威脅時往往力不從心,而檔案修改方法則可能不適用於重視資料完整性的環境。
先分析,再決定。
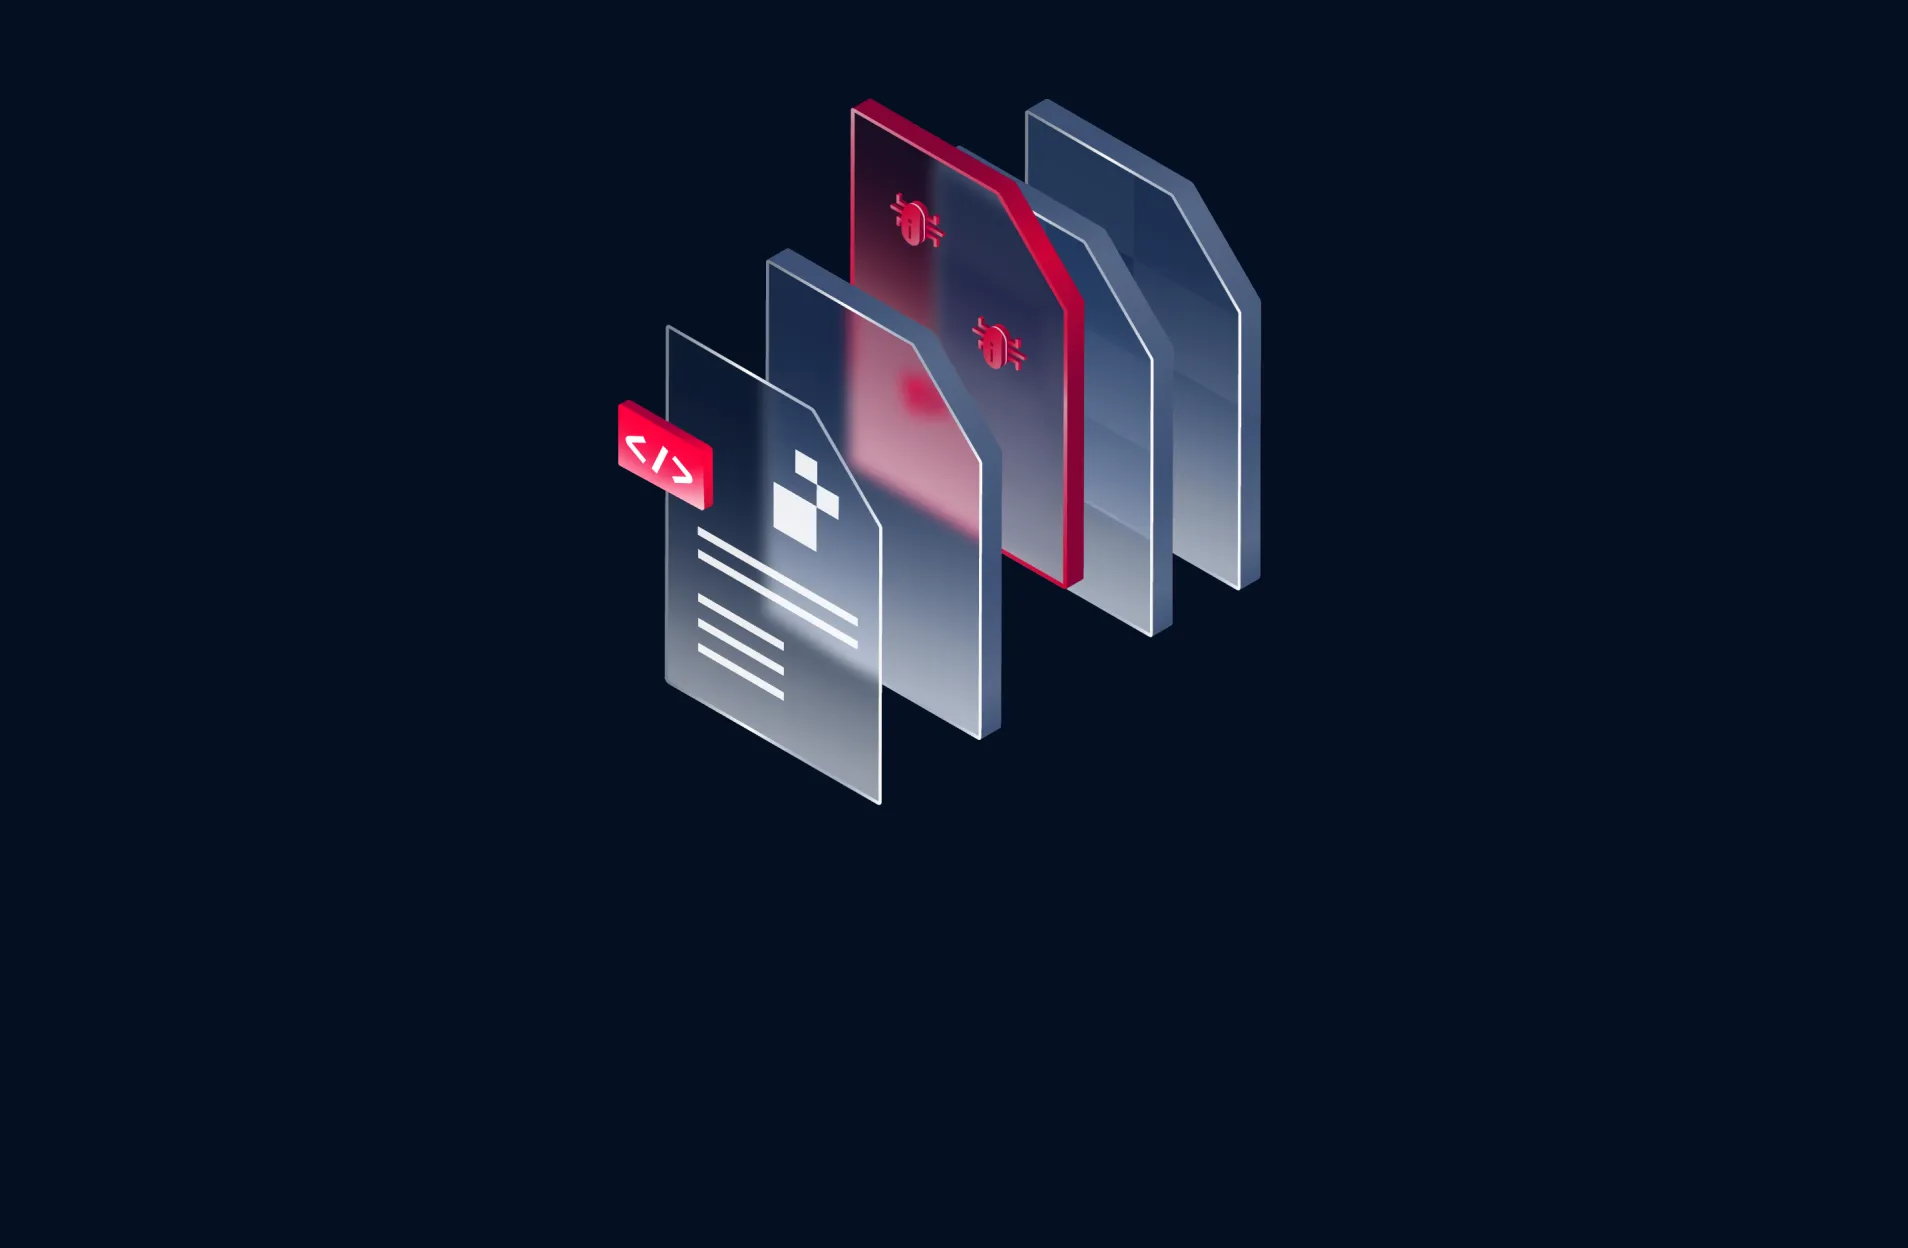
「檔案結構驗證」會在執行前檢查檔案結構與組件,從而協助做出更明智、更快速且更精準的安全決策。
結構檔案驗證
根據格式規範驗證檔案,以便及早偵測異常情況與格式錯誤的內容。
深度內容可見性
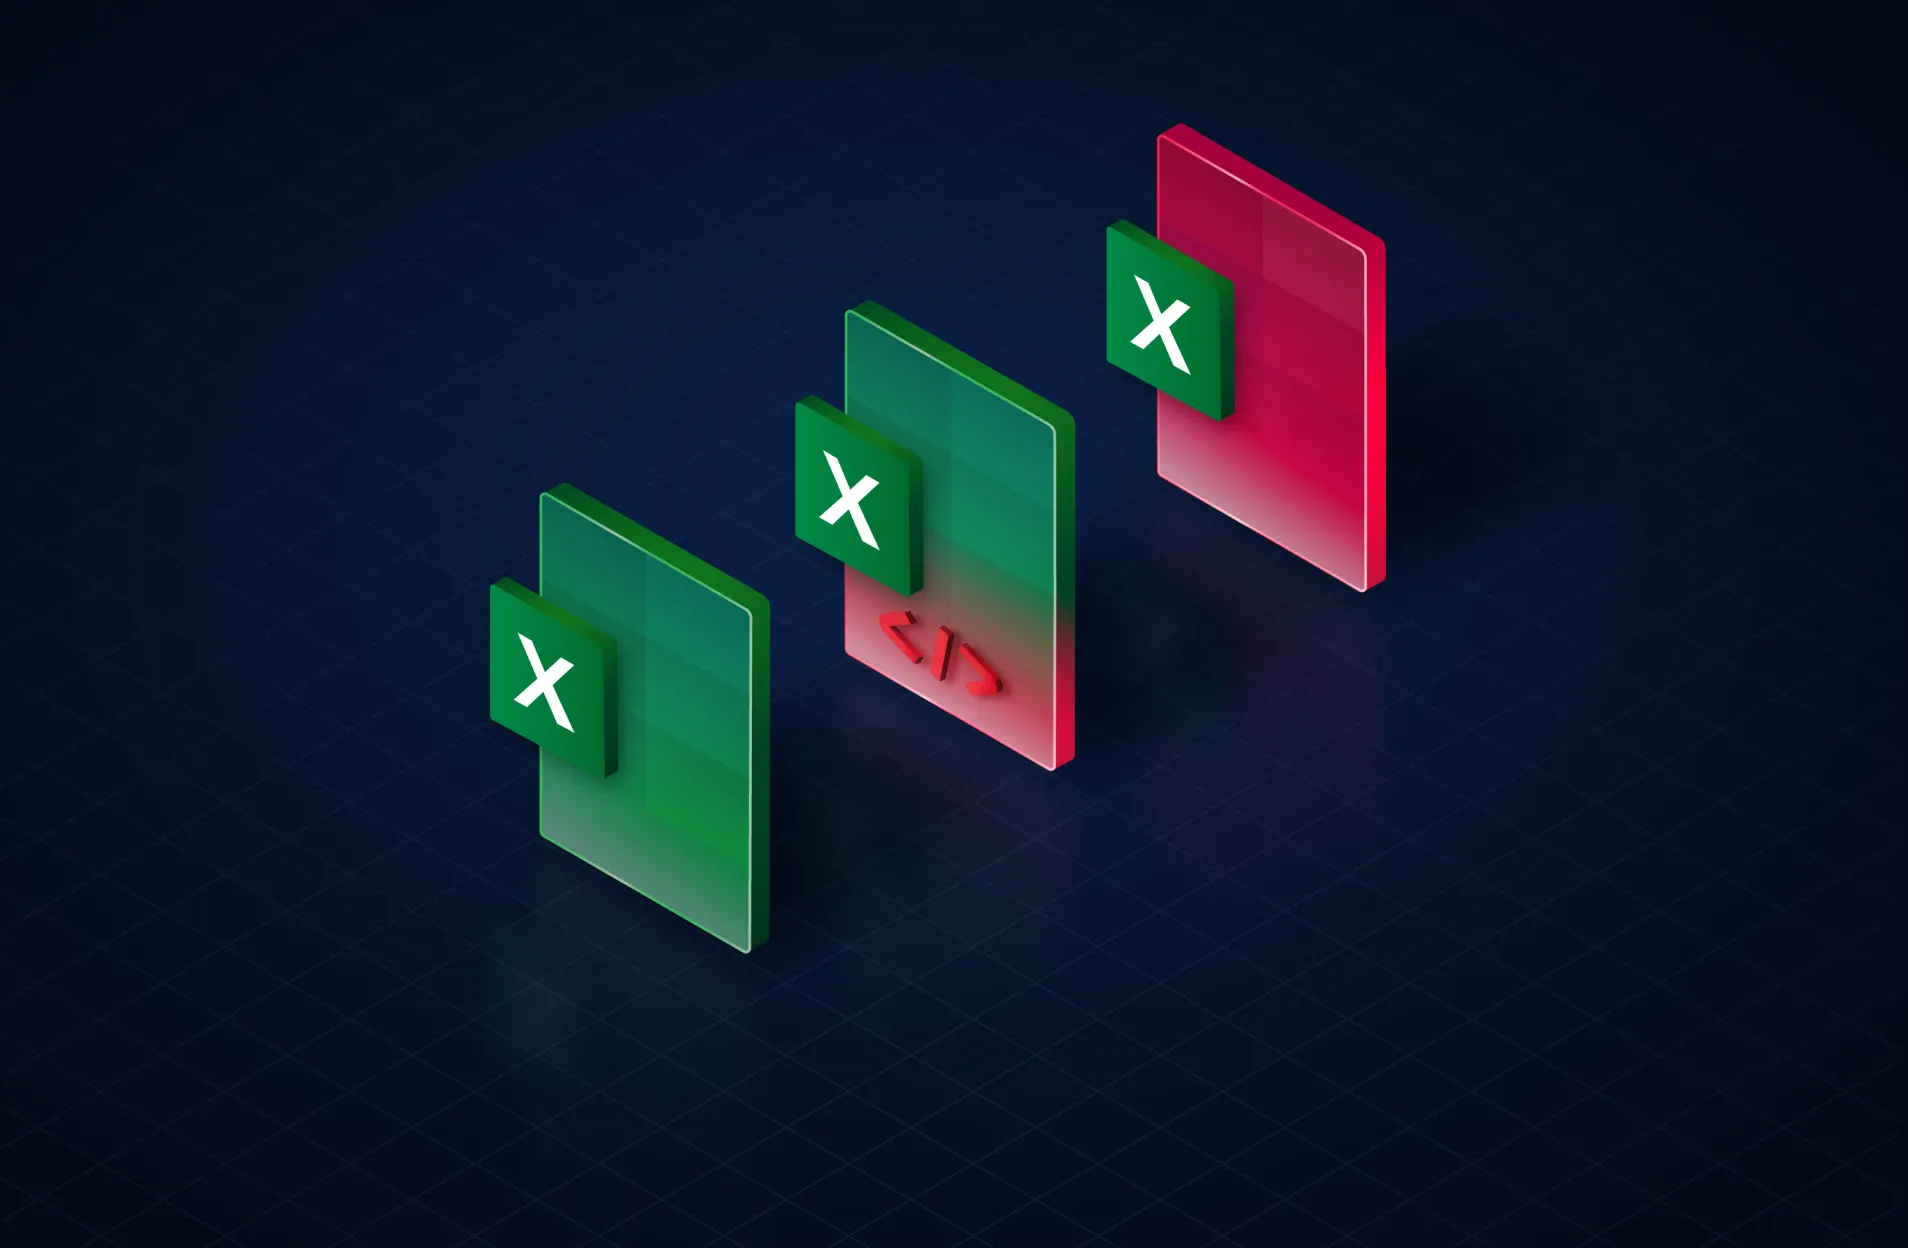
運用「內容無害化與重建」(CDR)原則,提取並揭露嵌入式物件(如巨集、連結及元資料),以便進行全面檢查——直達最深層的檔案層級。
智慧型路由與控制
套用物件層級的政策,並將相關內容導向適當的安全引擎。
每份檔案皆具備早期智慧分析
檔案結構驗證會在進階安全引擎運作之前執行,藉此預先處理並整理檔案結構,以便後續分析能更有效率地進行。
 步驟 1
驗證檔案結構
根據規格檢查檔案格式的完整性,以盡早識別格式錯誤或可疑的結構。
- 步驟 2
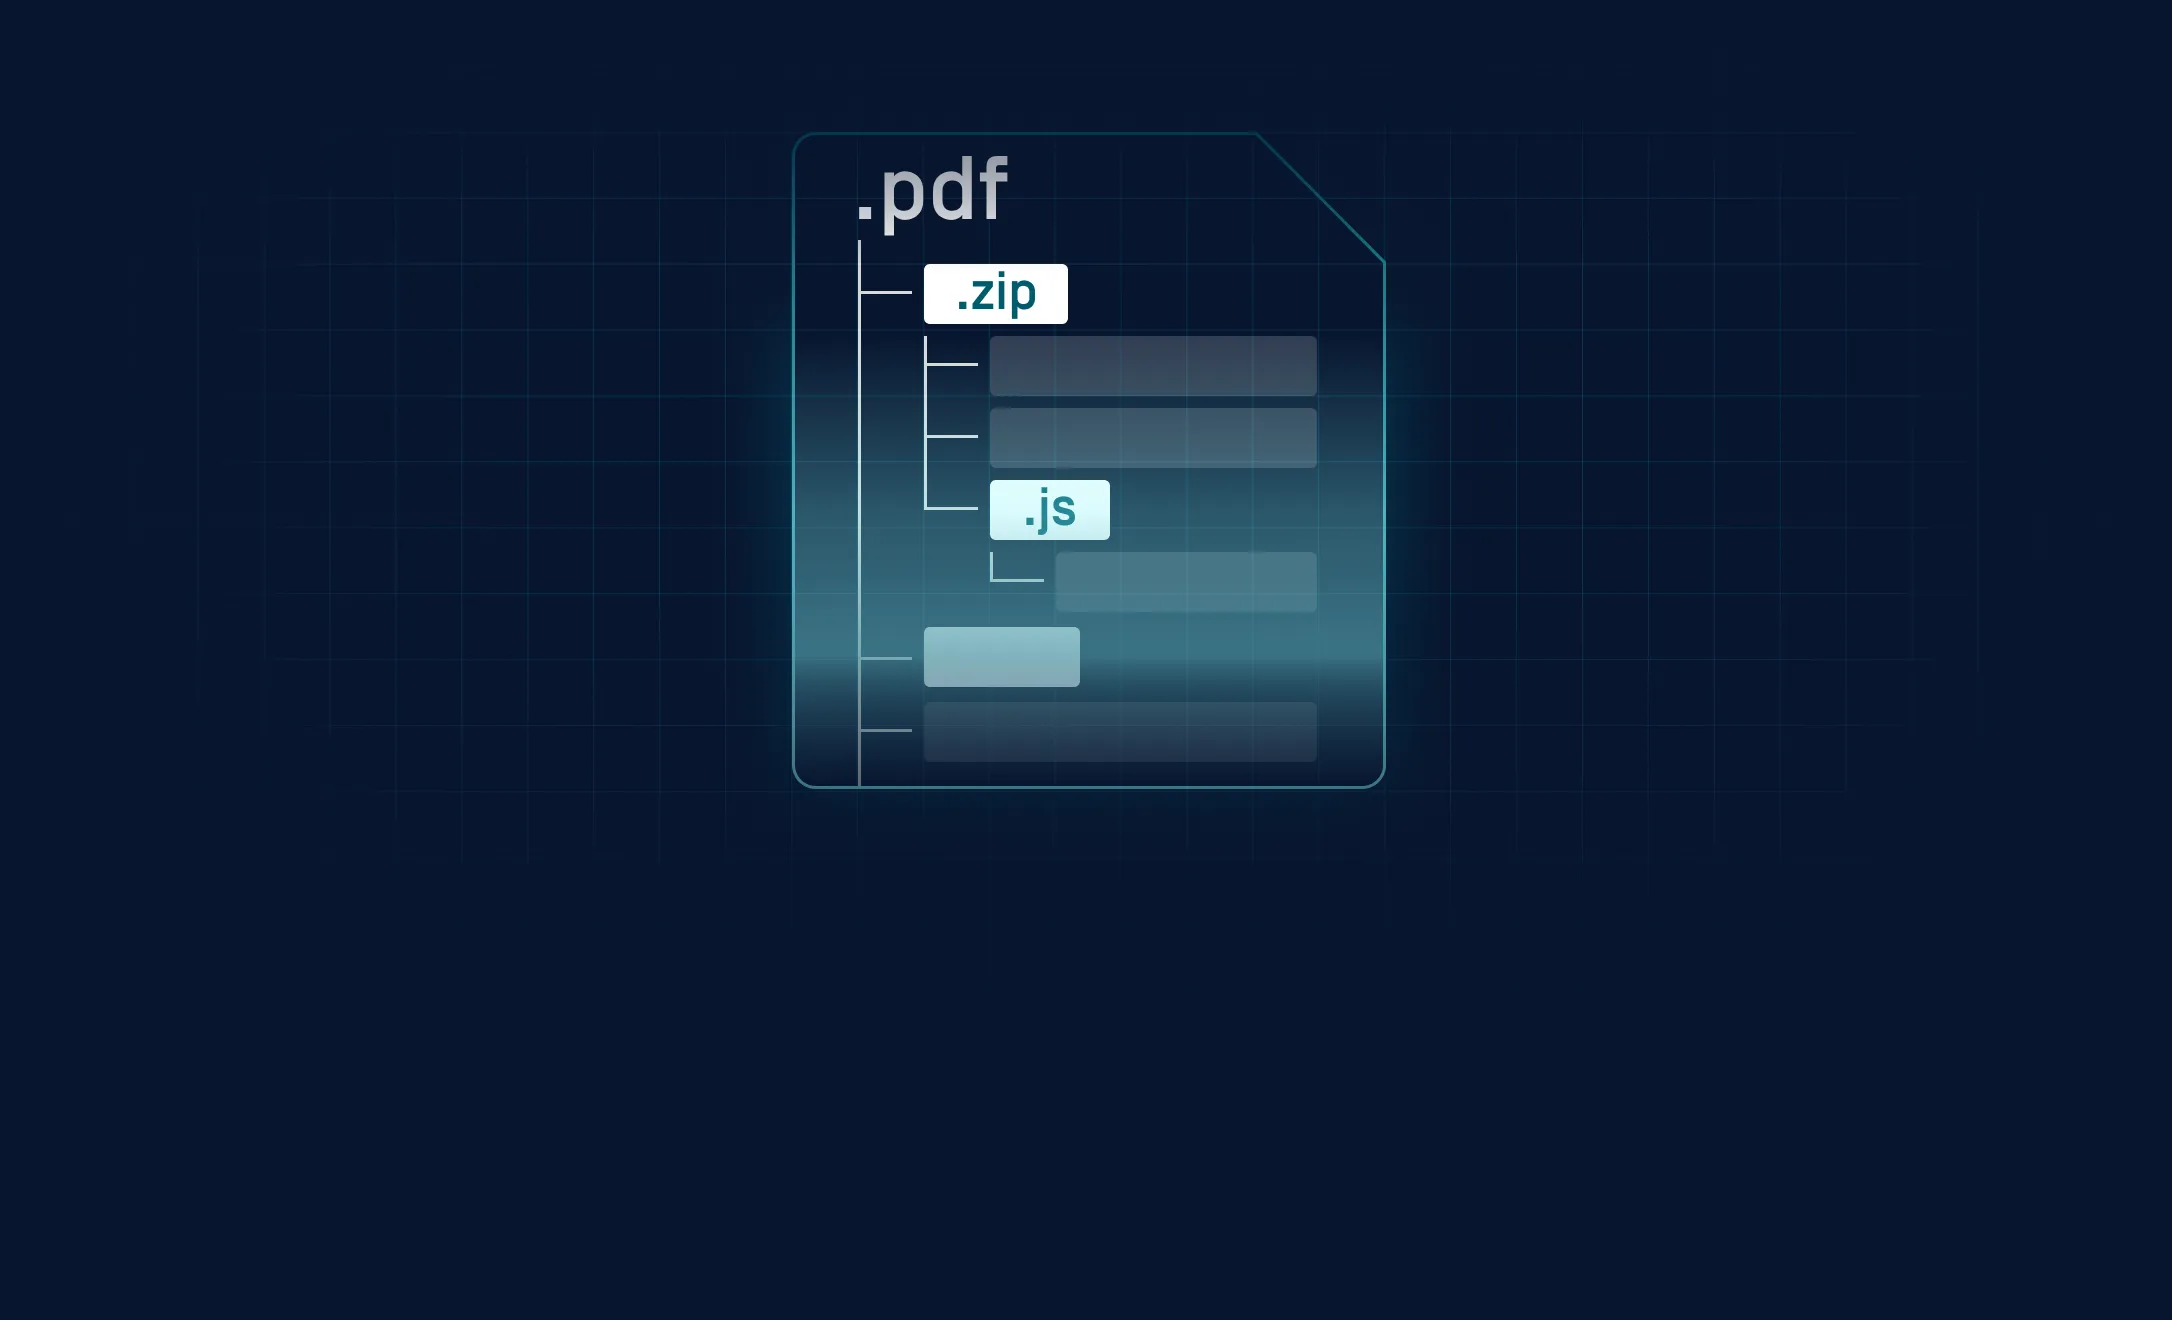
萃取嵌入式物件
將檔案拆解為巨集、附件和連結等組成部分,以便進行細部檢查。
- 步驟 3
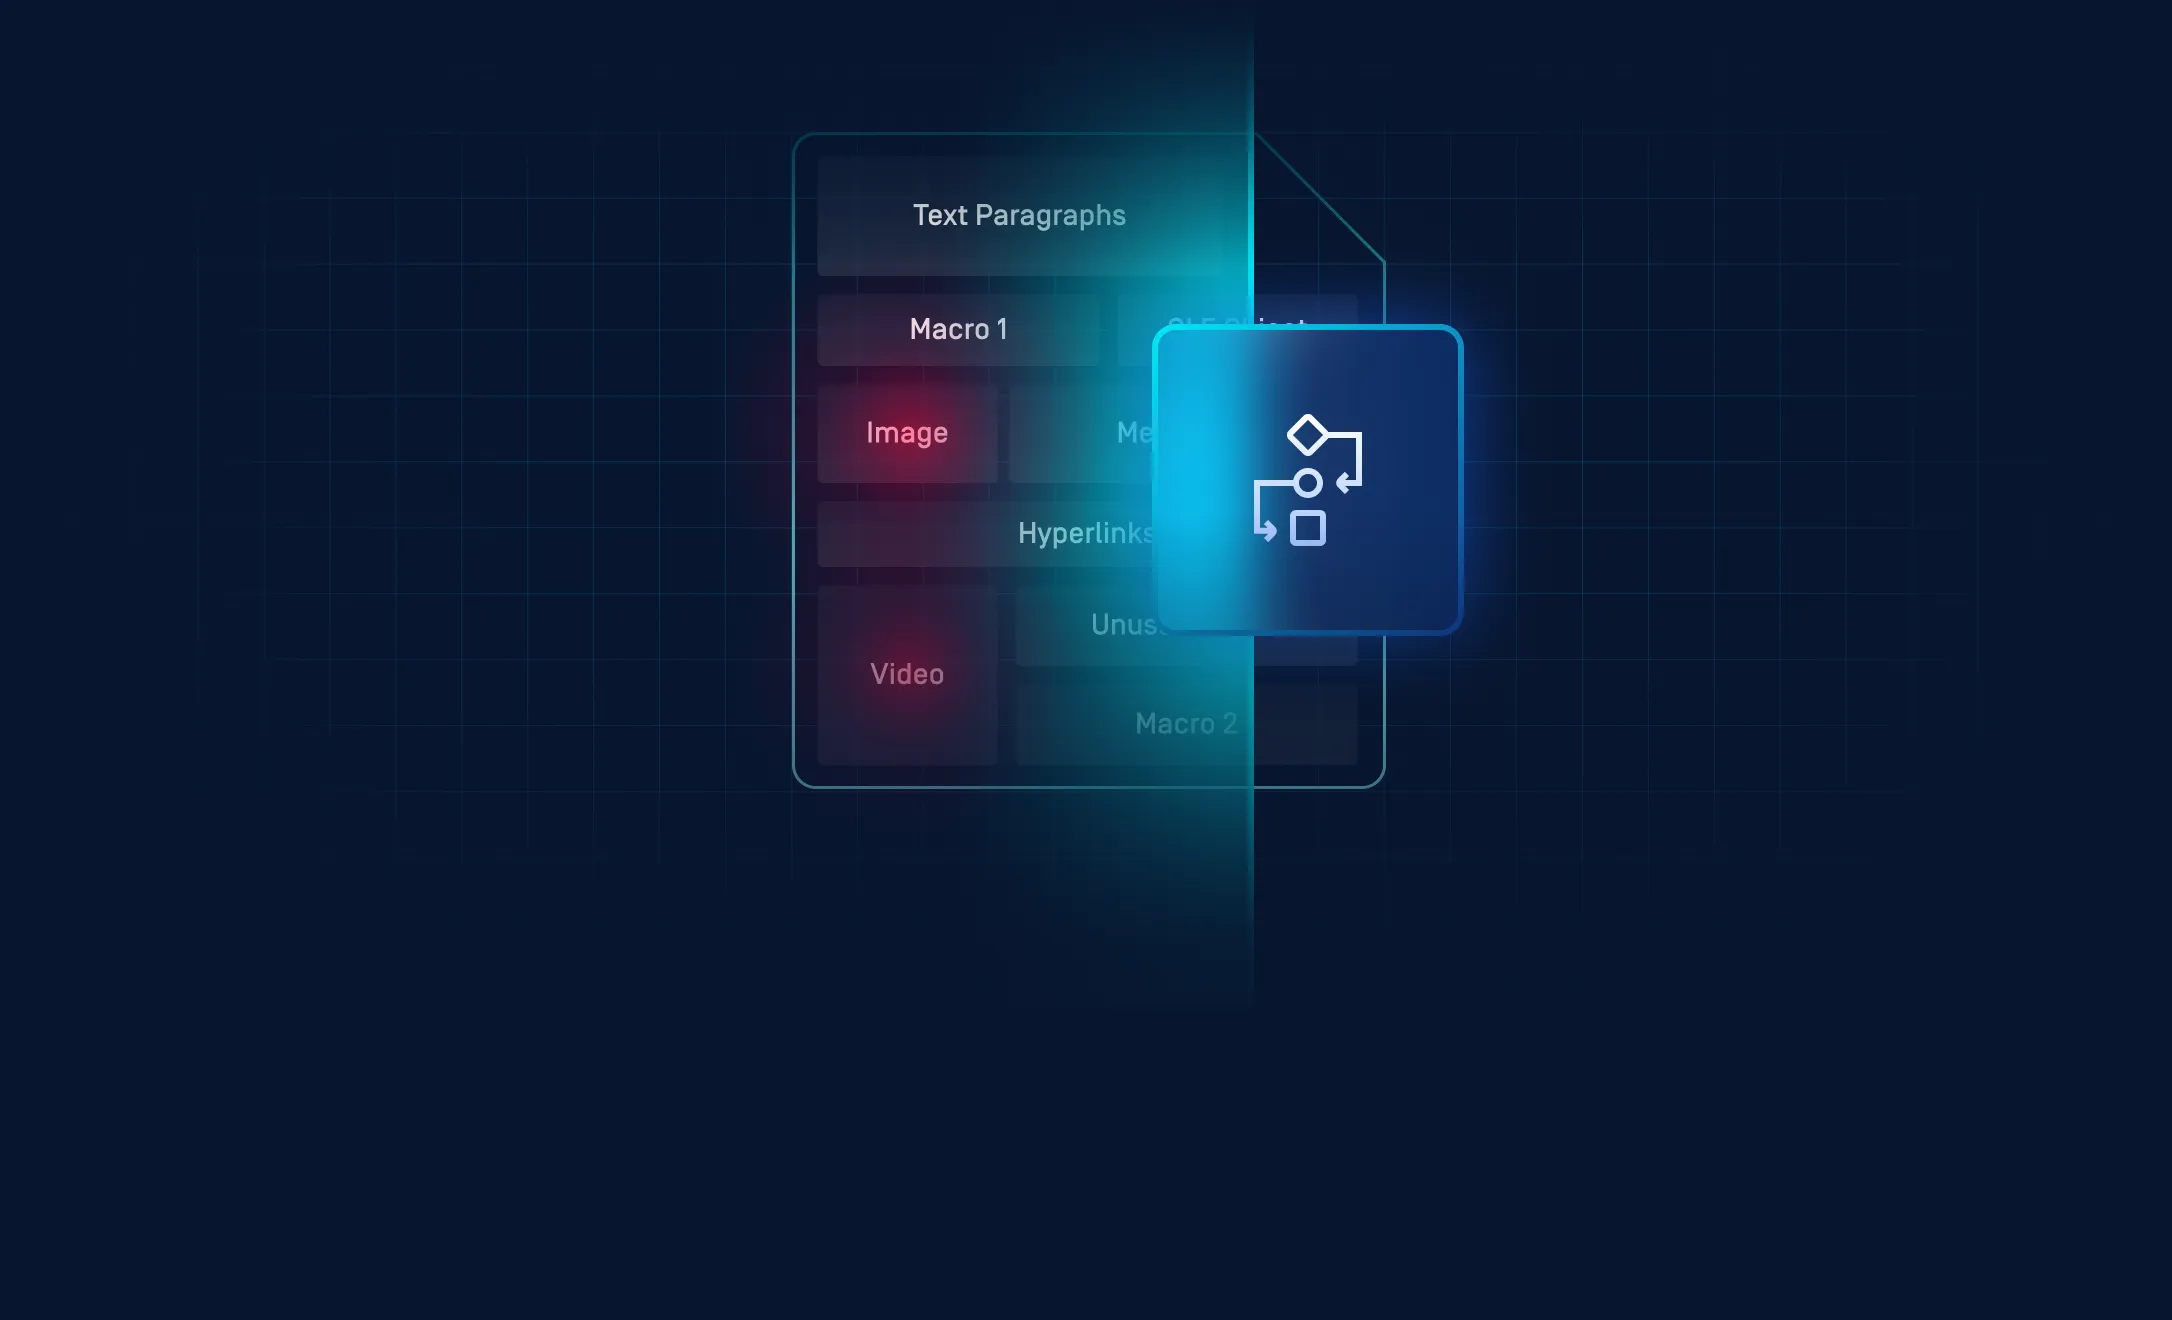
執行政策與路由
套用物件層級規則,並將風險內容傳送至 Predictive Alin AI、Metascan、Proactive DLP 、Adaptive 、Sandbox 、Reputation 或 Country of Origin。
主要功能與優勢
檔案結構驗證
及早偵測格式錯誤或不符合規範的檔案,在展開更深入的檢查之前降低風險。
物件層級提取
全面掌握所有嵌入式元件的狀況,以便做出精準且有根據的安全決策。
選擇性處理
僅將相關內容傳送至下游引擎,藉此提升效能並降低處理開銷。
基於政策的封鎖
啟用內建且可自訂的政策,以封鎖符合定義條件的檔案和物件。
實際觀看檔案結構驗證的運作過程
瞭解「檔案結構驗證」如何對風險對象進行結構檢查、擷取資料並執行政策,或將其傳送至下游引擎。
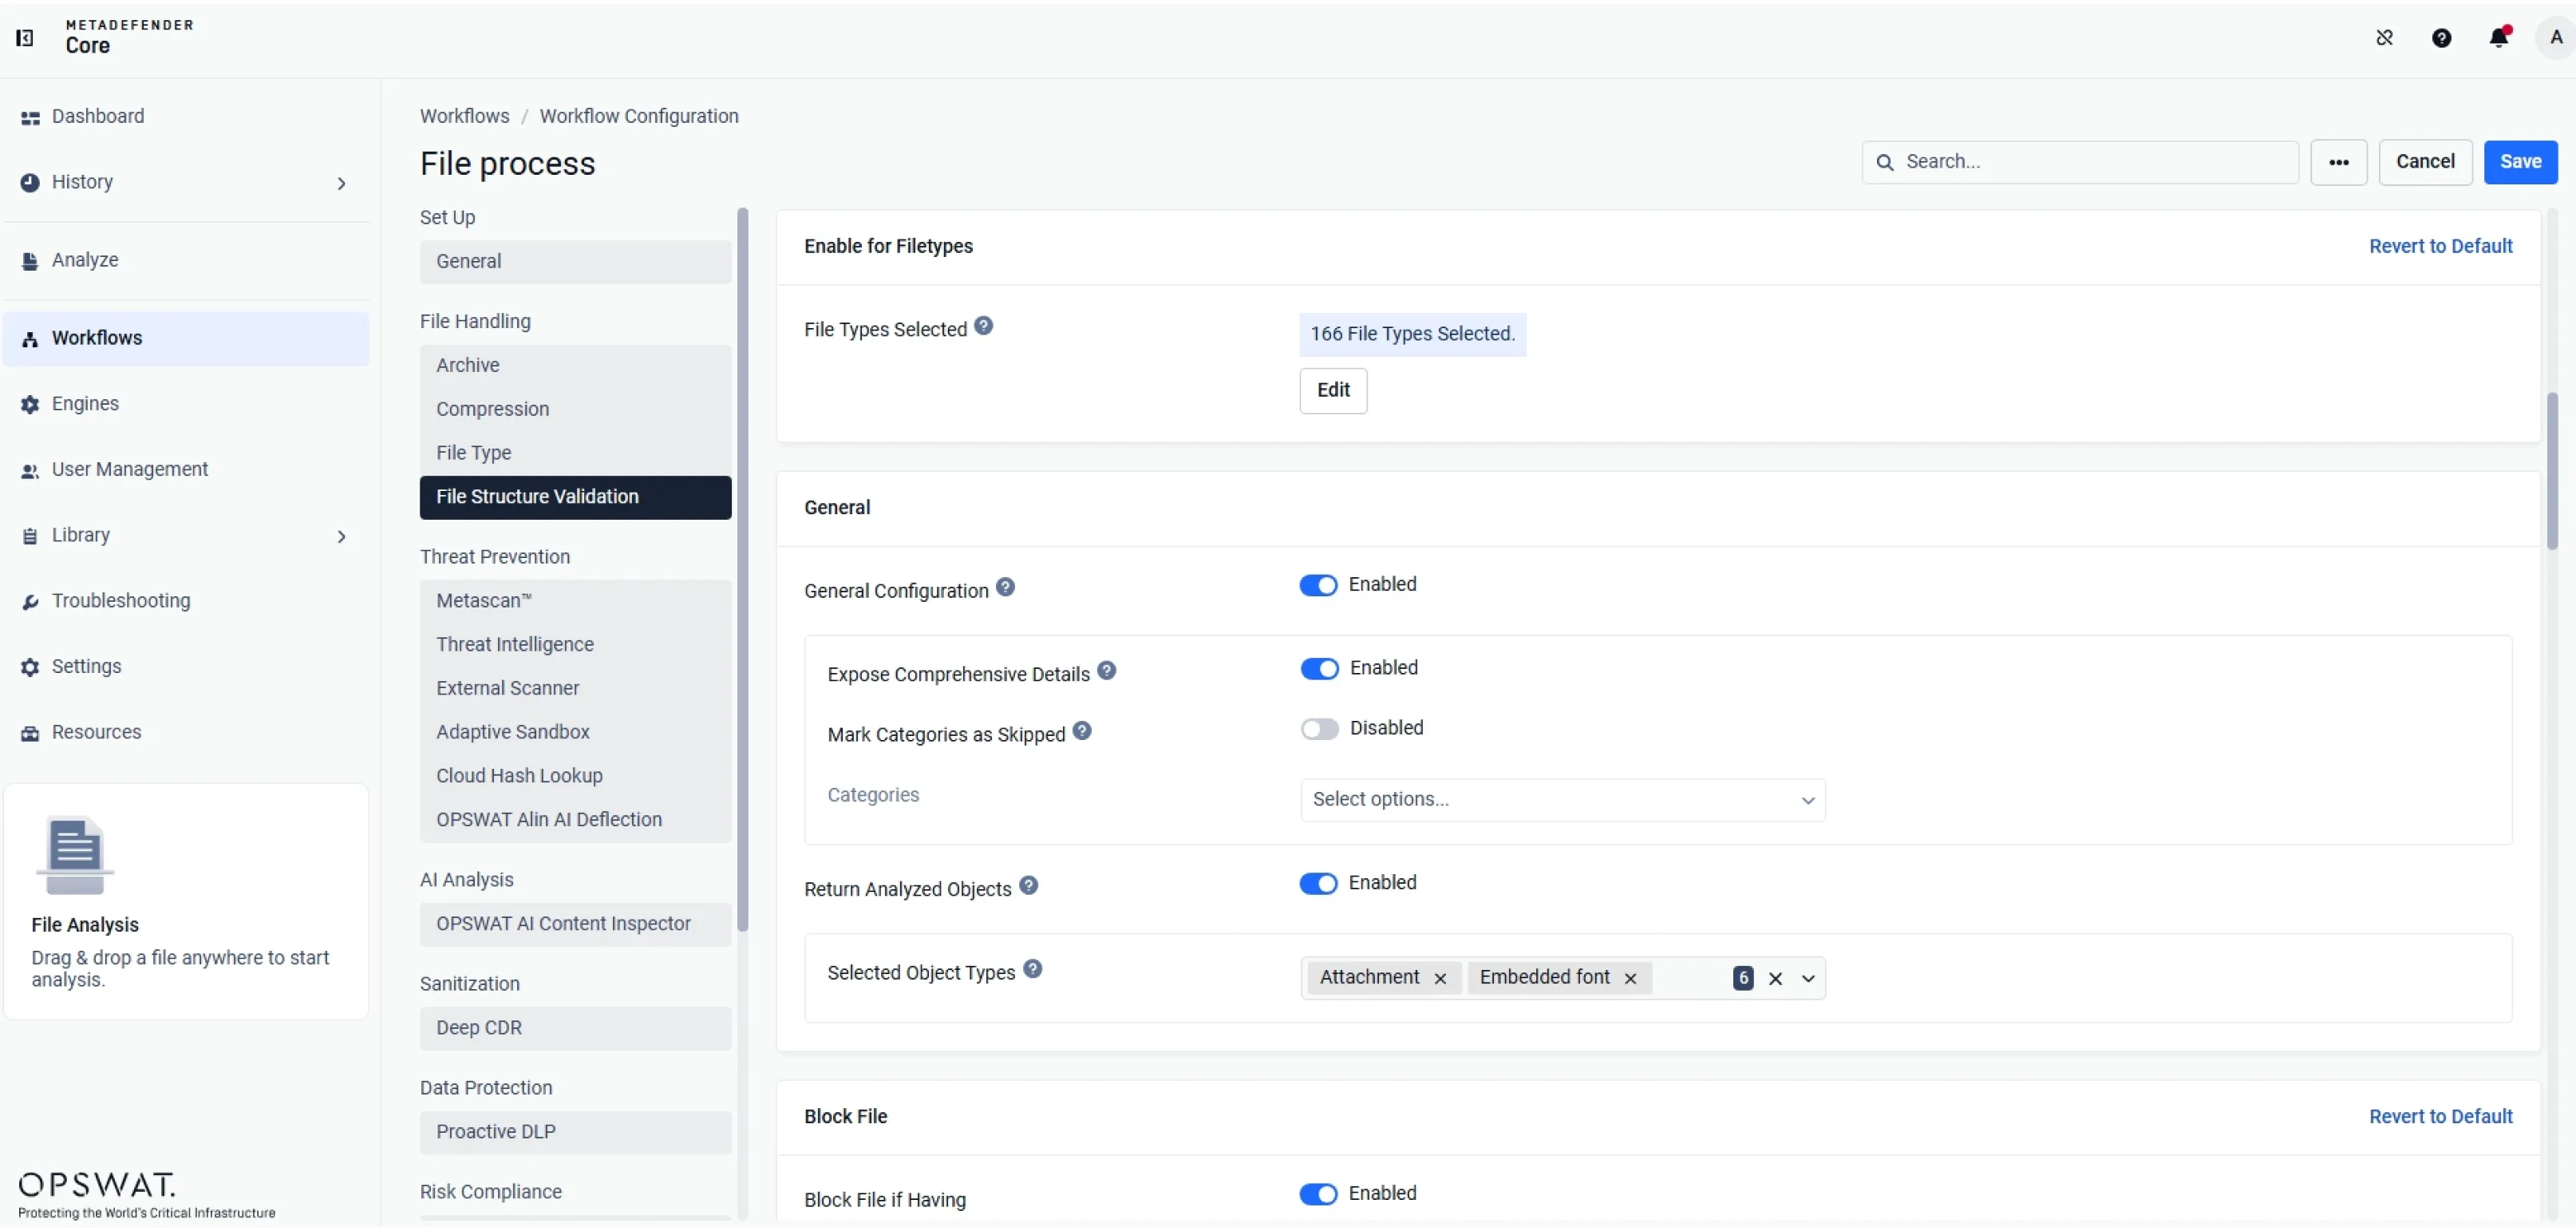
可驗證 160 多種檔案類型的格式規範。
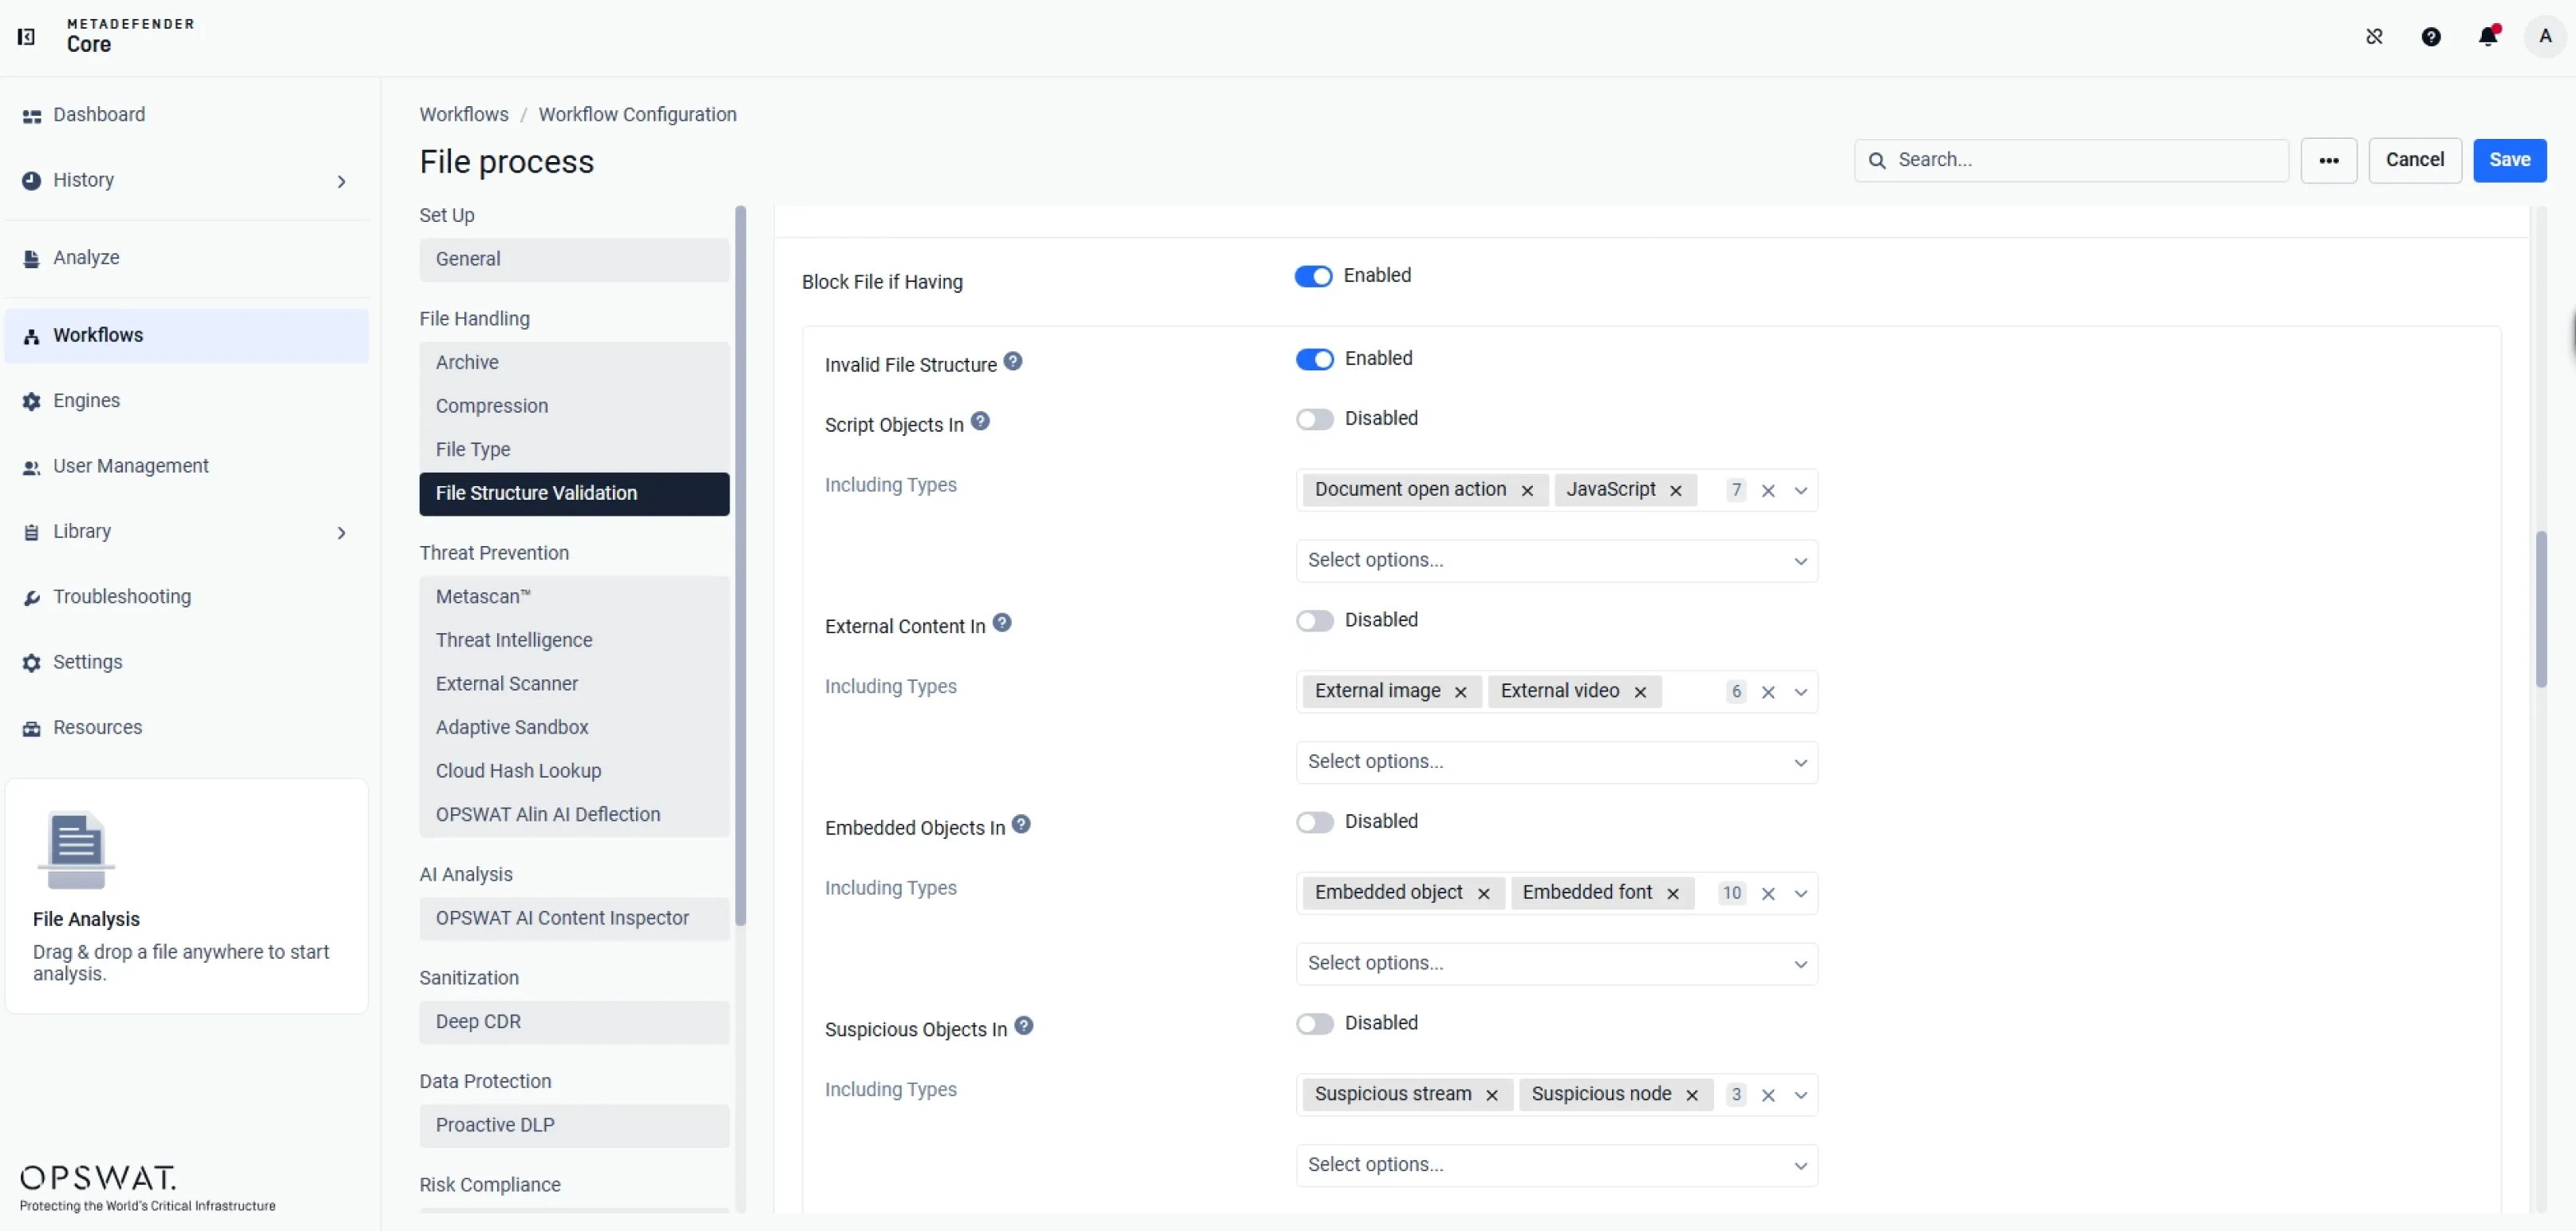
套用內建及基於 JSON 的規則,以封鎖特定內容和物件類型。
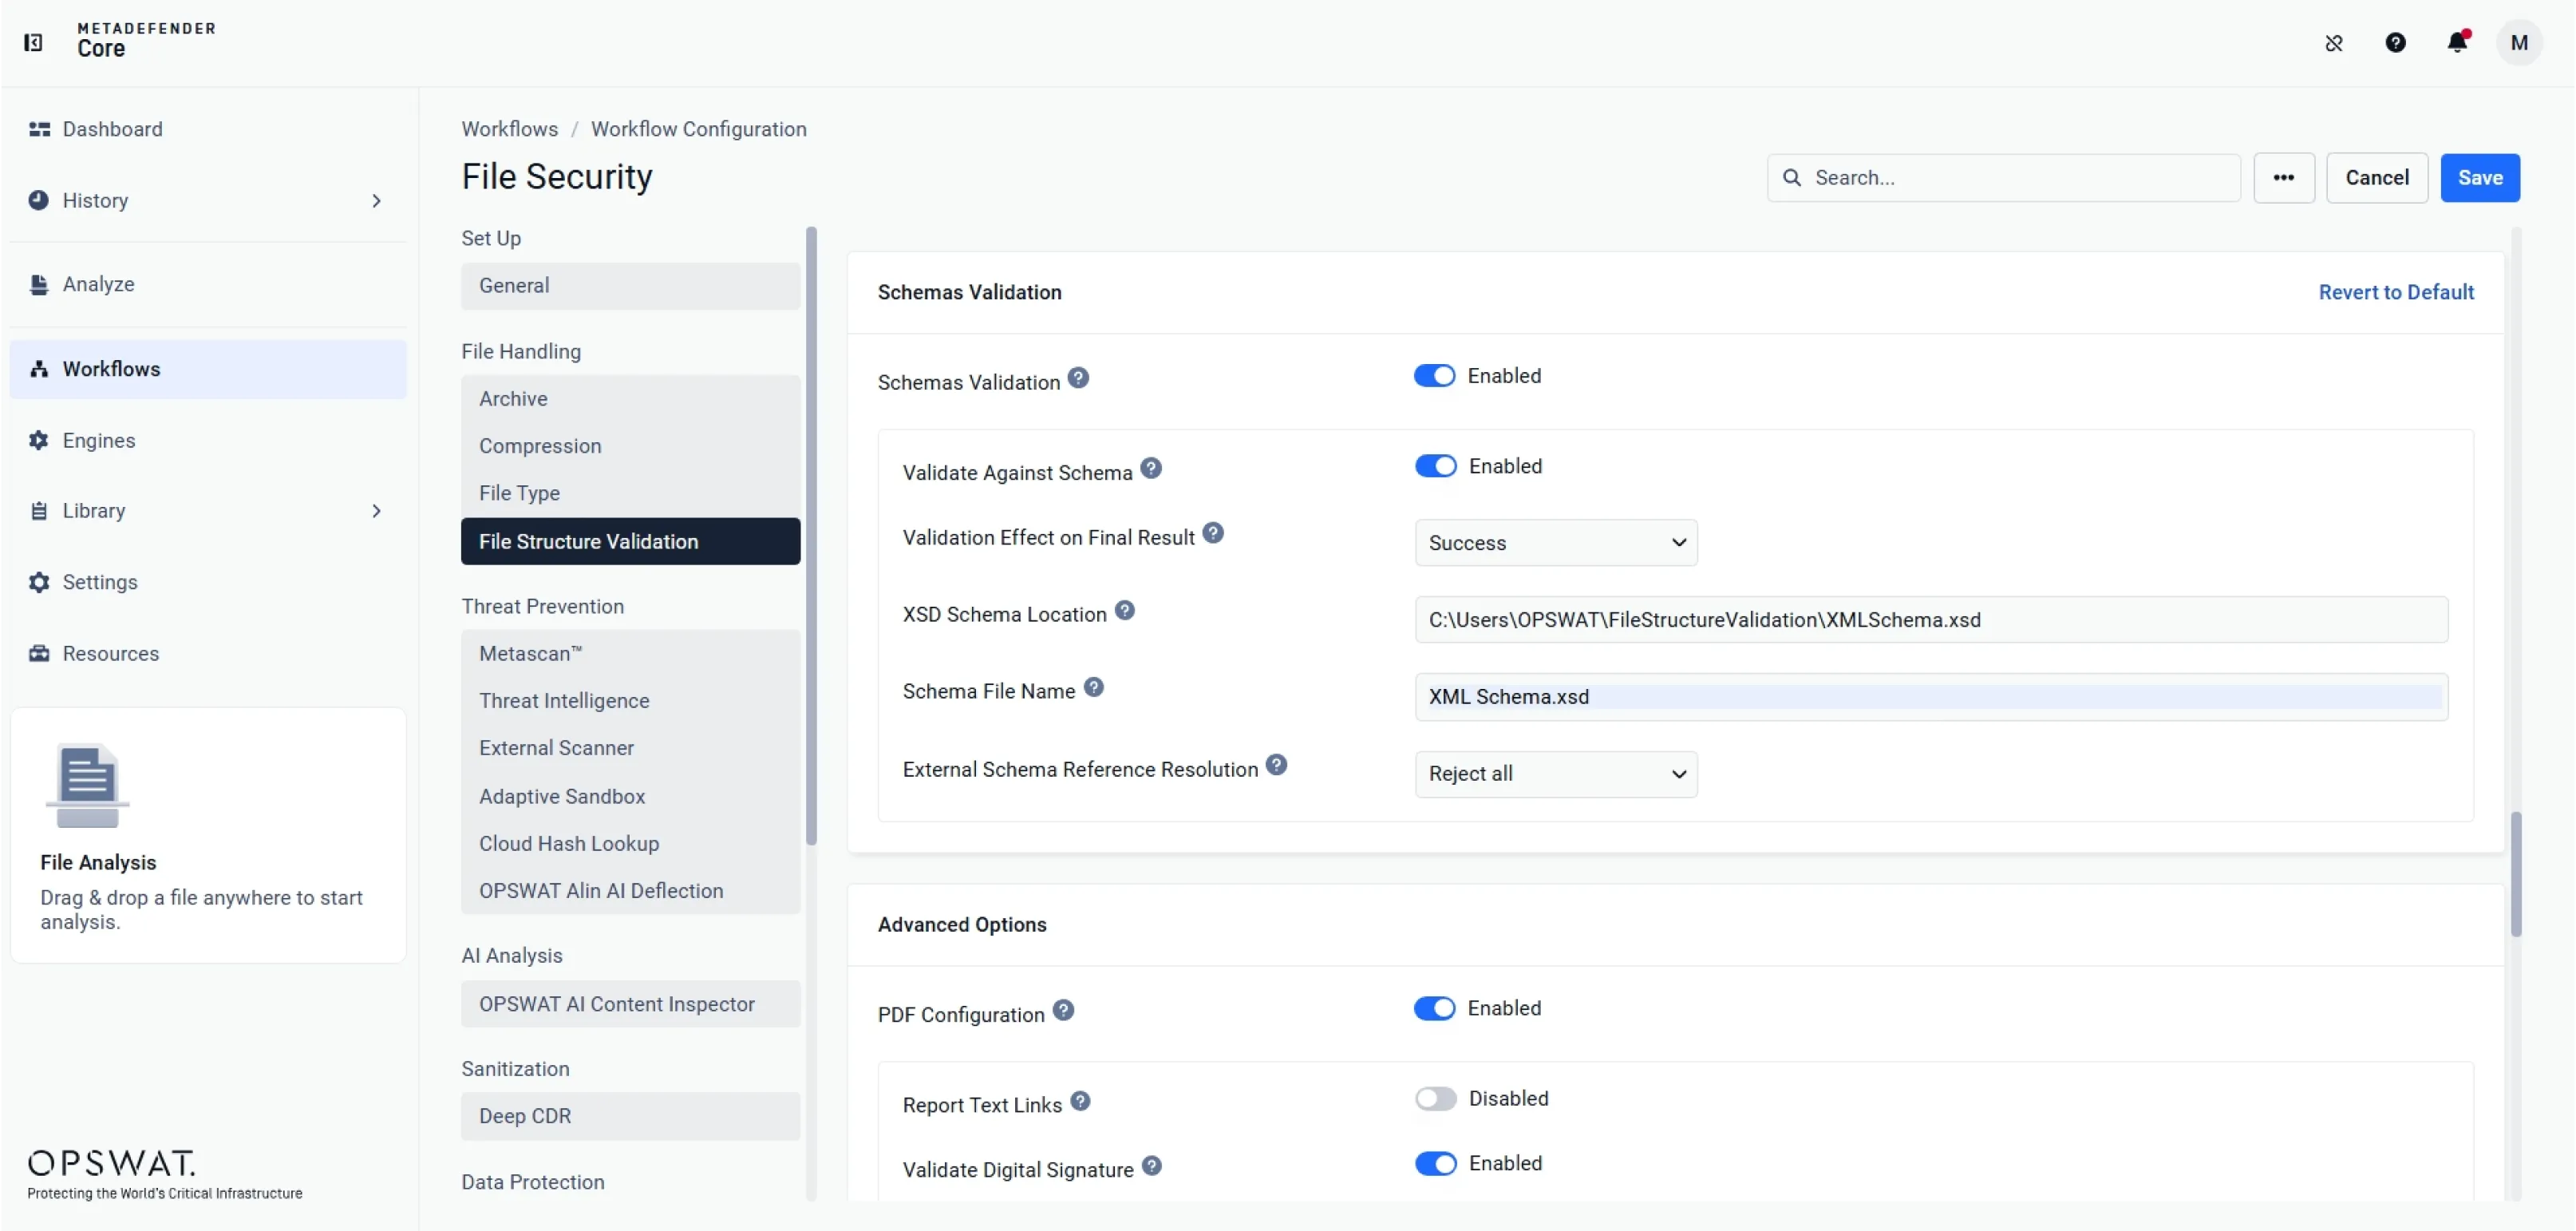
根據 XSD 模式驗證檔案。適用於 XML、ZEI、JNLP、TDS、RDF、BML、MPD 及 TTML
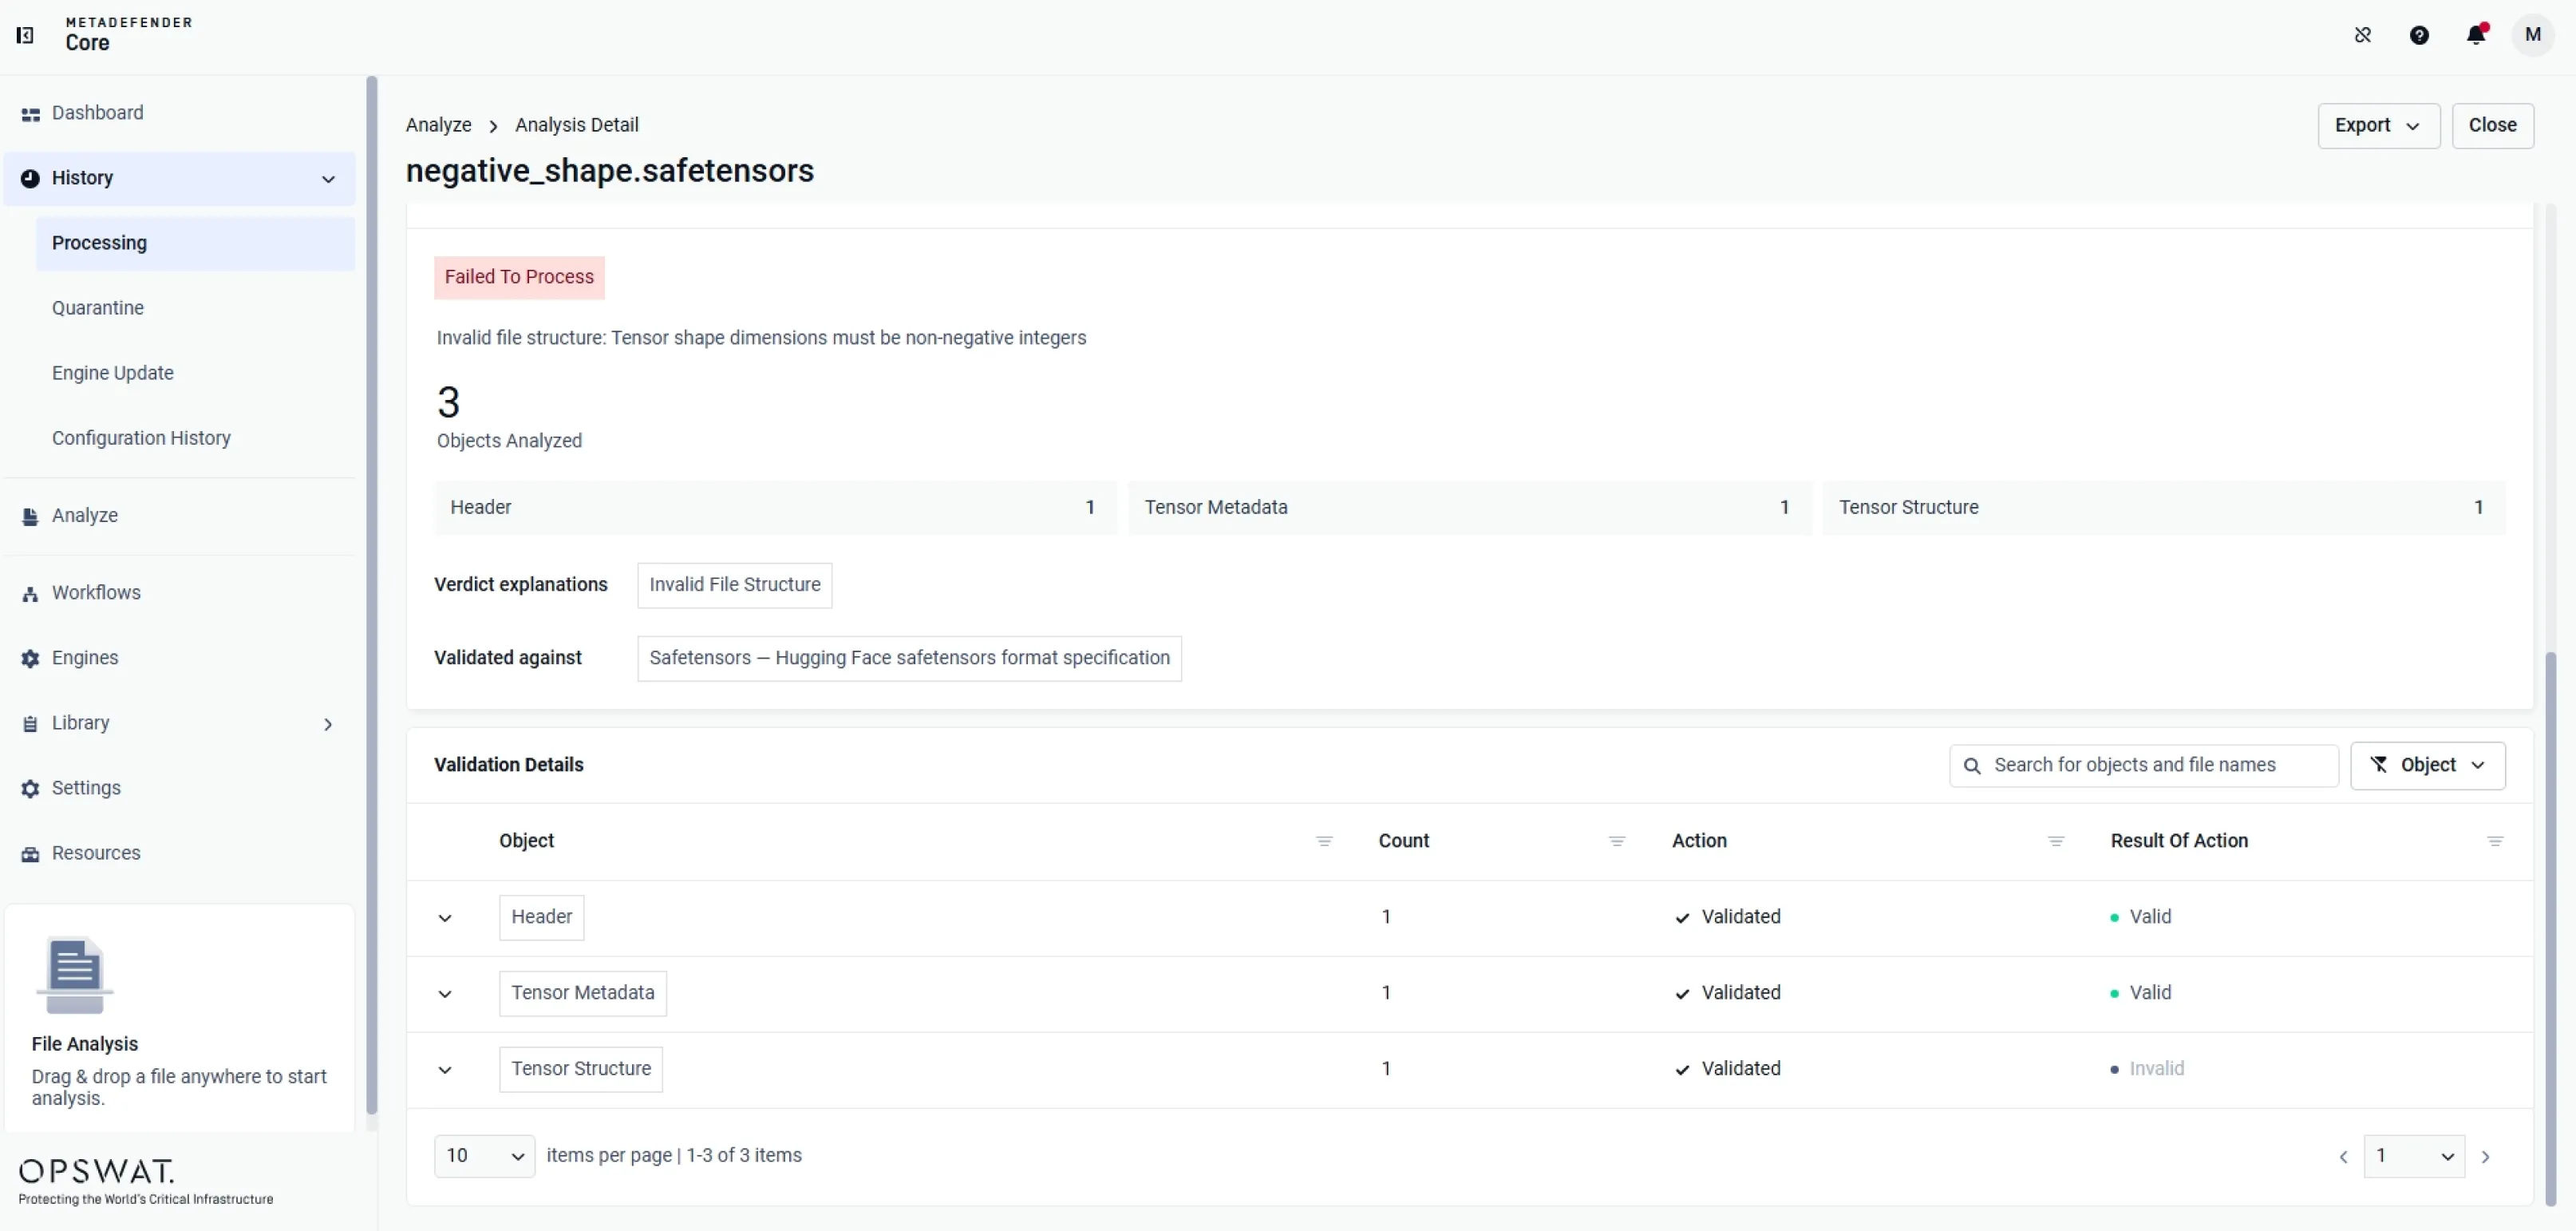
在其他引擎介入之前,便會將結構檢查未通過的檔案在入口處攔下。
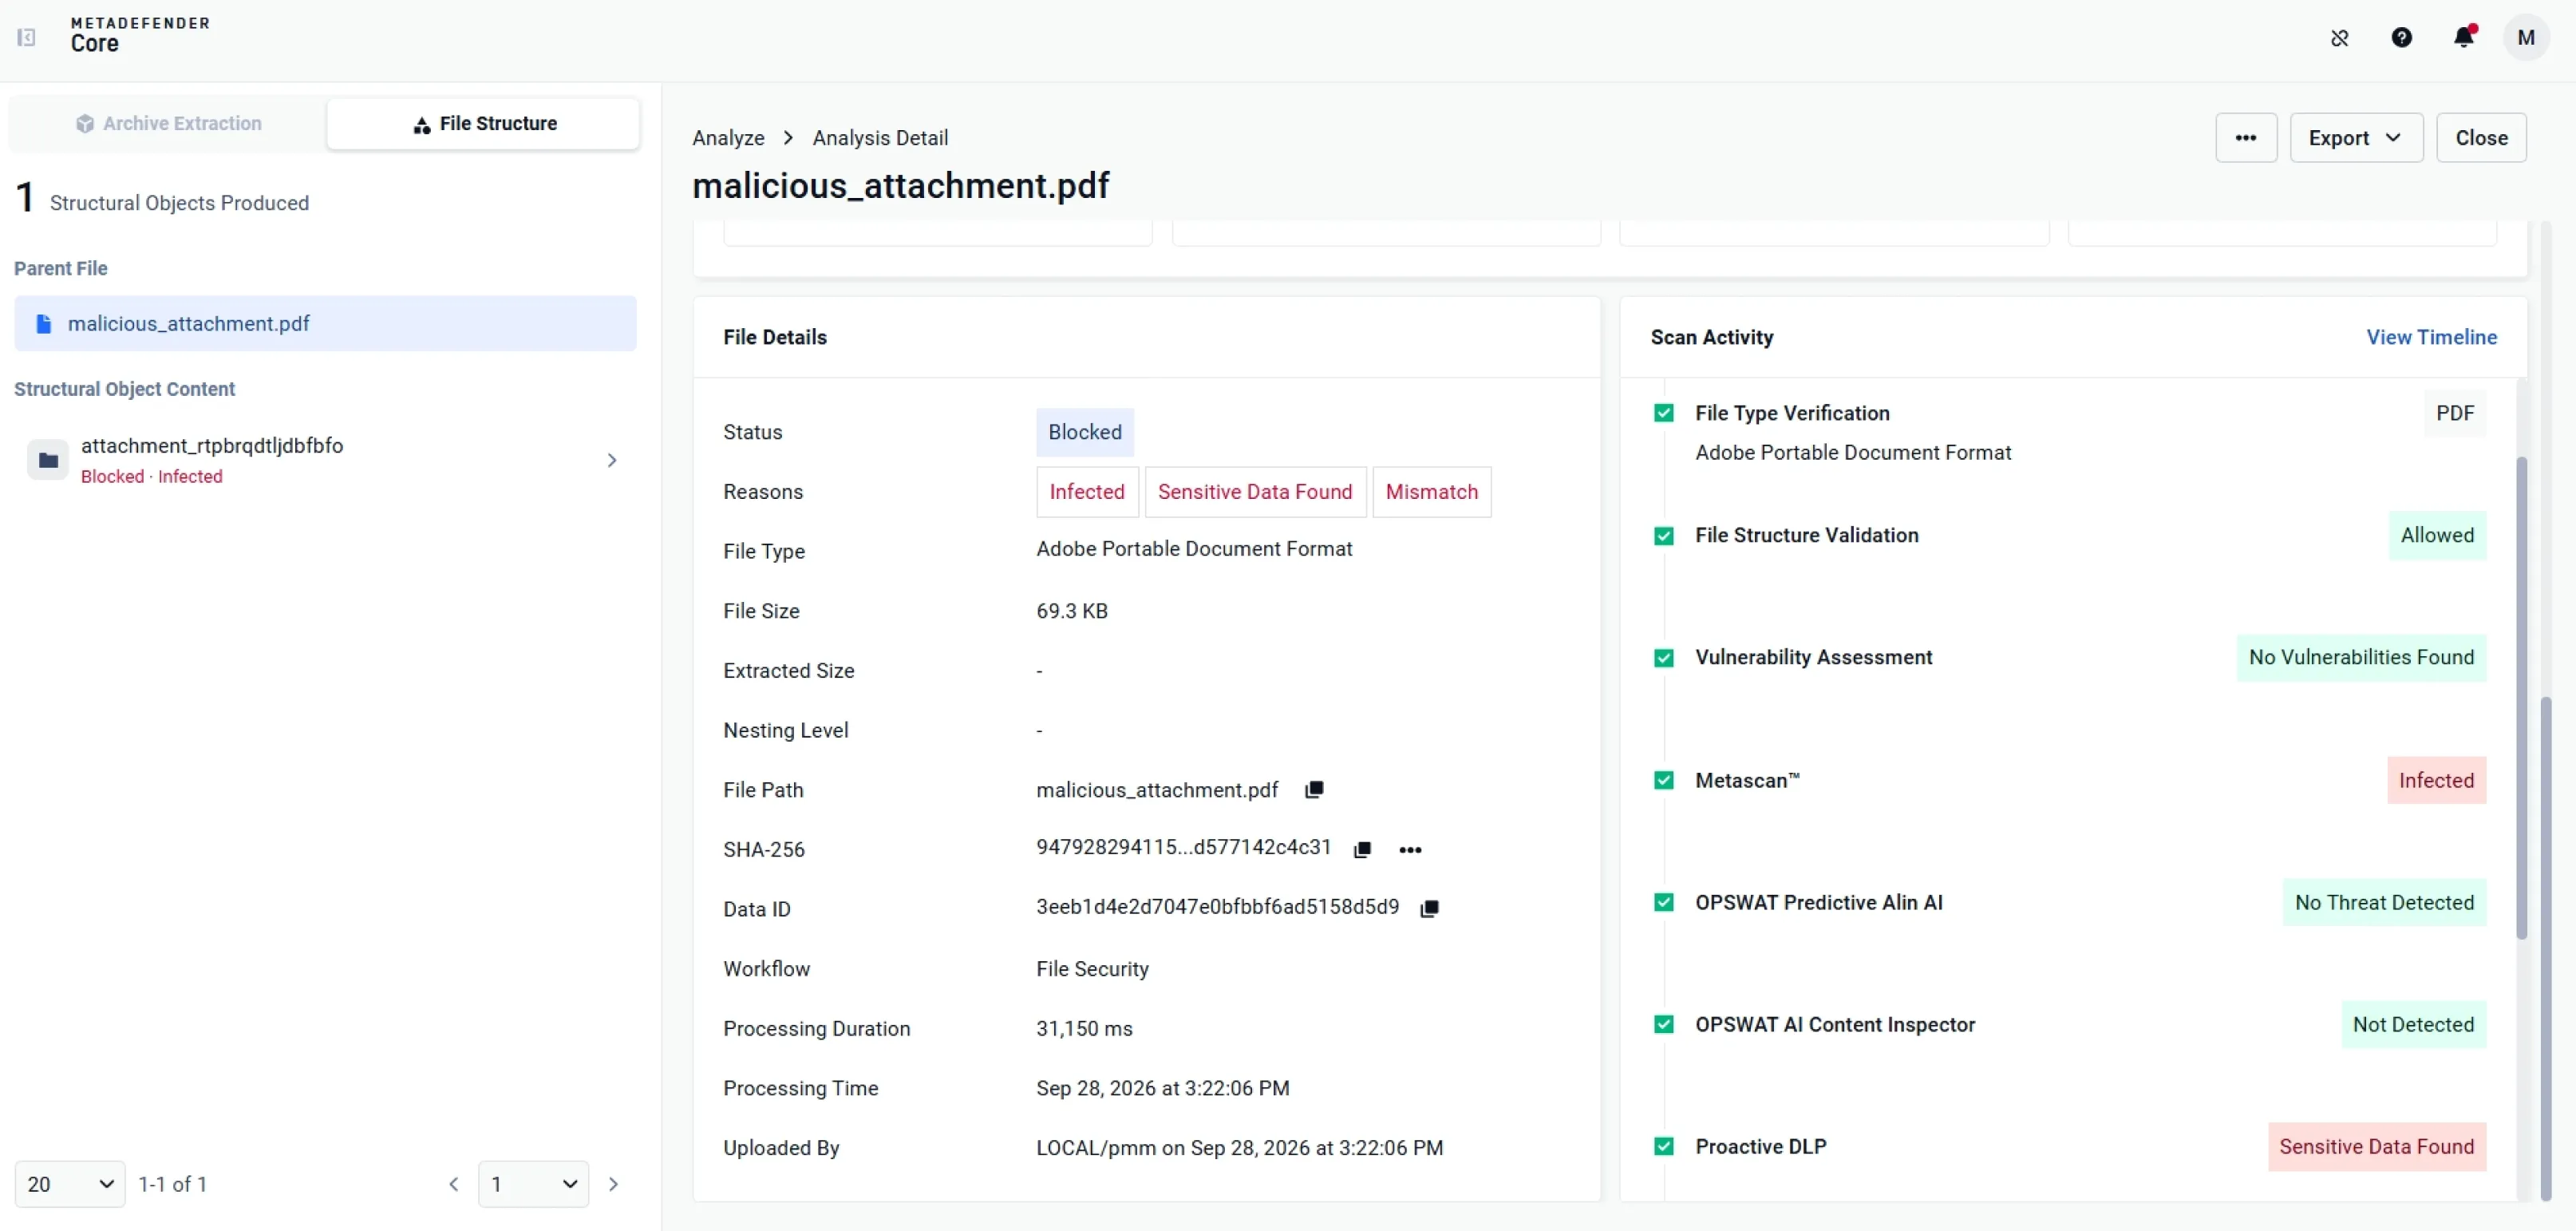
將風險物件萃取並轉發至下游引擎,以進行進一步檢查。
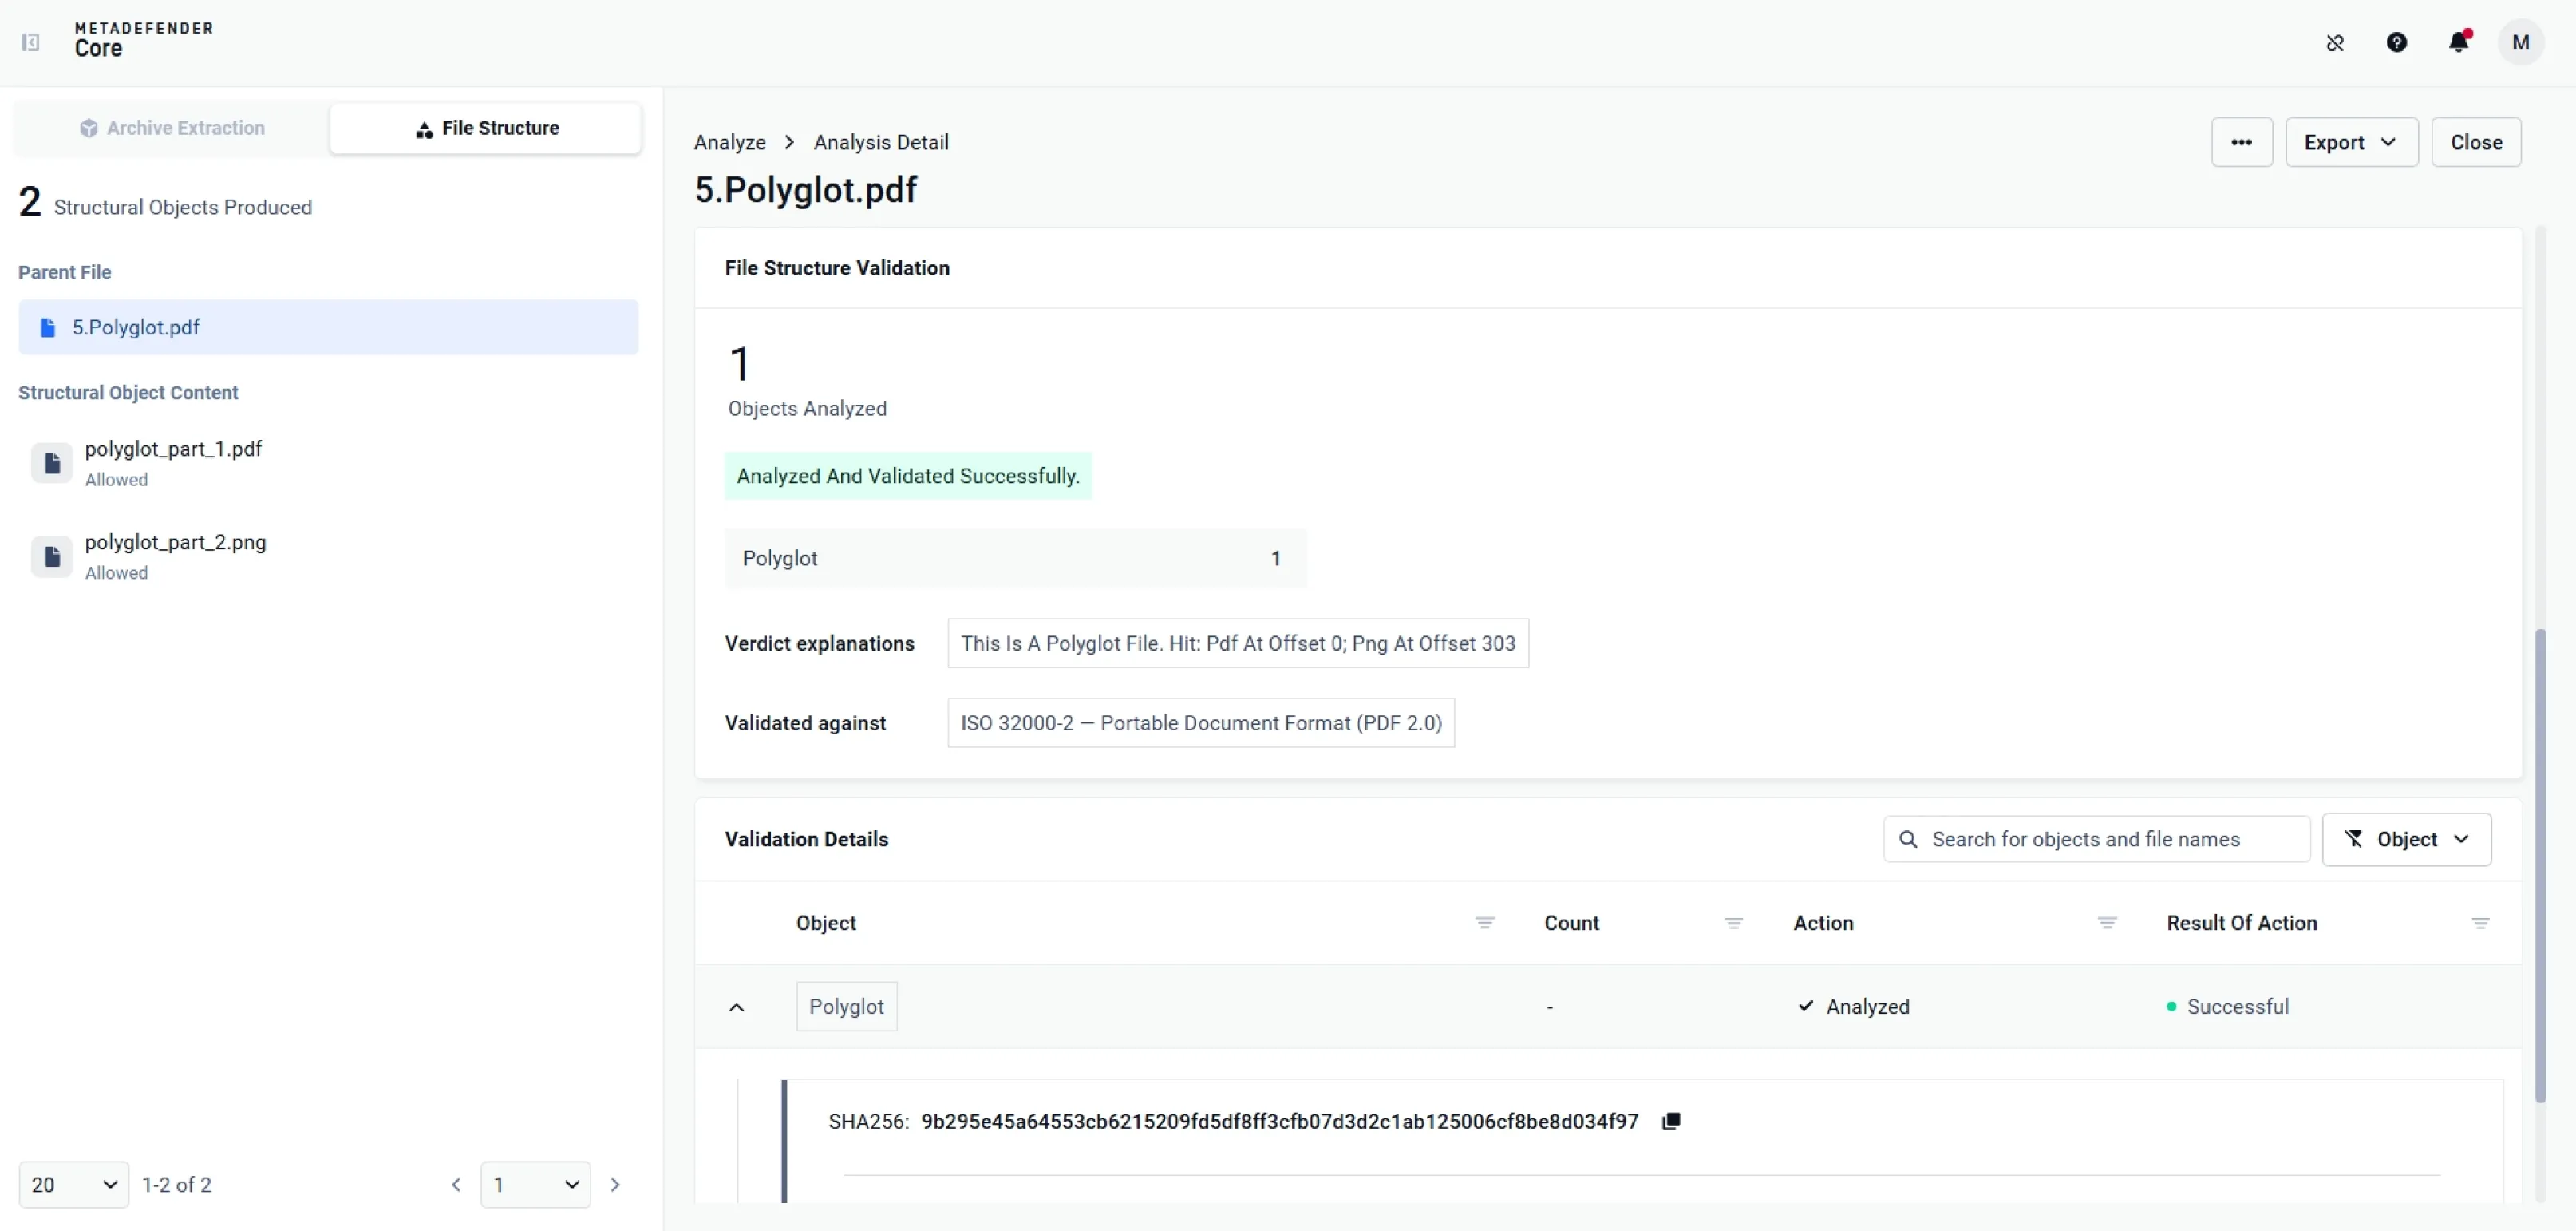
將主要格式與隱藏格式拆分並掃描為獨立檔案
 檔案格式驗證
可驗證 160 多種檔案類型的格式規範。
- 內建與自訂封鎖
套用內建及基於 JSON 的規則,以封鎖特定內容和物件類型。
- 模式驗證
根據 XSD 模式驗證檔案。適用於 XML、ZEI、JNLP、TDS、RDF、BML、MPD 及 TTML
- 無效檔案封鎖
在其他引擎介入之前,便會將結構檢查未通過的檔案在入口處攔下。
- 物件擷取與路徑規劃
將風險物件萃取並轉發至下游引擎,以進行進一步檢查。
- 多語言偵測
將主要格式與隱藏格式拆分並掃描為獨立檔案
部署選項
雲端
可擴展且由專業團隊管理的部署方案,可實現快速整合。非常適合尋求靈活性並希望降低基礎架構開銷的組織。
混合型
將雲端的可擴展性與本地端的控制能力相結合。在效能、合規性與營運靈活性之間取得平衡。
本地
在內部環境中實現全面控制。適用於受監管的行業及敏感環境。
資源

檔案驗證的必要性

為何檔案傳輸是惡意軟體的主要入侵途徑

