MetaDefender 儲存安全
Dell Isilon Storage Security
您已經投資了 Dell Isilon 大容量 NAS 平臺,該平臺將説明您無縫橫向擴展,允許使用者同時協作和處理相同的檔,甚至擴展到 雲端.
現在,如何確保儲存用戶端的安全?
跟 MetaDefender Storage Security 您可以
Run periodic scans on your entire storage by scheduling
automated processes.
通常,組織甚至需要 6-9 個月才能檢測到資料洩露 [1],這在臭名昭著的 2020 年對 SolarWinds 及其 18,000 名 Orion 客戶的 Sunburst 攻擊中得到了非常戲劇性的證明。
駭客不會立即讓他們知道他們的存在。一旦他們找到繞過您的安全邊界的漏洞,他們就會嘗試進一步滲透並獲得更多特權存取許可權以蒐集更多資料和資訊。惡意代碼通常是透過合法腳本(例如在Office檔案或生產力檔案中)引入的,這些腳本稍後會到達命令和控制伺服器以下載惡意軟體。
採用基於時間的規避策略的惡意軟體甚至可以繞過最複雜的沙箱。
透過定期處理整個 Dell-Isilon 儲存,您可以及早發現任何潛在的爆發並限制損害。
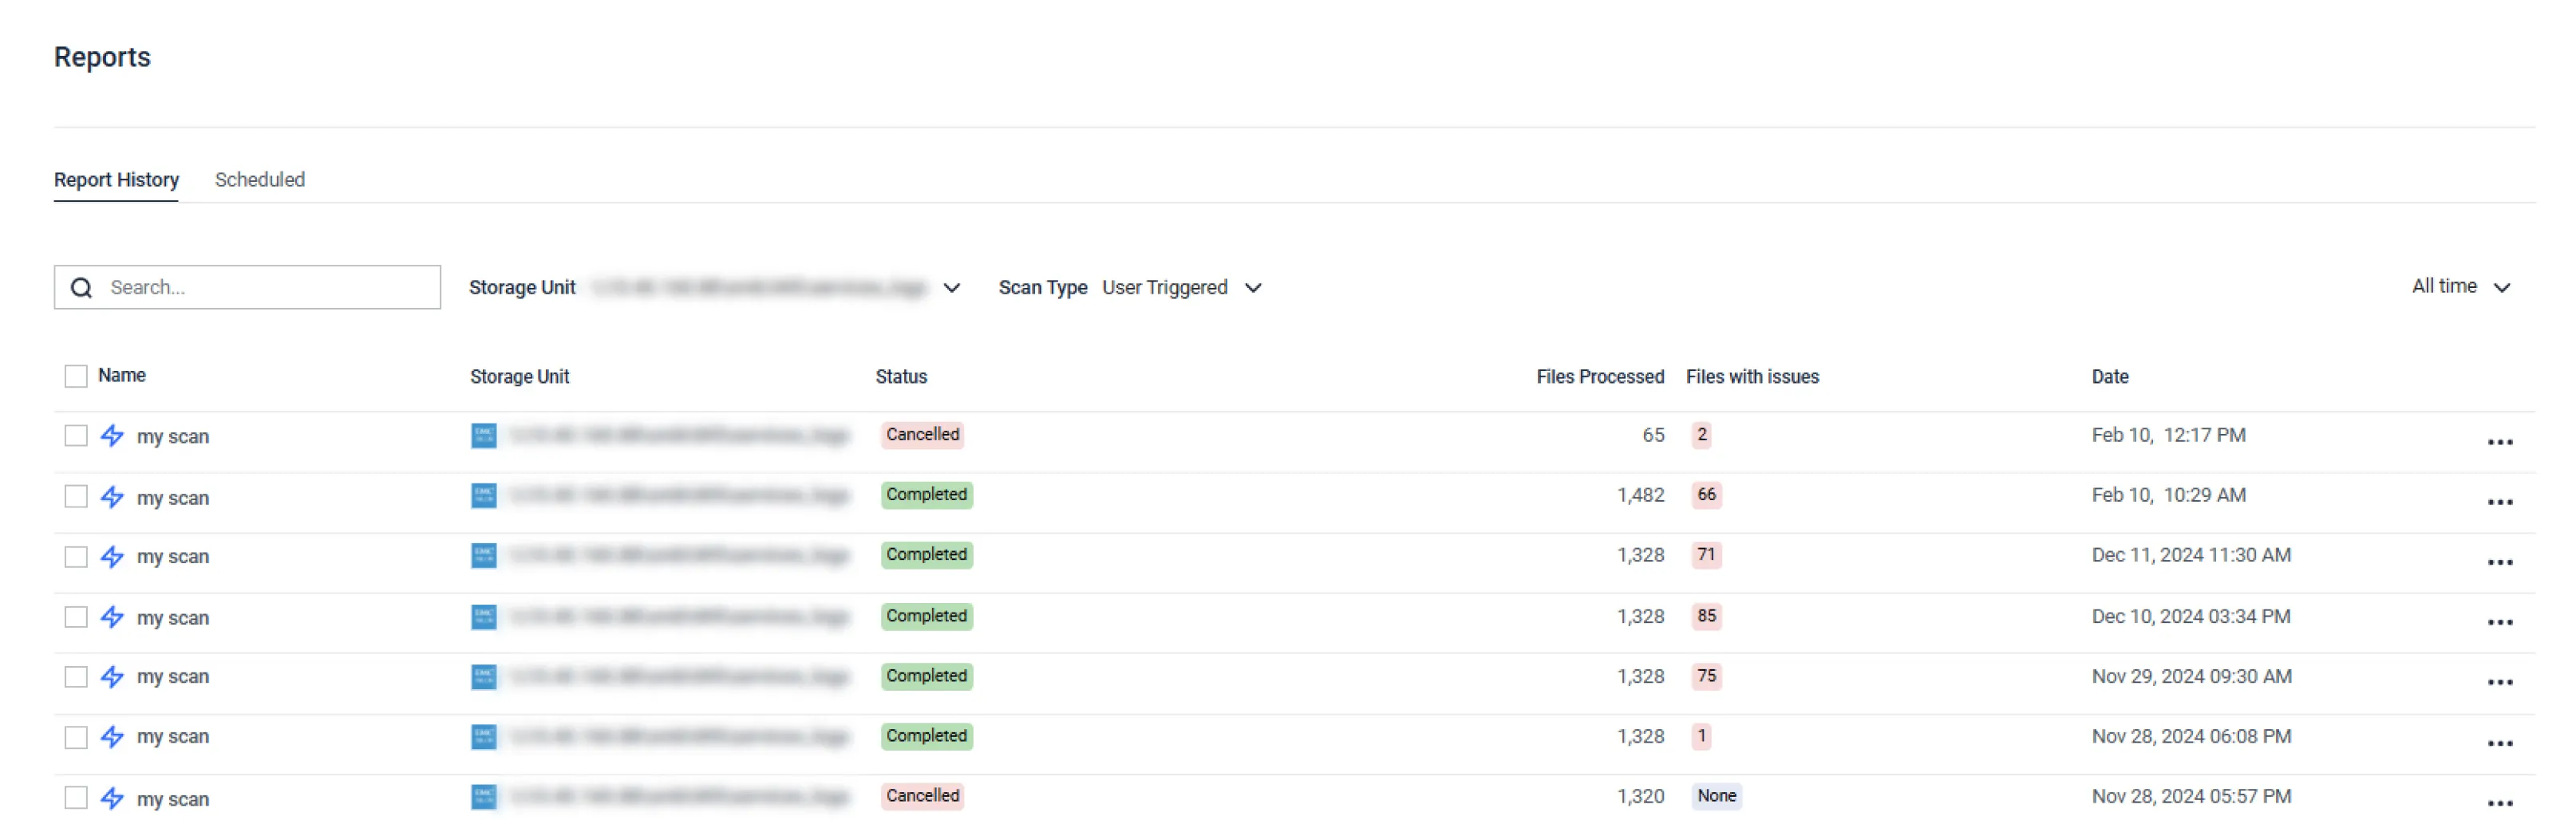
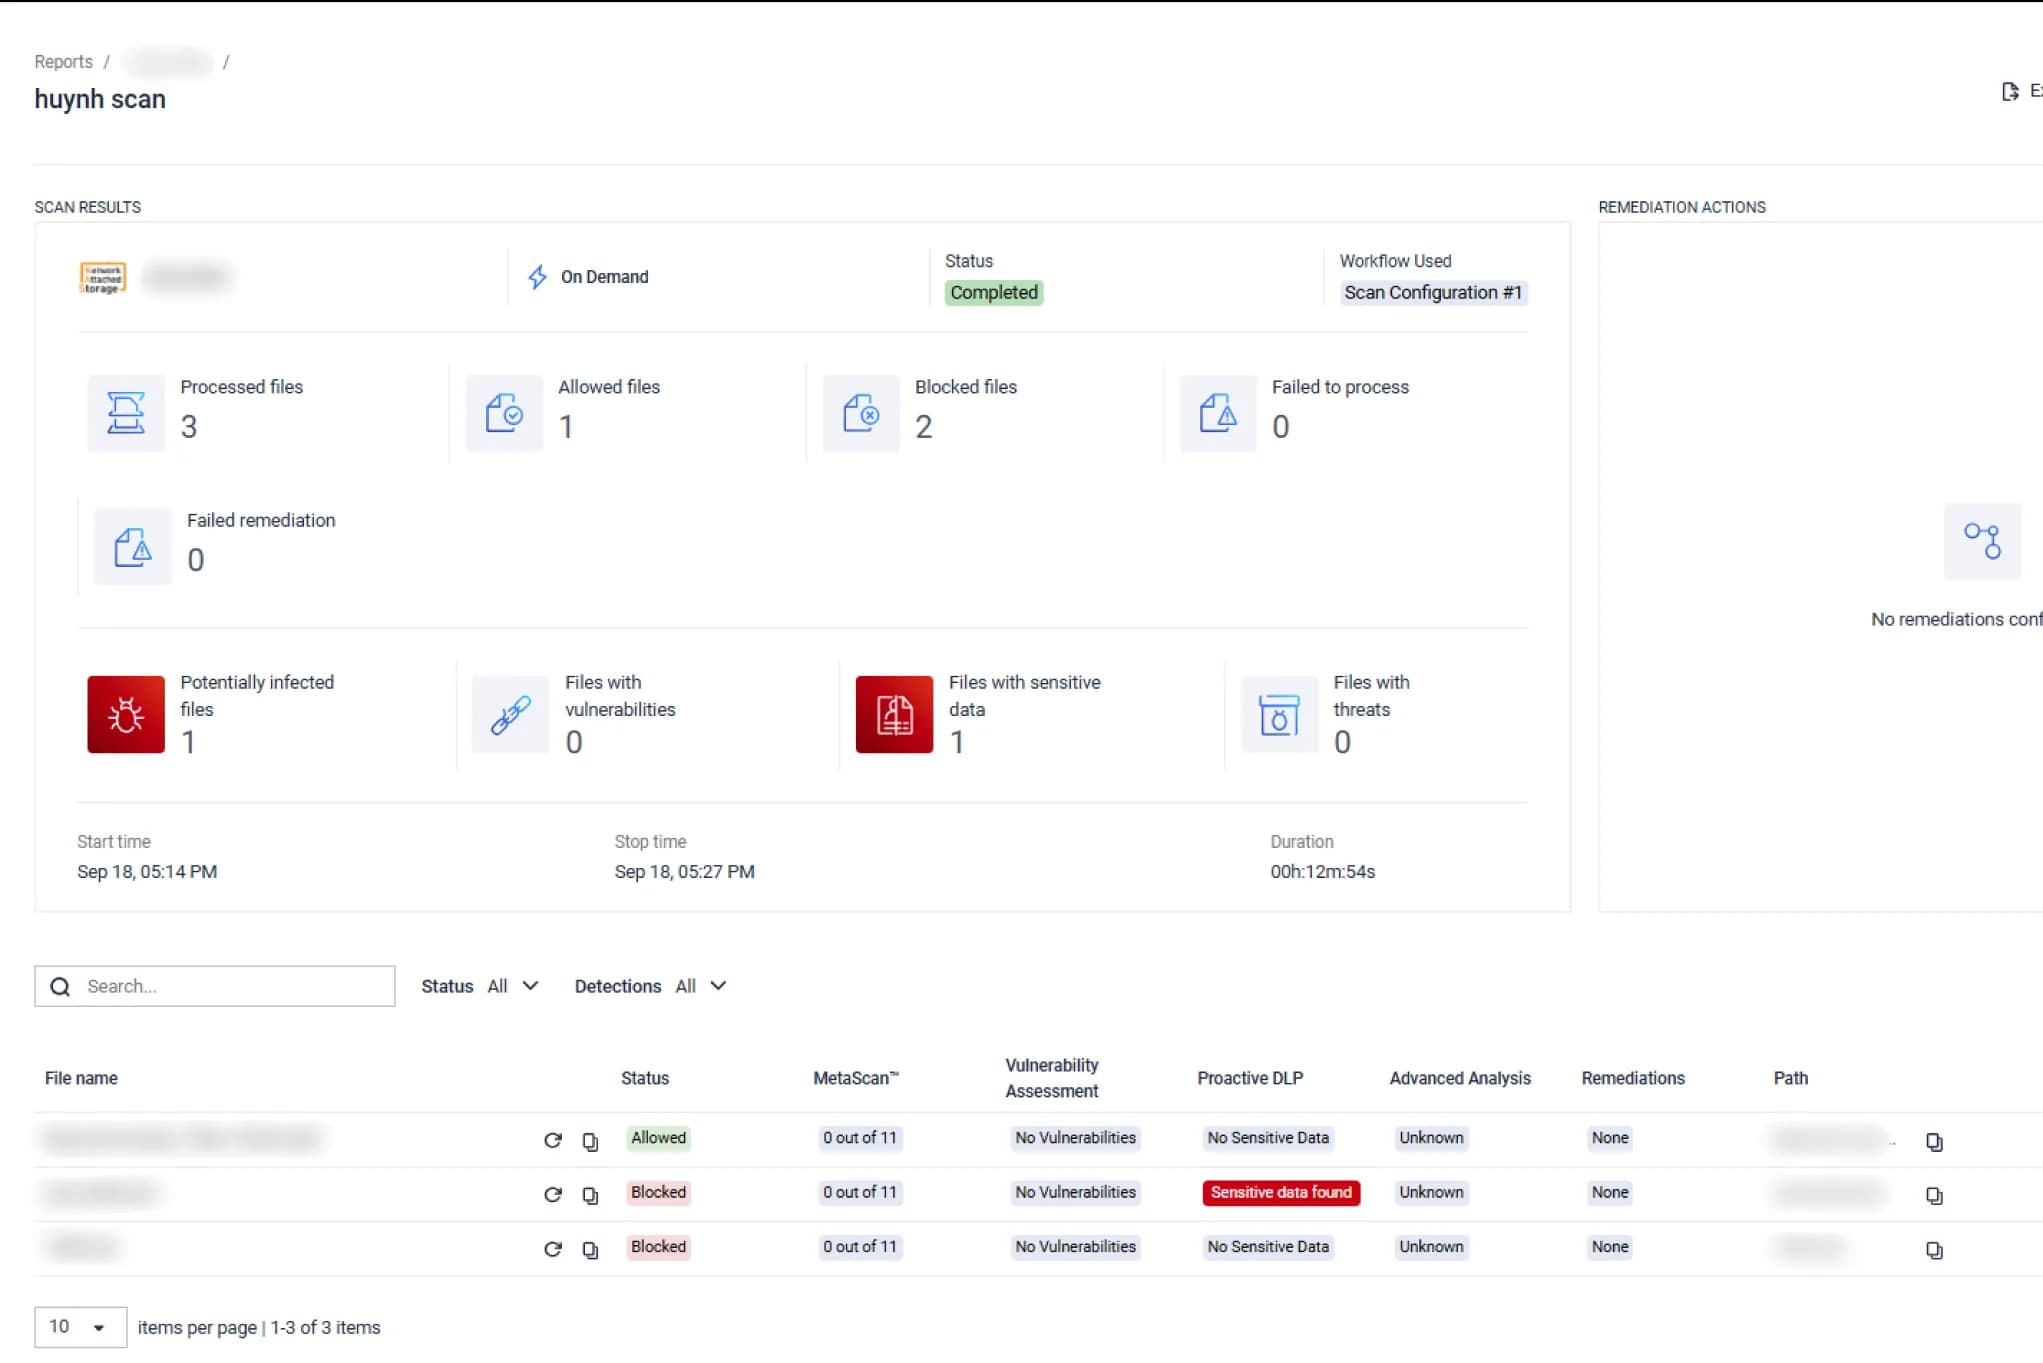
即時掃描疑似感染。
如果您懷疑您的儲存可能已被盜用,請立即啟動即時處理。萬一發生違規行為 - 越早回應,可以節省的錢就越多 [2]。如果沒有 - 您越早知道,您就能越早恢復正常營運,並最大限度地減少員工的生產力損失。
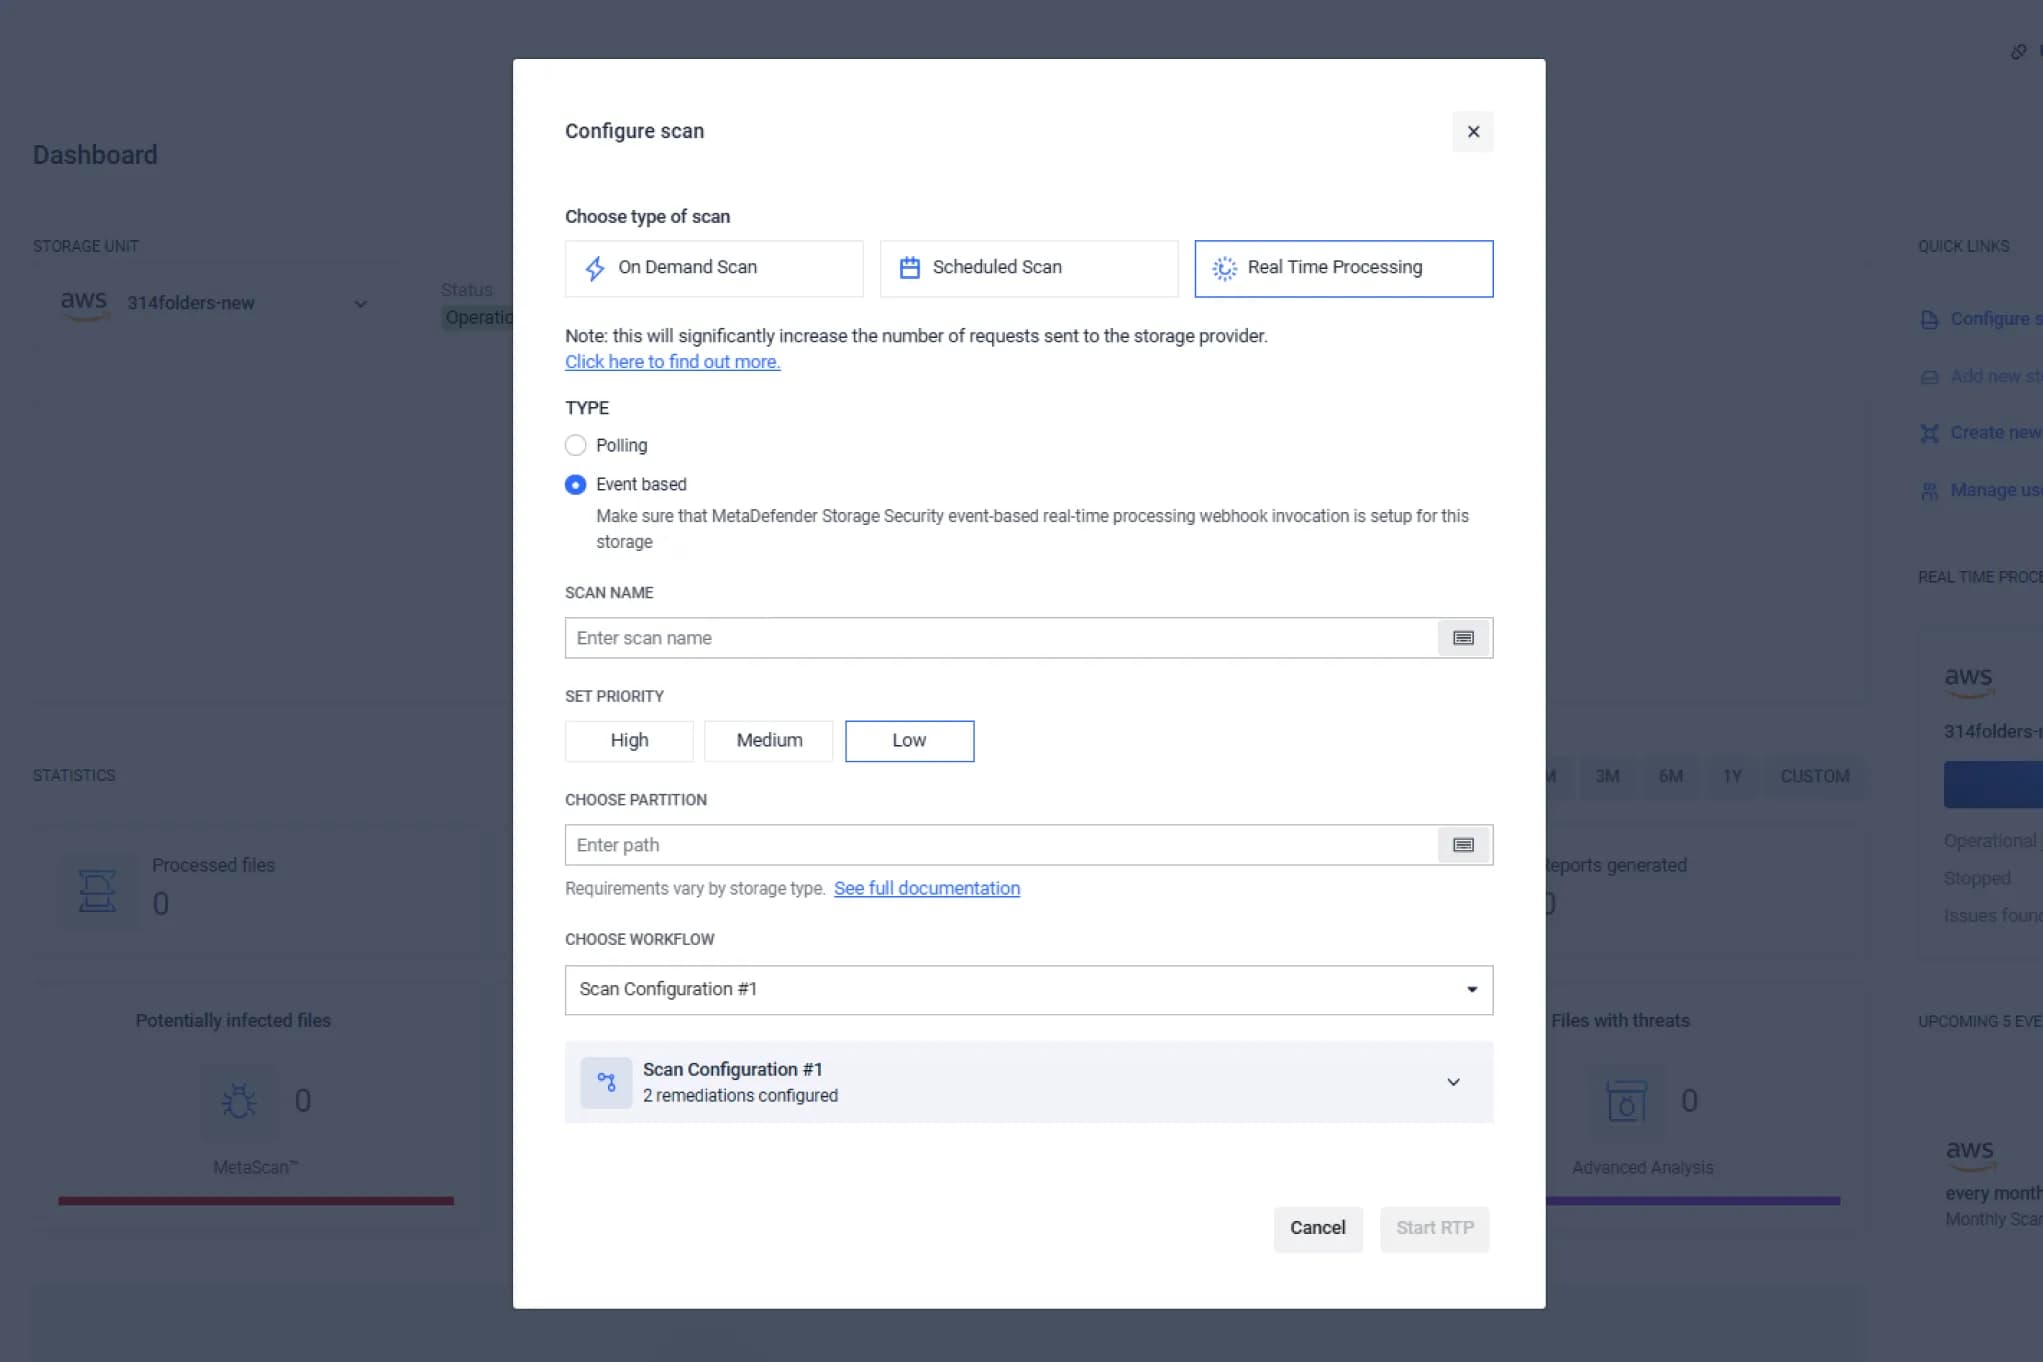
即時掃描新檔案和修改的檔。
上傳檔案的使用者可能已被駭客入侵,或者可能正在使用已受威脅的系統。通常,攻擊者在機器上保持持久性,意圖使用它們返回網路[3]。
為確保新上傳的檔不會在安全儲存中引入威脅,請確保透過啟用即時處理在上傳後立即處理任何新檔案。
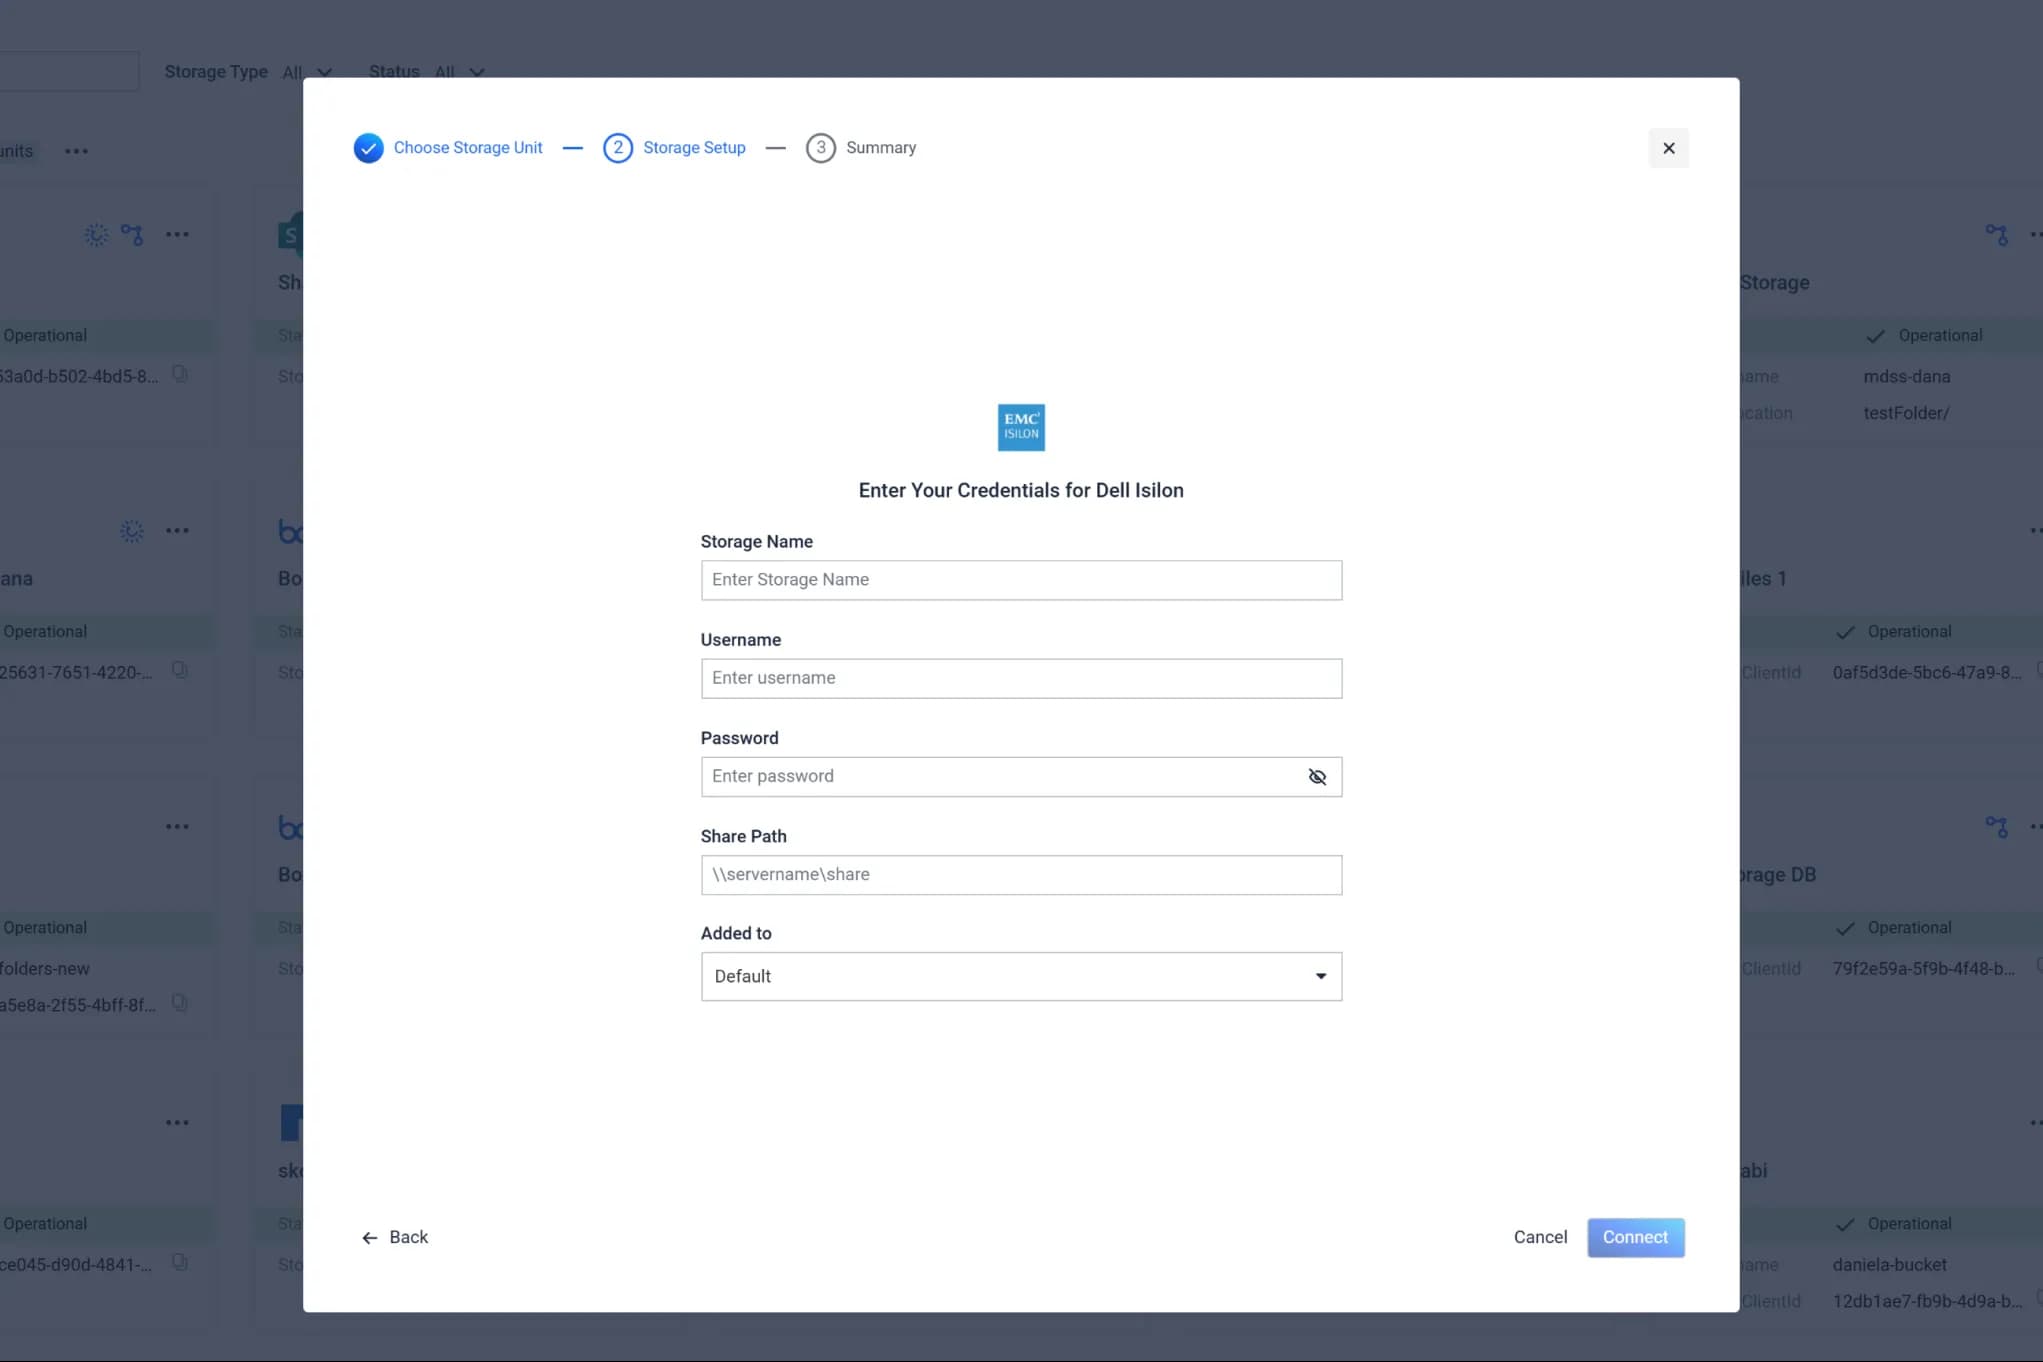
將儲存實例添加到 MetaDefender Storage Security
透過服務消息塊 (SMB) 協定整合 Dell EMC PowerScale (Isilon) 儲存,在一個視圖中監控和管理所有儲存實例和單元,非常容易和快捷。
推薦的資源
產品型錄
MetaDefender 資料儲存安全產品型錄
檔案
MetaDefender Storage Security 檔案
文章