進一步了解班尼·查尼(Benny Czarny)的著作《顛覆性的網路安全》

瞭解更多資訊
我們利用人工智慧進行網站翻譯,雖然我們力求準確性,但它們可能並不總是 100% 精確。感謝您的理解。
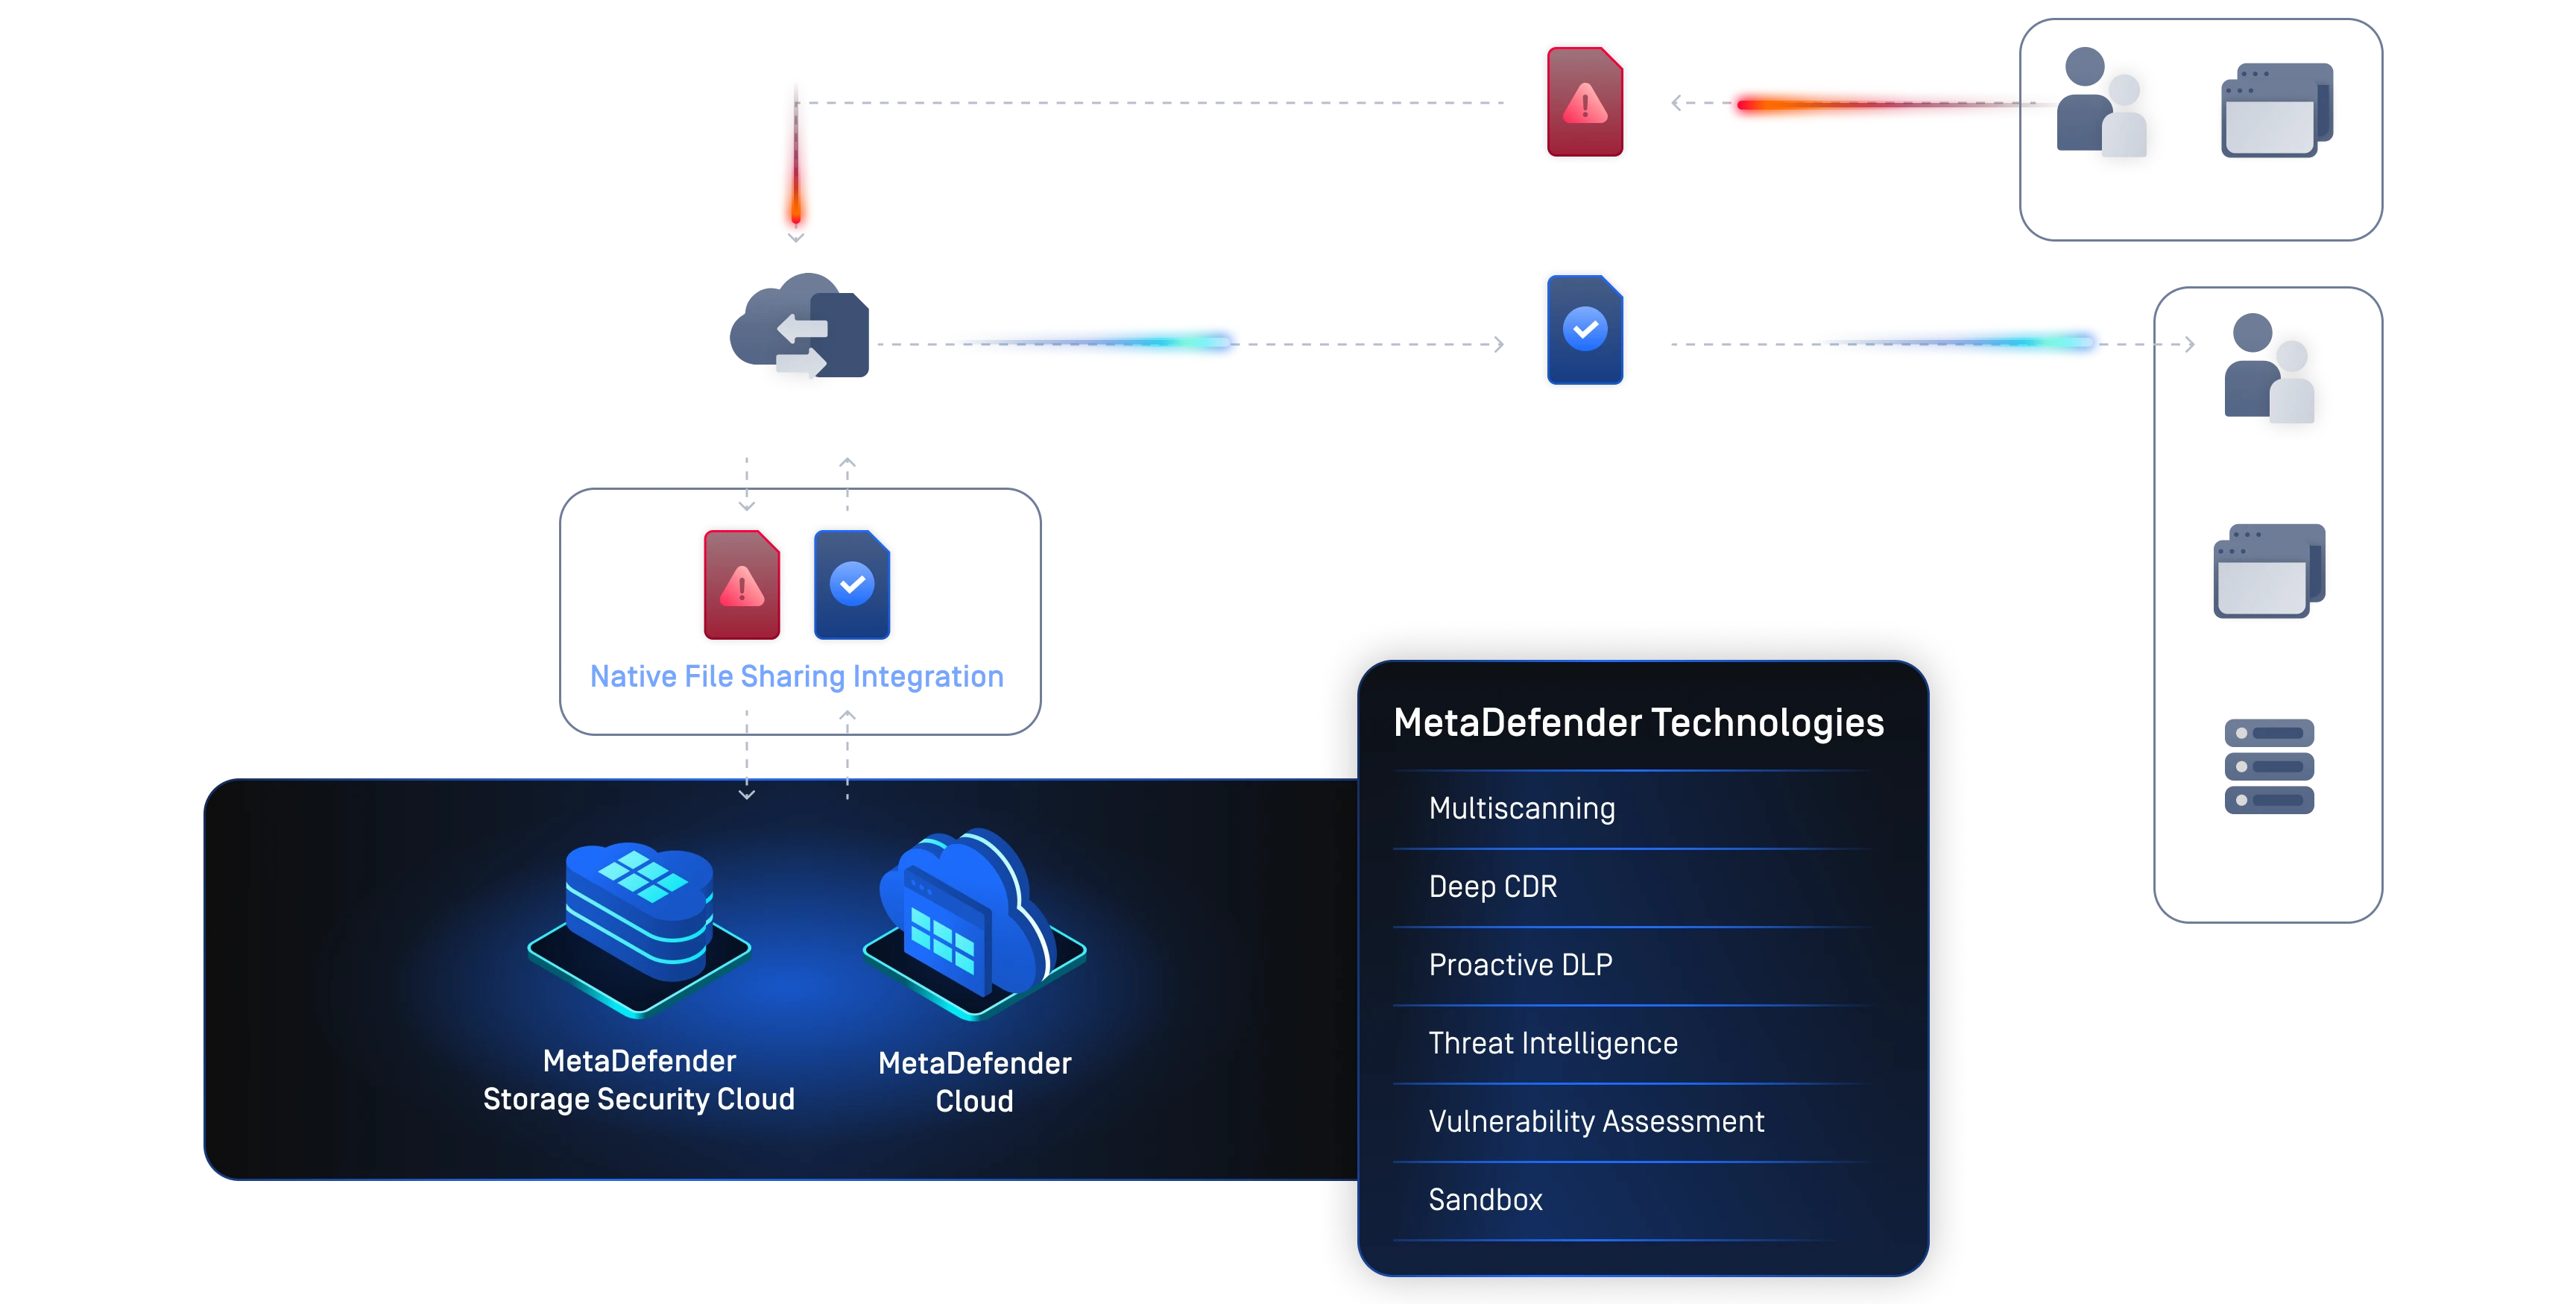
MetaDefender 用於檔案傳輸

安全檔案傳輸
實現無縫工作流程

將MetaDefender 惡意軟體防護和 Proactive DLP™ 與MFT (管理式檔案傳輸) 解決方案整合,可在不犧牲速度或效能的情況下安全傳輸檔案。透過即時掃描檔案以偵測威脅和敏感資料,OPSWAT 有助於合規性,並保護您的組織免受網路威脅,同時維持現有 MFT 的效率。

檔案傳輸安全風險

威脅偵測

MFT 解決方案通常缺乏先進的掃描和偵測功能,增加未偵測到惡意軟體的風險。

安全管理

管理跨供應商環境的安全性會導致政策不一致和監督分散。

整合差距

MFT 解決方案經常缺乏與現有安全工具的整合,因而擾亂工作流程的自動化。

不可信賴的來源

從合作夥伴和客戶等不信任來源接收的檔案,在MFT 平台內很難確保安全。

缺乏補救

MFT 解決方案缺乏處理偵測到的惡意軟體或敏感資料曝光的回應機制。

OPSWAT 解決方案

OPSWAT 利用多層技術和彈性部署保護檔案上傳:
DEEP CDR™ TECHNOLOGY

阻止其他人錯過的威脅

  • 支援 200+ 種檔案格式
  • 遞迴地清理多層存檔嵌套
  • 重新生成安全且可用的檔案
100%保護
來源:AV-Comparatives、SE Labs、SecureIQ
MetascanMultiscanning

多引擎比一個引擎好

  • 檢測近 100% 的惡意軟體
  • 與 30+ 知名的 AV 引擎同時掃描
99.2% 檢測率
配備 Max Engines 套件
Adaptive Sandbox 自適應性沙箱

利用先進的模擬沙箱偵測惡意軟體

  • 高速分析檔案
  • 反避難沙箱引擎擷取 IOC
  • 識別零時差威脅
  • 透過API 或本機整合啟用深度惡意軟體分類
資源效率提高 100 倍
比其他沙箱
< 1hr setup
我們正在努力幫助保護您免受惡意軟體的侵害
主動式 DLP(Proactive DLP)

防止敏感資料丟失

  • 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
  • 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
  • 支援影像中的光學字元識別 (OCR)
125+
支援的檔案類型
OCR
圖像到文字識別
檔案型的漏洞評估 (File-Based Vulnerability Assessment)

在安裝應用程式漏洞之前檢測它們

  • 安裝前檢查軟體是否存在已知漏洞
  • 在設備處於靜止狀態時掃描系統以查找已知漏洞
  • 快速檢查正在運行的應用程式及其庫是否存在漏洞
3M+
從活動設備蒐集的資料點
30K+
具有嚴重性訊息的關聯 CVE
威脅情資
蒐集威脅情資

利用即時Threat Intelligence增強偵測能力

  • 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
  • 更快阻止新興威脅
  • 豐富下游分析
更快
縮短整體分流時間
透明
以更清晰的視野守護關鍵環境
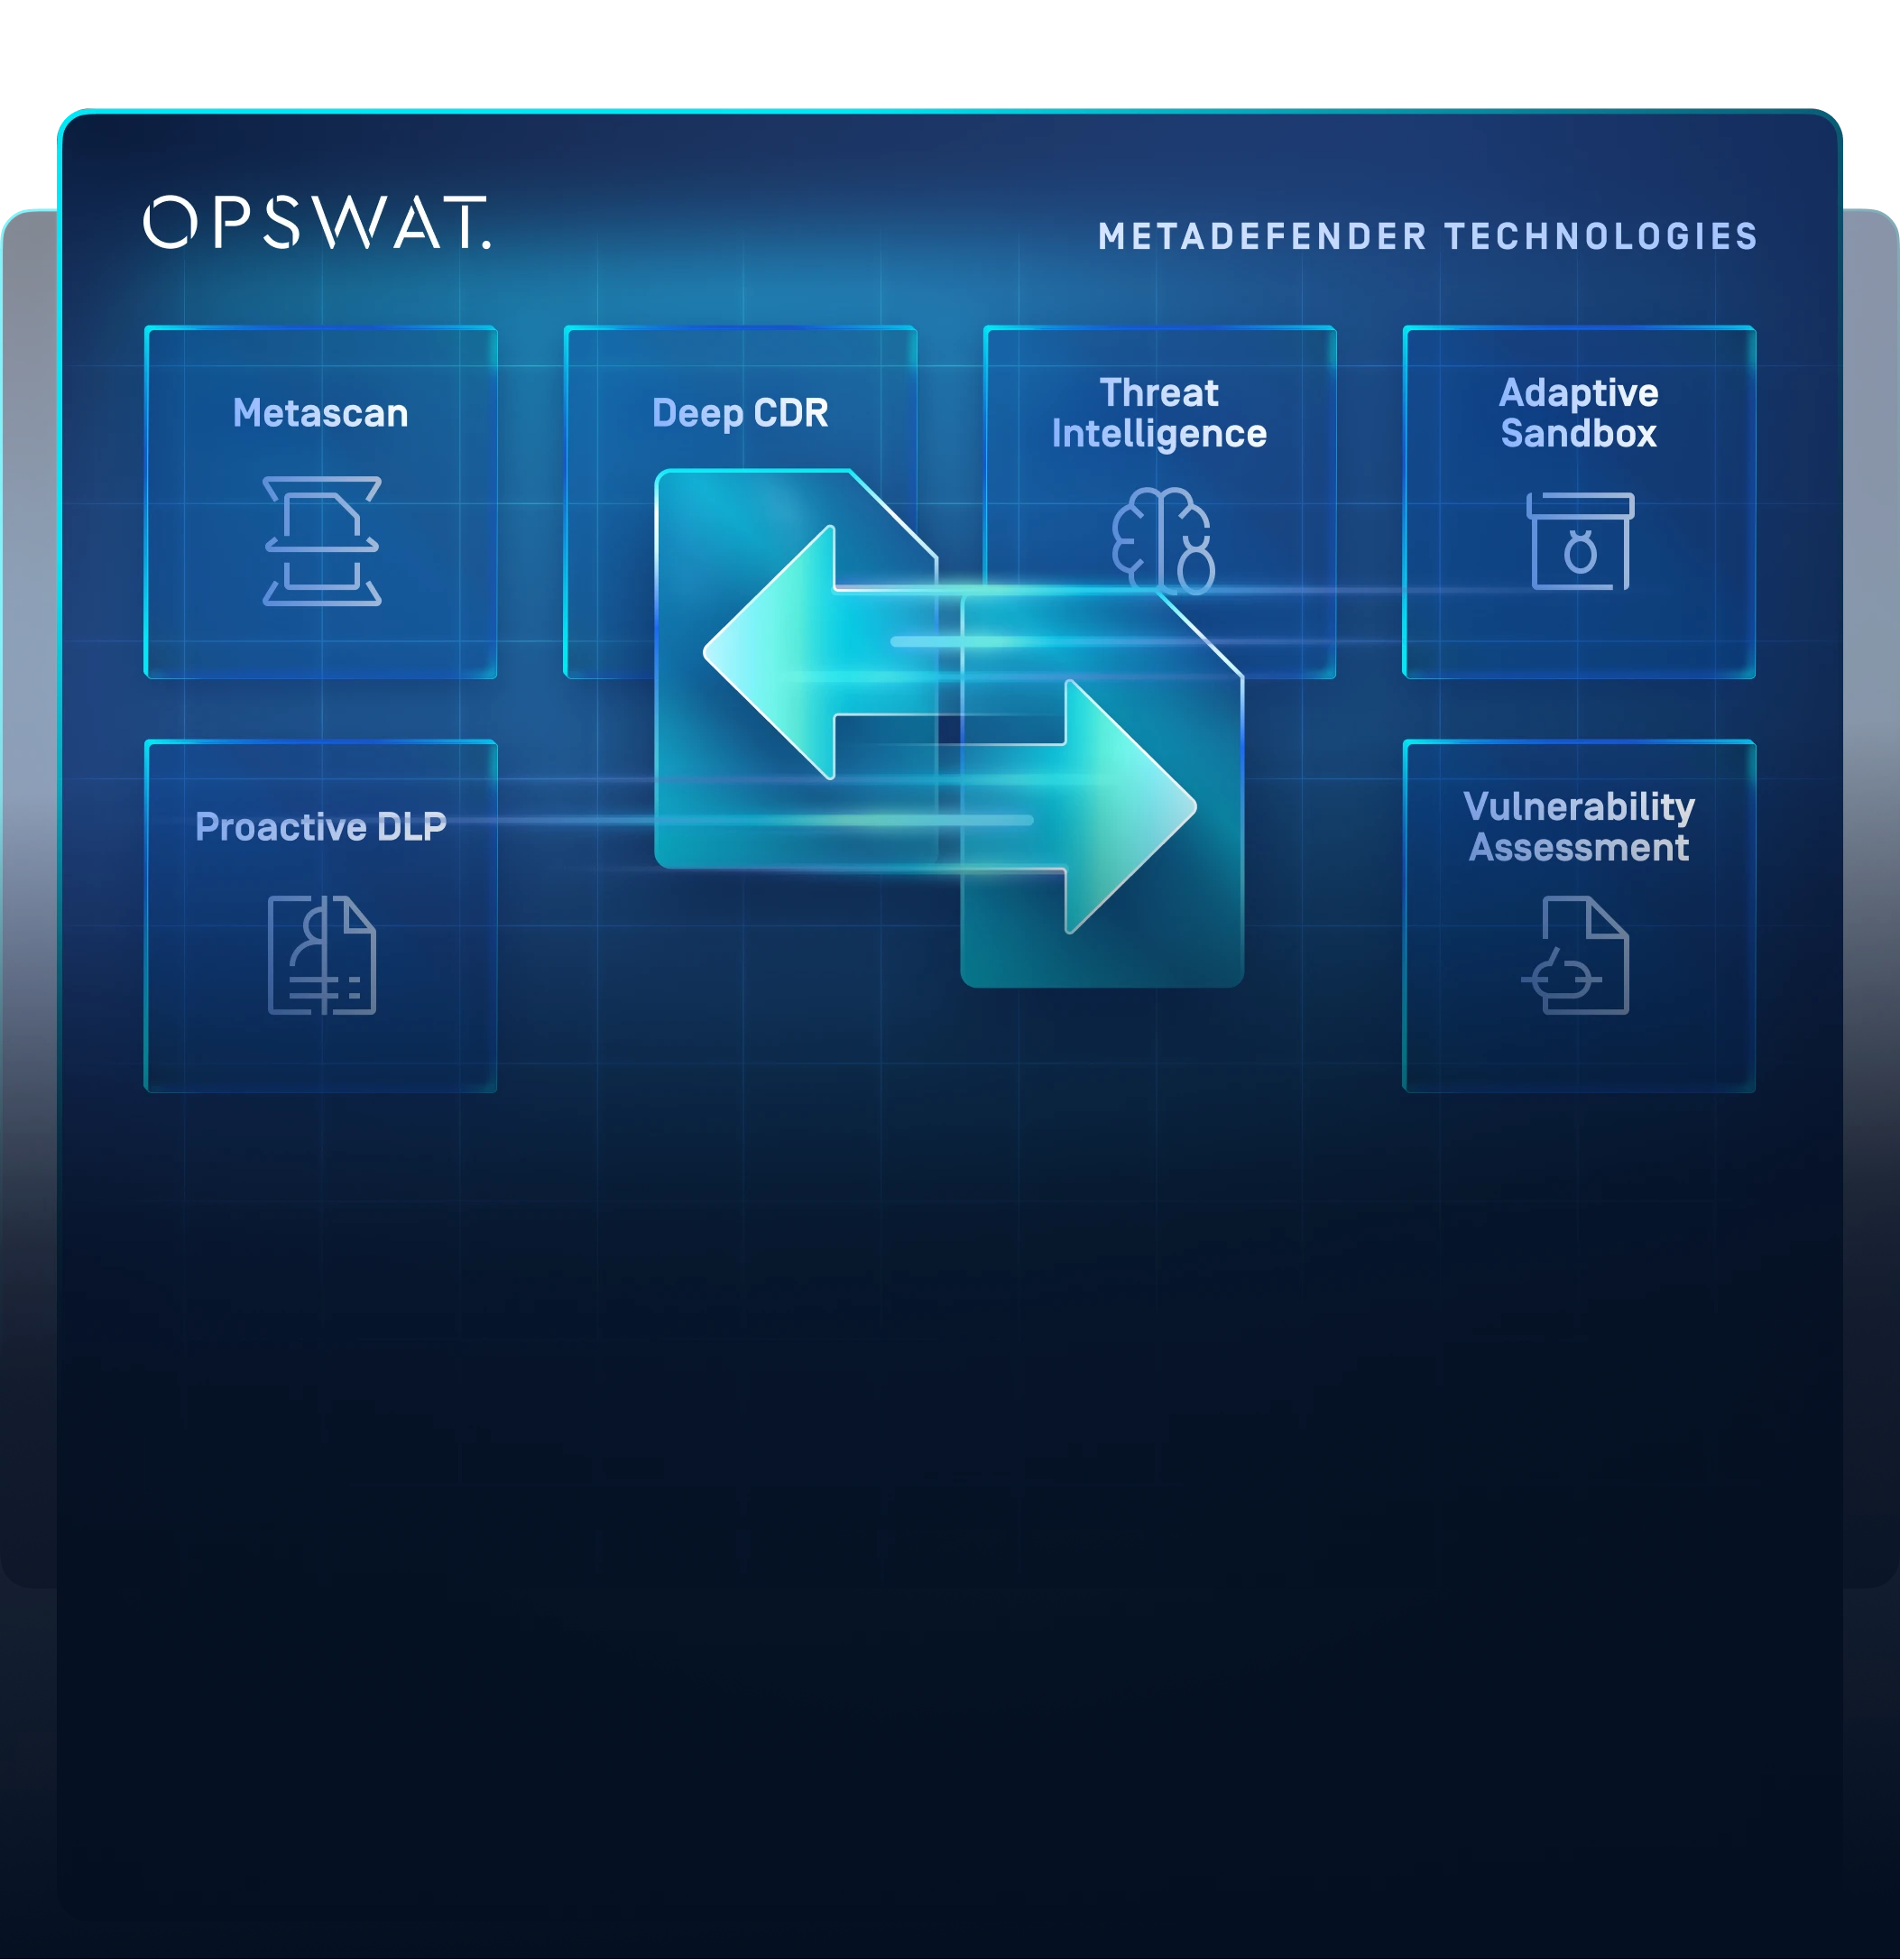
OPSWAT Technologies 圖像
  • DEEP CDR™ TECHNOLOGY

    阻止其他人錯過的威脅

    • 支援 200+ 種檔案格式
    • 遞迴地清理多層存檔嵌套
    • 重新生成安全且可用的檔案
    100%保護
    來源:AV-Comparatives、SE Labs、SecureIQ
  • MetascanMultiscanning

    多引擎比一個引擎好

    • 檢測近 100% 的惡意軟體
    • 與 30+ 知名的 AV 引擎同時掃描
    99.2% 檢測率
    配備 Max Engines 套件
  • Adaptive Sandbox 自適應性沙箱

    利用先進的模擬沙箱偵測惡意軟體

    • 高速分析檔案
    • 反避難沙箱引擎擷取 IOC
    • 識別零時差威脅
    • 透過API 或本機整合啟用深度惡意軟體分類
    資源效率提高 100 倍
    比其他沙箱
    < 1hr setup
    我們正在努力幫助保護您免受惡意軟體的侵害
  • 主動式 DLP(Proactive DLP)

    防止敏感資料丟失

    • 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
    • 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
    • 支援影像中的光學字元識別 (OCR)
    125+
    支援的檔案類型
    OCR
    圖像到文字識別
  • 檔案型的漏洞評估 (File-Based Vulnerability Assessment)

    在安裝應用程式漏洞之前檢測它們

    • 安裝前檢查軟體是否存在已知漏洞
    • 在設備處於靜止狀態時掃描系統以查找已知漏洞
    • 快速檢查正在運行的應用程式及其庫是否存在漏洞
    3M+
    從活動設備蒐集的資料點
    30K+
    具有嚴重性訊息的關聯 CVE
  • OPSWAT 技術
    威脅情資
    蒐集威脅情資

    利用即時Threat Intelligence增強偵測能力

    • 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
    • 更快阻止新興威脅
    • 豐富下游分析
    更快
    縮短整體分流時間
    透明
    以更清晰的視野守護關鍵環境

無縫部署

透過可擴充的 RESTAPI 和啟用原生連接器的平台進行部署,可與您現有的檔案上傳網路應用程式和安全基礎架構無縫整合。
  • file transfers deployments logo moveit
  • file transfers deployments logo sharefile
  • file transfers deployments logo globalscape
  • file transfers deployments logo fortra
  • file transfers deployments logo aspera
  • file transfers deployments logo filecloud
  • file transfers deployments logo seeburger
  • file transfers deployments logo ibm
  • file transfers deployments logo axway

設定MetaDefender 為 管理檔案傳輸

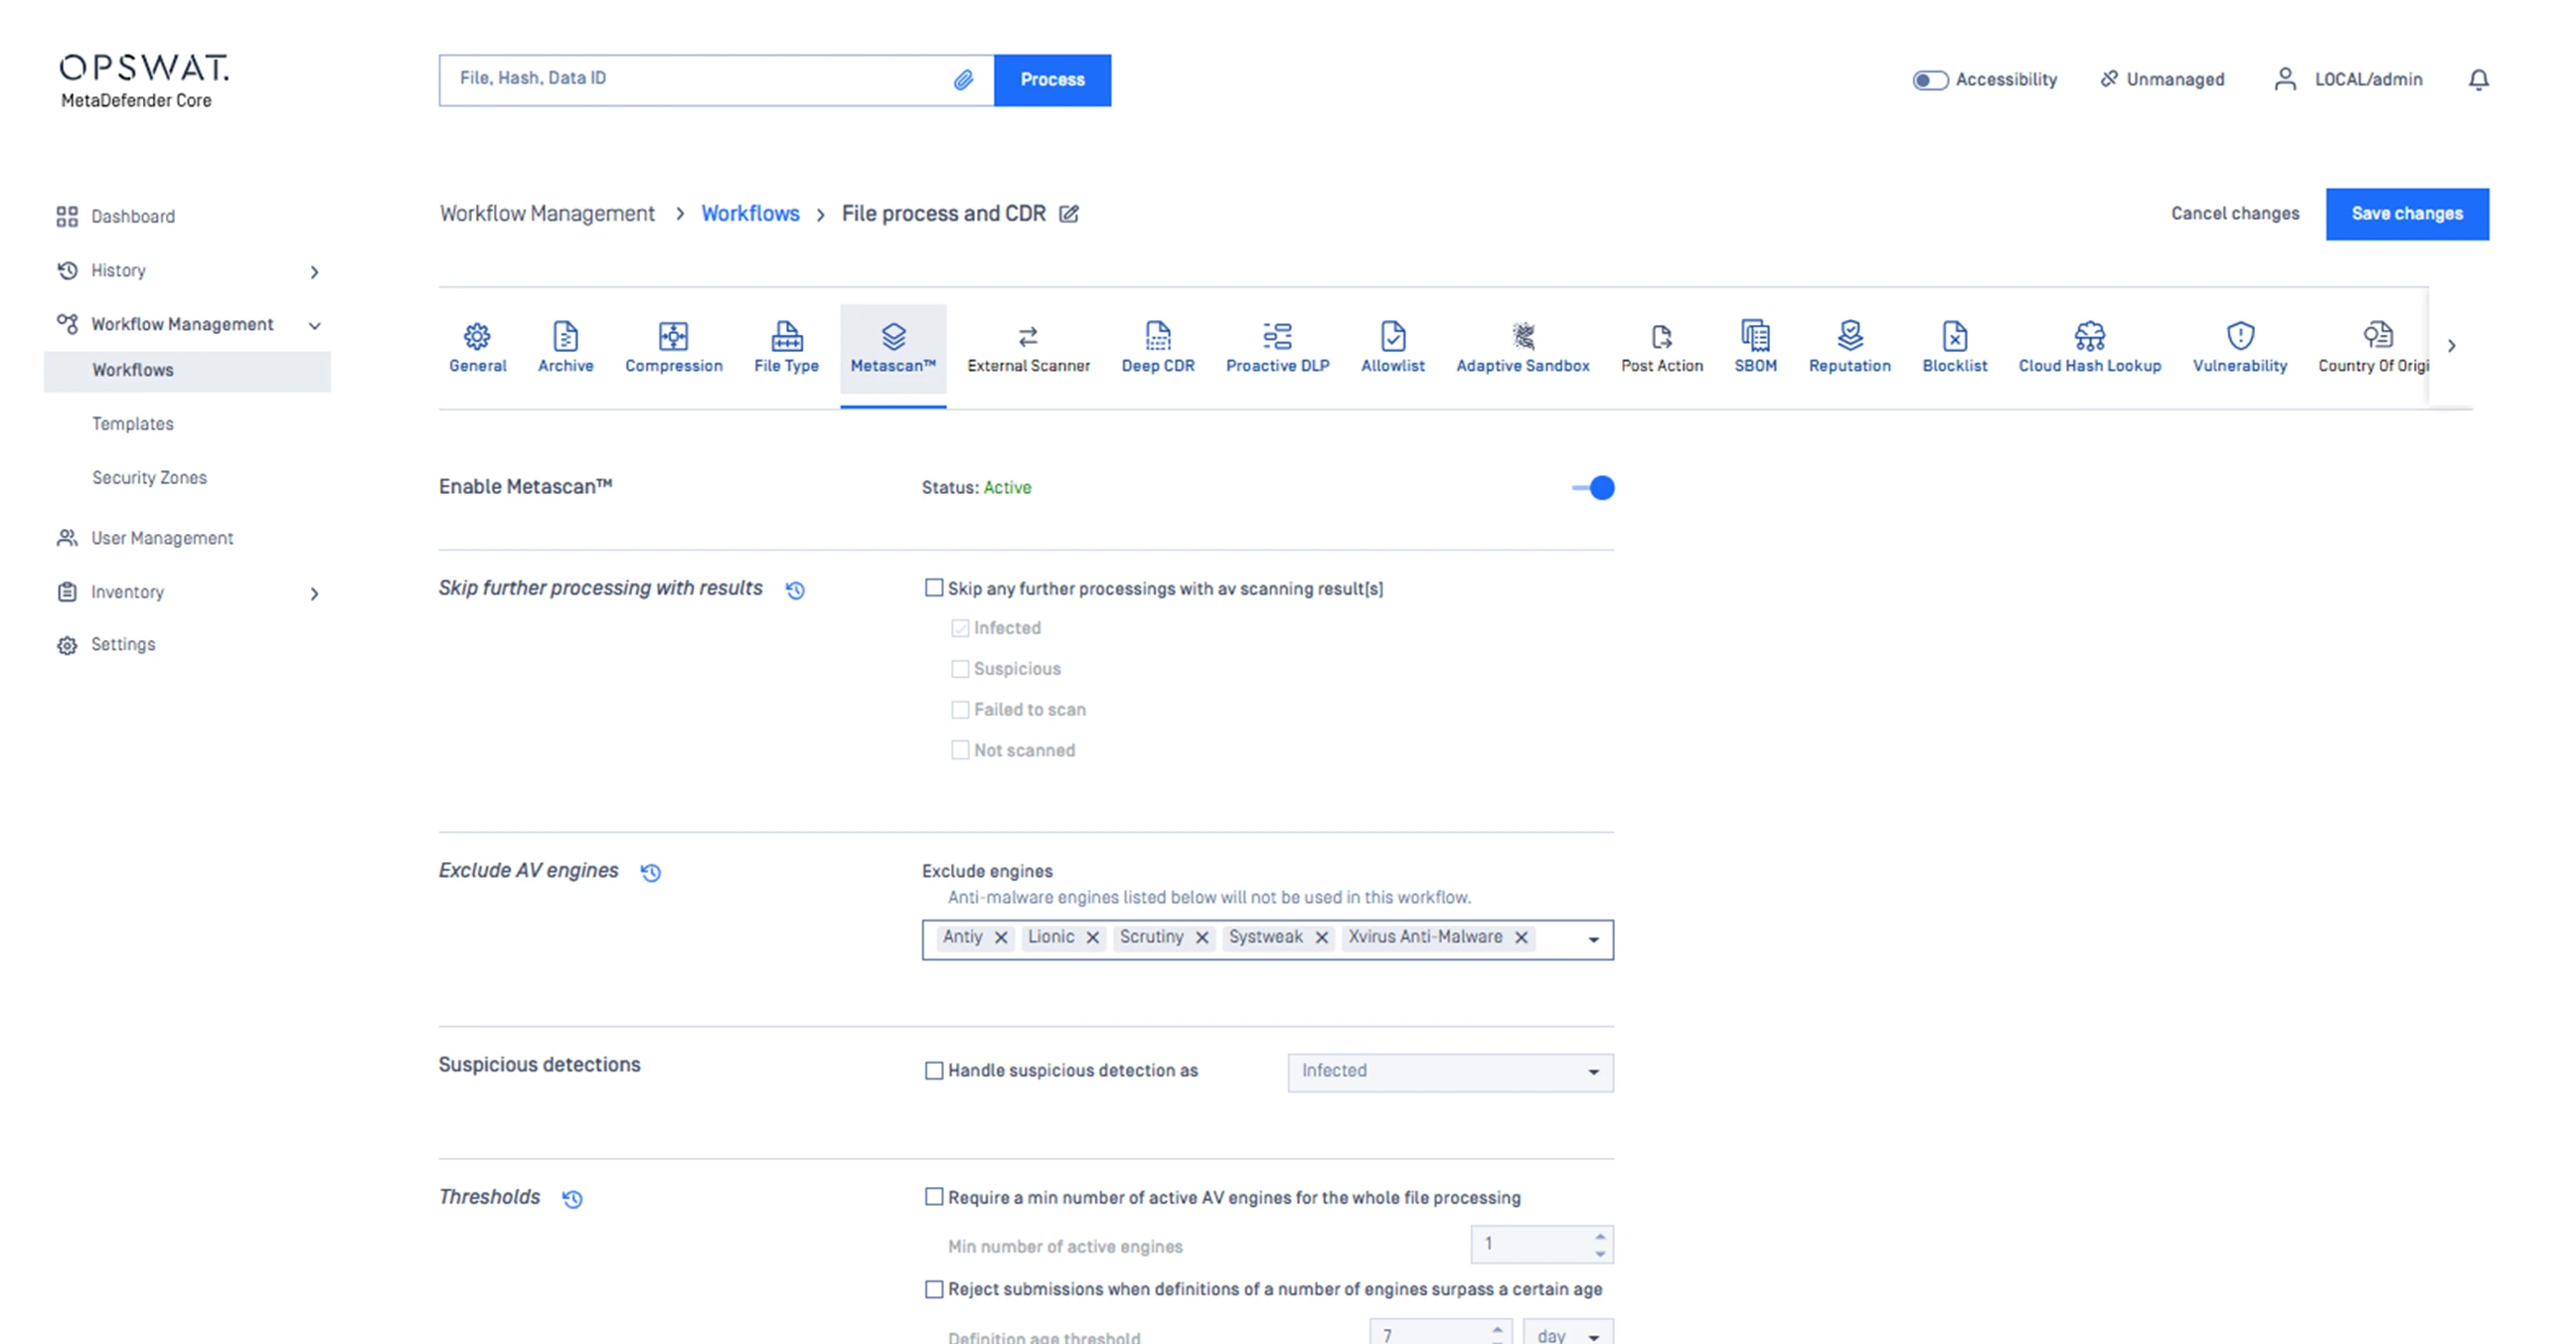
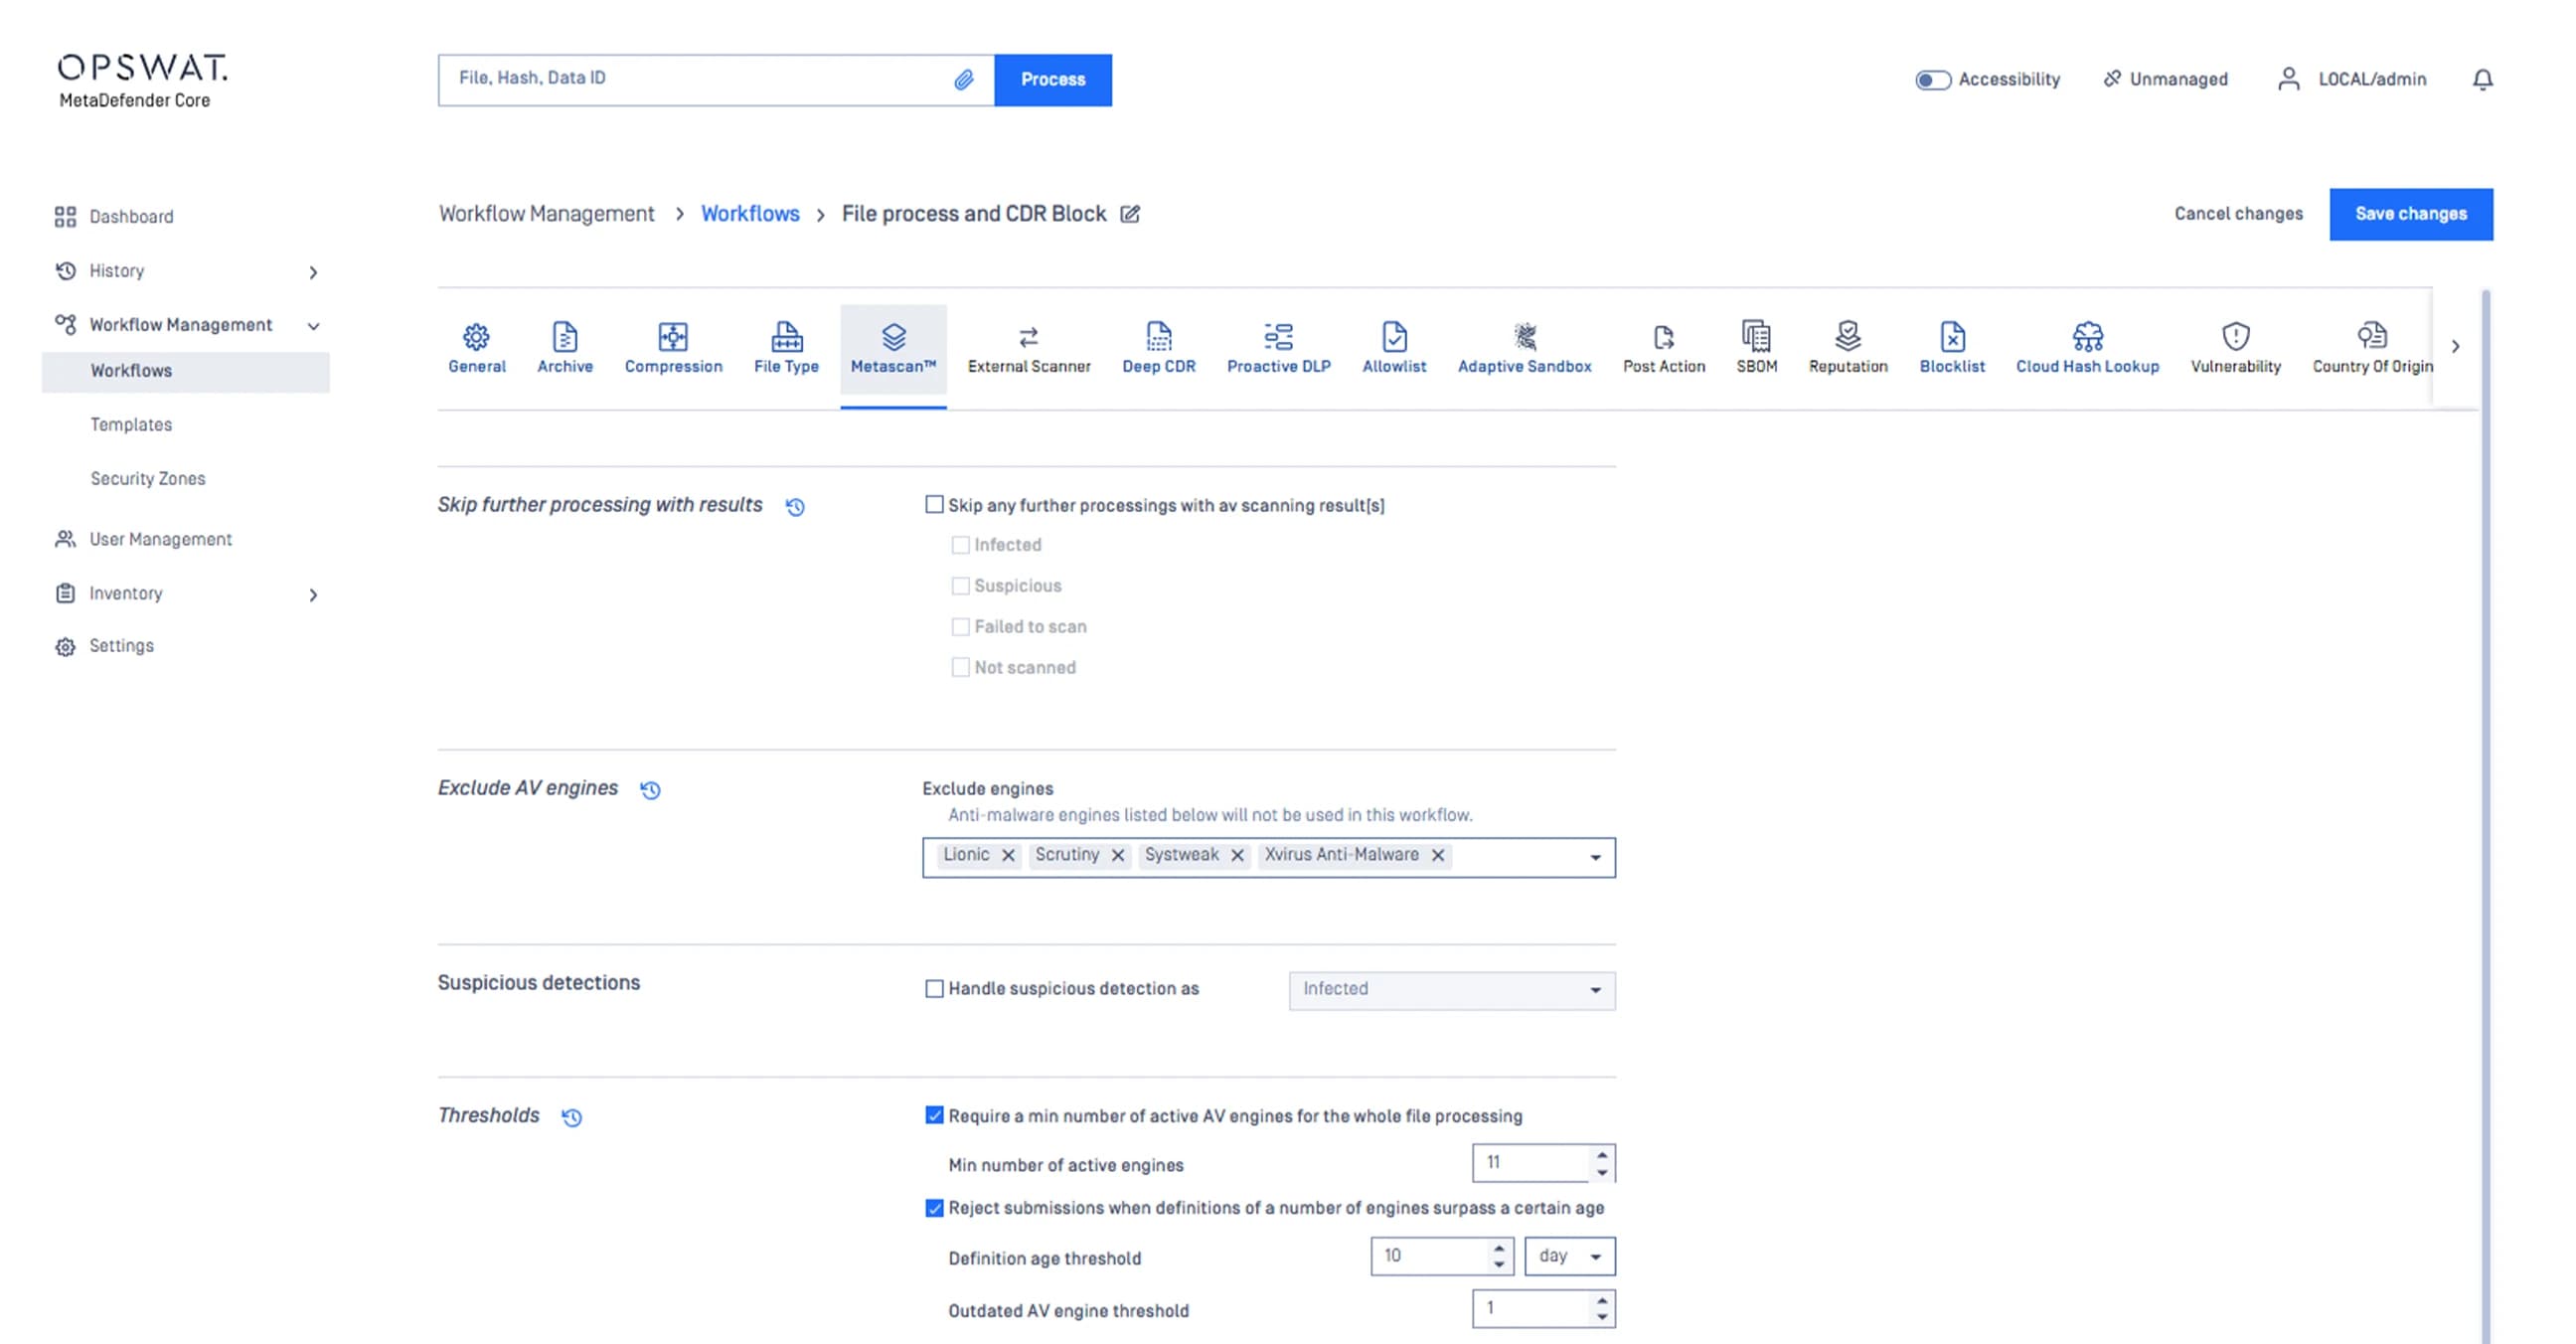
MetaDefender Workflow Engine 可讓安全專業人員自訂安全政策、檔案處理和管理選項,以符合特定的安全需求和服務層級效能承諾。

利用MFT 功能的組織支援許多基本的檔案共用和檔案儲存使用個案,因此應該設定符合每個特定工作流程需求的檔案安全政策。

以下是建立MFT 工作流程時需要考慮的參數:
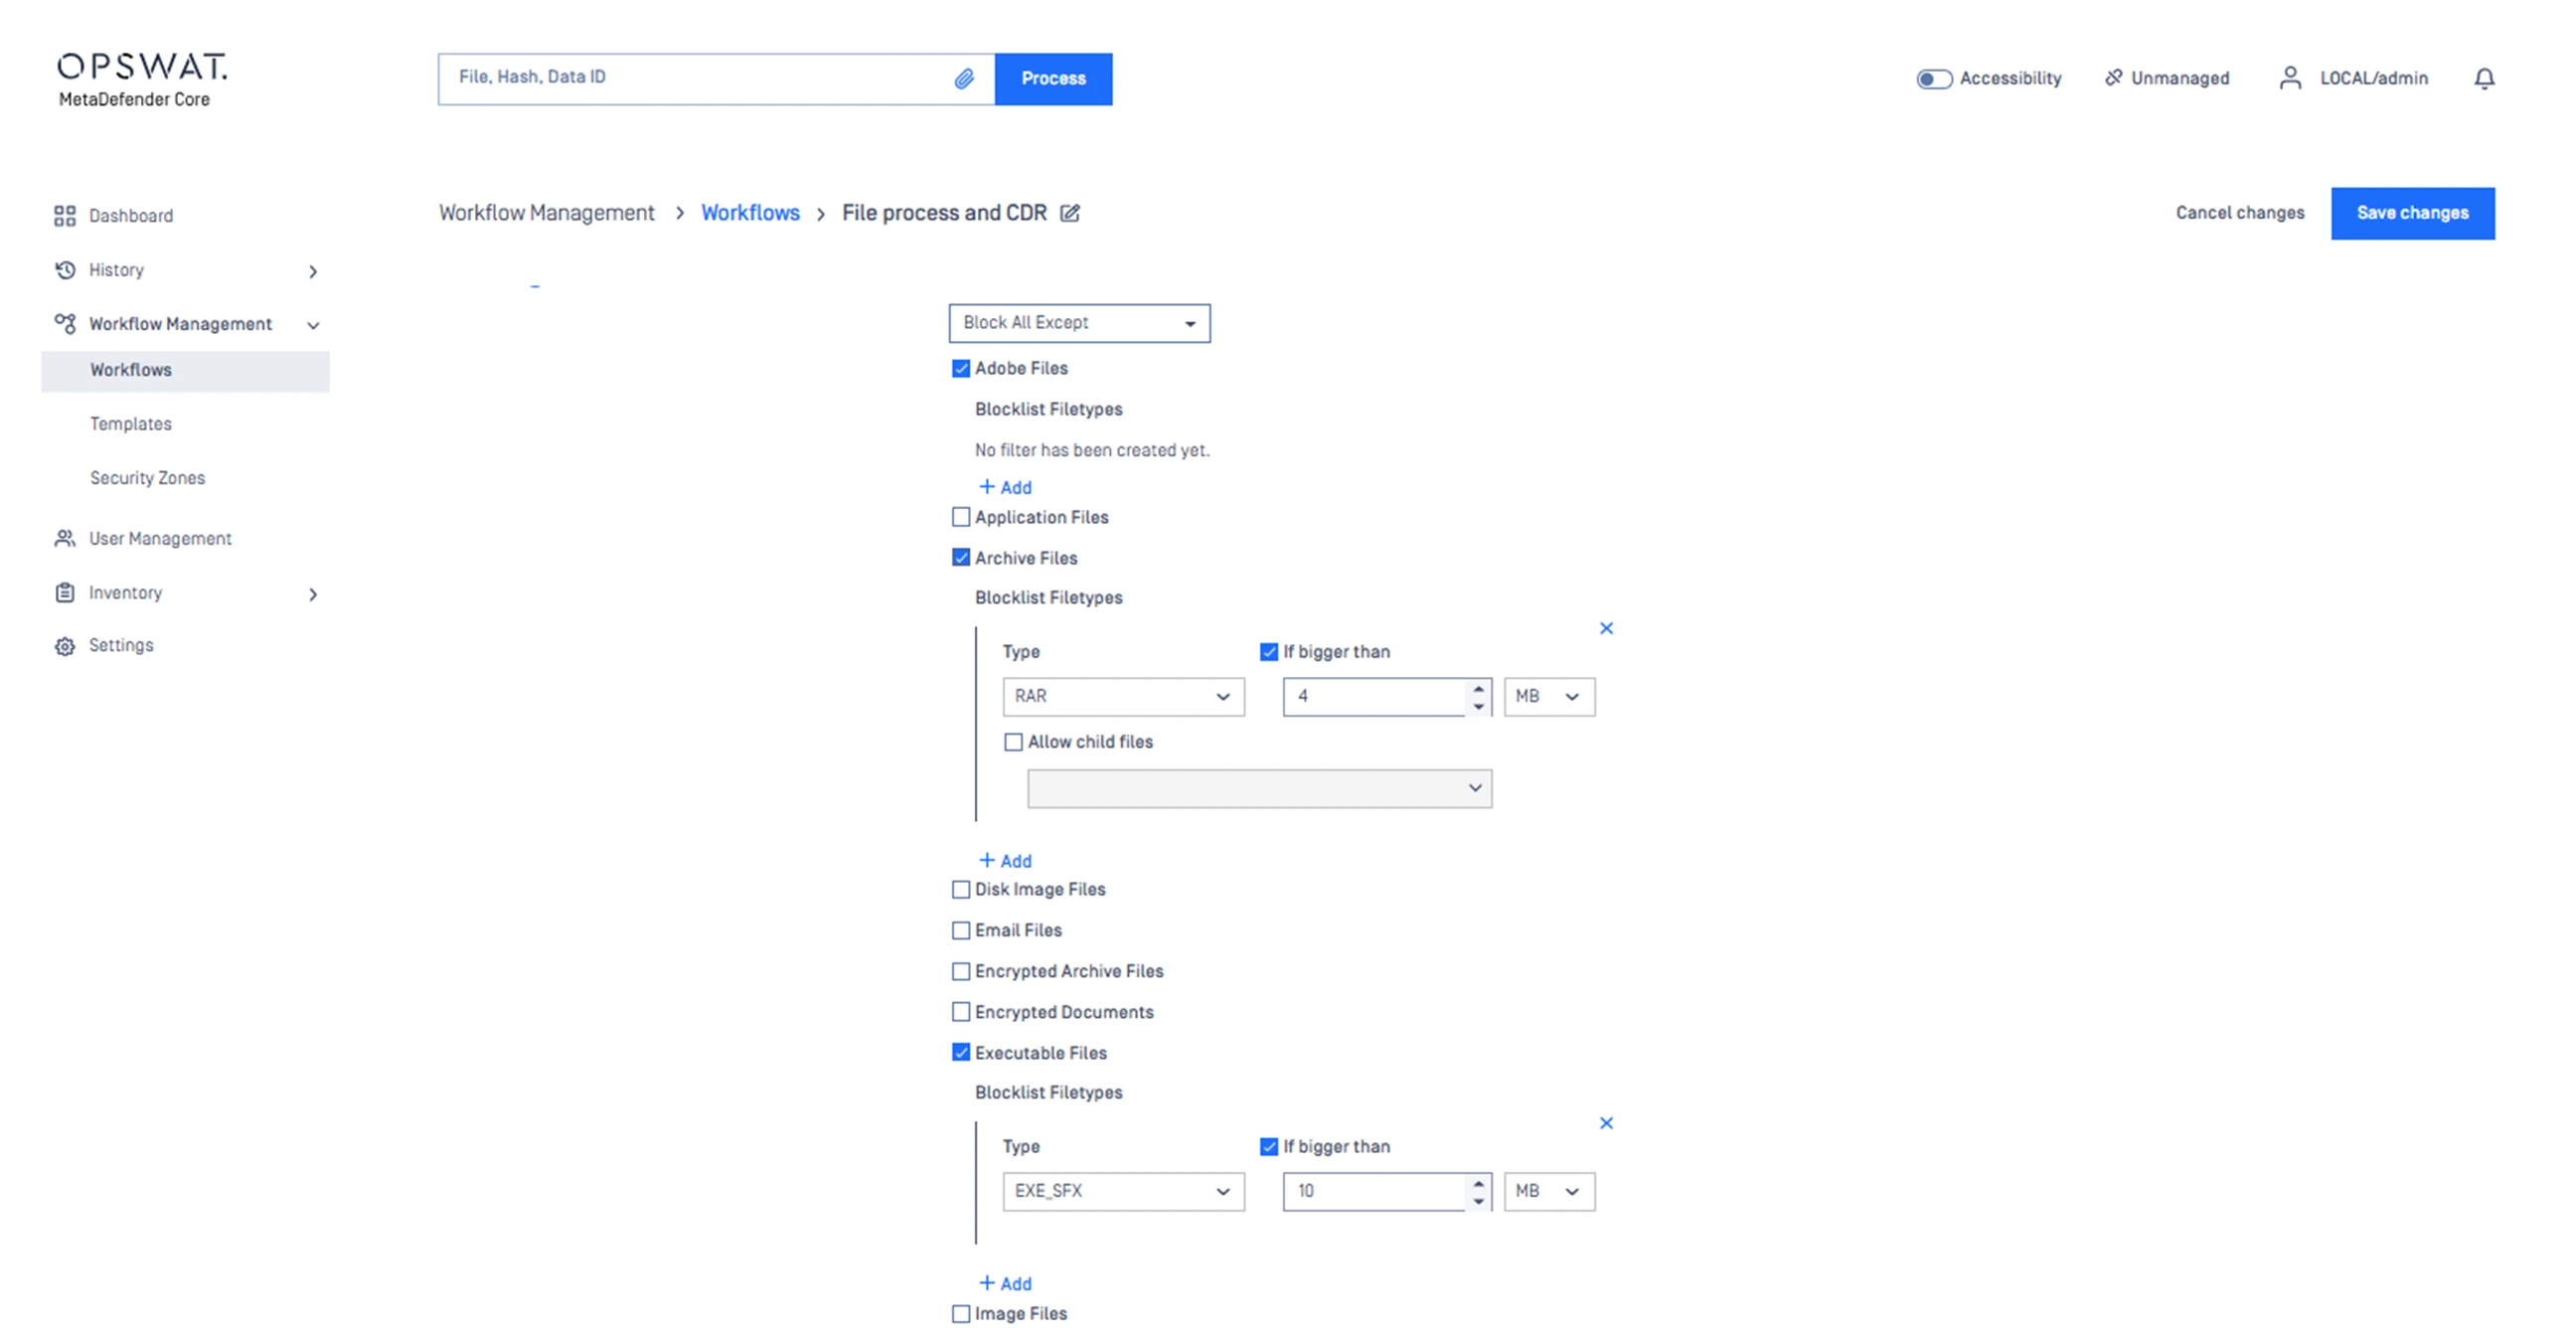
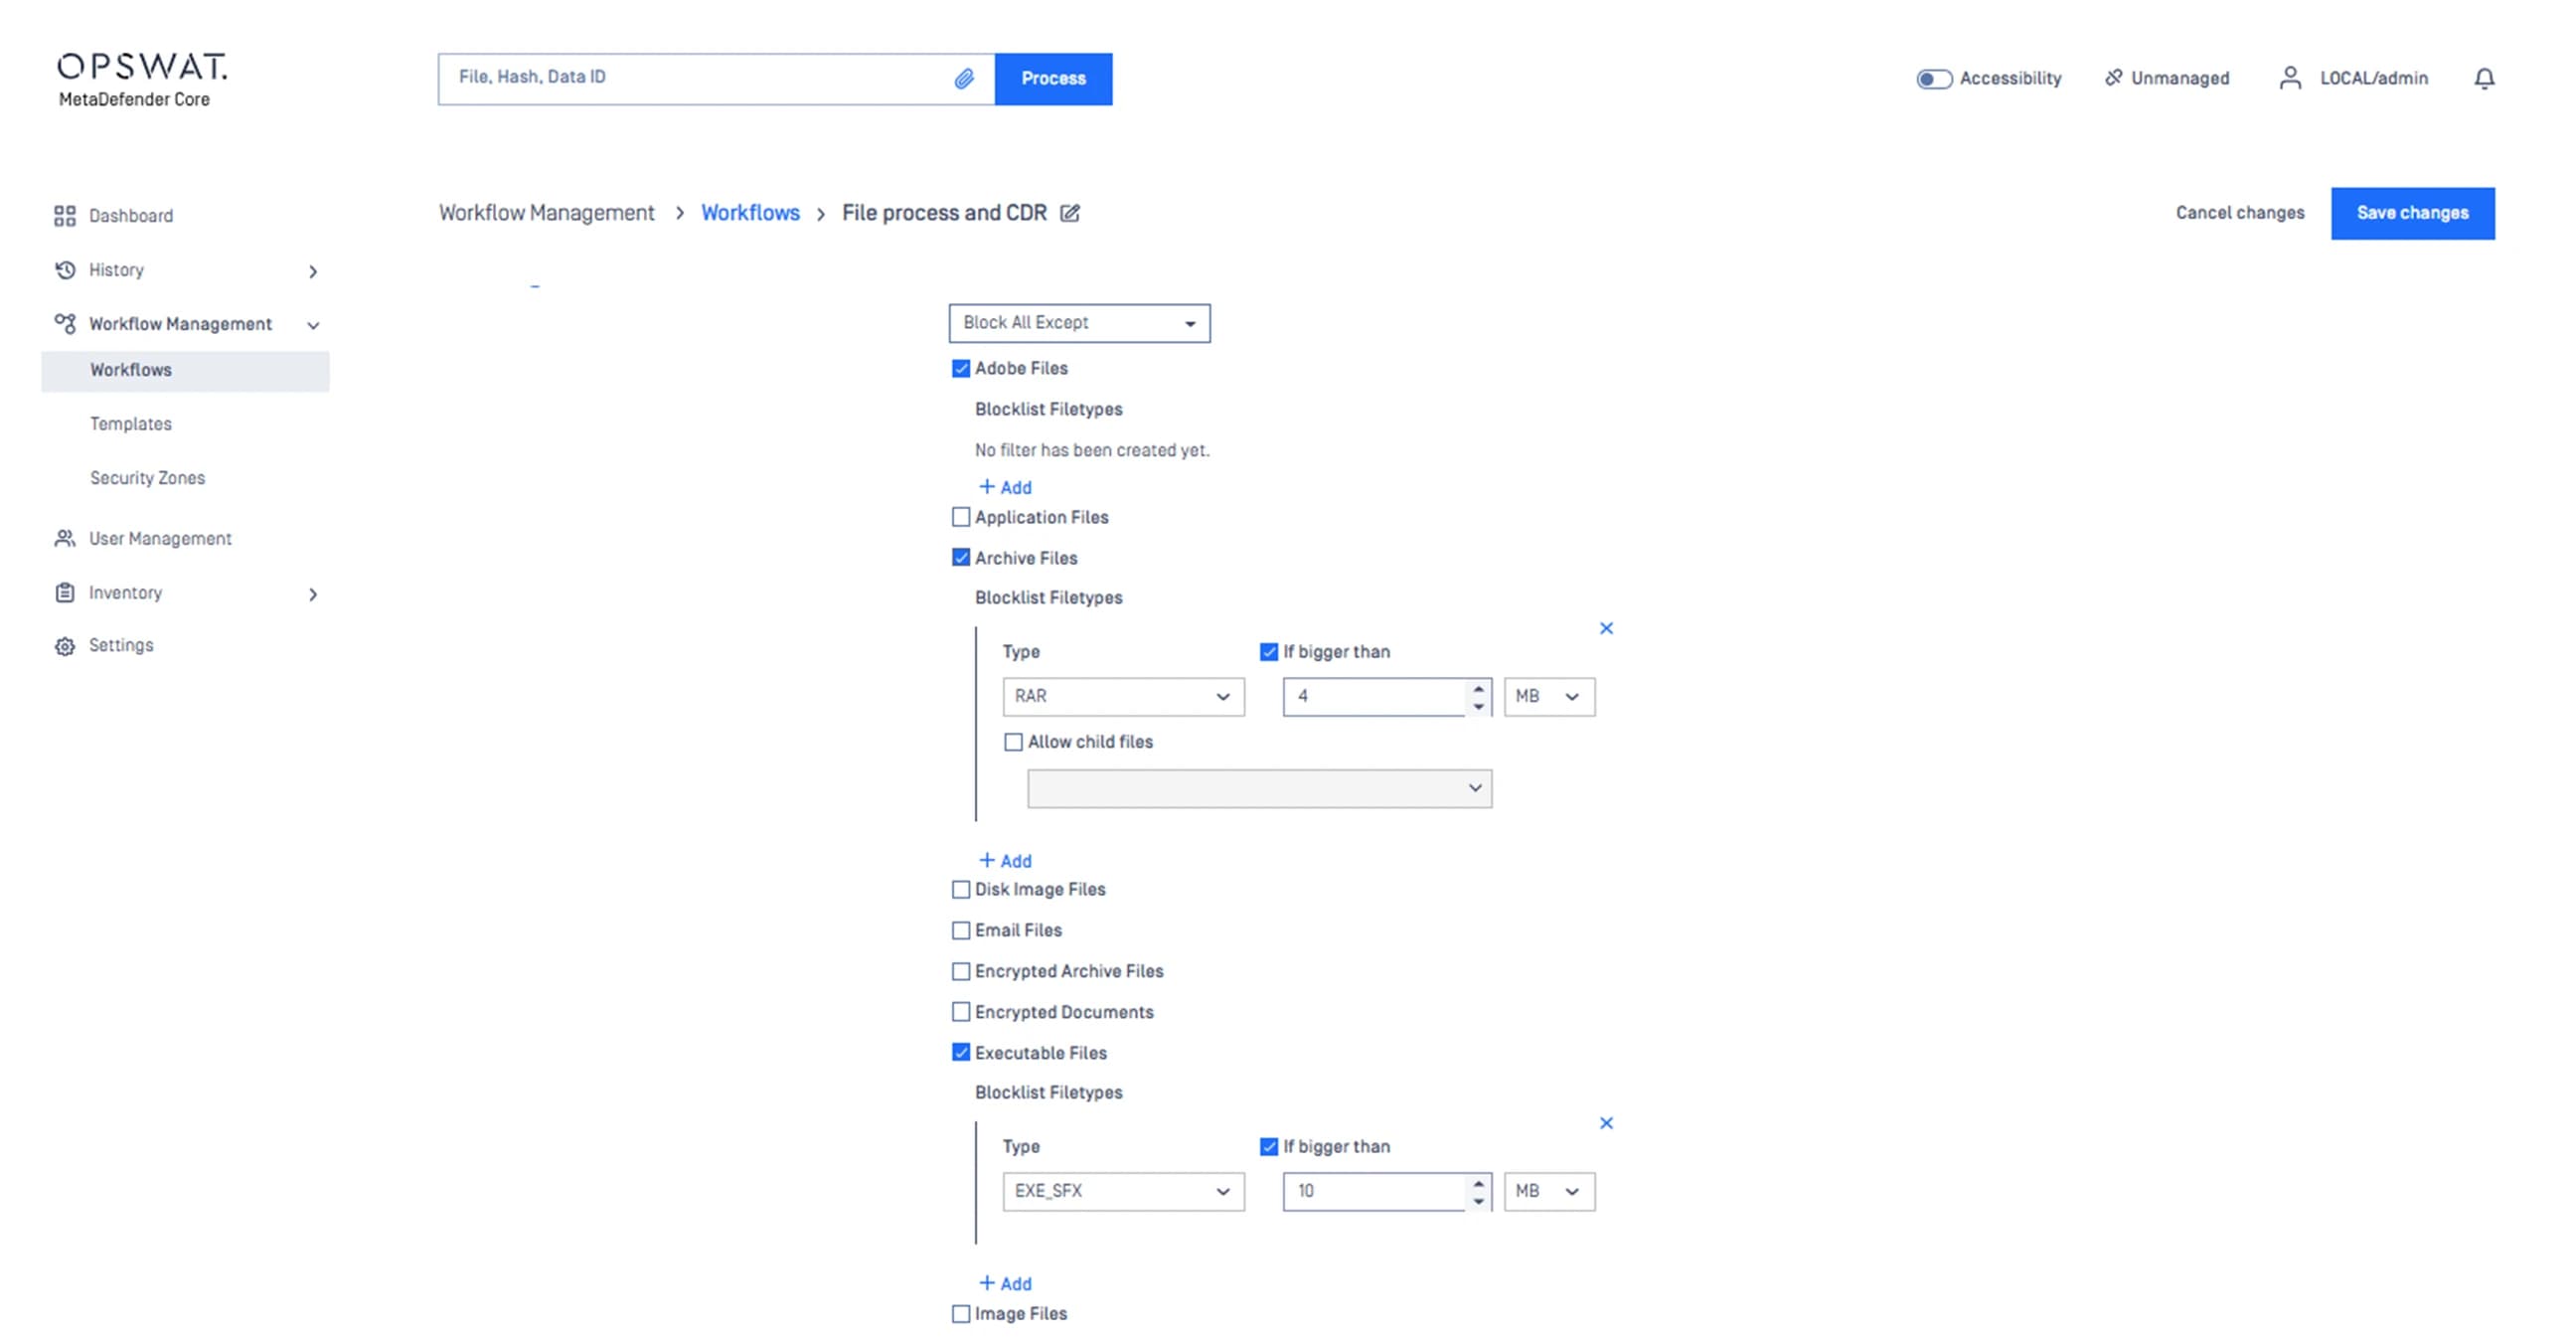
檔案接受標準

每個工作流程都應定義可接受的檔案類型,包括生產力、媒體、系統和歸檔,並指定允許的最大檔案大小。
1 of 5
  • 檔案傳輸
    檔案接受標準

    每個工作流程都應定義可接受的檔案類型,包括生產力、媒體、系統和歸檔,並指定允許的最大檔案大小。
  • 檔案傳輸
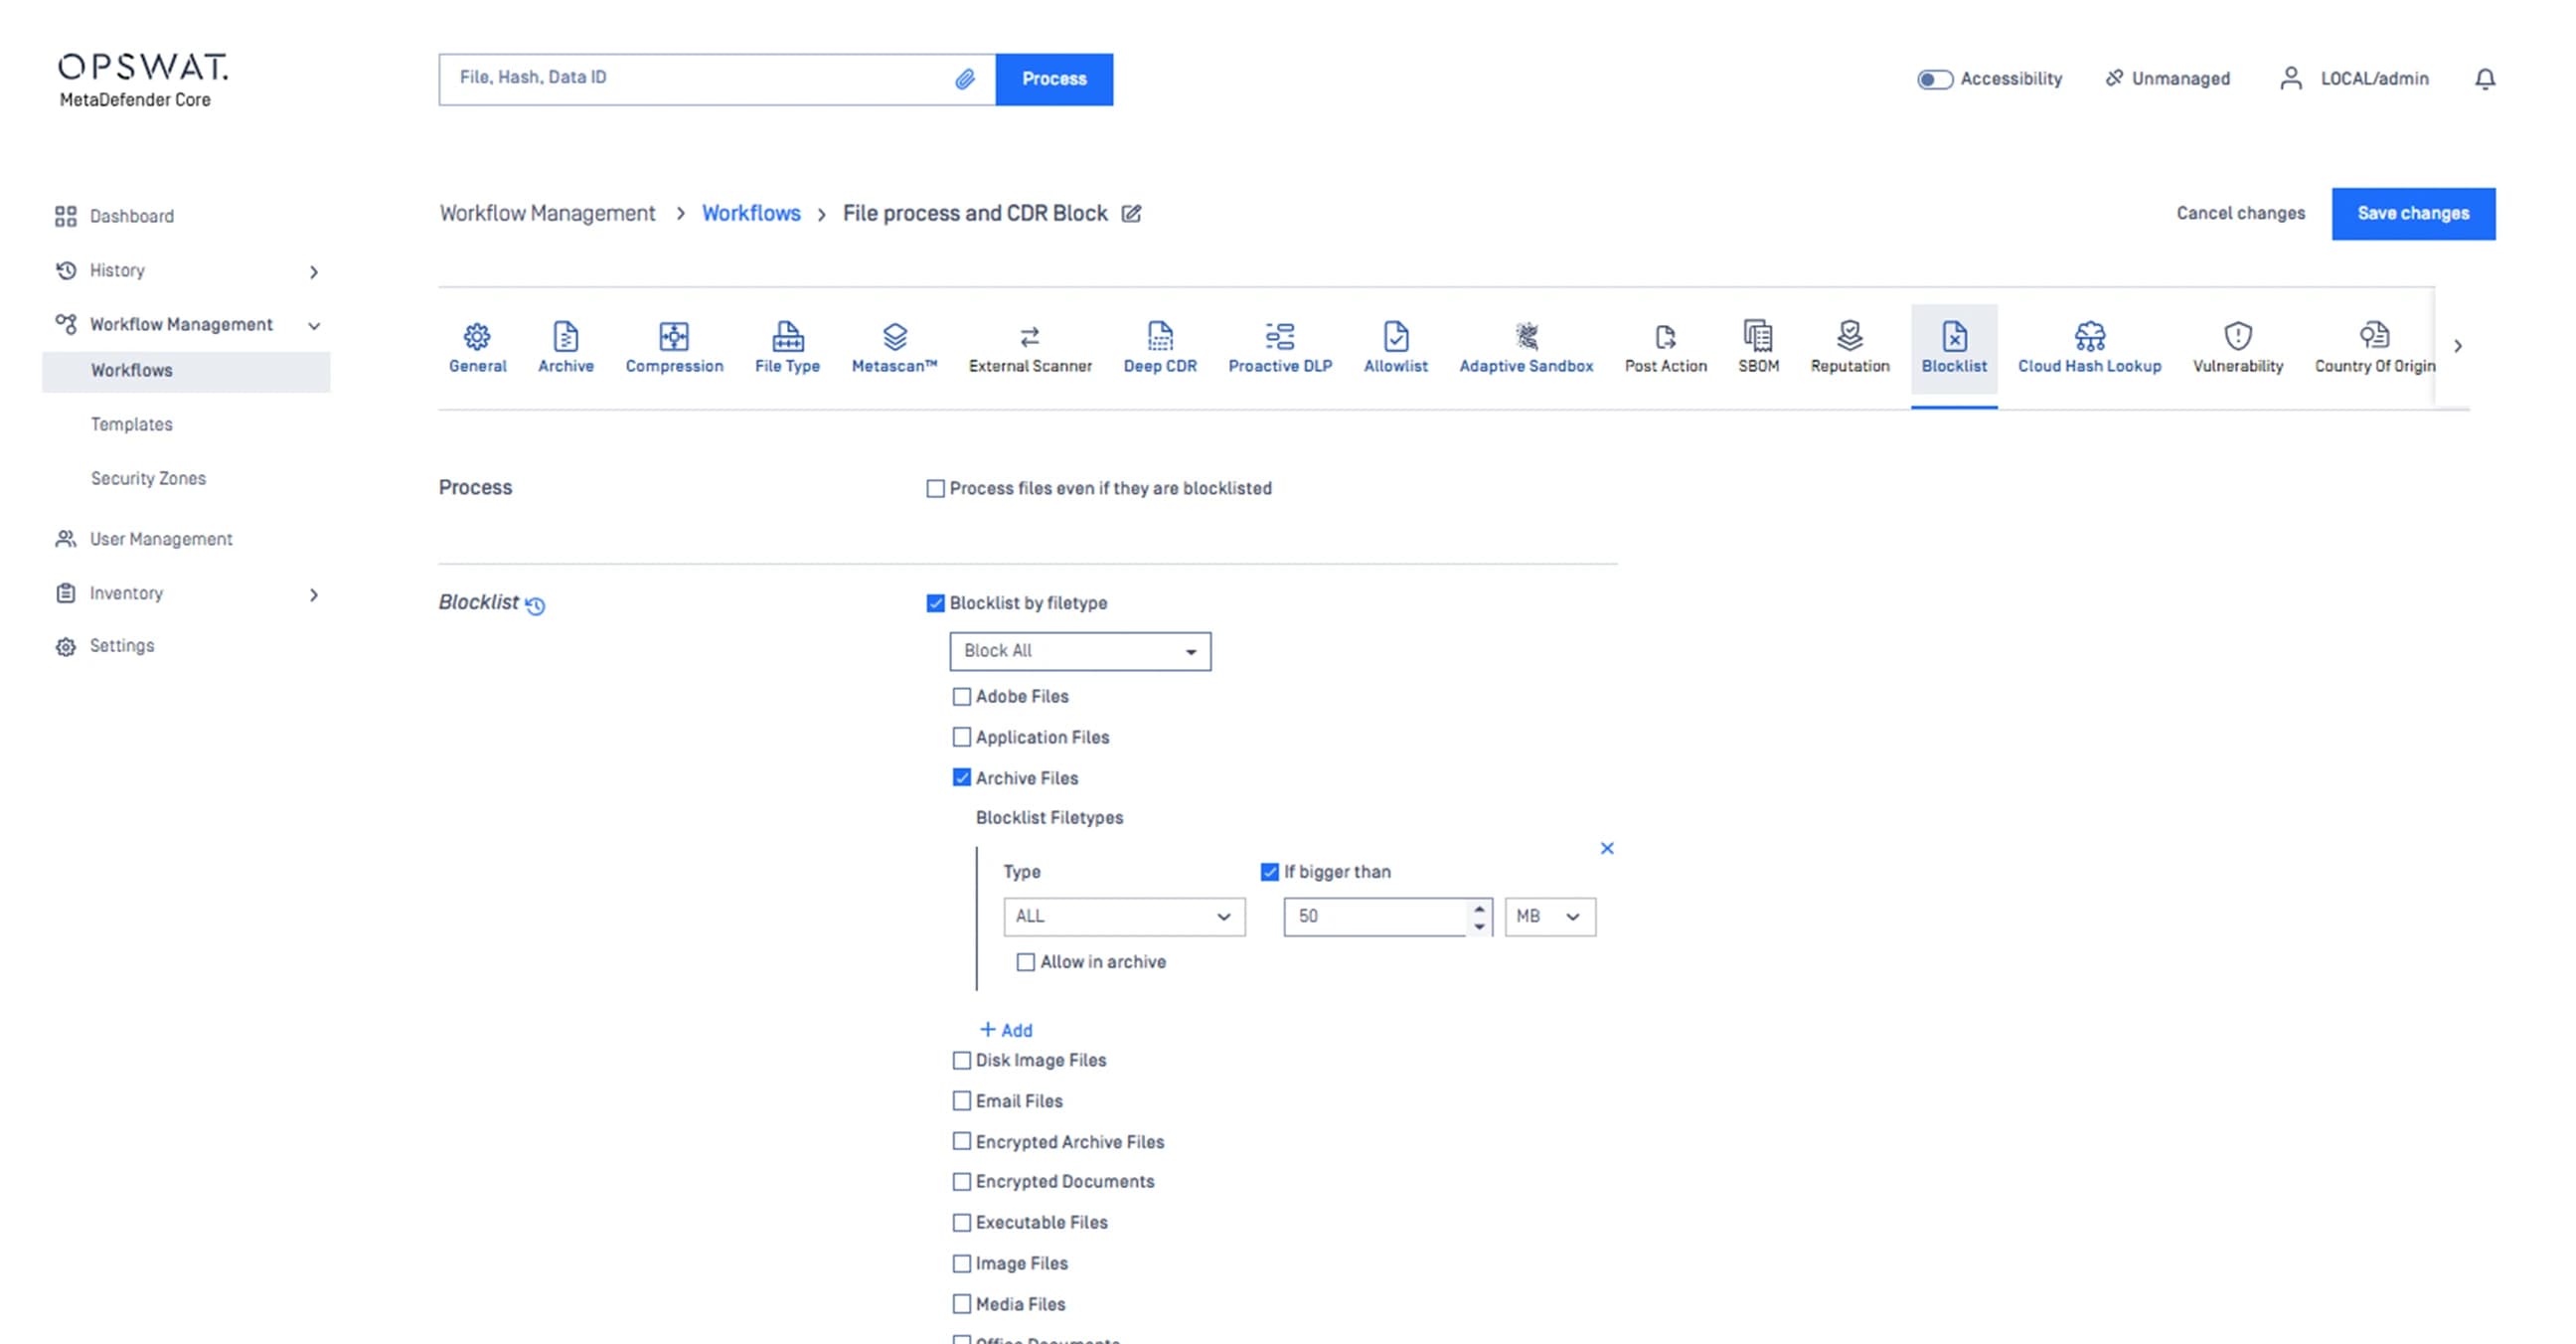
    可擴充的處理支援

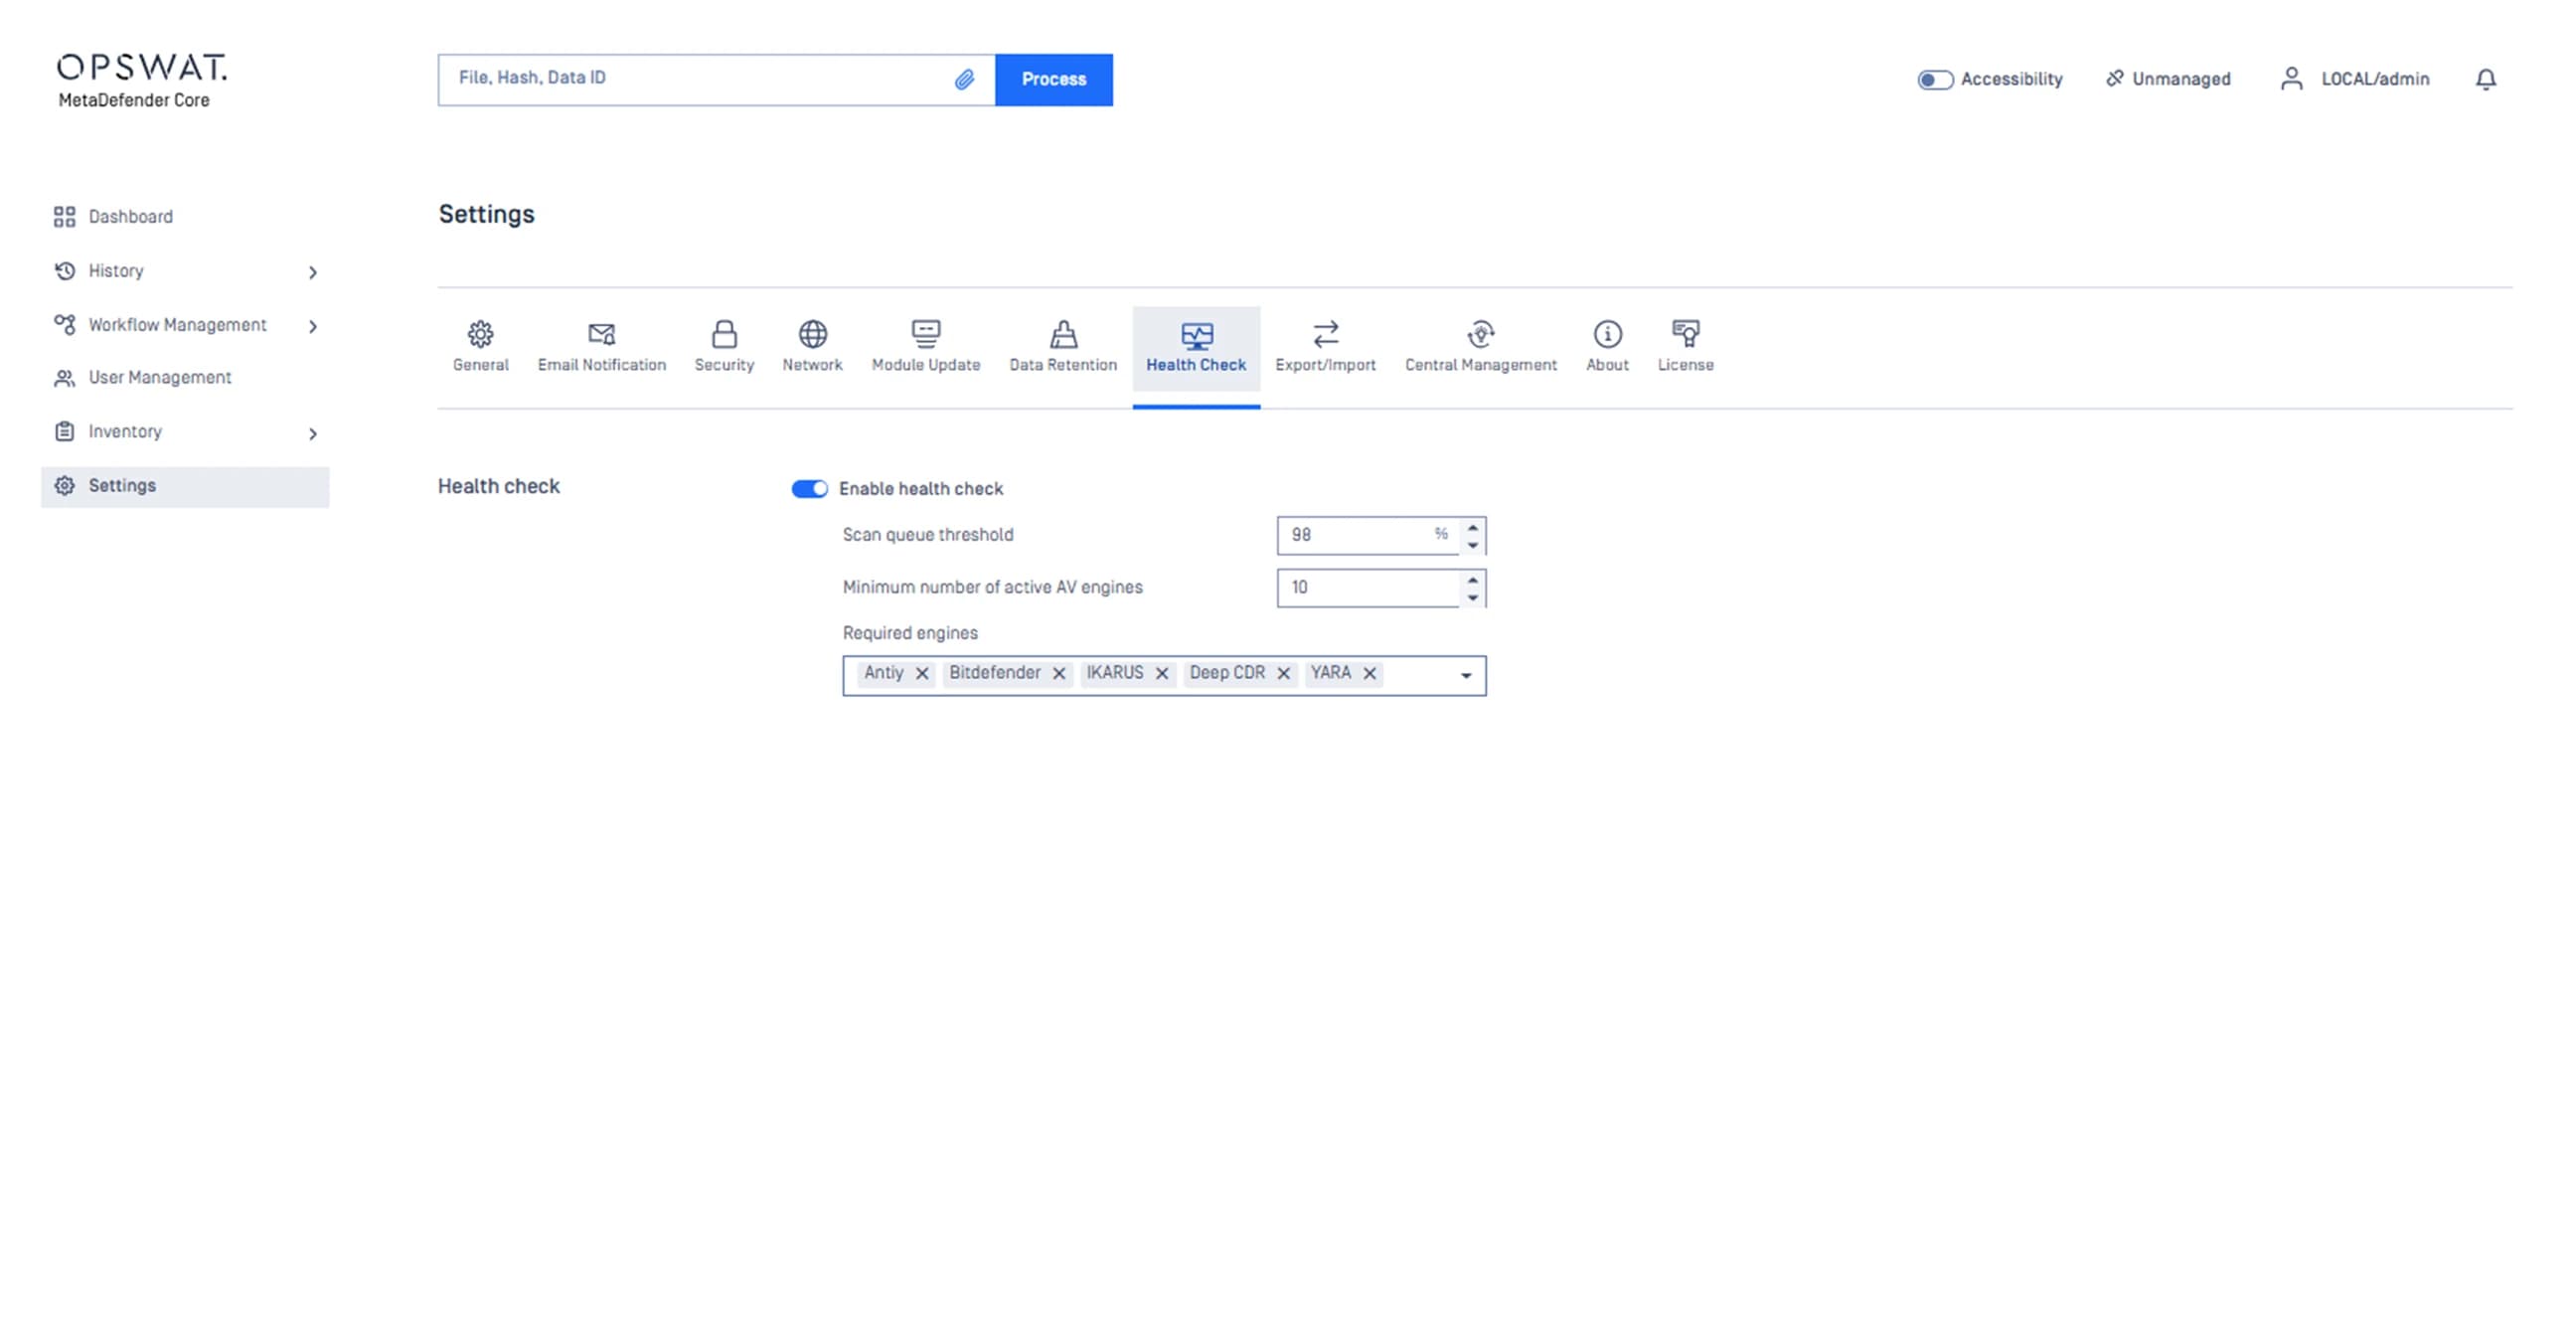
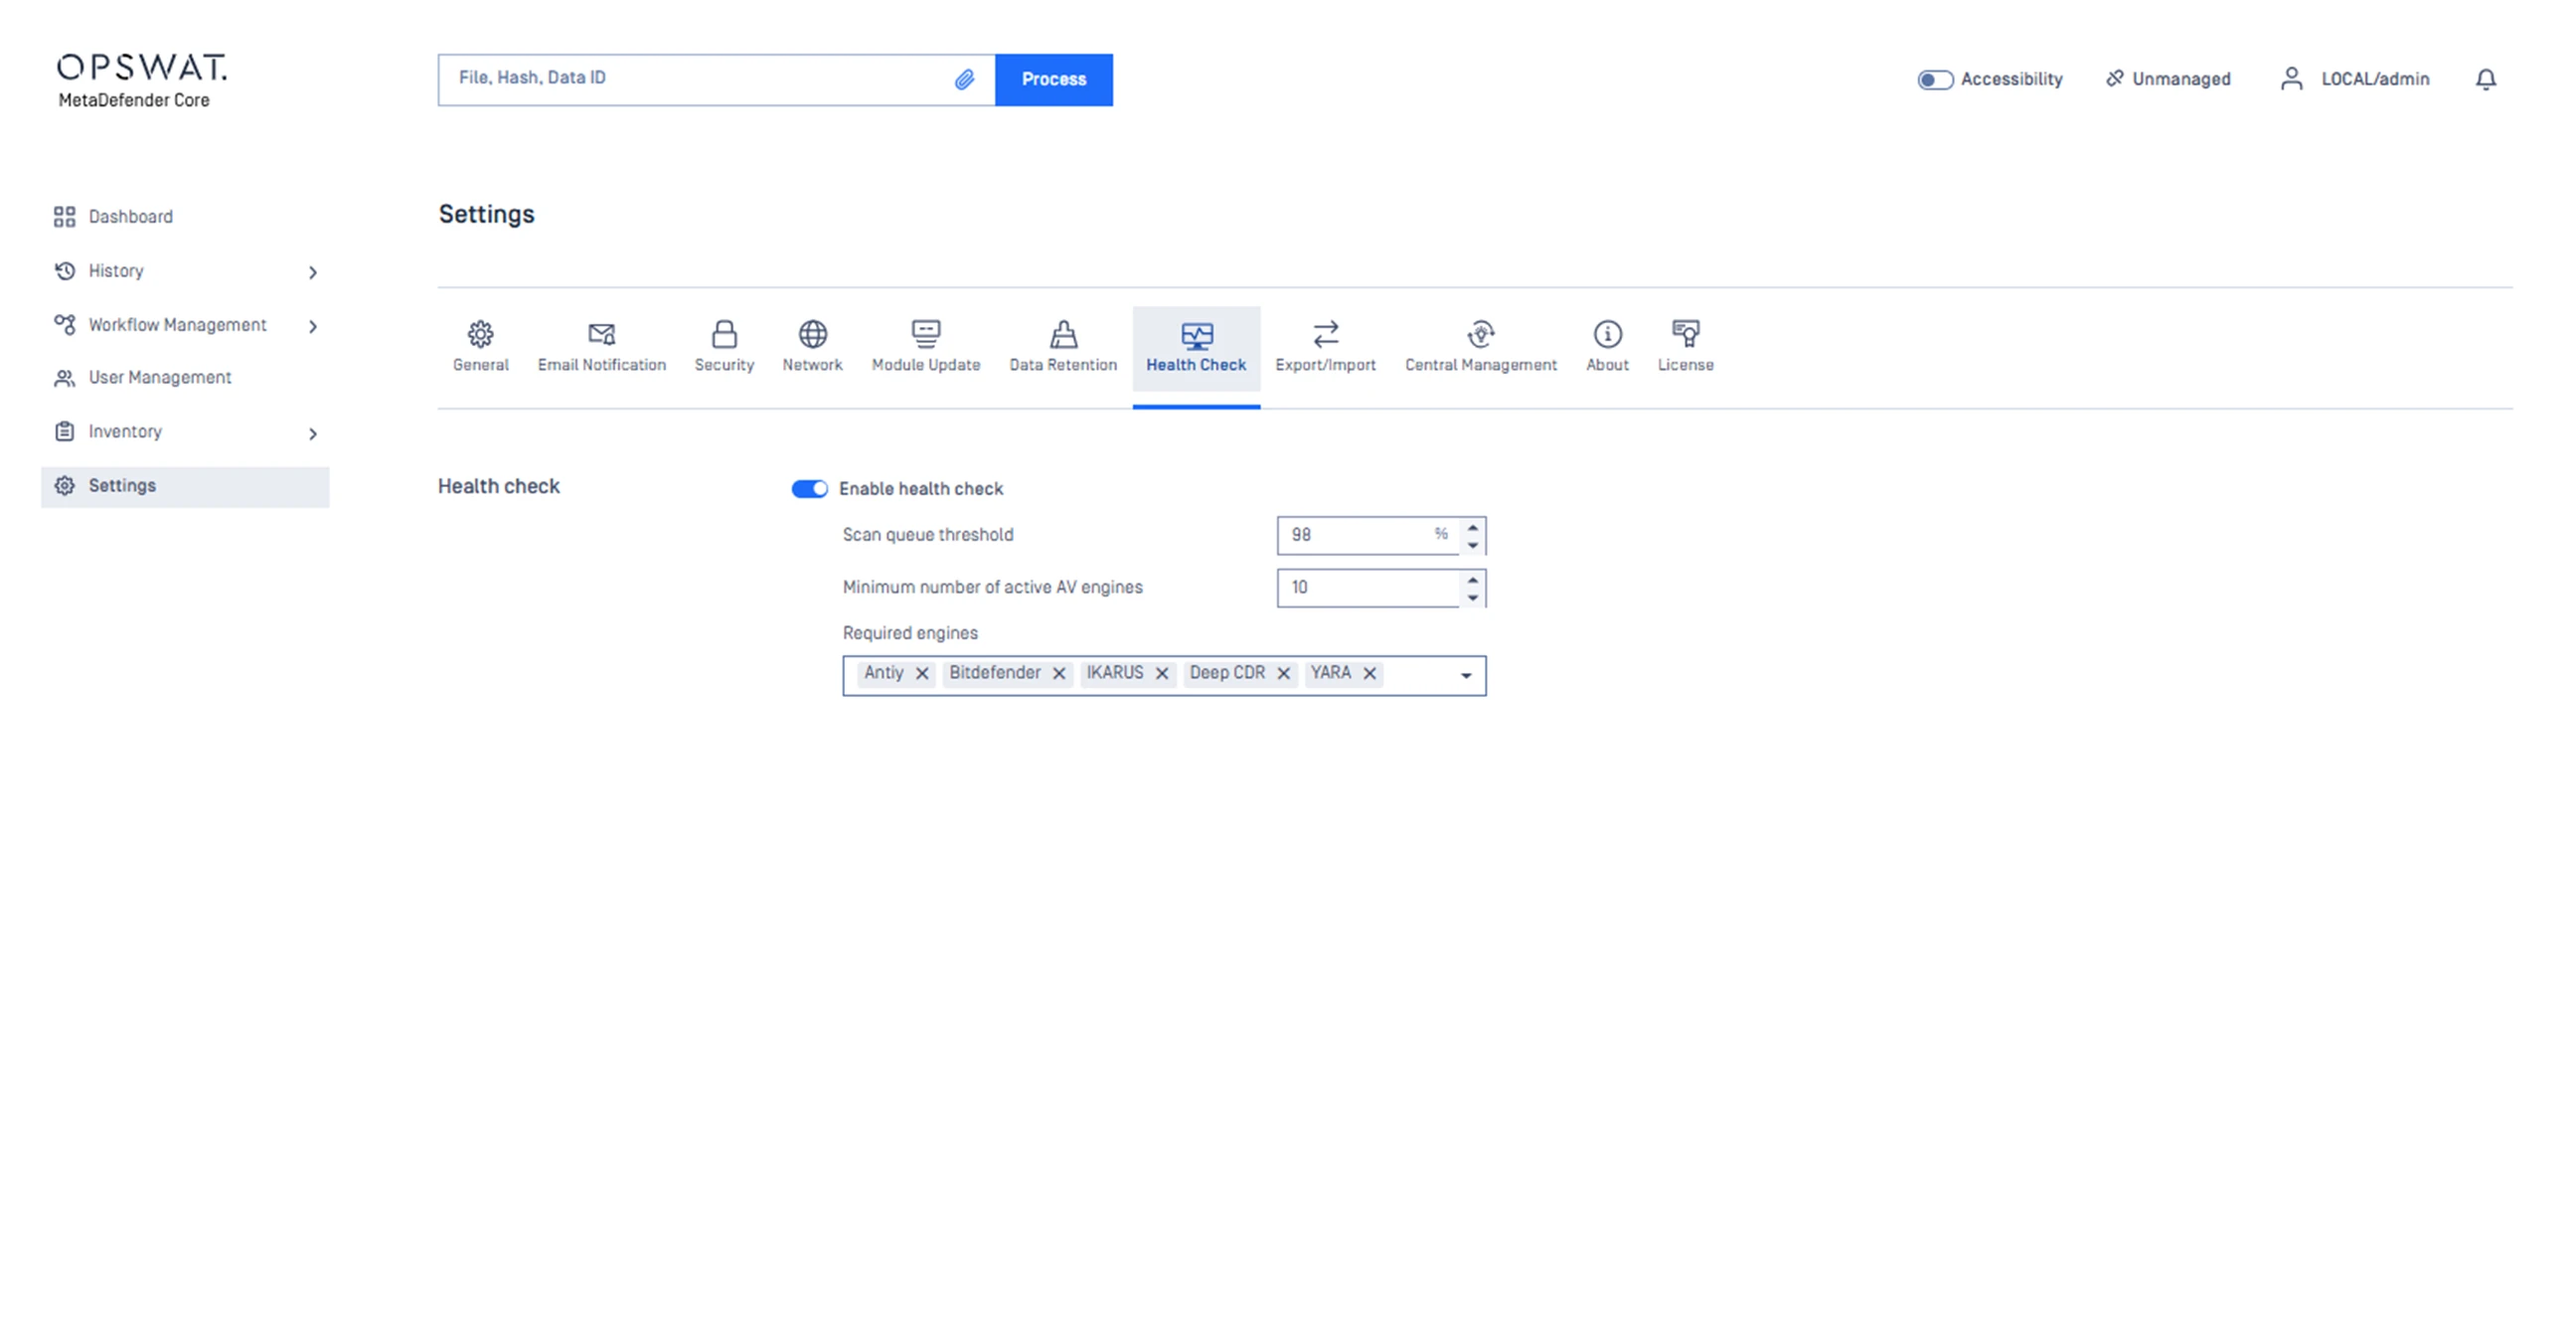
    透過調整掃描要求佇列和定義與掃描引擎通訊的平行線程數,擴充以支援所處理的檔案數量。
  • 檔案傳輸
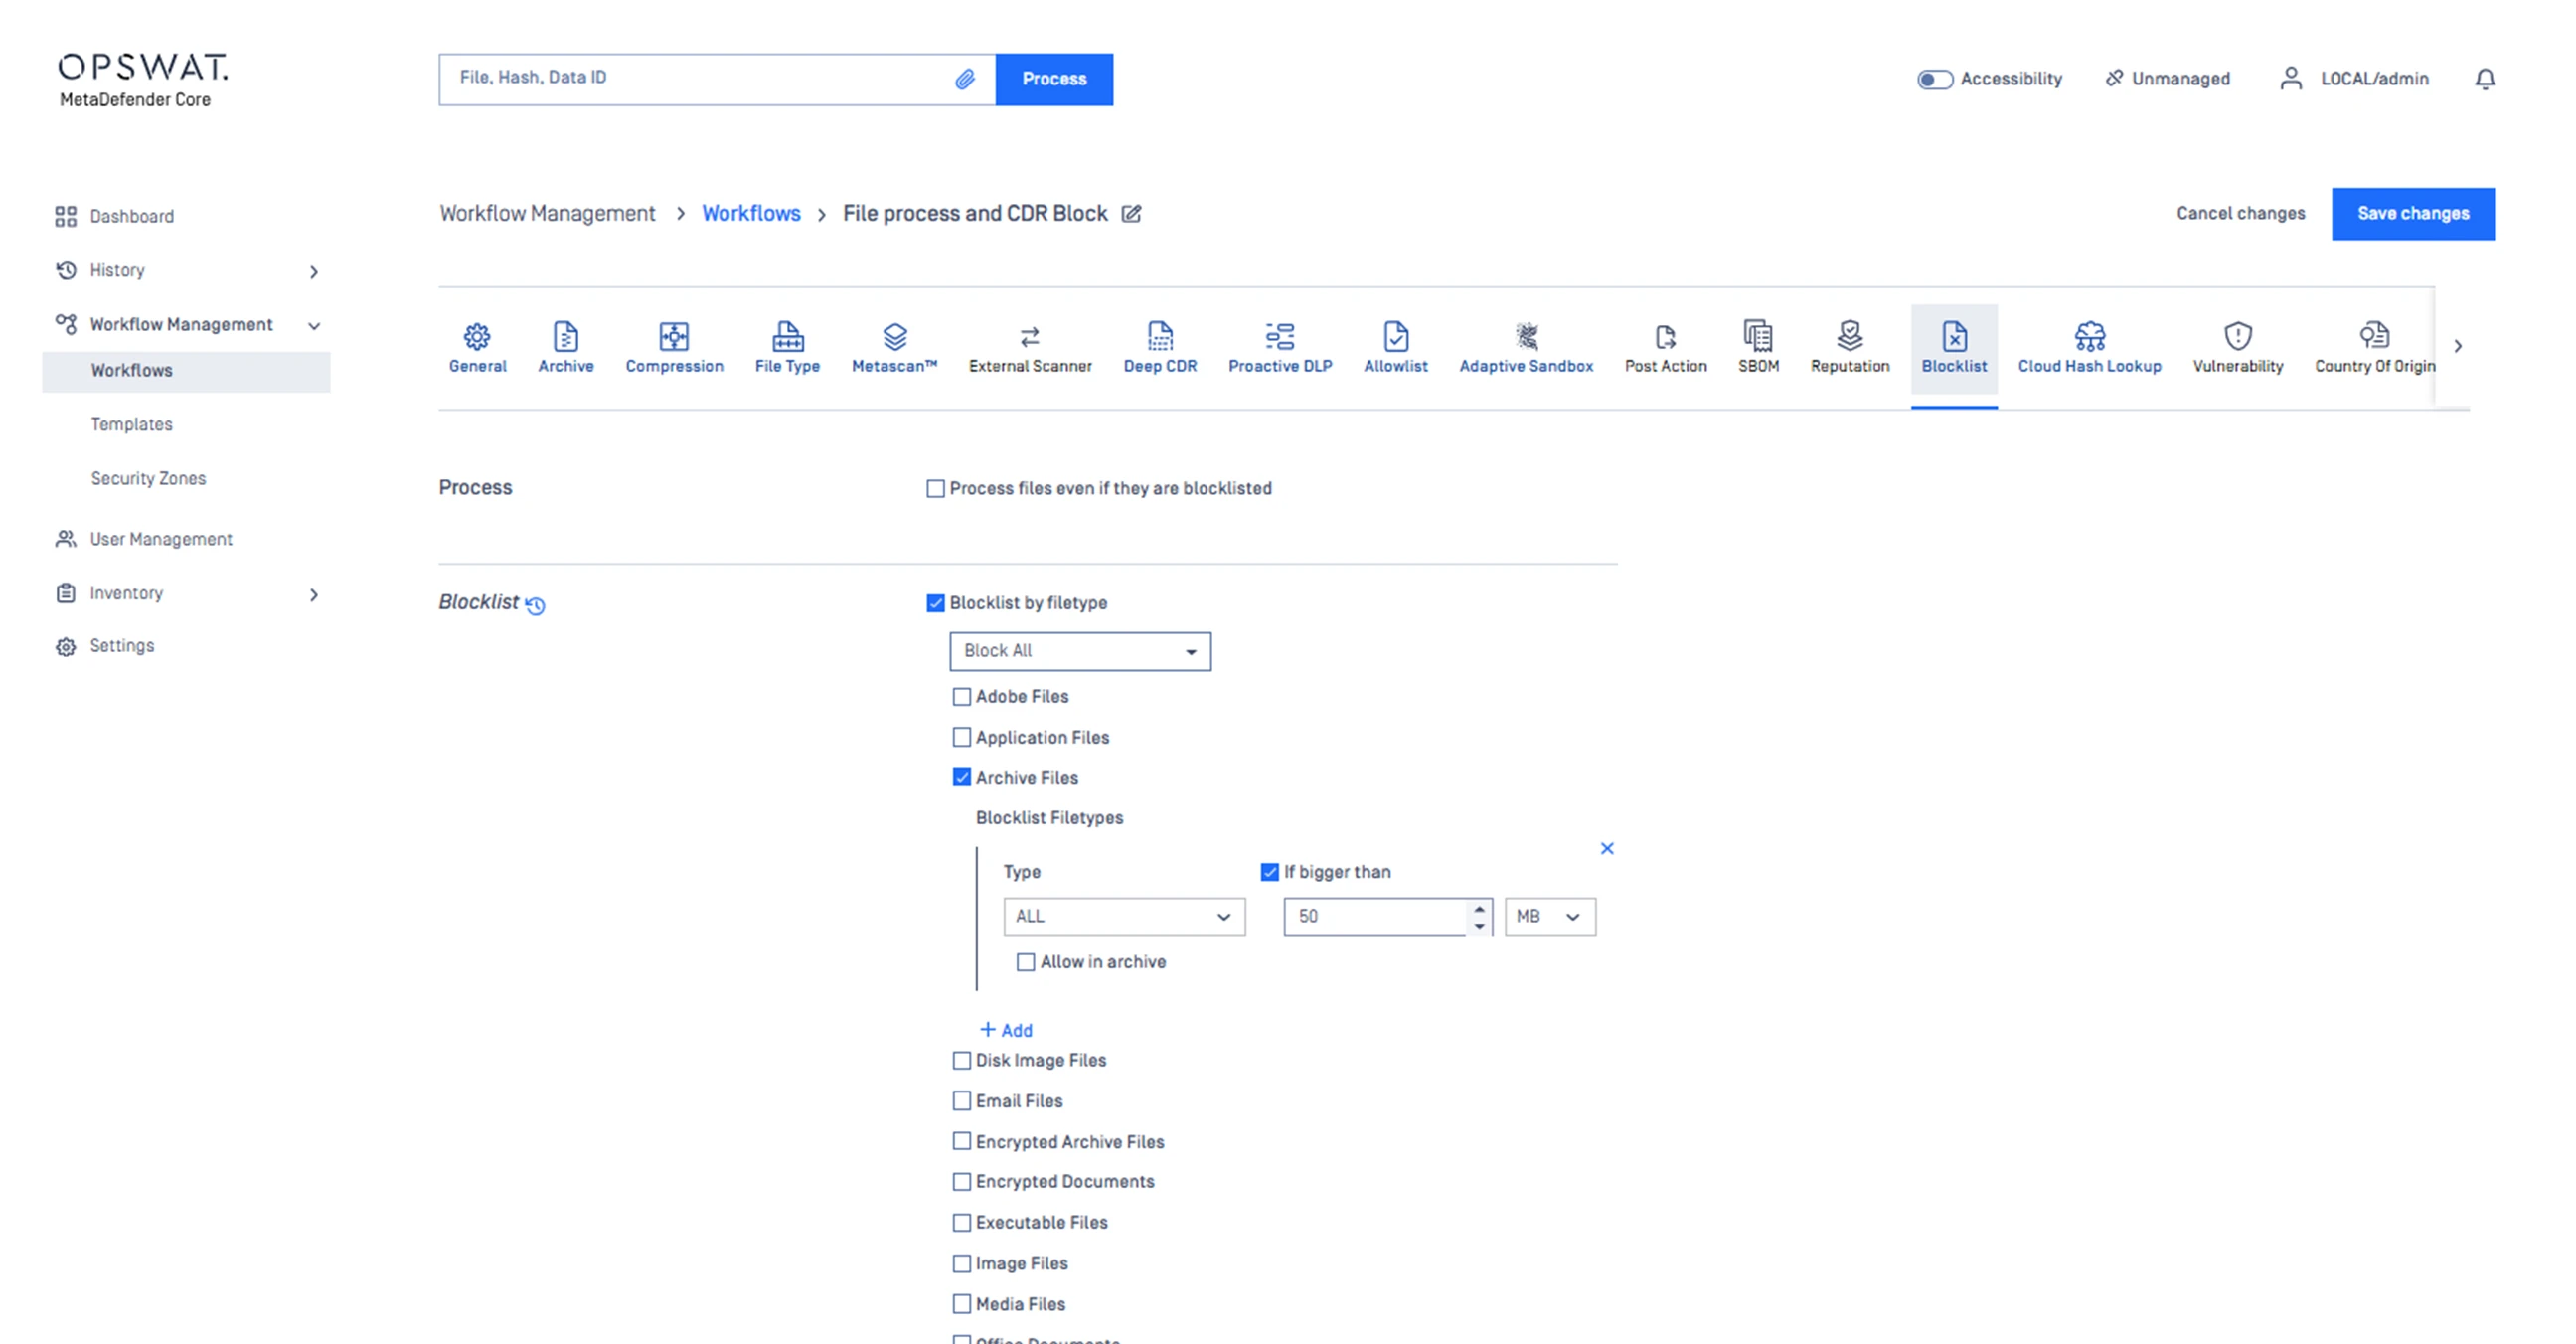
    歸檔檔案政策

    定義是否接受存檔檔案,以及允許的最大檔案大小。

  • 檔案傳輸
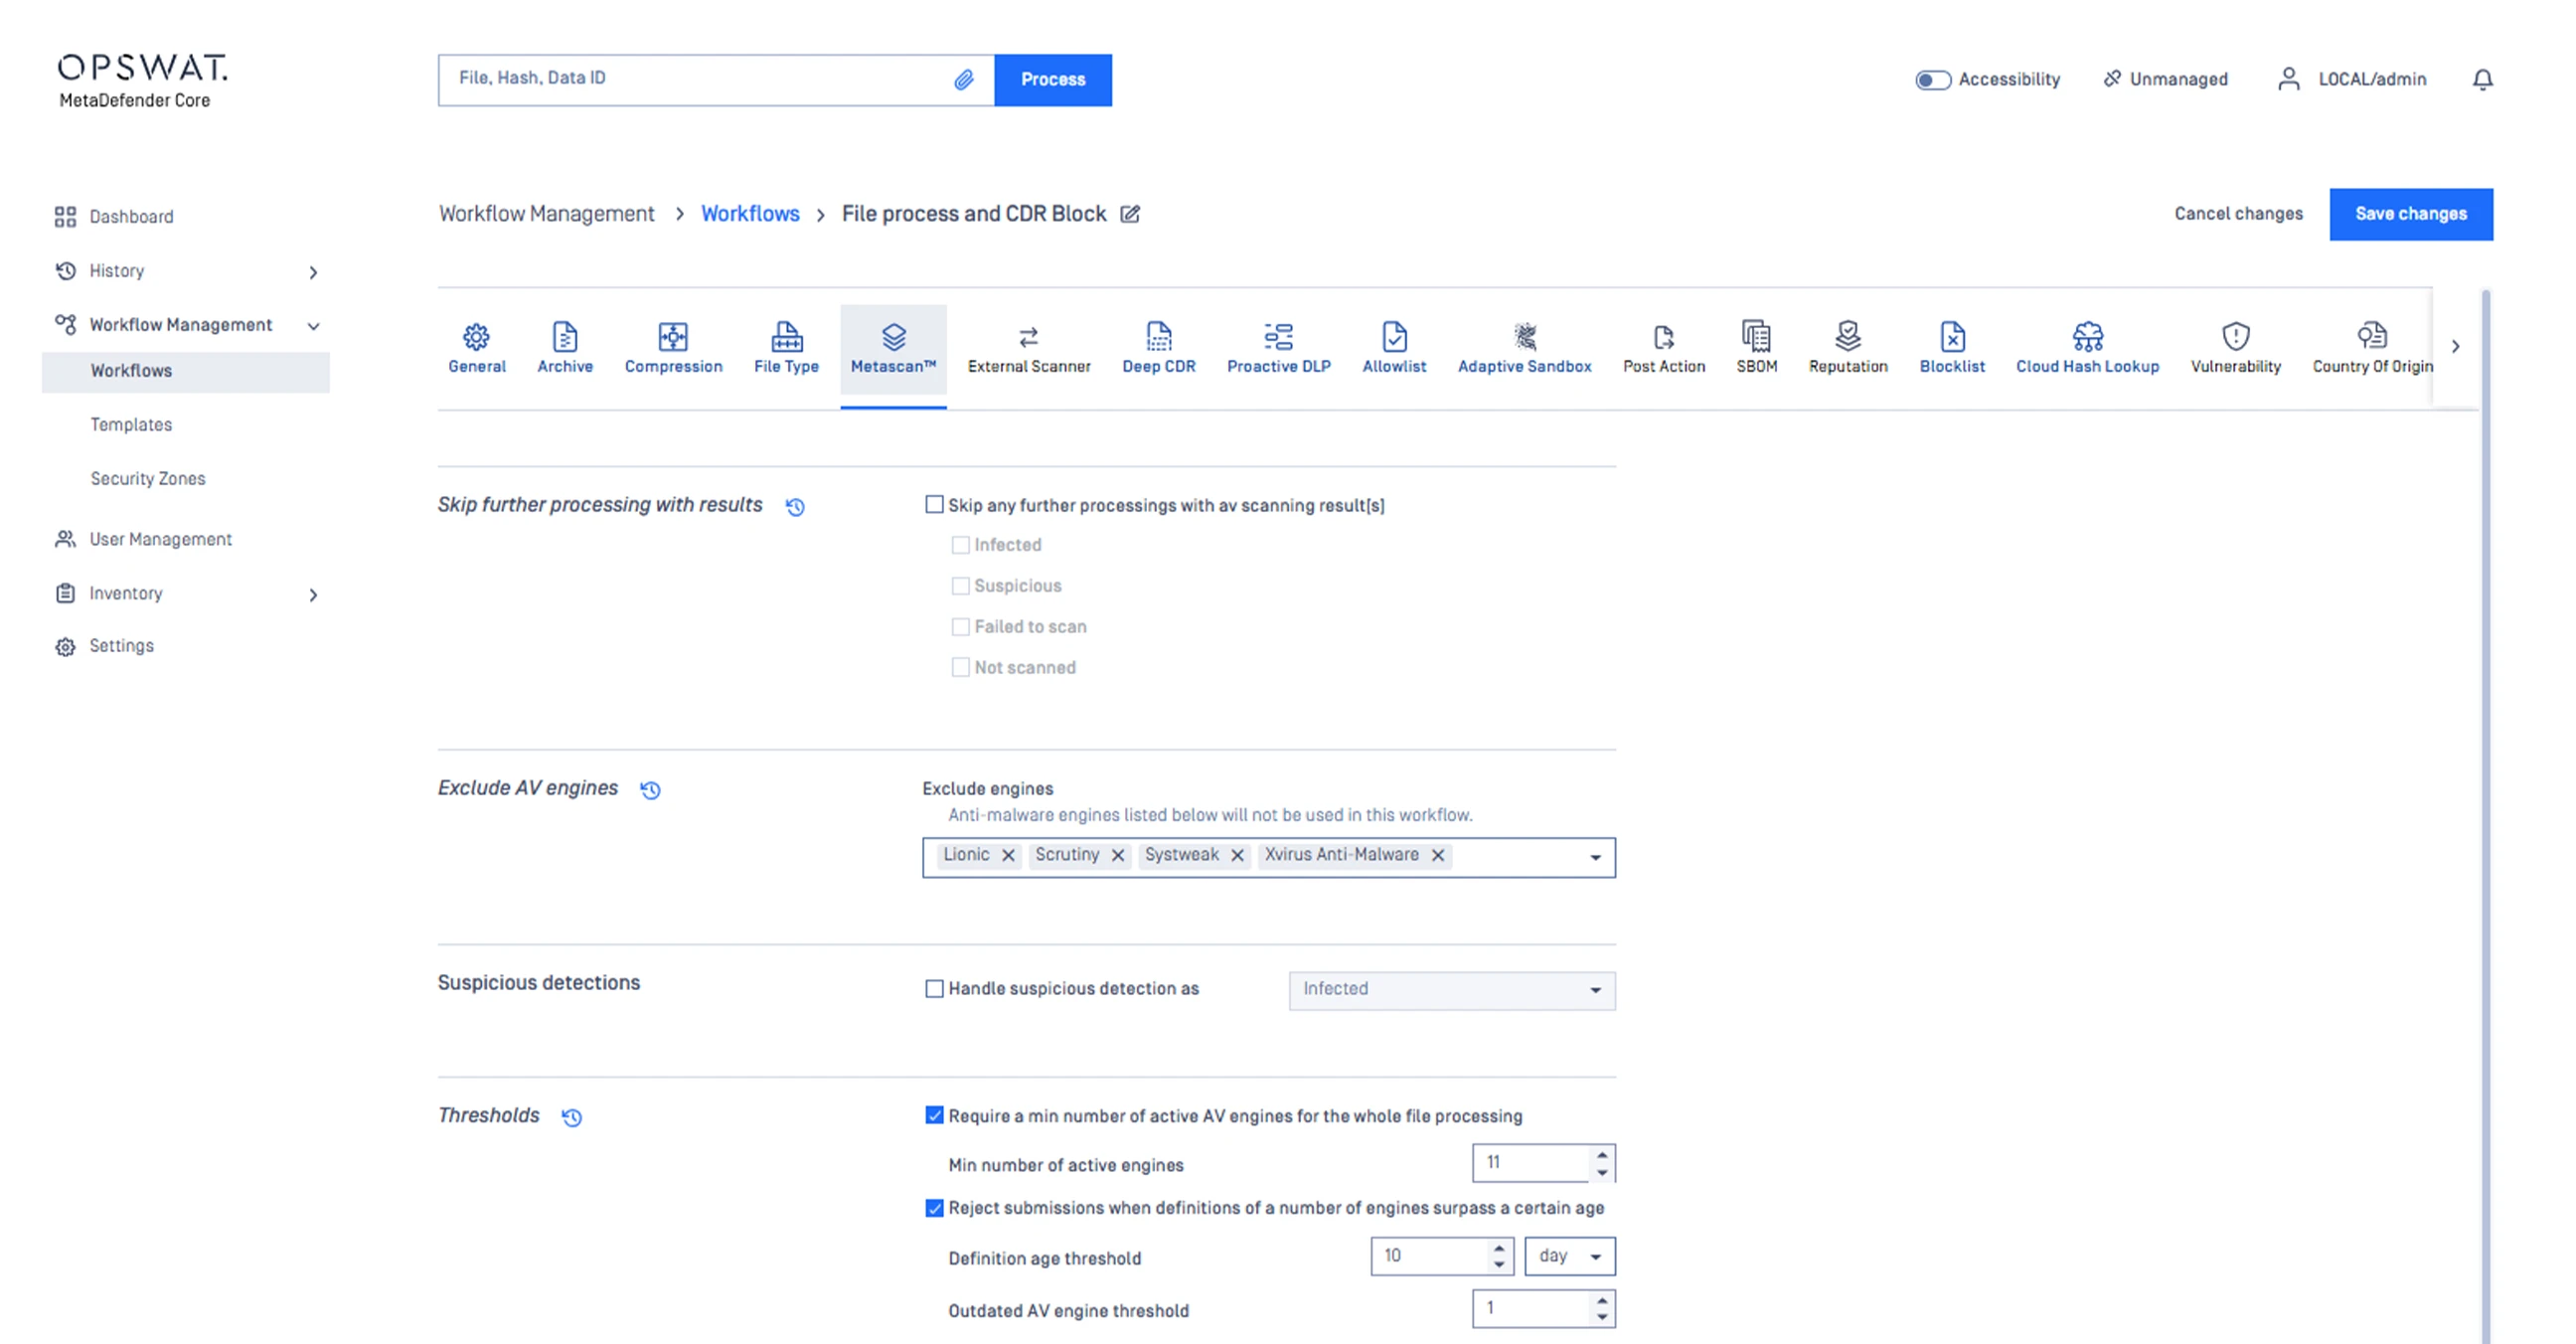
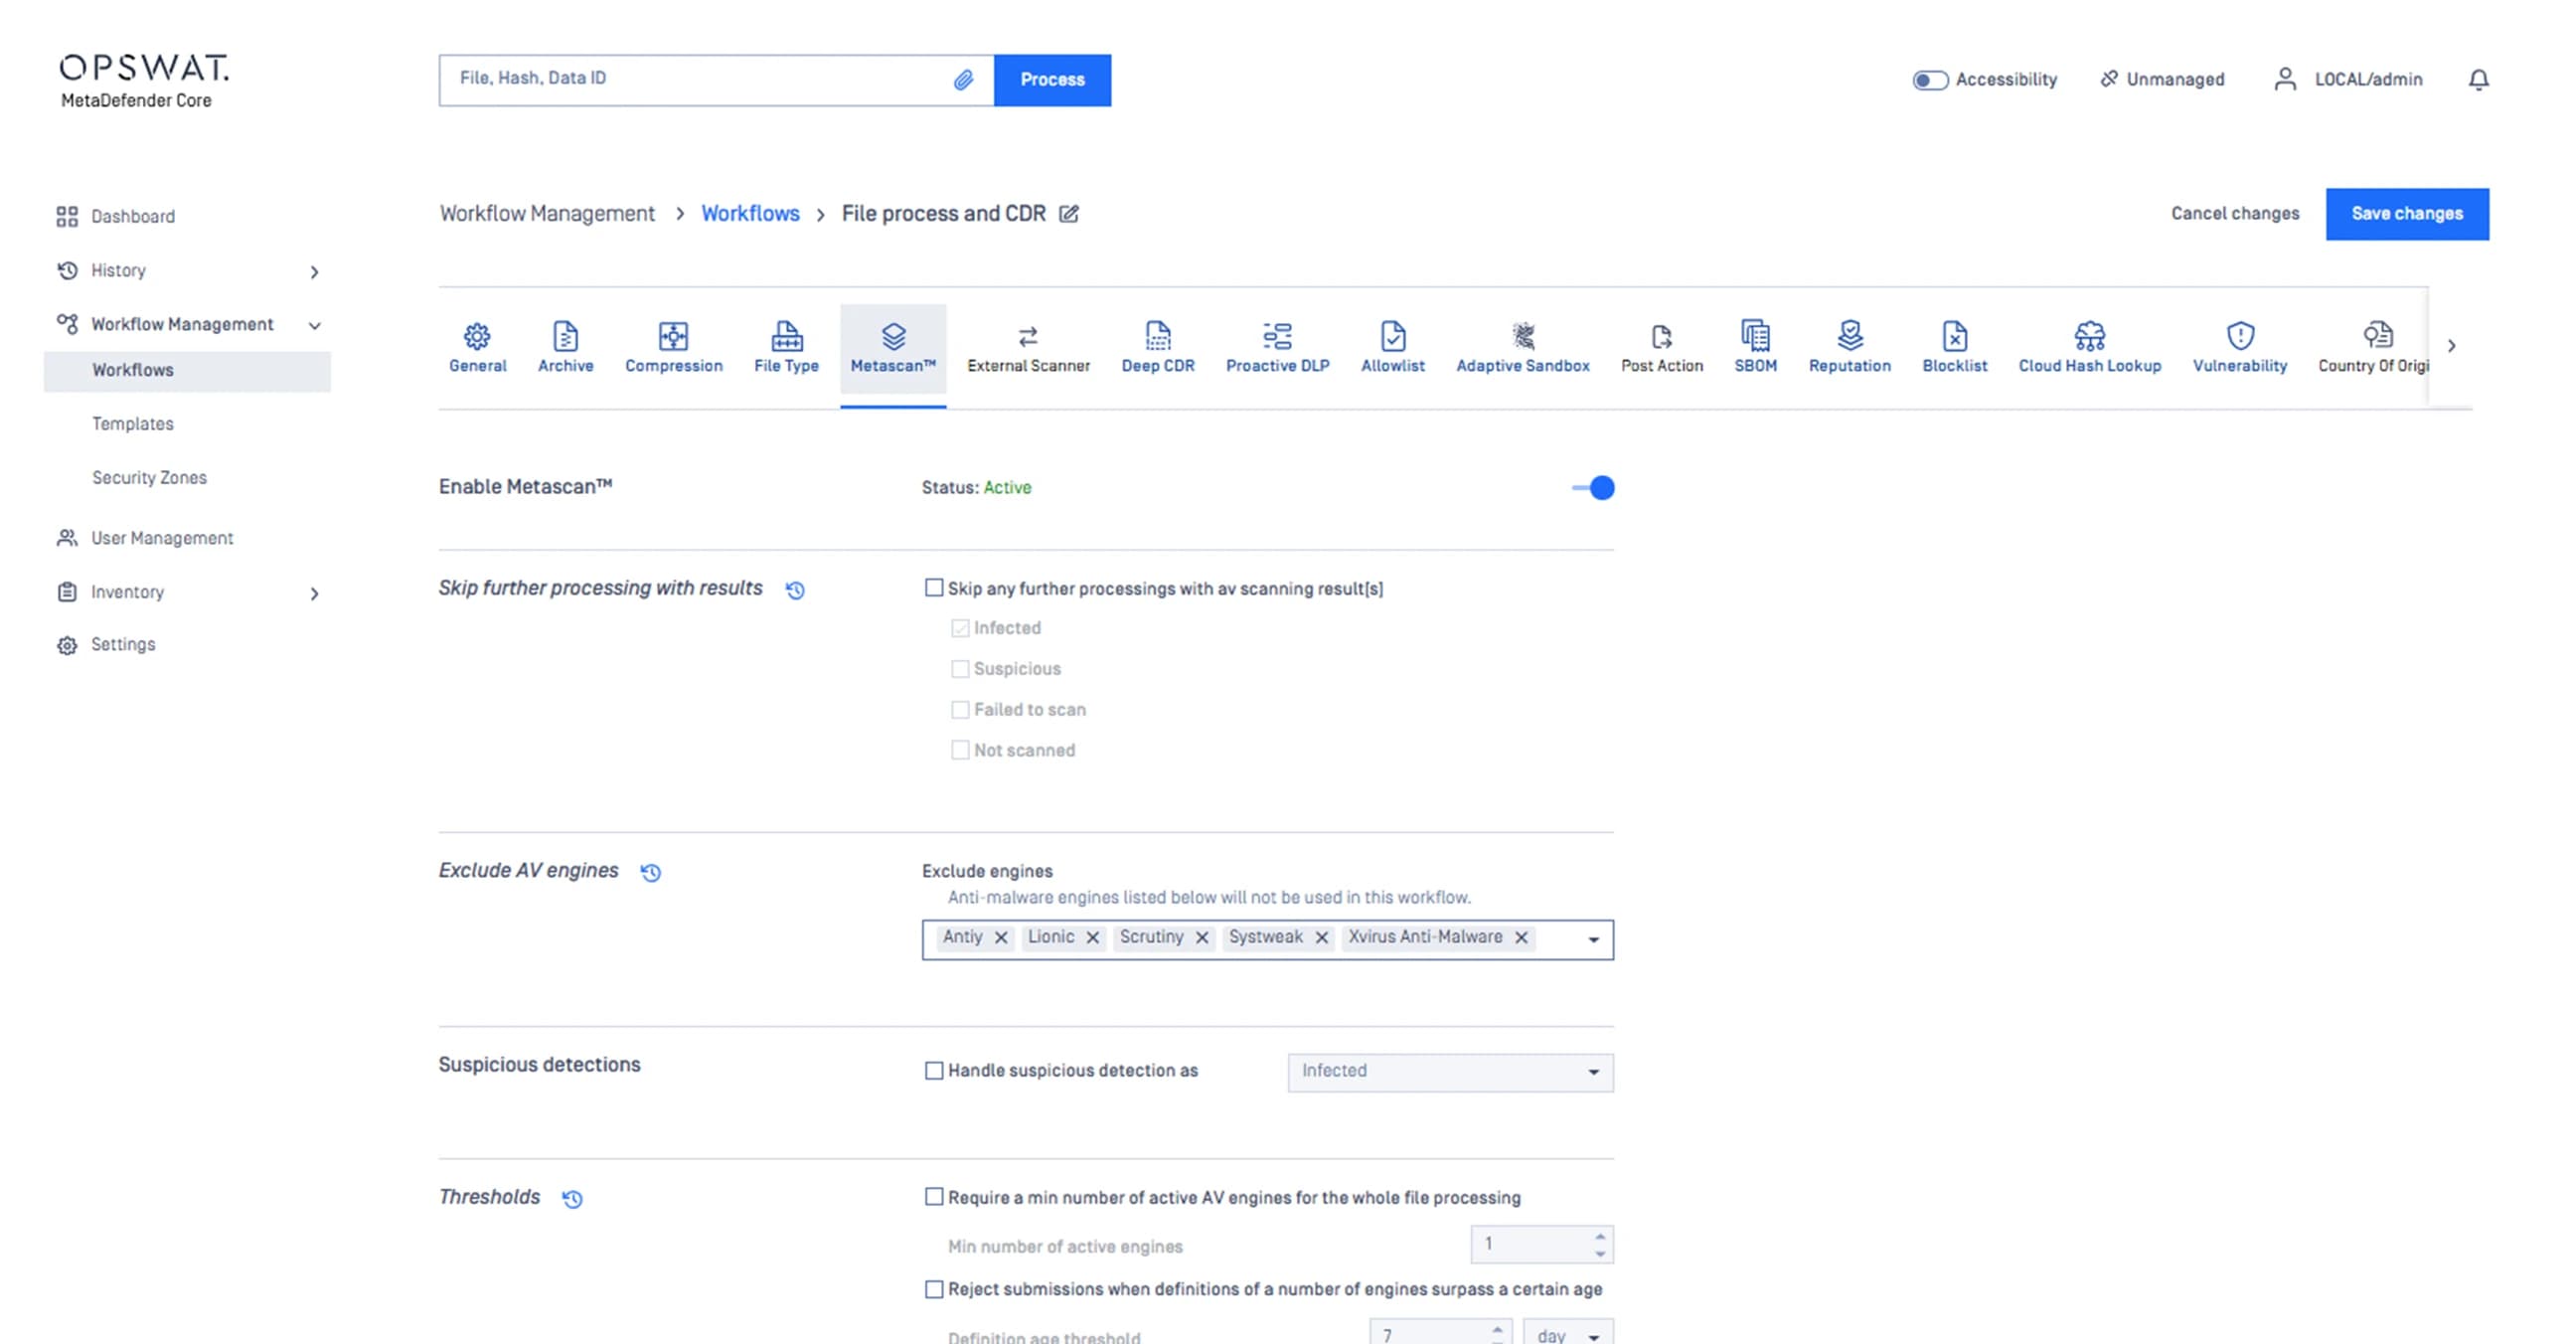
    Multiscanning 偵測臨界值

    建立多重掃描臨界值,以規定必須有多少個引擎偵測到威脅,才會警示為已感染。較高的臨界值可降低誤報的可能性,但所需的資源也會略多。
  • 檔案傳輸
    自訂安全工作流程

    定義橫跨 MetascanMultiscanning、Deep CDR™ 技術、Proactive DLP Adaptive Sandbox 偵測與防護工作流程,依據來源信任等級Sandbox 相應層級的安全Sandbox 。

我們的合作夥伴
Partner logo citrix
Partner logo emerson
Partner logo f5
Partner logo menlo
Partner logo nginx
Omnissa
網路安全攻擊呈現上升趨勢

立即開始使用 OPSWAT

OPSWAT 是網路安全解決方案的領導者,因為我們瞭解現代組織面臨的風險和挑戰。<br>我們開發了威脅情資,使您的團隊能夠比以往更快地了解威脅並做出回應。

立即與我們的團隊開始瞭解我們的檔案安全解決方案。