殖民地管道攻擊
過去十年間,針對關鍵基礎設施的勒索軟體攻擊一直是重大隱憂,而這幾個月來此類攻擊更大幅增加,引發各界對針對性 網路安全攻擊可能對政府、經濟及我們日常生活造成多大衝擊的質疑與擔憂。針對多家政府及民間組織發動的SolarWinds 攻擊事件,以及近期發生的 Colonial Pipeline 攻擊事件,都證明了各組織 與政府必須進一步加強關鍵基礎設施的防護,以防範未來的攻擊。
Colonial Pipeline 是美國最大的成品油管道,也是東海岸汽油和航空燃油的主要供應商,在 2021 年 5 月 7 日遭受勒索軟體攻擊後關閉。
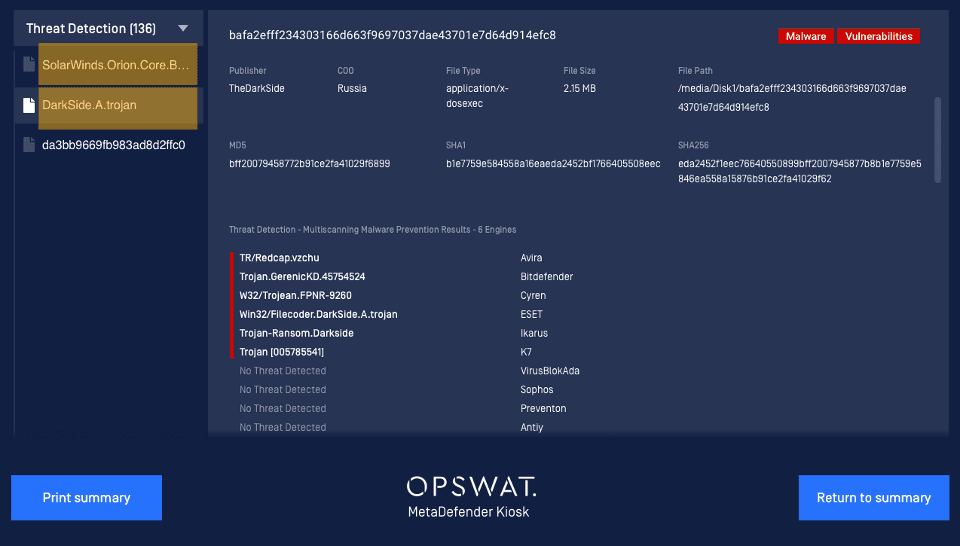
根據聯邦調查局(FBI)的說法,此次攻擊的幕後黑手是一個名為「DarkSide」且與俄羅斯有關聯的犯罪組織。雖然該網路犯罪集團並未否認發動攻擊,但他們聲稱自己是超脫政治的組織,其運作目的僅在於向 受害者勒索金錢。
儘管最初的攻擊途徑尚不清楚,但我們確知,駭客在取得該公司網路的初始存取權限後,便對科洛尼爾輸油管線(Colonial Pipeline)的 IT 網路發動了 DarkSide 勒索軟體攻擊。為應對此次網路攻擊, 該公司表示已主動切斷部分營運技術(OT)系統的連線,以確保系統安全。
根據世界經濟論壇(WEF)的資料,針對關鍵基礎設施的網路攻擊在 2020 年構成了第五大經濟風險,而世界經濟論壇將此類攻擊的可能性稱為「包括 能源、醫療保健及運輸在內多個領域的新常態」。
贖金軟體攻擊
勒索軟體攻擊是當今最常見的網路攻擊之一;而關鍵基礎設施領域的營運技術(OT)環境,與大型企業的資訊技術(IT)基礎設施不同,往往缺乏足夠的防護措施來抵禦現代惡意軟體發動的 針對性攻擊。
由於下列原因,OT 環境可能成為「容易」攻擊的目標:
- 對於存在於基礎結構中或帶入基礎結構中的資產缺乏可見性
- 管理隔離網路內外交換資料的流程不足
- 過時的系統和網路暴露了零時差攻擊的漏洞
攻擊者在組織網路中獲取立足點的最常見方式是:
- 使用帶有 GoogleDrive 連結的惡意電子郵件進行網路釣魚攻擊 (例如 DarkSide)
- 使用未受保護的遠端存取帳戶和系統 - RDP、VPN、VDI 等。
- 利用外部應用程式中的已知漏洞 - DarkSide 以利用 CVE-2021-20016 著稱,SonicWall SMA 攻擊就是如此。
- 使用未受監控的可攜式多媒體傳輸檔案。
您可在此找到 FBI 發佈的緩解措施清單。
OPSWAT 解決方案
OPSWAT 提供兩套平台,旨在透過阻止威脅經由資料檔案或未知裝置 滲入網路,從而保護關鍵基礎設施免受勒索軟體及其他進階網路攻擊的侵害。
MetaDefender Platform
MetaDefender 採用OPSWAT 獨有的deep content disarm and reconstruction (Deep CDR™ 技術),透過重建檔案來清除其中的威脅,並在此過程中剔除潛在的惡意內容與腳本。MetaDefender 還 提供多重掃描功能、file-based vulnerability assessment 以及主動式資料外洩防護(Proactive DLP )。
MetaDefender 存取平台
MetaDefender Access 可確保 SaaS 應用程式和雲端資料的安全。它允許基於裝置健康和合規性的存取,以幫助管理員阻止有風險的裝置連線到敏感的雲端資料和 SaaS 應用程式。
以下是OPSWAT 的截圖 MetaDefender Kiosk檢測出 Colonial Pipeline 和 SolarWinds 攻擊中使用的惡意軟體。
更多有助於縮小攻擊面並降低網路安全風險的最佳實務,請參閱「OPSWAT 」部落格。
如欲進一步了解OPSWAT 如何協助保護您的關鍵基礎設施(包括 OT、ICS 及 SCADA 資產),請預約與我們的網路安全 專家之一會面。
此事件仍在發展中,我們會在有最新消息時更新文章。
