最初發表於2020年6月5日。
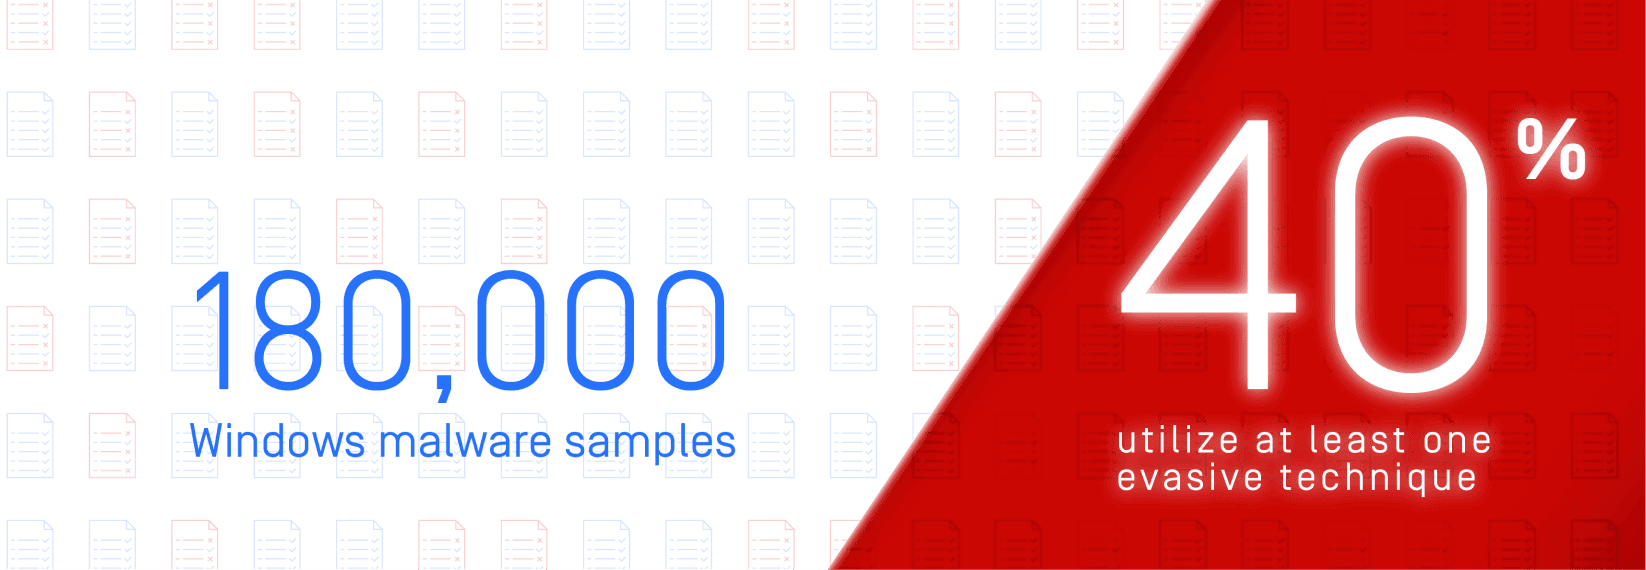
惡意軟體不斷演變,其規避技術亦然。熱那亞大學進行的一項研究分析了 180,000 個 Windows 惡意軟體樣本,結果顯示其中多達 40% 的樣本至少採用了一種規避技術。在這篇部落格文章中,我們將探討威脅行為者用來繞過防毒(AV)軟體的兩種方法。
我們將查看惡意軟體範例,以了解攻擊者如何使用看似無害的 Excel 檔來感染組織。該檔案包含一個巨集,用於下載速記檔並對其進行解碼以提取惡意負載。
VelvetSweatshop 密碼
「VelvetSweatshop」預設密碼是一項自 2012 年起便存在的舊有漏洞。該漏洞最近被用來散佈LimeRAT 惡意軟體。網路犯罪分子選擇此種手法,是因為 Microsoft Excel 具備以下功能:可利用內嵌的預設密碼「VelvetSweatshop」解密檔案、在無需輸入密碼的情況下以唯讀模式開啟檔案,並同時執行內建巨集。
透過使用 VelvetSweatshop 密碼加密示例檔,一些防病毒掃描引擎無法檢測到惡意代碼。在我們的測試中,40 輛自動駕駛汽車中只有15輛發現了威脅。
受密碼保護的巨集
就像使用密碼保護工作表一樣,Microsoft Excel 使用戶能夠鎖定 Excel 中的巨集以防止查看。但是,此功能不會對巨集進行加密。
當我們使用此功能隱藏示例惡意軟體巨集時,這也使某些AV的檢測效率降低。成功檢測到惡意軟體樣本的三個AV引擎在巨集受密碼保護時看不到威脅。
如果我們將這兩種策略結合起來會發生什麼?
當同時應用VelvetSweatshop密碼和密碼保護的巨集功能來幫助惡意樣本繞過檢測時,我們目睹了掃描 結果的顯著下降。40 台 AV 引擎中只有 13 台能夠檢測到威脅。
防止惡意軟體規避技術的解決方案是什麼?
威脅行為者總是在尋找新技術來隱藏其惡意檔以防病毒系統。擊敗規避性惡意軟體的最佳做法之一是禁用傳輸到系統中的檔案中的所有潛在惡意物件。即使是無害的巨集也可能在以後成為漏洞。
Deep Content Disarm and Reconstruction Deep CDR™ Technology)能移除檔案中所有內嵌的動態內容(包括巨集、OLE物件、超連結等),並僅以合法元件重建檔案。 此外,Deep CDR™ 技術讓您無需知曉密碼即可調查受密碼保護的巨集。這項來自OPSWAT 的業界領先技術,對於防範已知與未知威脅(包括零時差定向攻擊及高階規避型惡意軟體)OPSWAT 高度成效。
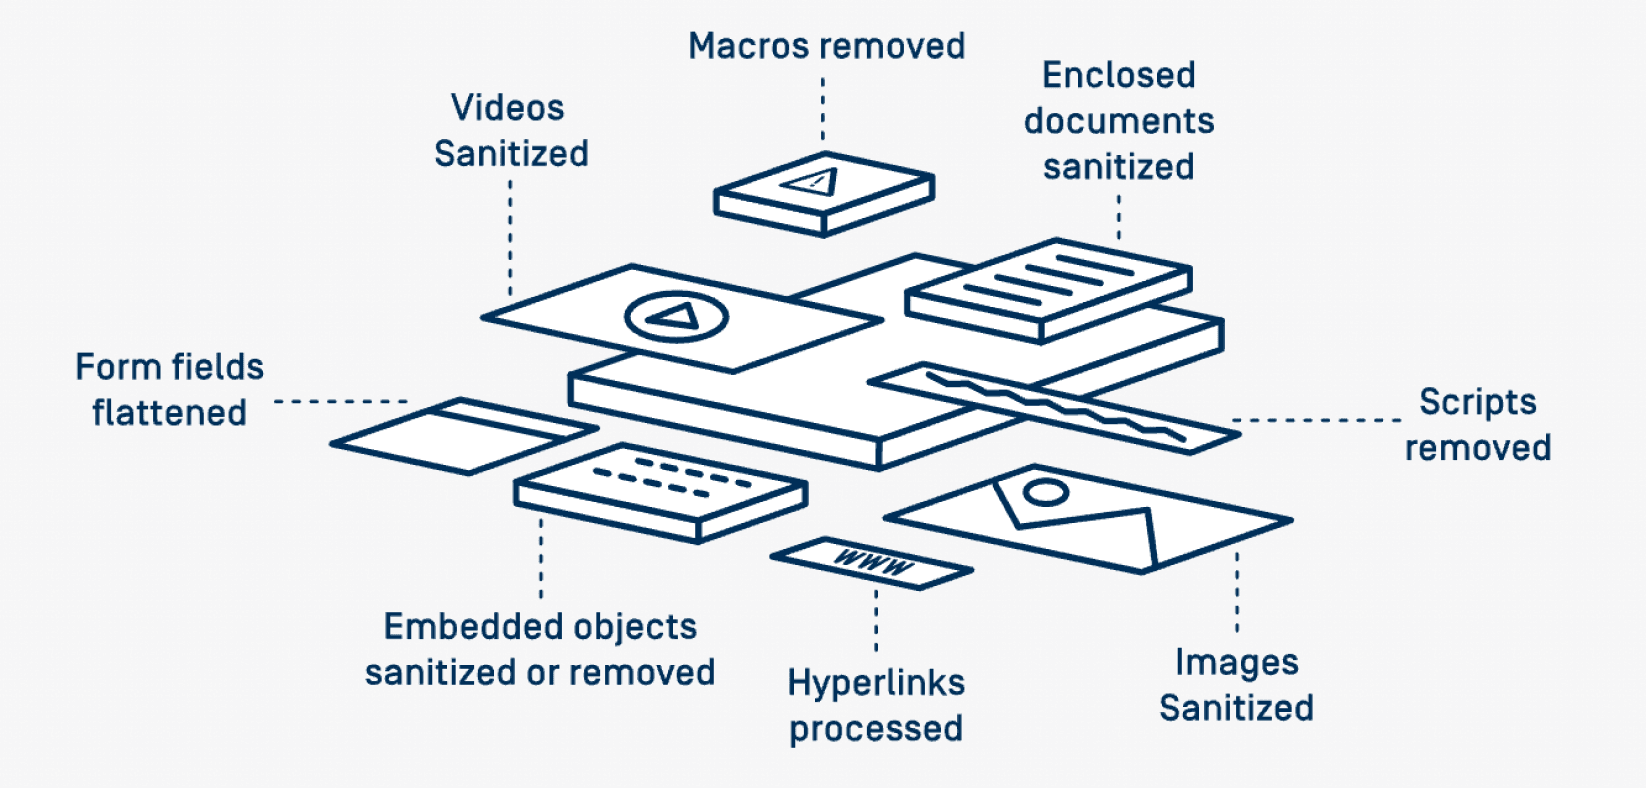
經由Deep CDR™技術對樣本 進行消毒處理 後,我們現已獲得一個無威脅且功能完整的檔案。
如果您的業務營運需要巨集,請務必使用多個AV同時掃描每個檔,以增加檢測到威脅的機會。 OPSWAT 開創了多防毒引擎掃描的概念,使用 30+ 商業反惡意軟體引擎掃描檔。結合各種分析機制和技術,包括簽名、啟發式、AI/ML 和模擬, OPSWAT 多防毒引擎掃描技術 可説明您以較低的總體持有成本 (TCO) 最大限度地提高檢測率。
深入了解 Deep CDR™ 技術與Multiscanning 或與OPSWAT 專家洽談,探索最佳安全解決方案,有效防範零時差攻擊與進階規避型惡意軟體。
