Microsoft Office 零時差漏洞被濫用以執行 PowerShell
2022 年 5 月 27 日,Nao_Sec (1) 發現了 Microsoft Office 中的零日遠端程式碼執行漏洞,並由研究員 Kevin Beaumont 將其命名為「Follina」。此漏洞允許未經認證的使用者透過利用下載的 Microsoft Office 檔案,遠端取得目標系統的持久存取權限並接管其控制權。 駭客即使在 Office 巨集已停用的情況下,仍可利用此漏洞透過 Microsoft 診斷工具 (MSDT) 執行惡意 PowerShell 指令。
「該文件利用 Word 的遠端範本功能從遠端網頁伺服器擷取一個 HTML 檔案,該檔案進而使用 ms-msdt MSProtocol URI 方案載入某些程式碼並執行 PowerShell,」研究員 Kevin Beaumont 解釋道。「這本不該是可能發生的。」 (2)
2022 年 5 月 30 日,微軟發布了CVE-2022-30190。 受影響的 Microsoft Office 版本包括 2013、2016、2019 及 2021 版,以及 Professional Plus 版本。然而,截至 2022 年 6 月 1 日,目前尚無可用修補程式。
在這篇部落格文章中,我們將分析該惡意軟體樣本,並向您展示如何防禦此類攻擊。
濫用 CVE-2022-30190 的攻擊概述
透過分析該樣本,我們發現此攻擊手法並非新事物。威脅發起者採用了與 2021 年 9月利用 CVE-2021-40444 的攻擊活動相似的攻擊途徑。 這兩起攻擊皆利用關係檔案中的外部連結,引導使用者至惡意 HTML 檔案。
網路犯罪分子透過釣魚或社會工程手法,將經過惡意植入的 Microsoft Word 檔案(.docx)傳送給目標受害者,並誘騙他們開啟該檔案。該檔案包含一個指向 HTML 檔案的外部網址,而該 HTML 檔案內含異常的 JavaScript 程式碼。
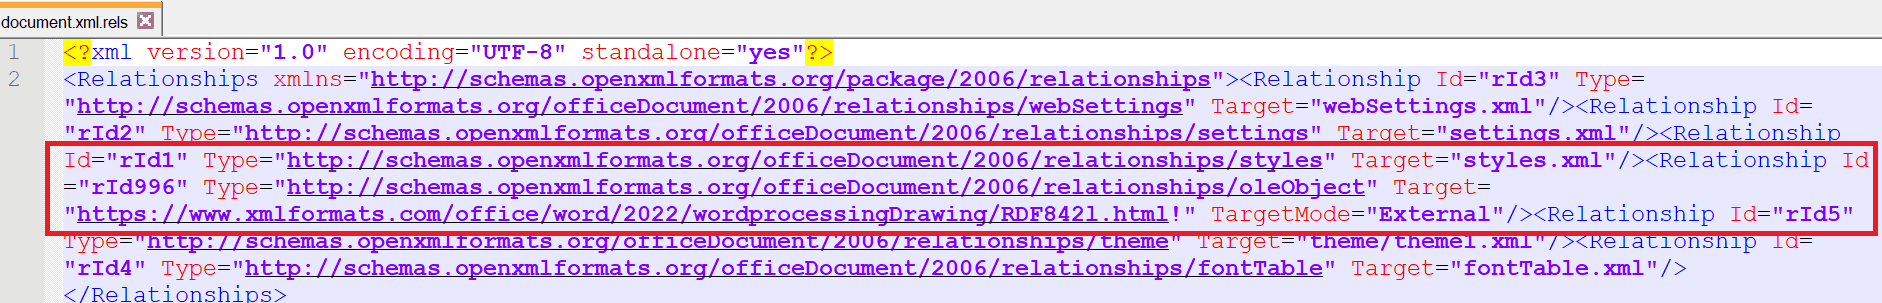
該 JavaScript 引用具有 ms-msdt: 方案的 URL,該方案可以執行遠程代碼。

這是從源自 https://twitter.com/0xBacco/status/1531599168363548672 的 POC 重新創建的圖像,用於顯示 JavaScript 的範例
如何防止攻擊
2022 年 5 月 30 日,微軟發布了關於解決方法的指引,以協助使用者減輕此新曝光漏洞(3)的影響。目前,停用 MSDT URL 協定似乎是最簡單的解決方案。然而,停用 MSDT URL 協定可能造成的影響尚不明確。
不過,如果您使用 OPSWAT MetaDefender 我們業界領先的Deep CDR™ 技術(內容解除武裝與重建),您便無需擔心上述任何問題。 您的網路和使用者將免受攻擊威脅,因為所有隱藏在惡意檔案中的主動內容,都會在抵達使用者之前被 Deep CDR™ 技術停用。
以下,我們將示範 Deep CDR™ 技術如何處理惡意檔案,並為您的使用者生成安全無虞的檔案——無論該檔案是上傳至您的網路應用程式,還是作為電子郵件附件接收。
中和有毒的 Microsoft Word 檔
一旦含有惡意網址的 .docx 檔案透過電子郵件、檔案上傳等方式進入貴組織的網路MetaDefender 利用OPSWAT 搭配多重反惡意軟體引擎對其MetaDefender ,並檢查檔案中是否存在潛在威脅,例如 OLE 物件、超連結、腳本等。接著,所有嵌入的威脅將根據 Deep CDR™ 技術的設定,被移除或進行遞迴式淨化。 如我們的檔案處理結果所示,一個 OLE 物件已被移除,且 XML 內容已進行清理。
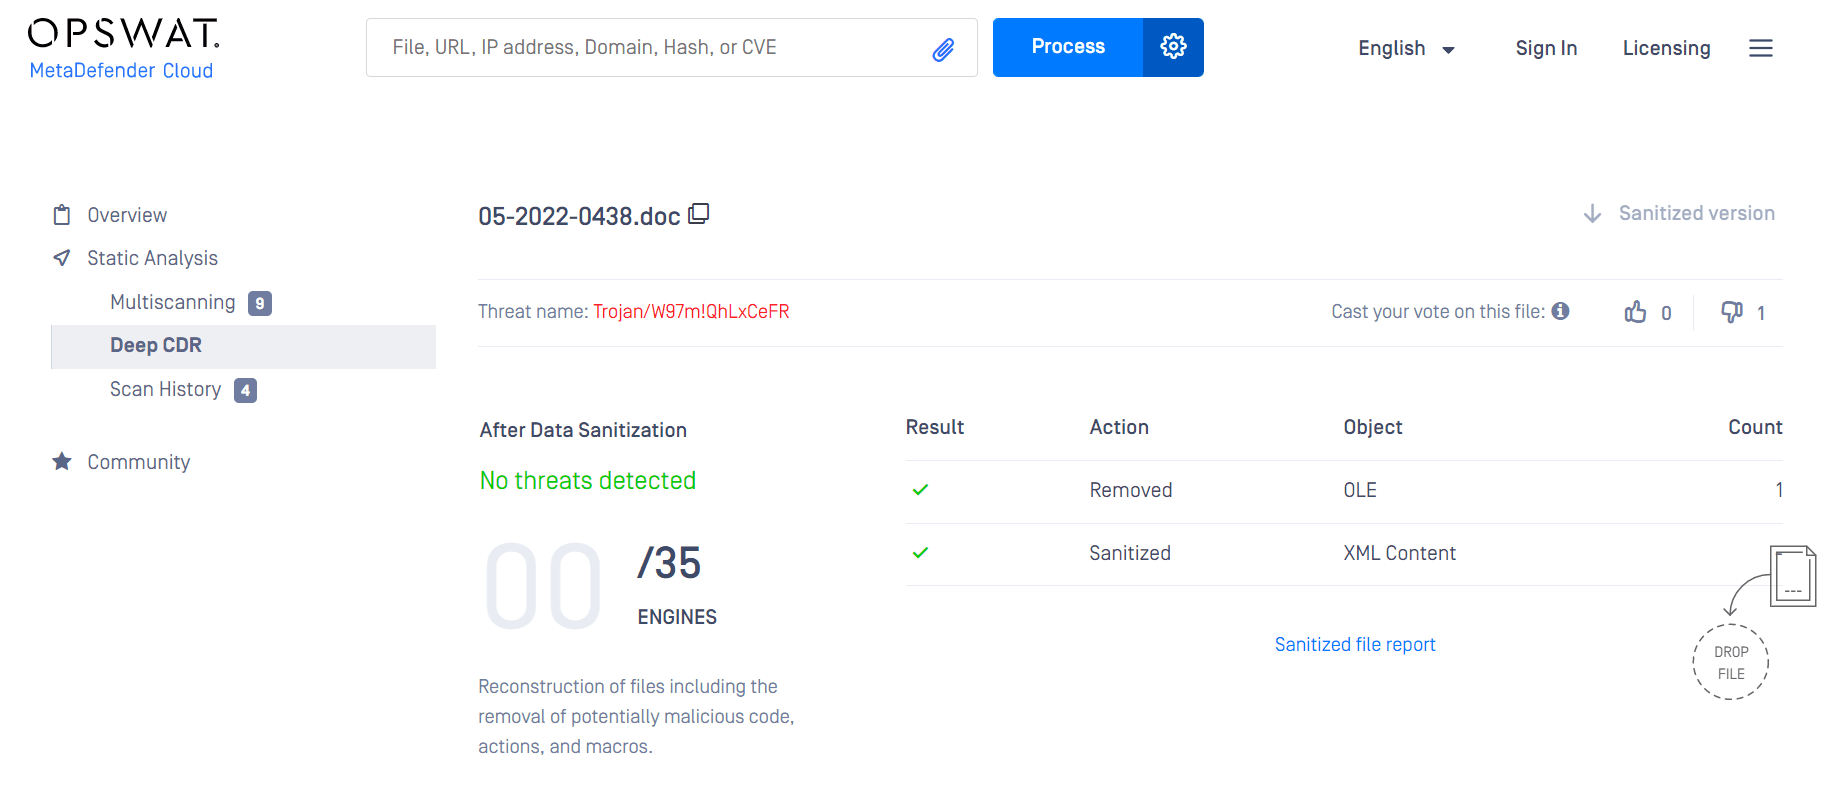
完成此過程後,.docx 檔案不再包含惡意 HTML 連結,因為它已替換為“空白”連結。因此,即使內部使用者打開該檔案,也不會載入和執行惡意軟體。
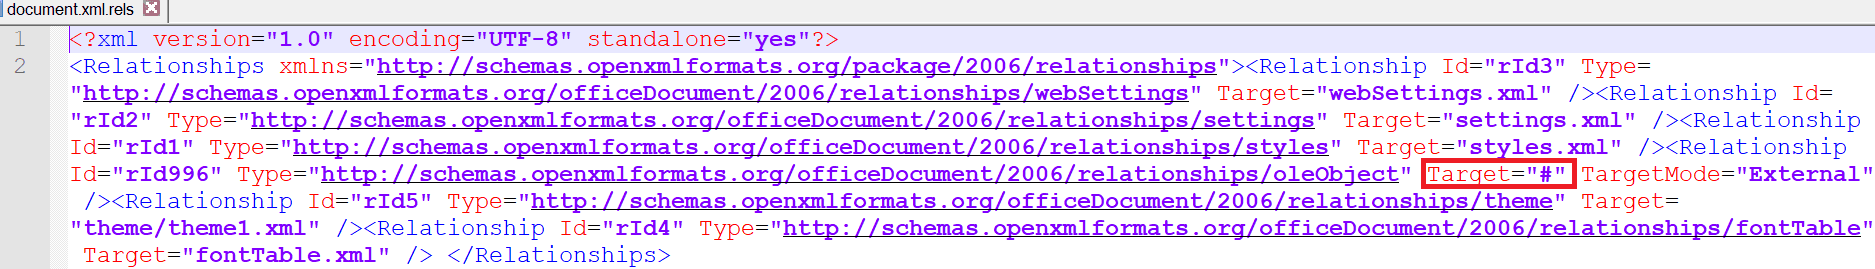
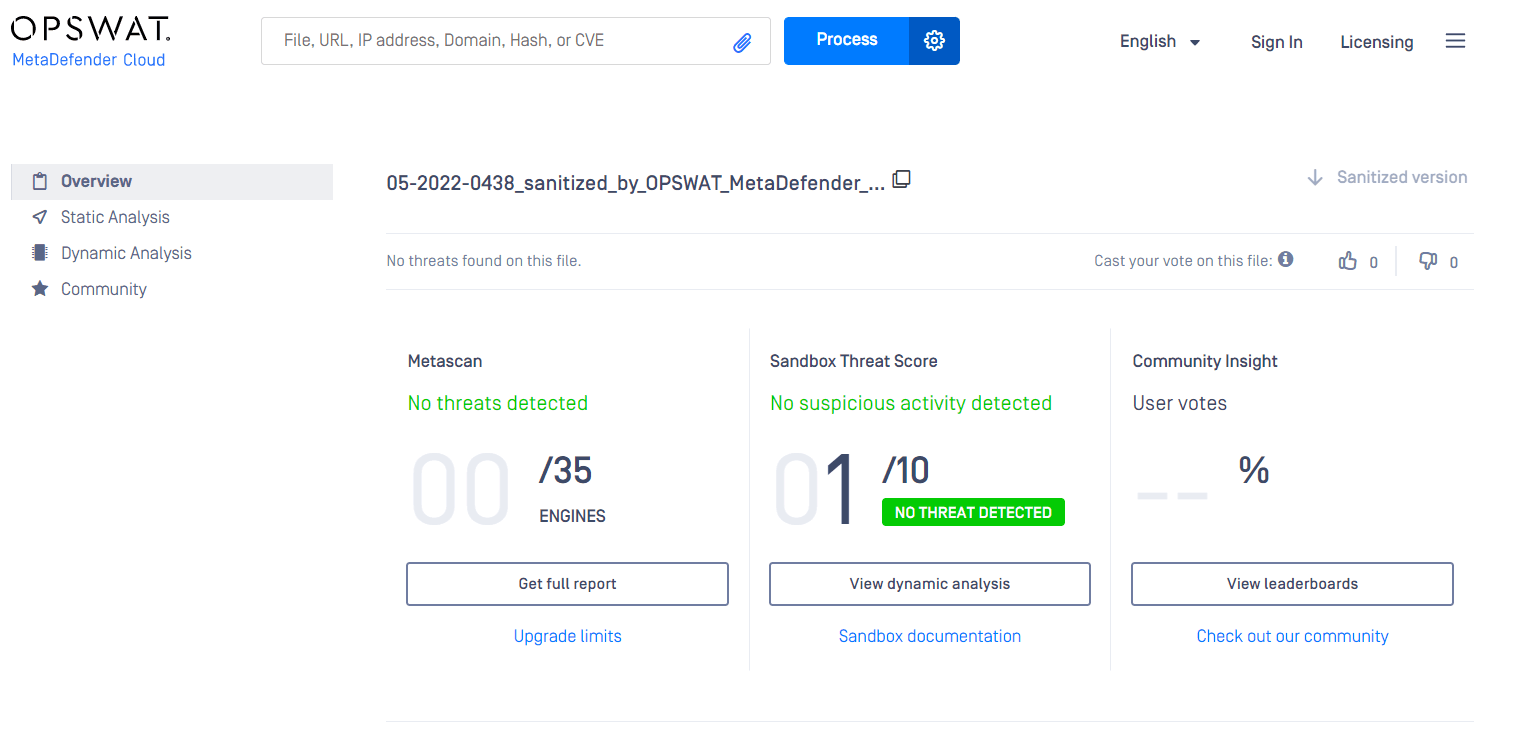
使用OPSWAT 和MetaDefender 掃描處理後釋出的已清理檔案,我們可以確認該文件已無安全風險。
停用 HTML 檔的 JavaScript
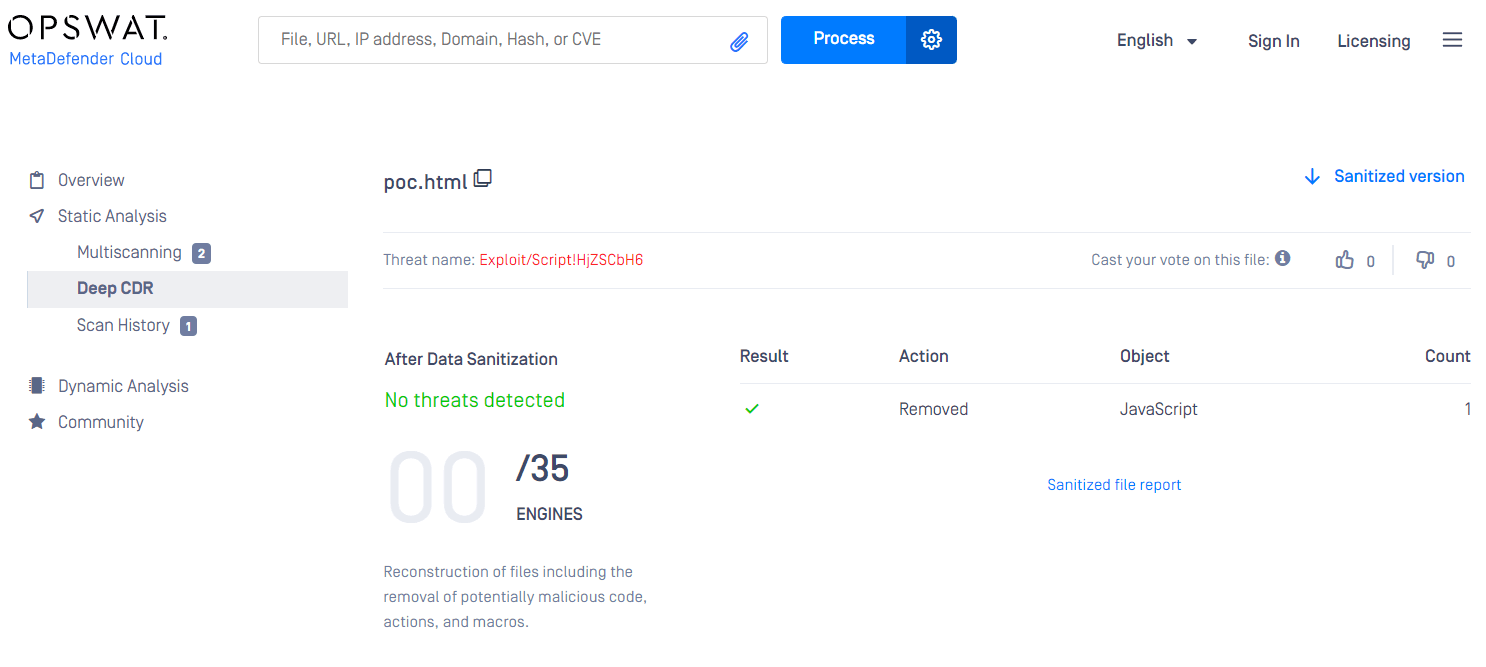
即使您將 Deep CDR™ 技術引擎設定為接受檔案中的 URL,系統仍能提供全面保護。Deep CDR™ 技術會移除載入的 HTML 檔案中的惡意 JavaScript,因為該程式碼被視為潛在威脅。一旦移除 JavaScript,PowerShell 程式碼便無法被下載並執行。您的使用者可以開啟並使用經過重建、已消除威脅的檔案,且功能完全不受影響。
不要依賴檢測
這種新的攻擊手法難以被偵測,因為惡意軟體是從遠端範本載入的,因此 .docx 檔案由於不包含惡意程式碼,便能繞過網路防禦機制 (2)。同樣地,網路犯罪分子持續積極利用漏洞,並濫用各種攻擊途徑,藉助 Microsoft Office 程式及其功能(例如巨集、外部連結、OLE 物件等)來傳遞或觸發惡意軟體。 若要真正實現「零信任」架構,不能僅依賴「偵測即防護」的安全模型來防範零日攻擊。組織需要一套全面的威脅防禦解決方案,才能同時抵禦已知與未知的惡意軟體。
Deep CDR™ 技術是一項創新且有效的解決方案,能有效對抗先進的隱蔽型惡意軟體與零日攻擊。它透過解除所有可疑可執行元件的危害,在最早階段阻斷攻擊,同時提供 100% 無威脅且安全無虞的檔案。
進一步了解Deep CDR™ 技術。若想了解我們如何協助您的組織全面防禦武器化文件,請立即聯絡OPSWAT 專家。