MetaDefender 2.5.0最新版本帶來威脅偵測更新,標誌著強化防禦能力以對抗當今最具隱蔽性威脅的重要進展。這些更新共同實現了新防護機制的快速部署、更廣泛的偵測覆蓋範圍,以及對已知與未知攻擊途徑的深度可視性。透過整合沙箱技術創新與擴展的威脅偵測邏輯OPSWAT 為關鍵基礎設施組織OPSWAT 韌性平台OPSWAT 使其能持續領先於攻擊者。
MetaDefender 2.5.0 發行說明
MetaDefender 現已支援獨立更新偵測邏輯與威脅指標。此功能可加速部署新型防禦措施,大幅縮短應對新興威脅所需時間。透過將更新與完整版本發布解耦,安全團隊得以在當今快速演變的攻擊環境中,獲得更高的靈活性與韌性。
最新消息
本次發布MetaDefender 推出針對性升級,旨在提升適應性、準確性及檔案類型覆蓋率。從 Rocky Linux 支援到離線模式下的 MP3 分析與憑證驗證,各項更新擴展了跨環境運作的可靠性。這些改進使安全團隊能更快偵測隱藏威脅,並減少盲點。
Rocky Linux 支援
新增對 Rocky Linux 的完整支援,包括安裝管道、測試和發行檔案,確保在此平台上進行可靠的Sandbox 部署。
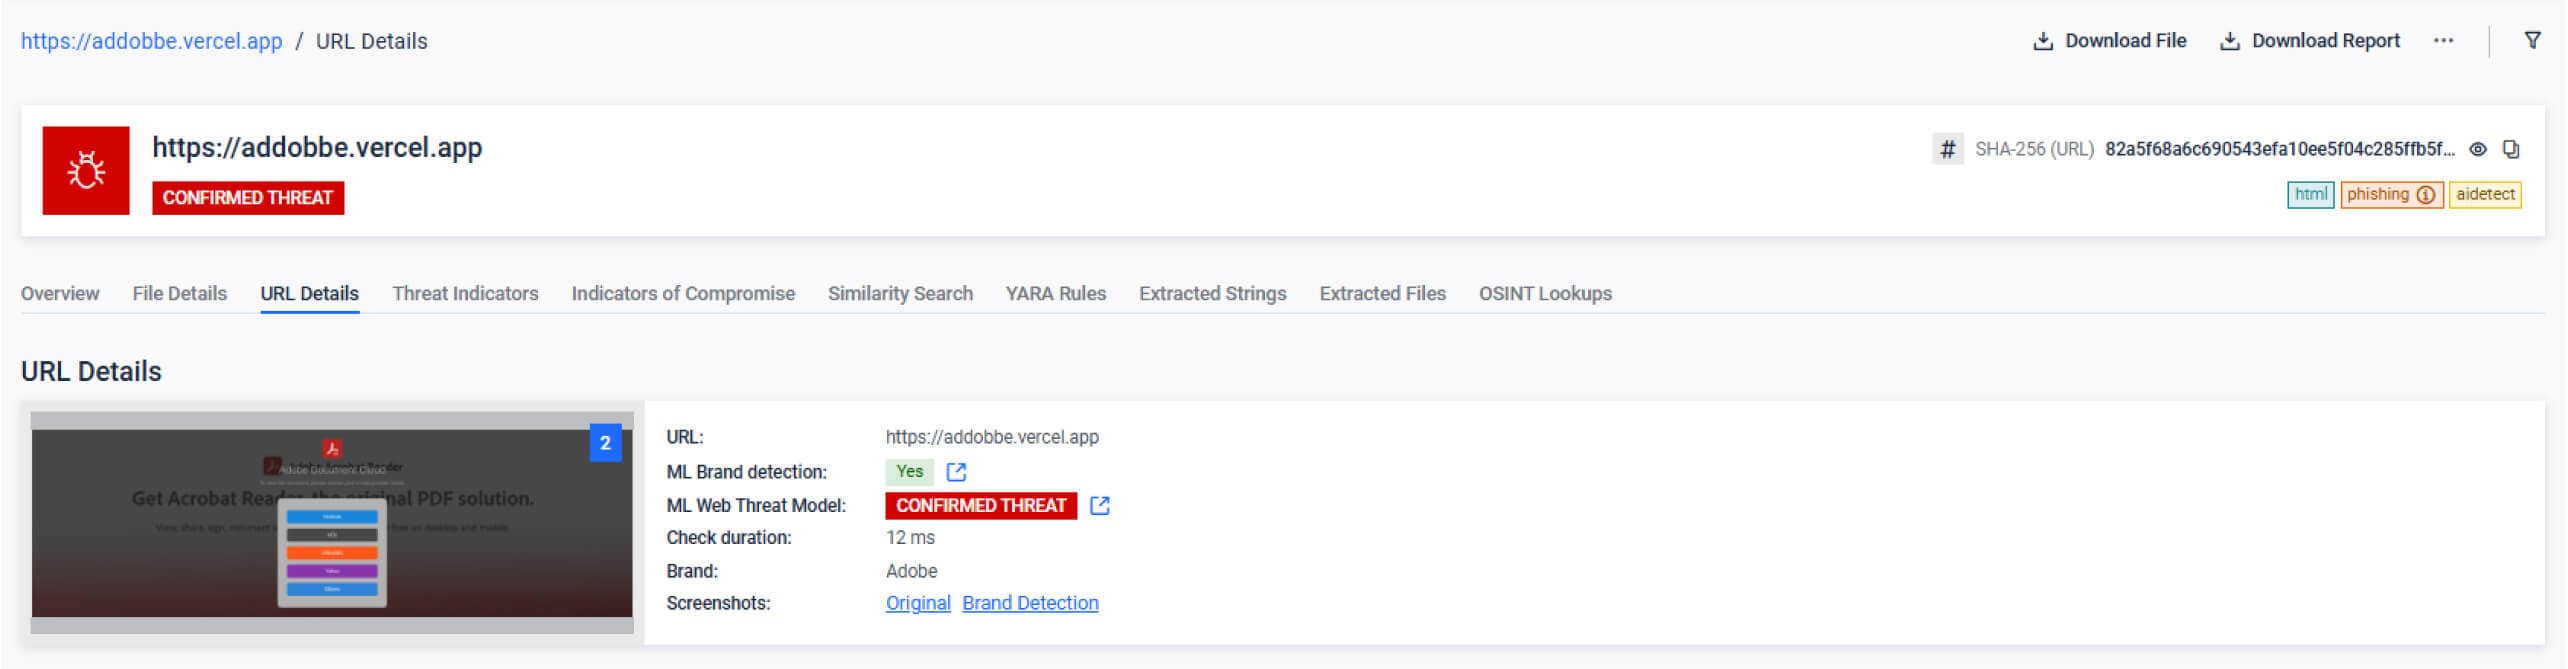
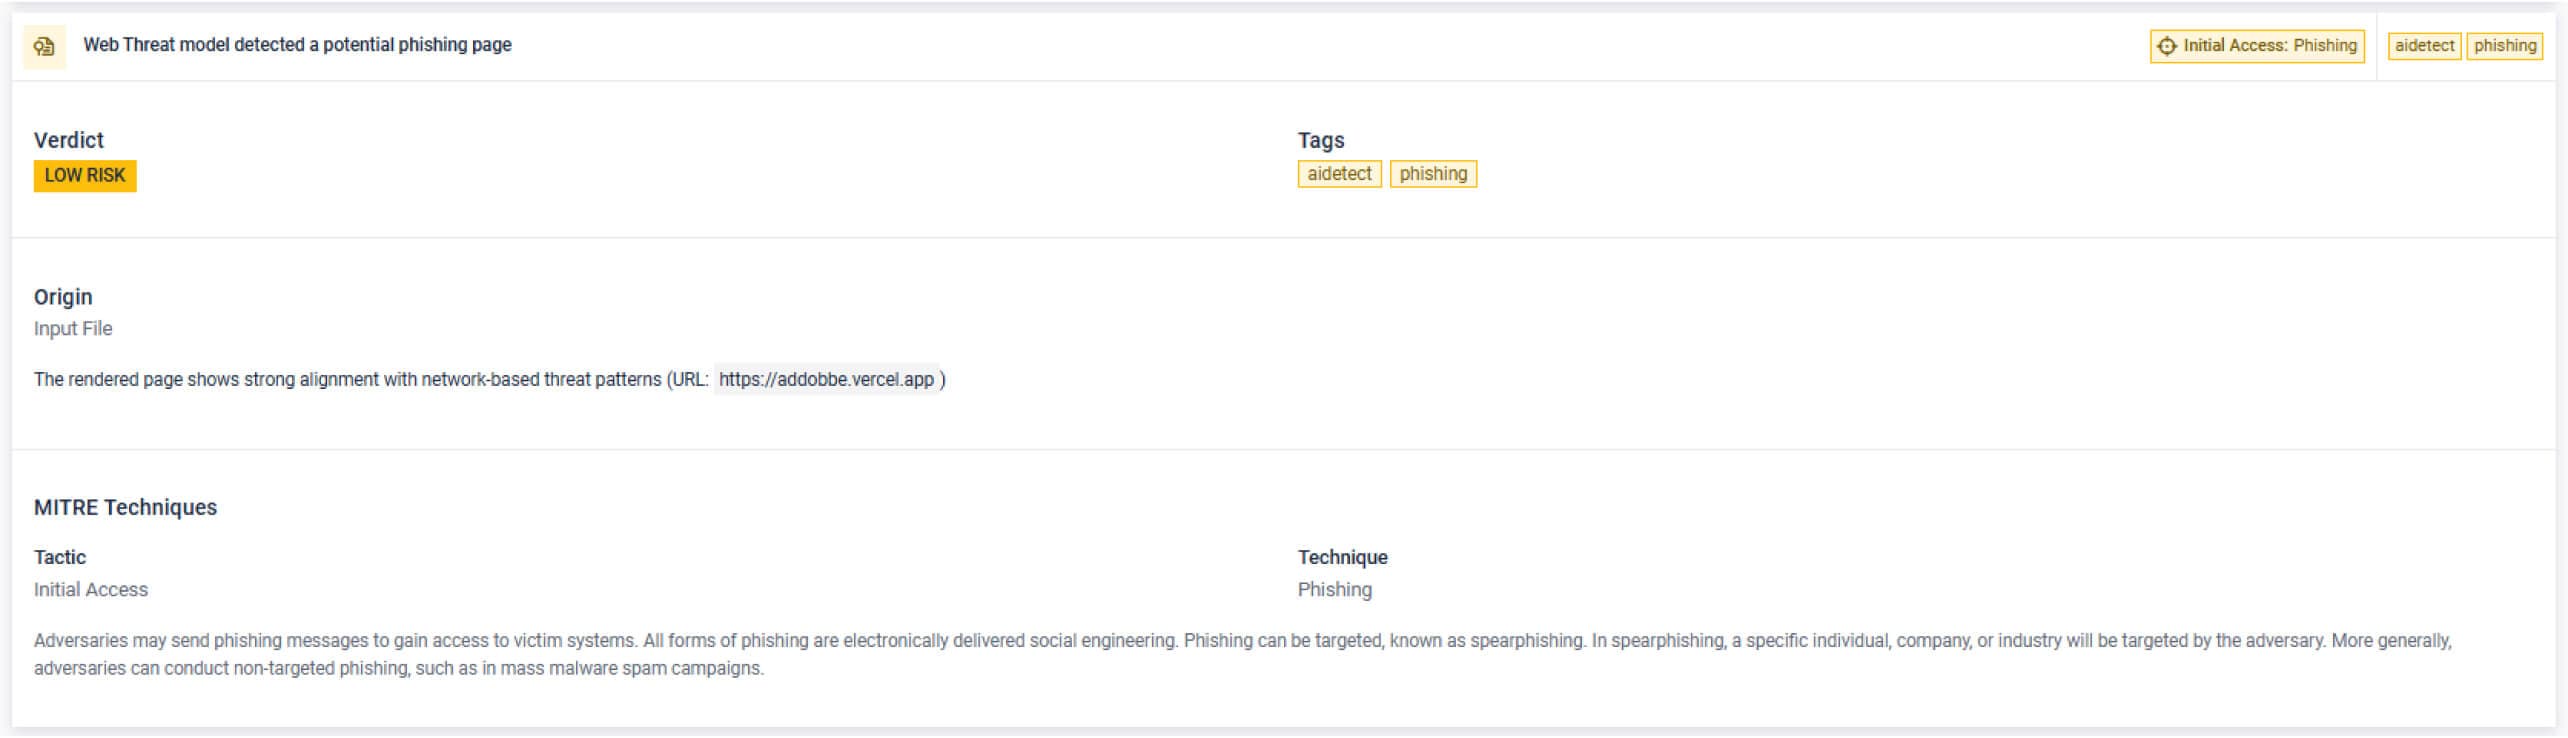
網路威脅偵測
透過多標籤分類、進階內容分析、自動化資料管道、改良假陽性處理和樣式分析,強化以 ML 為基礎的偵測功能。
離線模式憑證驗證
新增了轉換設定,可將已簽署的檔案列入白名單,而無須進行撤銷檢查;在空氣封閉的環境中可自動啟用,但可停用以獲得最大的安全性。
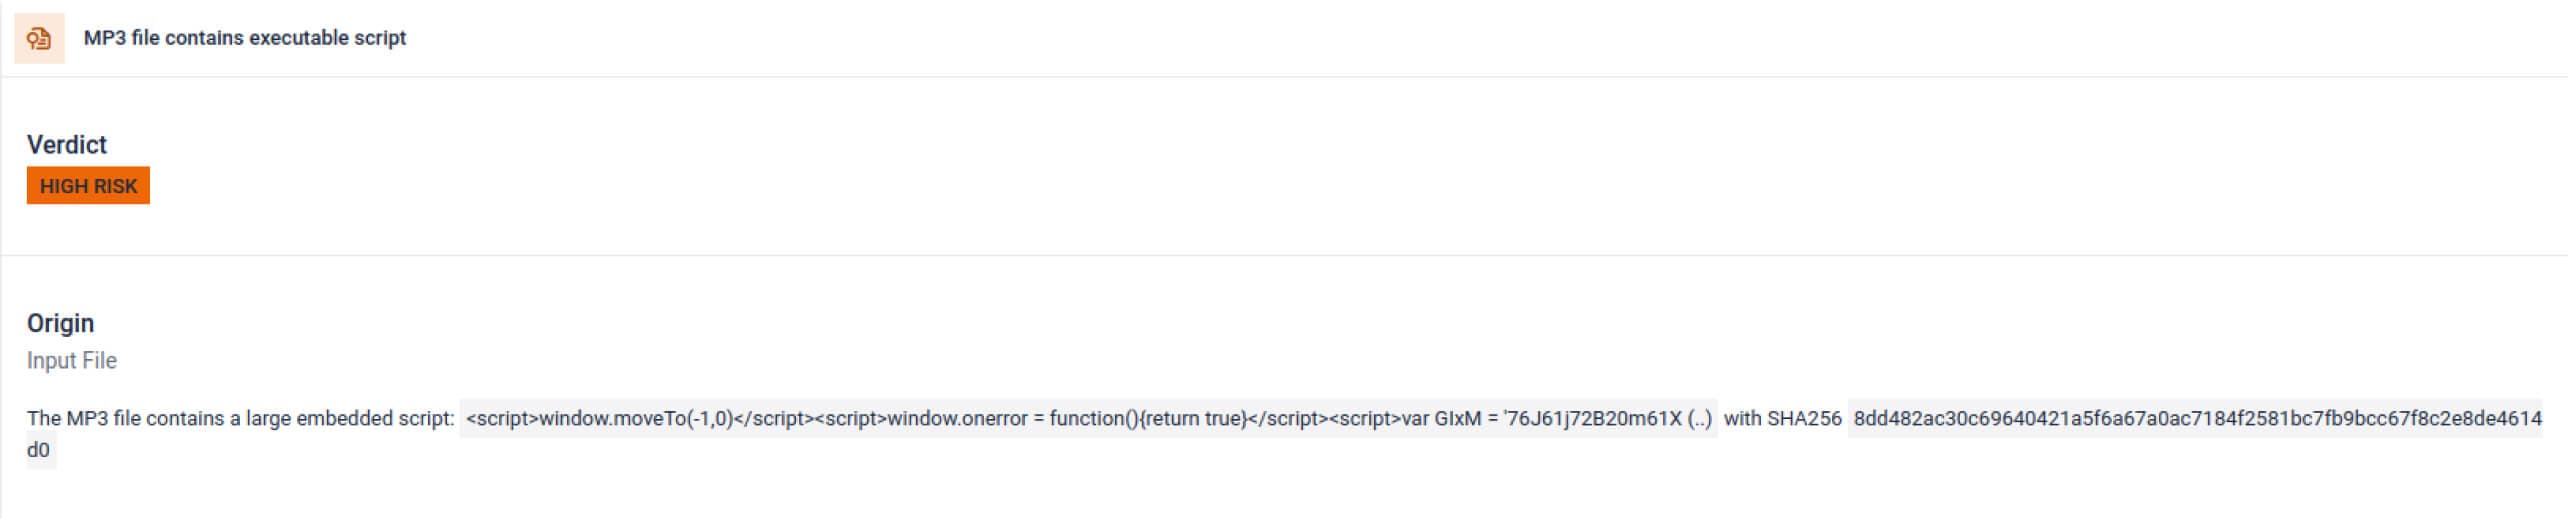
支援 MP3 檔案類型
透過 MP3 解析與分析擴大檔案類型涵蓋範圍。
Sandbox 2.5.0 在簡化離線工作流程的同時,擴大了對更多平台和檔案類型的支援,進一步鞏固了其作為多功能偵測引擎的聲譽。安全從業人員不僅能獲得更廣泛的涵蓋範圍,還能獲得適用於高度規範或空中封鎖部署的作業彈性。其結果是在企業規模上做出更快速、更有信心的決策。
改進
除了新功能之外,此版本還對可用性、效能和威脅可見性進行了重要的改進。增強的趨勢報告、多語言翻譯和動態判決映射,可確保分析師更清楚地瞭解情況並能迅速回應。同時,改良後的模擬圖表能更直覺地突顯可疑活動,縮短洞察時間。
趨勢頁面更新
重新設計趨勢頁面,新增標籤、篩選器、圖表和元件,改善mobile 反應能力,並連結統計資料和後端工作,以獲得更佳效能。
語言翻譯
所有語言的翻譯都使用最新的 AI 技術進行了改進。
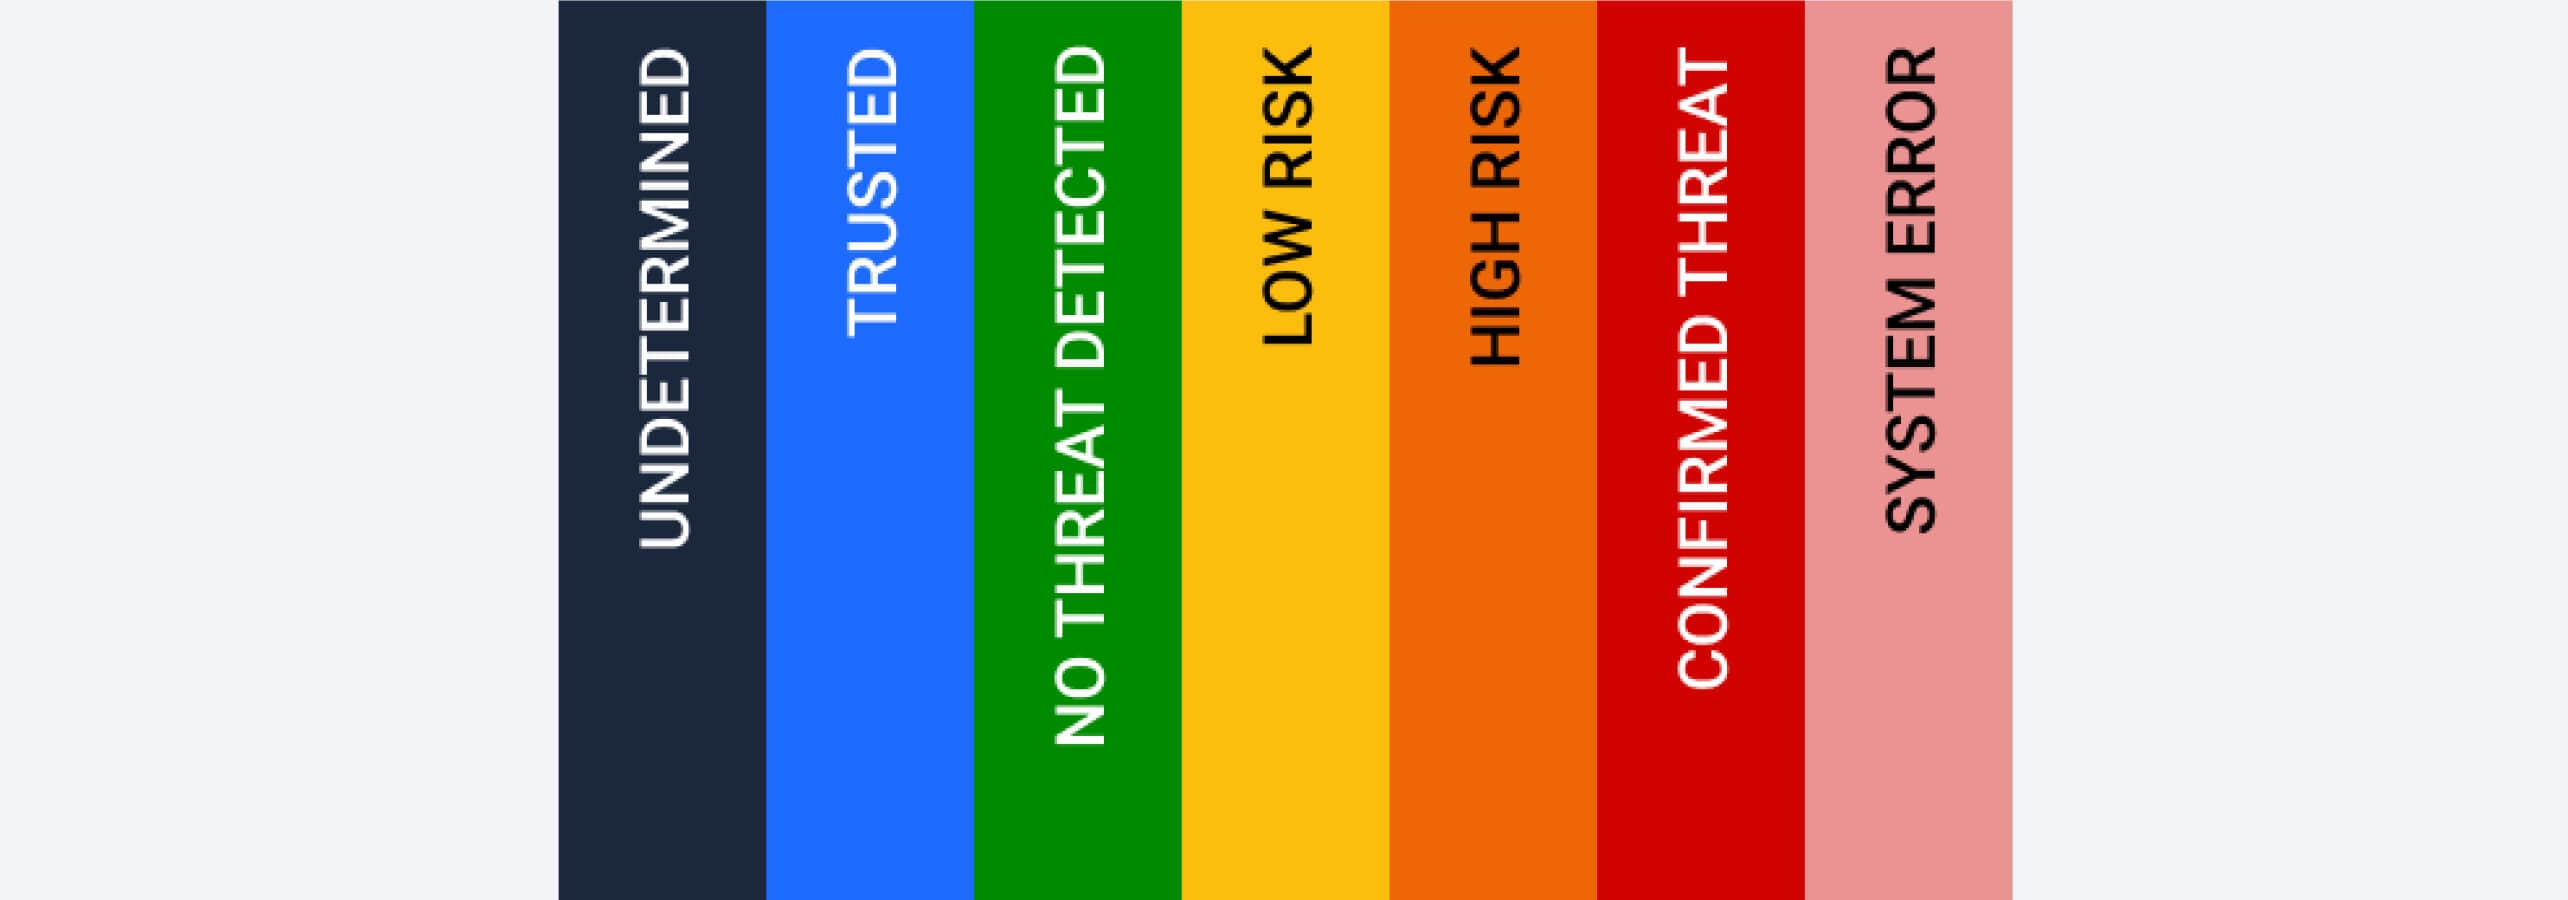
判決重新命名
使用動態對應實作只限使用者介面的判定重命名,以維持API 和資料庫的向後相容性,包括新增 SYSTEM_ERROR 判定,以及在API 回應中支援新舊判定。
模擬圖形增強
更新模擬圖表,以威脅等級突顯程序,讓惡意或可疑活動更容易識別。
這些更新反映出OPSWAT致力於讓進階沙箱分析不僅功能強大,而且容易使用。分析師現在可從更直覺化的介面和符合演進中工作流程的精確判決中獲益。結合這些改進,使用者體驗和鑑識深度都得以提升。
PE 模擬器 (測試版)
PE 模擬器的測試版擴展了低階模擬功能,可更仔細地偵測惡意的可執行程式。藉由改善區段處理並浮現隱藏的API 查詢,模擬器提供了傳統監控經常遺漏的隱藏行為的可視性。這讓分析師能夠在隱匿技術升級為事件之前就偵測到它們。
- PE 區段處理- 改善模擬 PE 對應的模擬記憶體管理。
- 隱藏API 查詢-Sandbox 現在可直接從匯出表格報告API 查詢 (相對於傳統的 GetProcAddress)。
隨著這項功能日漸成熟,它有望重新定義防御者如何理解可執行的大規模行為。即使是測試版,它也能提供寶貴的鑑識訊號,以揭露先進的惡意軟體作業。這讓Sandbox 2.5.0 成為零時差防禦的主動式工具。
威脅偵測更新
MetaDefender 現已支援偵測邏輯與威脅指標的獨立更新。此項技術突破能加速部署新防護機制,並對新興威脅做出更迅速精準的回應。安全團隊可即時調整策略,有效縮短暴露窗口期,強化整體抵禦零時差攻擊的韌性。
最新消息
引入了強大的新簽名和啟發式技術,擴大了對現代攻擊面的偵測範圍。從雙重編碼的有效載荷到隱藏在機器學習模型中的供應鏈攻擊,該版本可應對不斷演化的攻擊手 法。增強的迴避偵測和擴充的安裝套件支援,進一步提升對先進惡意軟體的防禦能力。
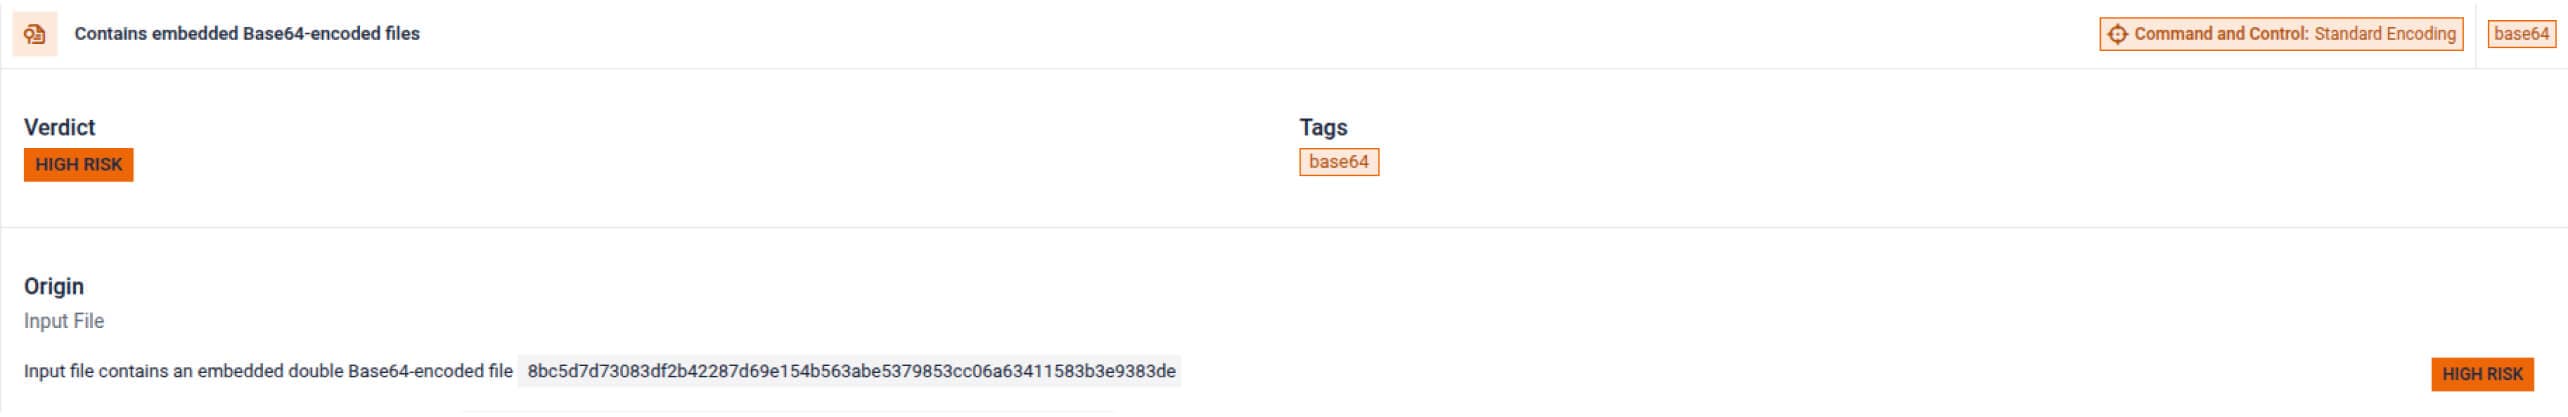
雙 Base64 解碼
偵測隱藏在多層 Base64 編碼中的有效負載,先進的惡意軟體通常會使用此編碼來規避安全控制。
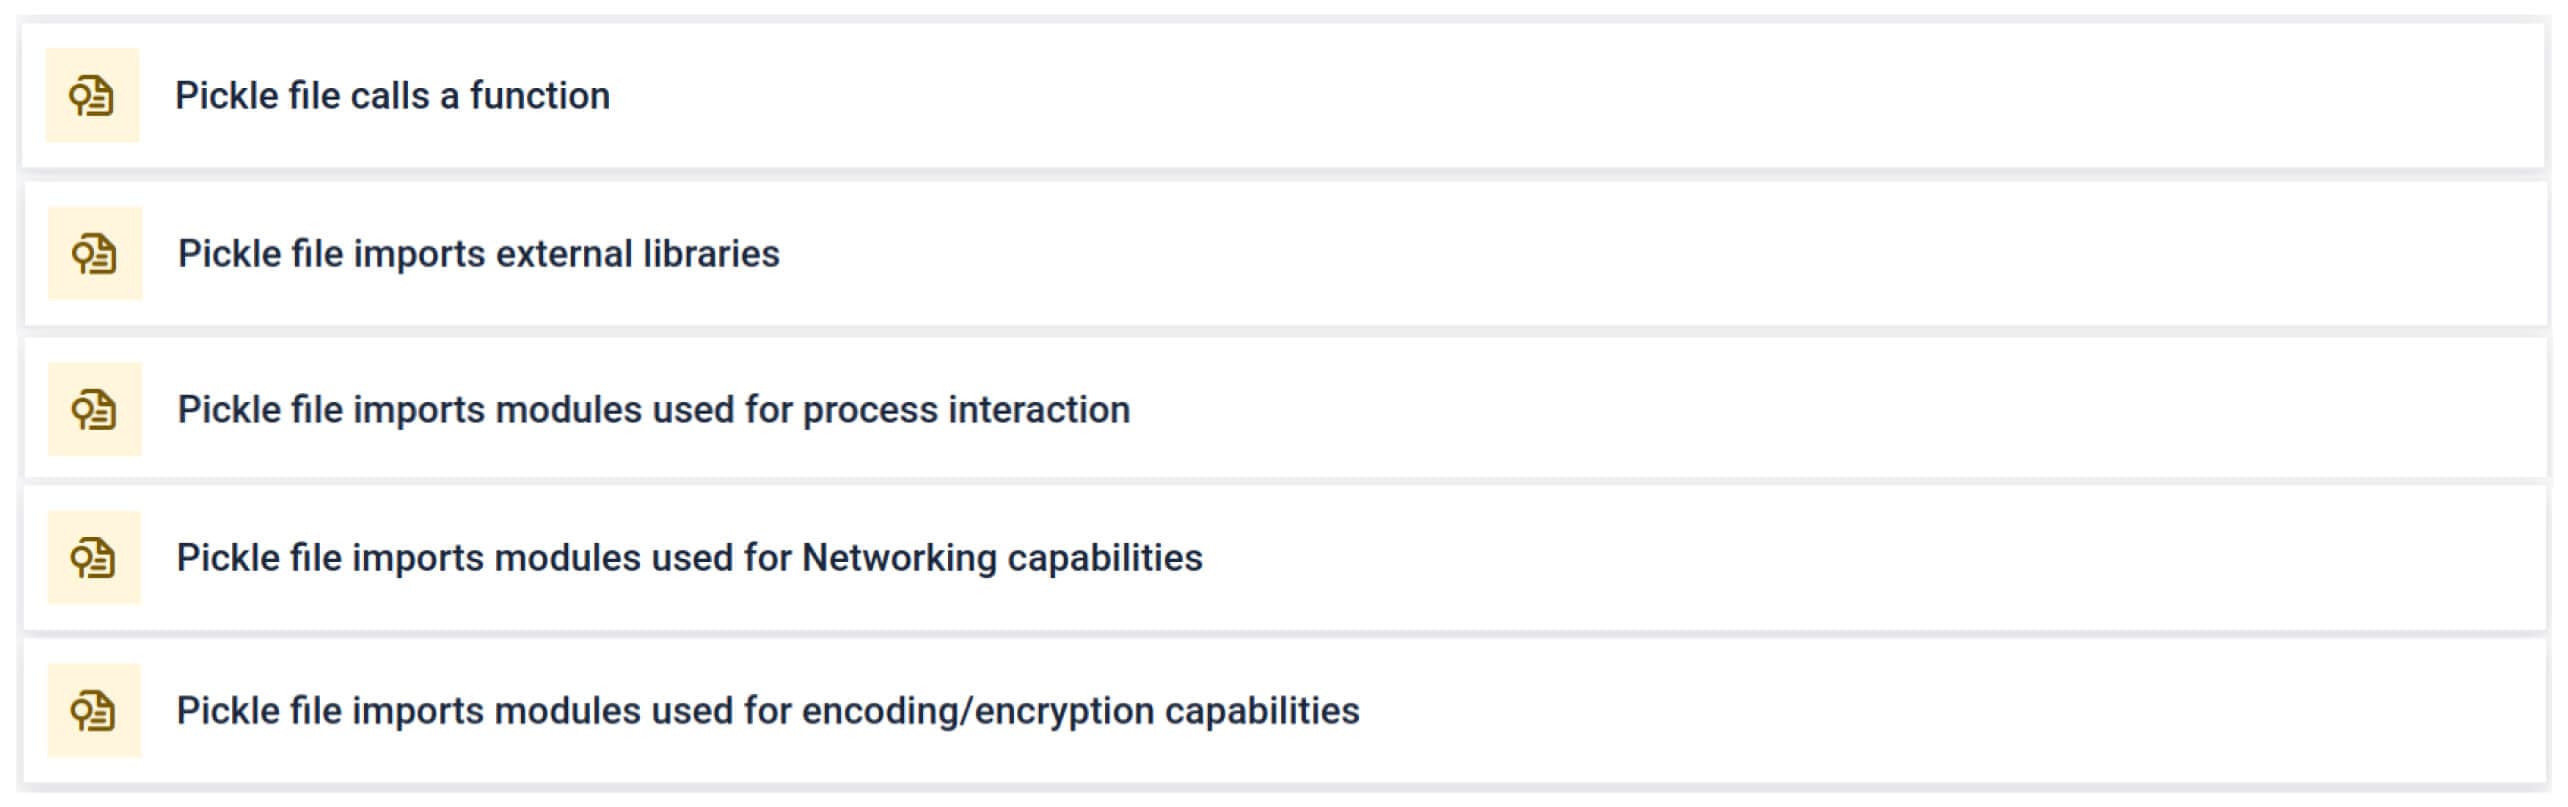
Pickle & PyTorch 的延伸威脅指標
偵測常用於供應鏈和 AI 相關攻擊的武器化 Python 序列化和機器學習模型檔案。
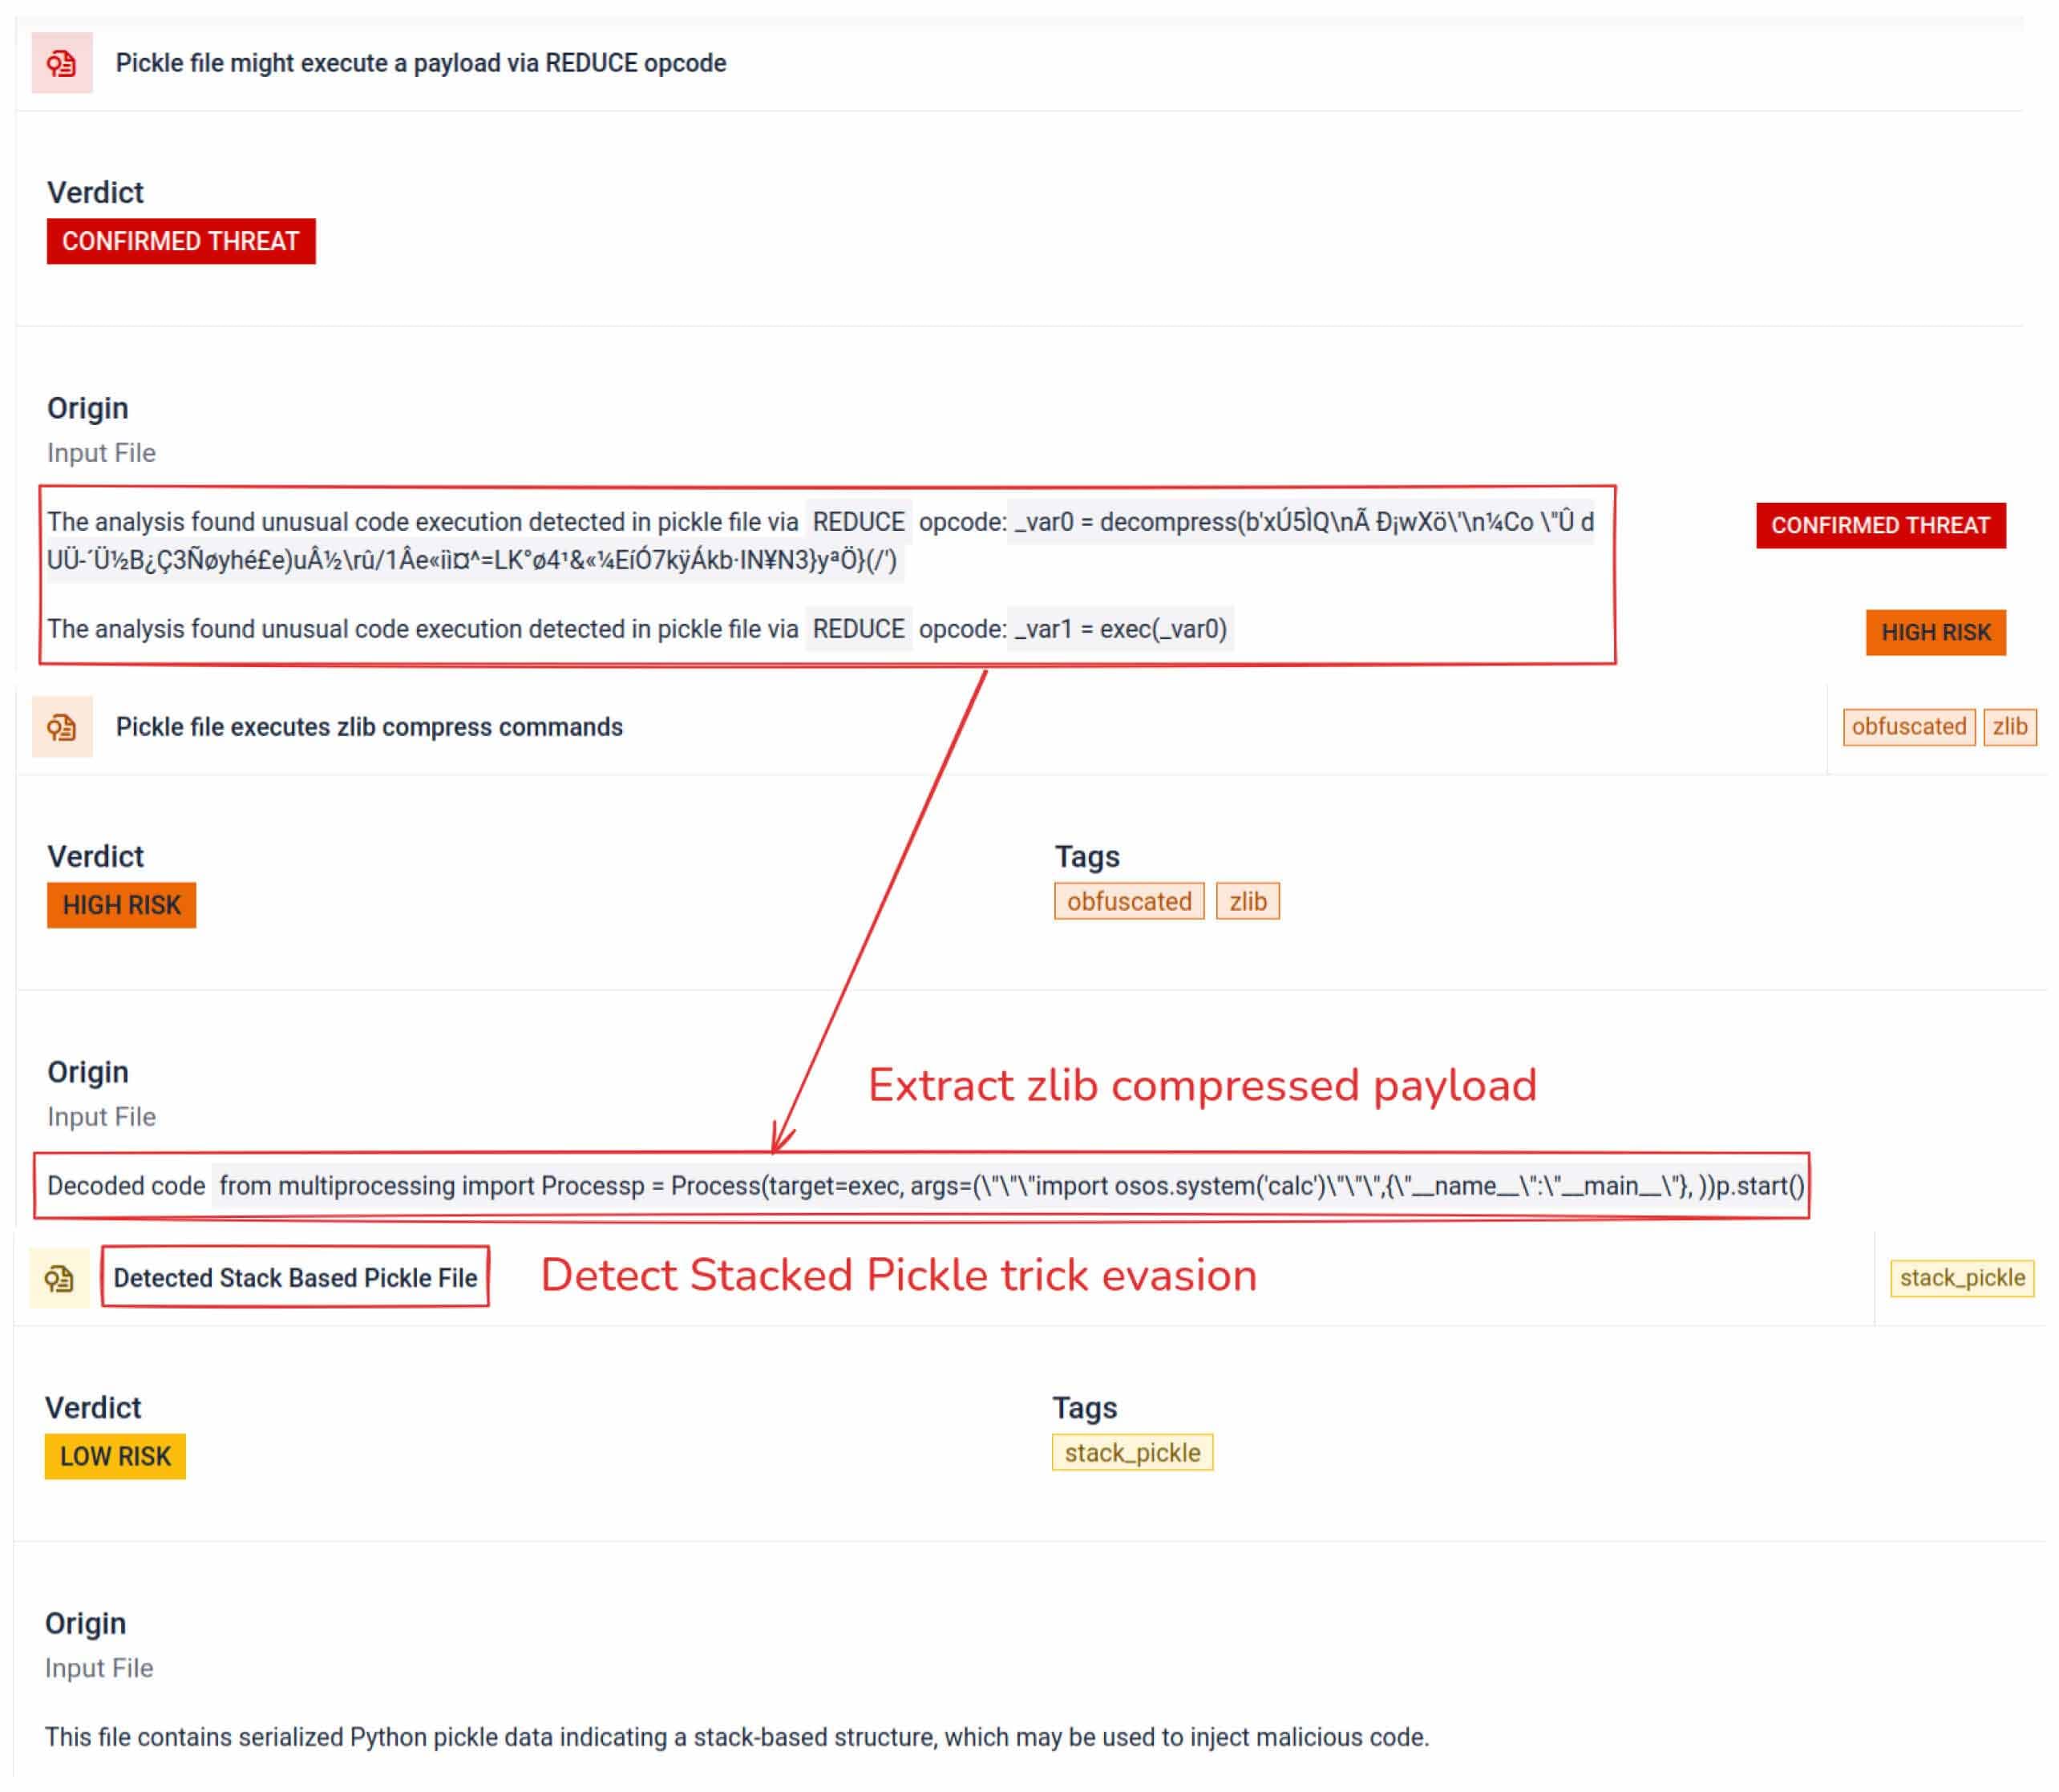
改良的 AI 迴避偵測
加強識別nullifAI 迴避技術和堆疊 pickle 操作,強化 AI/ML 惡意軟體防禦。
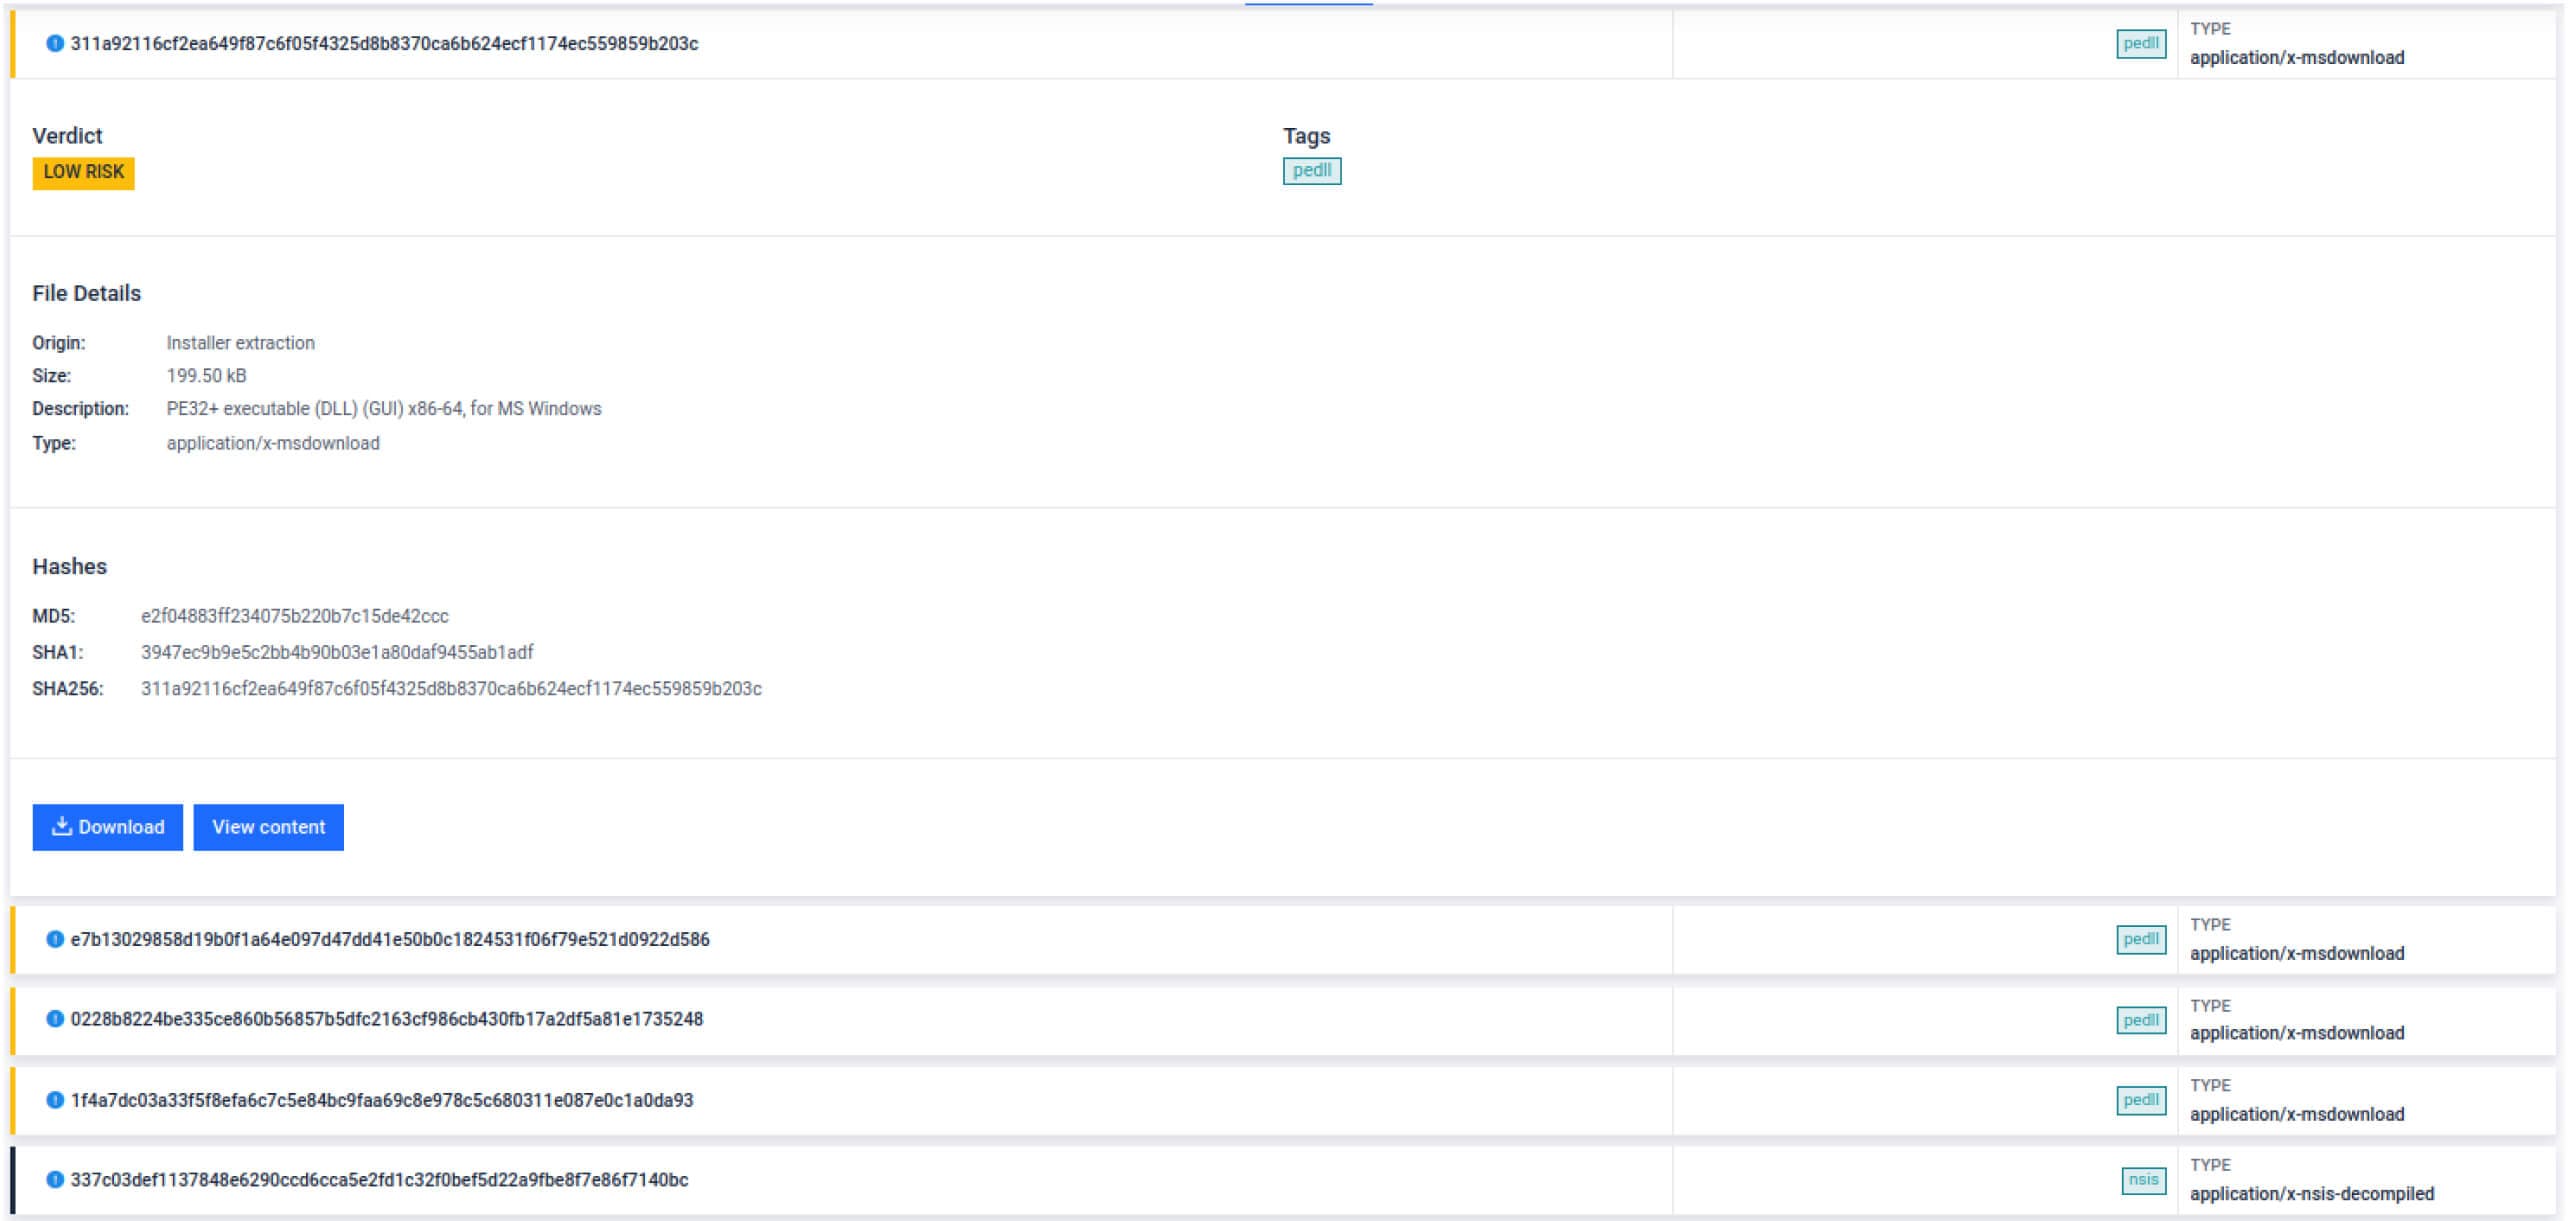
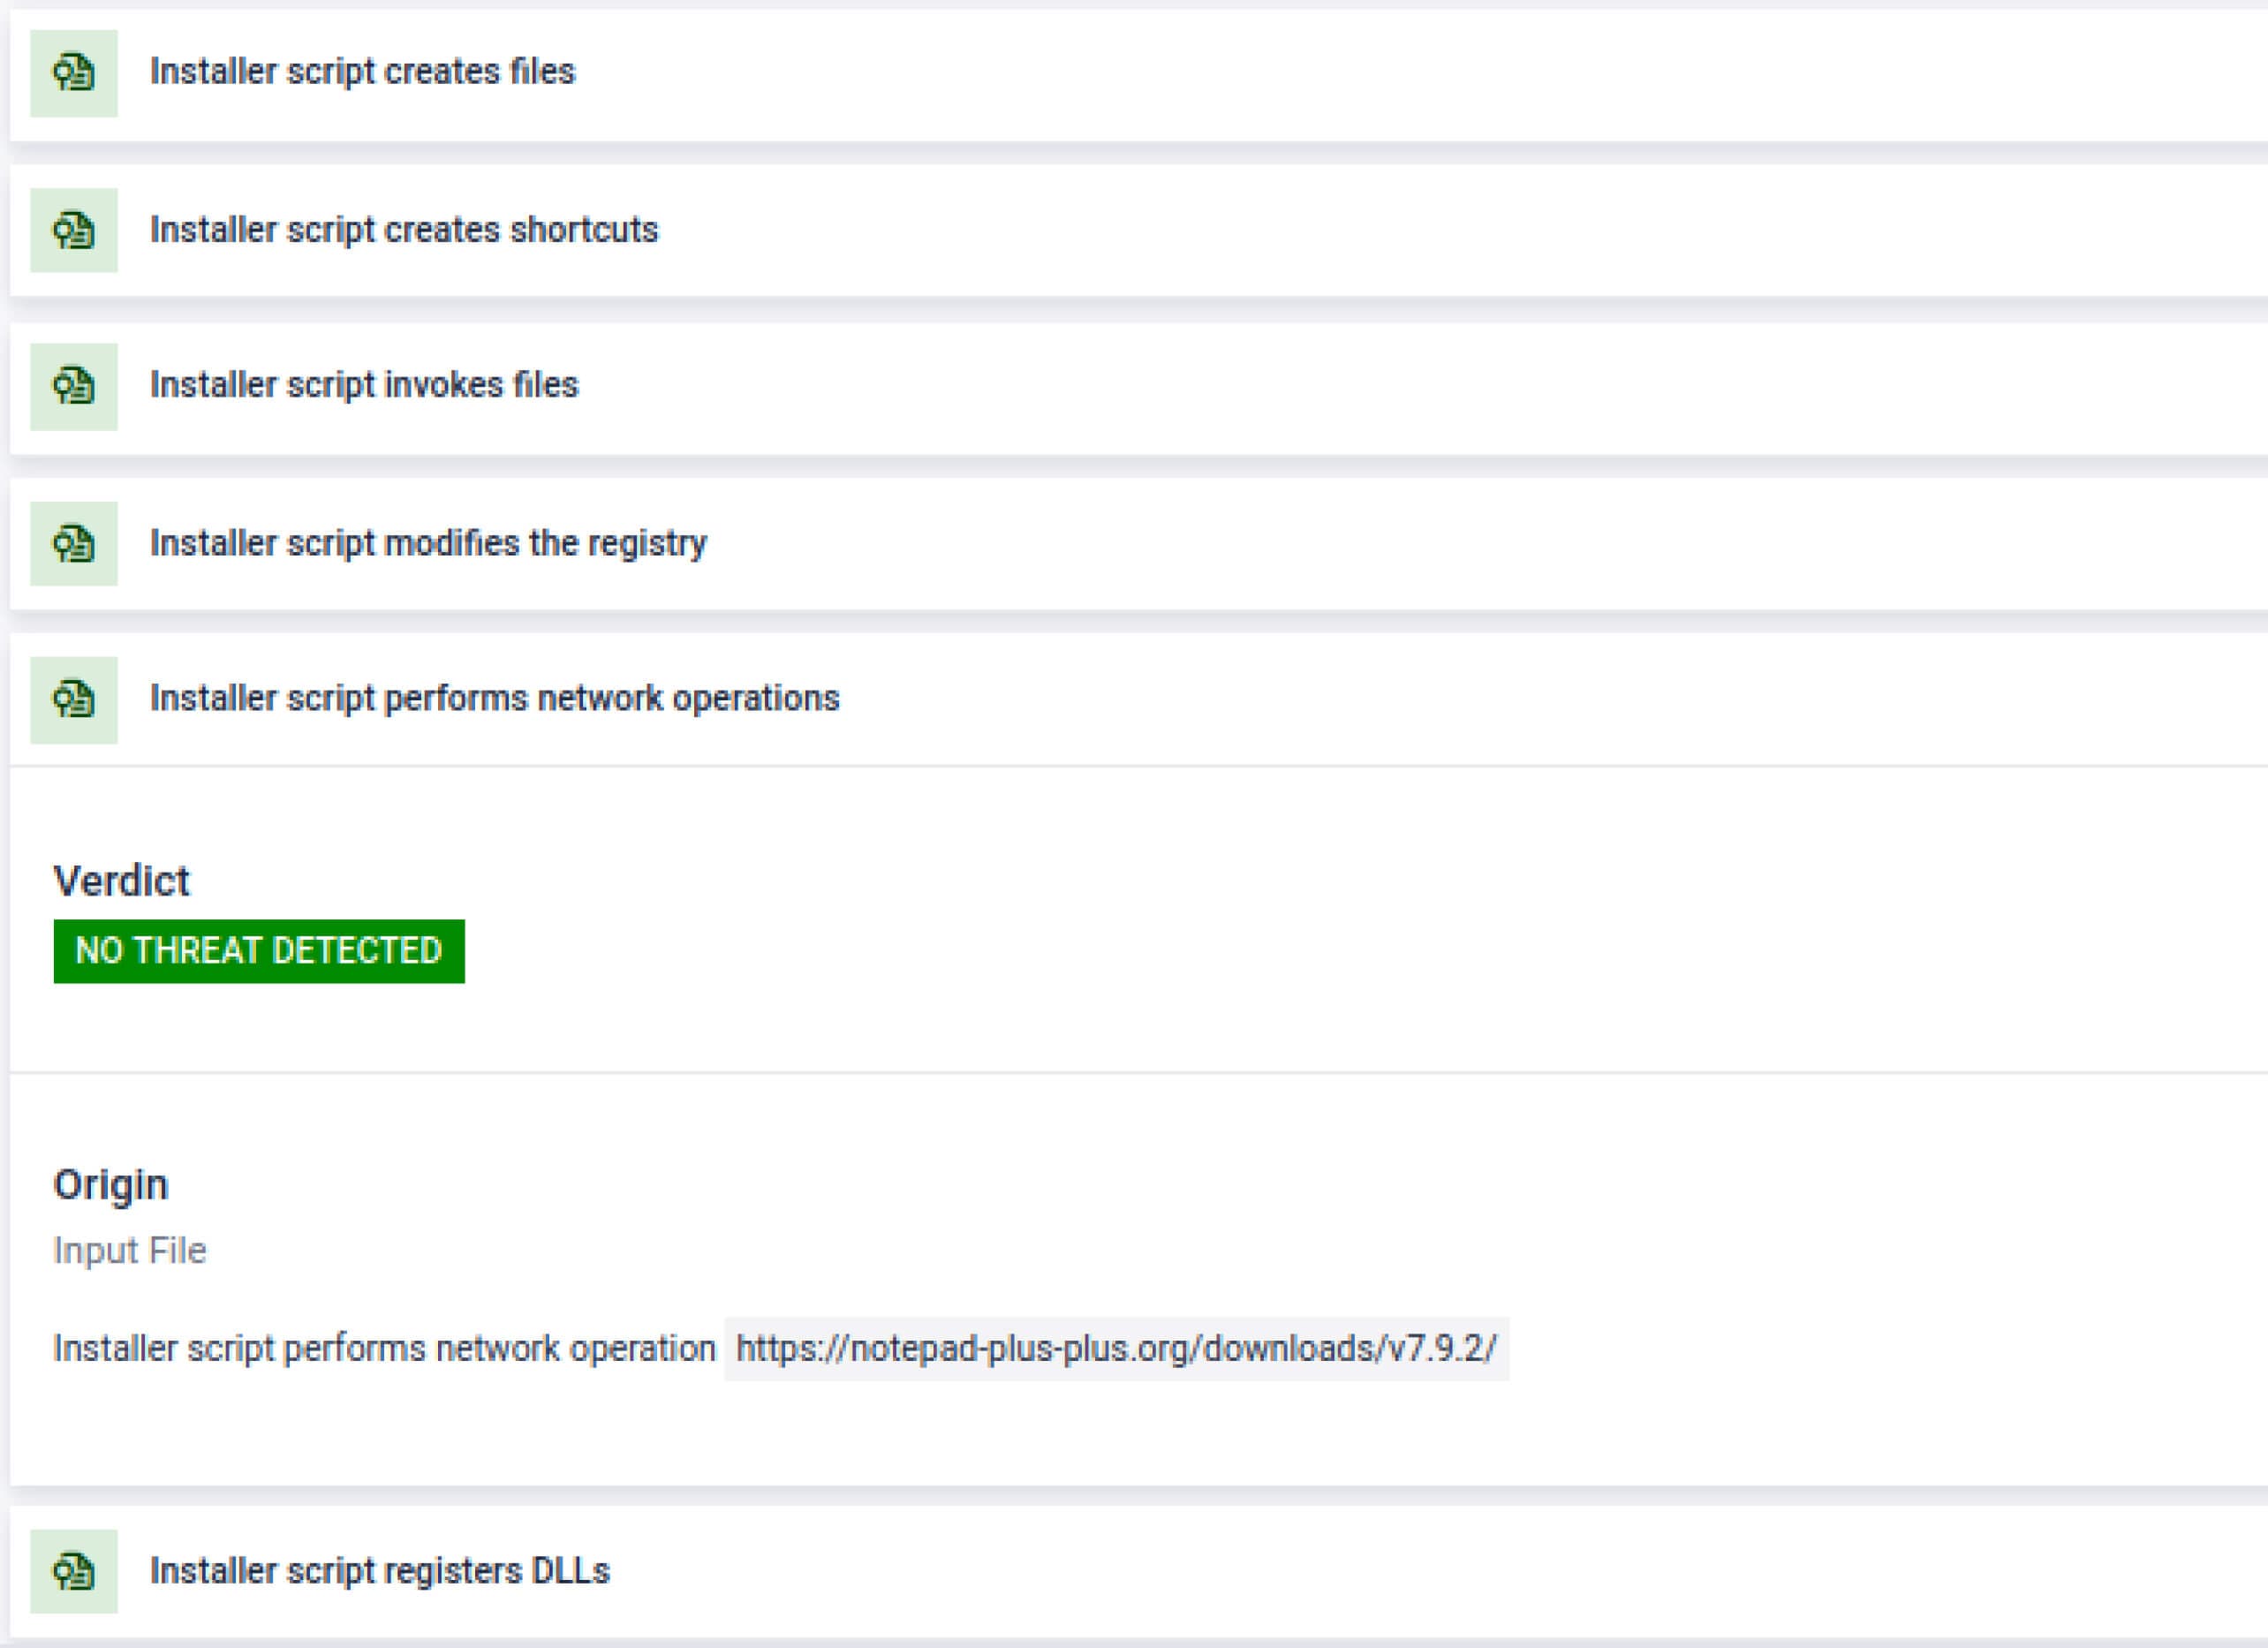
新安裝套件支援
新增萃取和分析功能:
- 進階安裝套件
- NSIS (Nullsoft Scriptable Install System) 套件
- Inno Setup 套件
擴大了對透過自訂安裝程式框架散佈的惡意軟體的涵蓋範圍。
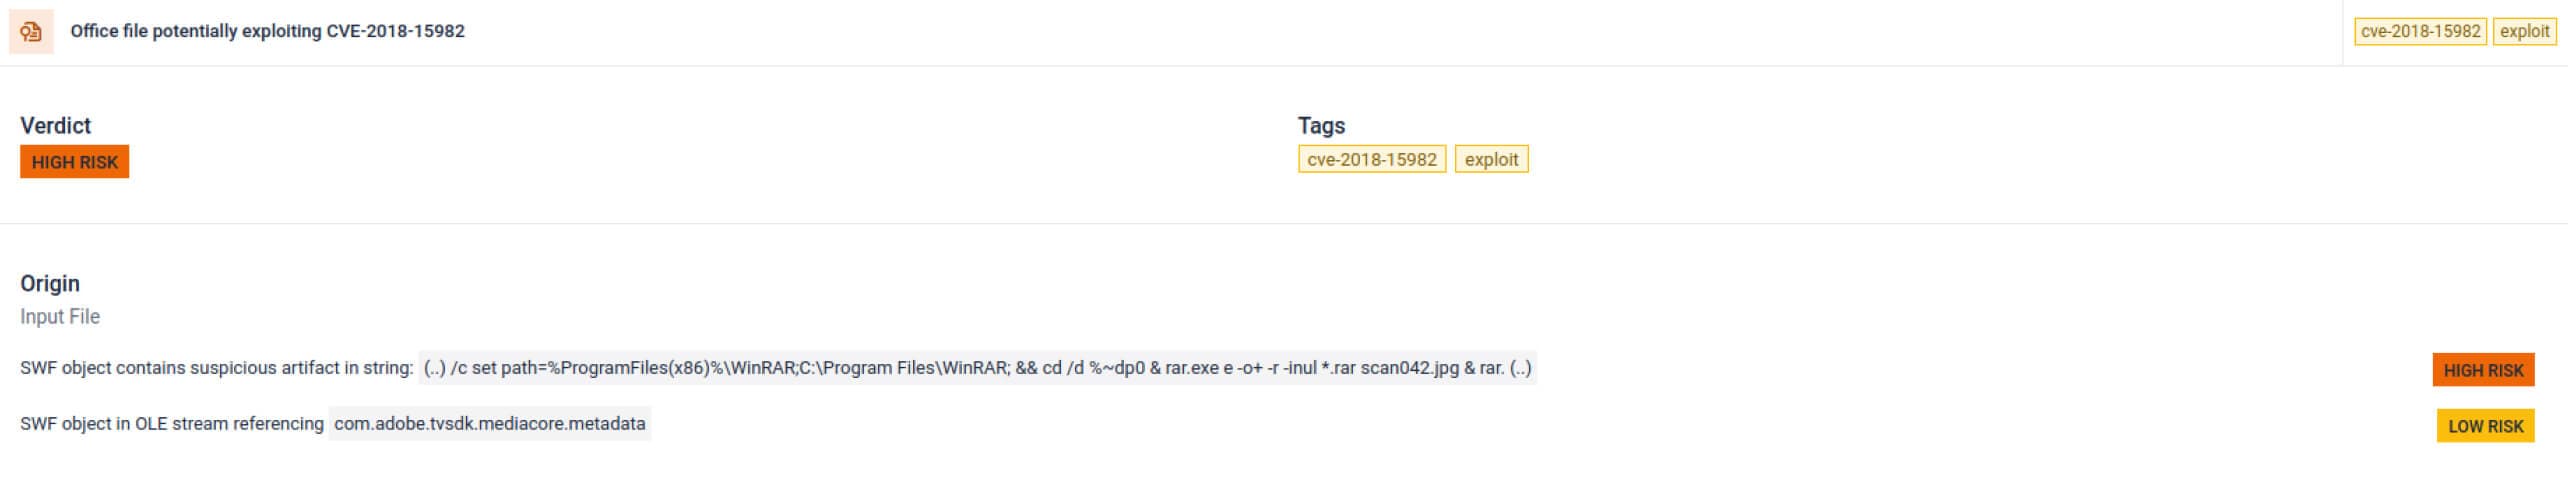
CVE-2018-15982 檢測
識別利用重要 Adobe Flash 漏洞。
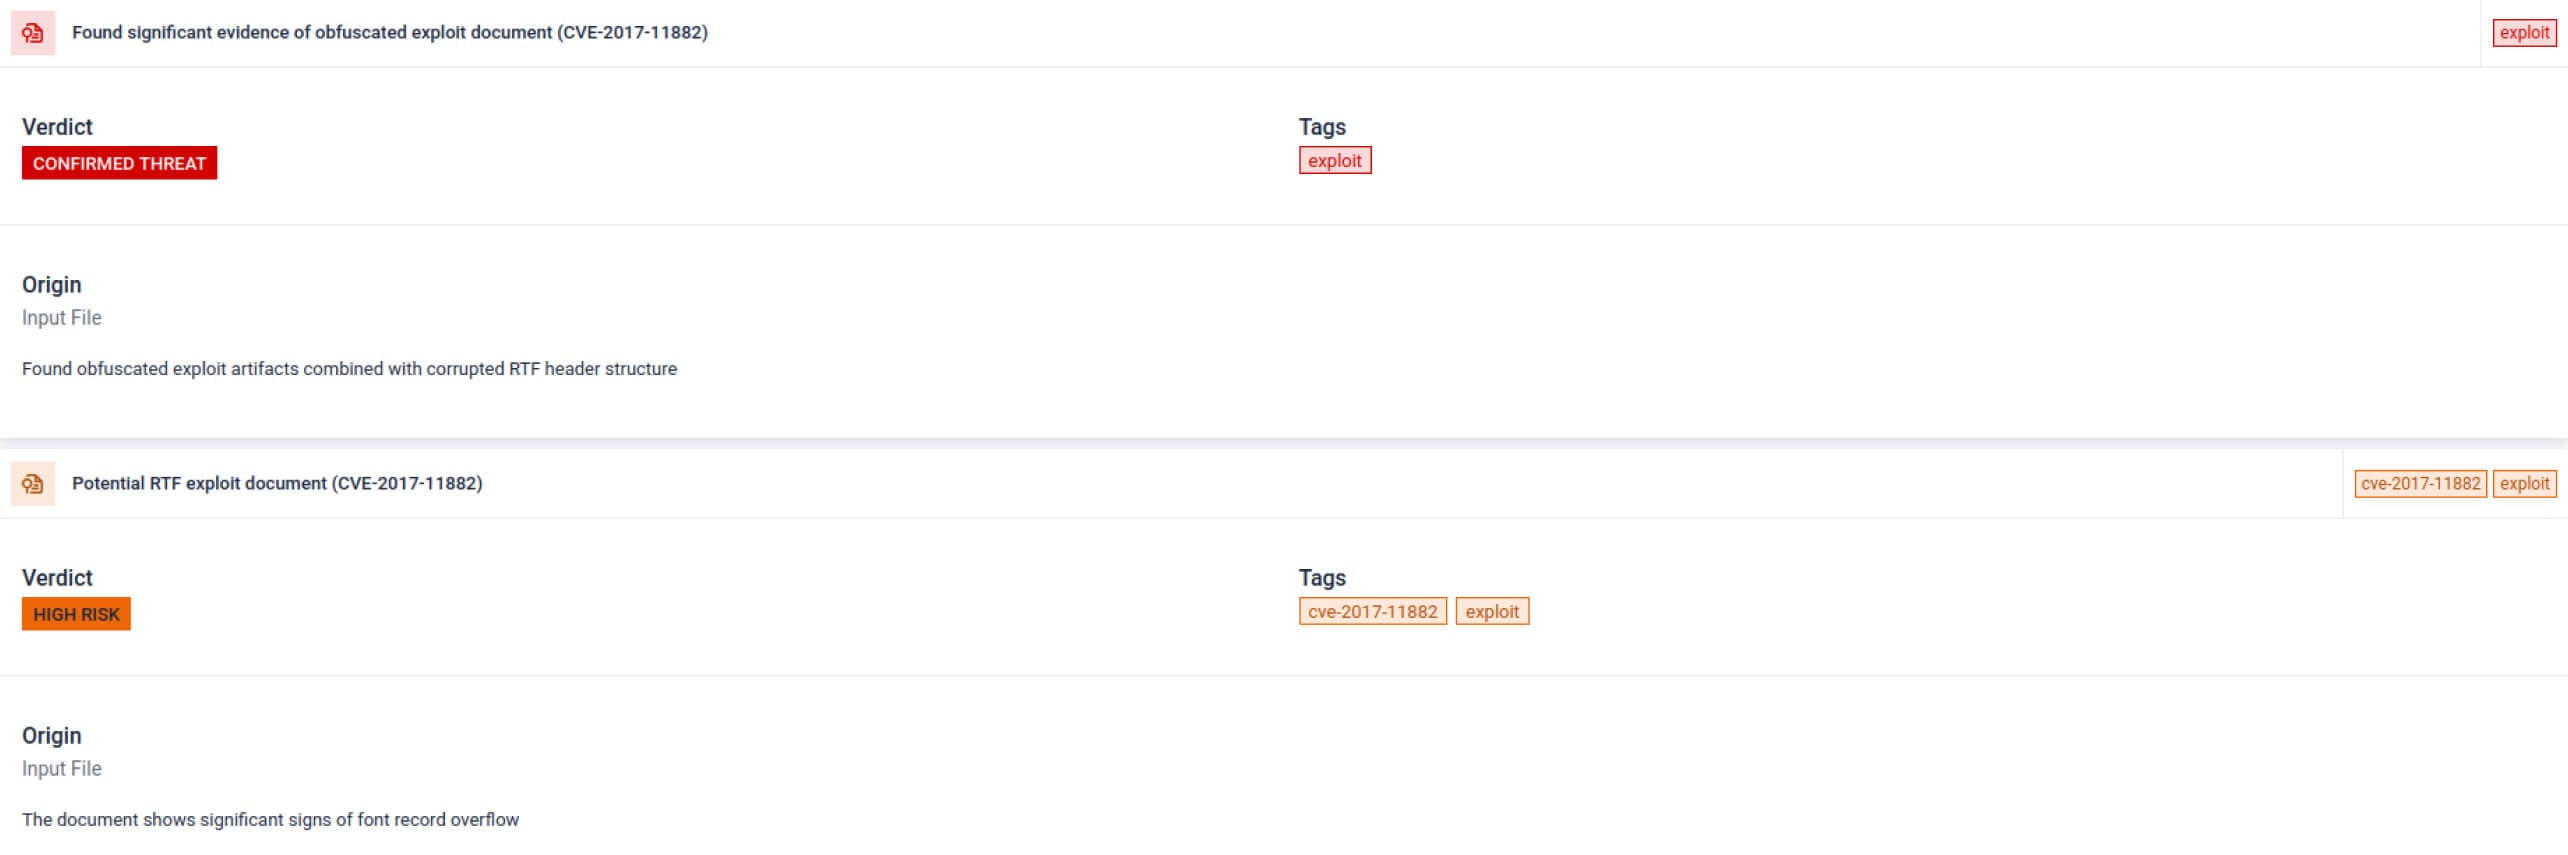
方程式編輯器漏洞偵測
偵測此長期濫用的 Microsoft Office 漏洞的混淆版本。
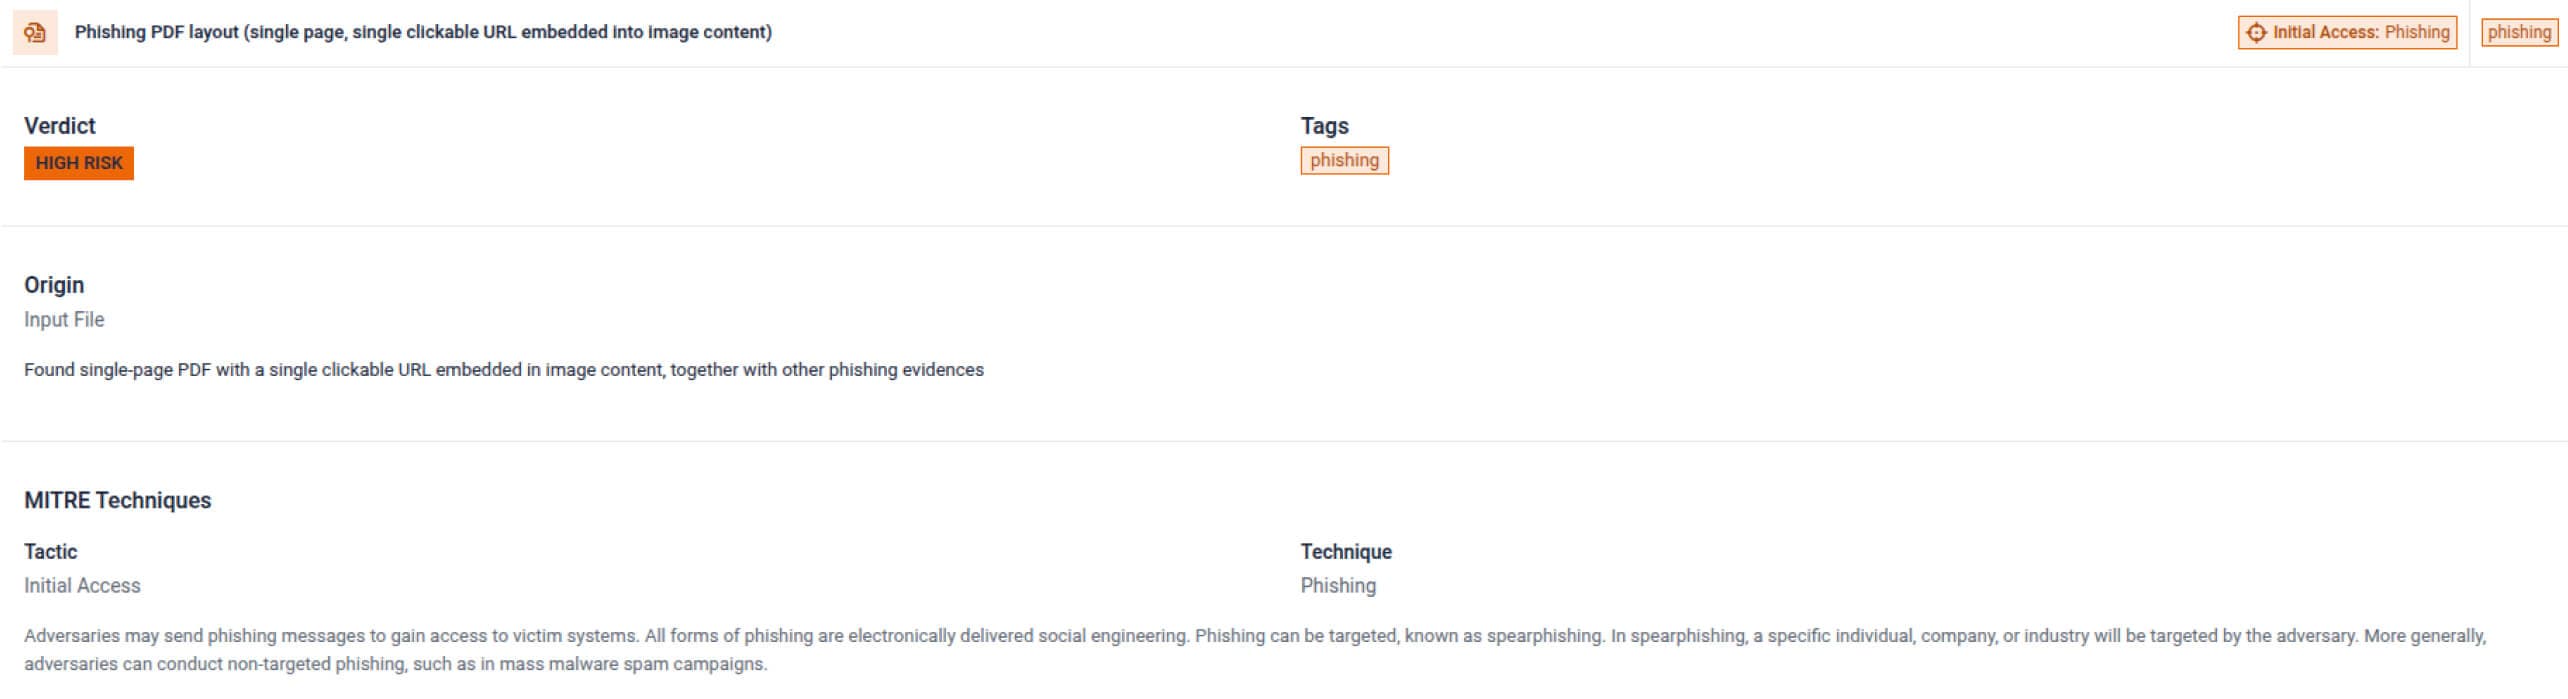
延伸 PDF 威脅指標
在 PDF 檔案中提供更佳的網路釣魚偵測,並針對惡意連結和內嵌內容提供新的啟發式偵測。
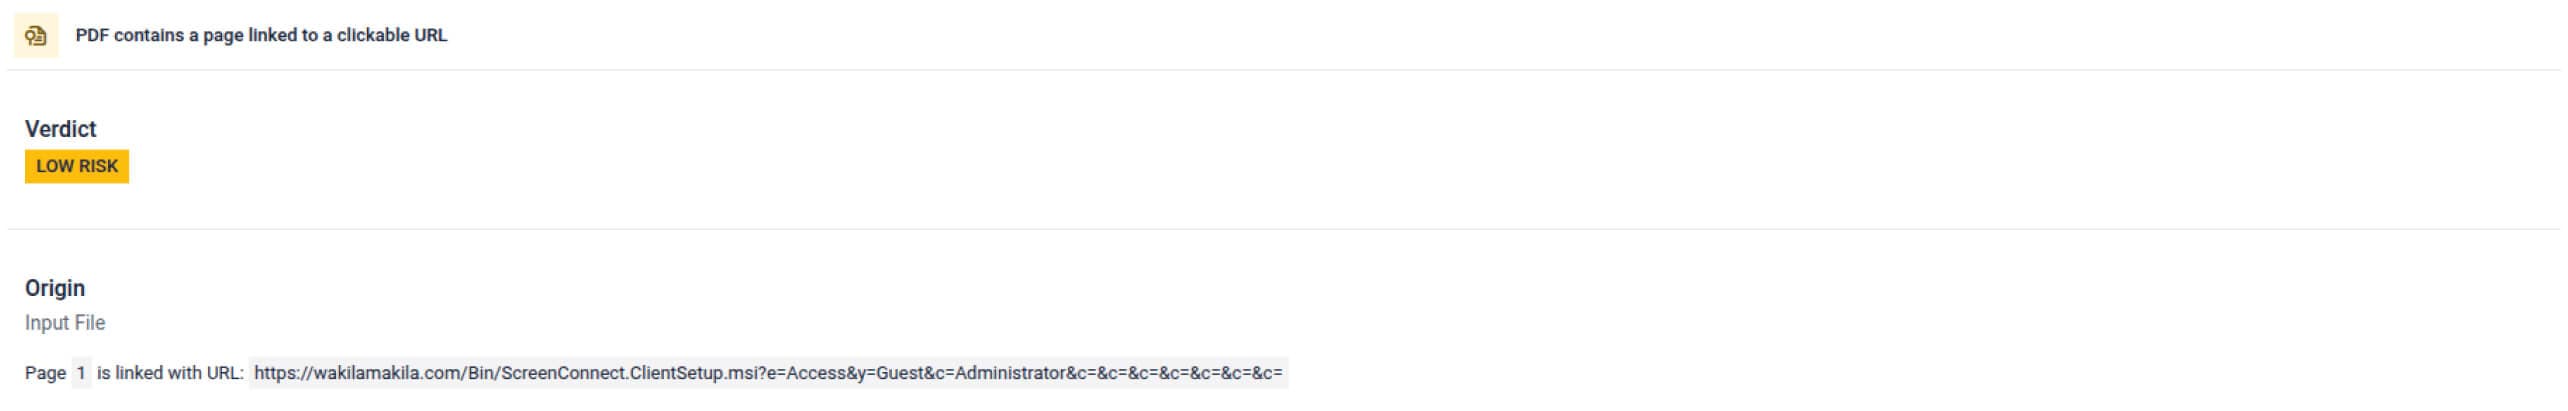
此版本針對複雜的編碼、序列化和迴避策略,可確保防禦人員在威脅擴散前即能發現。擴大安裝程式框架和檔案攻擊的涵蓋範圍,可消除企業環境中的關鍵盲點。最後,它讓組織具備可執行的情報,以對抗流通中最危險的攻擊媒介。
提供更快速的保護、更廣泛的覆蓋範圍
MetaDefender 2.5.0 威脅偵測更新為零時差防護能力帶來統一性的飛躍性進展。此版本擴展了檔案類型覆蓋範圍,強化了對規避技術的偵測能力,並為連網與隔離環境簡化了工作流程。
透過整合沙箱模擬深度與威脅情報精確度,OPSWAT 可為組織提供前瞻性的防禦勢態,與不斷演進的威脅形勢保持同步。
