保護的不只是檔案
現今的網路攻擊並不只有檔案攻擊。攻擊者利用隱藏的基礎架構、受攻擊的供應商以及快速轉移的網域來繞過傳統的防禦。為了對抗這種情況,安全需要多層次的防禦,不只是多層次的工具,而是多層次的威脅情資。
今天,我們很榮幸向大家介紹MetaDefender InSightsThreat Intelligence ,這是 MetaDefender Core ,並在其中擔任全面威脅防禦策略的關鍵樞紐。透過將精選的即時威脅情報,與MetaDefender Core 業界領先的Deep CDR™ 技術及Adaptive Sandbox 各項技術,我們提供真正多層次的防禦機制,能在威脅執行前、隱匿期間,以及其源頭處便予以阻擋。
InSightsThreat Intelligence 會如何改變您的防禦方式
MetaDefender Core 憑藉 Deep CDR™ 技術(剝離惡意程式碼)Adaptive Sandbox 行為分析)Core 樹立檔案安全防護的業界標竿。如今,InSightsThreat Intelligence 關鍵的第三道防線:惡意 IP/網域封鎖機制。
如何運作
InSightsThreat Intelligence 能在幾毫秒內掃描檔案,找出隱藏的惡意網域和 IP。它將 IoCs(入侵指標)與來自全球數百個可信資料來源的數據進行交叉比較,確保您在敵對的攻擊策略前保持知名。偵測到威脅時,會在進入點封鎖檔案,從源頭阻止攻擊。
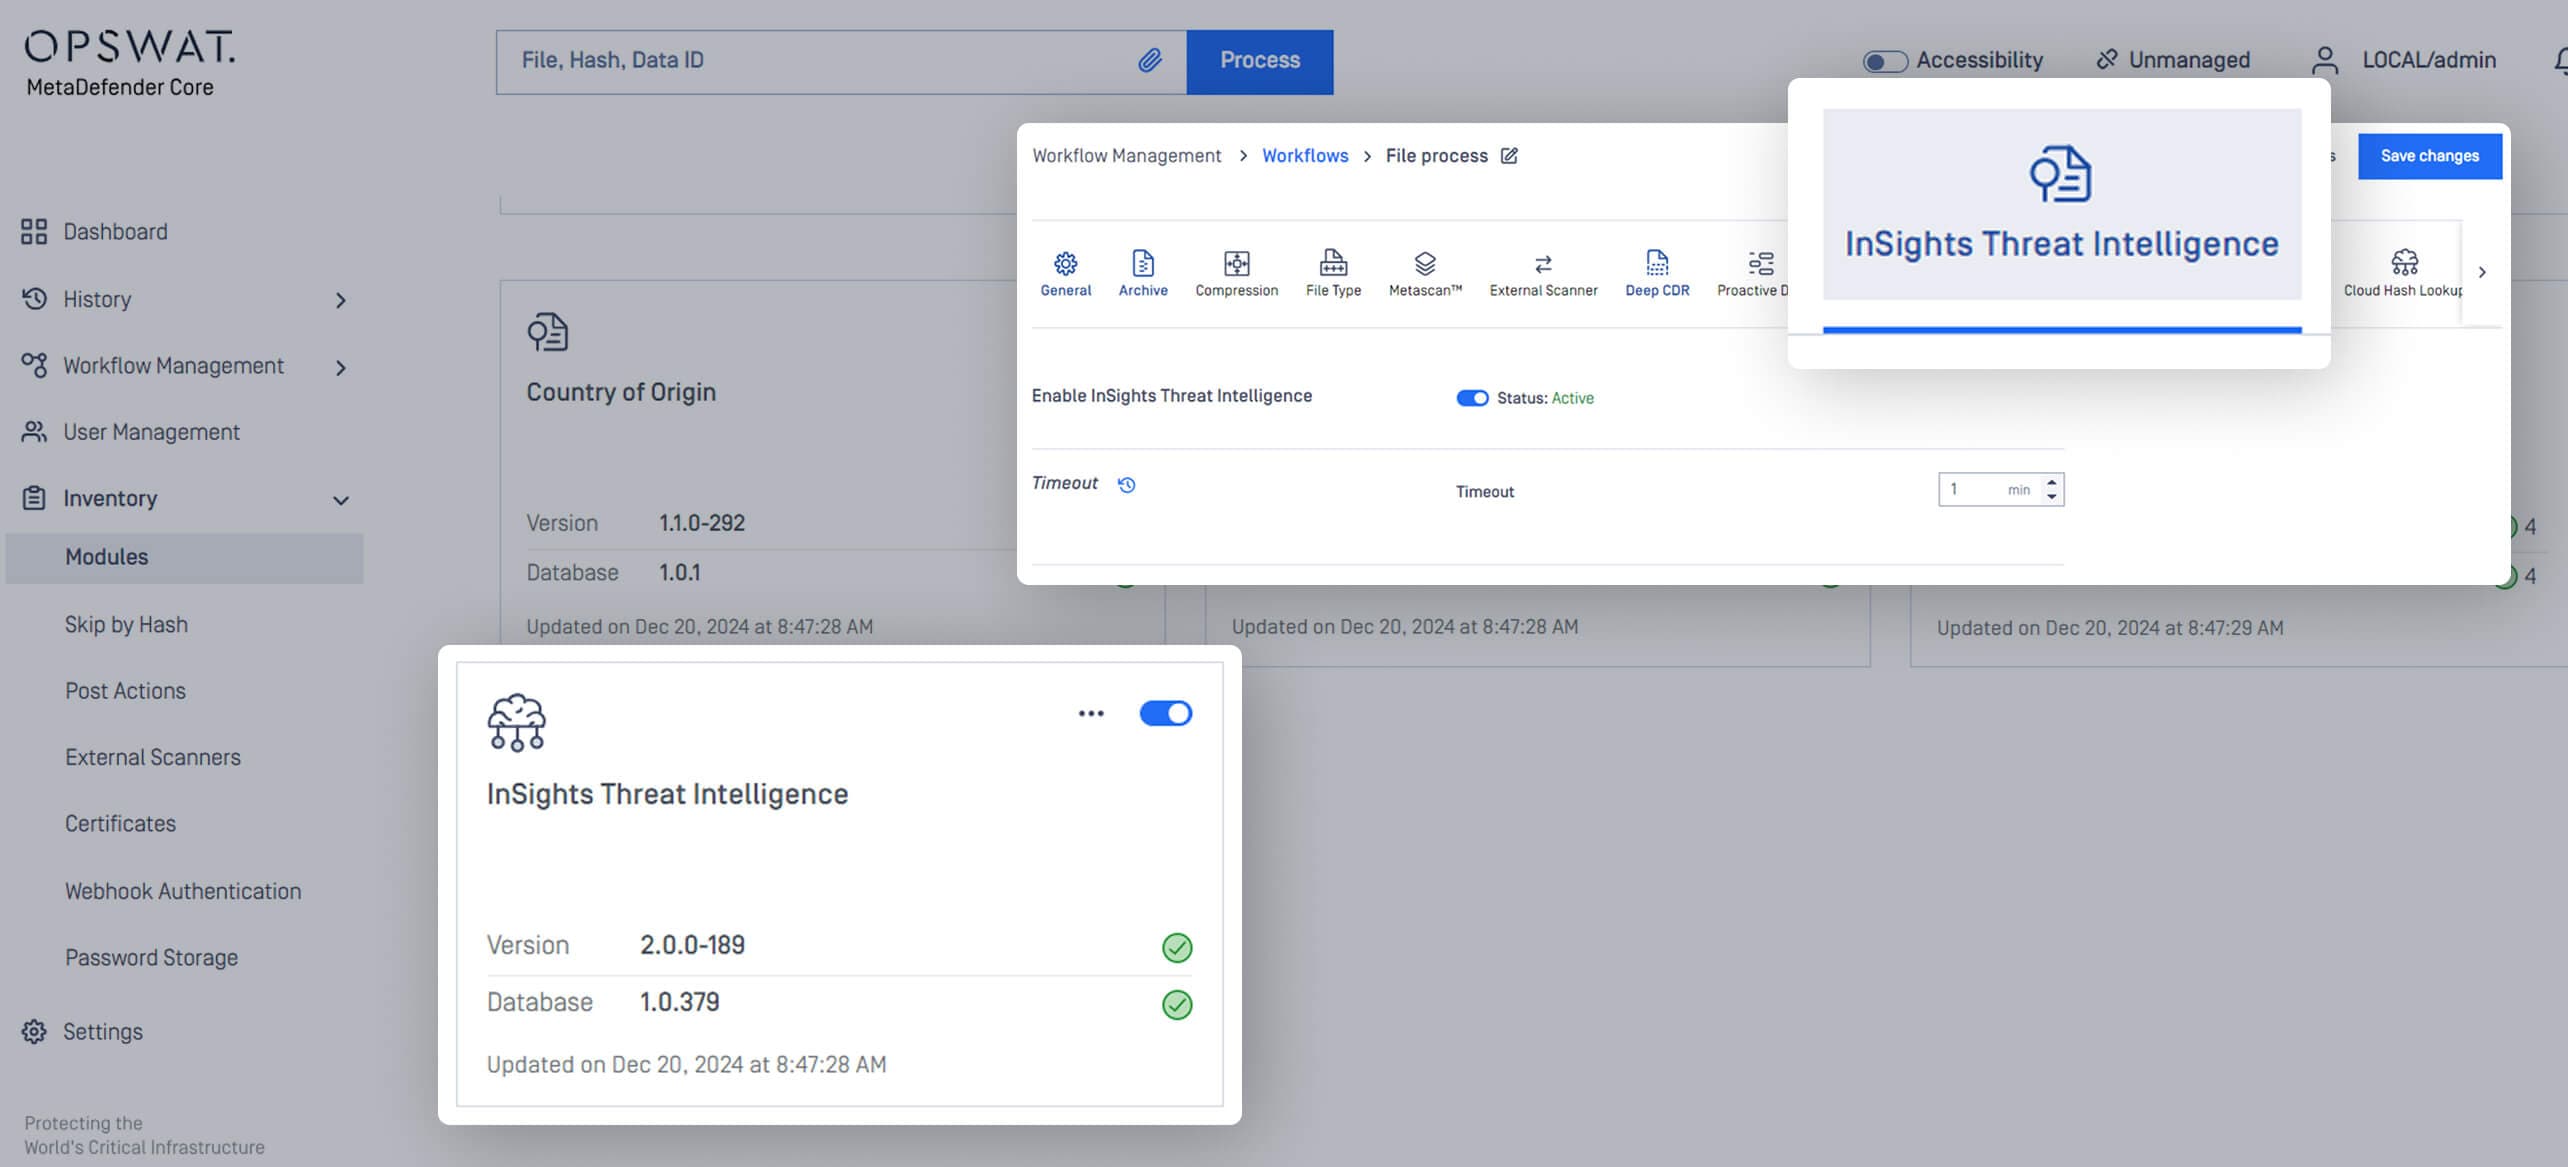
在MetaDefender Core中設定 InSightsThreat Intelligence 引擎
使用惡意 IP/網域處理檔案
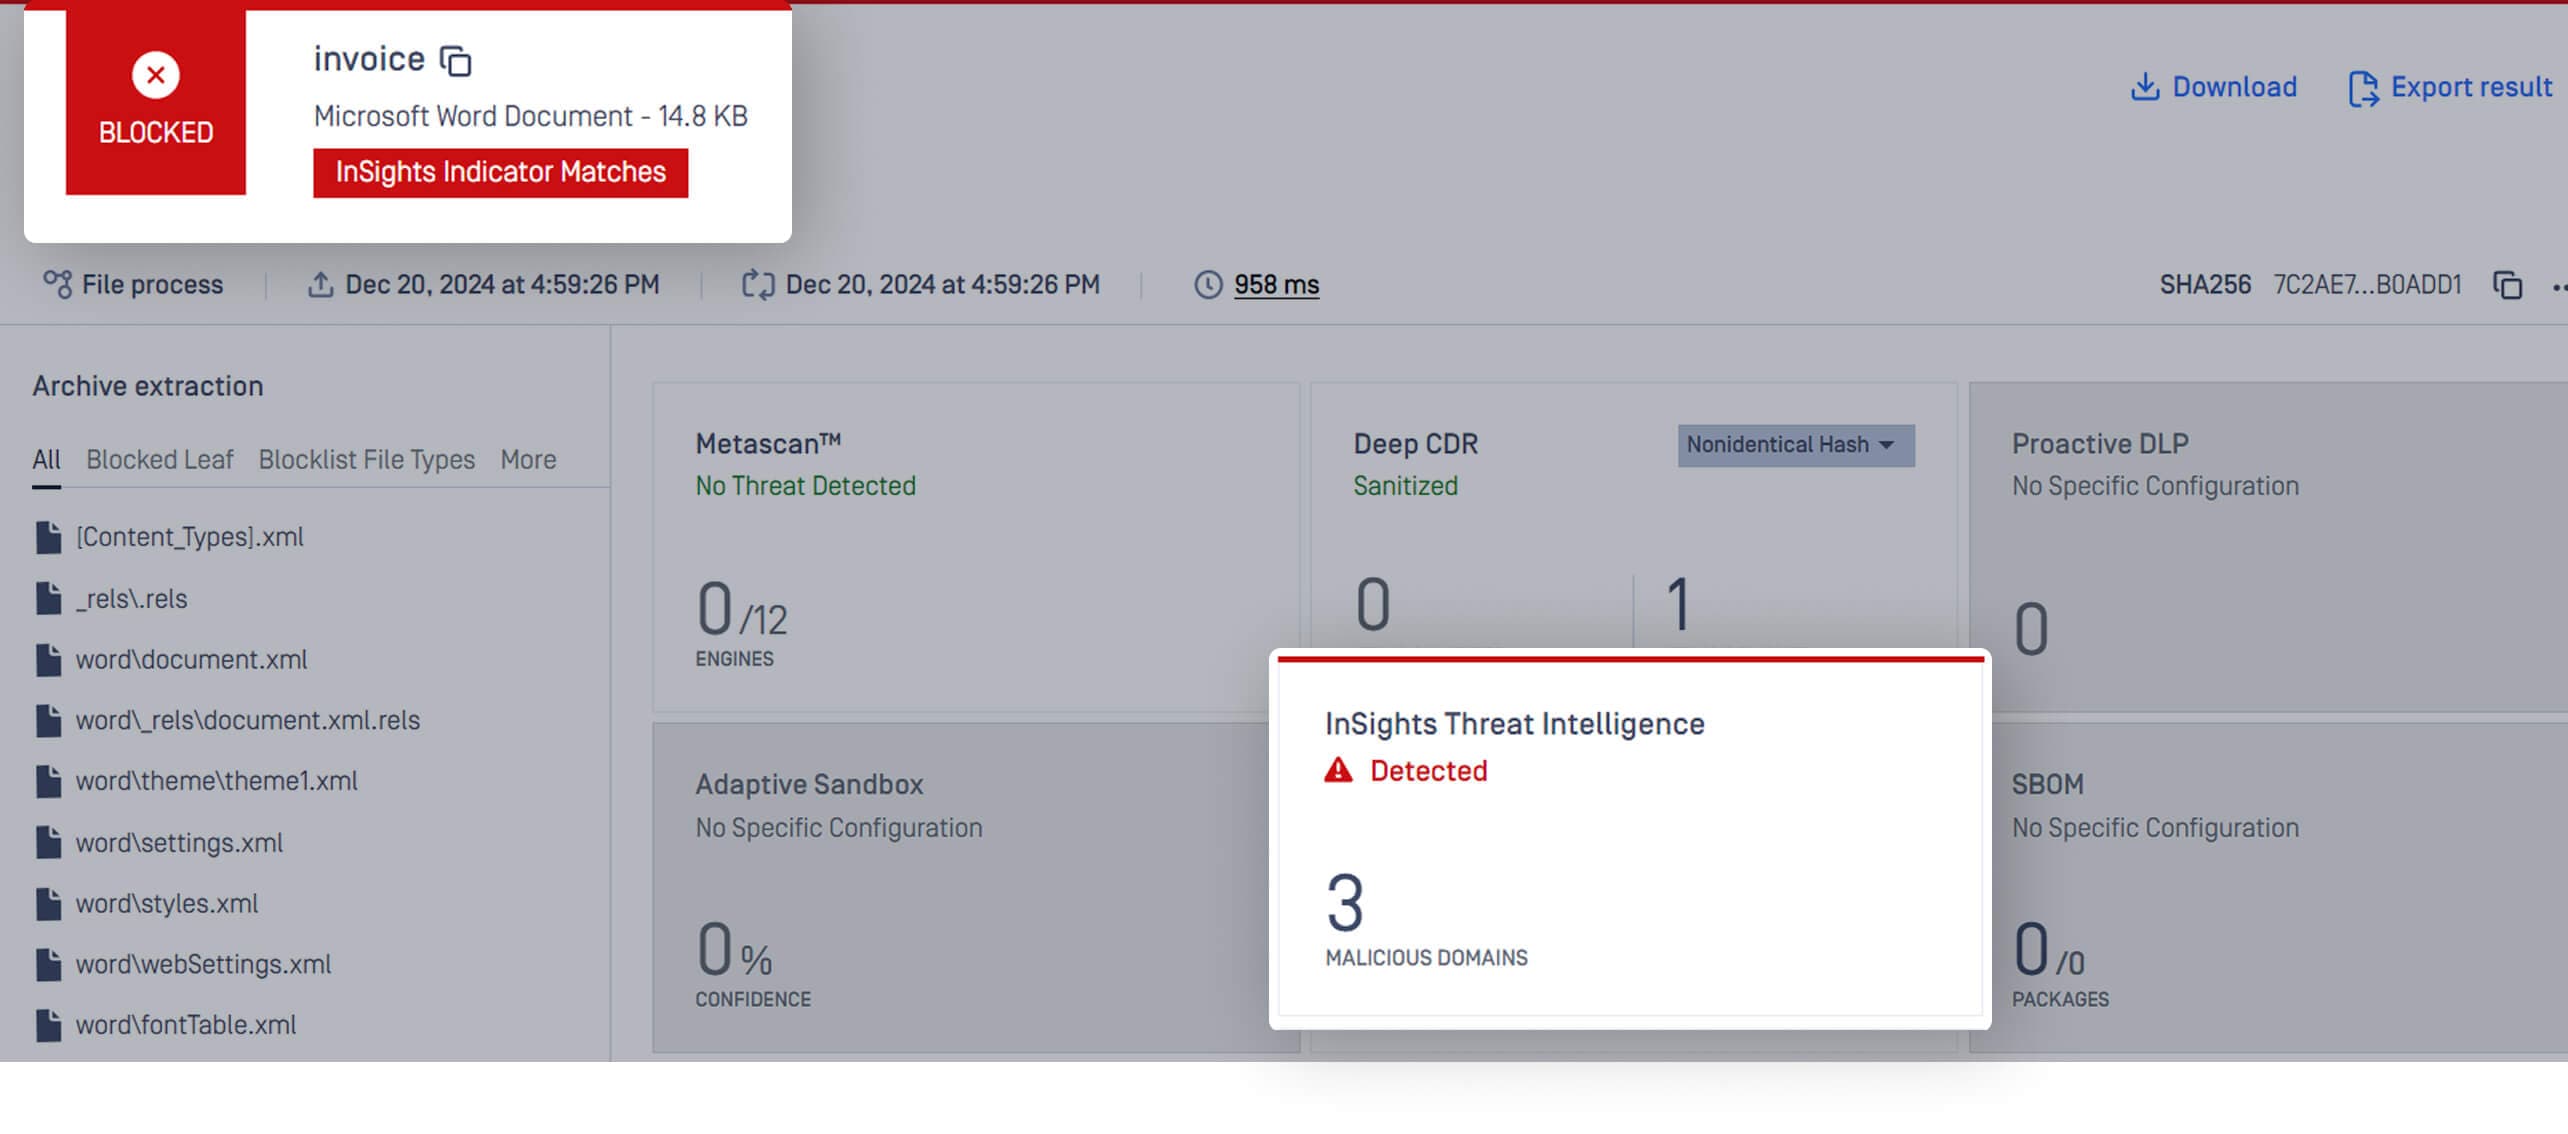
在掃描結果中提供 IOC 清單
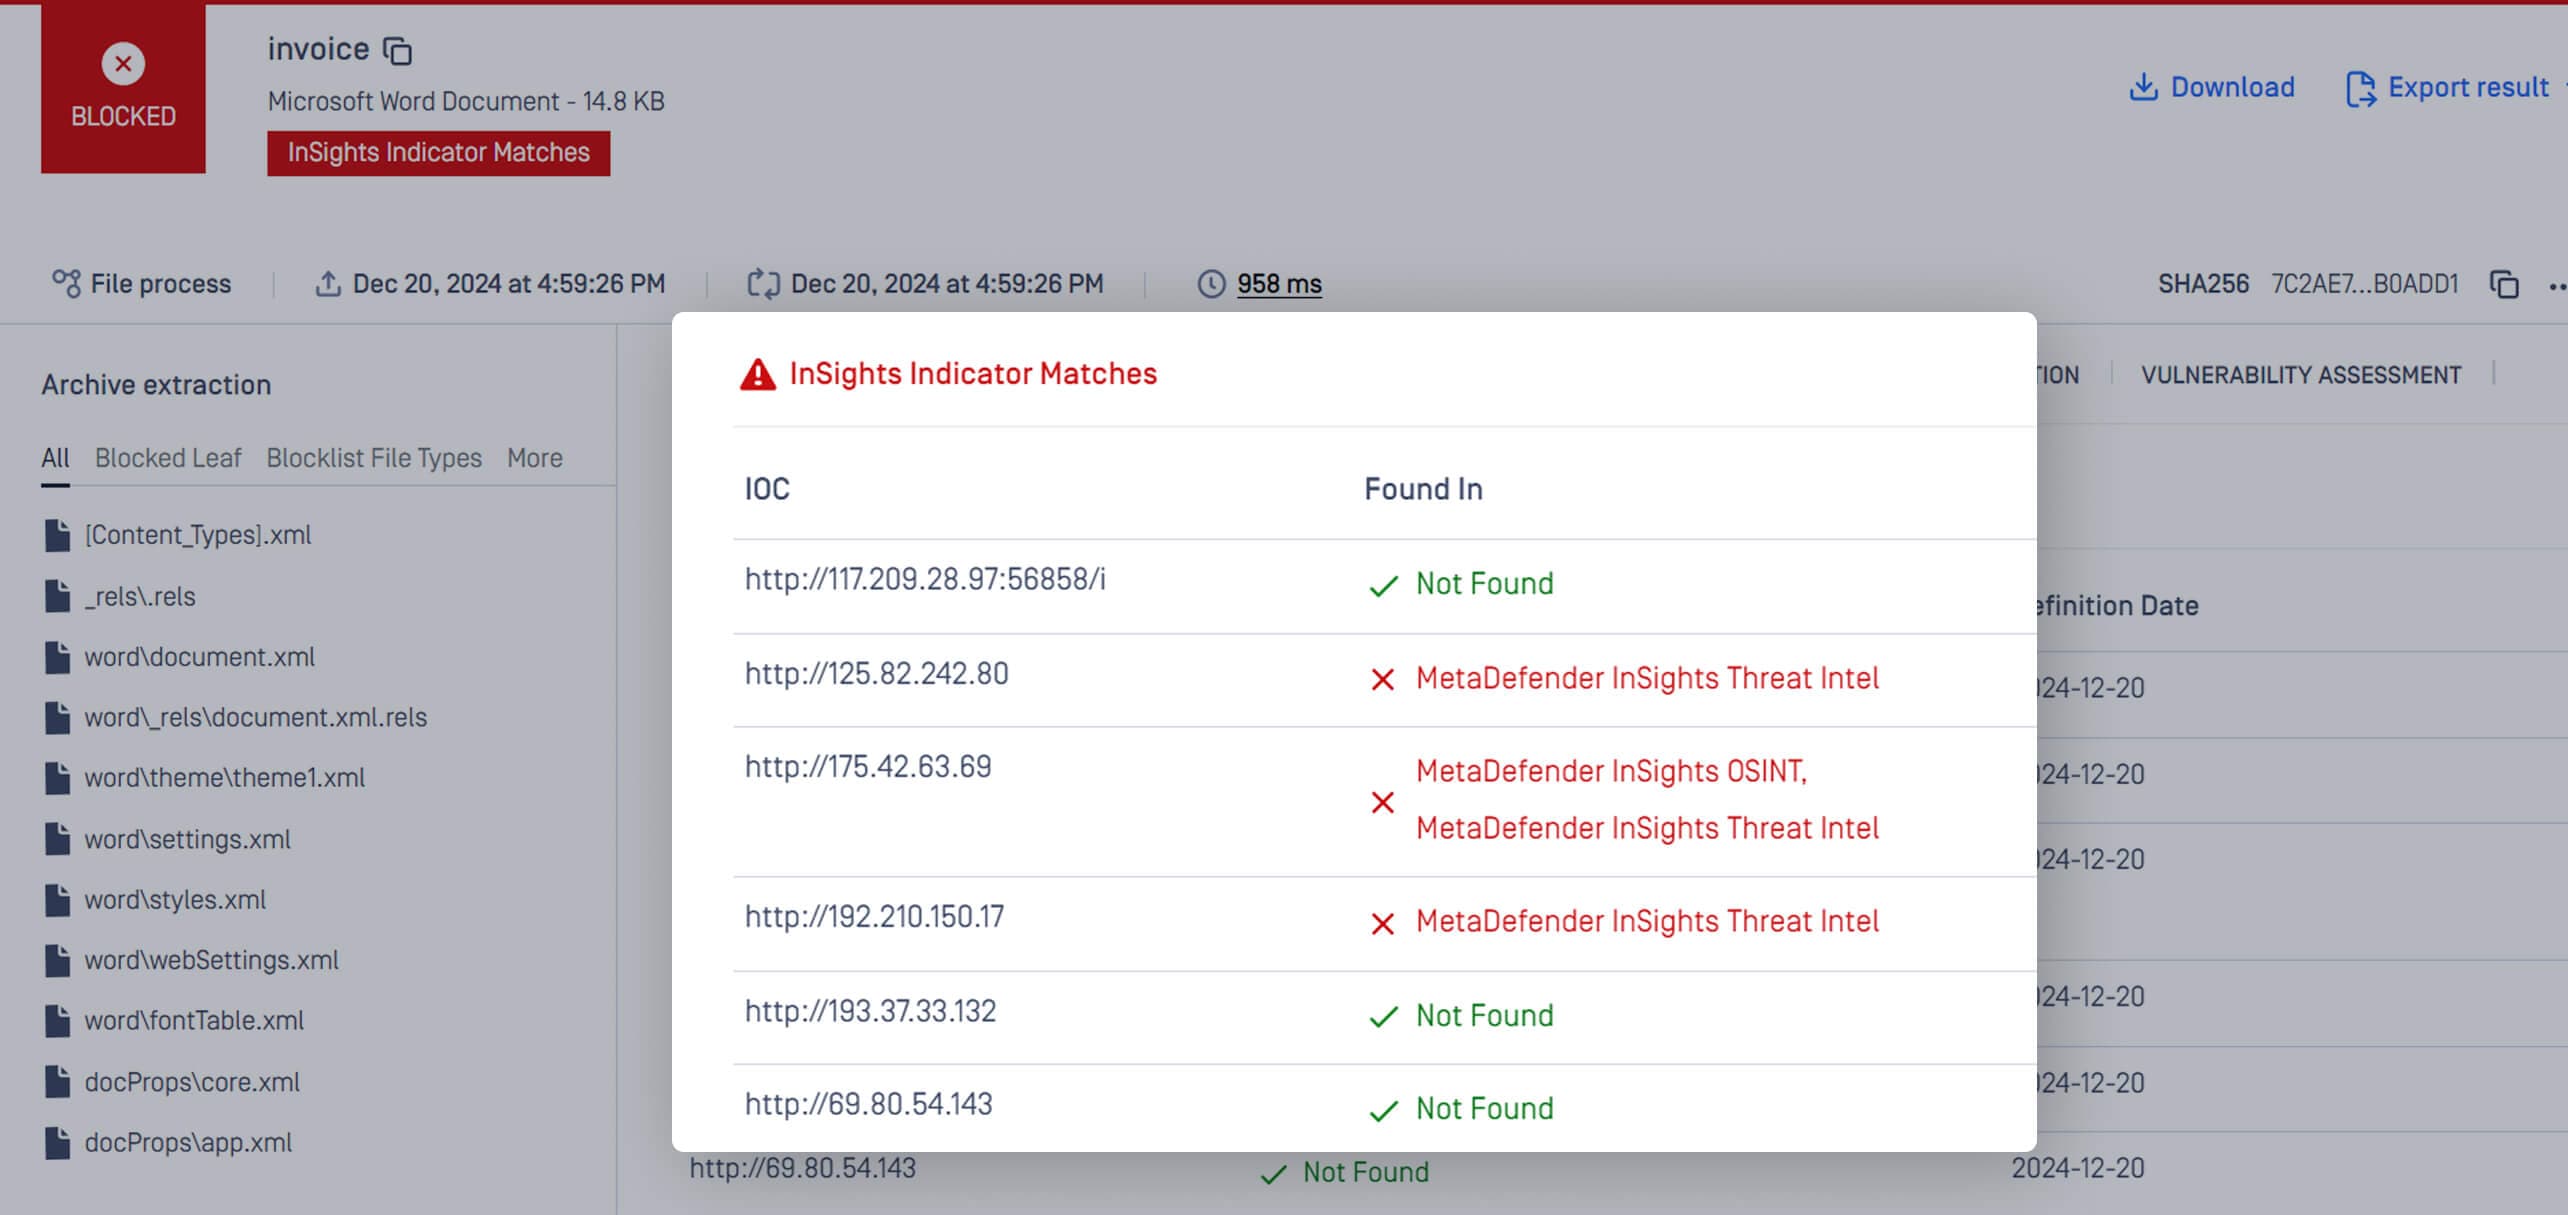
主要特點
即使在檔案消毒之後,仍可識別嵌入在檔案中的惡意網域、IP 和連結。
在高風險檔案傳送至使用者或關鍵系統之前,自動將其隔離。
Sandbox 威脅情境強化 Deep CDR™ 技術與Adaptive Sandbox ,以優先處理風險並降低誤報率。
利用動態更新的情報來源追蹤新出現的敵對基礎架構。
透過手動或排程的威脅更新,在隔離網路中安全運作,保護離線的關鍵基礎架構不受不斷演化的威脅影響。
為何要選 InSightsThreat Intelligence?
傳統工具著重於傳送後的偵測,而 InSightsThreat Intelligence 則可讓組織:
針對攻擊背後的基礎架構,阻止零時差攻擊和網路釣魚活動。
自動化手動程序,例如威脅獵取和低價值調查,以釋放 SOC 團隊。
透過即時情報更新,掌握輪流網域/IP 和新出現的攻擊套件。
透過稽核第三方檔案和供應商通訊,符合 NIST、CISA 和產業規定。
立即開始
InSightsThreat Intelligence 不僅僅是中和惡意內容,它還能瓦解敵人的策略。無論您是在管理複雜的安全作業,還是在防禦小型網路,InSightsThreat Intelligence 都能讓您做出明智的決策,並迅速做出反應。