據 thehackernews.com 報導,一名國家支持的威脅行為者被歸咎於針對美國記者的魚叉式網路釣魚活動。入侵者名為 APT37,安裝了一種名為GOLDBACKDOOR的新惡意軟體。它在多步驟感染過程中執行了後門部署,以逃避檢測。
這些精明的攻擊者也知道,避免被AV引擎檢測到的最佳方法是首先避免發送惡意附件。取而代之的是,他們發送了一封電子郵件,其中包含一個連結,用於從遠端伺服器下載ZIP存檔,該伺服器旨在冒充專注於朝鮮的新聞門戶網站。該檔案中嵌入了一個 Windows 腳本,該腳本用作執行 PowerShell 腳本的起點,該腳本在打開 GOLDBACKDOOR 後門的同時打開惡意檔案。這使攻擊者能夠從遠端伺服器搜尋命令、上傳和下載檔、記錄檔以及從受感染的電腦中遠端卸載後門程式。
根據 2021 年 Verizon 資料洩露事件報告,網路釣魚類比中的點擊率中位數為 3%,對於某些組織來說,甚至高達 20-40%!考慮到大多數組織都會遇到極高的惡意電子郵件量,這些攻擊只需要幾十封電子郵件即可成功。毫不奇怪,85% 的違規行為涉及人為因素,因為電子郵件為攻擊者提供了直接接觸員工的途徑。許多常見的安全框架和合規性計劃都需要使用者意識培訓,但顯然這還不夠。
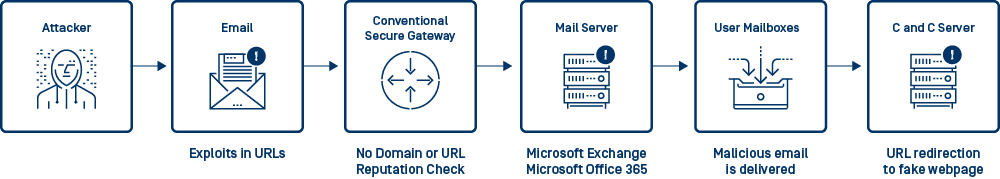
典型的惡意電子郵件攻擊鏈
這會發生在你身上嗎?
惡意電子郵件攻擊之所以如此有效,是因為社會工程。特別是,網路釣魚占社會工程的81%,它是實際導致違規行為的首要行為之一(根據Verizon的資料)。網路釣魚攻擊試圖冒充受信任的個人或品牌,以提供惡意內容或竊取憑據,但當這些內容託管在網站上時,基於電子郵件的 AV 引擎無法檢測到它。
正如 GOLDBACKDOOR 多階段惡意軟體案例所表明的那樣,欺騙性消息可以從前韓國情報官員的個人電子郵件地址發送,利用旨在安裝後門並竊取敏感資訊的相似新聞門戶頁面。
一些高階攻擊者還意識到,除了附件之外,一些電子郵件安全解決方案還掃描 URL,因此更高階的攻擊已經演變為使用 URL 縮短器、重新導向或唯一 URL 來逃避檢測。
「點擊時點」URL 聲譽分析的 價值
事實上,防病毒(AV)僅是電子郵件安全的第一道防線;企業還需要針對不包含附件的惡意電子郵件建立防護機制。 MetaDefender Email Security 能從多重層面抵禦網路釣魚攻擊。首先,含有已知網路釣魚網址的電子郵件會在送達使用者收件匣前被攔截。其次,含有可疑網址的電子郵件可透過將其轉為純文字來消除威脅。最後,每當使用者點擊網址時,系統都會檢查該網址的信譽評級,即使電子郵件已送達,仍能持續保護使用者。
此信譽分析包括發件人的IP位址、電子郵件標題(即FROM位址、FROM域、REPLY-TO 位址)和電子郵件正文(包括任何隱藏的超連結)。 OPSWAT MetaDefender Cloud 從多個專門從事IP位址、域和URL信譽的即時在線來源蒐集資料,以提供查找服務,將匯總結果返回給我們的使用者。此功能由MetaDefender Email Security 這樣就可以識別殭屍網路或網路釣魚網站等威脅,這些威脅在訪問內容時無法透過掃描檔案發現。
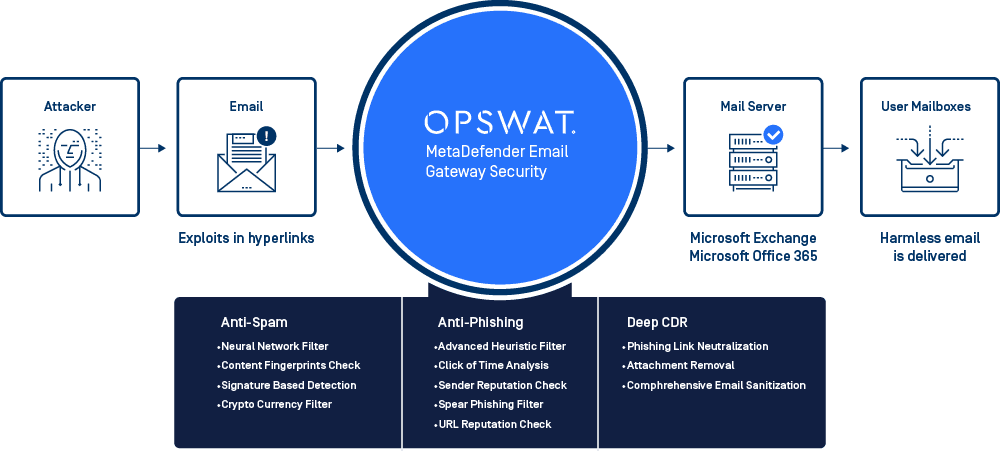
MetaDefender Email Security: 縱深防禦解決方案
OPSWAT Email Security 此解決方案透過在多個階段偵測潛在的網路釣魚攻擊,從而減少人為錯誤,並保護使用者免受社會工程學攻擊,使 IT 部門無需過度依賴使用者的安全意識。
聯繫 OPSWAT 並詢問我們如何透過 AV 和網路釣魚防護説明您提高電子郵件安全性。下載我們的免費白皮書,詳細瞭解 電子郵件安全最佳實踐。
