原始碼構成了任何應用程式或軟體產品的基本建構塊。它是任何以技術為中心的組織的支柱。原始程式碼包含有關公司智慧財產權的專有資訊,並保護保持公司營運的資料。
整合第三方開原始元件使軟體團隊能夠輕鬆利用已有的代碼,而無需從頭開始開發。不幸的是,這種便利性的缺點涉及針對第三方供應商的風險,導致供應鏈攻擊。在供應鏈攻擊期間,網路犯罪分子可以將惡意軟體插入第三方代碼或建構系統,從而將惡意軟體傳遞給組織及其相關客戶。
在這篇文章中,我將演示如何使用 MetaDefender Jenkins 外掛程式。
保護 建構方式 MetaDefender Jenkins 外掛程式
MetaDefender for Jenkins 外掛程式會掃描 Jenkins 建置過程中的惡意軟體,並檢查您的原始碼和建置產出是否存在威脅。先進的惡意軟體能輕易繞過單一防毒(AV)引擎,使原始碼面臨風險。此外,惡意軟體偵測中的誤報也是多數防毒解決方案常見的副作用,導致修復工作、時間與資源的浪費。MetaDefender for Jenkins 採用名為 Metascan 的多重掃描技術,藉此提升偵測率,並縮短軟體建置過程中的惡意軟體爆發偵測時間。
下面是顯示惡意軟體如何滲透的兩種方案:在原始程式碼中和在生成過程中。
方案 1:原始程式碼中的惡意軟體
在這種情況下,原始程式碼可以是你自己的原始程式碼(來自開發人員的受感染電腦),也可以是來自第三方庫的原始程式碼。在第一種情況下,我想檢查 GitHub 中的第三方庫儲存庫。為了確保儲存庫沒有威脅,我添加了一個建構步驟,以使用 MetaDefender Jenkins 外掛程式。
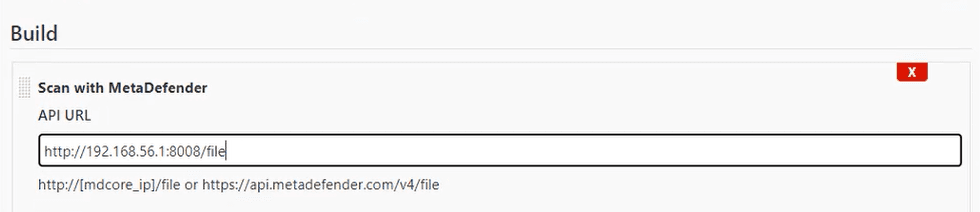
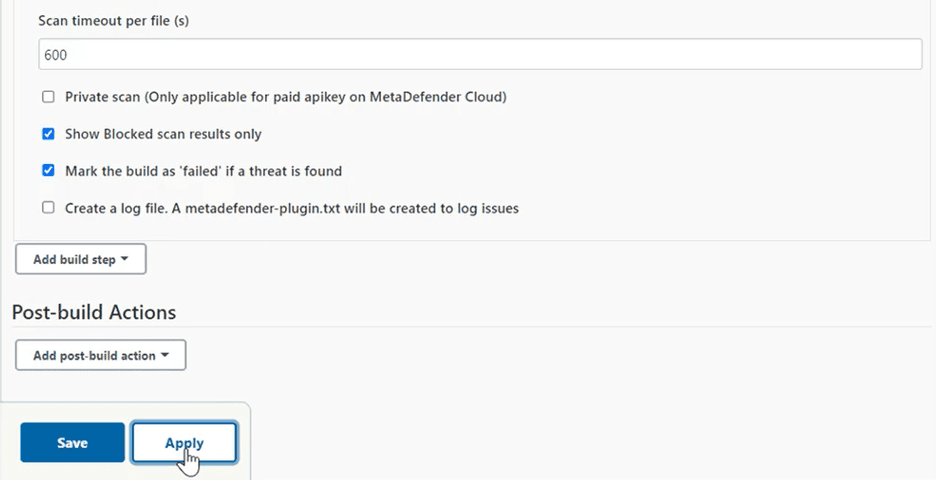
如果原始程式碼中存在任何威脅,我還希望建構返回為“失敗”。
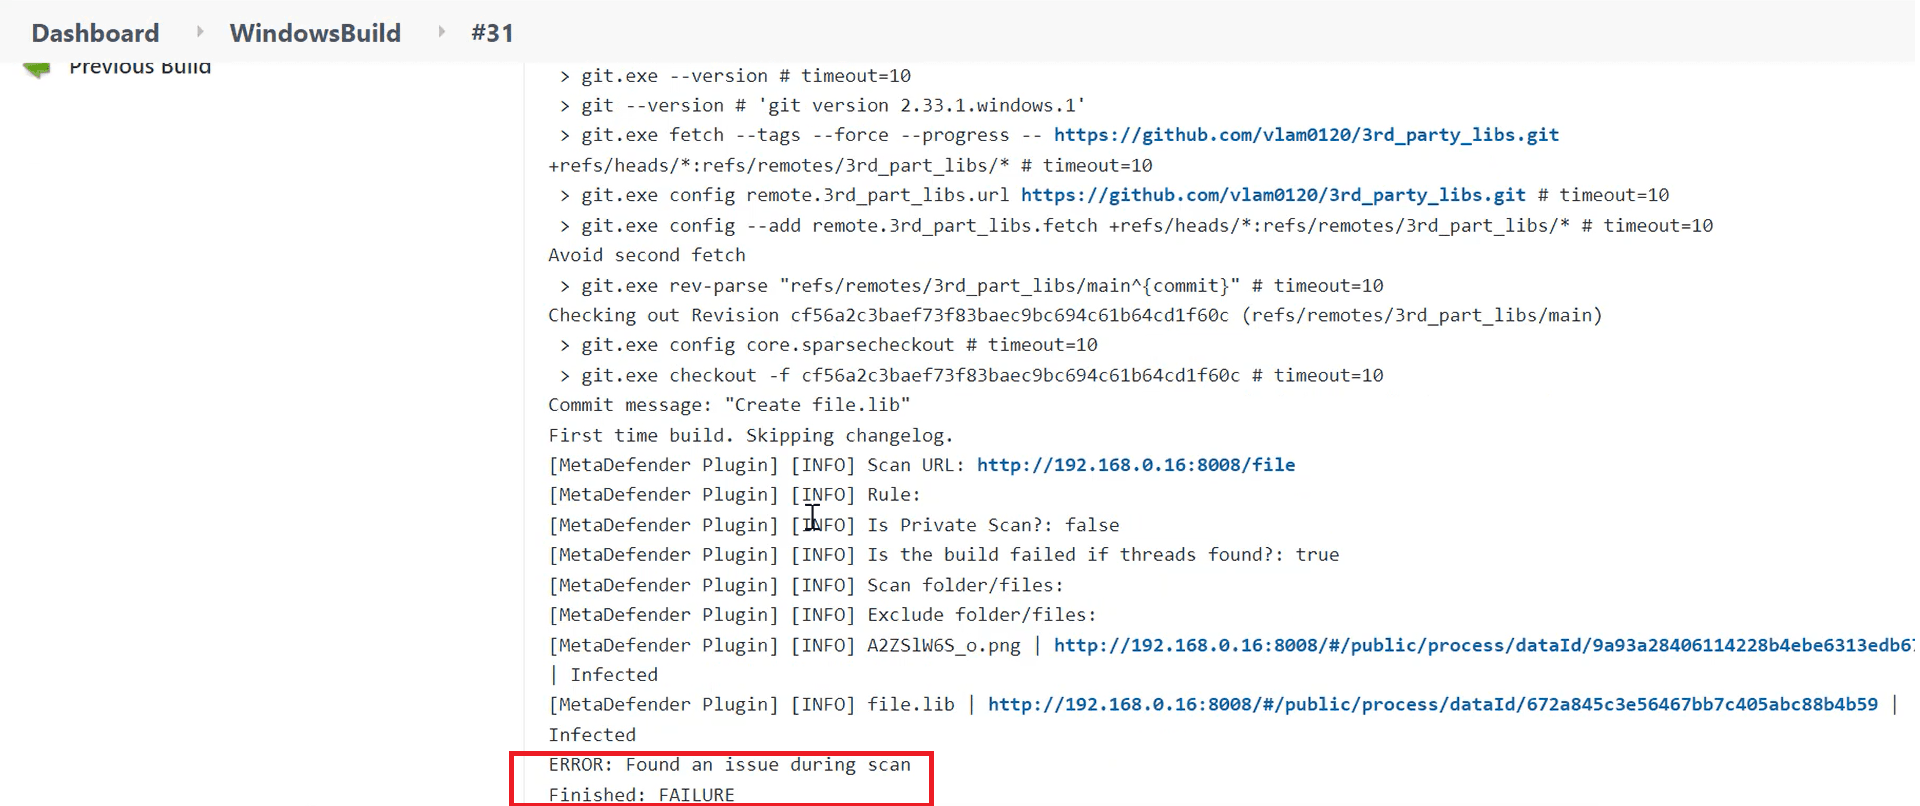
嘗試運行建構後,結果被標記為“失敗”,因為 MetaDefender Jenkins 外掛程式。
方案2:生成過程中引入的惡意軟體
如果您認為掃描儲存庫足以保護原始程式碼,那麼它可能並不總是正確的。某些惡意軟體在原始原始原始程式碼儲存庫中不存在,但在下載依賴項或庫等元件時可能會被引入。在第二個影片中,我演示了第二個場景的示例,以及如何使用 MetaDefender Jenkins 外掛程式。
如您所見,在第一次運行中掃描原始程式碼後,沒有發現任何問題。
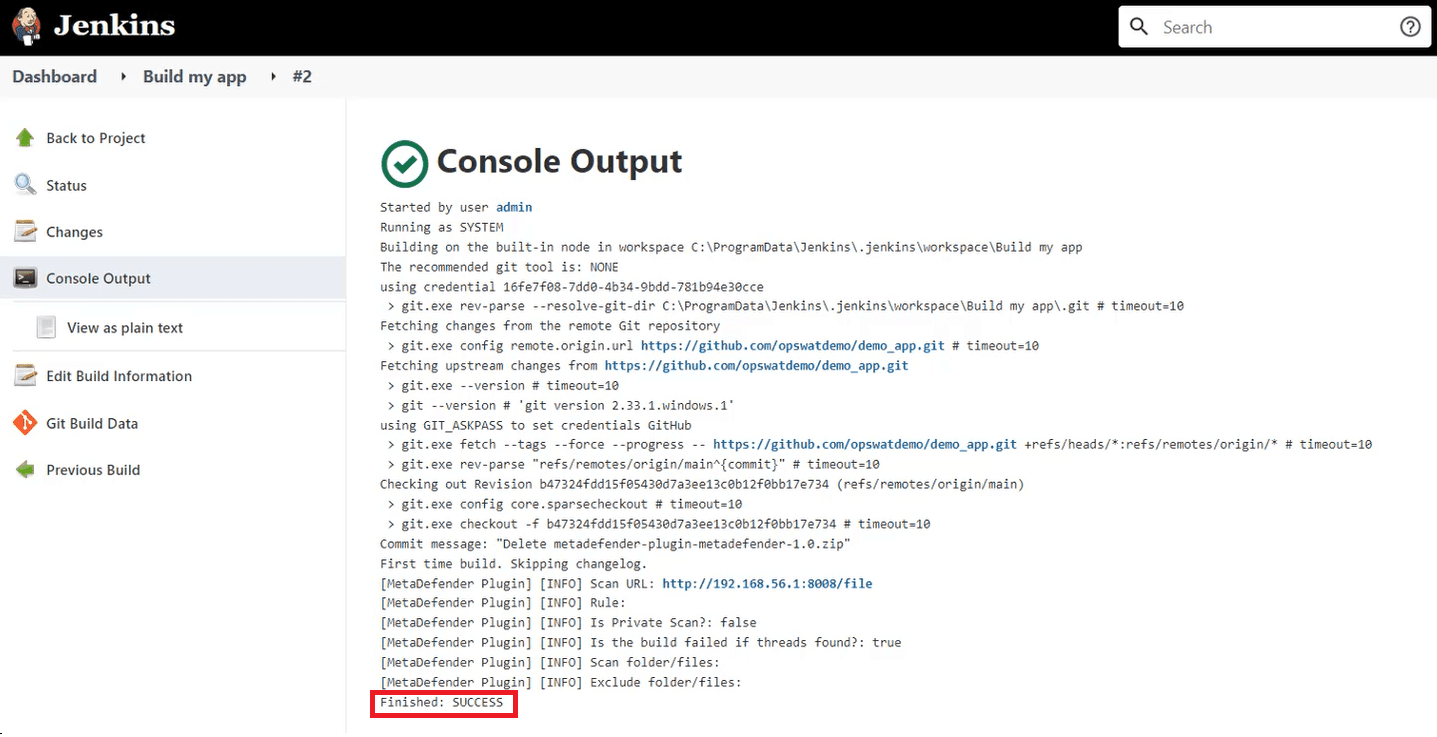
之後,我使用 build.bat 檔向流程添加了一個新的建構步驟,並再次開始建構。
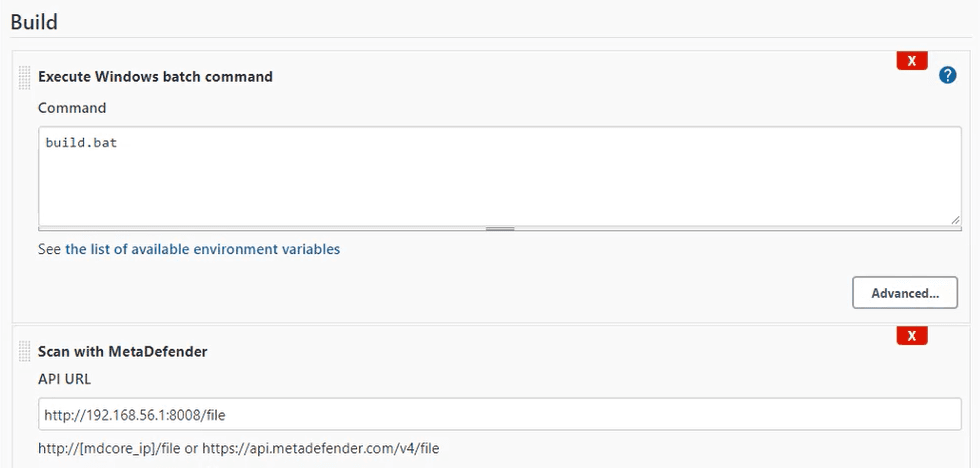
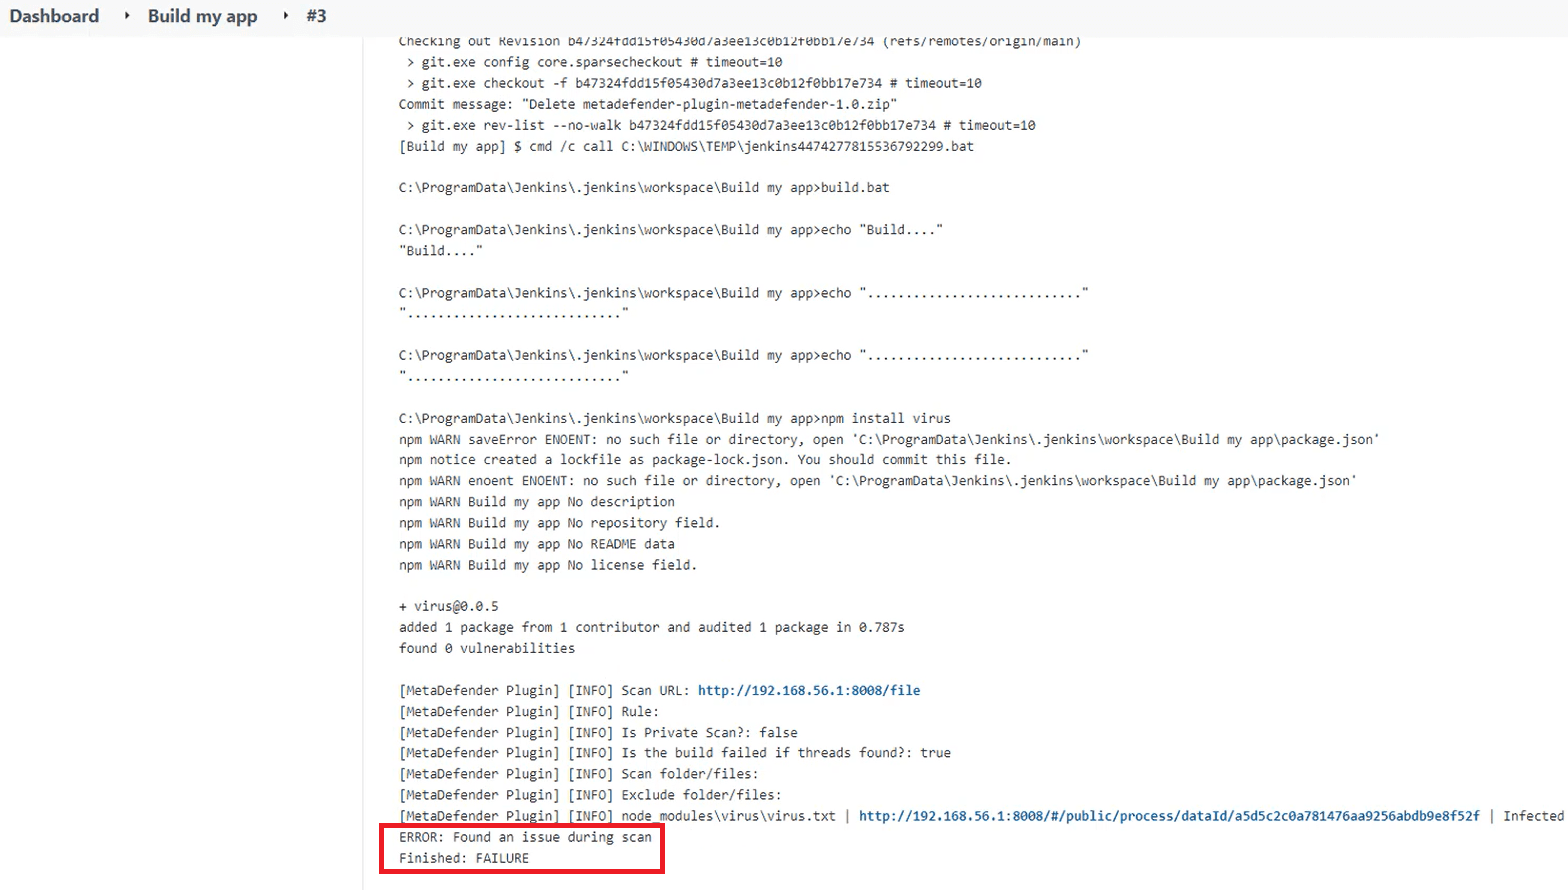
出於演示目的,我使用 npm 下載了一個 EICAR 測試包,以類比在現實生活中安裝惡意軟體的操作。在這種情況下,雖然原始原始原始程式碼中沒有任何威脅,但在建構期間腳本中發生了惡意 npm 包。這 MetaDefender Jenkins 外掛程式檢測到威脅,將建構標記為失敗。
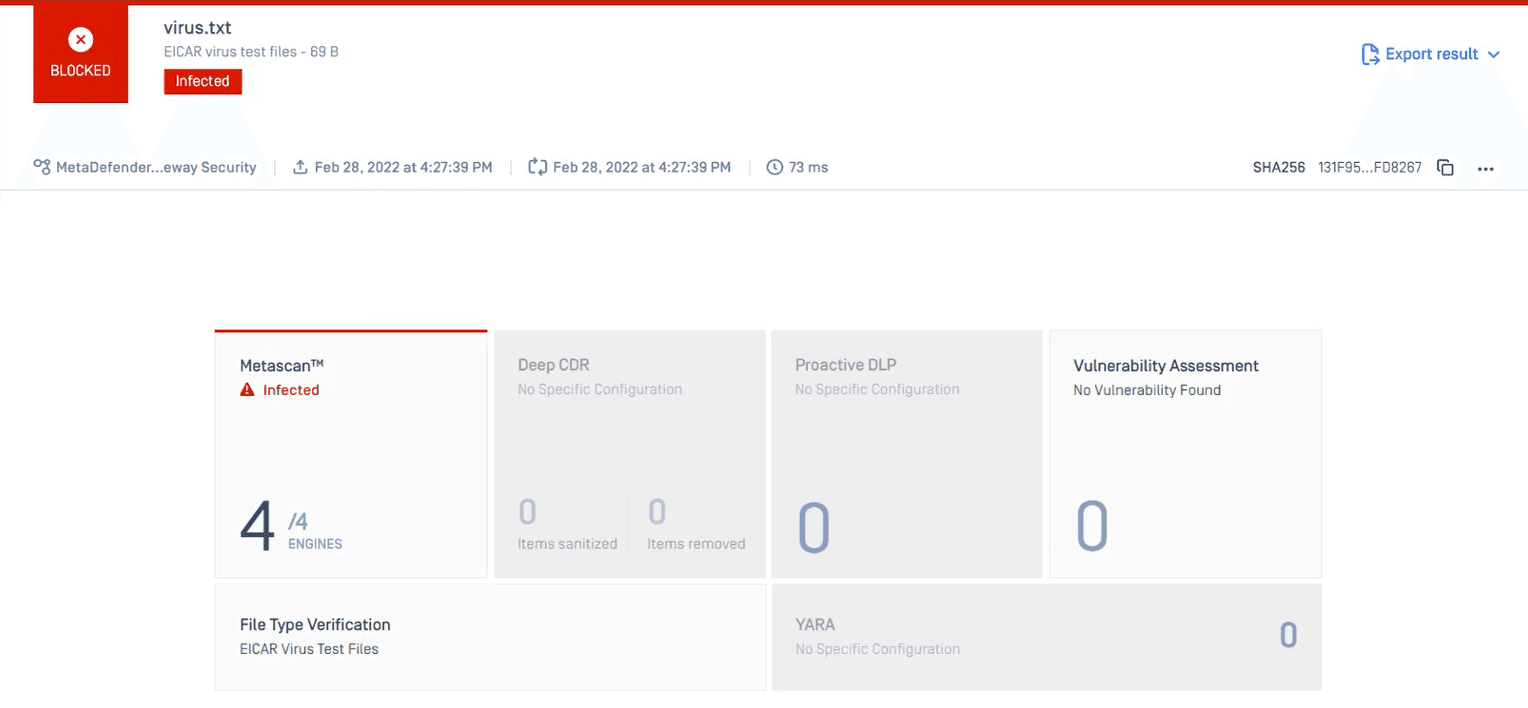
詳細的掃描結果顯示在 MetaDefender Core.
關於 OPSWAT MetaDefender 針對 Jenkins
OPSWAT MetaDefender Jenkins 會在將應用程式對外發布前,檢查您的建置是否含有惡意軟體及機密資訊。此功能由MetaDefender 平台的完整功能驅動——包含超過30 種頂尖防毒引擎、Deep CDR™ 技術,以及 Proactive DLP——專為 Jenkins 設計的MetaDefender 外掛程式將徹底掃描您的原始碼和建置產出,以偵測任何威脅。系統會透過內建的防故障機制通知您潛在問題,協助防止惡意軟體爆發及敏感資料外洩。進一步了解適用於 Jenkins 的MetaDefender 以及其他OPSWAT 免費工具。
有關更多資訊, 請聯繫我們的網路安全專家。
