《關鍵基礎設施評估框架》(CAF)4.0 版針對關鍵基礎設施有哪些主要變更與新要求?
CAF(網路評估框架)是英國用於評估提供關鍵服務之組織如何管理網路風險與韌性的國家標準模型。由英國國家網路安全中心(NCSC)於2025年發布的CAF 4.0,透過以可量化的、以成果為導向的關鍵基礎設施韌性評估取代清單式審查,進一步提高了相關標準。
重要更新
- Secure 內部及供應商系統的Secure 開發與生命週期管理 (A4.b)
- 人工智慧與自動化風險管控措施,以防止系統發生不安全或非預期的動作
- 主動式威脅偵測作為原則 C2 下的必備能力
- 供應鏈保障與分包商可視性
- 適用於能源、醫療、交通及數位基礎建設等領域的客製化應用之產業疊加層
- 明確強調理解威脅(A2.b)以及透過良好實務指標(IGPs)驗證安全性
CAF 4.0 符合《NIS2》(歐盟修訂後的《網路與資訊系統法規》)及英國《韌性法案》的要求,不僅強化了董事會層級的問責制,更要求針對目標 A 至 D,持續提供治理與改進的實證。
CAF 4.0 與先前版本有何不同?
由國家網路安全中心(NCSC)開發的 CAF 4.0,已超越單純遵循檢查清單的層面,轉而著重於可量化的成果與持續改進。該版本引入了諸如「威脅獵捕」(C2)與Secure Software 」(A4.b)等新原則,並輔以針對各產業領域的專屬補充規範。
主要差異
- 以成果為基礎的證據取代了核對清單,讓組織在遵循各項原則時擁有更大的彈性
- IGPs旨在引導專家判斷,而非採用僵化的評分制度
- 威脅獵捕(C2)與安全軟體開發(A4.b)的新原則
- 支援針對特定產業的附加規定,讓監管機構能根據各產業特性調整監管要求
- 更重視治理與保證,並要求董事會層級的責任承擔
實際上,CAF 4.0 要求提供可驗證的證據及有文件記載的威脅獵捕程序。早期版本著重於網路監控,而 4.0 版本則新增了一項專門的「威脅獵捕」原則,要求進行主動式獵捕並驗證結果。
CAF 4.0 的常見挑戰及該框架如何解決這些挑戰
痛點 | CAF 4.0 是如何解決此問題的 |
|---|---|
應對複雜且相互重疊的法規要求 | CAF 4.0 符合《NIS2 指令》及《英國韌性法案》的要求,為各產業領域建立了一個涵蓋治理、保證與韌性的統一模型。 |
用於持續蒐集證據及監控威脅的資源有限 | CAF 4.0 以成果導向的證據和持續評估取代清單式的審計,讓組織能更有效地證明其符合規範。 |
對於如何落實有關安全開發與人工智慧風險的新規定,目前仍存在不確定性 | CAF 4.0 針對「Secure 」Software 開發 [A4.b] 以及 AI 風險管理,提出了明確的原則,並就生命週期控制、測試及來源追溯提供了結構化的指引。 |
難以產出可供董事會審閱的合規與韌性報告 | CAF 4.0 透過可量化的目標與良好實踐指標(IGPs),強化高階主管的問責制,使董事會層級的報告更為一致且以數據為依據。 |
AI 風險與Secure 開發是 CAF 4.0 的優先事項
CAF 4.0 意識到,由人工智慧驅動的自動化以及複雜的軟體供應鏈會帶來新的風險;若開發與管理過程缺乏安全性,這些風險可能導致關鍵服務中斷。
組織之要求
- 在整個軟體生命週期中,貫徹實施安全開發實務,例如程式碼來源追蹤、測試及漏洞管理
- 評估並管控由人工智慧驅動或自動化決策系統所衍生的風險,此類系統可能出現不可預測的行為,或遭攻擊者操控
- 透過供應商保證流程,驗證軟體及更新的真實性與完整性,並確保其符合安全開發標準
這些更新旨在將安全開發與人工智慧風險管理制度化,以確保關鍵系統在部署前排除漏洞,並符合《NIS2 指令》及《英國韌性法案》的要求。
新的產業疊加層及其對資安領導者的影響
CAF 4.0 引入了針對特定產業的 CAF 配置檔(或稱「疊加層」),使該框架能實際應用於提供基本服務的產業。這些疊加層是在國家網路安全中心(NCSC)的指導下開發的,既確保 CAF 仍為全國通用的框架,同時也允許各產業進行特定領域的詮釋。
不妨將這些「覆蓋層」視為量身訂製的藍圖,它們將同一套框架調整以適應各產業的營運實況,其中每一層皆會根據該產業的特定風險、技術及監管期望,來調整 CAF 的成果。
部門疊加圖層的主要目標
- 針對特定產業的詮釋:確保 能源、醫療保健、運輸及數位基礎設施的營運商能夠在其營運情境中應用 CAF 原則
- 監管協調:允許 監管機構制定能反映實際營運狀況的韌性目標
- 領導力重點:協助 資安主管專注於對其核心職能至關重要的成果
- 一致的衡量標準:支持 在 IT 與 OT 環境中對網路成熟度進行統一評估
對於領導團隊而言,這些對照表闡明了各領域中「良好」的具體樣貌,並將 CAF 4.0 轉化為一項用於優先處理風險與證據的實用工具,而非僅僅是另一份核對清單。
OPSWAT 簡化並落實 CAF 4.0 對接
OPSWAT 符合 CAF 4.0 的目標,將框架目標轉化為橫跨 IT 與 OT 環境的可量化營運管控措施。
主要協調領域
- 威脅預防與偵測符合CAF 目標 B(防禦網路攻擊)及目標 C(偵測資安事件),並透過MetaDefender 及MetaDefender 支援 C2 威脅獵捕,運用機器學習與行為分析技術
- 透過MetaDefender Core 中的 SBOM 生成與漏洞掃描來Secure ,為軟體完整性Core 可量化的保證
- 自動化報表可提供可視性並確保符合稽核要求
- 在相互隔離的網路之間進行跨網域的安全檔案交換,有助於保護資料流
透過與《共同評估框架》(CAF)對應的合規性OPSWAT 資安團隊超越單純的清單式合規,進而實現持續性保障與可量化的韌性。下表展示了OPSWAT的技術如何與 CAF 目標對應,協助組織展現可量化且以證據為基礎的合規性。
OPSWAT 如何協助組織應對 CAF 4.0 的挑戰
痛點 | OPSWAT 如何OPSWAT 此問題 |
|---|---|
應對複雜且相互重疊的法規要求 | OPSWAT其合規映射功能將 CAF 4.0、NIS2 及英國《韌性法案》整合為單一的 |
用於持續蒐集證據及監控威脅的資源有限 | MetaDefender Core,MetaDefender Managed File Transfer , 以及My OPSWAT Central Management |
對於如何落實安全開發與人工智慧風險管控,目前仍存在不確定性 | MetaDefender Core 驗證軟體真偽、生成軟體物料清單(SBOM),並管理漏洞 |
難以產出可供董事會審閱的合規與韌性報告 | OPSWAT其集中式的合規檢視與報告功能,能將技術性證據轉化為高階管理層可讀的 |
OPSWAT 為 CAF 4.0 實現以證據為基礎的合規性
透過OPSWAT自動化證據蒐集、集中式合規檢視,以及將資料點與 CAF 目標進行即時對應,您可以簡化 CAF 4.0 的報告流程。這些 CAF 4.0 實務已體現在關鍵基礎設施環境OPSWAT 系統中。
OPSWAT 支援持續 CAF 保障的主要OPSWAT
- SBOM 的生成與vulnerability detection,為符合 CAF A4.b 規範的安全開發實務提供了直接證據,並將技術證明與特定的OPSWAT 相互連結。
- MetaDefender Core MetaDefender File Transfer™的稽核報告對應於 CAF 目標 A 和 D,為資訊安全長(CISO)提供可追溯且符合監管要求的摘要,用以展示合規進度
OPSWAT 技術的核心功能
集中式合規檢視,可即時視覺化顯示相對於 CAF 目標的合規狀態
自動收集日誌、報告及稽核軌跡,以支援持續性的證據蒐集
主管審批工作流程及詳細稽核記錄,用以記錄檔案移動、政策執行及人力監督情況,符合 CAF 目標 D2 的要求
基於邏輯的過濾與定期重新掃描,透過自動化驗證系統是否符合針對新出現或新興威脅的合規要求,進一步支援 CAF 的持續審查要求
整合安全檔案傳輸、存取控制及威脅分析工具,以驗證資料完整性
OPSWAT的跨領域防護為何在OT Security獨樹一幟?
CAF 4.0 要求對支援關鍵功能的 IT 與 OT 系統實施統一的安全控制措施。OPSWAT統一平台可保護數據流、裝置及網路在任何交匯點的安全。此方法符合 CAF 針對能源、運輸及數位基礎設施所制定的跨領域規範,而相關法規要求日益強調必須對 IT 與 OT 系統具備統一的可視性。
雖然部分供應商僅專注於 OT 可視性或基於 IT 的監控,但OPSWAT符合 CAF 標準的平台則透過單一的安全與合規模型,同時保護這兩大領域。
Core
- IT 與 OT 系統的整合式防護
整合MetaDefender Core、MetaDefender Managed File Transfer、MetaDefender 及MetaDefender 等技術,以確保在連網與物理隔離環境中,檔案交換及端點的安全性
- Secure且基於政策的檔案傳輸
MetaDefender Managed File Transfer 透過工作流程規則、審批流程及稽核日誌Managed File Transfer 網路間的檔案傳輸,以確保合規性與資料完整性
- 透過開機Multiscanning實現裝置安全驗證
MetaDefender Drive File-Based Vulnerability Assessment 裝置連File-Based Vulnerability Assessment ,Drive 裸機Multiscanning File-Based Vulnerability Assessment ,有助於防止惡意軟體擴散
- 可移除媒體的Media
MetaDefender Kiosk Proactive DLP™ 及安全擦除功能,在可移除式儲存媒體進入安全環境之前,對其進行驗證與清除。
- 集中式可視化與報表功能
MetaDefender Core、Managed File Transfer(Managed File Transfer)以及My Central Management 統一的儀表板、SIEM 整合功能及稽核日誌,用以顯示受管環境中裝置、使用者及檔案的活動狀況
OPSWAT的產品是如何處理進階威脅獵捕與 AI 風險的?
OPSWAT 透過MetaDefender 、MetaDefender Intelligence™ 及MetaDefender CoreOPSWAT 威脅並OPSWAT 由人工智慧驅動的軟體行為,從而符合 NCSC《網路評估框架 4.0》中 CAF 4.0 的目標 C2 與 B4.a。
Core OPSWAT 功能
- Metascan™Multiscanning 即時威脅情報:偵測檔案傳輸及裝置間的高級與零日威脅
- Sandbox : 即使在缺乏已知指標的情況下,仍能偵測 惡意行為,並透過 MITRE ATT&CK(攻擊者戰術、技術與通用知識)映射來關聯分析結果,以建立結構化的證據鏈
- AI 輔助分析: 驗證自動化決策,並標記系統行為中的異常情況
- 持續更新這些技術:以符合 不斷演進的 CAF 4.0 期望
這些功能相輔相成,不僅能針對已知及新興威脅提供高精度的偵測能力,同時也能為加拿大武裝部隊(CAF)的評估提供可驗證的證據。
下表概述了OPSWAT技術如何與《網路評估框架》(CAF)4.0 的目標與原則相契合,並說明各產品如何協助在 IT 與 OT 環境中實現可量化且以證據為依據的合規性。
OPSWAT 與《加拿大軍隊綱要 4.0》(CAF 4.0)目標及原則的對應關係
OPSWAT | 主要特點 | CAF 4.0 所涵蓋的目標/原則 | 此功能如何支援 CAF 4.0 合規性 |
|---|---|---|---|
MetaDefender Core™ |
|
|
|
MetaDefender |
|
|
|
MetaDefender 情報™ |
|
|
|
MetaDefender Managed File Transfer™ 檔案傳輸管理工具 |
|
|
|
MetaDefender Kiosk™ |
|
|
|
MetaDefender Drive™ |
|
|
|
MetaDefender |
|
|
|
MetaDefender NetWall™ |
|
|
|
My Central Management |
|
|
|
從安全開發與供應鏈保障,到主動式威脅偵測與營運技術(OT)網路防護,這份整合式圖表為監管機構與資安主管提供了可追溯且以數據為依據的韌性證明。
透過整合檔案流、裝置及網路的整體可視性OPSWAT 您證明已符合每項 CAF 目標,同時維持營運效率並為不斷演變的威脅做好準備。此方法不僅能加速達成 CAF 4.0 合規性,更能強化受監管產業的長期網路韌性。
資安主管該如何降低 CAF 4.0 合規的複雜性與模糊性?
您可能會覺得 CAF 4.0 相當複雜,因為它建立在以成果為導向的架構之上,且與《NIS2》及《英國韌性法案》等其他法規存在重疊之處。身為資安主管,您可以透過使用整合式合規工具來降低複雜性,這些工具能自動化證據蒐集與報告流程,在確保符合不斷演變的法規要求之同時,將人工操作的負擔降至最低。
- 應透過產業疊加分析來解讀結果,而非採用僵化的管制措施
- 透過自動化且可驗證的資料,標準化證據蒐集流程
- 利用統一報告機制,整合《共同行動框架》(CAF)、《非銀行金融機構監管條例》(NIS2)及《韌性法案》的相關要求
此方法可簡化多框架合規流程,維持對所有 CAF 目標的即時可視性,並協助您在降低行政負擔的同時,展現可量化的進展。
資訊安全長應採取哪些步驟來為 CAF 4.0 評估做準備?
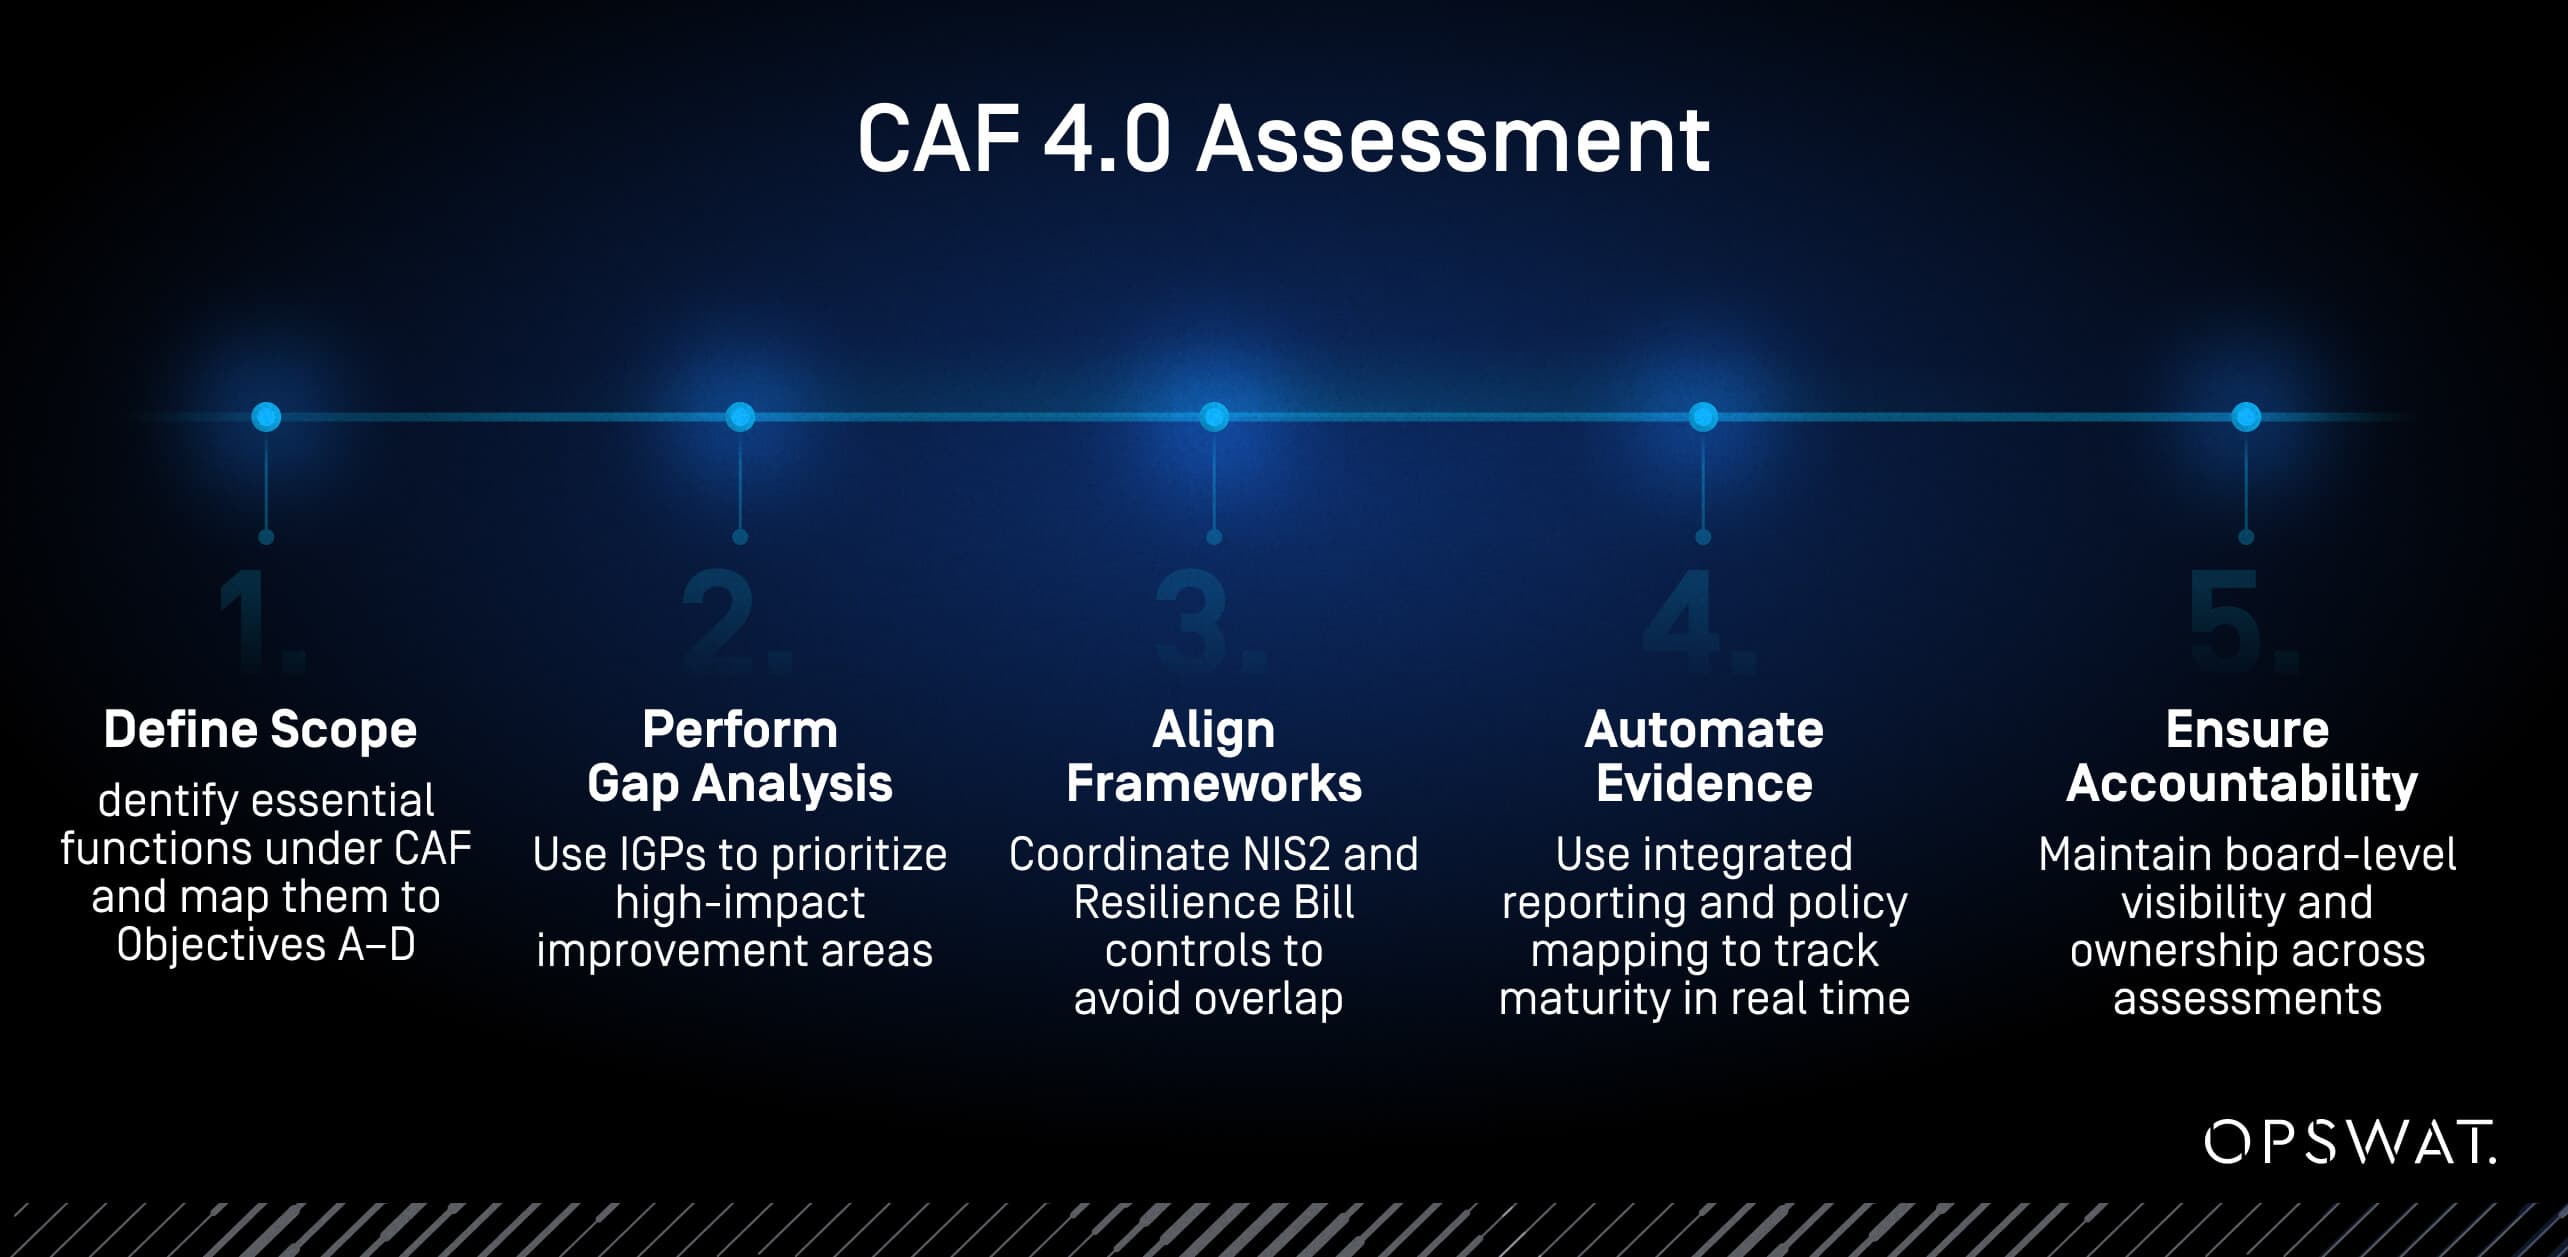
資訊安全長(CISO)可透過著重於準備工作、證據蒐集以及跨法規協調,來有效做好準備。其目標是透過範圍界定、差距分析,以及配合目標 A 至 D 的自動化證據蒐集,使 CAF 評估變得可預測,而非被動應對。
- 釐清屬於 CAF 範疇的關鍵職能,並將其對應至四大核心目標
- 利用更新後的內部治理政策(IGPs)進行差距分析,以優先處理影響較大的領域
- 將安全控制措施與 NIS2 及英國《韌性法案》保持一致,以避免重複審計及義務重疊
- 透過整合式合規報告與政策對照功能,盡早實現資料收集自動化,以即時追蹤控制措施的成熟度
- 在董事會層級建立明確的問責機制,以確保各次評估之間能持續保持透明度
成果:一套準備就緒模型,以持續性保證和基於證據的治理取代手動準備工作。
為 CAF 審計有效蒐集證據的 3 種方法
透過高效蒐集證據,您可以將 CAF 稽核從一次性作業轉變為持續性的合規保證。標準化的範本與自動化報表功能,有助於您的組織即時追蹤成果,並維持一致且可驗證的合規證明。
- 使用 CAF 專用範本及自動化資料蒐集功能,將每項控制措施與可量化的成果相互連結
- 將證據集中於整合式合規視圖中,以即時監控針對 CAF 目標的進度
- 直接從自動化報告中生成簡明扼要且符合審計要求的摘要,以縮短準備時間並減少錯誤
OPSWAT 解決跨產業的監管模糊性
CAF 4.0 的產業疊加層功能,讓各產業能依據自身的營運風險來詮釋評估結果;然而,許多組織的營運範圍橫跨多個產業。「OPSWAT 系列產品採用統一的報告與控制架構,使組織能夠在多個環境中追蹤類似的防護措施。這種一致性有助於跨產業營運者維持合規性,同時無需重複提供證明文件或進行稽核。
需要哪些證據與文件來證明符合 CAF 4.0 規範?
CAF 4.0 要求提供可量化的、由系統產生的證據,以證明每項控制措施均與目標 A 至 D 中的某項成果相關聯。僅證明控制措施的存在是不夠的,這些措施必須能長期有效且一致地運作。OPSWAT 透過自動化資料收集與可自訂的報表功能OPSWAT 此流程OPSWAT 同時提供技術性證明與高階管理層摘要。
符合 CAF 4.0 要求的 3 類證明文件
CAF 證據的 3 大類別
- 政策與治理文件:風險清單、安全政策、事件應變計畫及供應商保證紀錄
- 運作與技術資料:來自實際運作環境的系統日誌、設定檔、漏洞評估報告及檔案掃描報告
- 保證輸出: 符合「優良實務指標」(IGPs)的內部 稽核發現、測試結果及成熟度評估
NCSC 的指引強調,相關證據必須能證明系統持續運作,而非僅在特定時間點符合規範。OPSWAT整合的日誌收集、稽核追蹤及驗證報告,可確保每項 CAF 控制措施皆能透過系統產生的資料進行驗證,而非仰賴手動記錄。
透過試算表映射,讓合規措施化為具體行動
試算表對照表將每個 CAF 評估結果與具體的技術控制措施相互對應,並標示相關證據是完整、部分齊全或缺失。此對照表能即時呈現合規成熟度,並標示可執行的後續步驟。
您可以將 CAF 評估結果與OPSWAT整合式報告儀表板及稽核資料進行串接,以即時追蹤控制狀態。在與關鍵基礎設施營運商的試點部署中,此方法不僅將手動報告的工作量減少了 50% 以上,同時也提升了稽核準備度。
對於 CAF 4.0 而言,「可供董事會審閱的報告」應具備何種特徵?
董事會層級的報告需要對風險狀況、控制成熟度及合規狀況進行清晰的彙總。OPSWAT的整合式報告儀表板提供清晰直觀的視覺化摘要,將技術指標轉化為業務層級的洞察。
針對特定產業的指引加速了 CAF 4.0 的採用
根據所處的產業領域不同,您將面臨各異的營運風險,因此 CAF 4.0 提供了量身打造的指引,說明相關評估結果如何應用於您的環境中。這些調整有助於組織更有效地採用管控措施,並使其與實際營運相契合。OPSWAT 透過自動化報表及模組化產品配置OPSWAT 此目標,這些功能可適應不同的營運環境。
對民用工業領域而言,CAF 4.0 最關鍵的目標
各產業的 CAF 優先事項雖有差異,但都以保障基本服務為共同目標。透過精準指引與自動化技術的恰當結合,不僅能加速 CAF 4.0 的採用,更能確保各產業的管控措施保持適當且可量化的特性。
系統韌性與營運技術(OT)網路分段至關重要。OPSWAT MetaDefender 和MetaDefender Drive 隔離環境,並在連線前驗證端點的完整性。
保護病患資料與臨床工作流程至關重要。MetaDefender Managed File Transfer MetaDefender 可確保每次檔案傳輸與上傳皆經過驗證、淨化,且具備可追溯性。
系統可用性與資料完整性是合規性的關鍵。OPSWAT的整合式報告功能與基於政策的傳輸自動化,能確保在分散式系統中維持可視性與控制力。
威脅偵測與安全軟體開發是核心。MetaDefender Core Threat Intelligence 持續的漏洞評估與主動防禦。
是否有針對特定產業的 CAF 實施範本?
組織可利用OPSWAT可自訂儀表板與報表功能,使其管控措施與各產業領域的 CAF 成果保持一致。這些工具能提供跨環境的即時管控狀態可視性,協助團隊在採用 CAF 4.0 實務時,貫徹一致的標準並簡化導入流程。
資源有限的組織如何設定控制措施的優先順序以實現最大韌性
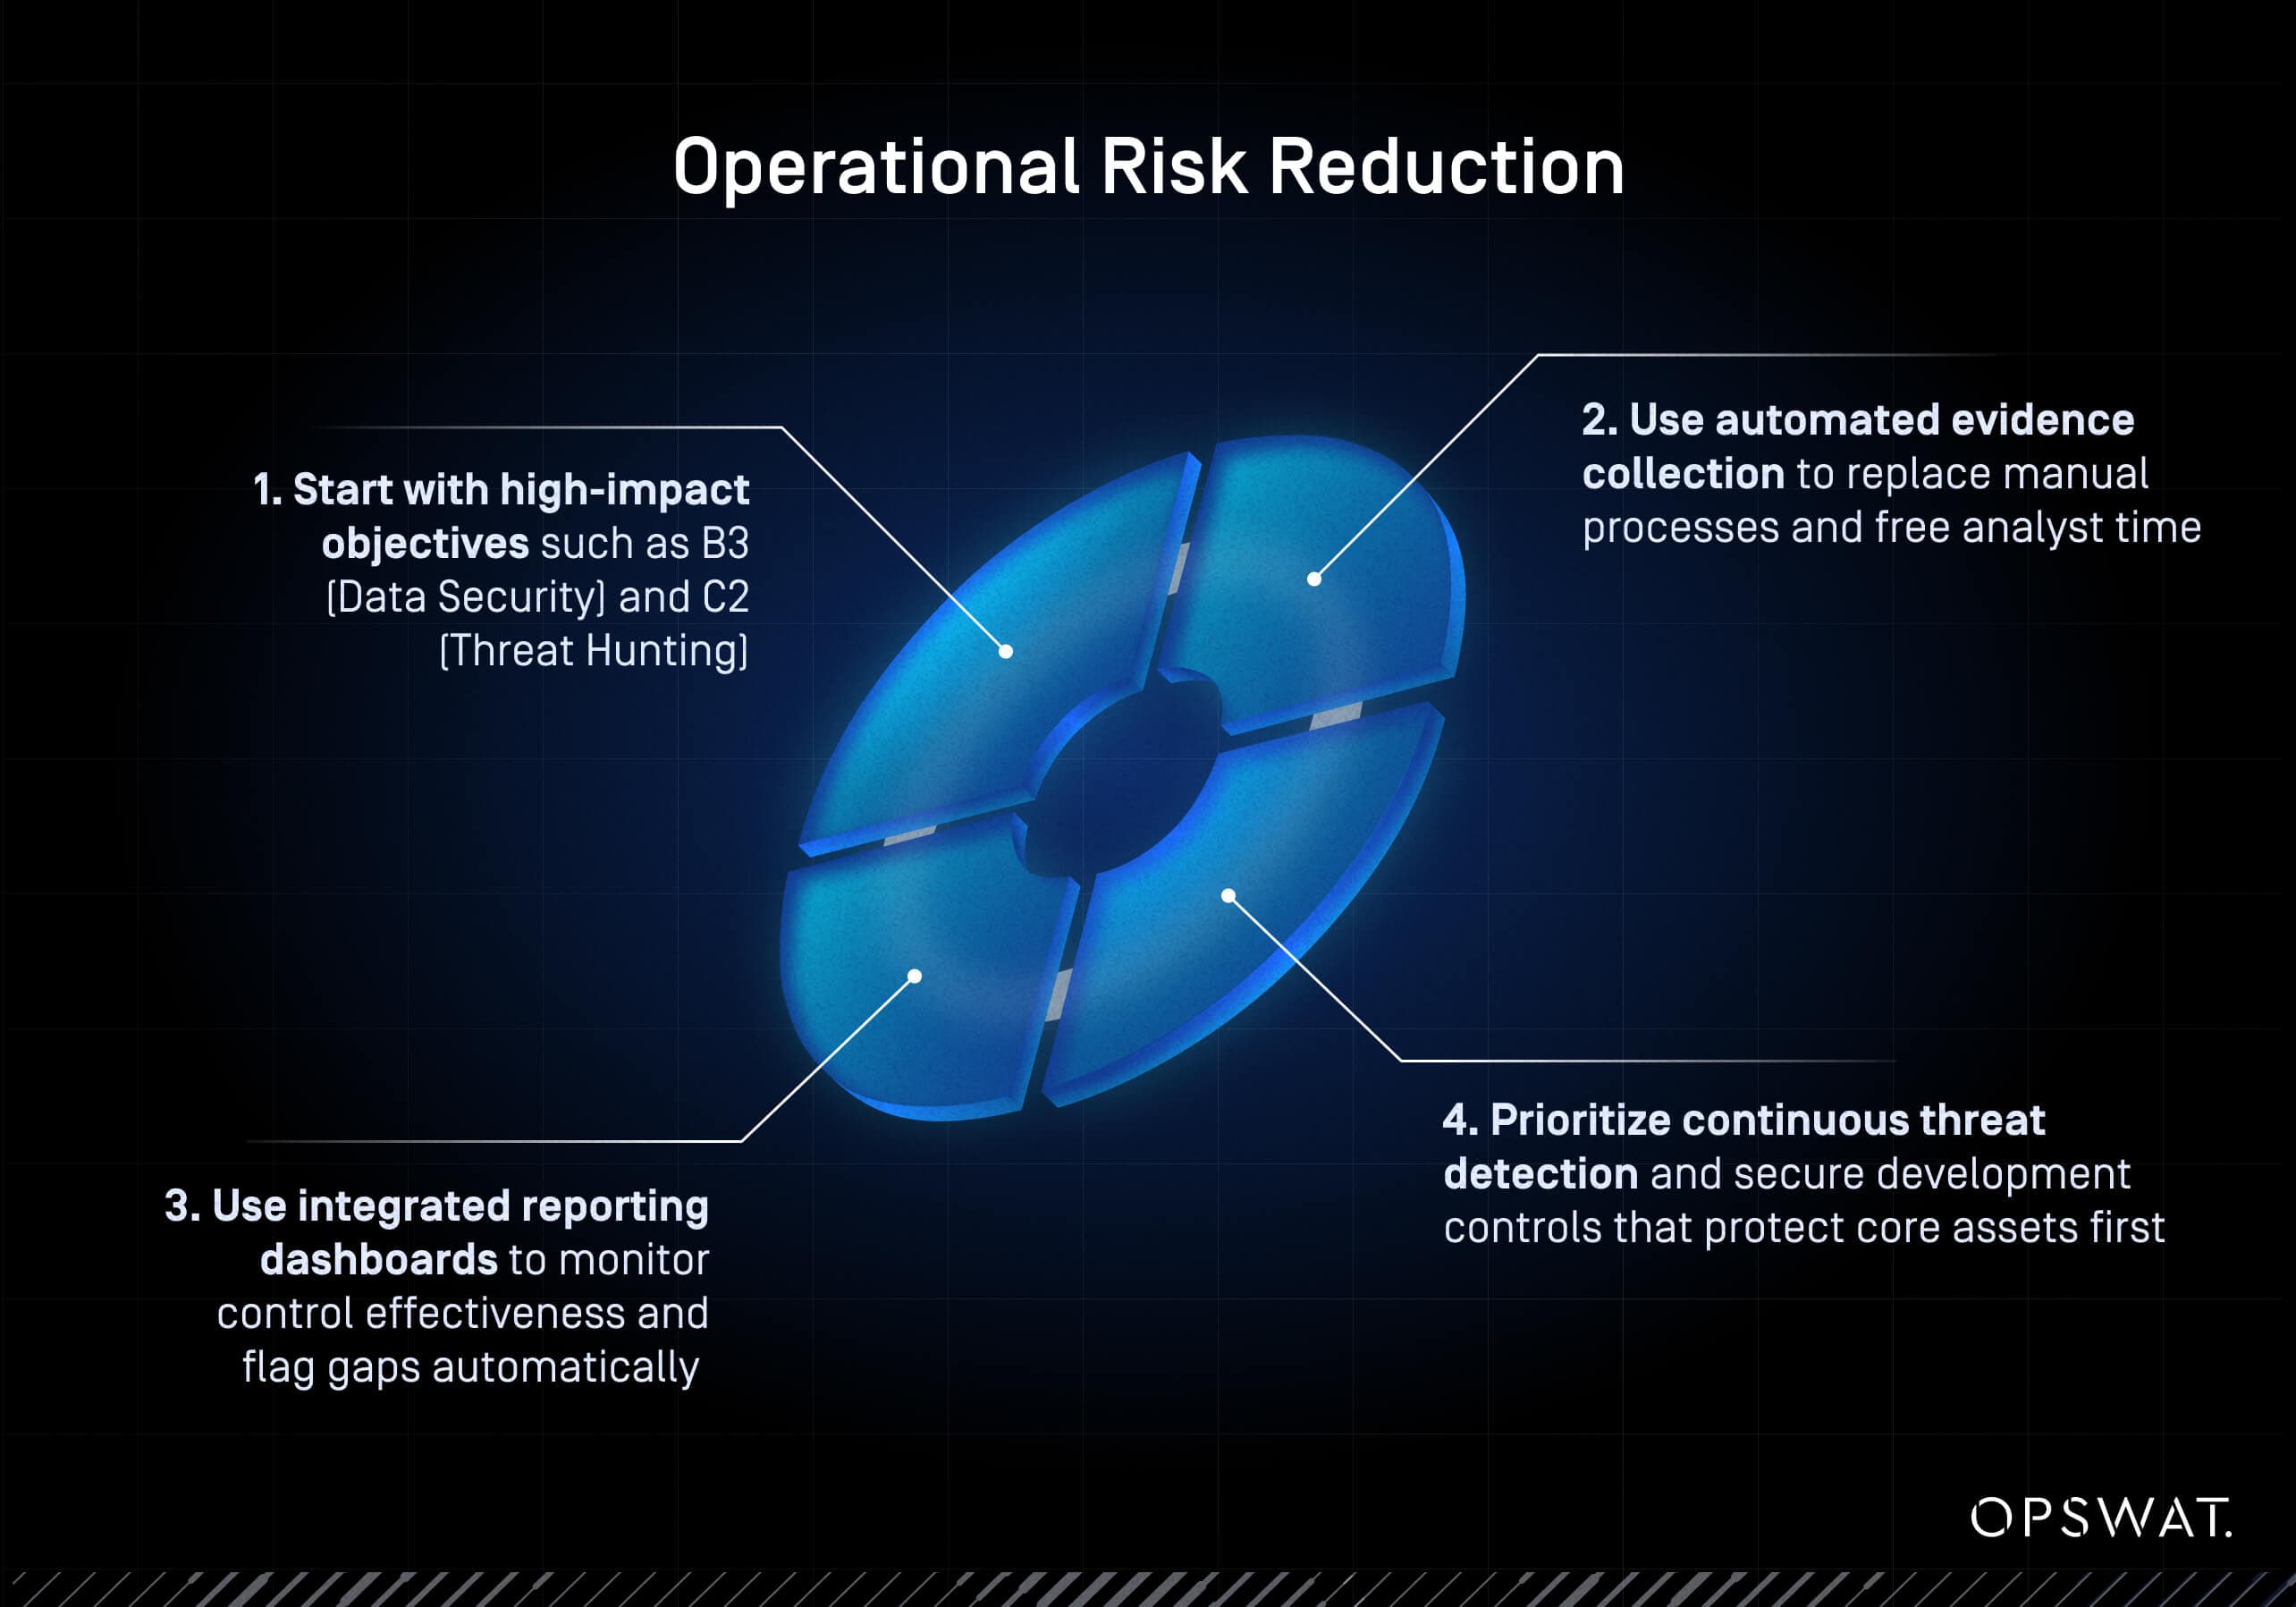
當資源有限時,應將重點放在能最大程度降低營運風險的管控措施上。自動化與持續智能如同力量倍增器,讓規模較小的團隊也能達到與大型組織相同的 CAF 4.0 保證水準。
- 從影響力大的目標開始,例如 B3(資料安全)和 C2(威脅獵捕)
- 利用自動化證據蒐集取代手動流程,為分析師騰出時間
- 應優先實施持續性威脅偵測,並建立安全開發管控措施,以確保核心資產獲得首要保護
- 使用整合式報告儀表板來監控控制措施的有效性,並自動標示缺口
是什麼讓 CAF 4.0 成為一項戰略資產?
CAF 4.0 透過將您的資安表現與可量化的商業成果相結合,將合規性定位為您的戰略推動力。它使組織能夠量化網路安全成熟度、展現持續性保證,並優先投資於能直接強化韌性的項目。OPSWAT自動化資料收集與報告功能,將營運資料與可量化的資安成果相互連結。這讓您能清楚掌握每項控制措施如何支持任務的持續性。
「持續智慧」可確保合規與防禦措施具備前瞻性
即時情報確保 CAF 4.0 合規性能隨著威脅態勢的演變而同步更新。OPSWAT平台會自動更新惡意軟體偵測引擎及威脅資訊源,涵蓋範圍從零日漏洞利用到 AI 驅動的攻擊。這種持續的更新循環能維持評估結果的準確性,並確保監管證據能真實反映組織在任何特定時刻的實際資安狀況。
當您面臨 CAF 4.0 合規要求及特定產業規範時OPSWAT 透過值得信賴的威脅防禦與合規自動化技術OPSWAT 您保護每份檔案、每台裝置以及所有資料流。
立即聯繫OPSWAT 加速您的 CAF 4.0 準備工作。
常見問題
與先前版本相比,CAF 4.0 的主要變更有哪些?
CAF 4.0 以可量化的成果和持續性保證取代了基於檢查清單的合規模式。該版本引入了安全軟體開發要求(A4.b)、人工智慧與自動化風險控制措施,以及正式的威脅獵捕原則(C2)。此外,該框架還針對能源、醫療、運輸及數位基礎設施等領域新增了行業專用模組,並強化了《網路安全指令 2》(NIS2)及《英國韌性法案》所規定的治理要求。
英國關鍵基礎設施(CNI)組織應如何證明其符合《網路評估框架》的合規性?
您必須確保相關證據由系統自動產生、可追溯,並與 CAF 目標相連結。OPSWAT 透過自動化記錄、整合式報告以及基於政策的流程OPSWAT 此OPSWAT ,使每項控制措施都能與可量化的成果相呼應。持續監控取代了手動製作的試算表,協助關鍵基礎設施(CNI)營運商驗證效能,並提供可經審計的合規證明。
要符合 CAF 4.0 對董事會層級報告的要求,需要哪些類型的證據或文件?
您應審閱各類文件,包括治理紀錄(政策、風險清單)、營運資料(日誌、漏洞報告)以及保證成果(稽核報告、測試結果)。OPSWAT 這些OPSWAT 簡明的合規摘要,並將技術指標與 CAF 目標相互關聯,讓高階主管無需進行深入的技術審查,即可即時掌握組織的成熟度與韌性。
CAF 框架如何與即將實施的英國韌性與安全法規(例如《網路安全法 2》(NIS2)及《韌性法案》)相銜接?
CAF 4.0 與《國家資訊安全法》(NIS2)及英國《韌性法案》高度契合,其核心在於強調持續改進、董事會問責制以及以證據為基礎的保證機制。OPSWAT合規對照與自動化報告功能,讓組織能透過單一、以成果為導向的工作流程來滿足重疊的規範要求,無需針對每項法規分別進行審計。
在 CAF 4.0 框架下,實施威脅獵捕與安全開發流程的最佳實踐有哪些?
採用主動式威脅獵捕(C2),運用即使在缺乏已知指標的情況下也能偵測異常行為的工具。將安全開發實務(A4.b)——例如生成Software (SBOM)及漏洞掃描——整合至每次版本發布中。OPSWAT 透過MetaDefender 、Core 及Threat Intelligence OPSWAT 這兩項OPSWAT 提供自動化偵測、MITRE ATT&CK 映射,以及可驗證的程式碼完整性。
資源有限的公共部門機構應如何優先實施 CAF 4.0 控制措施,以最大化網路韌性?
首先應聚焦於影響力最大的目標(B3 資料安全、C2 威脅追蹤),這些目標能最有效降低營運風險。透過自動化證據蒐集與檔案流保護,為分析師節省時間。OPSWAT持續性情報與整合式合規報告功能,讓規模較小的團隊能以更少的資源維持 CAF 級別的保障,同時跟上不斷演變的威脅。
