在我們「DevSecOps」部落格系列的上一篇文章中,我們探討了惡意軟體可能存在於原始碼和建置產物中的風險,以及團隊如何透過 Jenkins 的「MetaDefender 」來強化軟體建置管線的安全性。延續本部落格關於 DevOps 安全的主題,我將示範如何使用 Jenkins 的「MetaDefender 」來偵測 Docker 映像檔中的惡意軟體與漏洞。
Container 基礎設施:供應鏈攻擊的範圍
微服務和容器已經取得了巨大的增長。由於其輕量級和快速部署的特性,容器技術在未來只會繼續擴展。但是,容器也經常容納過時和易受攻擊的軟體。不良行為者利用這個自動建構平臺來創建供應鏈攻擊活動,使目標組織及其相關方處於危險之中。
對 Docker Hub 上 400 萬張公共圖像的分析揭示了容器中看不見的風險。其中一半 (51%) 包含至少一個嚴重漏洞,13% 存在高嚴重性漏洞。超過 6,400 張圖像被認為是惡意的,因為它們包含加密貨幣礦工、惡意節點包管理員 (NPM) 包、駭客工具和惡意軟體。
在另一起事件中,攻擊者使用 Docker 映像進行加密挖掘。 2021年,有 5 張惡意圖片被拉取超過 120,000 次。該活動涉及功能變數名稱搶注——一種混淆技術,它使用拼寫錯誤或誤導性的標題,如“openjdk”和“golang”,代替Docker Hub中的官方“OpenJDK”和“Golang”圖像。其目的是誘使受害者觸發二進位 xmrig——一種可以被濫用來劫持組織資源的門羅幣加密礦工。
Docker 是最受歡迎的容器化平臺之一,有 700 萬用戶採用,2020 年創建了 700 萬個儲存庫和 2420 億次拉取。現在是組織認真考慮將保護容器基礎設施作為其網路安全最佳實踐之一的時候了。
克服 Docker 鏡像中的風險
避免意外拉取非法映像的最佳方法是採用零信任安全模型。必須將所有檔案視為潛在風險,並首先進行徹底掃描以檢測威脅。
一種方法是透過漏洞掃描工具,例如本機 Docker Scan 或類似的替代方案。但是,如果沒有此類解決方案,則可以將 Docker 映像另存為存檔檔,然後將其發送到分析器服務。
另一種簡單的方法是使用 MetaDefender 用於 Jenkins 外掛程式。
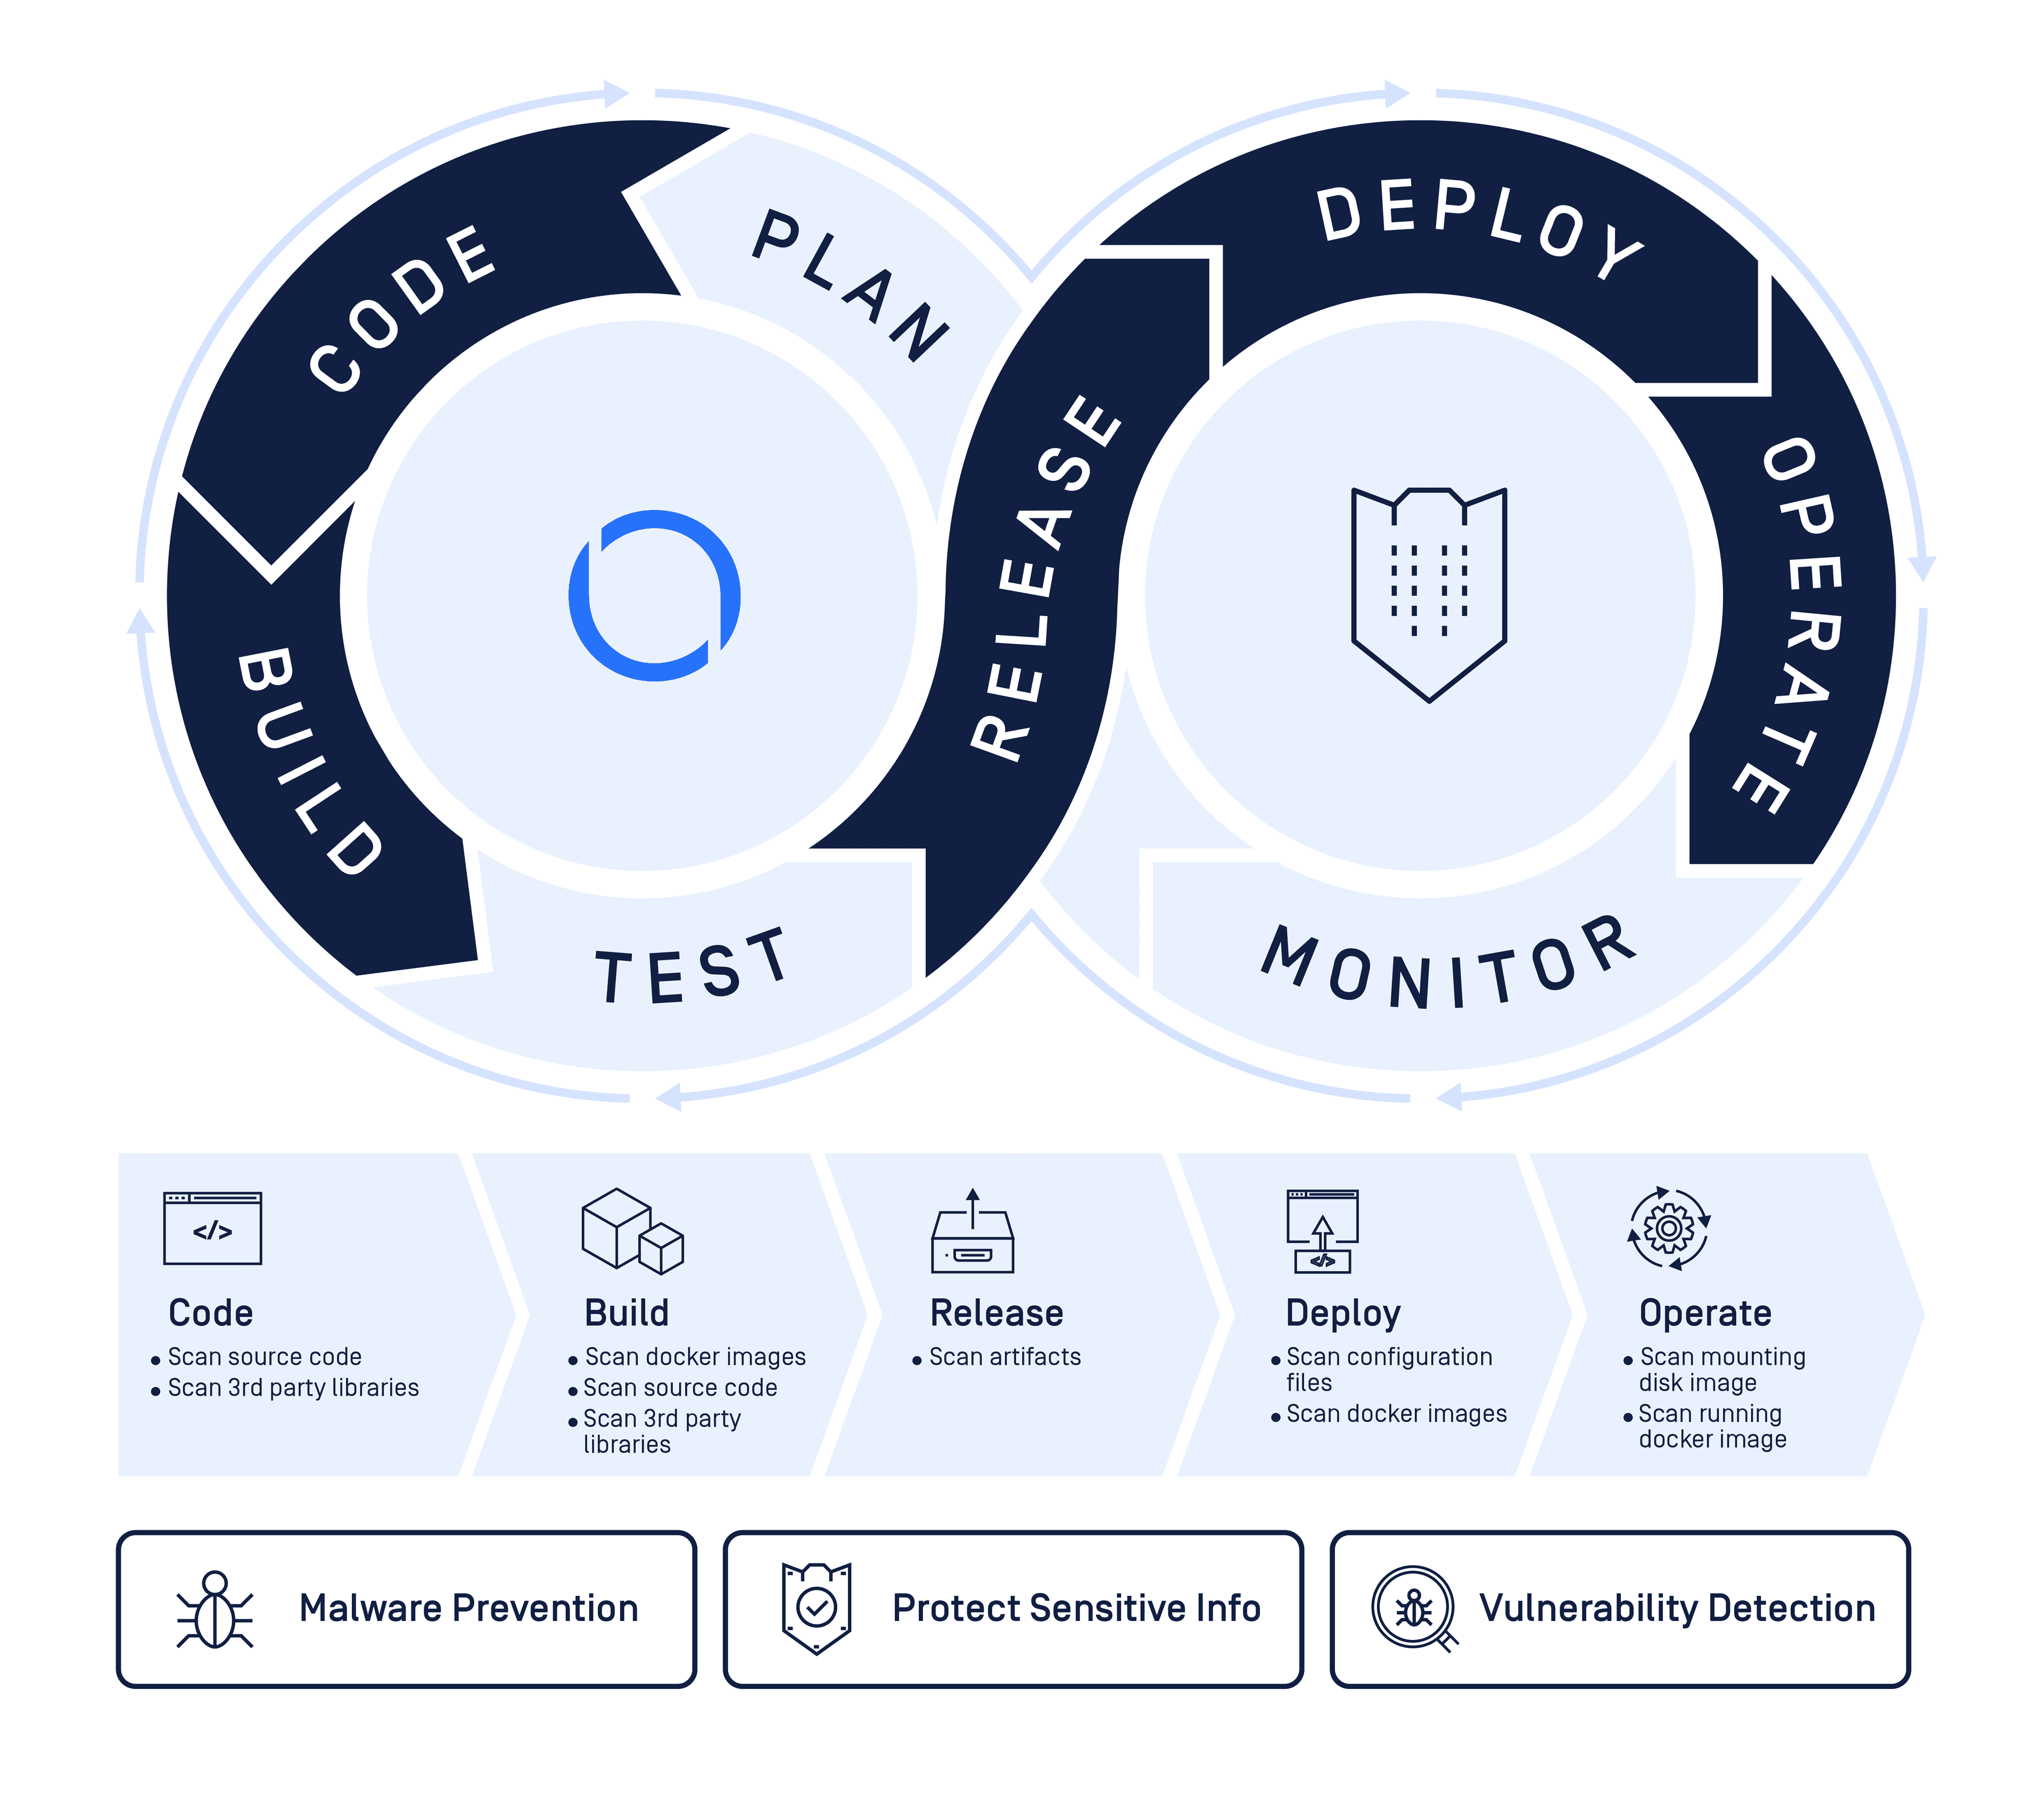
檢測惡意軟體和漏洞 MetaDefender 針對 Jenkins
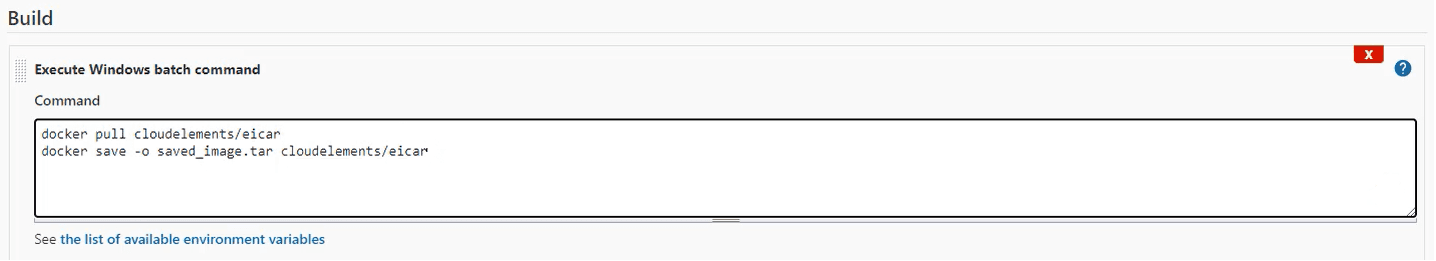
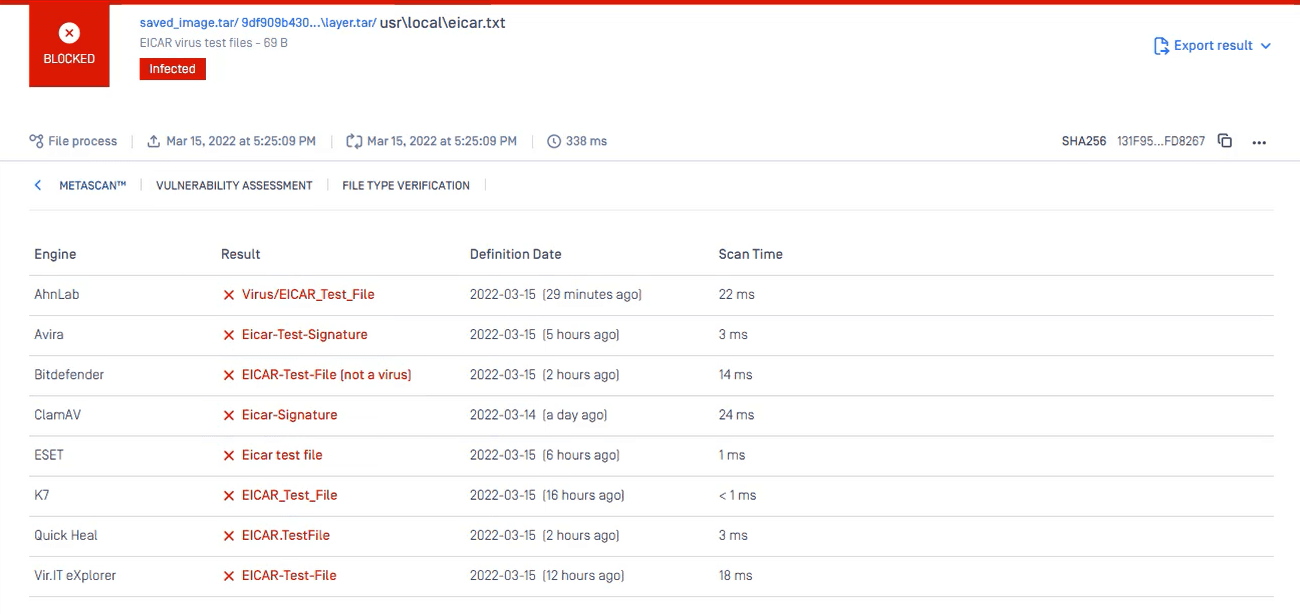
作為第一步,我使用命令行建構步驟創建了一個建構掃描配置,如下所示。該生成將簽出 Docker 映射並將其另存為 TAR 檔。出於演示目的,我使用了包含EICAR檔的 Docker 映射。
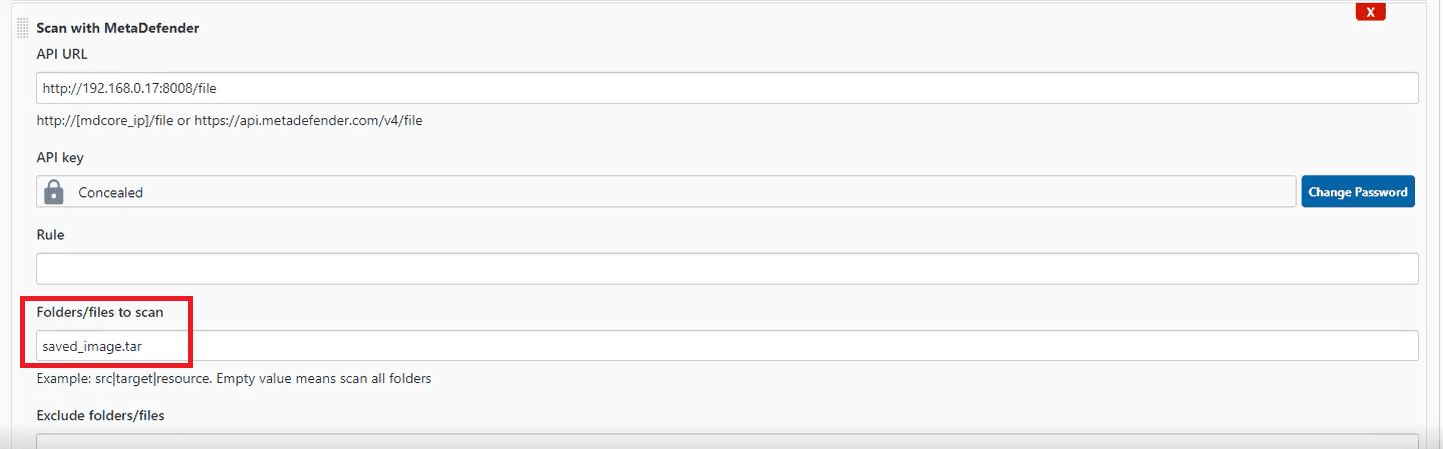
接下來,我添加了一個建構步驟來掃描保存的圖像 MetaDefender Core,然後我開始建構。
一旦建構完成, MetaDefender 在 Docker 映像中檢測到惡意軟體。
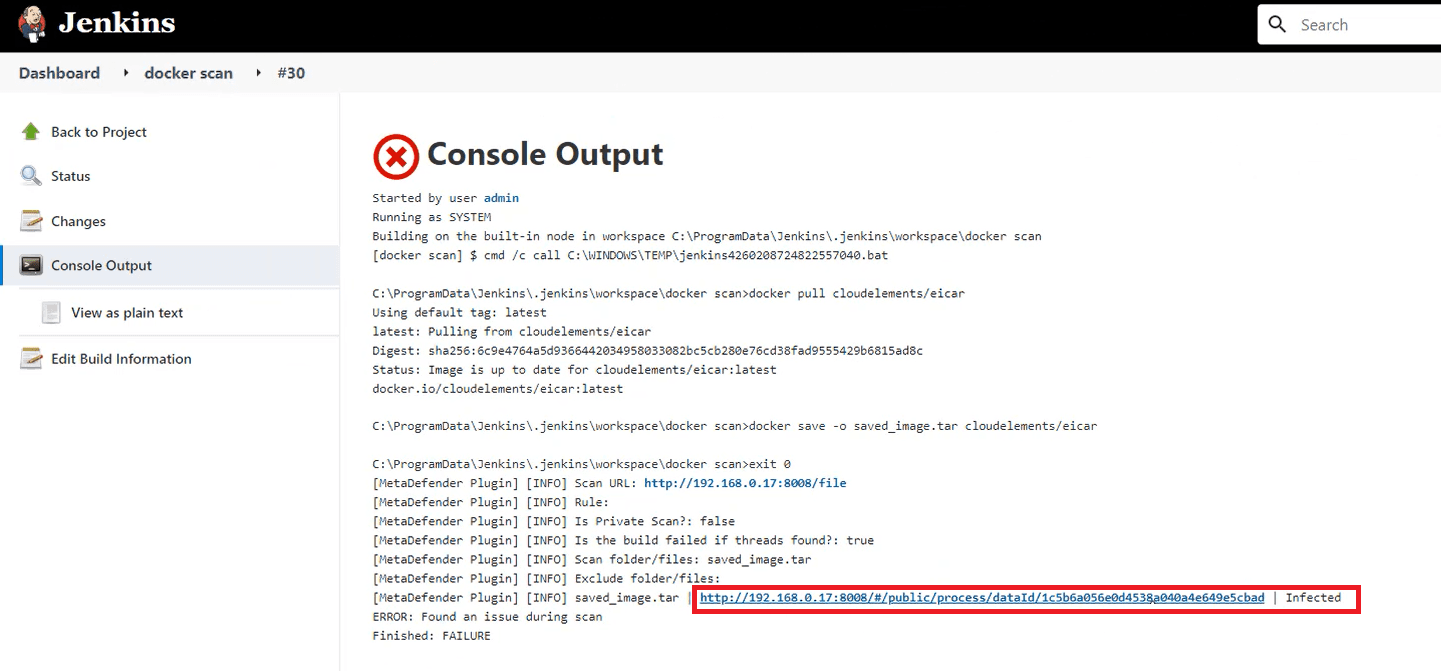
我點擊了 URL 查看詳細結果 MetaDefender Core.
觀看此影片瞭解完整演示:
關於 OPSWAT MetaDefender 針對 Jenkins
OPSWAT MetaDefender Jenkins協助組織強化Software 生命週期(SDLC)的安全防護。此外掛程式會在應用程式公開發布前,對建置成果進行惡意軟體與機密資訊檢測,以防範軟體供應鏈遭受攻擊。MetaDefender Jenkins 整合MetaDefender 完整功能,包含Metascan、Deep CDR™ 技術、 Proactive DLP及漏洞評估——全面掃描所有原始碼、建置產物與依賴項,偵測威脅與潛在漏洞。深入了解MetaDefender Jenkins及其他OPSWAT 工具。
有關更多資訊, 請聯繫我們的網路安全專家。
- DevSecOps,
- Web 應用程式安全性,
- Multiscanning 科技,
- MetaDefender Core
