背景
11 月,VMware披露了 VMware WorkSpace ONE Access(前身為 VMware Identity Manager)中的一項漏洞。該漏洞的追蹤編號為 CVE-2020-4006。 美國國家安全局(NSA)已警告,由俄羅斯政府資助的駭客正積極利用此漏洞,並發布了這份安全通報。此漏洞可被用於惡意存取系統的網頁式管理介面,並在作業系統層級以提升的權限執行任意指令。最終,此漏洞將使攻擊者得以利用聯邦式驗證機制,藉此偽造憑證以存取受保護的資料。
如何偵測?
根據 VMware 在其公告中提供的資訊,OPSWAT 已新增在裝置上偵測 CVE 並在MetaDefender Access 中報告的功能。當偵測到時,會在MetaDefender Access 管理入口網站和執行該裝置的MetaDefender Endpoint 上向受感染電腦的使用者報告。
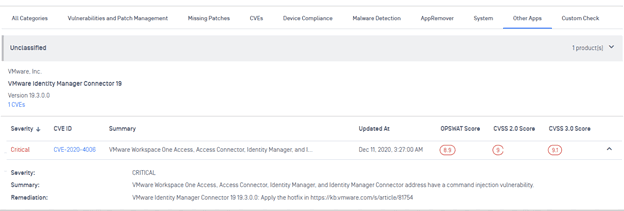
向裝置使用者報告 CVE 的範例:
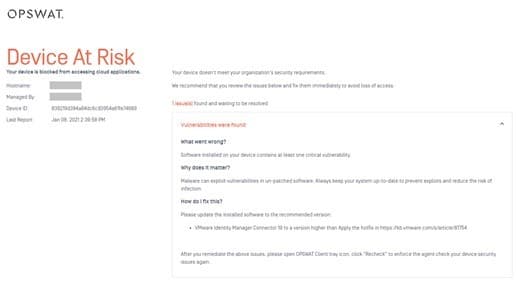
如何補救和預防?
使用MetaDefender Access 找出存在漏洞的裝置後,即可 套用修補程式,然後重新掃描裝置。此外,針對此漏洞的自動化/持續性掃描功能,若發現有裝置以較舊的配置(其中包含該漏洞利用程式)連線至網路,系統將向您發出警示。
如何預防類似的攻擊?
鑑於此類針對廣泛使用的身分識別服務供應商的攻擊性質嚴重且影響深遠,美國國家安全局(NSA)已發布一份安全建議, 說明如何偵測、緩解及強化系統,以避免因這項特定漏洞,以及其他可能尚未被發現的類似漏洞所導致的攻擊。
眾所周知,NSA 的檔案也強調,這種攻擊和許多其他攻擊都是從利用執行過期軟體的無修補程式端點開始的。MetaDefender Access 透過其Endpoint 防護功能,不僅能讓端點保持修補及更新。如果端點不符合一長串的健康與安全檢查,MetaDefender Access 可以防止端點連線。
為了防止安全基礎架構的管理介面受到攻擊,長久以來的做法都是分割這些介面,而透過Software 定義周邊SDP) 等功能,分割可以更安全且更容易管理。MetaDefender Access 將SDP 的網路層級分割防護與Endpoint 防護結合,從而確保管理介面網路端點無法存取,除非嘗試連線的裝置證明是可信賴的。
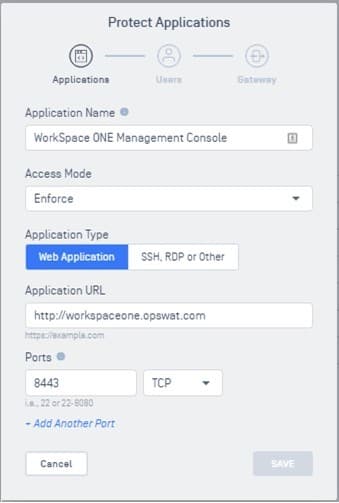
MetaDefender Access 可輕鬆MetaDefender 護這類管理介面。閘道就位後,只需定義要保護的應用程式即可,在本例中,就是 WorkSpace ONE Access 管理主控台:
如何獲得更多資訊。
如需更多關於OPSWAT MetaDefender Access 如何協助您保護關鍵基礎結構的資訊,請立即與我們聯絡。
引用
CVE-2020-4006 VMware 諮詢VMSA-2020-0027.2 (vmware.com)
俄羅斯黑客利用最近修補的 VMware 漏洞,NSA 發出警告 | SecurityWeek.Com
俄羅斯國家支持的行動者利用受損憑證攻擊 VMware® Workspace ONE 存取的漏洞
美國國家安全局網路安全諮詢:惡意行為者濫用驗證機制來存取Cloud 資源 > 第十六空軍 (Air Forces Cyber) > 新聞 (af.mil)
