關於Secure 傳輸的未來,您需要了解的事項
Secure 檔案傳輸正邁入自公鑰加密技術問世以來最具顛覆性的技術時代之一。隨著人工智慧加速網路攻擊的速度並提升其複雜程度,加上量子運算即將突破廣泛使用的加密系統,資訊安全長(CISO)必須重新思考如何保護傳輸中的資料。
直到 2010 年代中期為止,資安專業人員一直基於這樣一個假設來進行作業:使用 RSA 和 AES 進行的加密檔案傳輸,本質上能夠抵禦所有已知的攻擊途徑。然而,在量子運算與人工智慧驅動的威脅盛行的時代,這個假設已不再適用。
攻擊者正將人工智慧驅動的惡意軟體、行為模仿以及自動化憑證攻擊作為攻擊手段。與此同時,國家級攻擊者目前已開始蒐集加密資料,意圖待量子運算技術成熟後再進行解密,此現象被稱為「先蒐集、後解密」的威脅。
人工智慧、量子運算以及日益分散式的架構相互交融,使得安全檔案傳輸成為資訊安全長(CISO)的戰略要務。根據 Gartner 的《2024 年資訊安全長調查》,68% 的資安主管將「具備抗量子攻擊能力的檔案傳輸」列為未來 24 個月內的前三大基礎架構優先事項。現在就採取行動者,將能確保其資料交換環境具備未來適應力。
為何傳統檔案傳輸安全已不足夠
自1990年代以來,安全檔案傳輸主要仰賴加密演算法(包括1977年問世的RSA與2000年代初標準化的橢圓曲線密碼學ECC)、邊界式驗證機制,以及靜態信任模型。
過去曾被認為無法破解的傳統加密演算法,如今已容易受到如肖爾演算法(Shor’s algorithm)等量子演算法的威脅。依賴靜態憑證的驗證方法,可能透過人工智慧驅動的憑證填充攻擊或合成身分攻擊而被繞過。專為集中式網路設計的邊界防護模型,在多雲與遠端環境中無法提供實質的保護。
隨著威脅行為者不斷演變,資訊安全長(CISO)已無法再依賴傳統的「假設系統未遭入侵」(MFT )前提。他們必須轉向採用「假設系統已遭入侵」的架構,持續進行驗證,並確保即使加密標準發生變動,系統仍能保持韌性。
人工智慧、量子技術與零信任如何重塑檔案傳輸
人工智慧正在徹底改變攻擊與防禦能力。人工智慧能實現即時異常偵測、內容分類及預測性威脅評分,大幅提升檔案層級的檢查能力。反過來說,攻擊者則利用人工智慧來偽裝惡意軟體、生成多態性有效載荷,並模仿使用者行為。
量子計算帶來了第二波、且影響更深遠的變革。 一旦量子電腦達到約 4,000 個穩定的邏輯量子位元(研究人員估計,這個門檻可在 10 至 15 年內達成),它們便能利用肖爾演算法(Shor's algorithm)破解 2048 位元 RSA 加密及 256 位元 ECC 加密。後量子(量子安全)密碼學與 QKD(量子密鑰分發)正是所需的演進步驟。
「零信任」透過在檔案傳輸工作流程中實施持續驗證、最小權限原則及微分段,將這些要素整合在一起。這是抵禦人工智慧驅動與量子技術賦能威脅所必需的架構骨幹。
人工智慧如何革新Managed File Transfer中的威脅偵測
人工智慧正透過提供更深入的可視性、更快的反應時間,以及對複雜攻擊的更精準偵測,徹底改變MFT 環境中的威脅偵測方式。傳統工具依賴靜態簽名,而人工智慧則透過分析行為、內容結構及跨環境模式來識別異常情況。
對資訊安全長而言,人工智慧帶來了實質的營運優勢:
- 異常檔案行為的即時識別
- 預測性威脅評分,用於在傳輸前評估檔案傳輸風險
- 內容分類機制,用以減少受規範工作流程中的資訊暴露風險
- 自動化回應措施,用於隔離、封鎖或阻止惡意傳輸
- 在混合雲與多雲環境中的可視性,當邊界監控失效時
最新的人工智慧技術如何偵測檔案傳輸威脅?
MFT ,由人工智慧驅動的威脅偵測現已涵蓋三大核心類別:
- ML(機器學習)—— 偵測與已知檔案傳輸基準值的偏差,並標記異常情況,例如不尋常的檔案大小、傳輸時間或傳輸目的地。
- 行為分析 – 持續監控使用者、系統及檔案的行為,以偵測內部威脅、遭入侵的帳戶及可疑的工作流程。
- 深度學習模型——識別隱藏於文件、多媒體檔案、壓縮檔或加密有效載荷中的複雜惡意軟體模式,包括那些專為規避防毒引擎而設計的惡意軟體。
根據SANS研究所2024年的研究,相較於基於簽名的偵測方法,人工智慧驅動的偵測系統在分析未知或多型威脅時,其準確度提升了43%,將誤判率從28%降低至16%。
如何將人工智慧驅動的安全工具整合Managed File Transfer ?
資訊安全長在評估人工智慧增強型檔案傳輸解決方案時,應確保人工智慧能整合至工作流程的每個階段:
- 基於機器學習的威脅評分預轉移掃描
- 即時行為監控整合至SIEM/SOAR系統
- 轉移後驗證以偵測潛在或演進中的威脅
- 基於風險訊號動態調整的政策自動化
- 零信任身分訊號以強化存取控制決策
整合最佳實踐包括:
- 選擇具備內建人工智慧或原生整合選項MFT
- 確保 API 支援自動化、行為遙測及安全事件關聯分析
- 將人工智慧工具與身分存取管理、資料防洩漏及安全資訊與事件管理生態系統整合
人工智慧如何協助確保Cloud 混合環境中的Secure ?
Cloud 變得複雜,但人工智慧提供了可擴展的解決方案。現代人工智慧驅動的分析技術:
- 偵測雲端租戶間異常檔案移動
- 識別已遭入侵的API 金鑰或服務帳戶
- 監控雲端資源間的橫向移動
- 依據使用者行為與裝置身分實施情境化存取政策
- 透過在分散式系統中提供即時洞察,強化合規性記錄功能
MetaDefender Managed File Transfer™(MFT )透過將智慧功能與「零信任」控制機制嵌入檔案交換工作流程中,支援在複雜的多雲端架構中進行安全且符合規範的檔案傳輸。
量子運算對企業檔案傳輸安全性的影響
量子運算代表了數十年來對密碼學最具顛覆性的變革。儘管量子系統仍處於萌芽階段,但終將突破當今安全檔案傳輸所依賴的非對稱加密技術。
即使實際的量子攻擊還需數年才會實現,威脅行為者早已開始擷取加密資料,以備日後解密之用。美國國家安全局(NSA)與英國國家網路安全中心(NCSC)均已公開警告,指出國家級行為者正針對加密通訊與檔案傳輸,展開「先收集、後解密」的行動。任何今日透過存在漏洞的加密技術傳輸的敏感資料,都將面臨長期風險。
量子威脅使及早準備至關重要。
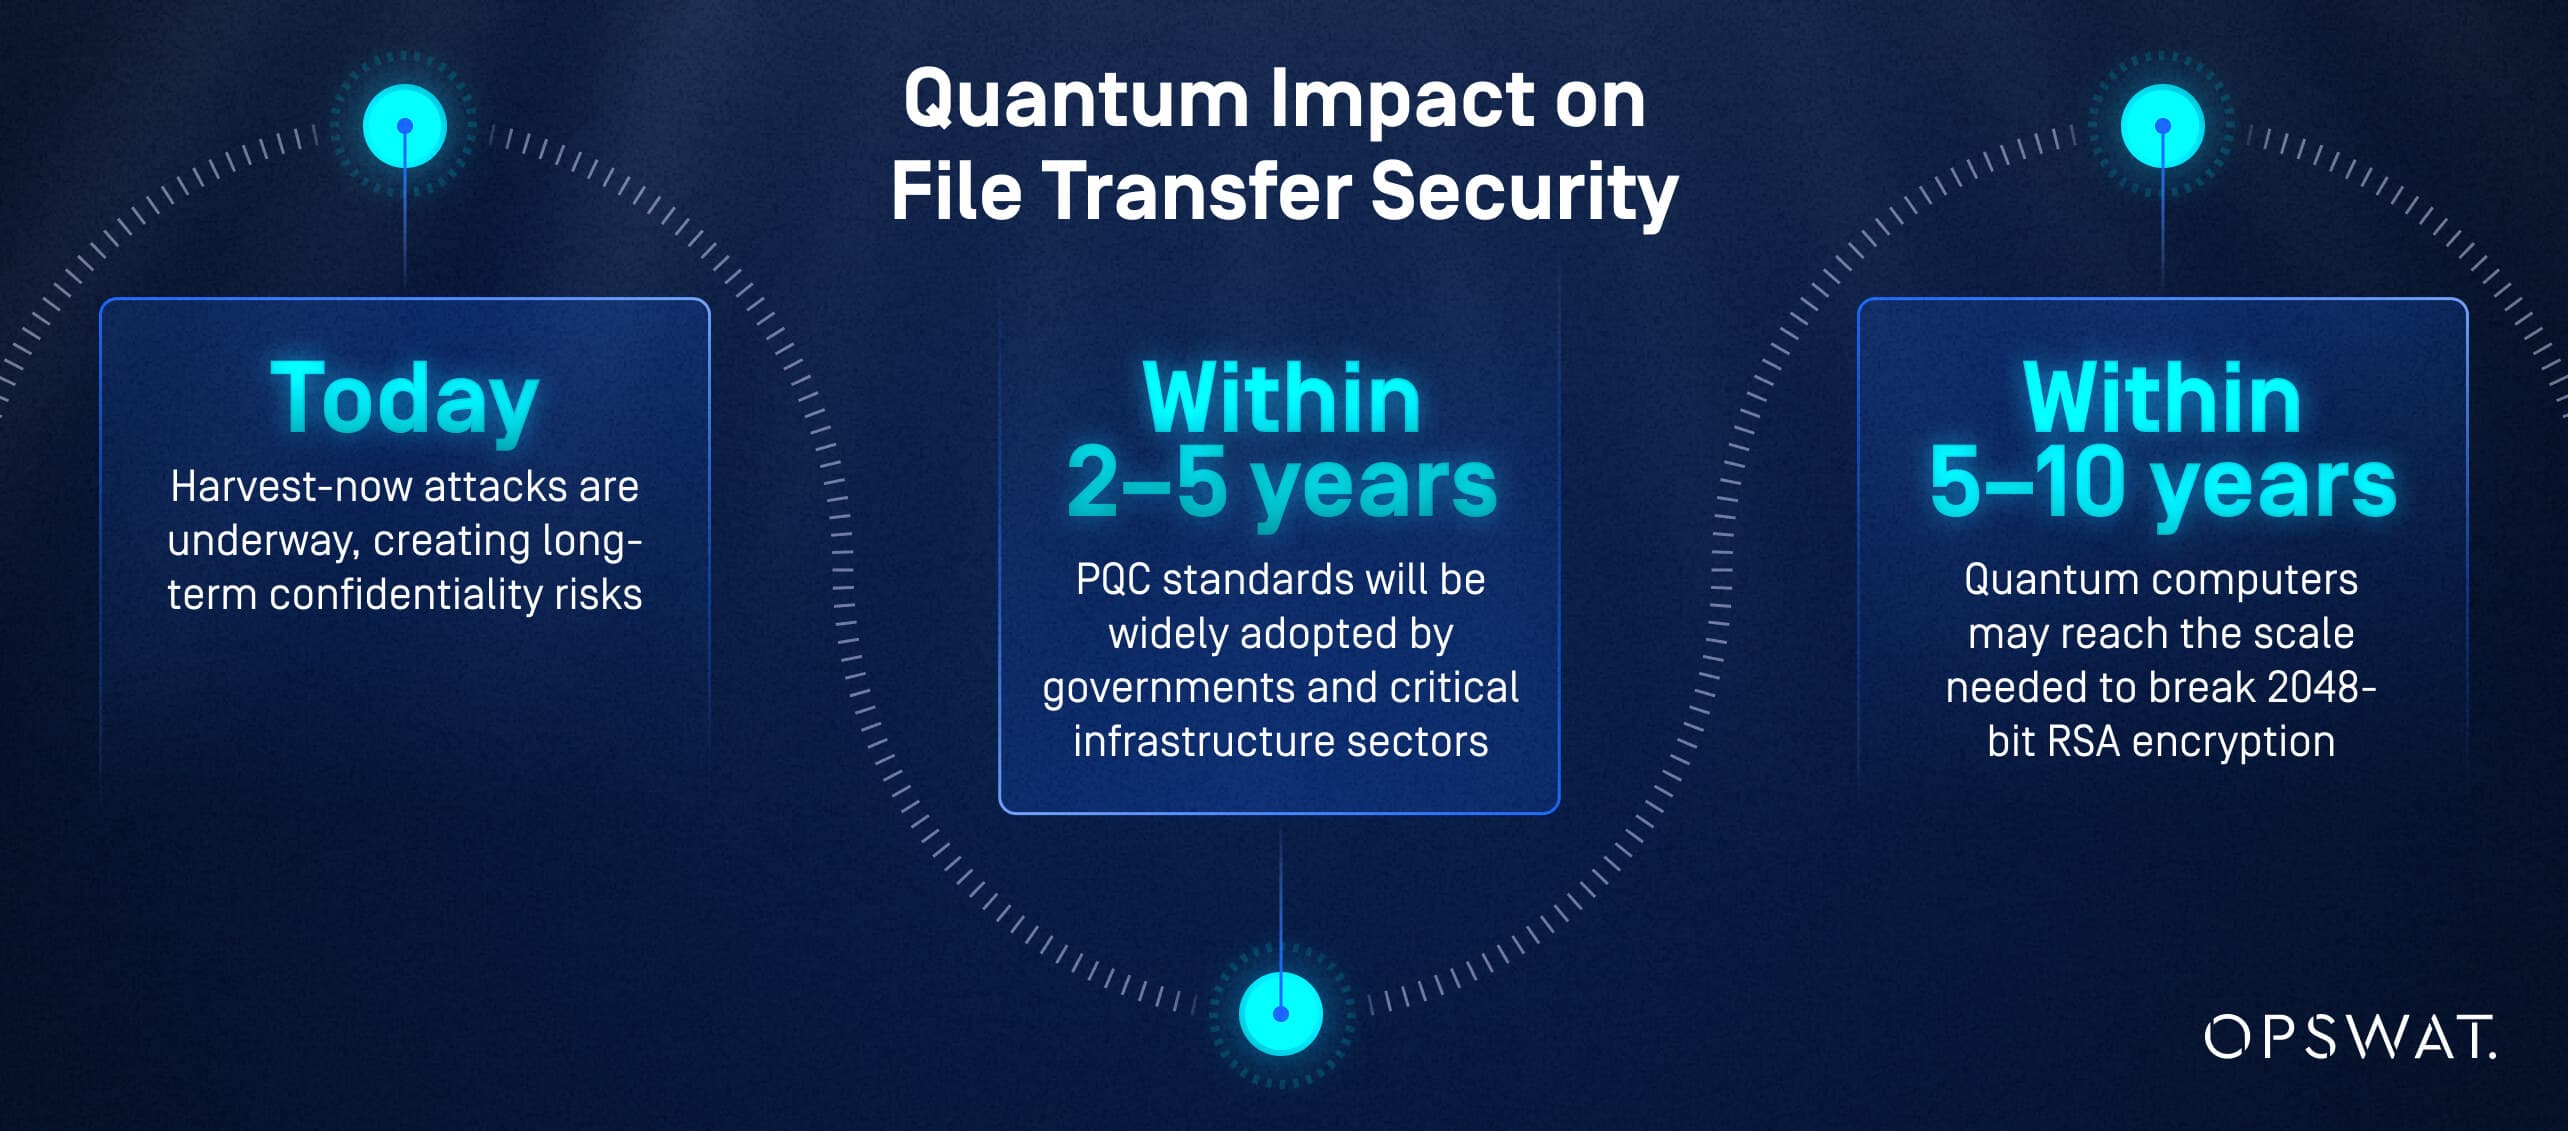
量子運算何時會影響企業檔案傳輸安全?
儘管估計數字各不相同,但美國國家標準與技術研究院(NIST)、全球風險研究所(Global Risk Institute),以及來自 IBM 和 Google 的頂尖量子運算研究人員,對於以下幾個里程碑均達成共識:
- 今日:收割式攻擊正持續進行,造成長期機密性風險。
- 在未來2至5年內:量子計算標準將被各國政府及關鍵基礎設施領域廣泛採用。
- 在未來5至10年內:量子電腦可能達到足以破解2048位元RSA加密的規模。
資訊安全長不能依賴遙遠的時程表;遷移規劃必須即刻啟動。
傳統檔案傳輸加密技術面對量子攻擊Core 為何?
量子演算法直接威脅:
- RSA加密(因式分解漏洞)
- 橢圓曲線密碼學(ECC)(離散對數漏洞)
- 迪菲-赫爾曼密鑰交換
- 利用基於 RSA/ECC 的金鑰協商的 TLS 協定
今日使用這些演算法傳輸的加密檔案,日後可能被解密,進而導致受監管、機密或專有資訊外洩。
組織如何評估其面臨的量子驅動威脅風險?
由資訊安全長主導的實務評估包含:
- 彙整所有依賴 RSA/ECC 的檔案傳輸工作流程清單
- 識別長效期資料,例如醫療、金融或政府紀錄
- 評估合作夥伴生態系統的量子就緒性
- 評估MFT 、API 及TLS終端點內的加密依賴性
- 建模敏感工作負載的「先收穫、後解密」風險
量子安全加密與量子密鑰分發如何重塑新一代檔案傳輸安全
量子安全加密與量子密鑰分發(QKD)是確保未來安全檔案傳輸的基礎技術。即使面對具備量子能力的攻擊者,它們仍能確保長期機密性。
Managed File Transfer領域中,哪些是領先的後量子密碼學標準?
NIST(美國國家標準與技術研究院)與 ETSI(歐洲電信標準協會)正推動全球後量子密碼學(PQC)的標準化工作。
主要演算法包括:
- CRYSTALS-Kyber(關鍵據點)
- CRYSTALS-二鋰(數位簽名)
- SPHINCS+(基於雜湊的簽名)
- Falcon(基於格結構的簽名)
這些演算法的設計旨在抵禦量子攻擊,同時維持適合企業檔案傳輸工作負載的效能。
量子密鑰分發與後量子密碼學在保障檔案傳輸安全方面有何異同?
量子密鑰分發(QKD):
- 運用量子物理學來保障金鑰交換的安全性
- 即時偵測竊聽行為
- 需要專用硬體設備與光纖基礎設施
後量子密碼學(PQC):
- 在現有硬體上運行
- 更容易大規模部署
- MFT 性MFT 成為企業MFT的主導標準
對於全球性組織而言,PQC 的採用很可能先於 QKD,儘管兩者可能在高安全性環境中並存。
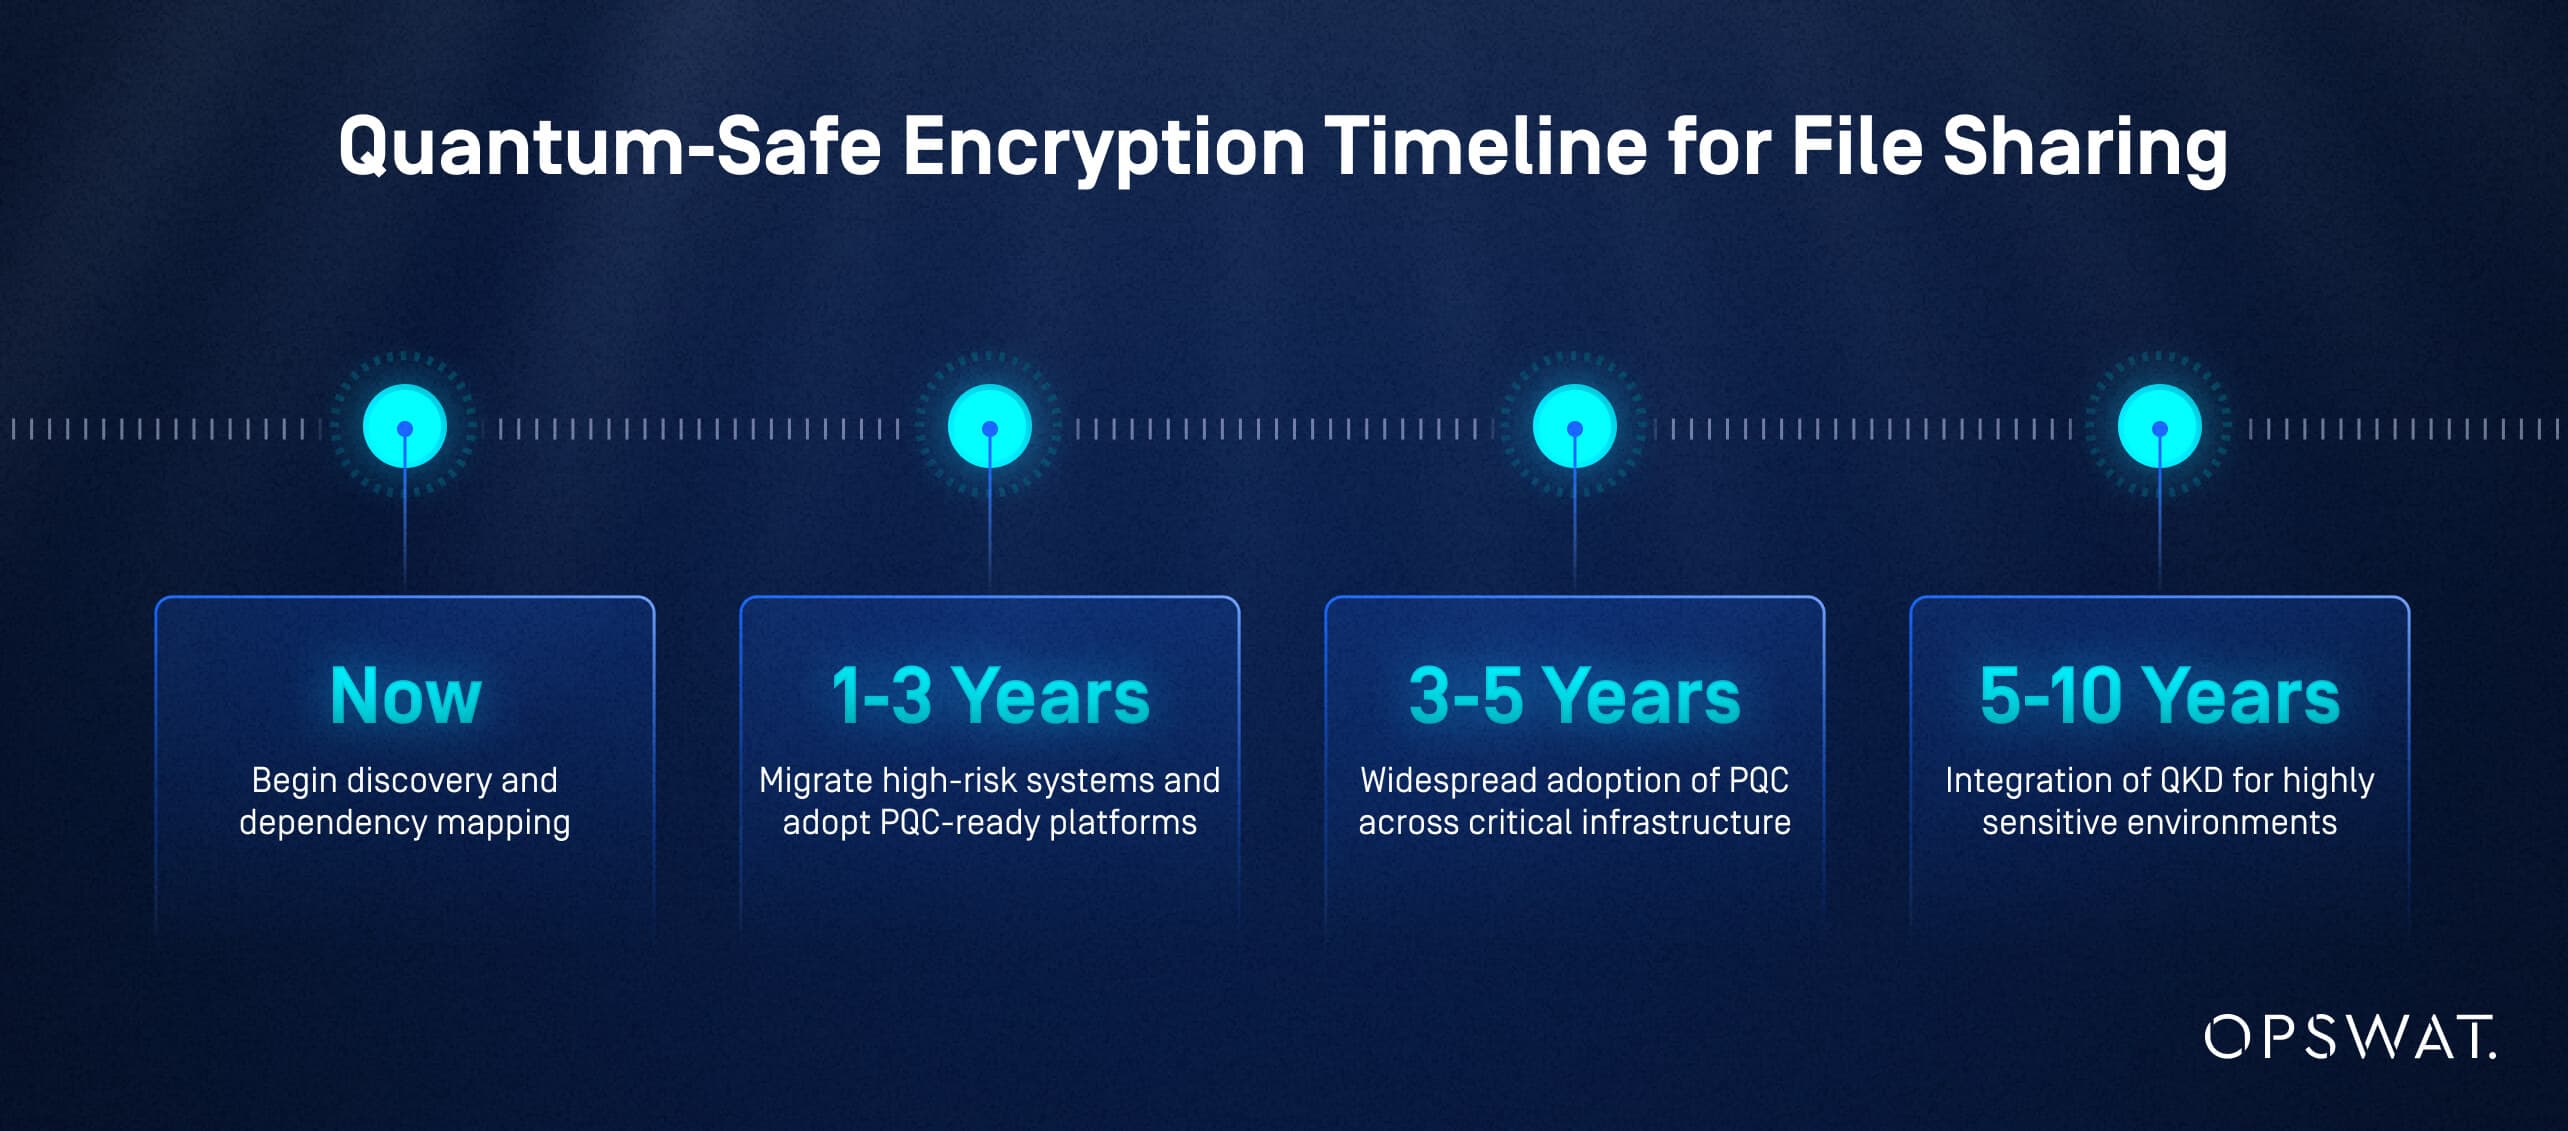
企業檔案共享採用量子安全加密的時程規劃為何?
根據美國國家標準與技術研究院(NIST)的後量子密碼學路線圖,以及過往密碼學轉型過程中觀察到的產業採用模式,策略性時間表包含:
- 現在:開始 探索與依賴性映射
- 1–3年:遷移高風險系統並採用支援後量子加密的平臺
- 3–5年: 關鍵基礎設施廣泛 採用後量子加密技術
- 5–10 年:將量子鍵結分發(QKD)整合至高敏感度環境中
為何在人工智慧與量子威脅的時代,「零信任」對Secure 傳輸至關重要
零信任是唯一具備足夠靈活性與強健性,足以抵禦人工智慧驅動的威脅、量子解密技術,以及日益分散化的網路的資安架構。
透過消除隱含信任並驗證每項存取請求,「零信任」能確保即使加密機制遭破解或憑證外洩,攻擊者仍無法自由行動或竊取敏感資料。
零信任如何演進以應對檔案傳輸中的量子與人工智慧驅動威脅?
零信任模型現已整合:
- 由人工智慧驅動的持續風險評分
- 身分與裝置信任評估即時進行
- 加密靈活性以支援後量子協議
- 橫跨混合與多雲環境的檔案傳輸微分段技術
- 透過檔案層級檢查來驗證完整性並偵測隱藏的威脅
這些增強措施確保了系統的韌性,即使在人工智慧驅動的惡意軟體繞過傳統防護措施,或量子威脅削弱現有加密技術的情況下,亦能維持韌性。
Managed File Transfer 實施零信任的實際步驟有哪些?
資訊安全長可採用分階段策略,為MFT 零信任架構:
- 將所有檔案傳輸資產(使用者、系統、工作流程、合作夥伴)進行映射。
- 實施最低權限存取與條件式政策。
- 採用身分、裝置及檔案層級訊號實施持續驗證。
- 將檔案傳輸環境進行分段,以限制橫向移動。
- 整合進階威脅防禦功能,包括人工智慧驅動的檢測與內容解碼與重構(CDR)。
- 自動化執行政策,並持續監控行為。
要取得成功,需要高層管理者的支持、緊密的 IAM 整合,以及專為「零信任」架構設計的現代化MFT 平台。
零信任如何提升檔案傳輸作業的合規性與韌性?
零信任透過確保以下事項,大幅強化合規性:
- 清晰、不可變更的稽核軌跡
- 強制實施的數據治理控制措施
- 文件化存取限制
- Adaptive 驗證
- 與GDPR、HIPAA、PCI DSS、SOX等框架高度對接
透過持續驗證與深度可視性,組織得以強化抵禦能力,有效應對安全漏洞、錯誤配置、內部威脅及稽核挑戰。
如何讓資安長為Managed File Transfer 建立未來防護機制Managed File Transfer 人工智慧與量子威脅
資訊安全長必須將策略規劃與技術現代化相結合,以確保其檔案傳輸環境在威脅不斷演變的環境中保持安全。為確保未來適應性,必須投資於人工智慧驅動的洞察力、後量子密碼學及零信任架構。
遷移至抗量子檔案傳輸架構的具體步驟有哪些?
一套面向未來的遷移策略應包含:
- 評估——評估加密依賴性、資料的長期敏感性,以及量子威脅風險。
- 優先順序設定——識別高風險或長期保存檔案的工作流程。
- PQC 準備狀況——選擇支援敏捷密碼學的MFT 平台。
- 試行——在低風險環境中測試 PQC 的實作方案。
- 全面部署——將工作流程與合作夥伴過渡至量子安全的通訊協定。
- 持續驗證——密切關注標準更新,並維持加密技術的靈活性。
如何運用人工智慧偵測並緩解檔案傳輸中的量子威脅?
人工智慧透過以下方式強化量子時代的安全性:
- 監控與量子技術相關攻擊所引發的異常狀況
- 預測哪些資產面臨長期加密風險
- 驗證檔案完整性(傳輸後)
- 偵測異常存取模式以識別即時收割攻擊活動
- 自動化檢疫與隔離工作流程
OPSWAT的 AI 驅動威脅偵測工具,透過將威脅情報直接整合至檔案交換工作流程中,進一步強化了此模型。
如何為量子與人工智慧驅動的網路威脅預先準備Managed File Transfer 的最佳實踐方案?
資訊安全長應採取以下最佳實踐:
- 實施加密靈活性,以快速切換演算法
- 在所有檔案傳輸工作流程中實施零信任原則
- 部署由人工智慧驅動的異常偵測與風險評分
- 減少對脆弱的舊式通訊協定之依賴
- 驗證合作夥伴生態系統的後量子計算準備狀態
- 文件量子與人工智慧風險治理以符合合規報告要求
- 整合檔案層級的威脅防禦功能,例如 CDR 以及採用多引擎的惡意軟體掃描
採用量子安全與人工智慧驅動的檔案傳輸解決方案時,哪些合規與監管考量至關重要
法規正迅速演變以因應量子威脅、人工智慧風險及先進資料保護要求。資訊安全長必須確保其檔案傳輸現代化工作能配合這些不斷變化的期望。
量子安全的檔案傳輸有哪些關鍵合規標準?
關鍵標準與指引來自:
- NIST 後量子密碼學(PQC)指南(Kyber、Dilithium、SPHINCS+)
- 歐洲電信標準協會(ETSI)的量子金鑰分發(QKD)與後量子密碼學(PQC)標準
- 區域性加密靈活性與演算法更新的強制要求
- 美國行政命令與聯邦政府關於量子準備的指導方針
這些標準著重於演算法轉換、金鑰管理更新、稽核文件記錄,以及長期保密性保證。
組織應如何記錄與報告量子安全的AI驅動檔案傳輸安全?
最佳做法包括
- 維護加密清單
- 記錄演算法轉換與關鍵生命週期治理
- 記錄由人工智慧驅動的偵測事件與應對措施
- 在零信任工作流程中記錄存取控制決策
- 生成符合GDPR、CCPA、HIPAA及SOX法規的合規報告
OPSWAT其符合合規要求的日誌記錄與報告功能,大幅減輕了資安團隊的負擔。
量子與人工智慧技術對資料隱私及跨境傳輸有何影響?
量子技術與人工智慧帶來新的隱私考量:
- PQC確保敏感出口的長期保密性
- 人工智慧檢測引發數據處理的管轄權爭議
- 資料主權法規(GDPR、CCPA、亞太地區法規)要求加密透明度
- 跨境資料傳輸必須確保,在資料離開原始環境後,量子安全的防護措施仍能持續生效
資訊安全長必須確保檔案傳輸系統能證明加密的持久性,並在法規框架內負責任地應用人工智慧。
常見問題
目前主流的後量子密碼學標準MFT?
經美國國家標準與技術研究院(NIST)核准的演算法,例如Kyber和Dilithium,將成為未來抗量子密碼學(PQC)應用的基礎。
如何將人工智慧驅動的工具整合至MFT ?
透過行為分析、異常偵測,以及結合SIEM/IAM的自動化威脅評分機制。
企業級MFT採用後量子加密的實施路線圖為何?
立即啟動評估,於1至3年內試行PQC,並在3至5年內全面採用。
立即收割、稍後解密攻擊的風險為何?
攻擊者今日便能竊取加密檔案,待量子電腦技術成熟後即可解密這些檔案。
量子金鑰分發與後量子加密相比如何?
量子金鑰分發(QKD)提供無與倫比的安全性,但需要專用硬體;後量子加密(PQC)則更適合大規模採用。
企業應如何為人工智慧與量子威脅做好準備?
實施零信任架構,採用加密靈活性策略,部署基於人工智慧的偵測系統,並對傳統協定進行現代化改造。
貴組織是否已為未來Secure 傳輸做好準備?
人工智慧與量子運算正在重塑安全檔案傳輸的根本基礎。對於資訊安全長(CISO)而言,這些變化既帶來風險,也蘊含機遇。那些現在就透過採用人工智慧驅動的分析技術、規劃量子安全的加密方案,以及整合「零信任」架構來推動現代化的資訊安全長,將能建構出韌性強大且具備未來適應力的資料交換生態系統,足以抵禦下一代的網路威脅。
OPSWAT 透過Metadefender Managed File Transfer (MFT)提供「零信任」、AI 驅動且具備量子安全防護能力的檔案傳輸功能,引領這場轉型,為企業與關鍵基礎設施提供全面保護。
目前主流的後量子密碼學標準MFT?
經美國國家標準與技術研究院(NIST)核准的演算法,例如Kyber和Dilithium,將成為未來抗量子密碼學(PQC)應用的基礎。
如何將人工智慧驅動的工具整合至MFT ?
透過行為分析、異常偵測,以及結合SIEM/IAM的自動化威脅評分機制。
企業級MFT採用後量子加密的實施路線圖為何?
立即啟動評估,於1至3年內試行PQC,並在3至5年內全面採用。
立即收割、稍後解密攻擊的風險為何?
攻擊者今日便能竊取加密檔案,待量子電腦技術成熟後即可解密這些檔案。
量子金鑰分發與後量子加密相比如何?
量子金鑰分發(QKD)提供無與倫比的安全性,但需要專用硬體;後量子加密(PQC)則更適合大規模採用。
企業應如何為人工智慧與量子威脅做好準備?
實施零信任架構,採用加密靈活性策略,部署基於人工智慧的偵測系統,並對傳統協定進行現代化改造。
