上午 6:58,一名病患將轉診單上傳至貴院的線上服務平台。這份文件乍看之下,只是成千上萬份無害 PDF 文件中的一份。到了上午 7:15,該檔案已複製到三個備份層級。但無人察覺的是,這份檔案竟攜帶了一種任何端點防毒產品都未曾見過的「零日漏洞」攻擊程式。到了中午,勒索軟體已將貴院的影像系統加密,放射科停擺,醫療團隊正手忙腳亂地應對。
這並非誇張的假設情境,而是現代醫療保健網路安全領域中持續存在的現實。這也凸顯了一個嚴酷的事實:僅靠端點防護,已不足以確保病患資料或醫院營運的安全。
醫療保健業目前面臨的資料外洩成本高居各行業之冠,每起事件平均達 742 萬美元,其中近三分之一涉及勒索軟體。檔案的傳輸速度過快、範圍過廣,且穿梭於過多系統之間,因此終端設備已無法作為唯一的防線。
為何Endpoint 無法阻止醫療領域中的檔案傳播威脅
傳統的端點安全工具是為桌面環境所設計,而非為那些龐大且錯綜複雜的醫院生態系統而建。在這種生態系統中,檔案會流經影像系統、雲端儲存、供應商網路以及人工智慧處理流程,卻從未接觸過受保護的端點。這造就了巨大的安全盲點,而攻擊者便會利用這些漏洞。
如何透過檔案傳播的惡意軟體規避Endpoint
現代惡意軟體經過精心設計,能輕易繞過基於簽名的防護機制,甚至連行為偵測型終端端點工具也難以阻擋。零時差漏洞利用程式潛藏於PDF與DICOM檔案之中,多態惡意軟體則不斷變異。在終端端點代理程式介入之前,惡意檔案早已透過備份與雲端儲存庫完成複製擴散。
在許多醫院中,感染的首個徵兆可能是放射科工作站被鎖定,或是影像檔案庫損毀,而非檔案被封鎖。
讓醫院暴露在風險中的迷思
儘管如此,整個行業仍存在若干危險的誤解。醫院常認為:
- Endpoint 已足夠。
- Cloud 負責。
- 「先存後掃,一網打盡。」
- 「加密解決了這個問題。」
然而,威脅往往是透過儲存或影像網路滲入,完全繞過終端裝置;而雲端服務供應商僅負責保障基礎設施的安全,並未保障醫院上傳的內容。
「先儲存再掃描」的做法尤其危害甚鉅。若直到檔案已複製到備份或下游系統後才偵測到惡意軟體,遏制難度便會呈指數級增加。復原作業將耗時數天甚至數週,而非僅需數小時。
勒索軟體與檔案傳播威脅如何在醫院系統中擴散
醫院的運作仰賴持續不斷的檔案傳輸:病患資料上傳、轉診單、影像檢查、檢驗報告、保險理賠、供應商檔案,以及如今的人工智慧訓練資料。每一次檔案傳輸都可能成為潛在的攻擊途徑。
典型攻擊時間線
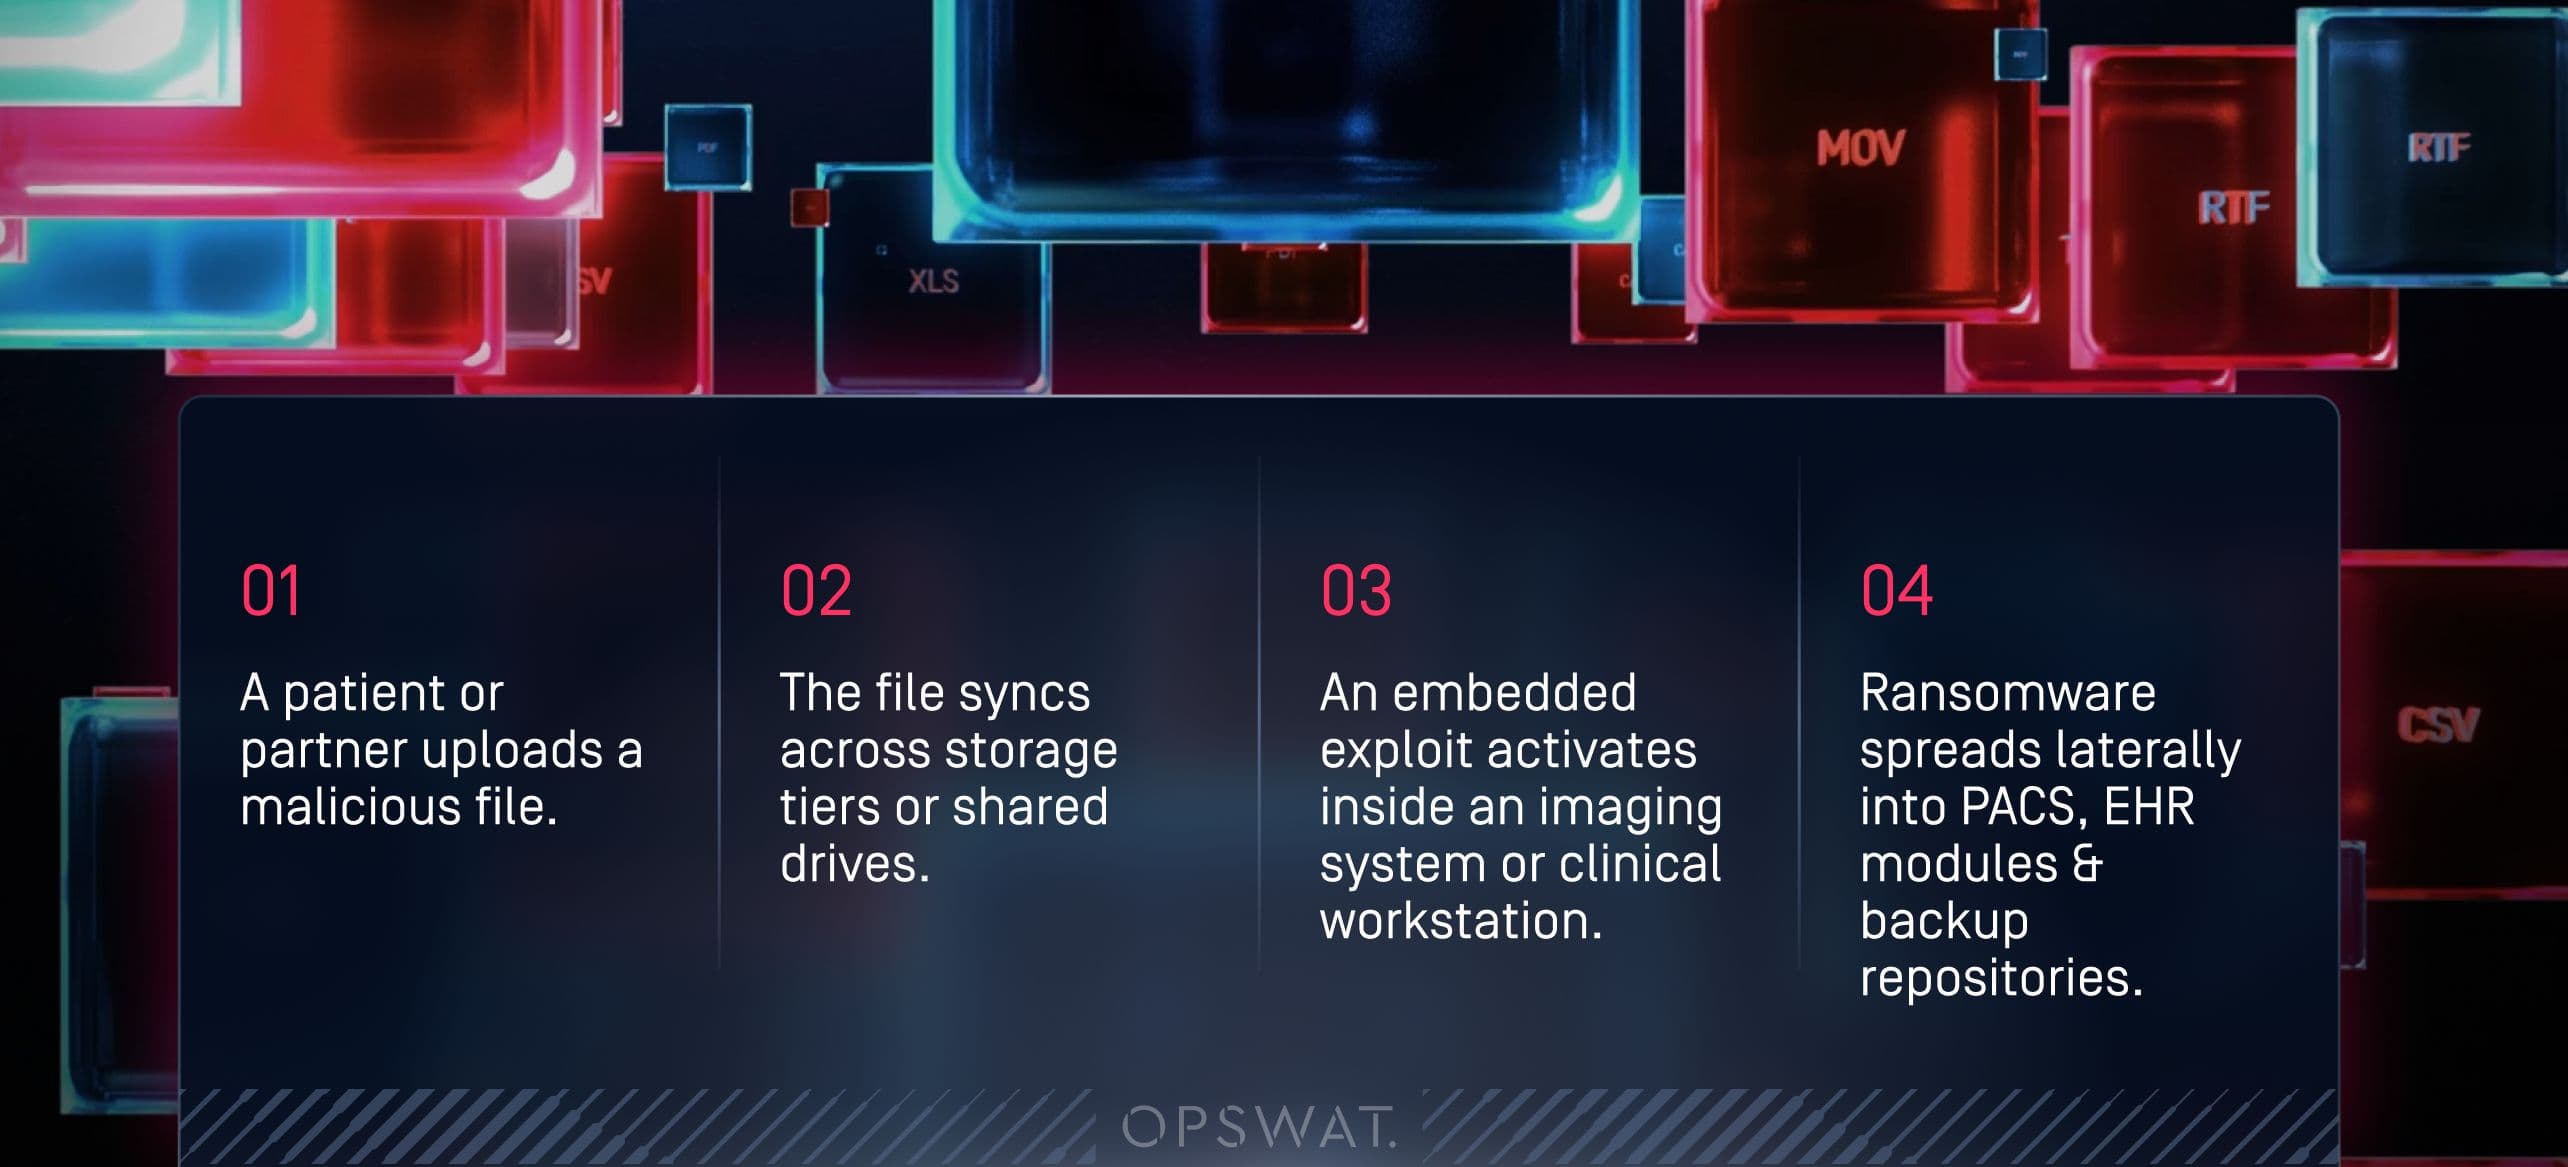
單一惡意檔案能在數分鐘內從外部入侵點蔓延至關鍵系統。其傳播路徑通常如下:
- 患者或伴侶上傳惡意檔案。
- 檔案會在儲存層級或共享磁碟機之間同步。
- 一個嵌入式漏洞在影像系統或臨床工作站內被觸發。
- 勒索軟體橫向擴散至PACS系統、電子病歷模組及備份儲存庫。
一旦備份遭到感染,事件復原便成為一場與時間的競賽。
影像、PACS與連網裝置:高價值目標
醫療影像系統存在著一些最具特殊性且極為危險的漏洞。DICOM 檔案可能包含隱藏的腳本或惡意軟體。舊式設備與過時的作業系統會形成軟體層面的入侵點。相互連結的影像工作流程則為橫向移動提供了絕佳的溫床。
若攻擊者篡改單一影像檔案,其連鎖效應可能導致放射科停擺數日。
人工智慧攻擊管道:檔案傳播攻擊的新前沿
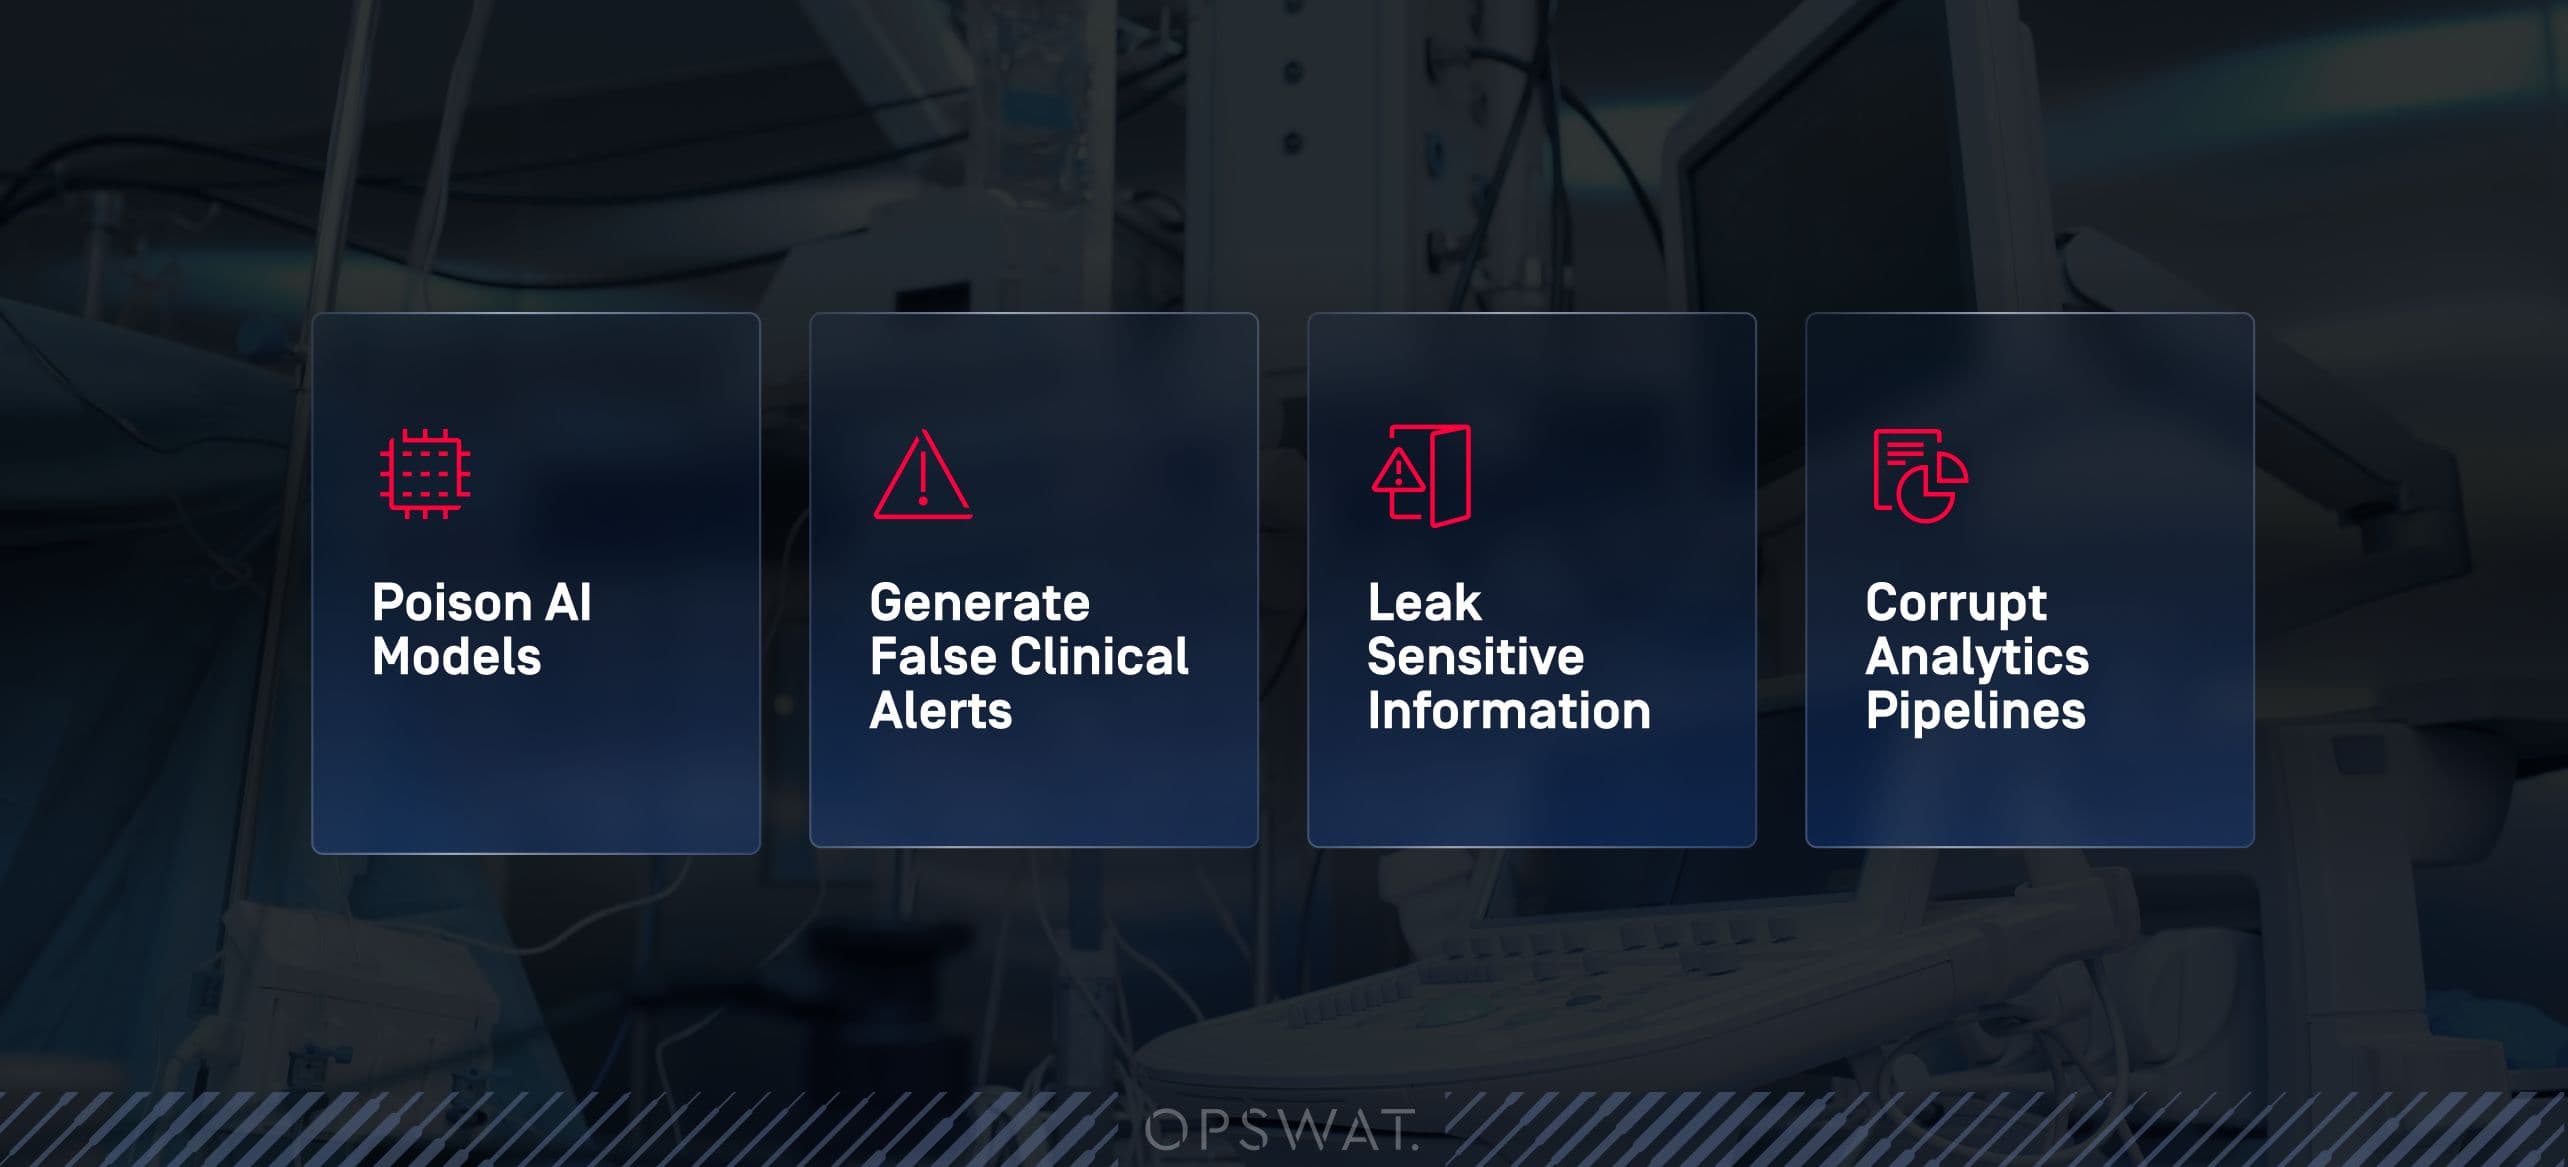
人工智慧與機器學習模型會處理海量的文件、表單和影像。這些工作流程雖然功能強大,但也大幅擴大了攻擊面。惡意或經篡改的檔案可能會:
- 毒性人工智慧模型
- 產生虛假的臨床警報
- 洩漏敏感資訊
- 損壞的分析管道
採用OPSWAT 解決方案的醫院,現已對每個檔案在進入 AI 工作流程前進行消毒與稽核,確保臨床 AI 始終是資產,而非負擔。
檔案安全:合規的必要條件,而非單純的勾選項目
醫療檔案的安全性常被誤解為僅僅是加密或存取控制。但像 HIPAA、GDPR 和 NIS2 這樣的法規要求組織必須採取更全面的措施,確保病患資料的完整性,而不僅是機密性。
在檔案安全背景下理解電子健康資訊(ePHI)
電子化受保護的健康資訊無所不在:存在於影像檔案、轉診文件、任務清單、人工智慧資料集、檢驗報告,甚至元資料中。任何包含識別碼或臨床背景的檔案,都必須受到保護、監控,並能進行稽核。
合規要求正趨嚴格
監管機構現今要求醫院須證明:
- 檔案移動的端對端可視性
- 快速事件偵測與通報
- 防止資料篡改的完整性控制措施
- 可稽核的掃描與清理事件記錄
支離破碎或被動式的檔案安全措施,使得這些要求幾乎無法達成。
檔案安全與病患安全:直接相關
當透過檔案傳播的威脅干擾影像檢查、實驗室系統或用藥流程時,患者安全將立即受到影響。勒索軟體不僅僅是個資訊科技問題,更會危及整個醫療機構的營運完整性。
醫療保健領域中多層級檔案安全的高階策略
具前瞻性的醫療保健機構正超越終端設備的範疇,朝向多層次、主動式檔案安全架構邁進。
Multiscanning:力量源於數量
OPSWAT的 Metascan™Multiscanning並非僅依賴單一防毒引擎,而是同時運用 30 多種引擎,能偵測超過 99% 的已知與未知威脅。
這能大幅縮短暴露時間,並偵測到其他工具未能察覺的威脅。
內容無害化與重建:清除檔案中的嵌入式威脅
Deep CDR™ 技術可移除 活躍內容、漏洞利用程式碼及嵌入式威脅,隨後重建一個安全且可正常運作的檔案版本。此技術在以下方面尤為強大:
- PDF 及 Office 文件
- DICOM影像
- 由患者或合作夥伴上傳的表格
- 包含嵌套檔案的檔案格式
Deep CDR™ 技術獲得SE Labs 100% 的防護與準確度評分,能在數毫秒內阻擋已知與未知威脅,同時完整保留檔案的功能。
Adaptive 技術與人工智慧驅動的資料外洩防護
當檔案需要更深入的審查時,OPSWAT基於模擬技術的 Adaptive Sandbox 會即時分析其行為。由人工智慧驅動的Proactive DLP™能偵測並封鎖或遮蔽電子健康個體資料(ePHI)及其他敏感內容,協助企業履行《健康保險可攜與責任法案》(HIPAA)及《一般資料保護條例》(GDPR)的合規義務。
內嵌式檔案淨化:守護每個入口點
「即時檢查」意指檔案會在進入您的環境之前——而非數小時之後——即進行掃描與清理。此功能可實現:
- 即時威脅清除
- 完整的產銷監管鏈伐木作業
- 快速事件應變
- 跨入口網站、電子郵件、MFT、影像處理及人工智慧工作流程的全面防護
實際案例研究:證明多層次檔案安全機制行之有效
全球各地的醫療機構正採用這種做法,並已取得可量化的成果。
Clalit Health Services:每日管理數百萬份檔案
作為全球最大的醫療保健組織之一,Clalit導入了 MetascanMultiscanning 以及 Deep CDR™ 技術,每日檢查數百萬份檔案。其成果包括:阻擋零日威脅、強化合規態勢,並為大規模檔案安全樹立了新的標竿。
在不關閉系統的情況下從勒索軟體中恢復
某家大型醫療保健服務供應商採用了MetaDefender Managed File Transfer™(MFT )——這是一套能與OPSWAT的檔案安全技術無縫整合的安全型MFT 解決方案——在勒索軟體復原過程中對還原的檔案進行資料清除。該公司藉此維持了業務連續性並證明了合規性,從而避免了重大的法律處罰。
Luzerner Psychiatrie AG:阻止透過電子郵件傳播的惡意軟體
面對頻繁的網路釣魚攻擊 ,Luzerner Psychiatrie AG部署了Adaptive Sandbox 以及MetaDefender Email Security™,以防止含有惡意軟體的附件傳送到臨床人員手中。患者資料得以持續受到保護,資料外洩事件也降至零。
超越Endpoint 的具體行動方案
醫療保健安全領導者若準備強化檔案安全,應從制定結構化的路線圖著手。
繪製所有檔案工作流程(患者入口網站、PACS、雲端儲存、AI 處理流程),並找出檔案在未經掃描或資料淨化處理的情況下進入系統的環節。
強制執行DICOM檔案的掃描與CDR流程,確保供應商間的安全交換,並保障每個檔案接觸點的可稽核性。
在資料導入前,請對所有資料進行清理與驗證,以防止資料污染及資料外洩。
結合多層掃描、CDR、沙箱技術、AI 驅動的 DLP 以及內嵌式資料淨化功能,提供全面且符合規範的防護。
準備好踏出下一步了嗎?
請閱讀完整的白皮書,了解頂尖醫院如何運用多層級檔案安全機制,在威脅尚未抵達工作站或患者之前便予以化解。
