理解醫療保健領域特有的檔案傳輸風險與HIPAA合規性
醫療檔案傳輸使受保護健康資訊(PHI)面臨資料外洩、監管處罰及營運中斷的風險,因為檔案持續在部門、臨床醫師、合作夥伴及系統之間流動。
《健康保險可攜性與責任法案》(HIPAA)提高了標準,要求每次檔案傳輸都必須具備一致的保護措施、可稽核性及管控機制。一般的檔案共享工具鮮少能符合這些要求,因為它們缺乏處理受保護健康資訊(PHI)所必需的治理機制(強制加密政策)、驗證機制(自動化存取驗證)以及可視性(全面的稽核追蹤紀錄)。
HIPAA 規定,凡涉及受保護健康資訊(PHI)的檔案傳輸,均須符合特定要求,包括具文件紀錄的稽核追蹤(可稽核性)、加密標準(保護)及存取限制(控制)。
醫療檔案傳輸中最常見的安全威脅有哪些?
醫療保健檔案傳輸(即在系統、部門及外部合作夥伴之間進行的個人健康資訊(PHI)電子傳輸)最常成為勒索軟體、資料竊取及帳戶遭入侵的攻擊目標,攻擊者會截取傳輸中的個人健康資訊,或利用薄弱的存取控制措施進行攻擊。根據《醫療保健 IT 新聞》(Healthcare IT News)報導,2024 年針對Change Healthcare 的勒索軟體攻擊事件已確認約 1.927 億人的資料外洩,這顯示單一清算中心若遭入侵,便可能演變為美國史上規模最大的醫療保健資料外洩事件。
醫療檔案傳輸中常見的安全威脅包括:
資料攔截:透過電子郵件或舊式通訊協定進行的未加密或防護薄弱的檔案傳輸,仍是主要攻擊目標。
未經授權的存取:共用帳戶、過寬的權限設定,或未受保護的合作夥伴連線,都會導致個人健康資訊(PHI)在內部與外部外洩。
內部人員濫用行為:意外誤傳、使用個人裝置,或蓄意外洩資料,往往是導致須通報資料外洩事件的主因。
第三方安全漏洞:個人健康資訊(PHI)經常流向實驗室、帳單處理公司及專科醫療服務提供者,而這些單位可能未能實施充分的管控措施。
運作失誤:臨時轉移工作流程中的故障,會導致檔案遺失、延誤或文件缺失。
《健康保險可攜與責任法案》如何形塑電子檔案傳輸規範?
《HIPAA 隱私規則》規定,任何在內部或外部共享的「受保護健康資訊」(PHI),僅得向具有正當目的且經授權的對象披露;而《安全規則》則要求採取行政、實體及技術上的防護措施,以保護電子形式的「受保護健康資訊」(PHI)在傳輸過程中的安全。
總體而言,這些規定要求受規範實體及業務合作夥伴確保每次檔案傳輸在整個傳輸過程中,皆能維持機密性(透過加密)、驗證使用者授權(透過多因素驗證),並維持完整性(使用校驗和或數位簽章)。
《HIPAA》要求受規範實體透過以下方式,保障傳輸中的 PHI 資料安全:
- 用於保護資料免遭攔截的機密性控制措施
- 存取驗證,確保僅有經授權的使用者與系統才能交換個人健康資訊(PHI)
- 完整性保護機制,確保檔案在傳輸過程中未遭篡改
- 完整的可稽核性,記錄了誰在何時將什麼內容傳送給誰
- 規範所有檔案傳輸工作流程的一致性政策與風險管理
為何傳統檔案共享方式無法滿足《健康保險可攜性與責任法案》合規要求?
傳統或消費級工具之所以不足,是因為它們缺乏可執行的管控措施、監控機制及稽核追蹤。這些方法依賴於使用者行為,而非強制性的安全防護措施,因而導致可預見的合規失敗,並加劇資料外洩風險。
傳統的檔案共享方法與合規要求
方法 | Core | HIPAA 差距 |
|---|---|---|
電子郵件 | 誤傳、加密不一致 | 缺乏可靠的存取控制或端對端保護 |
FTP/SFTP | 靜態憑證,可見性受限 | 審計不足與基於角色的控制 |
消費者雲端工具 | 公開連結,使用者管理權限 | 未對個人健康資訊實施企業治理 |
手動/臨時方法 | USB 、未經核准的應用程式 | 無可見性或政策執行 |
依據《健康保險可攜與責任法案》安全規則第164.312(e)條傳輸安全要求,以及衛生及公共服務部關於電子個人健康資訊保護之指導方針。
符合HIPAA規範的Managed File Transfer 必備關鍵功能
符合 HIPAA 規範的「MFT 」(託管檔案傳輸)平台,必須在每次個人健康資訊(PHI)傳輸過程中,貫徹一致的保護措施(加密)、驗證(存取認證)及可視性(稽核記錄)。其核心功能直接對應於所需的防護措施:加密、存取控制、完整性驗證、稽核記錄、政策執行以及第三方治理。
MFT 專為高流量個人健康資訊交換、臨床工作流程及複雜供應商生態系統所設計的功能,強化了這些管控措施,其效能超越通用系統所能可靠提供的層級。
符合《健康保險可攜與責任法案》(HIPAA) 的檔案傳輸需要哪些加密標準?
《健康保險可攜性與責任法案》(HIPAA)要求,傳輸中的個人健康資訊(PHI)必須透過強效且符合業界標準的加密技術加以保護。實際上,這意味著:
- 採用 AES-256 進行檔案層級及靜態資料加密
- TLS 1.2 或更高版本,用於保護傳輸中的資料
- 符合 NIST(美國國家標準與技術研究院)建議演算法的加密模組
- 在所有內部、外部、自動化及臨時性傳輸中貫徹執行
根據美國衛生與公眾服務部(HHS)《HIPAA 安全規則》中關於傳輸安全的指引(§ 164.312(e)),加密被視為防止傳輸過程中發生未經授權存取的主要防護措施。MFT 解決方案應確保將加密要求整合至政策控制與基於角色的配置中,以防止使用者透過未受保護的通道傳送受保護的健康資訊(PHI)。
存取控制與使用者驗證如何防止未經授權的個人健康資訊存取?
對個人健康資訊(PHI)的存取權限,必須僅限於具有經文件記載且與工作相關之需求之個人及系統(此為《HIPAA 隱私規則》第 164.502(b) 條所規定之「必要最低限度原則」)。MFT 平台應透過以下方式落實此原則:
- 細粒度的 RBAC(基於角色的存取控制),用以限制檢視權限與轉讓權限
- 針對內部使用者與外部合作夥伴的MFA(多因素驗證)
- 強大的系統間驗證機制,以憑證或代幣取代靜態憑證
- 基於政策所制定的限制,用以規範誰可以傳送、接收、核准或檢索包含個人健康資訊(PHI)的檔案
這些措施體現了《健康保險可攜性與責任法案》(HIPAA)核心安全規則的三大要求:驗證身分、適當授權,以及防止未經授權的資訊揭露。
哪些稽核軌跡與報告功能對HIPAA稽核至關重要?
審計人員期望每次個人健康資訊(PHI)的傳輸都能具備完整的可追溯性。若缺乏此項可視性,組織在審計期間將無法證明其符合《健康保險可攜性與責任法案》(HIPAA)的規定,並可能面臨執法處分,包括每項違規行為最高可處以 100 至 50,000 美元的民事罰款。
MFT 必須涵蓋:
- 誰存取或傳輸了個人健康資訊
- 哪些檔案被移動、移動給誰、以及透過哪個工作流程
- 帶有時間戳記的事件,顯示傳送、接收、失敗及刪除等操作
- 完整性檢查,用以確認檔案在傳輸過程中未遭竄改
- 有關設定、政策及權限變更的行政活動記錄
此外,醫療保健計畫還可從以下方面受益:
- 針對異常轉帳或政策違規行為進行即時監控與警示
- 確保日誌可供調查或稽核之用之保留政策
- 可匯出且符合稽核要求的報表,專為 HIPAA 查詢量身打造
MFT 如何支援與第三方供應商之間Secure ?
MFT 實施受控的供應商接入流程、隔離的傳輸通道以及基於政策的治理機制,為每項供應商連接提供安全可靠的第三方協作MFT 。醫療保健體系依賴著龐大的實驗室網絡、帳務公司、影像中心及專科服務提供者。合規MFT 必須確保外部數據交換既安全又受規範管理。
的主要功能MFT
- 透過預先定義的角色、審批流程及有效期限,對外部使用者進行受控的入職管理
- 針對每個合作夥伴,設有獨立且受政策規範的轉帳通道
- Secure 可消除電子郵件附件與未受管制的連結的 入口網站
- 無論合作夥伴採用何種技術,皆能自動執行加密與存取控制
- 對所有第三方轉帳(包括失敗或未經批准的工作流程)提供集中式可視性
《健康保險可攜性與責任法案》(HIPAA)亦規定,任何處理受保護健康資訊(PHI)的供應商,均須依據《業務合作夥伴協議》(BAA)進行營運。MFT 解決方案應能透過確保符合 BAA 規範及完善文件作業,簡化合作夥伴的入駐流程,以確保合約義務與技術保障措施相符。
如何Managed File Transfer 實現高效的HIPAA稽核與合規性報告
一個設計完善的「MFT 」平台,能將證據集中管理、執行政策,並持續監控受保護健康資訊(PHI)的流動狀況。這些功能可大幅簡化 HIPAA 稽核流程。MFT 解決方案無需從分散的系統中手動蒐集日誌、螢幕截圖或存取紀錄,而是將所有檔案傳輸活動整合至單一、可搜尋的「可信資料源」。此舉不僅能縮短稽核準備時間、提升文件準確性,更能提高稽核通過率。
專為醫療保健領域設計的MFT 產品,亦符合《HIPAA 安全規則》中針對資料傳輸安全性、存取控制及可稽核性所訂定的 HIPAA 要求。其內建的控制措施完全符合稽核人員的審查重點:一致的防護措施、完整的紀錄,以及證明受保護健康資訊(PHI)的傳輸受到妥善管理。
審計人員需要MFT 取得哪些文件與證據?
HIPAA稽核人員通常要求提供能證明以下事項的證據:
- 誰存取或傳輸了個人健康資訊
- 哪些檔案被移動、移動給誰、以及依據哪項政策
- 每次發生傳輸時,包括成功、失敗及重試
- 誠信與加密機制如何被落實執行
- 行政變更,例如權限更新或工作流程修改
MFT 各平台會自動執行此類資訊的蒐集與保存。舉例來說,OPSWAT旗下MetaDefender Managed File Transfer™ 所具備的詳細稽核日誌與報表功能,能透過集中式視圖記錄使用者活動、檔案生命週期、系統事件以及工作執行狀況。這與 HIPAA 對受規範實體的要求完全吻合,即須針對所有涉及個人健康資訊(PHI)的系統,維持完整的稽核追蹤紀錄。
MFT 降低HIPAA稽核準備的時間與成本?
MFT 這些平台透過集中管理證據、自動化合規工作流程,以及提供現成的報表,從而縮短稽核準備時間並降低成本。手動進行稽核準備時,往往需要耗費數天甚至數週的時間,來重建轉帳紀錄、驗證加密設定,並在各自為政的系統中追蹤遺漏的證據。
MFT 透過以下方式降低該開銷:
- 預先建立的合規報告,彙整了存取、資料傳輸、失敗情況及政策執行狀況
- 集中式儀表板,可透過單一介面呈現個人健康資訊(PHI)的傳輸活動
- 工作流程自動化,可確保必要的防護措施(加密、驗證、審批)得以一致地實施並記錄在案
- 可搜尋的日誌,可免除在多個工具間手動擷取資料的步驟
MetaDefender Managed File Transfer 支援基於政策的自動化、主管審批流程及視覺化協調,使團隊能夠標準化個人健康資訊(PHI)的傳輸方式及合規記錄方式。這些效率提升可具體體現為審計準備時間的顯著縮短,以及補救步驟的減少。
哪些功能支援持續的合規監控與風險降低?
MFT 這些解決方案透過持續監控檔案活動、偵測異常情況,並在所有資料傳輸過程中執行政策控制,以協助維持持續的 HIPAA 合規性。HIPAA 合規性不僅僅是在稽核期間才進行評估,而是必須持續維持。
MFT 強化持續合規性,涵蓋:
即時警示:標記異常轉帳、未經授權的存取嘗試,或偏離核准工作流程的情況。
異常偵測與完整性檢查:識別可疑的檔案行為或意外變更,這些現象可能顯示系統遭濫用或遭入侵。
在每次資料傳輸時執行政策:確保加密、驗證及核准要求能一貫地落實,從而消除人為錯誤及臨時應變措施。
集中式可視性:監控檔案在內部系統與外部合作夥伴間的流動。MetaDefender Managed File Transfer 可提供對檔案傳輸、存取及系統事件的全面可視性。
進階威脅防禦:醫療保健稽核人員越來越重視個人健康資訊(PHI)是否受到保護,以防範惡意軟體或篡改。OPSWAT的MFT 技術,例如多重掃描、內容無害化與重建,以及漏洞評估,能顯著降低檔案傳播型威脅的風險。
這些功能共同支援主動式合規:在問題演變為須通報事件前即予偵測,降低個人健康資訊外洩的風險,並為稽核人員提供持續監控的權威性證據。
醫療機構中Secure 傳輸的最佳實務
對於合規與風險主管而言,保障個人健康資訊(PHI)傳輸的安全性,不僅需要MFT 需建立嚴謹的流程規範、清晰的政策指引及一致的用戶行為準則。HIPAA的保障措施同樣重視行政管控與技術防護,意味著組織必須將技術解決方案與治理機制、培訓措施及監控機制相結合。其核心目標在於確保每次PHI傳輸皆遵循可預測、可執行且可稽核的流程路徑。
如何制定符合《健康保險可攜與責任法案》(HIPAA)規範的檔案傳輸政策?
檔案傳輸政策應明定個人健康資訊(PHI)的傳輸方式、獲授權進行傳輸的人員,以及各階段必須實施的管控措施。一套明確且確實執行的政策,不僅能降低個人健康資訊(PHI)外洩的風險,更能使員工的行為符合《健康保險可攜性與責任法案》(HIPAA)對行政保障措施的規範要求。
一項有效的政策應:
- 定義「可接受的使用方式」:請明確規定 何時可轉移個人健康資訊(PHI)、哪些方法獲准使用,以及必須使用哪些系統(包括MFT )。
- 建立使用者與系統授權規則:詳細說明 基於角色的存取權限、所需的驗證機制,以及檔案傳輸的核准工作流程。
- 要求實施加密與完整性保護措施:強制要求 採用經核准的加密標準,並遵循符合《健康保險可攜與責任法案》(HIPAA)傳輸安全措施的驗證步驟。
- 文件保存與銷毀要求: 針對紀錄、證據及移交檔案,制定 符合組織規範及《健康保險可攜性與責任法案》(HIPAA)要求的保存時程表。
- 概述升級與事件處理程序: 針對轉帳失敗、疑似資料外洩、政策違規及合作夥伴相關問題,明定 通報步驟。
- 整合第三方治理:要求簽訂 業務合作夥伴協議,並為外部合作夥伴制定入職與離職流程。
- 定期檢討與更新: 應至少每年檢討一次相關政策 ;若工作流程、系統或法規有所變更,則應更早進行檢討。
應如何對醫療人員進行Secure 傳輸協定的培訓?
培訓確保技術性保護措施得以正確且一致地運用。
有效的計劃涵蓋:
- 核准之檔案傳輸工具與工作流程
- 如何驗證收件人身份與授權
- 避免使用未經批准的方法(電子郵件附件、個人雲端工具、USB )
- 識別並通報失敗或可疑的轉帳
- 理解個人健康資訊與最低必要原則
- 初始入職流程
- 年度複訓
- 當系統、工作流程或政策變更時,提供即時培訓
- 簡短測驗或情境演練
- 模擬錯誤(例如:錯誤轉帳)以強化預期
- 針對重複犯錯的使用者實施針對性跟進
- 寄送給錯誤的收件人
- 使用未加密或未經批准的通訊管道
- 上傳錯誤檔案
- 在個人或共享裝置上不當處理檔案
培訓應著重於準確性、驗證程序,以及MFT 的一致性使用,使員工避免採取規避必要控制措施的做法。
持續檔案傳輸安全需追蹤哪些關鍵指標?
醫療機構應追蹤特定指標,以監控安全檔案傳輸的效能。持續監控有助於主動確保符合《健康保險可攜與責任法案》(HIPAA)規範,並維持營運穩定性。關鍵績效指標(KPI)包括:
轉帳失敗或未完成的比例:較高的失敗量可能顯示系統問題、流程缺失或合作夥伴問題
存取異常:出現未預期的使用者、非工作時間的活動,或反覆認證失敗,都可能表示有未經授權的存取嘗試
政策違規:任何繞過規定加密措施、核准程序或工作流程的資料傳輸,均應予以追蹤並進行調查
第三方表現:監控合作夥伴的成功率、延遲情況及安全例外狀況,以確保符合合約及《健康保險可攜與責任法案》(HIPAA)的義務
稽核發現事項與整改週期:追蹤反覆出現的問題及其解決速度,以維持合規準備狀態
威脅偵測事件:若進階威脅防禦技術(例如:惡意軟體掃描、CDR、漏洞評估)標記出問題,反覆出現的模式可能顯示潛在風險
這些指標能推動持續改進:找出流程中的弱點、驗證政策成效、釐清培訓需求的優先順序,並確保與 HIPAA 對監控及風險管理的期望保持一致。
Managed File Transfer 比較:醫療專用平台與通用平台
負責評估「MFT 」方案的合規與風險管理人員,應區分僅具備「HIPAA 相容性」的平台,以及專為高流量 PHI 工作流程所設計的平台。HIPAA 要求所有處理 PHI 的系統,在檔案傳輸安全、存取控制及稽核方面,均須採取一致的防護措施。
醫療機構若尋求具備可擴展性、可靠性且獲業界信賴的解決方案,將能從專為個人健康資訊(PHI)工作流程所設計的平台中獲益。專為醫療產業打造的「MFT 」解決方案,預設即在產品中整合了這些需求,並具備先進的威脅防禦功能及臨床系統整合能力。
頂尖的符合HIPAA規範的MFT 在安全性與合規功能方面如何比較?
各家符合 HIPAA 規範的「MFT 」平台,在執行力、稽核深度、自動化程度及威脅防禦能力方面各有差異。以下是針對一般性「符合 HIPAA 規範」的MFT 平台,與專為醫療保健領域設計的MFT 解決方案(例如MetaDefender Managed File Transfer )所進行的簡要比較,後者運用了MetaDefender Core™ 的先進威脅防禦技術。
與僅能保障檔案傳輸通道安全的傳統「MFT 」解決方案不同,MetaDefender (Managed File Transfer )透過多層次威脅防禦、內容偵測與回應(CDR)、漏洞評估及沙箱分析,直接對檔案本身進行防護。
符合HIPAA規範 vsMFT 用MFT
能力 | 通用MFT 「符合HIPAA規範」) | 醫療保健專用MFT( |
|---|---|---|
傳輸中與靜止狀態下的加密 | 基於標準的加密,通常可配置 | 在所有工作流程中實施強效且強制執行的加密政策,同時將用戶選擇權壓縮至最低限度 |
存取控制與核准 | 基本基於角色的存取控制(RBAC),可選的核准流程 | 細粒度基於角色的存取控制、監督批准流程,以及針對個人健康資訊的基於政策的傳輸路由 |
稽核記錄與報告 | 標準活動記錄 | 針對使用者、檔案、工作及系統事件的詳細稽核軌跡,以及可匯出的合規性報告 |
威脅防範 | 防毒軟體或無 | 多層次檔案安全防護:多重掃描、內容淨化及漏洞評估 |
整合與自動化 | 通用 IT 工具連接器 | 政策驅動的工作流程、視覺化協調與整合 |
部署選項 | 經常以雲端為優先 | 適用於受監管及離線環境的彈性本地部署與混合部署方案 |
SFTP、MFT Cloud檔案共享在醫療保健領域的優缺點為何?
在HIPAA合規的背景下,SFTP、雲端檔案共享工具及MFT 各自具備獨特的優勢與限制。對多數醫院及醫療體系而言,以安全為首要考量MFT 應成為傳輸個人健康資訊(PHI)的標準方案,而SFTP與雲端工具則應僅限於嚴格限定範圍、低風險的使用情境。
SFTP、雲端工具及MFT 平台的優缺點
方法 | 優點 | 醫療保健中的弊端/HIPAA背景 | 最佳契合 |
|---|---|---|---|
SFTP | 廣獲支援;優於FTP;可加密傳輸中的資料 | 有限的可見性與報告機制;靜態憑證;手動工作流程;對個人健康資訊(PHI)的治理薄弱 | 點對點系統整合,適用於交易量較低且治理機制由其他系統處理的情境 |
通用雲端檔案共享 | 操作簡易;協作迅速;mobile | 使用者管理權限、公開連結、不明確的資料存放位置、有限的個人健康資訊治理 | 非個人健康資訊(PHI)協作;不建議作為主要個人健康資訊傳輸機制 |
MFT 受管檔案傳輸] | 中央控制、基於政策的自動化、整合加密、稽核與存取控制 | 需要實施工作與流程整合 | 個人健康資訊傳輸的主要載體,尤其當符合《健康保險可攜與責任法案》審計準備要求及多方工作流程為優先考量時 |
哪些Managed File Transfer 為醫療合規性稽核提供最佳支援?
服務醫療保健領域的優質供應商通常提供:
- 醫療保健意識型支援模式:提供全天候支援服務、符合臨床運作的服務水準協議,以及熟悉《健康保險可攜性與責任法案》規範的支援團隊
- 符合 BAA 規範的合約簽訂:採用標準 BAA、明確劃分責任範圍,以及將產品管控措施與 HIPAA 保障措施相互對應的文件
- 稽核準備服務:預先建立的合規報告範本、政策設定指引,以及在稽核期間協助提供證據
- 安全優先路線圖:持續投資於進階威脅防禦、vulnerability detection,並整合至SIEM與SOC工作流程
OPSWAT 憑藉其安全優先MFT OPSWAT ,該產品融合了:
- 透過多層次安全防護 ,運用先進的威脅防禦技術,例如多重掃描、內容淨化、漏洞評估及沙箱技術
- 針對受監管環境量身打造的、基於政策的檔案傳輸自動化、主管審批,以及集中化的可視性與控制功能
- 以合規為導向的記錄與報告機制,透過提供檔案移動與存取的端到端可追溯性,簡化 HIPAA 稽核流程
對於合規與風險主管而言,具備深度安全防護、符合稽核要求的證據支援,以及醫療保健領域專業技術支援的供應商,最能有效降低稽核摩擦,並長期強化《健康保險可攜與責任法案》(HIPAA)的合規性。
Managed File Transfer 醫療保健Managed File Transfer 部署符合HIPAA規範的Managed File Transfer 之實施步驟
在醫療環境中部署以安全為首要MFT 需經由結構化規劃、符合《健康保險可攜與責任法案》(HIPAA) 保障措施,並協調臨床、資訊科技、合規及供應商團隊共同執行。此舉旨在以標準化、可稽核的工作流程取代不一致且高風險的檔案傳輸作業,在緊密整合現有系統的同時,將營運中斷影響降至最低。
在醫院環境中實施Managed File Transfer 的關鍵步驟有哪些?
作為前期規劃的一部分,團隊應進行正式風險評估,以釐清當前弱點,並確保MFT 符合《健康保險可攜與責任法案》(HIPAA)對行政與技術防護措施的規範要求。
一個實用且可重複的實施步驟包含:
- 評估需求與風險:釐清個人健康資訊(PHI)的工作流程、法規要求、整合點及成功指標
- 設計解決方案架構並協調利害關係人:選擇部署模式、定義治理角色,並協調合規、IT、資安及臨床團隊
- 設定安全性政策與整合功能:設定路由、審核流程、存取控制、資料保留規則,並整合MFT 的各項技術,例如 Metascan™、Multiscanning 以及 Deep CDR™ 技術
- 測試工作流程並培訓使用者:驗證資料傳輸、日誌、警示及稽核準備狀況;針對核准的工作流程,對管理員與最終使用者進行培訓
- 啟動、監控與優化:分階段部署、追蹤關鍵績效指標,並進行上線後檢討
醫療機構如何MFT 整合MFT 現有的電子健康紀錄與供應商系統?
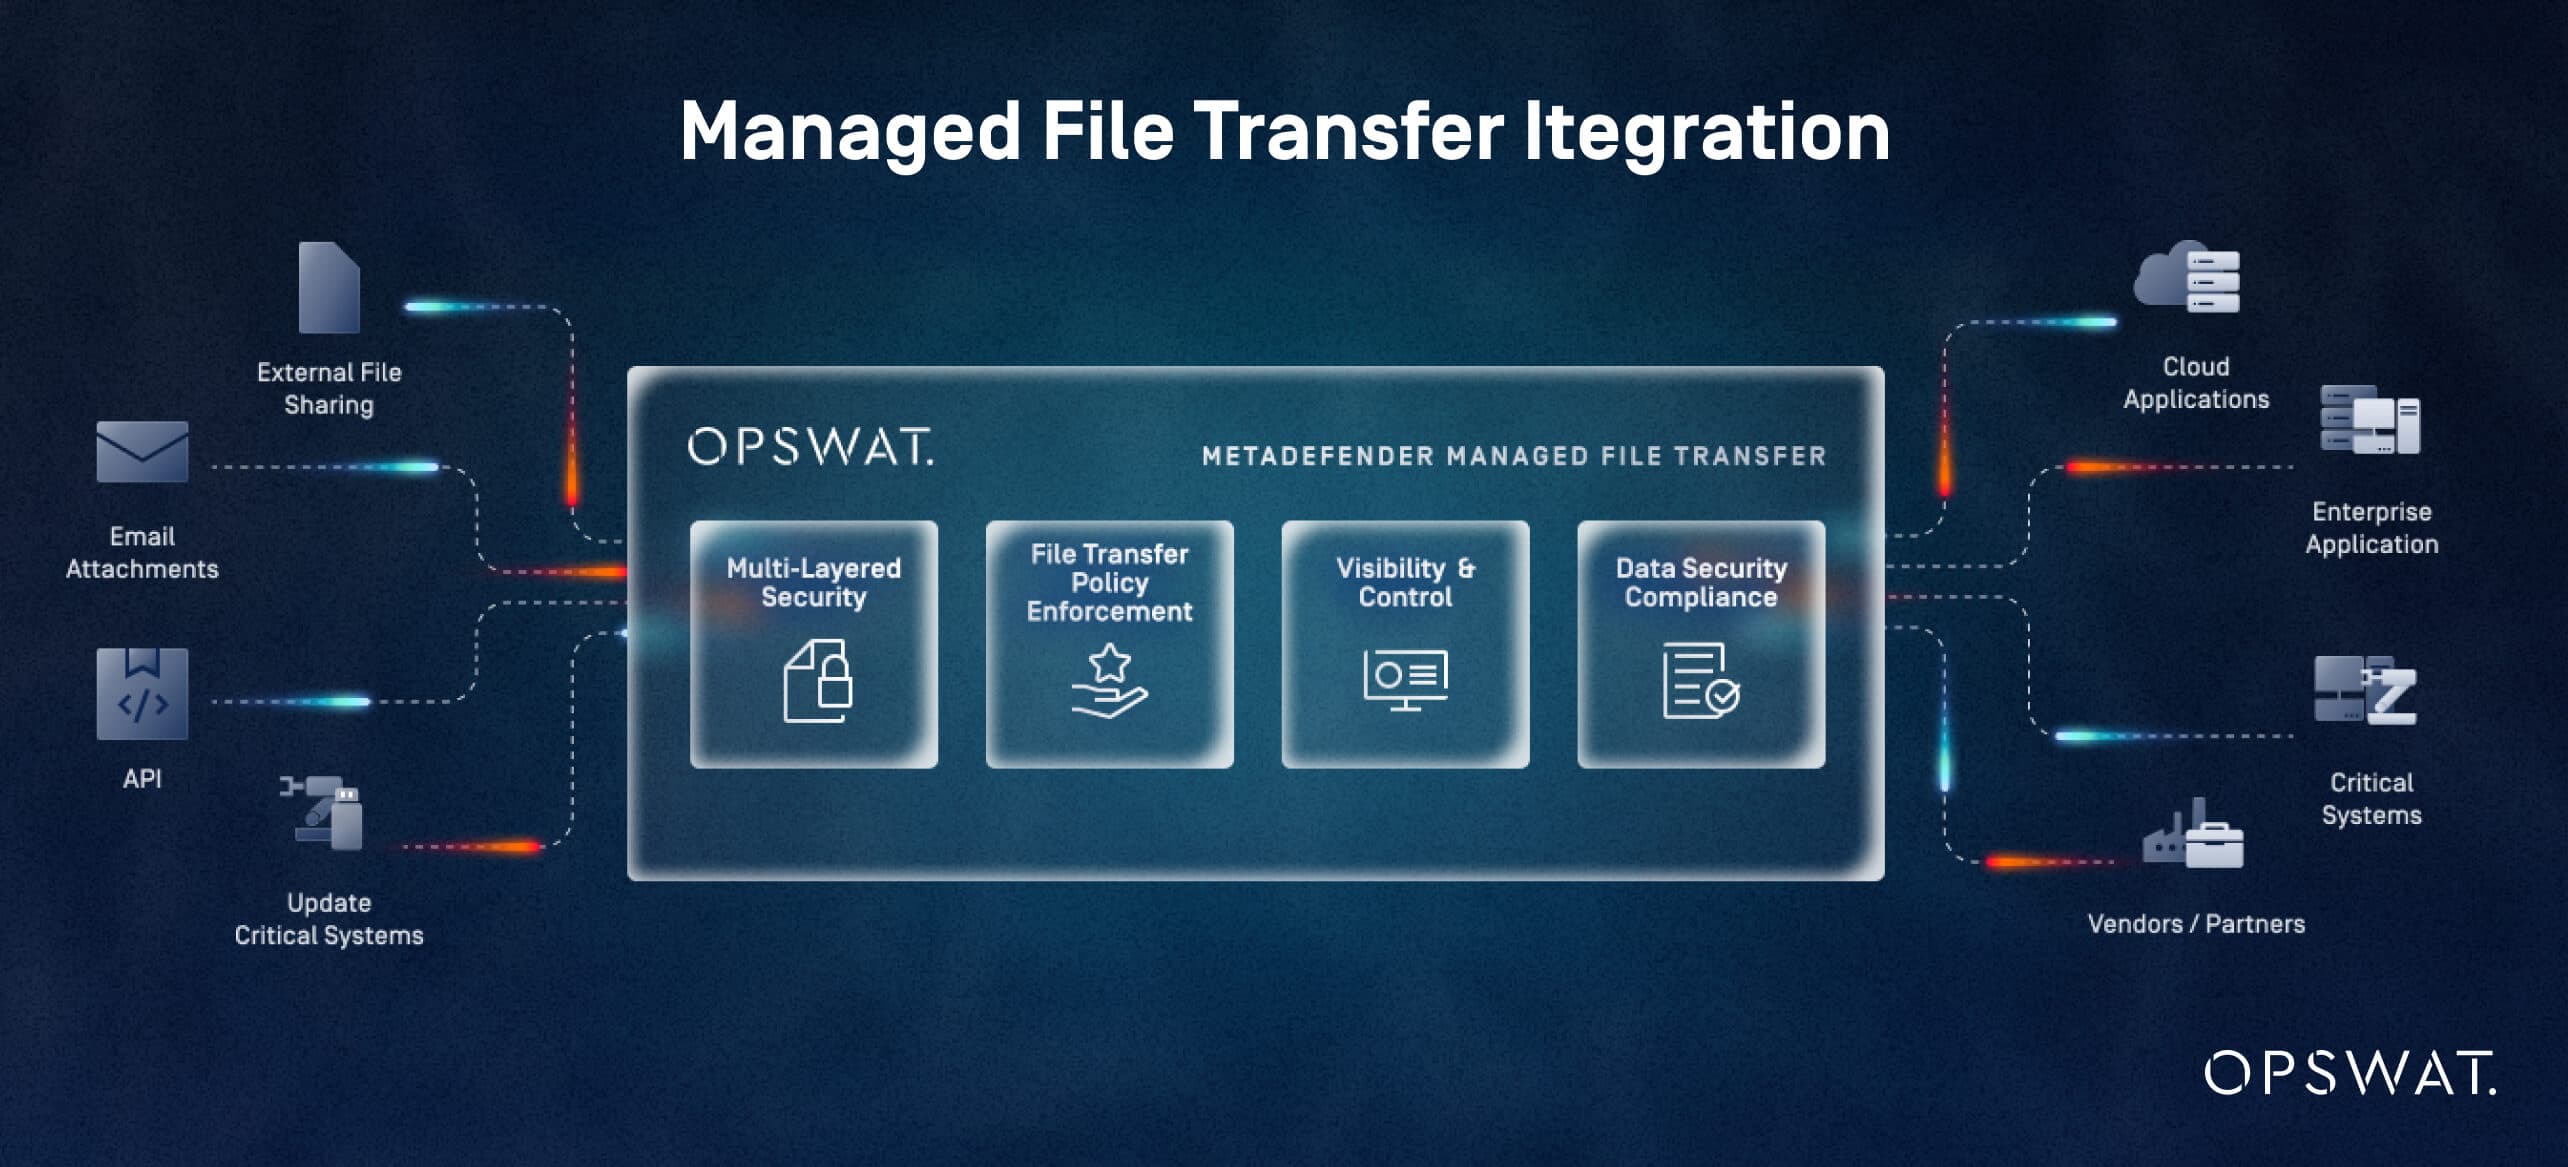
醫療機構透過選用安全的連線方式、映射個人健康資訊(PHI)的流動路徑,以及自動化檔案傳輸政策,將MFT 與電子健康紀錄(EHR)及供應商系統進行整合。電子健康紀錄與相關供應商系統之間會交換大量個人健康資訊,因此整合成為成功的關鍵因素。
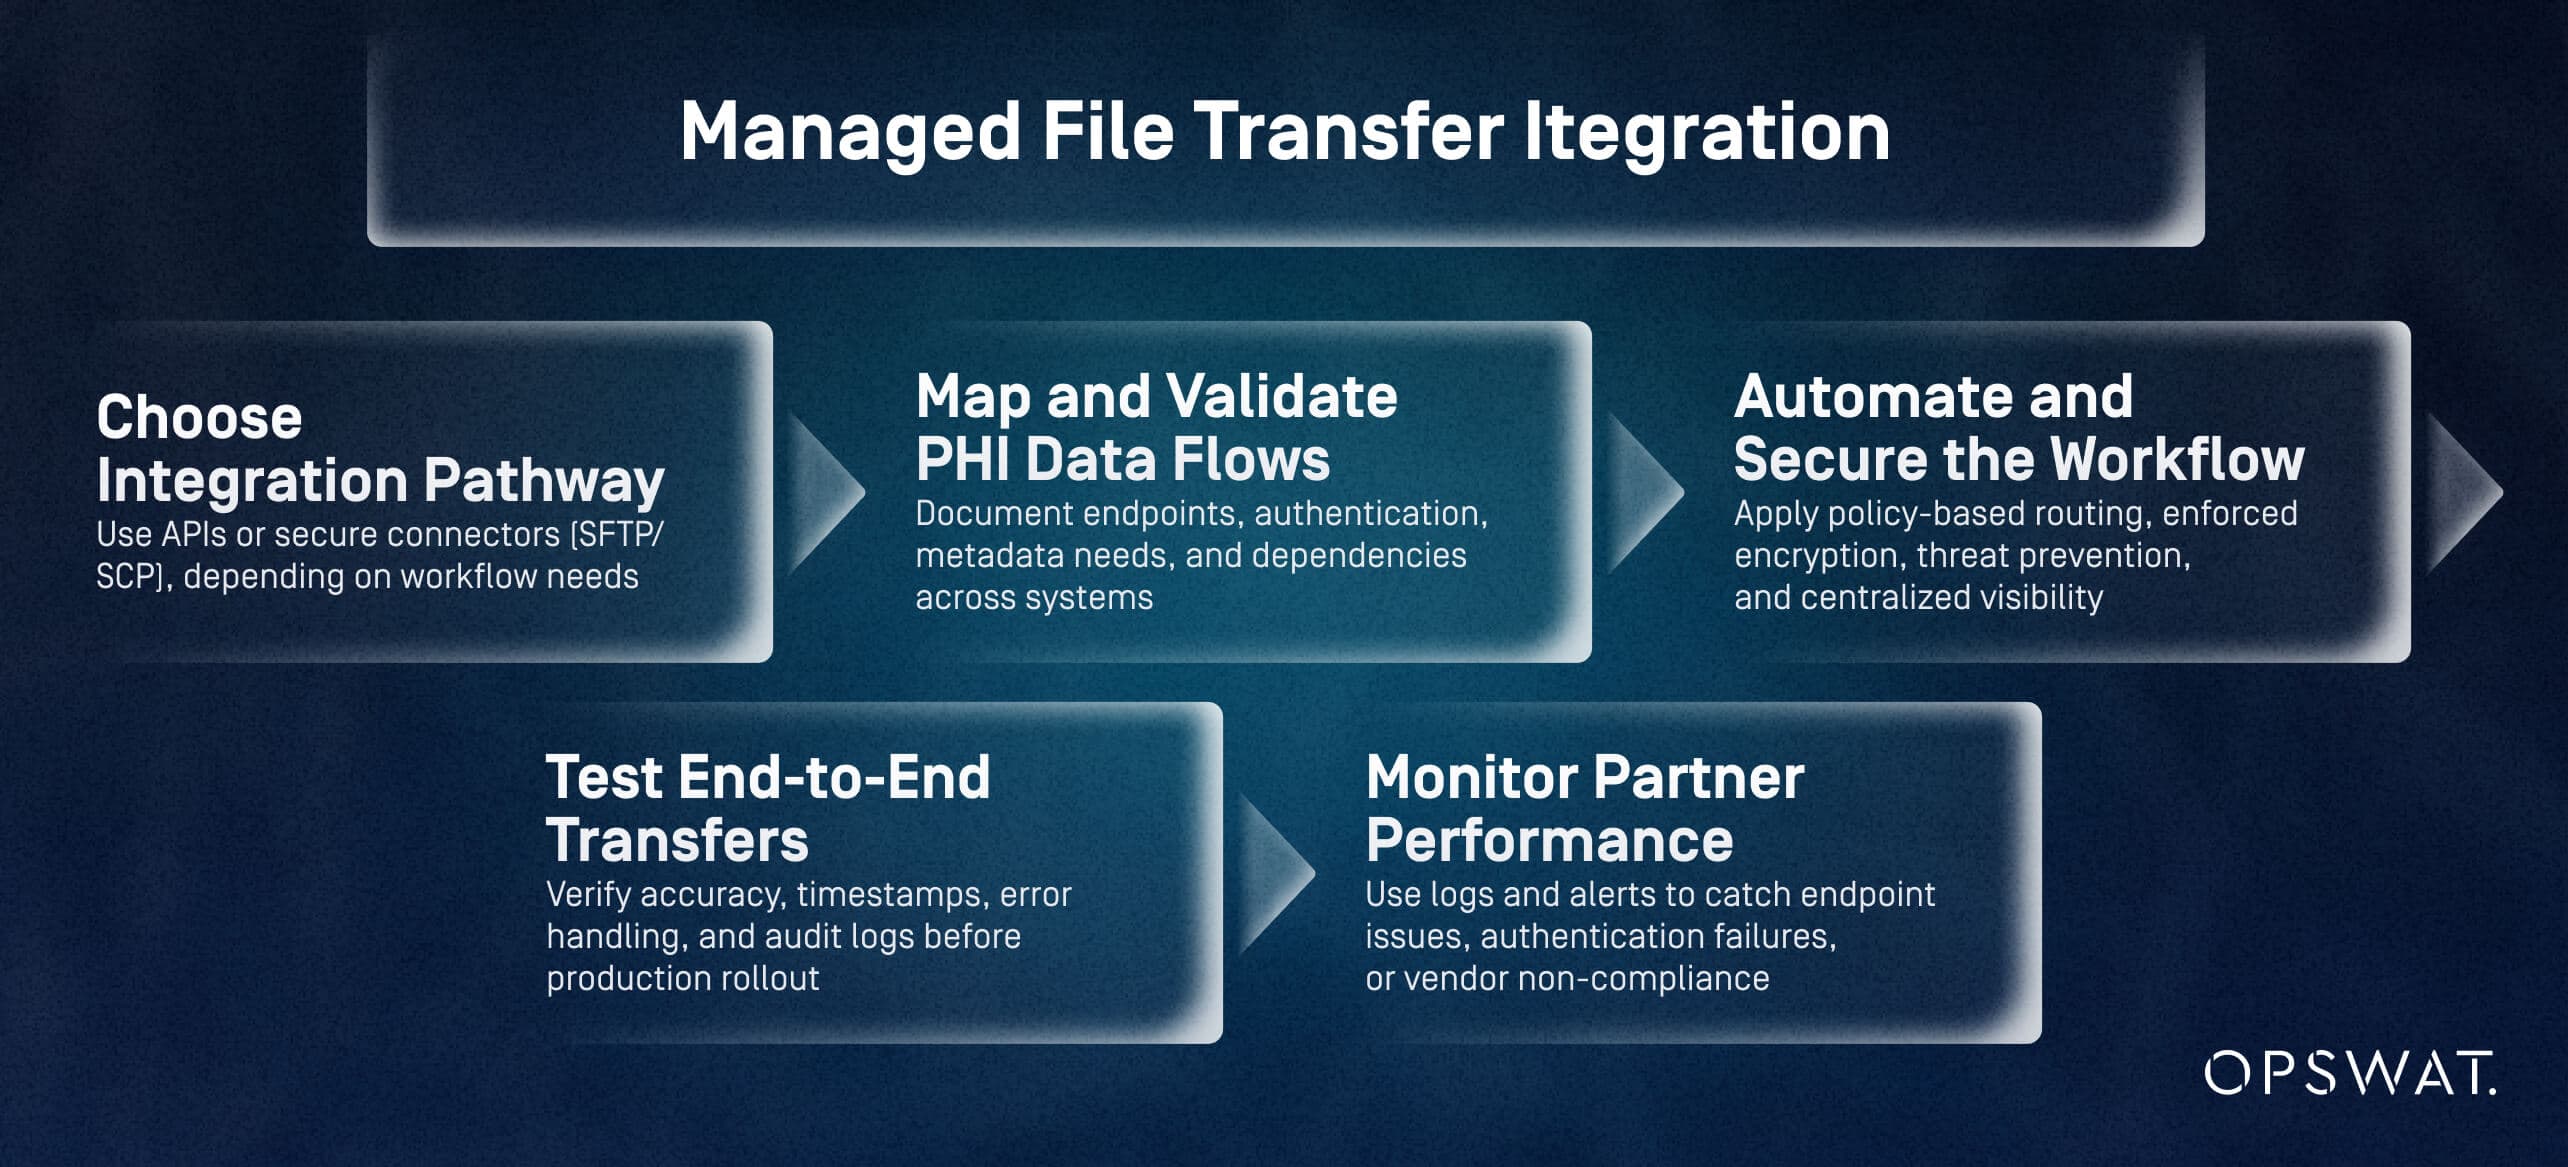
5 個步驟,輕鬆實現MFT 整合:
- 選擇整合路徑:根據工作流程需求,使用 API 或安全連接器(SFTP/SCP)
- 繪製並驗證個人健康資訊(PHI)數據流:記錄端點、驗證機制、元數據需求及跨系統依賴關係
- 自動化並保障工作流程安全:實施基於政策的路由、強制加密、威脅防護及集中化可視性
- 測試端對端傳輸:在正式部署前驗證準確性、時間戳記、錯誤處理及稽核記錄
- 監控合作夥伴表現:運用日誌與警示功能,即時偵測終端設備問題、驗證失敗或供應商違規狀況
從傳統檔案傳輸方法MFT的最佳實踐有哪些?
遷移MFT 的最佳實踐MFT 評估傳輸風險、繪製工作流程、驗證並行運行,以及在流程轉換期間完善治理機制。多數醫療機構從電子郵件、SFTP、手動上傳及共享資料夾等混合模式進行遷移。
有系統的遷移
- 分析風險並為工作流程設定優先順序:識別包含大量受保護健康資訊(PHI)或高風險的資料傳輸路徑(電子郵件、手動上傳、共用資料夾),並優先將其遷移
- 映射資料並準備新的工作流程:定義路由、命名規範、保留規則及系統依賴關係
- 分階段進行遷移並同步進行驗證:同時執行舊版與MFT 工作流程,並驗證資料完整性、路由及稽核日誌
- 優化並更新治理機制:根據汲取的經驗教訓,實施威脅防範措施、優化工作流程、更新政策,並對使用者進行培訓
衡量Managed File Transfer 醫療合規性與病患資料保護的價值
MFT 符合醫療保健MFT 能強化HIPAA合規性、降低資料外洩風險,並簡化個人健康資訊工作流程。透過實施加密技術、存取控制、威脅防禦及完整稽核軌跡,組織可同時獲得法規遵循與營運效益的雙重投資回報。
MFT 如何MFT 資料外洩風險與違規罰款?
MFT 緩解了個人健康資訊外洩的主要成因:未加密傳輸、未經授權存取、使用者操作失誤及記錄不足。醫療專用平台更運用先進威脅防禦技術進一步降低風險。
主要風險降低結果:
- 強制加密與存取控制
- 防範惡意軟體與零時差威脅
- 完整的稽核軌跡,支援HIPAA調查
- 降低監管處罰與補救成本的可能性
優化檔案傳輸流程的可量化成果有哪些?
從電子郵件、SFTP及手動工作流程轉向MFT 的組織,MFT 能在以下方面獲得效益:
合規準備狀況
- 更快速的證據檢索
- 全面、可匯出的日誌
營運效率
- 減少傳輸失敗
- 透過基於政策的自動化減少人工干預
減少錯誤與事件
- 減少誤傳檔案
- 透過即時警報早期偵測異常活動
威脅防範
- 進入臨床系統的有害檔案數量顯著減少
合規主管如何向利益相關者證明MFT 的價值?
利害關係人對風險、成本及營運影響作出回應。合規領導者可透過以下方式闡明價值:
關鍵訊息
- 透過強制實施的保障措施降低監管風險
- 降低違規風險與應對成本
- 更少的審計發現與更快的審計週期
- 提升運作可靠性與供應商協作
組織優先事項連結
- 病人安全:可靠的個人健康資訊傳輸可減少醫療延誤
- 財務穩定性:避免罰款與停機時間,保障利潤空間
- 組織信任:強化個人健康資訊保護,維護聲譽並提升合作夥伴信心
- 數位轉型:MFT 安全基礎
MetaDefender Managed File Transfer™ 是OPSWAT所提供的受管檔案傳輸(MFT )解決方案,透過加密、存取控制及詳細的稽核紀錄,協助企業符合法規要求。
若想了解該解決方案及其先進的威脅防禦技術如何強化 HIPAA 合規性、降低 PHI 外洩風險,並簡化您整個醫療保健生態系統中的安全協作流程,請立即聯繫OPSWAT 的專家,或申請產品示範。
常見問題
哪些頂尖的受管檔案傳輸解決方案能完全符合醫療保健機構的《健康保險可攜性與責任法案》(HIPAA) 規範?
實施加密、存取控制、政策自動化及完整稽核軌跡的解決方案,符合《健康保險可攜與責任法案》(HIPAA) 的規範要求。專為醫療保健領域設計的平台(例如MetaDefender Managed File Transfer)能提供額外的威脅防護與合規性報告功能,這正是通用工具常欠缺的優勢。
在醫療保健領域中,為確保符合《健康保險可攜性與責任法案》(HIPAA)規範,MFT 時應關注哪些功能?
強制加密、細粒度基於角色的存取控制、多因素驗證、詳細稽核記錄、基於政策的自動化、安全的第三方協作,以及進階威脅防護(例如:多重掃描、威脅偵測與響應、漏洞評估)。
在HIPAA合規性與安全功能方面,不同託管檔案傳輸供應商的表現如何比較?
許多供應商涵蓋加密與基礎日誌記錄功能,但醫療保健專用平台則額外提供監督審批機制、進階威脅偵測、詳細報告功能,以及符合高度涉及個人健康資訊環境所需的彈性部署模式。
在審計過程中MFT 提供哪些文件或稽核軌跡來證明符合《健康保險可攜與責任法案》(HIPAA)規範?
稽核記錄顯示使用者活動、檔案移動、系統事件、核准狀態、加密狀態及傳輸結果。MetaDefender Managed File Transfer 可匯出的集中式報告,供合規性審查使用。
如何在符合《健康保險可攜與責任法案》(HIPAA) 的託管檔案傳輸系統中,實作基於角色的存取控制與加密機制?
配置基於角色的存取控制(RBAC)以限制各角色對個人健康資訊(PHI)的存取權限,要求多因素驗證(MFA),並在所有工作流程中強制實施加密措施(例如 AES-256、TLS 1.2+)。HIPAA傳輸安全規範預設要求具備此類保護措施。
受管文件傳輸供應商是否提供業務合作夥伴協議(BAA),以及該協議應包含哪些內容?
是的。業務協約應明確定義個人健康資訊保護責任、違規通知要求、許可使用範圍,以及符合《健康保險可攜與責任法案》傳輸與存取控制保障措施的安全性要求。
醫療保健領域中符合《健康保險可攜性與責任法案》(HIPAA) 的遠端文件傳輸(MFT ,其典型成本與授權模式為何?
定價因部署模式(雲端、本地部署、混合部署)、使用量及附加技術而異。多數供應商提供訂閱制或永久授權方案;總成本涵蓋合規性報告、工作流程自動化及整合式威脅防護功能。
從傳統檔案傳輸方法遷移至符合HIPAAMFT 時,有哪些最佳實踐方案?
評估當前風險、繪製個人健康資訊工作流程、分階段遷移、執行平行驗證,並從第一天起整合進階威脅防護。隨著工作流程轉換,同步更新政策與培訓內容。
何謂符合 HIPAA 規範的檔案傳輸?
符合《健康保險流通與責任法案》(HIPAA)規範的檔案傳輸,是指透過一個平台傳輸受保護健康資訊(PHI),該平台會依照《HIPAA》安全規則的要求,對每次傳輸實施加密、存取控制及完整的稽核記錄。此類傳輸通常是透過受管檔案傳輸(MFT )平台來實現,而非透過電子郵件、FTP 或消費級檔案共享工具,因為後者無法可靠地保證這些安全措施。
