已發現使用 PDF 的新電子郵件活動
根據IBM的說法,電子郵件安全應該是重中之重,因為它仍然是資料洩露的頭 號初始攻擊媒介 。儘管如此,複雜的電子郵件攻擊繼續有效地利用人為因素,利用人為因素,今年 有82%的違規行為涉及人為因素。不幸的是,上個月發現了另一個使用 PDF 附件的惡意軟體分發活動,駭客找到了一種將惡意軟體走私到受害者設備上的新方法。
讓我們回顧一下攻擊是如何執行的
由 HP Wolf Security 發現 的新網路犯罪活動 利用不確定的使用者行為,透過 PDF 檔將 Snake Keylogger 分發到易受攻擊的端點上。
威脅行為者首先發送了一封主題為「匯款發票」的電子郵件,以誘騙受害者認為他們會因此而獲得報酬。當PDF被打開時,Adobe Reader提示使用者打開一個嵌入的檔案--一個DOCX檔--這可能是可疑的,但對受害者來說相當混亂,因為嵌入的檔案被命名為“已驗證”。這使受害者認為 PDF 閱讀器已掃描檔並且可以使用。
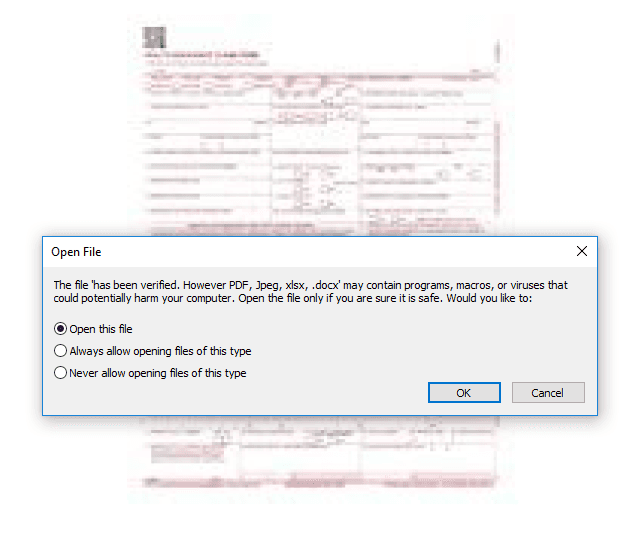
Word 檔案可能包含一個巨集,如果啟用該巨集,將從遠端位置下載富文本檔 (RTF) 並運行它。然後,該檔案將嘗試下載 Snake Keylogger 惡意軟體。
要使攻擊成功,目標端點必須仍容易受到給定缺陷的攻擊。然而,這一次攻擊者沒有發送惡意代碼,而是誘騙受害者下載它,繞過了基於檢測的閘道防禦。
網路安全社區認為,許多安全漏洞是可以避免的。例如,當前的漏洞是在 2017 年發現的,如果所有設備管理員都 保持其操作系統最新,則可以防止最近的一系列攻擊。
根據 Verizon 的 DBIR,企業資訊有四種主要途徑:憑據、網路釣魚、利用漏洞和殭屍網路。如果不能僅阻止其中一個元素,則可能導致網路入侵。在這種情況下,攻擊者使用了兩個元素進行攻擊:精心策劃的電子郵件網路釣魚騙局以誤導毫無戒心的使用者,以及利用漏洞安裝惡意檔。
常用的防護措施
由於新的網路犯罪活動使用電子郵件透過 PDF 檔將 Snake Keylogger 分發到易受攻擊的端點,因此由於以下原因,安全最佳實踐將無法正常工作:
- 漏洞利用會在幾天內出現,但組織需要數周或數月才能修補。
- 傳統的電子郵件安全解決方案難以防止零時差攻擊,因為沒有防病毒簽名來檢測它們。
- 沙箱 解決方案已成為高階威脅檢測的一種方法,但它們不太適合電子郵件,因為它們在交付前增加了額外的處理時間
- 除了對生產力的負面影響外,某些電子郵件安全威脅還可以逃避沙箱檢測。在本例中,應用了以下兩種方法:
- 操作延遲執行
- 特洛伊木馬和巨集
如果駭客想要確保他們的惡意軟體不會在沙箱環境中執行,那麼另一種常見的方法是等待最終使用者的交互。這可能是單擊滑鼠、在鍵盤上打字或打開特定應用程式——選項幾乎是無限的。對攻擊者來說,重要的是沙箱解決方案無法解釋這些操作。如果沒有此類使用者操作,沙箱解決方案將無法檢測到這些攻擊。
特洛伊木馬檔案幾乎與古希臘一樣古老,因此由於防病毒和沙箱解決方案,它們可以檢測到相當多的特洛伊木馬檔。一旦惡意軟體隱藏在啟用巨集的 Microsoft Office 檔案中,基於檢測的解決方案往往會失敗。對於攻擊者來說,基於巨集的攻擊的唯一缺點是它們需要最終使用者啟用它們,因此它們經常伴隨著社會工程攻擊。
零信任理念
組織應假定所有電子郵件和附件都是惡意的。常見的生產力檔案 (例如 Word 檔案或 PDF) 可能會感染惡意軟體和零時差攻擊,但封鎖電子郵件或 Word 檔案的存取是不切實際的。防毒與沙箱解決方案偵測進階攻擊的能力有限。正如我們在上面的攻擊中所看到的,只使用基於偵測的防護從根本上來說是錯誤的方法。取而代之,組織應該採用零信任的安全方法,使用主動式解決方案,將所有檔案視為惡意檔案並即時清除。這種已清除的附件可以立即傳送給使用者,因此不會妨礙企業的生產力,同時在背景中預留時間進行進一步的基於偵測 (或動態) 分析,如果分析成功,甚至可以將原始檔案傳送給使用者。

MetaDefender Email Security 就是這樣的解決方案。它提供了一種全面的方法來撤防附件、電子郵件正文和標題,方法是刪除所有潛在的惡意內容並將其重建為乾淨的檔。因此,這些檔是完全可用和安全的,為不安全的使用者提供足夠的保護,使其免受上述攻擊。
OPSWAT protects organizations from exploits and weaponized content without the need for detection. And it is 30 times faster than sandbox detection too!
如果您想詳細瞭解如何填補電子郵件安全漏洞以保護您的組織免受高階威脅,請下載我們的免費白皮書”最佳實踐 Email Security 和關鍵基礎設施保護”
Contact OPSWAT today and ask us how we can help improve your email security.