可攜式多媒體 對於許多組織來說,這是一個令人頭疼的安全問題,無論是USB、記憶卡、外部HDD、CD/DVD還是 行動電話。 USB 特別是攻擊有許多不同的形式,本古裡安大學的研究人員發現 29 種不同類型的 USB基於攻擊。其中之一是設備韌體升級 (DFU) 攻擊,它利用“支援 USB 標準,將本地合法韌體更新為惡意版本,“Catalin Cimpanu說。
在這篇文章中,我們將類比 DFU 攻擊,其中員工帶來了 USB 包含惡意韌體的驅動器將可執行檔案升級到公司網路,以及如何 OPSWAT的 MetaDefender Kiosk 可以説明防止此類攻擊。
開發攻擊
我們將利用 msfvenom,這是一種用於生成和編碼有效負載的常見漏洞利用工具,並提供一些高階選項來生成惡意韌體升級檔。
在這裡,我們類比的是 C2(命令和控制)伺服器在執行惡意負載時控制受害者系統的攻擊。有效載荷使用 shikata_ga_nai 或 SGN 進行編碼(在日語中意為“無能為力”),我們設置了一個 C2 伺服器,指定IP/PORT 用於演示目的。
危及系統
讓我們以一個真實世界的場景為例,其中員工將受損的韌體升級檔下載到 USB 來自不受信任的第三方,並將其帶入公司使用它。
如果出現這種情況會發生什麼 USB 驅動器是否插入系統並由用戶執行?
好吧,在員工插上這個的那一刻 USB 驅動器進入系統並運行它,此有效負載將連接回攻擊者控制的機器或 C2 伺服器。
讓我們看看它是怎麼回事。
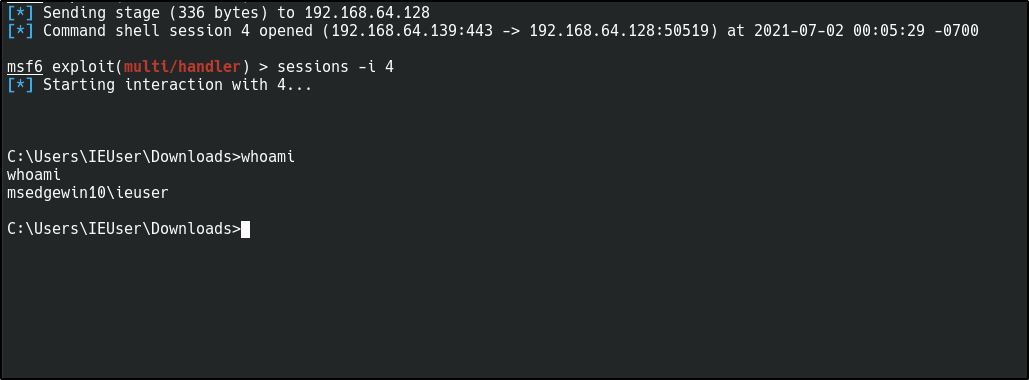
現在,我們已經從受害機器上獲得了shell命令行螢幕,並且可以作為攻擊者從 C2 伺服器執行我們想要的任何命令。
但問題是,我們能做些什麼來防止這種攻擊的發生嗎?
如何 MetaDefender Kiosk 有助於防止此類攻擊?
MetaDefender Kiosk 就像一個數位安全衛兵,在進入公司前檢查所有媒體是否有惡意軟體、漏洞和敏感資料。MetaDefender Kiosk 可安裝在安全設施的實體入口處,或進入空氣隔離網路的入口處。
現在讓我們看看它的實際效果。
我們將插入 USB 驅動器,其中包含 DFU 以及惡意檔到 MetaDefender Kiosk.
現在讓我們掃描整個 USB Drive 並觀察 MetaDefender Kiosk.
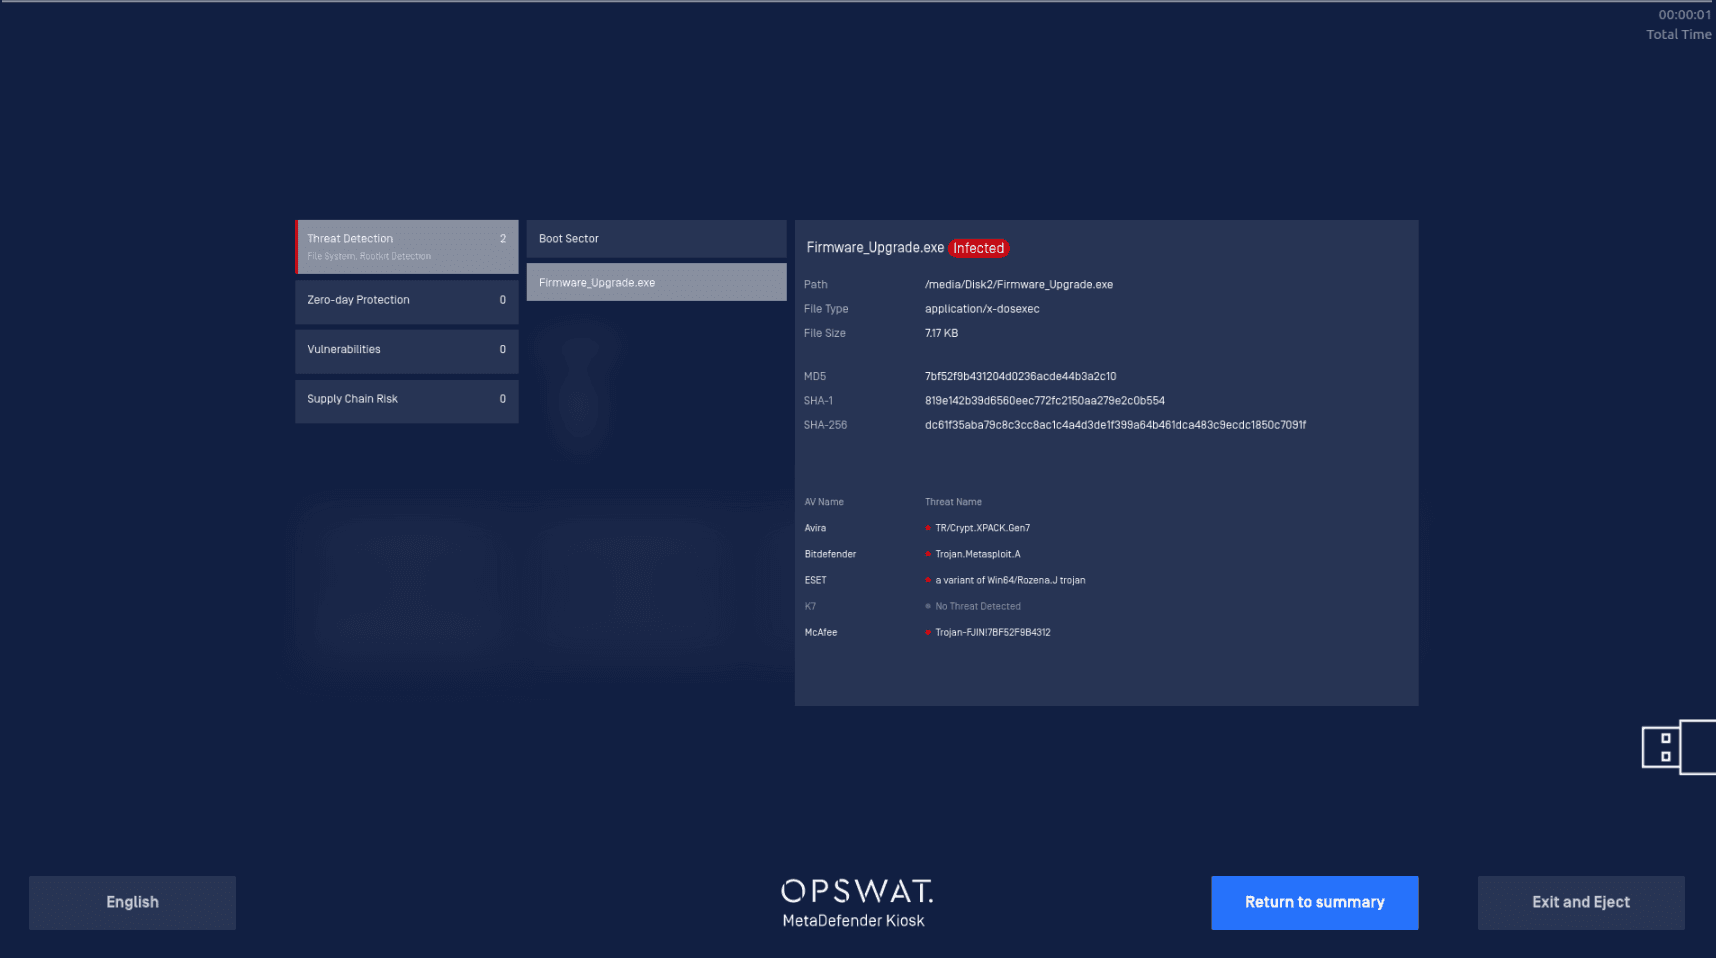
在幾秒鐘內,我們看到了一個很好的報告,說這個韌體升級檔實際上是惡意的,而且 MetaDefender Kiosk 已經遮罩了。
可以想像,還有更多 MetaDefender Kiosk 可以做來保護你的 OT/ICS(整合控制系統)和關鍵基礎設施環境,抵禦惡意軟體和零時差攻擊。這些環境中的大多數都是隔離的,只能透過使用可攜式多媒體設備進行更新,這些設備 MetaDefender Kiosk 可以在惡意軟體達到嚴重狀態之前進行審核、掃描和清理 OT 網路。 OPSWAT MetaDefender Kiosk 利用頂級網路威脅阻斷技術,例如:多防毒引擎掃描引擎、引導扇區掃描、深度檔案無毒化 (CDR)、主動資料外洩防護 (DLP)、檔案型案的漏洞評估和檔案原產地檢查,以降低風險並加強合規性。
其他感興趣的相關文章:
