據報導,有 69% 的辦公室員工使用個人筆記型電腦工作,而專家預測到 2030 年,將有 5,000 萬至 8,000 萬辦公室工作需要遠端執行,因此確保組織資源的遠端存取安全已變得非常重要。遠端員工通常會從公共網路存取公司資源,或使用可能包含惡意軟體的裝置,導致81% 的企業因某種形式的惡意軟體而遭受端點攻擊,例如資料外洩和敏感資料洩漏。
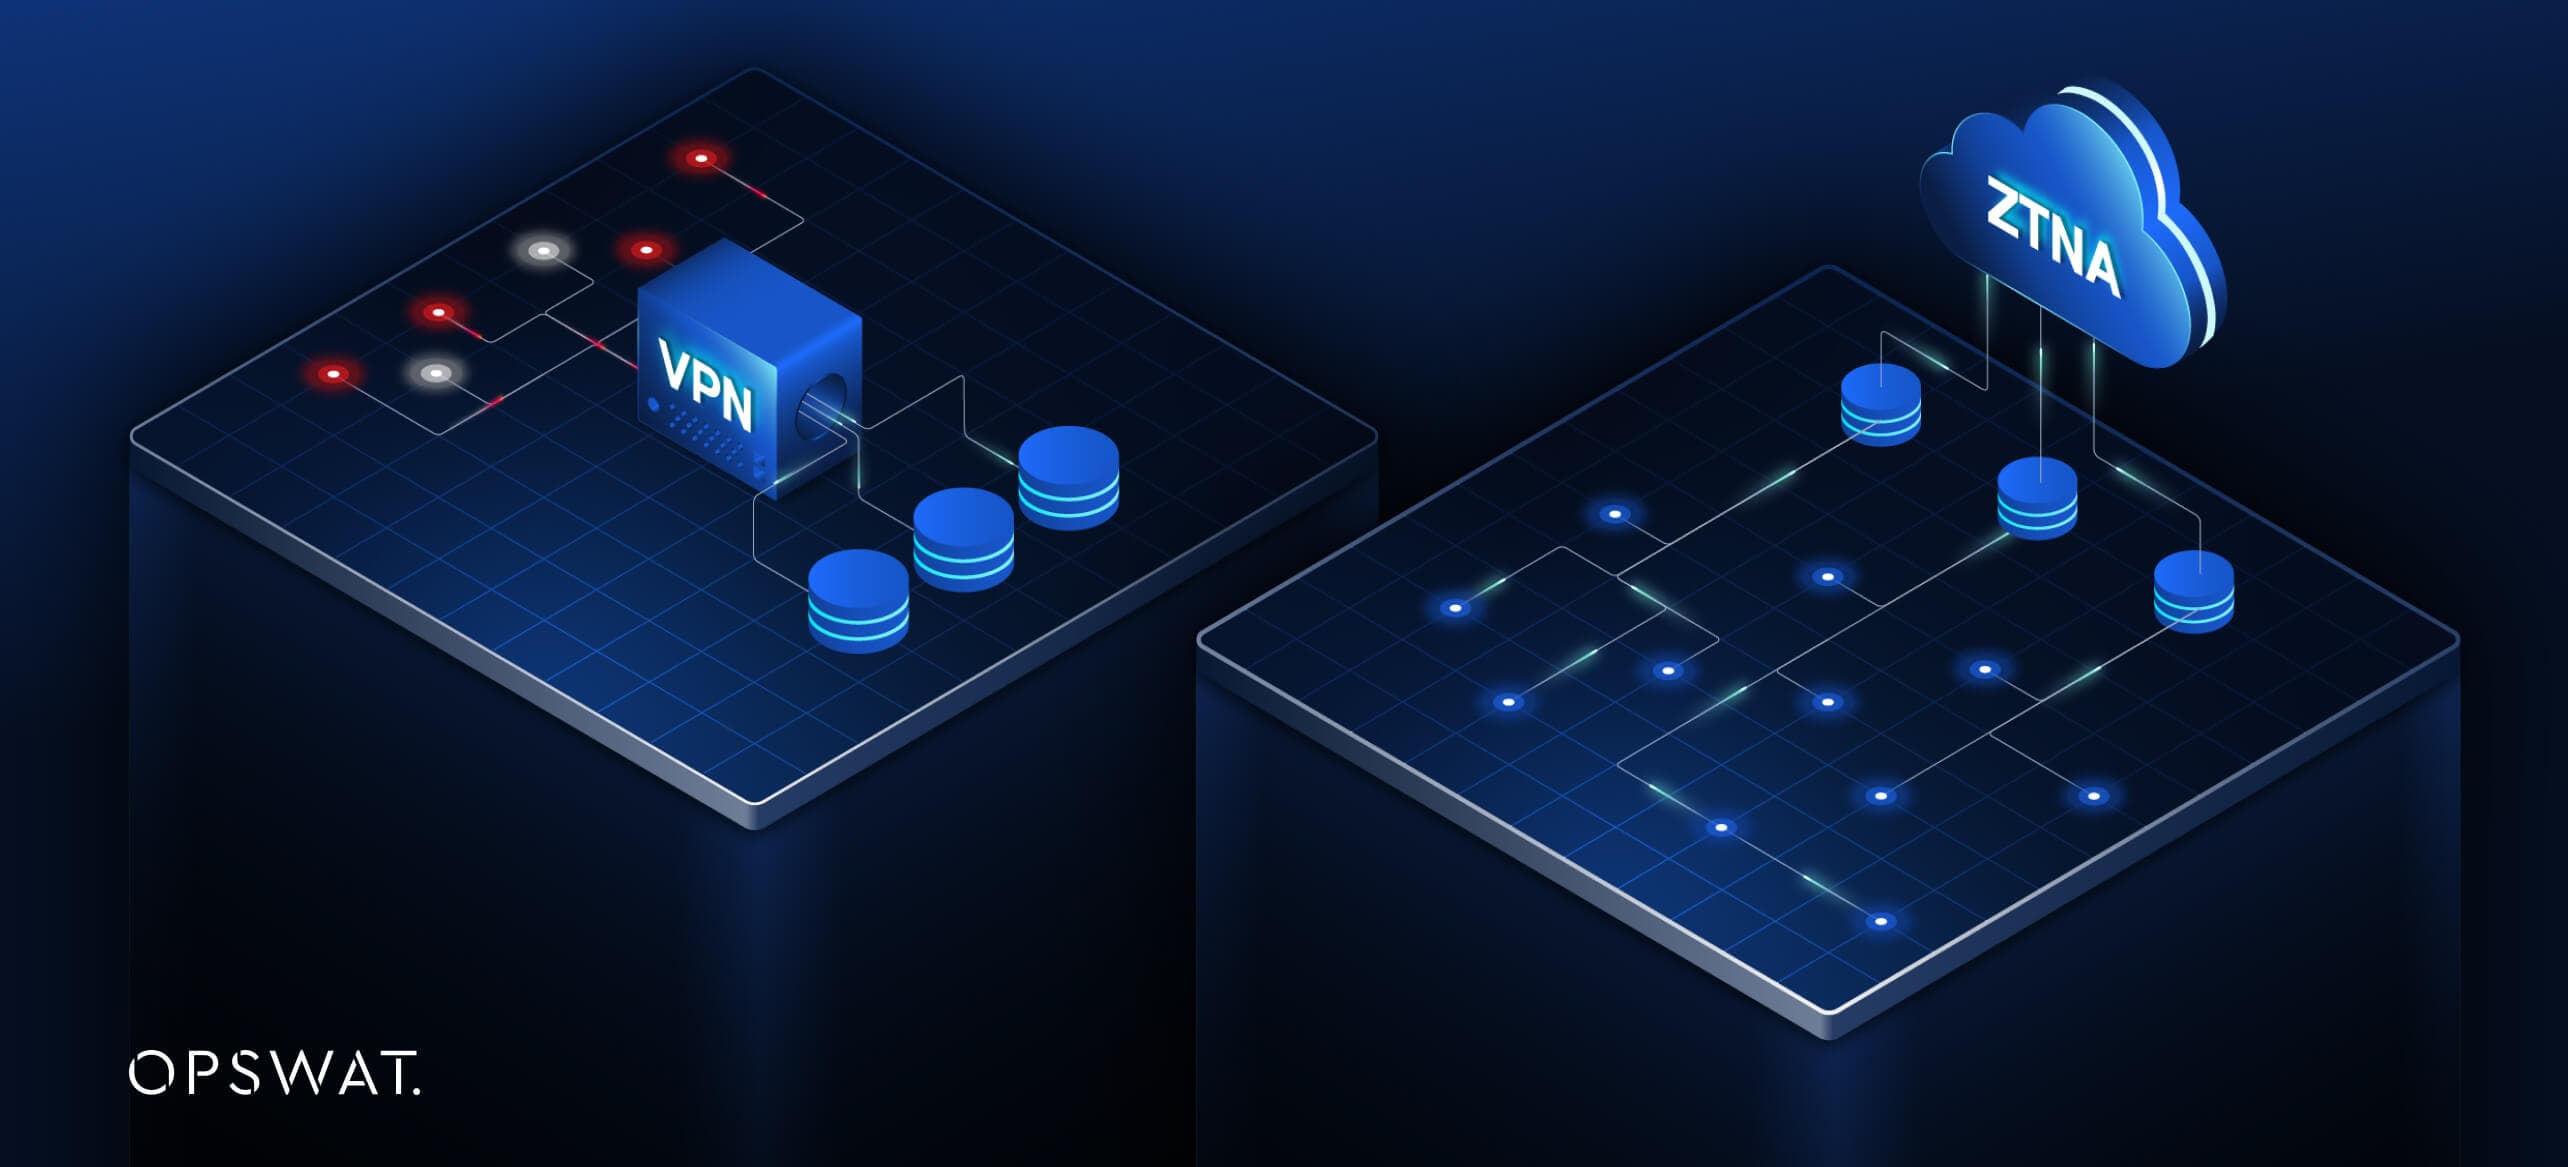
最常見的兩種安全存取方法是 VPN(虛擬私人網路)和 ZTNA(零信任網路存取)。VPN 是一種集中式的方法,在透過中央伺服器將資料傳輸至網路之前,會先對使用者進行驗證。ZTNA 提供對使用者授權存取的網路內特定資源的直接安全存取。
什麼是 VPN?
VPN 是一種技術,旨在透過互聯網在使用者的裝置和網路之間建立安全的加密連線。VPN 資料安全性的基礎是為裝置和網路間傳輸的資料建立加密隧道。
VPN 最初是由微軟於 1990 年代開發的,當時該公司推出了PPTP(點對點隧道協定)。隨著網際網路的發展以及網路攻擊手段日益精進,無論是組織還是個人,使用 VPN 的情況都日益增加。它已成為各類企業應用中不可或缺的解決方案,包括提供對內部資源的安全遠端存取、將分支機構與總部連接起來,以及在商務旅行期間強化隱私保護。
VPN 如何運作?
VPN 首先會驗證使用者的身份,通常使用密碼或雙重認證。接著,VPN 客戶端和伺服器會進行握手(handshake),這個過程會使用 L2TP、IKEv2 或 OpenVPN 等 VPN 通訊協定,確認資料的加密和解密方法。在會話期間,資料封包會被封裝,並在可能不安全的網路中安全傳輸。
VPN 有兩種主要類型:遠端存取和站點對站點。遠端存取網路供個人連線至遠端網路。站點對站點網路則是透過在多個地點之間建立安全、加密的連線,將整個網路連結在一起。
VPN 允許經過認證的使用者存取整個網路。這種方法有其缺點,因為它增加了威脅者可利用的攻擊面,這導致許多組織尋求限制性更高的解決方案,以提供安全的網路存取。
什麼是 ZTNA?
ZTNA 是基於零信任原則的現代安全網路存取解決方案。在 ZTNA 網路中,預設不信任連線的裝置。它無法知道其他資源,例如應用程式和伺服器,除了那些它被授權連線的資源。ZTNA 中的使用者存取是在根據身分、裝置狀態和合規性評估每部裝置的安全狀態後才授予的。
隨著 ZTNA 越來越受歡迎,它已被組織採用為管理雲端環境安全存取的強大解決方案。ZTNA 的有條件存取不會透過中央網路路由資料,因此對於擁有分散式團隊的組織而言,ZTNA 是非常有利的解決方案。
ZTNA 如何運作?
ZTNA 的安全模型建立在假設網路周界內外都不信任的基礎上。在允許存取特定資源之前,ZTNA 會個別驗證每位使用者和裝置。此過程會驗證使用者的身分,並評估裝置的安全狀況,以確保只允許符合規定且經授權的裝置存取。
每次存取時,ZTNA 都會持續應用情境安全檢查,例如評估位置、裝置健康狀況及其他風險指標。使用者驗證採用多種技術,包括MFA (多因素驗證)和 IAM (身分與存取管理)。它透過各種方法進一步評估裝置安全性,例如檢查惡意軟體、確認最近的安全更新,並確保端點防護已啟用。
ZTNA 採用最小權限原則,僅允許存取每個階段所需的資源。這與授予整個網段存取權的 VPN 形成對比,因為 VPN 可能會將非必要的應用程式和資料暴露給使用者。
ZTNA 解決方案的優勢
ZTNA 只允許存取必要的資源,以減少攻擊面。如果發生安全漏洞,其政策可限制敵人的橫向移動。
使用者從自己的裝置透過 ZTNA 安全地存取應用程式,只需最少的設定,無需依賴特定軟體。除了 ZTNA 的情境安全檢查的安全優勢外,它也不需要使用者逐一重新驗證每個應用程式。
ZTNA 的設計非常適合雲端和混合環境,讓管理員更容易新增或移除應用程式,以及修改使用者的存取權限。
使用者可直接連線至應用程式,無須路由至中央伺服器,因此延遲時間較短,效能較佳。此方法可避免 VPN 解決方案在高網路流量下偶爾出現的瓶頸問題。
每個使用者連線的粒度存取控制可保證每個使用者能存取哪些資源。
ZTNA vs VPN:比較
安全模式
- VPN:使用者只需驗證一次,然後便可建立整個網路的信任。
- ZTNA:每個會話都需要驗證,著重於使用者和裝置的持續性、情境驗證。
細緻的存取控制
- VPN:連線在驗證使用者身份後,授予整個網路的存取權,增加了攻擊面和資料外洩的風險。
- ZTNA:根據上下文安全政策,提供對特定應用程式或資源的粒度存取。
效能與擴充性
- VPN:在大量資料傳輸和同時連線的使用者增加時,使用者可能會感到效能較慢。它會透過多個伺服器將資料傳送到資料中心的一個中央點,因此較難配合雲端環境進行擴充。
- ZTNA:其直接到應用程式的方式不需要集中連線,並提供更好的效能,因此更適合在雲端環境中擴充。
用戶體驗
- VPN:需要終端使用者在本機上安裝用戶端軟體。對許多使用者來說,安裝和設定 VPN 用戶端軟體可能是一項挑戰。此外,在網路流量高的時候,較慢的連線速度也可能導致挫敗感及工作效率降低。
- ZTNA:它的複雜性大多與初始設定有關,而初始設定則由 IT 和雲端專業人員處理。在使用者層面上,一旦終端使用者通過驗證,連線就會成為順暢的體驗,提供更快速且無縫的必要應用程式存取。
遠端工作人員的適應性
- VPN:對公司資源的廣泛存取可能不適合從多個地點連線到公司網路的動態、可擴充的遠端工作團隊。
- ZTNA:適用於遠端員工的安全存取,無需安裝用戶端應用程式,僅能存取必要的資源。
企業的主要考慮因素
對可擴充性有持續需求的企業環境,例如 SaaS、金融科技和人工智慧服務,可能會發現 ZTNA 更為合適,因為它能夠隨著雲端環境進行擴充。VPN 可能會為這些環境增加挑戰,因為它們需要具備不同技能組合的專家進行持續維護和可用性管理。
由於 ZTNA 可將網路內的橫向移動減至最低,因此是強化 BYOD 政策以及支援第三方存取的系統的首選解決方案。然而,由於 ZTNA 解決方案的新穎性,它們可能缺乏對傳統系統的支援。在這種情況下,VPN 對於保護傳統應用程式的存取更為有利。
ZTNA 對於團隊分佈在不同地理位置的組織而言,是一個有利的解決方案。當談到 Zero Trust Network Access vs VPN 時,其分散式直接存取模式可降低延遲且無瓶頸。
有些組織基於特定的合規要求或業務模式,對內部基礎架構進行大量投資。這樣的投資會讓 VPN 解決方案的採用變得更容易,因為操作和維護 VPN 所需的基礎架構將會存在,並由組織內部控制。
總結:關鍵OT系統受到保護 服務不間斷
遠端員工和分散式團隊的快速增加,讓組織開始考慮改善遠端存取的安全性。ZTNA (零信任網路存取) 和 VPN 是兩種最受歡迎的遠端安全存取解決方案。透過瞭解您組織的需求以及每種解決方案的運作方式,您可以做出明智的決策,決定在組織內採用哪一種解決方案。
MetaDefender IT Access™是 MetaDefender® Access Platform 的保護 Access 模組,可確保從任何裝置到雲端和傳統應用程式的存取安全性。透過保護 雲端 Access 與 SAML IdP 整合和 Software Defined Perimeter (SDP),您的網路可以遵守法規、利用最少權限模式,並降低網路攻擊面。瞭解MetaDefender IT Access 如何增強可視性和防止未經授權的網路存取。
