我們正在進入虛擬軍備競賽的新階段。攻擊者創建高度規避的自適應惡意軟體來躲避檢測軟體。網路犯罪分子正在孜孜不倦地利用應用程式漏洞並未經授權存取有價值的資料。這就是為什麼應用程式安全 (AppSec) 最佳實踐對於理解和遵循至關重要的原因。
我們已向軟體安全專家 Vincent Lin 和 YiYi Miao 諮詢了實施經過驗證的應用程式安全性的最佳實踐建議。在他們的説明下,我們深入研究了最有效和最實用的方法來保護您的應用程式並保護您的組織免受網路威脅。
應用程式安全重要提示:
1. 瞭解應用程式安全 (AppSec) 的重要性
日益增長的威脅形勢
網路安全威脅在不斷發展,攻擊者使用越來越複雜的方法來破壞系統和竊取資料。 預計到 2025 年,全球網路犯罪造成的損失將達到每年 10.5 萬億美元,這使得安全成為一個關鍵問題。
Vincent Lin 是為關鍵基礎設施保護 (CIP) 創建安全軟體的專家,他解釋說:“近年來,威脅形勢發生了巨大變化。有些演員的唯一意圖是闖入電腦系統和網路以破壞它們,無論是為了好玩還是為了利潤。有很多後果,但最終會讓組織付出代價併產生業務風險。
遵守行業法規
各行各業都有針對應用程式安全的法規和標準,例如針對醫療保健的 《健康保險流通與責任法案》(HIPAA) 和針對金融行業的 支付卡行業資料安全標準 (PCI DSS)。 實施強大的安全實踐可支持合規性並避免巨額罰款。
軟體安全專家 Yiyi Miao 表示:“對所有員工和承包商實施 HIPAA 技術合規法規對任何醫療保健組織來說都是一個挑戰。當您考慮到組織中越來越多地使用自帶設備 (BYOD) 時,它很快就會變成一種無法控制的情況。
2. 建立威脅模型
應對這些挑戰的關鍵一步是瞭解您面臨的風險。威脅建模是保護應用程式的必要步驟。它涉及安全團隊發現應用程式中的潛在威脅和漏洞,以便您可以確定安全要求的優先順序,並在設計應用程式時考慮到安全性。按照以下步驟為應用程式安全創建威脅模型:
- 確定資產及其價值:威脅建模的第一步是找到應用程式旨在保護的資產。這可能包括資料、硬體、軟體和其他資源。一旦你意識到這些資產,你就應該決定它們對組織的價值,並相應地優先考慮它們。
- 識別潛在威脅:下一步是查找應用程式的潛在威脅。這可能包括駭客攻擊、內部威脅和實體安全風險。考慮每個威脅對應用程式的潛在影響,並根據其可能性和嚴重性確定其優先順序。
- 查找漏洞:發現潛在威脅後,應在應用程式中查找漏洞。這可能包括軟體代碼、網路基礎設施、第三方庫和使用者介面中的漏洞。根據這些漏洞對應用程式安全性的潛在影響確定這些漏洞的優先順序。
- 評估每個威脅的可能性:發現潛在威脅和漏洞後,評估每個威脅發生的概率。這可以幫助您確定安全要求的優先順序,並確保您的應用程式旨在抵禦最嚴重的威脅。
- 緩解策略:最後,制定緩解策略以解決應用程式中的潛在威脅和漏洞。透過實施存取控制、加密和其他安全措施,防止可能的攻擊。
請記住,威脅建模是一個持續的過程,因此必須根據威脅建模的結果不斷評估和改進應用程式安全措施。
3.建立保護 軟體開發生命週期 (SSDLC)
為您的組織設定威脅模型後,開發團隊可以為您的應用程式開發流程實施安全軟體開發生命週期 (SSDLC) 。 Lin 解釋:「SSDLC 是一個由一系列開發軟體產品的計畫活動組成的過程。SSDLC 將安全性融入軟體開發生命週期的每個階段,包括需求收集、設計、開發、測試和操作/維護。 」
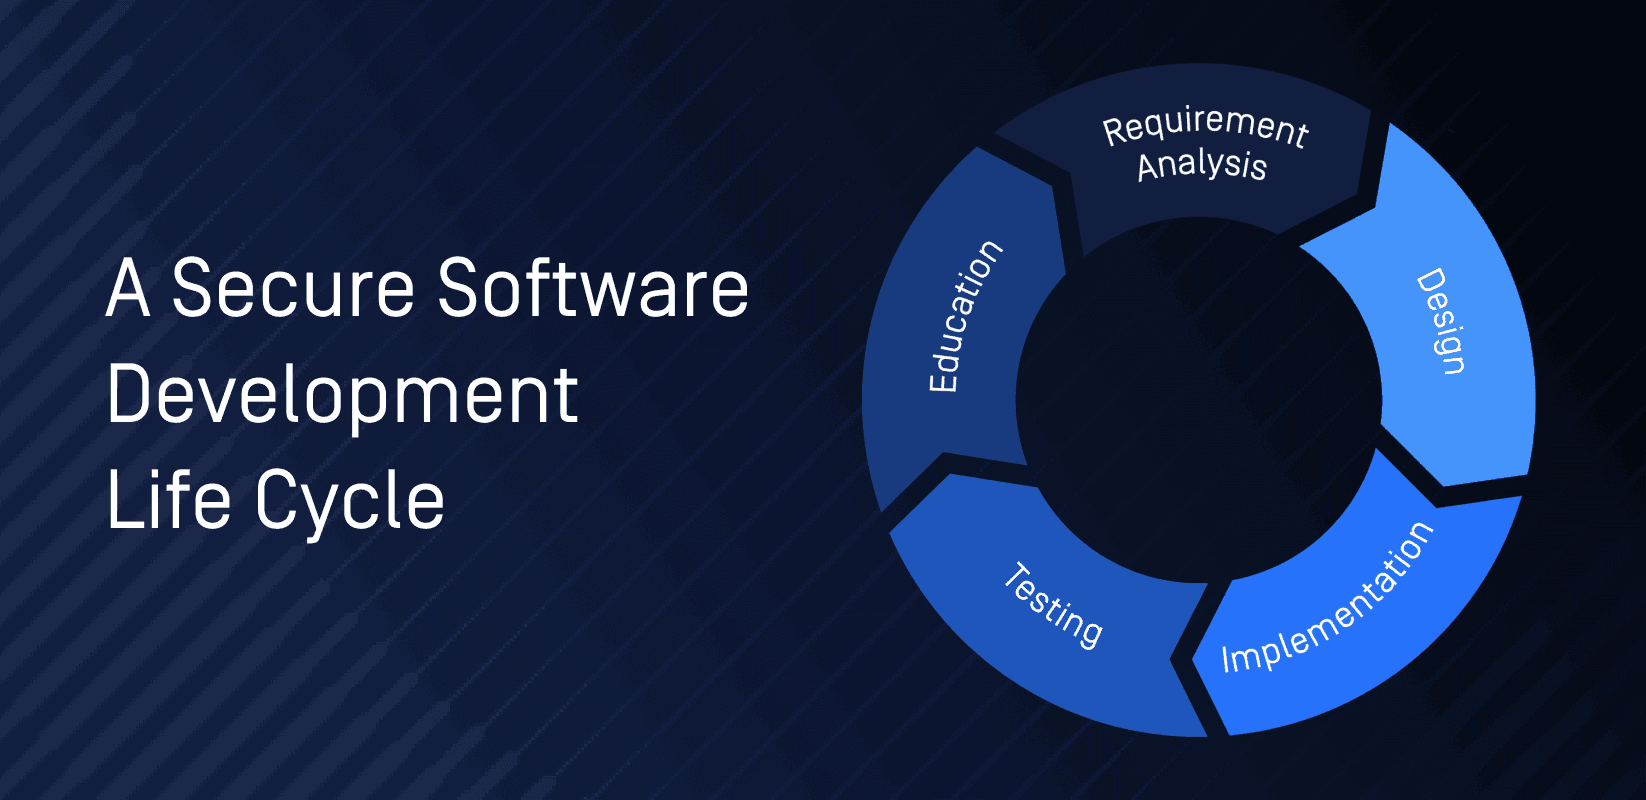
將安全性整合到每個階段
在整個開發過程中貫徹安全措施,對於確保應用程式安全計畫的有效性至關重要。這包括:
- 需求收集: 清楚定義應用程式的安全需求,例如資料加密、使用者驗證和存取控制。
- 設計: 開發安全應用程式架構,減少攻擊面並納入安全控制。
- 實施: 使用安全的編碼實務,並遵循業界標準準則,例如 Open Worldwide Application Security Project (OWASP) Top Ten,以盡量減少程式碼中的漏洞。
- 測試: 定期執行應用程式安全測試,包括滲透測試、弱點掃描和程式碼檢查,以找出並修復安全漏洞。
- 部署: 針對應用程式的生產環境實施適當的安全措施,例如安全的伺服器組態和網路保護。
- 維護: 定期更新您的應用程式並打上修補程式、監控安全事故,並隨時回應新出現的威脅。
4. OWASP的基本網路應用程式安全最佳實踐
網路應用程式是當今最常用的應用程式之一。 網路應用程式安全 對於任何想要保護其資料和聲譽的組織都至關重要。開放 網路應用程式安全專案 (OWASP) 提供來自安全團隊和專業人員的指導。不幸的是,許多組織仍然需要實施這些 最佳實踐。
OWASP 提供開源資源來增強 網路應用程式的安全性。以下是他們的一些最佳實踐:
- 確保在處理之前驗證所有用戶輸入。這包括檢查資料類型、長度、格式和範圍是否正確。透過實施輸入驗證,可以防止一系列漏洞,例如 SQL 注入和跨網站腳本 (XSS)。
- 使用強身份驗證和授權機制來控制對應用程式的存取。這包括使用安全的密碼儲存機制、雙因素身份驗證和其他安全措施來防止未經授權的存取。
- 遵循安全編碼實踐,以最大限度地降低漏洞風險。這包括使用安全編碼技術、避免不安全的功能以及使用經過安全審查的框架和庫。如果確保擁有安全代碼,則可以防止緩衝區溢出和格式字串漏洞。
- 確保錯誤消息不會洩露敏感資訊並記錄所有與安全相關的事件。這包括失敗的登錄嘗試和其他可疑活動。透過記錄與安全相關的事件,您可以快速檢測和回應安全事件。
- 使用安全會話管理技術來防止會話劫持和其他攻擊。這包括使用安全會話 ID、強制執行工作階段超時,以及在用戶註銷或一段時間不活動後使會話失效。透過實施安全會話管理,您可以防止攻擊者存取敏感資訊或採取未經授權的操作。
- 實施強大的加密和解密技術,以保護傳輸中的資料和靜態資料。這包括使用行業標準演算法和密鑰長度,以及正確保護加密金鑰。透過實施強加密,可以防止攻擊者存取或修改資料。
- 使用存取控制機制來限制對敏感資源和功能的存取。這包括確保使用者僅具有執行任務所需的許可權,以及在每個應用程式級別實施存取控制。您可以透過實施存取控制來防止對資料或功能進行未經授權的存取。
- 定期執行安全測試,包括滲透測試和漏洞掃描,以識別和解決安全漏洞。使用自動化工具和手動技術來確保您的應用程式是安全的。
- 遵循安全部署實踐,以防止安裝和配置過程中的安全風險。這包括使用安全協定、避免預設設置以及根據最佳實踐配置安全設置。
- 制定事件回應計劃,以快速有效地回應安全事件。這包括確保所有工作人員都瞭解該計劃及其在其中的作用,並定期執行該計劃以確保其有效。
這些最佳實務可協助確保 網路應用程式的安全,並保護組織的資料和聲譽。但是,您需要在組織中實行以安全為重點的文化,將最佳實作落實到位。
5. 擁抱安全意識文化
面向開發人員的安全培訓
開發人員在 DevSecOps(開發、安全和營運)中起著至關重要的作用,因為他們編寫的代碼可以創建或防止漏洞。為您的開發團隊提供定期安全培訓,包括安全編碼實踐、對常見攻擊媒介的意識以及行業特定的合規性要求,這一點非常重要。
開展安全意識計劃
強大的安全文化不僅限於開發團隊。教育所有員工瞭解安全的重要性及其在維護安全方面的作用。定期開展安全意識計劃,涵蓋識別網路釣魚攻擊、使用強密碼和報告可疑活動等主題。
6. 實施強大的身份驗證和存取控制機制
使用多重身份驗證 (MFA)
MFA 透過要求使用者在存取應用程式之前提供多種形式的標識來增加額外的保護層。使用基於知識(密碼)、基於擁有(令牌)和基於固有(生物識別)因素的組合來實施 MFA。
應用最小特權原則
最小特權原則將使用者存取許可權限制為僅使用最低限度的必要資源和許可權。實施基於角色的存取控制 (RBAC) 以定義和實施適當的使用者存取級別。
7. 保持應用程式更新和修補
隨時瞭解漏洞和補丁
定期監控行業來源,例如供應商網站和安全文章,以獲取有關新漏洞和補丁的資訊。訂閱安全郵件清單和漏洞通知服務,及時瞭解最新威脅。
實現 Patch Management 過程
開發用於評估、測試和及時部署補丁的補丁管理。如果修補程式引入新問題或衝突,此過程應包括回滾計劃。
補丁管理專家 Russ Miller 解釋說:“掌握永無止境的漏洞 補丁流具有挑戰性,尤其是對於大型企業而言。然而,時間至關重要,大多數組織都為潛在對手提供了充足的攻擊時間。
8. 定期監控和審核您的應用程式
實施持續監控
持續監控應用程式的安全事件和異常情況,例如未經授權的存取嘗試、資料洩露和可疑活動。使用入侵檢測系統 (IDS)、安全資訊和事件管理 (SIEM) 解決方案以及應用程式效能監控 (APM) 工具等安全工具深入瞭解應用程式的安全狀態。
定期進行安全審計
定期執行安全審核,以評估安全措施的有效性。這些審核應包括內部和外部評估的組合,例如滲透測試、漏洞掃描和合規性審查。
9. 利用加密和 保護 資料儲存
加密資料
使用加密來保護傳輸中的資料和靜態資料。實施安全套接字層 (SSL) 或傳輸層安全性 (TLS) 等協定以實現安全的資料傳輸,並使用高階加密標準 (AES) 等加密演算法進行資料儲存。
遵循資料儲存最佳實踐
採用 安全資料儲存的最佳實踐,例如將敏感資料與其他資料隔離,使用安全的資料庫配置,以及定期備份資料以防止資料丟失。
10. 利用預防和檢測技術
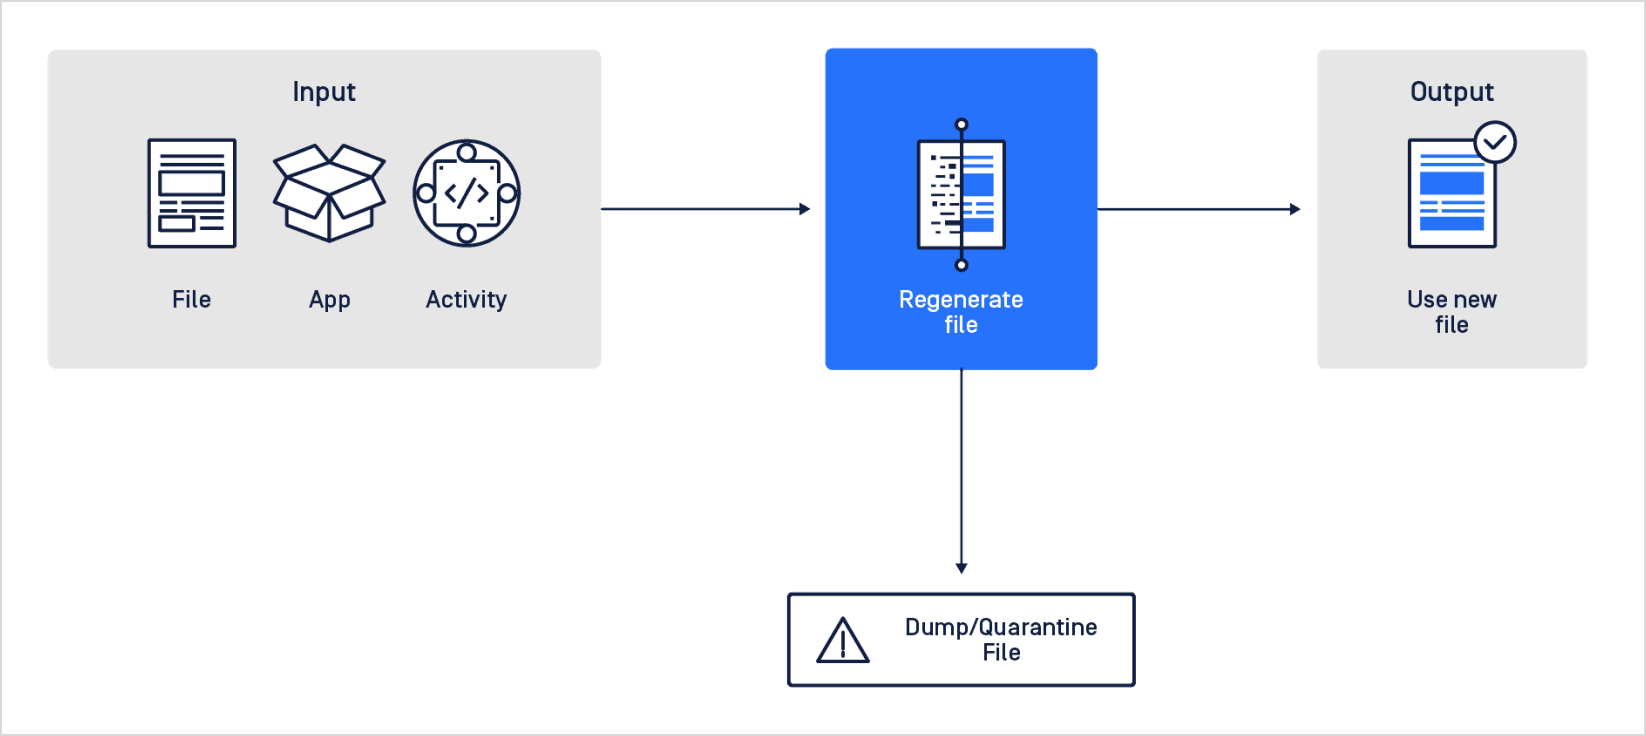
最新的主動技術提供了一種更有效和高效的方法來 保護組織 免受檔案上傳威脅。
選擇利用高階自動化功能(如 內容撤防和重建、機器學習、 沙箱和多掃描引擎)的技術,以提供針對檔案型案的攻擊的全面防禦。借助這些技術,組織可以自動掃描和分析上傳的檔,包括電子郵件、附件和存檔,以檢測和防止惡意軟體、 零時差漏洞和其他威脅。
確保這些技術(包括人工智慧、行為分析)和用戶行為分析也可以增強 檔案上傳安全性。透過利用這些技術,組織可以更深入地瞭解其網路,檢測異常行為,並在潛在威脅造成傷害之前主動預防它們。
11. 雲端 應用程式安全最佳實踐
隨著越來越多的組織將其 網路應用程式遷移到雲端中, 雲應用程式安全性 已成為一個關鍵問題。業界競相開發最佳實踐,以説明您保護雲端運算的應用程式。以下是一些範例:
- 確保雲端應用程式的安全設定。這包括使用強大的驗證和授權機制、配置網路安全控制,以及確保加密可保護傳輸中和靜止的資料。
- 使用 身份和存取管理 (IAM) 解決方案來管理 使用者身份和對雲應用程式的存取。這包括使用多重身份驗證、基於角色的存取控制和監視用戶活動。
- 實施強大的資料安全措施來保護雲端運算的資料。這包括加密、存取控制以及監控資料存取和使用方式。確保了解 責任共擔模型 以保護 Web 應用。
- 實施漏洞管理實踐,以識別和解決雲應用程式中的安全漏洞。這包括定期掃描漏洞並儘快修補已知 漏洞 。
- 選擇具有強大安全措施的雲供應商。這包括確保提供者提供強大的實體安全性、網路安全和存取控制。
- 對雲應用程式實施持續監控,以快速檢測和回應安全事件。這包括監視異常用戶活動、網路流量和系統活動。
遵循這些雲端安全最佳實踐有助於確保雲端運算的應用程式安全並免受潛在威脅。及時瞭解最新的安全威脅和趨勢,並不斷評估和改進雲端安全措施至關重要。
12. 保護 在網路參數上針對惡意軟體
使用 ICAP (Internet Content Adaptation Protocol)是防止惡意檔案上傳的強大方法。 ICAP 使組織能夠即時掃描和分析內容,使他們能夠在惡意檔到達預期目的地之前識別和阻止它們。透過整合 ICAP 借助現有的網路設備(如 網路應用程式防火牆、反向代理和 SSL 檢查器),組織可以無縫地為其網路添加一層保護。
此外 ICAP的內容轉換和轉換功能使組織能夠實施策略並修改傳輸中的內容,從而對透過其網路的資料流進行精細控制。透過利用 ICAP,組織可以有效地保護其網路參數並防止惡意檔案上傳,從而改善其整體網路安全態勢。
13. 應用安全測試
測試是任何安全計劃的關鍵部分。 測試 有助於在攻擊者利用潛在安全風險之前發現並解決這些風險。可以進行多種類型的應用程式安全測試,例如漏洞掃描、滲透測試和代碼審查。這些測試有助於識別漏洞,例如 SQL 注入、跨網站腳本和緩衝區溢出。
執行手動和自動 應用程式安全 測試以確保識別和解決所有潛在漏洞非常重要。自動化 網路應用程式安全測試工具有助於簡化測試過程並更有效地識別漏洞。但是,自動化工具可能無法捕獲所有潛在漏洞,因此手動測試也是必要的。
第三方測試也是有益的,因為它可以客觀地評估您的安全狀況,並識別內部測試可能遺漏的漏洞。透過定期測試,您可以幫助確保應用程式安全並免受潛在的安全威脅。
總結:關鍵OT系統受到保護 服務不間斷
在當今的數字環境中,安全性對於企業保護其資料和維護客戶信任至關重要。透過採用安全最佳實踐,您可以顯著降低安全風險和網路威脅,並保護組織的寶貴資產。
App Sec 常見問題解答
問:什麼是應用秒,為什麼它很重要?
答:應用程式安全是指用於保護應用程式免受外部威脅、惡意軟體、資料洩露和漏洞侵害的措施和實踐。這對於保護個人身份資訊 (PII)、維護客戶信任和確保遵守行業法規至關重要。它是軟體安全最佳實踐的擴展。
問:什麼是保護 軟體開發生命週期 (SSDLC)?
答:安全軟體開發生命週期 (SSDLC) 是一種在整個軟體開發過程中整合安全措施的方法。它包括需求蒐集、設計、實施、測試、部署和維護階段以安全為中心的活動。
問:如何在組織內創建安全意識文化?
答:透過定期為開發人員提供安全培訓、為所有員工開展安全意識計劃以及促進維護安全的共同責任,培養安全意識文化。
問:什麼是多重身份驗證 (MFA),為什麼它對安全性至關重要?
答:多重身份驗證 (MFA) 是一種安全方法,要求使用者在存取應用程式之前提供多種形式的標識。它對於應用程式安全至關重要,因為它增加了額外的保護層,使攻擊者更難獲得未經授權的存取。
問:安全資料儲存有哪些最佳實踐?
A:資料儲存安全對於保護敏感資訊免受網路威脅至關重要。為此,組織可採取諸如資料加密、資料隔離、採用安全的資料庫配置,以及定期備份資料等最佳實務。此外,即時威脅情報與惡意軟體掃描是防止潛在疫情爆發,並確保持續抵禦網路攻擊的強大解決方案。
問:我應該多久對我的應用程式進行一次安全審計?
答:安全審核的頻率取決於應用程式的複雜性、法規要求、Web 伺服器、安全團隊和組織的風險狀況等因素。但是,建議定期進行審核。
問:網路應用程式有哪些最佳實踐?
答:遵循 OWASP 等組織的 網路應用程式安全最佳實踐將限制安全問題。您可以詳細瞭解 OWASP 如何説明管理 網路應用程式安全藍圖,並防止攻擊者在您的安全團隊之前發現安全問題。
