在考慮於安全區域內使用可移除儲存媒體時,我們通常關注如何防止惡意軟體或威脅侵入我們的場地。然而,我們很少思考當這些裝置——有時甚至是我們的資料——離開場地時會發生什麼事。那些悉心維護我們營運與設備的員工,終究會下班並繼續他們的一天。在此過程中,他們往往會帶走場地內的檔案、日誌及各種內容。 最近,我們目睹了當敏感資料離開安全場域,連同對該資料的控制權一併流失時,可能引發的後果。日本有位員工下班後前往酒吧小酌幾杯。當晚,他遺失了一支USB 隨身碟,其中儲存了近五十萬人的個人資料。這些個人資料包含姓名、出生日期、地址、稅務資訊、銀行帳號,甚至還包含領取社會保障金的家庭相關資料。
像這樣的可怕事件表明,我們需要重新評估我們的安全策略,看看我們能做些什麼來防止此類事件在我們自己的網站發生。如果我們可以透過引入關鍵補丁和更新來支援我們的業務需求,而沒有可攜式多媒體可能帶來的風險,那會怎麼樣?如果我們可以安全地將檔案帶入受保護的區域,而沒有資料返回的風險,那會怎樣?只要有正確的技術和政策,這是可能的,並且 OPSWAT 提供了許多選擇。
MetaDefender Kiosk 自 Vault (增強的資料外洩防護)
供應商與承包商常需從設施中提取檔案以進行除錯與分析。在此使用情境中,資料流可往返Managed File Transfer MFT)Managed File Transfer 。外發資料將MetaDefender Managed File Transfer MFT)系統啟動,並流向 MetaDefender Kiosk 進行存取,經認證授權的使用者可透過核准的儲存媒介提取檔案。資料安全與隱私規範將透過預先定義的資料遮蔽規則強制執行,該規則已分配至相關工作流程中。
這些資料遮蔽與工作流程規則旨在強化GDPR、NIST、HIPAA、HITRUST、ISO/IEC及ISA/IEC等資料安全與隱私合規性。所有資料傳輸及工作流程配置變更皆會記錄於詳細稽核報告中。MetaDefender Kiosk 大的「閉環」選項Kiosk 靜態資料與傳輸中資料的安全性。 在此應用場景Kiosk MetaDefender Unidirectional Security Gateway USG)將檔案單向傳輸至目標網路MetaDefender Managed File Transfer MFT)Kiosk 工作流程管控。當檔案在受保護網路區段間進行傳輸、儲存及檢索MetaDefender Managed File Transfer MFT)系統提供分層監督式驗證、授權、核准及稽核報告機制。
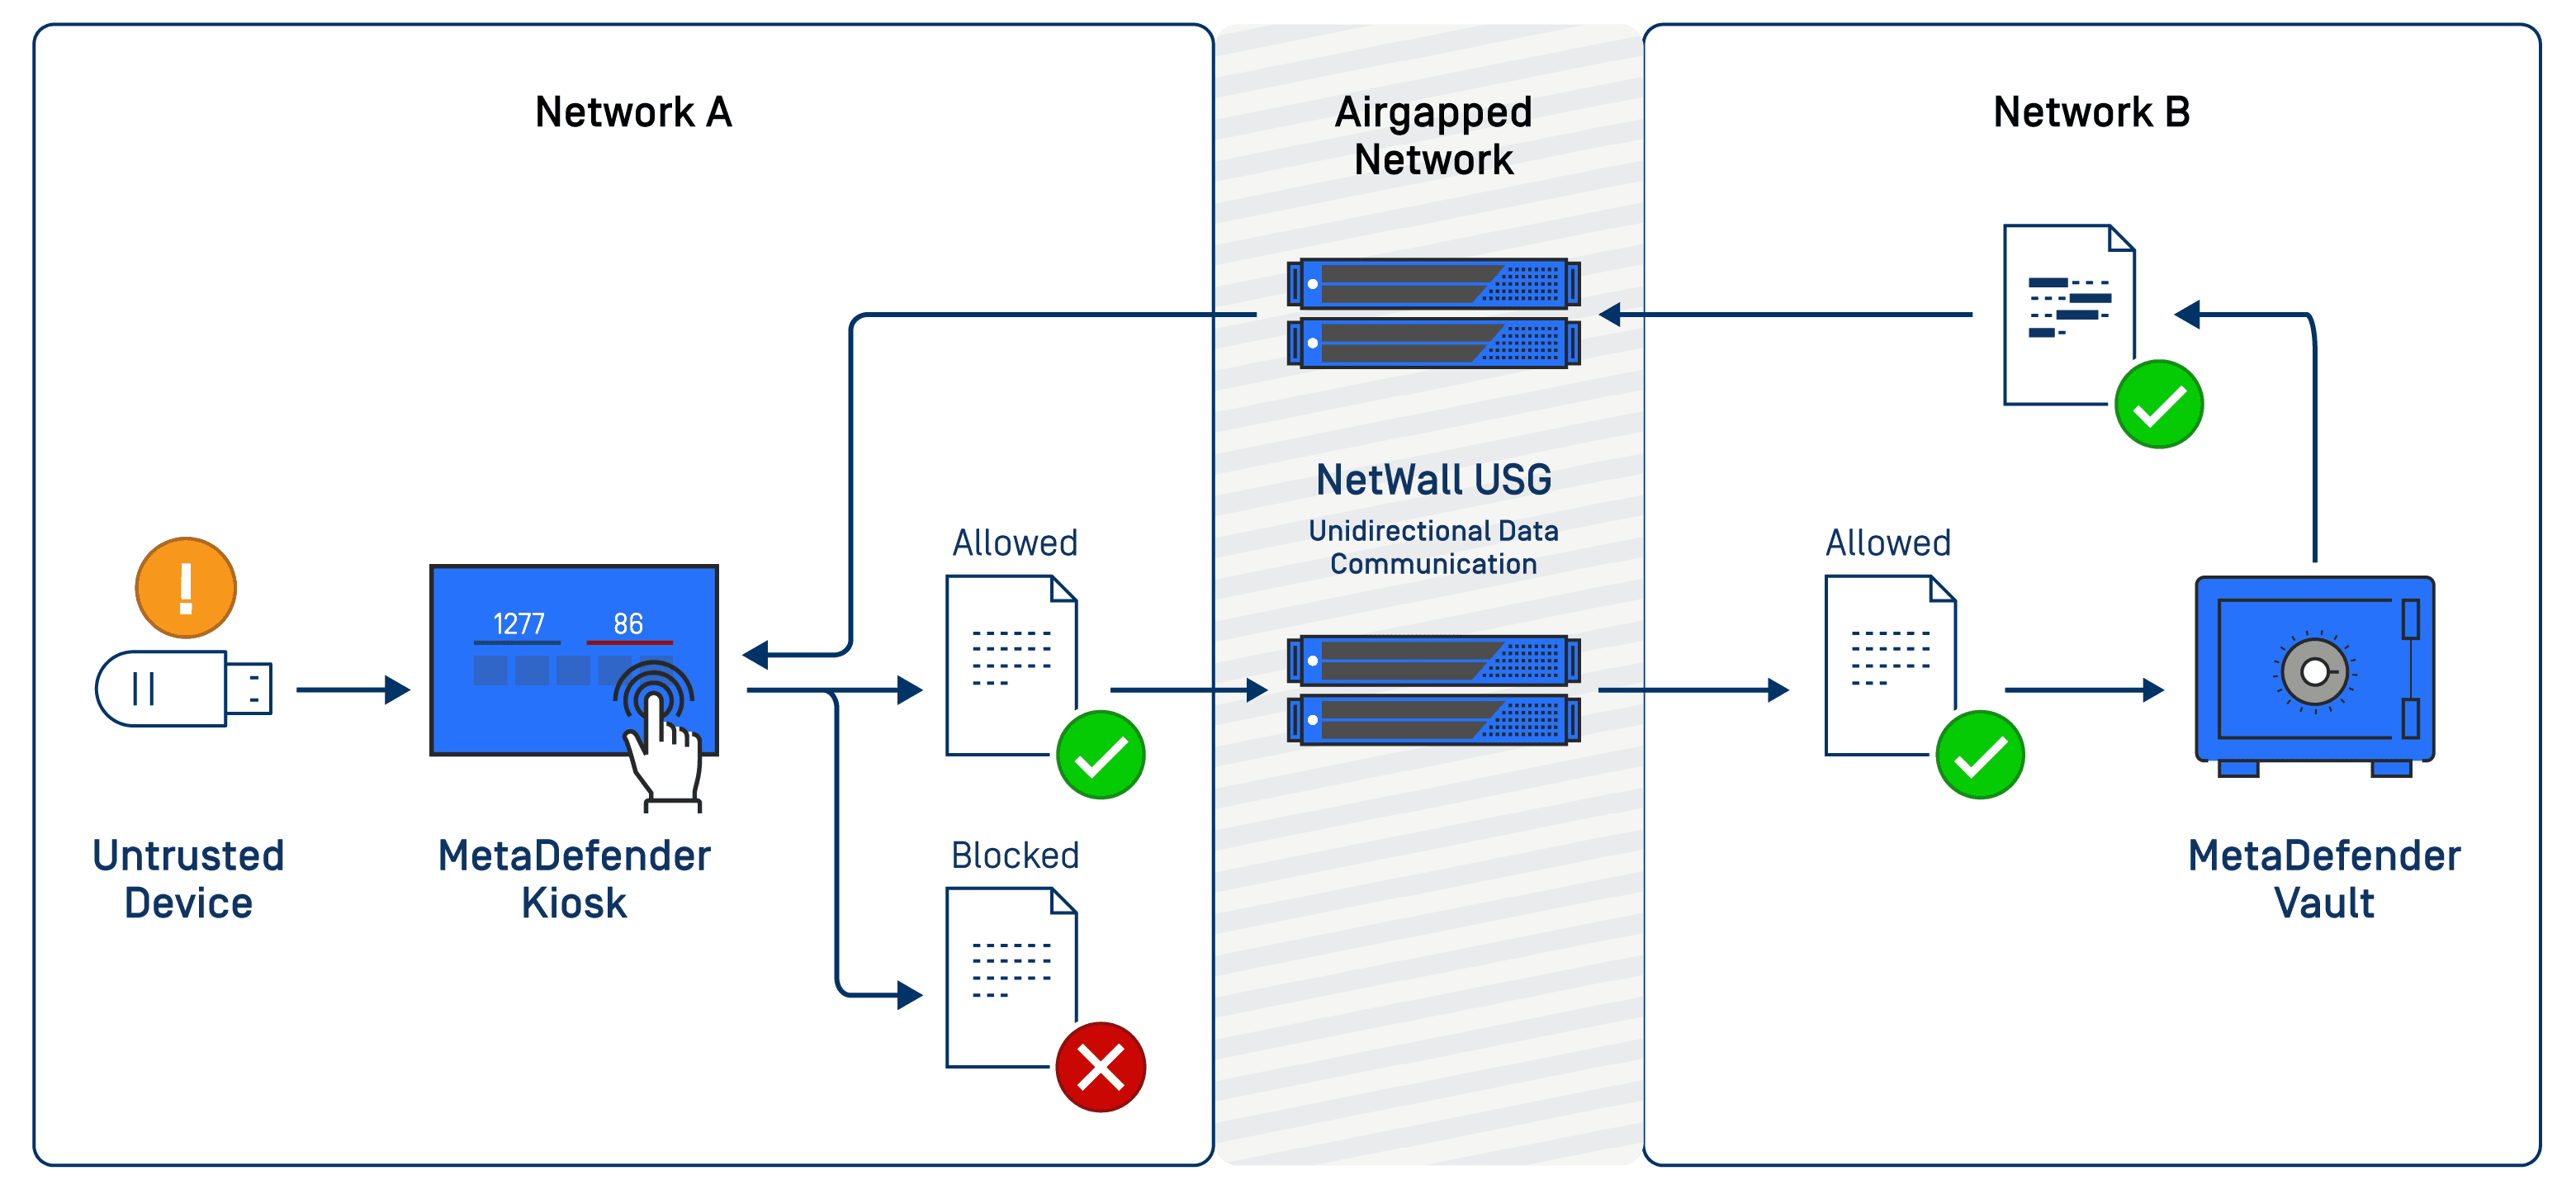
網路 A 至 B 的通訊由一套 NetWall 設備負責,以實現單向通訊。另一套 NetWall 設備則負責將資料傳回Kiosk ,並執行資料外洩防範措施。透過NetWall於來源與目的地伺服器之間採用不可路由的通訊協定隔離機制,確保網路 A 與 B 之間的隔離狀態得以維持。
MetaDefender Managed File Transfer MFT)中的所有檔案均採用 AES 加密技術進行保護,並透過 30 多種反惡意軟體引擎進行監控與惡意程式檢測,隨後依據設定與工作流程政策進行淨化處理及隔離。
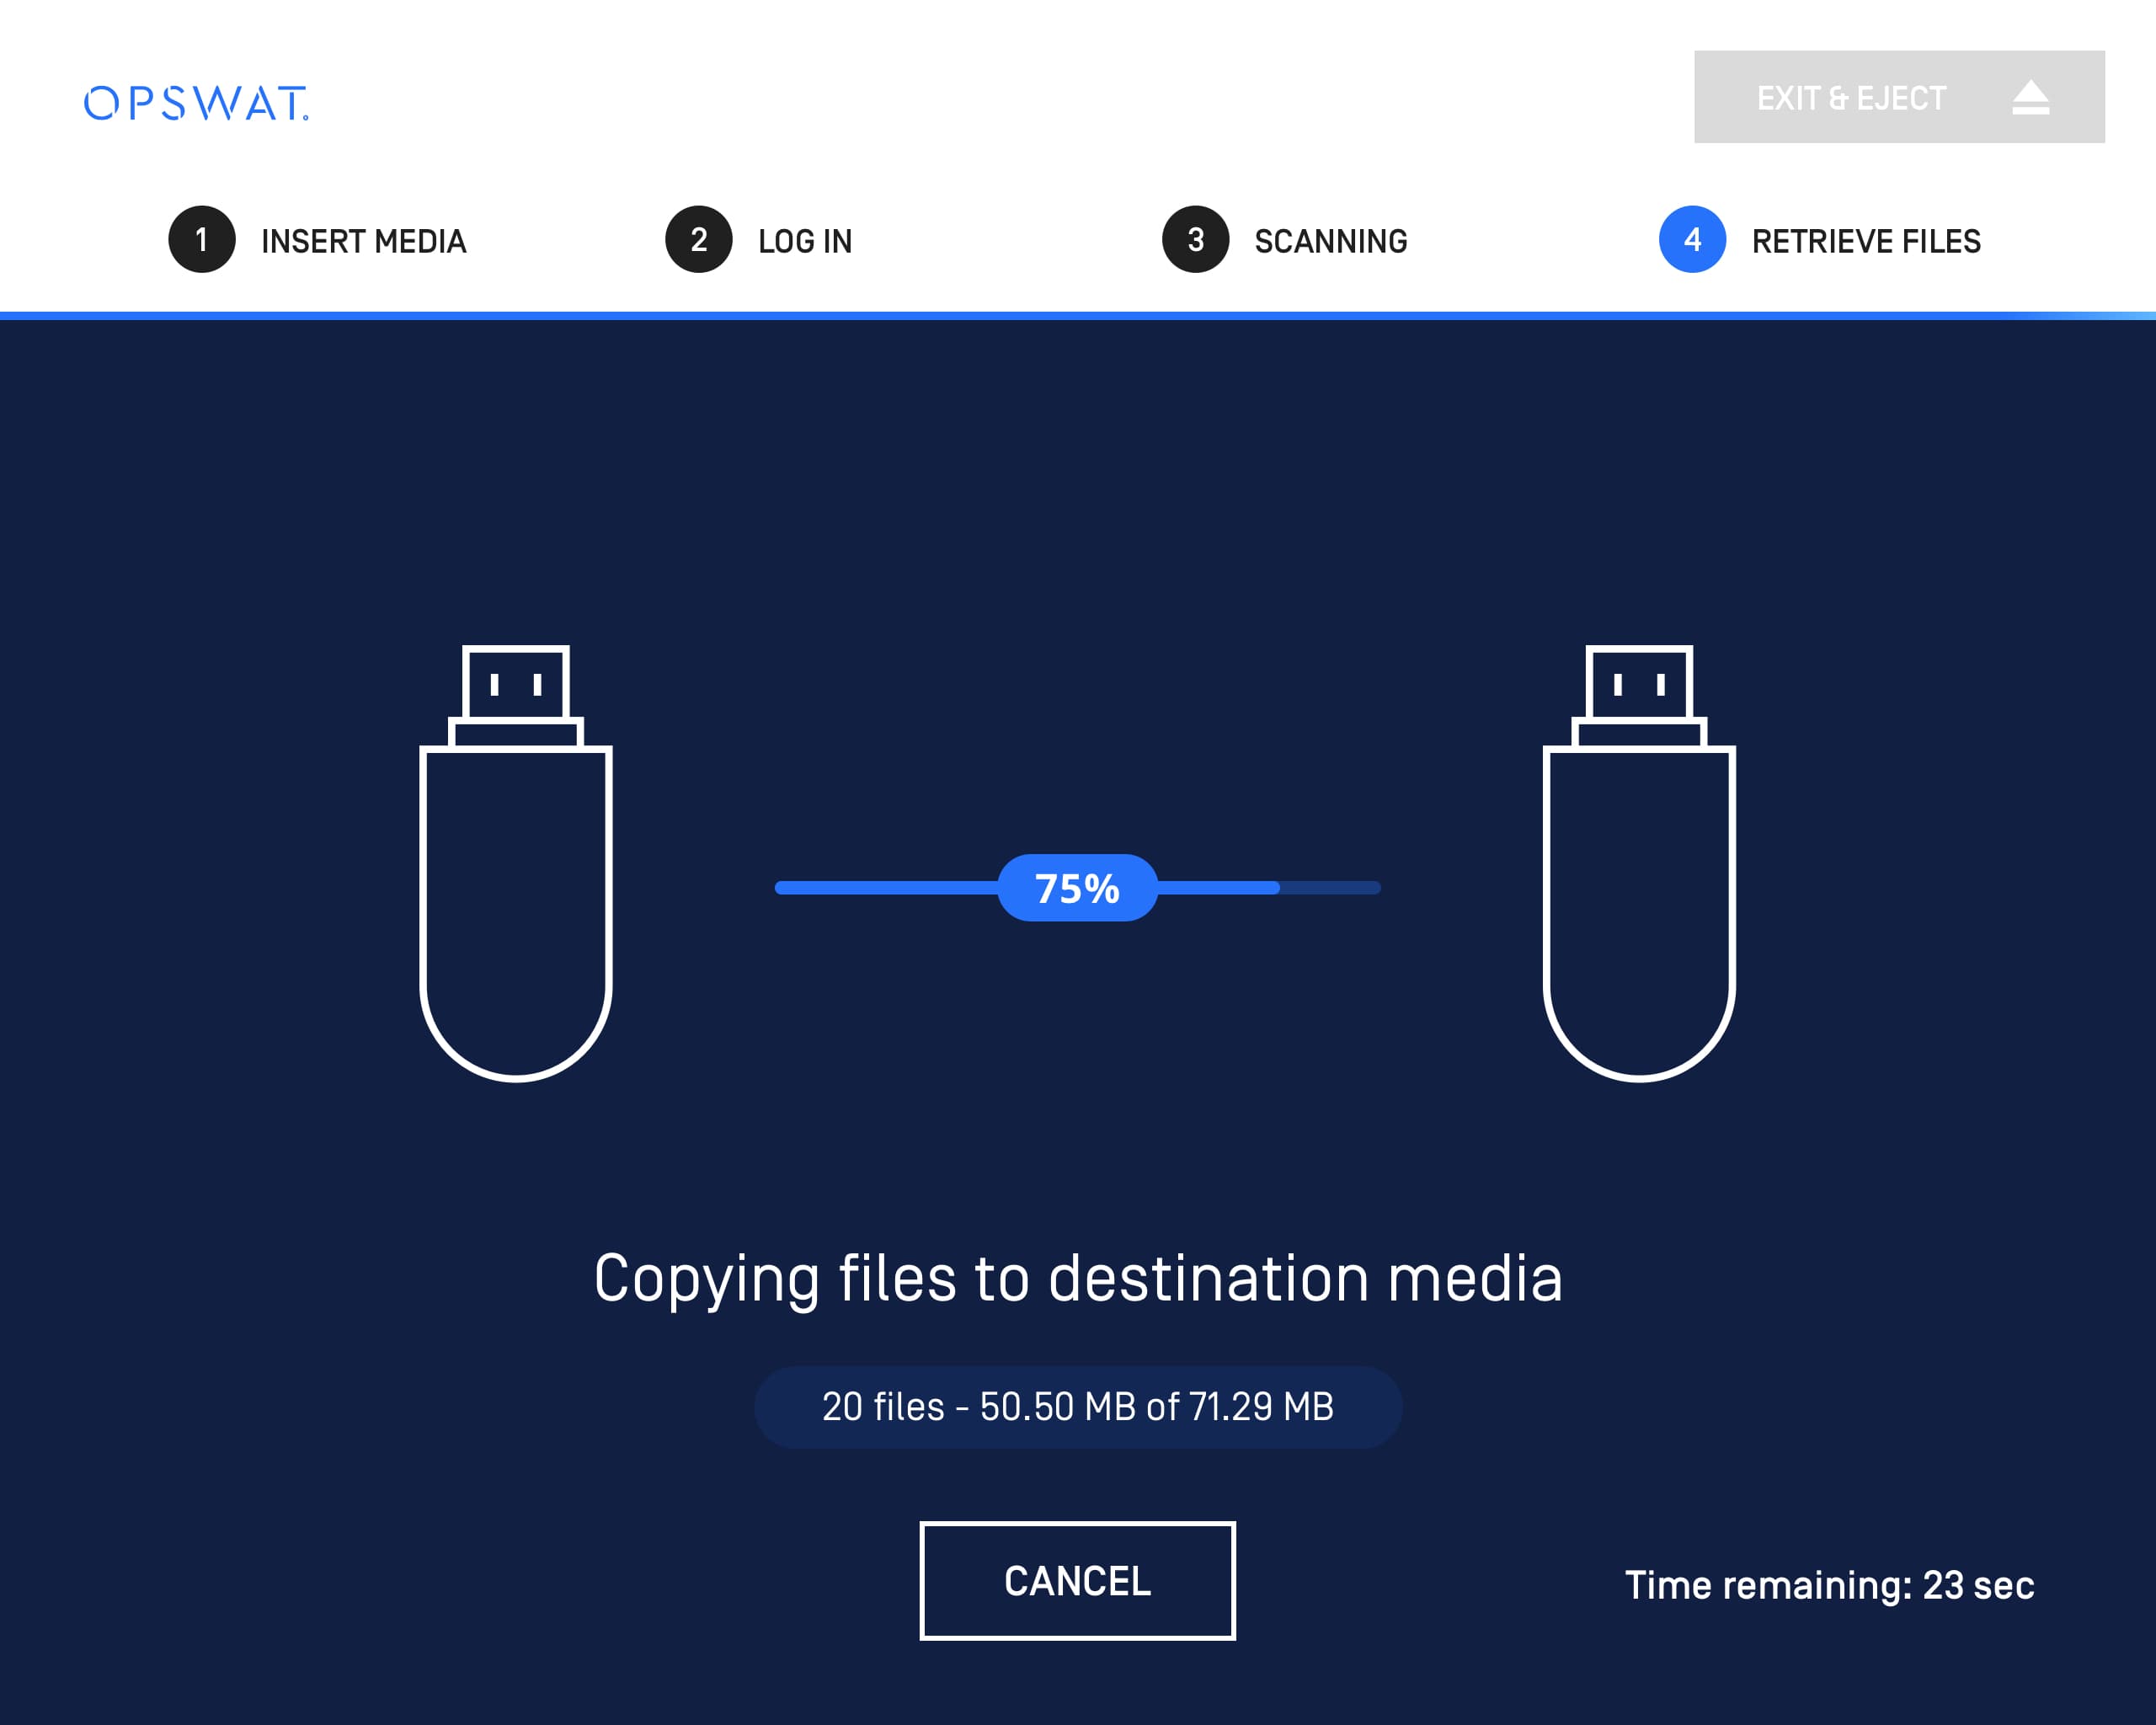
Kiosk 掃描並複製到批准的內部網站 USB
防止敏感資料離開網站的另一種方法是使用複製到受信任且僅限內部的資料 USB.這樣,存取者可以插入他們的 USB 包含他們需要在現場使用的檔。然後掃描檔並將其複製到“網站” USB."此設備永遠不會離開網站。存取者可以在執行任務(例如安全更新)時使用此受信任的設備 OT 資產,然後將其留給他們的網站聯繫人,然後再回家。原文 USB 他們帶來的設備保持不變,從未進入場地內的保護區。
現在,隨著網路威脅的發展和更完整的網路安全技術的出現,我們比以往任何時候都更需要繼續利用現代技術重新評估我們的網路安全計劃和政策,以更好地防禦導致敏感資料丟失的新威脅漏洞。