MetaDefender Software Supply Chain 2.4.0 版現在支援兩個新的整合:GitLab 用於掃描源碼儲存庫,Jira 用於改進協作和事件回應。
這些新功能可協助開發團隊更快發現並解決安全問題,同時持續將安全性整合至 SDLC (軟體開發生命週期)。
Jira 整合:改善協同合作並加速事件回應
新的 Jira 整合可協助團隊在發生安全問題時隨時掌握資訊並快速回應。
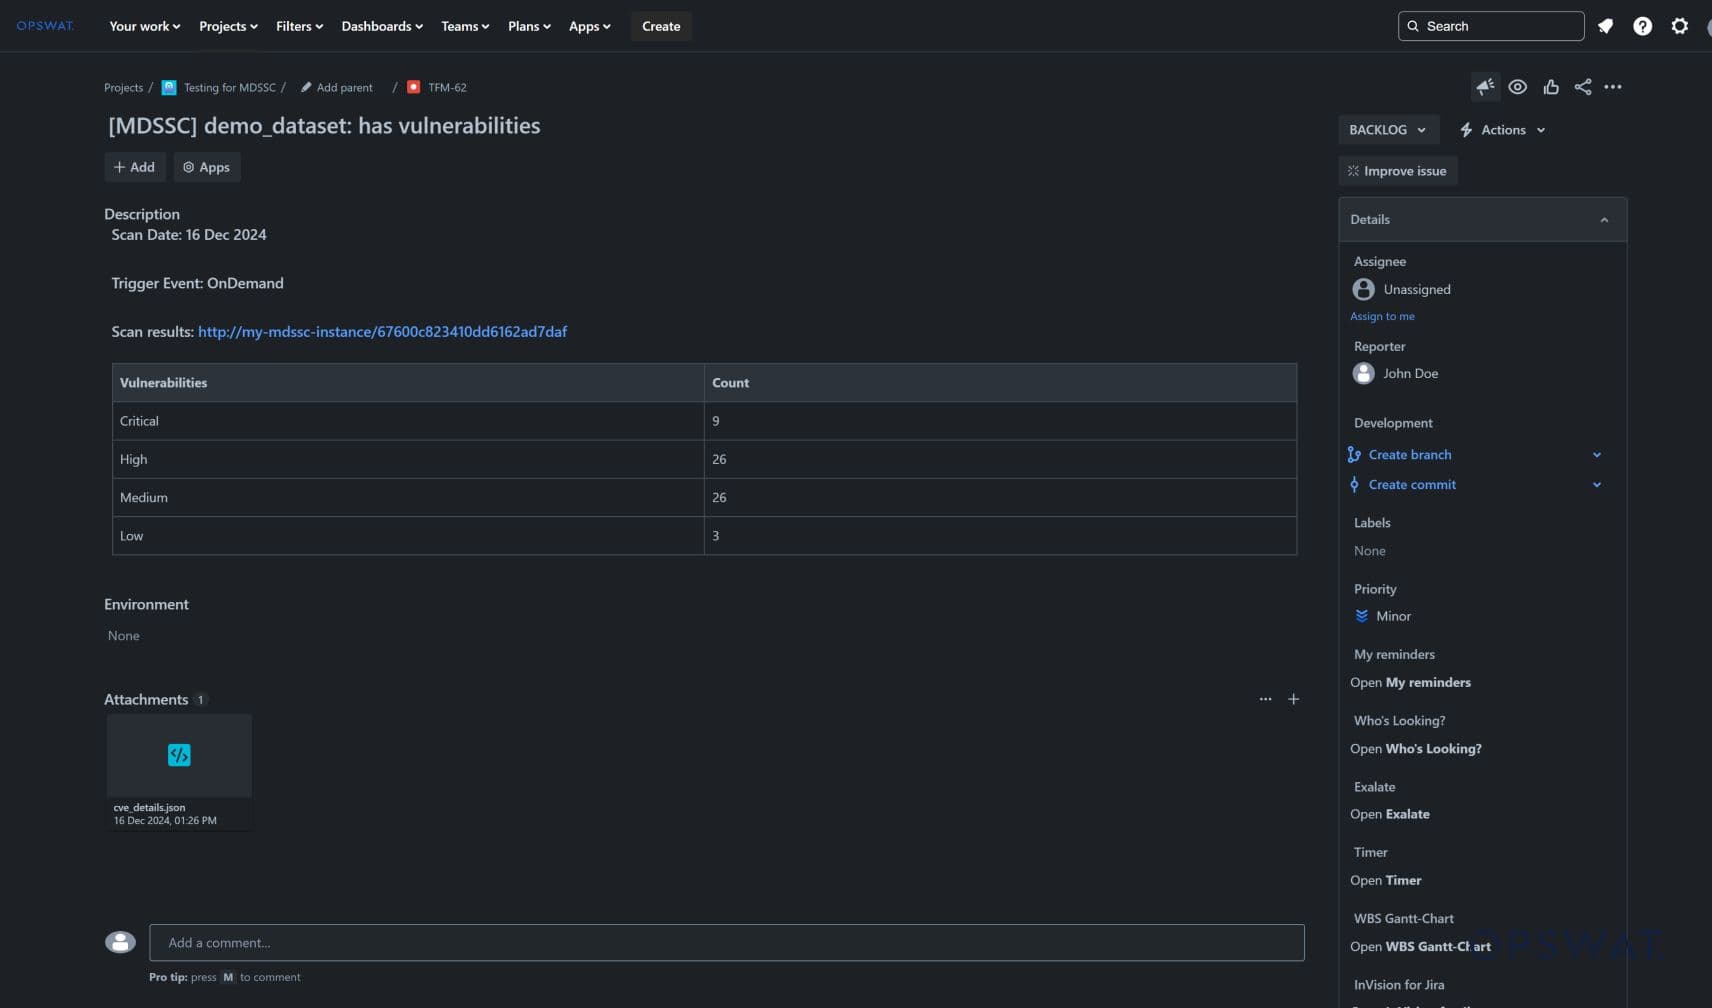
當MetaDefender Software Supply Chain 偵測到惡意軟體、弱點或硬碼密碼時,使用者可以設定它自動產生 Jira 票單。此票據會通知團隊關於應用程式堆疊中的問題,以便安全團隊或相關專案成員能夠快速評估情況並決定下一步。舉例來說,安全團隊或指定的 Jira 專案成員可以收到通知,以排定修復步驟的優先順序。
簡易設定與組態
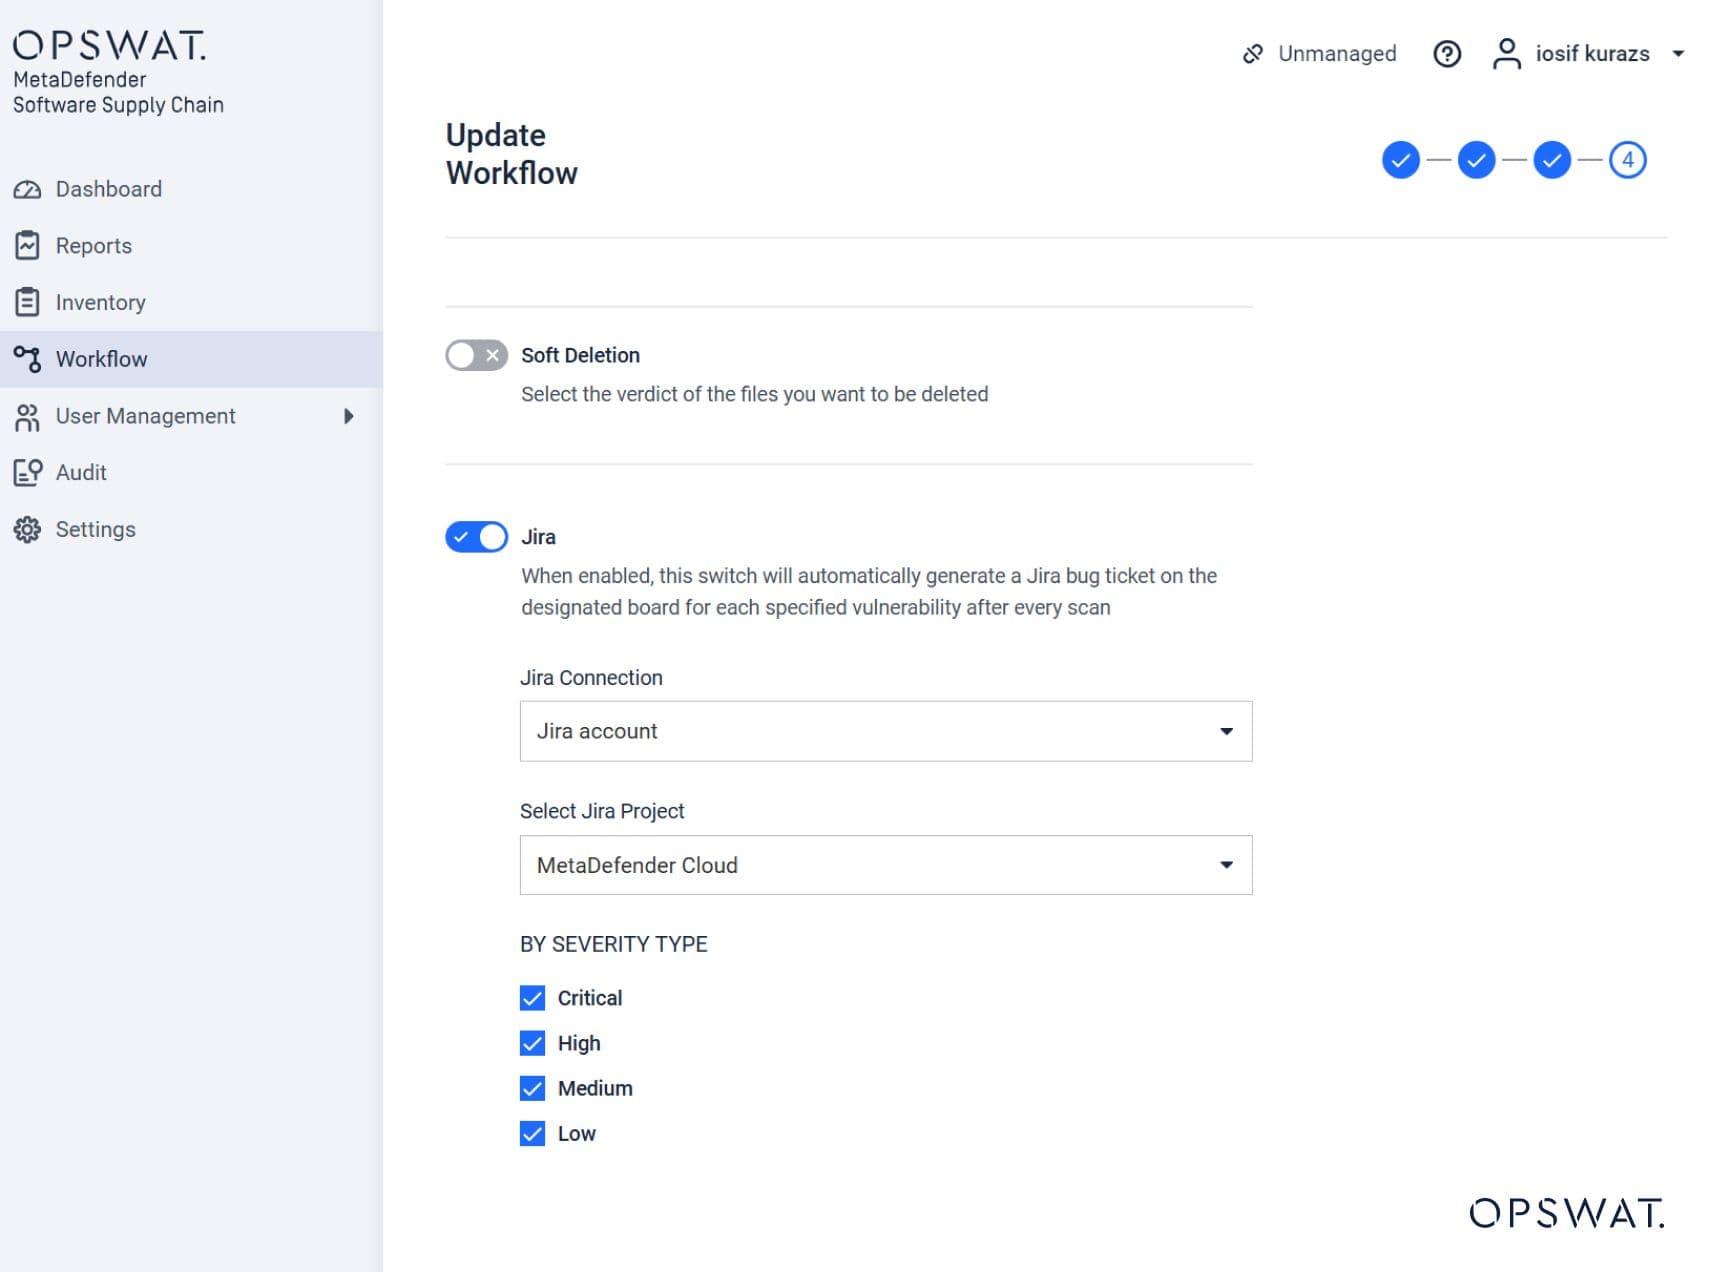
將 Jira 連接到MetaDefender Software Supply Chain 既快速又簡單。作為 Jira 管理員,只需產生一個令牌,即可連結兩個平台。然後,在工作流程 > 更新工作流程 > Jira > 啟用下設定票單建立。
整合 GitLab 以確保原始碼儲存安全
對於在 SDLC 中使用 GitLab 的組織而言,整合MetaDefender Software Supply Chain 可將安全功能直接帶入您的開發管道。與MetaDefender Software Supply Chain中的其他整合類似,您可以
執行持續掃描:排程定期掃描或手動觸發掃描 GitLab 套件庫。
分析詳細報告:獲取漏洞、惡意軟體和源代碼中硬碼秘密的可見性。
檢視並產生 SBOM 深入分析:存取全面的 SBOM軟體物料清單),以瞭解應用程式堆疊中的元件及其依賴性和風險。
檢查掃描結果
完成 GitLab 儲存庫的掃描後,MetaDefender Software Supply Chain 就會產生一份詳細報告,可從報告索引標籤存取。該報告包括
- 偵測到的問題的高層級摘要。
- 惡意軟體、機密和漏洞的檔案層級詳細資訊。
- 可擴充的樹狀檢視可進行深入分析。
- 透過 SBOM 標籤詳細瞭解您的軟體元件。
這些整合如何幫助
GitLab 與 Jira 整合專為支援敏捷的 DevSecOps 工作流程而設計。透過將安全性更深入地嵌入軟體供應鏈,組織和軟體團隊可以
在 SDLC 早期偵測風險 | 自動化事件解決 | 加強合作 |
透過持續掃描,可在開發週期的較早階段發現安全問題。 | Jira 自動化可加速事件回應,確保團隊隨時掌握資訊並迅速採取行動。 | 這兩種整合功能可改善開發與安全團隊之間的溝通與協作。 |
關於MetaDefender Software Supply Chain
MetaDefender Software Supply Chain 透過掃描每個軟體庫(包括開放原始碼的第三方元件)來識別安全威脅和漏洞,從而強化您的 DevSecOps 管線。透過我們的偵測與防禦技術,可保護您的 SDLC 免受惡意軟體與漏洞的侵襲,進而強化應用程式的安全性與合規性。
版本詳細資訊
- 產品:MetaDefender Software Supply Chain
- 發售日期:18九月2024
- 發佈說明:2.4.0
- 下載位址 OPSWAT 門戶
有關更多資訊,請諮詢我們的網路安全專家。
