IBM Security X-Force 研究人員最近的一份報告強調了一種名為“Domino”的新惡意軟體的出現,該惡意軟體由一群前 Conti 勒索軟體營運商和 Fin7 開發人員分發。攻擊者專注於攻擊更高價值的目標,並部署了 Domino 後門。這種惡意軟體特別危險,因為它能夠使用基於檢測的方法繞過傳統的電子郵件安全解決方案。
但是,這種惡意軟體是可以避免的災難。具有多層電子郵件保護, OPSWAT的 MetaDefender Email Security 解決方案提供高階功能,使組織能夠防止類似的高階惡意軟體。
多層次殺傷鏈
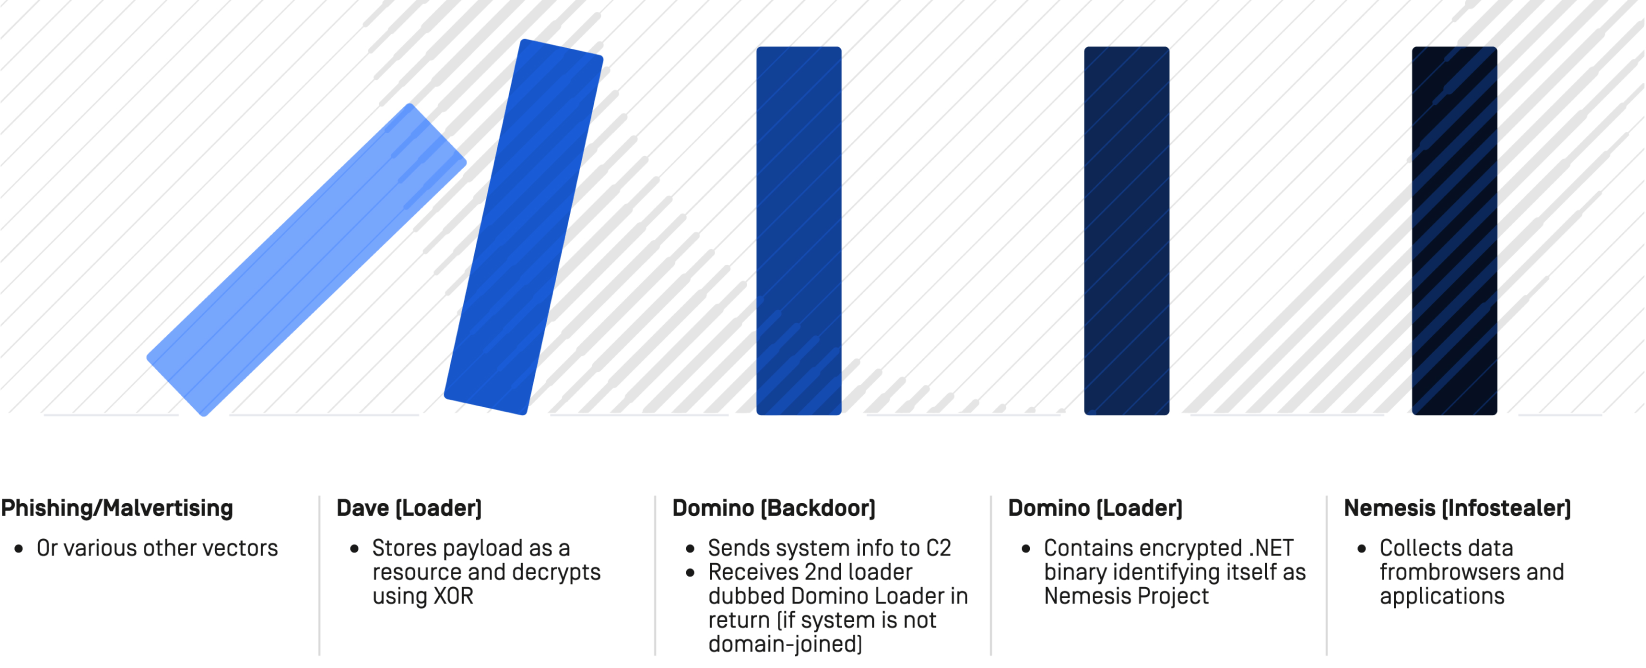
與廣義惡意軟體相比,Domino 惡意軟體更危險的是它遵循多級殺傷鏈,惡意負載的發佈被延遲。殺傷鏈從網路釣魚電子郵件或惡意廣告開始,當用戶點擊可疑連結時,其中包含一個名為 Dave 的載入程式。然後,此載入程式將安裝 Domino 後門,該後門連接到攻擊者的命令和控制伺服器。
然後,Domino 後門將下載 Domino Loader,該載入程式會安裝一個名為 Nemesis 的 .NET 資訊竊取程式。一旦嵌入,Nemesis將從使用者的瀏覽器和應用程式中蒐集資料。
在該惡意軟體「殺傷鏈」的後期階段移除它是一項艱鉅的任務,因此理想的策略是在殺傷鏈的起點就阻止釣魚電子郵件。MetaDefender™ for Microsoft 365(前身為MetaDefender Cloud Email Security™)以及MetaDefender™Email Gateway Security正是您所需的解決方案,可有效防範此類電子郵件威脅。
自 2026 年 9 月 23 日起,MetaDefender Cloud Email Security 將把「深度檔案威脅防護」功能應用於 Microsoft Teams 以及 Exchange Online。隨著適用範圍的擴大,MetaDefender Cloud Email Security 將更名為「MetaDefender for Microsoft 365」。
多層電子郵件保護,提供最大程度的保護
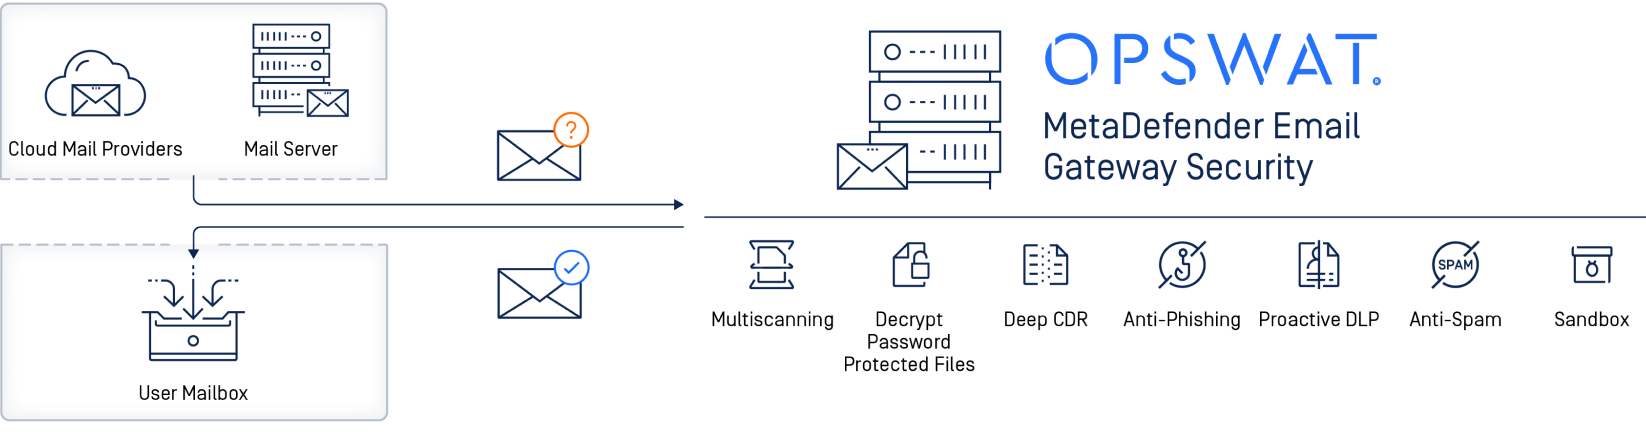
OPSWAT的 MetaDefender Email Security 該解決方案透過利用多層保護方法防止未知漏洞和零時差威脅,該方法採用先進的反網路釣魚技術,在點擊時進行 URL 信譽檢查,以及具有啟發式和機器學習預測方法的市場知名的 AV 引擎。它還整合了檔案無毒化技術,以清理可疑檔案並創建具有相同特點的乾淨輸出檔。這確保了即使是最複雜的威脅,如 Domino 惡意軟體,也能在它們到達最終使用者之前被檢測到並阻止。
在Domino惡意軟體的特定情況下,威脅將在攻擊的最早階段被有效消除。網路釣魚電子郵件透過附件或可疑連結引誘使用者下載惡意載入程式。
首先,具有已知網路釣魚 URL 的電子郵件在到達使用者收件匣之前被阻止。接下來,可以透過將帶有可疑 URL 的電子郵件公開為純文本來中和它們。最後,每當點擊URL時,都會檢查URL的聲譽,即使在發送電子郵件後也能保護使用者。
此聲譽分析包含寄件者的 IP 位址、電子郵件標頭(即「寄件者」地址、「寄件者」網域及「回覆至」地址),以及電子郵件正文(包含任何隱藏的超連結)。OPSWAT的MetaDefender Email Security 解決方案整合了多個即時線上資料來源,提供查詢服務,並將彙總結果回傳給我們的使用者。 此功能使OPSWAT的MetaDefender Email Security 解決方案能夠識別諸如殭屍網路或釣魚網站等威脅,這些威脅若僅透過存取內容時掃描檔案,將無法被偵測到。
總結:關鍵OT系統受到保護 服務不間斷
OPSWAT MetaDefender Email Security 將使您的郵件防護能力達到最高境界,有效抵禦如 Domino 惡意軟體等進階威脅。其Multiscanning Deep CDR™ 技術,結合先進的反釣魚防護能力,構成一套強大的解決方案,能為企業的電子郵件通訊築起抵禦進階網路威脅的堅實防線。
詳細瞭解 如何透過以下方式保護自己免受高階威脅 MetaDefender 能力!