一個實現全面檔案信任的平台
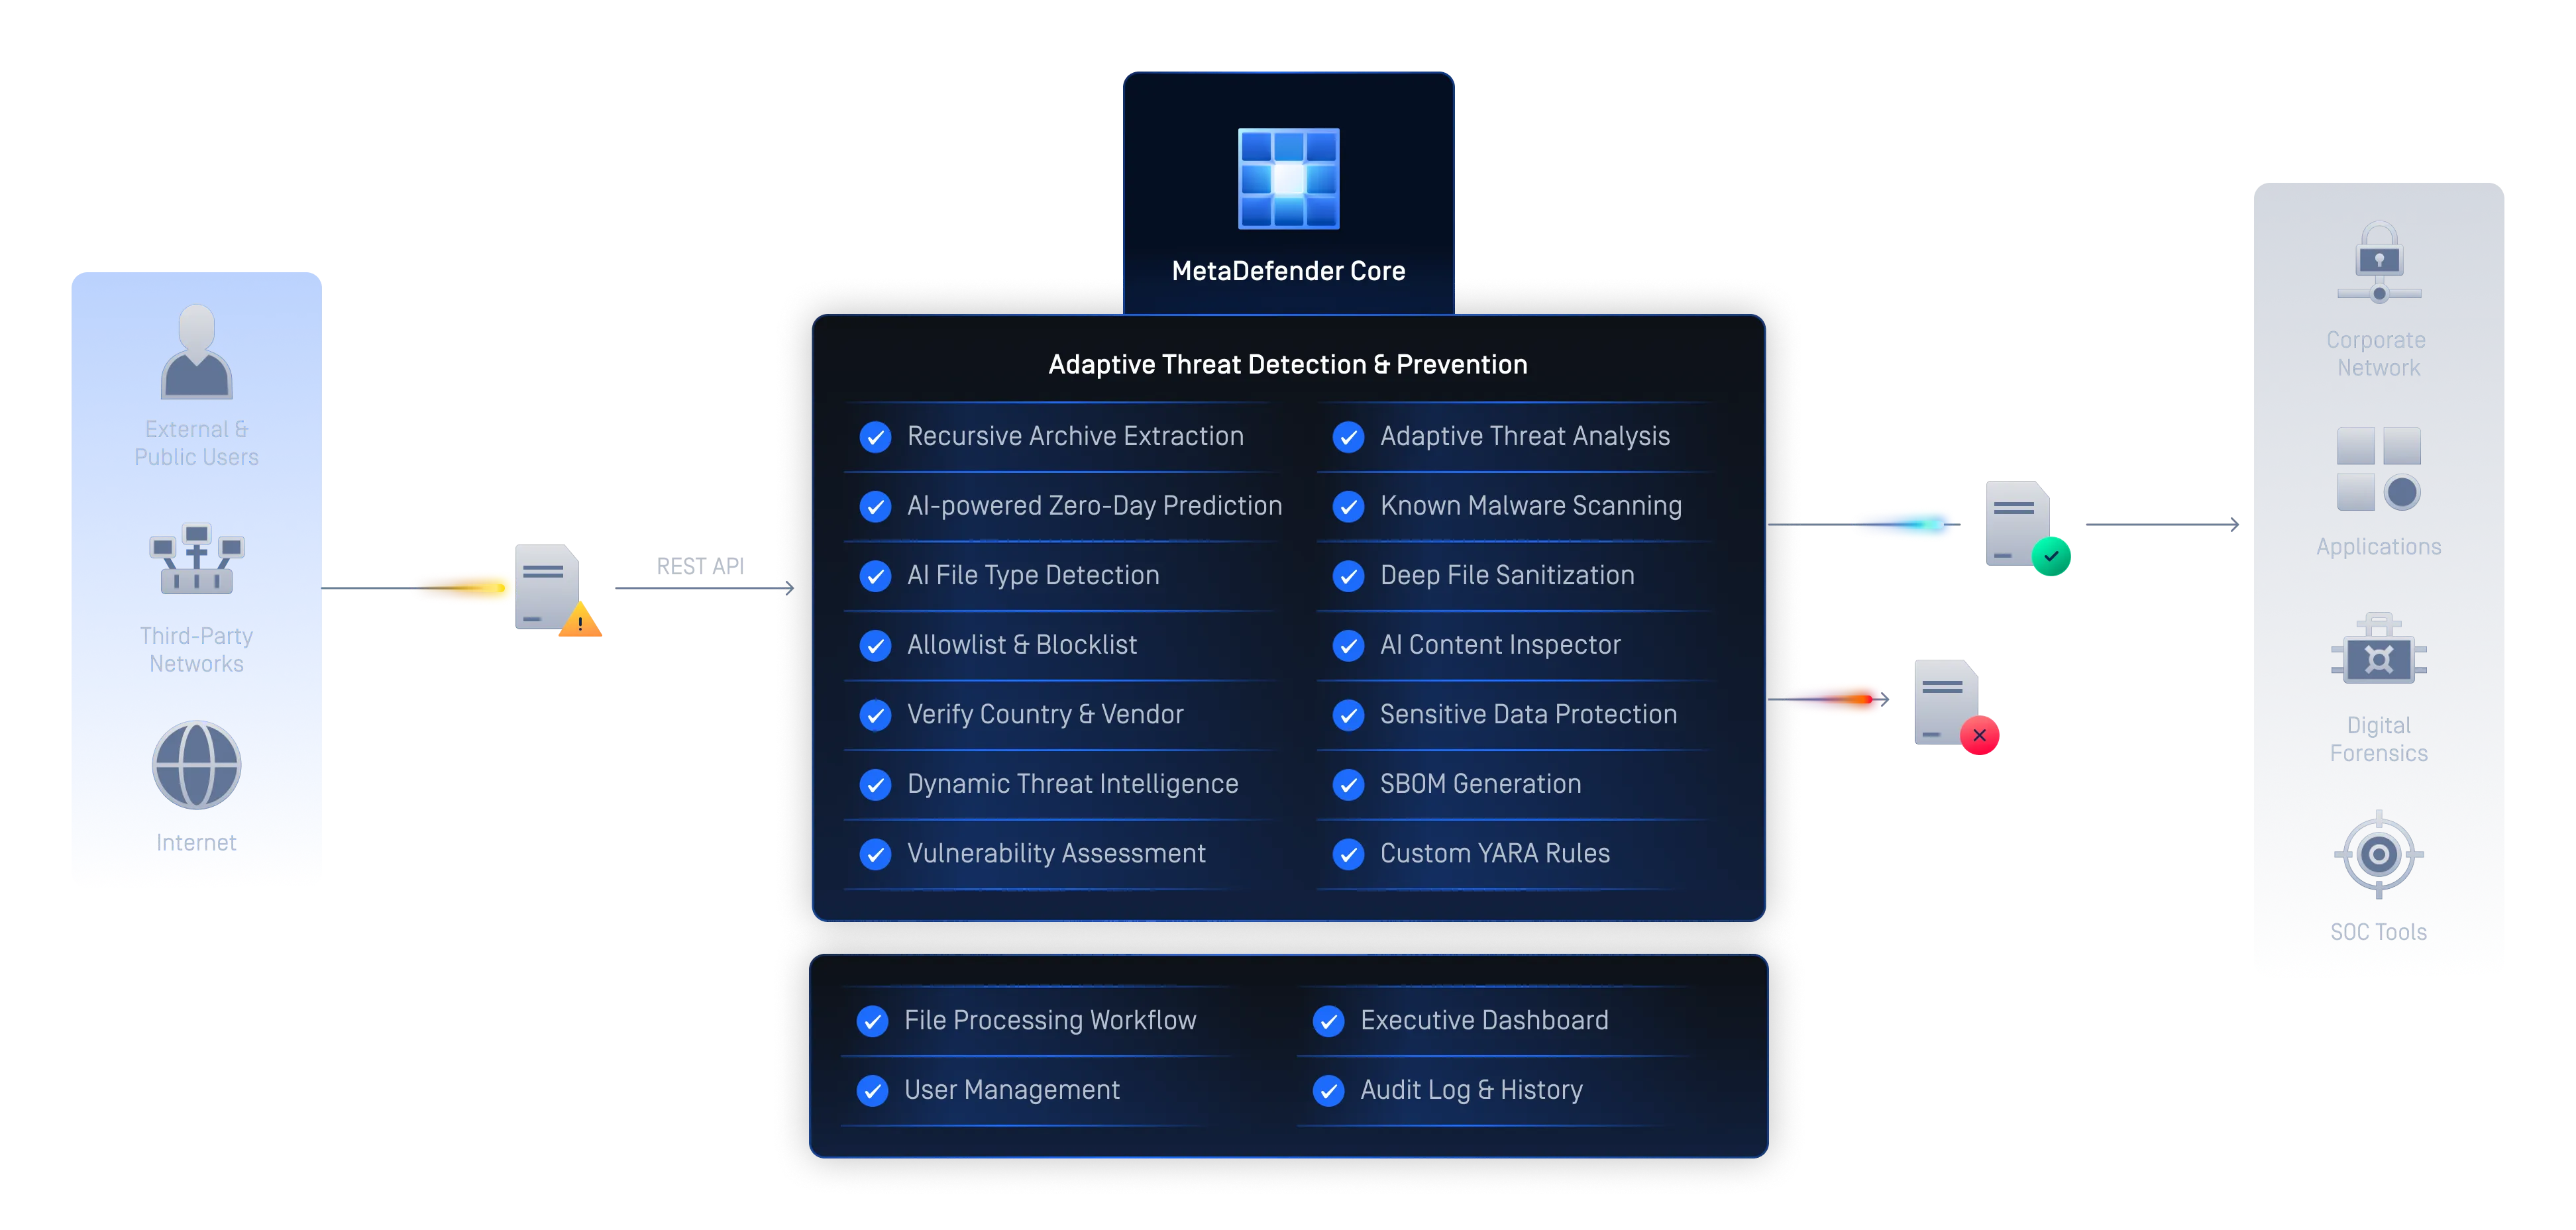
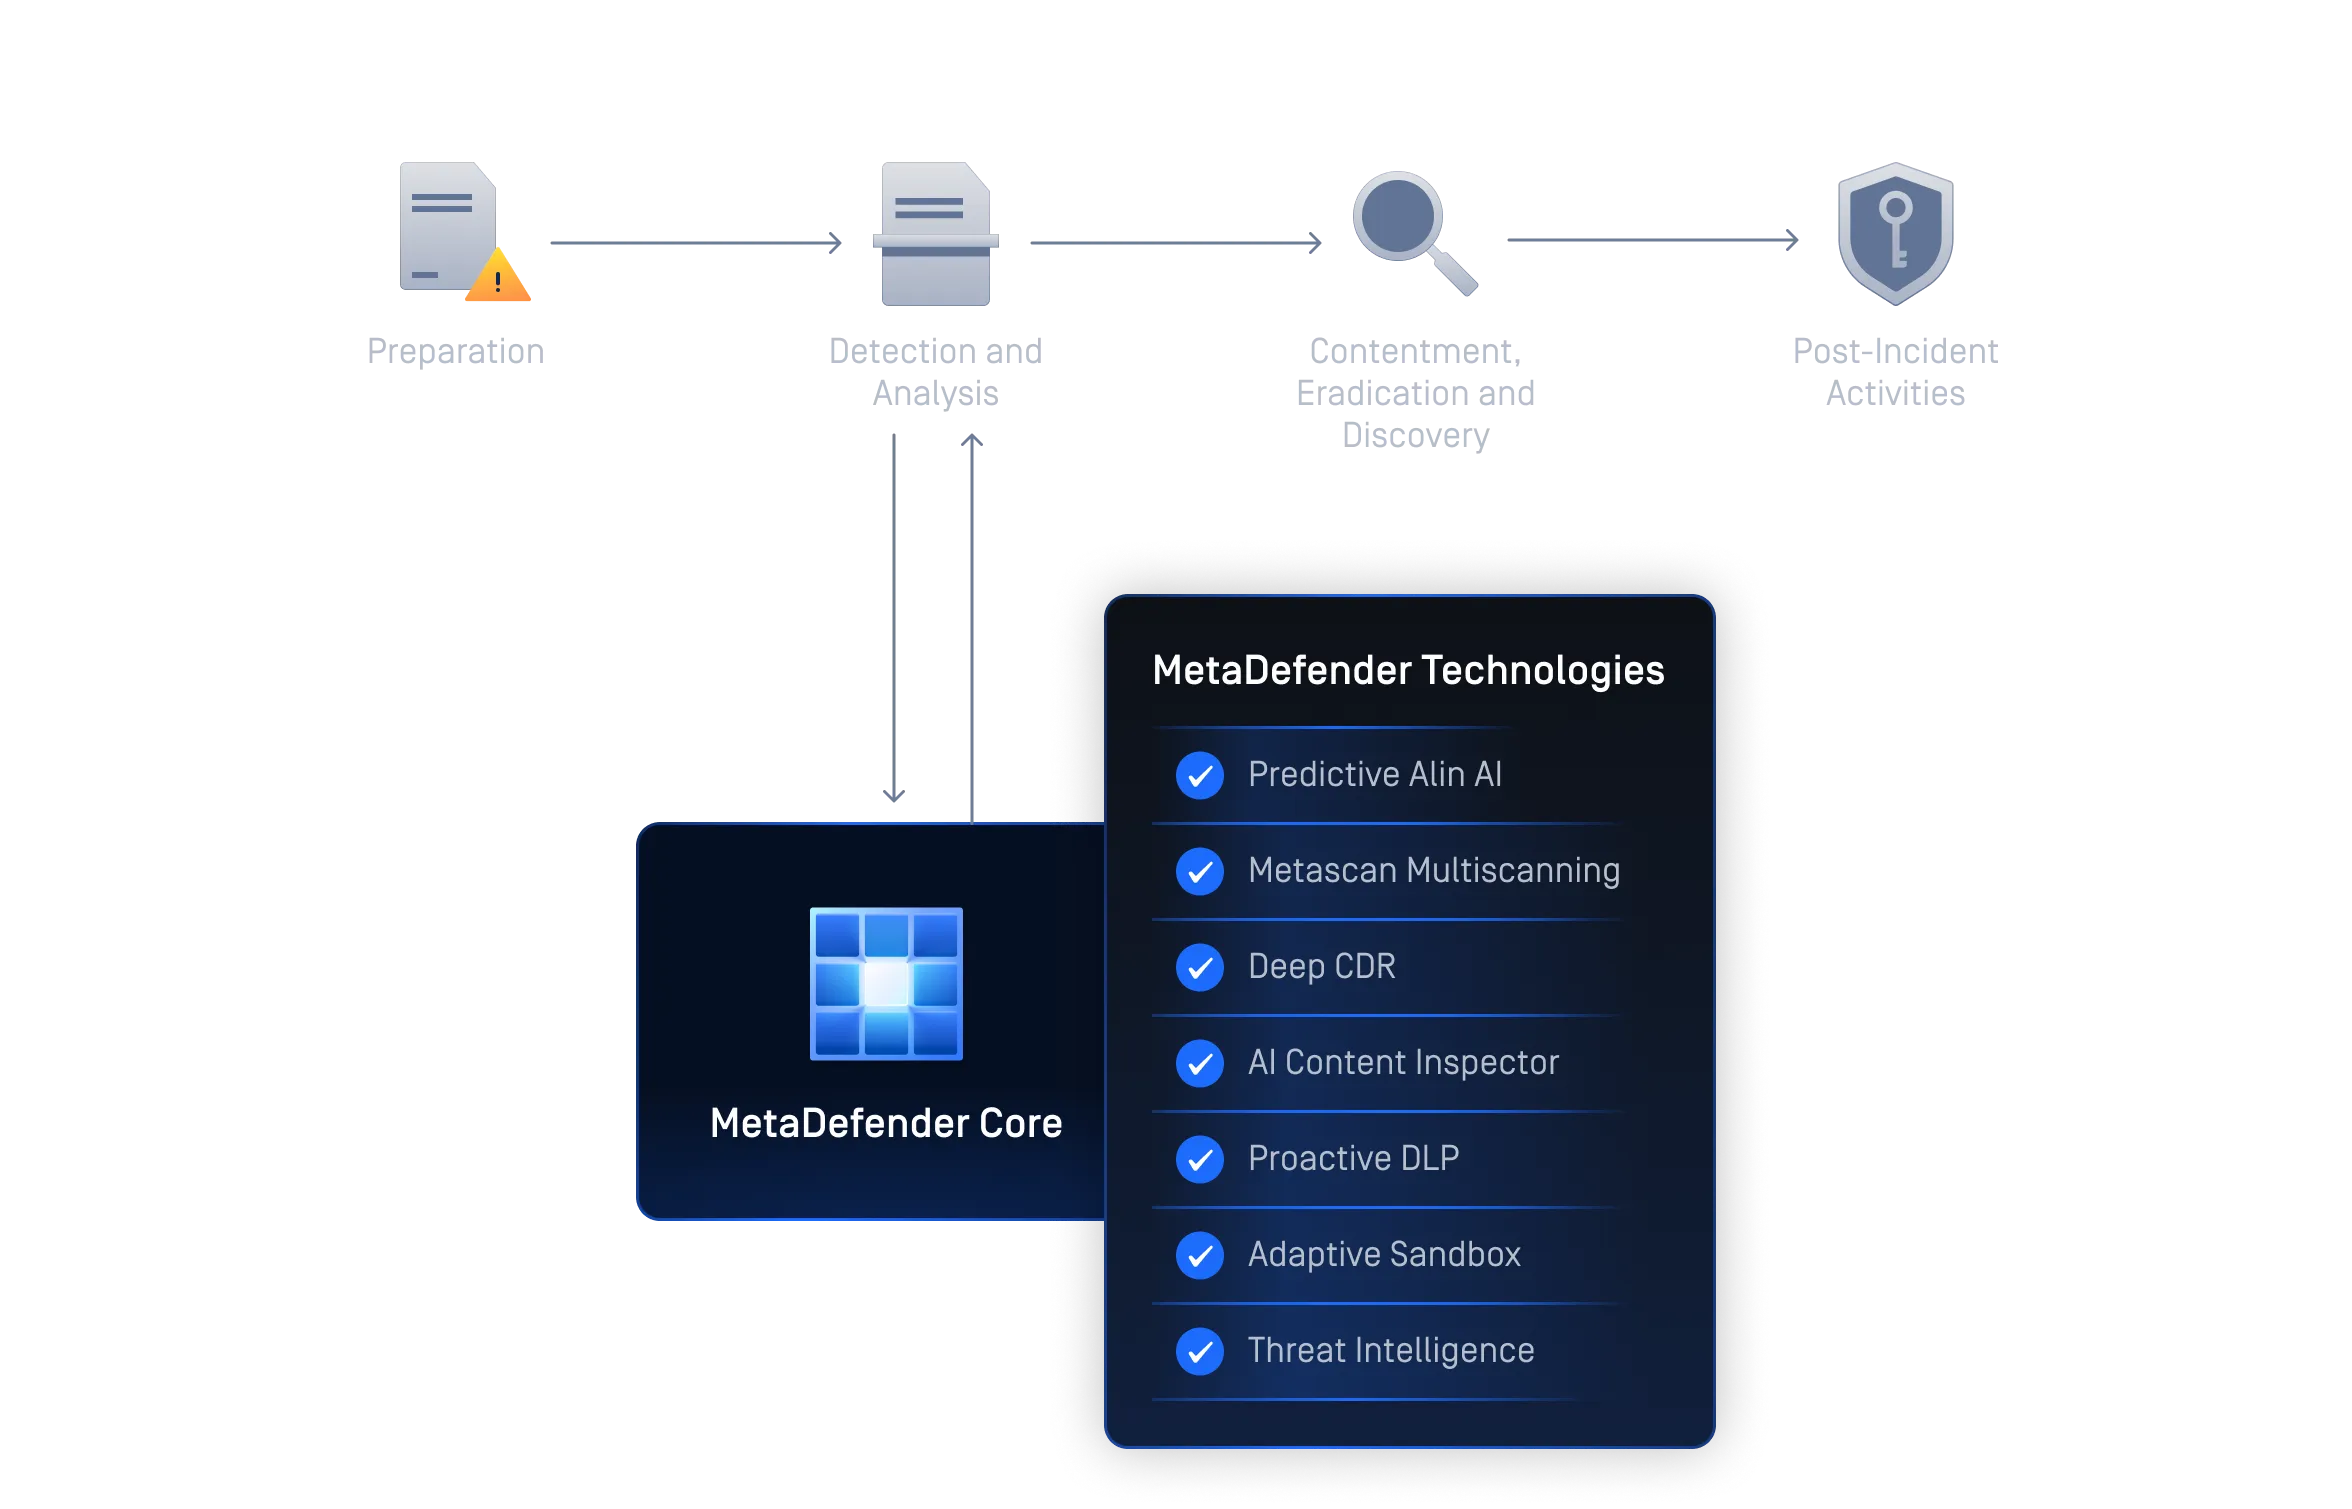
MetaDefender Core 為受監管環境提供先進的威脅偵測與防禦功能。透過運用 Predictive Alin AI、Deep CDR™ 技術、Metascan™Multiscanning 、AI Content Inspector、Proactive DLP™、Adaptive Sandbox 、Threat Intelligence 、File-based Vulnerability Assessment 以及 SBOM,該解決方案不僅能阻擋零日攻擊、協助符合法規要求,更能確保安全工作流程中每個檔案的安全性,同時不影響您的業務運作。
偵測、分析並消除惡意軟體 及零日攻擊
進階威脅防護
MetaDefender Core 結合了 MetascanMultiscanning Deep CDR™ 技術等業界領先技術,Core 並消除嵌入式惡意軟體及零日威脅。
多層次安全架構
一種模組化且以政策為導向的設計,能統籌掃描、清理、漏洞評估及威脅情報,為各環境提供一致且高容量的防護。
由人工智慧驅動的威脅防禦
運用人工智慧與機器學習,優化每項威脅偵測與防禦引擎,提供更快、更智慧且更具適應性的防護。
集中式政策執行
管理員可以定義並自動化檔案處理政策,以確保整個組織遵循一致的安全標準,從而簡化合規與治理流程。
無縫整合與可擴展性
透過 API、ICAP 和 SDK,可輕鬆與現有的 IT 和 OT 系統整合,並能適應複雜的基礎架構,同時不影響日常運作。
經實證的防護方案,適用於受監管環境
MetaDefender (Core )深受各國政府、關鍵基礎設施營運商以及全球超過 2,100 家組織的信賴,不僅能讓組織全面掌控資料安全,更能協助其符合法規要求。
用知名市場的技術阻止威脅
OPSWAT久經考驗、全球信賴、屢獲殊榮且知名市場的技術
可防止檔案攜帶惡意軟體進入並傳播到您的關鍵環境中。
阻止其他人錯過的威脅
- 支援 200+ 種檔案格式
- 遞迴地清理多層存檔嵌套
- 重新生成安全且可用的檔案
由人工智慧驅動的內容真實性與文件造假偵測
- 對圖片元資料進行去重、驗證及標準化處理
- 評估視覺鑑識訊號、文字風格分析特徵及文件結構線索
- 針對 AI 生成的文字、AI 生成的圖像以及文件偽造分類器,應分別使用不同的閘門
在傳統安全措施啟動前的結構分析
- 根據官方規格與自訂架構,驗證檔案結構是否符合要求
- 提取並解析嵌入式物件,以進行惡意軟體掃描與沙箱測試
- 在下游引擎啟動之前,阻擋無效的結構與多語言內容
防止敏感資料丟失
- 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
- 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
- 支援影像中的光學字元識別 (OCR)
利用先進的模擬沙箱偵測惡意軟體
- 高速分析檔案
- 反避難沙箱引擎擷取 IOC
- 識別零時差威脅
- 透過API 或本機整合啟用深度惡意軟體分類
蒐集威脅情資
利用即時Threat Intelligence增強偵測能力
- 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
- 更快阻止新興威脅
- 豐富下游分析
揭露Software 套件、加密資產及人工智慧模型中的組件風險
- 偵測套件版本、授權及原始碼、二進位檔和容器中的已知漏洞
- 針對加密資產評估其面臨的經典與量子風險,並提供建議的替代方案
- 將 AI 模型檔案與已知的儲存庫進行比對,並審查聲明中的授權條款
在安裝應用程式漏洞之前檢測它們
- 安裝前檢查軟體是否存在已知漏洞
- 在設備處於靜止狀態時掃描系統以查找已知漏洞
- 快速檢查正在運行的應用程式及其庫是否存在漏洞
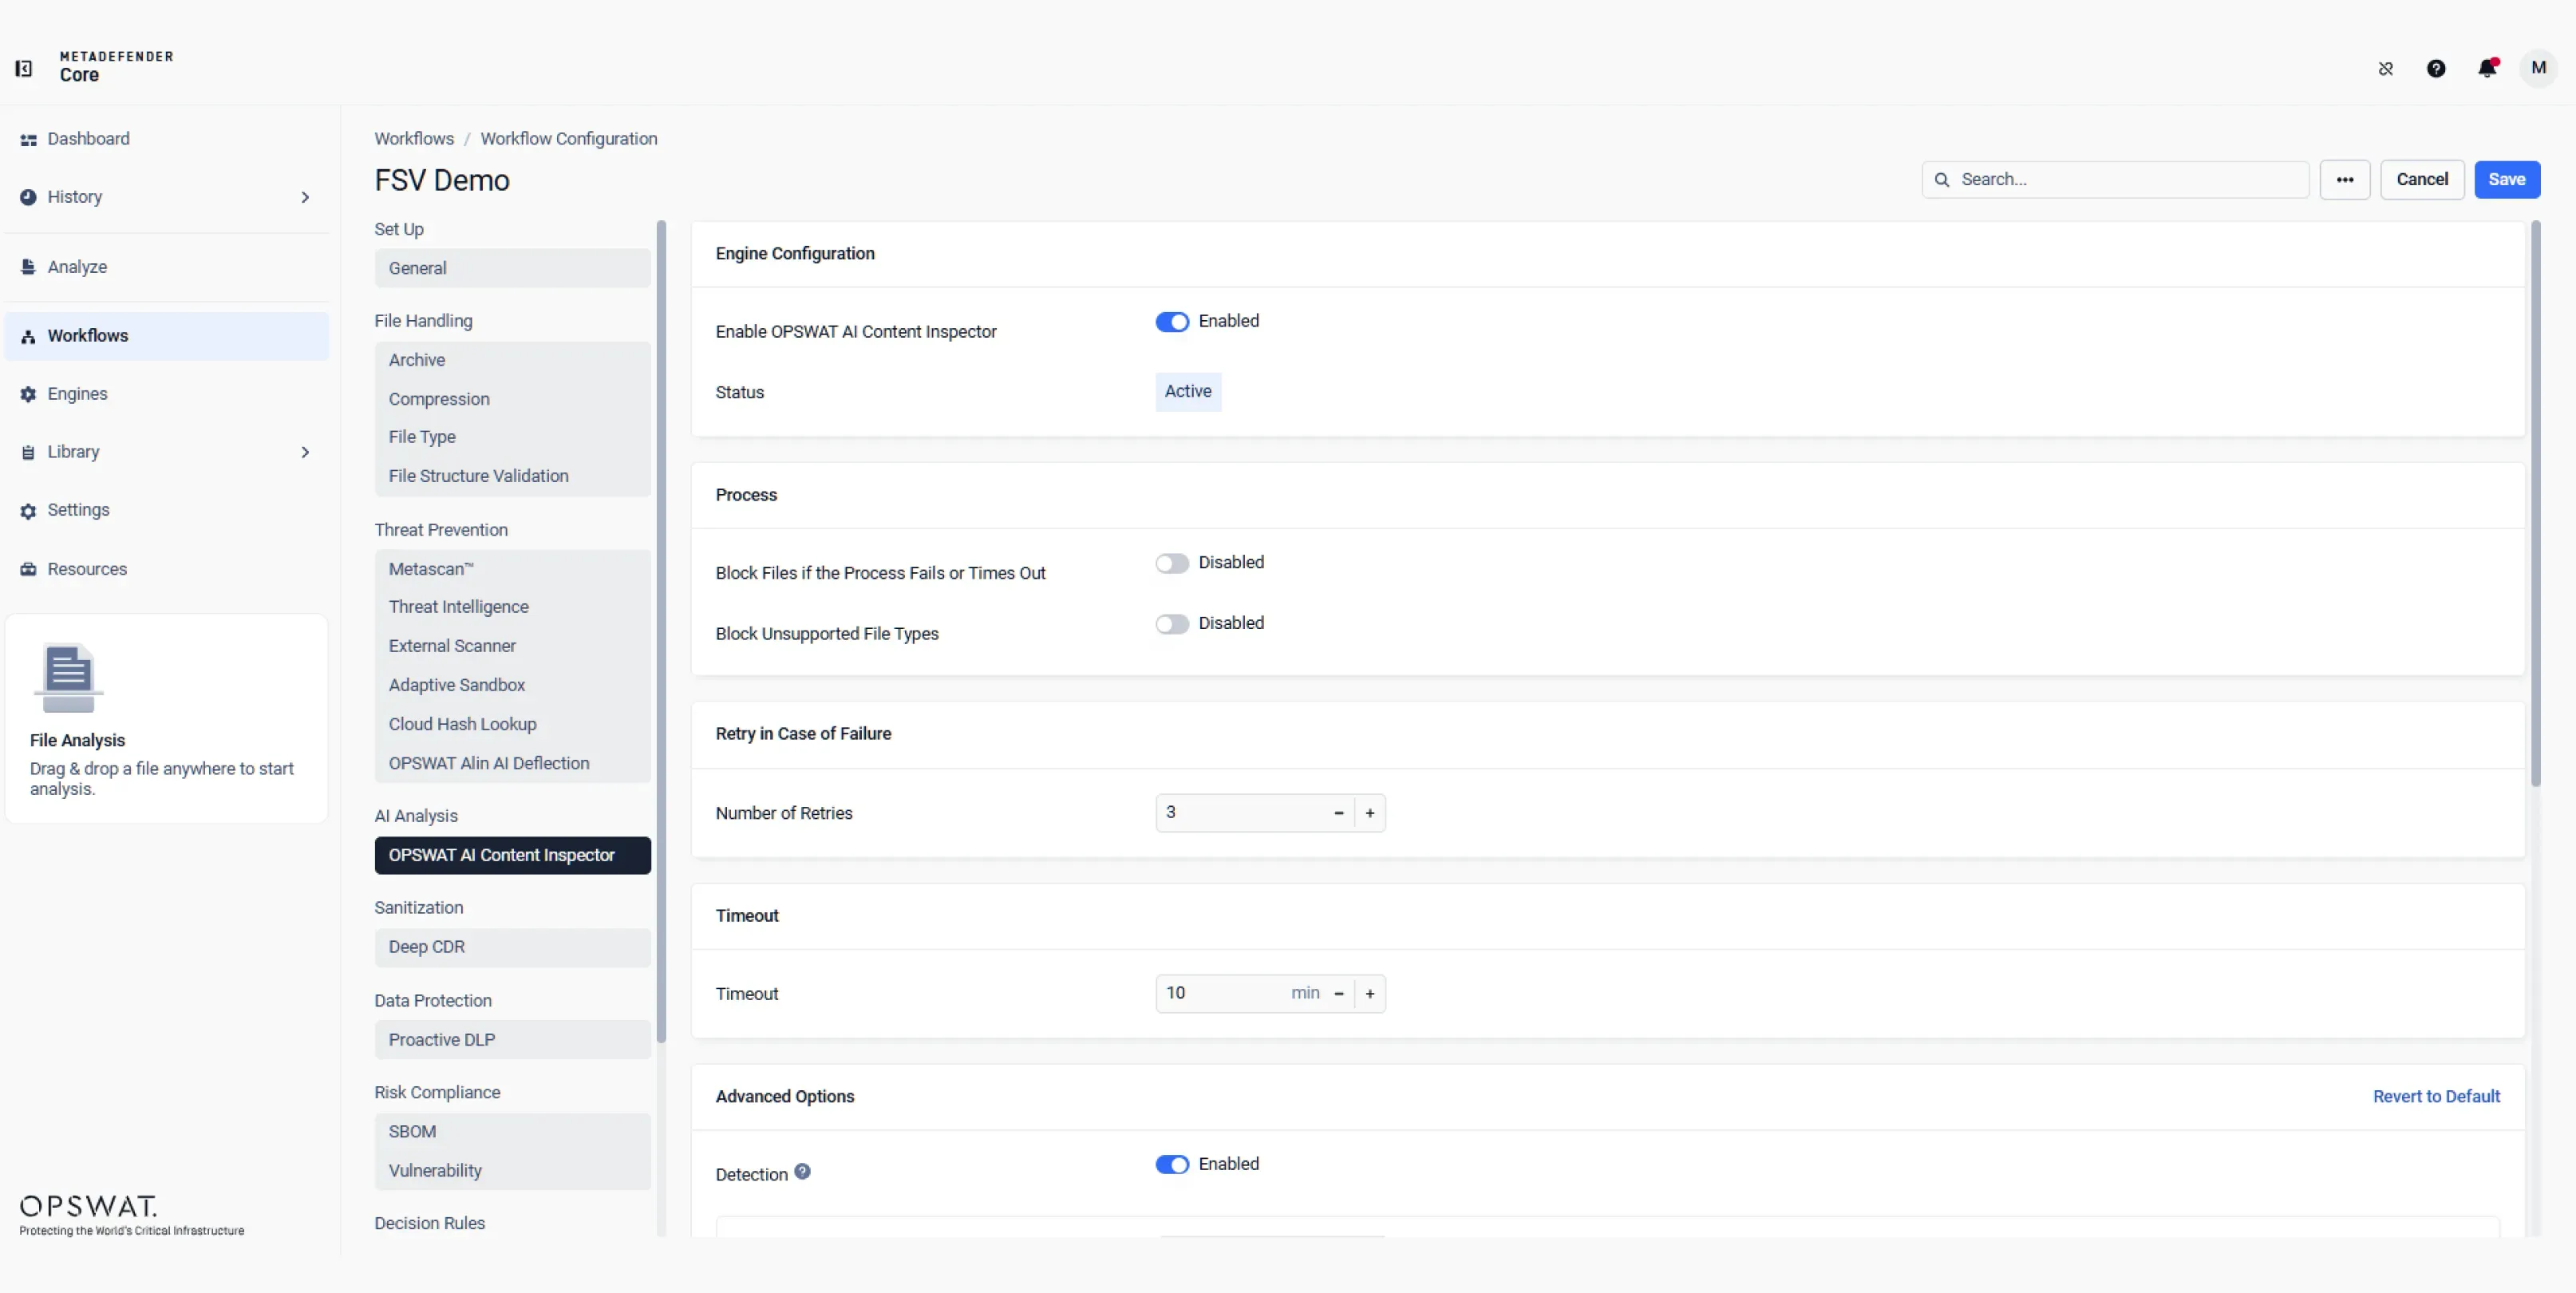
- AI 內容檢查器
由人工智慧驅動的內容真實性與文件造假偵測
- 對圖片元資料進行去重、驗證及標準化處理
- 評估視覺鑑識訊號、文字風格分析特徵及文件結構線索
- 針對 AI 生成的文字、AI 生成的圖像以及文件偽造分類器,應分別使用不同的閘門
超過 1,000 億張圖片摘自 Google SynthID 偵測99% 的準確度適用於大型影像生成器 - 檔案結構驗證
在傳統安全措施啟動前的結構分析
- 根據官方規格與自訂架構,驗證檔案結構是否符合要求
- 提取並解析嵌入式物件,以進行惡意軟體掃描與沙箱測試
- 在下游引擎啟動之前,阻擋無效的結構與多語言內容
160+格式,包括資料庫、GIS 及 AI 模型檔案 - 威脅情資
蒐集威脅情資利用即時Threat Intelligence增強偵測能力
- 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
- 更快阻止新興威脅
- 豐富下游分析
更快縮短整體分流時間透明以更清晰的視野守護關鍵環境
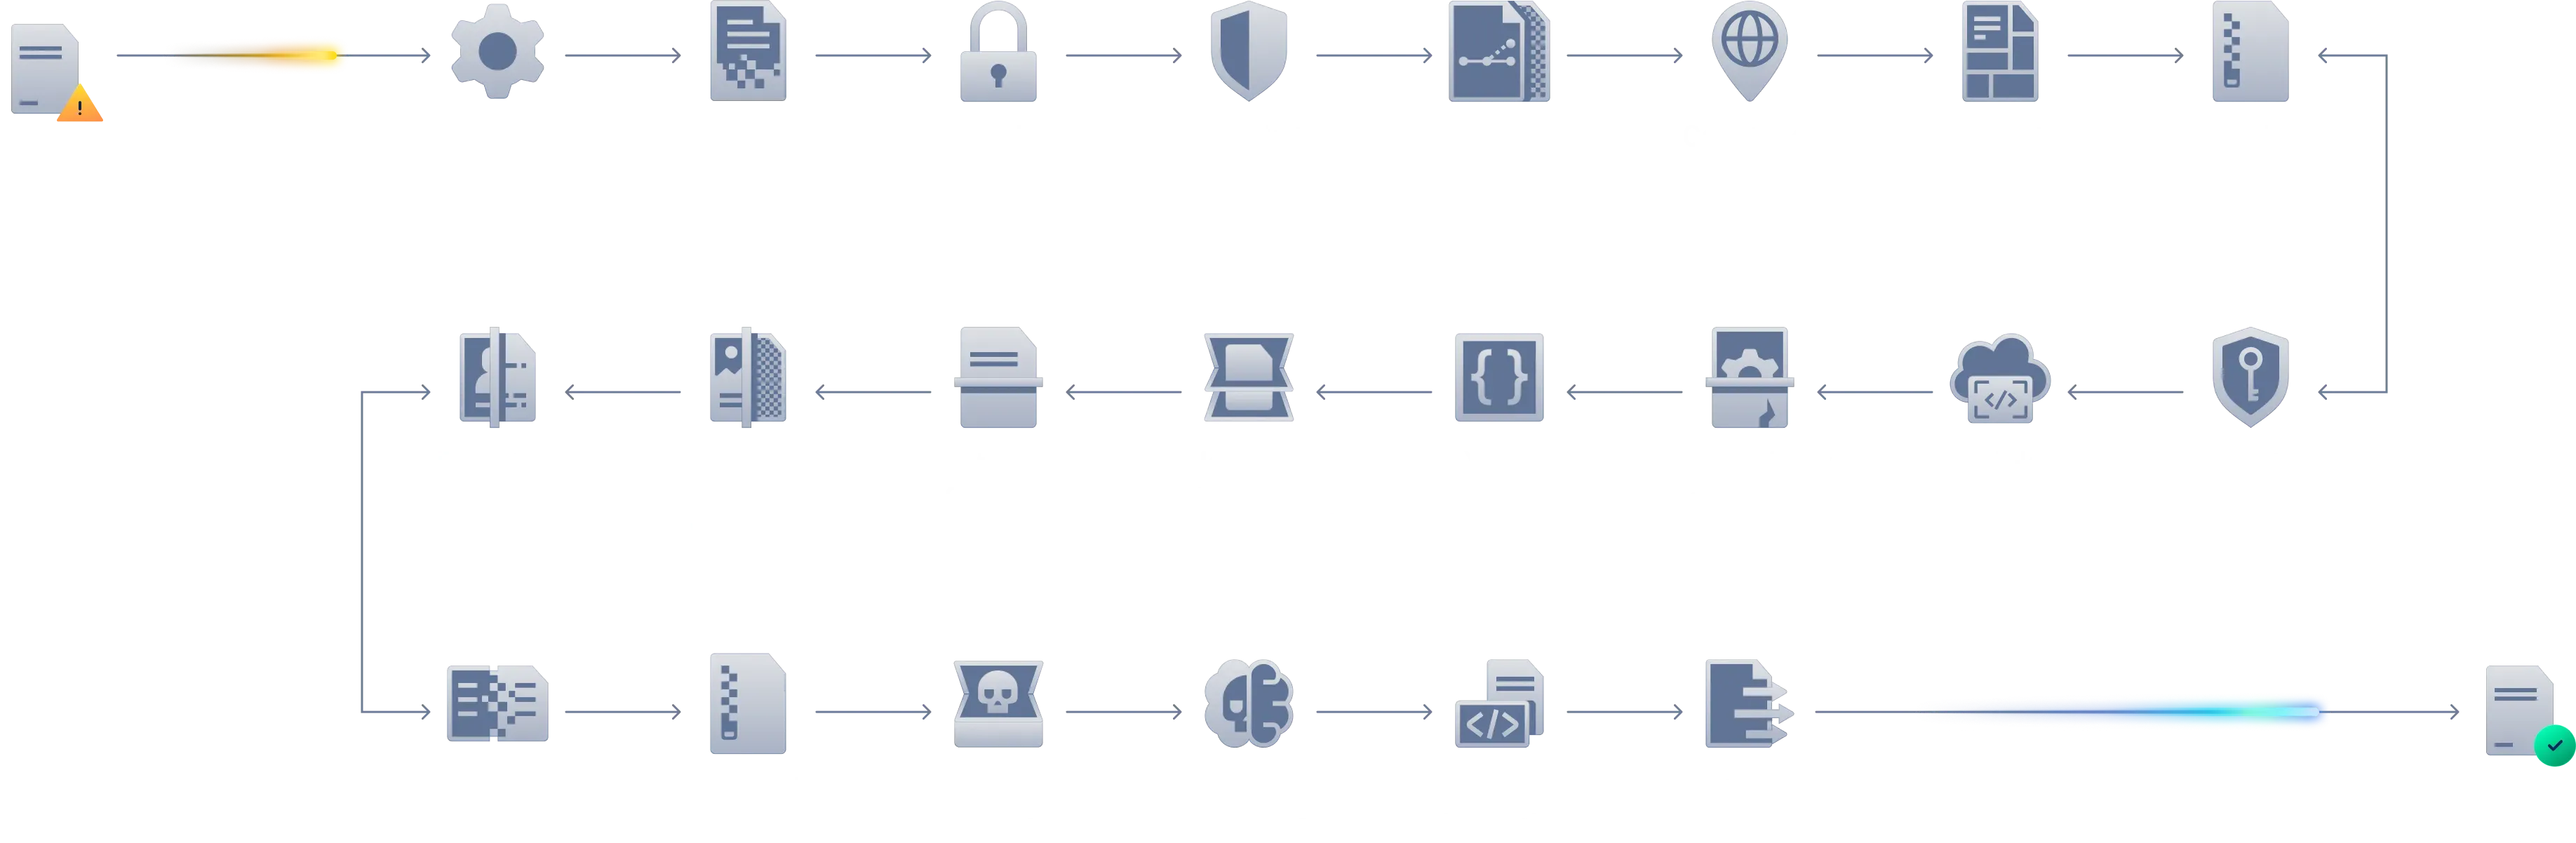
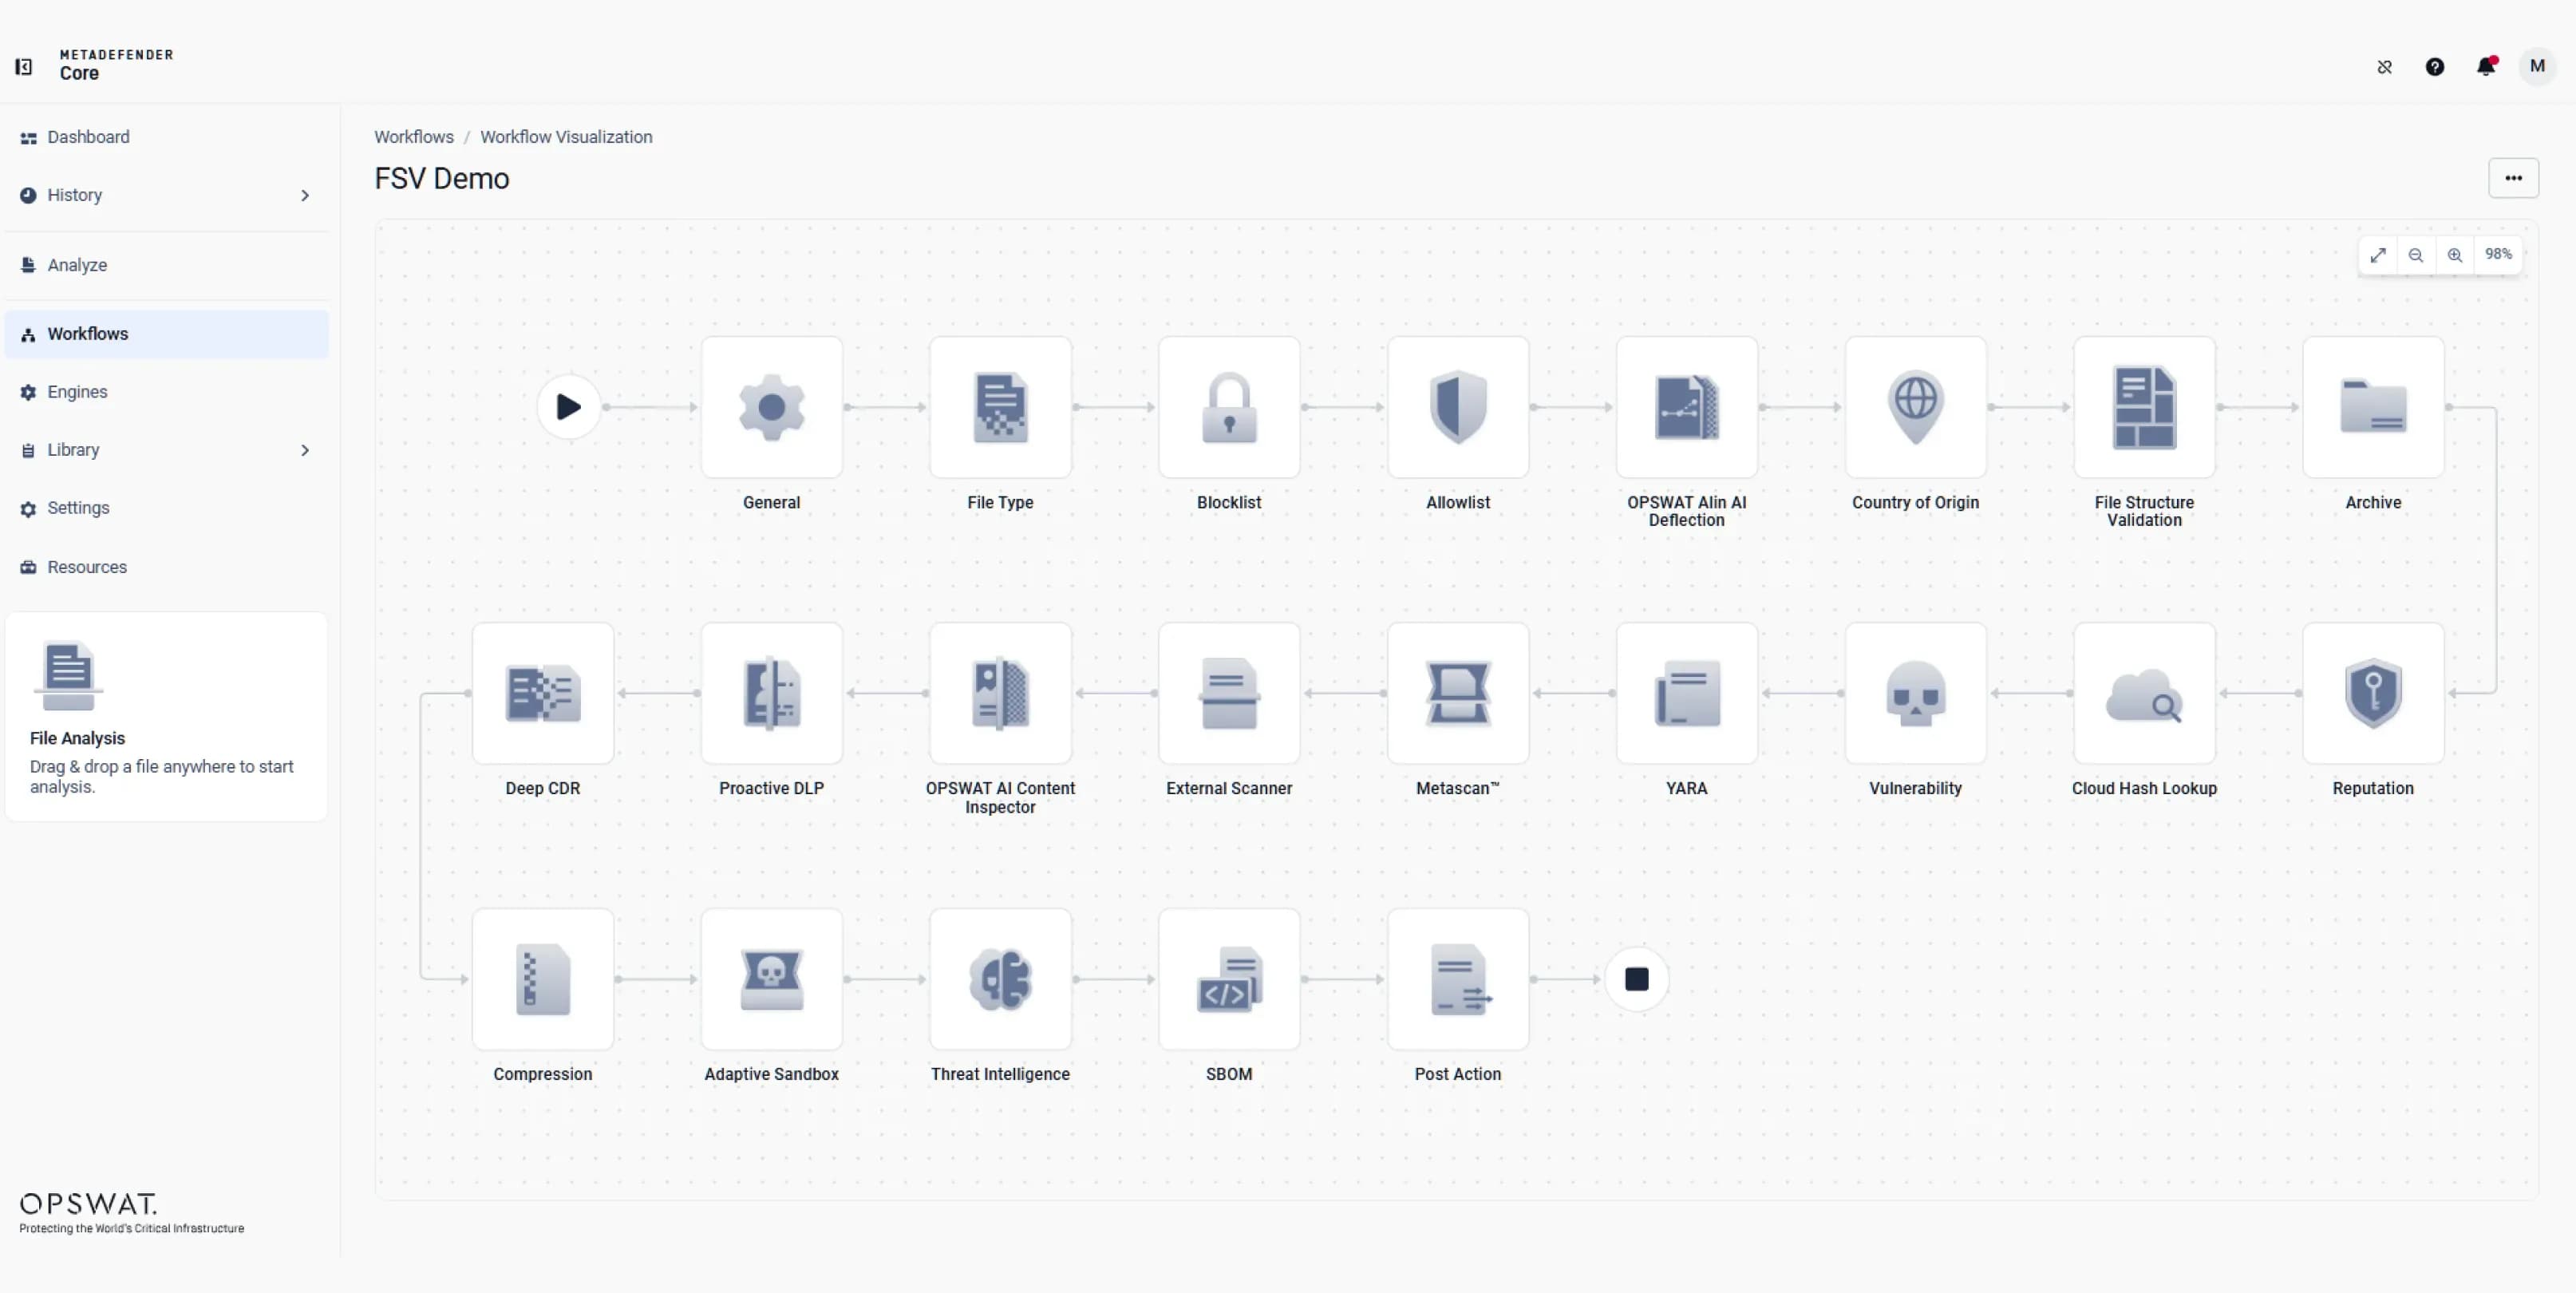
MetaDefender Core 處理工作流程
每個步驟皆旨在保護您的資料。任何進入MetaDefender Core 檔案Core 一套受控且多階段的工作流程,該流程旨在於檔案釋放至安全網路之前,對其內容進行偵測、淨化及驗證。此流程確保即使複雜且層層嵌套的檔案也能被徹底分析,並符合組織的安全政策。每個階段皆採模組化設計,由政策驅動,並針對 IT、OT 及物理隔離環境中的效能與準確性進行了優化。
產品概述
觀看這段影片,了解MetaDefender Core 如何將先進的惡意軟體偵測與防禦功能整合至您的現有解決方案與基礎架構中,以保障檔案上傳安全、強化網路安全產品,並為客製化惡意軟體分析系統提供支援。
MetaDefender Core 運作
全面掌握檔案安全的可視性與控制權,從偵測與清理,到驗證與傳送。
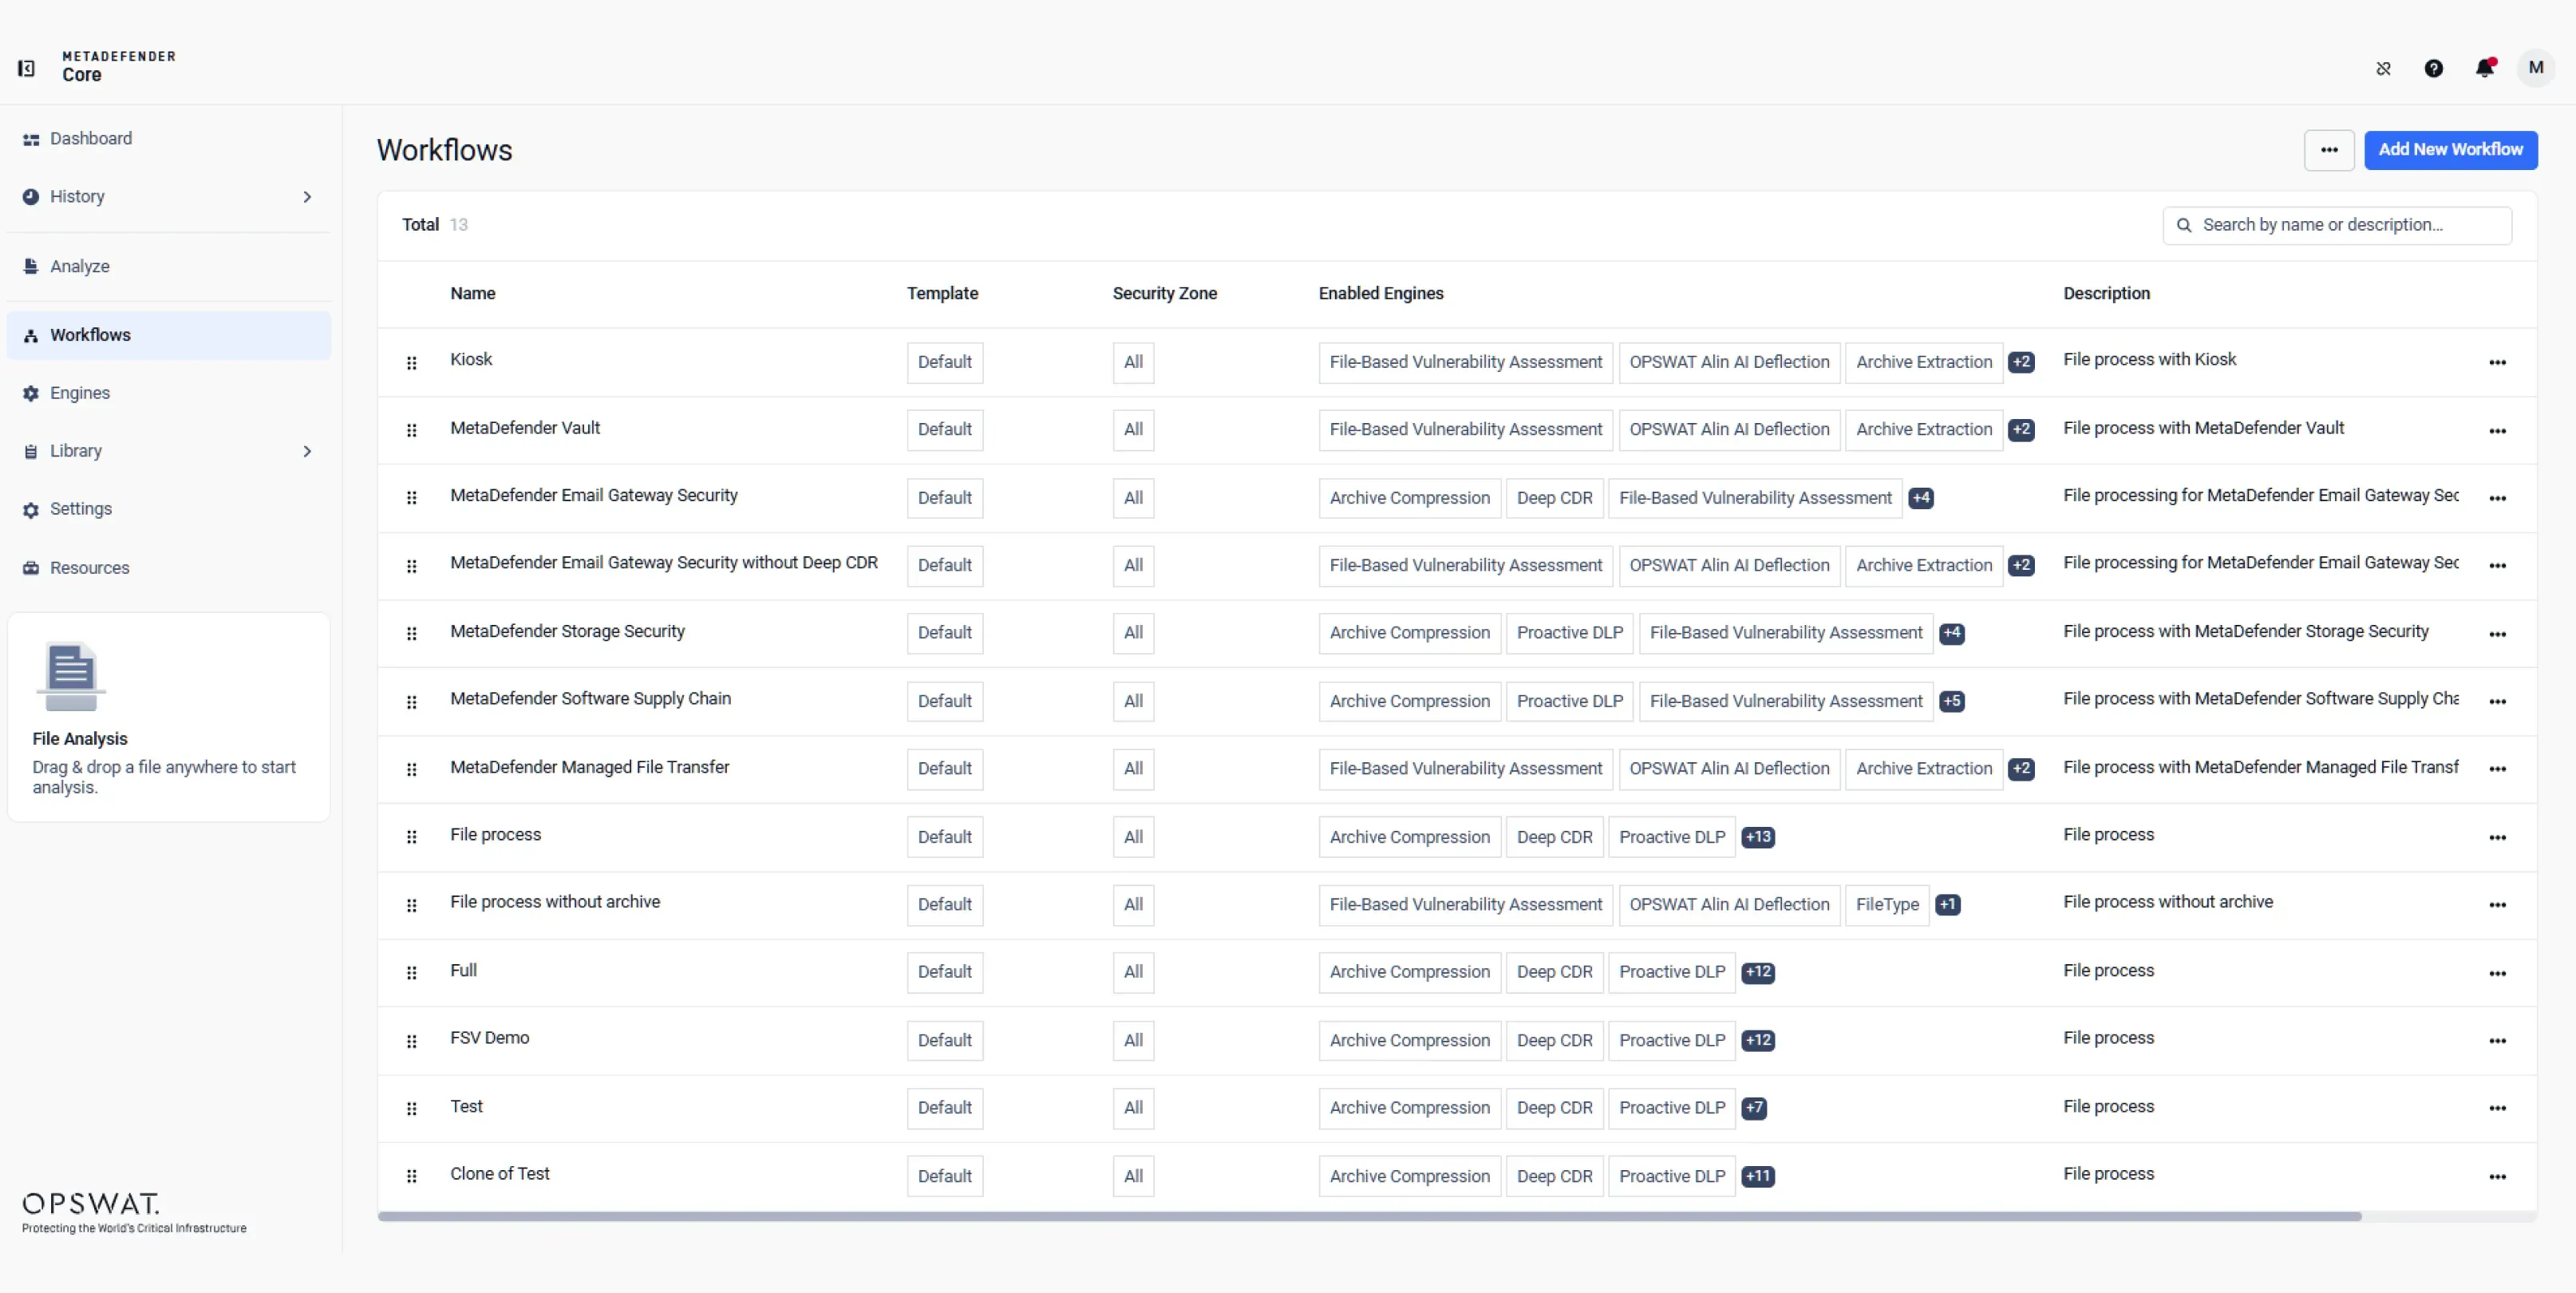
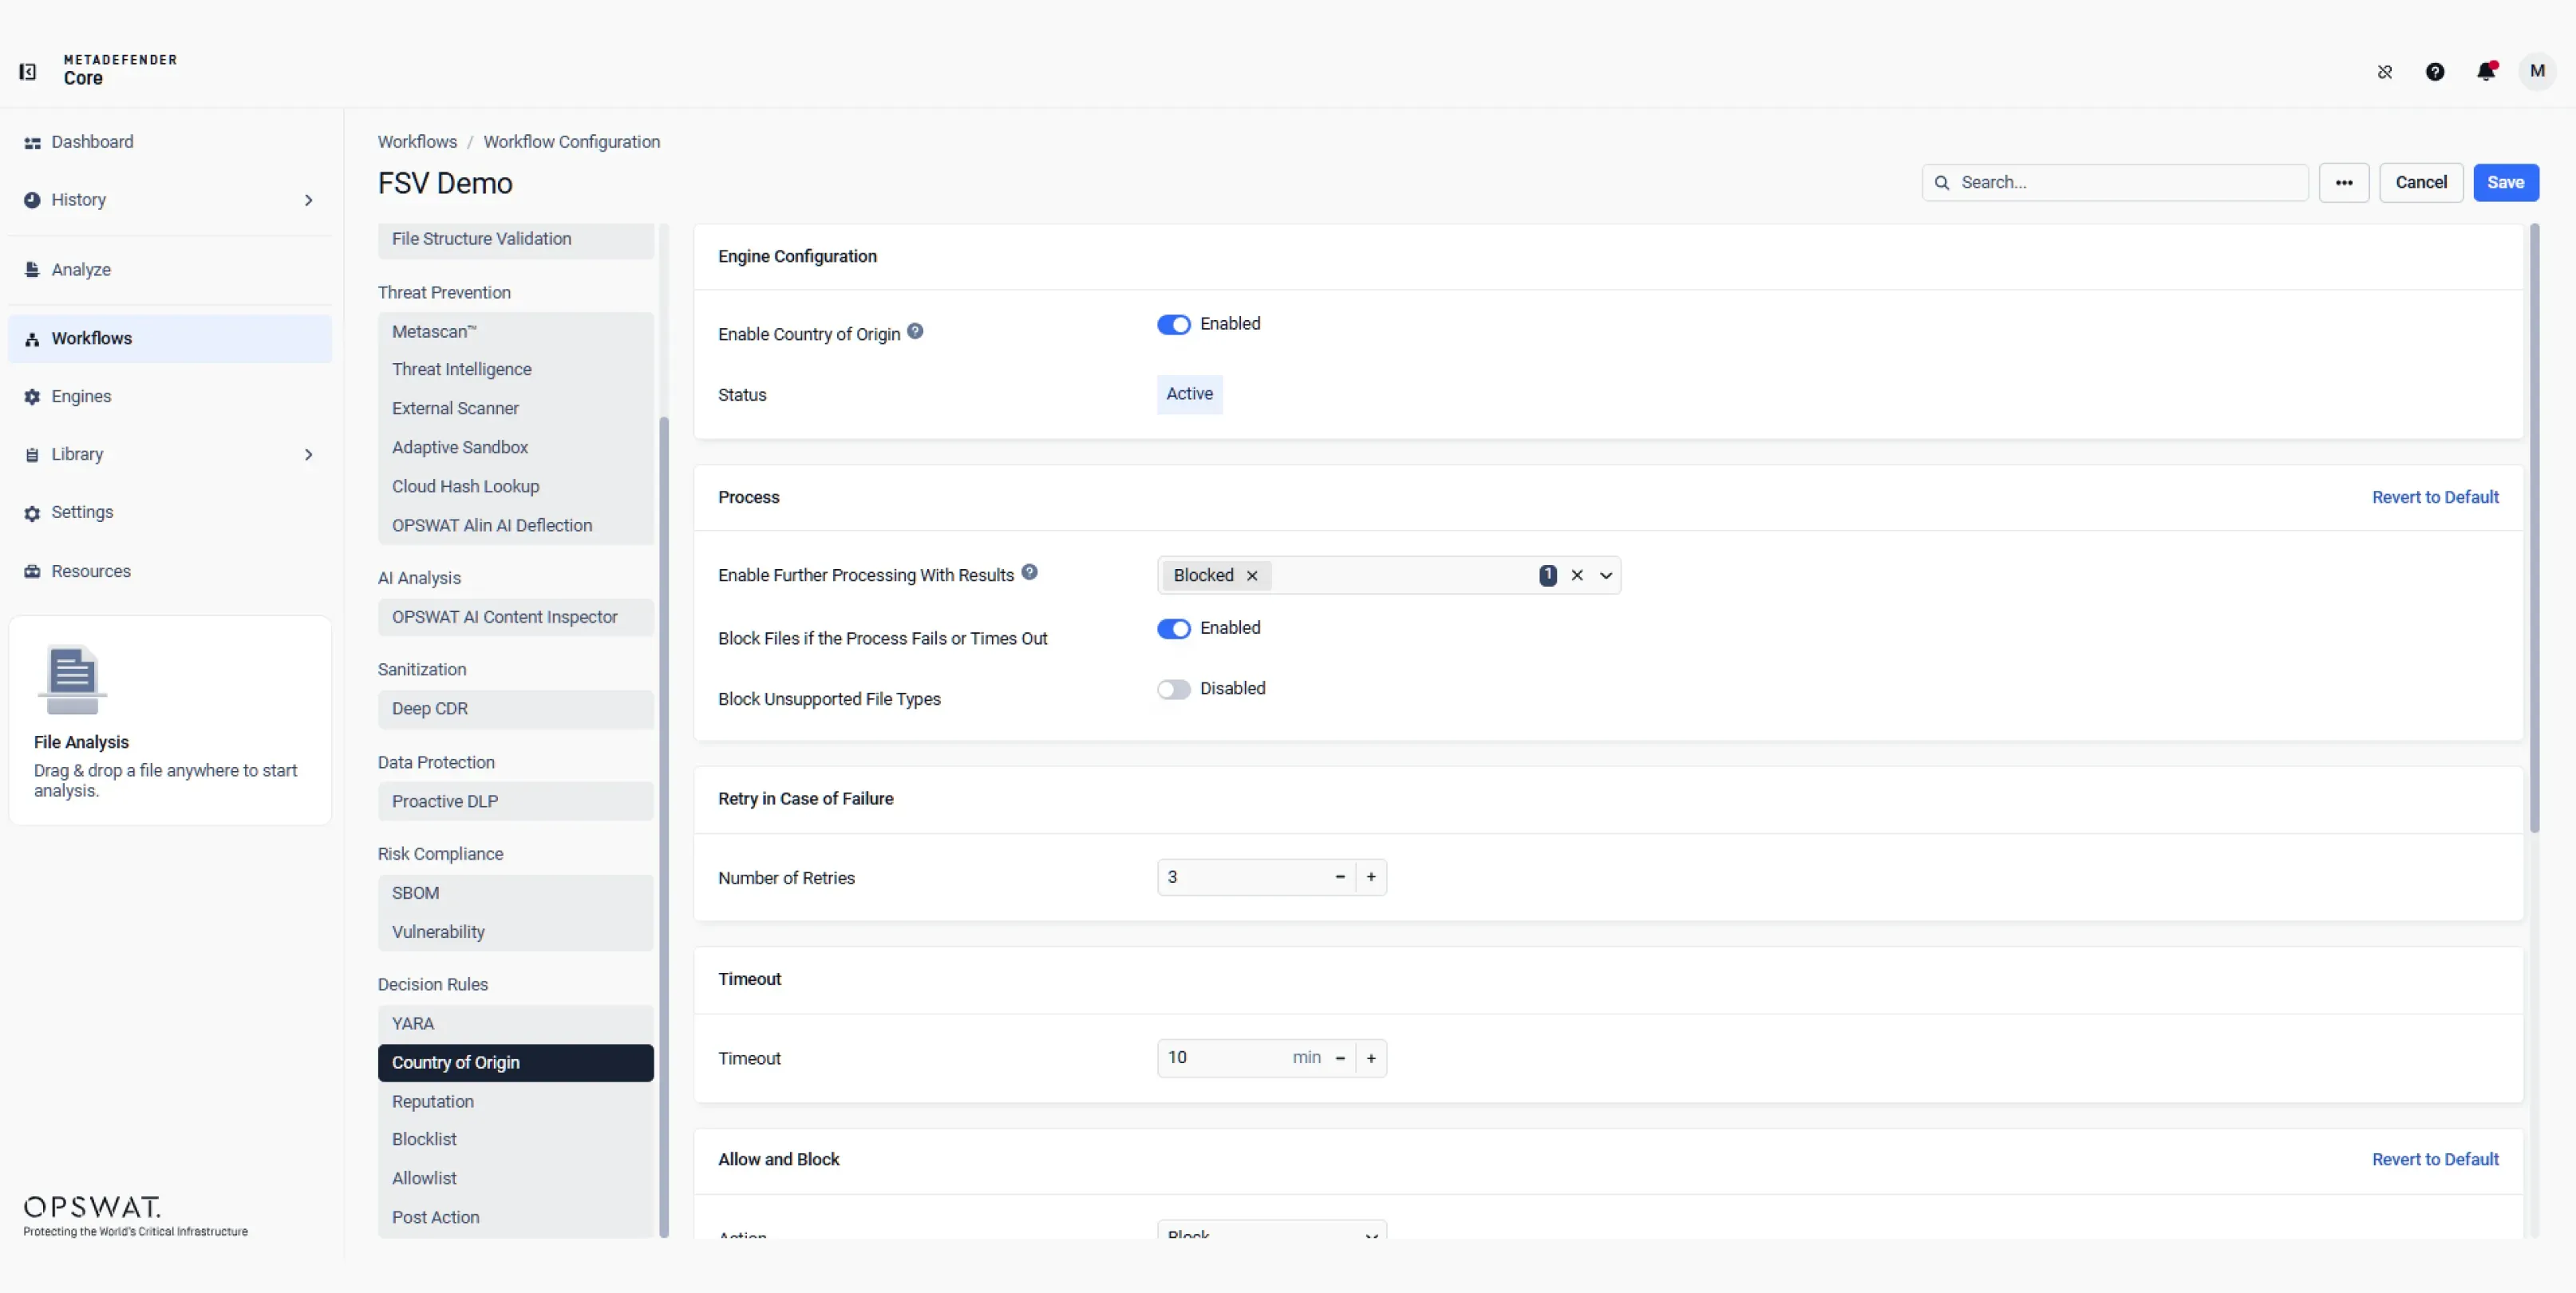
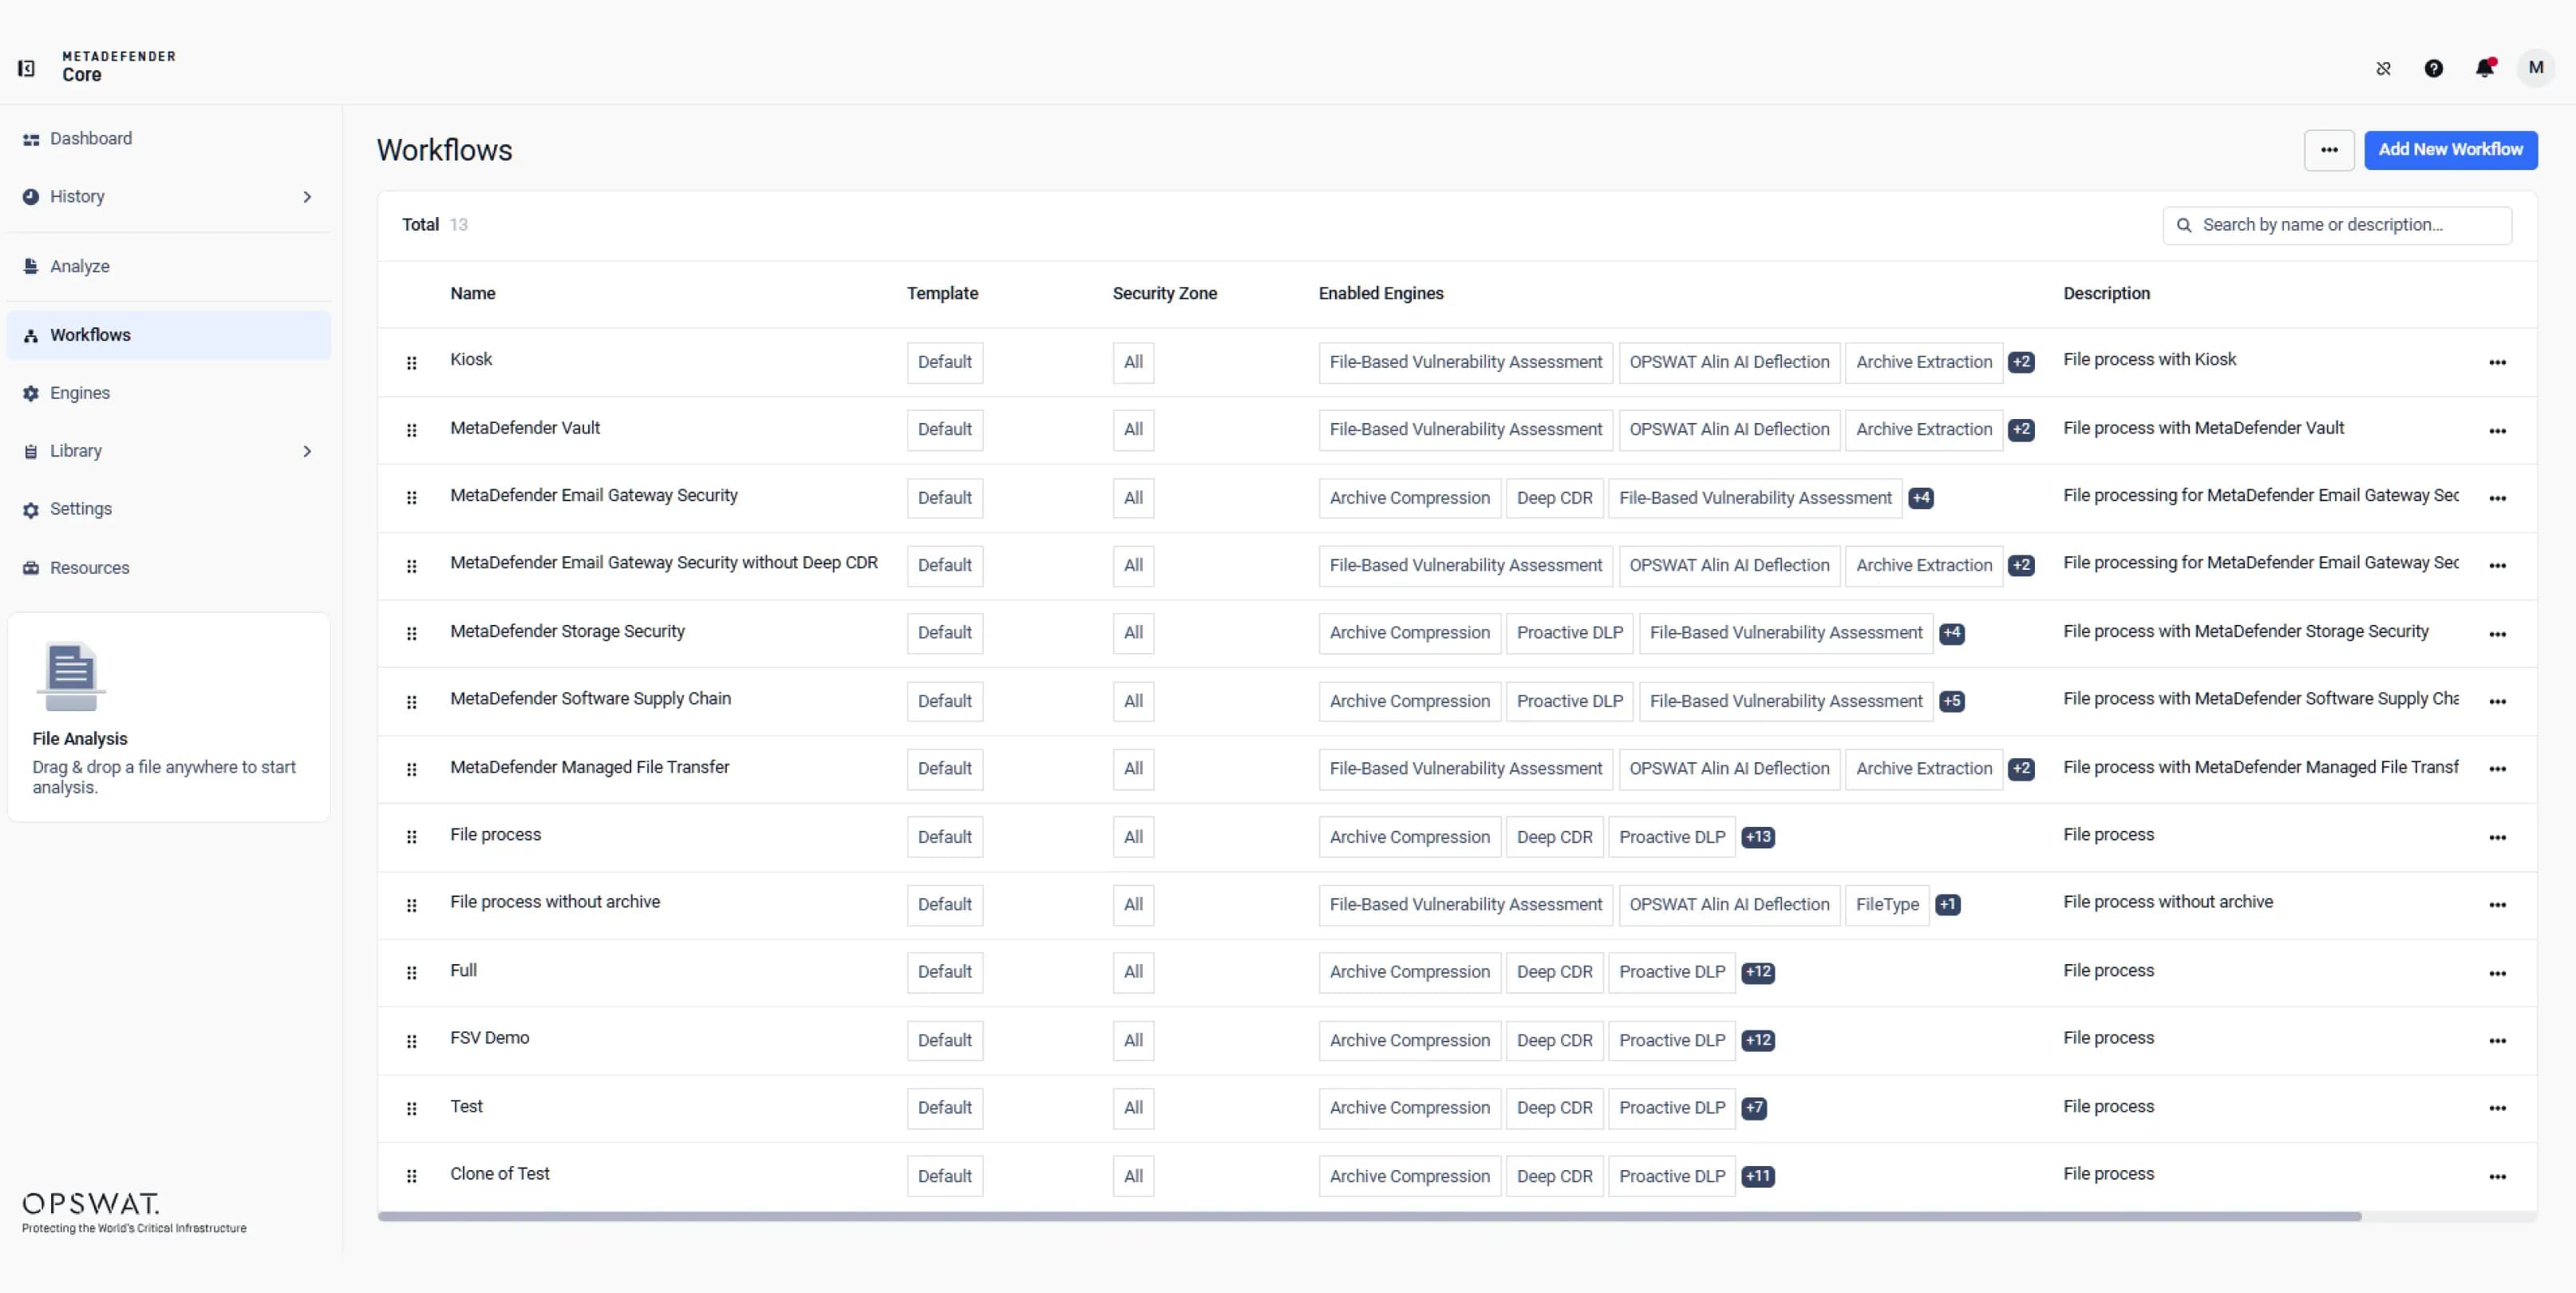
設定符合安全規範的工作流程,以配合您在電子郵件、檔案傳輸、儲存或自訂環境中的營運政策。確立檔案進入系統的方式及其處理流程。
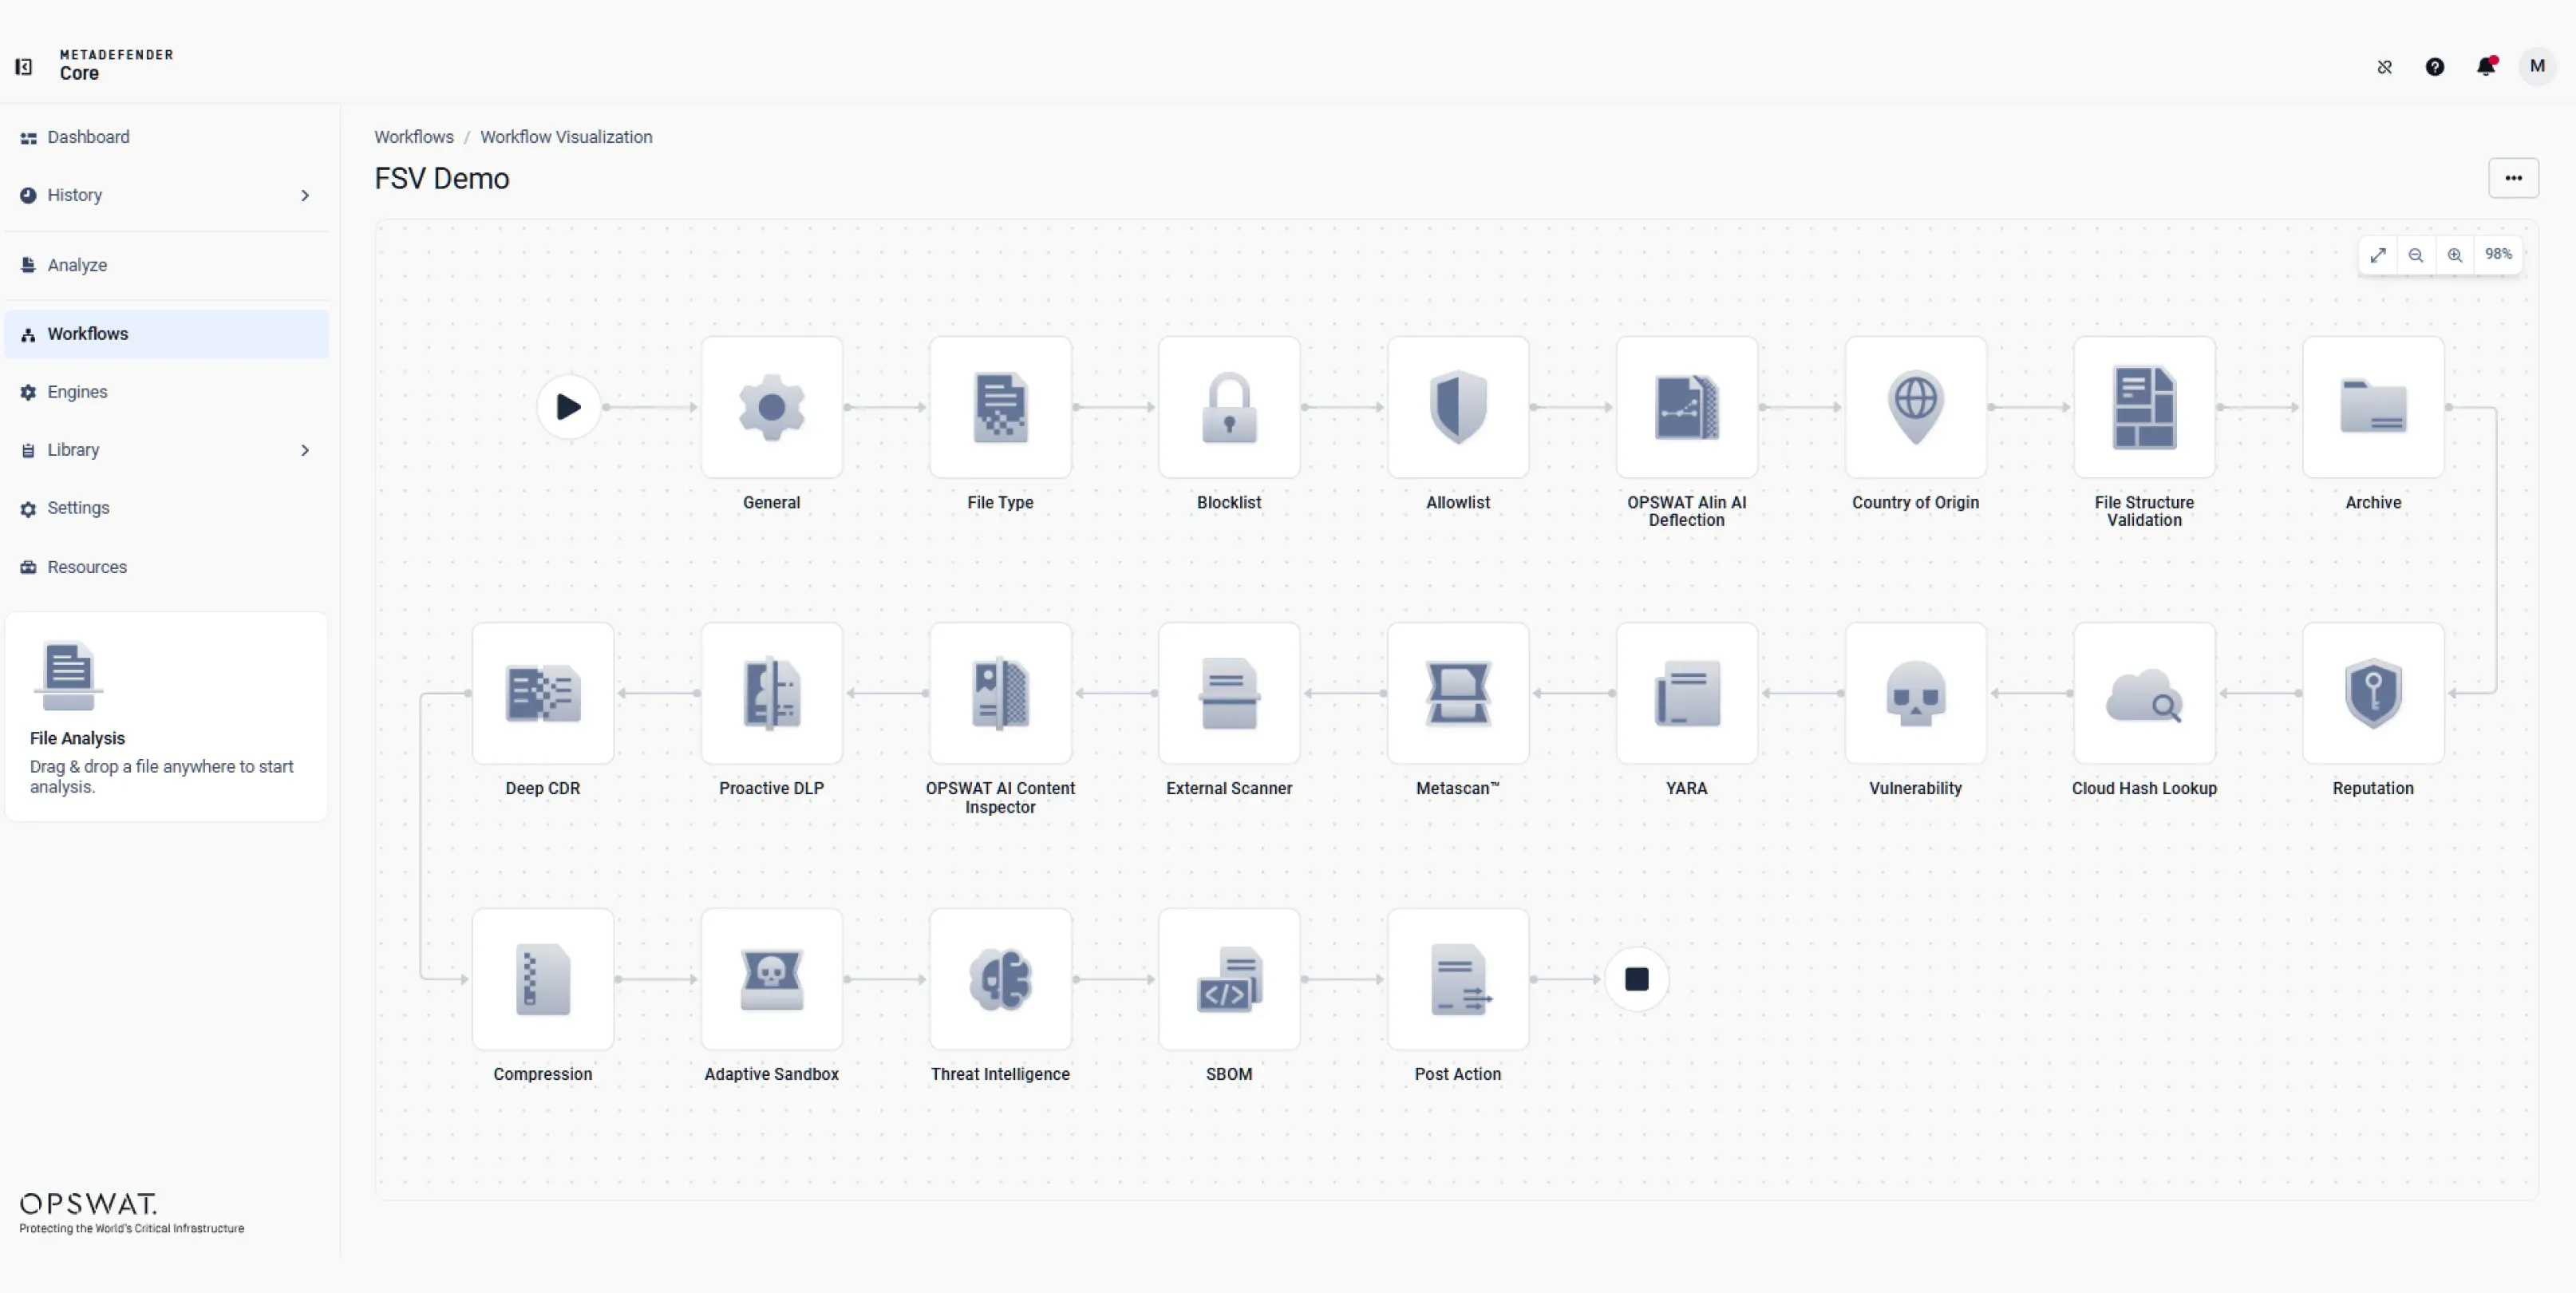
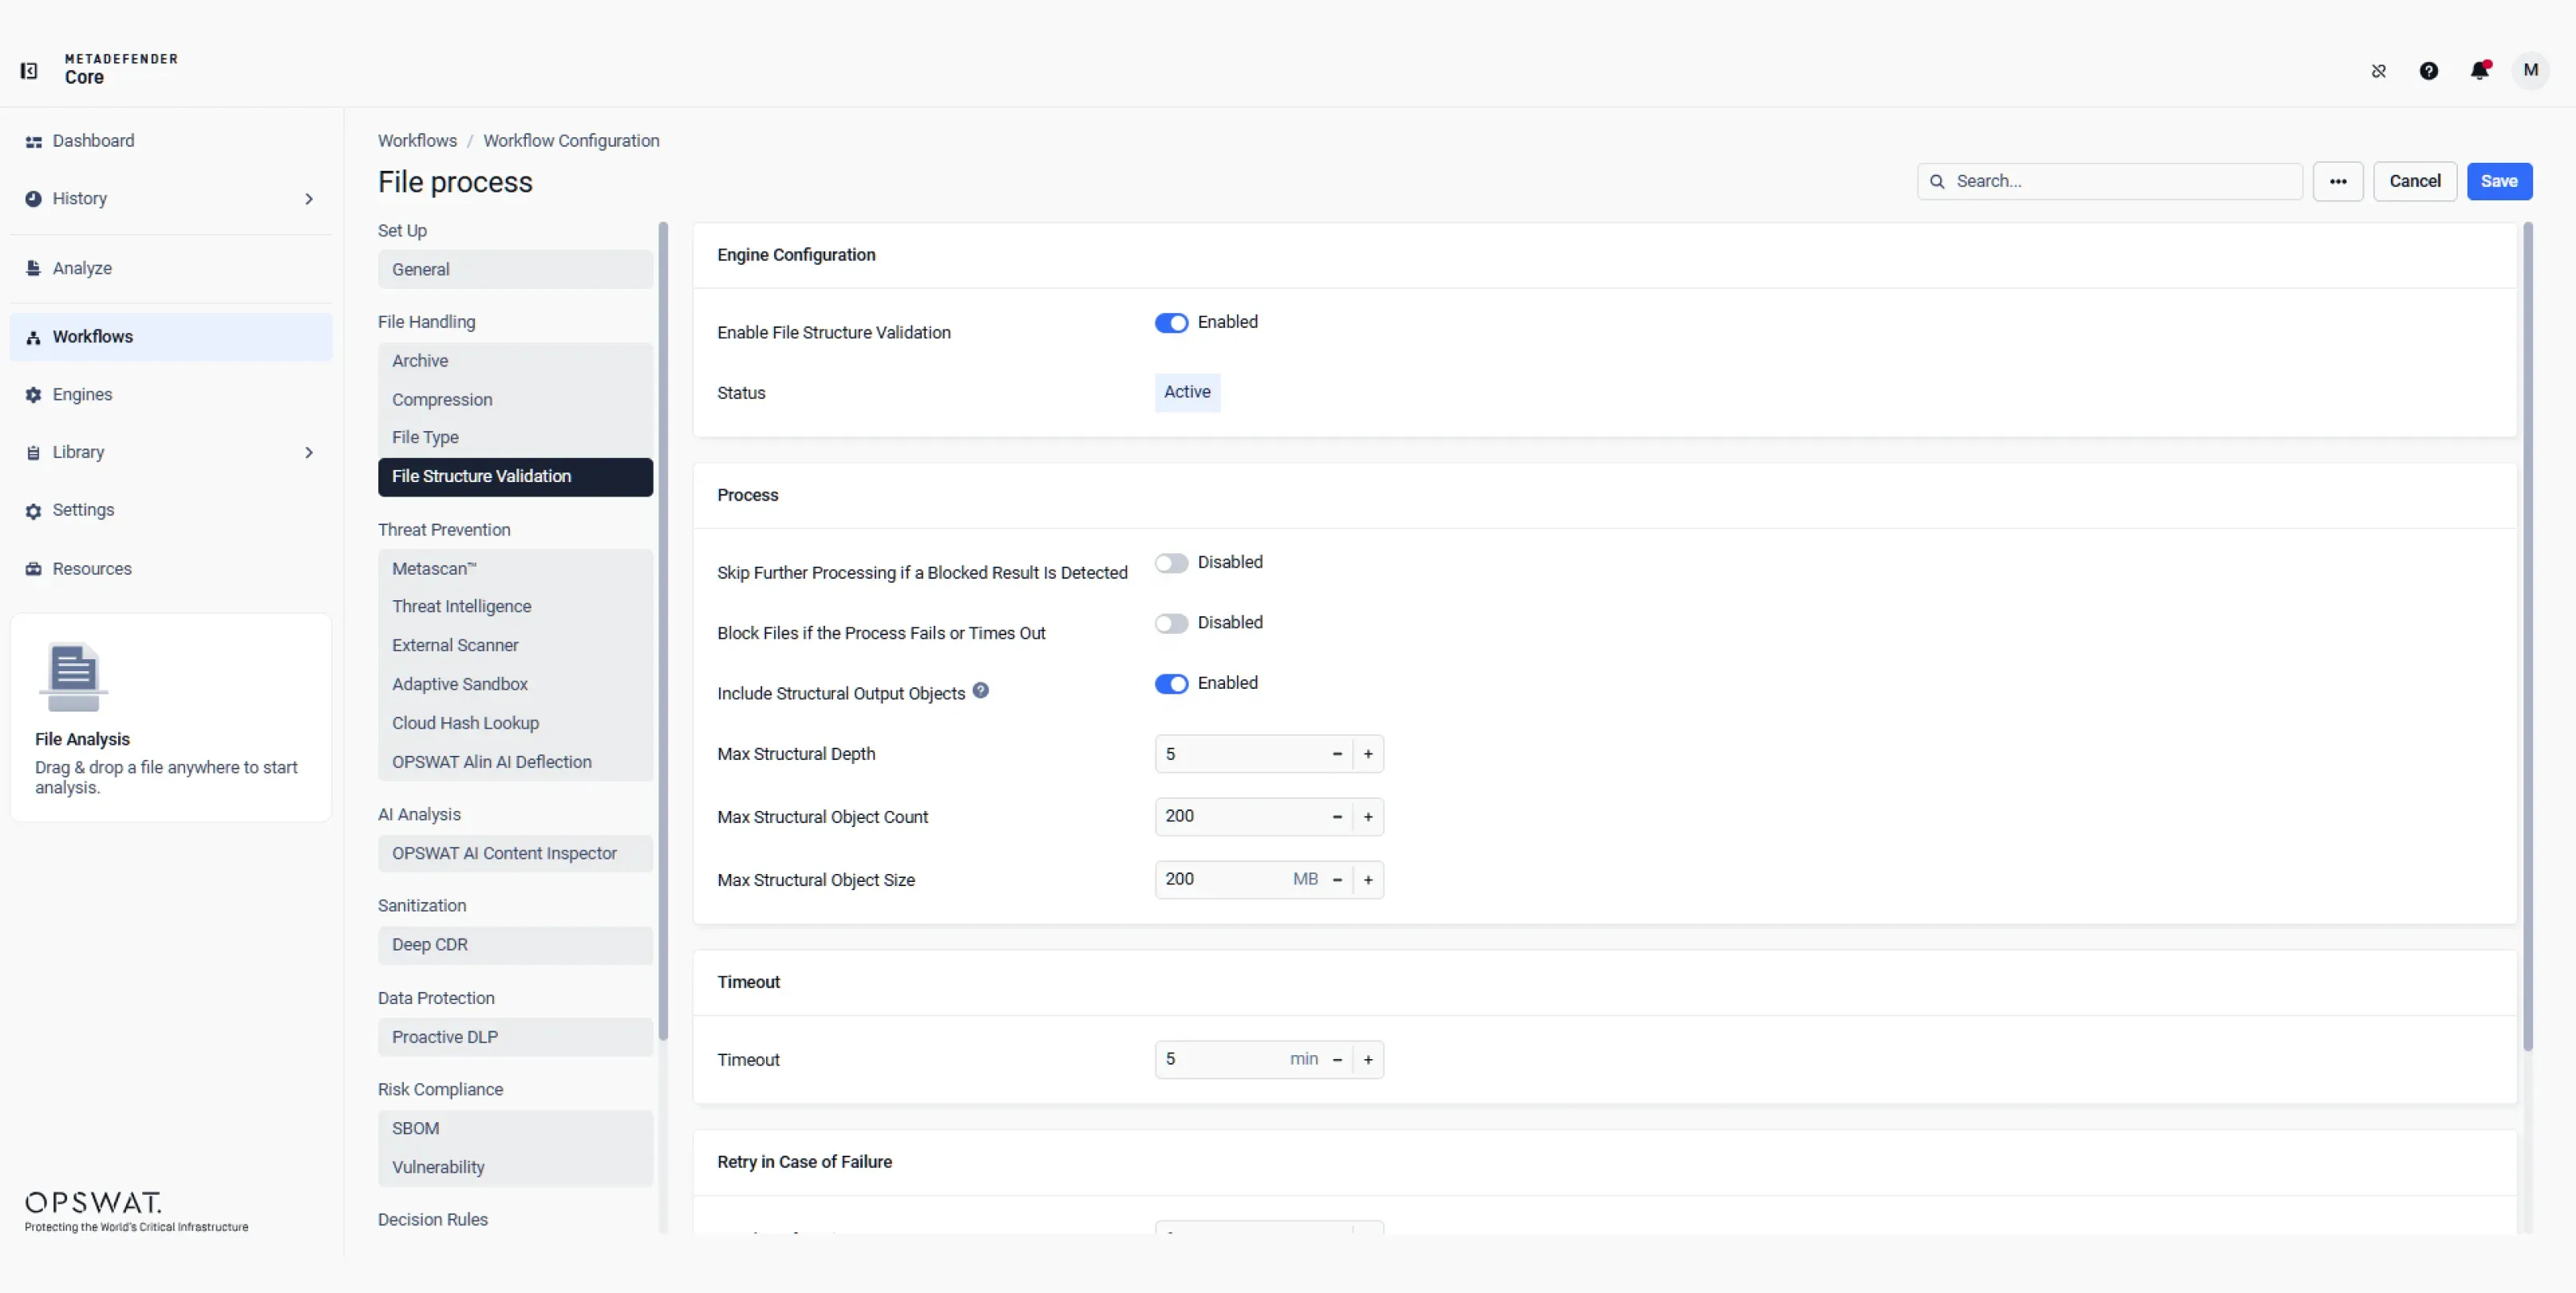
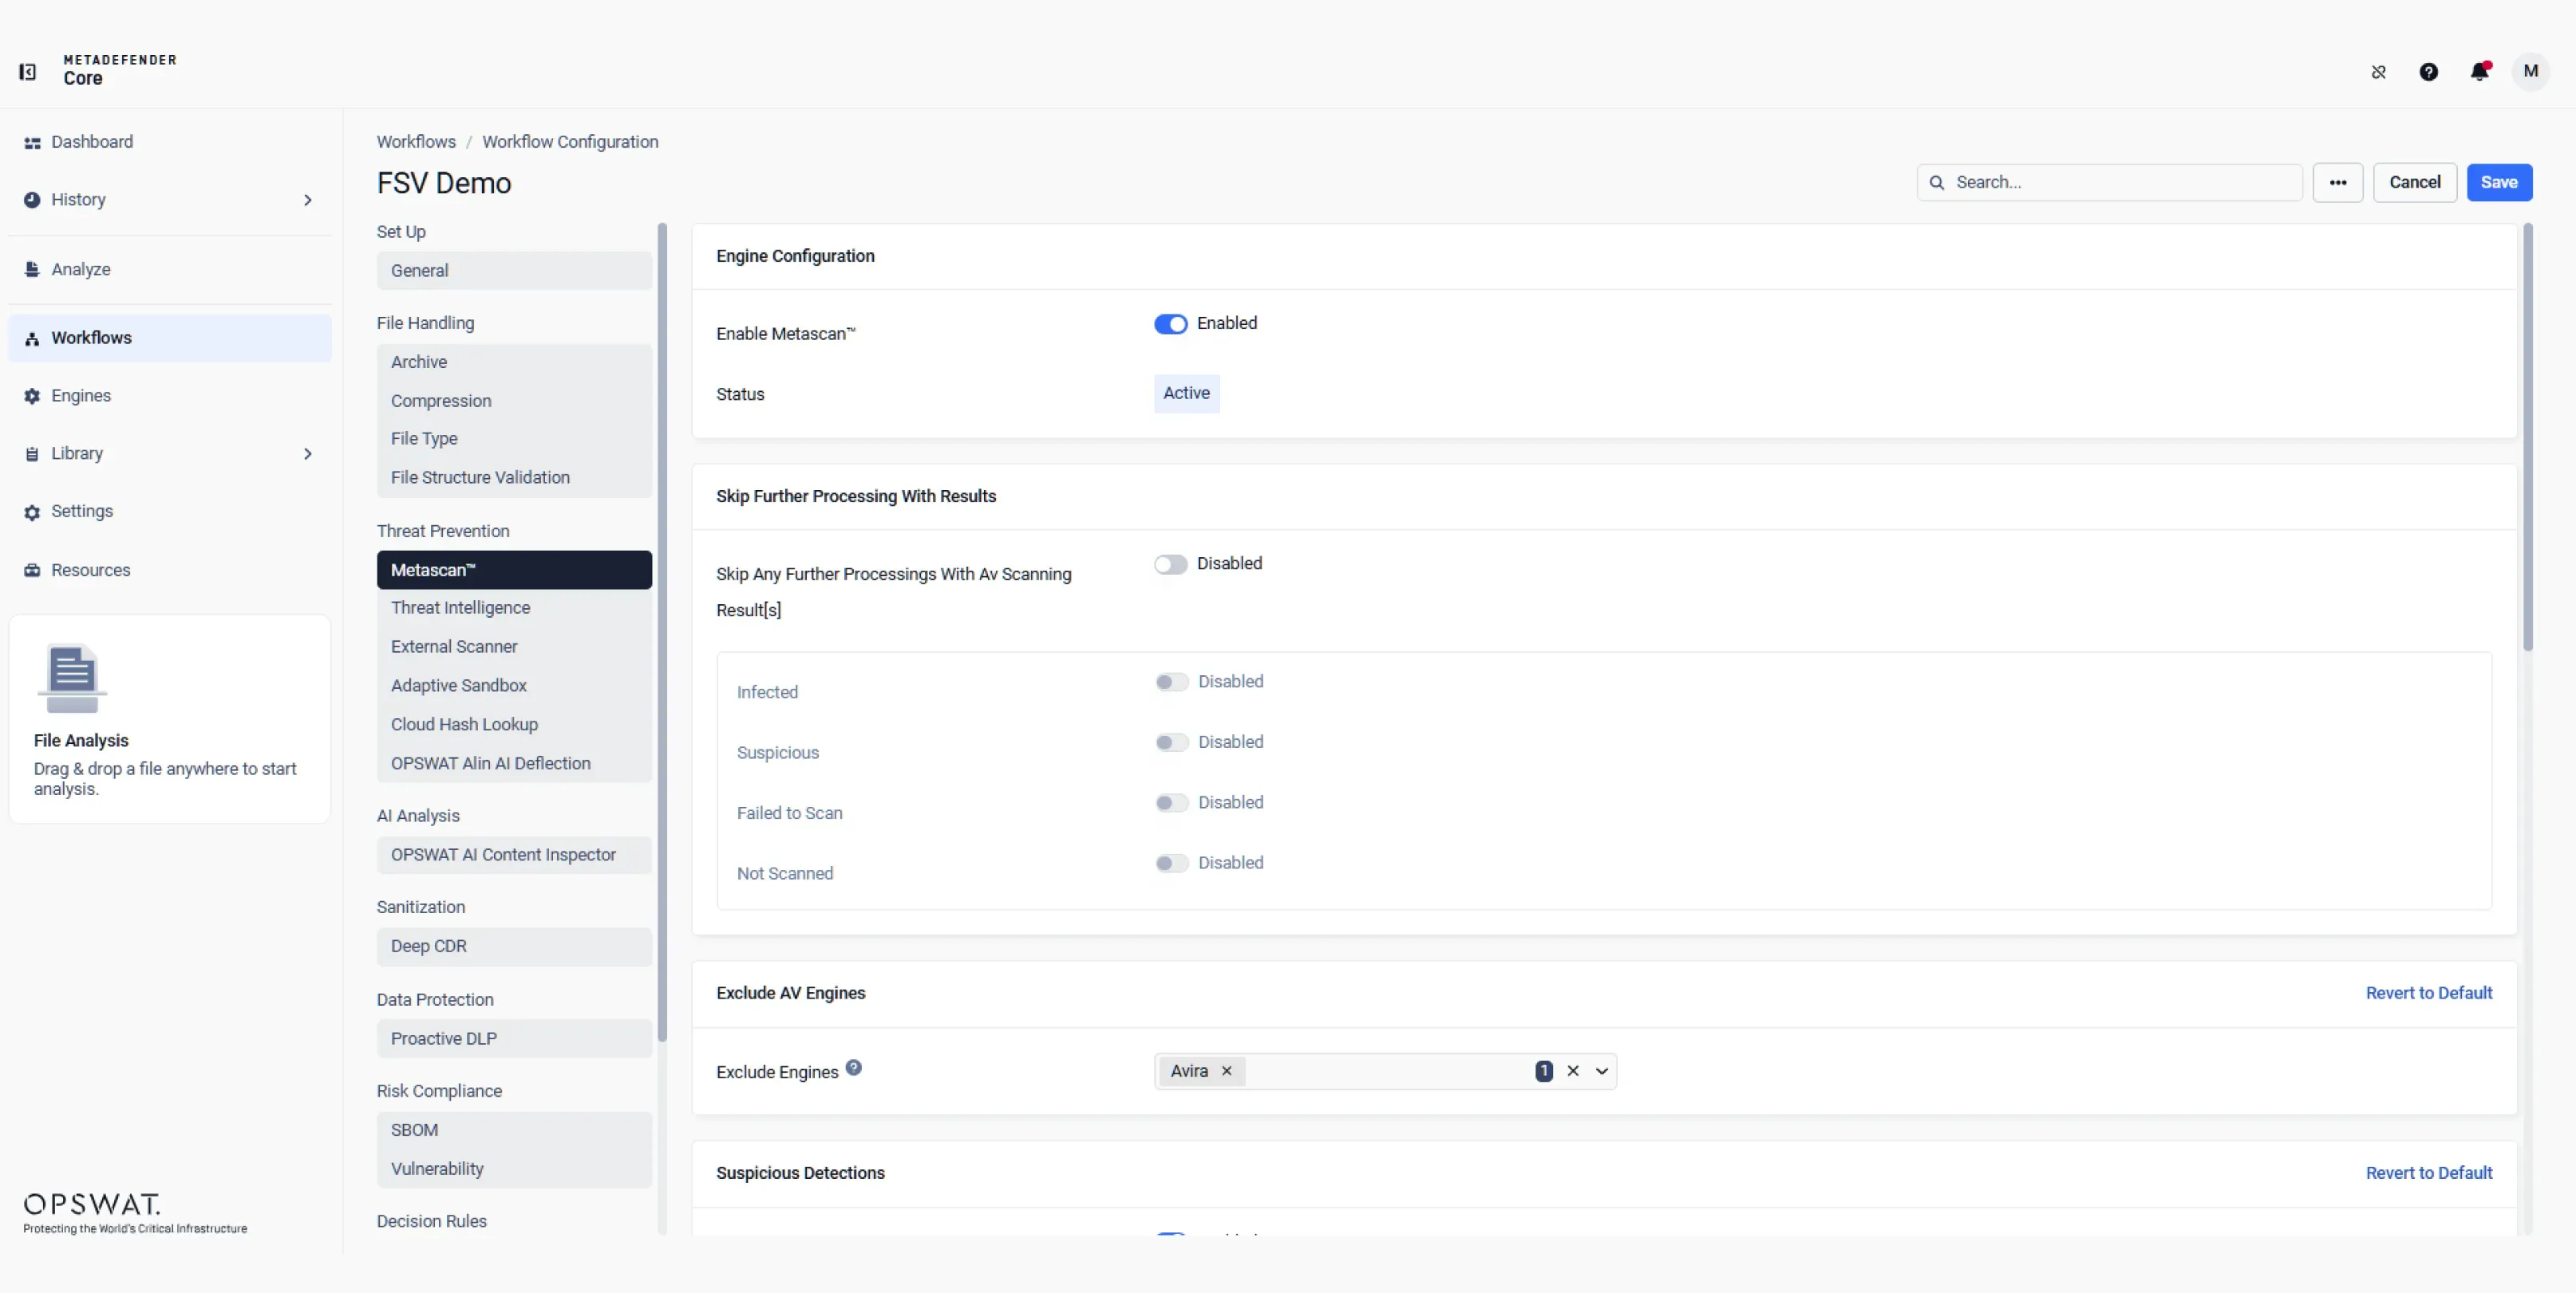
 自訂工作流程管理
設定符合安全規範的工作流程,以配合您在電子郵件、檔案傳輸、儲存或自訂環境中的營運政策。確立檔案進入系統的方式及其處理流程。
 基於模組的功能
運用模組化、分層式的偵測與防禦引擎,包括 Predictive Alin AI、Deep CDR™ 技術、Multiscanning、AI 內容檢查器、Proactive DLP、Adaptive Sandbox Threat Intelligence以根據您的營運需求與資安要求,量身打造檔案處理流程。
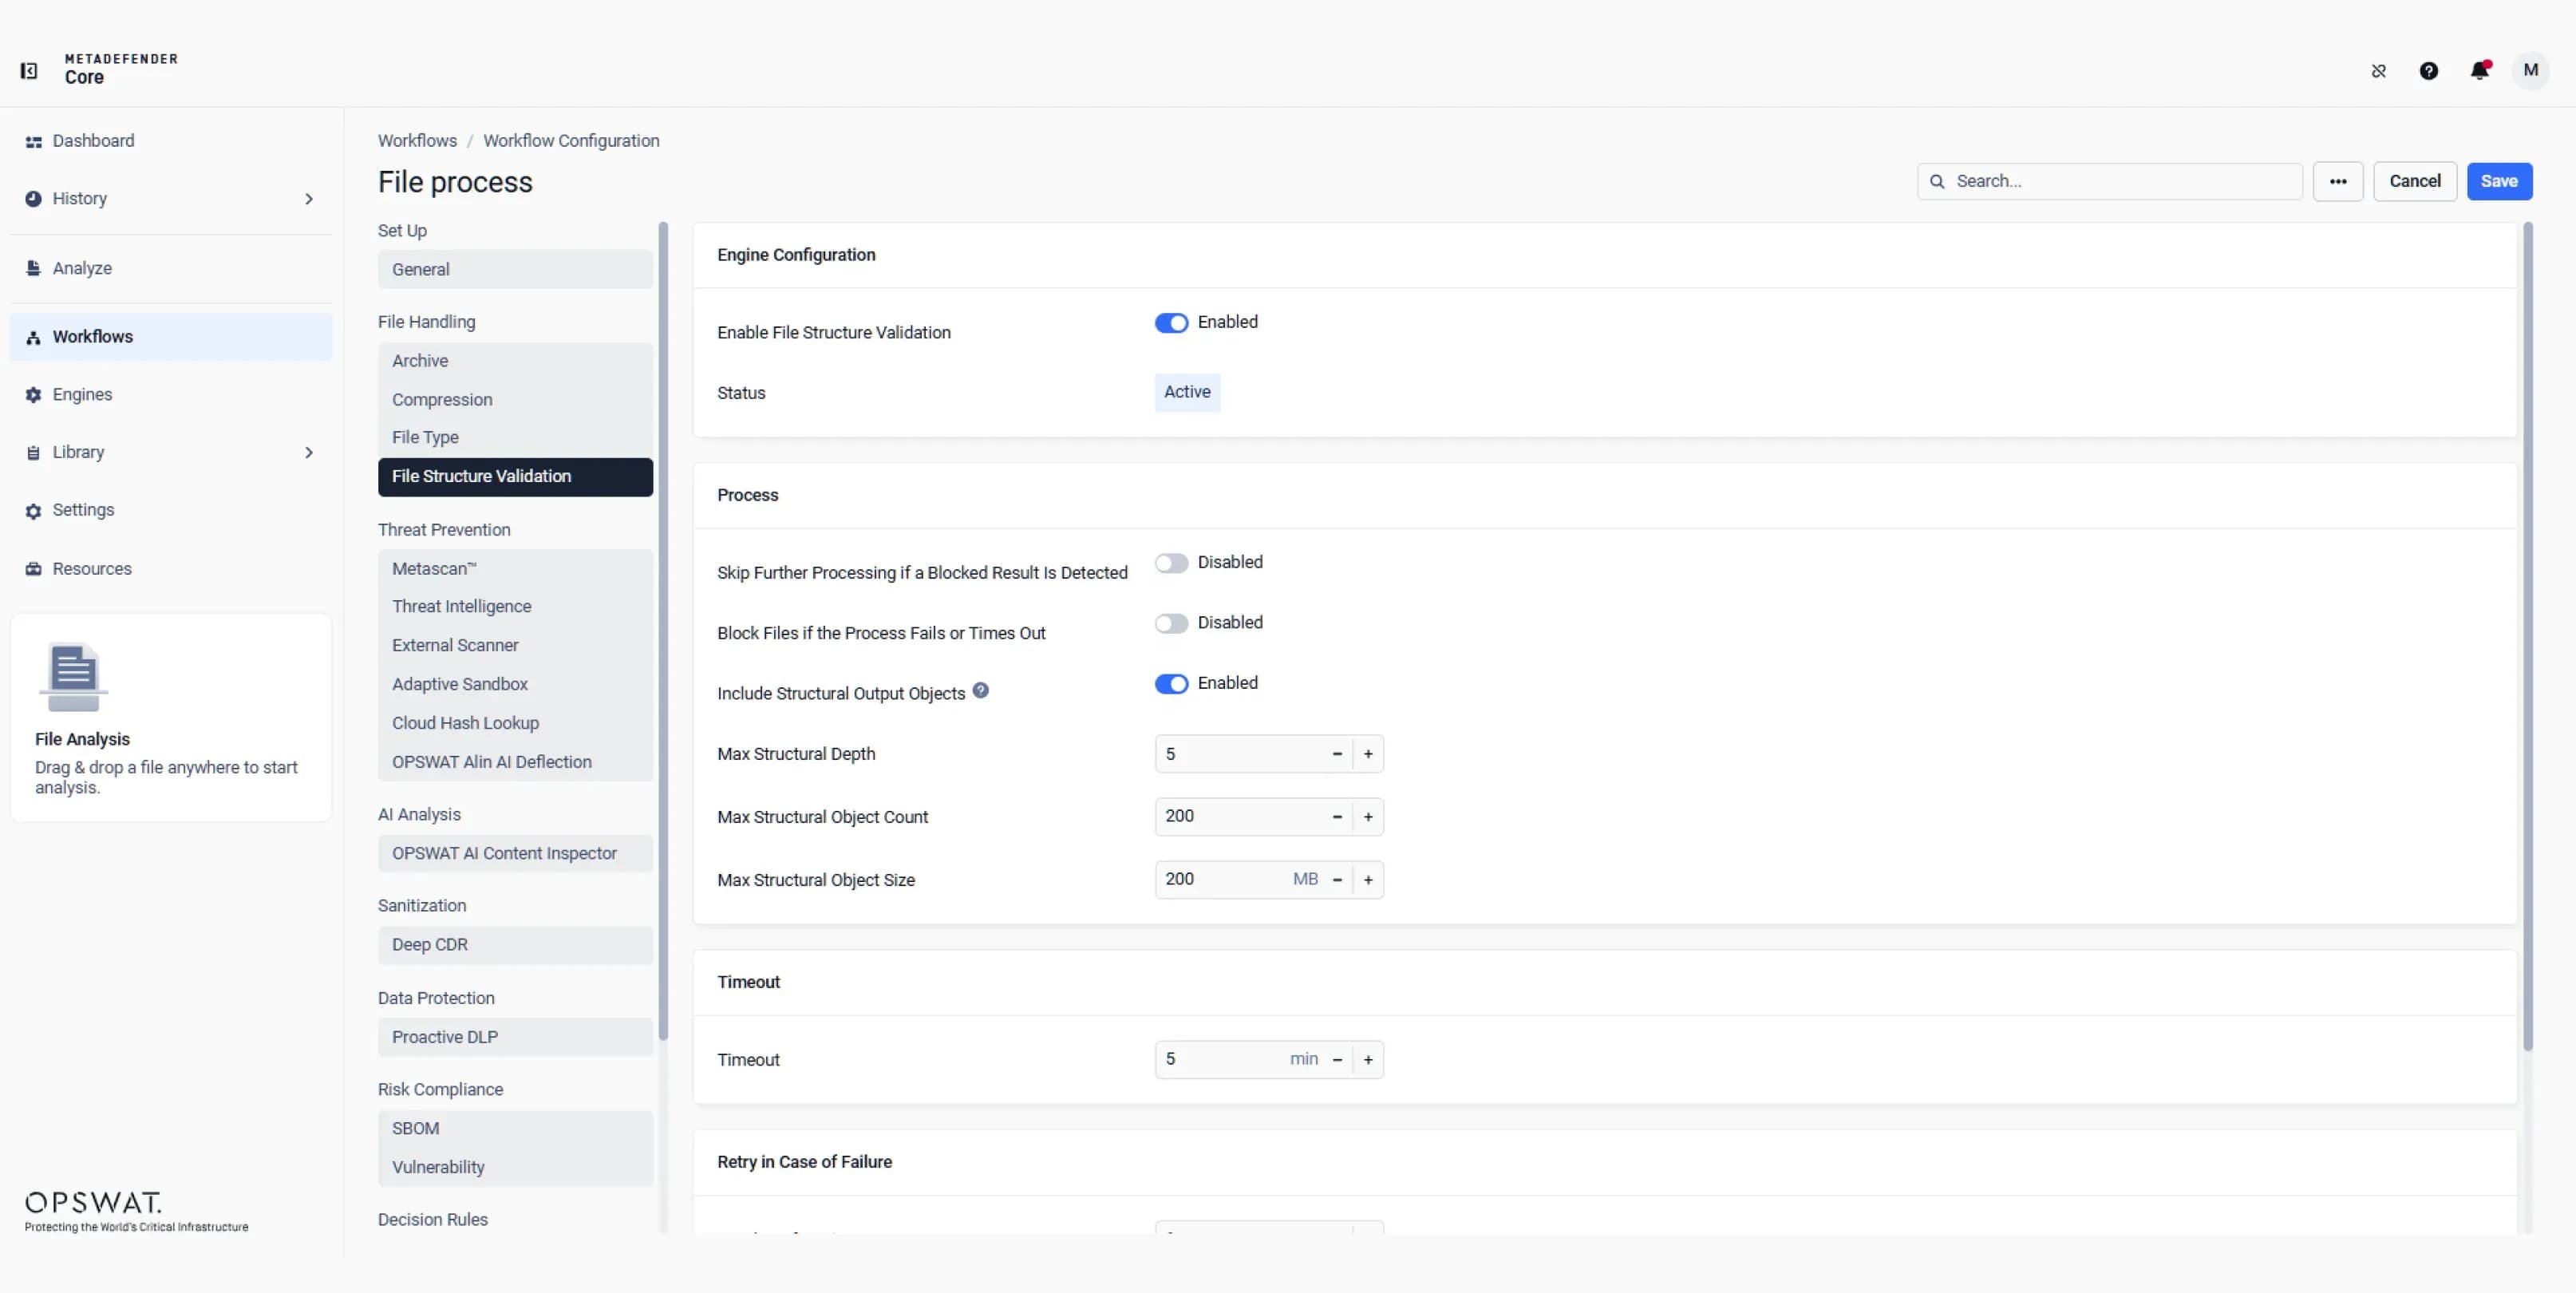 Secure 檔案處理與驗證
設定歸檔檔解壓縮、壓縮、真實檔案類型偵測及檔案結構驗證,以確保檔案在進行後續分析之前,能被正確識別、解壓縮、處理及驗證。
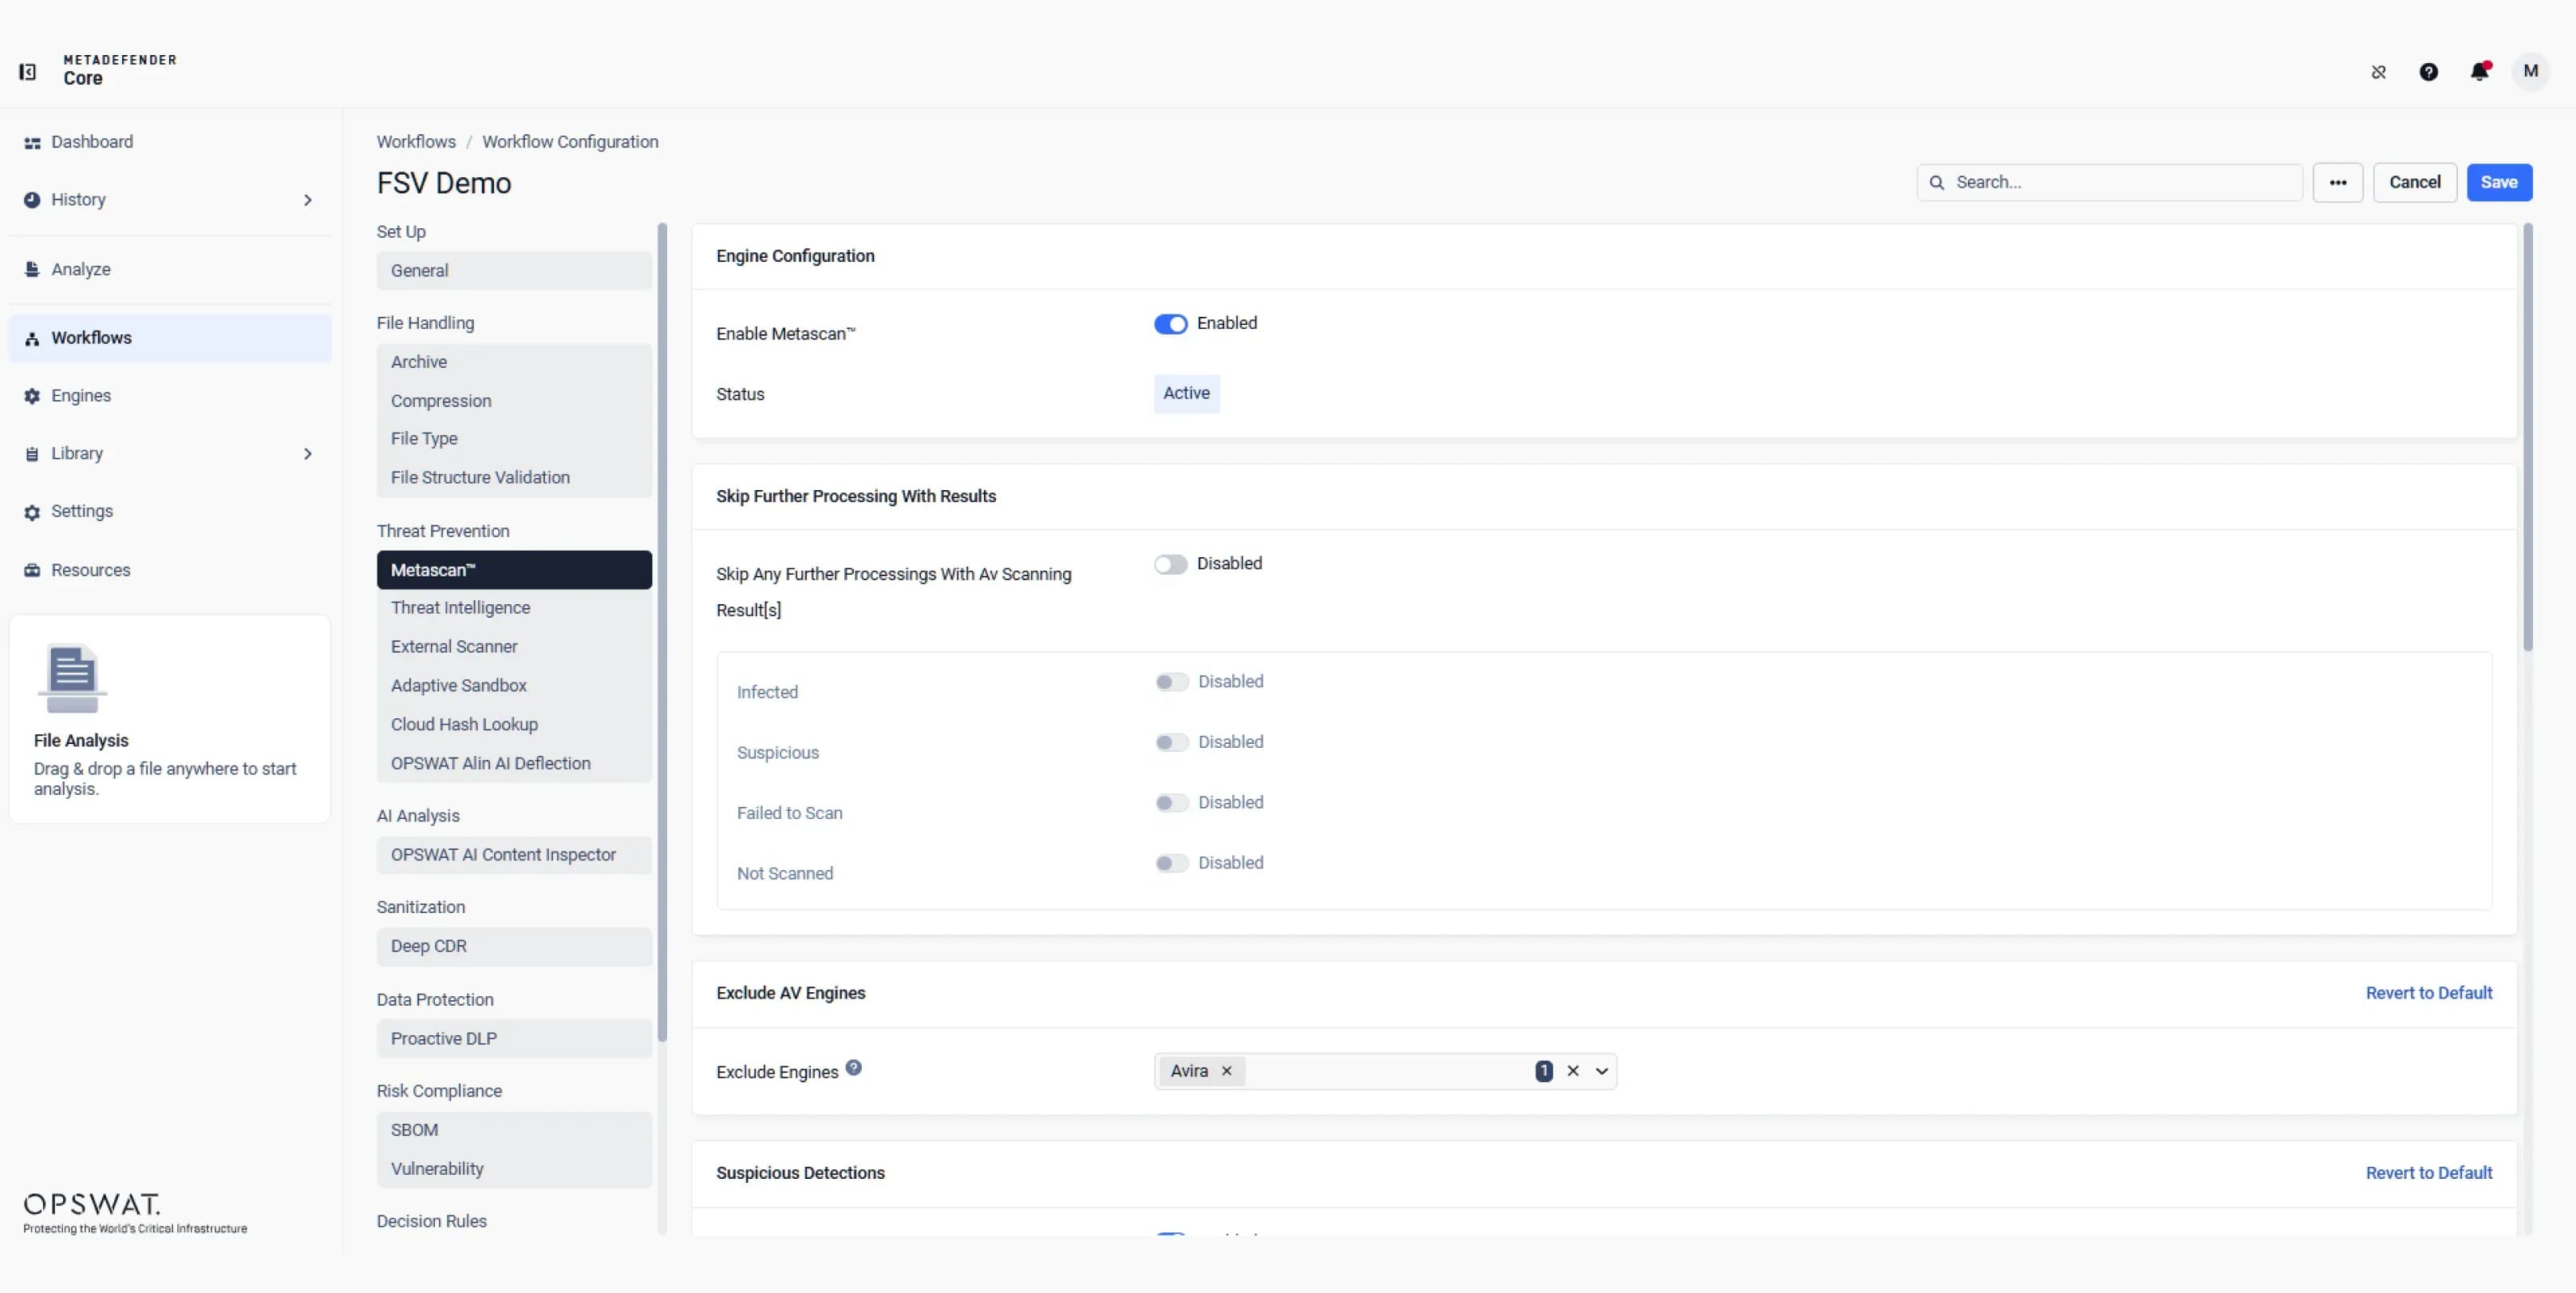 分層式威脅防禦與 AI 驅動的偵測
結合 Metascan、Predictive Alin AI、Threat Intelligence 、Adaptive 、Sandbox 以及 Alin AI Deflection,透過多引擎掃描、聲譽情報、行為分析及智慧路由,識別已知、未知及由 AI 生成的威脅。
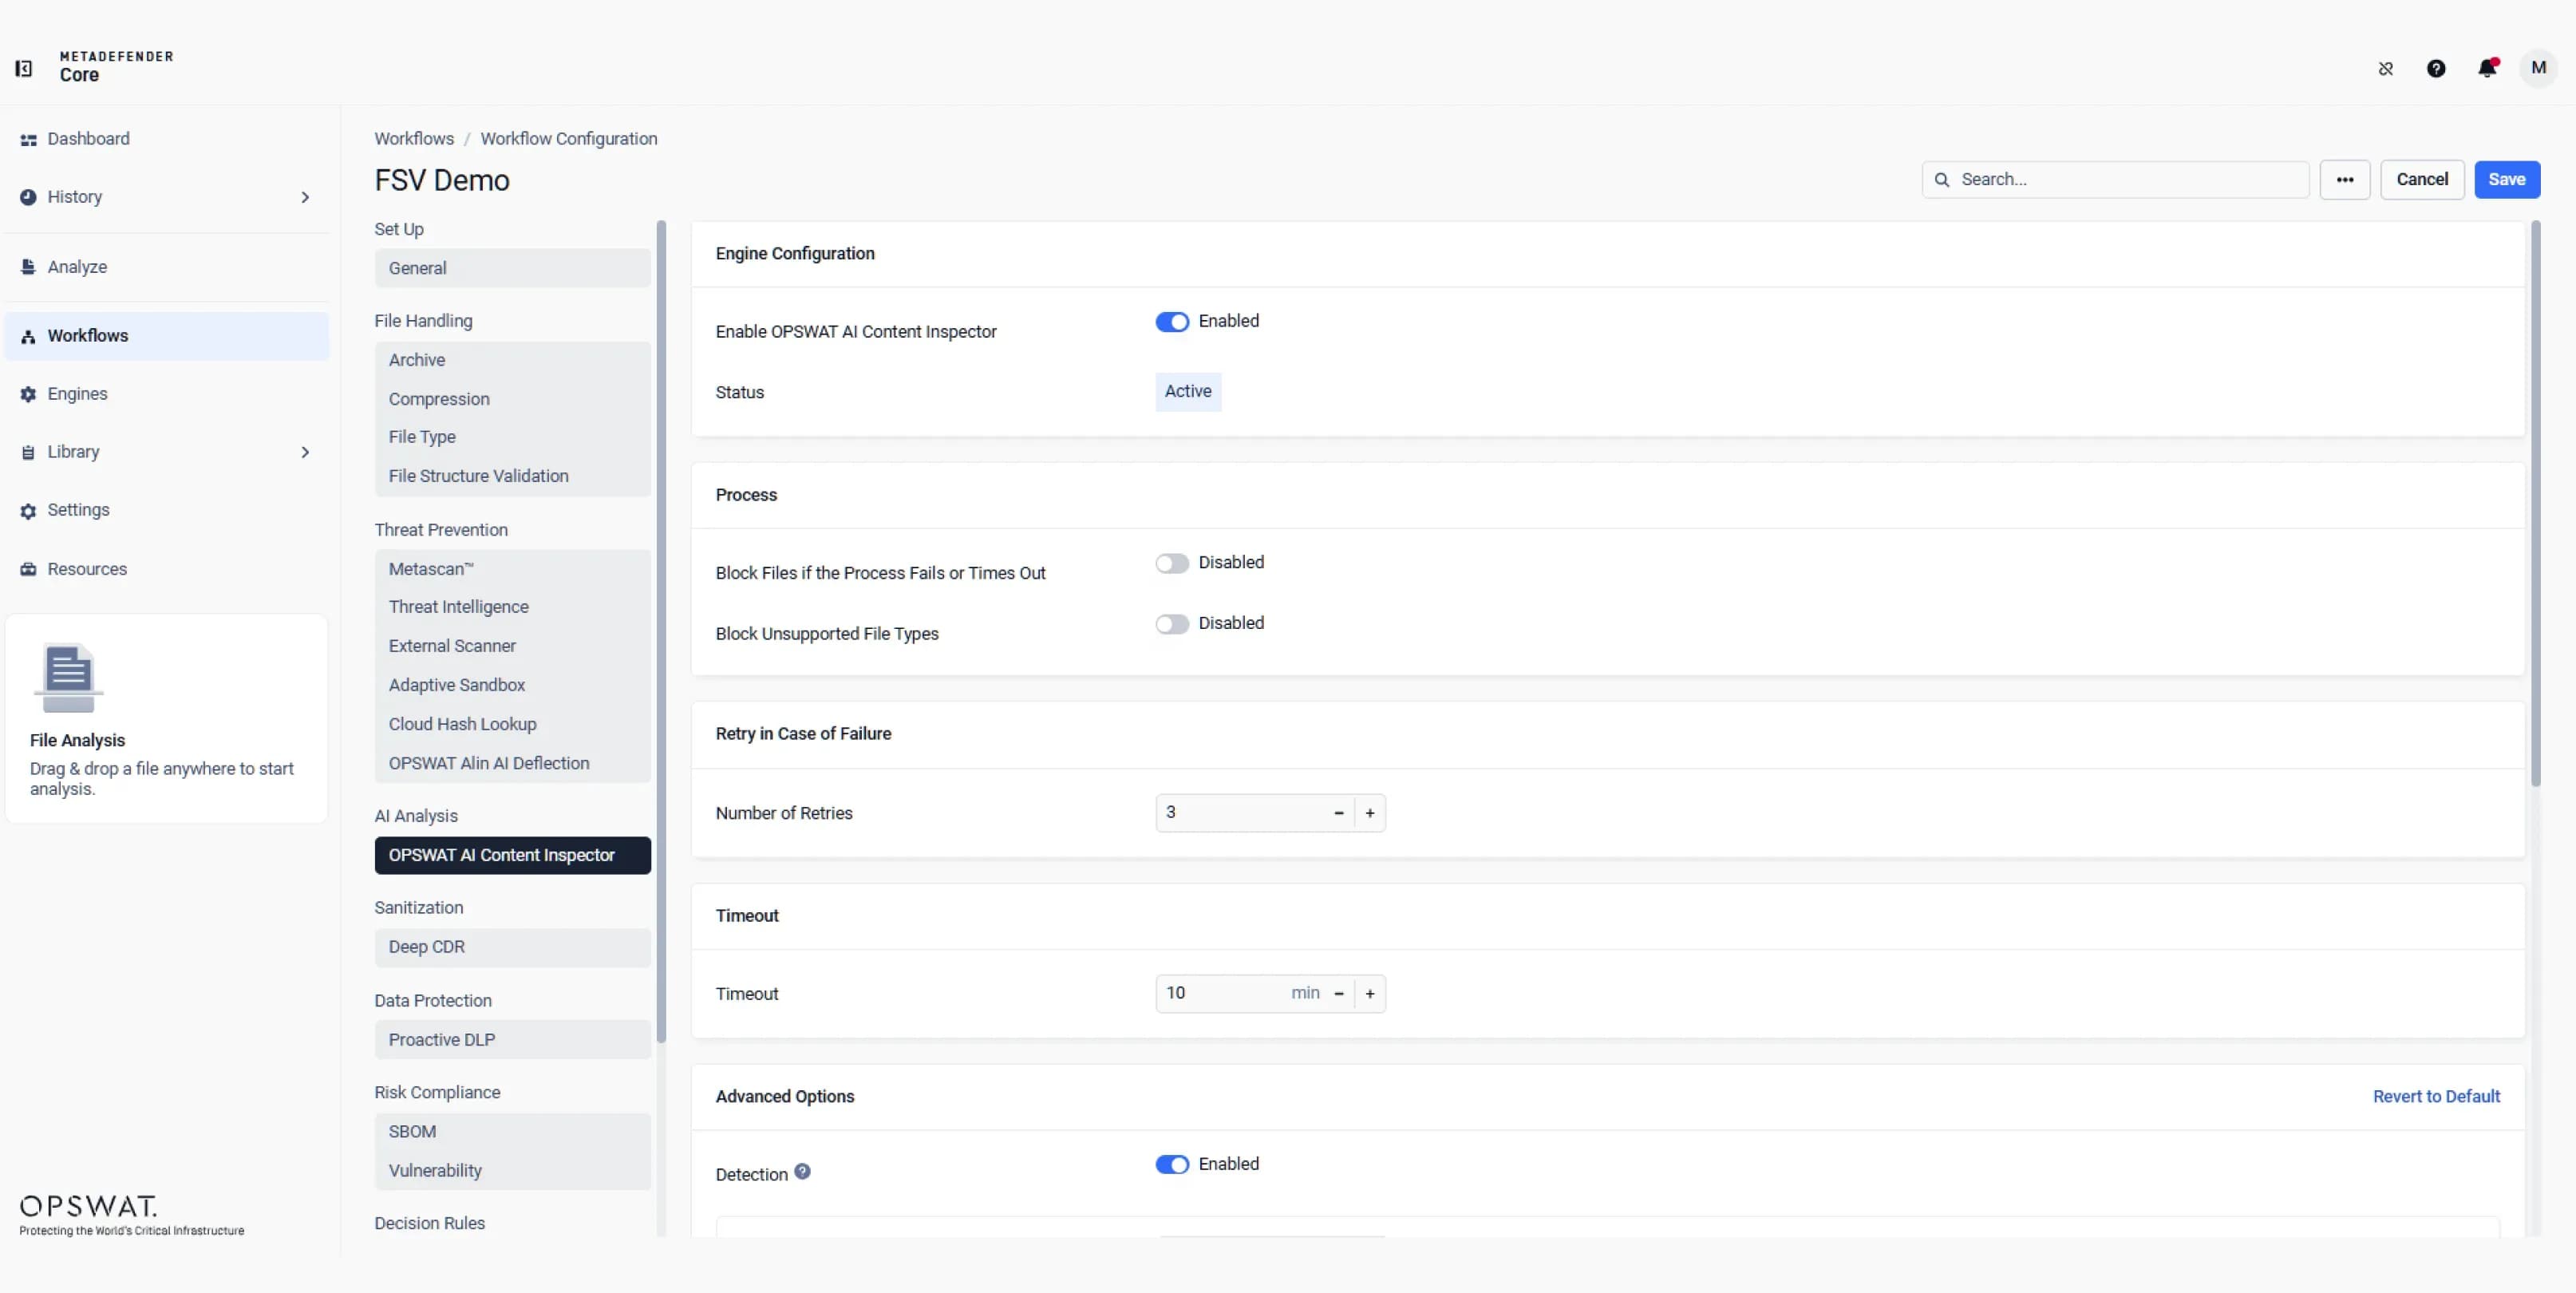 AI 內容與詐欺偵測
設定 AI 內容檢查器以分析文字和圖片、識別由 AI 生成的內容,並偵測潛在的詐欺行為。在檔案進入關鍵工作流程之前,利用其判定結果來評估風險。
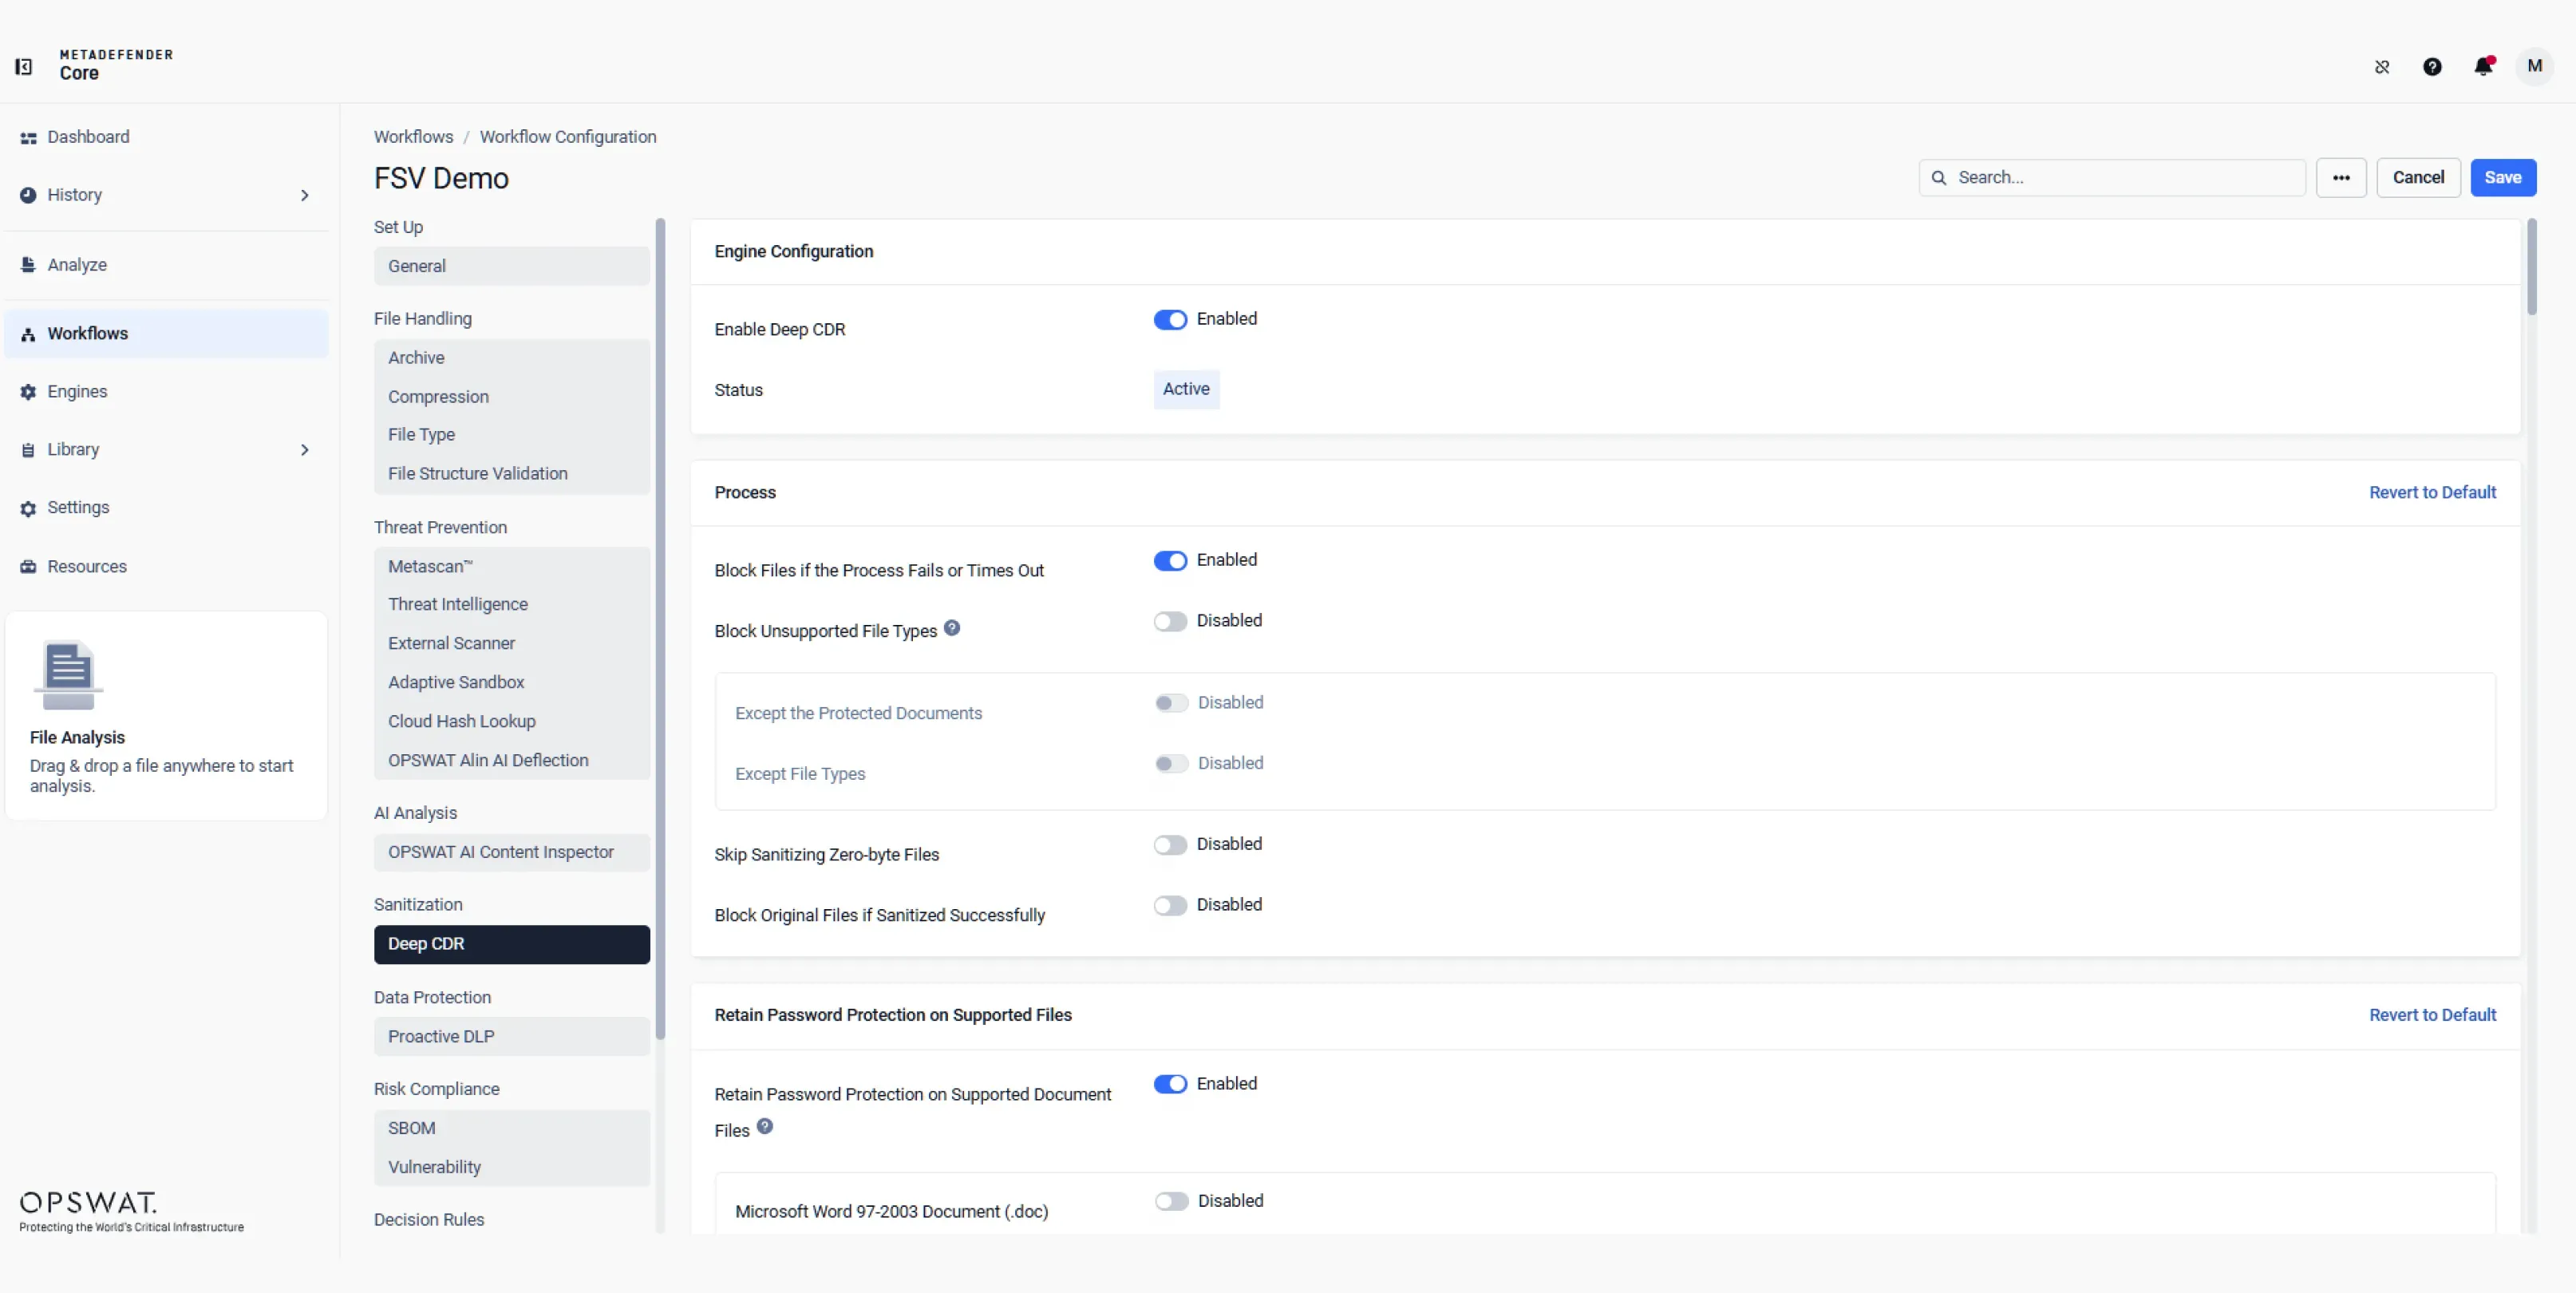
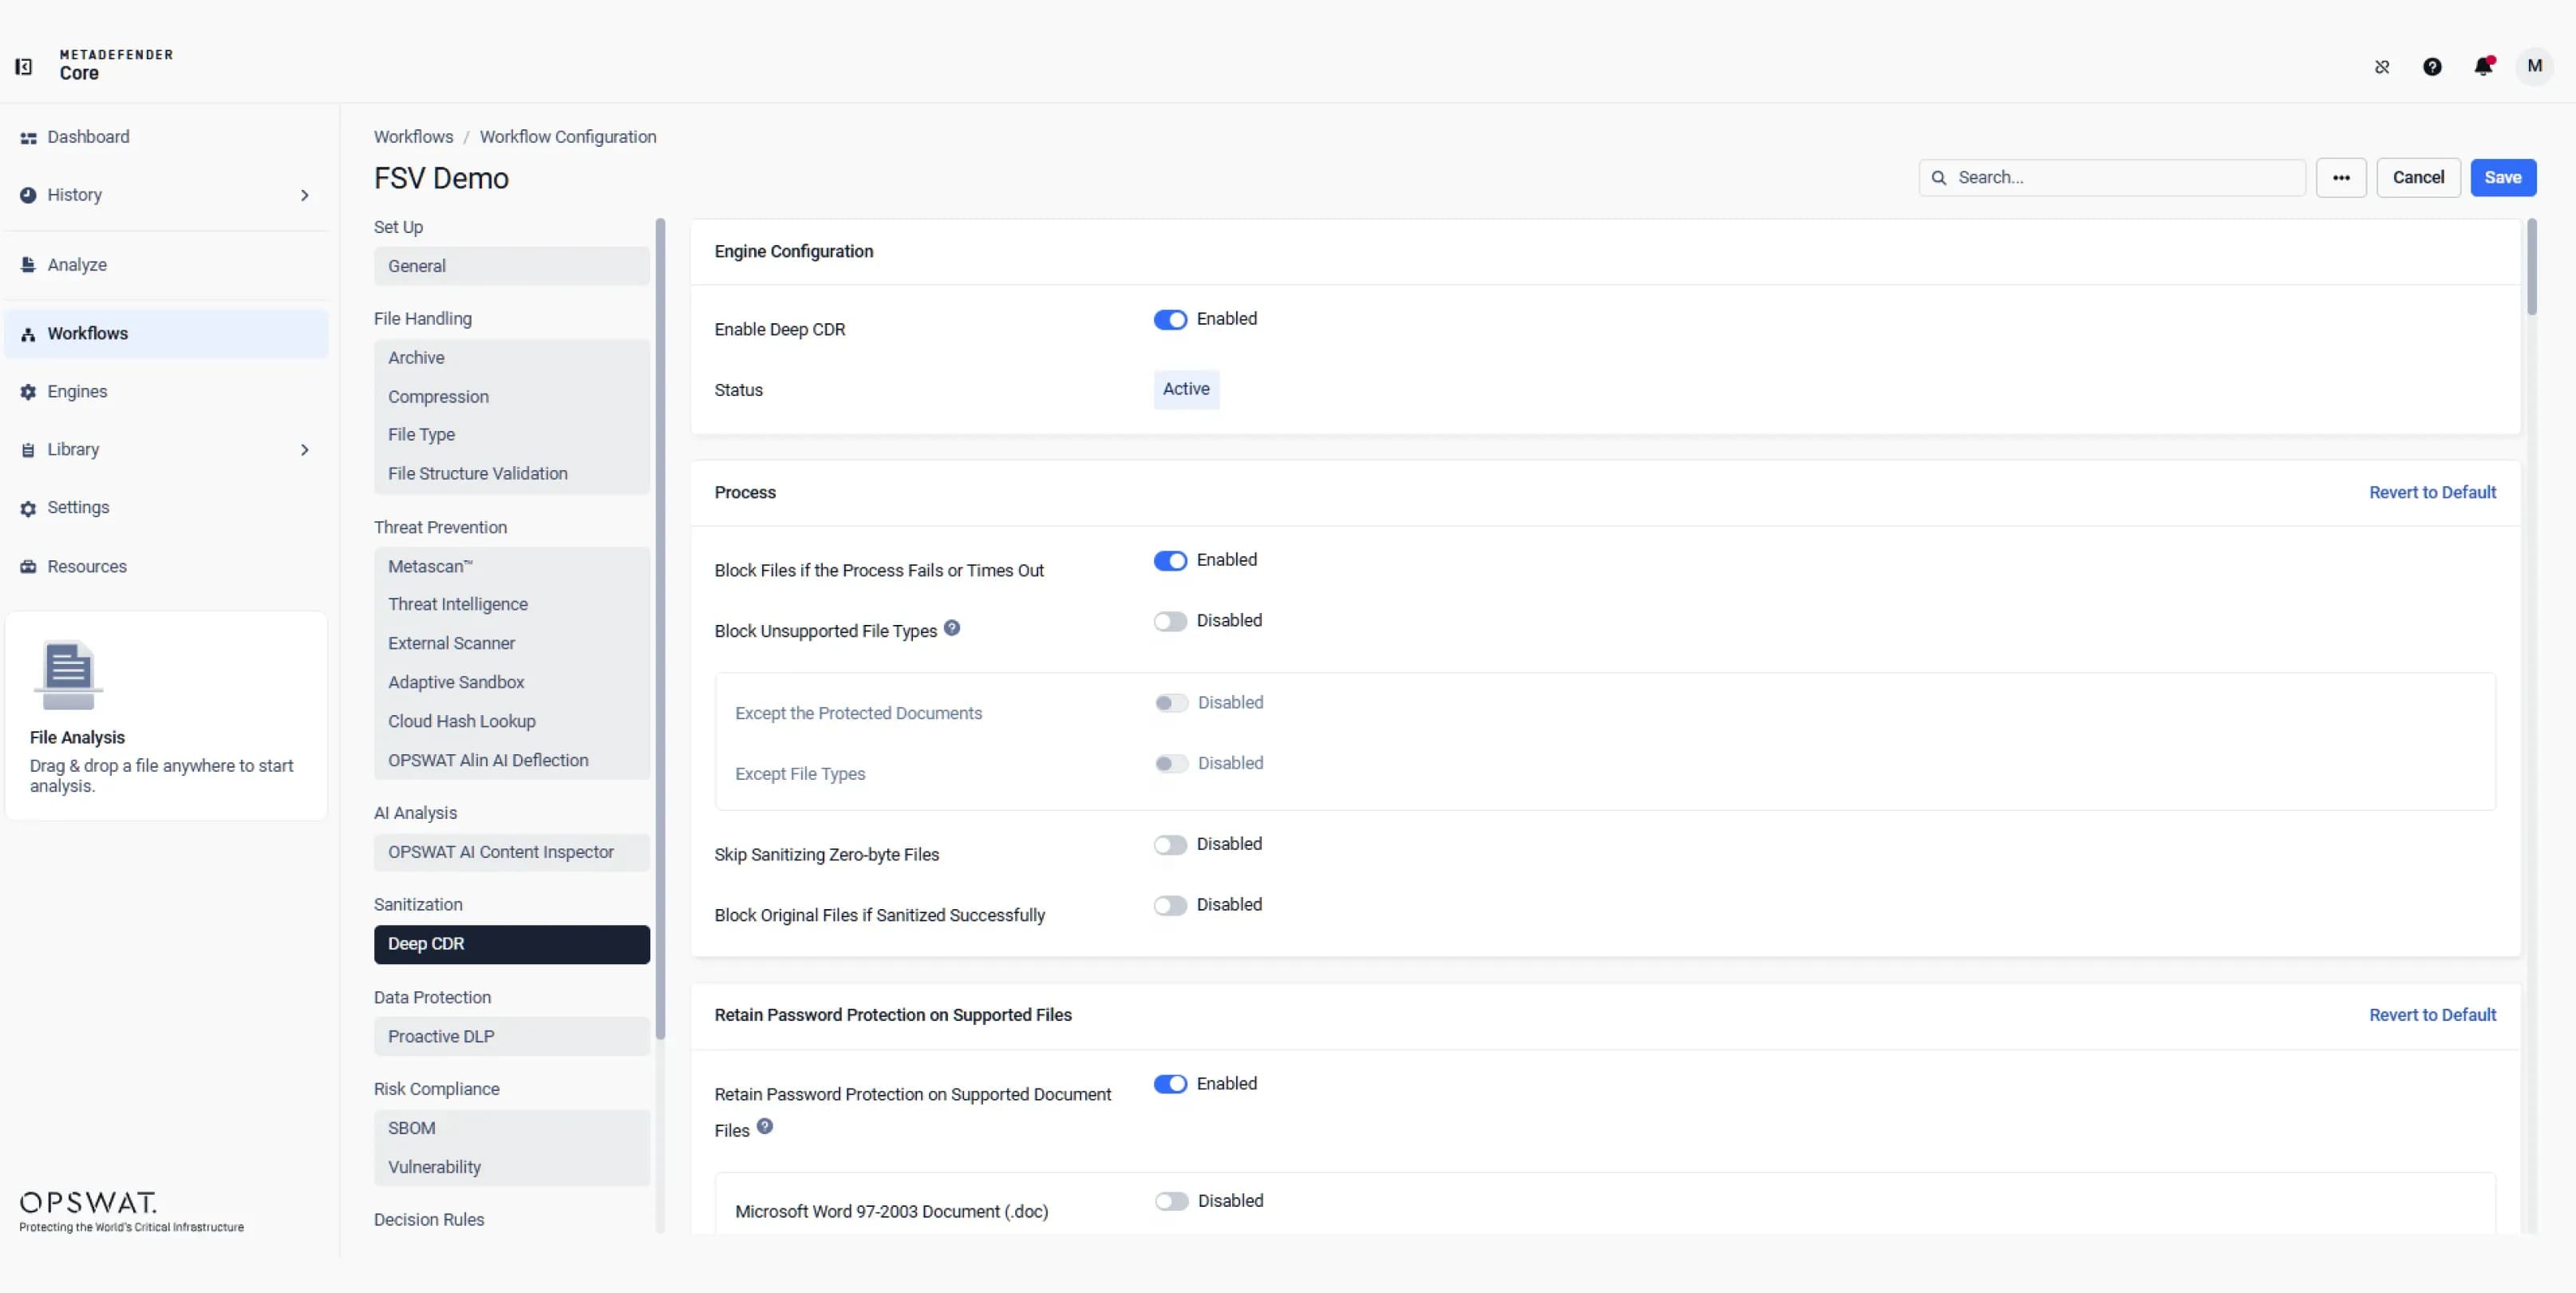 透過深度檔案淨化實現零日漏洞偵測
設定 Deep CDR™ 技術,在檔案進入下游工作流程之前,透過移除潛在惡意內容並重建安全且可用的版本,同時保留對業務至關重要的功能,來對檔案進行淨化處理。
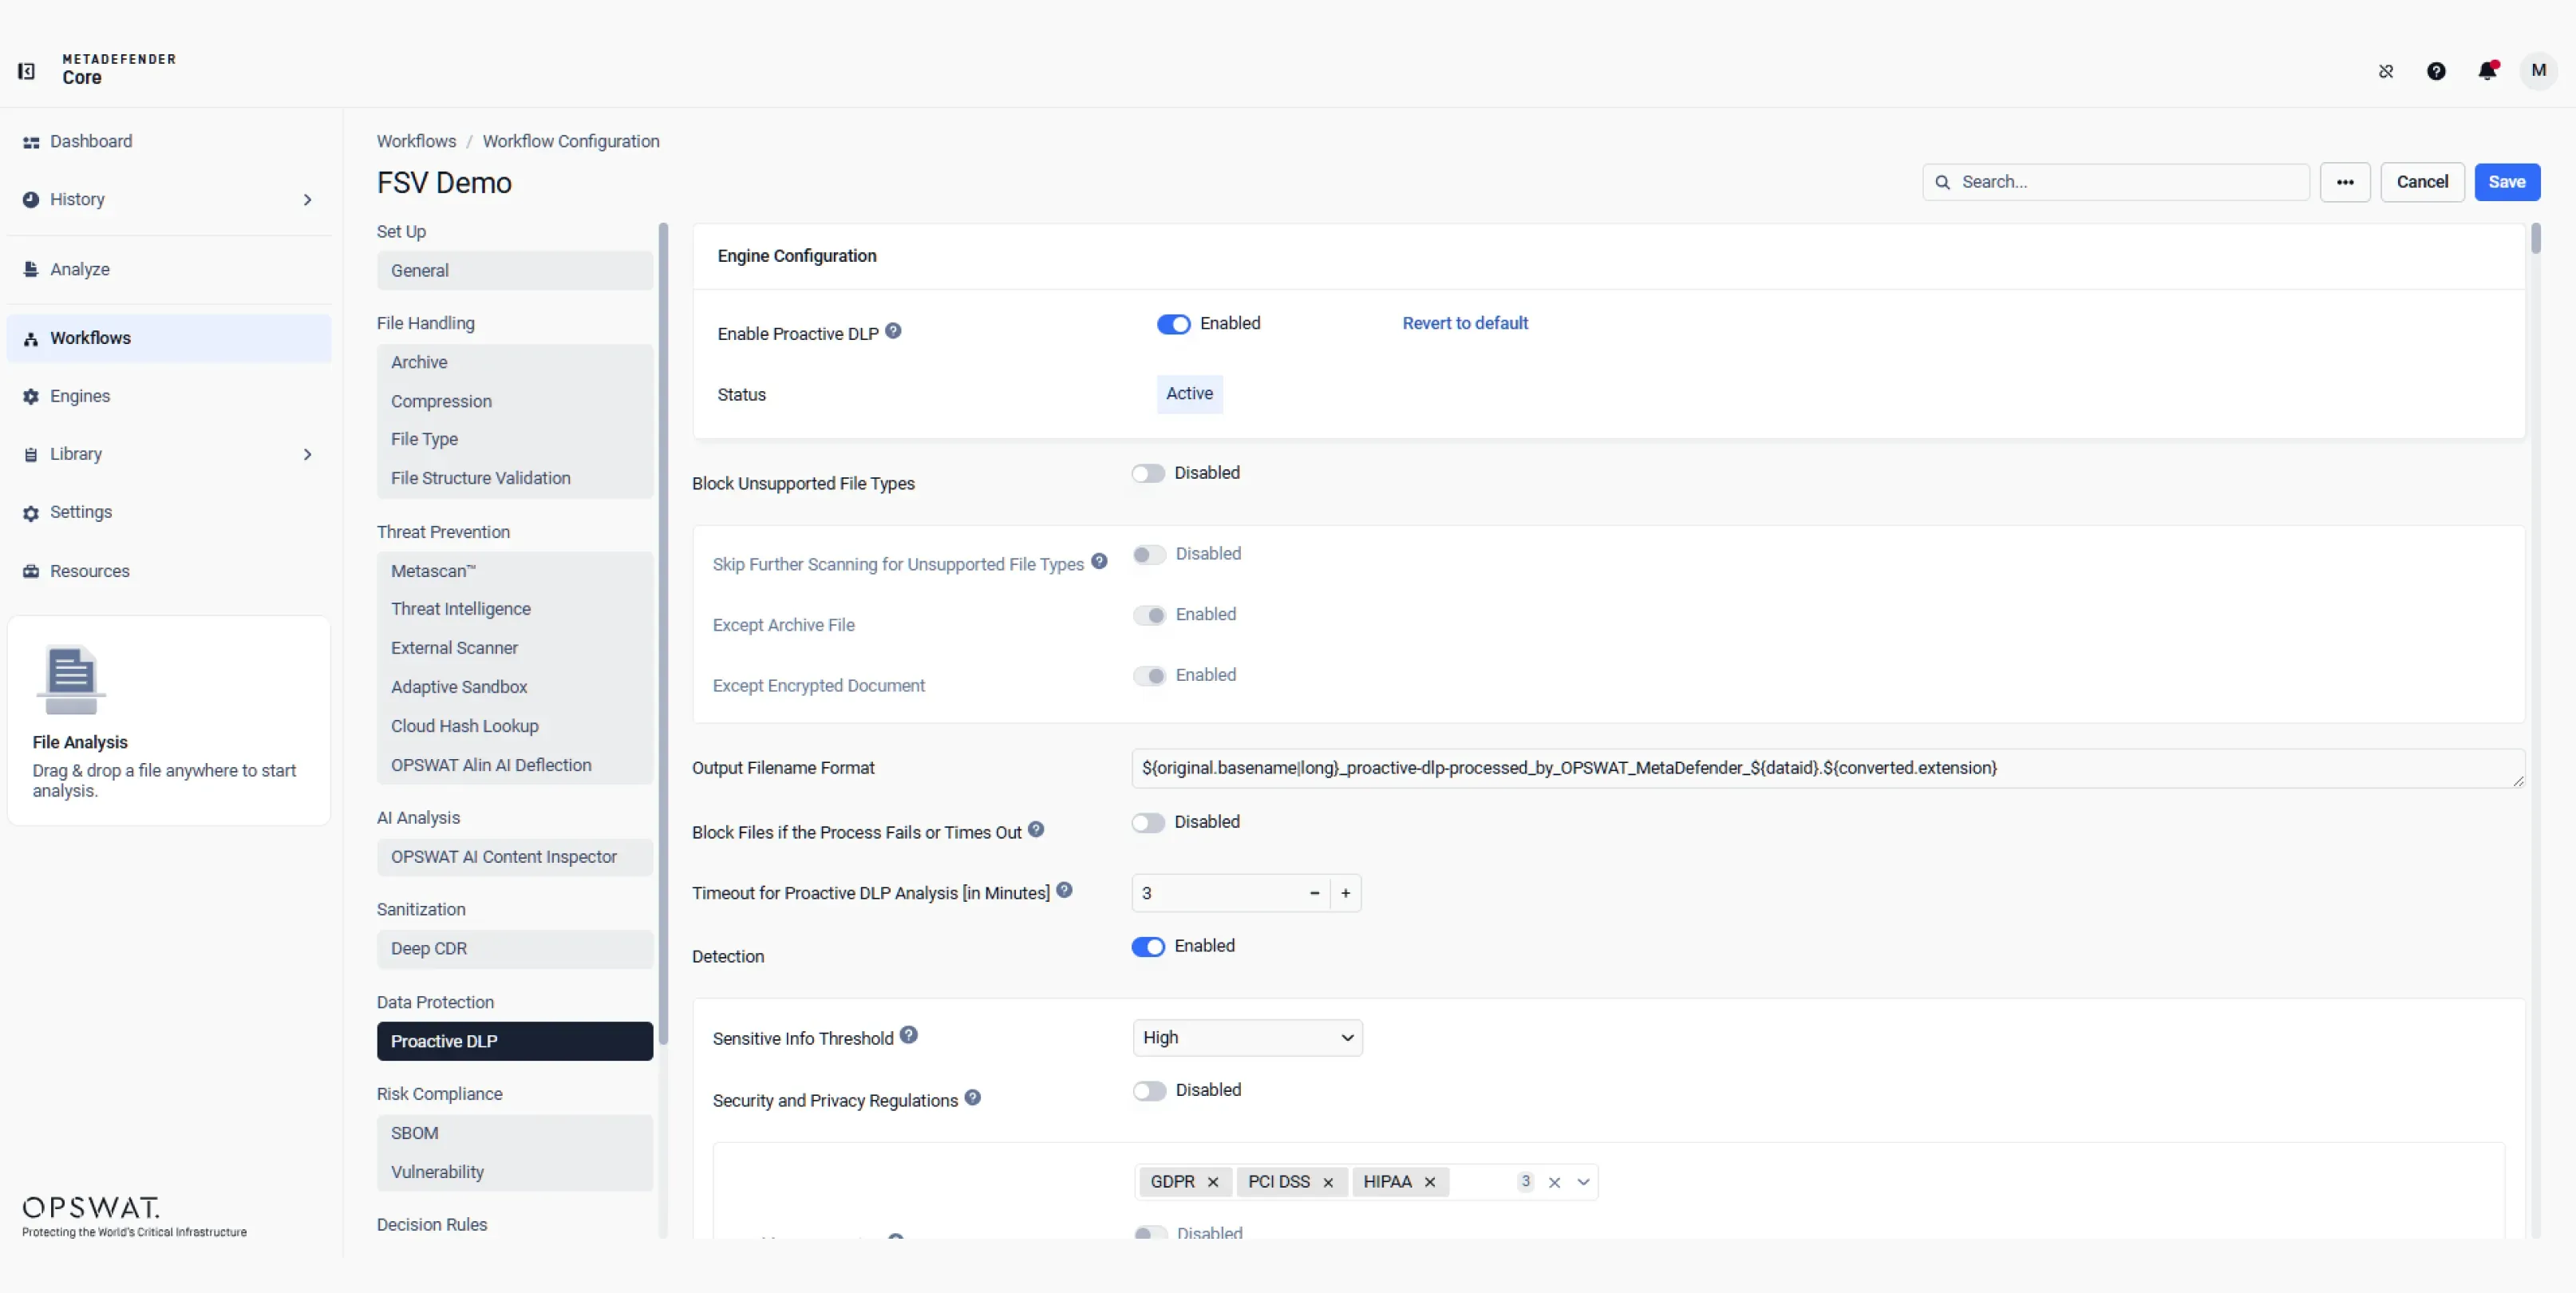
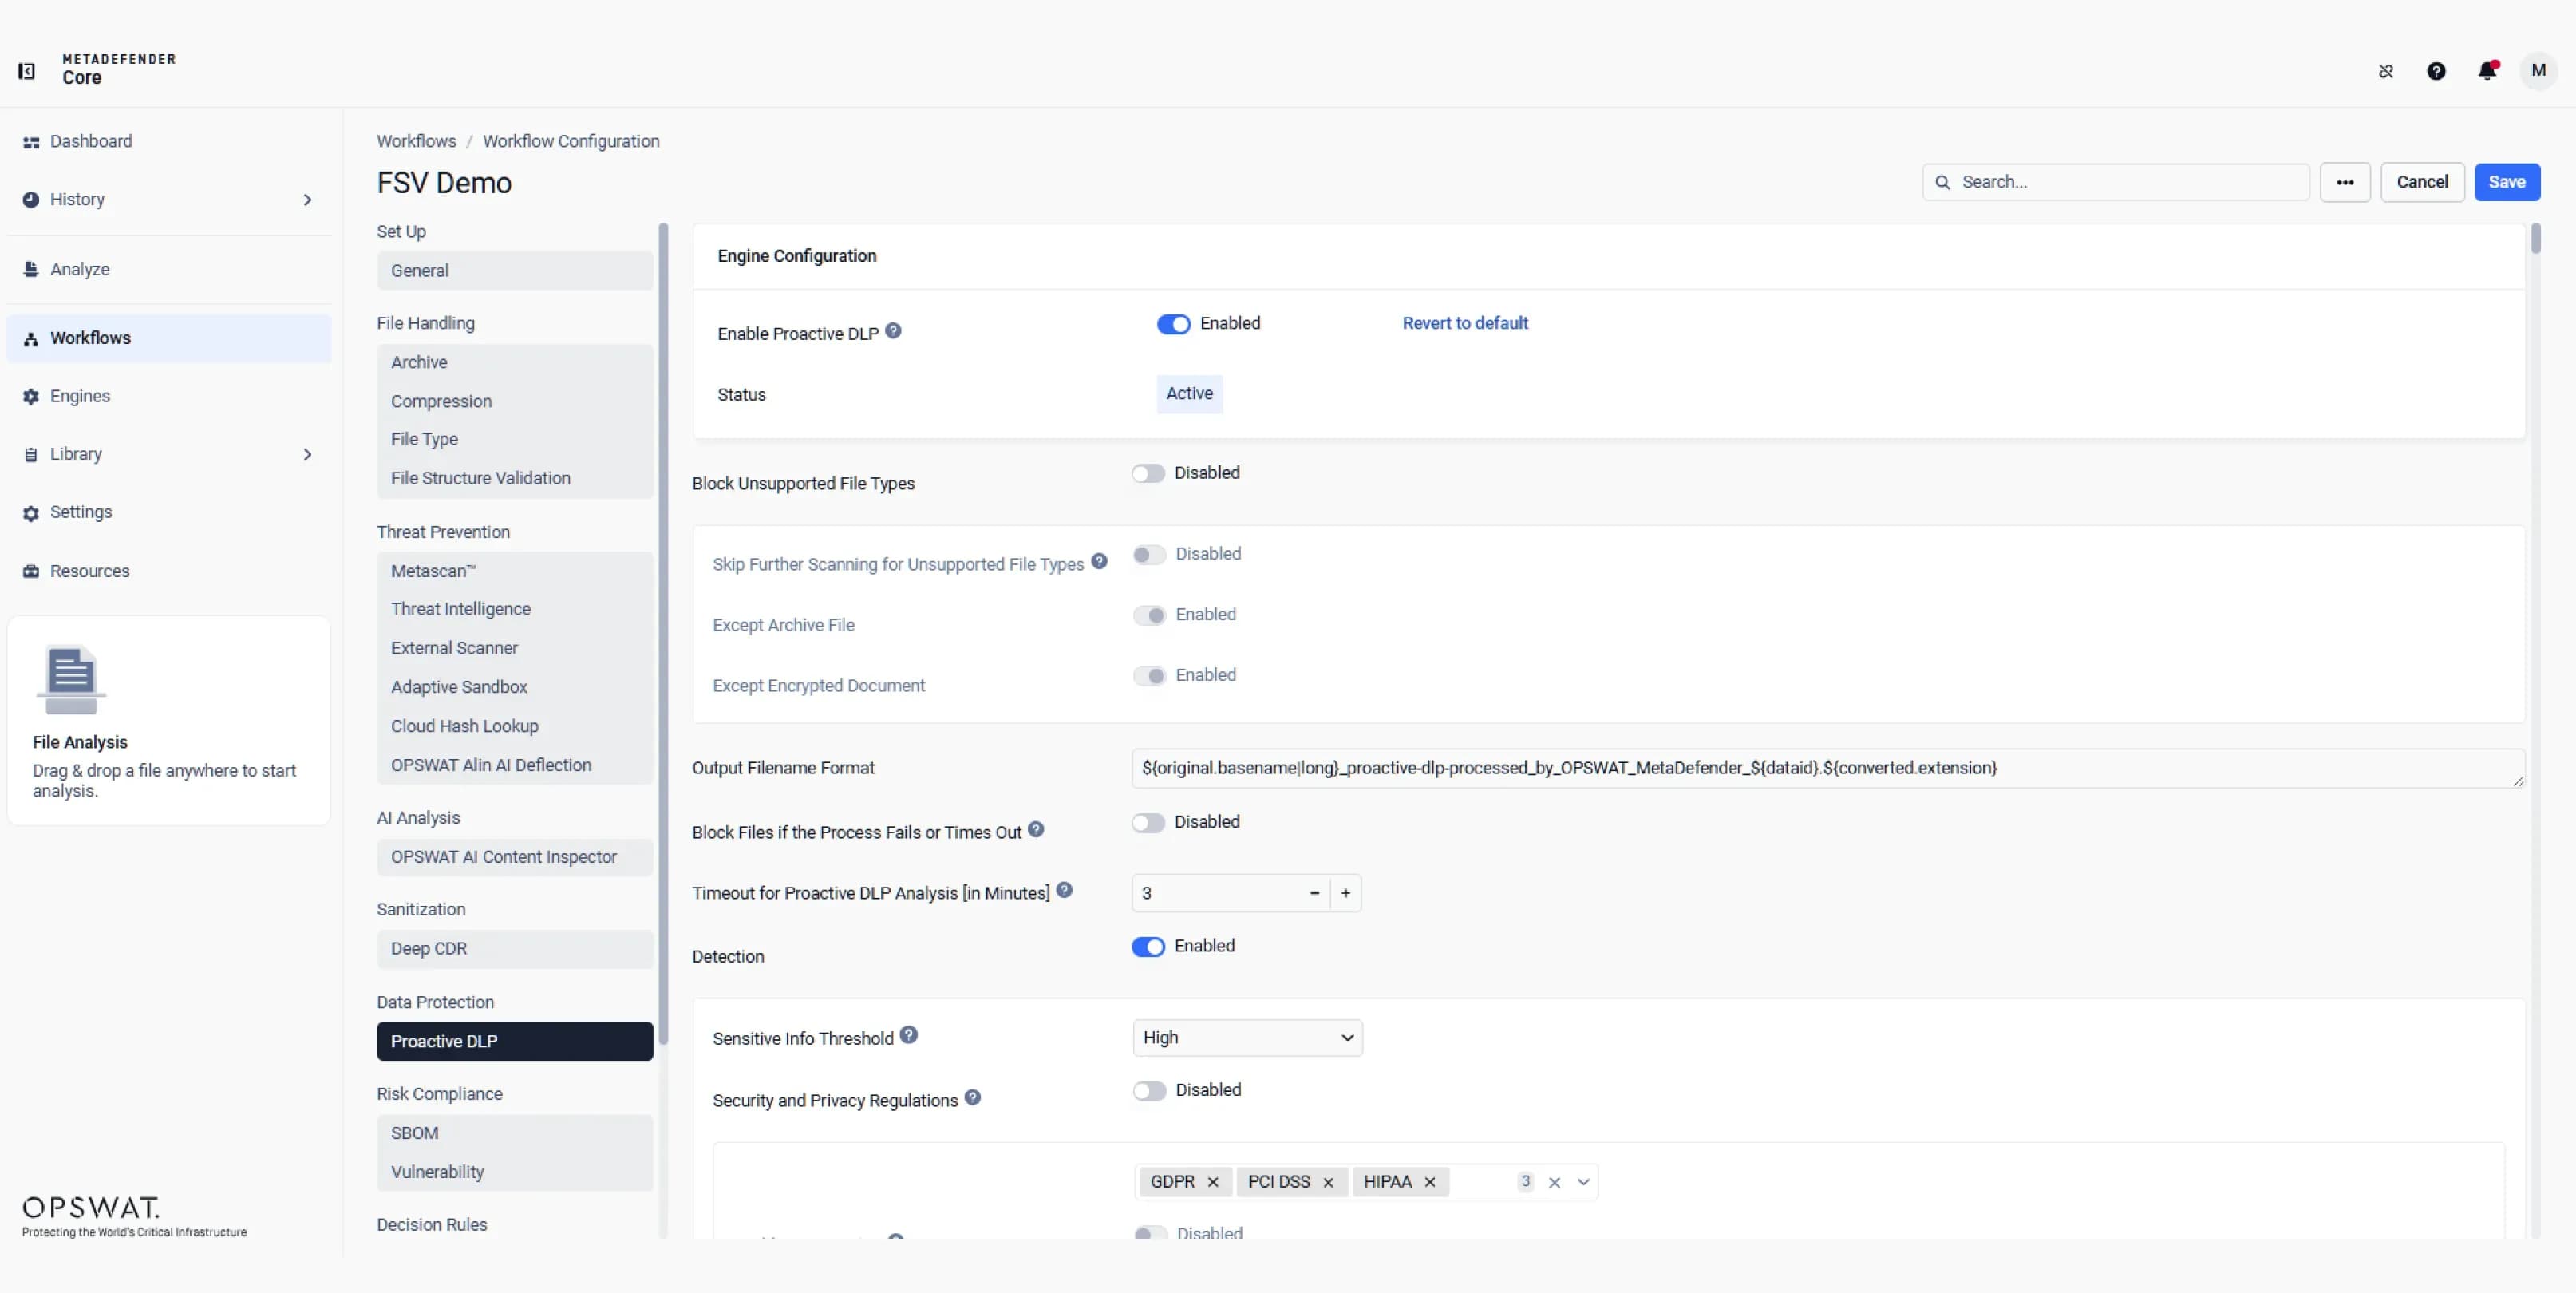 敏感資料保護
利用人工智慧驅動的分類與模式偵測功能,識別並保護敏感資料。設定規則以監控檔案移動、降低內部人員風險,並依據政策進行遮蔽、封鎖或發出警示。
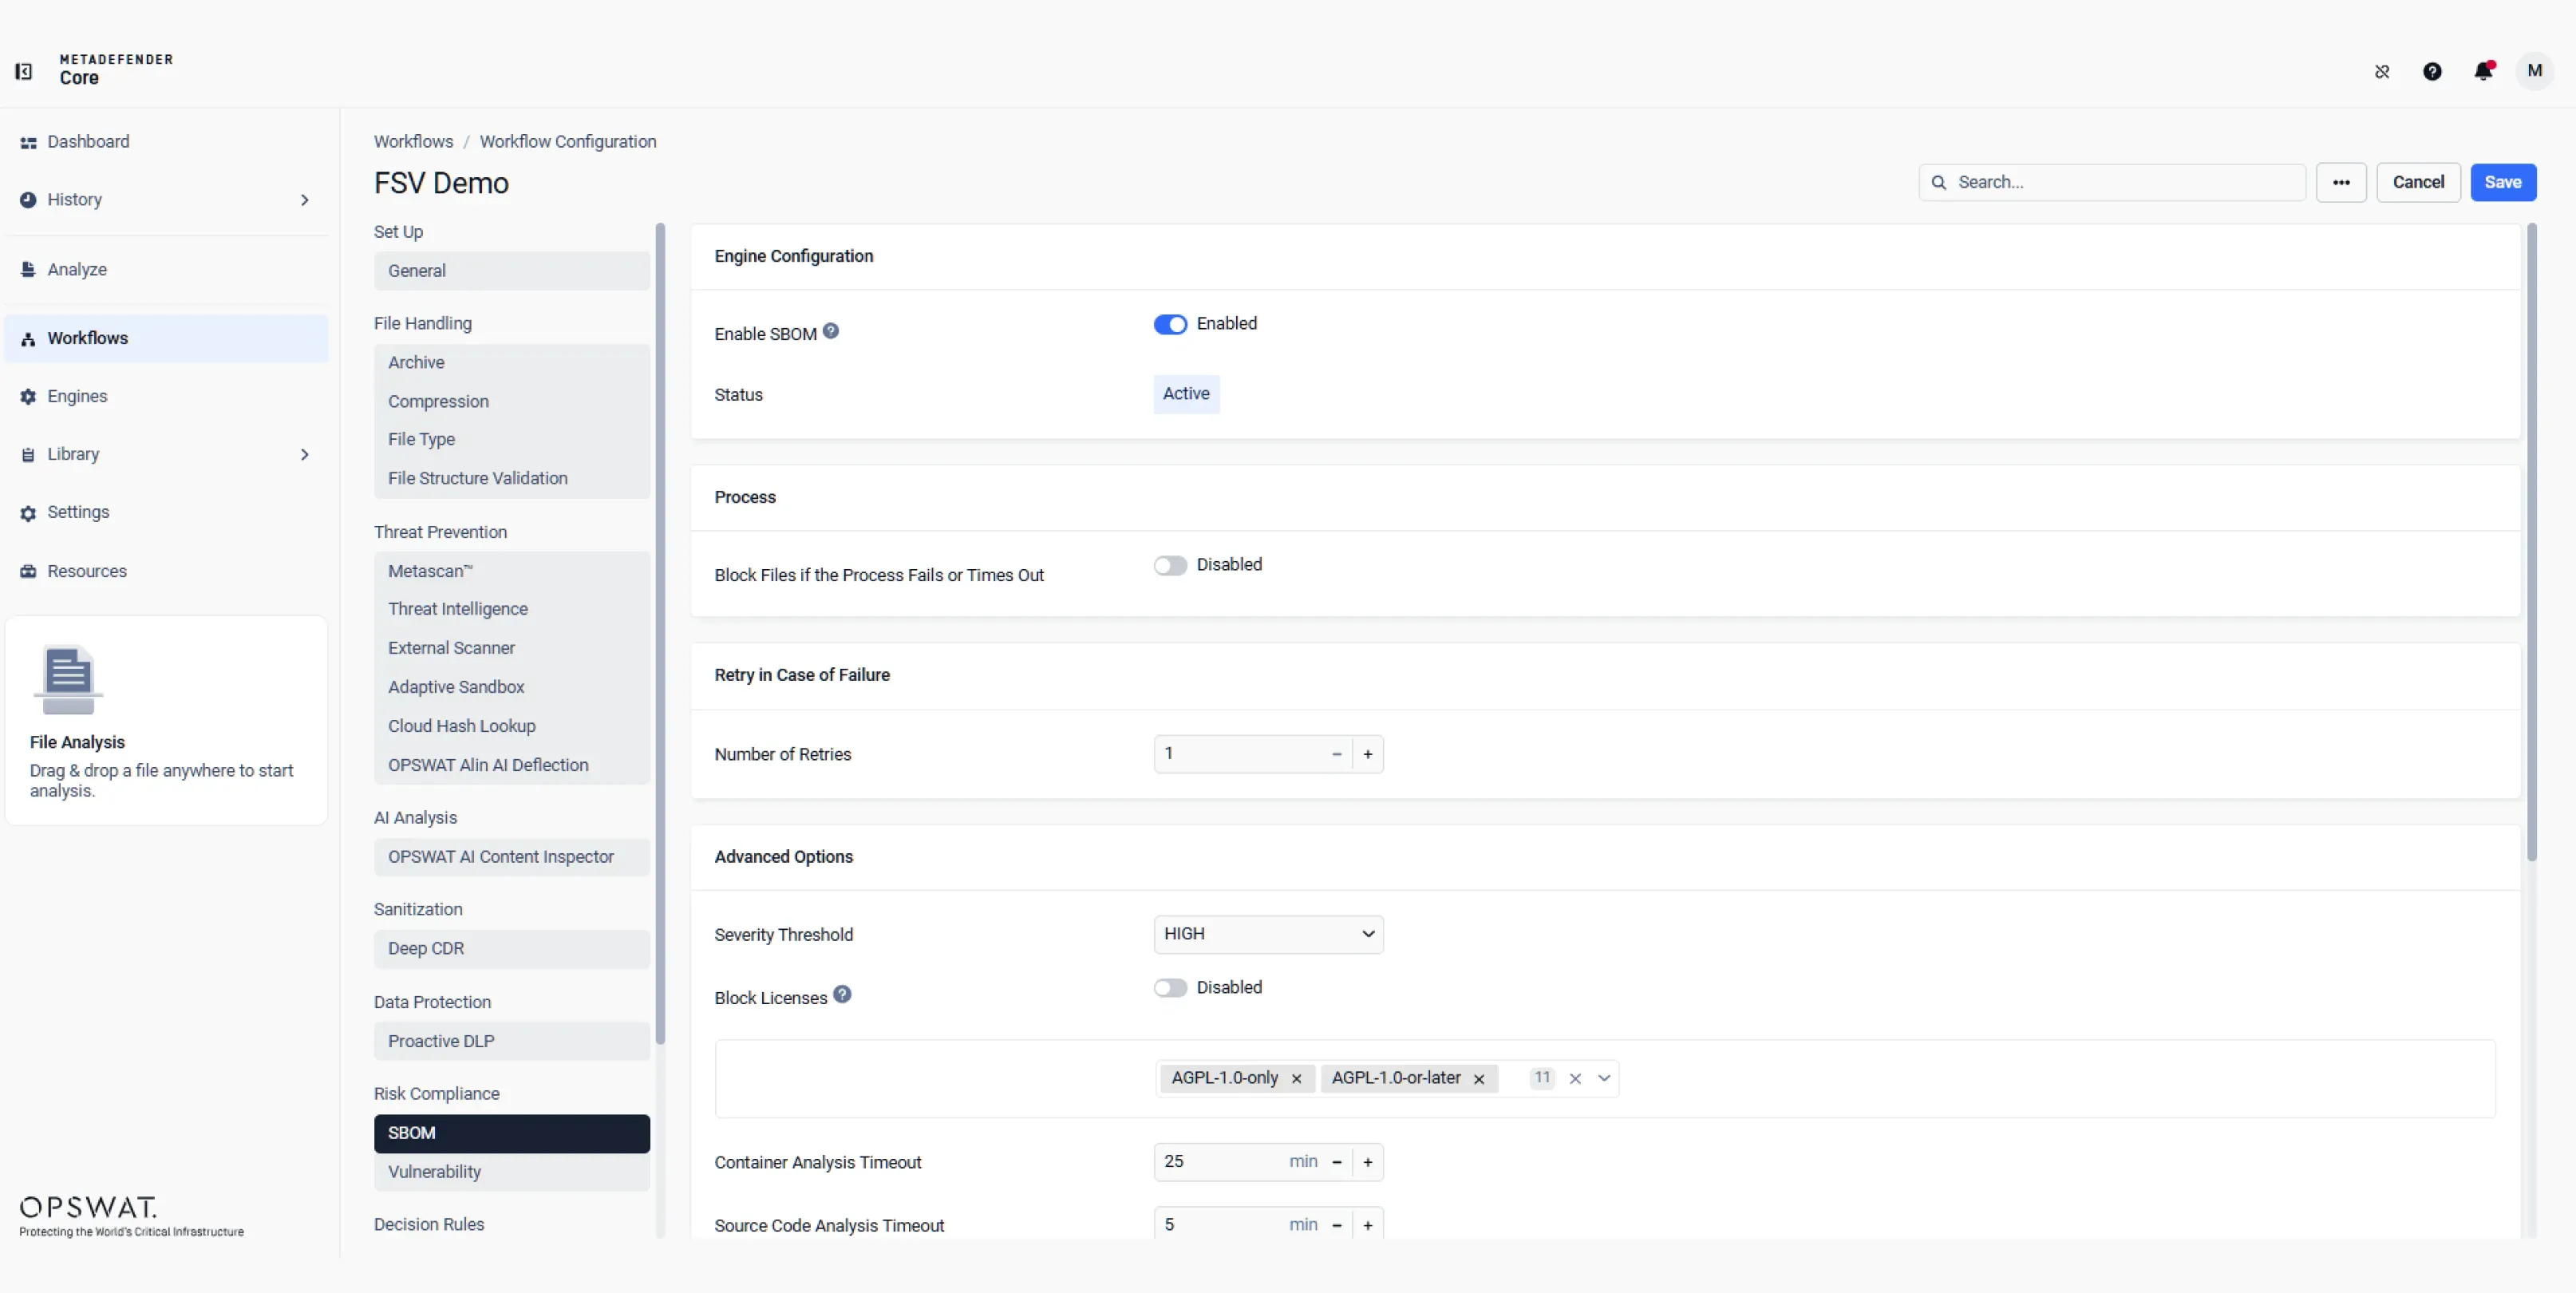
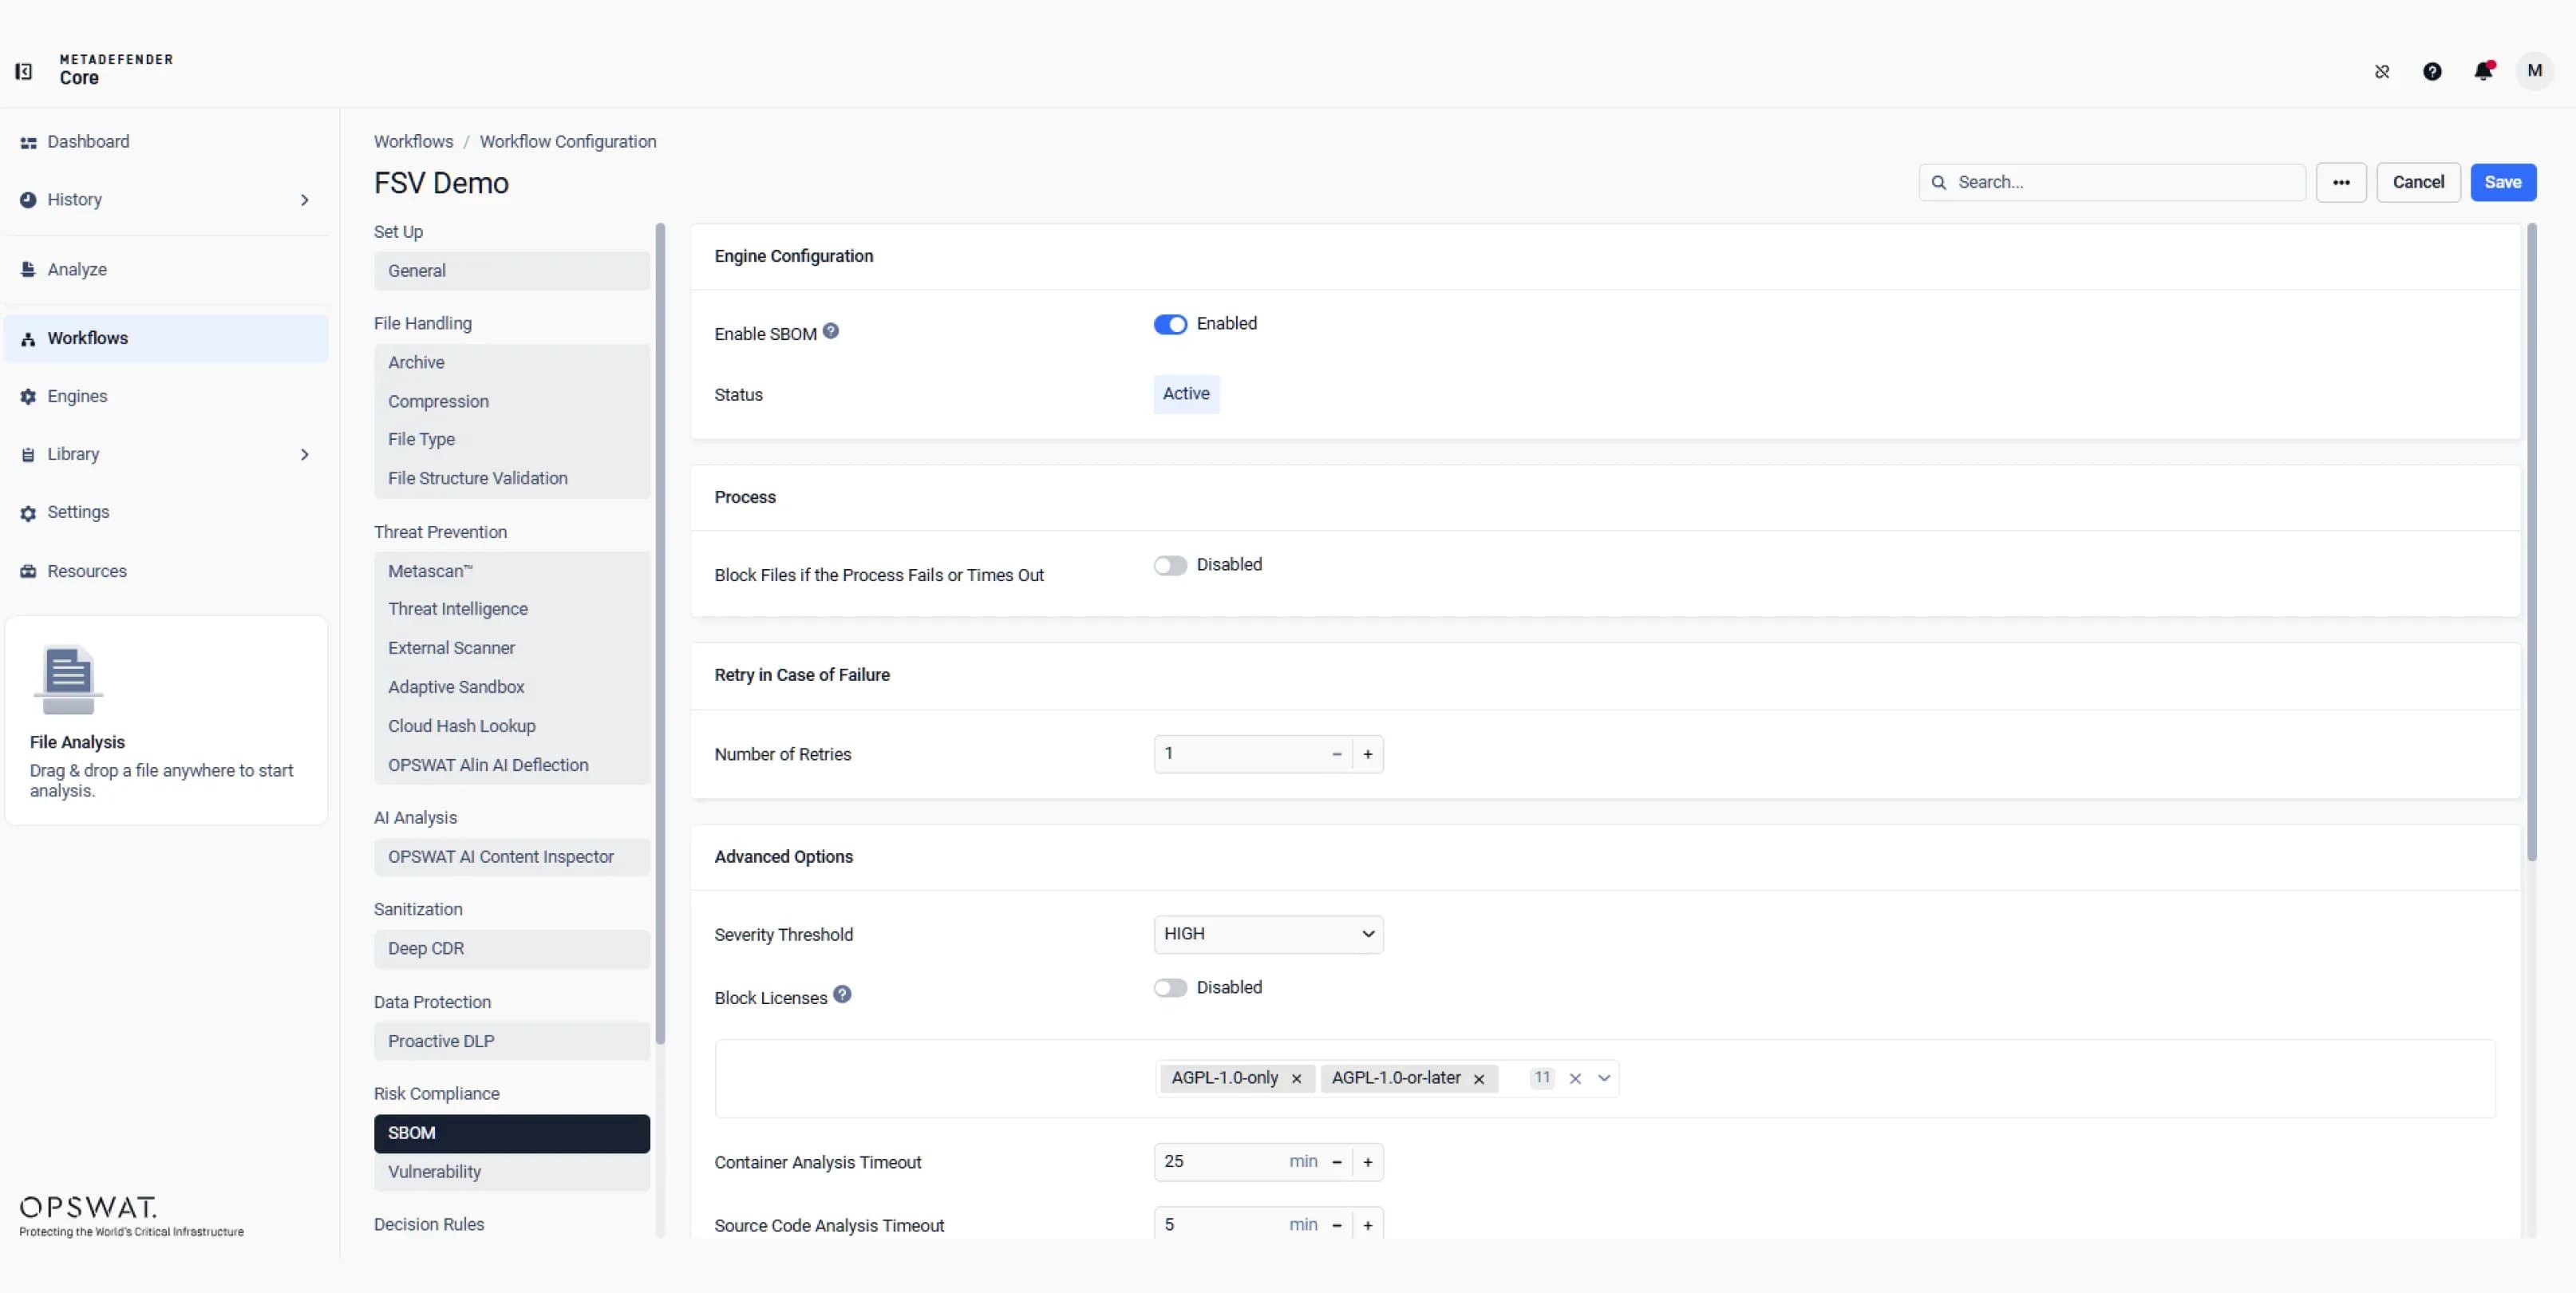 SBOM 生成與漏洞評估
分析檔案、安裝程式及可執行檔,以產生包含元件、版本、授權及依賴關係的軟體物料清單(SBOM)。在軟體進入關鍵環境之前,識別已知漏洞並執行基於風險的政策。
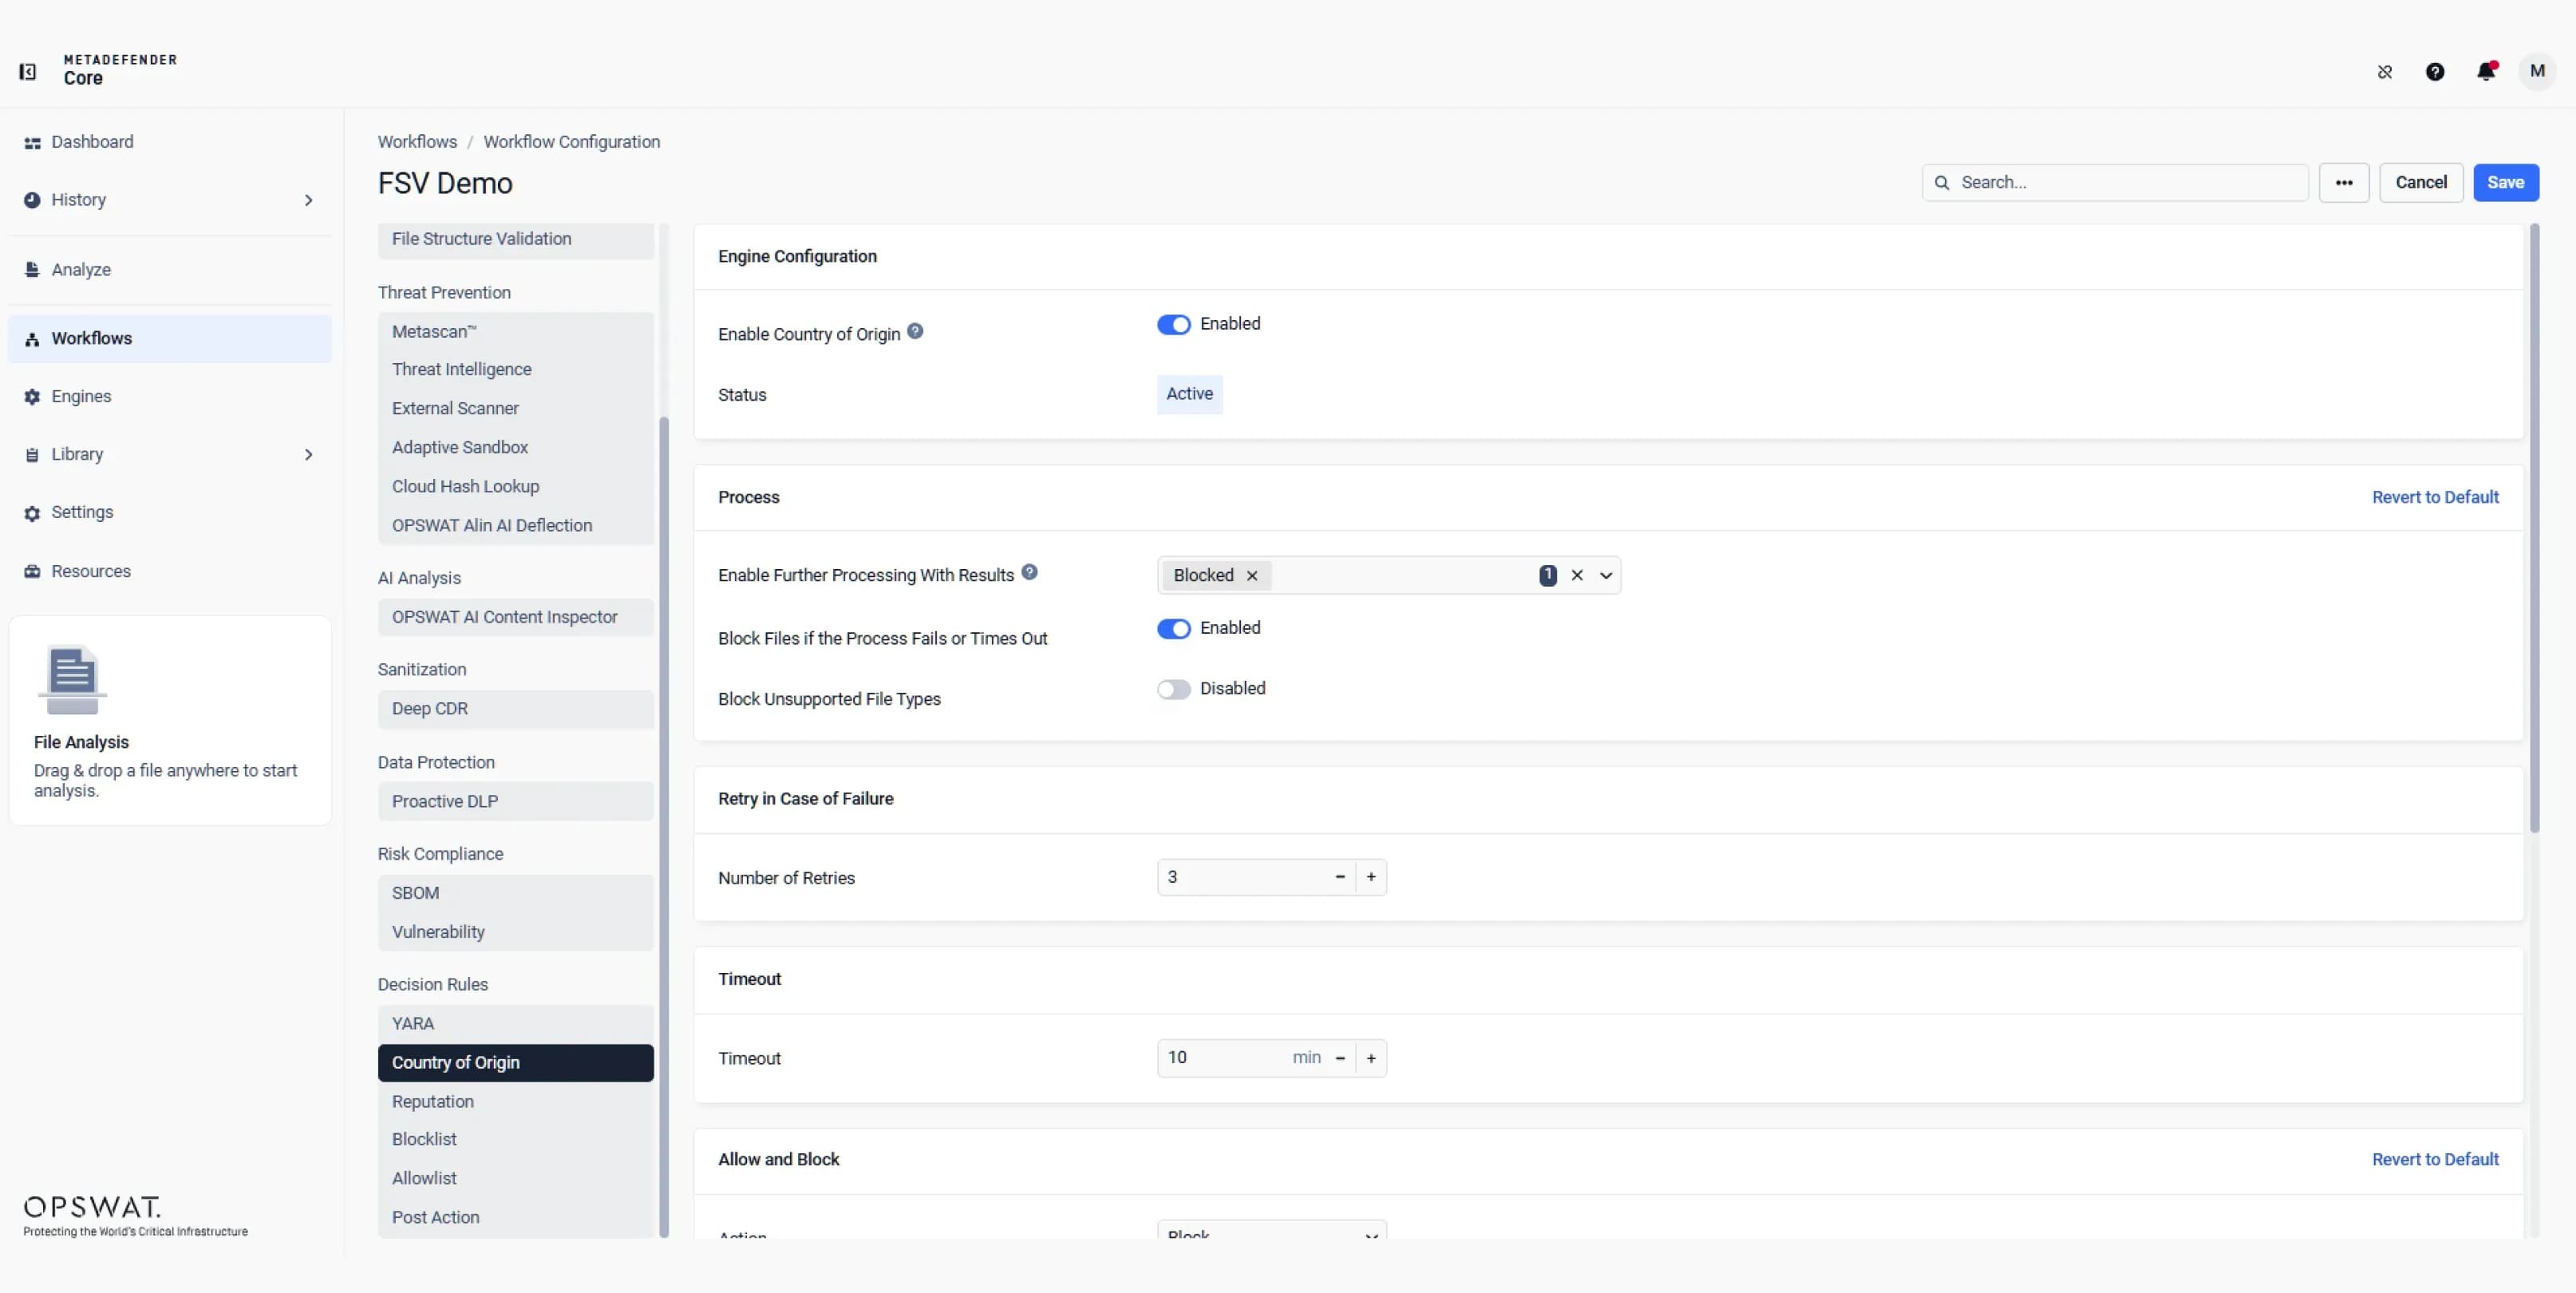 決策規則與政策執行
設定 YARA、來源國家、信譽、封鎖清單、允許清單及後續動作規則,以評估檔案背景與掃描結果,並根據政策自動允許、封鎖或轉送檔案。
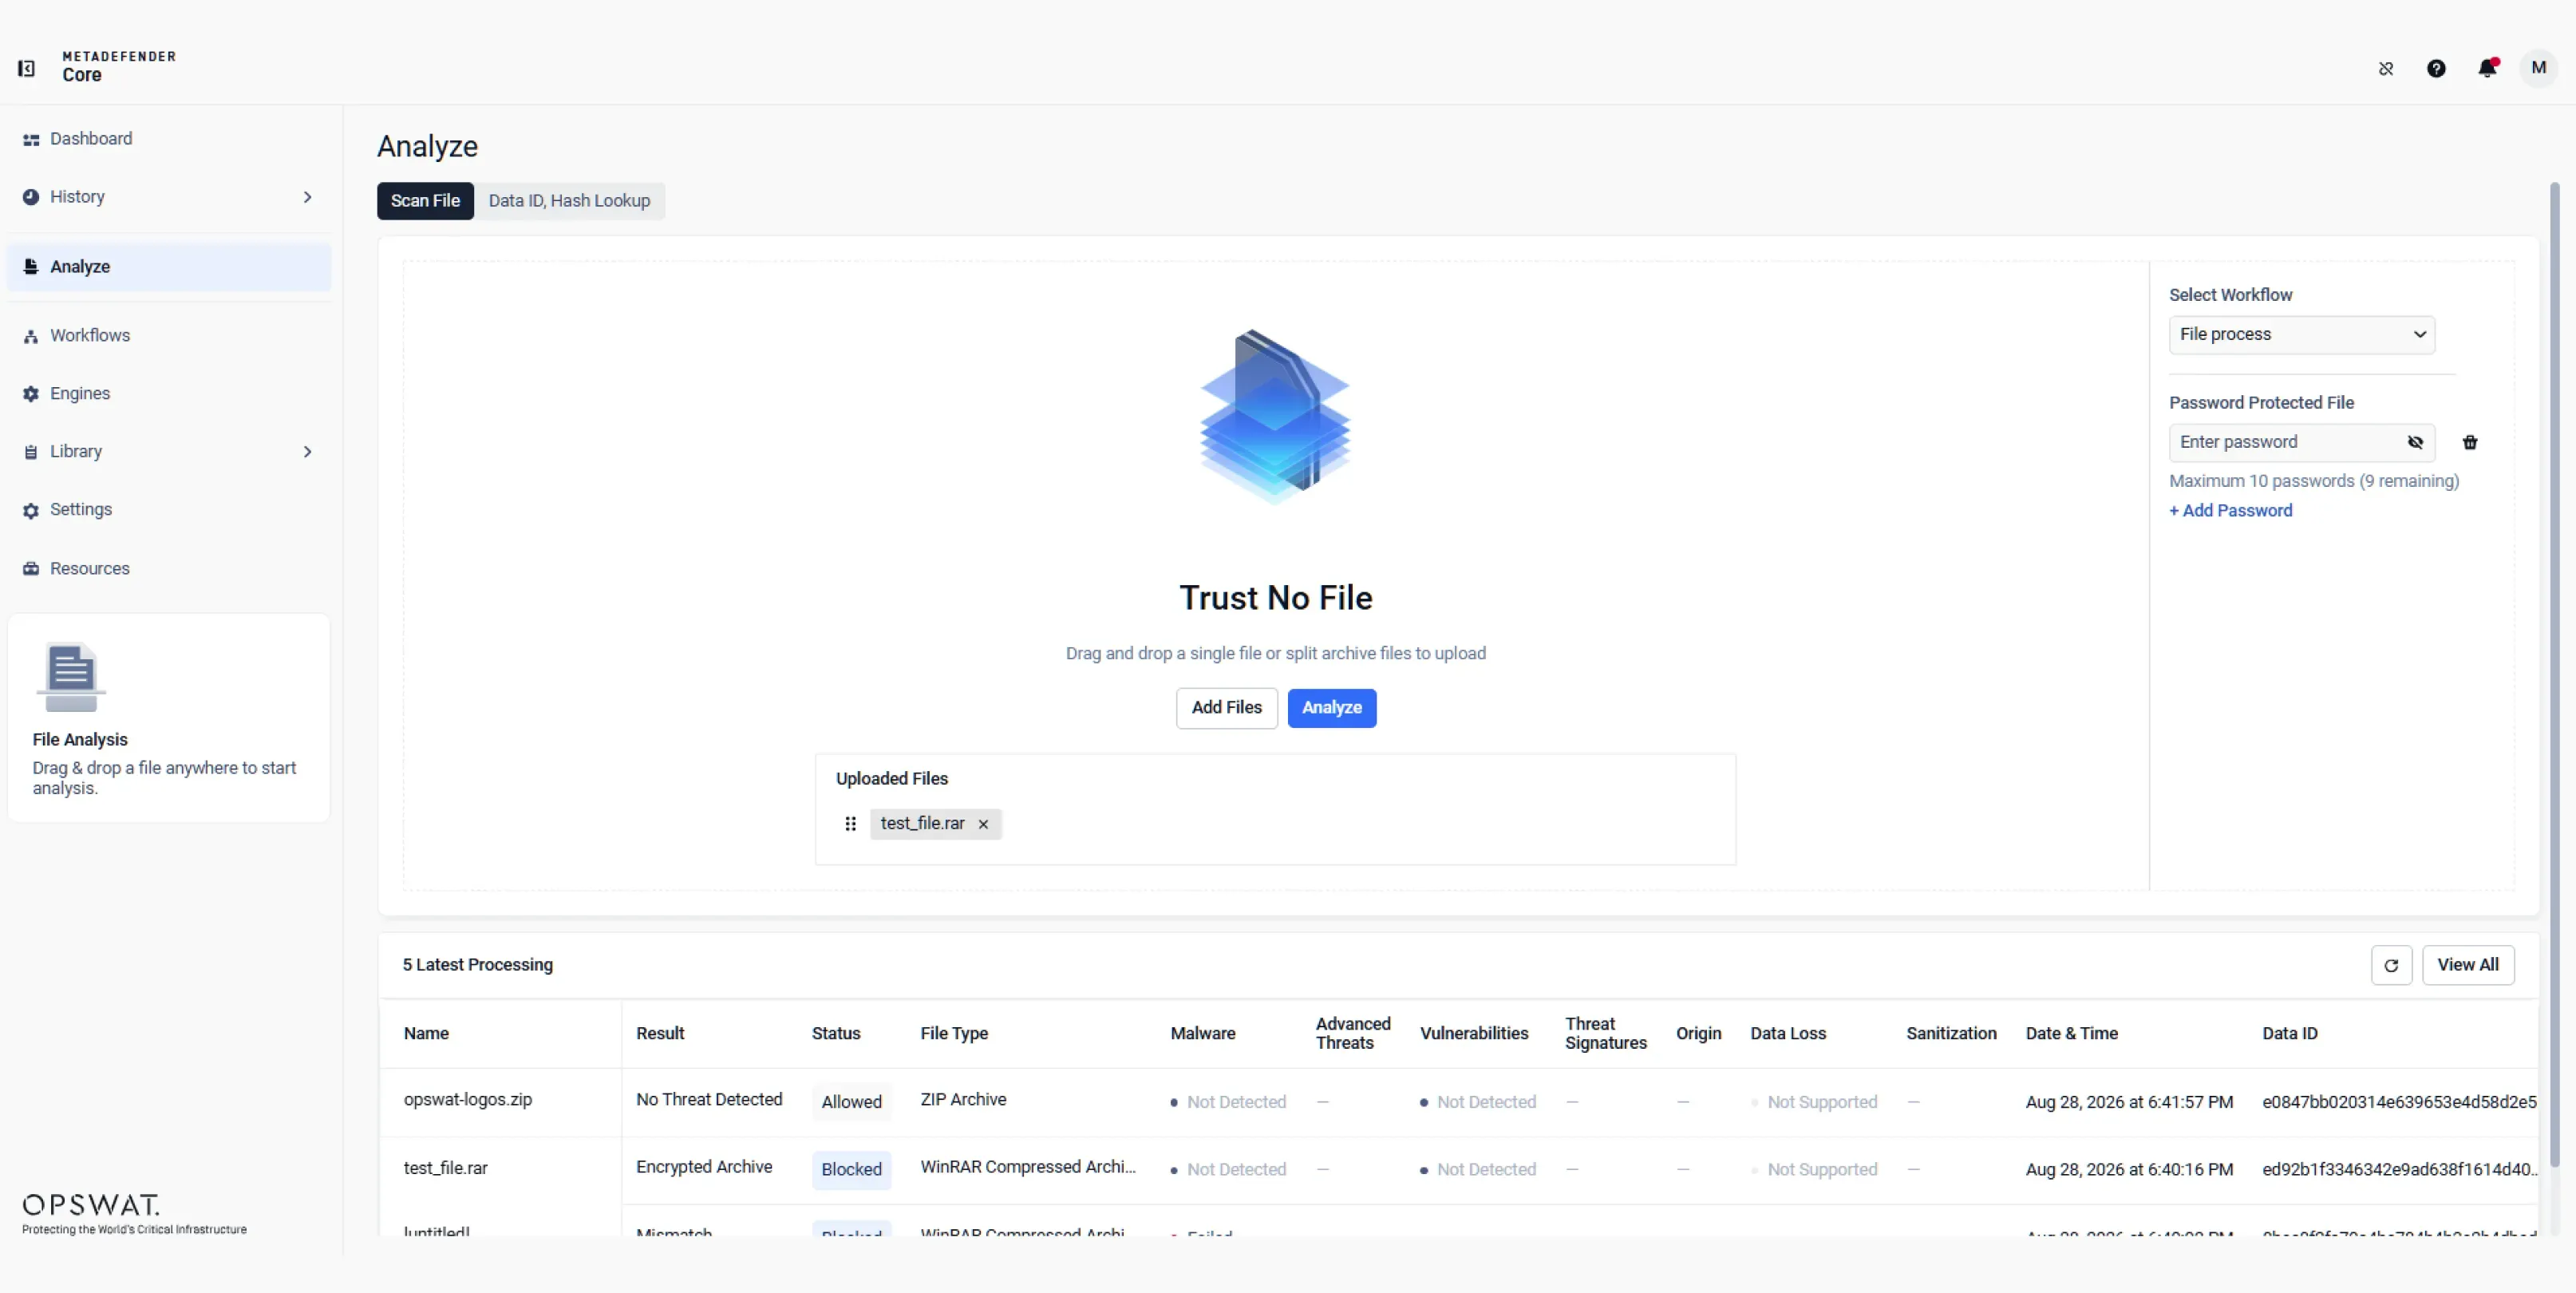
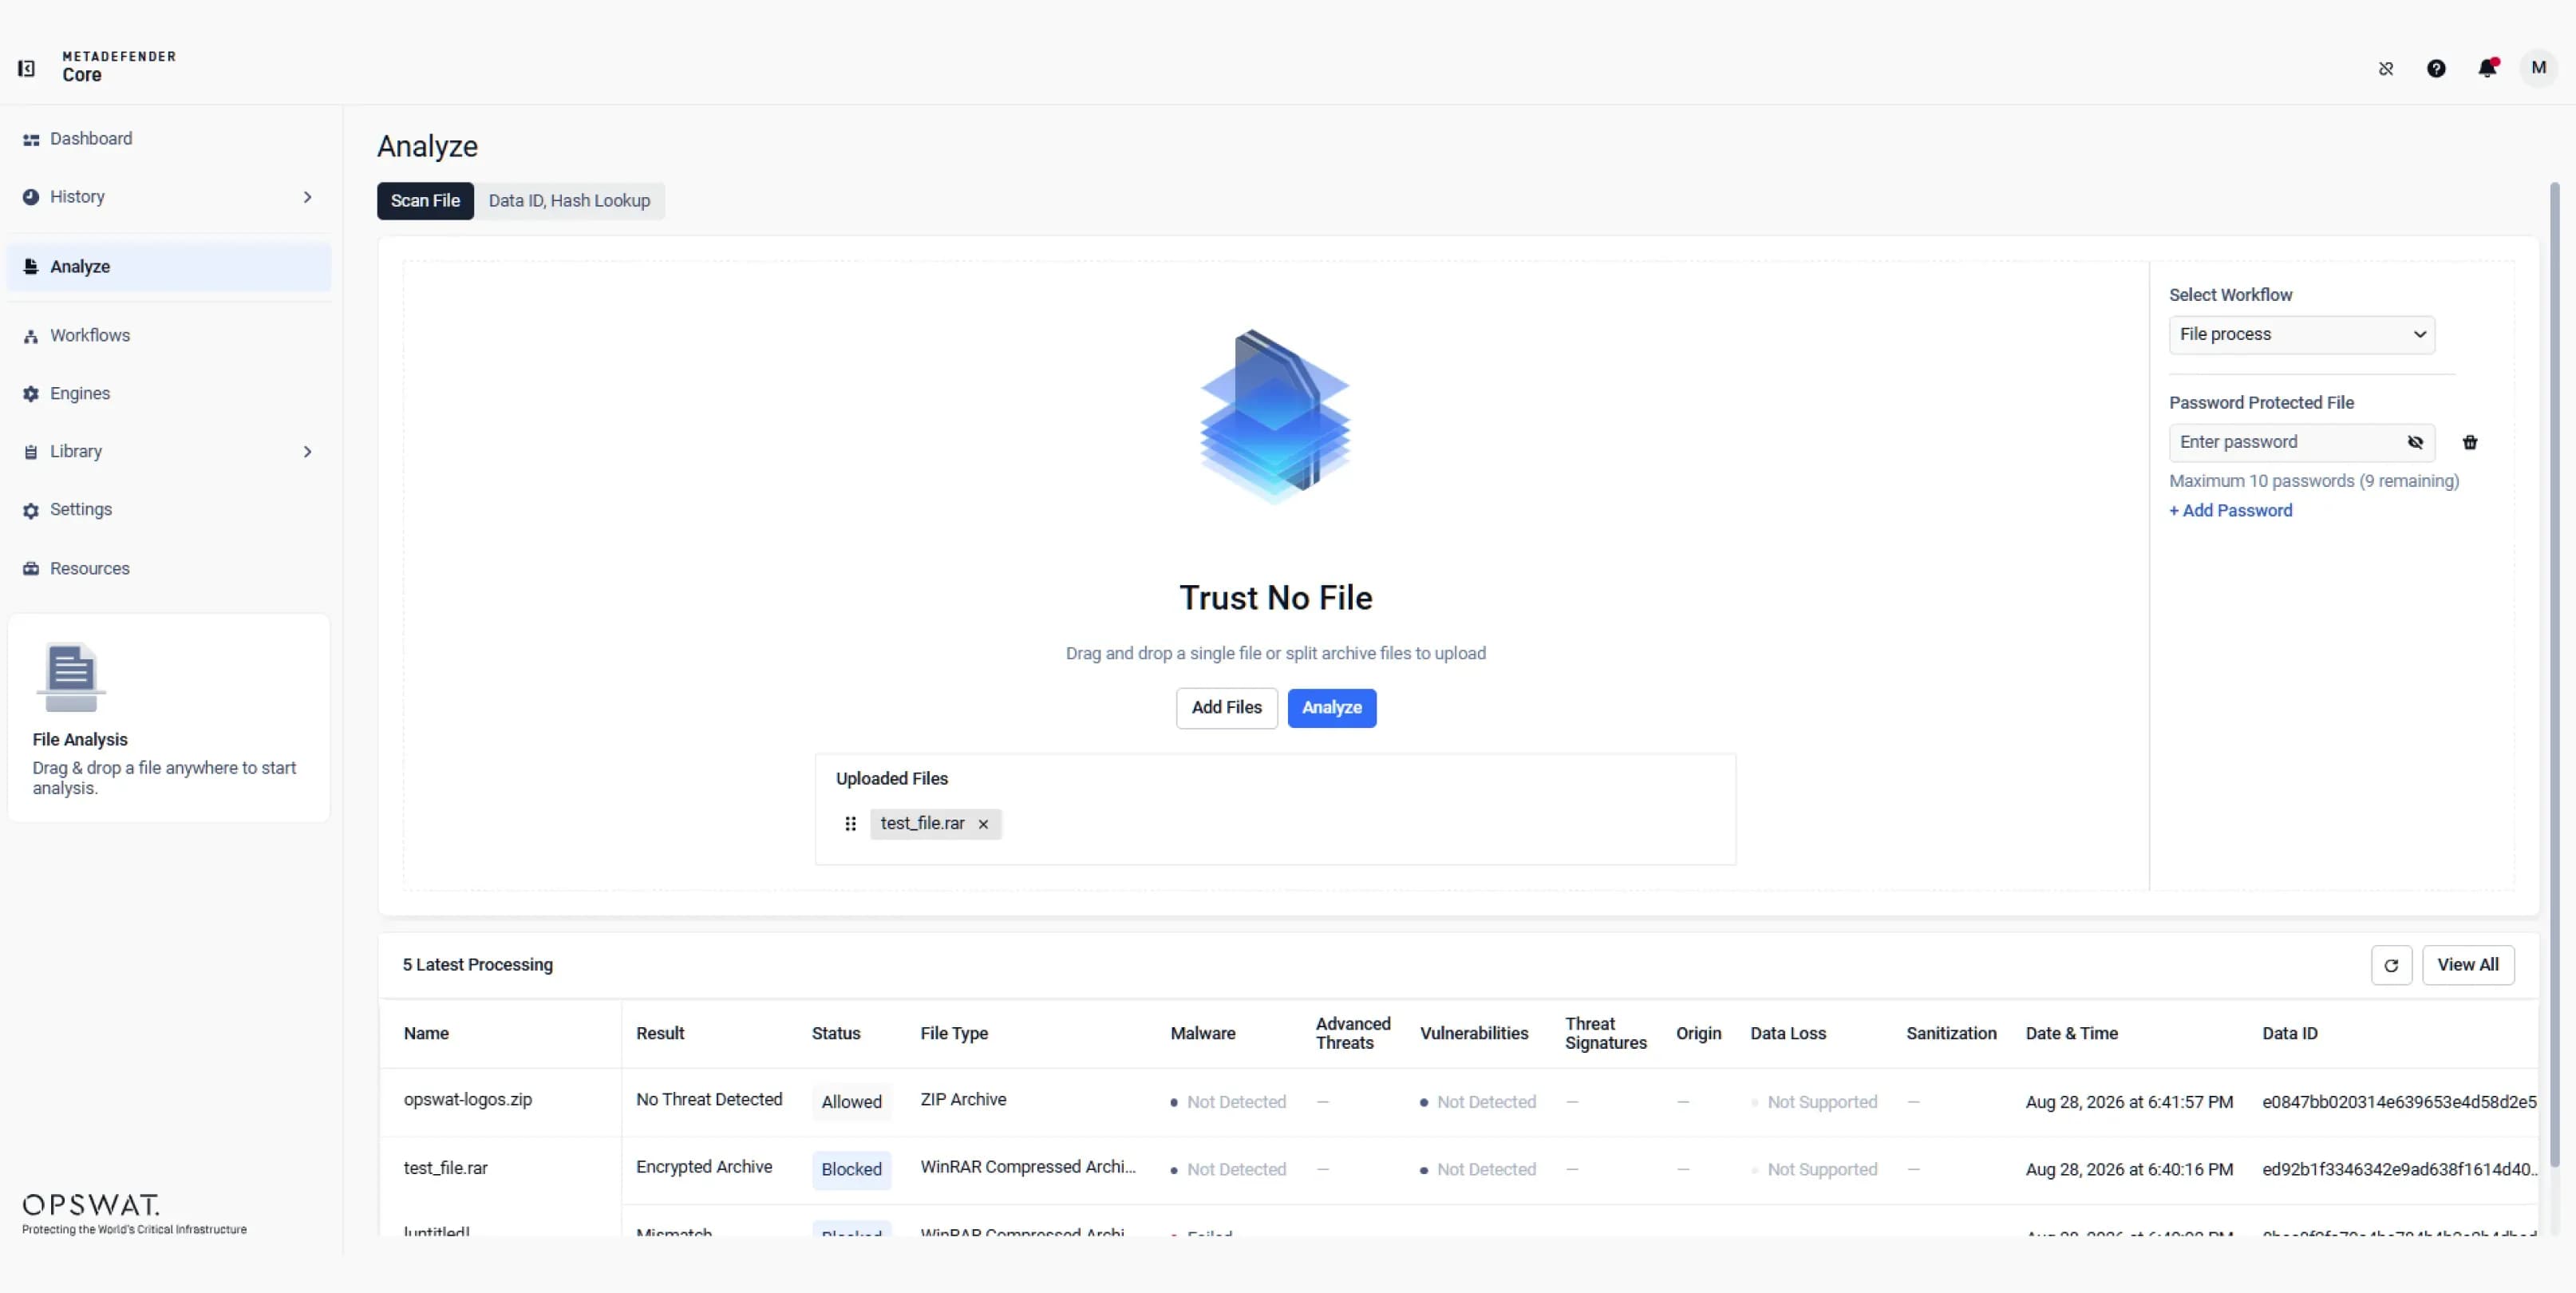 選取或上傳檔案,選擇所需的工作流程,並在需要時設定密碼。點擊「處理」以開始使用已設定的安全引擎掃描該檔案。
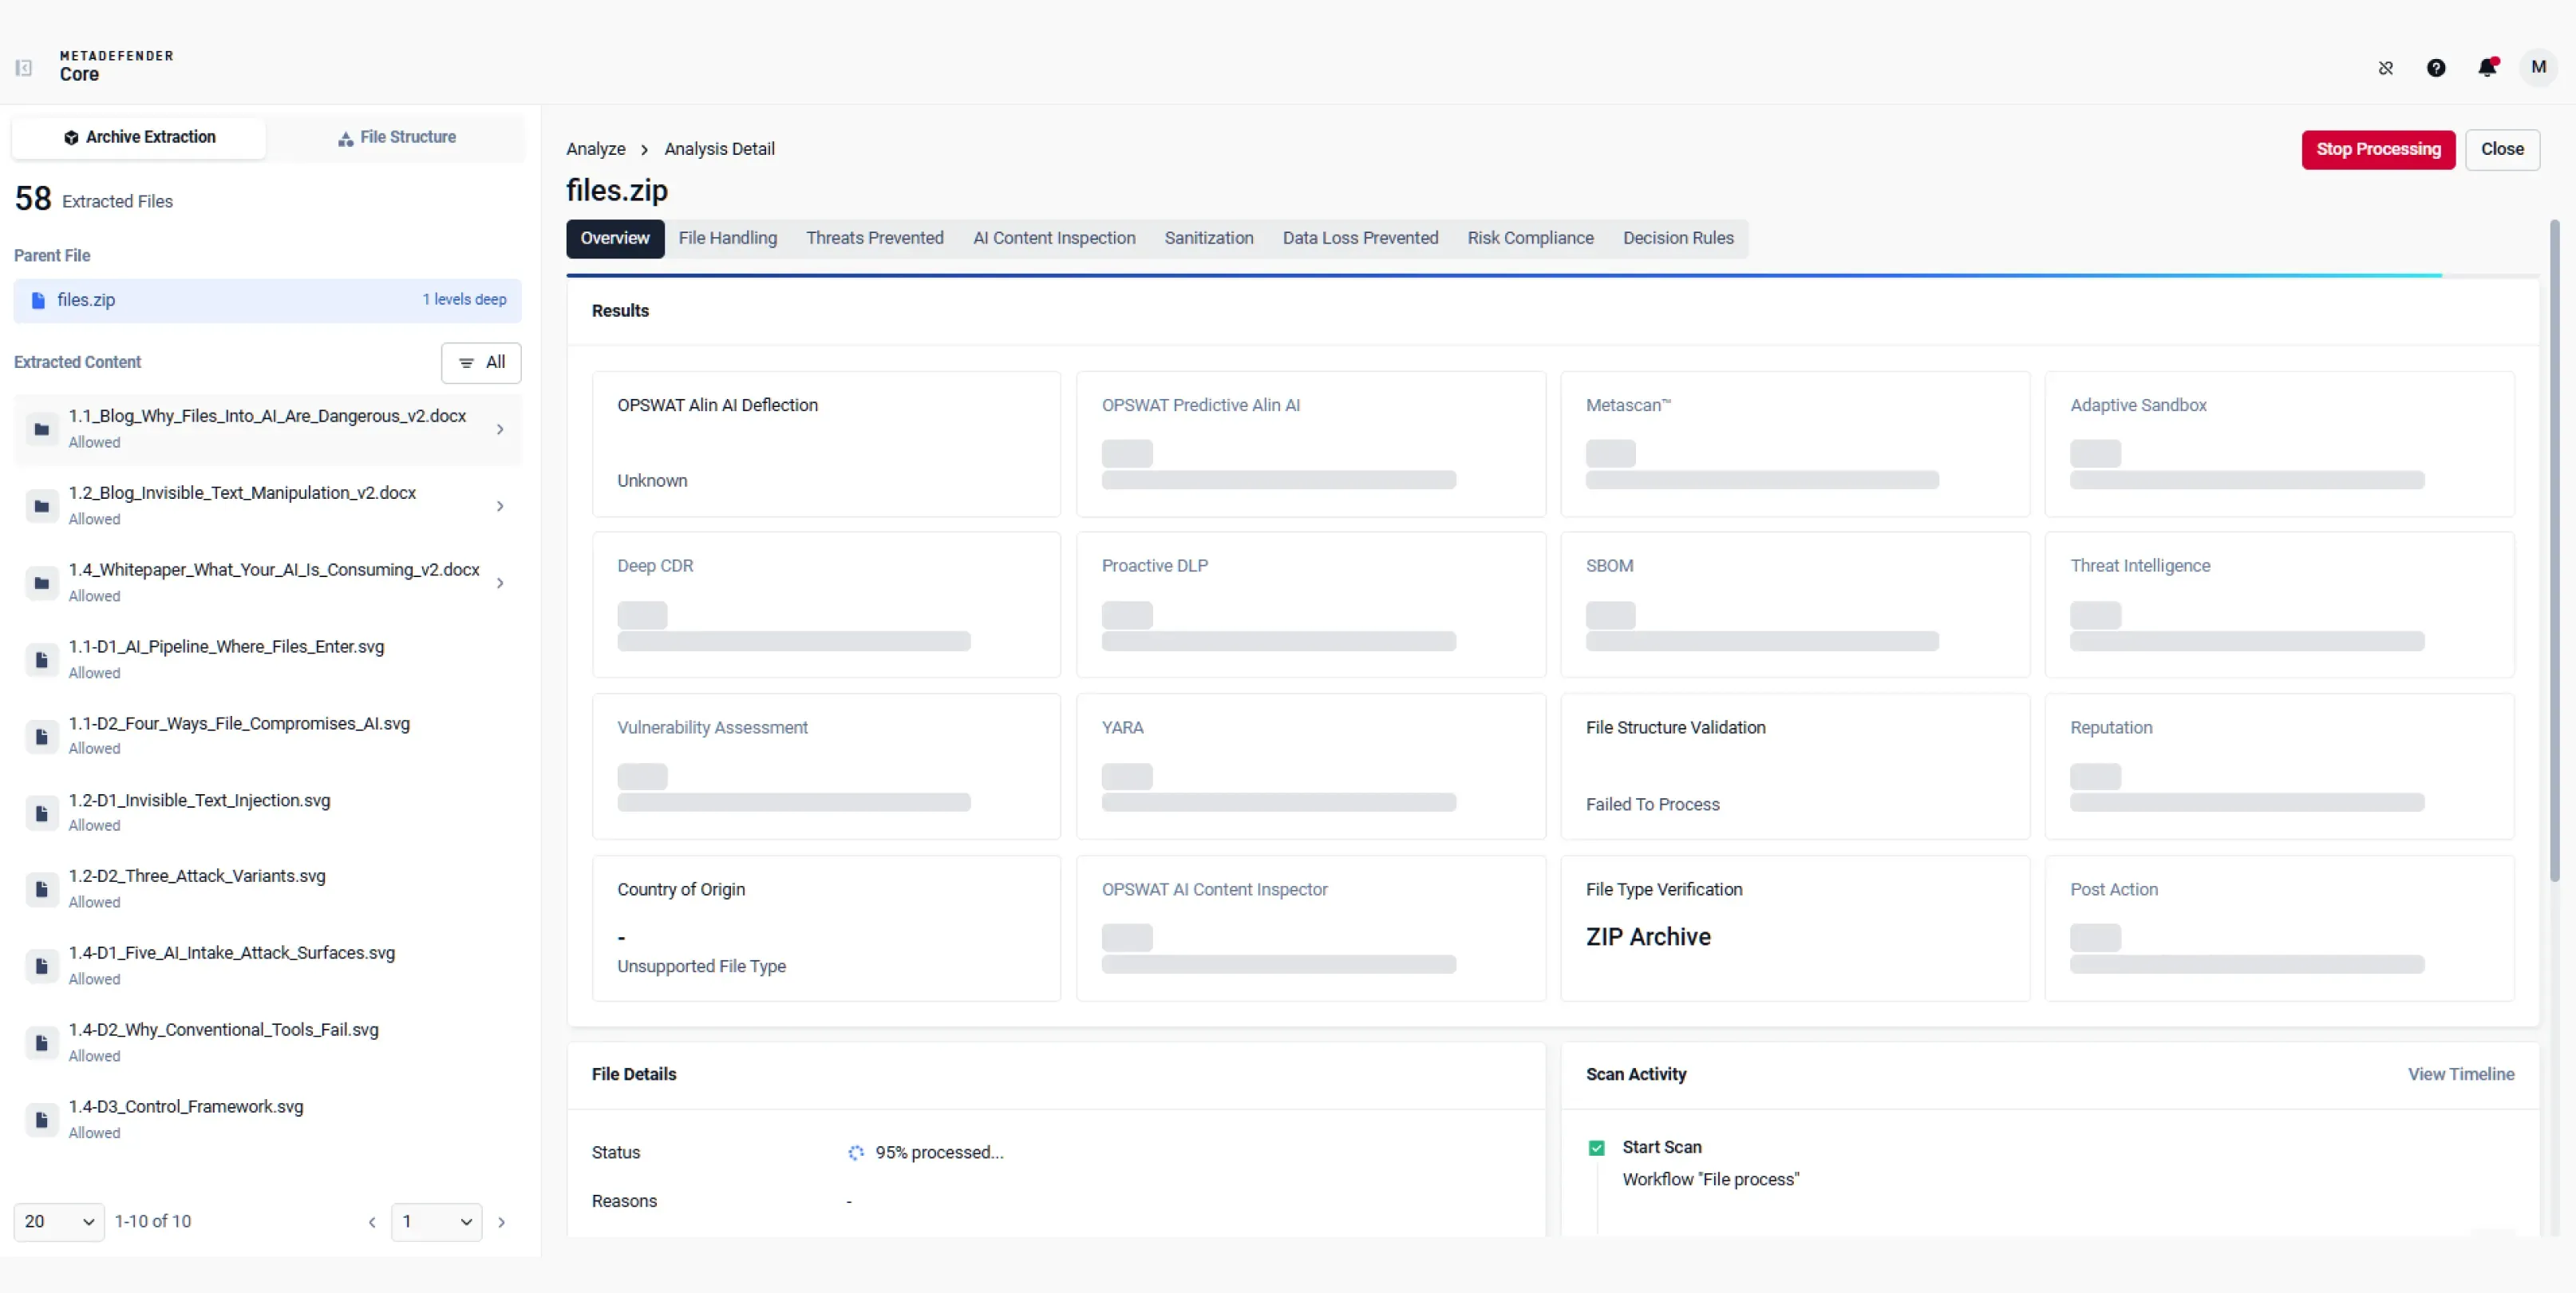
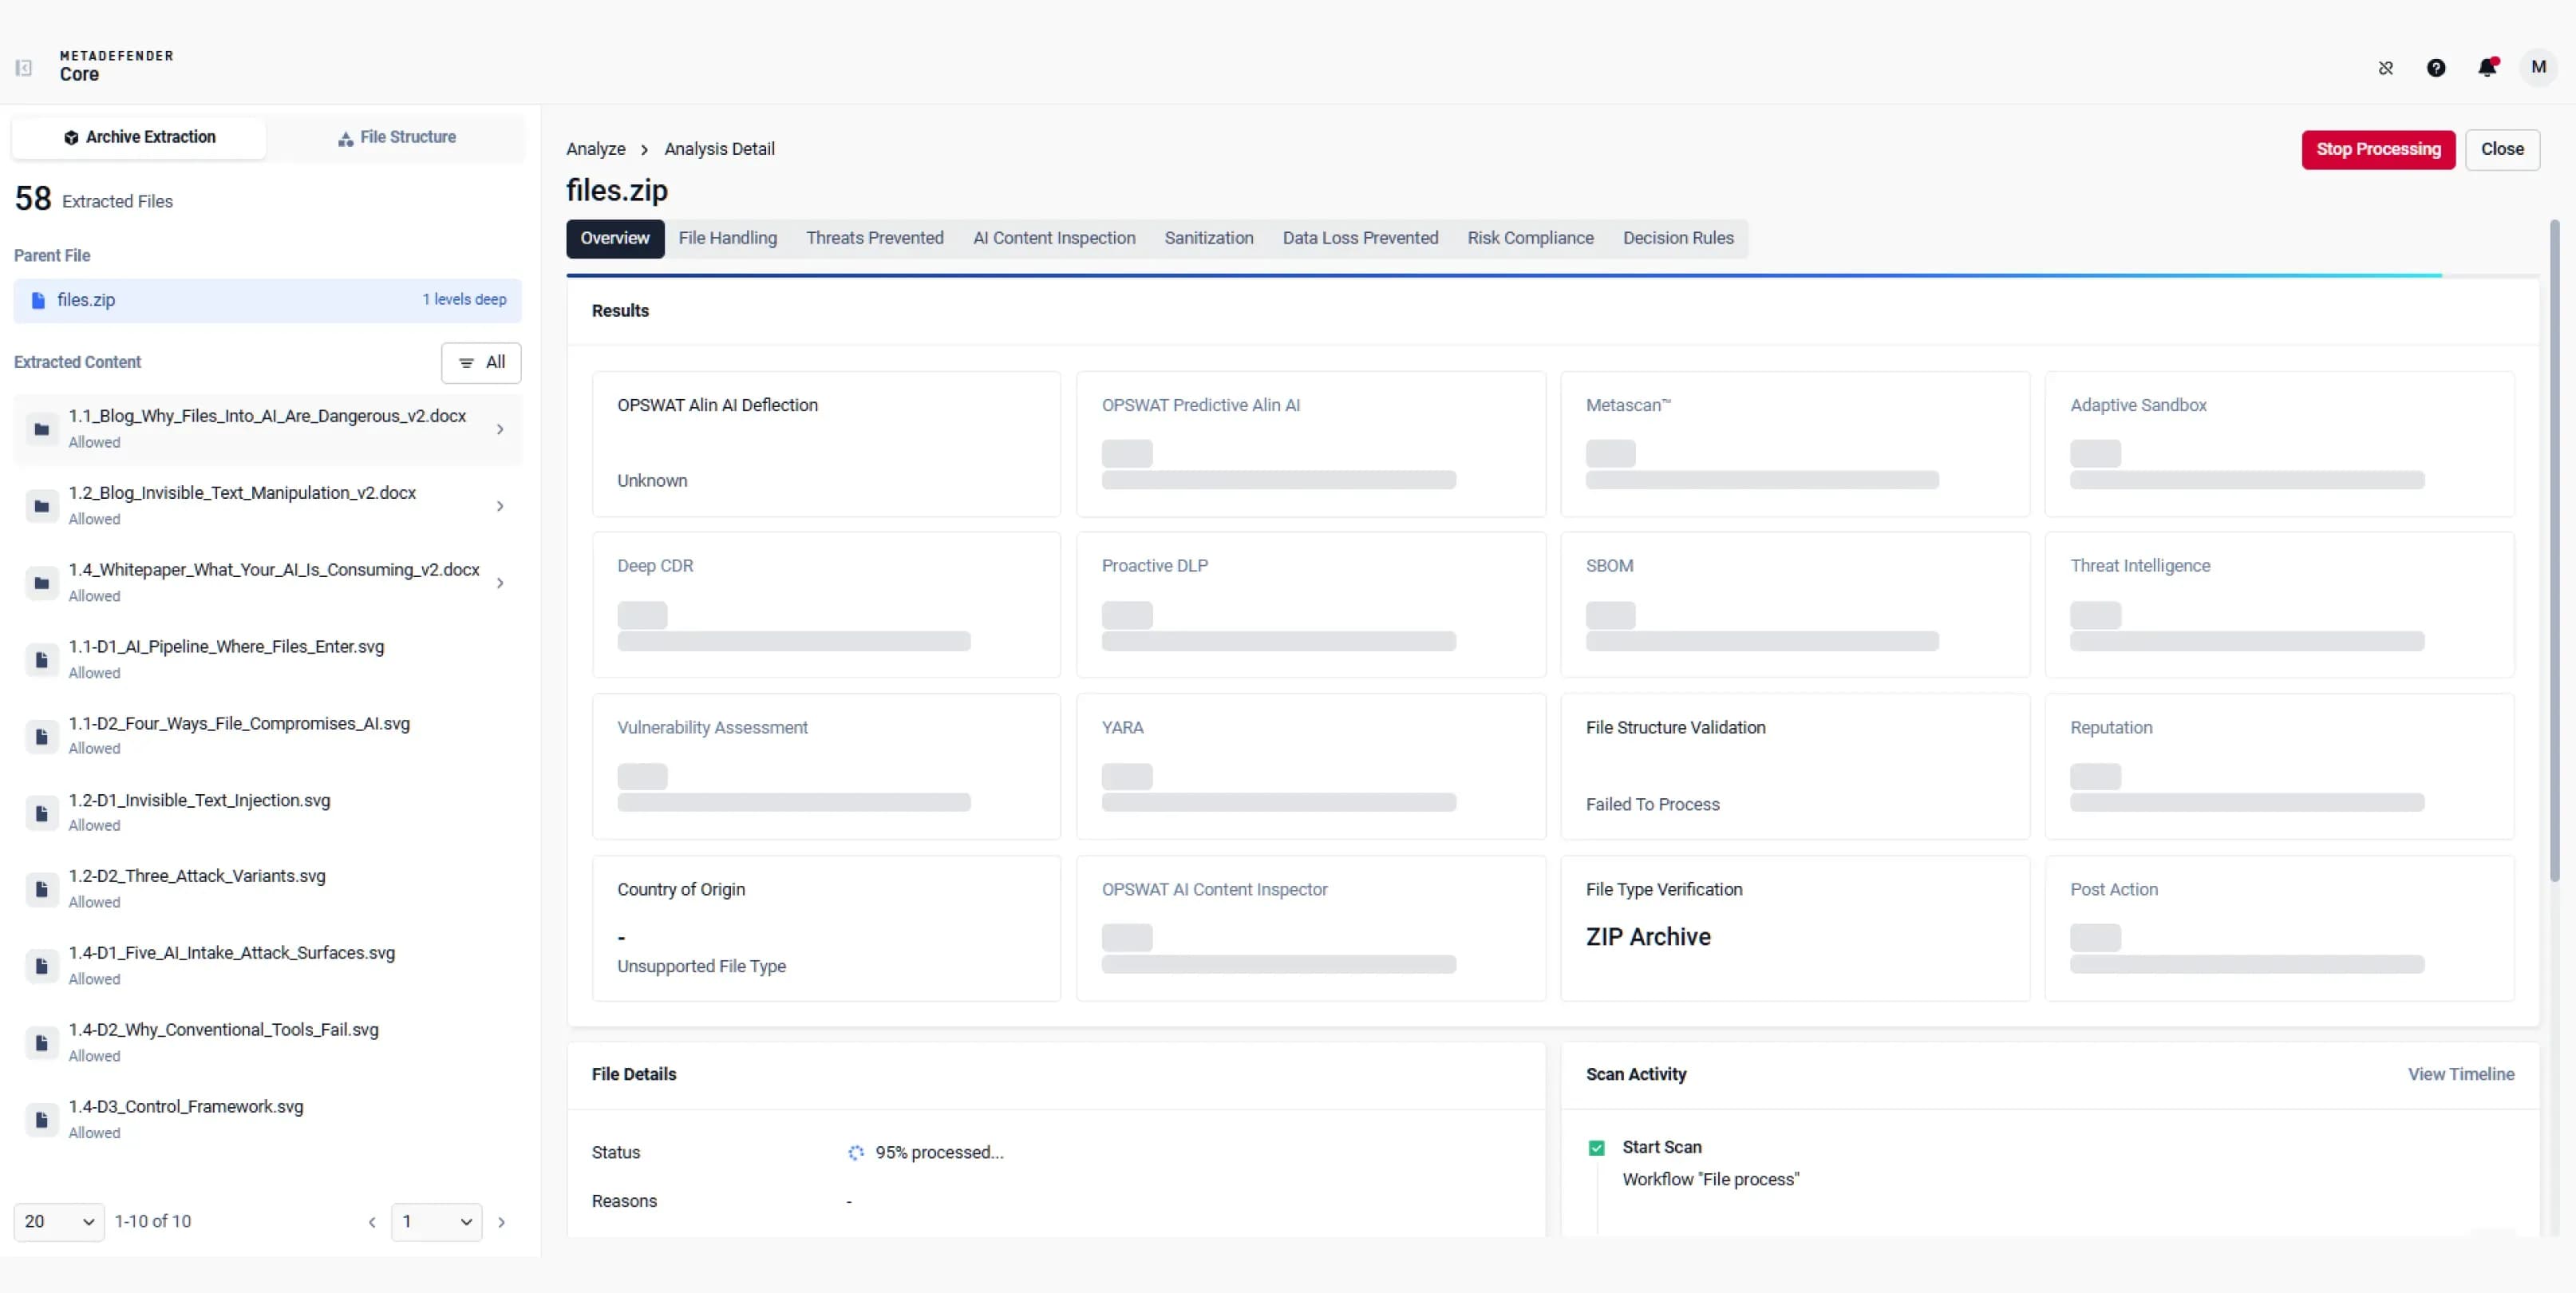 使用多個引擎進行並行掃描
檔案會經過不同的引擎進行惡意軟體與風險檢查。此流程可確保任何潛在的惡意內容無法突破防護邊界,進而傳遞給終端使用者。
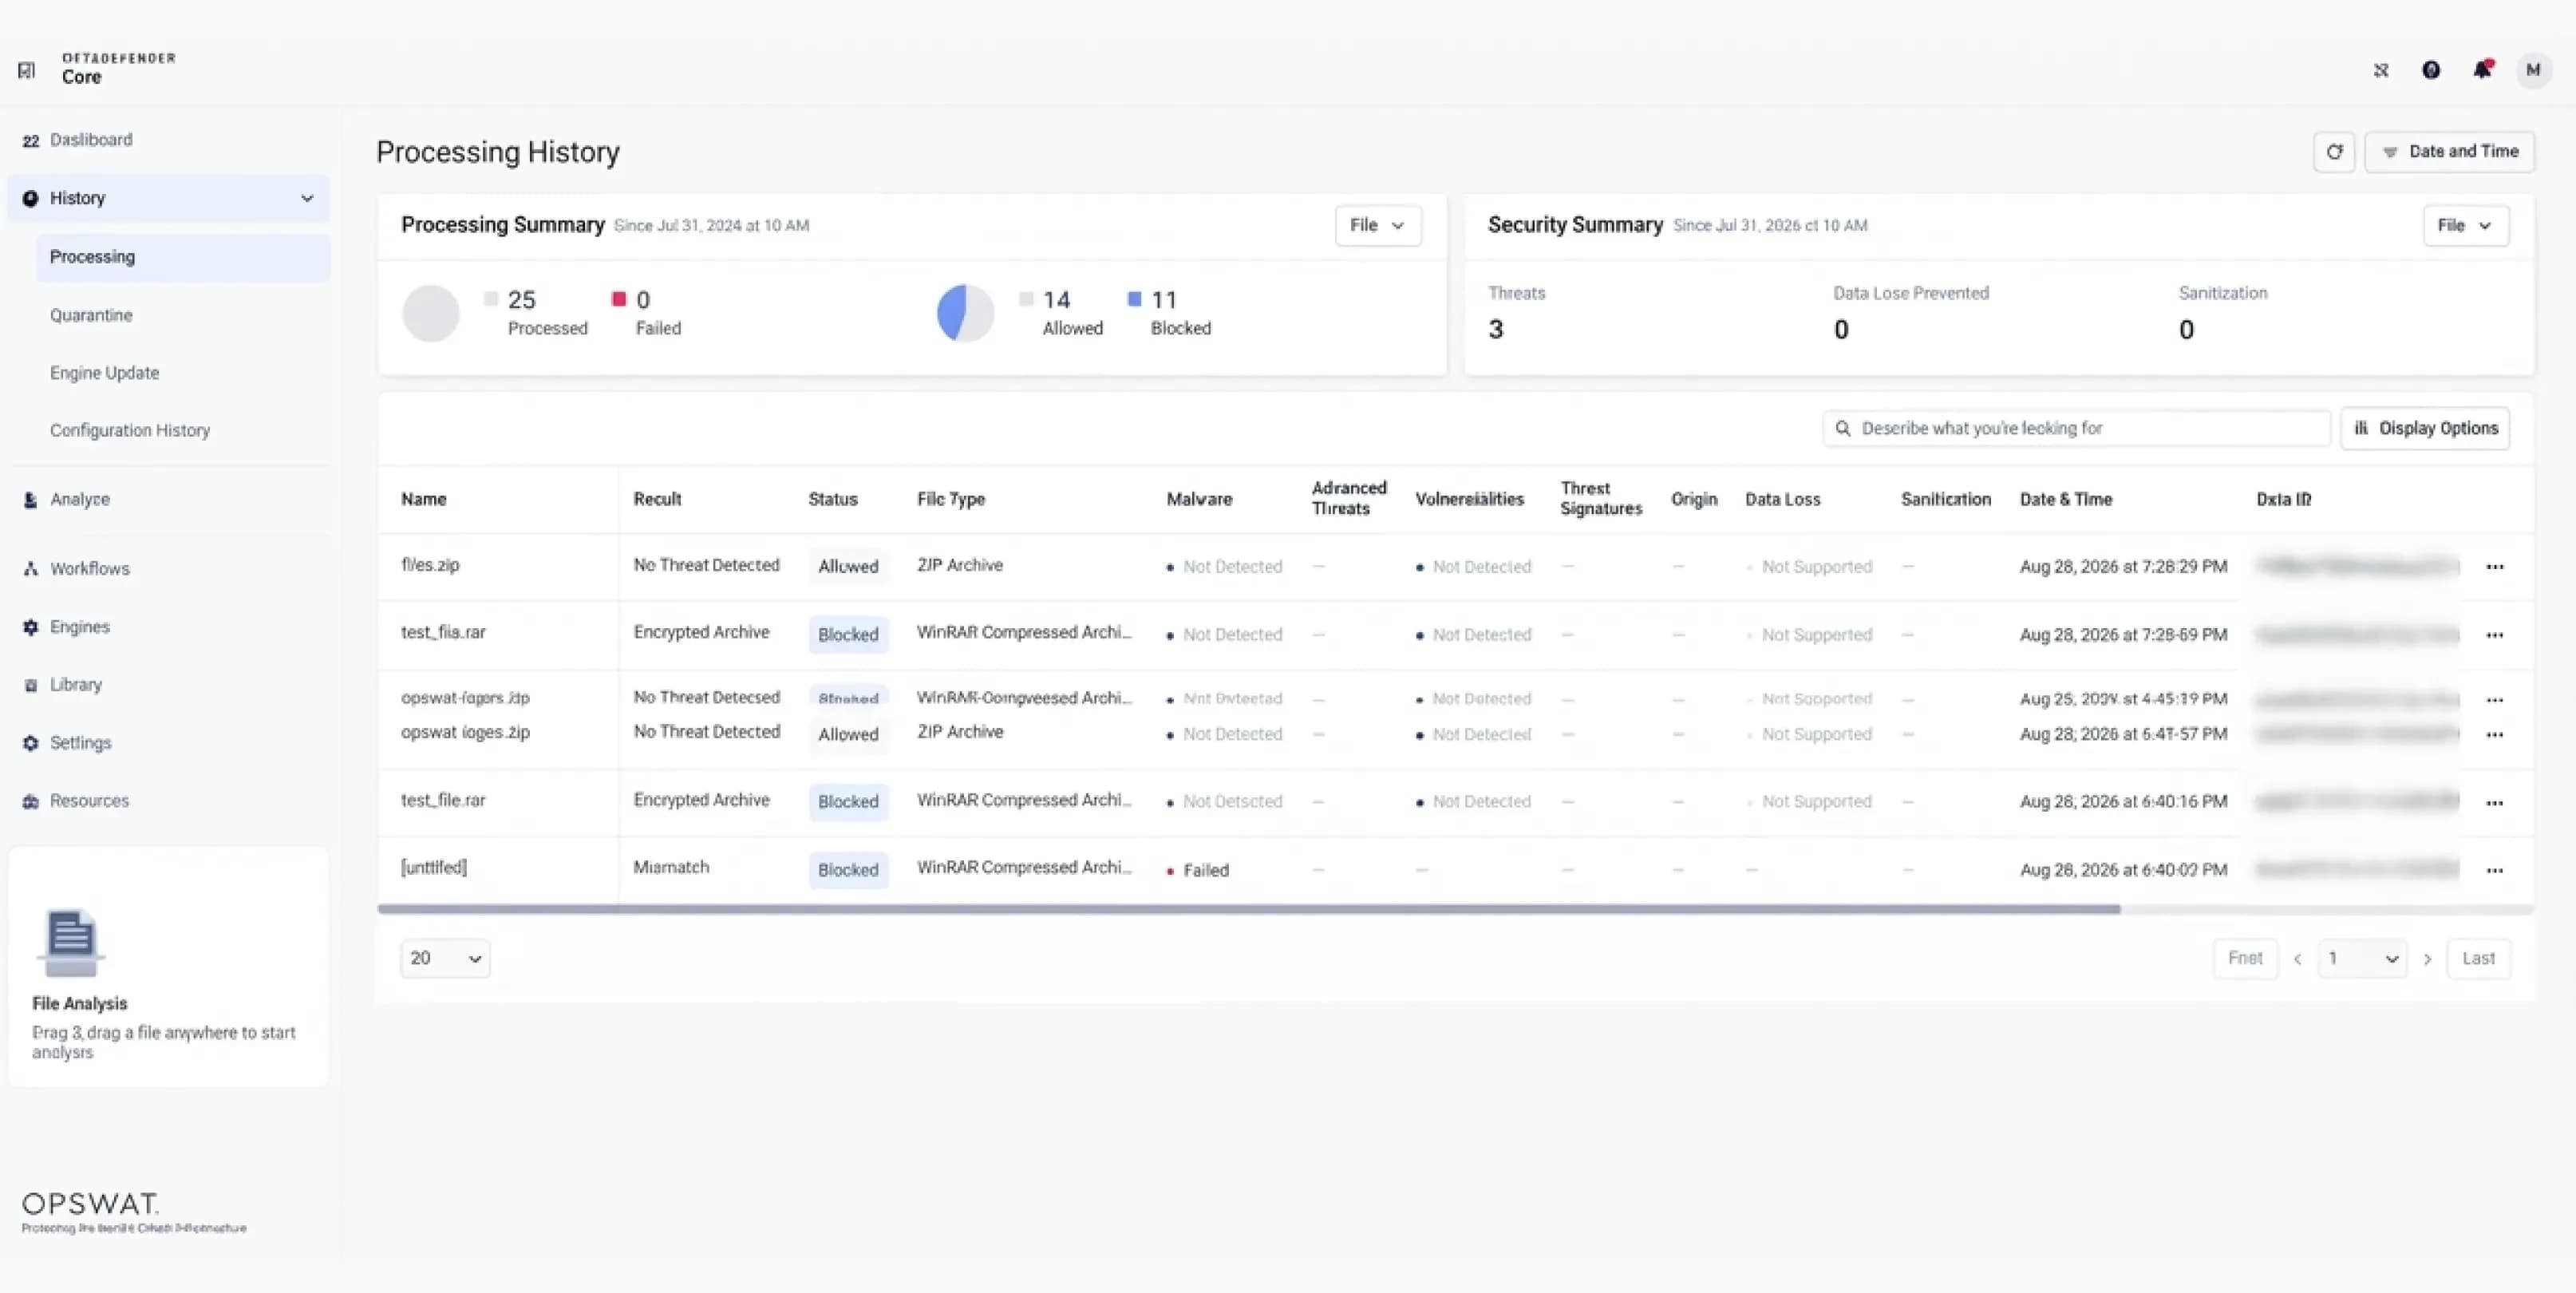 處理紀錄與安全結果
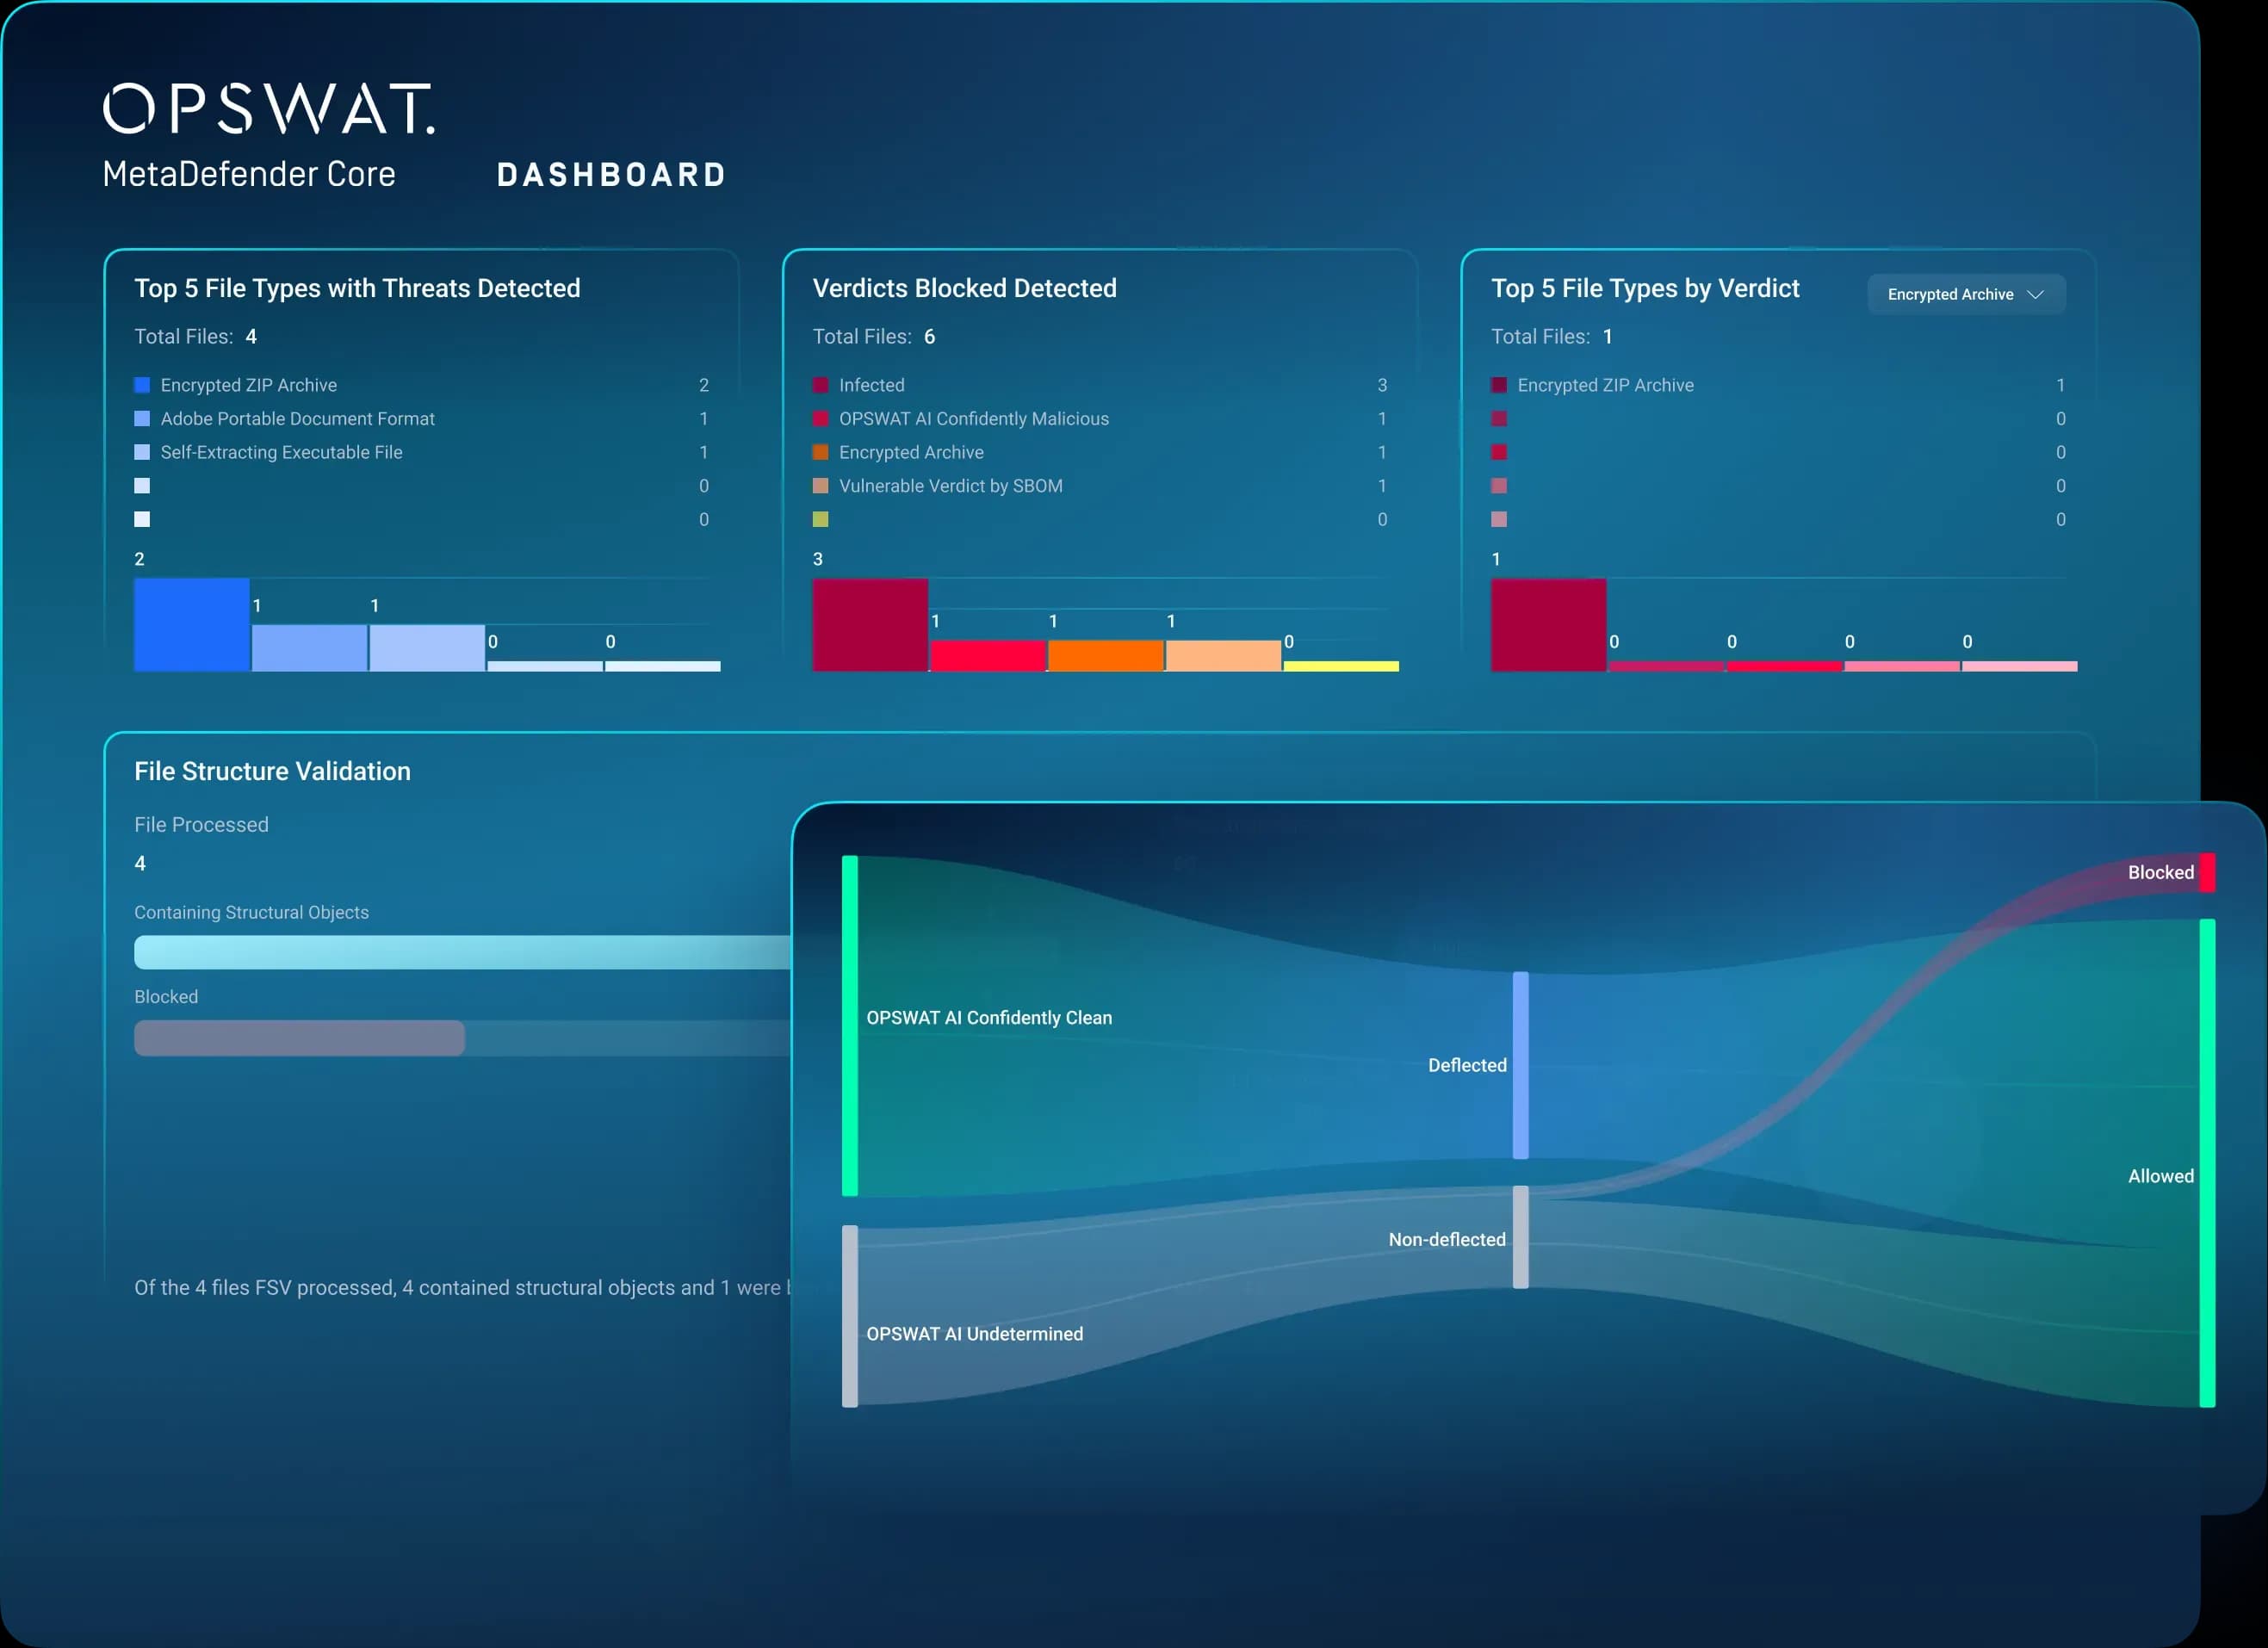
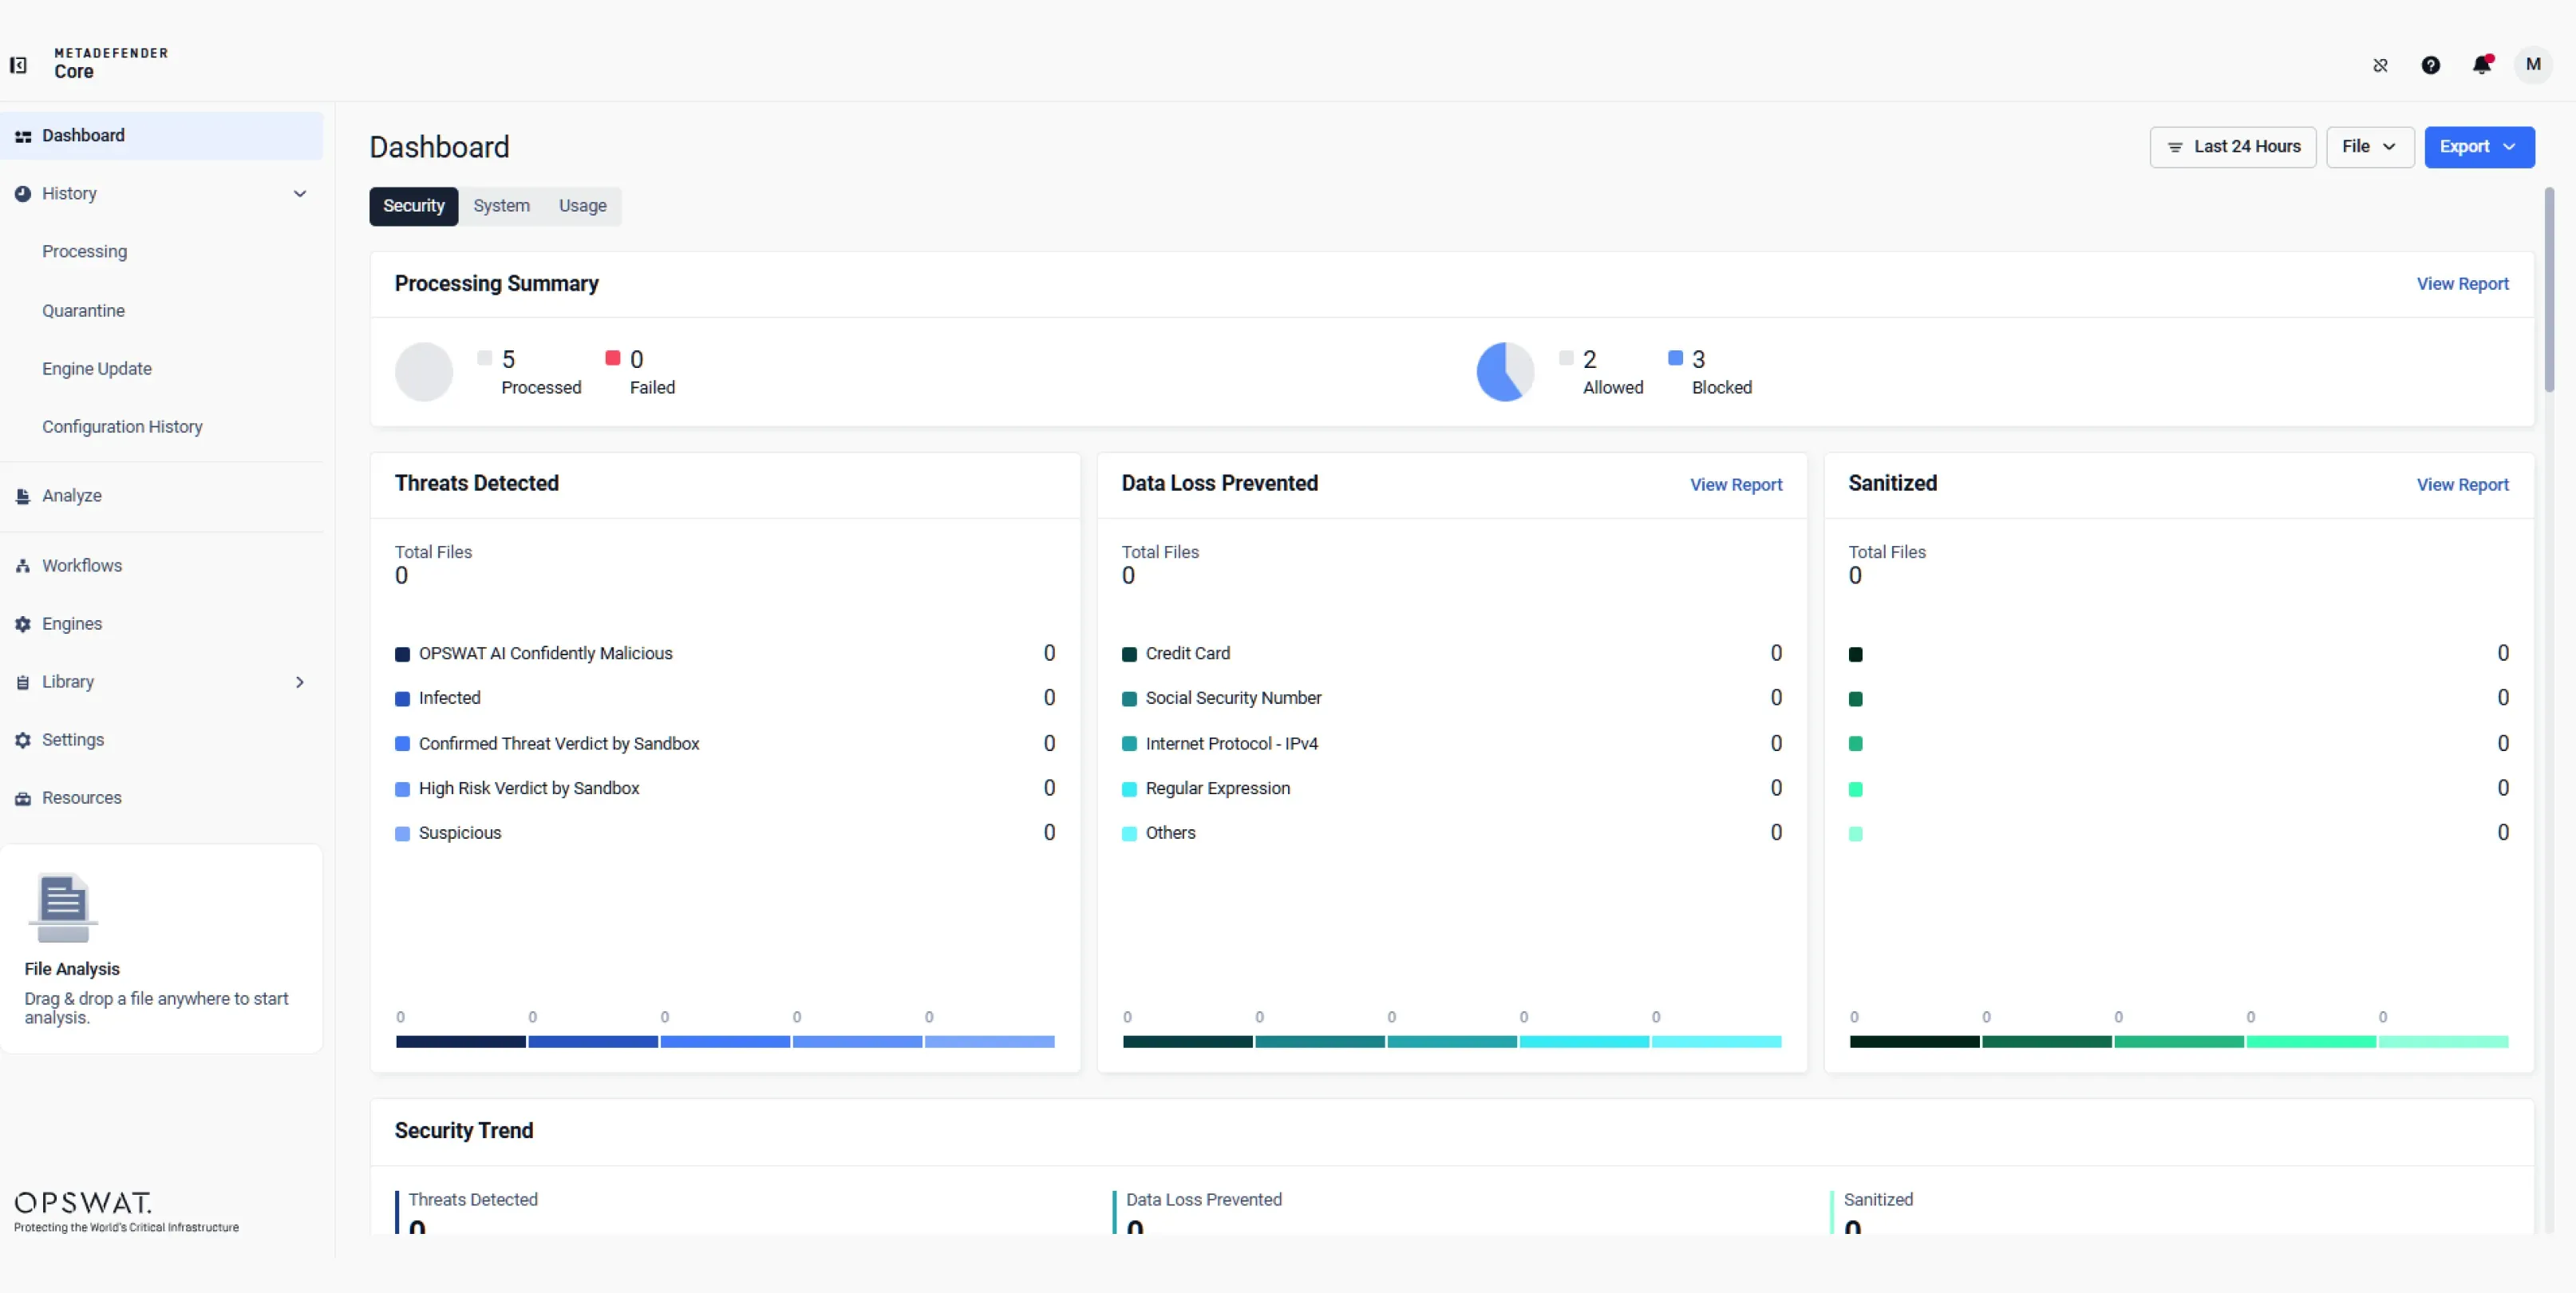
監控已處理、已允許、已封鎖及處理失敗的檔案。可依據檔案類型、威脅判定、漏洞、淨化處理、來源及處理時間來搜尋並篩選結果。
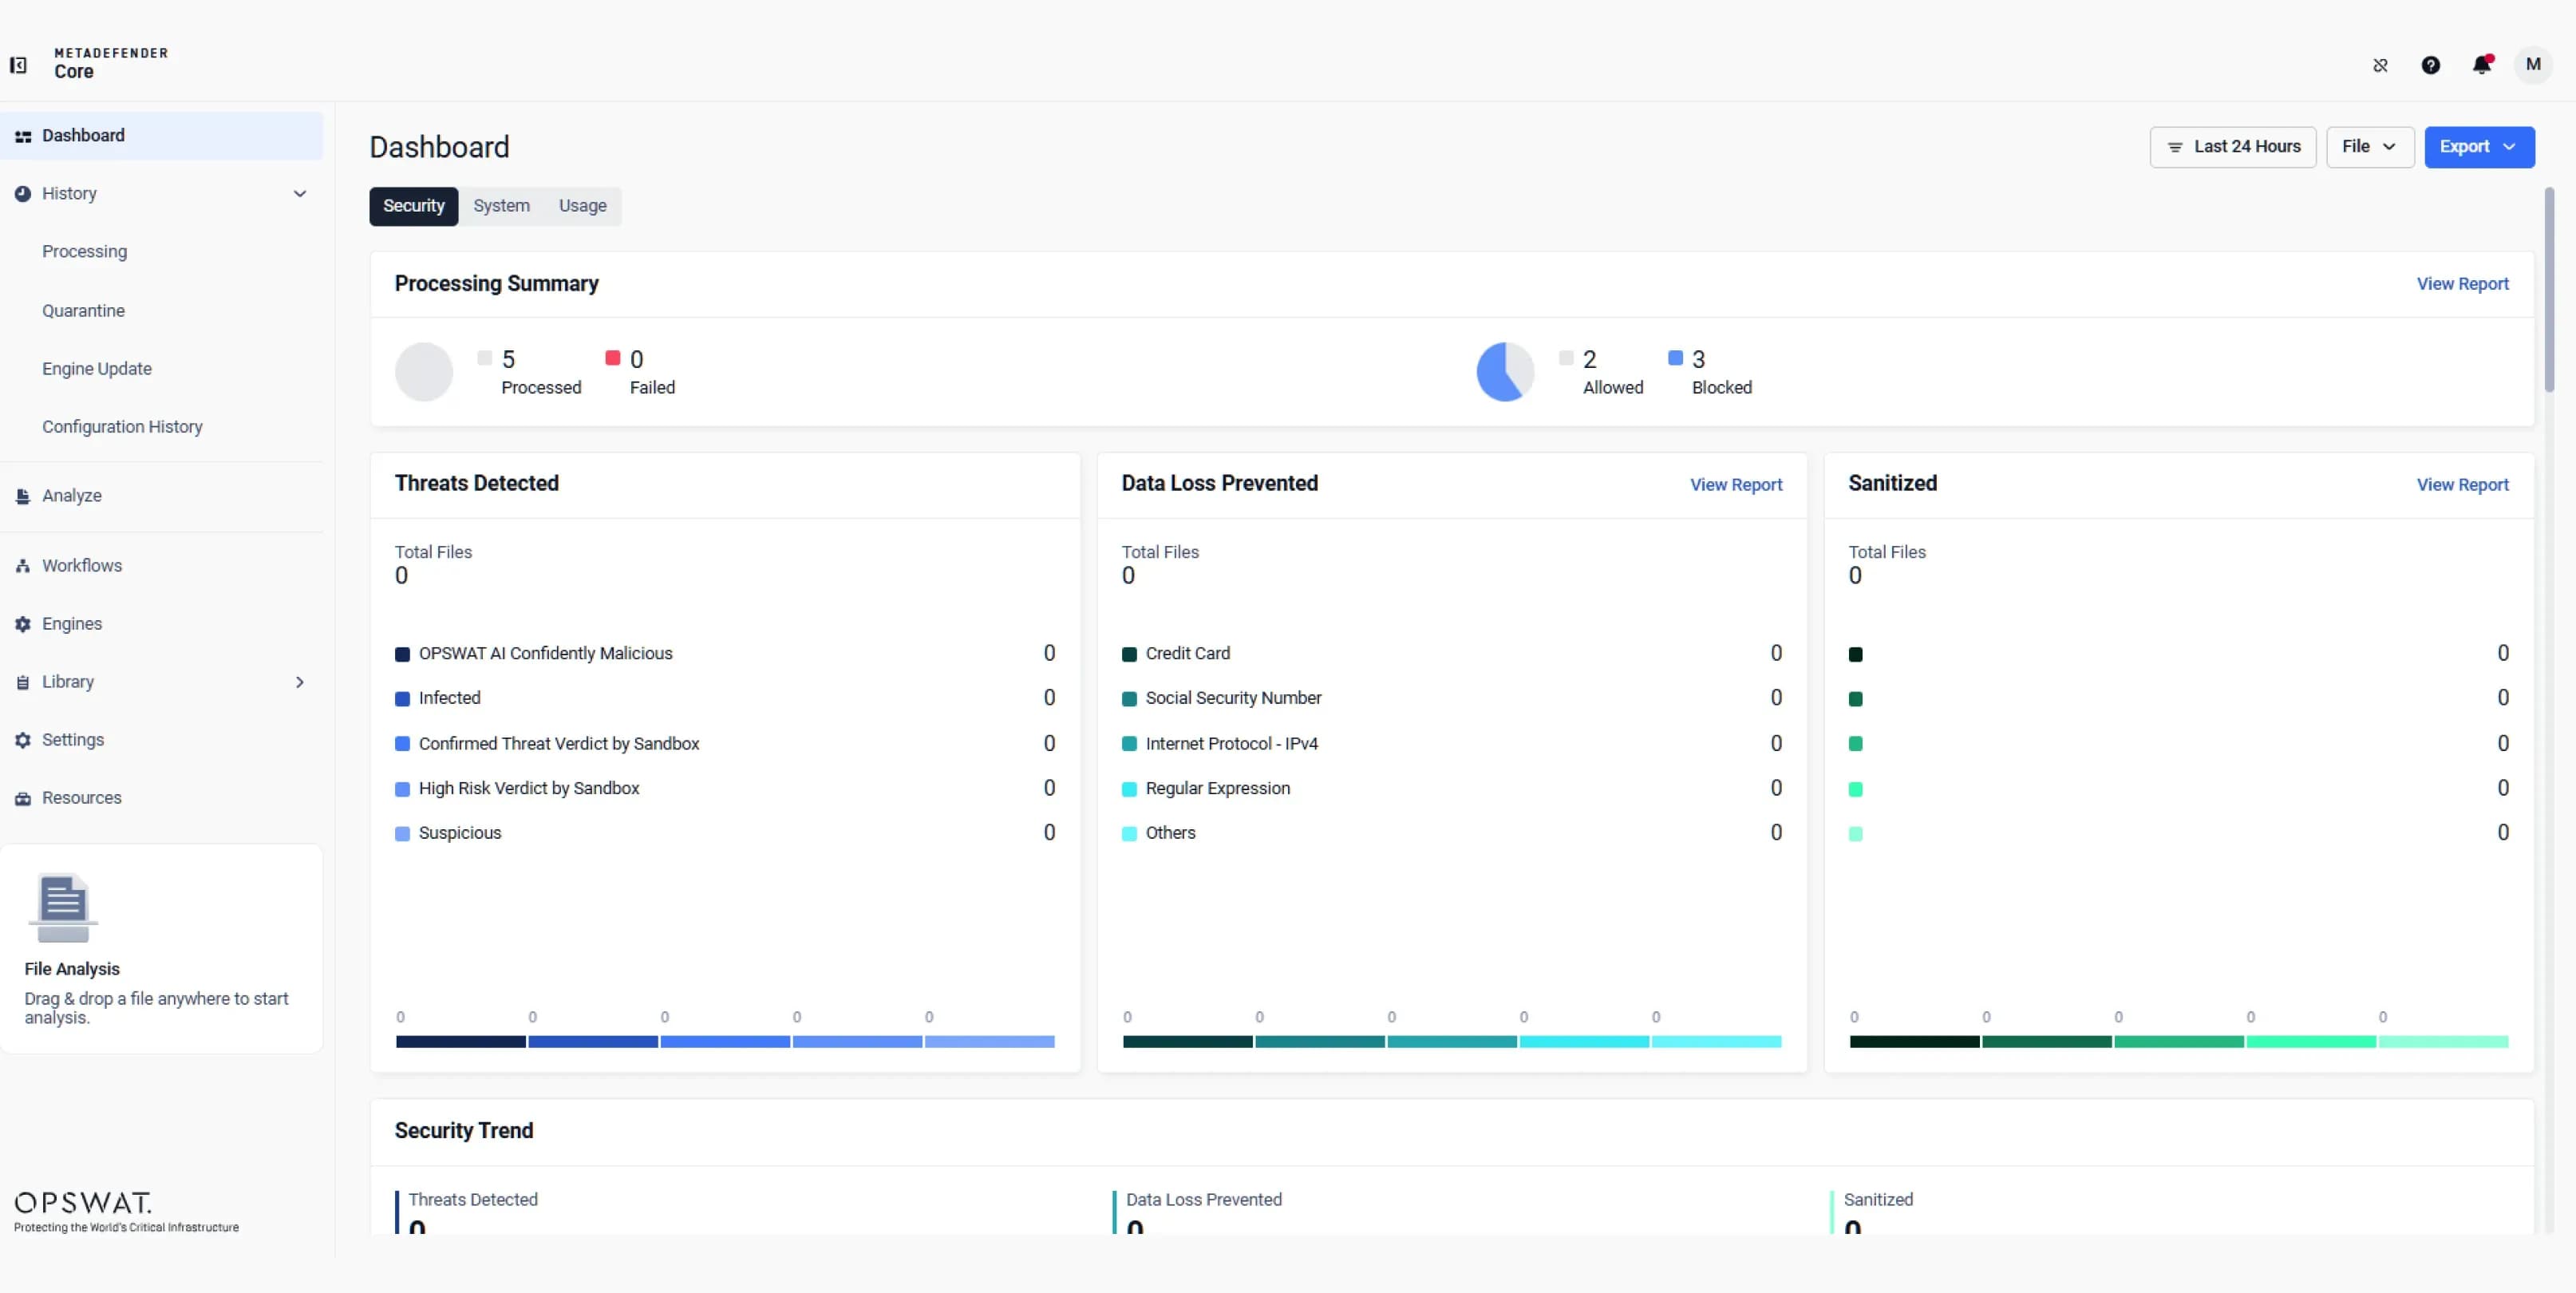 安全報告與趨勢分析
瀏覽有關「偵測到的威脅」、「防止的資料外洩」、「已清理的檔案」、「CVE 趨勢」及「偵測到的國家」等安全報告,以及系統狀態與使用情況的分析。可依時間範圍和檔案類型進行篩選、檢視趨勢,並匯出結果。
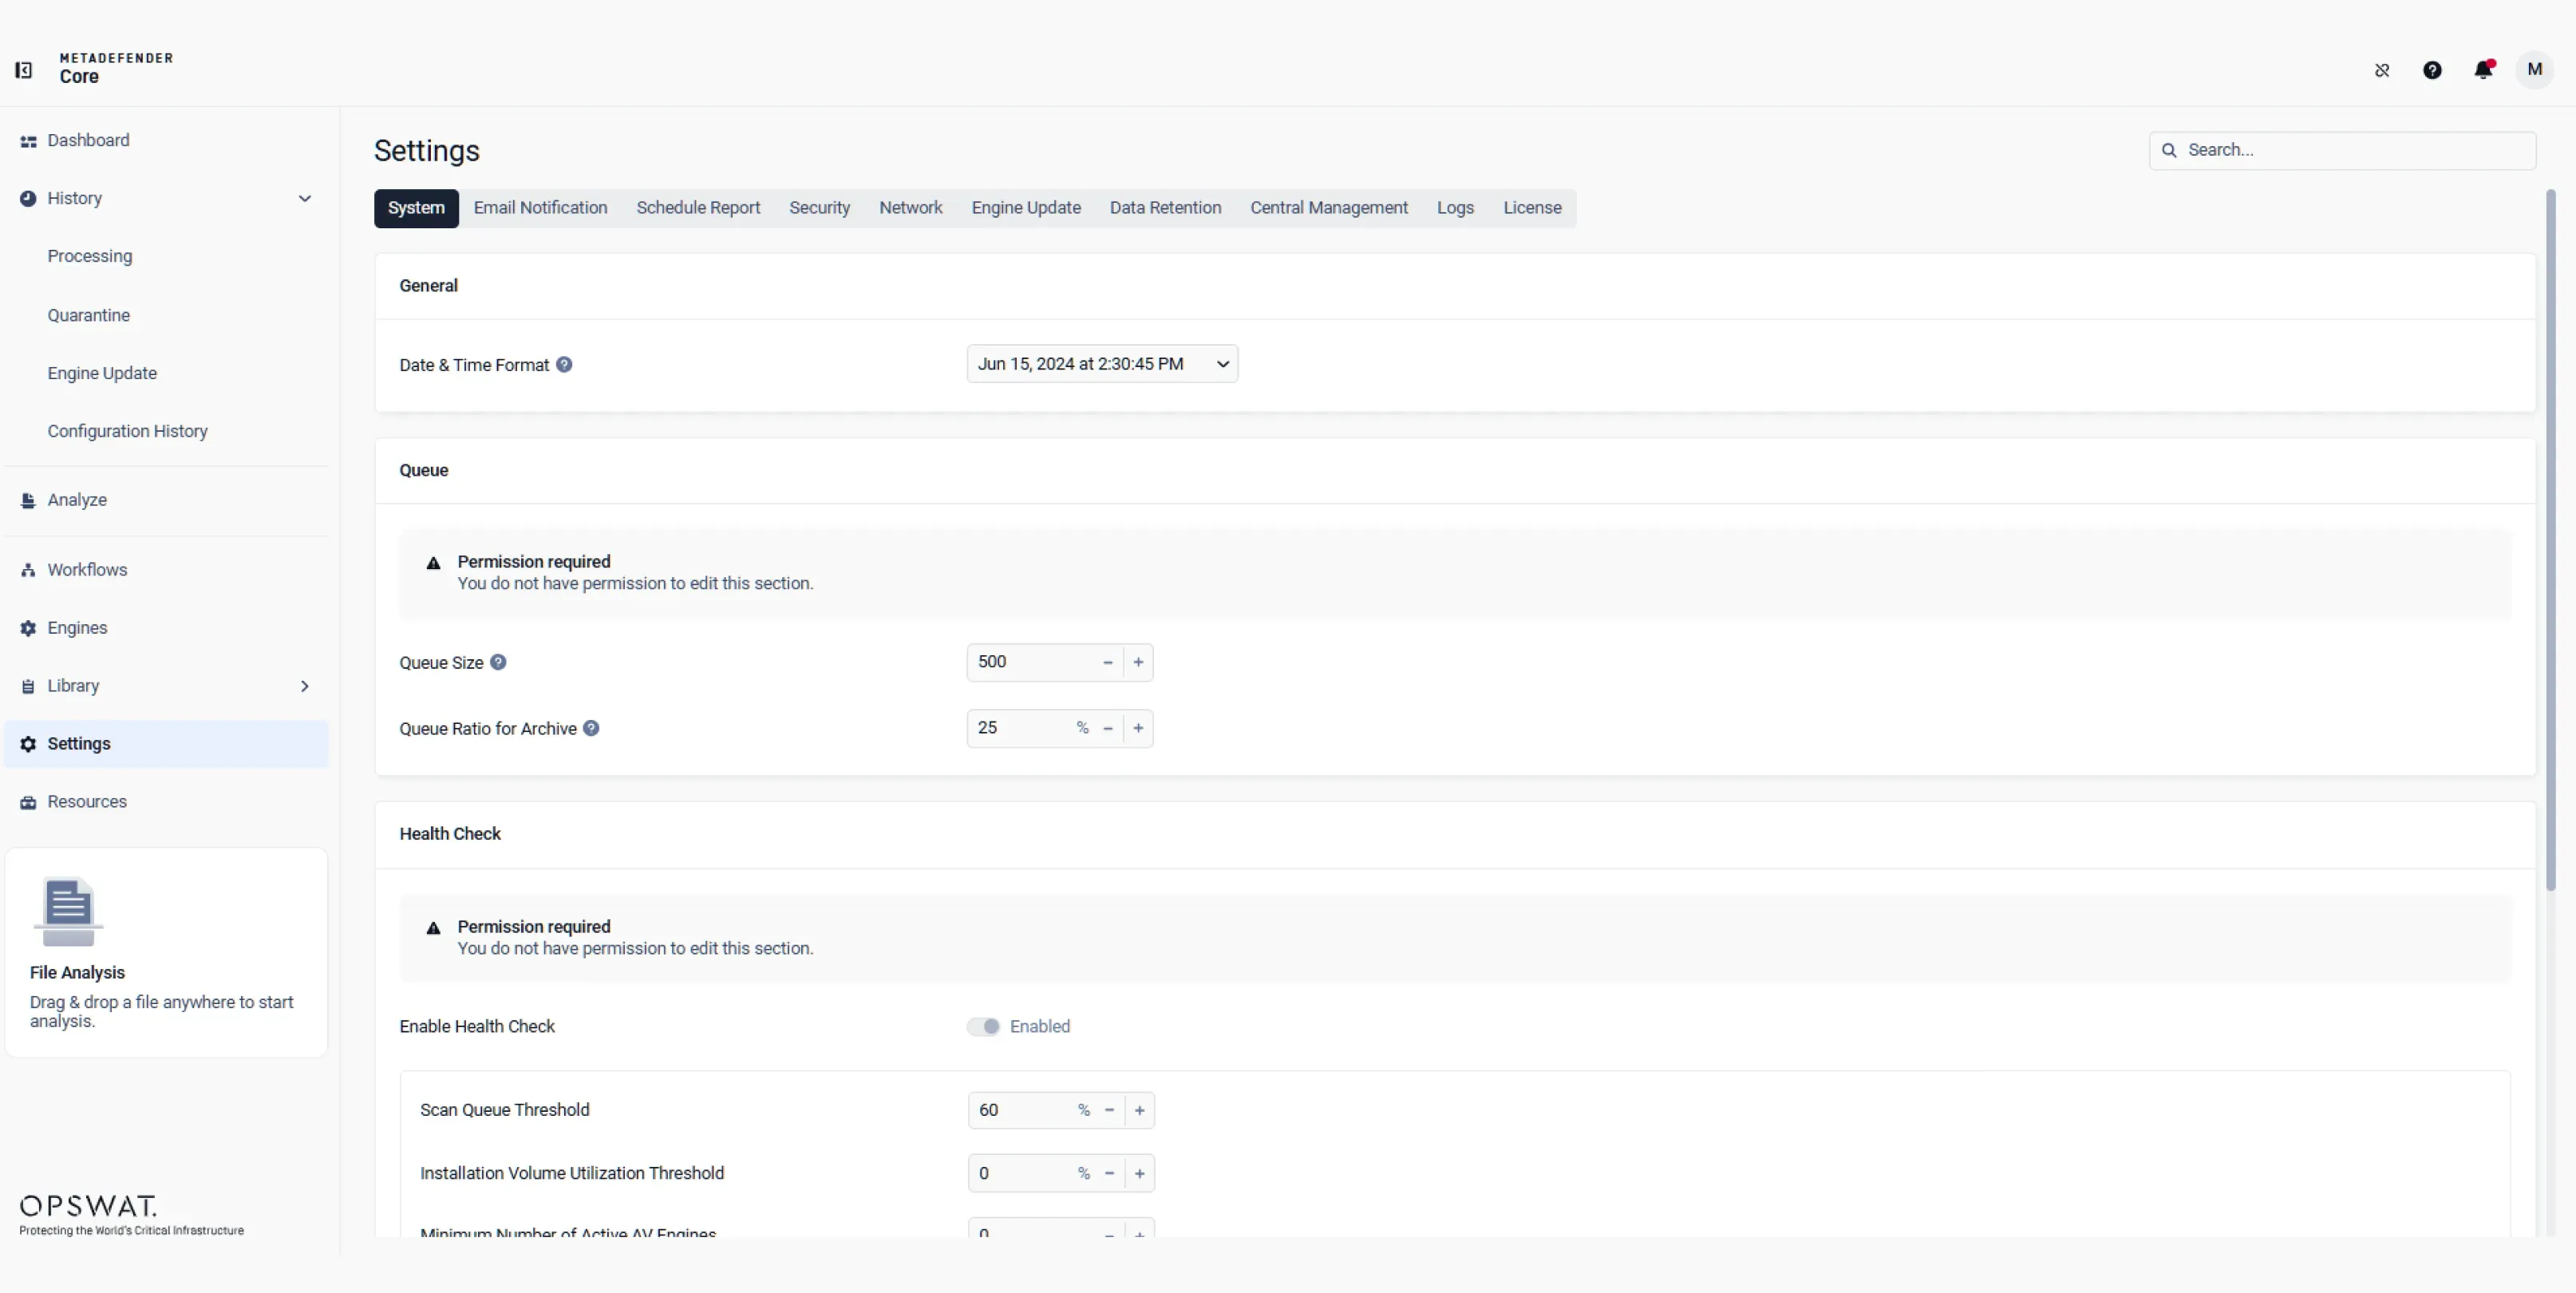
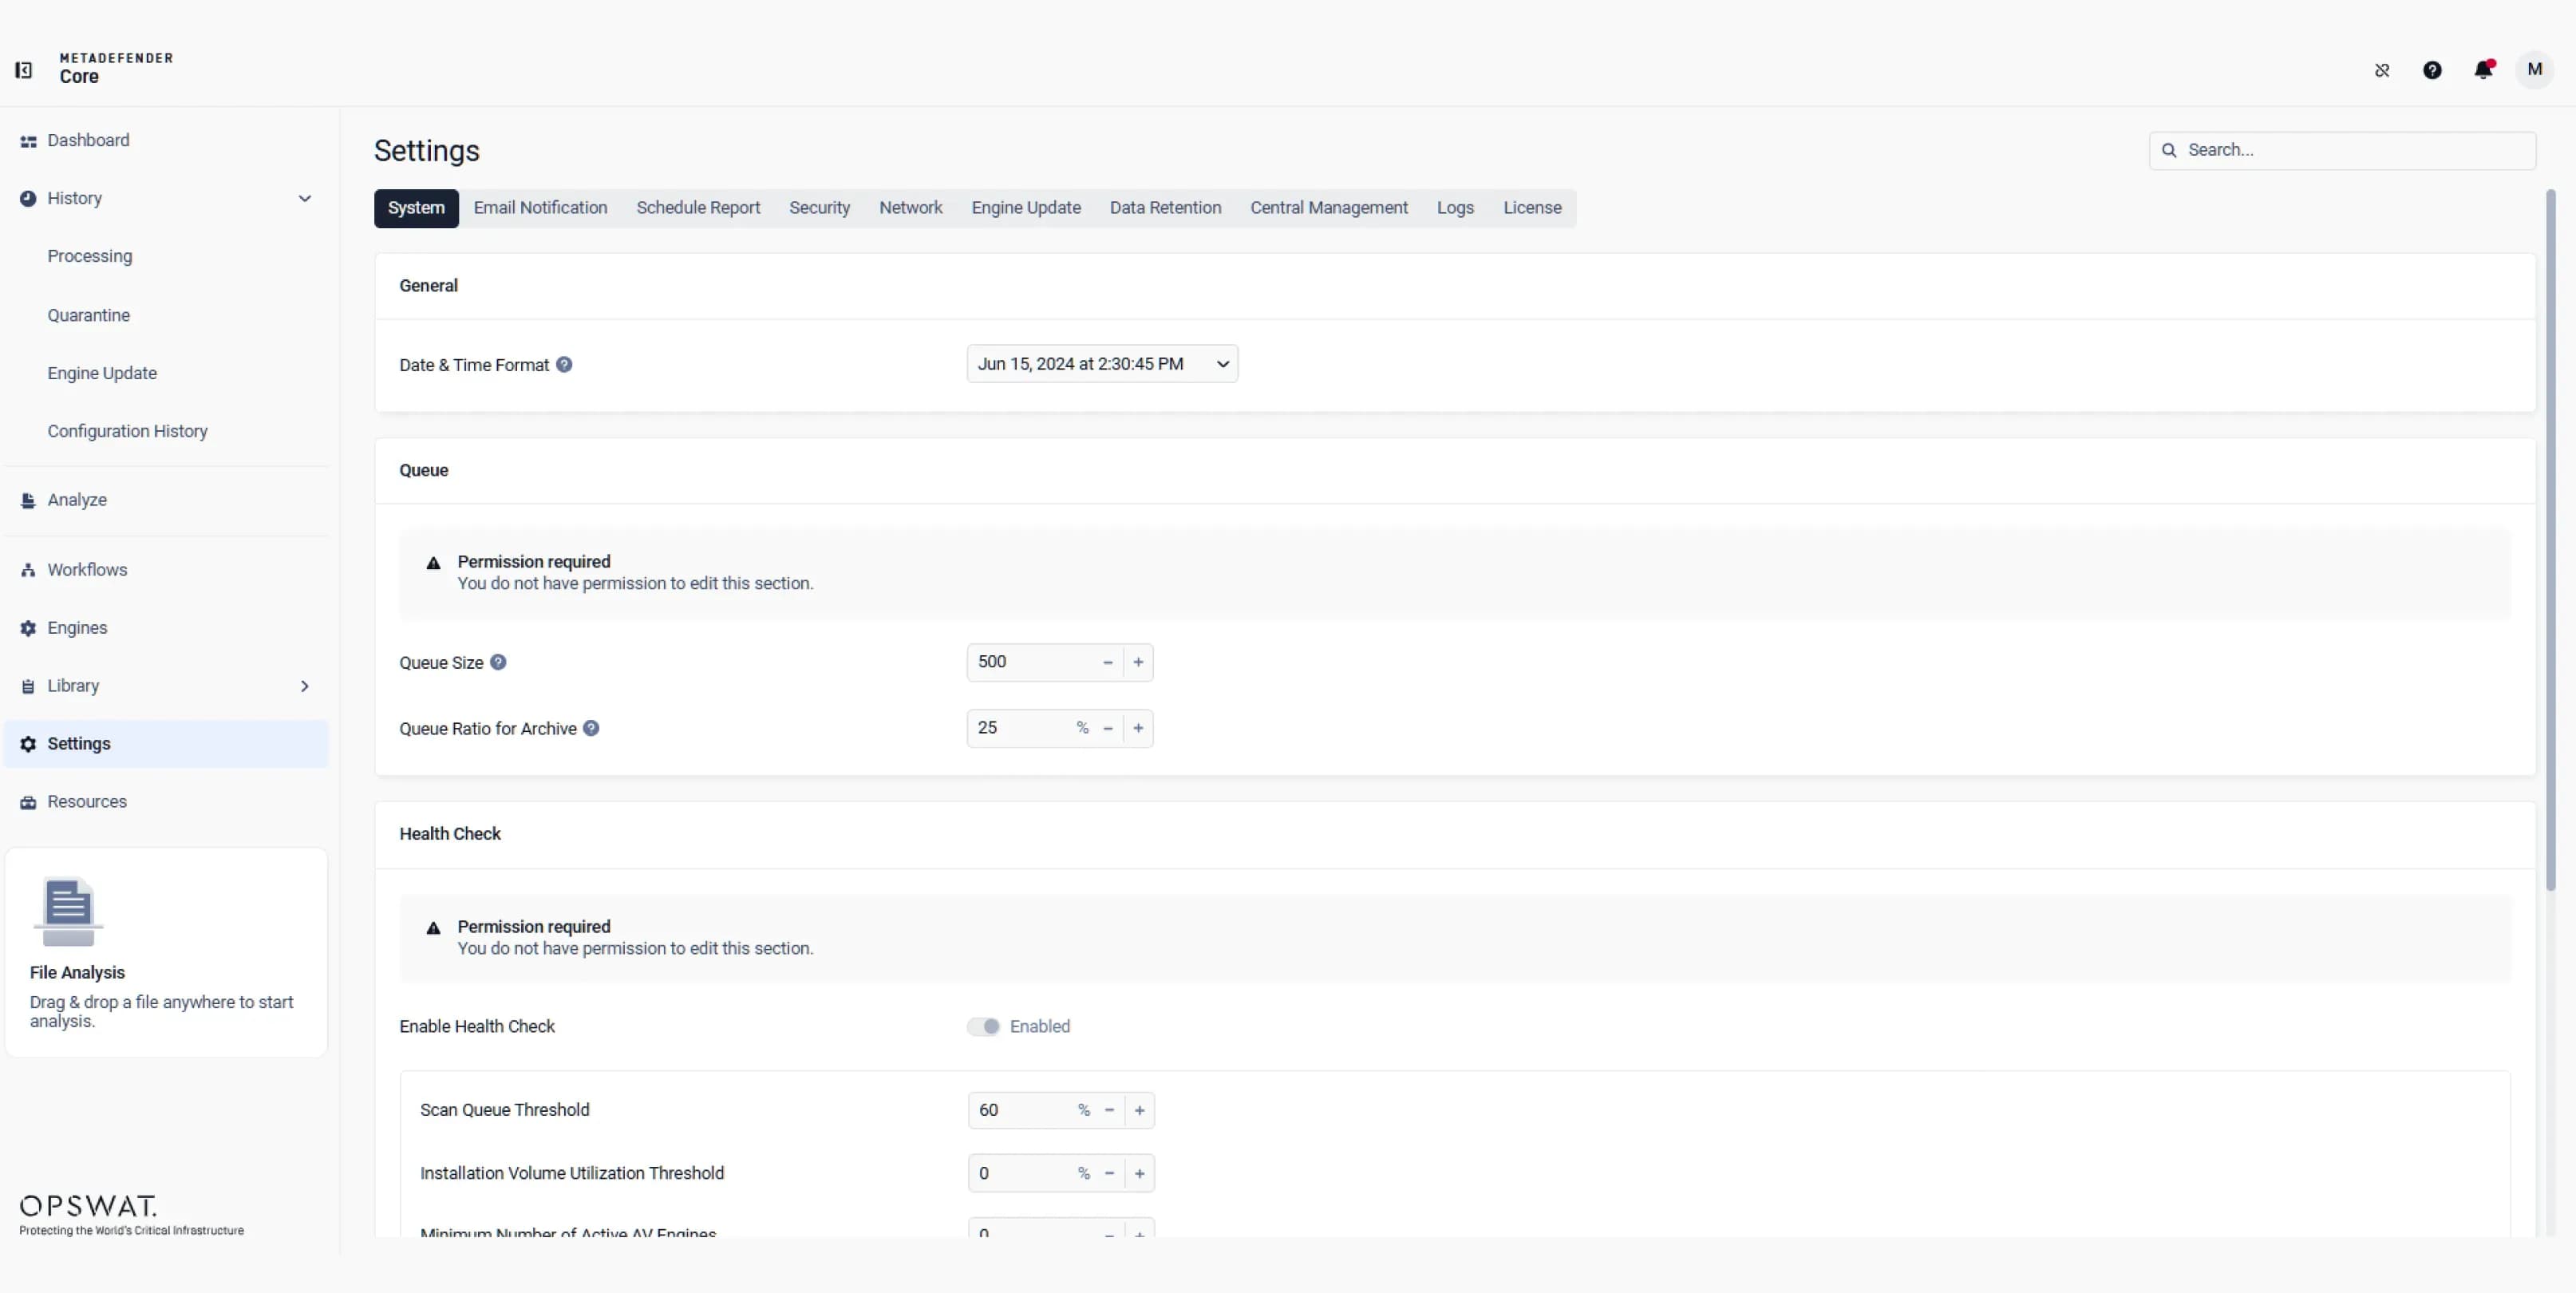 系統配置與管理
設定系統運作、電子郵件通知、排程報告、安全性、網路設定、引擎更新、資料保留、集中管理、日誌及授權。管理佇列容量與運作狀態閾值,以維持可靠的效能。
由人工智慧驅動的引擎
100%保護
採用 Deep CDR™ 技術,抵禦零日攻擊與 AI 輔助惡意軟體
受信任
2,100+
全球各地的組織
99%+
30 多種反惡意軟體引擎的惡意軟體偵測準確度
200 多種檔案類型及 30 多種
壓縮檔格式
#1 市場領導者
透過MetaDefender Core™實現完整的檔案信任
檔案上傳安全
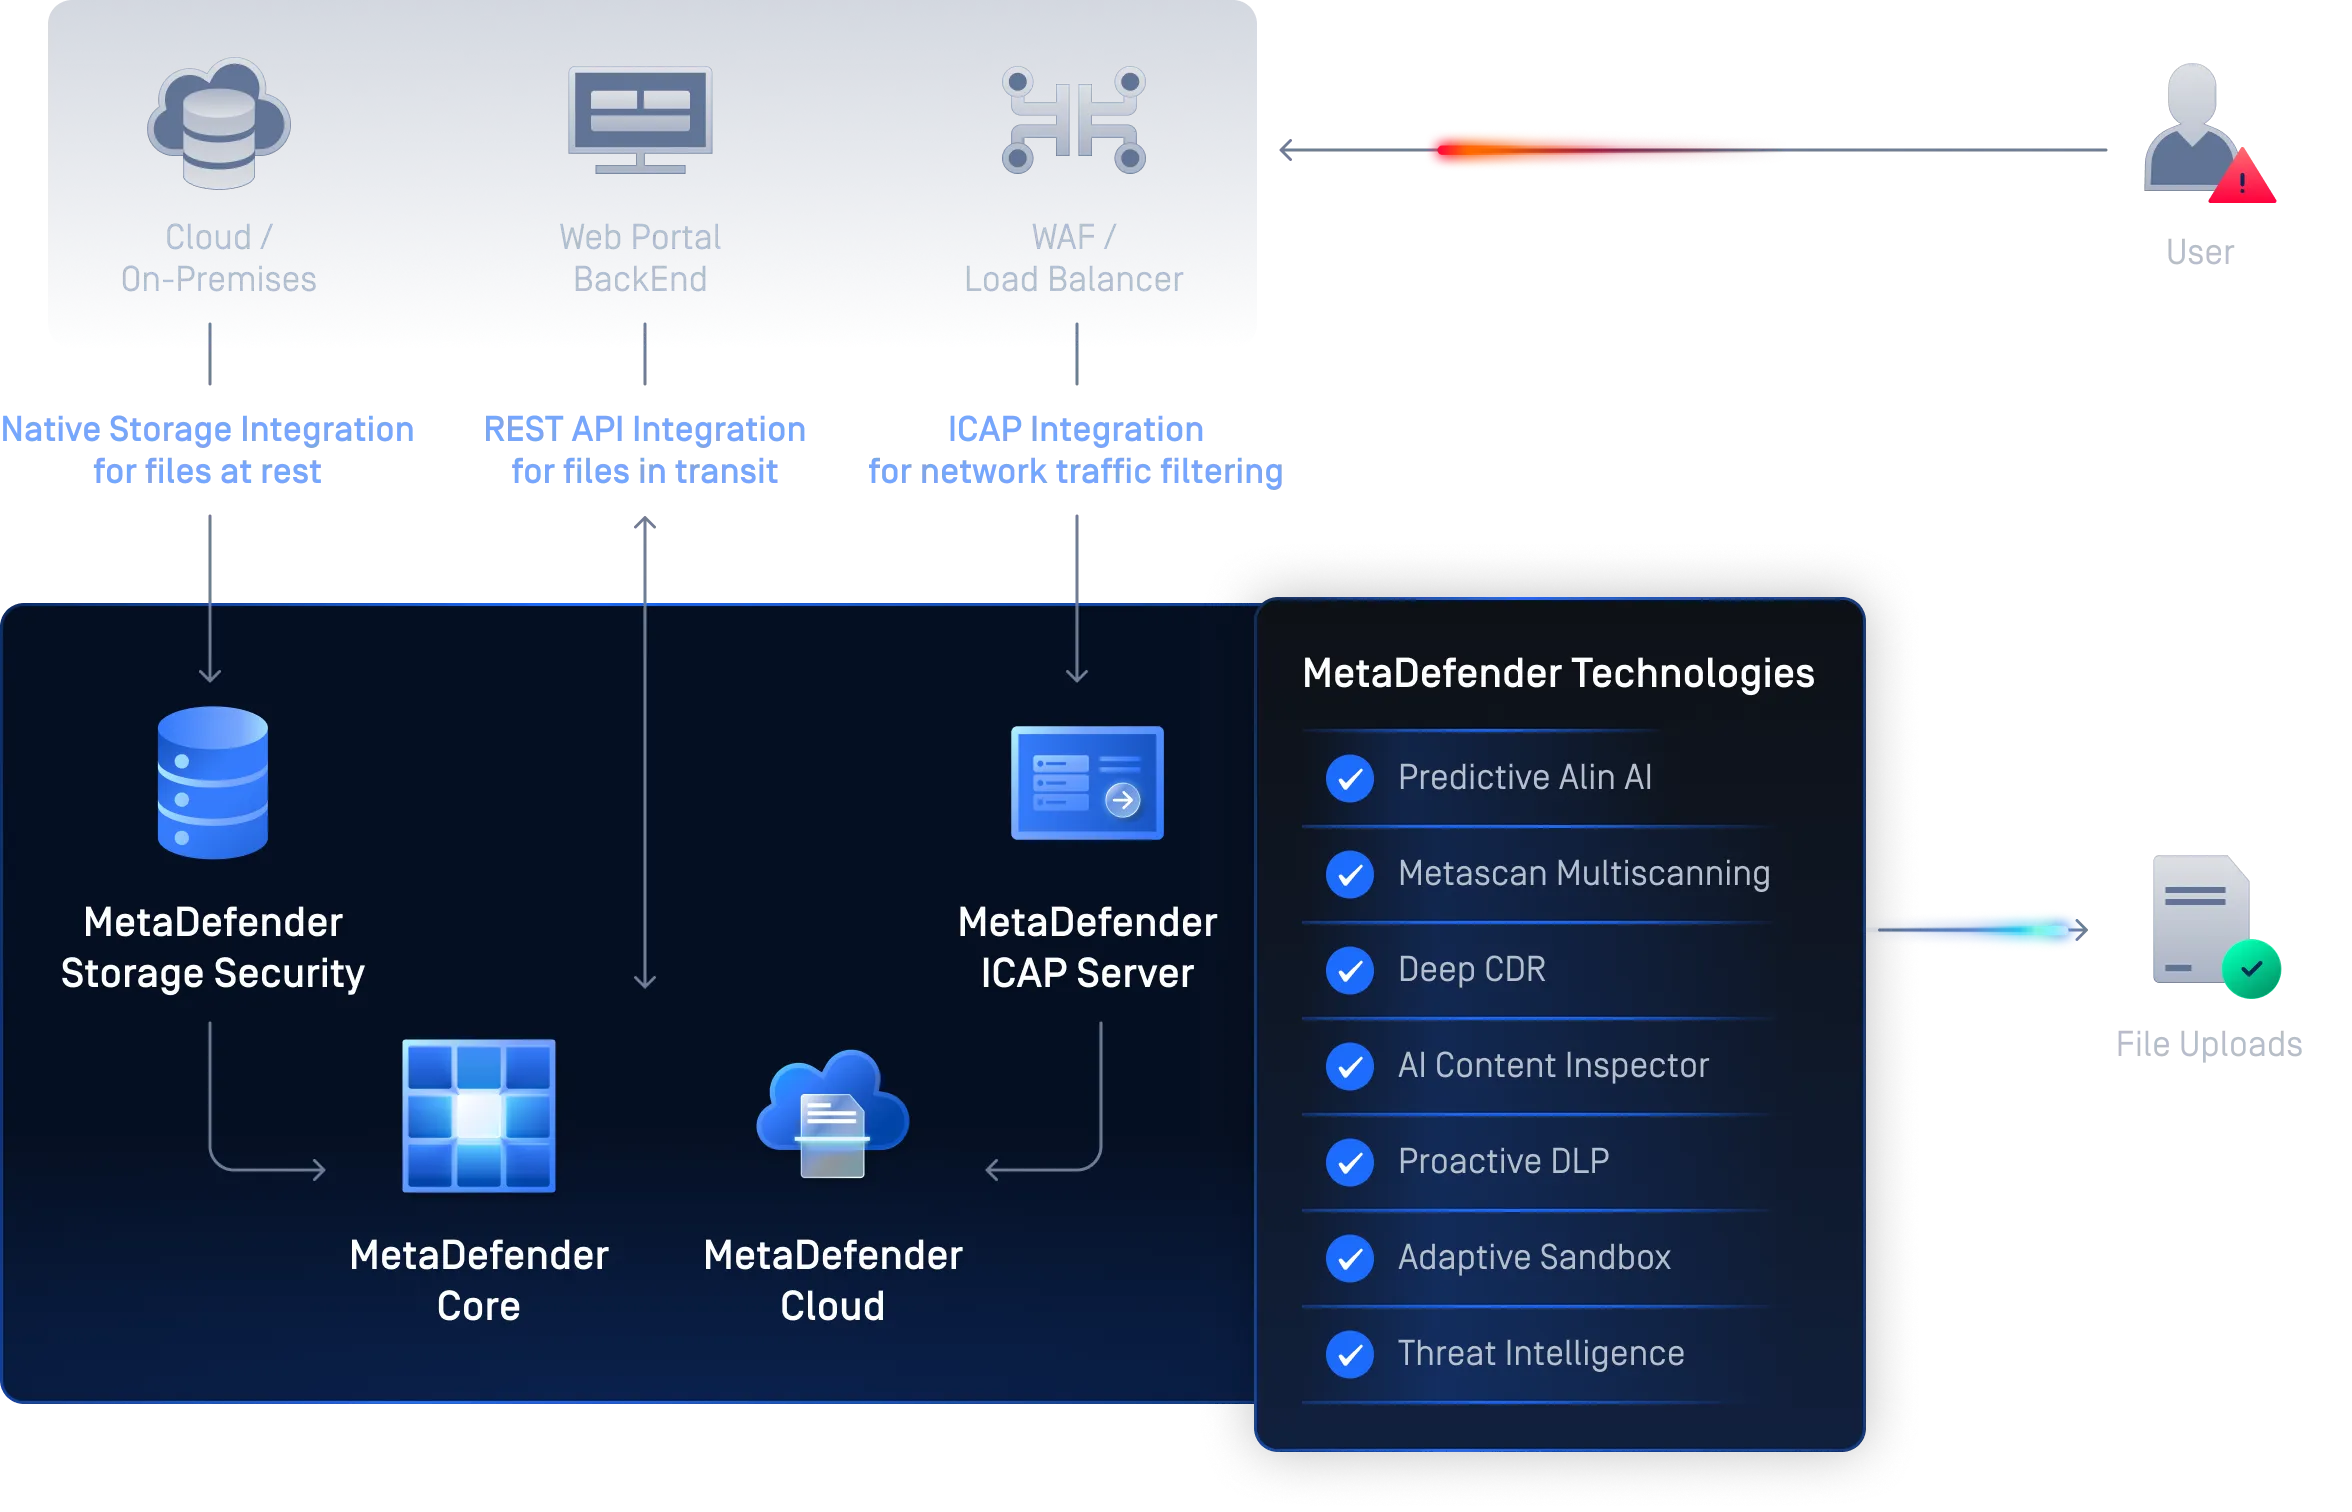
MetaDefender Core 透過 Deep CDR™ 技術對每個上傳檔案進行淨化處理,並搭配 30 多種反惡意軟體引擎進行並行掃描Core 公共入口網站和應用程式免受檔案型態威脅。該解決方案在邊界實施零信任原則,偵測偽造的檔案類型,並檢查加密的壓縮檔,在確保使用者體驗不受影響的前提下,有效防範勒索軟體及資料外洩。
檔案下載安全性
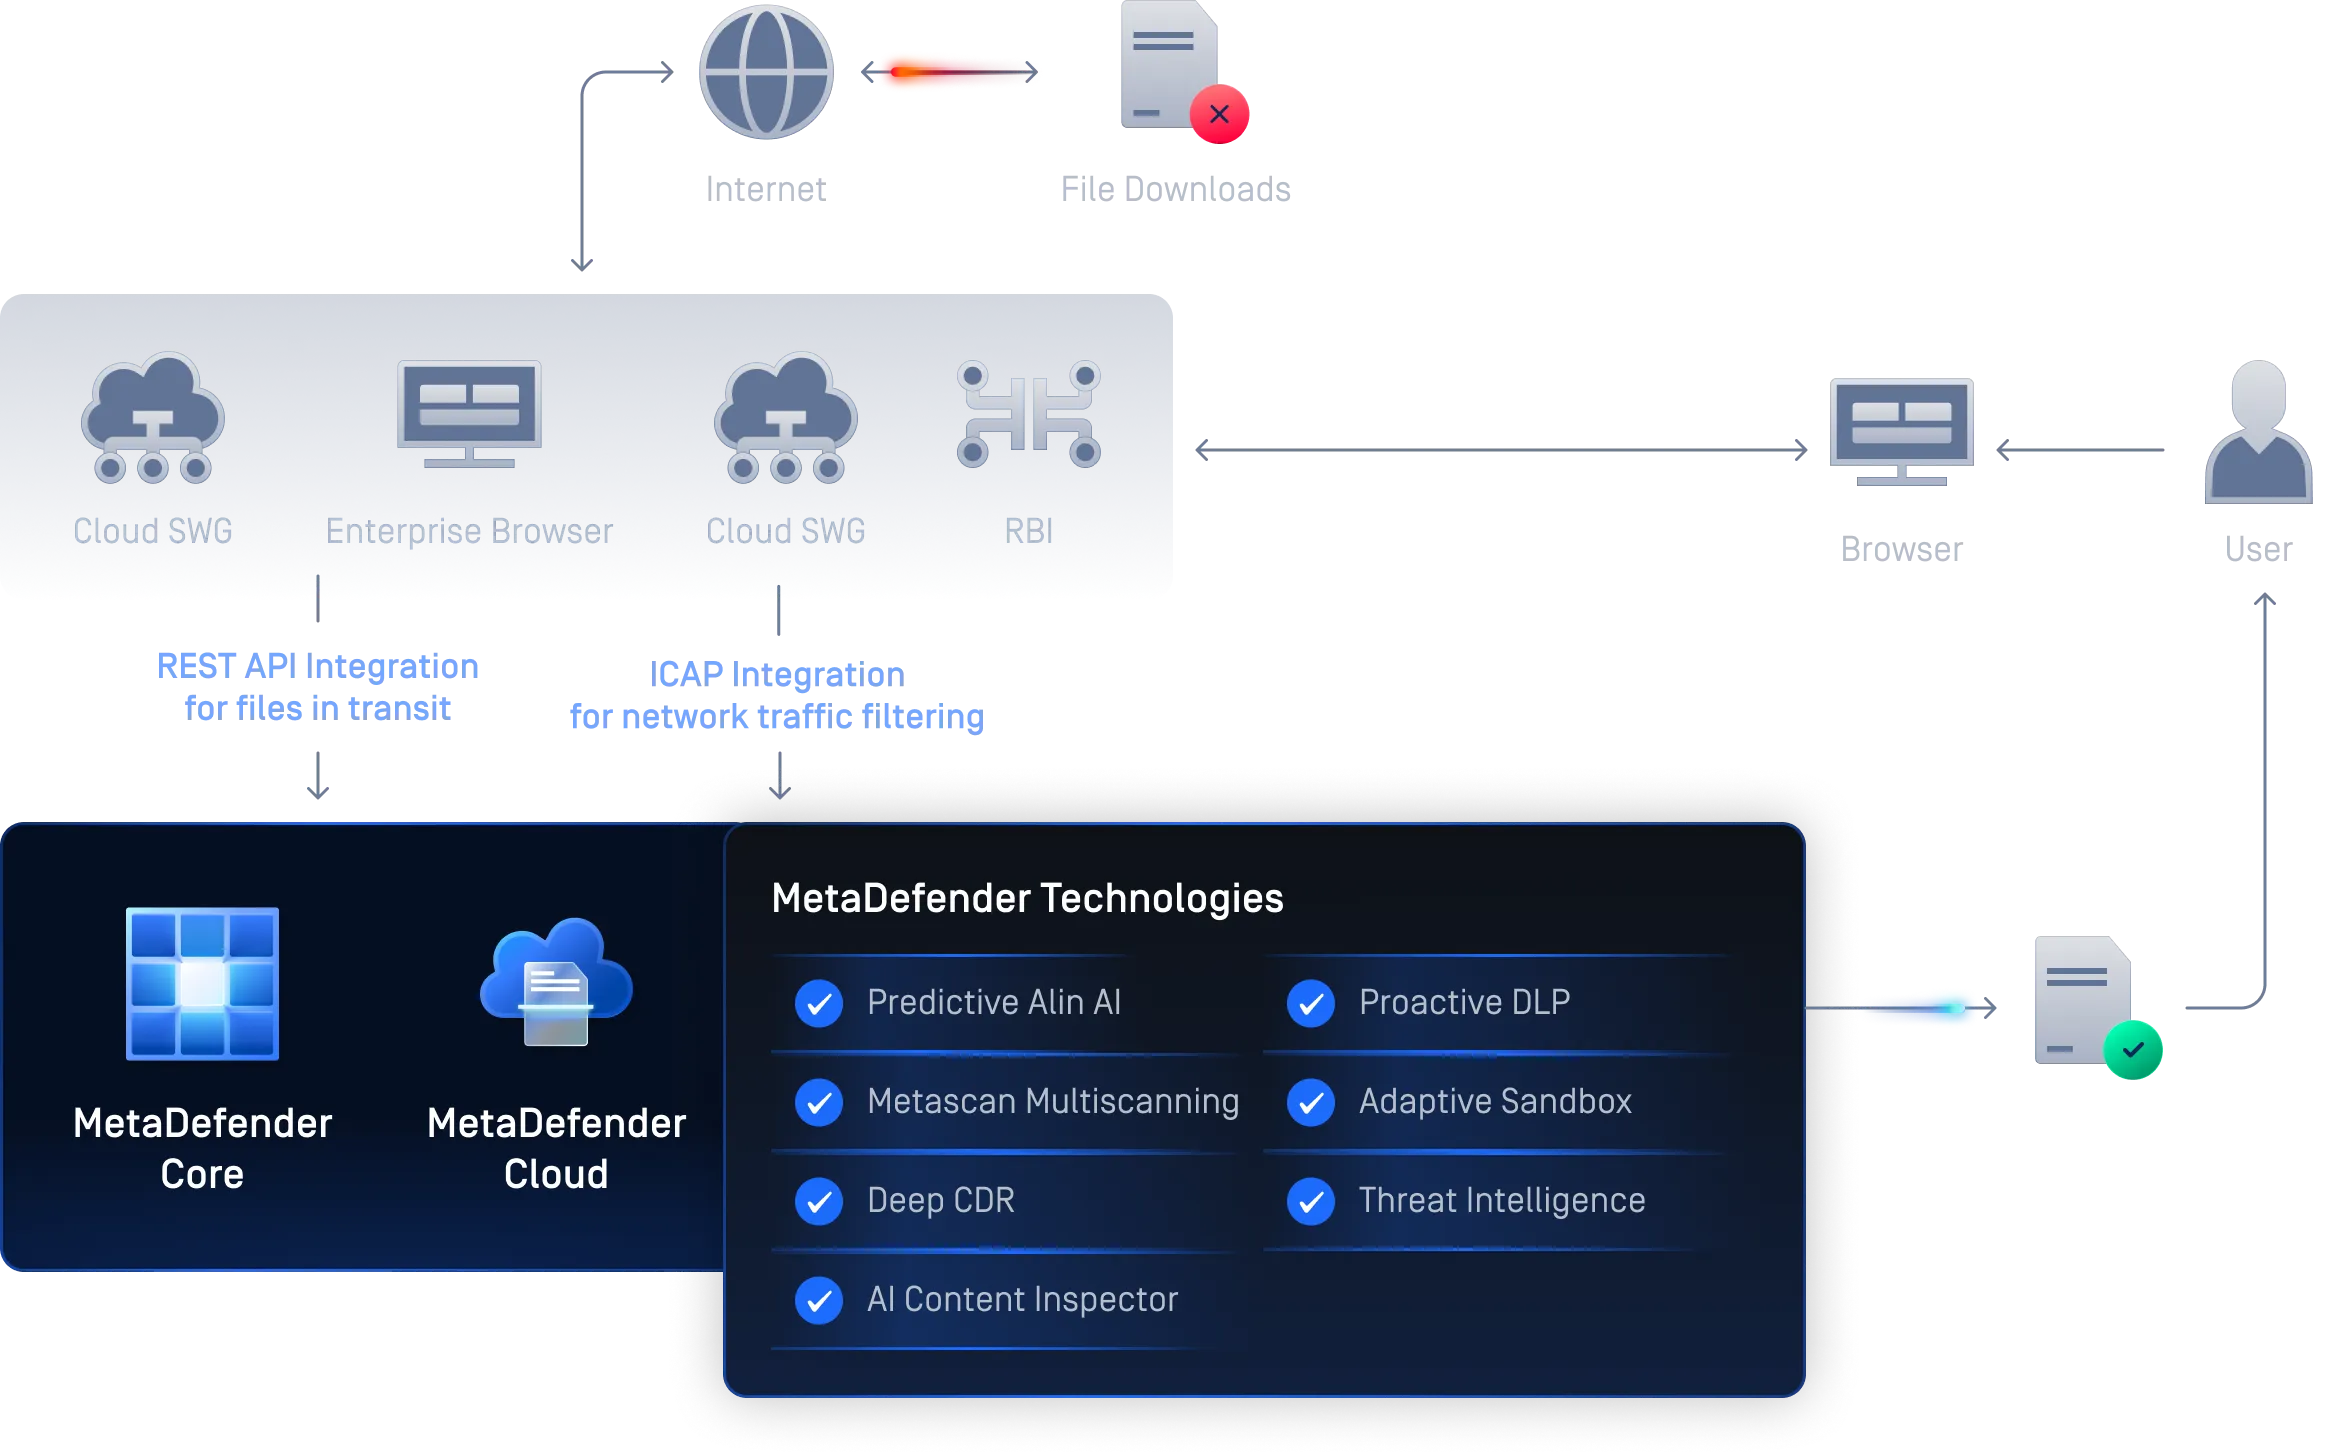
MetaDefender Core 透過在執行前進行深度檔案淨化及多引擎惡意軟體掃描Core 跨瀏覽器及安全網路閘道中的下載檔案不含潛在惡意軟體。它能阻擋標準過濾器無法偵測到的偽裝或規避型威脅,維持工作效率,並提供完整的稽核可視性,以滿足合規與調查需求。
Secure 與 ML 資料處理流程
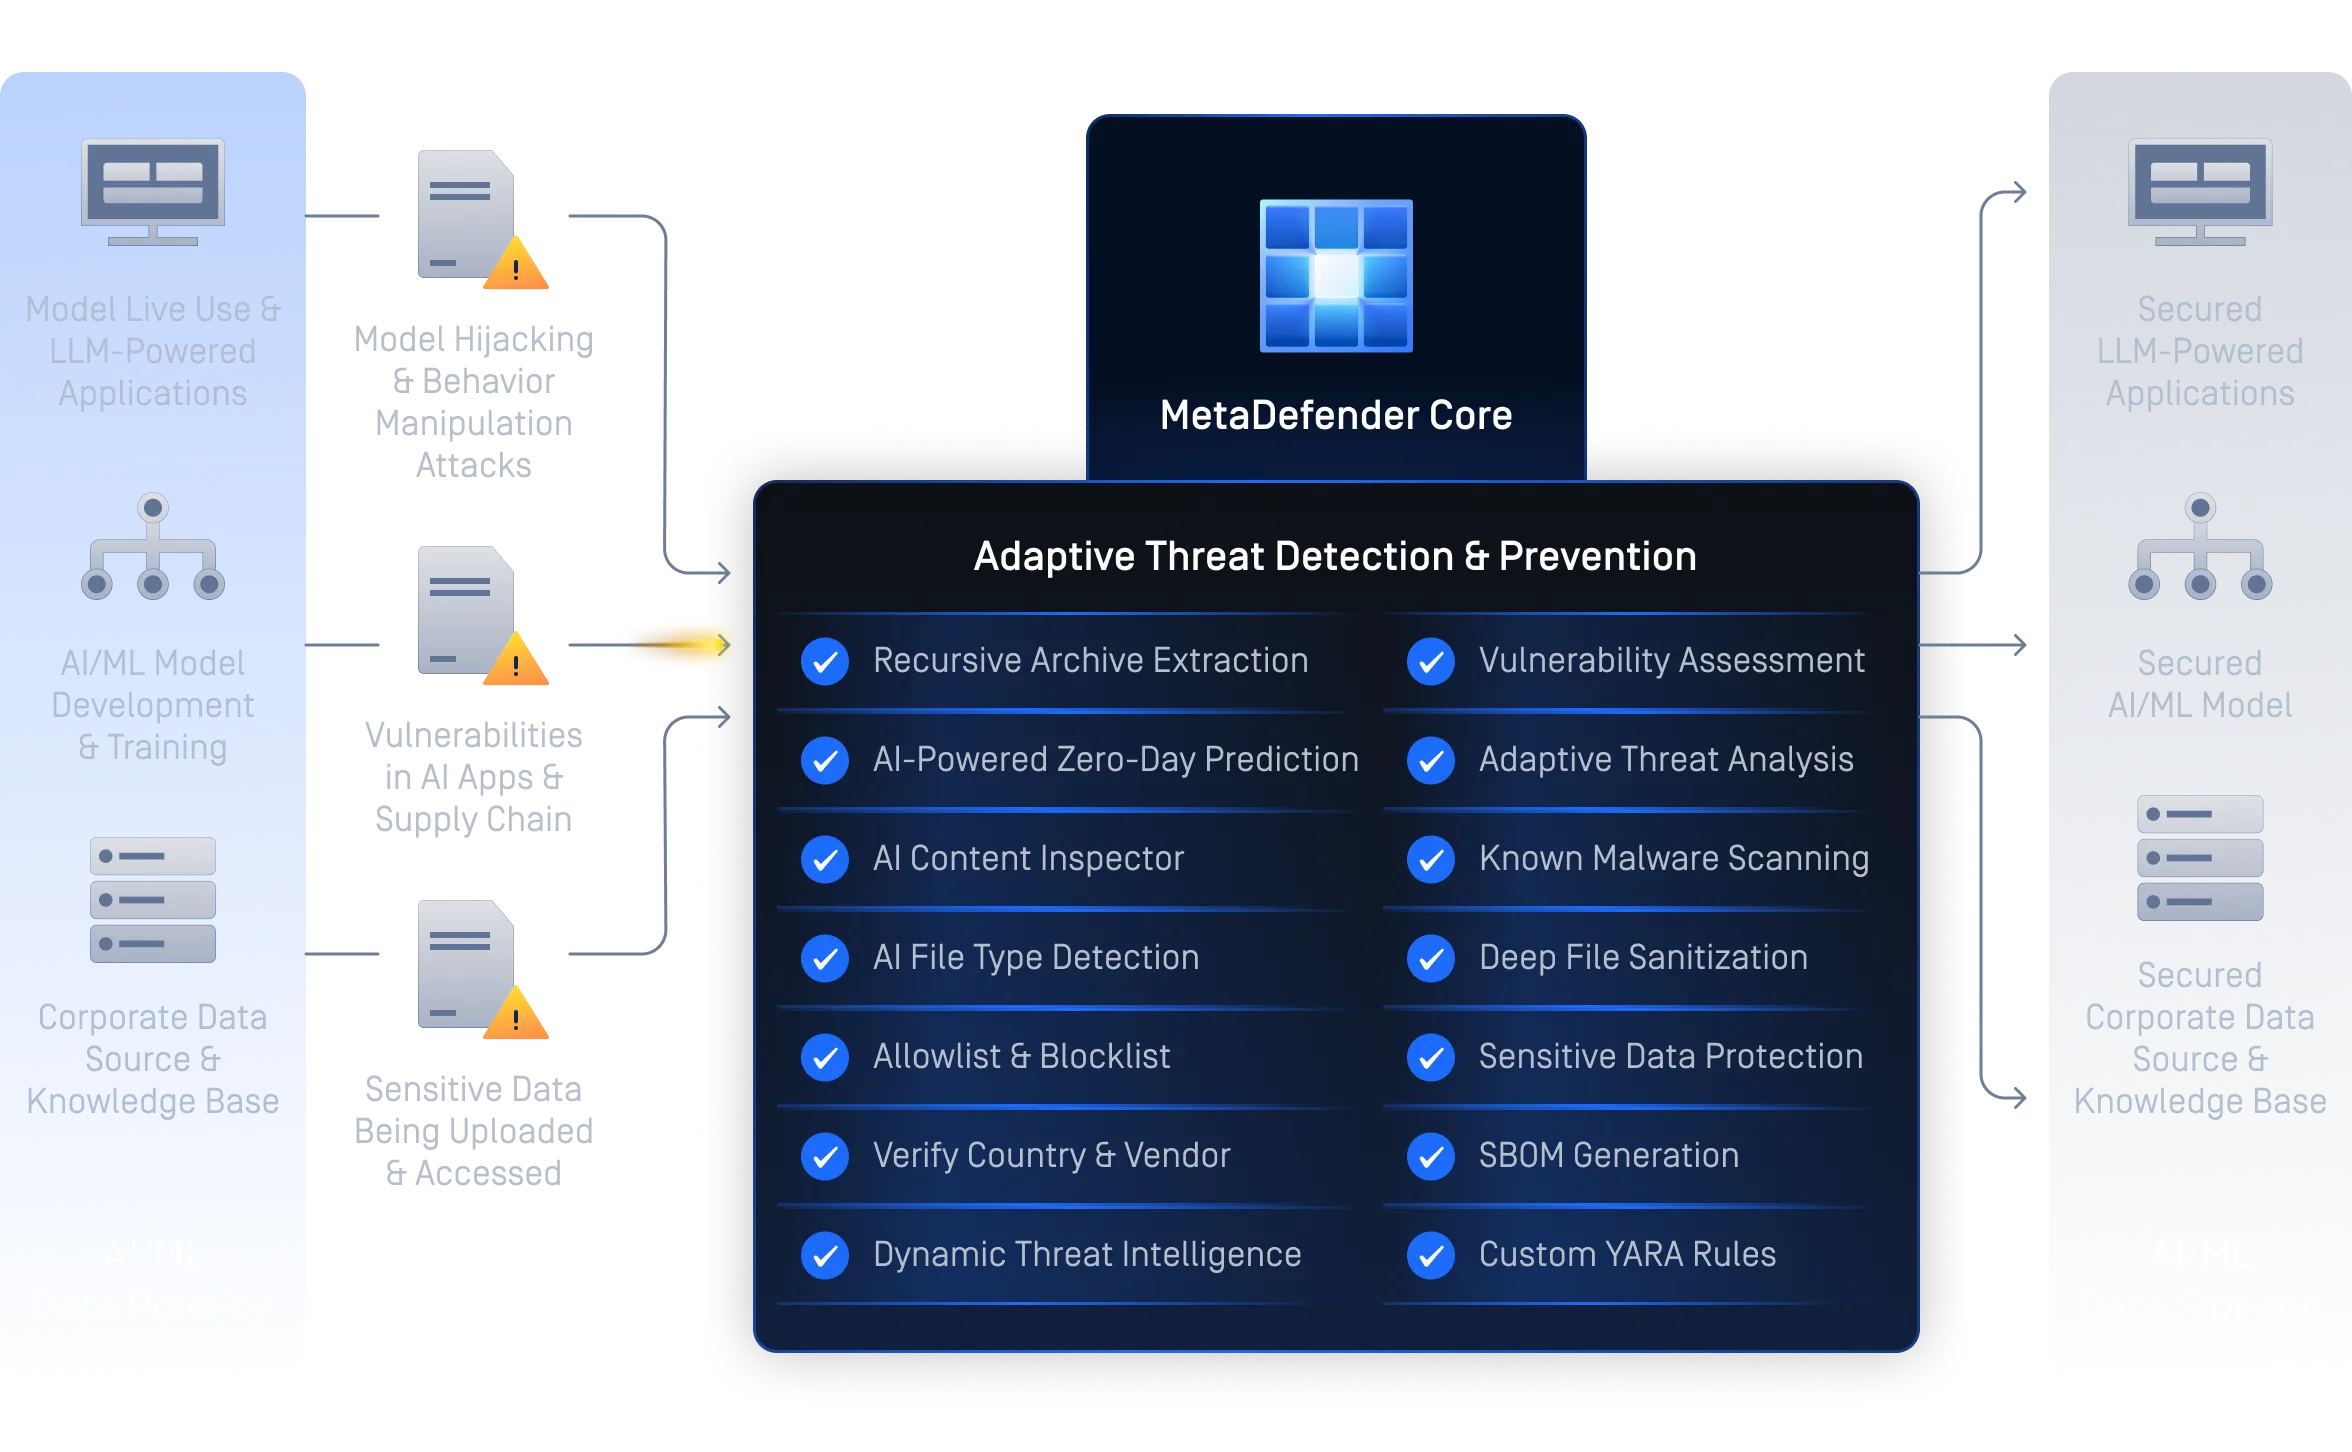
MetaDefender Core 透過在使用前Core 每個資料集、模型及依賴項進行清理與Core AI 資料管道與工作流程Core 。它能偵測機器學習建構件中的惡意軟體與漏洞,生成軟體組件清單 (SBOM) 以提升軟體透明度,並運用Proactive DLP 保護敏感資料,從而實現值得信賴且符合規範的 AI 開發與部署。
針對 SOC 團隊Secure 調查
MetaDefender Core 安全營運中心(SOC)與數位鑑識團隊Core 在不執行檔案的情況下,安全地分析可疑檔案。該解決方案透過 Deep CDR™ 技術消除嵌入式威脅,利用自適應沙箱技術偵測隱蔽型惡意軟體,並提供符合稽核標準的日誌以維持證據鏈,從而加速離線或物理隔離環境中的初步篩選與調查流程。
隨處部署。Secure 。
MetaDefender Core 專為複雜且受監管的環境所設計,Core 根據您的系統架構與安全需求Core ,同時確保效能、韌性及合規性。
經實證的防護方案,專為全球最Secure 而設計
- 「我們相信OPSWAT 和 FileZen S 對我們的城市而言是不可或缺的,以便進行安全且不影響效率的作業」。Sho Sawada室蘭市政府企劃財政部 ICT 推廣課課長
- 透過縮短分流時間、降低資源需求,並藉由自動化提升可靠性,該團隊現已能更有效地應對不斷演變的數位威脅態勢。這個成功案例充分展現了OPSWAT創新精神的強大力量,以及業界領先的技術如何改變對抗網路犯罪的戰局。Genesis Energy 政府部門系統基礎架構網路安全專員工程經理
協助符合監管要求
MetaDefender Core 專為受監管的環境設計,Core 符合主要全球標準的安全檔案處理與文件管理規範。在不影響業務連續性的前提下,強化您的合規態勢。
三步驟輕鬆上手
推薦的資源
MetaDefender Core 產品型錄
MetaDefender Core 產品手冊
適用於安全的 鑑識調查的MetaDefender Core
適用於 SOC 團隊的Threat Intelligence MetaDefender Core
適用於安全的 AI 資料管道與 LLM 應用程式的MetaDefender Core
MetaDefender Core - 平台指南