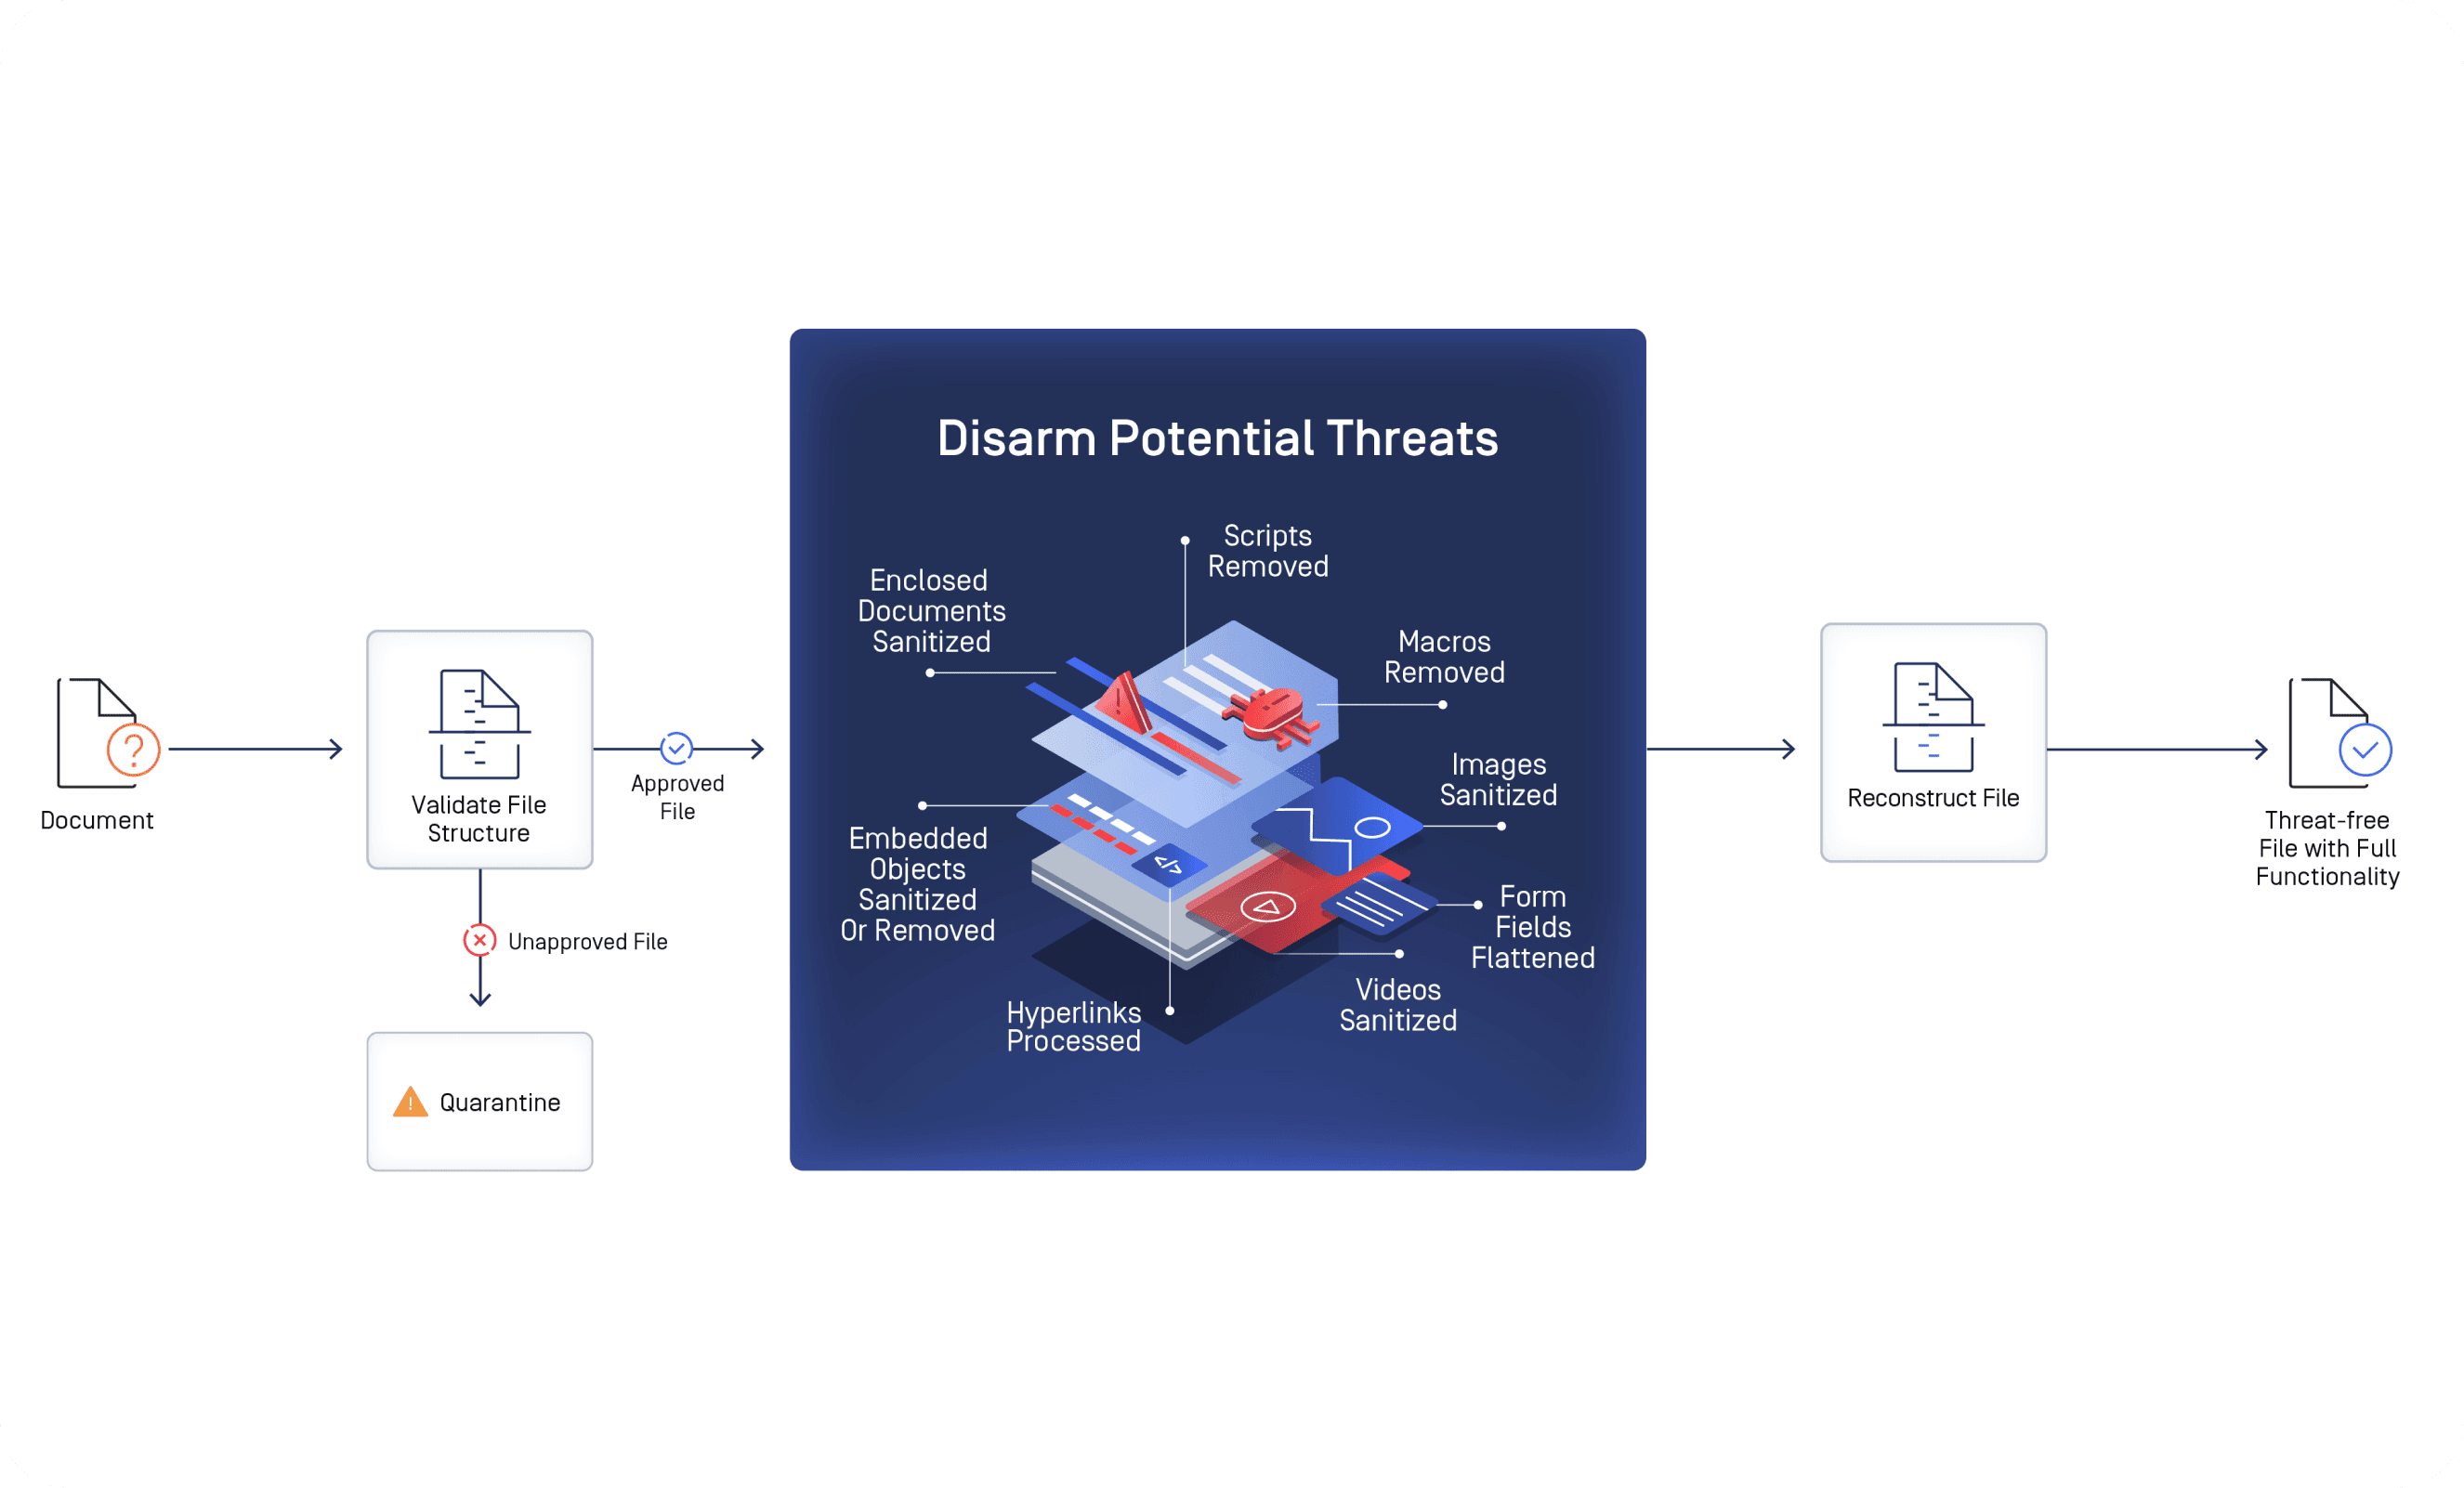
深度CDR™技術
Deep CDR™ 技術是一項先進的威脅防禦技術,其運作原理並非依賴偵測。相反地,該技術預設所有檔案皆具惡意,透過移除潛在威脅,並重建每個檔案,使其僅保留可用且安全的內容。Deep CDR™ 技術在防禦已知與未知威脅方面極為有效,包括零日攻擊,以及運用惡意軟體規避技術的威脅,例如完全無法被偵測的惡意軟體、VMware 偵測技術及混淆技術等。
Metascan™
多防毒引擎掃描是一種先進的威脅檢測和防禦技術,可透過多引擎掃描提高檢測率、最大限度地減少惡意軟體爆發時間並增強網路彈性。 OPSWAT 率先使用 30 多個反惡意軟體引擎掃描檔案的概念,以增強對各種網路威脅的保護。
| 組合 | 偵測 | |
|---|---|---|
| 政府與國防 | ||
| 最大引擎數 | 99.2% | |
| 20引擎 | 96.4% | |
| 16引擎 | 95.1% | |
| 12引擎 | 92.3% | |
| 8引擎 | 89.9% |
自訂引擎
提高惡意軟體檢測率,並根據您的要求使用其他引擎客製化威脅檢測解決方案。
| 組合 | 偵測 | |
|---|---|---|
| 最大引擎數 | 98.1% | |
| 10 引擎 | 91.2% | |
| 5 引擎 | 88.5% |
自訂引擎
提高惡意軟體檢測率,並根據您的要求使用其他引擎客製化威脅檢測解決方案。
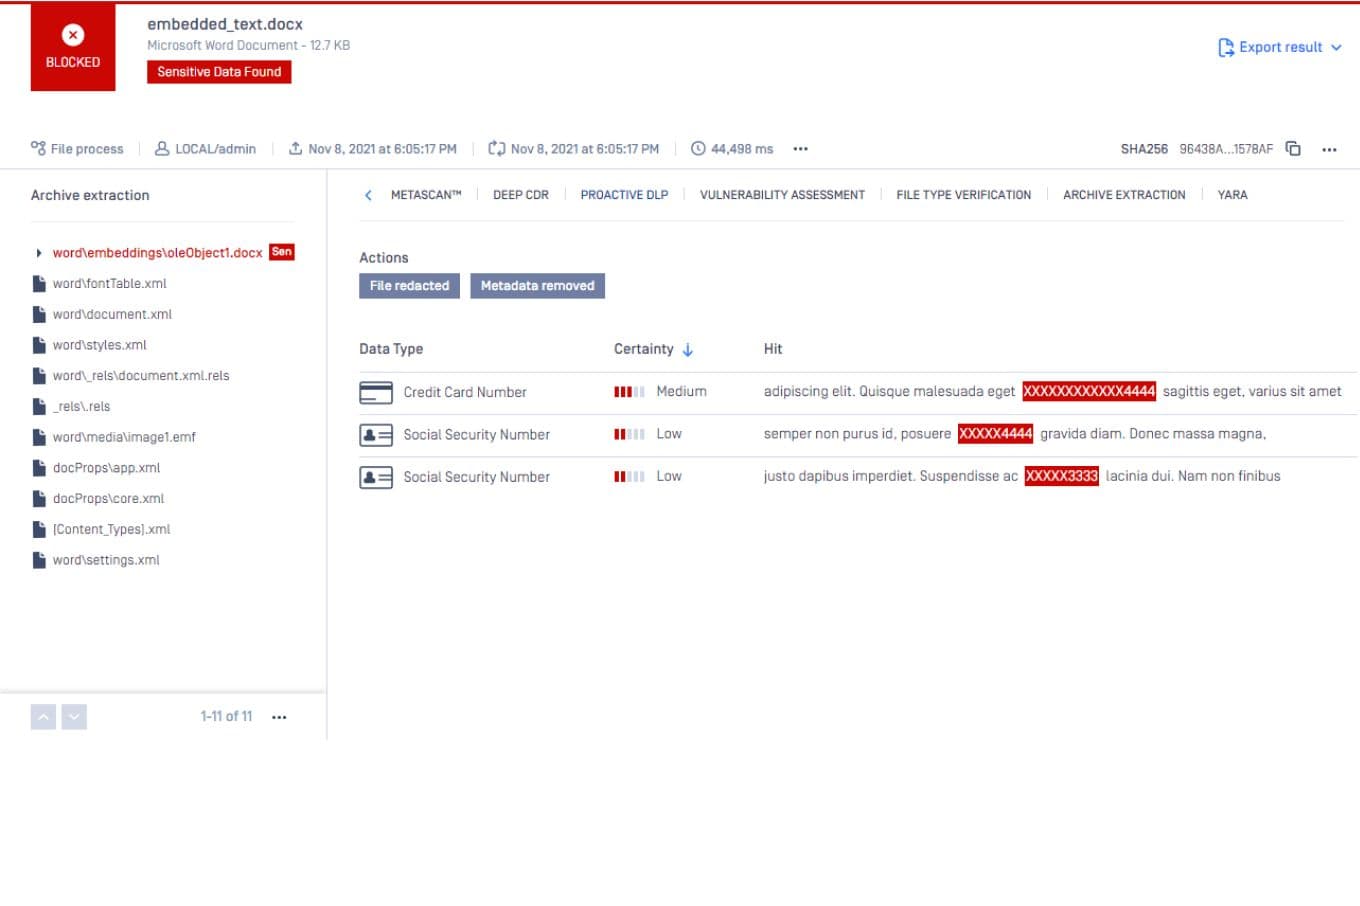
主動式 DLP(Proactive DLP)
透過檢測、阻止或編輯檔案中的敏感資料(包括信用卡和社會安全號碼),防止潛在的資料洩露和違反法規合規性。 OPSWAT 主動式 DLP(資料外洩防護) 支援各種檔案類型,包括 Microsoft Office、PDF、數位成像和醫學通訊 (DICOM) 匿名化。使用我們的 AI 驅動的命名實體識別 (NER) 模型,將非結構化資料(例如個人身份資訊 (PII))定位並分類為預定義的類別。
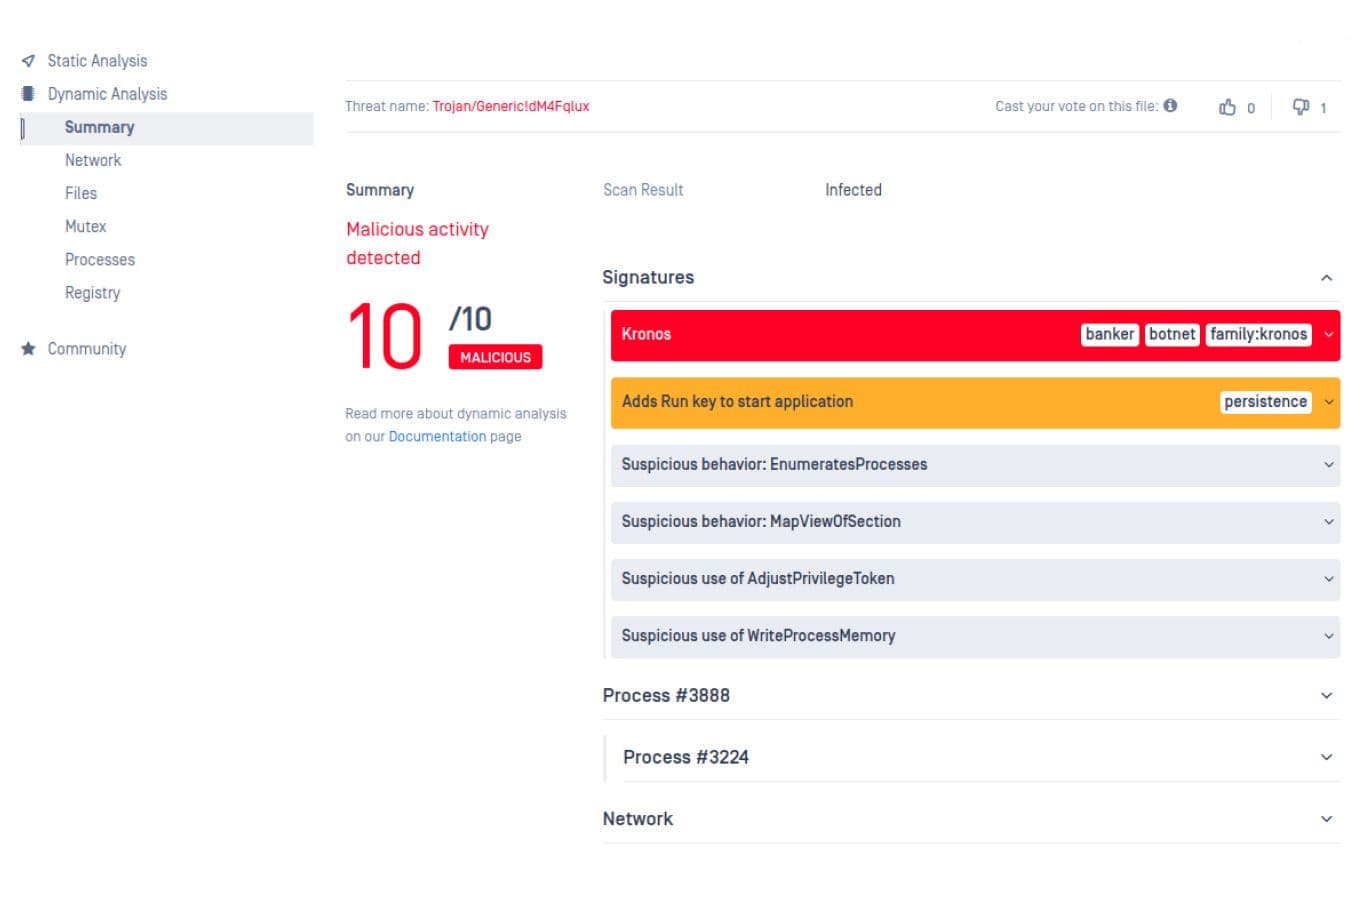
Adaptive Sandbox 自適應性沙箱
在受控環境中引爆和分析惡意軟體。 MetaDefender 利用 OPSWAT 沙箱 用於模擬目標應用程式(Microsoft Office、PDF 閱讀器等)的一整套惡意軟體分析技術,可分析各種威脅(包括惡意檔和 URL),提取更多入侵指標 (IOC) 並檢測零時差惡意軟體。
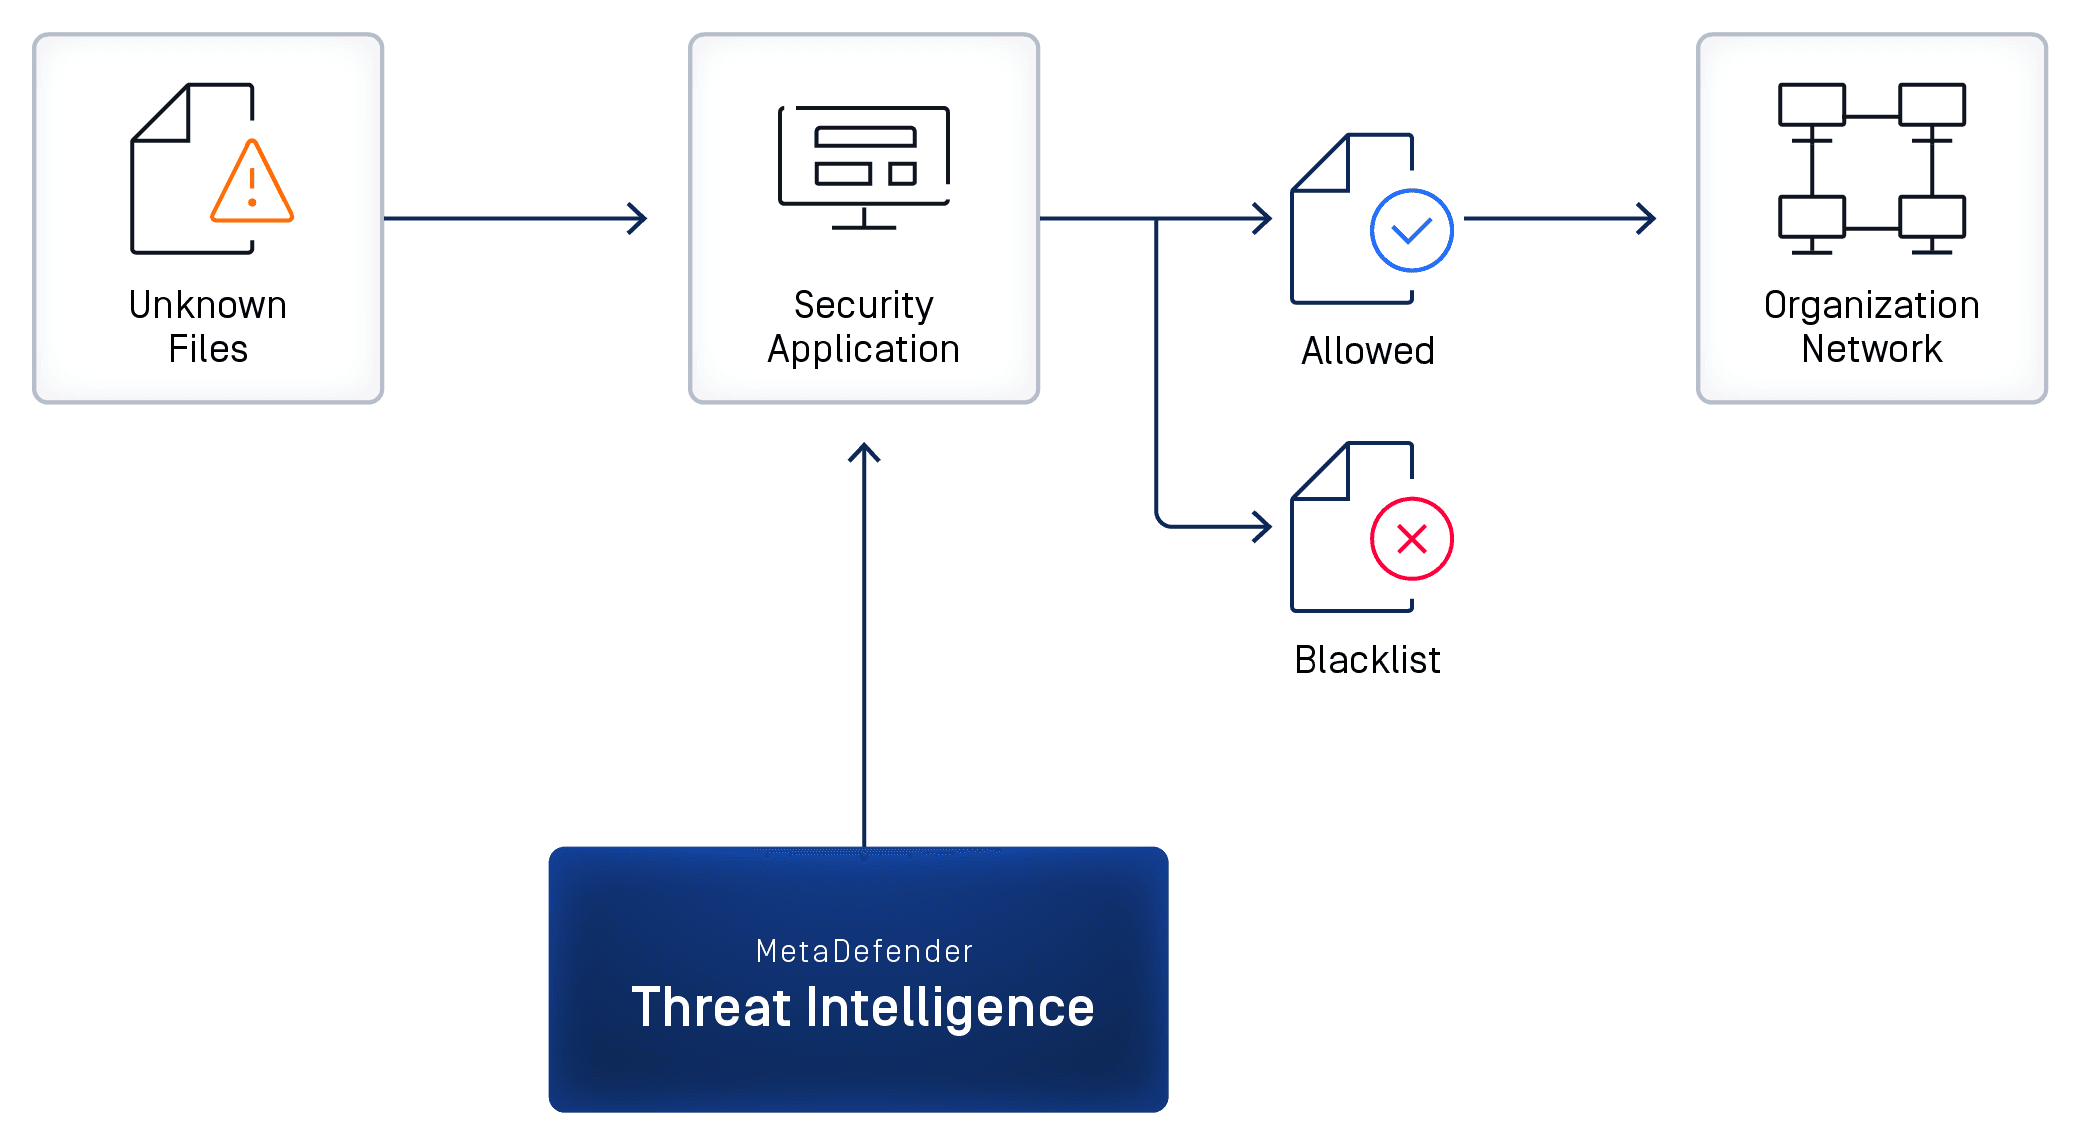
威脅情資
蒐集威脅情資
高效搜索、分析和檢測已知和未知威脅。在分析隔離檔時,用戶可以請求高階分析報告。我們 威脅情資 引擎 聚合來自數十億個哈希、IP 和域的資訊,提供對威脅的即時洞察。
檔案型的漏洞評估
我們的檔案型案的漏洞評估技術可在安裝前檢測應用程式和檔案型案的漏洞。我們使用我們的專利技術(美國9749349 B1)將漏洞與軟體元件、產品安裝程式、韌件包以及從龐大的使用者和企業客戶社區蒐集的許多其他二進位檔相關聯。
開始使用 MetaDefender
請填寫表格,我們會儘快與您聯繫。