Secure 暢通無阻地存取所有應用程式與網路
My OPSWAT™Central Management 會持續驗證使用者身分與裝置的安全狀態,以確保企業應用程式與網路間的存取既符合規範,又流暢無阻。
- 零信任存取
- 持續的姿勢檢查
- 集中式可視性
OPSWAT 獲得以下機構的信賴
削弱您資安防禦態勢的存取漏洞
VPN 現已成為資料外洩的途徑,而非安全防護層
傳統 VPN 是針對不同的威脅模型所設計的。一旦連線,使用者便能獲得廣泛的網路存取權限,且無需持續進行合規性檢查,這使得傳統 VPN 成為企業中最常被利用的攻擊途徑之一,常被用於橫向移動、竊取憑證及勒索軟體攻擊。
已驗證使用者、未驗證裝置
身分識別供應商雖能確認登入者的身分,但對終端裝置本身卻無從得知。未安裝修補程式、不符合規範或遭入侵的裝置會完全繞過身分驗證,使受信任的使用者無意間成為威脅來源。
您的存取控制缺乏統一的可視性
Cloud 應用程式、本地網路、虛擬桌面基礎架構(VDI)、自帶裝置(BYOD)、承包商——每項都由不同的工具進行保護,且各自擁有獨立的政策。若缺乏集中化管理,每當新增一個環境,安全漏洞就會隨之增加。
一個平台,實現完整的零信任存取協調
My OPSWAT Central Management 彌合了使用者身分驗證與即時裝置狀態之間的差距,並透過單一控制台實施持續且遵循最小權限原則的存取控制。
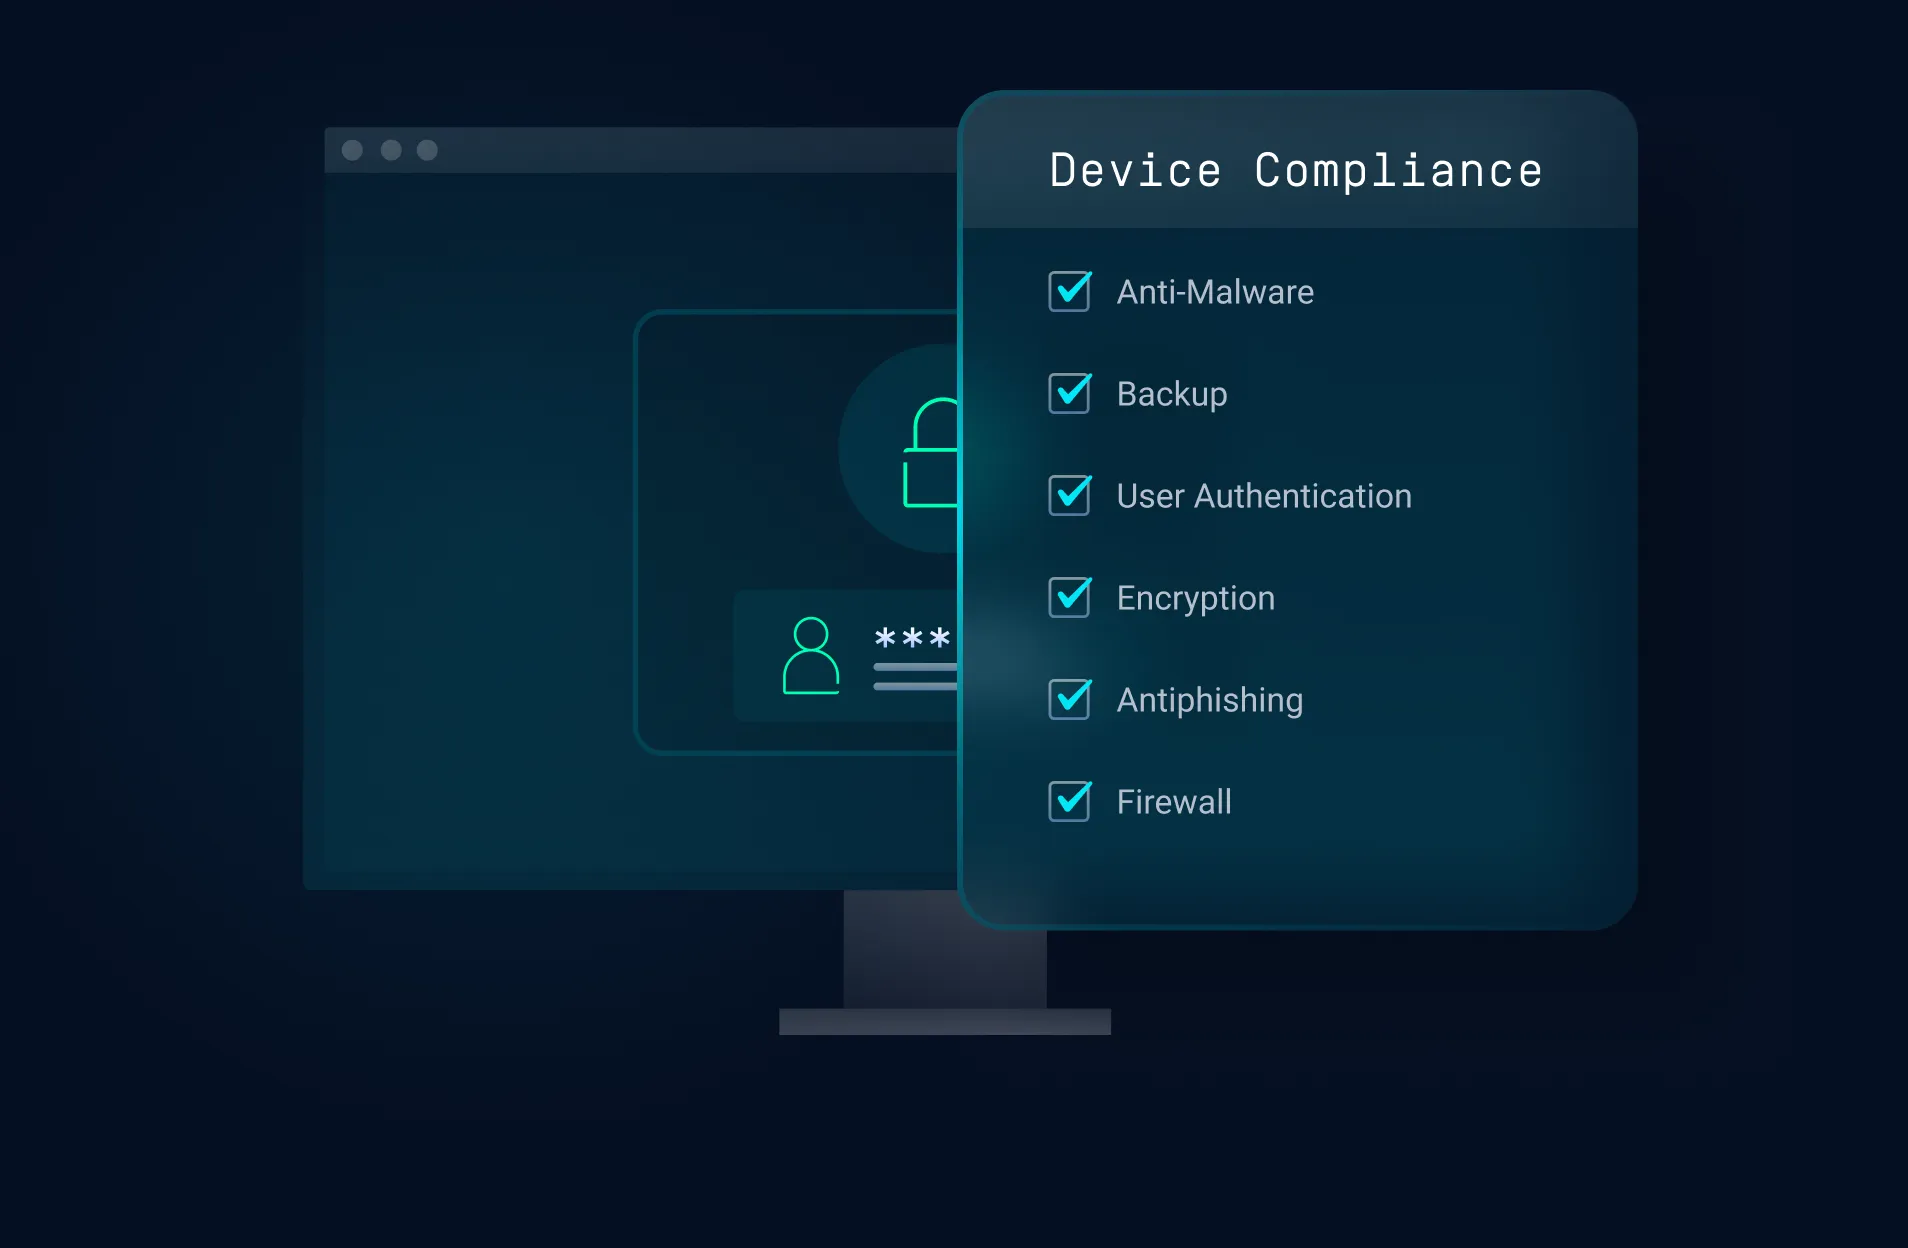
以「零信任」及「應用層存取」取代 VPN
透過存取方法,在授予「最低權限」且「依應用程式」的存取權限之前,持續驗證身分與裝置合規性,藉此消除廣泛的網路暴露風險。
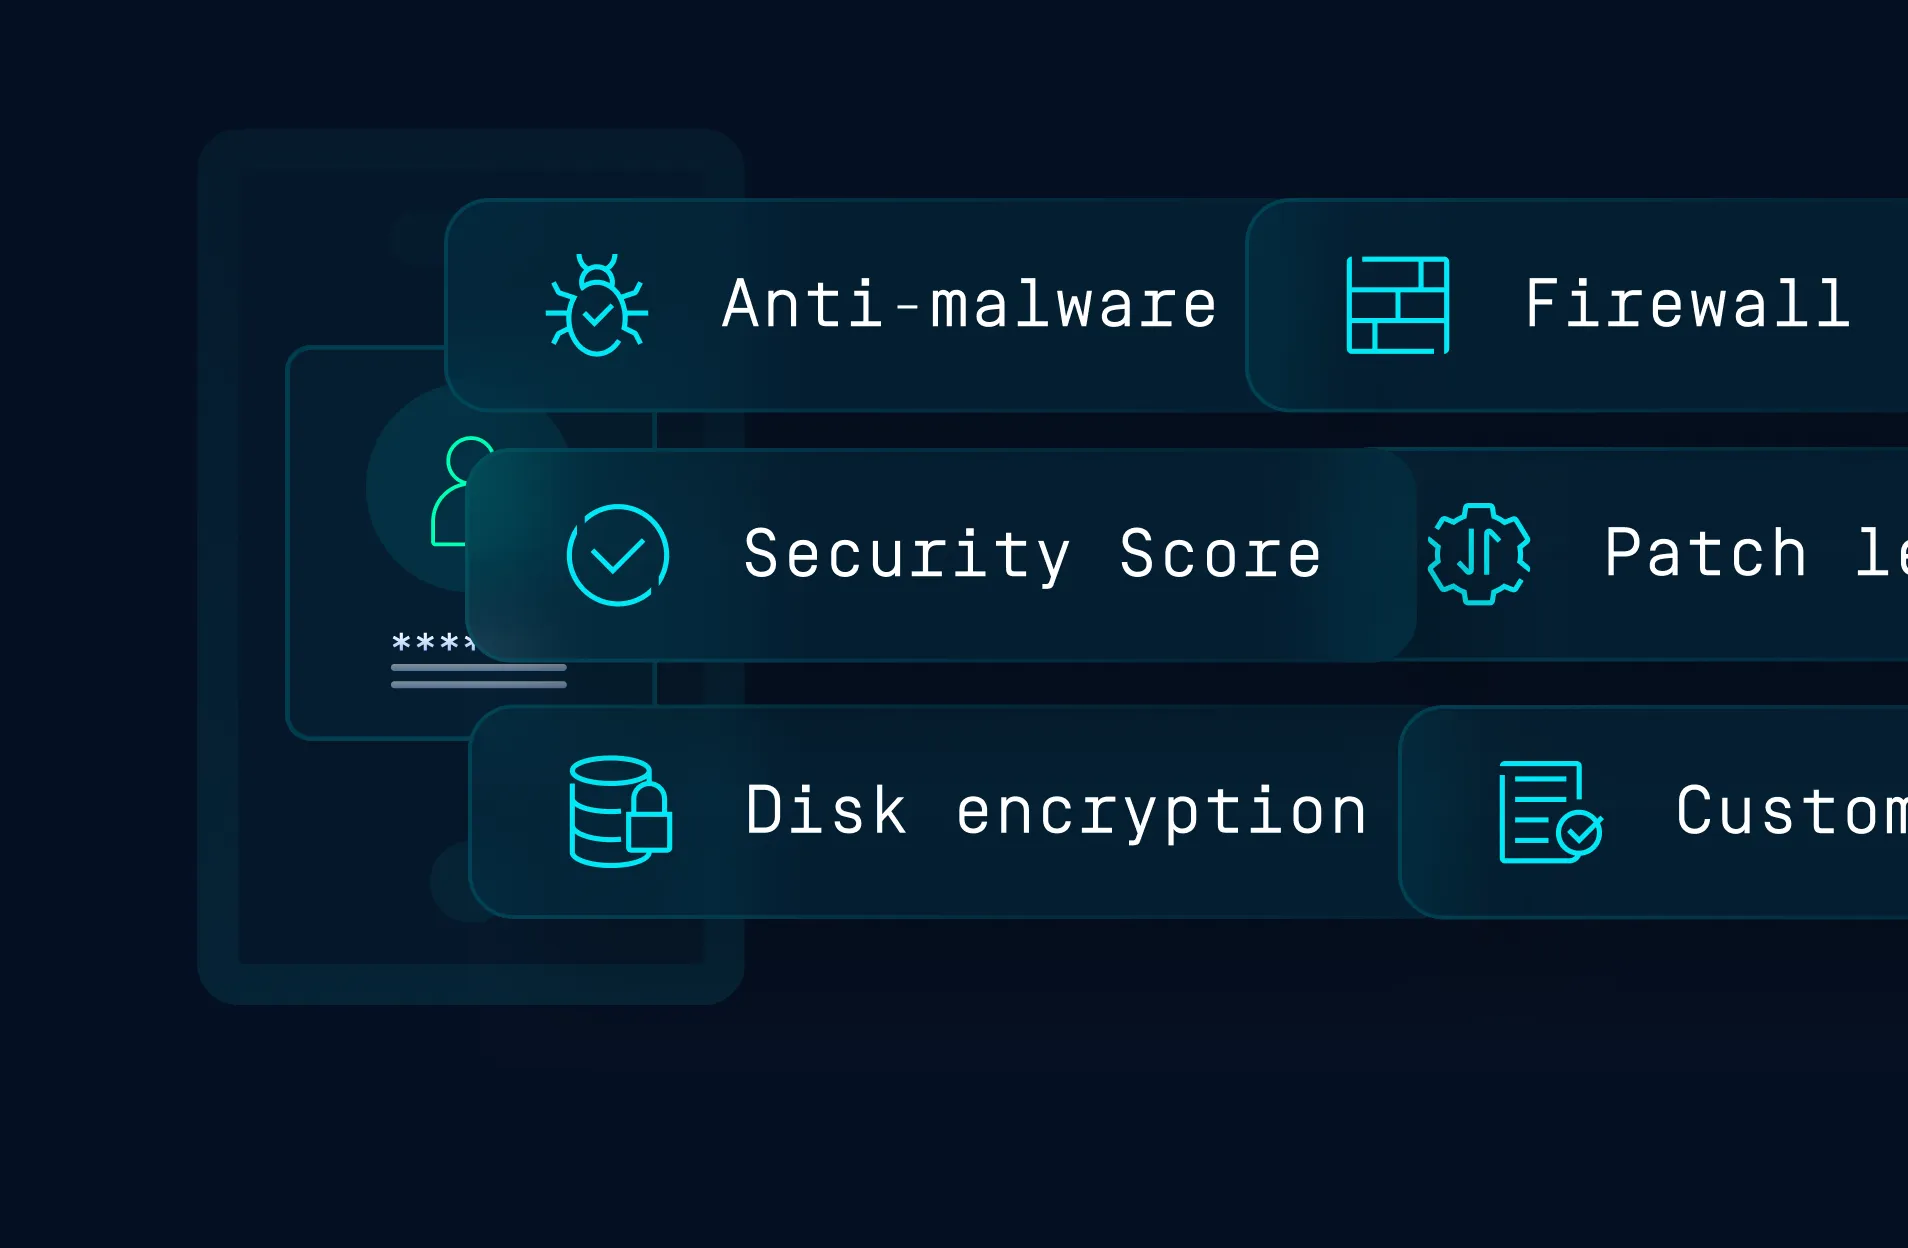
在每項存取決策中加入裝置驗證
在您現有的身分提供者(IdP)和多因素驗證(MFA)系統之上,疊加即時裝置合規性檢查。存取權限取決於使用者身分,以及其裝置在當下是否處於正常且符合規範的狀態。
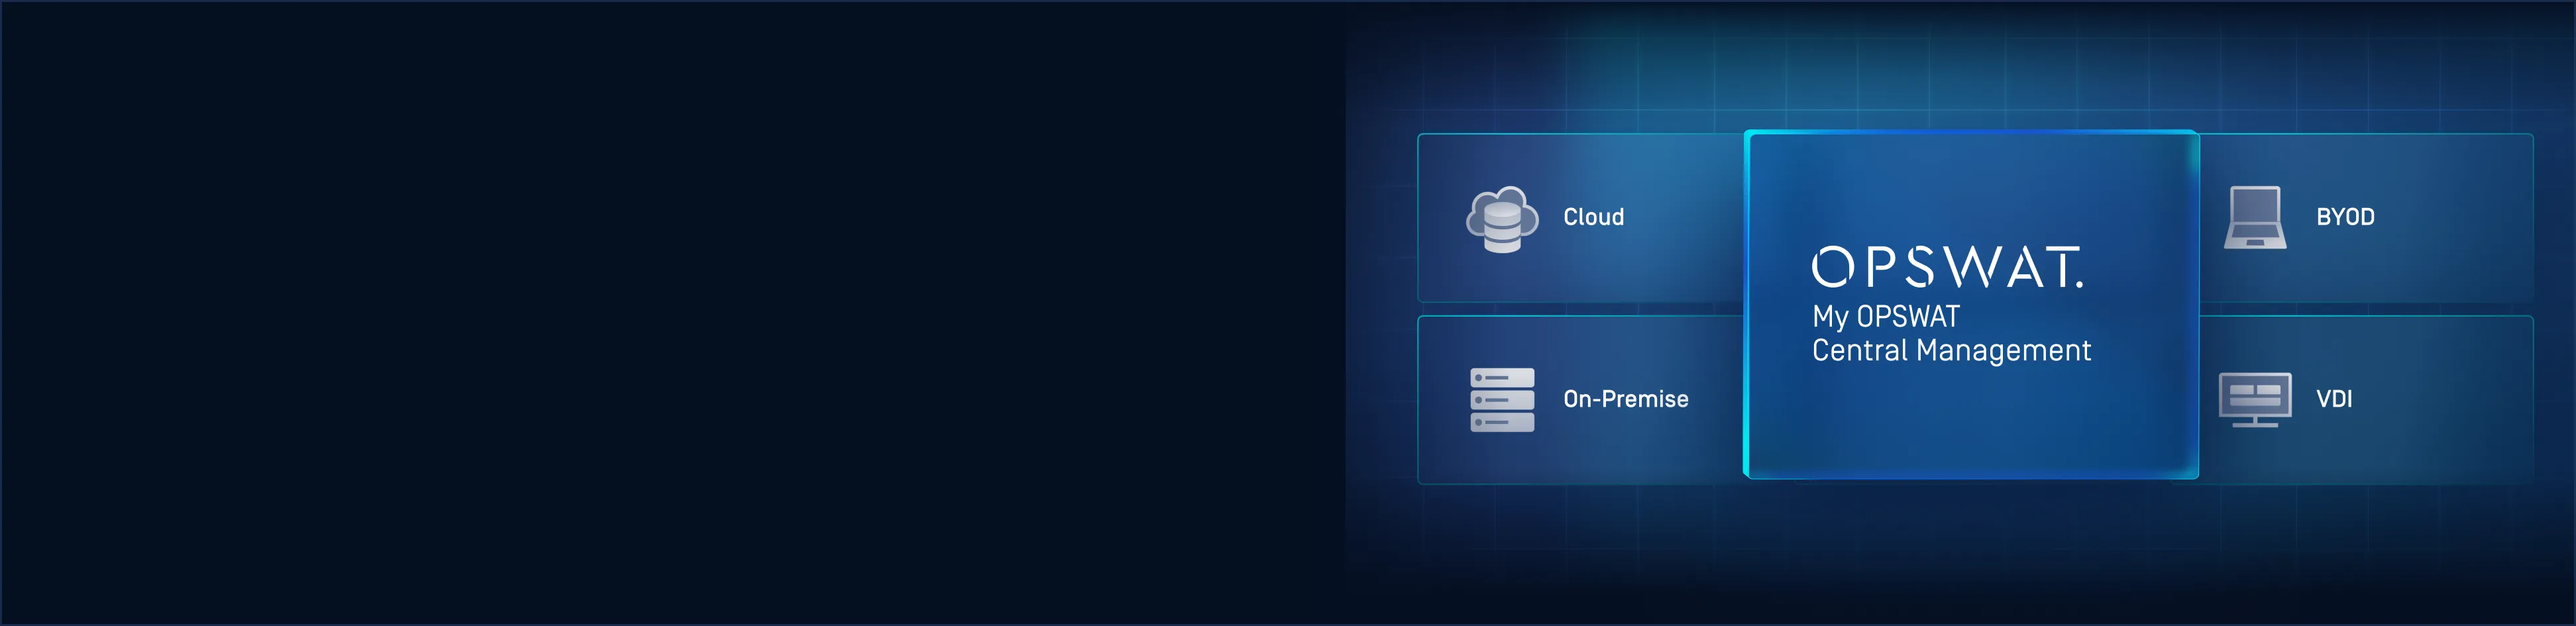
單一控制台,適用於各種存取方式與環境
透過My 、OPSWAT 及Central Management ,在全球範圍內定義、部署並監控安全存取規則。單一政策引擎、單一儀表板、單一稽核軌跡,涵蓋雲端、本地端、VDI 及 BYOD 環境。
橫跨所有環境的零信任存取執行
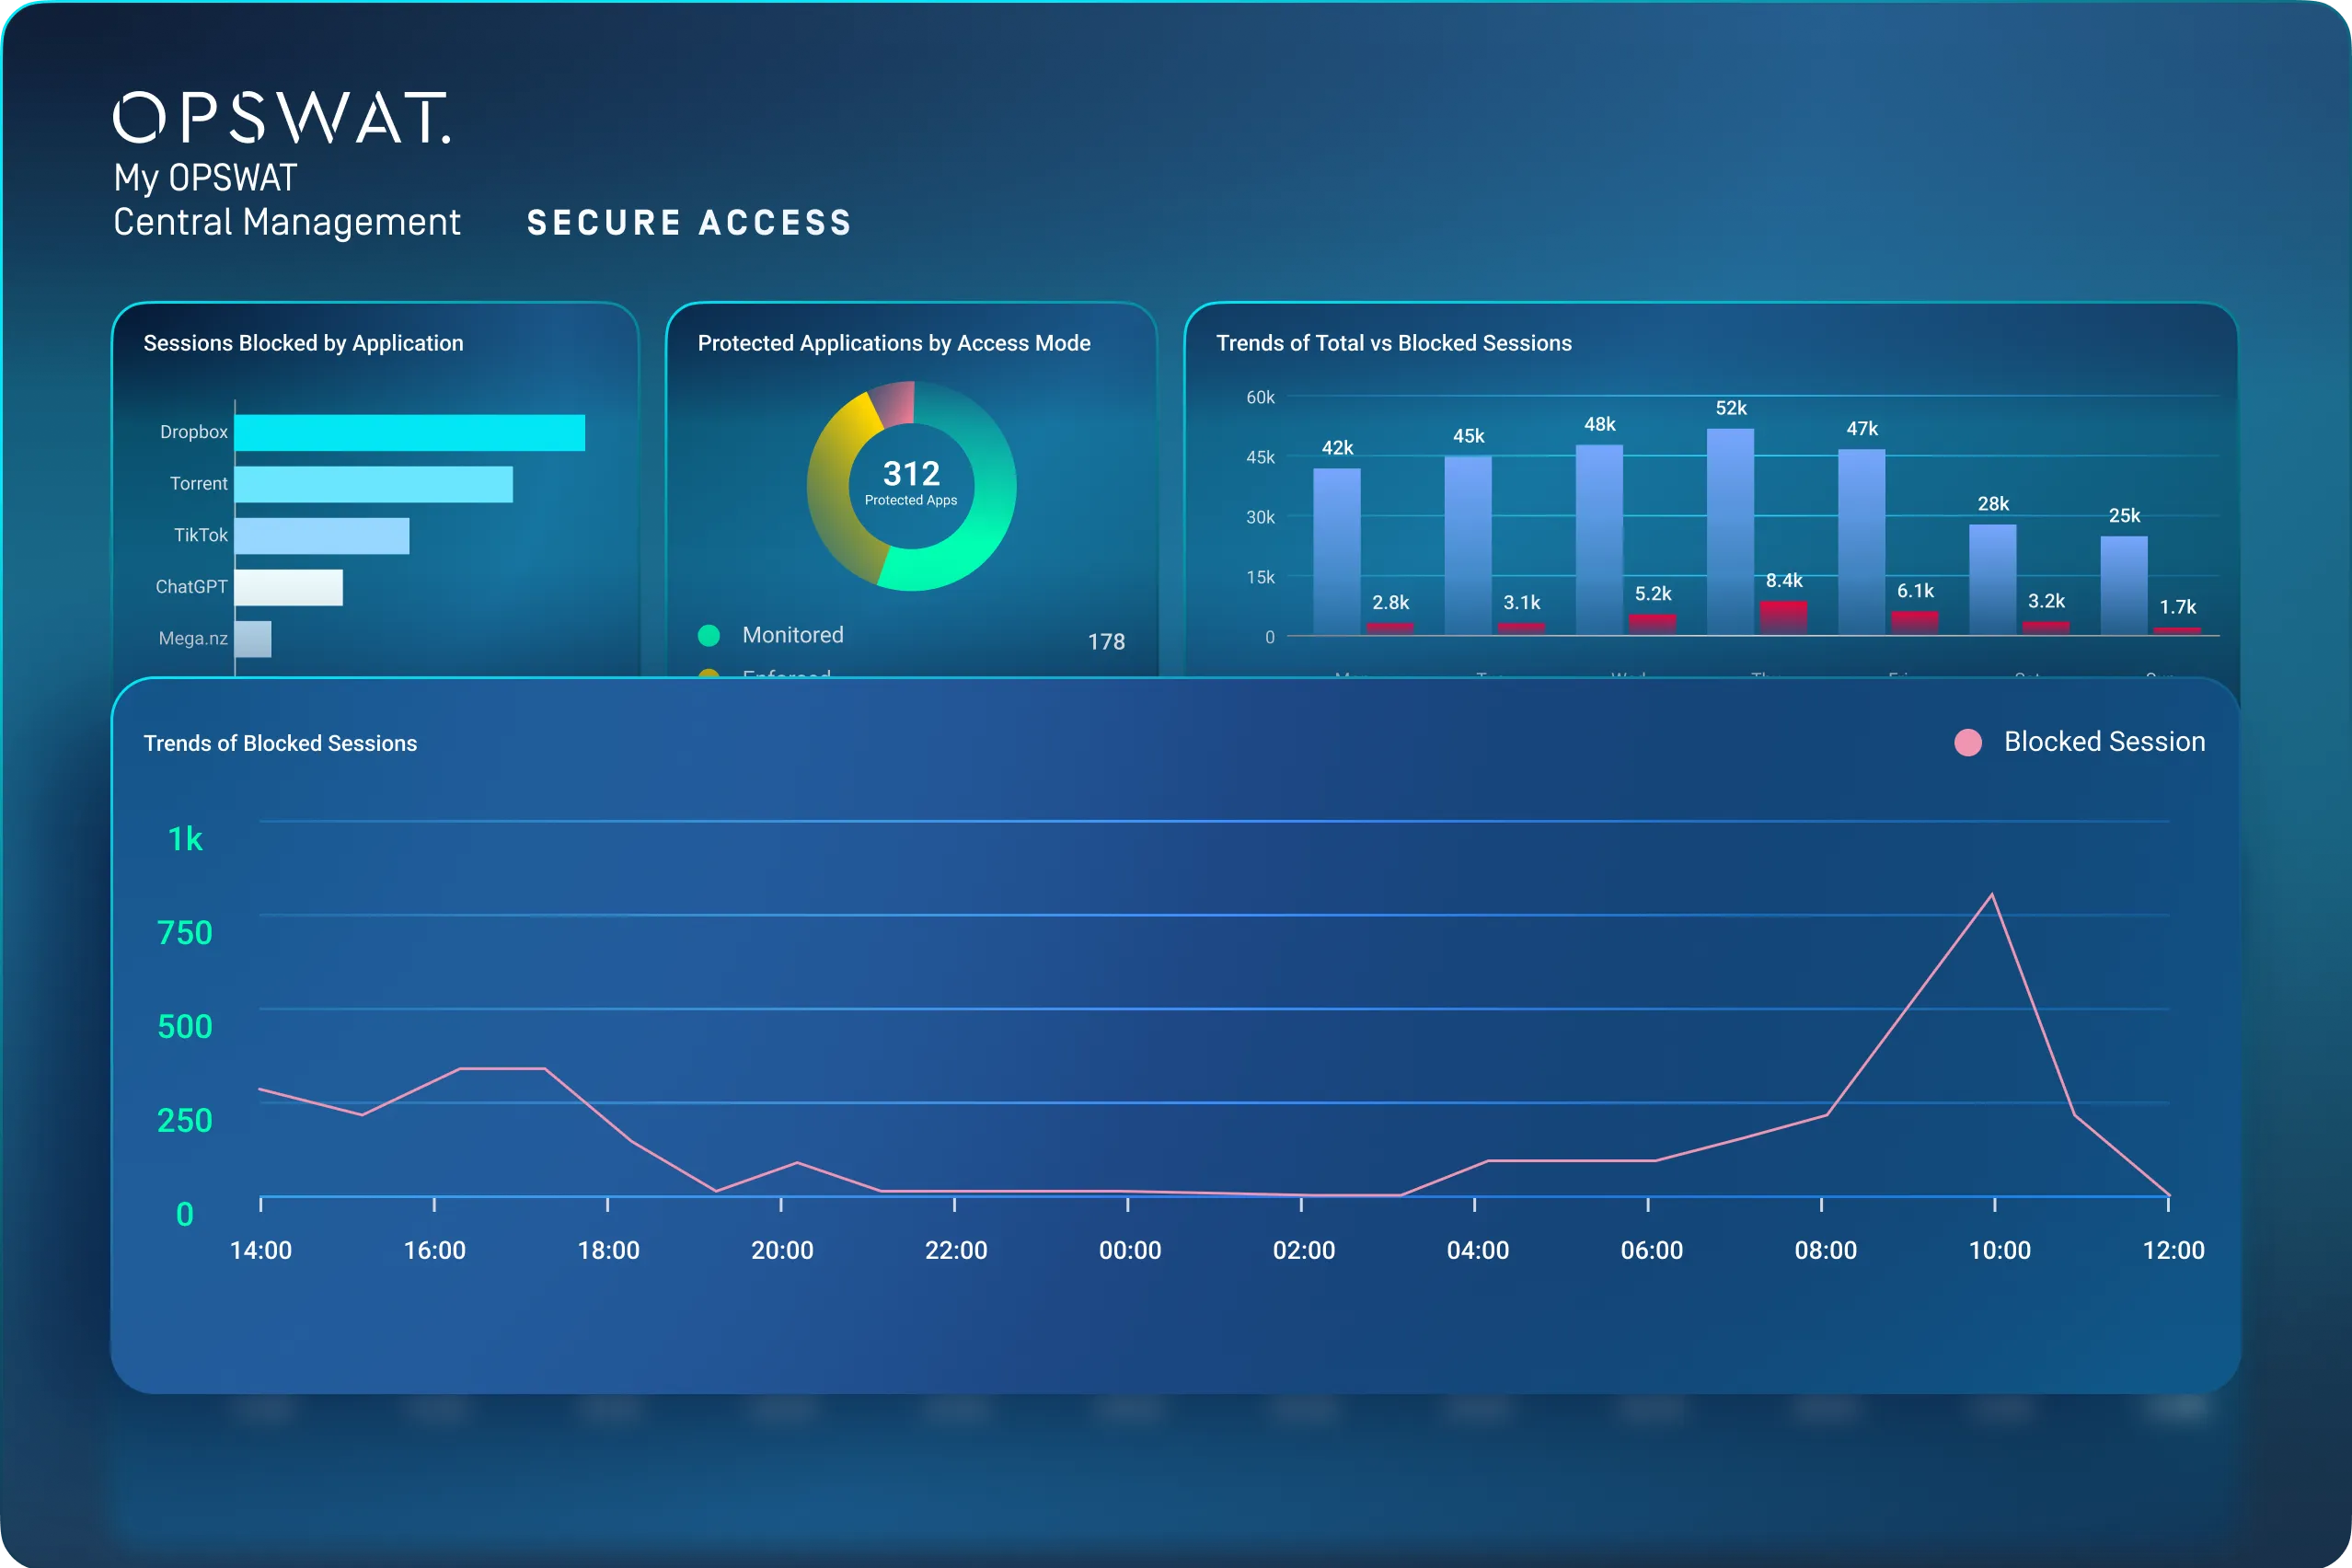
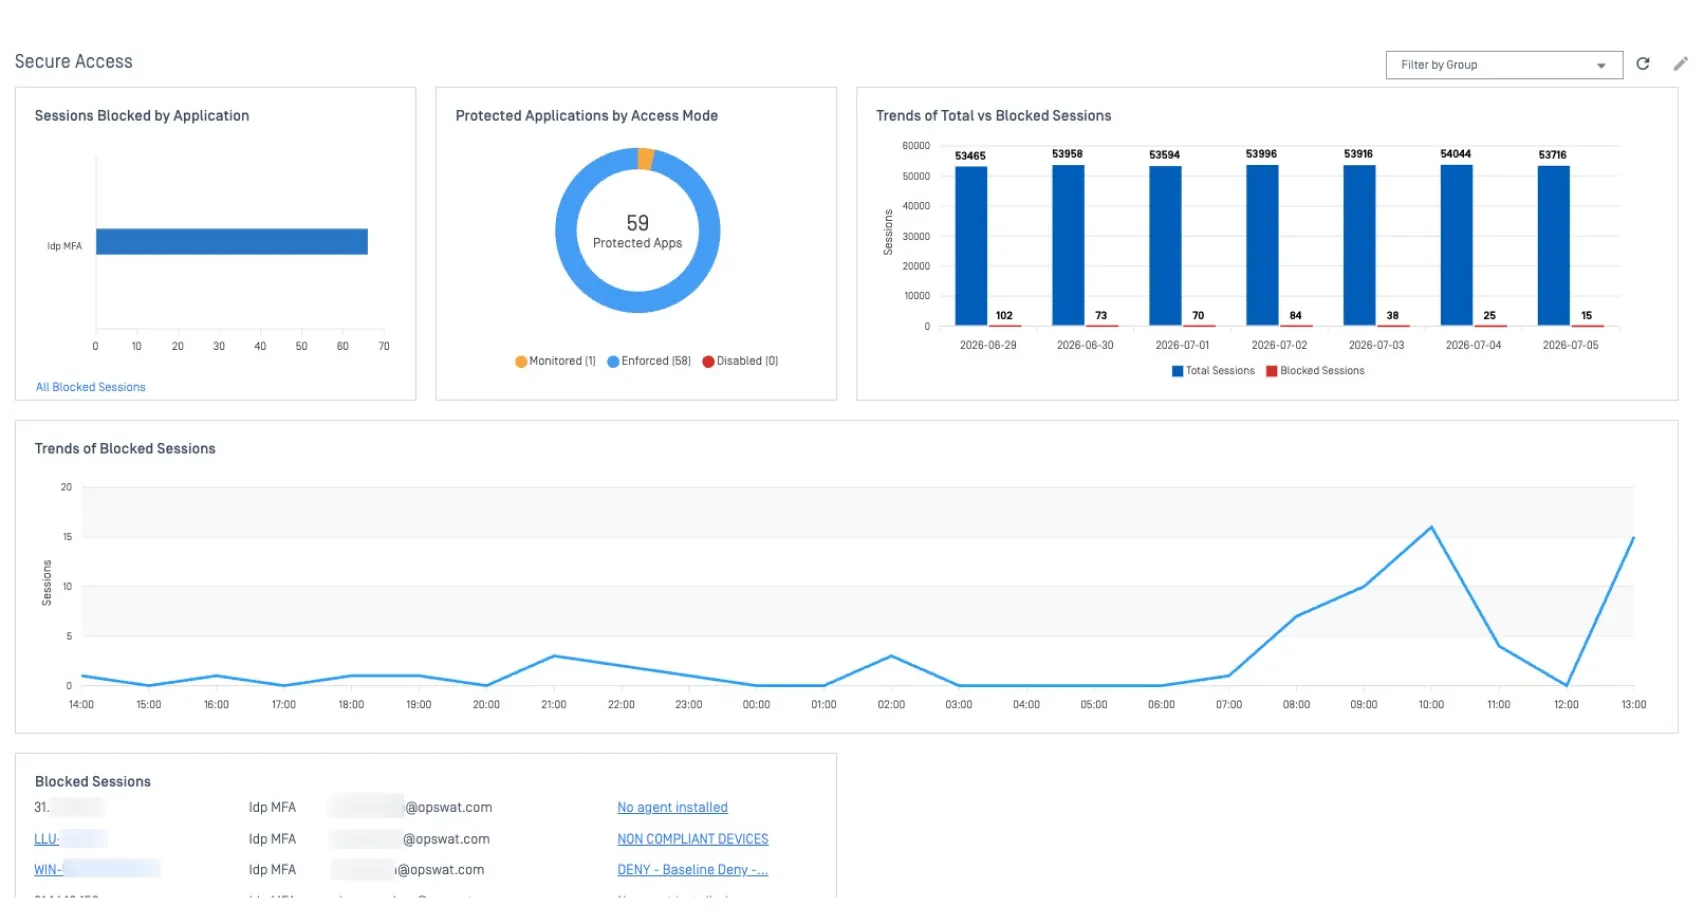
My OPSWAT Central Management 為資安團隊提供單一控制台,使其能在授予存取權限之前與之後,檢查裝置、執行合規性要求,並針對風險採取行動。
集中式可視性與政策控制
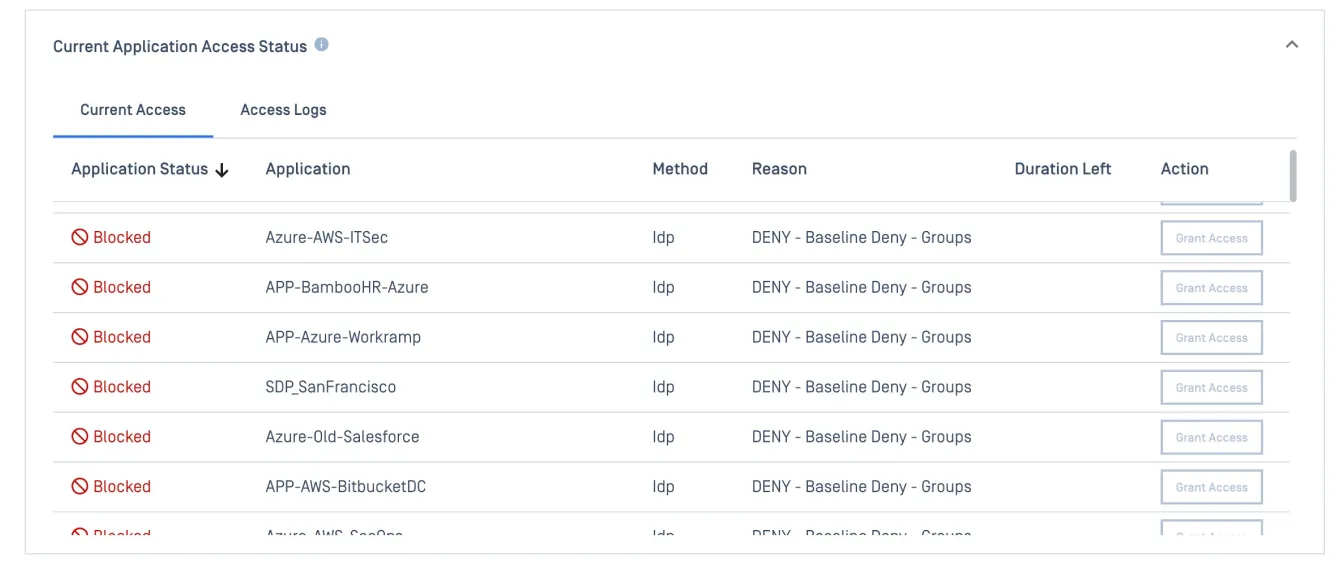
透過單一介面掌握所有裝置及其存取方式,讓 IT 團隊在人力規模擴增時仍能掌握最新動態。只需透過單一控制台,即可輕鬆允許或封鎖任何裝置,並執行相關規則。
即時裝置狀態檢查
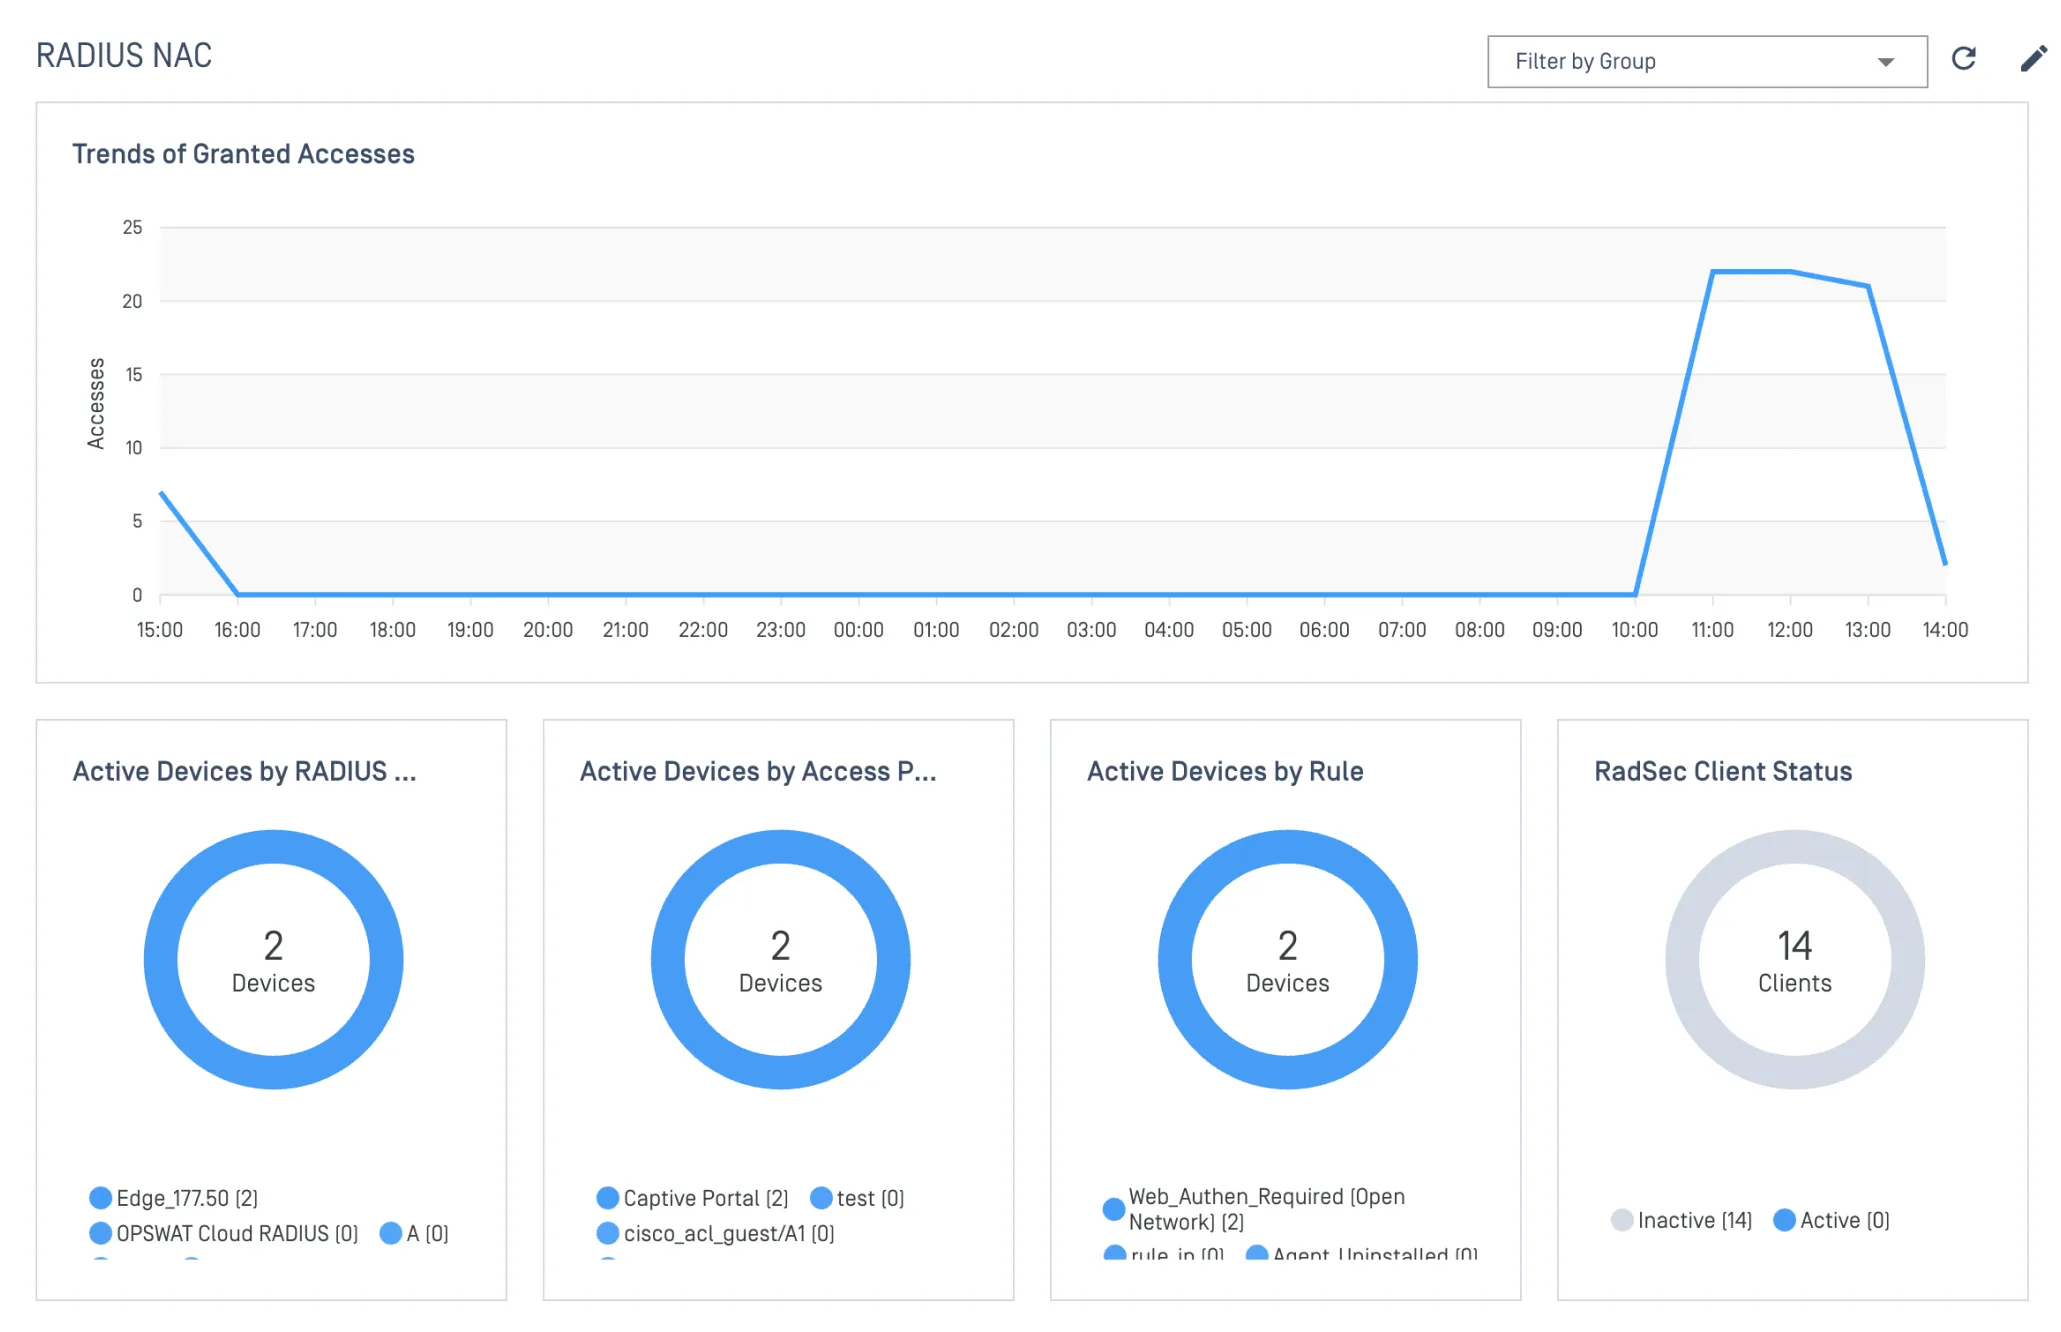
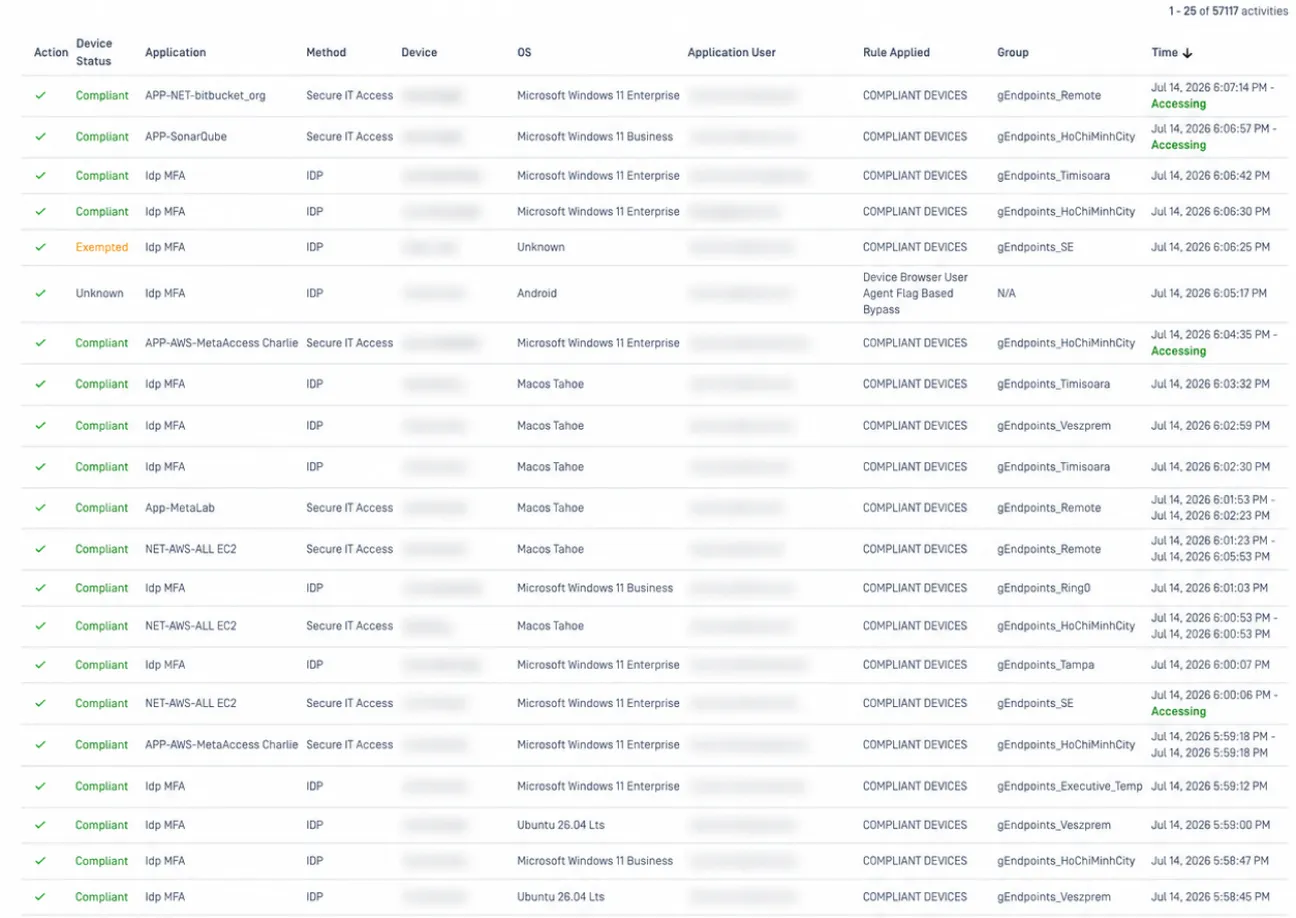
全面掌握整個環境中終端設備的即時運作狀態。透過單一介面,檢視任何裝置的詳細資安資料、監控哪些裝置正在存取哪些應用程式,並追蹤風險趨勢。
深入的合規性管理與控制
針對 5,000 多個第三方應用程式進行深度裝置檢查,涵蓋磁碟加密、防惡意軟體、備份、防火牆狀態及漏洞掃描等控制措施,其檢查範圍遠超標準的作業系統與防毒軟體檢查。
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

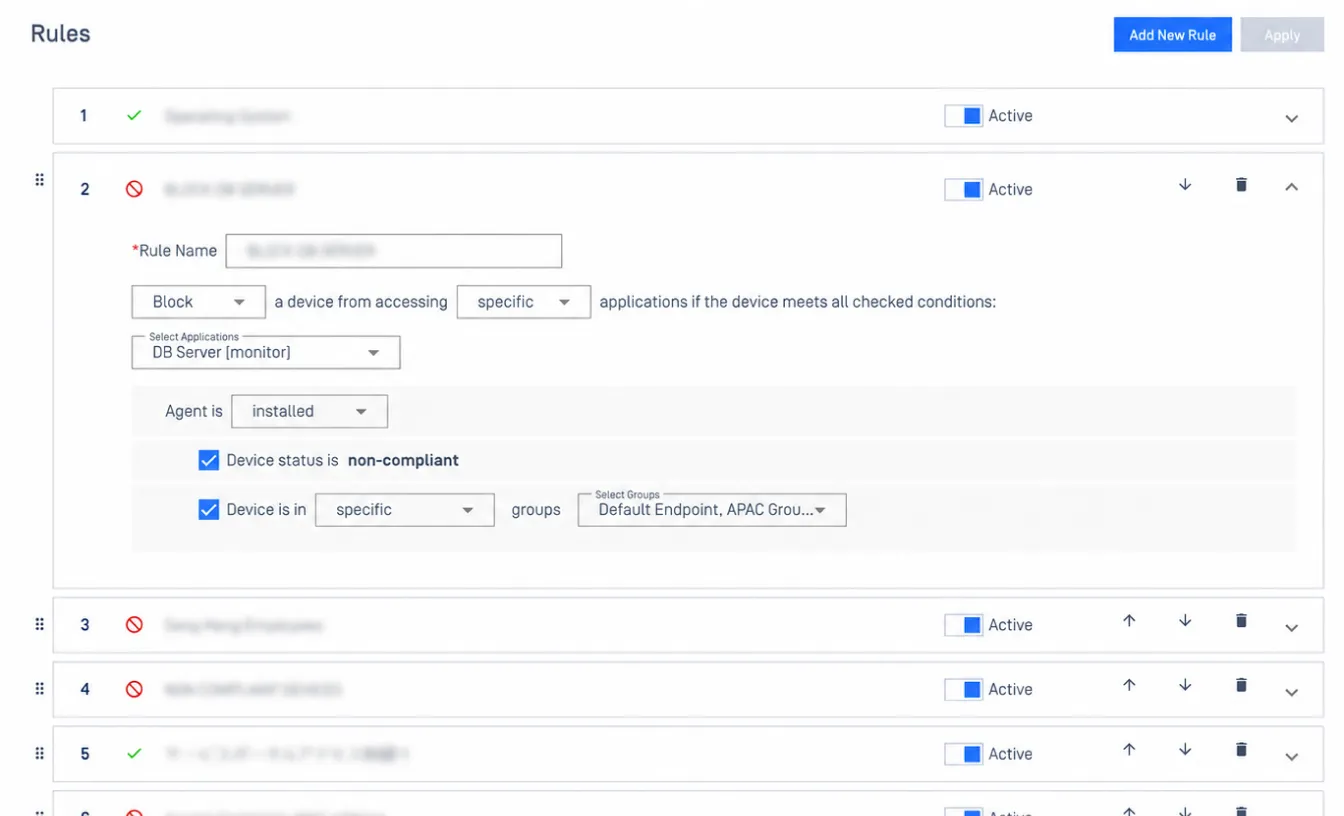
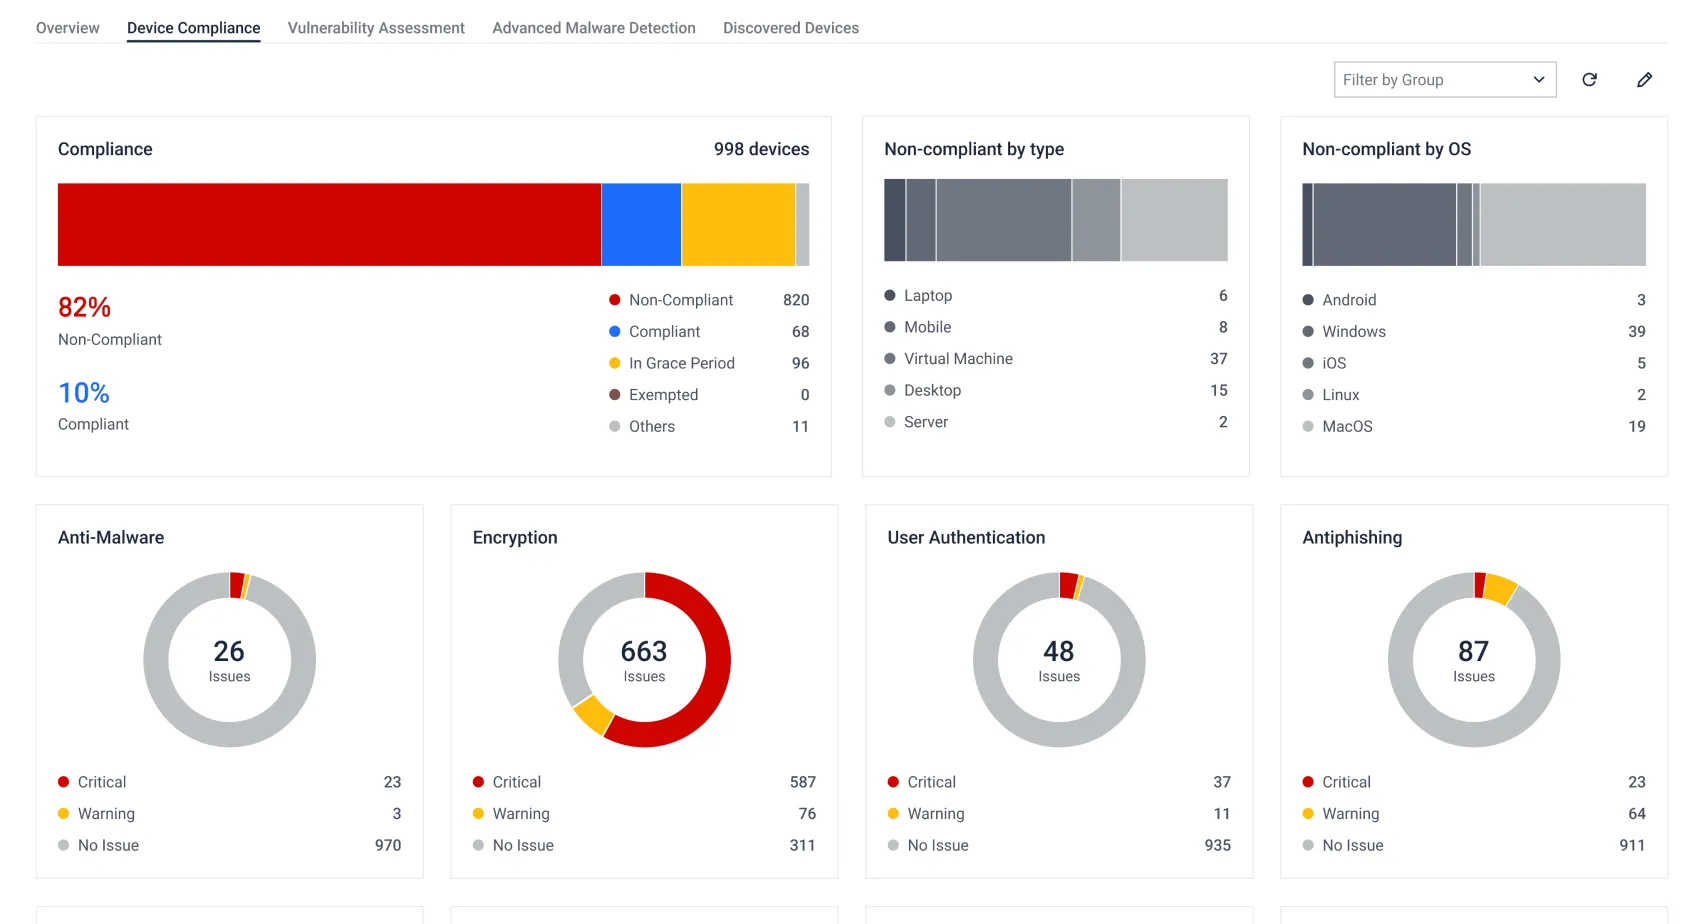
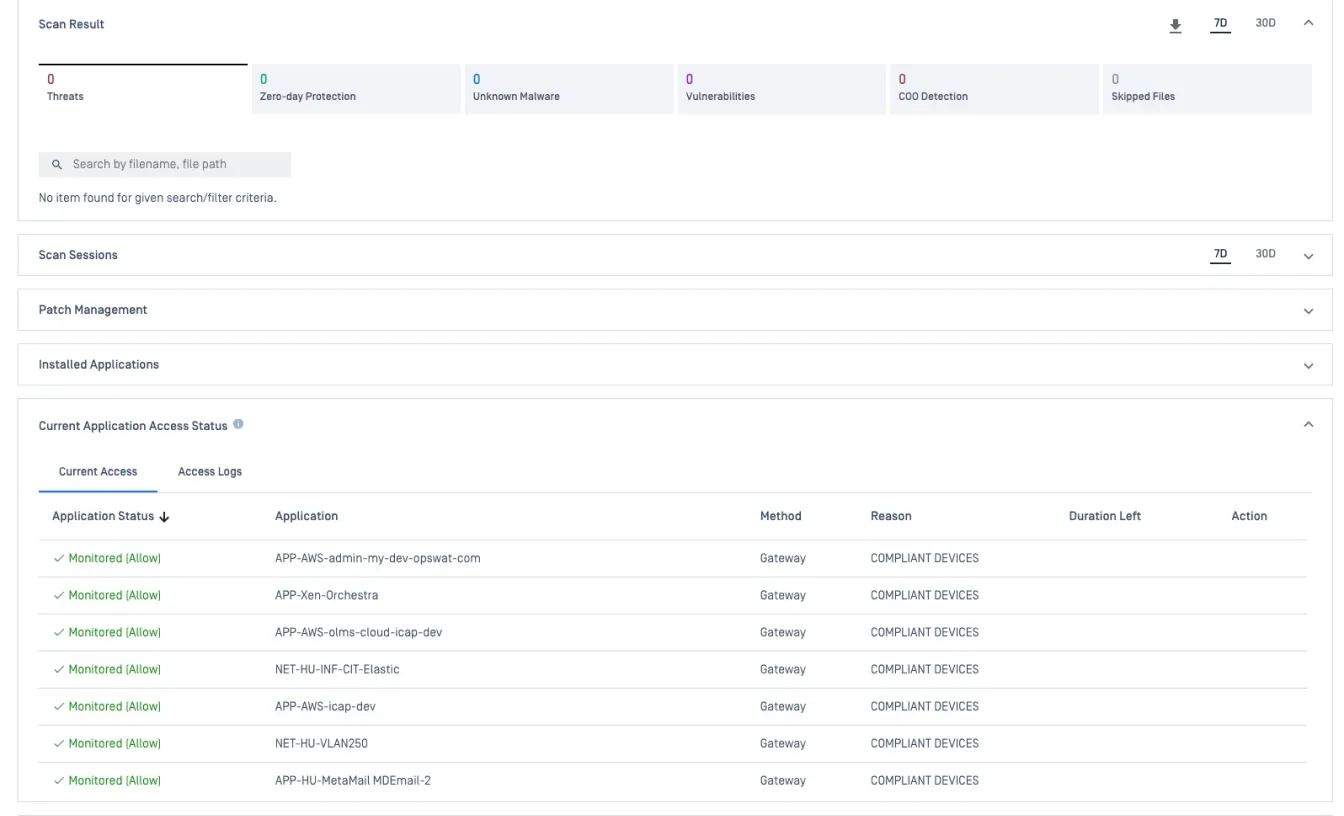
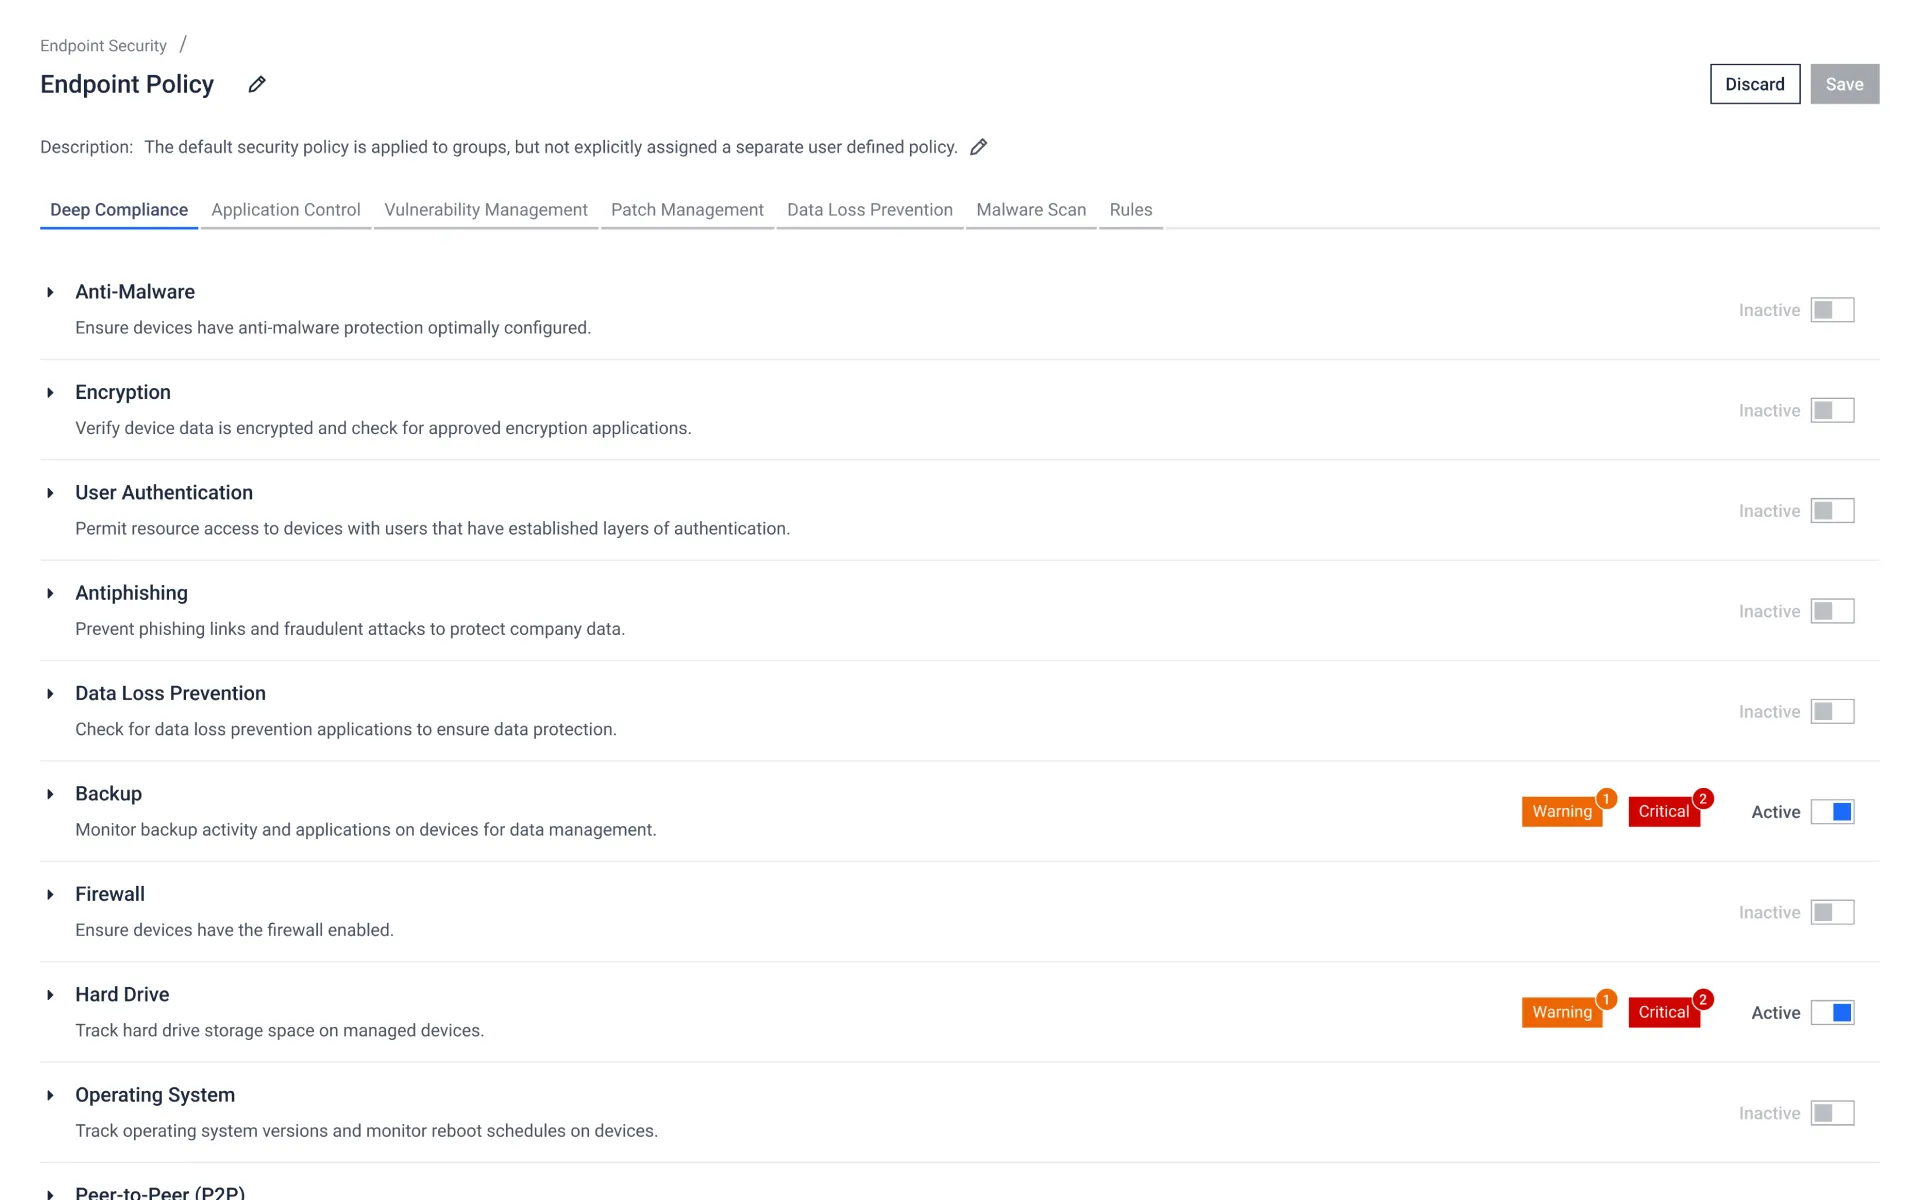
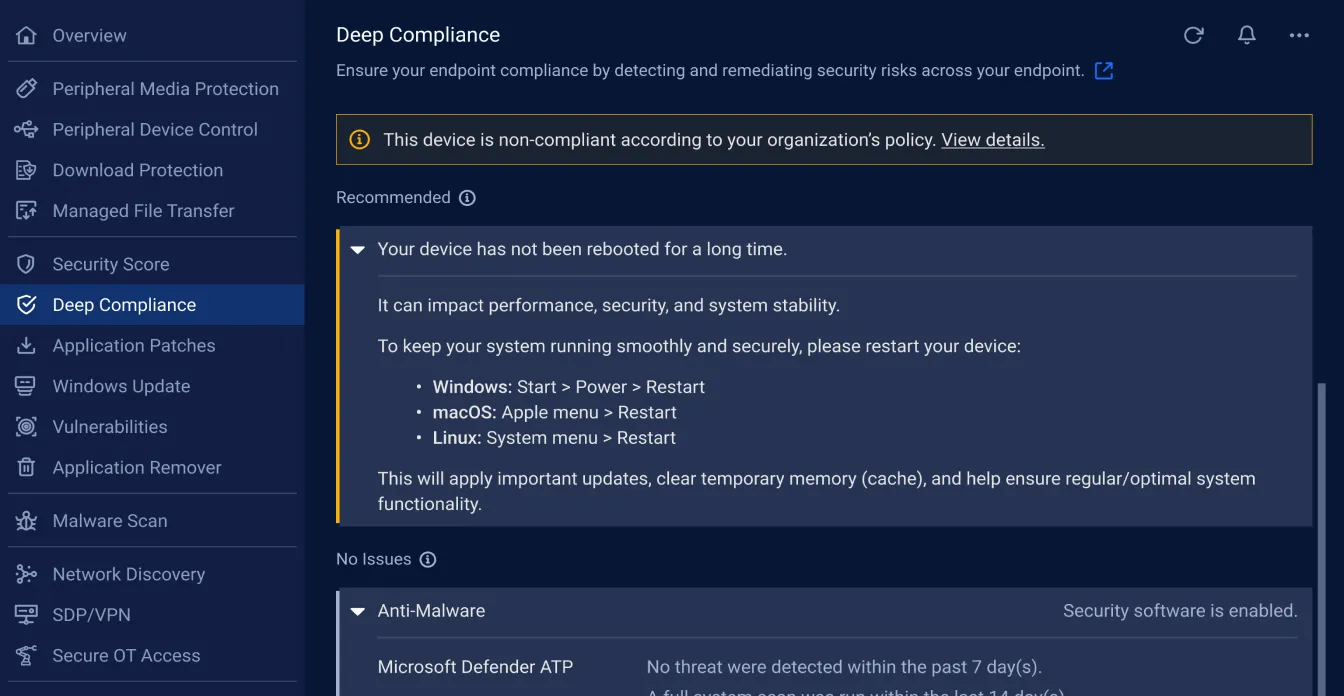
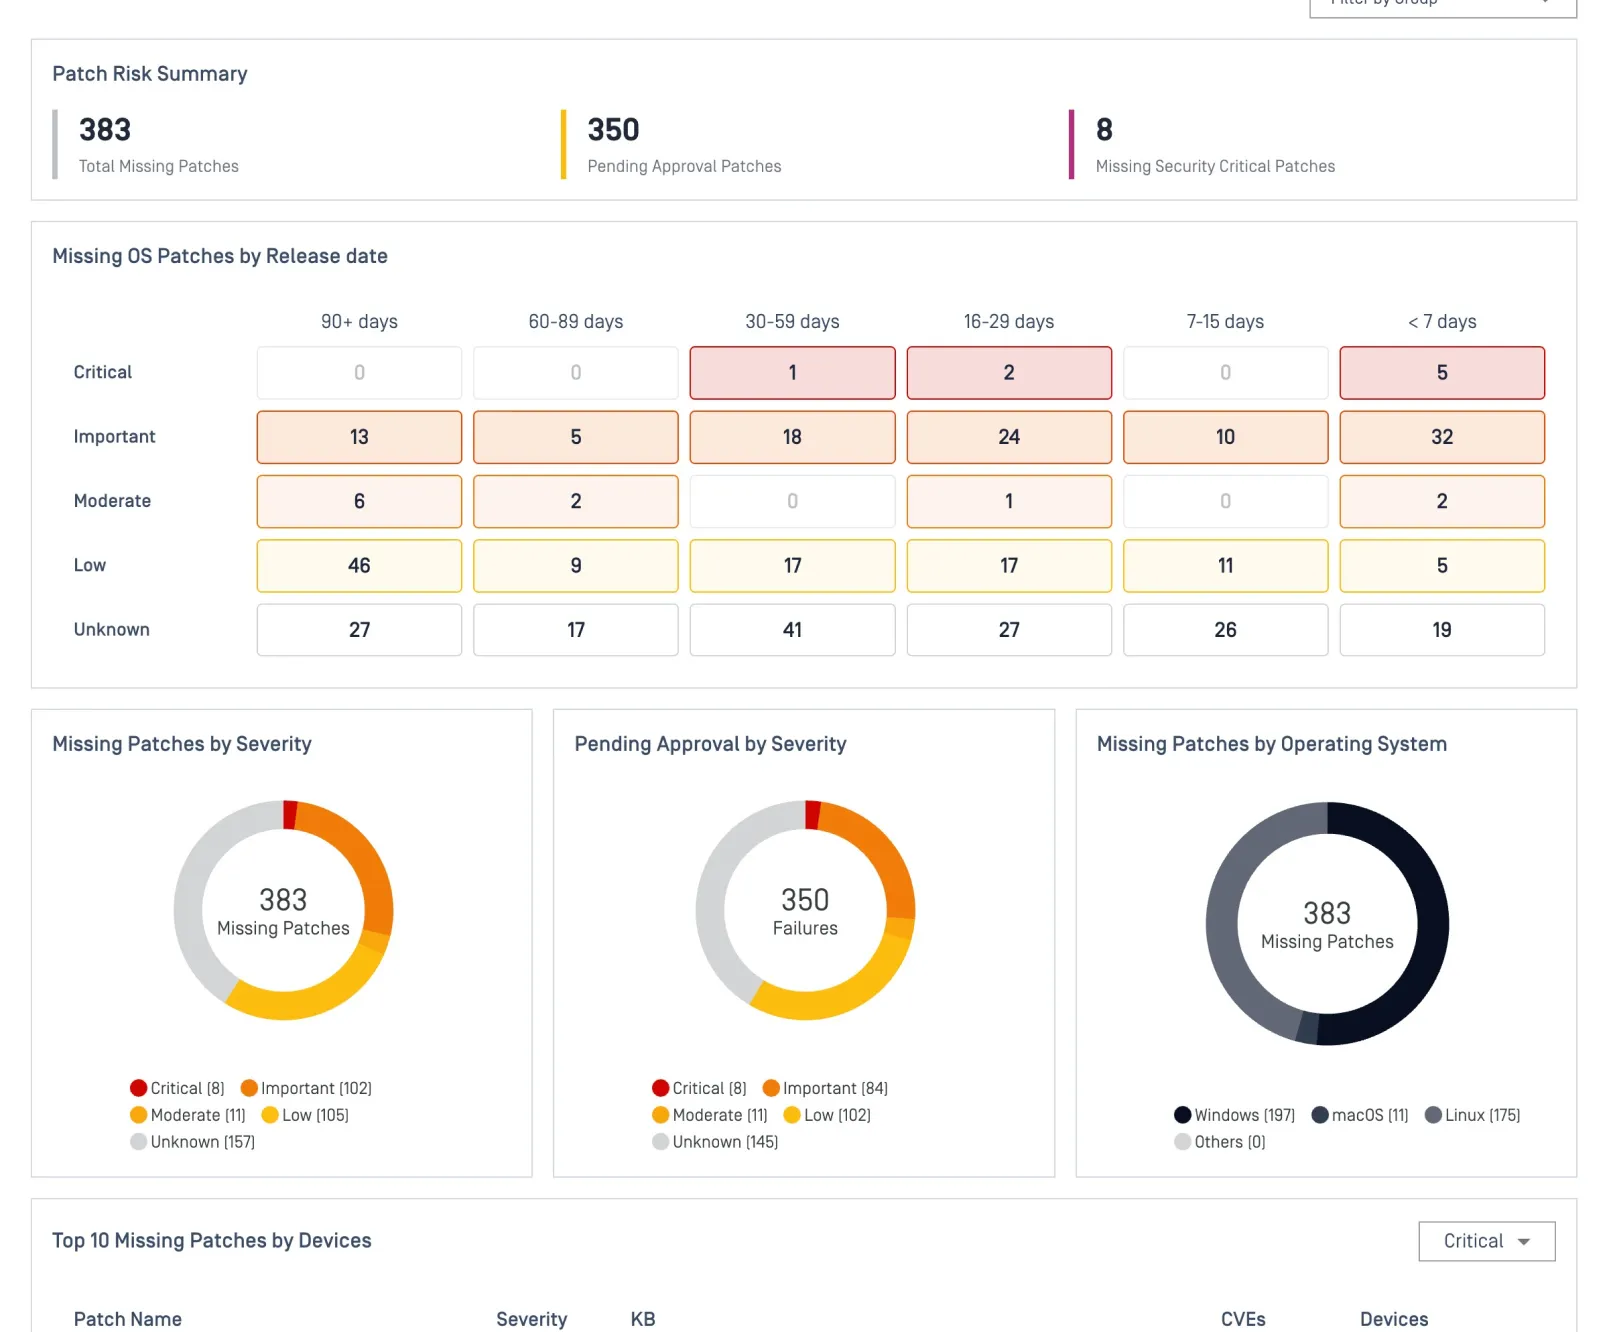
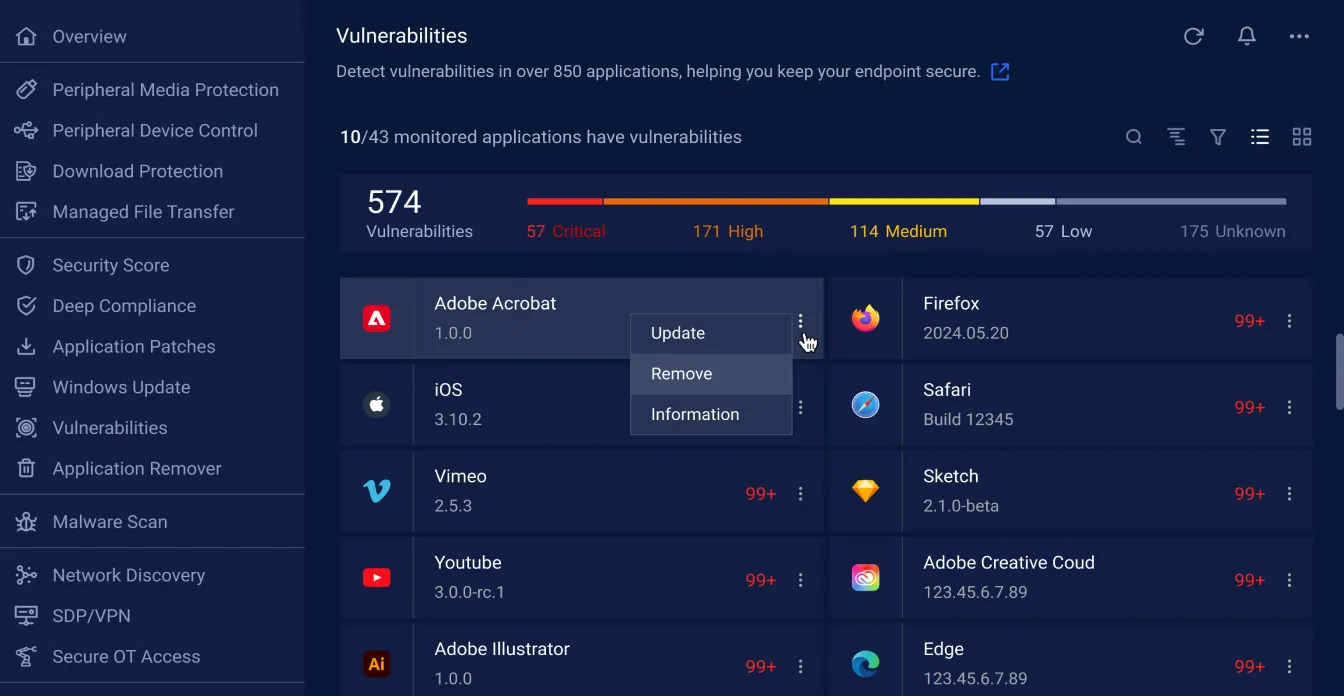
最新的漏洞與Patch Management
透過 CVE 資料庫偵測已知漏洞,並利用OPSWAT 基於保護超過 1 億個終端裝置所建構的專有評分系統,為漏洞修復設定優先順序。在漏洞被利用之前,優化修補程式管理。
自動化與自助式問題排除
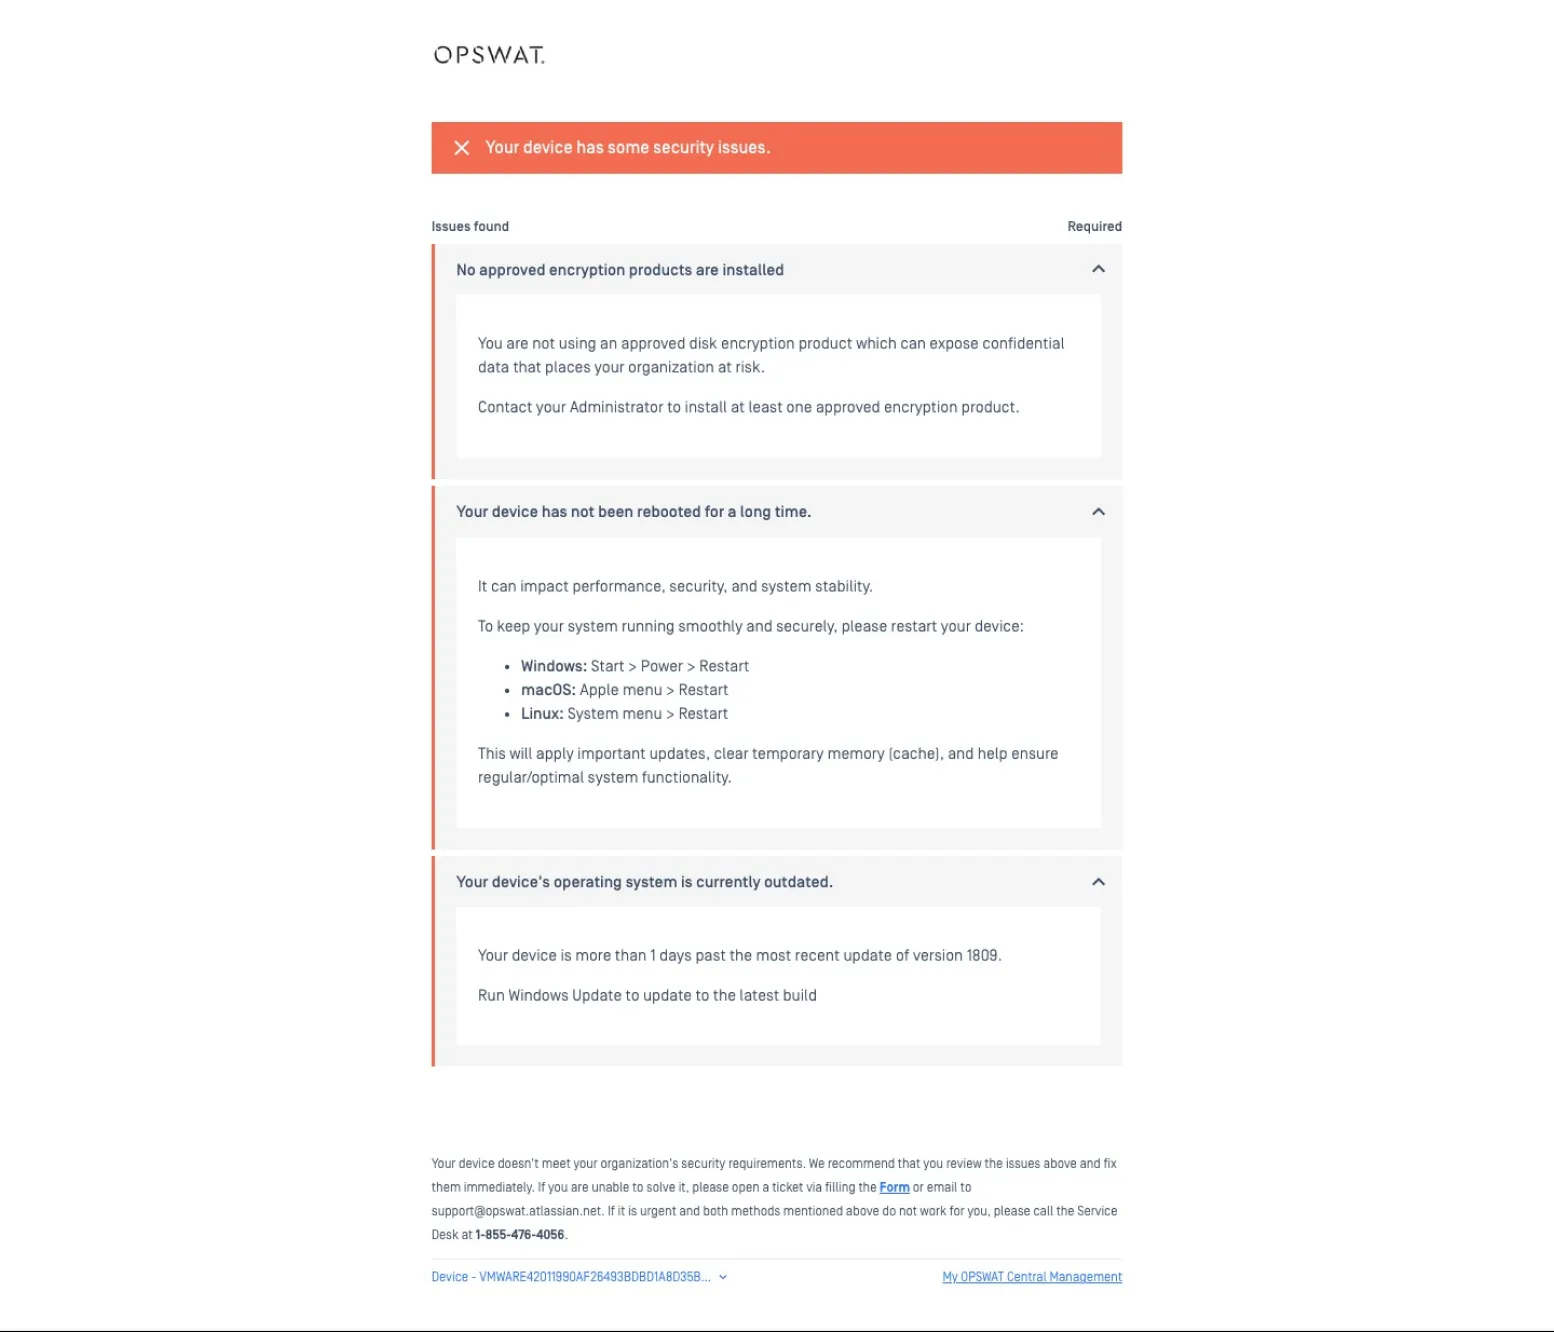
使用不符合規範裝置的用戶將被重定向至一個自助服務頁面,該頁面會提供具體的指引,說明應如何進行修復。常見的修復措施,例如更新防毒軟體定義檔、啟用防火牆以及移除不需要的應用程式,均可完全自動化處理。
支援裝置辨識Network Access Control
在整個網路中實現精確的裝置識別與即時合規性執行。阻擋未經授權的連線嘗試,並執行網路分段,將物聯網裝置歸類至適當的群組。
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


選擇適合
您系統架構的存取方式
My OPSWAT Central Management 確保只有經授權且符合規範的裝置才能存取您的應用程式和網路,無論環境或存取方式為何。
應用層零信任存取
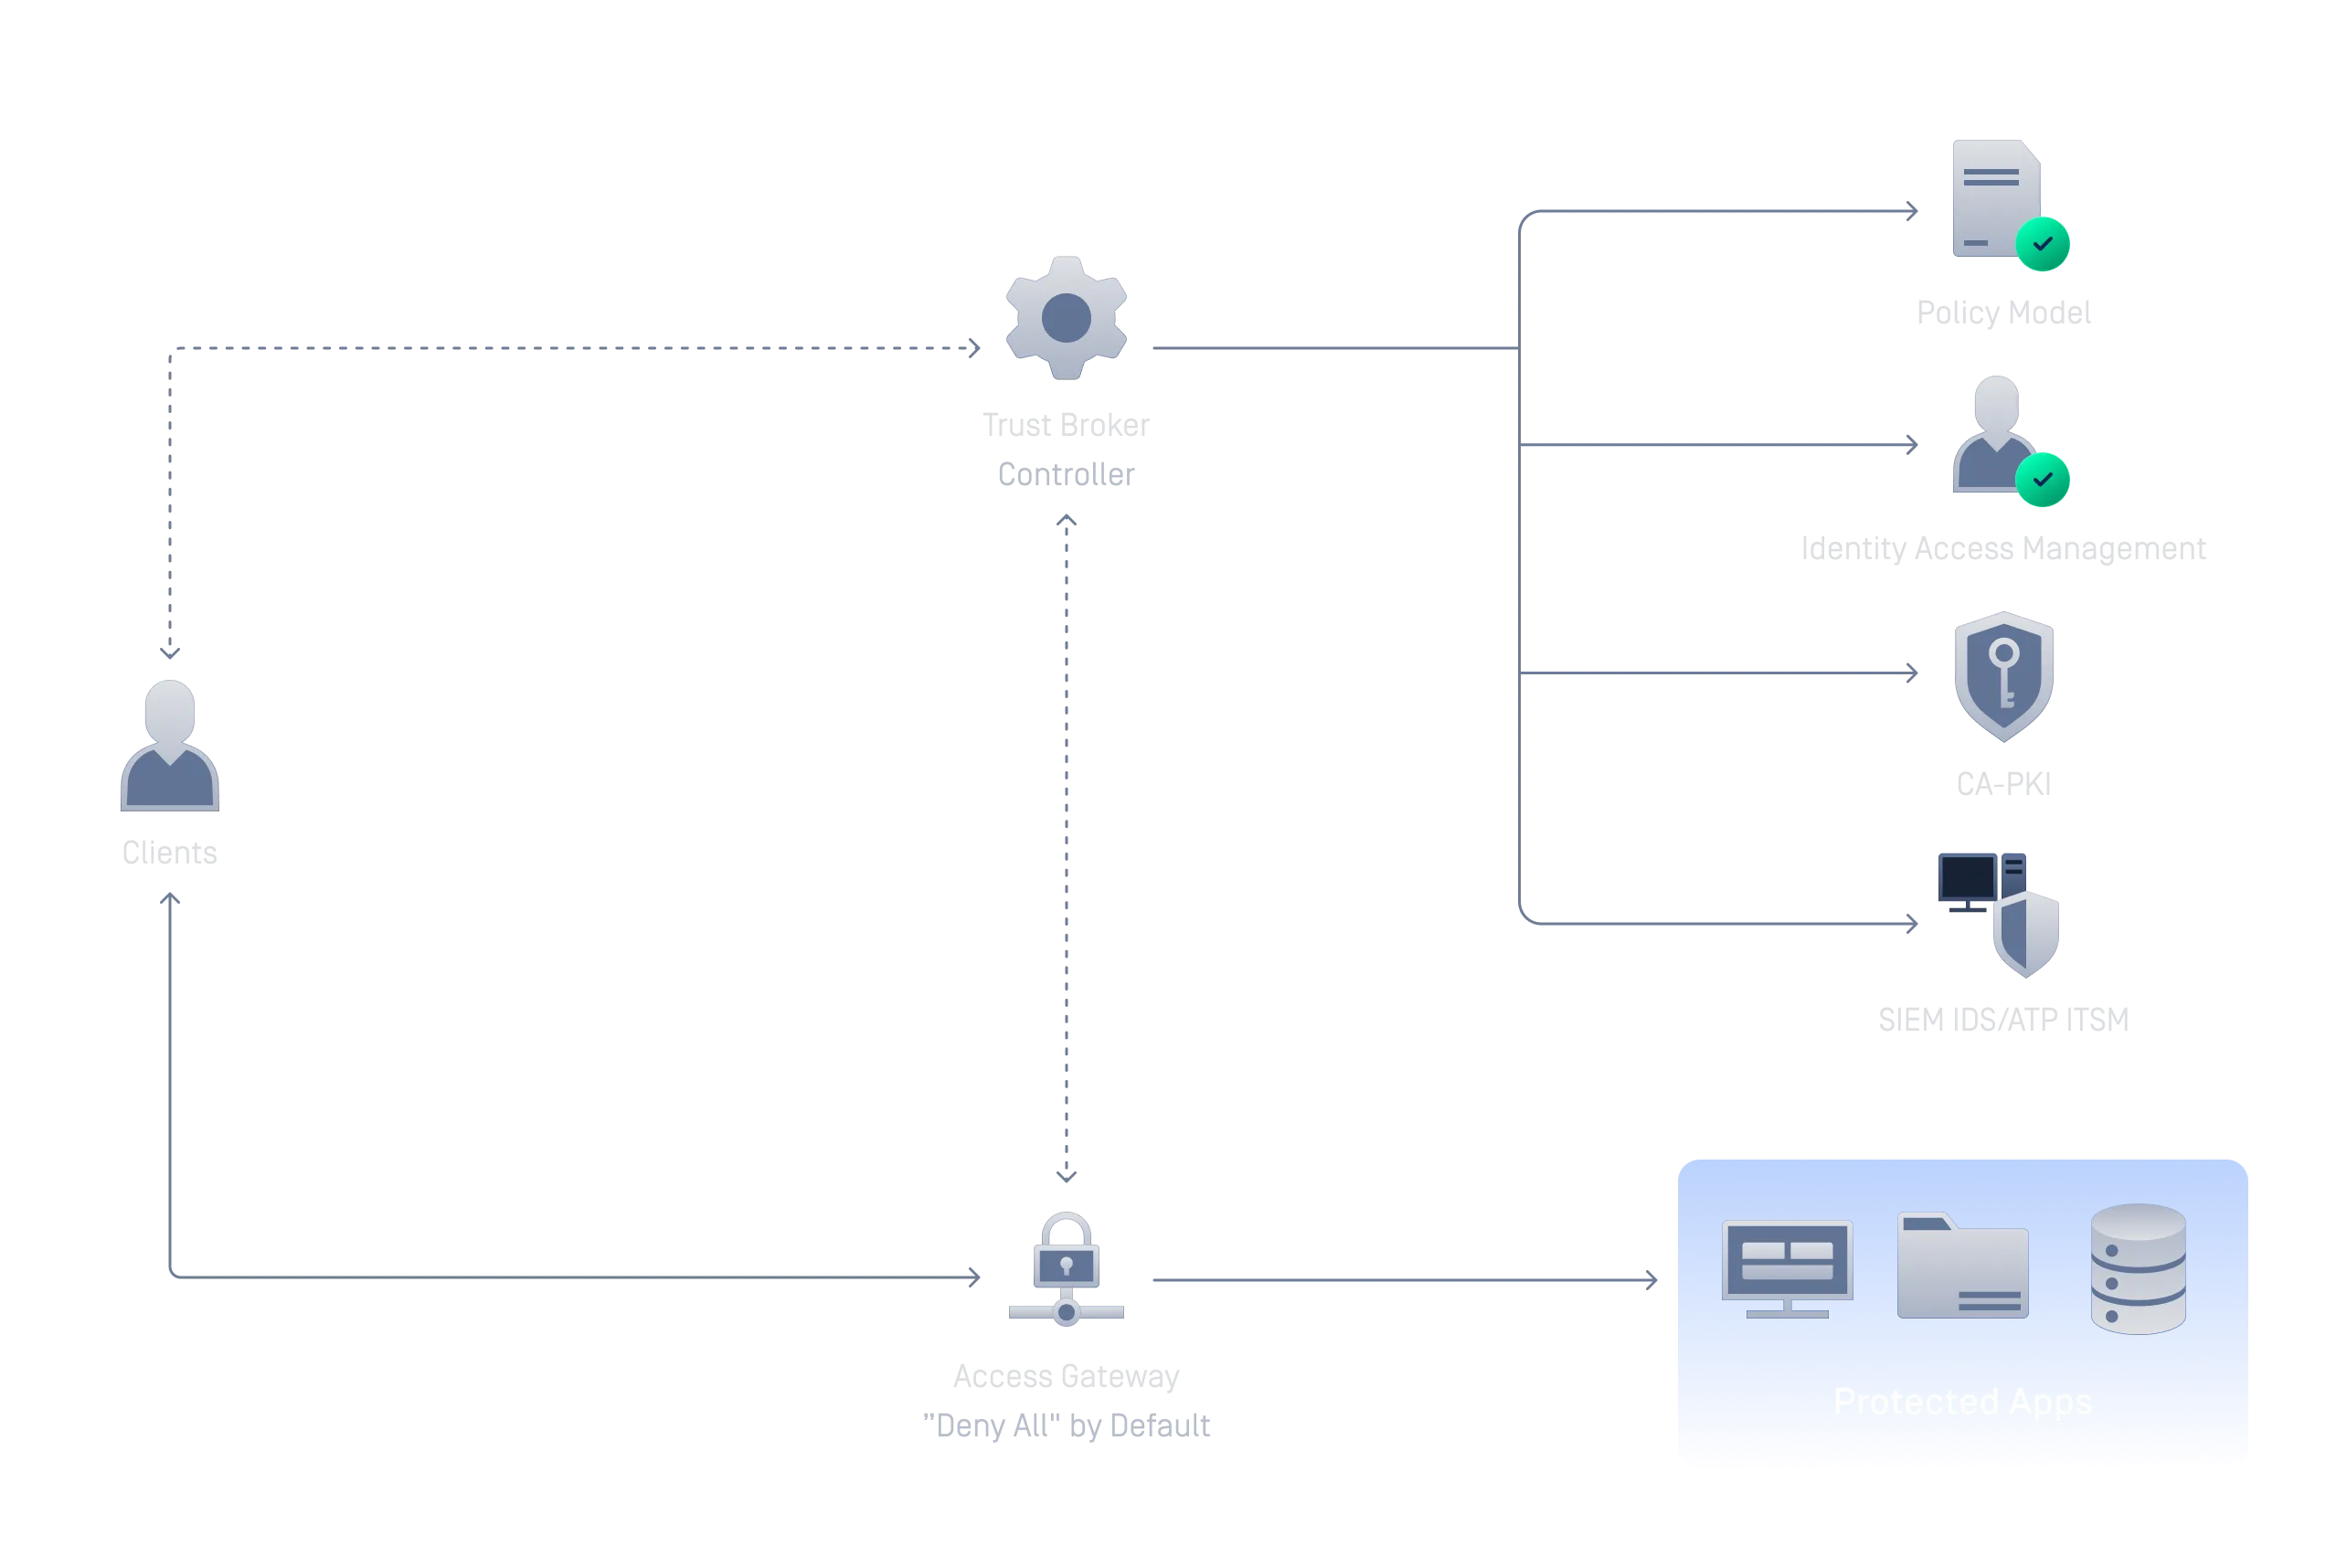
受保護的資源將保持隱藏狀態,直到通過身分識別與裝置合規性檢查為止
以應用層級的零信任架構取代廣泛且過時的 VPN 存取方式。受保護的應用程式對未經授權的裝置而言將保持隱形;僅在驗證身分與合規性後,才會授予存取權限。
透過已驗證裝置存取的單一登入功能
將您現有的身分識別供應商進行整合,以在企業應用程式中實施單一登入(SSO),並在每次登入時檢查裝置合規性,而不僅是驗證憑證。
一種不僅僅驗證使用者,同時驗證裝置的多因素驗證(MFA)
標準的多重身分驗證(MFA)會驗證兩層:您的憑證以及第二項驗證因素。OPSWAT 的 IdP MFA 則透過驗證裝置的運作狀態與合規性,增添了第三層驗證。即使憑證有效,不符合規範的裝置仍會被阻擋,系統也會引導使用者自行解決問題。
Secure 虛擬桌面的存取權限
Omnissa Horizon 環境中的裝置合規性執行
在虛擬桌面及已發佈應用程式工作階段啟動前,請強制執行裝置合規性檢查。僅有通過狀態檢查的端點裝置才能存取您的 Omnissa Horizon 環境。
適用於所有裝置的自動化Network Access Control
自動驗證每個試圖存取您網路的裝置,並即時執行存取政策。無論裝置是否安裝代理程式,皆可建立裝置輪廓;依據身分、裝置類型、位置及安全狀態來控制存取權限;並可作為雲原生 SaaS、混合式,或針對物理隔離環境部署完全在本地端的解決方案。
進一步了解MetaDefender NAC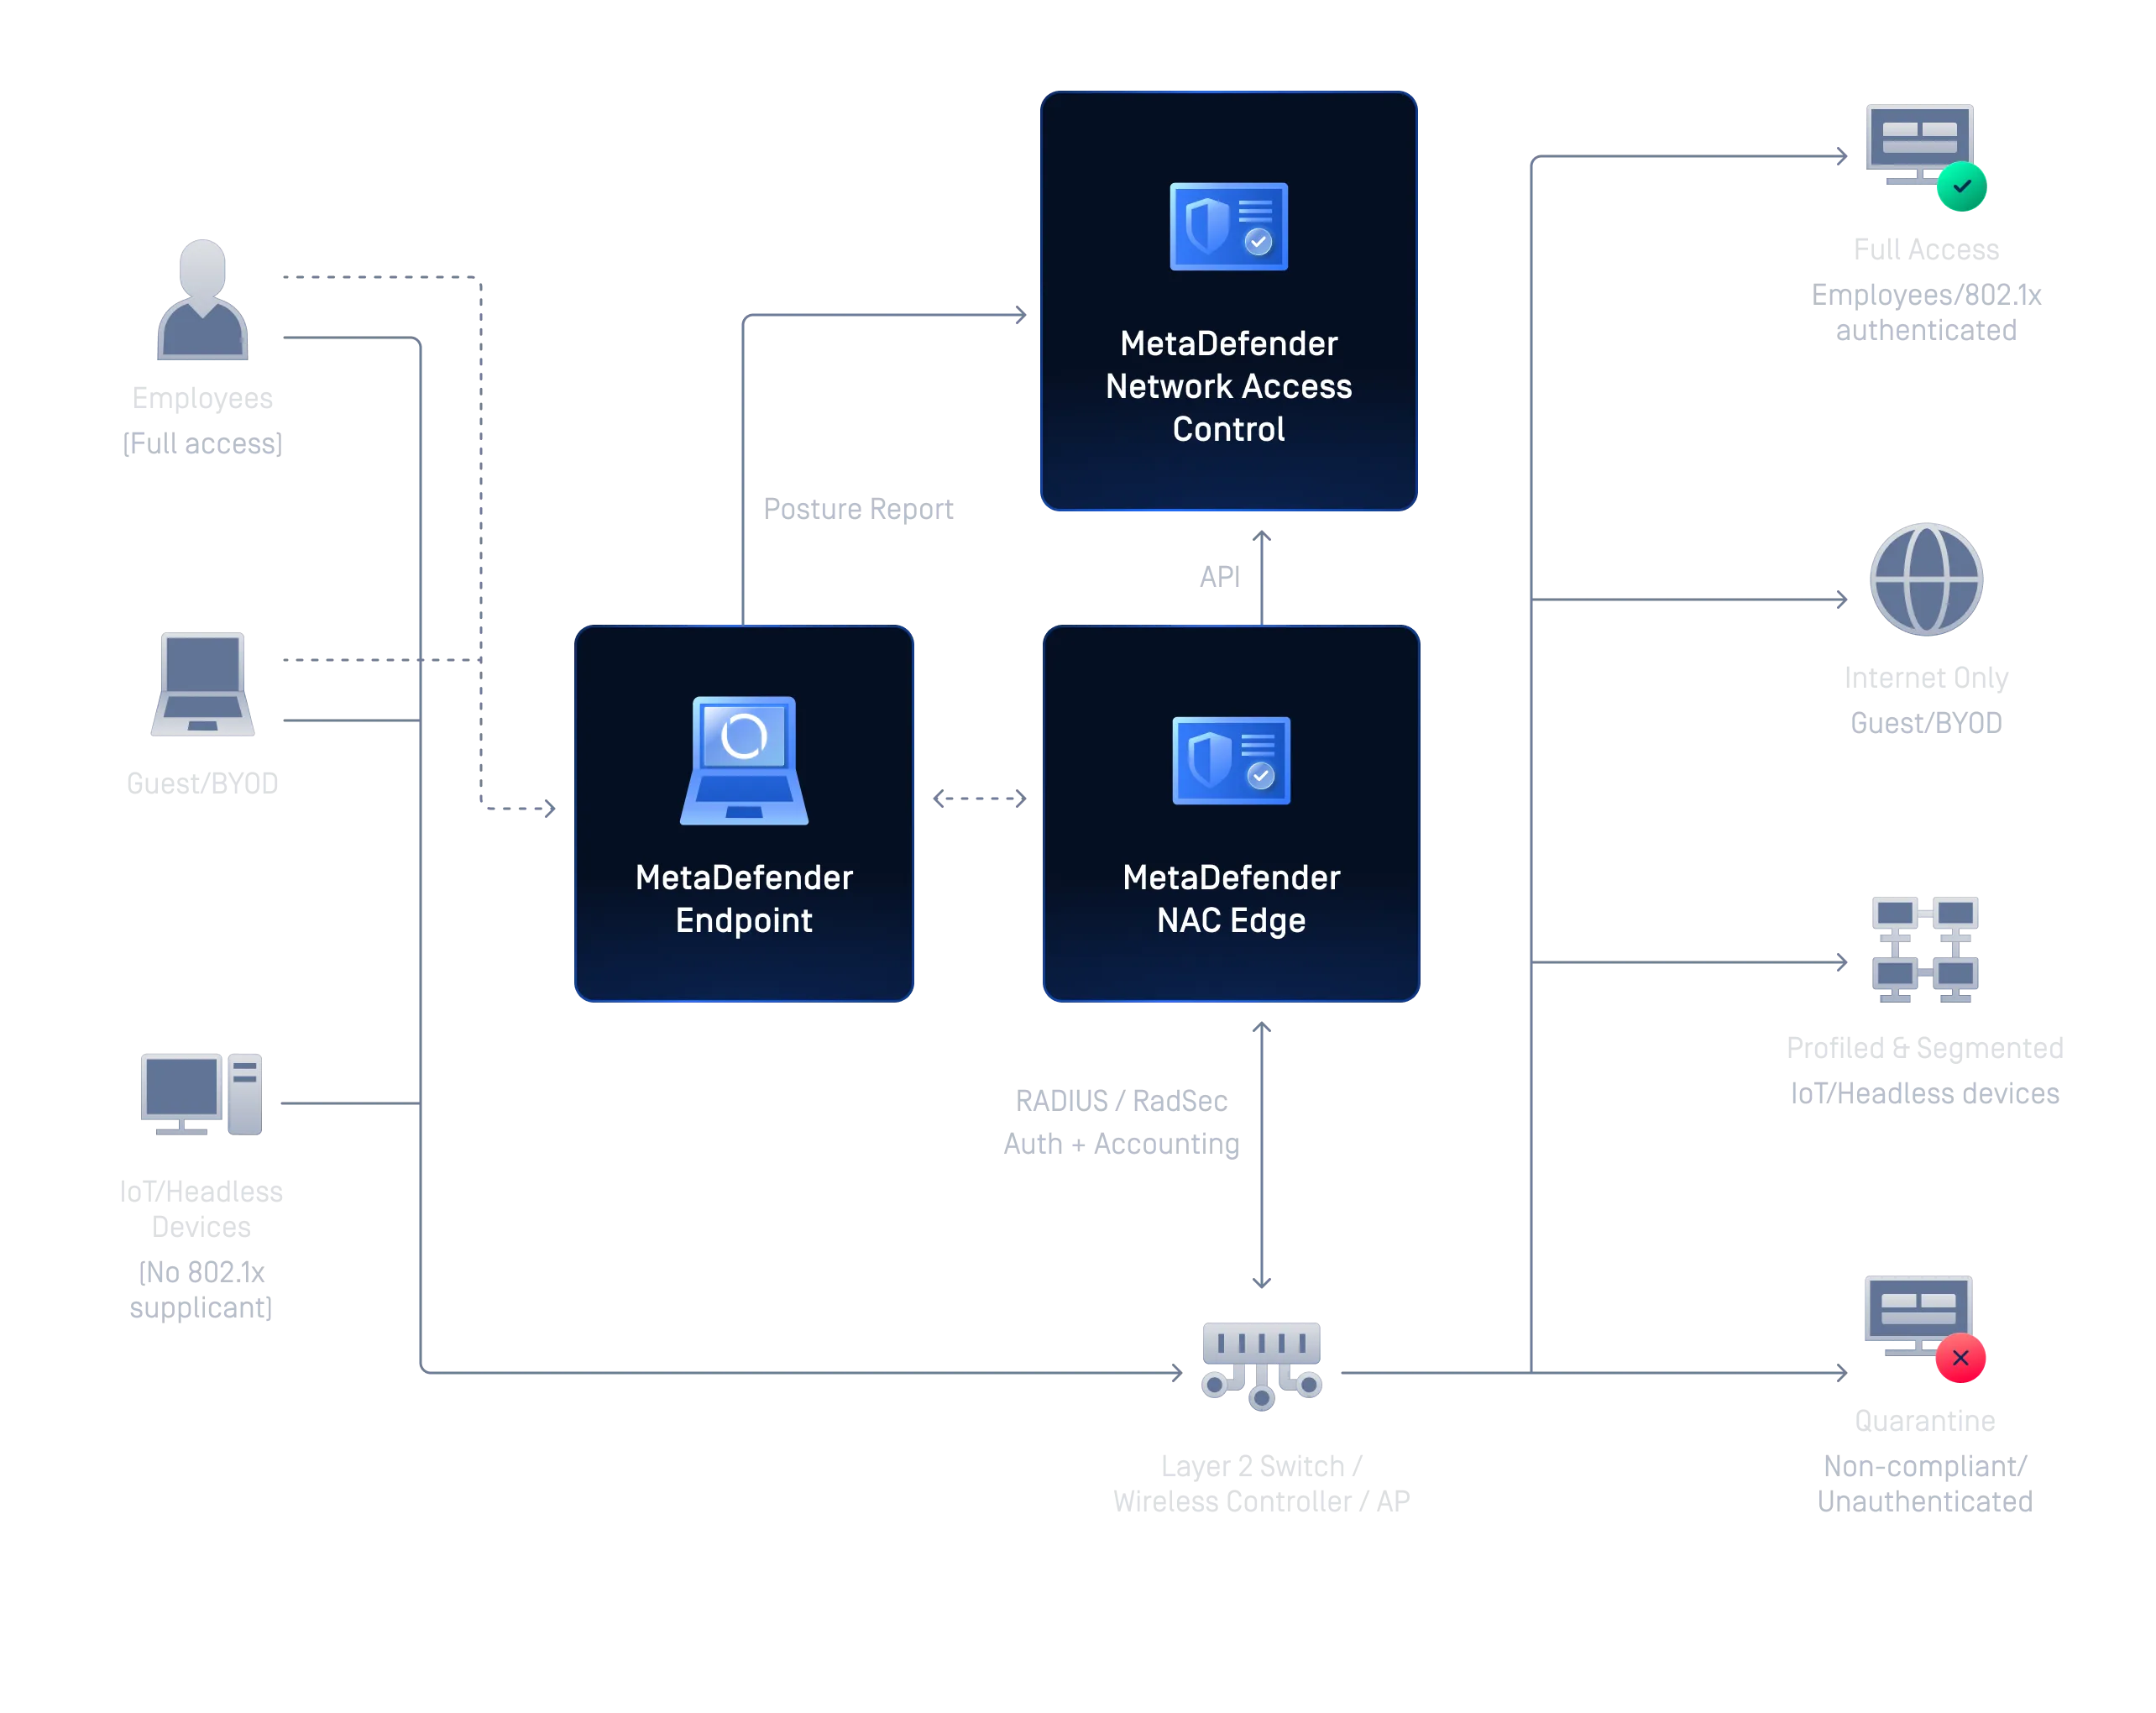
可與您現有的堆疊配合使用
無需變更您的
基礎架構,也無需替換現有且運作良好的系統,即可將現有的身分識別供應商、多因素驗證(MFA)及虛擬桌面基礎架構進行整合。
獲得
受監管行業中安全團隊的信賴
OPSWAT 全球超過 2,100 家組織信賴本解決方案,藉此保護其關鍵資料、資產及網路,免受
裝置及檔案所帶來的威脅。
- 「一旦部署了這些代理程式,我們便能迅速在遠端使用者裝置連線至我們的網路之前,驗證超過 70,000 台裝置的安全性,且完全不會影響工作效率。」Miroslav SklanskyEPAM資訊安全技術主管
- 「產品非常出色,技術支援也十分到位。我們對自身的安全狀況以及可能面臨的潛在風險,有了更安全且更清晰的了解。」Stephen Walters基礎設施經理,Genesis Investment Management
- 「由於第三方供應商每天都會存取我們的系統,因此實施一套一致且絕不例外(zero exceptions)的驗證系統,已非選擇題,而是必要之舉。OPSWAT的技術確保只有符合規範的裝置才能連線至我們的雲端資源。」資深安全工程師
Secure 橫跨每個數位邊緣的存取
根據分散式企業團隊及敏感工業環境的實際需求,量身打造您的零信任架構。
賦能Secure 的遠端工作團隊
在授予任何應用程式或網路資源的存取權限之前,請先驗證員工裝置的即時運作狀態。未能通過合規性檢查的裝置將被自動封鎖,或被重新導向至自我修復流程。
保護您的關鍵基礎設施免受不可信裝置的威脅
針對進入您的工業及關鍵基礎設施場地的每台裝置(例如承包商的筆記型電腦、自帶裝置(BYOD)及物聯網設備)進行裝置輪廓分析,並在授予存取權限之前,將其指派至適當的網路區域。對於物理隔離的場地,本解決方案完全支援本地部署。
Secure 每台裝置在加入您的網路之前
在授予網路存取權限之前,請先驗證裝置的身分、安全性狀態及合規性。未經授權或不符合合規要求的裝置將自動被封鎖、隔離,或導向自我修復流程,藉此協助防止威脅侵入網路。
法規稽核準備狀況
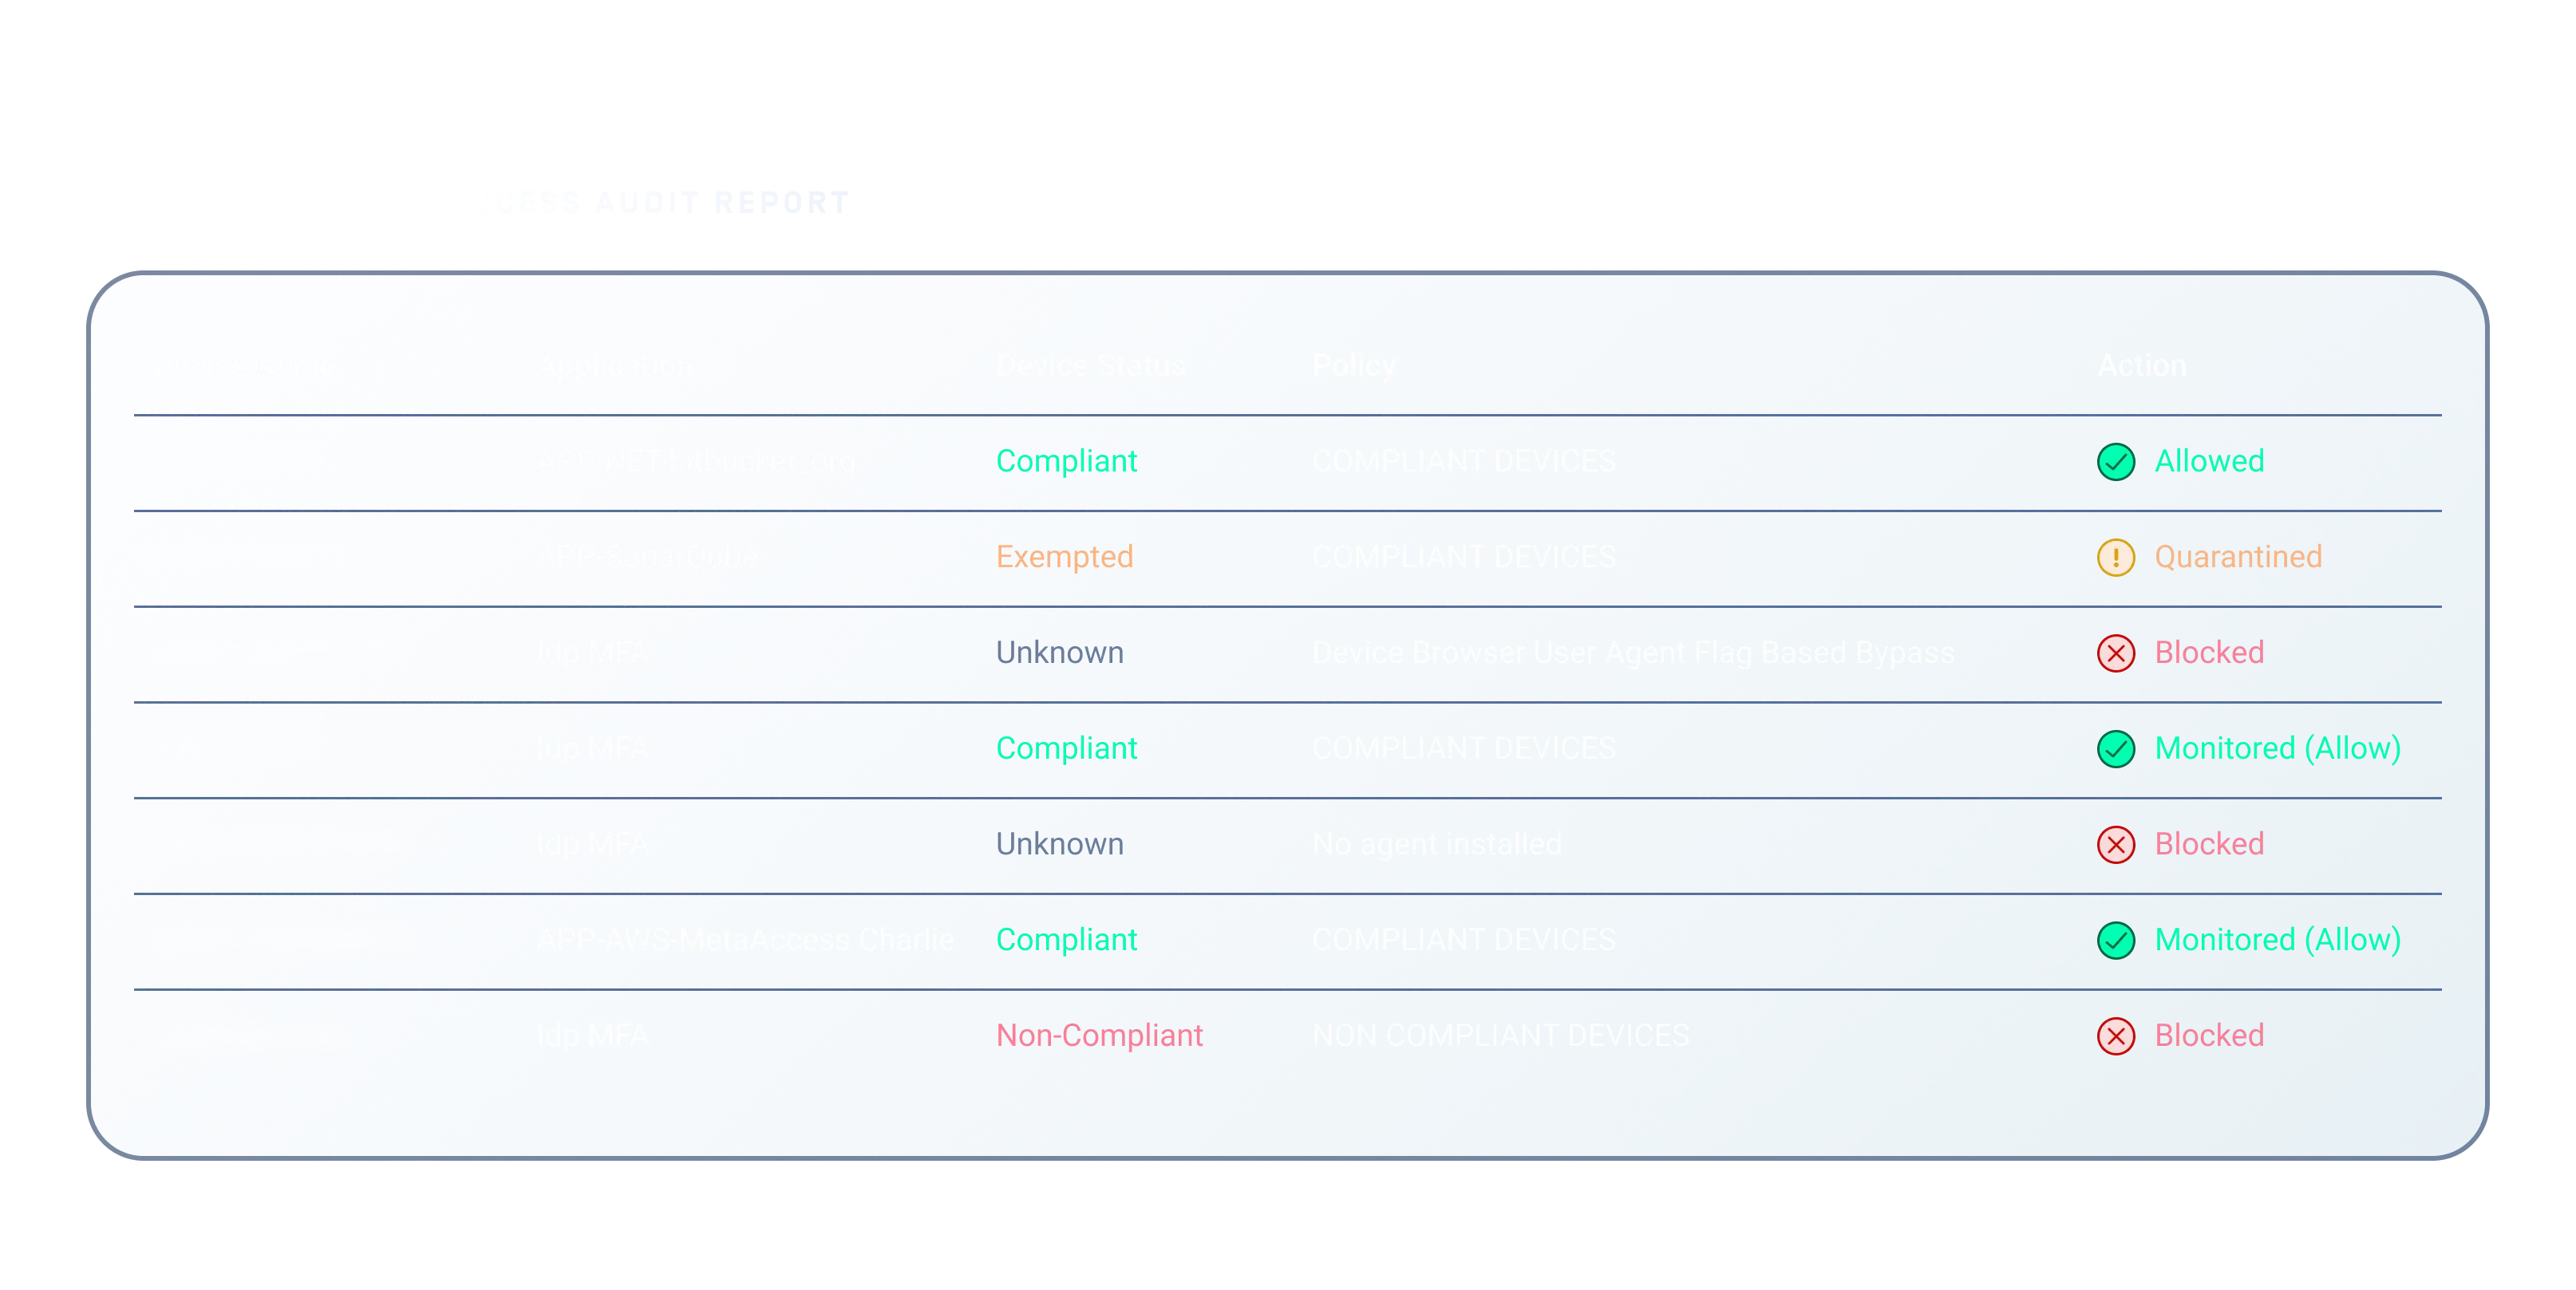
針對每項存取事件,維持詳細的稽核追蹤紀錄、安全狀態報告及政策執行紀錄,讓稽核人員能精確取得所需資訊,以驗證是否符合 PCI DSS、HIPAA、NIST 800-53、ISO 27001、FISMA、FedRAMP、FINRA、HITECH、SOX、CIS Controls、COBIT 及 SANS 等框架的合規要求。
推薦的資源
My OPSWAT Central Management 資料表

My OPSWAT Central Management 文件

透過……統一智慧製造中的設備監控My OPSWAT Central Management

從MetaDefender Kiosk到MetaDefender MFT,OPSWAT多層次解決方案如何幫助歐洲能源公司免於現代網路威脅?

My OPSWAT Central Management 如何幫助遊戲公司在雲端環境中保護專屬程式碼

EPAM 透過My OPSWAT Central Management MetaDefender Cloud確保Secure 存取與檔案安全

Ping Identity 與OPSWAT 存取安全,推出 DaVinci 與My OPSWAT Central Management

Omnissa 透過My OPSWAT Central Management強化存取 Horizon VDI 時的安全性與合規性
0 結果。請再試一次。
常見問題
SDP 系統會針對每項申請授予權限,且僅在通過身分驗證與合規性檢查後,才會授予最低權限的存取權限。與傳統 VPN 不同,傳統 VPN 一旦連線即提供廣泛的網路存取權限,而SDP 則會將使用者隔離,僅允許其存取所需的資源,從而大幅降低攻擊面與橫向移動的風險。
VPN 會在使用者登入後立即建立連線;標準的 ZTNA 則會進行基本的系統狀態檢查。OPSWAT 會在存取前進行深入的裝置合規性驗證,並在存取後持續進行檢查,因此即使在遭入侵的裝置上進行有效登入,仍會遭到阻擋。
My OPSWAT Central Management 即時偵測異常變化。根據政策設定,系統會立即隔離該連線,或引導使用者執行自動化的自助式修復步驟。一旦裝置符合政策要求,存取權限便會自動恢復,藉此減輕服務台的負擔,並確保使用者能持續高效工作。
不。您有兩種選擇:要麼將現有的傳統 VPN 替換為我們的次世代SDP 存取服務,要麼在您現有的身分識別提供者(IdP)和多因素驗證(MFA)系統上疊加額外一層防護,並繼續使用當前的解決方案。
是的,可透過代理程式與無代理程式兩種方式實現。本地網路存取控制(MetaDefender NAC )採用無代理程式模式,透過網路連線自動偵測並建立裝置輪廓;至於更深入的終端裝置與遠端檢查,則針對受管裝置及自帶裝置(BYOD)使用輕量級且易於移除的代理程式,並在存取前進行快速的合規性檢查。
