關鍵基礎設施、製造業及政府機構正面臨一項共同的挑戰:在確保更多分散式據點安全無虞的同時,既要符合更嚴格的合規要求,又要控制營運成本。
對於負責管理這些地點MetaDefender™ 部署的安全管理員而言,這項挑戰也延伸至日常營運中。諸如故障排除、軟體維護和安全監控等例行任務,可能需要切換控制台、手動協調以及親赴現場。
My OPSWAT™Central Management提供了集中式管理功能,可簡化這些日常挑戰,讓管理員能夠透過單一控制台,檢視、操作及管理分散式 IT 與 OT 環境中的部署。
若貴組織正計畫從Central Management 第7版或第8版進行升級,本文將介紹第10版所提供的五項新功能,說明這些功能如何簡化日常營運,並提供遷移資源以協助您為此次升級做好準備。
五項為擴展而打造的核心能力
My OPSWAT Central Management 提供五項功能,協助團隊以較少的手動操作來管理部署:
- 無需親臨現場的遠端支援方案套組
- 透過維護時段進行遠端應用程式升級及還原
- 涵蓋所有連網產品的集中式報告
- 支援的「OPSWAT 」工作流程中的檔案稽核軌跡
- 偵測並修復端點裝置中缺失的修補程式
這些功能結合起來,讓管理員能夠對跨站點的受支援OPSWAT 部署進行集中式安全管理,從而減少了為監控和管理運作而必須在不同產品控制台之間切換的需求。
無需親臨現場即可取得支援套件
當問題需要OPSWAT 技術支援時,系統管理員首先需要收集診斷檔案。
在分散式環境中,這可能需要前往各個據點,並手動存取每台裝置。若有多個實例受到影響,此流程不僅會增加差旅與人力成本,還會延誤故障排除作業。
透過My OPSWAT Central Management ,現在無論是Cloud 還是本地部署,皆可遠端收集支援套件。
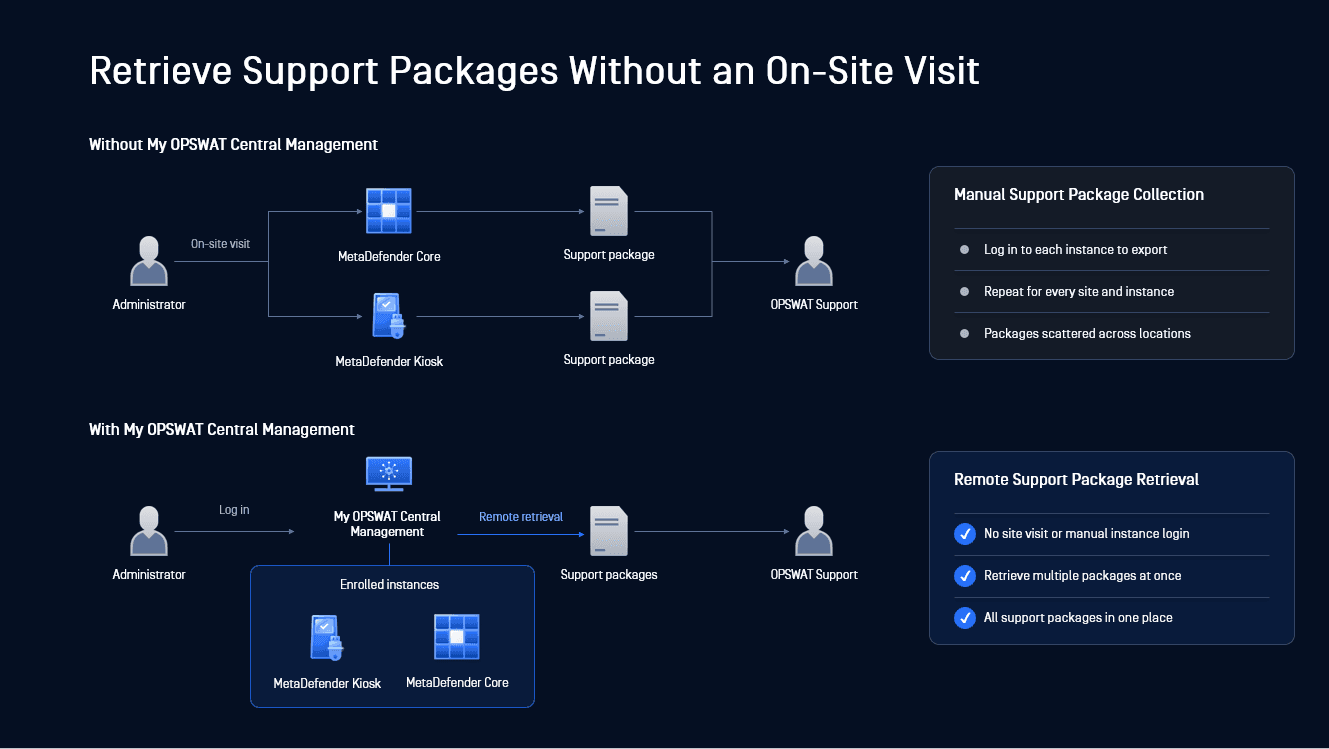
透過單一控制台,您可以:
- 擷取已連線的MetaDefender 、Core 及 MetaDefender Kiosk 實例
- 一次為一個或多個實例產生支援套件
- 在單一位置監控生成狀態並下載套件
團隊無需等待現場勘查,即可檢視診斷資料;此外,將所有匯出的封包集中存放於一處,能讓檔案在排除故障時更容易查找與檢視。
透過回滾路徑遠端升級應用程式
軟體升級不僅僅是部署最新版本這麼簡單。系統管理員需要配合營運時程安排,追蹤哪些裝置已完成更新,並為復原方案做好準備。
My OPSWAT Central Management 讓管理員能夠透過單一控制台,遠端管理連線中的各實例之軟體升級,並監控其進度。
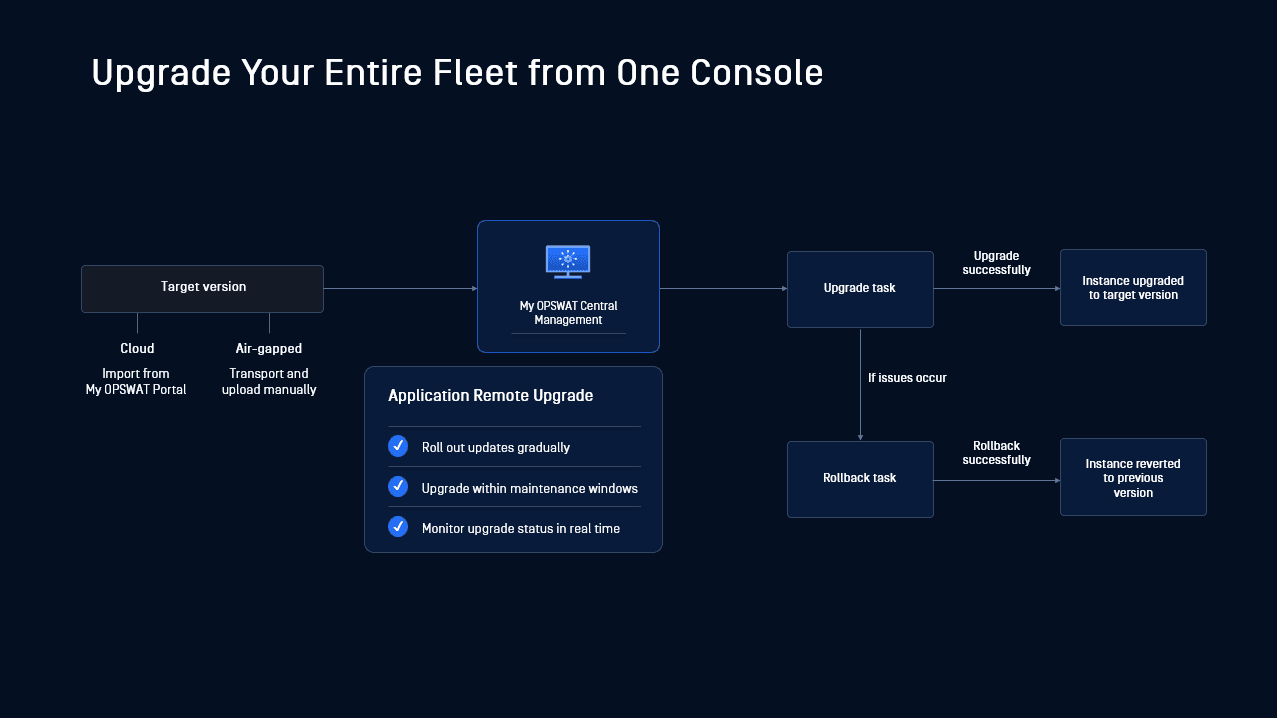
這使管理員能夠:
- 在預定的維護時段內,為選定的裝置安排升級作業
- 若更新導致問題,請將實例還原至先前版本
- 即時監控升級與回滾進度,並清楚顯示工作狀態、軟體版本及執行個體詳細資訊
這些管控措施可確保升級工作由中央統一協調,既無需逐個據點進行協調,又能讓整個流程具備清晰的可視性與治理機制。
進一步了解 MetaDefender Kiosk 更新的集中式部署 在遠端、受監管或受限制的環境中。
涵蓋整個部署範圍的集中式報告
當安全資料分散在多個產品介面時,管理員必須花費時間在各控制台之間切換,才能掌握整個環境的運作狀況。一份集中式的報告
My OPSWAT Central Management 將連網產品的安全與運作資料匯集至統一的儀表板中,讓使用者無需分別檢查各產品,即可更輕鬆地檢視各部署環境中的活動狀況。
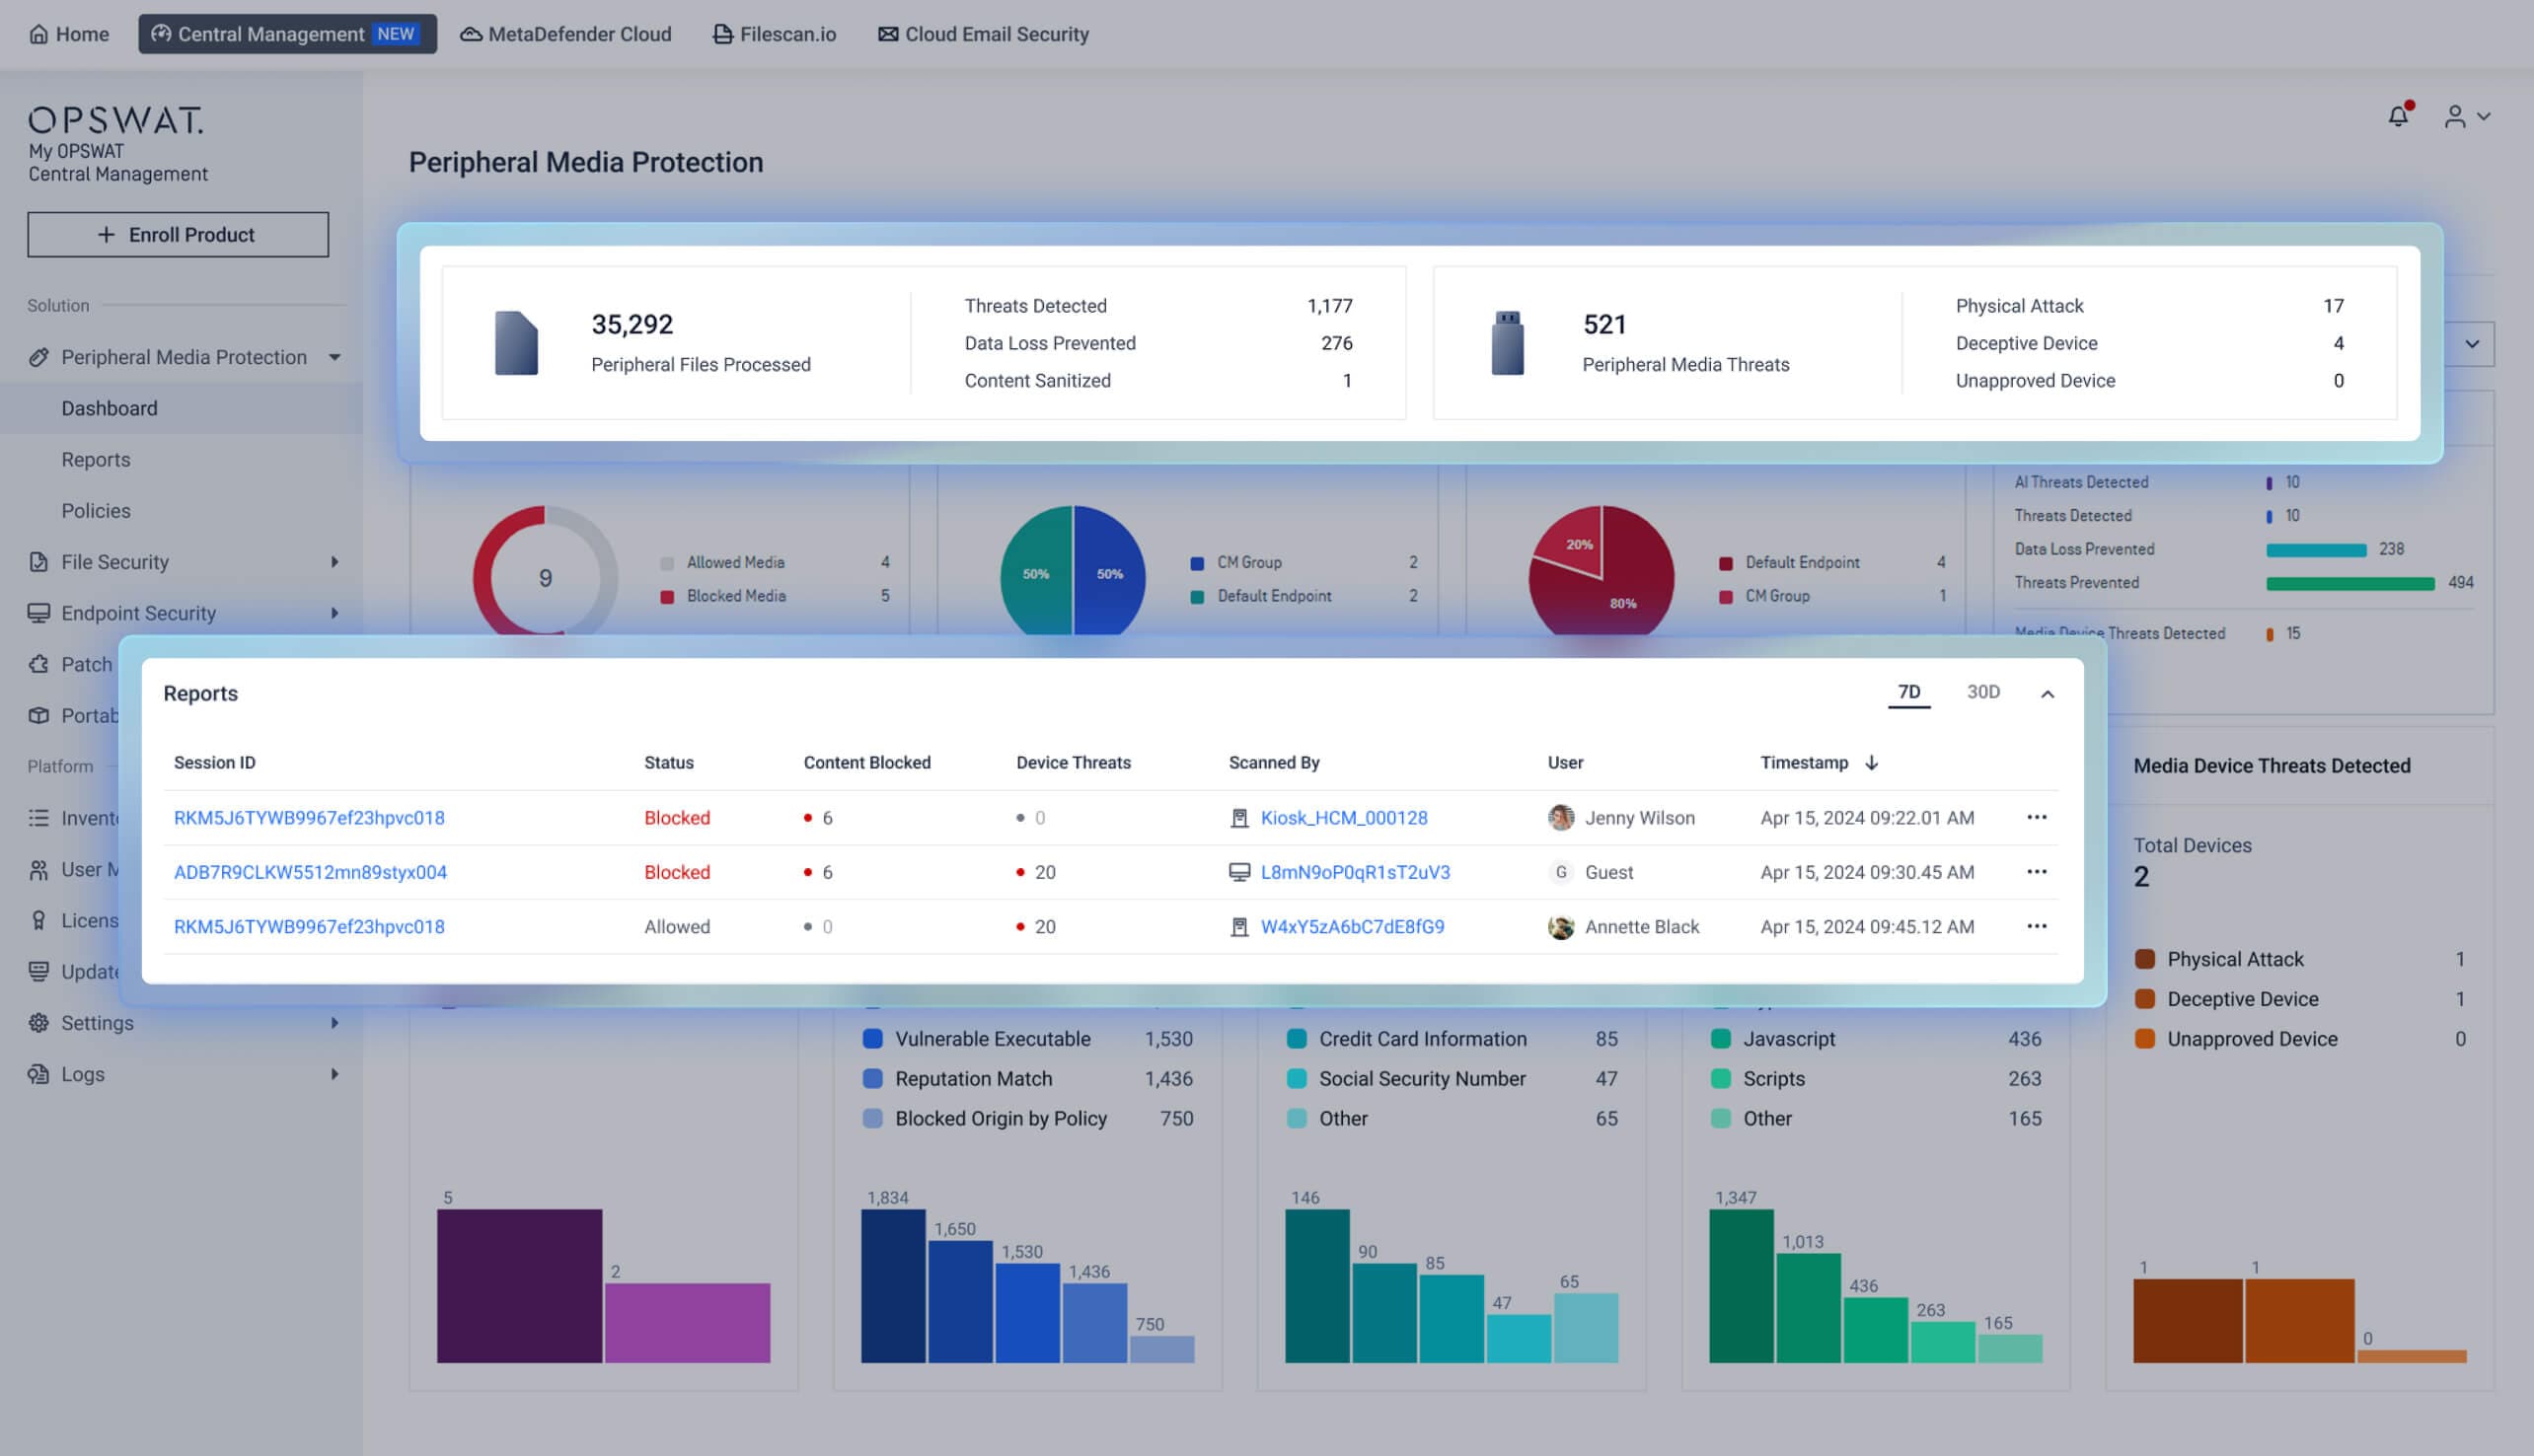
管理員可透過單一介面,監控系統運作狀況、檢視安全事件,並識別各部署環境中的潛在風險。當需要進一步調查時,他們無需在不同產品控制台之間切換,即可從全企業層級的摘要逐步深入檢視具體事件細節,例如遭阻擋的媒體連線及其詳細掃描報告。
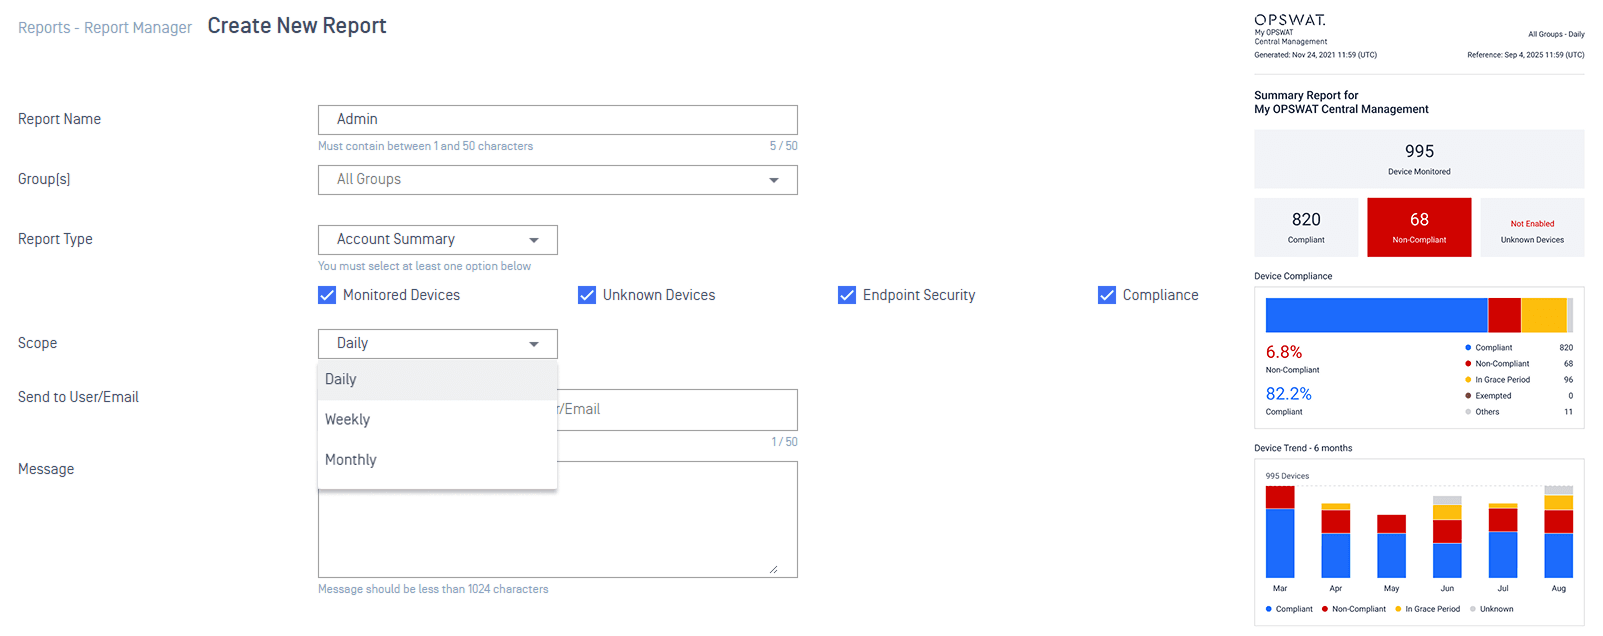
該平台亦支援排程報告功能,可減少手動收集資料的作業, 並為合規審查與稽核提供一致的安全與營運資訊。
透過檔案稽核追蹤,追蹤每個檔案的流轉歷程
當一個檔案經過多款資安產品處理時,若要查明該檔案從何處進入、哪些產品曾處理過它,以及它是否曾被修改,就必須分別查閱各相關紀錄。
檔案稽核軌跡 在My OPSWAT Central Management 中,針對受支援的OPSWAT 工作流程(例如檔案從MetaDefender Kiosk →MetaDefender Managed File Transfer →MetaDefender Core 移動),此處彙整了相關資訊。
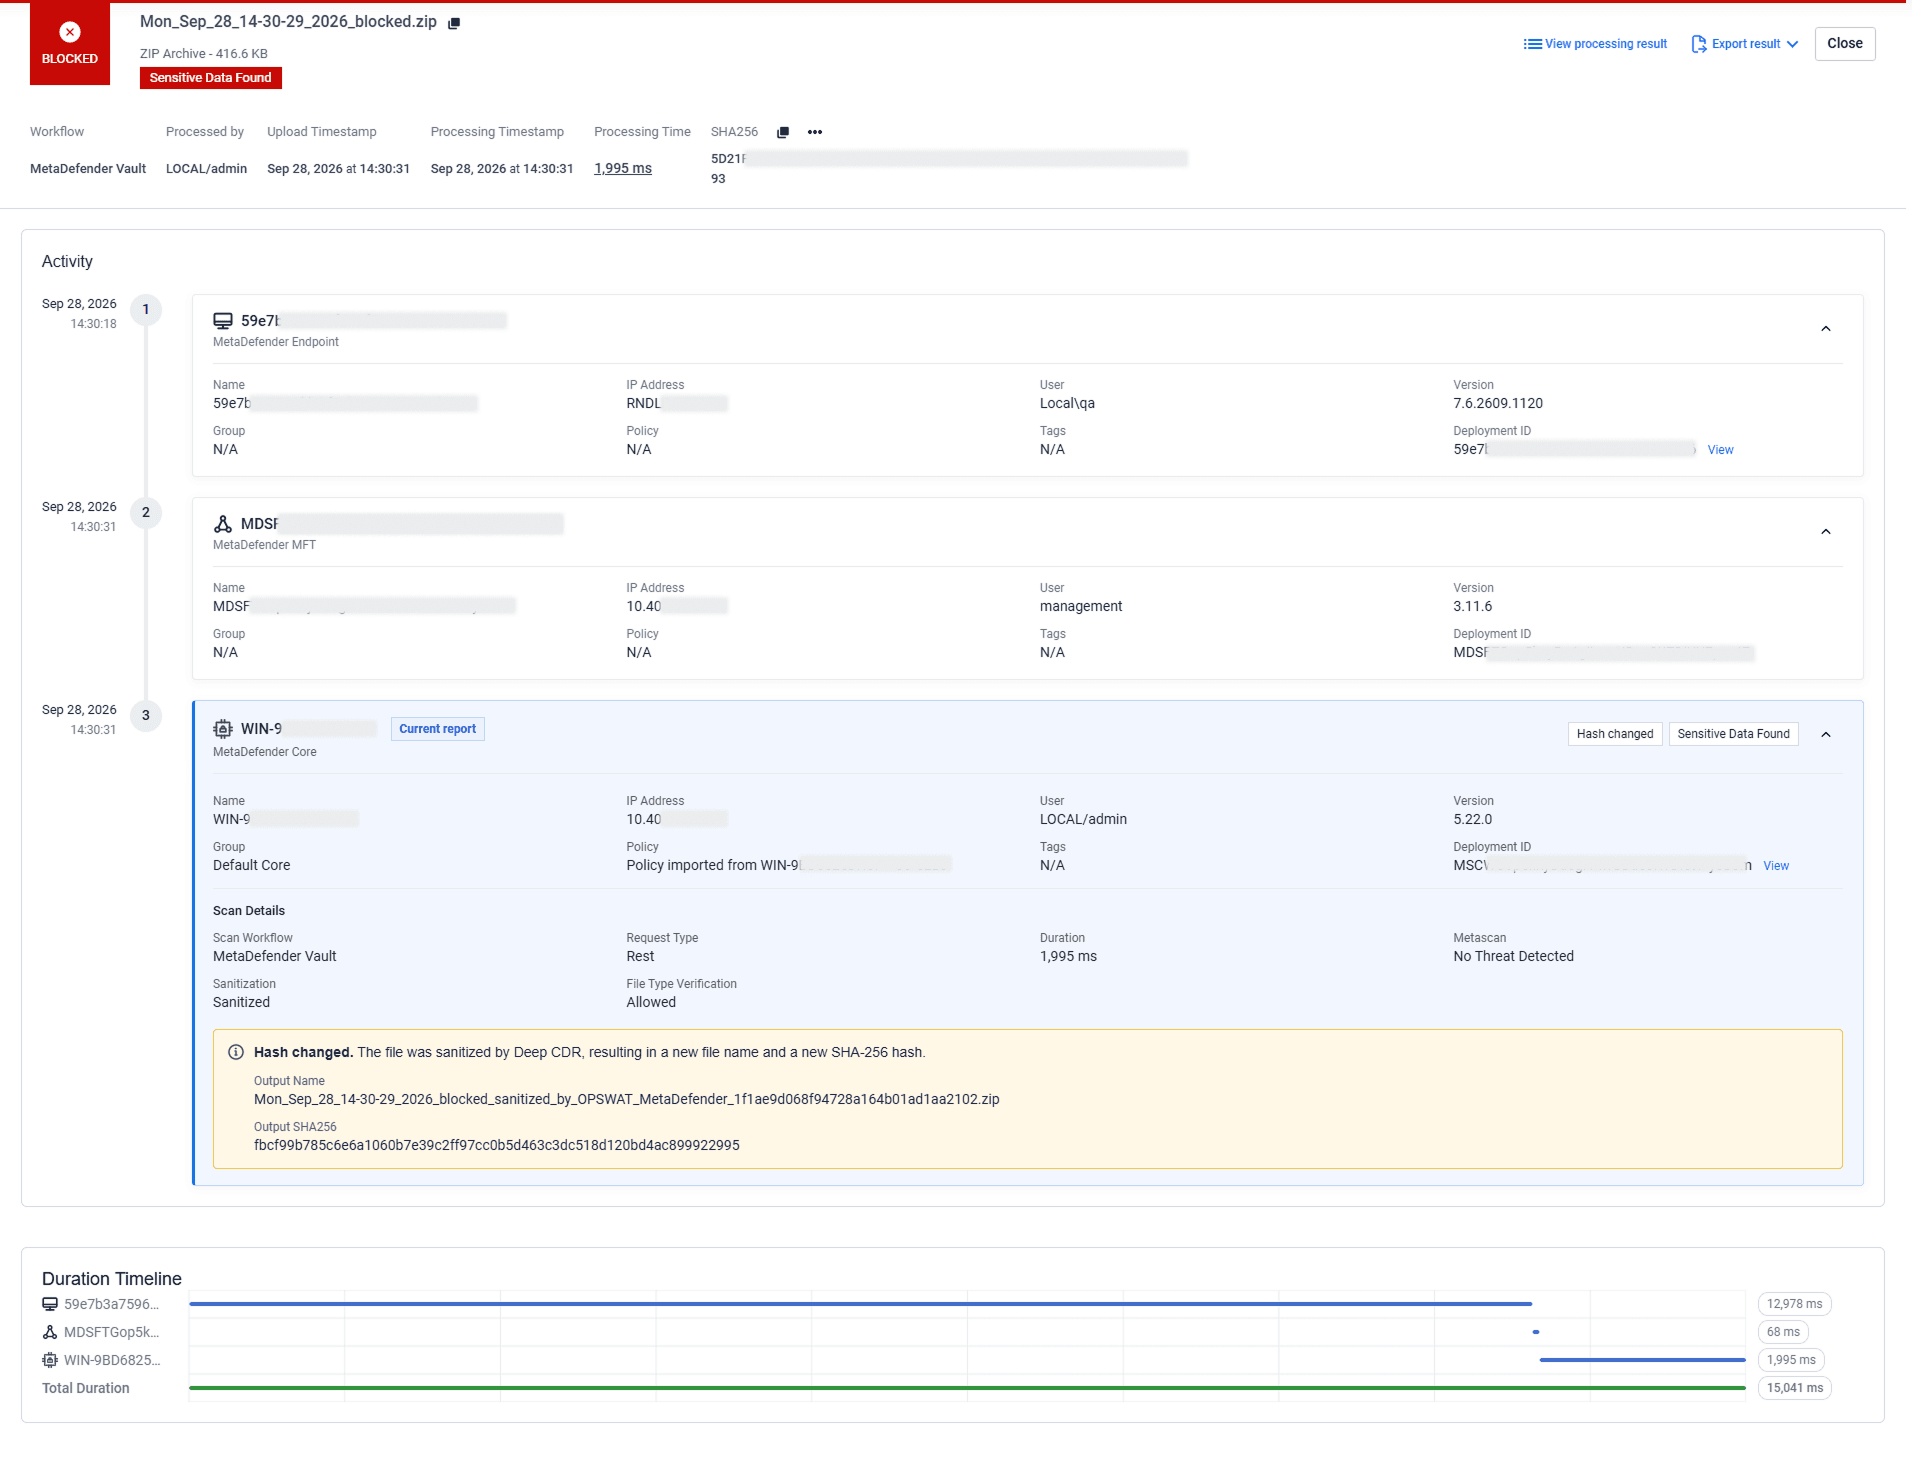
對於每個檔案,管理員可以查看該檔案是從何處進入環境的、哪些產品曾處理過該檔案以及處理順序為何、各相關階段的掃描結果,以及該檔案在處理過程中是否曾發生變更。
團隊無需再從不同產品中拼湊記錄,而是可以在單一視圖中,依時間順序追蹤檔案的流轉歷程。這使得調查檔案活動,以及了解檔案在部署過程中的流轉路徑變得更加容易。
識別並修復缺失的修補程式
未安裝修補程式的系統可能仍會面臨已知威脅的風險。資安團隊需要了解哪些終端裝置尚未安裝更新、漏洞的嚴重程度為何,以及應優先處理哪些修補程式。
Patch Management 解決方案會監控端點裝置,以確認是否遺漏了作業系統及第三方應用程式的更新。對於 Dell 和 Lenovo 的 Windows 裝置,監控範圍還包含驅動程式、韌體及 BIOS 更新。
管理員可透過單一介面檢視修補程式的嚴重性、受影響的裝置、合規狀態以及部署準備狀況。
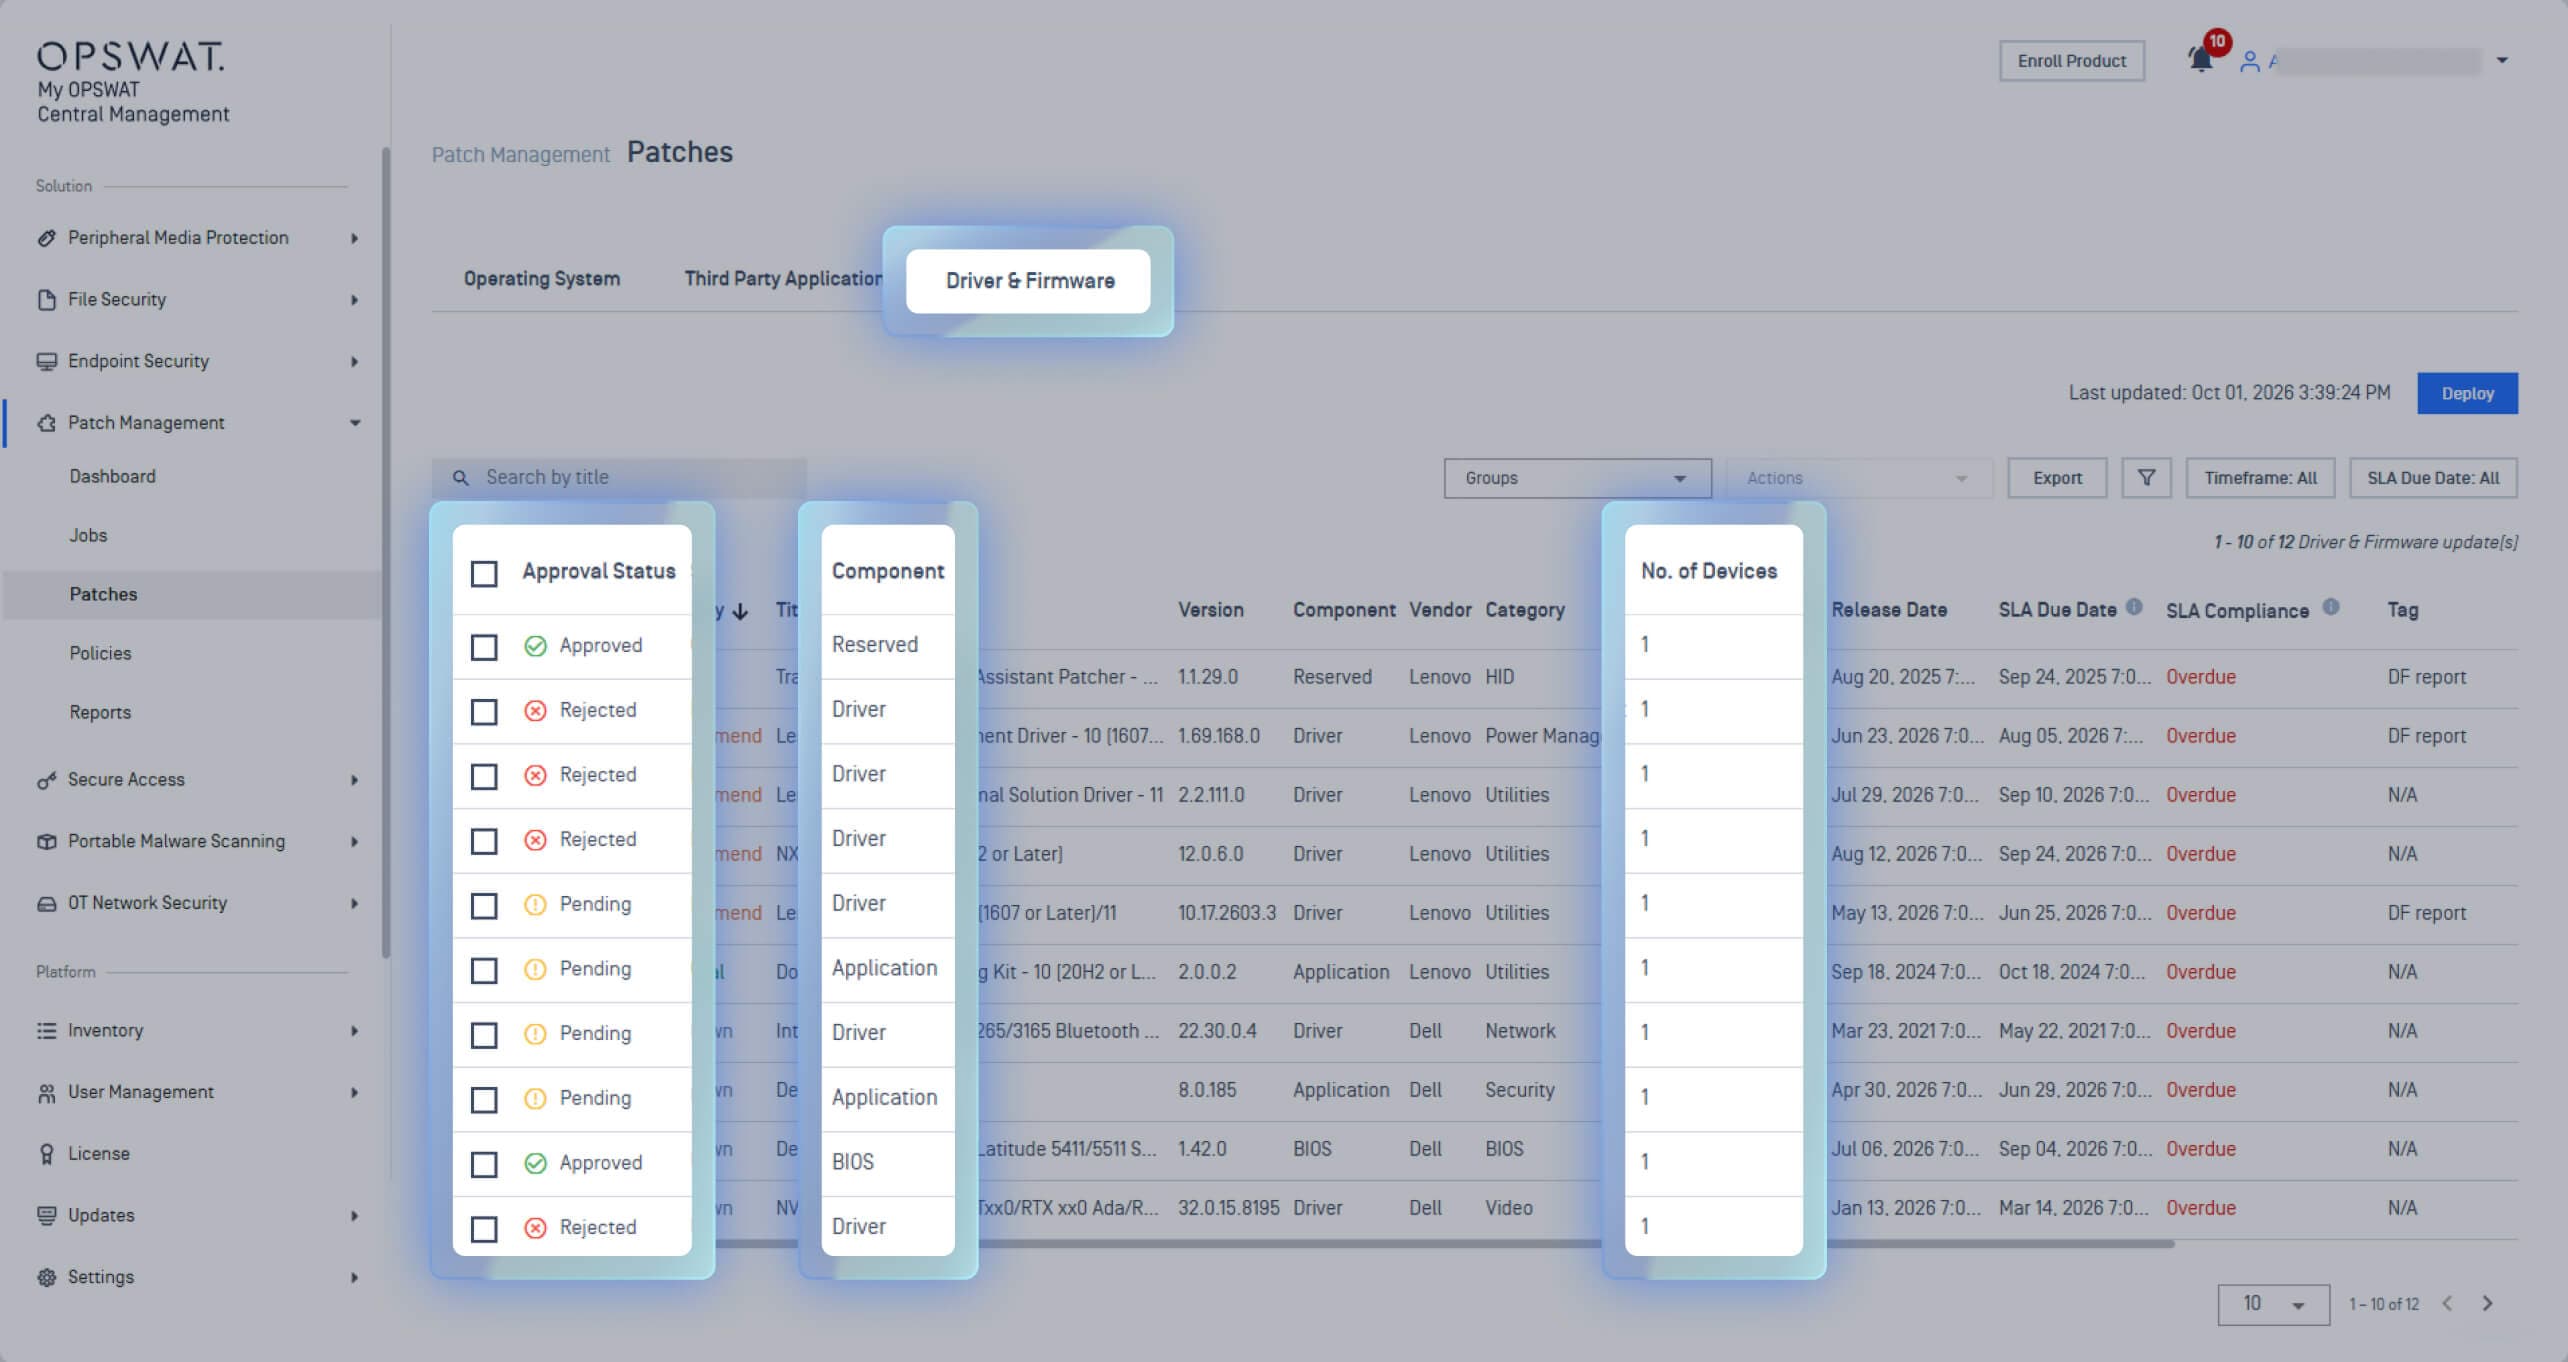
一旦確認了缺失的修補程式,團隊即可選擇如何部署這些修補程式:
- 當需要進行修復時,按需部署已核准的更新
- 透過基於政策的排程進行排程部署
- 用於在選定的裝置群組中分階段部署的部署環
- 對於隔離環境,系統管理員可以實施離線修補程式:將修補程式上傳至本機儲存庫,並透過快取節點進行分發
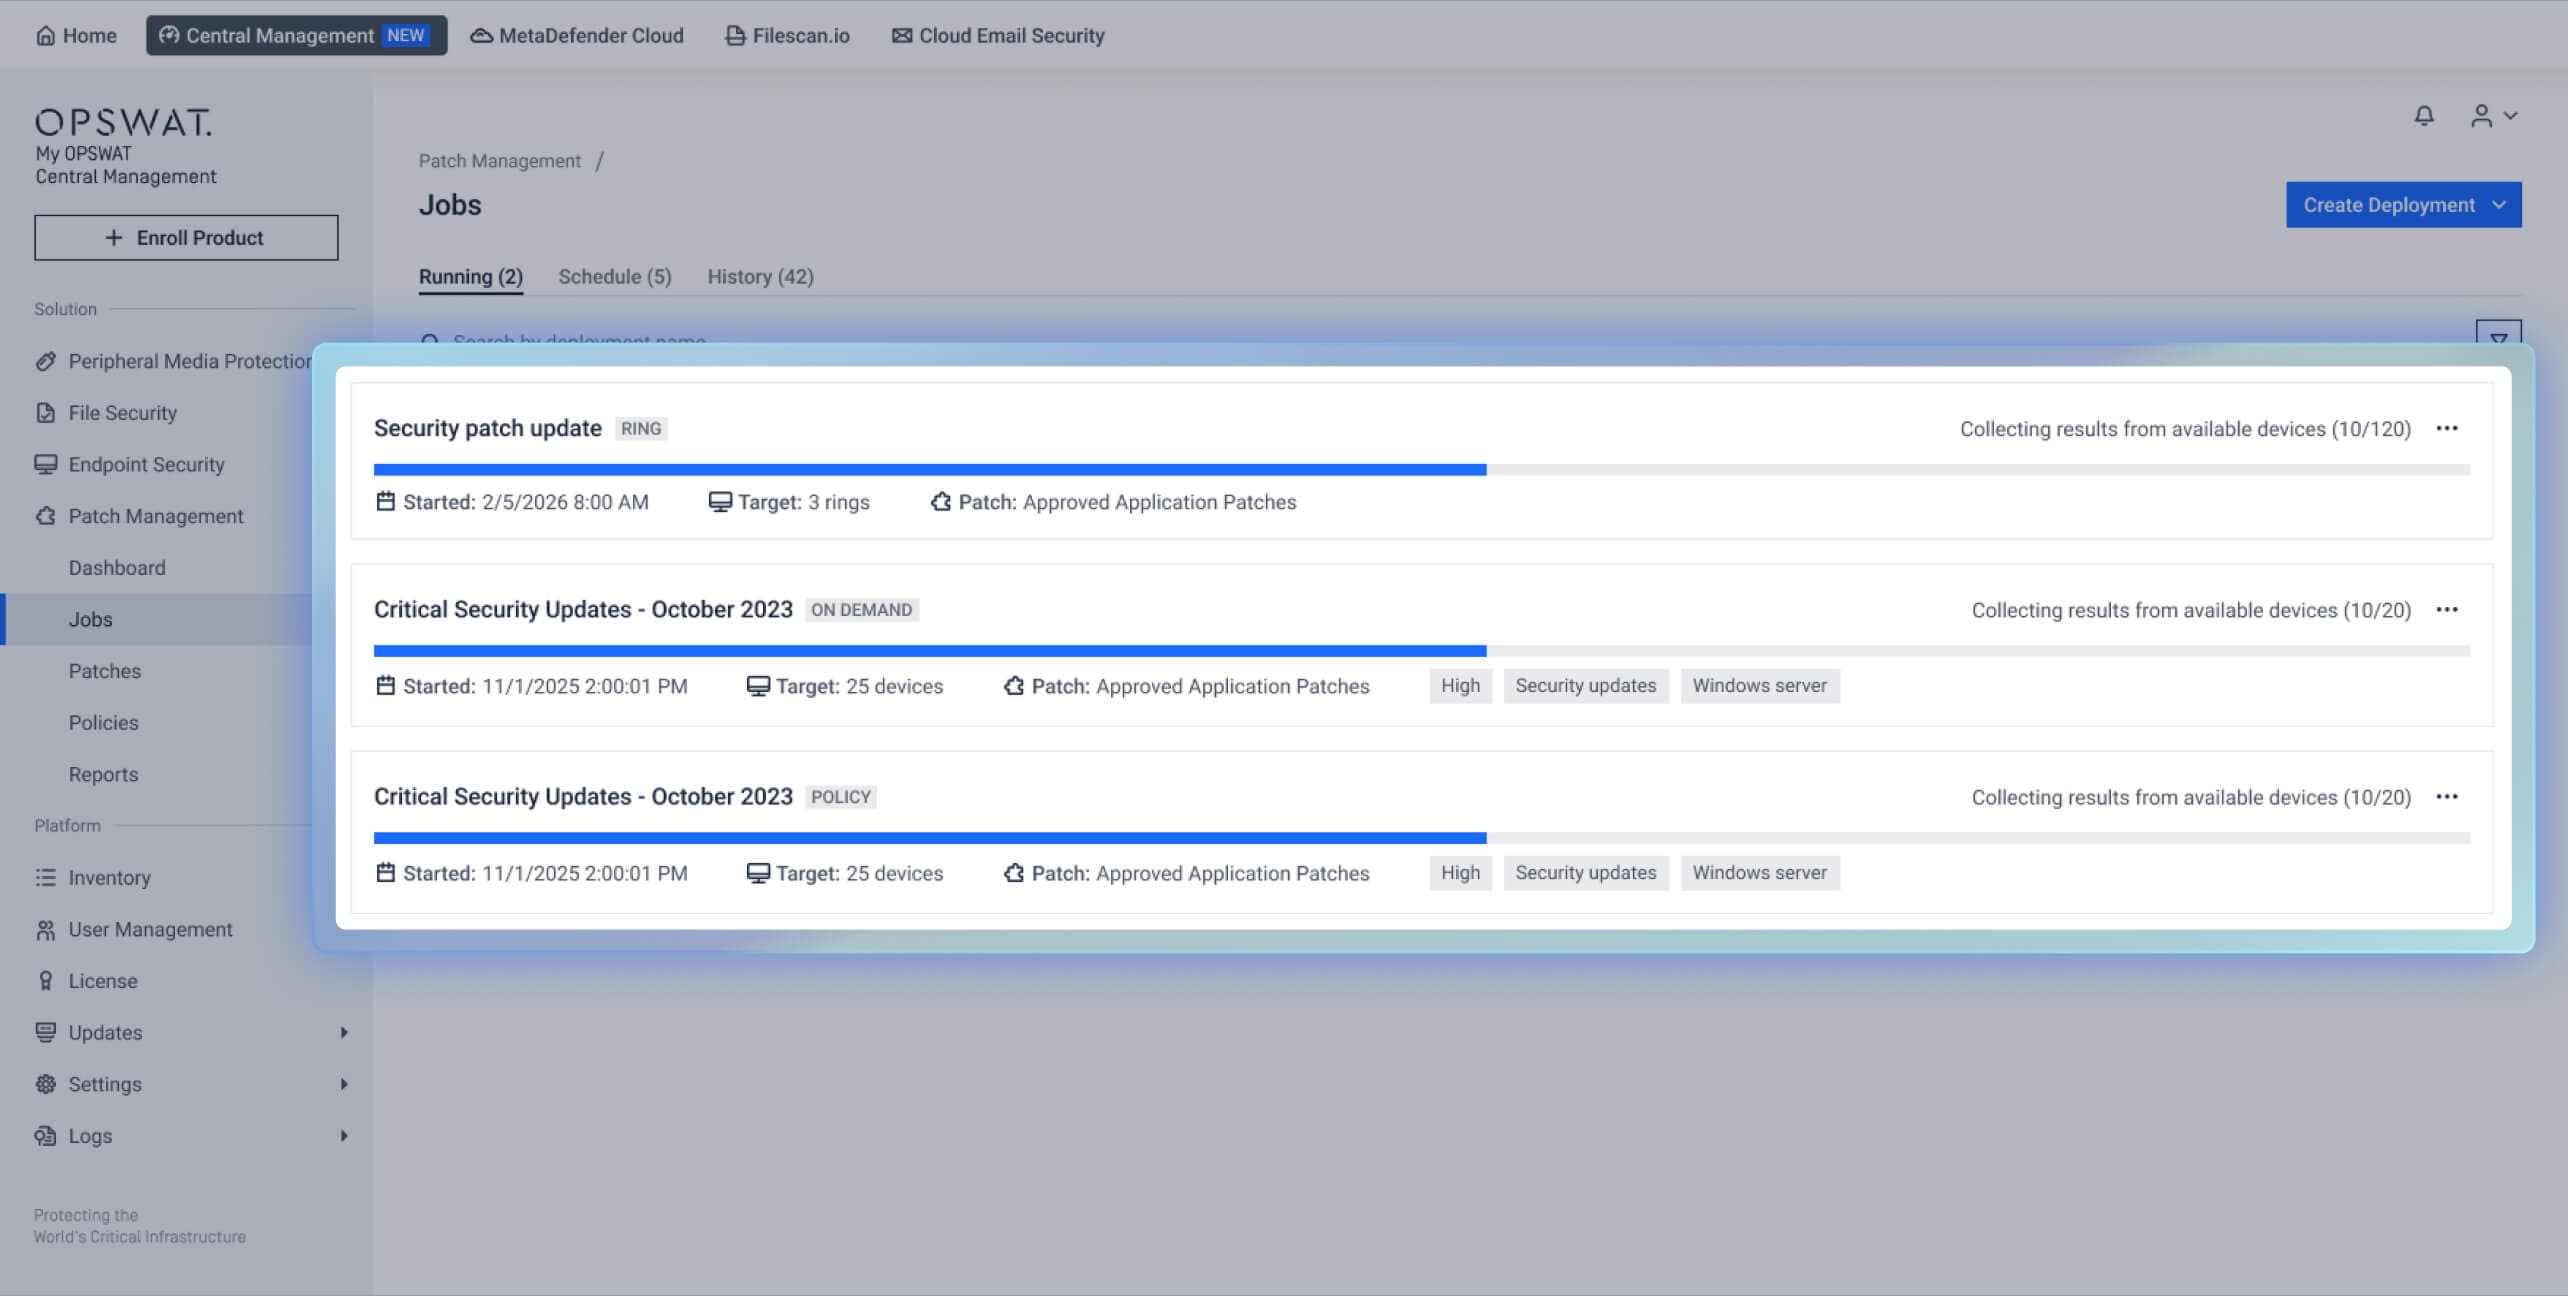
這為團隊提供了一個端到端的作業流程,用以找出缺失的修補程式、為更新設定優先順序,並在受管終端裝置(包括受限環境)上部署修復措施。
重新設計的介面,讓安全性管理更輕鬆
全新的My OPSWAT Central Management 推出了重新設計的使用者介面,相較於先前版本,讓安全解決方案的管理更加簡便且直覺。
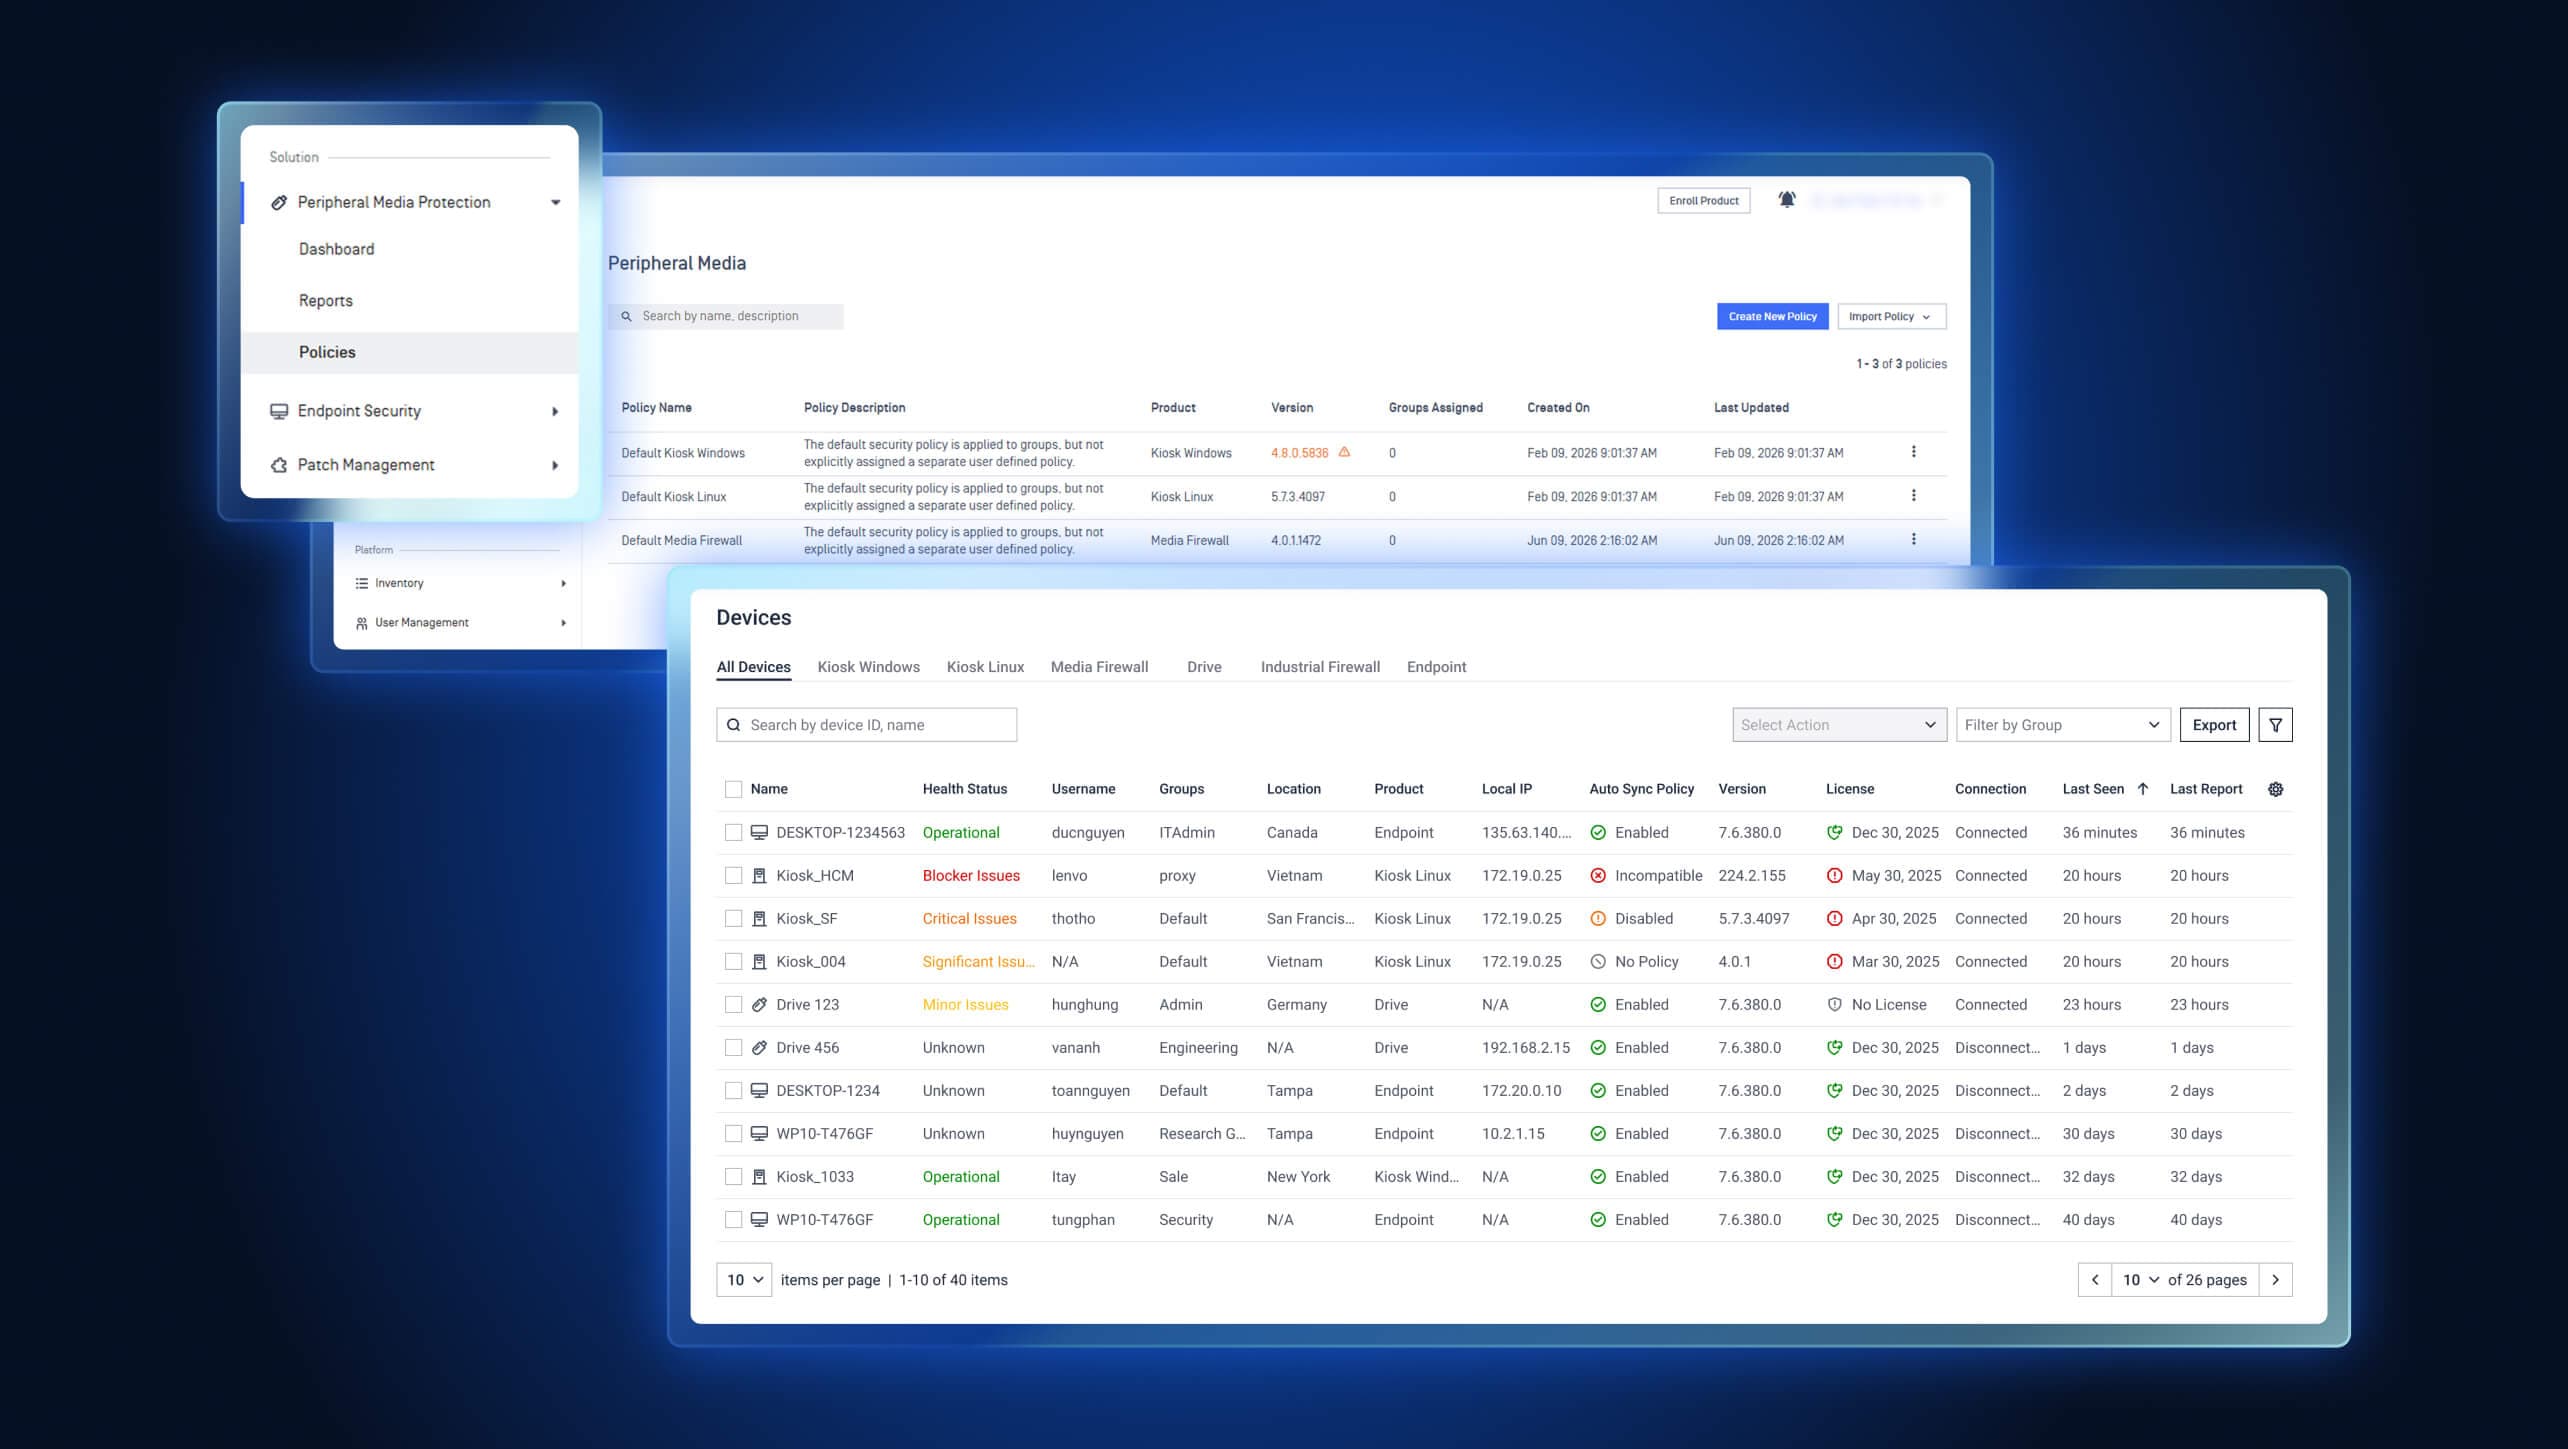
透過重新設計的主控台,管理員可以:
- 可依資安解決方案進行瀏覽,相關儀表板與控制項會依「周邊Media 防護」、「Endpoint 資安」及其他解決方案進行分組。
- 透過單一清單管理裝置與服務,並提供運作狀態、軟體版本、標籤、篩選條件及匯出選項。
- 自訂儀表板,以聚焦於相關的安全與營運指標。
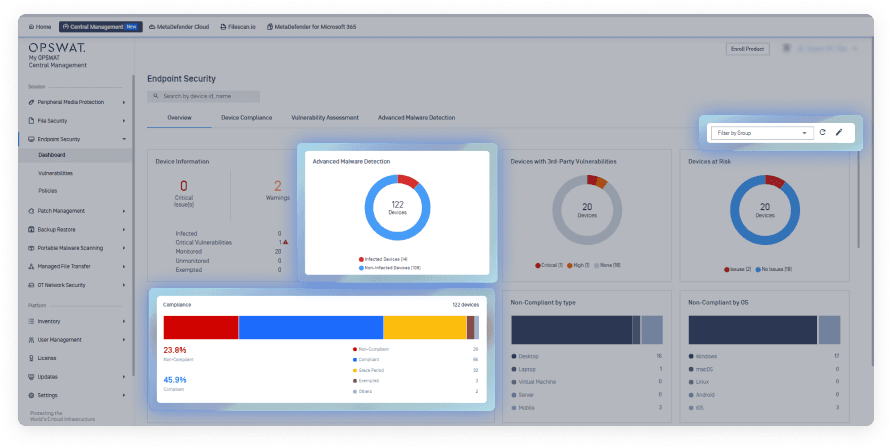
憑藉強化後的導覽功能與介面,管理員能更輕鬆地找到所需資訊、更省力地在各項任務間切換,並透過更簡化的操作體驗來管理其安全環境。
準備好透過My OPSWAT Central Management 整合您的資安營運了嗎?
My OPSWAT Central Management 本解決方案旨在成為OPSWAT 解決方案的「單一管理介面」,協助團隊簡化資安運作、降低成本,並在分散式的 IT 與 OT 環境中強化合規性。
對於仍在使用Central Management 第7版或第8版的組織而言,2027年1月31日的「產品生命週期結束」日期,使得遷移規劃成為當務之急。
請利用以下資源來規劃遷移作業:
與OPSWAT 的專家聊天,或瀏覽 My OPSWAT Central Management 解決方案頁面 以了解更多資訊。
