2021 年,Lazarus 集團利用遭植入惡意代碼的 Visual Studio專案鎖定資安研究人員。2024 年,他們利用拼寫劫持手法在 PyPI 上植入惡意套件。而在至少自 2025 年 3 月起持續進行的一場攻擊行動中,該集團轉而採用偽裝成 Edge Group、坎普爾印度理工學院(IIT Kanpur)及空中巴士(Airbus)的魚叉式網路釣魚誘餌,鎖定航太與國防機構。
傳送封裝方式雖有變化,但底層策略卻未改變。該組織的 Comebacker 後門在每次迭代中,都依賴同一個入侵入口:使用者開啟並信任的檔案。ENKI近期的一份分析報告詳述了此最新 Comebacker 變種,並揭示了其具有重要意義的技術演進。
該植入程式現已改用自訂的 XOR/位元交換演算法,取代了早期版本中使用的 RC4 或 HC256 加密演算法。載入階段已改為採用 ChaCha20 加密。此外,指揮與控制通訊流量首次採用 AES-128-CBC 進行加密,捨棄了早期變種中易於攔截的明文通訊方式。
這些變更的每項設計目的皆在於規避基於簽名的偵測,而若惡意文件從一開始就無法傳遞至使用者手中,這些變更便毫無意義。對於處理機密計畫、受《國際武器貿易條例》(ITAR)管制之資料,或關鍵任務型營運技術(OT)系統的組織而言,僅需一台工作站遭入侵,便可能引發連鎖反應,演變為供應鏈安全事件。
本文探討 Comebacker 病毒的感染鏈運作機制、傳統防禦措施為何難以對抗其威脅,以及如何透過在電子郵件閘道、可移除媒體邊界及所有中間入口點實施「預防優先」的檔案安全策略,無論載荷如何被混淆,皆能有效消除此威脅。
檔案型攻擊如何繞過邊界防禦
像「拉撒路集團」(Lazarus Group)這樣的國家級行為者會利用電子郵件和可移除儲存媒體,因為航太與國防機構通常依賴這些管道在網路間傳輸檔案。讓「Comebacker」難以被偵測的關鍵,在於傳送成功後的後續動作。初始文件看似合法,但一旦開啟,便會觸發一套旨在隱匿自身的多階段執行鏈。
「Comebacker」式活動的主要切入點
偽裝成供應商合約、專案更新或發票的惡意附件。ENKI 偵測到四份 .docx 誘餌文件,這些文件冒充 Edge Group、坎普爾印度理工學院(IIT Kanpur)及空中巴士(Airbus),涉及一項至少自 2025 年 3 月起便持續進行的攻擊活動。
在執行軟體更新或維護週期等例行作業時,將受感染的USB 或可攜式硬碟帶入工程或製造網路中。
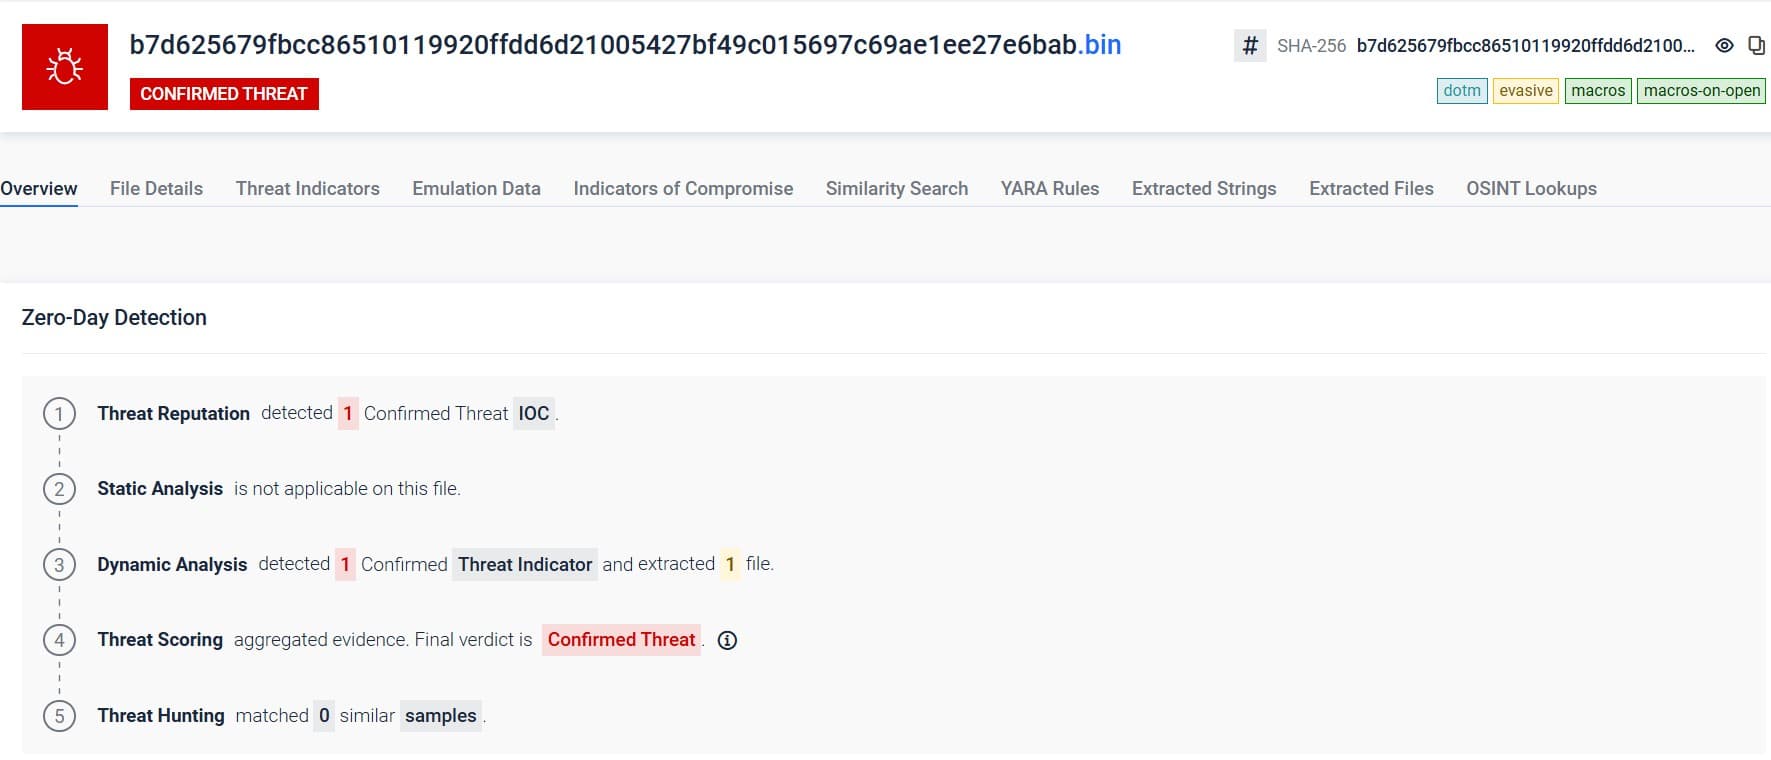
一個 VBA 巨集利用自訂的 XOR/位元交換演算法,對一個載入程式及其附帶的逼真誘餌文件進行解密。該載入程式透過 ChaCha20 演算法,依序執行多個加密階段。最終的後門完全在記憶體中運行,不會在磁碟上留下任何端點工具可偵測的痕跡。
當後門向後端發送報告時,所有指揮與控制流量皆已透過 AES-128-CBC 加密,使其與正常的 HTTPS 活動混為一談。傳統的邊界防護工具只會偵測到使用者開啟文件並產生加密的網路流量,而這整個過程並不會觸發任何警報。
Lazarus 集團正在運行具有不同加密實現的平行變體,一條鏈使用 ChaCha20,另一條鏈則使用 HC256,但兩者的後門功能完全相同。針對其中一種變體編寫的偵測簽名,將無法偵測到另一種變體。這正是僅依賴偵測技術的核心問題。攻擊者正刻意設計其有效載荷以規避偵測。
在惡意軟體執行前予以攔截
那麼,面對專門設計用來規避偵測的威脅,該如何應對?一個選項是增加更多偵測層級、更多引擎、更多簽名檔,以及更多行為規則。這固然有幫助,但攻擊者早已開始設計惡意軟體來規避這種模式。另一個選項則是著手移除使檔案具有危險性的要素。這正是OPSWAT技術背後的運作邏輯。
每個進入系統環境的檔案,無論是透過電子郵件或可移除儲存裝置傳入,都會首先經過Metascan™Multiscanning處理。該系統會將檔案並行送入 30 多個反惡意軟體引擎進行檢測,結合基於簽名的偵測、啟發式分析及機器學習技術。假設單一引擎可能漏檢某個新型的 Comebacker 變種,但 30 多個引擎同時漏檢該變種的機率則會大幅降低。
然而,無論偵測範圍多麼廣泛,仍取決於能否識別出惡意內容。Deep CDR™ 技術並不會試圖識別有效載荷,而是消除導致有效載荷執行的條件。這層防護機制會從檔案中移除諸如巨集、腳本、嵌入式可執行檔及隱藏物件等活躍元件,隨後重建一份乾淨且可用的文件版本。此流程適用於 200 多種檔案類型,並能在數毫秒內完成。
在「Comebacker」式攻擊中運用 Deep CDR™ 技術
在 Deep CDR™ 技術問世之前 | 採用 Deep CDR™ 技術 |
|---|---|
VBA 巨集會觸發載入器鏈 | 已移除巨集 |
嵌入式可執行檔釋放多階段有效載荷 | 已移除可執行檔 |
誘餌文件內容(文字、格式、圖片) | 已移除可執行檔 |
借助這項技術,危險元素被清除,而可用的內容則得以保留。載入程式、加密階段以及記憶體中的後門都無法執行。然而,並非所有檔案都能被淨化。可執行檔、安裝程式以及某些受監管的文件必須保持完整,特別是在航太、國防及關鍵基礎設施環境中。對於這類檔案,則需要採用另一種檢查方式。
偵測無法清除的隱蔽型檔案式威脅
對於必須完整通過的檔案MetaDefender Adaptive Sandbox 透過基於模擬的威脅偵測技術Sandbox 行為分析。它不依賴簽名或靜態檢查,而是觀察檔案在執行過程中的行為,以揭露隱藏的惡意活動。
ENKI 的分析顯示,Lazarus 集團在其惡意軟體中內建了環境感知能力,採用延遲啟動與規避技術,旨在偵測並繞過虛擬機器。與其啟動完整的虛擬機器, Adaptive Sandbox 則在指令層級模擬執行過程,使分析過程得以進行,同時不會留下惡意軟體可偵測到的痕跡。
基於虛擬機器與基於模擬的沙箱技術
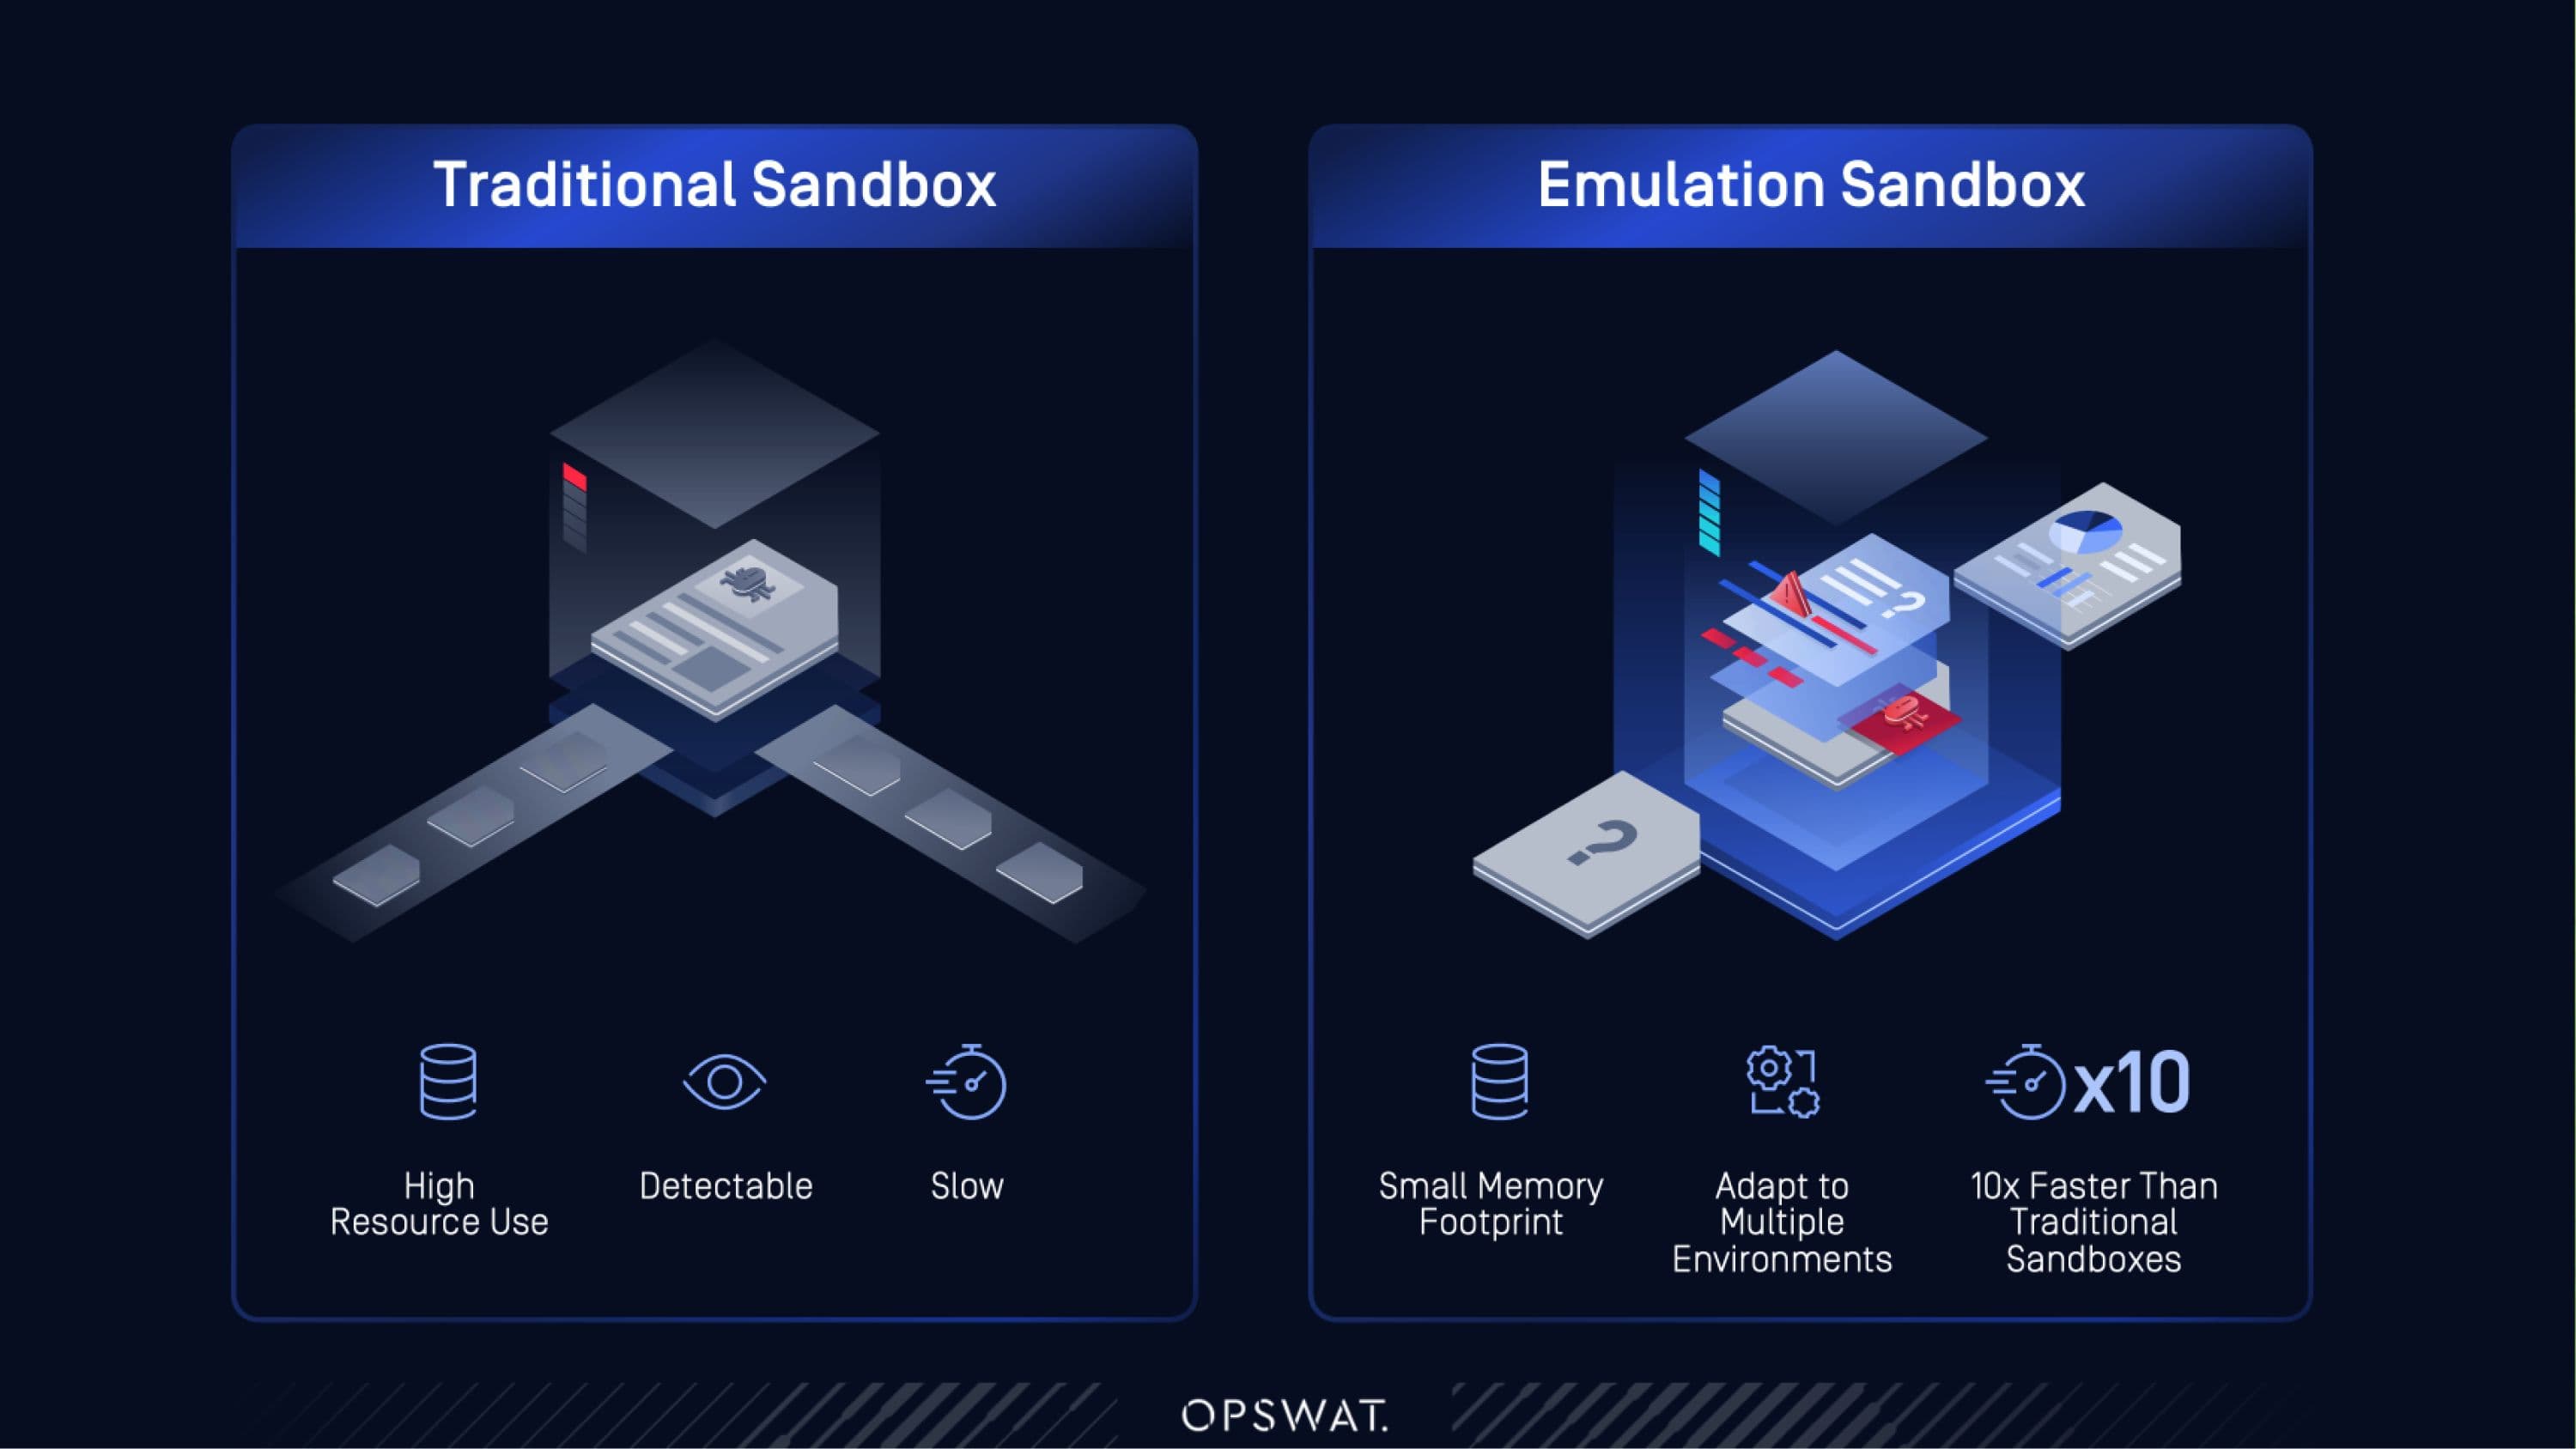
基於虛擬機的沙箱 | 基於模擬技術的Adaptive Sandbox |
|---|---|
可透過反 VM 檢查偵測到 | 沒有可供辨識的虛擬機器特徵 |
耗費大量資源且裁決速度較慢 | 在數秒內做出效率高達 10 倍的裁決 |
需要針對新的迴避技巧進行調整 | 無需手動調整,即可有效對抗反虛擬機器、反除錯及基於時間的規避機制 |
在高流量環境中處理量有限 | 專為高通量檔案分析而設計 |
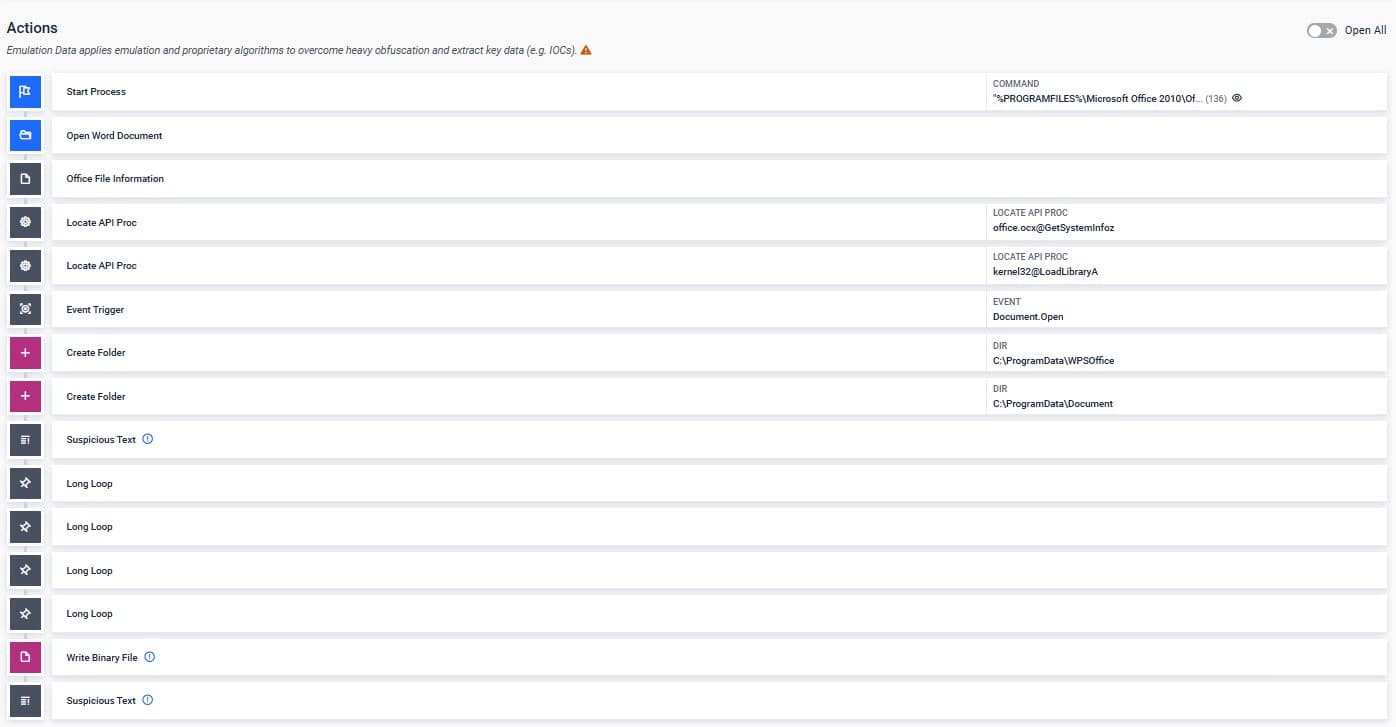
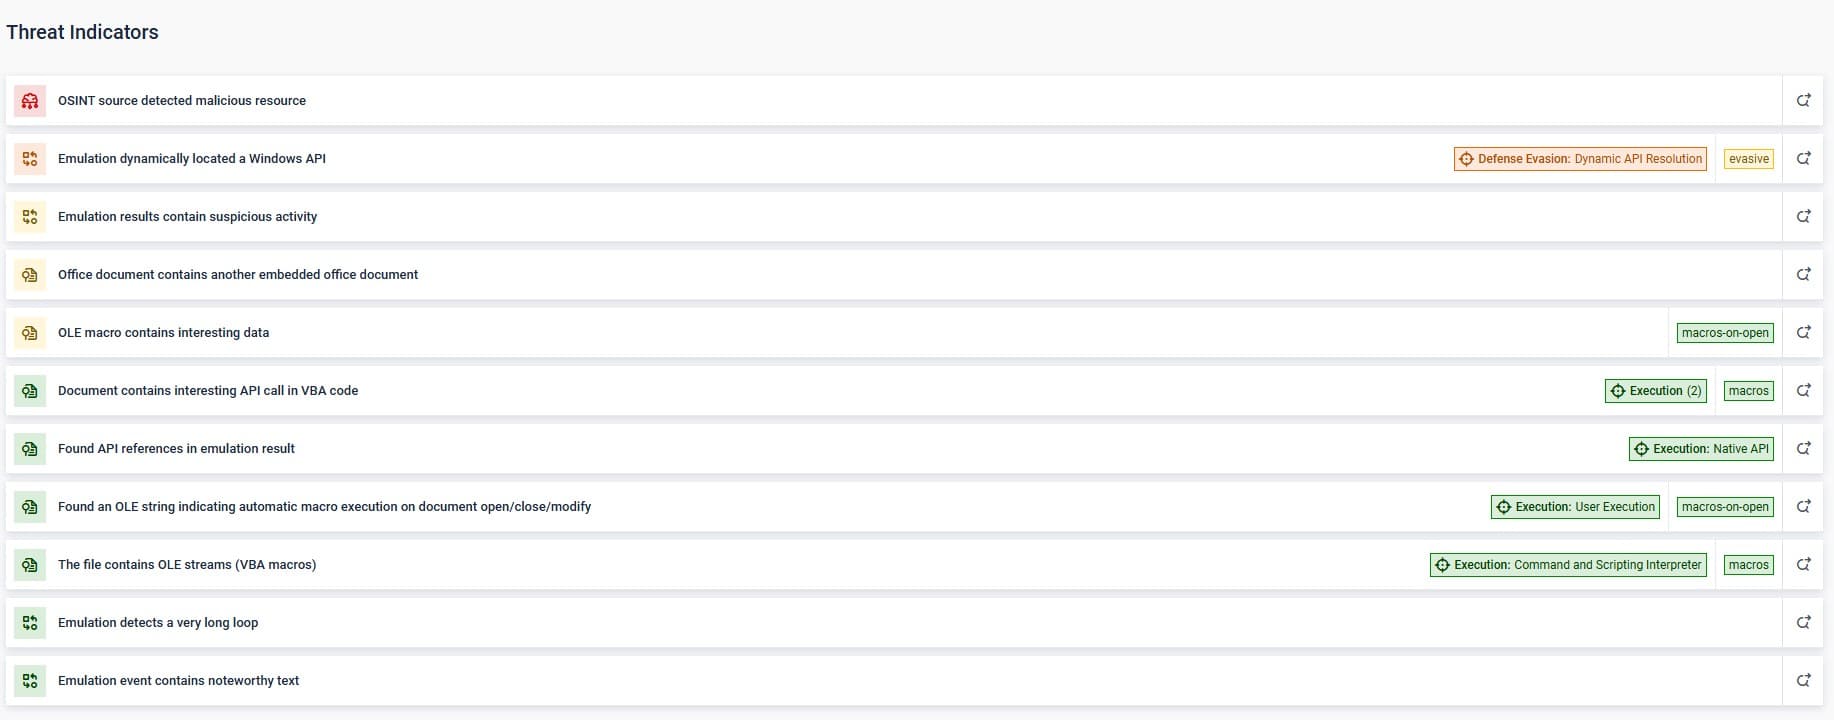
在分析過程中,Adaptive Sandbox 各種執行時行為,例如檔案系統活動、進程注入嘗試、登錄檔變更以及網路通訊。以下是 Comebacker 載入鏈所產生的行為模式:位於「啟動」資料夾中的持久化捷徑、rundll32 執行,以及加密的 C2 信標傳輸。
Adaptive Sandbox 解析分層式載荷,並揭露基於簽名的工具永遠無法偵測到的隱藏式 IOC。分析結果會對應至 MITRE ATT&CK 技術模型,並作為可執行的威脅情報回饋至平台,從而加速決策並提升威脅獵捕的成效。
透過統一偵測解決「痛苦金字塔」問題
Comebacker 的演變軌跡與「痛苦金字塔」完全吻合。該框架依據威脅指標對攻擊者而言的修改成本高低進行排序,從底層的雜湊值(輪替成本極低)到頂層的 TTP(需投入大量開發資源才能重寫)。自 2021 年以來,Lazarus Group 在所有已知的 Comebacker 攻擊行動中,均已輪替了這些修改成本低的指標。
《Comebacker》與《痛苦金字塔》的對應關係
痛苦金字塔等級 | Comebacker 範例 |
|---|---|
雜湊值 | 每個載入器與載入階段皆具有獨特的 SHA256 雜湊值 |
IP 位址 / 網域名稱 | 各活動間輪流使用的 C2 網域:hiremployee[.]com、birancearea[.]com。暫存基礎架構託管於 office-theme[.]com |
網路/主機相關項目 | 採用 AES-128-CBC 加密的 C2 流量取代了先前的明文通訊;將持久化捷徑寫入「啟動」資料夾 |
工具 | 加密演算法在載入階段中的演進,從 RC4 到 HC256 再到 ChaCha20;載入程式中採用自訂的 XOR/位元交換演算法 |
TTPs | 利用武器化文件進行的魚叉式網路釣魚(T1566.001)、反射式程式碼載入(T1620)、加密的 C2 信標傳輸(T1573.001)、透過 rundll32 執行系統二進位檔代理(T1218.011) |
修改下方幾行代碼,對 Lazarus 集團而言可能只需數小時或數天;但重寫載入器架構與執行模式則需耗費更多時間。若偵測策略僅針對下方幾行代碼,無異於中了該集團的圈套。每當你針對某個 ChaCha20 金鑰建立簽名規則時,他們便會生成另一個金鑰。
從Sandbox 統一偵測
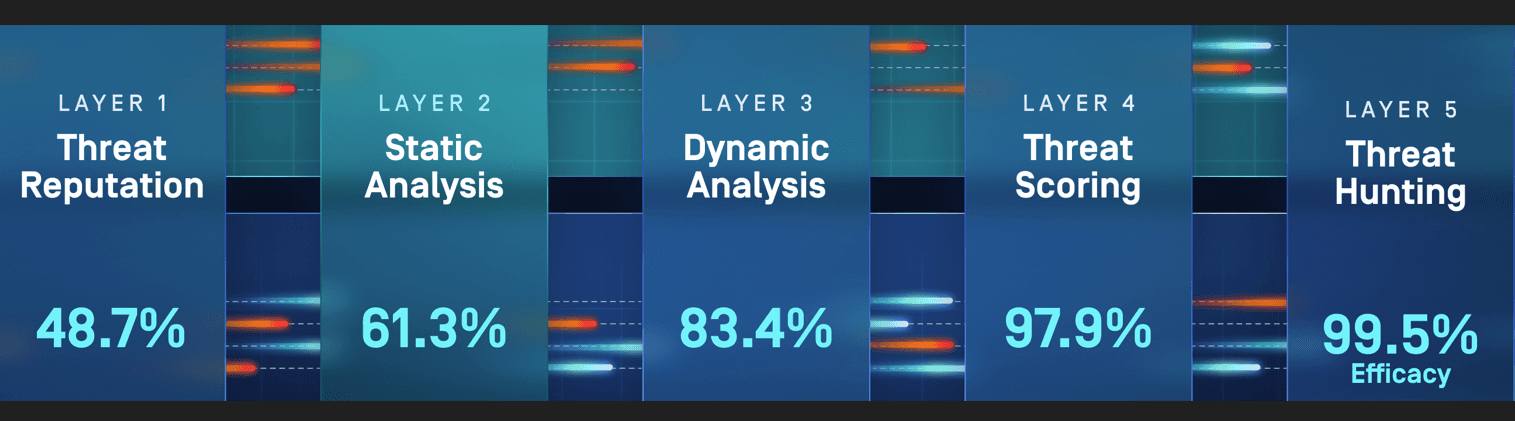
上一節說明了Adaptive Sandbox 如何Sandbox Comebacker 的執行時行為。MetaDefender 將此功能擴展為一個統一的處理流程,用以應對完整的「痛苦金字塔」,透過四個層次逐漸加深的階段來處理每個檔案。
第 1 層,威脅聲譽:將檔案雜湊值、IP 位址及網域與超過 500 億項指標進行比對。已知的 Comebacker 基礎架構及先前曾出現的樣本將立即被封鎖。
第 2 層,靜態分析:預測性 Alin AI 會在執行前分析結構與行為方面的檔案指標,無需簽名或觸發即可在數毫秒內預測惡意意圖。針對 Comebacker 載入器,可在執行前發出高可信度的判定結果,而結果不確定的檔案則會繼續進行動態分析。
第 3 層,動態分析:將未知樣本上報至Adaptive Sandbox 的指令級模擬功能,藉此揭露多階段載入器鏈、解密例程以及 rundll32 執行過程。新發現的 IOC 會自動回傳至第 1 層,強化對後續檔案的偵測能力。
第 4 層,威脅評分:將行為訊號進行關聯分析,並根據信心程度賦予風險分數,其中會綜合考量持久化機制、程序注入及 C2 活動等因素。無論使用何種加密演算法,向 Comebacker 的 C2 伺服器發送的加密信標訊號,皆會在此階段被標記。
第 5 層,威脅獵捕:透過對超過 1 億個已分析樣本進行機器學習相似性搜尋,將 2025 年變種與 2021 年及 2024 年的「Comebacker」攻擊行動聯繫起來,儘管其加密方案已完全改變。迫使「Lazarus 組織」放棄其載入器架構與執行模型,這與追蹤新的檔案雜湊值相比,是一種本質上截然不同的壓力。
運用 Predictive Alin AI 實現交易前分析
並非每個檔案都需要進行完整的行為分析。在處理量龐大的環境中,將每個未知檔案送入沙箱會造成吞吐量壓力。MetaDefender Aether 的第 2 層——靜態分析——透過 Predictive Alin AI 彌補了這項缺口,在檔案送入沙箱之前,便能提供執行前的判定結果。
Predictive Alin AI uses machine learning to analyze structural and behavioral indicators of executables without detonation. Verdicts arrive in under 50 milliseconds at P90 and in under 100 milliseconds at P99. Early testing shows 90% detection on executable files with 0.1% false positives. The engine runs online or offline with identical performance, making it deployable in the same air-gapped environments where Comebacker-style threats are most consequential.
2 項關鍵相關能力
- 零日預測:Layer 2 可偵測基於簽名引擎所無法察覺的未知威脅,並在高風險可執行檔格式(PE、ELF、Mach-O 及 PDF)執行前進行評估。擴大檔案類型涵蓋範圍已列入開發藍圖。
- Reducing sandbox load: Files that Layer 2 clears with high confidence proceed without sandbox analysis. The files it flags continue to Layer 3 - Dynamic Analysis - preserving sandbox capacity for files that genuinely need deep behavioral inspection.
在威脅抵達收件匣之前,先確保電子郵件閘道的安全
電子郵件是 Comebacker 入侵的途徑。這些誘餌文件是為了進入收件匣並被開啟而設計的。如果這份惡意附件從未送達,感染鏈便不會啟動。MetaDefender Cloud ™可與 Microsoft 365 和 Google Workspace 整合,在郵件送達使用者之前進行掃描與淨化。該解決方案與郵件流量同步運作,這意味著威脅會在送達前就被攔截。
三重防護
- 附件:檔案會透過 Metascan™Multiscanning Deep CDR™ 技術進行處理。內嵌 VBA 巨集的 Comebacker .docx 檔案,會在收件者看到之前被移除巨集並重新建構。
- 連結:系統會分析並重寫網址,以阻擋網路釣魚頁面及指揮與控制重定向。
- 政策執行:系統會根據組織規則,自動將可疑訊息隔離、清理或上報。
對資安團隊而言,其影響立竿見影。送達用戶手中的惡意電子郵件減少,意味著警報數量減少、調查工作減少,以及用於修復的時間也隨之減少。這使團隊能夠將精力集中於處理優先級更高的威脅。
保護可移除Media 物理隔離網路
USB 可攜式硬碟扮演著外部系統與控制網路之間橋樑的角色,使得每個傳輸的檔案都可能成為潛在的入侵點。MetaDefender 與MetaDefender Media 會在這些邊界處建立安全的檢查點。
在任何來自可移除儲存媒體的檔案進入敏感環境之前,系統會透過 Metascan™Multiscanning Deep CDR™ 技術對其進行掃描與清除。此機制將電子郵件閘道所採用的防護措施延伸至實體儲存媒體。任何依賴嵌入式巨集或分階段載荷的惡意文件,在抵達目標系統之前便已被無效化。
運作環境帶來了另一項挑戰:媒體多樣性。此自助服務機支援 20 多種媒體類型,包括USB、USB、SD 卡、光碟及舊式格式,即使在仍在使用舊技術的環境中,也能確保一致的執行效果。
正是這項強制執行機制,才讓此方案發揮效用。檔案一旦通過檢查,便會獲得數位簽章。安裝於終端裝置上的OPSWAT Media 程式,會阻擋任何缺乏此簽章的可移除媒體。未經掃描的USB 將無法正常運作。
集中式政策將整個流程緊密串聯。MetaDefender 能在所有媒體工作流程中執行隔離規則、裝置限制及稽核記錄,確保每個進入物理隔離環境的檔案皆經過檢查、驗證與記錄。對於遵循 NERC CIP、NIST 800-53 或 ISA/IEC 規範運作的組織而言,此等級的管控至關重要。它能提供可驗證的證據,證明每個進入該環境的檔案均已通過檢查並獲准進入。
跨越所有檔案邊界的統一防護
The technologies described in the previous sections, multiscanning, Deep CDR™ Technology, sandboxing, email security, and kiosk enforcement, are most effective when they operate under a single policy framework. MetaDefender Core™ provides that foundation.
該平台將政策、遠端監測及執行機制集中管理於每個檔案輸入點,涵蓋範圍從雲端電子郵件閘道、可移除媒體檢查點到網路傳輸。安全團隊無需分別管理各項控制措施,只需定義一次檔案處理規則,即可在所有處所一致地套用這些規則。
MetaDefender Core所支援的 3 項關鍵工作流程
- 一致的檔案政策:無論檔案如何進入環境,均適用相同的掃描與清理規則。
- 自動化修復:Sandbox 與聲譽資料會自動觸發封鎖、隔離或釋放的決策,無需人工干預。
- 合規與鑑識準備:將 IOC 和稽核日誌匯出至 SIEM 平台,以供報告與調查之用。
這種統一的方法彌合了各獨立控制措施之間的漏洞。在某個邊界對可疑檔案做出的沙箱判定,可立即影響其他邊界對類似檔案的處理方式。其運作成果包括:偵測速度更快、分析人員的工作量減少,以及被惡意利用的檔案透過缺乏協調的漏洞傳播的機會更少。
確保「回歸者」永不歸來
Lazarus Group 將持續演進其加密方案、載入器鏈及傳遞方式,但其難以輕易改變的是對檔案作為入侵入口的依賴。MetaDefender 能在電子郵件、可移除媒體及網路傳輸的每個檔案邊界實施防禦措施。
Multiscanning 此外,Deep CDR™ 技術能在威脅執行前即予以中和。MetaDefender Aether 的五層偵測管道,結合 Predictive Alin AI 在第二層的靜態分析,能揭露無法安全清除的威脅,其運作範圍涵蓋整個「痛苦金字塔」,並在每次分析中產生能強化防禦的情報。
Layer 2 的執行前靜態分析機制能在數毫秒內阻擋邊界處的預測零日漏洞,並將沙箱資源保留給最需要它們的檔案。MetaDefender Core 確保這些控制措施能在統一的政策框架下運作。
面對 Comebacker 以及後續可能出現的攻擊活動,真正的關鍵不在於您的防禦系統能否偵測到最新變種,而在於惡意檔案能否首先觸及使用者。若想了解OPSWAT 如何OPSWAT 在整個環境中落實防禦措施OPSWAT 聯繫我們的專家。
常見問題
什麼是「Lazarus Comebacker」後門程式?
Comebacker 是一款與北韓有關聯的「拉扎魯斯集團」(Lazarus Group)所開發的後門程式。自 2021 年以來,該程式已透過遭植入惡意代碼的 Visual Studio 專案、利用拼寫差異進行域名搶注的 PyPI 套件,以及目前針對航太與國防機構的針對性釣魚攻擊等手段不斷演變。每個變種雖然會變更其加密與傳遞方式,但皆仰賴相同的入侵入口:使用者開啟並信任的檔案。
為什麼基於簽名的防禦機制在對抗 Comebacker 時會顯得力不從心?
拉撒路集團(Lazarus Group)同時運行採用不同加密演算法的並行變體,其中一條鏈使用 ChaCha20,另一條鏈則使用 HC256,但兩者產生的後門功能完全相同。針對某個變體所編寫的簽名無法偵測到另一個變體,因此若僅依賴已知模式進行偵測,其效能會隨著該集團重新編譯的速度而迅速落後。
MetaDefender 的「以太」該如何偵測一種前所未見的、類似「Comebacker」的威脅?
MetaDefenderAether 會透過五個層級對每個檔案進行處理:威脅聲譽分析、靜態分析(Predictive Alin AI)、動態分析(Adaptive Sandbox )、威脅評分,以及威脅獵捕。Predictive Alin AI 能在執行前以毫秒為單位對檔案進行標記或排除;任何無法確定的檔案將進入指令級模擬階段,藉此揭露僅靠靜態檢查無法察覺的載入鏈、解密例程及 C2 行為。
預測性 Alin AI 能否在 Deep CDR™ 技術或沙箱甚至尚未偵測到威脅之前,就將其遏止?
是的。作為「MetaDefender 」Aether 處理流程的第二層(Layer 2),Predictive Alin AI 會在執行或觸發前,分析檔案的結構與行為指標。可對高可信度的惡意檔案在執行前進行攔截,而高可信度的潔淨檔案則可跳過不必要的沙箱分析,將沙箱資源保留給真正需要深度行為檢測的檔案。
這種方法在物理隔離或機密環境中是否可行?
是的。Predictive Alin AI 無論是在線運作或完全離線運作,都能維持一致的效能。MetaDefender Aether 整體上也支援完全隔離的部署模式,包括本地端與混合式配置,因此整條五層處理管線可在必要時無需雲端連線即可運行。