根據《網路犯罪雜誌》 的報導,今年全球因 網路犯罪造成的損失將超過 8 兆美元。金融機構是主要目標,因為全球犯罪網絡和國家級駭客持續試圖突破其防禦系統,藉此向金融機構及其客戶勒索。
最近接受訪問的Lambert Lin,是台灣最大銀行之一的資訊安全顧問,他表示該銀行的前線面臨了兩大關鍵威脅:
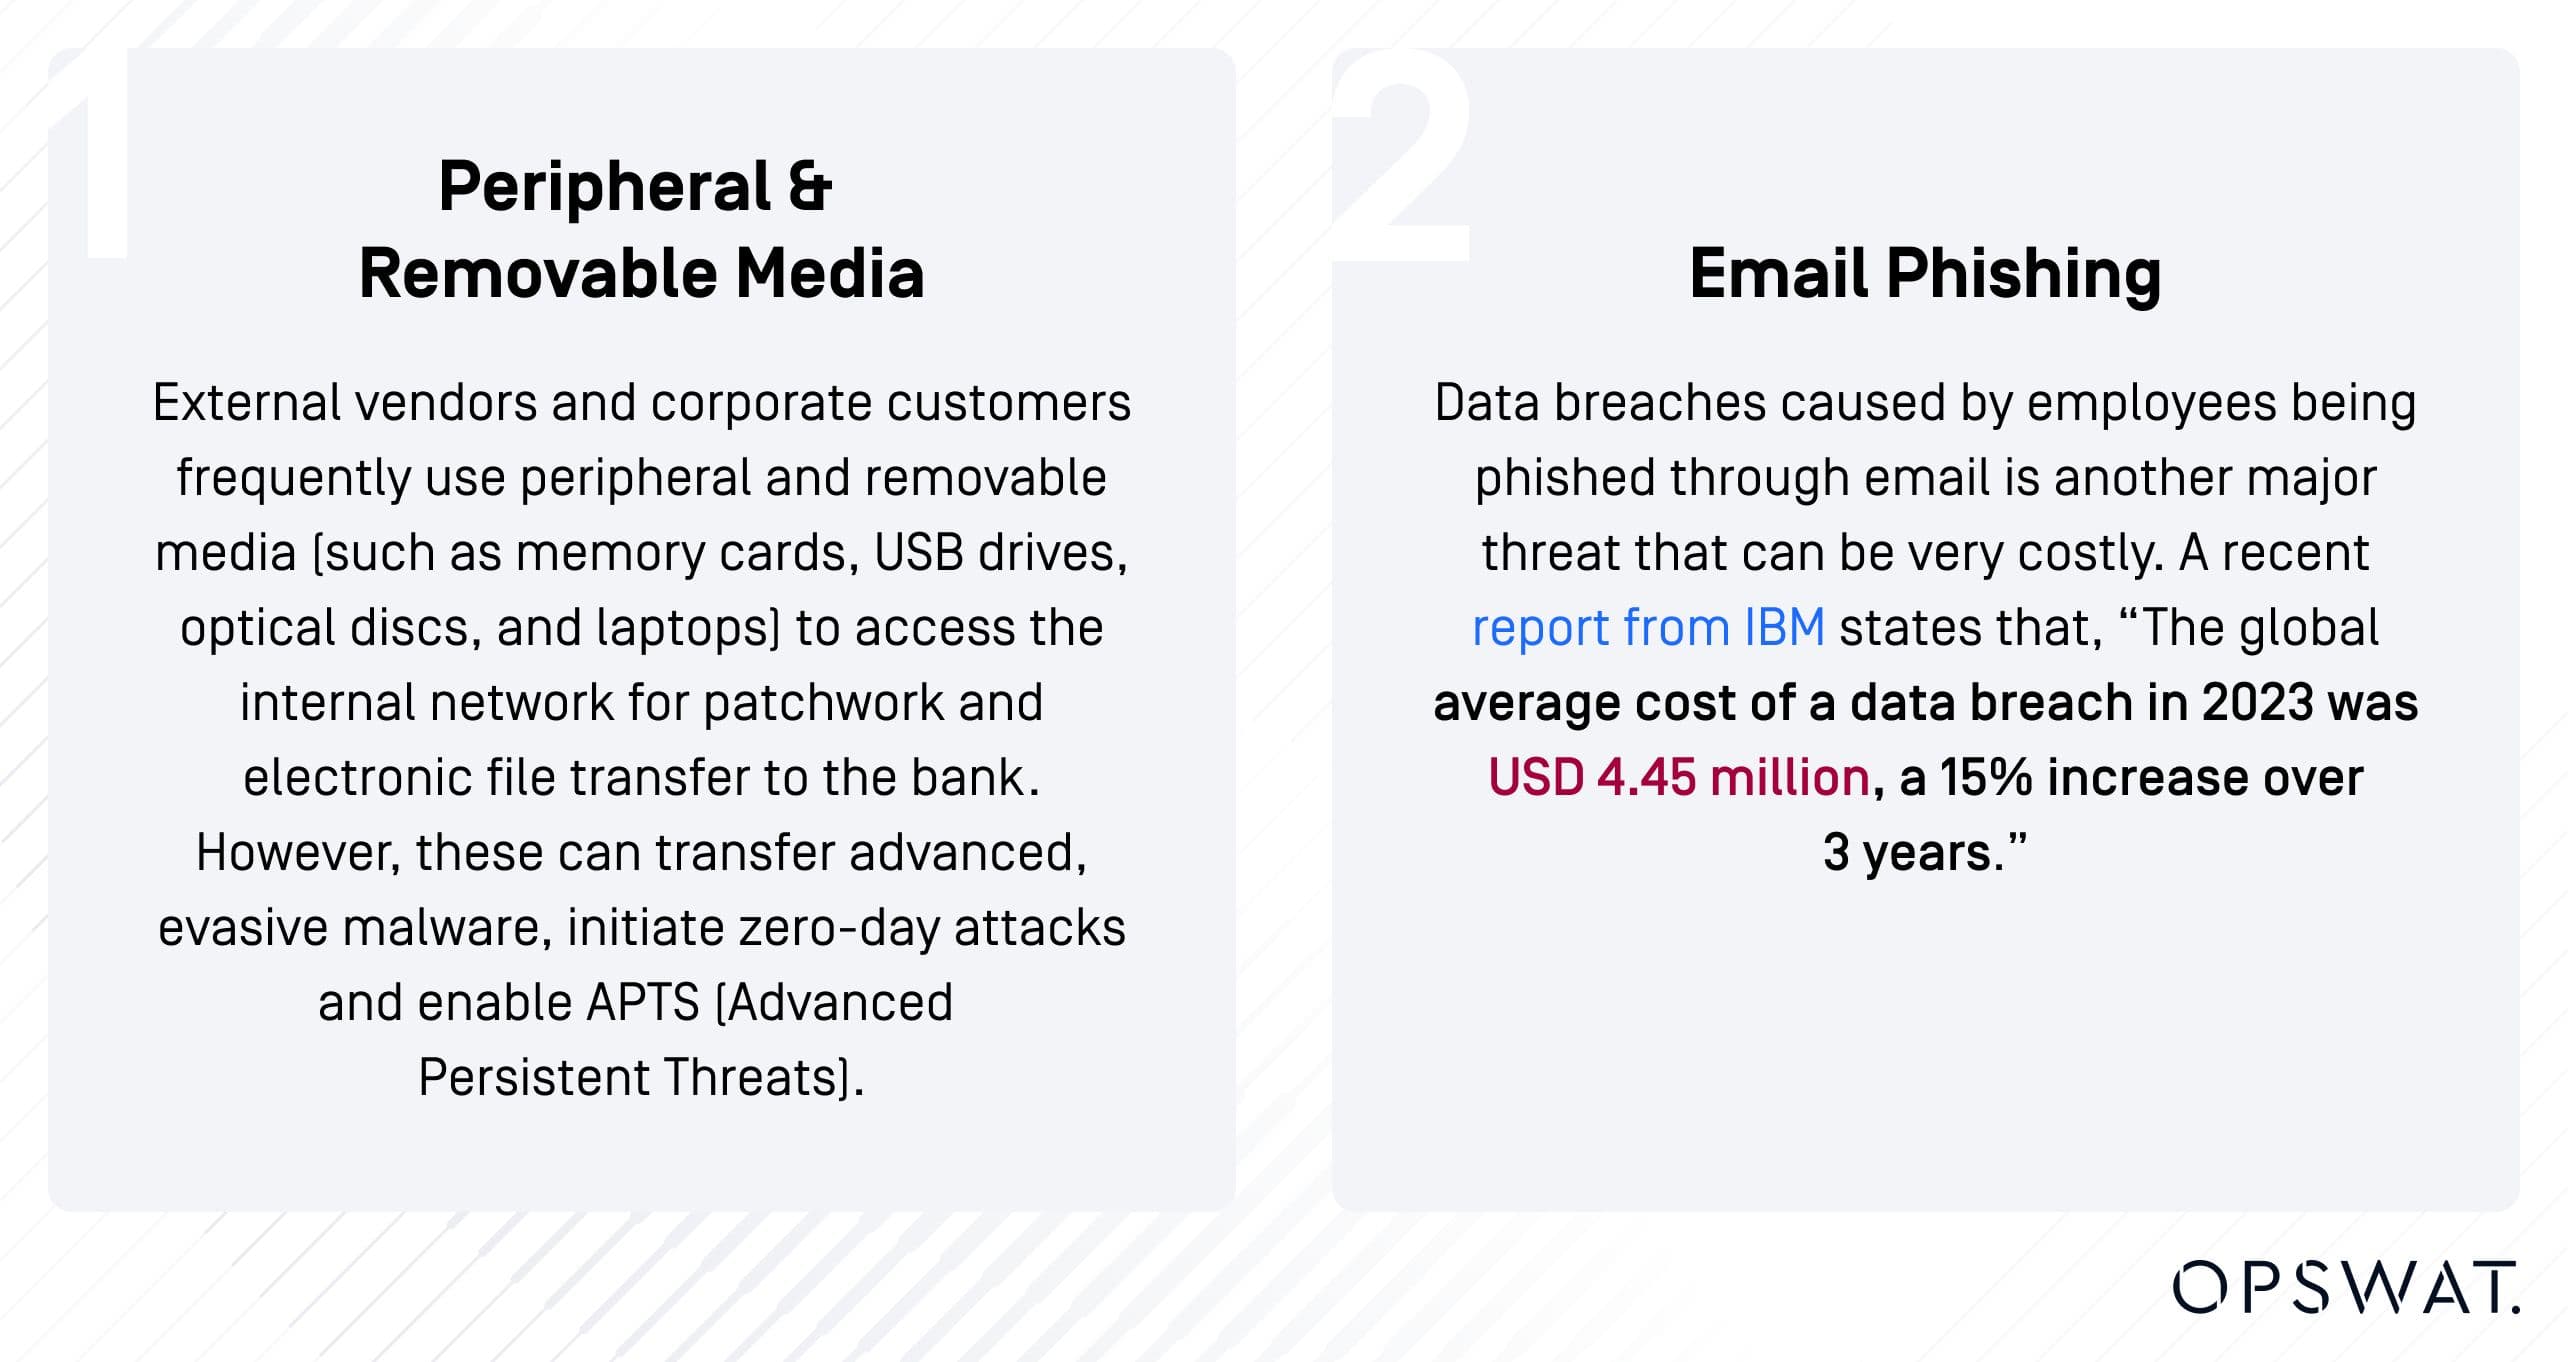
(*): IBM 的 2023 年資料洩露成本報告
為了抵禦這些威脅,銀行和企業需要採取綜合的方法來保護其基礎設施,特別是針對複雜的檔案型攻擊,同時擁抱「零信任」的理念,不信任所有檔案和設備。實施這些措施確保了不中斷的資料流動,消除了事後調查的需要,並簡化了對政府法規的遵從,降低了成本和複雜性。
林先生分享了該銀行如何運用各種OPSWAT 解決方案與技術,包括 Multiscanning 以及Deep CDR™ 技術(內容解除武裝與重建),以防止透過周邊設備、可移除媒體及電子郵件發起的網路攻擊侵入其網路。
我們對每個電子郵件附件進行深度檔案內容威脅淨化,因此我們不僅依賴於檢測,還加強了包括預防的流程。
解決所有外接式媒體的檔案型攻擊
根據 Bleeping Computer 最近披露的案例顯示,一名出於金錢動機的威脅行為者利用 USB 裝置進行初始感染,並濫用包括 GitHub、Vimeo 和 Ars Technica 等合法的線上平台,來掌控這些編碼的元資料,這些元資料被嵌入在看似無害的內容中。攻擊者將這些元資料藏匿在明顯的位置,放置在技術新聞網站的討論區使用者個人檔案中,或是媒體托管平台的影片描述中。
林顧問所在的台灣這間銀行也面臨著類似的威脅,當外部供應商(包括外部服務商)和企業客戶需要將檔案上傳到銀行的網路時,他們會利用外接式媒體或邊際設備(如 USB、印表機、掃描器和其他擴展電腦功能的硬體組件) 將檔案帶進銀行系統。
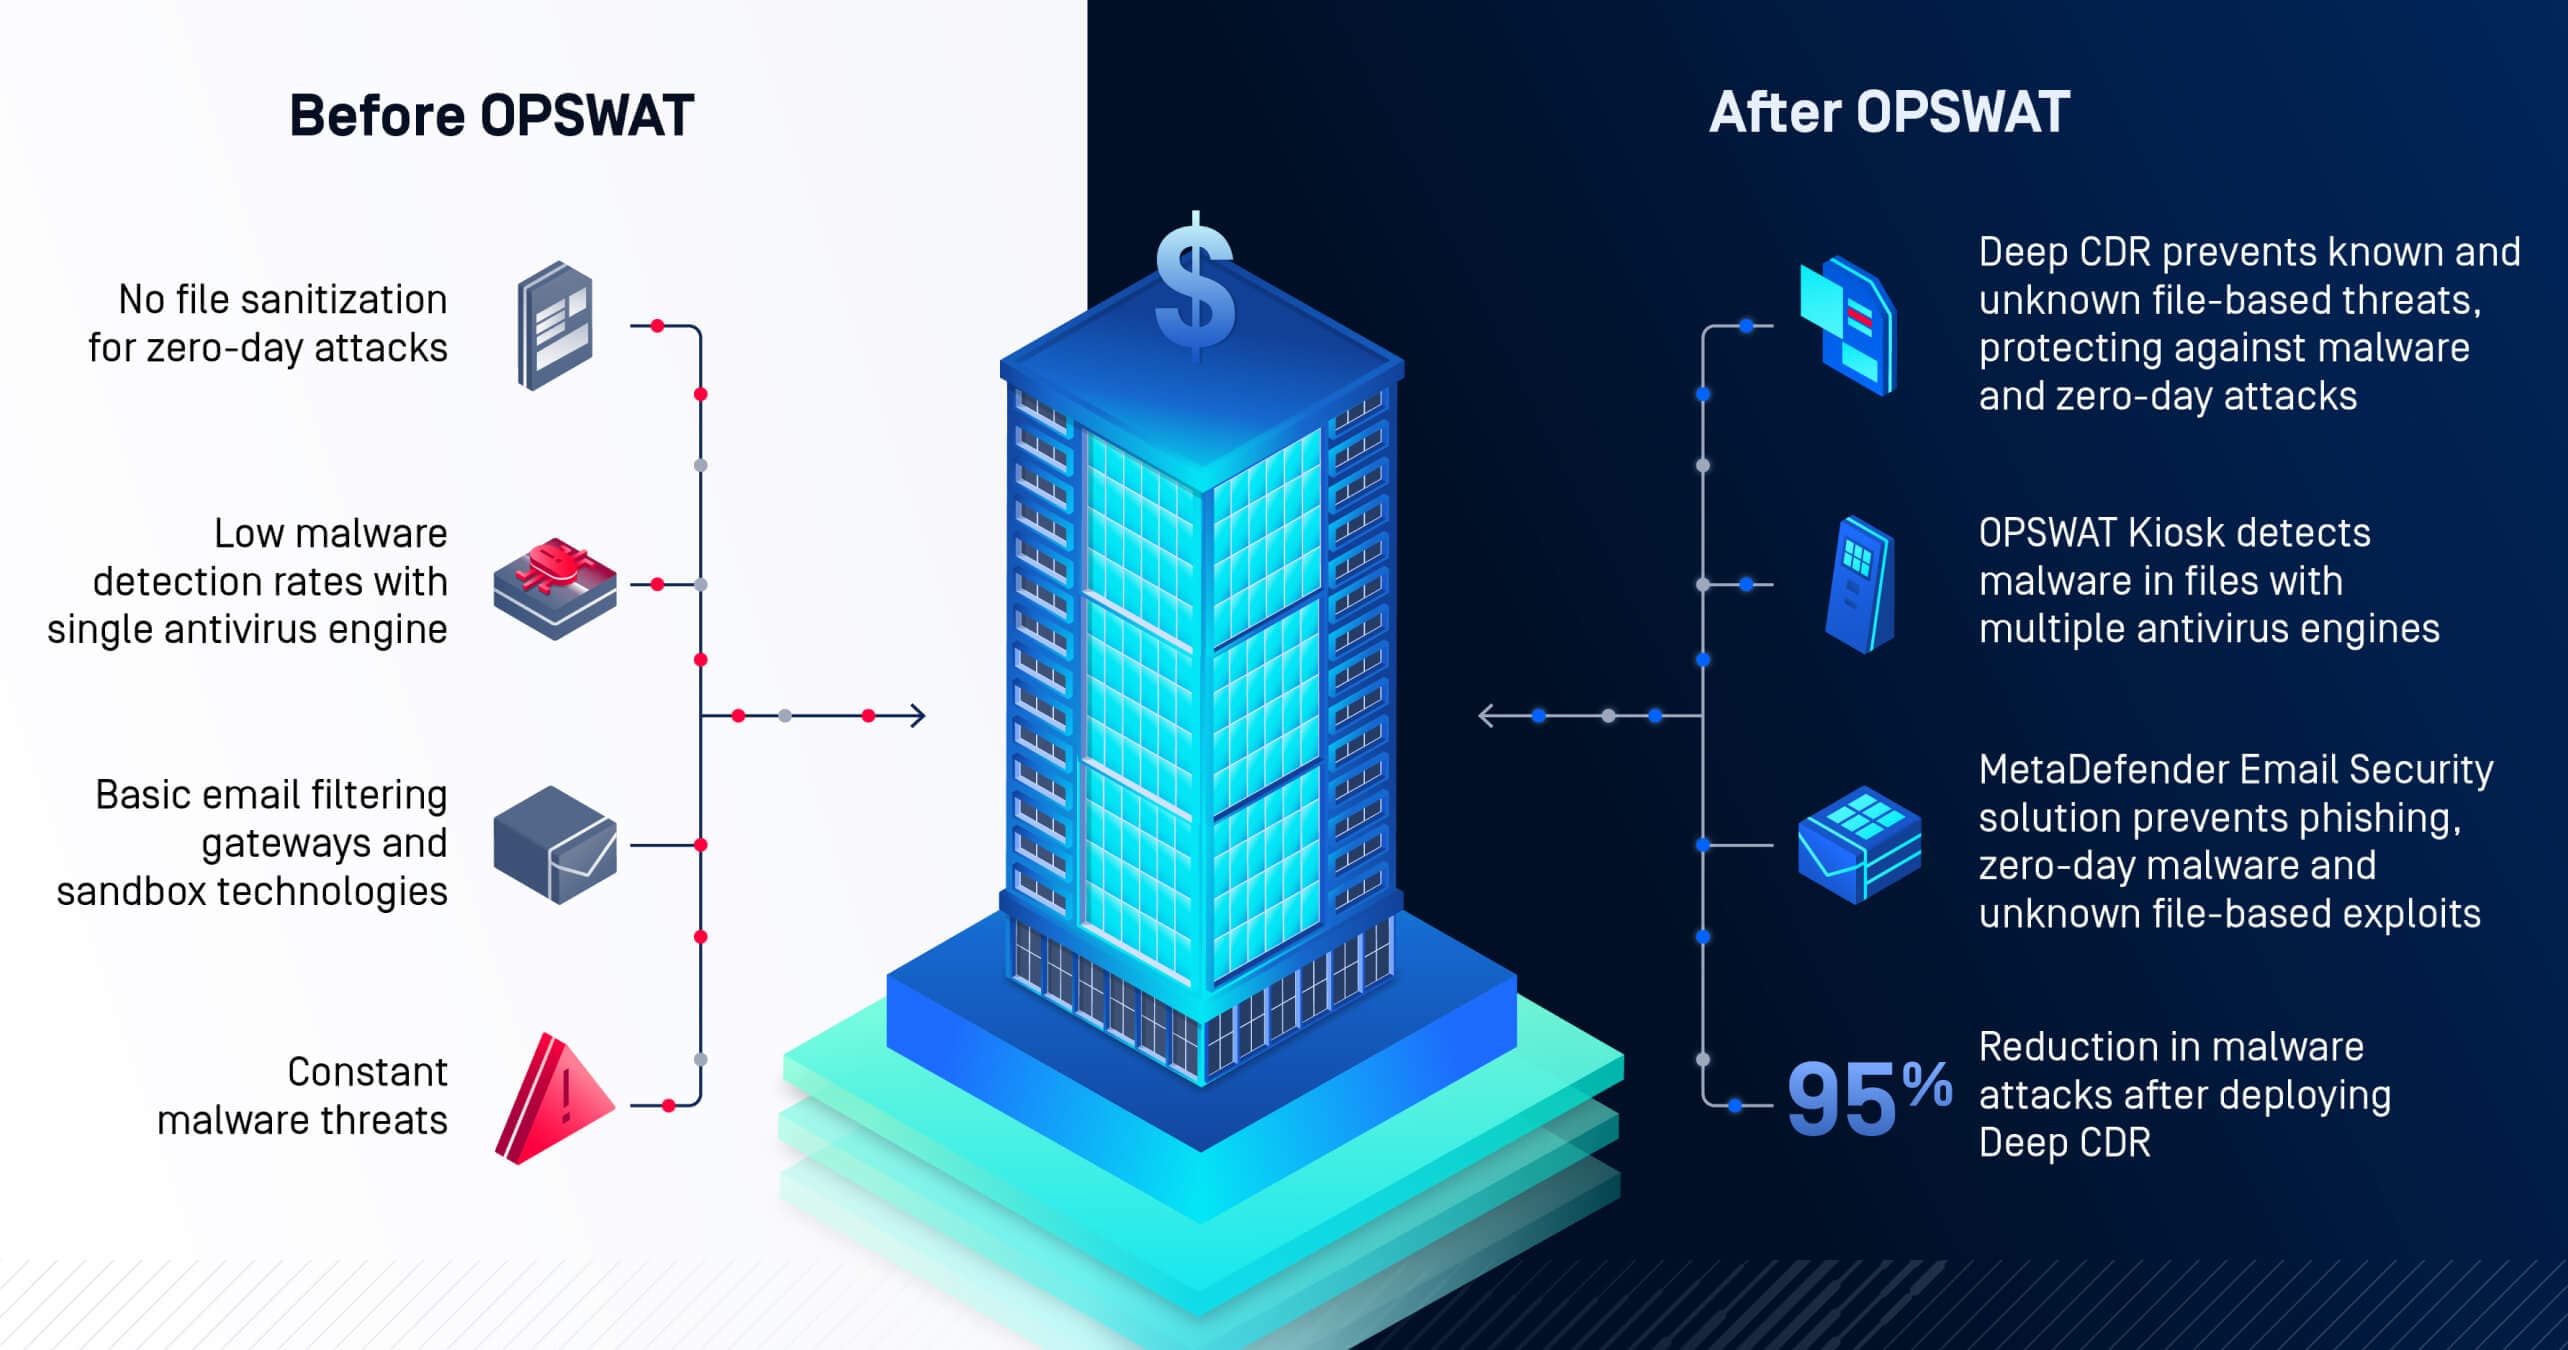
在整合OPSWAT解決方案之前,該銀行仰賴一台帶有一個防病毒引擎的單一桌面來掃描設備和檔案,這使得關鍵基礎設施容易受到惡意軟體威脅。隨著對合規性解決方案和不斷演變的威脅的需求,這些簡陋的安全措施是不足夠的。
在台灣這間銀行的例子中,如果供應商進來並想連接到銀行的網路,他們只需將他們的外接式/邊際媒體連接到銀行的桌上型電腦,該電腦將掃描設備。如果未檢測到惡意軟體,則可以將設備帶入其伺服器機房或網路環境中使用。
降低來自邊際和外接式多媒體的惡意軟體風險
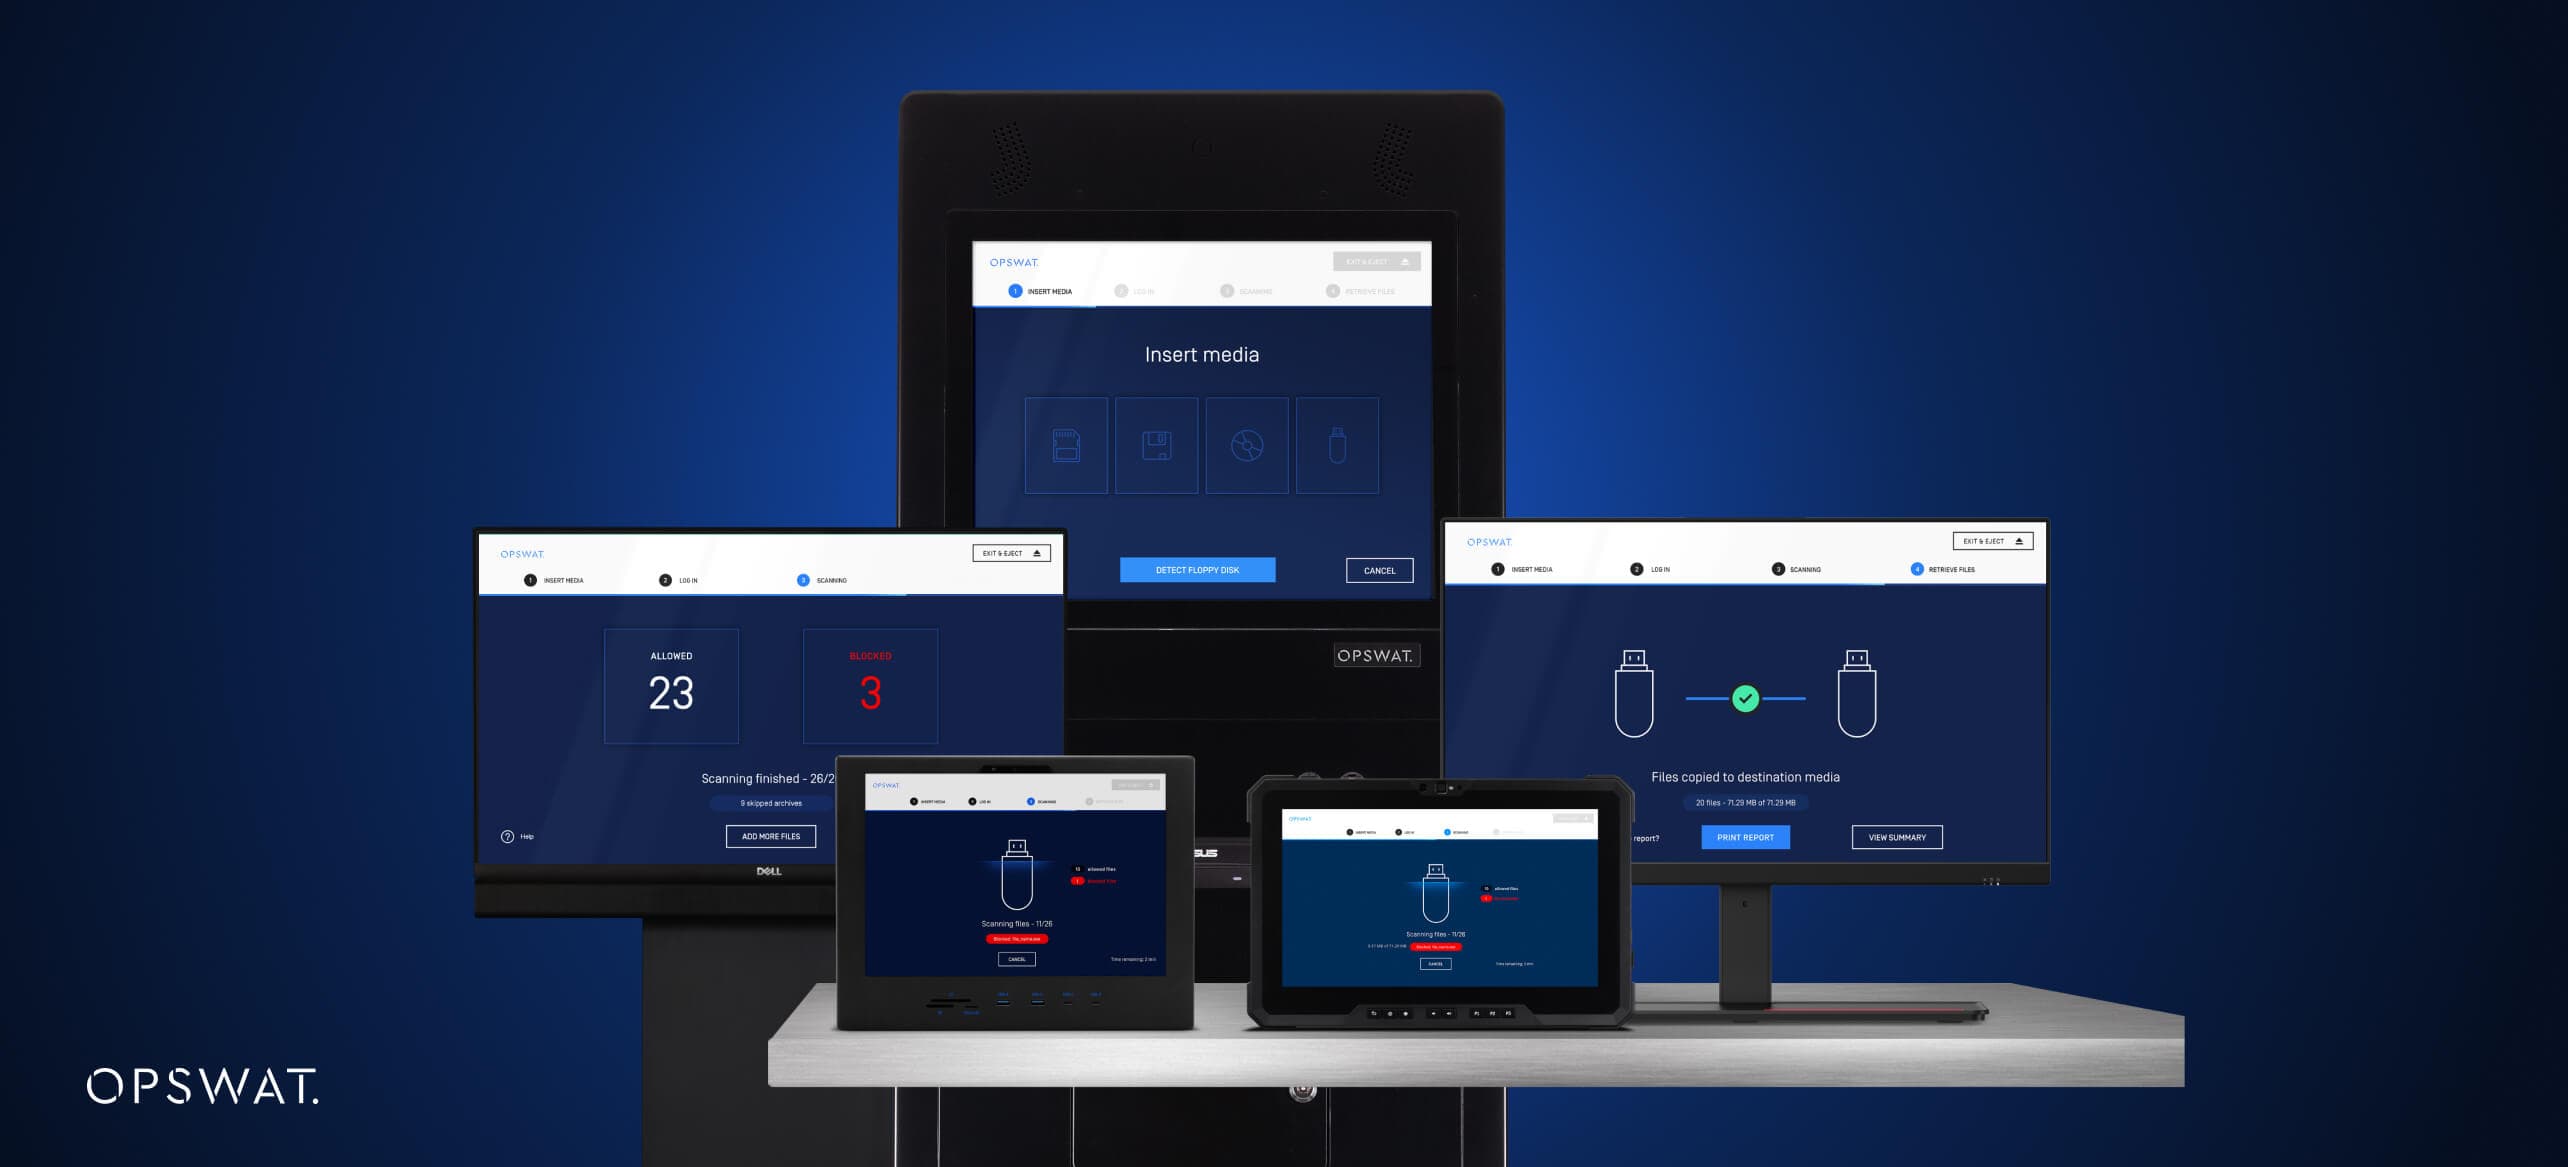
林先生透過在其主要設施部署MetaDefender 資訊站,迅速彌補了這項安全漏洞。OPSWAT MetaDefender 資訊站可掃描超過20種可移除媒體及周邊設備,並支援多種檔案格式,以確保關鍵網路免受威脅。
除了Multiscanning 、OPSWAT 及MetaDefender 之外,Kiosks 還採用Deep CDR™ 技術,可防範已知與未知的基於檔案的威脅,抵禦惡意軟體及零日攻擊。Deep CDR™ 技術能重建安全且可用的檔案,並支援數百種檔案類型,包括 PDF、壓縮檔,以及支援壓縮功能的檔案格式,藉此在潛在威脅造成危害之前即予以偵測並消除。
銀行希望在每個分行都裝一個Kiosk......在第一階段,他們選擇先在總部安裝了。
受到 OPSWAT Kiosks 出色表現的印象,該銀行計劃分階段將增強的安全性擴展到全球140多個分支機構。這解決了供應商的挑戰,對於轉移敏感資料的企業客戶至關重要,並確保檔案在進入銀行網路之前經過淨化。
阻止網路釣魚攻擊
林顧問面臨的第二個挑戰是防止電子郵件網路釣魚攻擊。由於 6,000 多名員工每天收到超過 600 萬封電子郵件(主要來自外部來源),網路釣魚和惡意軟體透過受感染的電子郵件或附件進入銀行網路的可能性很高。
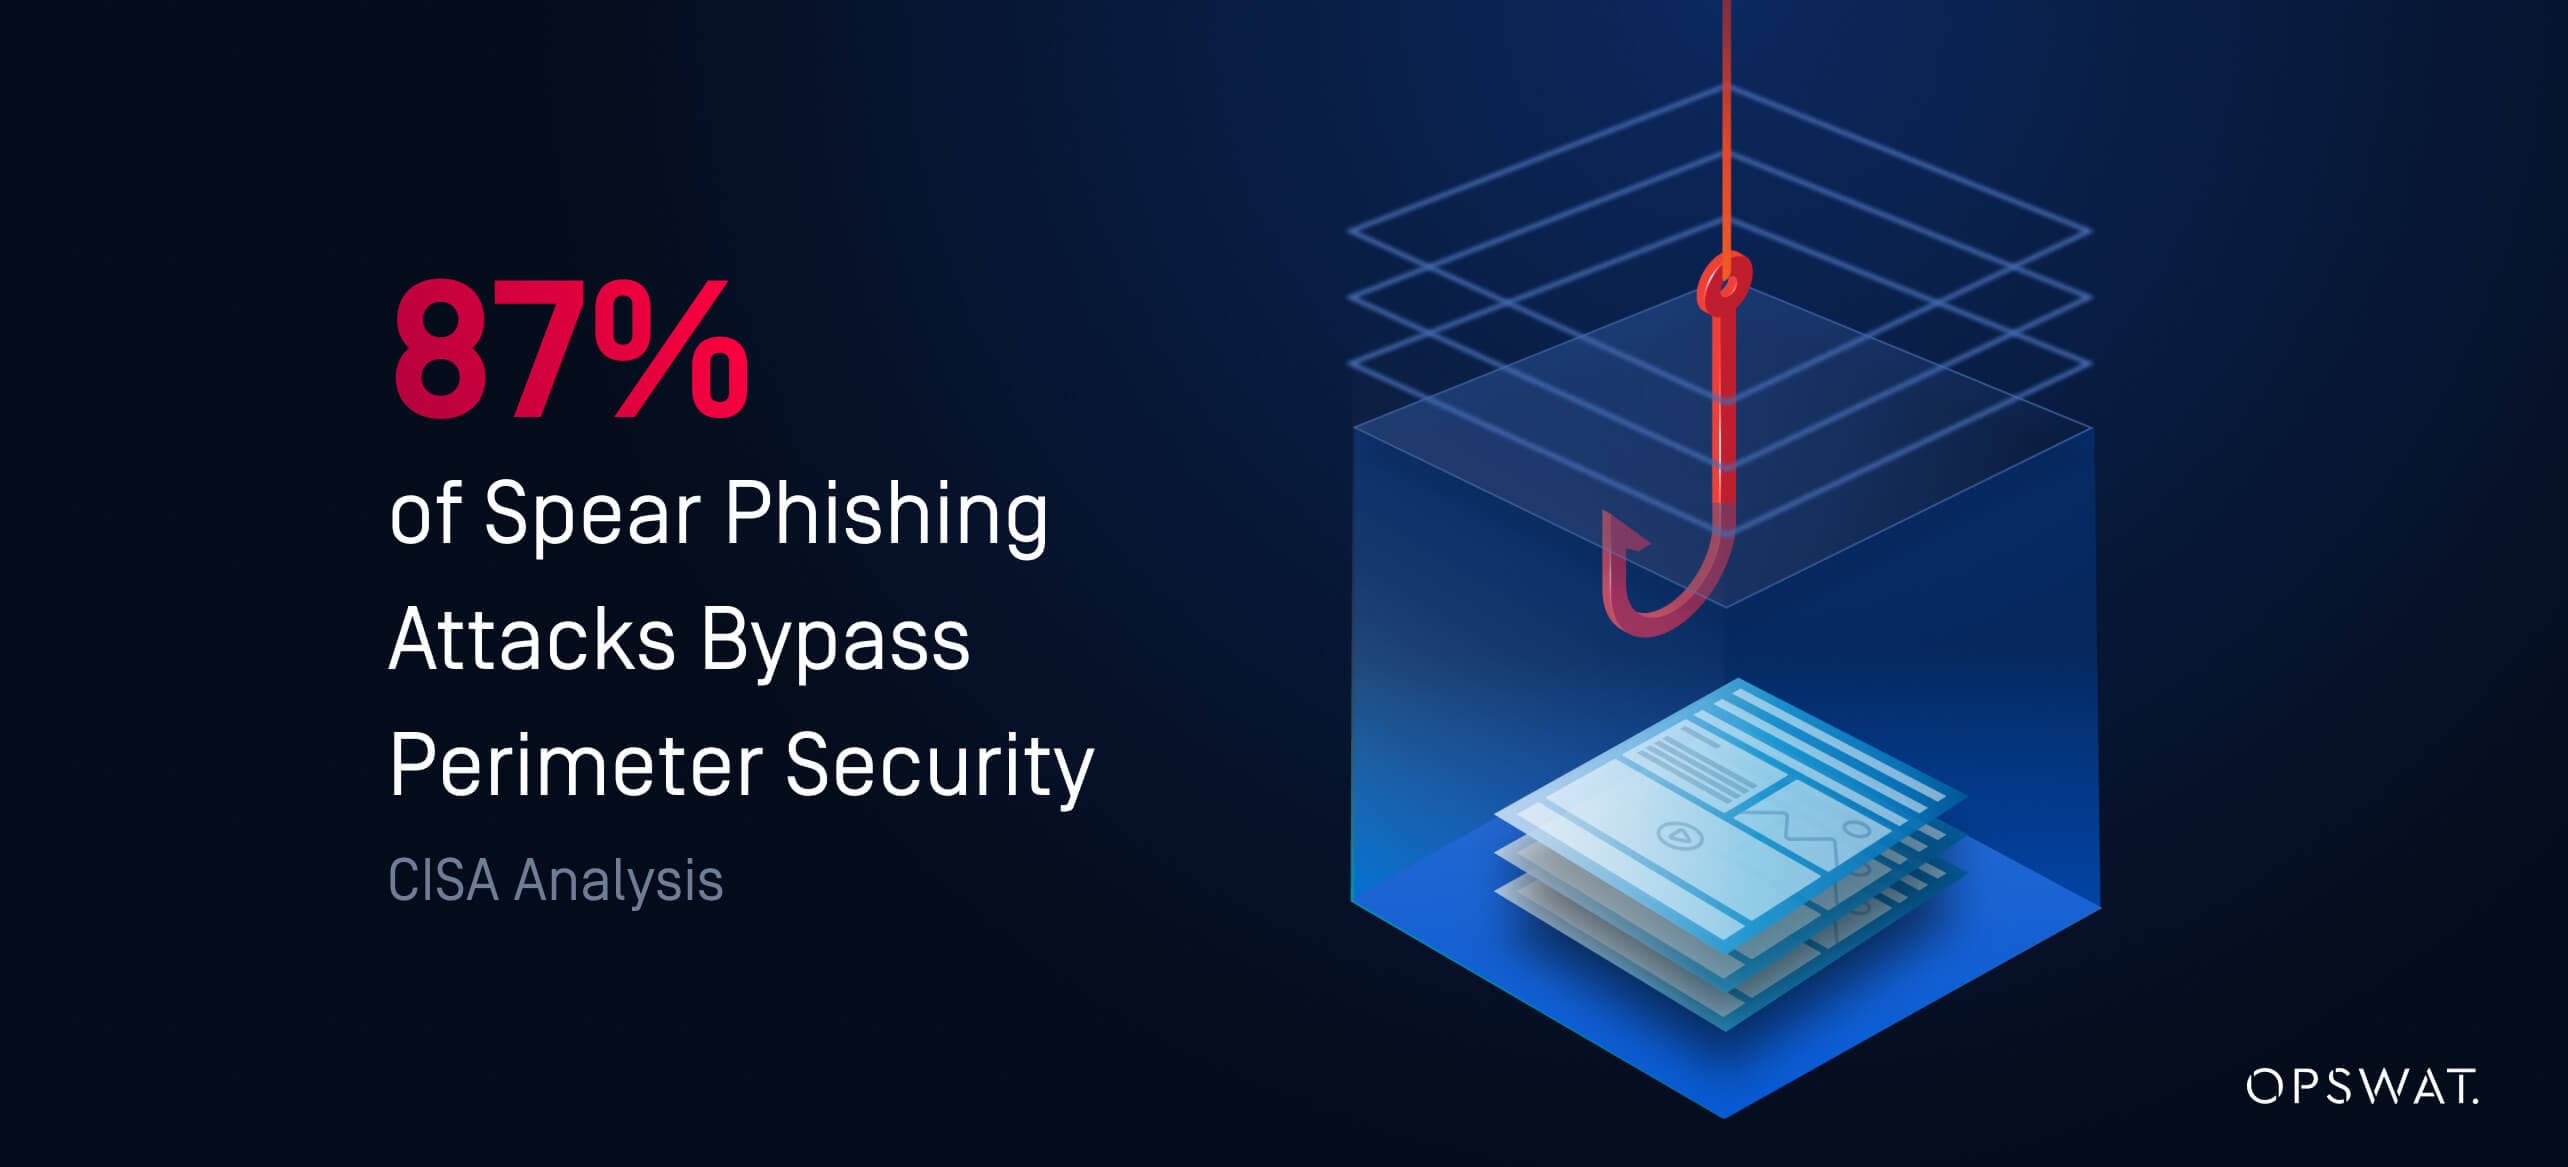
在採用OPSWAT之前,該銀行已經部署了電子郵件過濾閘道和一些沙箱技術,以檢測電子郵件中是否包含任何惡意軟體連結或惡意軟體檔案,但他們發現這些解決方案很容易被繞過,讓惡意軟體輕易地進入他們的系統。
為了解決這個問題,銀行採用了 OPSWAT的 MetaDefender Email Security該解決方案透過以下功能增強了其郵件安全閘道:
檢測和消除零時差漏洞並淨化檔案內容
多防毒引擎掃描
利用 30 多個防病毒引擎來檢測零時差惡意軟體
識別惡意行為並清理電子郵件
防止網路釣魚等社會工程攻擊
使用密文防止資料洩露
由於我們在電子郵件管道部署了Deep CDR™技術,該銀行方能如此自信地宣稱:來自電子郵件管道的惡意軟體已減少近95%。
防止惡意軟體和零時差漏洞利用
正如 Gartner 最近研究 揭示的那樣:「隨著惡意軟體沙箱規避技術的改進,在電子郵件閘道上使用 Deep CDR 作為沙箱的強化或替代方案將會增加。」
深度CDR™技術是一種先進的威脅防禦技術,其運作不依賴偵測機制。該技術預設所有檔案皆具惡意,透過對每個檔案進行淨化與重建,確保在維持完整可用性的同時,僅保留安全內容。
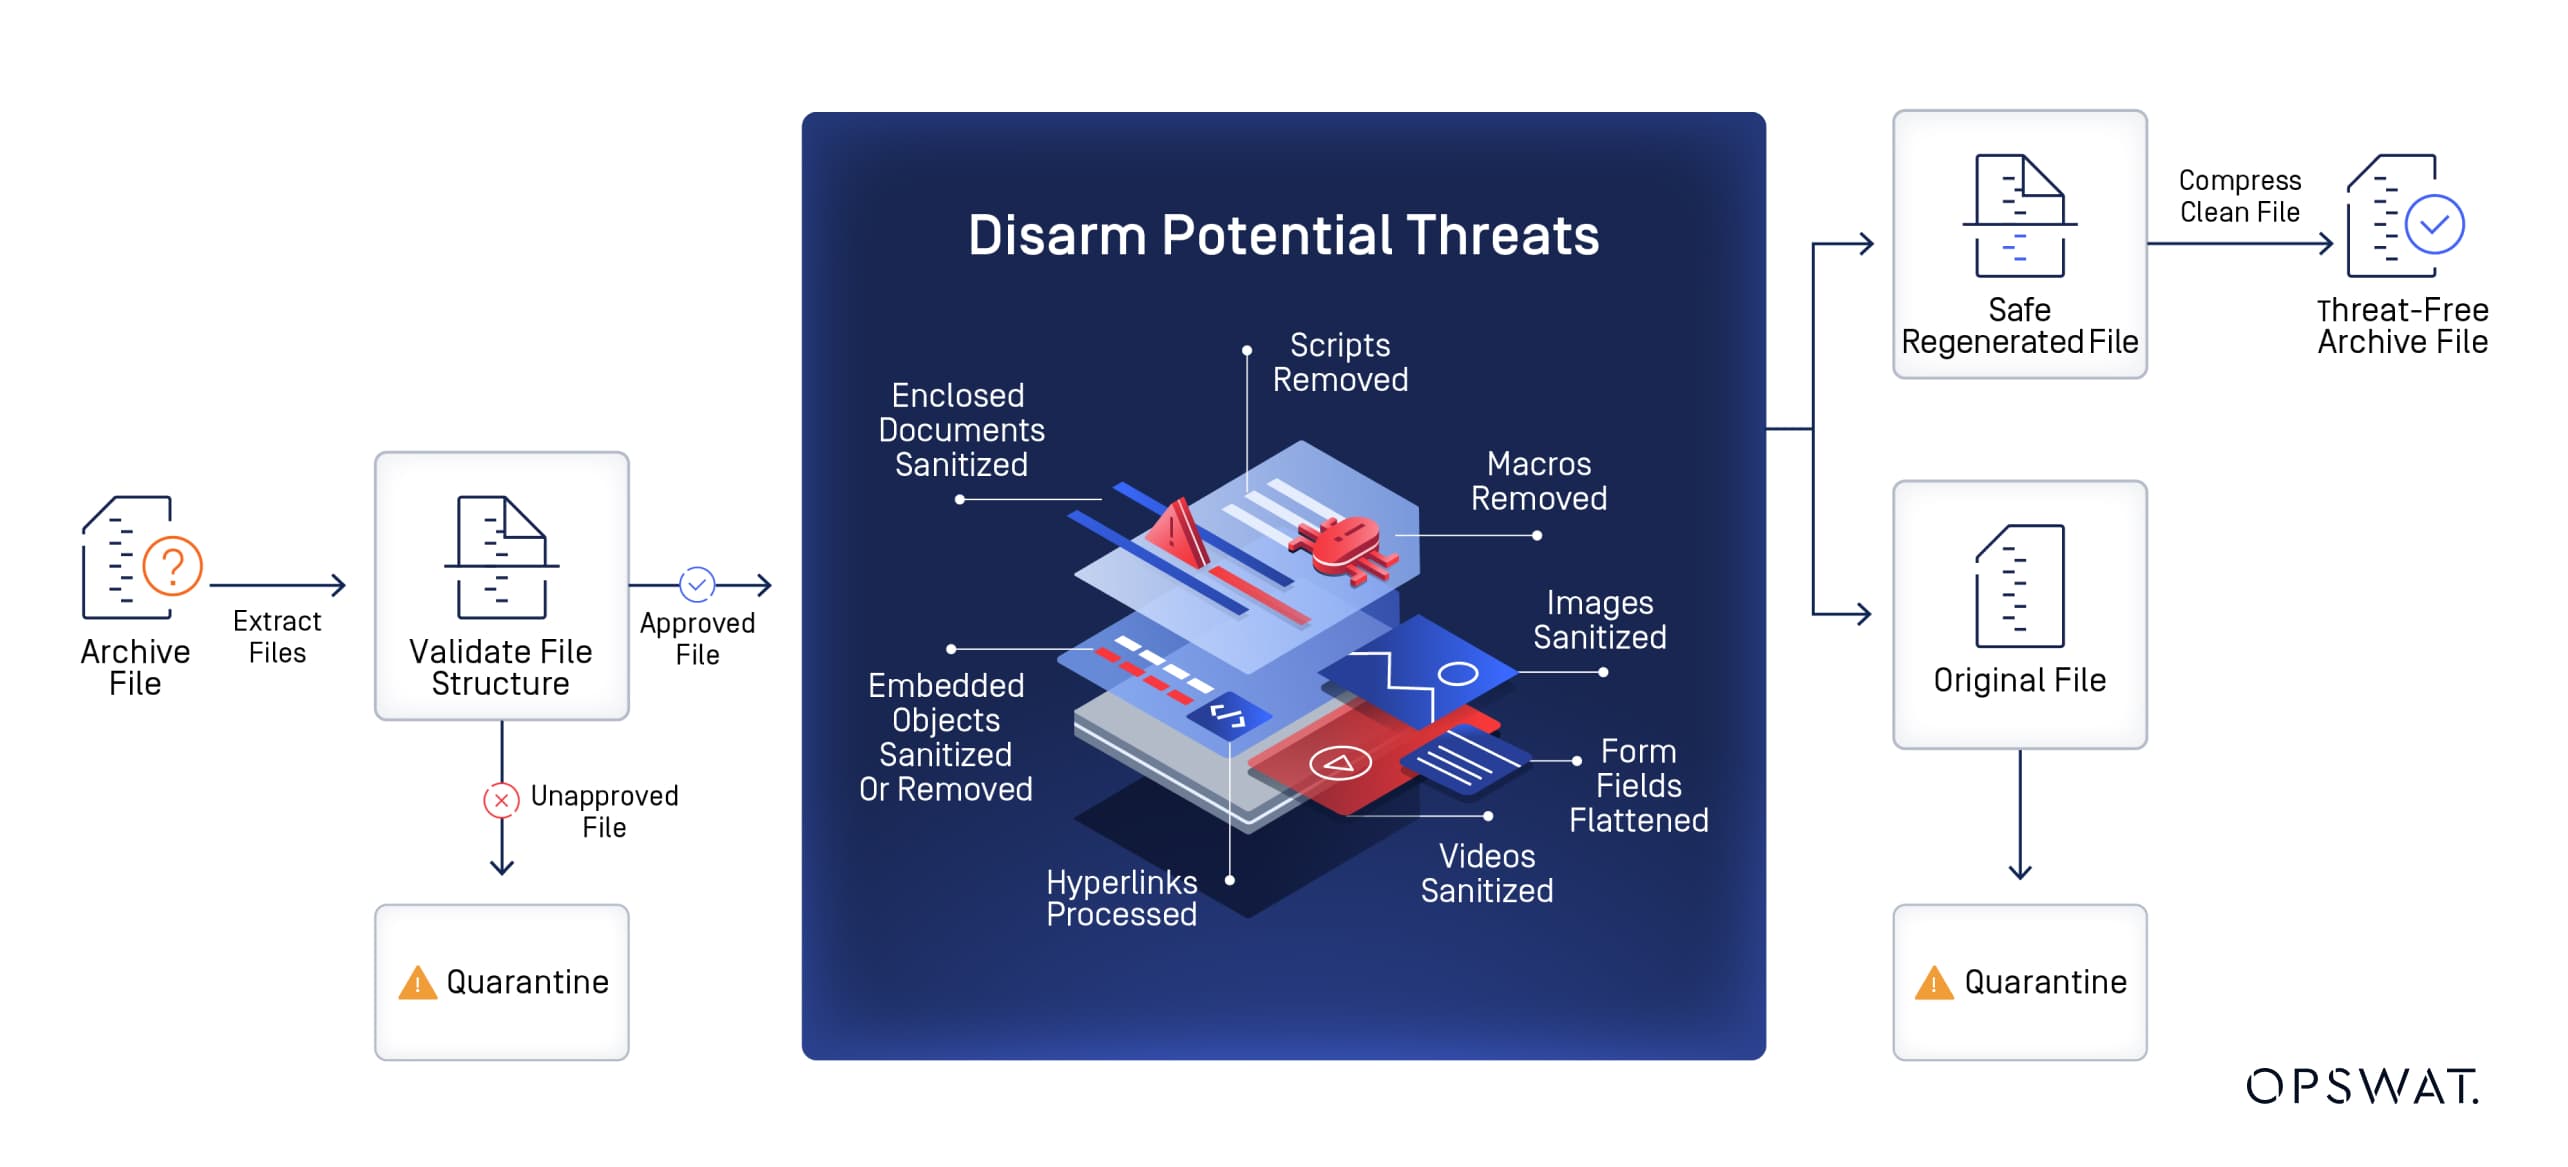
結果:該銀行在部署Deep CDR™技術後,惡意軟體攻擊減少了95%。
林先生解釋道:「Deep CDR™ 技術是極佳的零信任解決方案⋯⋯它會對每封電子郵件附件進行消毒處理,不僅仰賴偵測機制,更強化了流程以納入預防措施。」
導入OPSWAT技術解決了該銀行的電子郵件和邊際多媒體惡意檔案的問題。它更進一步地幫助該銀行從被動轉變為積極主動的企業,不再是不斷追踪事故後的調查,而是利用知名的技術防止惡意軟體攻擊發生。
了解 OPSWAT 的創新解決方案如何保護您的關鍵基礎設施安全,今天就與我們的專家聊聊吧。