什麼是Emotet?為什麼它很危險?
Emotet 是一個非常先進且具有破壞性的惡意軟體家族,能夠逃避檢測、將惡意軟體投放到受害者的電腦上並傳播到其他連接的設備。
Emotet 最初於 2014 年被資安研究人員識別為一種自傳播型銀行木馬,其設計目的是竊取敏感及私人資料。其後續版本演變為網路犯罪分子用作惡意軟體分發服務的最強大惡意軟體形式之一。(1) 它鎖定全球各關鍵產業,包括銀行、電子商務、醫療保健、學術界、政府及科技產業。
美國國土安全部將 Emotet 視為最具破壞性且造成最大經濟損失的惡意軟體之一,每次事件的修復成本高達 100 萬美元以上。(2) 該惡意軟體已感染超過 160 萬台電腦,並在全球造成數億美元的損失。(3) 截至 2020 年 12 月,它是全球最普遍的惡意軟體,影響了全球 7% 的組織。(4) 有關 Emotet 及其近期活動的更多資訊,請參閱我們先前的部落格文章。
Emotet是如何傳播的?
Emotet 的主要傳播方式是透過含有惡意附件或超連結的垃圾郵件。駭客會使用各種誘餌,誘使受害者開啟受感染的附件或點擊惡意連結。 這些電子郵件可能被設計成看似來自合法來源,或是來自受害者通訊錄中的人士;亦可能偽裝成發票,或偽裝成配送通知及關於新冠肺炎疫情的文件等。例如,去年二月,一封含有受感染 Word 附件的欺騙性電子郵件,假裝是關於 COVID-19 防疫措施的內容,在日本被廣泛發送。(5)
微軟的安全分析師發現,Emotet 慣用的攻擊手法出現了轉變:該組織在電子郵件攻擊中,會附加加密的壓縮檔(例如 Zip 檔),藉此繞過電子郵件安全閘道。(6) 這些電子郵件會誘使受害者開啟附件或超連結,並啟用巨集以檢視或編輯文件。
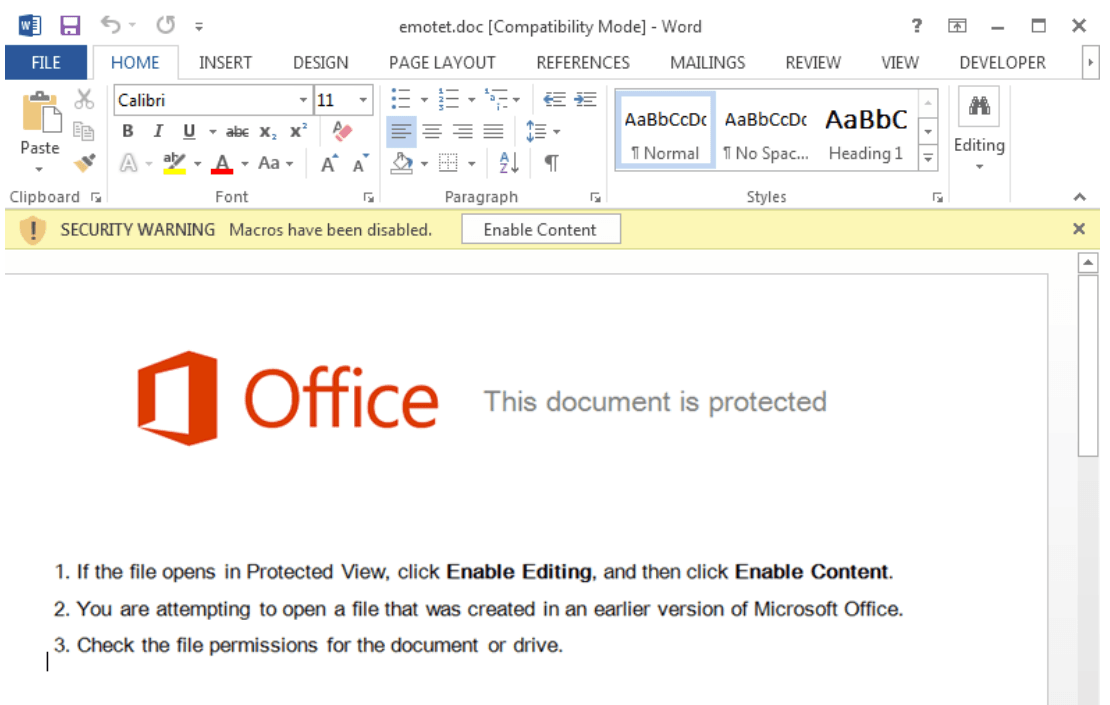
一旦受害者啟用內嵌巨集,Emotet 便會將額外的惡意軟體下載至其電腦,並試圖將此威脅擴散至整個網路。隨後,受感染的網路將被納入 Emotet 的殭屍網路,使駭客得以從遠端完全掌控該網路。(7)
如何 MetaDefender 阻止 Emotet 並保護您的網路?
使 Emotet 特別危險的一個方面是它可以逃避某些反惡意軟體產品的檢測。跟 MetaDefender – 高階威脅防禦解決方案 OPSWAT,Emotet 無法感染您的設備和網路。
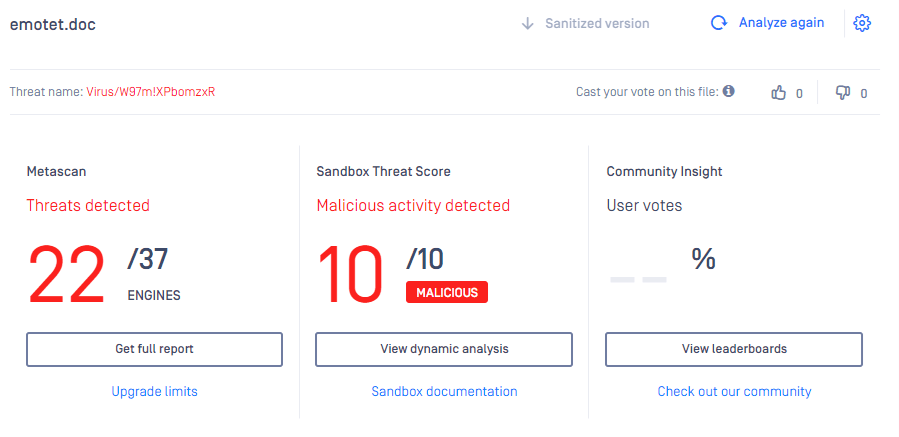
1.OPSWAT Metascan 能透過 30 多個反惡意軟體引擎,快速掃描發送至貴組織的檔案與電子郵件,偵測率超過 99%,可偵測出絕大多數已知的惡意軟體。 請參閱此處 的掃描結果,顯示我們的多引擎掃描技術成功偵測到 Emotet。37 個惡意軟體防禦引擎中有 22 個成功偵測到該惡意軟體。若您僅使用單一惡意軟體防禦引擎,且該引擎無法偵測到惡意軟體,您的電腦將會遭到感染。研究顯示,隨著惡意軟體防禦引擎的數量增加,惡意軟體的偵測率也會隨之提升。
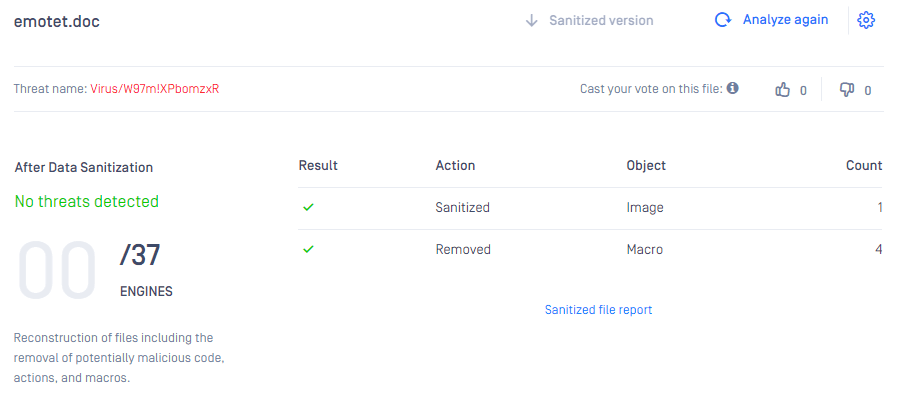
2. 即使複雜的規避型惡意軟體能繞過反惡意軟體引擎,仍會被OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™ 技術)徹底中和。所有檔案、電子郵件及附件(包含密碼保護的壓縮檔)在釋出給終端使用者前,皆會經過遞迴式淨化處理。如處理結果所示,所有惡意嵌入的動態內容(包含 1 張圖片與 4 個巨集)均已移除並完成淨化。 淨化後未偵測到任何威脅。使用者將獲得全面防護。
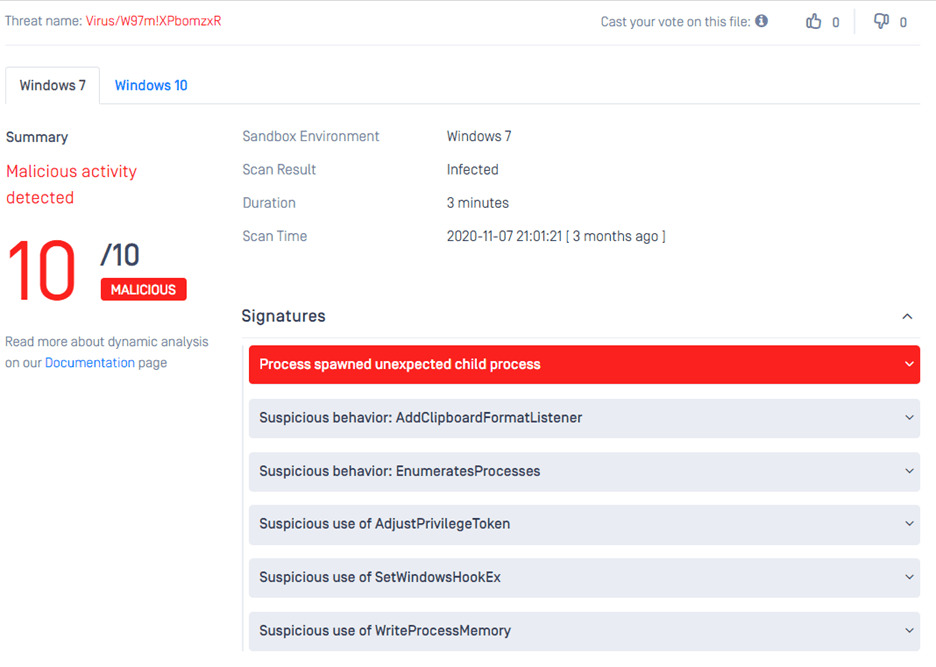
3.透過MetaDefender Emotet惡意軟體時,在3分鐘內即偵測到惡意活動。我們的Sandbox 能在受控環境中引爆惡意軟體,透過記錄並分類檔案行為來揭露惡意活動。系統將提供詳細報告以供後續惡意軟體分析。
隨著網路犯罪的商業化,駭客繼續發展技術複雜的攻擊。像 Emotet 這樣具有規避功能的複雜惡意軟體是由熟練的威脅行為者創建的,以繞過傳統的安全防禦。每個組織,尤其是關鍵基礎設施,都需要一個先進的威脅防禦解決方案來抵禦不斷變化的威脅。
立即聯繫我們 以瞭解更多資訊 OPSWAT的先進技術以及如何 OPSWAT MedaDefender 可以幫助保護您的組織免受日益複雜的網路犯罪的侵害。
引用
(1)帕爾默,丹尼。2021. “惡意軟體和殭屍網路:為什麼 Emotet 在 2019 年主導惡意威脅格局 |Zdnet”。Zdnet。 https://www.zdnet.com/article/....
(2) “Emotet 惡意軟體 |CISA”。2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3)“Emotet殭屍網路在國際網路行動中被破壞”。2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "2020年12月最受歡迎的惡意軟體:Emotet 重回惡意軟體威脅榜首 | Check PointSoftware"。2021.Check PointSoftware https://www.checkpoint.com/pre....
(5)克魯利,格雷厄姆。2021. “冠狀病毒 - 駭客利用對感染的恐懼來傳播惡意軟體”。格雷厄姆·克魯利。 https://grahamcluley.com/coron....
(6) “Emotet 惡意軟體 |CISA”。2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7)克魯利,格雷厄姆。2021. “Emotet 殭屍網路下架 - 你需要知道的”。安全狀況。 https://www.tripwire.com/state....
