MetaDefender 訪問 ™
MetaDefender Access 為您的組織提供安全的網路訪問和深度端點合規性。透過這種單一平臺方法,您可以大大簡化日常管理,減少時間、精力,最重要的是減少風險。 MetaDefender 訪問許可權可在雲端或本地使用。
可見性和合規性
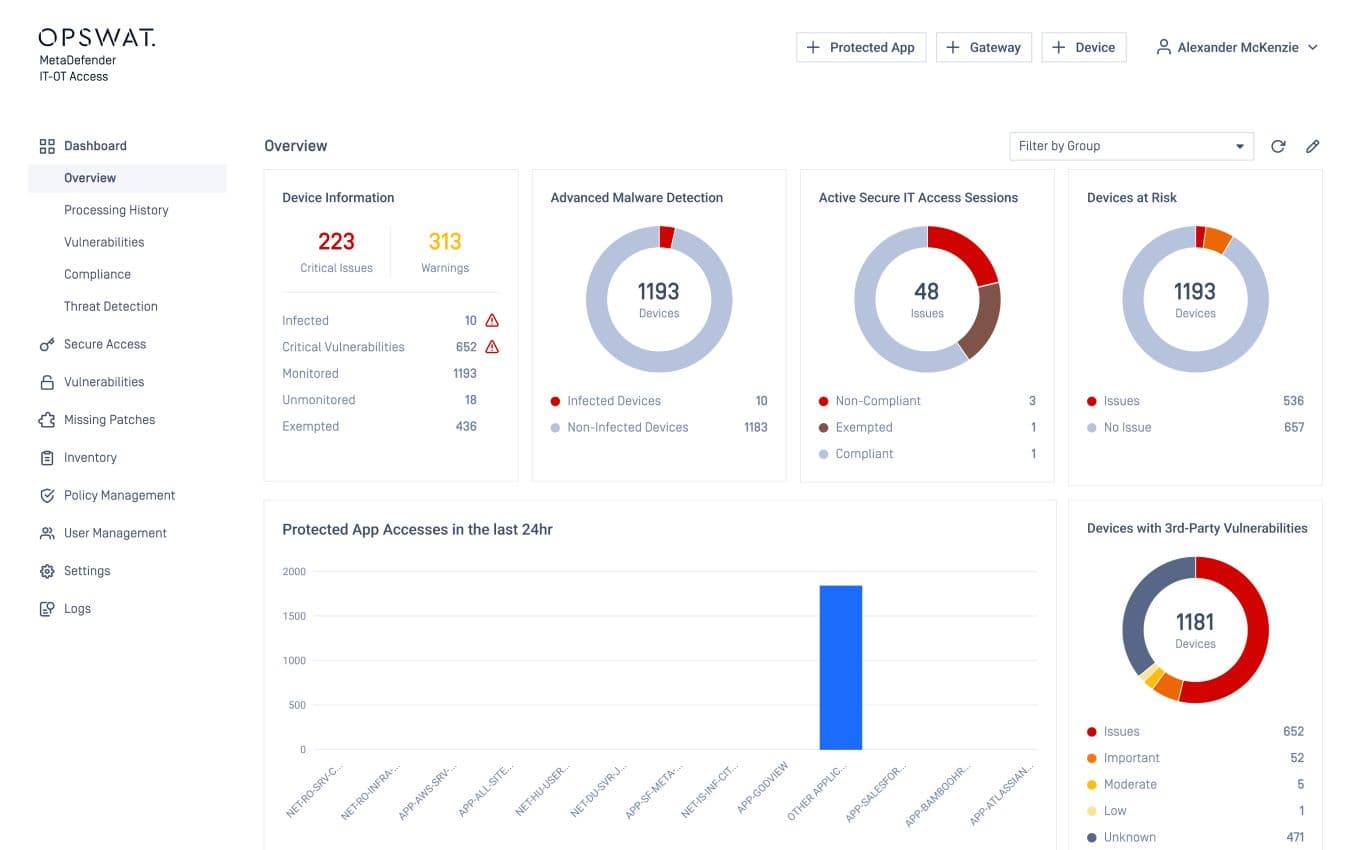
隨著居家辦公場景的增加,安全團隊面臨著挑戰,他們缺乏對哪些設備正在存取其網路以及它們是否安全的可見性和控制。增加複雜性的是獲得這種可見性和控制通常需要的無數單點產品。
對環境的存取可能來自遠端位置,例如在家工作、第三方位置,甚至透過與物聯網 (IoT) 相關的感測器。如何確保對網路和組織應用程式的存取是安全的?在存取應用程式或網路之前,如何確認組織中的每台設備都符合安全策略?
零信任存取
深度端點合規
遠遠超出了標準合規性檢查的範圍,包括操作系統級別、安全軟體、加密、漏洞和補丁管理,以確保您的端點安全。
Vulnerability Management 模組
啟用 MetaDefender Access Platform 用於檢測和報告設備上已安裝軟體中的漏洞,包括第三方應用程式和關鍵操作系統安全補丁。
Patch Management
提供單一開發介面,用於評估數千個端點應用程式(如 Adobe Acrobat、Mozilla Firefox 和 Zoom Client)的漏洞並自動修補它們。
MetaDefender OT Access
透過允許遠端供應商或內部員工的即時訪問配置,同時提高安全性和便利性,流量透過僅出站、相互身份驗證的 TLS 隧道傳遞。
MetaDefender IT Access
確保從設備到雲和傳統應用程式的存取是安全的,無論是從辦公室、家中還是其他遠端位置連接。
Omnissa VDI 整合
OPSWAT MetaDefender Access 可快速輕鬆地整合至 Omnissa Horizon Virtual Desktop Infrastructure (VDI),僅允許符合規範的用戶端裝置連接至企業資源。
單一平臺和靈活性
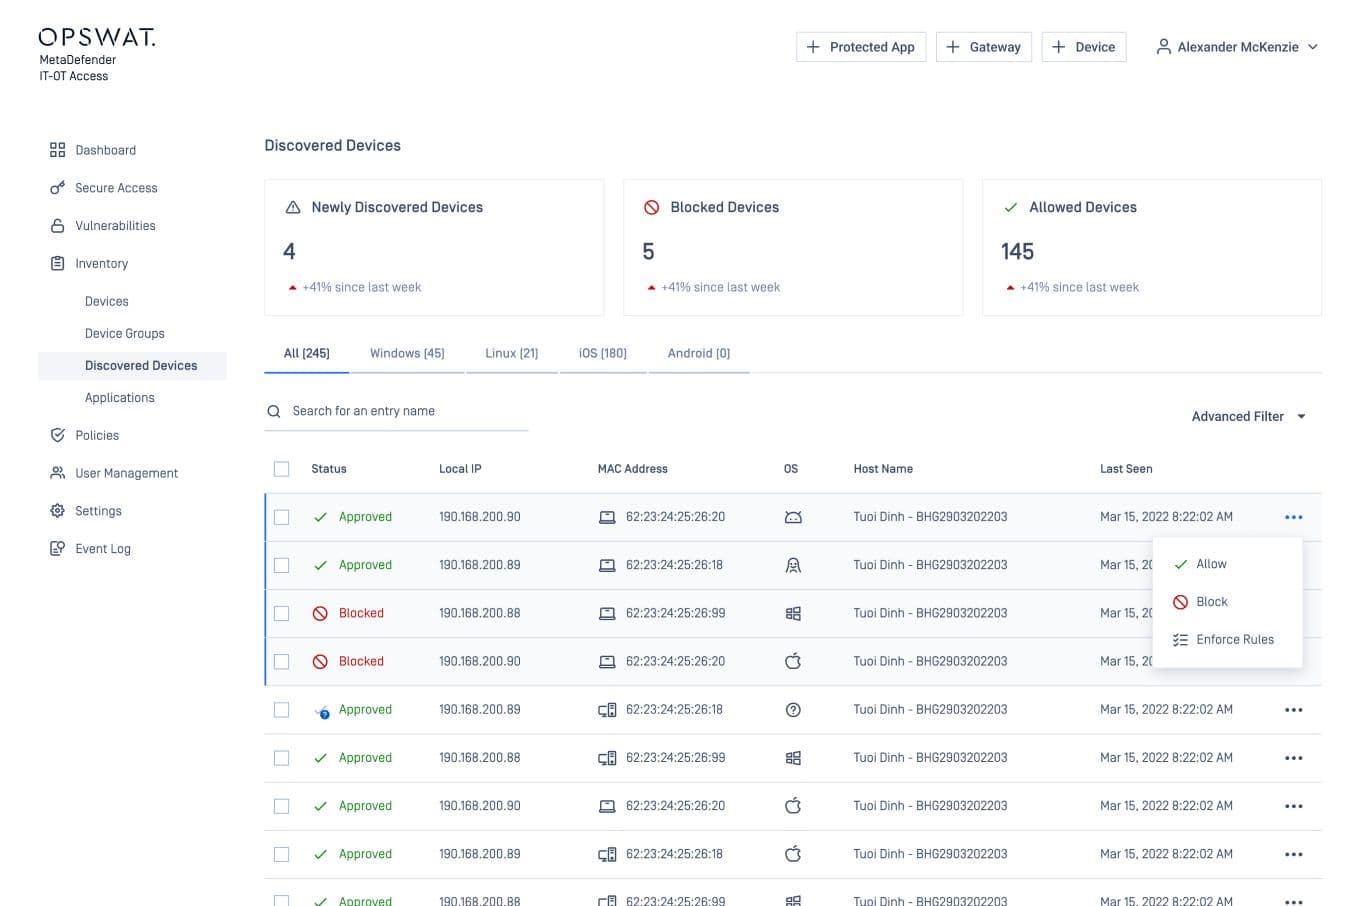
一個管理檢視
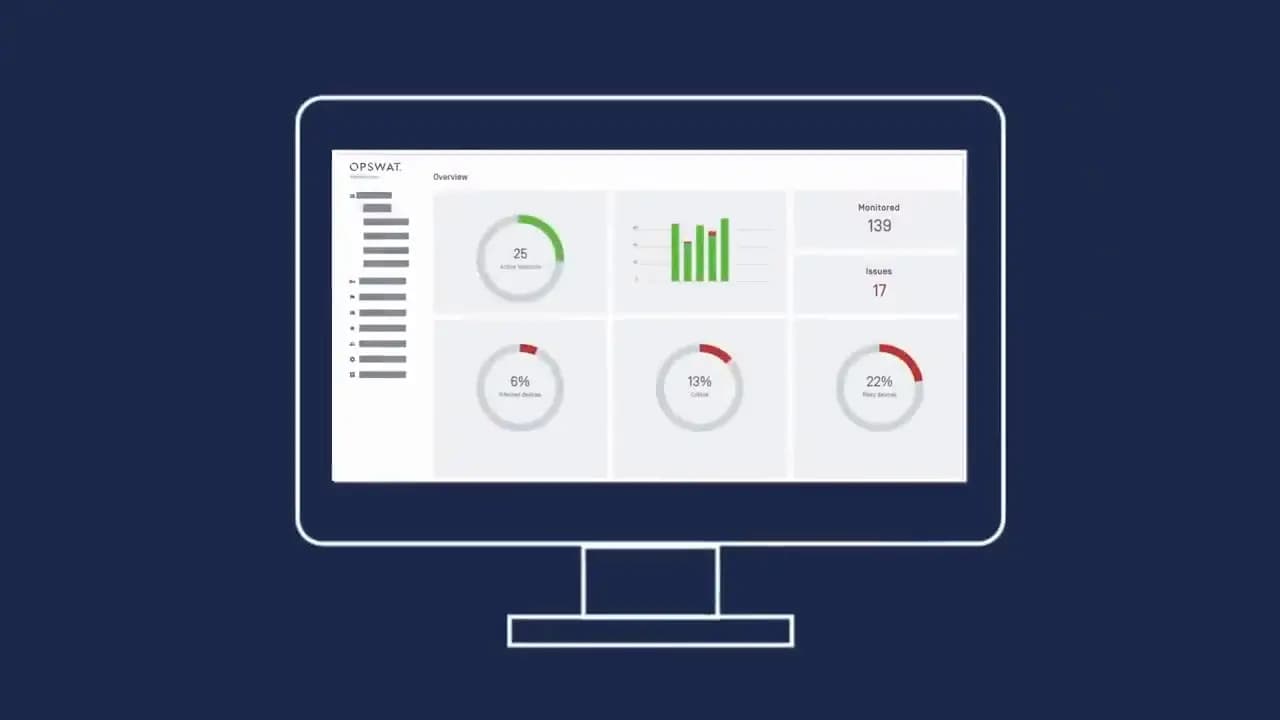
MetaDefender 訪問儀錶板管理從一個介面提供所需的可見性和管理工具。組織可以查看總共有多少設備訪問了網路,無論訪問方法是安全訪問還是經典的 SAML/IdP 整合。您還知道有多少設備符合要求,並向下鑽取到特定設備以了解問題。如果立即需要執行訪問許可權,請選擇設備並允許訪問。
不間斷的生產力
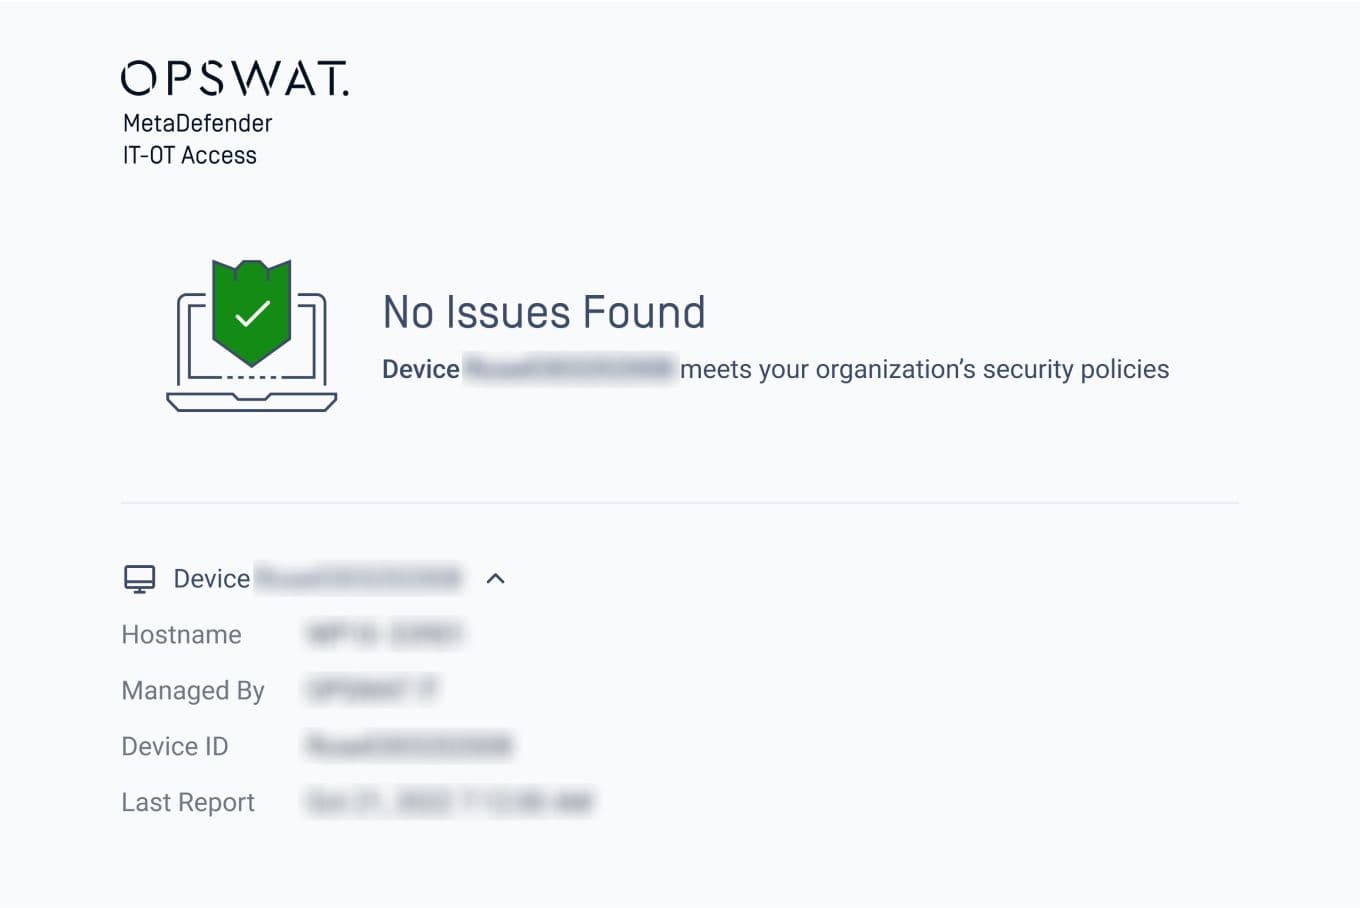
使用者非常容易進行自我修正,同時讓最終使用者瞭解不合規問題的重要性。將顯示一個可客製化的頁面,分享問題是什麼,為什麼它很重要,以及如何逐步解決。具有安全訪問許可權 IT,最終使用者將一如既往地使用 SSO 登錄其應用程式,無論是遠端還是本地,使用起來都簡單舒適。
易於管理 雲端 服務或本地
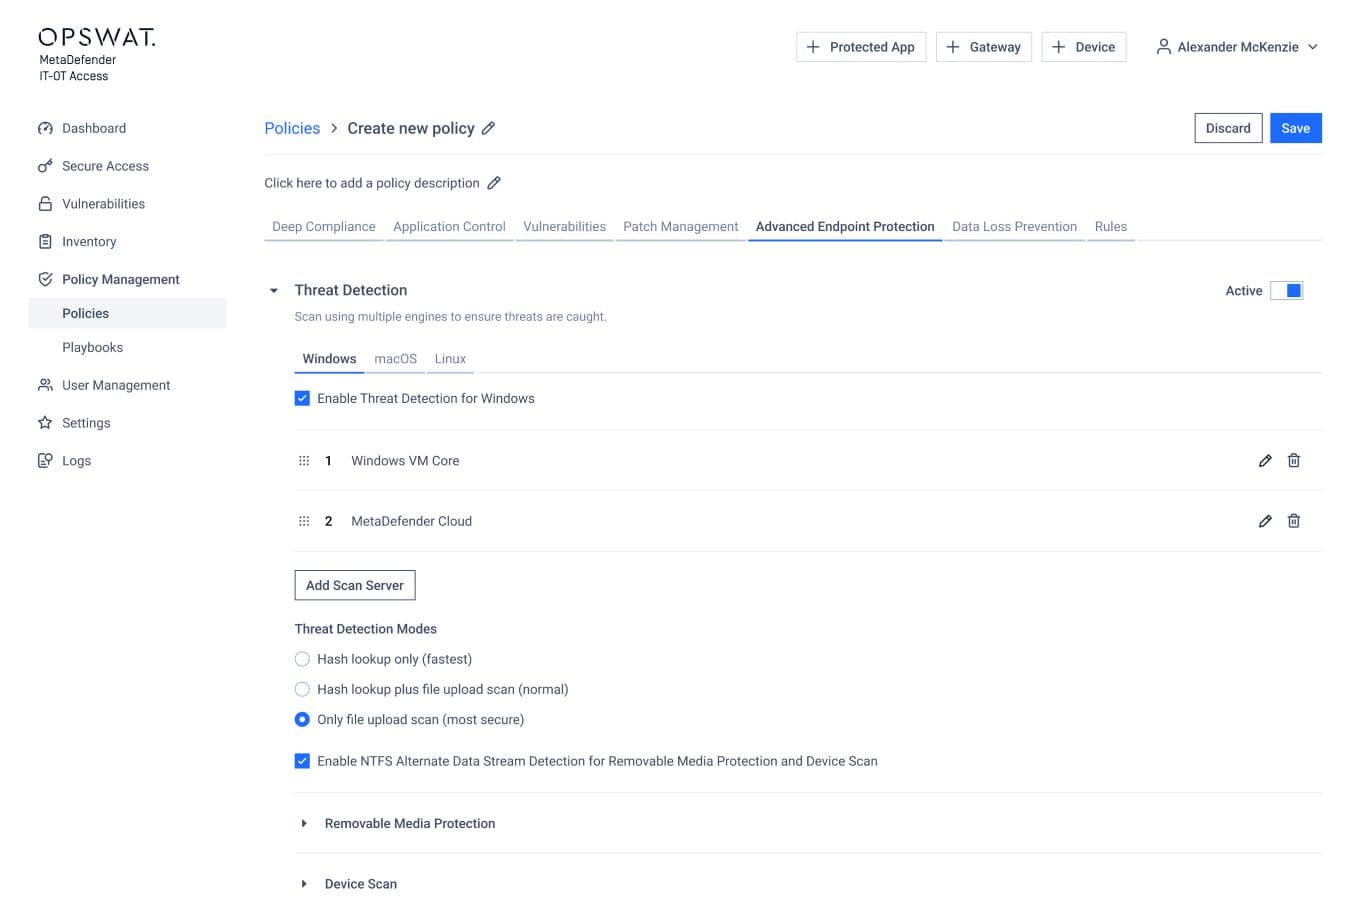
MetaDefender 訪問配置選項可以靈活地確定哪些問題需要阻止訪問或通知,並設置個人化閾值。對於我們高階端點合規性模組中的每個功能,可以設置配置以匹配您組織的策略。
MetaDefender 訪問許可權可輕鬆註冊,並可在數小時或數天內部署,作為雲端服務或部署在您的本地。
推薦的資源
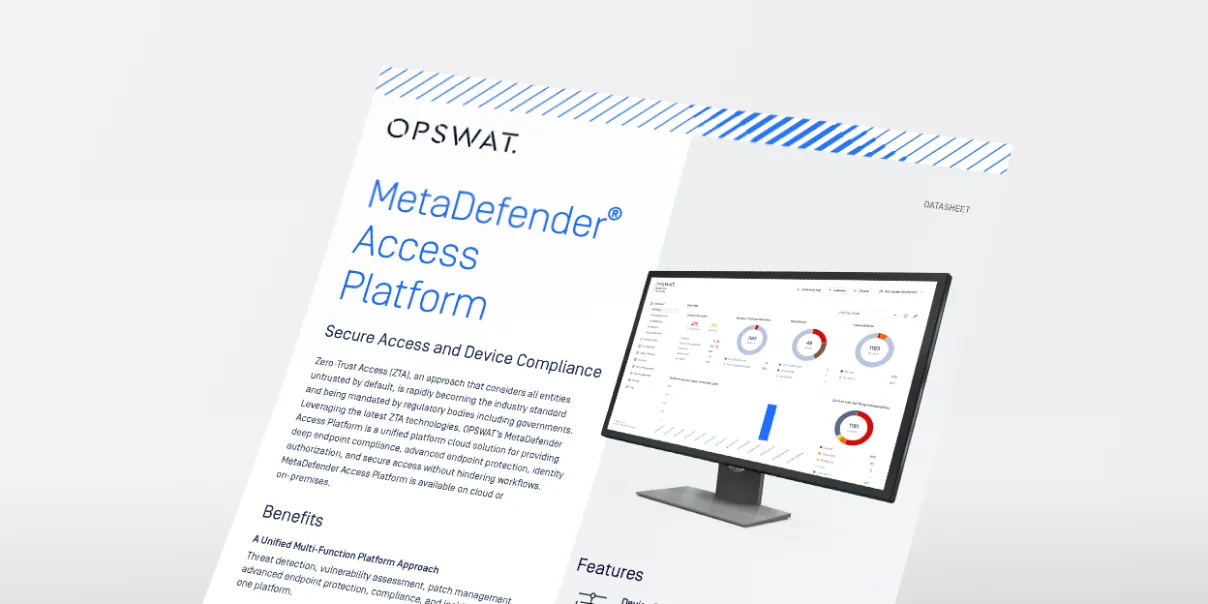
MetaDefender Access 產品型錄
MetaDefender 存取檔案