由於組織中使用者的一次錯誤點擊都可能導致資料洩露、經濟損失或聲譽受損,因此必須定期進行電子郵件安全評估。
但是,使用本機電子郵件安全解決方案時,電子郵件攻擊風險經常被忽視, OPSWAT 設計了先進的電子郵件風險評估,以幫助發現組織電子郵件系統內的電子郵件威脅,這些威脅本應在進入之前就被處理。
OPSWAT 電子郵件風險評估發現的問題
OPSWAT的揭示性評估採用知名市場的先進威脅防禦技術,提供快速、全面和高效的方法。
此項評估會識別電子郵件中所有潛在的惡意資料,並提供一份可付諸行動的報告,其中包含關鍵發現,用以彌補組織在資安態勢上的漏洞,涵蓋以下方面:
- 網路釣魚攻擊
- 勒索軟體與惡意軟體
- 利用漏洞
- 惡意巨集和高階隱藏威脅
在本文中,我們將探討 OPSWAT 對於任何認真提高 電子郵件安全性的組織來說,電子郵件風險評估都是必須的。
1. 主動安全
識別並縮小電子郵件安全差距
OPSWAT綜合評估不僅僅是檢測;它是提供主動安全性的評估。該評估有效地查明了電子郵件系統中不為人知的關鍵漏洞,在潛在威脅到達使用者之前識別和解決潛在威脅。
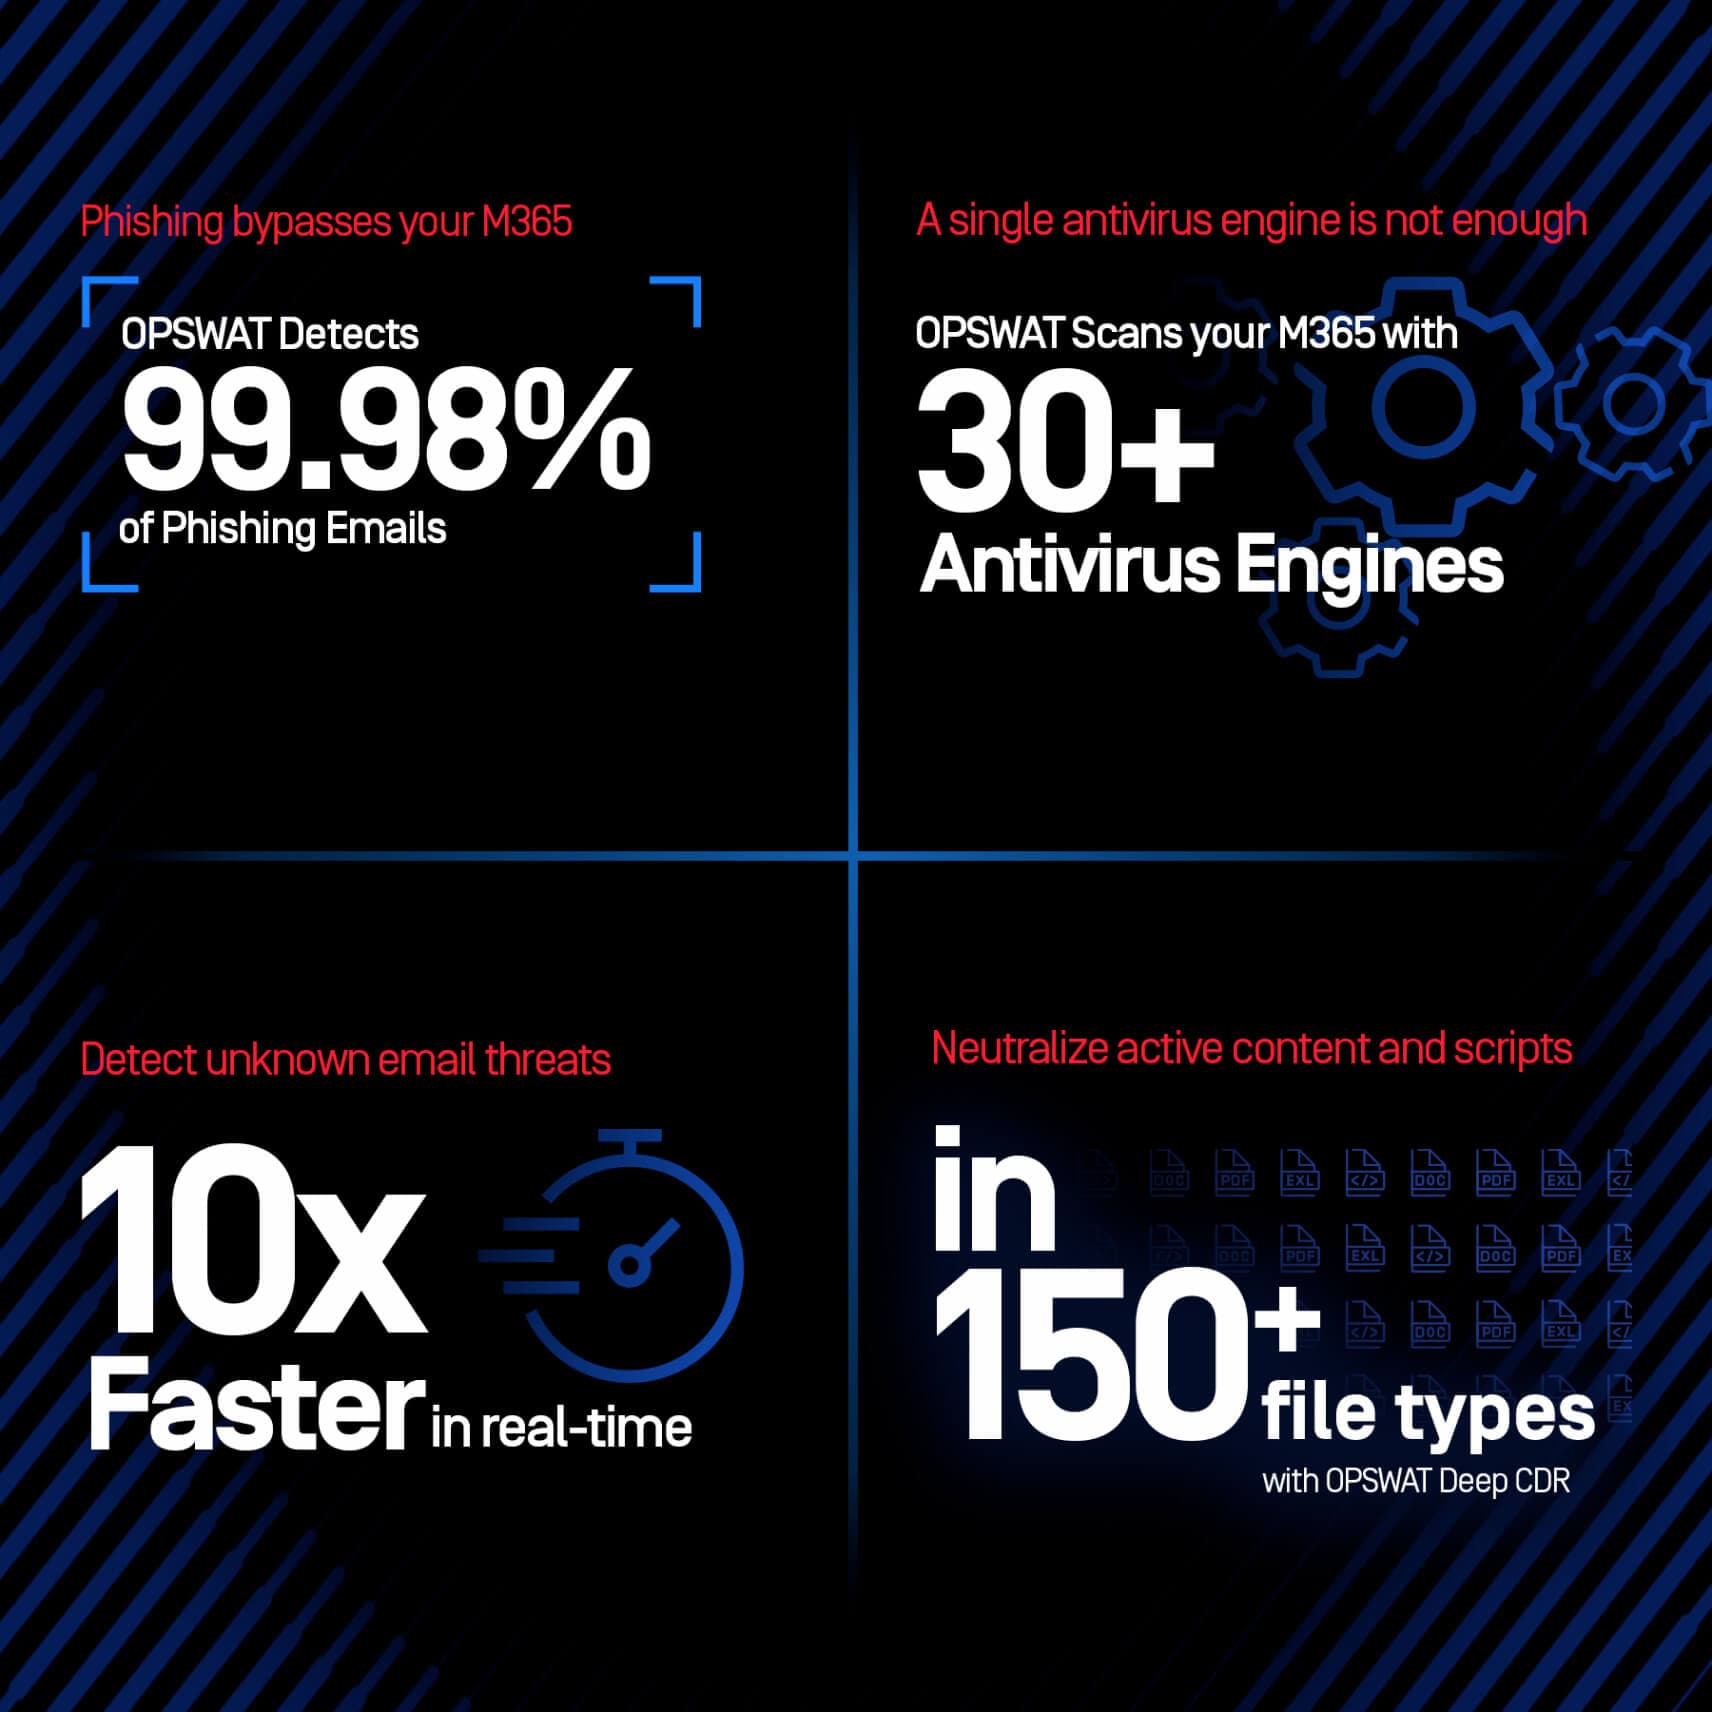
如今,許多流行的電子郵件安全解決方案僅採用針對網路釣魚、惡意軟體和其他攻擊的檢測方法。這種有限的反應能力使得有效性降低,因為它只會處理已知的電子郵件攻擊。
安全漏洞 1:繞過檢測的網路釣魚威脅
網路對手正 變得越來越老練和狡猾。這對 Microsoft 365 等電子郵件安全解決方案構成了重大挑戰。攻擊者通常使用受信任的網域或 URL,使得追蹤和消除其攻擊變得更加困難。此外,攻擊者還會使用更高階的方法,需要即時用反網路釣魚技術才能阻止。
安全漏洞 2:繞過檢測的惡意軟體攻擊
惡意軟體攻擊,尤其是高階變種,可以毫不費力地繞過單個防病毒引擎。當平均威脅檢測率為 45.4% 時,僅僅依靠檢測型的機制可能是一場俄羅斯輪盤賭博遊戲。僅依賴一個惡意軟體引擎可能會有風險,因為高階電子郵件傳播的威脅可以輕鬆繞過單個防病毒引擎。
2. 無縫分析
零干擾: OPSWAT的電子郵件風險評估的亮點之一,就是「零干擾」功能。評估可在組織後台無縫運行,確保組織的日常電子郵件操作繼續正常運行。
3. 快速洞察,實現電子郵件安全最大化
快速見效: 在網路安全領域,速度至關重要。 OPSWAT 在短短兩周內提供可行的見解。
可執行的建議:這不僅僅是找出安全漏洞,更是提供解決方案。OPSWAT 的專業知識與分析,提供了寶貴的資訊,有助於識別潛在漏洞。此外,實用的建議有助於迅速解決任何已識別的問題,確保電子郵件系統安全無虞,並能抵禦潛在威脅。
強化防禦:透過即時洞察,組織能夠迅速採取措施來強化防禦,確保電子郵件安全態勢堅實穩固。
關鍵要點
觀點:電子郵件安全不僅關乎資料保護,更在於確保業務連續性。OPSWAT 的「電子郵件風險評估」挑戰了傳統思維,透過揭露僅靠偵測型解決方案所忽略的威脅,倡導採取主動而非被動且被動的應對方式。憑藉評估所提供的寶貴見解與建議,資訊安全長(CISO)、IT、網路安全及風險管理人員可據此調整其電子郵件安全策略,著重於主動識別與緩解威脅。
行動:在清楚了解威脅及可用防護措施後,組織便有責任採取行動。
透過實施OPSWAT 的電子郵件風險評估,組織可揭露現有威脅,以確保其電子郵件通訊獲得最高等級的安全保障。
若要偵測組織內的電子郵件攻擊,請立即註冊OPSWAT 電子郵件風險評估,並強化您對已知與未知威脅的防禦能力。
