原刊於 2022 年 4 月 14 日。
北美電力可靠性公司(NERC)確保營運北美電力系統所需資產的安全性,
並在關鍵基礎設施領域展現卓越標準。 配合其相關要求,電力資訊共享
與分析中心(E-ISAC)是網路安全成熟度的另一項體現——這也印證了網路安全對 NERC 的重要性。NERC 於二月發布的《2021 年年度報告》特別指出供應鏈漏洞、勒索軟體及關鍵基礎設施保護(CIP)等議題,以闡明能源產業數位轉型所伴隨的攻擊活動日益增加的現狀。
可靠度對 NERC 來說也很重要,以至於有一個由 NERC 及其區域實體組成的電力可靠度組織 (ERO) 企業團隊。雖然可靠性包含許多主題,例如惡劣天氣,但網路安全也扮演重要角色。隨著與俄羅斯的衝突持續,2015 年針對烏克蘭電網的網路攻擊已經成為每個人最關心的議題。
這些網路安全疑慮並非毫無道理。拜登政府因俄羅斯參與 SolarWinds 的供應鏈駭客攻擊而對其進行制裁,該攻擊使駭客得以取得遠端存取權,並影響九個聯邦機構及約 100 個私營部門的 SolarWinds 客戶。NERC 報告指出,E-ISAC 與多個政府機構密切合作,並成立了一個老虎小組,以協調業界對攻擊的回應。最近,Log4J 漏洞再次引發對第三方風險的關注。
俄羅斯也被視為贖金軟體攻擊的安全避難所,過去兩年來,贖金軟體攻擊已經達到破紀錄的水準。Colonial Pipeline 的攻擊及其相關的關閉對於電力產業來說尤其貼切,NERC 促請持續專注於透過 E-ISAC 增加資訊分享來改善防禦。
透過資訊分享、分析與參與強化安全性
根據 NERC,E-ISAC 長期策略計劃的三大支柱為資訊分享、分析和參與。這些原則的目的在於整個產業的資訊分享,但必須從內部開始。發展安全作業中心 (SOC) 和事件回應 (IR) 團隊對於提升網路安全成熟度有很大的幫助,但最先進的組織正在轉向使用可協助自動化和協調相關手動流程的工具。
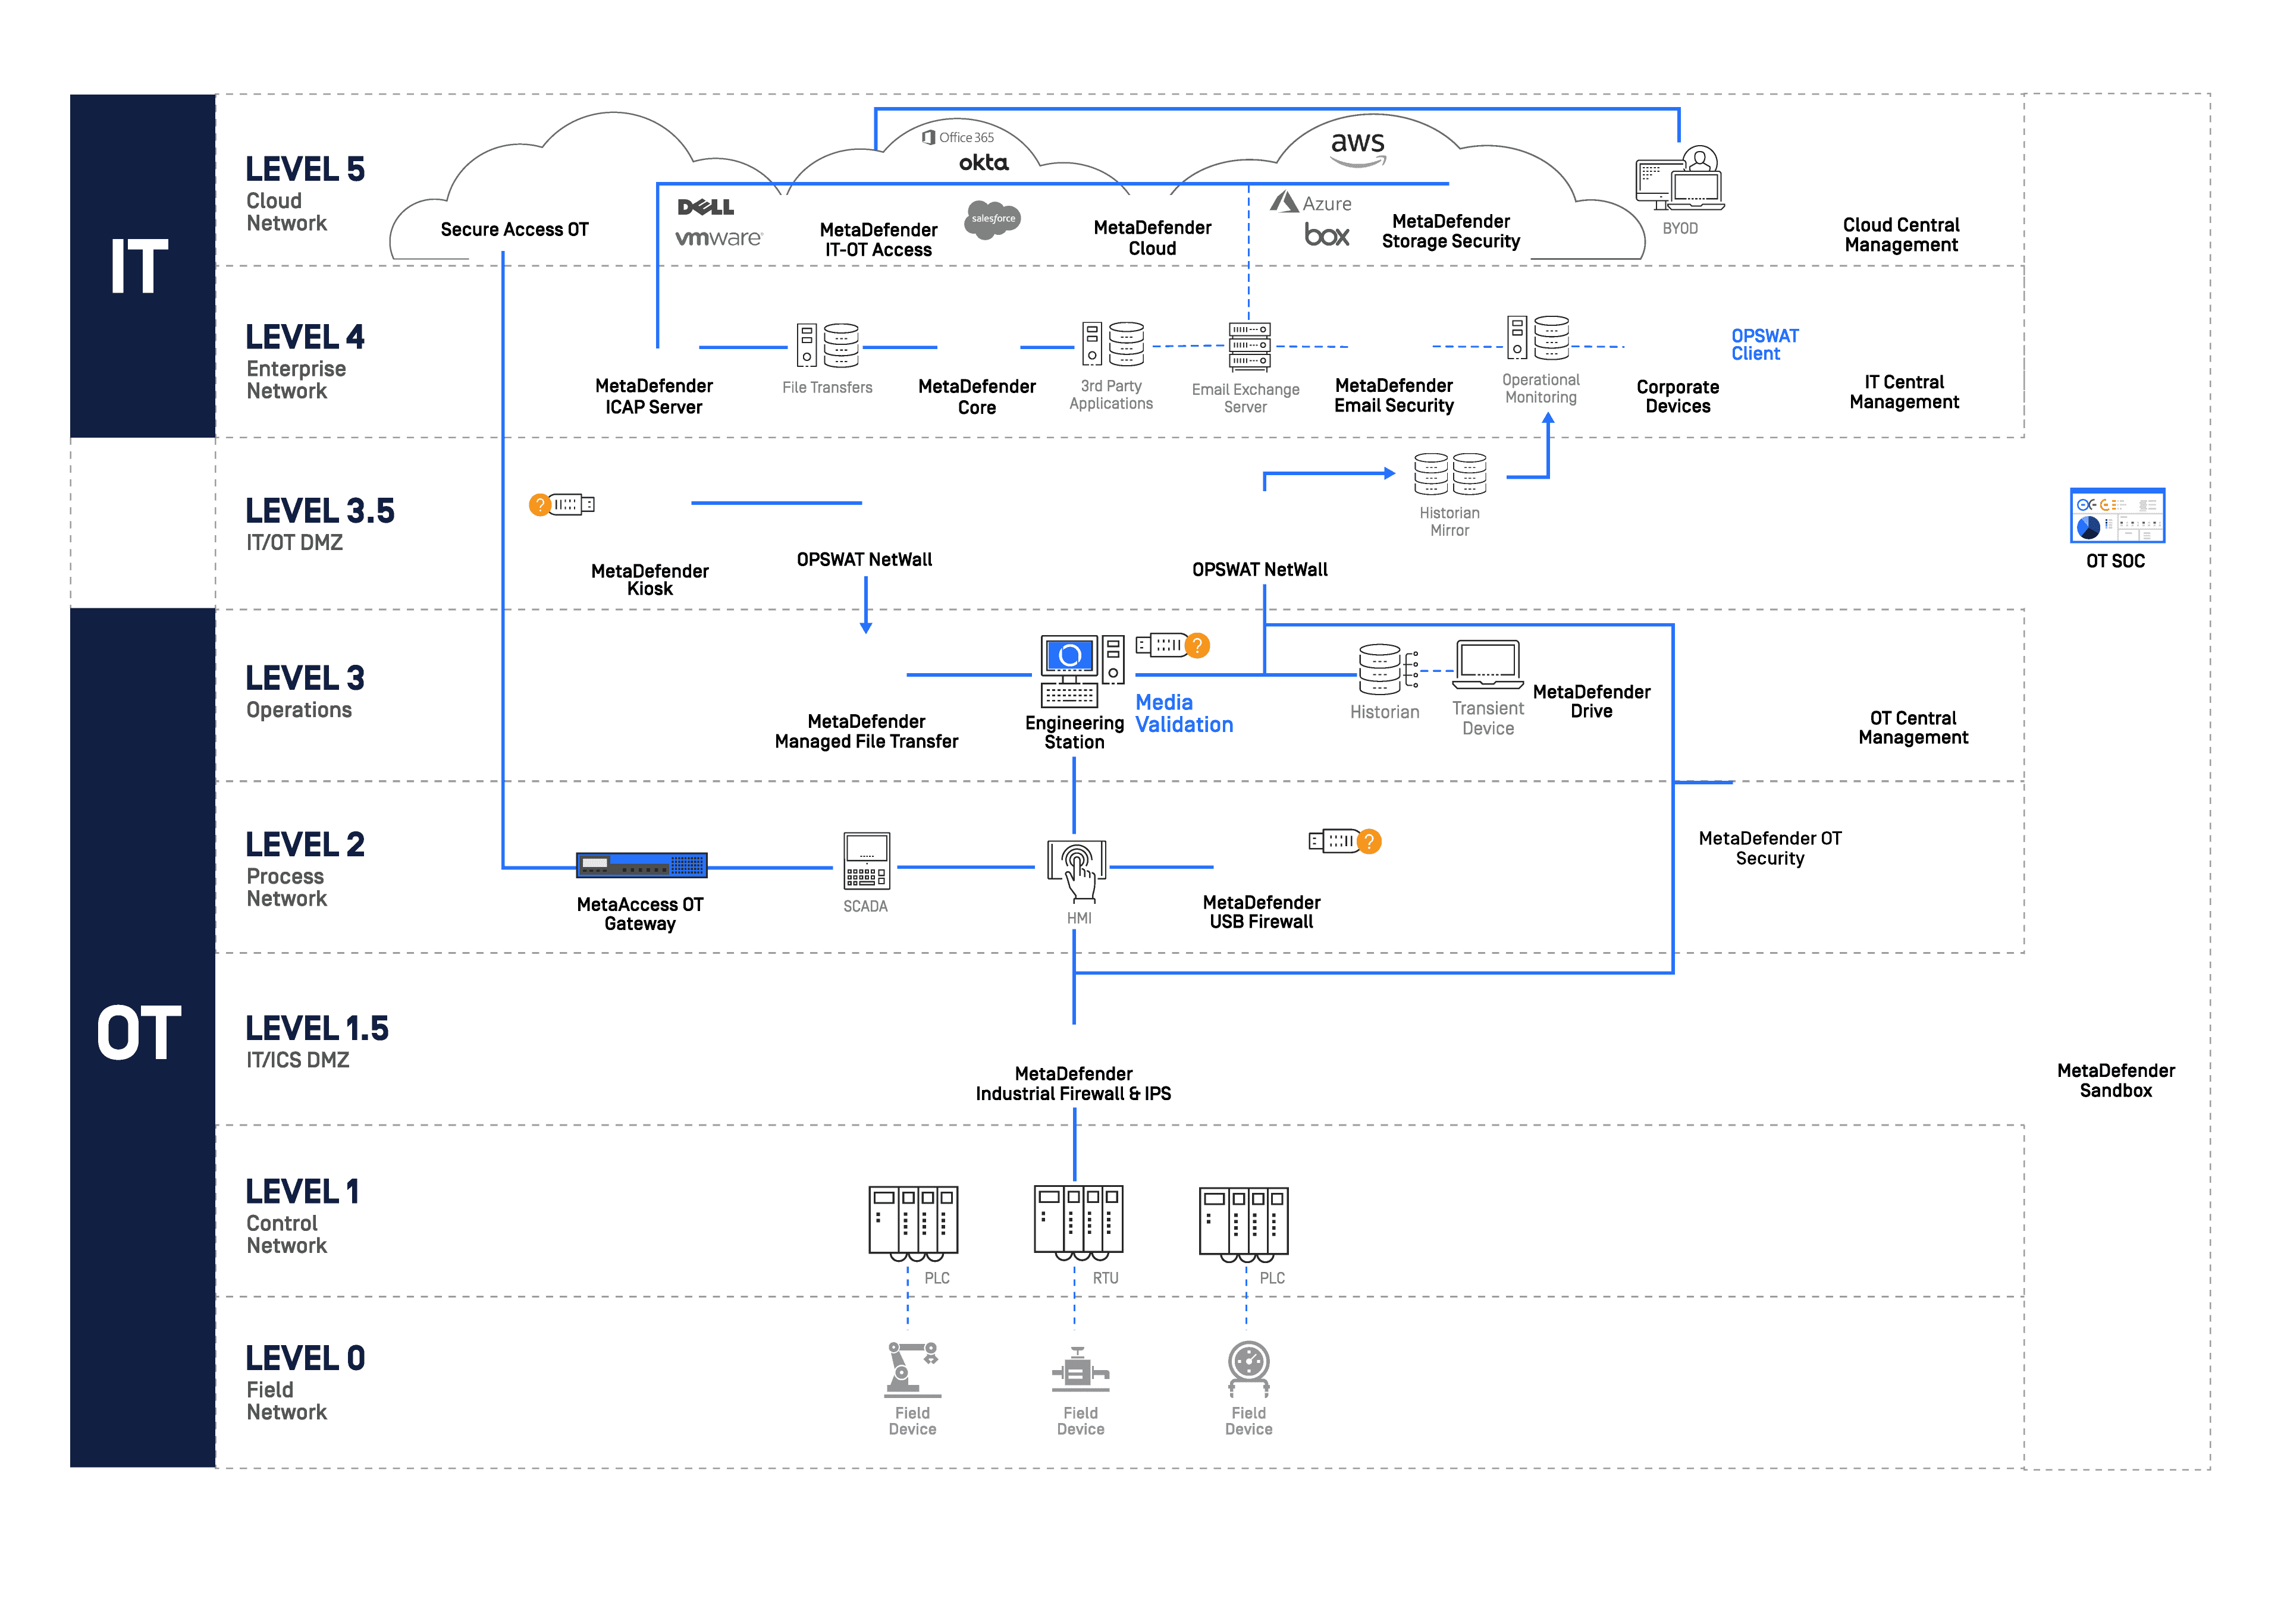
NERC 亦已批准三項新的 CIP 要求,統稱為《Supply Chain 標準》,該標準將於 2022 年 10 月 1 日生效。 管理這些法規可能頗具挑戰性,因為營運技術(OT)環境會為傳統資訊技術(IT)環境增添複雜性——這主要是由於 OT 環境通常與 IT 系統隔離。即使是「空氣間隙」網路,也容易受到 IT 和 OT 團隊、工程師及承包商為操作、維護、更新、稽核及管理這些系統而必須透過可攜式儲存媒體進行的直接實體存取所造成的威脅。儘管充滿挑戰,應對這些情境的解決方案可能是部署實體設備,例如OPSWAT所提供的 MetaDefender Kiosk,在可攜式裝置及可移除媒體進入高安全級別設施之前,先對其進行網路安全風險掃描。
隨著政府加強對網路安全和關鍵基礎設施保護的重視,NERC 似乎比許多其他關鍵基礎設施部門知名一步。隨著「零信賴」成為全國關於網路安全的討論焦點,我們必須從可視性、分析、自動化和協調的基礎開始。
瞭解OPSWAT OT 與Industrial 網路安全解決方案如何協助您保護關鍵環境,並與我們的網路安全專家聯絡以取得更多資訊。