最初發表於2014年2月17日。
視訊檔案通常不會被視為潛在的惡意或受感染檔案類型,但惡意軟體確實有可能 被嵌入視訊檔案中,或偽裝成視訊檔案。正因存在這種常見的誤解,音訊和 視訊檔案對惡意軟體作者而言,成了極具吸引力的威脅載體。
為什麼要關注影片檔?
- Media 播放器是經常被使用的軟體,使用者往往會長時間使用它們,在執行其他任務時仍讓它們 保持開啟狀態,並且經常切換媒體串流。
- 媒體播放器中發現了許多漏洞。美國國家標準與技術研究院(NIST)[1]指出,2000 年至 2014 年期間共發現超過 1,200 個漏洞[2]。2020 年初,NIST 在 AndroidMedia Framework 中記錄了一項新的高嚴重性漏洞 CVE-2020-0002。
- 有吸引力的影片內容和高速網路導致使用者在不注意的情況下下載和共用,並且由於這些檔案被認為是相對無害的,因此使用者可能會播放提供給他們的檔。
- 涉及的檔案格式屬於二進位串流,且通常相當複雜。要 處理這些檔案,需要進行大量的解析工作,而播放運算很容易導致整數錯誤。
- 檔通常很大;使用者可能會跳過掃描解決方案以避免影響性能。
- 它們被認為是相對無害的 - 使用者可能會播放提供給他們的檔。
- 市面上有各式各樣的音訊播放器,以及眾多不同的編解碼器和音訊檔案外掛程式,這些 通常都是由一般不以資安為重的人所開發的。
- 使用者常從許多不可靠的來源下載影片,而這些影片執行時擁有相當高的權限和優先級。 例如,在 Windows Vista 中,一個權限較低的 Internet Explorer 執行個體可以啟動內容,並在 權限較高的 WindowsMedia 播放器中執行。
- 影片經常在沒有使用者明確確認的情況下被調用(即嵌入到網頁中)[3]。
典型漏洞向量
透過修改的影片檔對媒體播放器進行模糊測試
模糊測試(Fuzzing)是一種通用方法,透過向程式輸入無效、意外或隨機的 資料,迫使程式產生預期之外的行為。
模糊測試旨在找出深層漏洞,開發人員會運用此技術來確保程式碼的穩健性;然而,這項 對開發人員而言最得力的工具,卻也可能被用來對使用者進行攻擊。 對於號稱「格式 嚴格」的媒體播放器而言,一個損壞的真實影片檔案可能暴露許多漏洞,其中多數是由解引用空指標所引起。這會導致 不當的記憶體存取,進而可能將不應 寫入的內容寫入記憶體[4]。所幸,對媒體播放器進行模糊測試需要對檔案格式有深入的了解,否則該 損壞的檔案將被播放器直接忽略。
在影片檔案中嵌入超連結
透過將URL嵌入到現代媒體檔案中來獲得更直接的方法。
舉例來說,微軟的進階系統格式(ASF)允許執行簡單的腳本指令。在此情況下, 「URLANDEXIT」會被放置在特定位置,並緊接在任何 URL 之後。當此程式碼執行時,使用者會被引導至 下載一個可執行檔,該檔案通常偽裝成編解碼器,並提示使用者必須下載該檔案才能播放 媒體檔案。
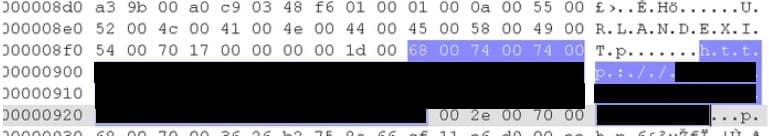
MetaDefender Cloud,OPSWAT的反惡意軟體多重掃描工具中,提供了一個此類檔案的範例:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
此威脅的名稱為「GetCodec」。在此範例中,媒體播放器被重定向至一個連結,用以下載木馬程式。請參閱 此處的掃描結果。
檔案類型漏洞利用範例
下表列出了常見的媒體檔案格式,這些格式曾被利用來將使用者導向惡意 網站,或在目標使用者的系統上遠端執行任意程式碼。
檔案格式 | 偵測 | 說明 |
Windows | 下載器-UA.b | 利用數位版權管理中的缺陷 |
真正 多媒體 | W32/Realor.worm 蠕蟲 | 感染真實 多媒體 要嵌入連結到惡意網站的檔 |
真正 多媒體 | 人工製作 | 在不提示的情況下啟動惡意網頁 |
QucikTime.mov | 人工製作 | 推出色情網站的嵌入式超連結 |
Adobe Flash.swf | 漏洞利用-CVE-2007-0071 | DefineSceneAndFrameLabelData 標記中的漏洞 |
Windows.asf | W32/GetCodec.worm | 感染 .asf 檔以嵌入指向惡意網頁的連結 |
Adobe Flash.swf | 漏洞利用-SWF.c | AVM2“新功能”操作碼中的漏洞 |
QuickTime.mov | 人工製作 | 在目標用戶的系統上執行任意代碼 |
Adobe Flash.swf | 漏洞利用-CVE-2010-2885 | ActionScript 虛擬機 2 中的漏洞 |
Adobe Flash.swf | 漏洞利用-CVE2010-3654 | AVM2 MultiName 按鈕類中的漏洞 |
Windows .wmv | 漏洞利用 CVE-2013-3127 | WMV 影片解碼器遠端執行代碼漏洞 |
Matroska 影片 .mkv | 漏洞利用-CVE2019-14438 | VLC 中的漏洞,在目標用戶的系統上以許可權執行任意代碼 |
解決方案
目前許多反惡意軟體廠商已新增透過檢視媒體類型檔案內的 URL 簽名來進行偵測的功能。OPSWAT
MetaDefender Multiscanning 這項技術整合了 35 種以上的反惡意軟體引擎,顯著提升了對
已知與未知威脅的偵測能力。Deep CDR™ 技術亦支援影音檔案格式,並能協助防範零日
攻擊。MetaDefender的 file-based vulnerability assessment 技術能在媒體播放器
安裝程式安裝之前,即偵測其中的漏洞。
如果您沒有安裝「OPSWAT Solutions」,則需更加留意媒體檔案,切勿開啟來源不明的檔案,絕不要 以提升權限的方式執行媒體播放器,也不要接受來源不明的解碼器或可疑授權條款的下載。請務必 隨時將媒體播放器軟體更新至最新版本,以避免安全漏洞。
引用
[1]國家漏洞資料庫。
[3]David Thiel。《揭露Media Software 中的漏洞》。
[4]Colleen Lewis、Barret Rhoden、Cynthia Sturton。《利用結構化隨機資料對Media 玩家進行精確模糊測試》。
.click-padding{ padding-top: 118px; }
