每套檔案淨化引擎終將遇到專門設計用來破壞讀取它的軟體的檔案。OPSWAT 開發了 Deep CDR™ 技術,使該情況僅會消耗一個處理程序,而引擎則能持續淨化其餘所有內容。
為何解析器會成為攻擊目標
解析器是一種能讀取檔案格式,並將其原始位元組轉換為軟體可處理的結構的程式碼。每種格式都需要一個解析器。像 PDF 和 Microsoft Office 這樣的格式相當複雜,以致於其解析器存在實際風險,而攻擊者會專門製作檔案來利用這些漏洞。專門設計用來導致 PDF 解析器當機或遭篡改的檔案,已成為一種標準的攻擊武器。
清理引擎需要拆解這些檔案,也就是說必須對其進行解析。在單體式設計中,這類引擎可視為單一程式,其所有解析器皆共用同一個執行程序。只要一個格式錯誤的 PDF 檔案導致解析器當機,就會連帶使所有相關系統癱瘓:包括排在後面的 Word 文件、引擎本身,以及該引擎所保護的業務工作流程。
某個解析器狀態不佳時所造成的影響範圍,將波及整個引擎。
建立在不信任基礎上的設計
Deep CDR™ 技術的微服務架構採用了一種稱為「不信任分解」的安全設計模式。此模式將系統拆分為獨立的程式,這些程式會相互檢查,且不會給予任何自動信任。
卡內基梅隆大學的 SEI(Software 工程研究所)在其 Secure 設計模式 報告,使用諸如 qmail 和 Postfix 作為參考範例。
Deep CDR™ 技術透過以下三項設計決策,應用此類模式的分解與相互不信任機制:
- 每個解析器皆以可替換的程序形式運行。 引擎核心絕不會接觸任何不可信的位元組。每個解析器家族皆在各自的服務程序中運行,這些程序由核心啟動並管理。開啟惡意檔案的程序,正是引擎可以承受其損失的程序,因為它僅處理單一請求的工作,除此之外別無其他。
- 核心系統將其自身的工作程序視為可疑對象。 核心系統絕不輕信任何工作者的運作狀態。它會定期檢查每個服務是否仍能回應,為每個檔案設定時間限制,並監控系統是否出現卡死或當機的情況。當某個服務停止回應時,核心系統的監控機制會將其關閉,並啟動一個新的服務。此設計預設故障必然會發生,並針對此情況預先規劃應對措施。
- 服務與核心之間不共用記憶體。 服務是透過狹窄且序列化的訊息通道與核心進行通訊,既無共用記憶體,亦無共用位址空間。無論惡意檔案對解析器的記憶體造成何種影響,該損害都無法蔓延至核心或其他服務。唯一能跨越此邊界的,僅是接收端會依據自身規則進行解析的訊息。
請考慮此設計所針對的情境。當一份經過特殊設計的 PDF 檔案傳送至引擎後,在解析該檔案的過程中,會導致 PDF 服務當機。
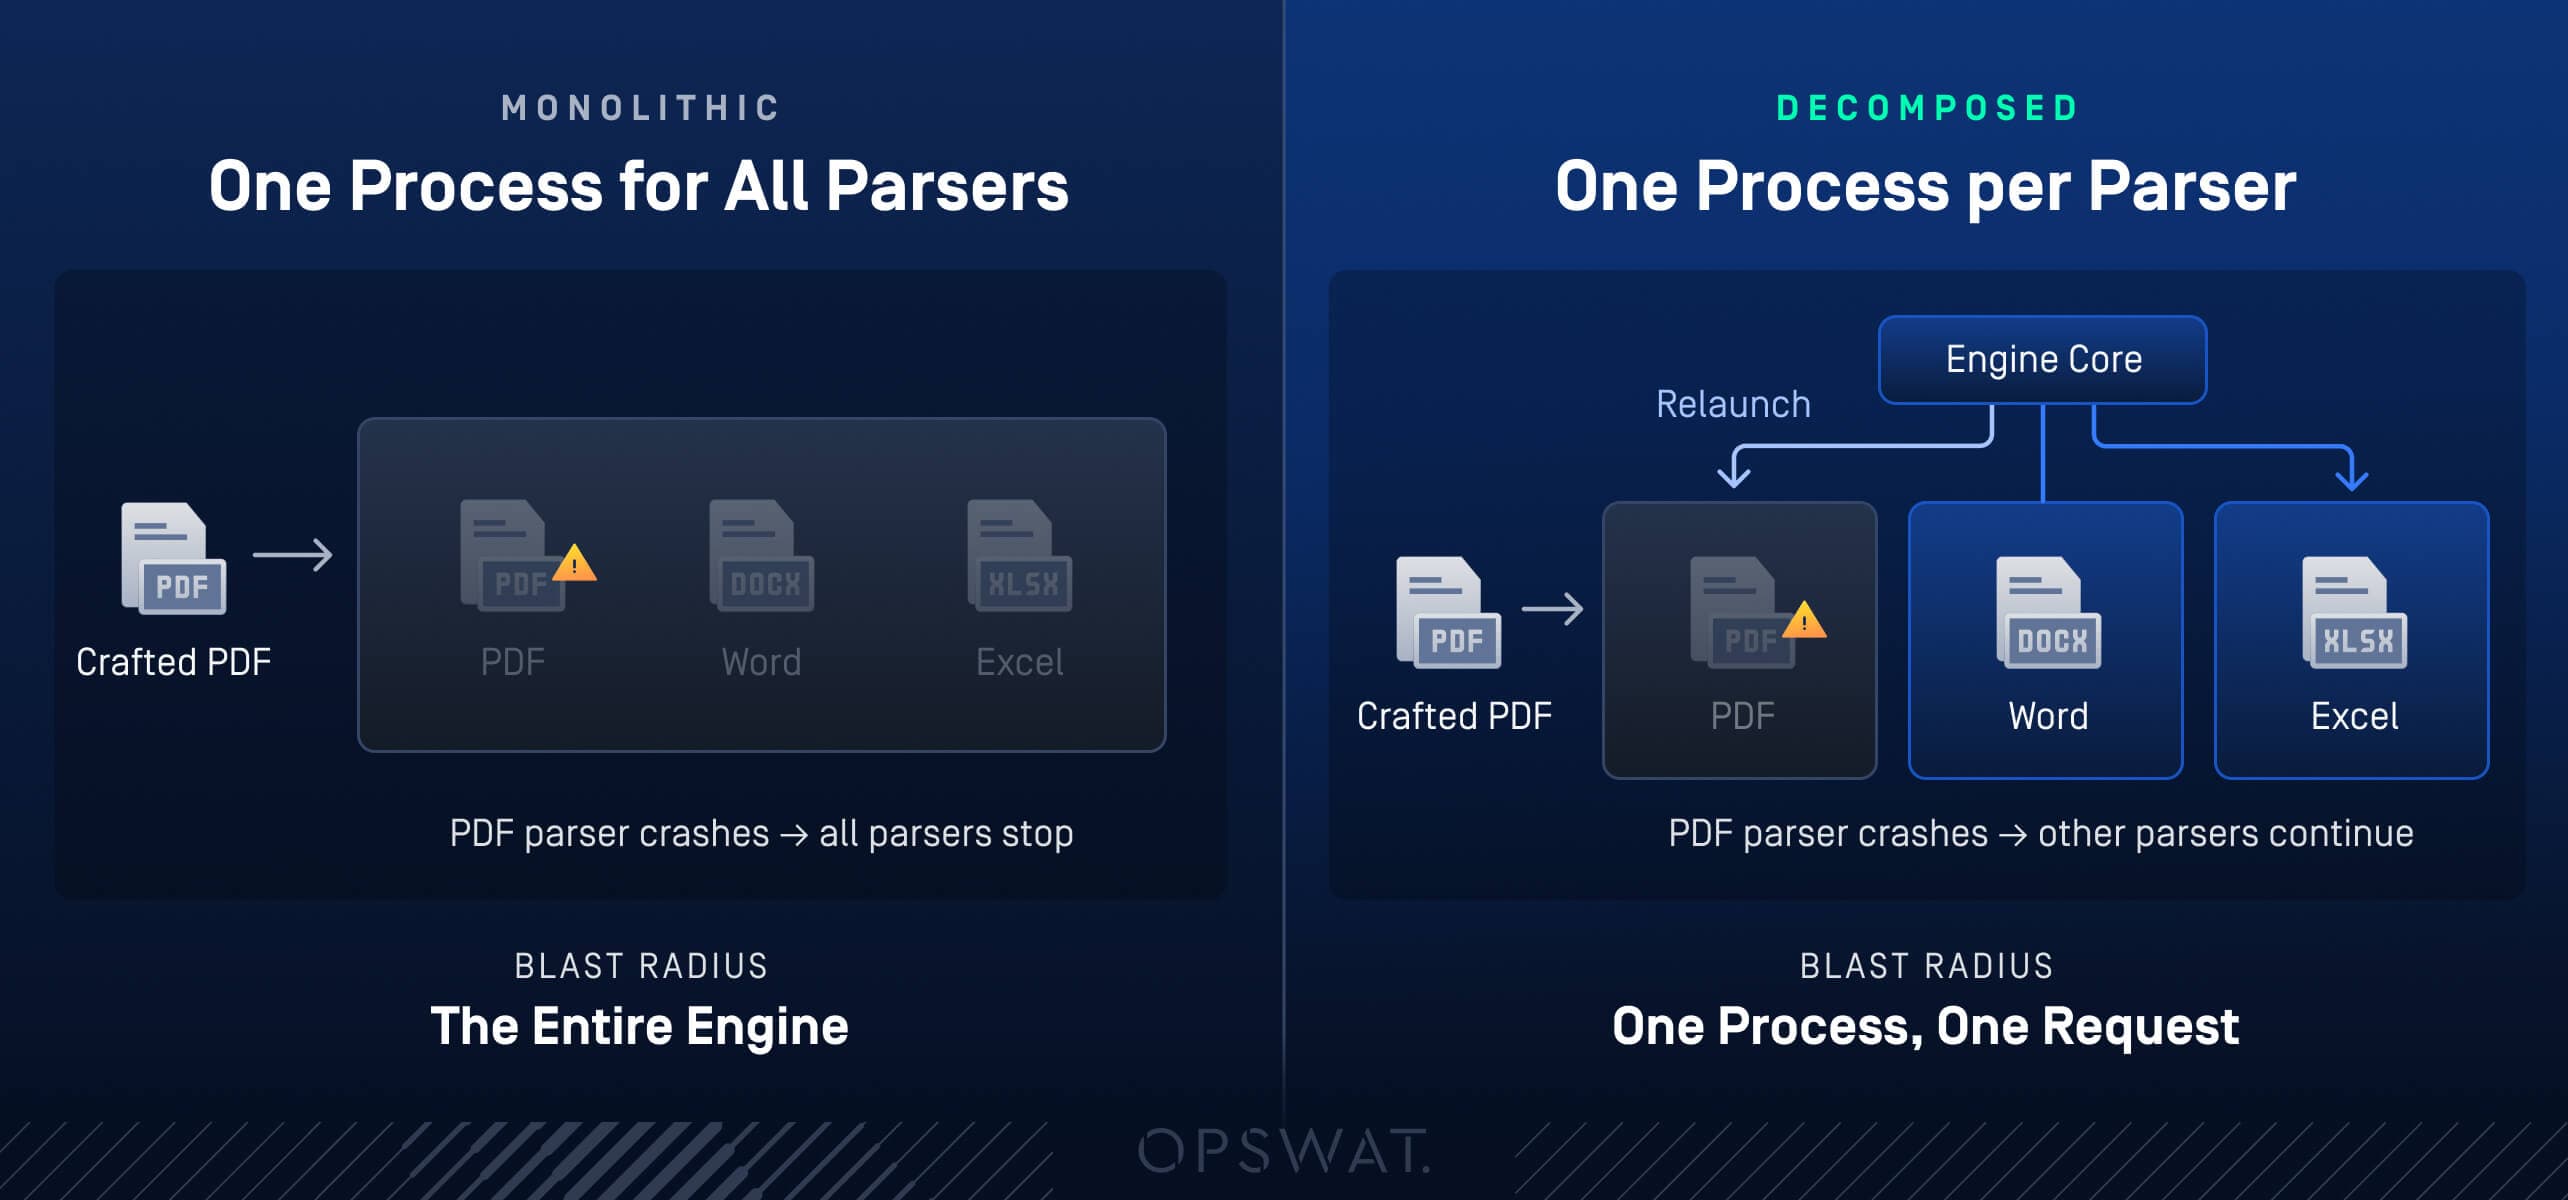
- PDF 服務程序會自行終止。其記憶體,以及該漏洞所破壞的任何內容,都會隨之消失
- 該請求會乾淨俐落地失敗:核心針對該檔案回報錯誤結果,而非讓工作執行緒陷入死鎖或直接終止
- 飛行中的 Word 和 Excel 文件完全不會察覺。由於其服務在不同的程序中運行,因此資料淨化過程得以不中斷地持續進行
- 監控程式(核心監控器)會重新啟動 PDF 服務,並恢復 PDF 淨化作業
武器化檔案的影響範圍僅限於一個程序和一個請求。在單體式結果中,同一個檔案會阻斷所有正在傳輸中的文件。
教科書式模式的一個面向位於引擎之外:即按程序的權限限制。權限屬於部署環境,也就是主機產品和作業系統。這種分解將程序邊界精確劃定在部署環境能夠疊加這些限制的位置,這使資安團隊能夠明確地在這些位置實施「最小權限」原則。
這對您的檔案流程有何影響
攻擊者將持續製作能進行反擊的檔案,而某處的某個解析器也將不斷遭遇這些檔案。基於「不信任」原則的分解設計,使這種遭遇在設計上得以倖存。危險的工作發生在引擎可能丟失的程序中。一個對這些程序全都不信任的核心負責監控這項工作,並確保腐敗無法穿透這些部分之間的連接。
對於依賴檔案流的團隊而言,單一惡意上傳並不會導致服務中斷。一個惡意檔案僅會導致一個處理程序和一個請求受影響,而 Deep CDR™ 技術會持續進行淨化,且不會造成服務中斷。
了解 Deep CDR™ 技術如何在偵測到惡意檔案時,確保檔案傳輸流程持續運作。
Nhut Ngo 現任OPSWAT 旗下Software 工程部門總監,負責領導MetaDefender Core™ 中 Deep CDR™ 技術及其他檔案處理技術的工程團隊。憑藉逾十年的軟體工程與網路安全領域經驗,他致力於讓檔案淨化過程既快速又精準,並能滿足關鍵基礎設施的需求。Nhut 於 2015 年取得資訊科學博士學位。
