要在分散式環境中管理安全控制措施,光是部署防護工具是不夠的。關鍵基礎設施營運商需要一種可靠的方法,來監督配置、監控運作,並在多個據點和系統之間維持一致的管理。
安全解決方案管理提供了一種集中式運作模式,用於大規模管理這些控制措施。My OPSWAT™Central Management 將此方法引入OPSWAT 環境,為受支援的 MetaDefender™ 部署提供橫跨 IT、OT、本地端及物理隔離環境的統一管理層。
關鍵要點
- 遠端與分散式的據點使得安全控制措施更難管理。可視性缺口、工具分散以及手動工作流程,可能導致已部署的實例出現配置不一致或軟體過時的情況。
- 集中式資安解決方案管理將例行性管理作業移至共用管理層。團隊無需分別管理每個站點,即可在所有受支援的部署環境中維持控制、監控及政策執行。
- 集中式監督必須維持 OT 安全防護措施。 Secure 物理隔離 與分段式環境,仍需仰賴受控的同步機制、經核准的更新程序,以及本地運作限制,而非各站點之間廣泛且持續連線的連通性。
- My OPSWAT Central Management 將此管理模型應用於受支援的OPSWAT 產品,讓管理員能夠在單一位置檢視、操作及管理分散式 MetaDefender 部署 。
為何管理分散於各據點的安全解決方案是一項挑戰
分散式安全部署很難保持一致性。
這些系統通常涵蓋製造廠房、變電站、處理廠、偏遠辦公室,以及日常實體進出受限的營運環境。
當每個網站或產品實例都透過獨立的控制台進行管理時,您的團隊將無法全面掌握已部署的內容、當前狀態以及需要關注的事項。
資訊透明度的缺口與監督機制的碎片化
可視性缺口使得分散式安全實例難以進行一致性的監控。根據 SANS《2025 年 ICS/OT Security 現況報告》,僅約 13% 的組織表示其工業控制系統(ICS)/營運技術(OT)系統具備全面的可視性。
在偏遠或無人值守的場址中,由於能見度有限,可能會導致實例過時、偏離核准的基準線,甚至停止回報,而這些情況卻無法立即被偵測到。
工具的分散化為問題增添了另一層複雜性。根據 IBM 商業價值研究院 於2025年針對1,000位高階主管進行的全球調查顯示,各組織平均採用來自29家供應商的83項資安解決方案。超過半數的高階主管(52%)指出,複雜性是資安營運面臨的最大障礙。
每增加一台主機,就等於讓已部署的解決方案在該處悄然處於無人管理的狀態。
手動、按網站管理的工作流程
手動管理會將例行行政工作轉變為重複性的營運工作。關鍵基礎設施營運商所使用的工具可能分散於多個設施中,而負責管理這些工具的團隊未必能定期親臨每個地點。
隨著每次部署,工作量也隨之增加:
- 本地管理員會套用一次性的例外情況,這些情況會偏離已核准的基準
- 事件應變人員必須釐清哪個控制台、哪位擁有者以及哪項政策適用於受影響的實例
- 製作報表時,通常需要手動整合來自不同系統的資料
您的團隊並非將環境視為一個整體來管理,而是透過反覆登入、彙整報告、在地協調,以及有時出差等方式,來確保環境保持最新狀態。
場地佔地面積越大,該營運模式就越難維持。
OPSWAT 如何應用資安解決方案管理
OPSWAT 透過My OPSWAT™Central Management (即OPSWAT 解決方案的控制層)來管理資安解決方案。它為管理員提供了一個統一平台,用以監控、操作及管理分散式環境中受支援的 MetaDefender™ 部署。
該平台滿足了分散式MetaDefender 部署的幾項實際需求:
要求 | My 、OPSWAT 及Central Management 如何提供協助? |
集中式庫存管理 | 記錄已部署的實例,包括版本、設定、授權狀態及運作狀況。 |
物理隔離支援 | 在不移除將其與其他網路隔離的防護措施的情況下,管理孤立的環境。 |
遠端協調 | 無需親赴各據點,即可協調相關產品更新及管理措施。 |
配置管理 | 在所有受支援的部署環境中,一致地套用並維護配置政策。 |
您的團隊無需透過各自獨立的控制台來拼湊環境全貌,而是能透過單一視圖,清楚掌握已部署的內容、當前狀態以及需要關注的事項。
My 、OPSWAT 及Central Management 在各網站上的功能為何
My OPSWAT Central Management MetaDefender 這是OPSWAT 的集中式安全管理平台,可針對 IT、OT、本地端及 物理隔離環境中,提供統一的可視性、政策執行及合規性報告。
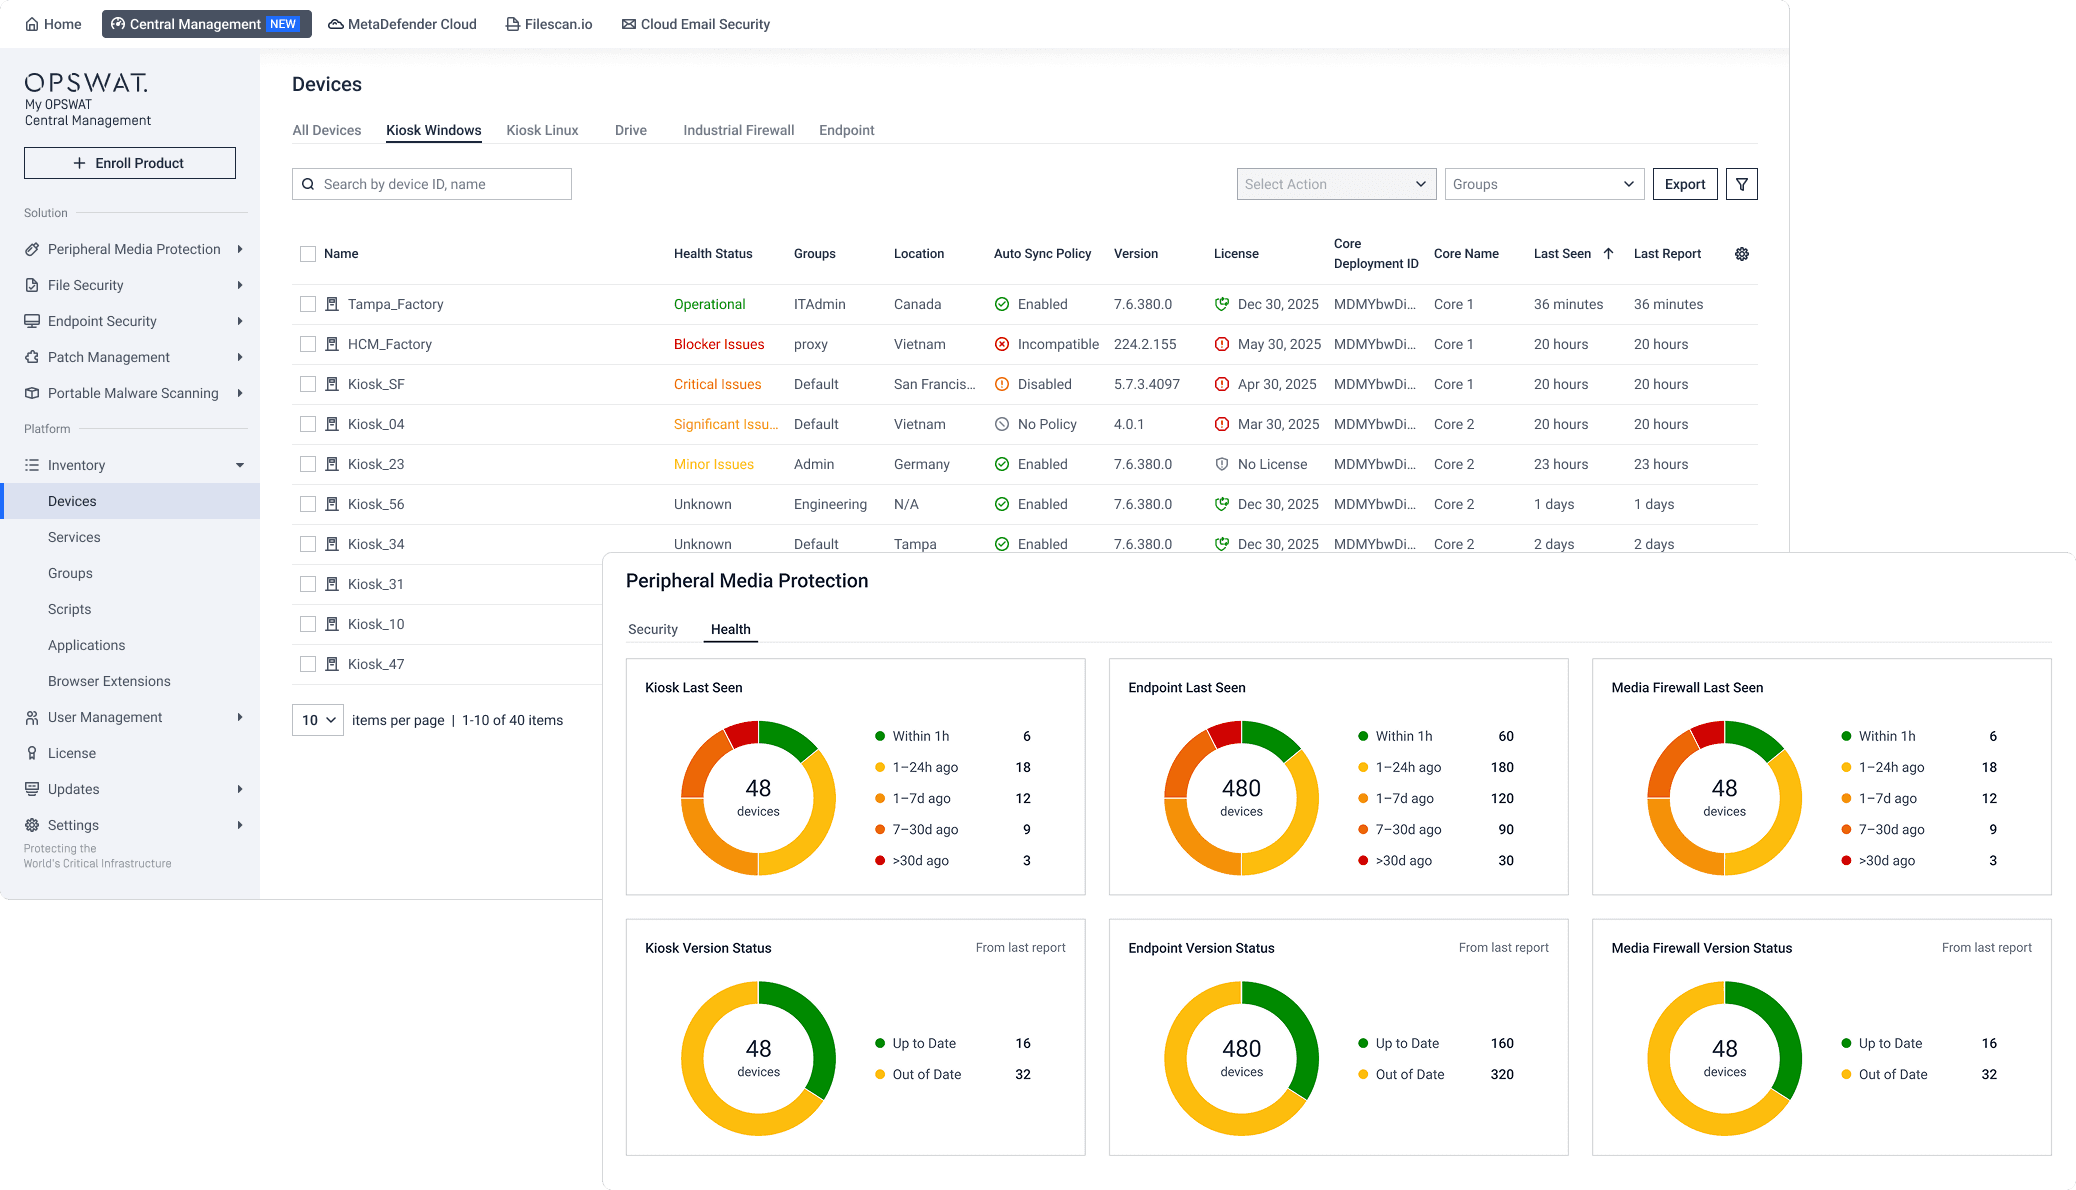
集中式庫存與狀態監控
透過集中式的庫存與運作狀態監控,可針對每個已部署的MetaDefender 執行個體建立權威性紀錄,內容包含版本、設定、授權狀態及最後偵測狀態。來自各站點的運作狀態遙測資料,能在問題升級為事件之前,及早發現偏離、錯誤及服務中斷的情況。
舉例來說, 一家位於東南亞的智慧製造工廠 採用了My OPSWAT Central Management ,將佔地 450,000 平方英尺的廠區內所有裝置監控整合為一,讓安全團隊能夠全面掌握生產端點與系統的整體狀況,而非依賴彼此孤立的監控工具。
遠端產品管理
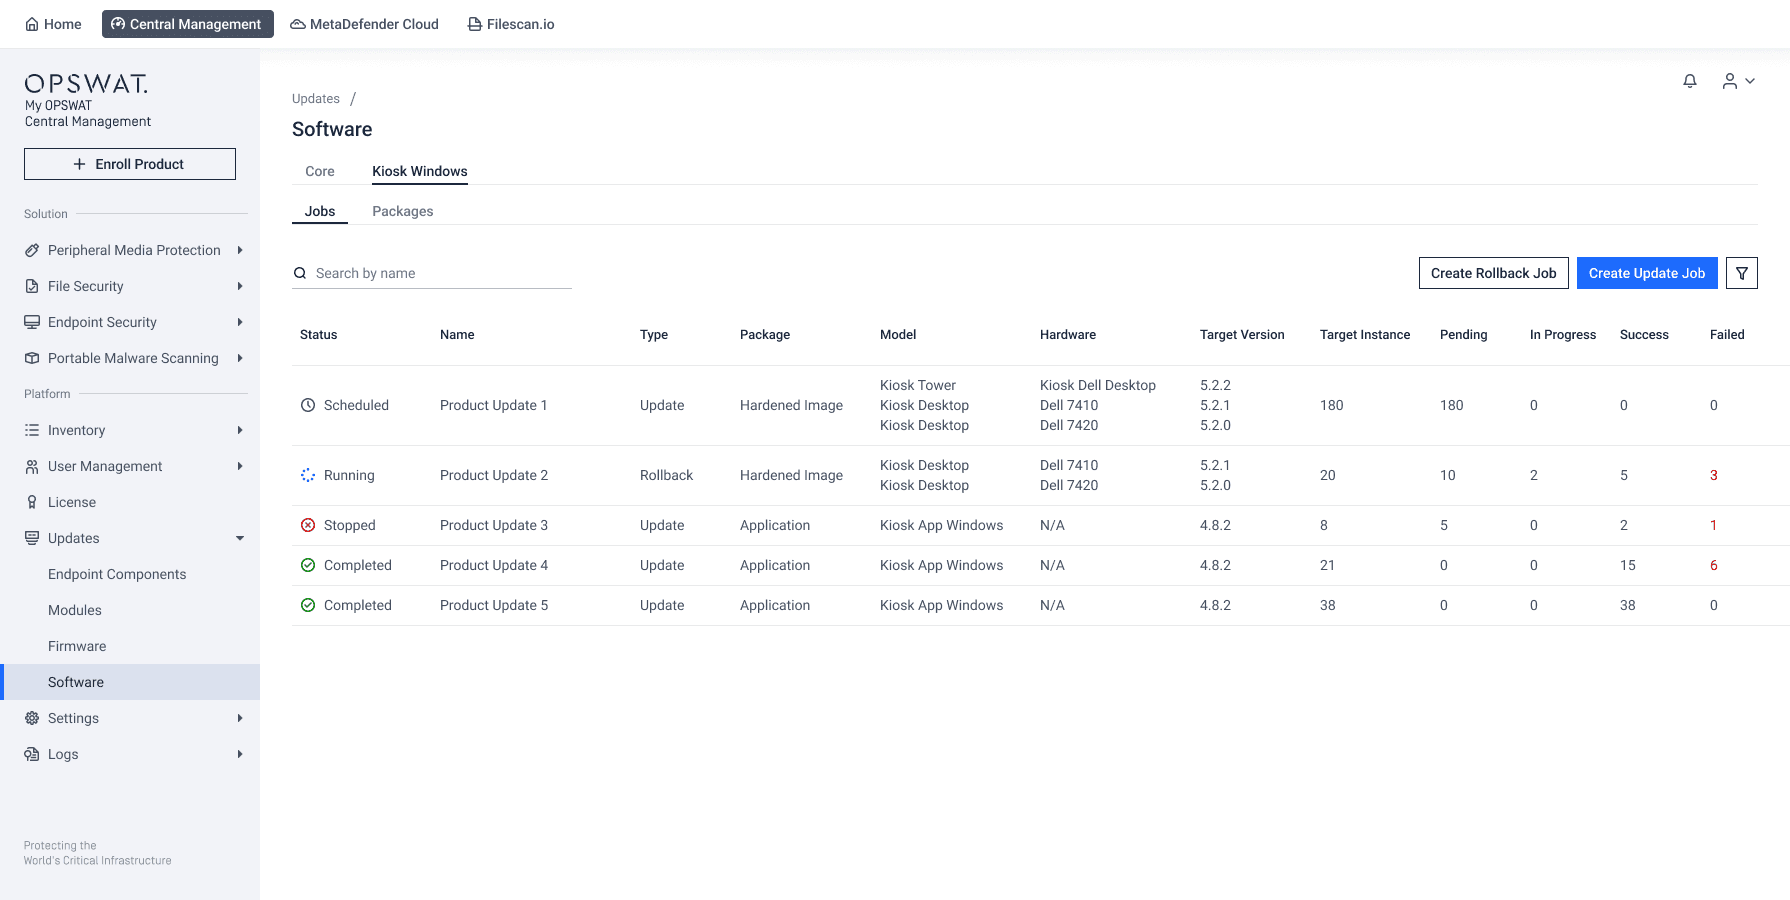
遠端產品管理讓資安團隊能夠在不依賴例行性本地存取的情況下,管理受支援的部署環境。管理員可透過中央控制台,協調應用程式更新、收集日誌與支援套件、監控執行個體狀態,並管理難以觸及環境中的部署活動。
整合這些工作流程,可減少在每個據點重複執行相同行政程序的必要性。團隊能在分散式部署環境中協調維護與故障排除工作,同時仍能顧及各據點的營運需求。
大規模的配置管理
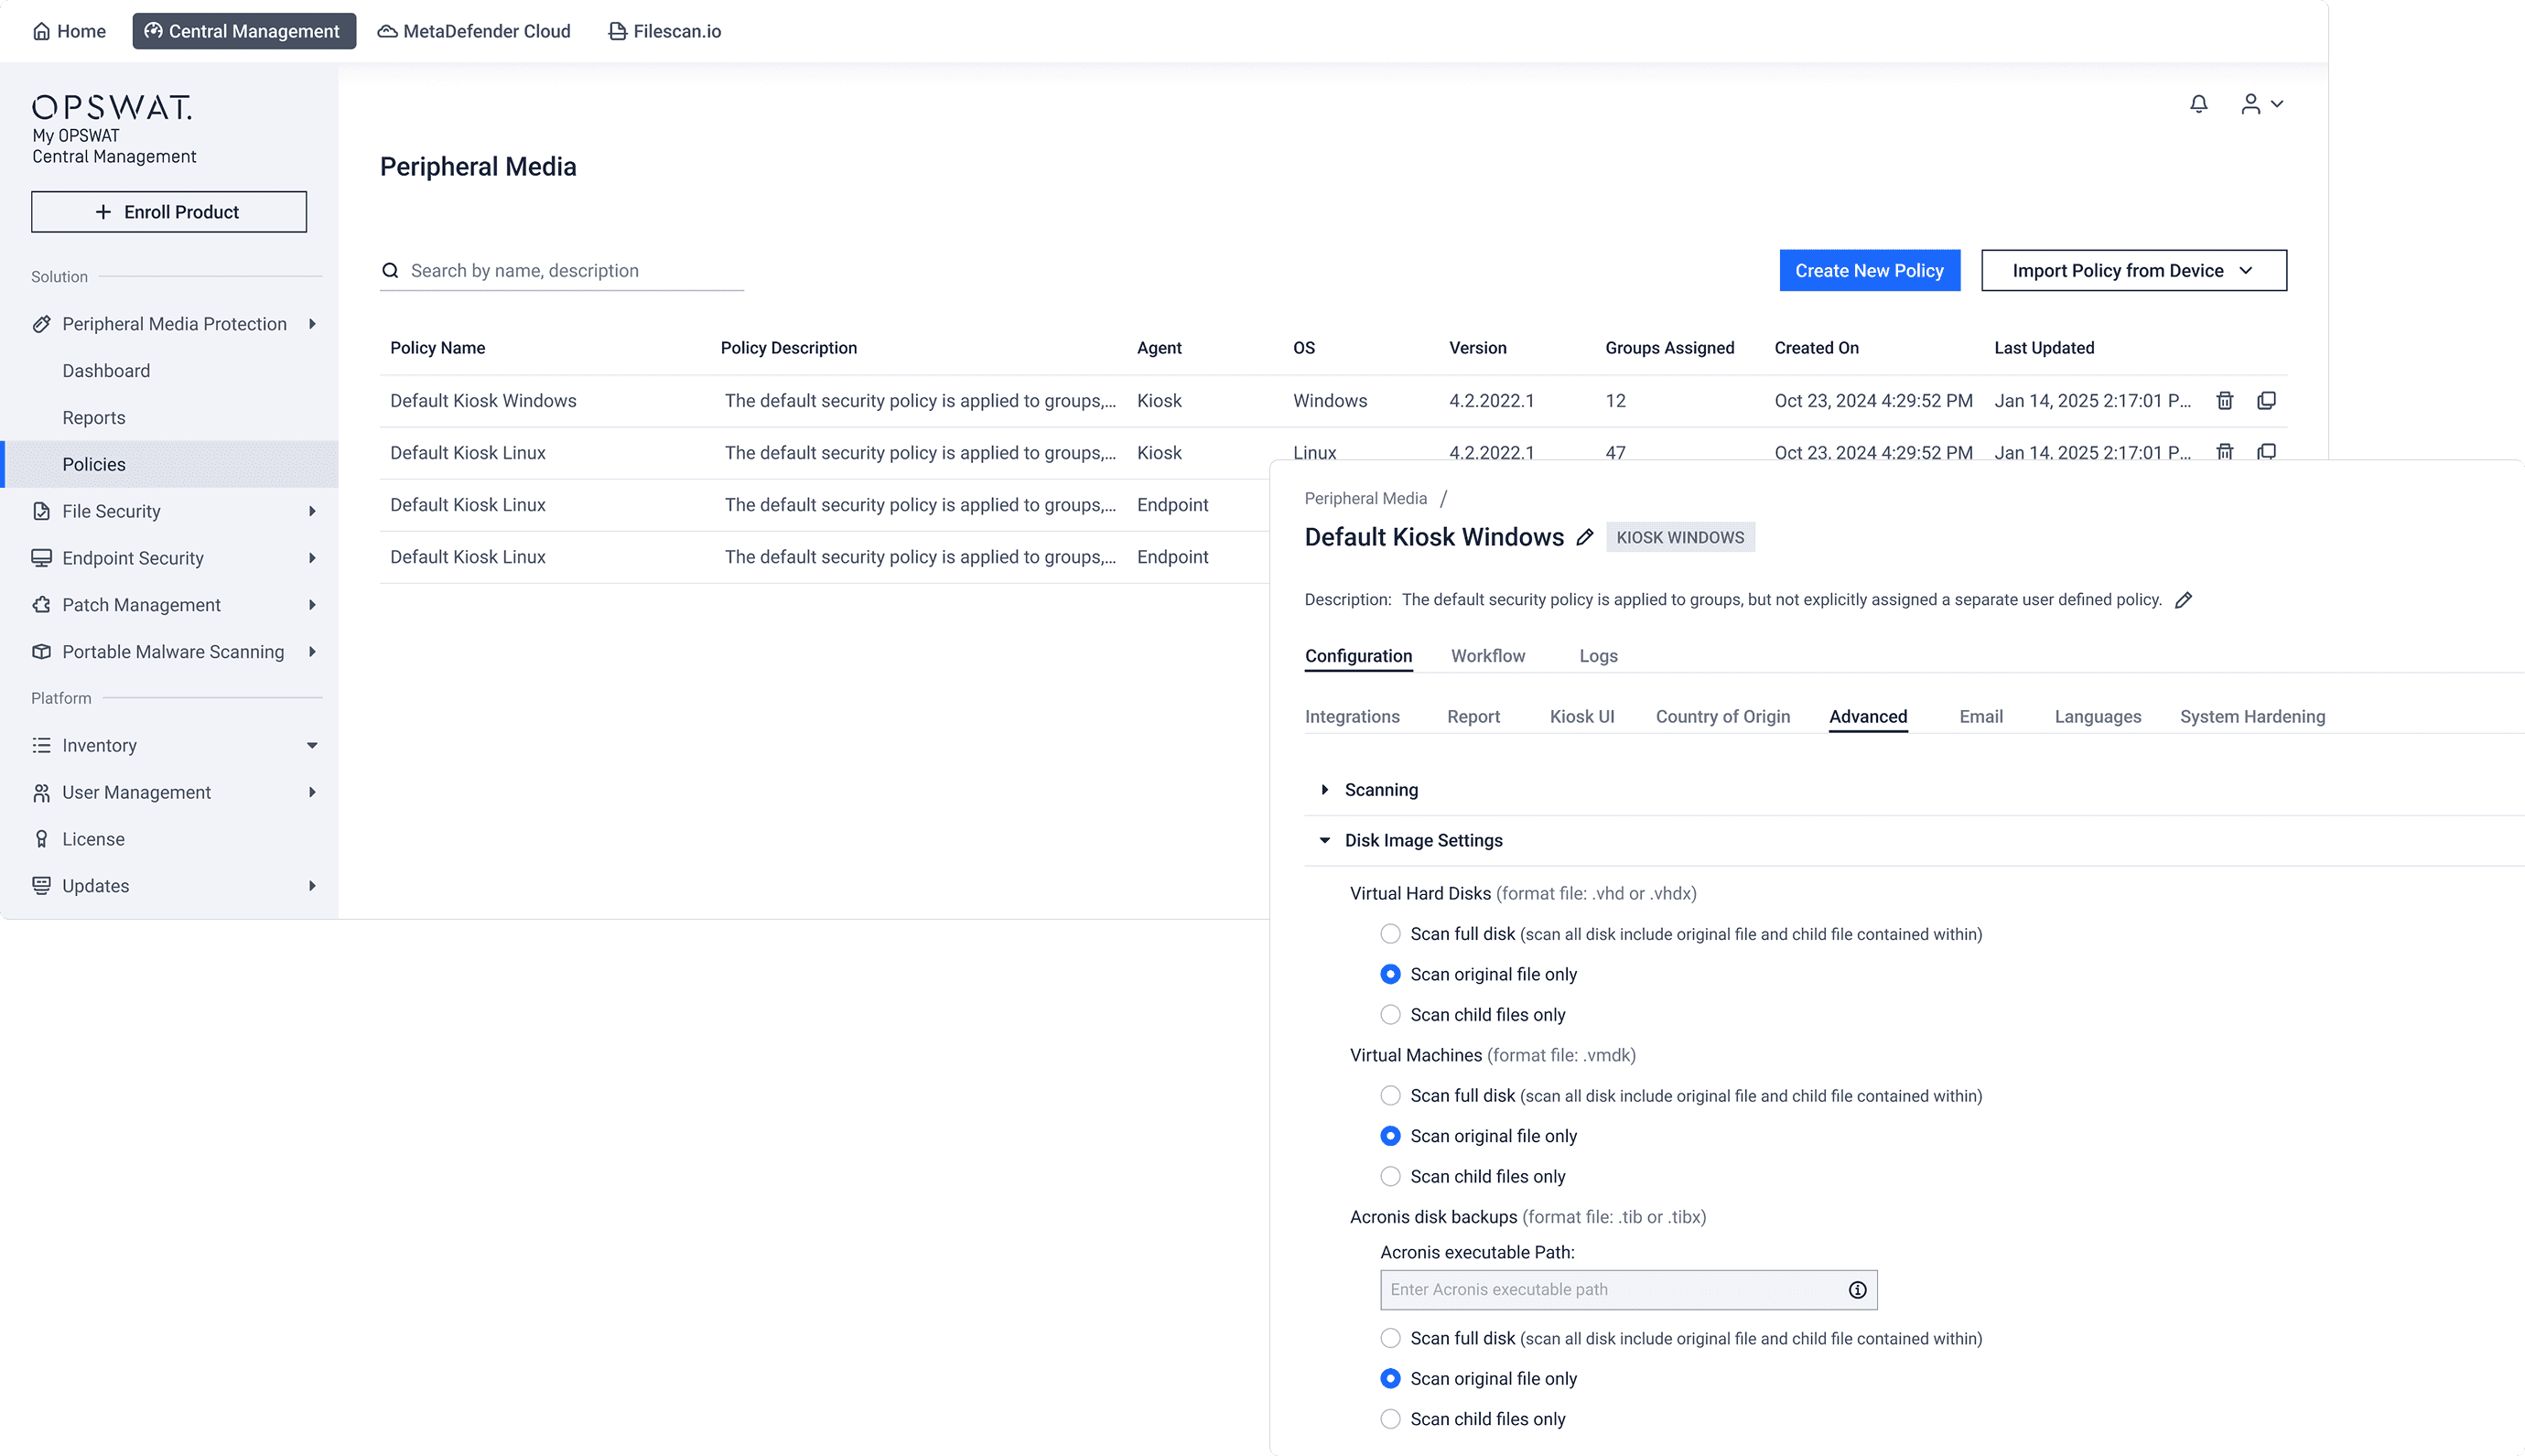
MetaDefender 大規模的配置管理讓管理員能夠透過單一 集中式控制台。安全團隊無需逐個部署站點進行手動設定,而是能夠標準化政策、更新設定、維持一致的防護,並在雲端、本地端及隔離環境中協調設定變更。
彙整掃描報告與風險資料
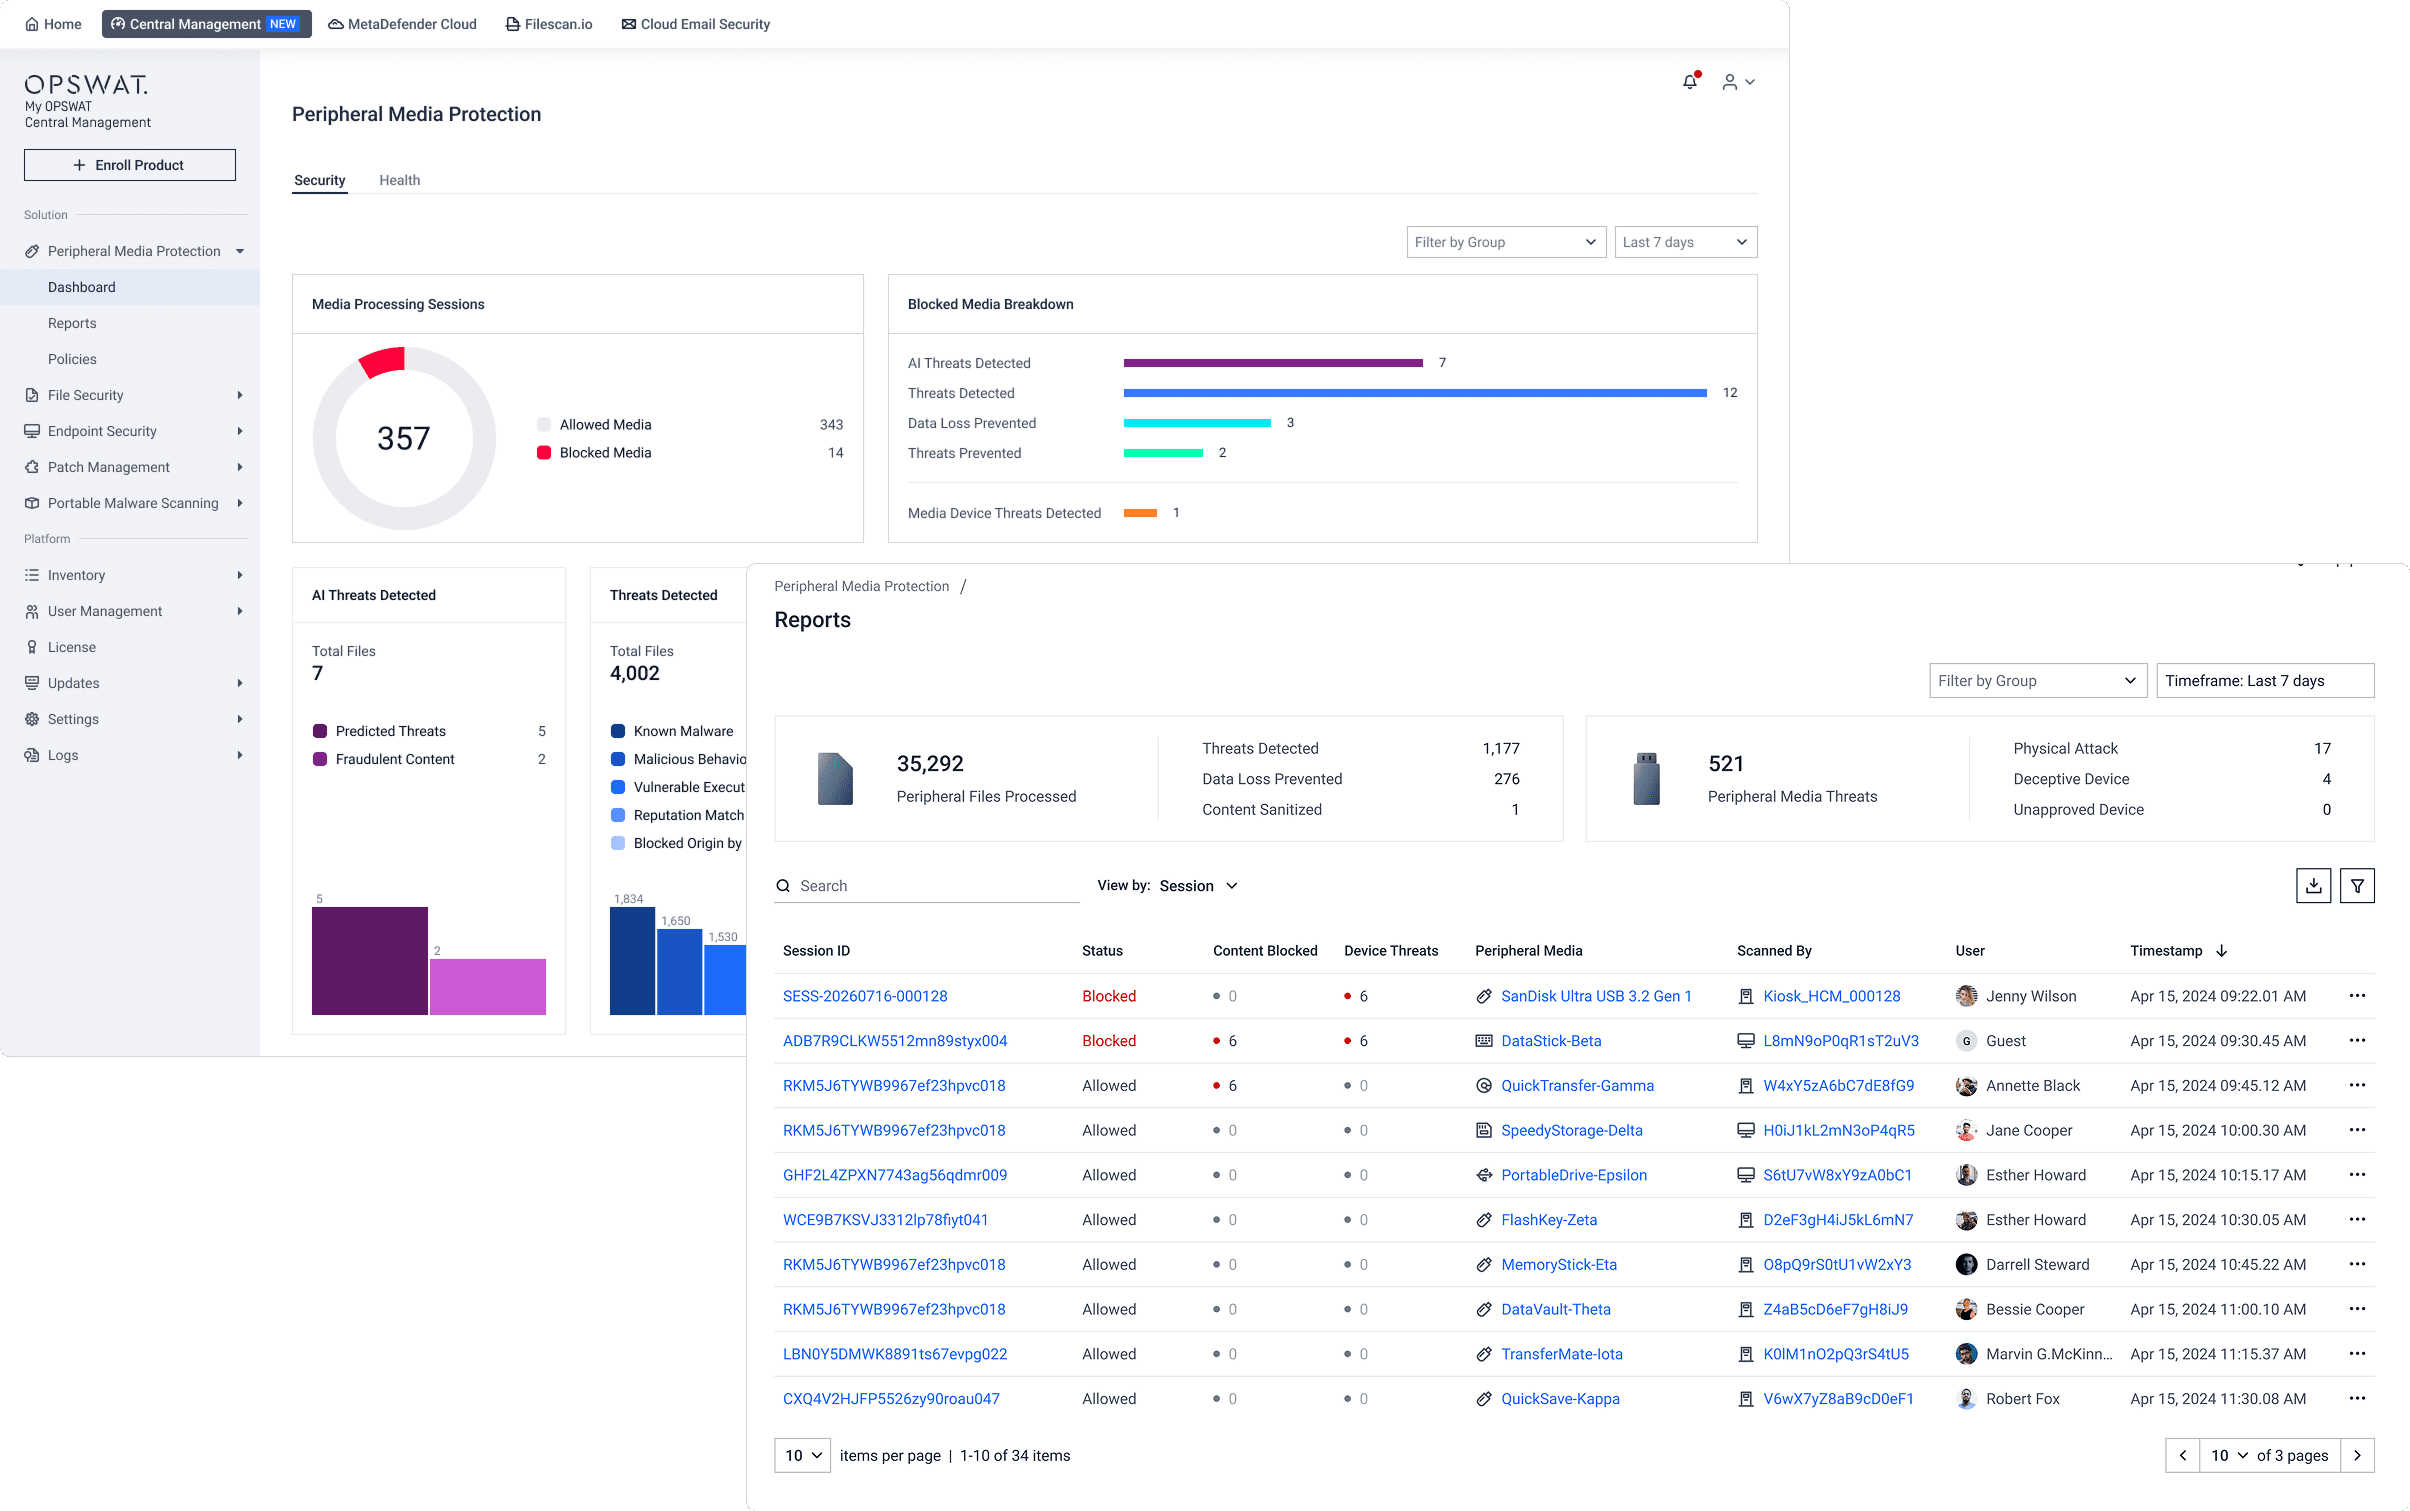
透過彙整掃描報告與風險資料,可將連線的MetaDefender 產品所提供的資訊整合至共享的營運視圖中。資安團隊得以跨據點比較偵測活動、政策狀態及其他報告資料,而非分別檢視每個據點。
跨站點的脈絡有助於團隊識別偵測量中的異常變化、反覆發生的政策違規,或是需要額外關注的地點。一致的報告層級也能讓稽核人員和資安團隊獲得跨設施的可比證據,而非基於不同在地流程所產生的獨立報告。
何時使用My OPSWAT Central Management
My OPSWAT Central Management 本解決方案專為管理跨多個站點的受支援MetaDefender 部署之組織而設計,這些站點可能位於難以抵達、網路連線不穩定或營運敏感的區域。當團隊面臨以下情況時,本解決方案尤為實用:
- 在 無法定期造訪的各處 地點(例如海上鑽井平台、變電站或偏遠的處理廠)上,運作數十或數百個MetaDefender 實例 。
- 在事件應變過程中,由於 沒有單一視圖能顯示哪個實例目前狀態正常、為最新版本且符合政策,導致必須在不同主機之間切換,從而浪費時間 。
- 需要同時在多個站點部署更新或配置變更,並 需採用分階段部署與回滾的方式,而非手動逐個站點推送。
- 管理由連網、間歇性連網及物理隔離的站點所組成的混合環境,這些站點 各自需要透過不同的資料路徑,將資料匯入同一個中央清單中。
- 調查檔案在OPSWAT 部署環境中的傳輸路徑,包括檔案的進入點、哪些OPSWAT 產品處理了該檔案、各階段發生了什麼情況,以及檔案在傳輸過程中是否有所變更。請參閱 檔案稽核追蹤 部落格以獲取更多詳細資訊。
集中式資安解決方案管理如何支援合規性與韌性
集中式資安解決方案管理能產生可追溯且附有時間戳記的紀錄,這些紀錄是合規審查與事件調查所倚重的依據。雖然某個平台可能支援這些審查,但這並不代表能自動確保合規。
標準化的報告取代了反覆向當地管理員索取螢幕截圖、試算表及匯出日誌的需求,而一致的資料定義則使各設施與地區之間的稽核證據具有可比性。對於遵循 NIST 指引或 NERC CIP 等框架運作的關鍵基礎設施營運商而言,一份關於已部署資安解決方案的權威清單,將成為其餘合規計畫所依循的基礎。
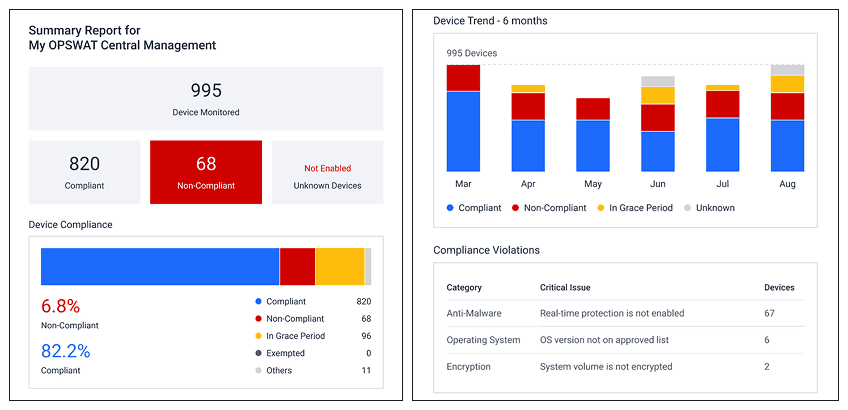
My OPSWAT Central Management 為分散式MetaDefender 部署奠定基礎,讓 IT、OT 以及隔離環境(air-gapped sites)都能透過單一入口進行資產清點、狀態監控與政策管控。歡迎諮詢OPSWAT 專家,或造訪My 、OPSWAT 及Central Management 解決方案頁面,了解集中式管理如何提升您的資安營運效能。
相關主題
集中式資安解決方案管理能為 團隊提供 所需的情境資訊,以便管理跨遠端據點的資安部署。下一步則是了解這種可視性如何支援持續監控:偵測變更、識別高風險行為,並縮短攻擊者或未受管控活動未被察覺的時間。
若想更深入了解同一項資安運作挑戰的這方面內容,請閱讀相關文章: 什麼是網路安全中的「持續監控」,以及如何實施。
常見問題
集中式資安解決方案管理平台應具備哪些功能?
至少應具備:涵蓋您部署的所有資產類別之權威性清單、狀態與配置監控、具備分階段部署與回滾功能的遠端更新協調、集中式政策執行,以及彙總式掃描與風險報告。該平台還應能擴展至數千個據點,且無需相應增加管理人員編制。
集中式資安解決方案管理系統是如何偵測到系統離線、更新失敗或偏離設定的情況?
集中式平台會整合部署時的註冊、持續性狀態檢查以及系統健康狀況遙測資料,藉此標記那些離線、更新失敗或偏離核准配置基準的執行個體。此機制適用於平台已知的解決方案,但不適用於從未註冊過的執行個體;因此,對於從未註冊的執行個體,必須透過資產發現功能才能將其顯現出來。其價值在於能即時偵測已知設備群中發生的此類狀況。
在隔離網路或間歇性連線的站點中,集中式管理是否可行?
是的,但其連線模式與持續連線的站點不同。物理隔離及間歇性連線的站點採用受控同步、帶簽名的更新套件以及本地管理,並會在核准的傳輸時段結束後,將相關證明與狀態回報至中央控制台進行核對。
集中式資安解決方案管理平台應如何與現有的資安工具整合?
集中式資安解決方案管理平台應將穩定的資產識別碼、運作狀態及政策狀態匯出至資安團隊現已使用的 SIEM 或 SOAR 平台,以便分析師在進行警報分級時,無需切換控制台即可掌握相關站點及所有權背景資訊。
集中式資安解決方案管理如何支援合規報告?
集中式資安解決方案管理會產生可追溯且附有時間戳記的配置、所有權及政策狀態紀錄,藉此取代從各據點手動蒐集證據的作業。這些紀錄可支援針對 NIST 指引及 NERC CIP 等框架的控制措施驗證,儘管合規性仍取決於組織自身的控制措施與流程。
要實現跨分散式據點的安全解決方案集中化管理,第一步該怎麼做?
首先應明確界定哪個系統將作為身分、所有權、配置及運作狀態的權威來源,接著註冊已知的實例,然後再針對任何未受管理的項目加入自動偵測機制。先確立這個權威來源,可避免在多個站點連線後出現記錄衝突的情況。
