MetaDefender ICAP Server v5.16.0 現已推出,此版本提供更細緻的檔案掃描控制功能、可即時查看每個請求的處理狀態,並能透過 Web 使用者介面對ICAP 整合進行疑難排解。
5.16.0 版本的新功能
- 依檔案類型掃描範圍:掃描所有檔案類型、除選取類型以外的所有檔案類型,或僅掃描選取的類型。
- 處理歷程階段:每個請求在送達時都會被記錄,並顯示其當前階段,直至結果回傳為止。
- 內建流量擷取功能:可記錄來自 Web UI 的ICAP 和 HTTP 流量,並將其下載為可讀取的交易記錄或 .pcap 檔案。
- 檔案安全性儀表板:將請求結果、允許與封鎖原因,以及系統效能整合於單一視圖中。
- 遠端升級與特定執行個體的「Server 」設定檔:從My OPSWAT Central Management 進行升級,並在套用群組原則時保留各執行個體的「Server 」設定檔。
- FIPS 140-3 模式:透過 Web UI 強制執行,並針對舊版 TLS 進行就緒性檢查。
使用案例
符合以下條件的組織:
- 檢查來自網頁代理伺服器、受管檔案傳輸(MFT )伺服器,以及其他支援ICAP 功能的裝置所傳送的檔案。
- 在某些工作流程中,只需掃描少數幾種高風險檔案類型即可。
- 透過My OPSWAT Central Management 管理多個MetaDefender ICAP Server 實例。
- 在需要符合 FIPS 140-3 標準的環境中運作。
依檔案類型掃描範圍:僅傳送需要掃描的檔案
檔案類型控制過去僅以「允許清單」的方式運作。選定的類型會跳過掃描,其餘所有類型則都會被掃描,因此若僅掃描少數幾種類型,就等於選中了幾乎所有其他類型。
版本 5.16.0 將「允許清單」替換為「依檔案類型設定掃描範圍」,該功能提供三種掃描模式:
- 掃描所有檔案類型(預設)。
- 掃描所有檔案,但已選取的檔案類型除外。
- 僅掃描已選取的檔案類型。
請在「檔案掃描」>「依檔案類型設定掃描範圍」下,針對每個工作流程選擇一種掃描模式。
優點:僅需檢查少數高風險檔案類型的流程,可僅選取這些類型(而非排除所有其他類型),並僅將這些檔案傳送至MetaDefender Core™。
處理歷程階段:查看每個請求的當前狀態
先前,請求必須在掃描完成後才會出現在「處理歷史紀錄」中。正在分析中的檔案與從未送達的檔案外觀相同,若要確認其狀態,則必須開啟「MetaDefender 」Core 控制台。
現在,只要收到ICAP 請求,系統便會立即建立一個記錄。該記錄將歷經五個階段:
- 接收中:檔案正由ICAP 客戶端傳送過來。
- 正在提交:檔案正傳送至MetaDefender Core 。
- 掃描中: MetaDefender Core 正在分析該檔案。
- 擷取中:系統正在彙整結果,並一併擷取經 Deep CDR™ 技術或 Proactive DLP™ 處理後所產生的已淨化或已遮蔽檔案(若該技術或服務產生此類檔案)。
- 回應:最終檔案正被傳回給ICAP 客戶端。
每個請求都會顯示其當前階段,直到產生結果為止。
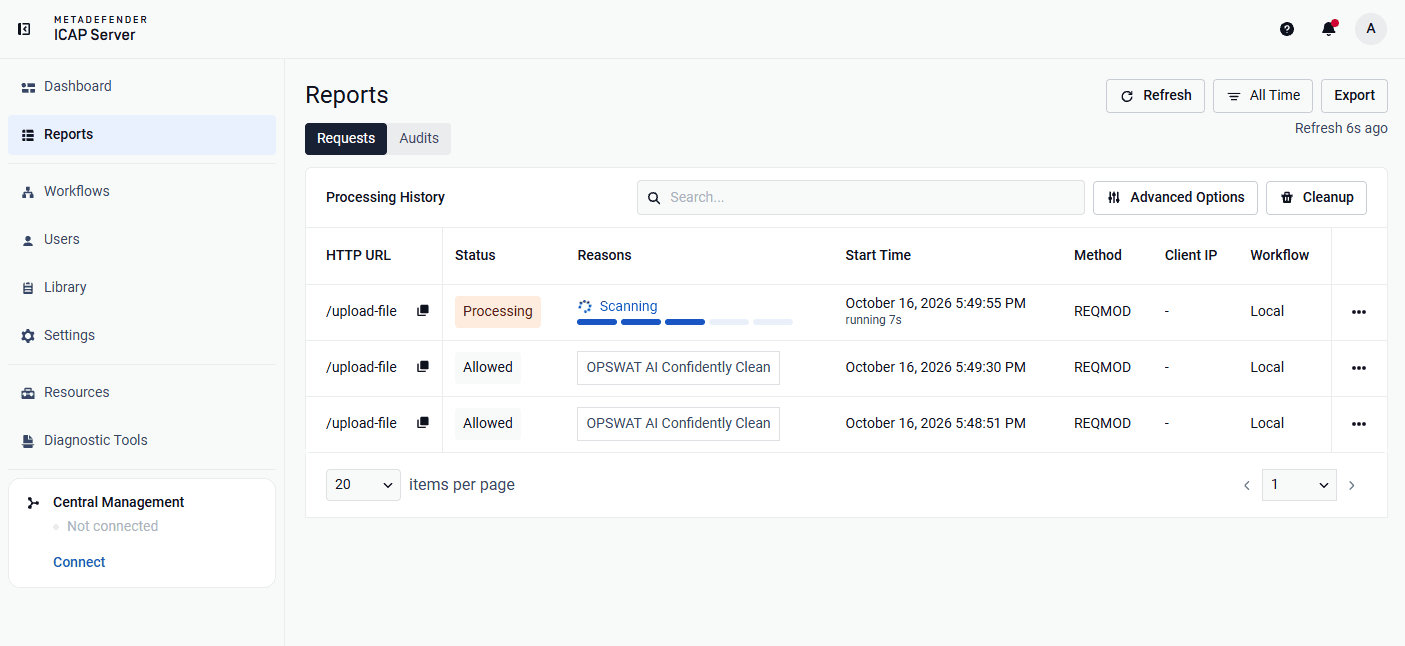
優點:系統管理員無需開啟MetaDefender Core 控制台,即可區分掃描速度緩慢的情況與請求根本未送達的情況。停留在「回應中」狀態的大型檔案會顯示為「進行中」,而非「遺失」。
內建流量擷取:透過網頁使用者介面排除ICAP 整合問題
當ICAP 客戶端(例如代理伺服器、MFT 伺服器或其他ICAP 客戶端)無法連線、收到意外回應或發生超時時,管理員現在可透過 Web UI 擷取相關流量。
運作方式:啟動擷取、重現問題,然後下載結果。每次擷取都會以兩種方式記錄相同的流量:
- 交易記錄:所有ICAP 以及 HTTP 請求與回應,均在 TLS 終止後進行記錄,因此 ICAPS 流量可被讀取。這些記錄顯示了傳送的內容以及遭拒的原因。
- 封包:以標準 .pcap 檔案格式儲存的原始流量,顯示連線建立、重置、重傳及時間資訊。MetaDefender ICAP Server 在 Linux 系統上內建擷取工具,而在 Windows 系統上則使用內建的封包監控器 (pktmon)。
擷取內容可依流量來源、網路介面及客戶端 IP 進行篩選,並可為其命名,以便日後輕鬆找到已下載的檔案。由於這些內容可能包含檔案內容及其他敏感資料,因此此功能預設為停用狀態。若要啟用此功能,只需在設定檔中進行一次設定變更,並重新啟動系統即可。
在「診斷」>「流量擷取」下,啟動、篩選並下載擷取資料。
優點:每次擷取都會同時記錄傳輸的內容以及連線的運作狀況,且無需在伺服器上安裝獨立的擷取工具。
全新檔案安全儀表板:一站式全面可視化
重新設計的儀表板會顯示已處理的流量總量、這些流量的處理狀況,以及原因。
「安全性」分頁開啟時會顯示「請求摘要」。該摘要會詳細說明請求被允許的原因(依掃描結果、未經掃描的設定,或覆寫設定),以及被阻擋的原因。客戶端在完成前關閉的請求會單獨列為「由客戶端中止」,因此總數會相加。趨勢圖表和摘要卡片則會顯示隨時間變化及依檔案類型劃分的結果。
「系統」分頁會同時顯示系統效能與安全性活動。
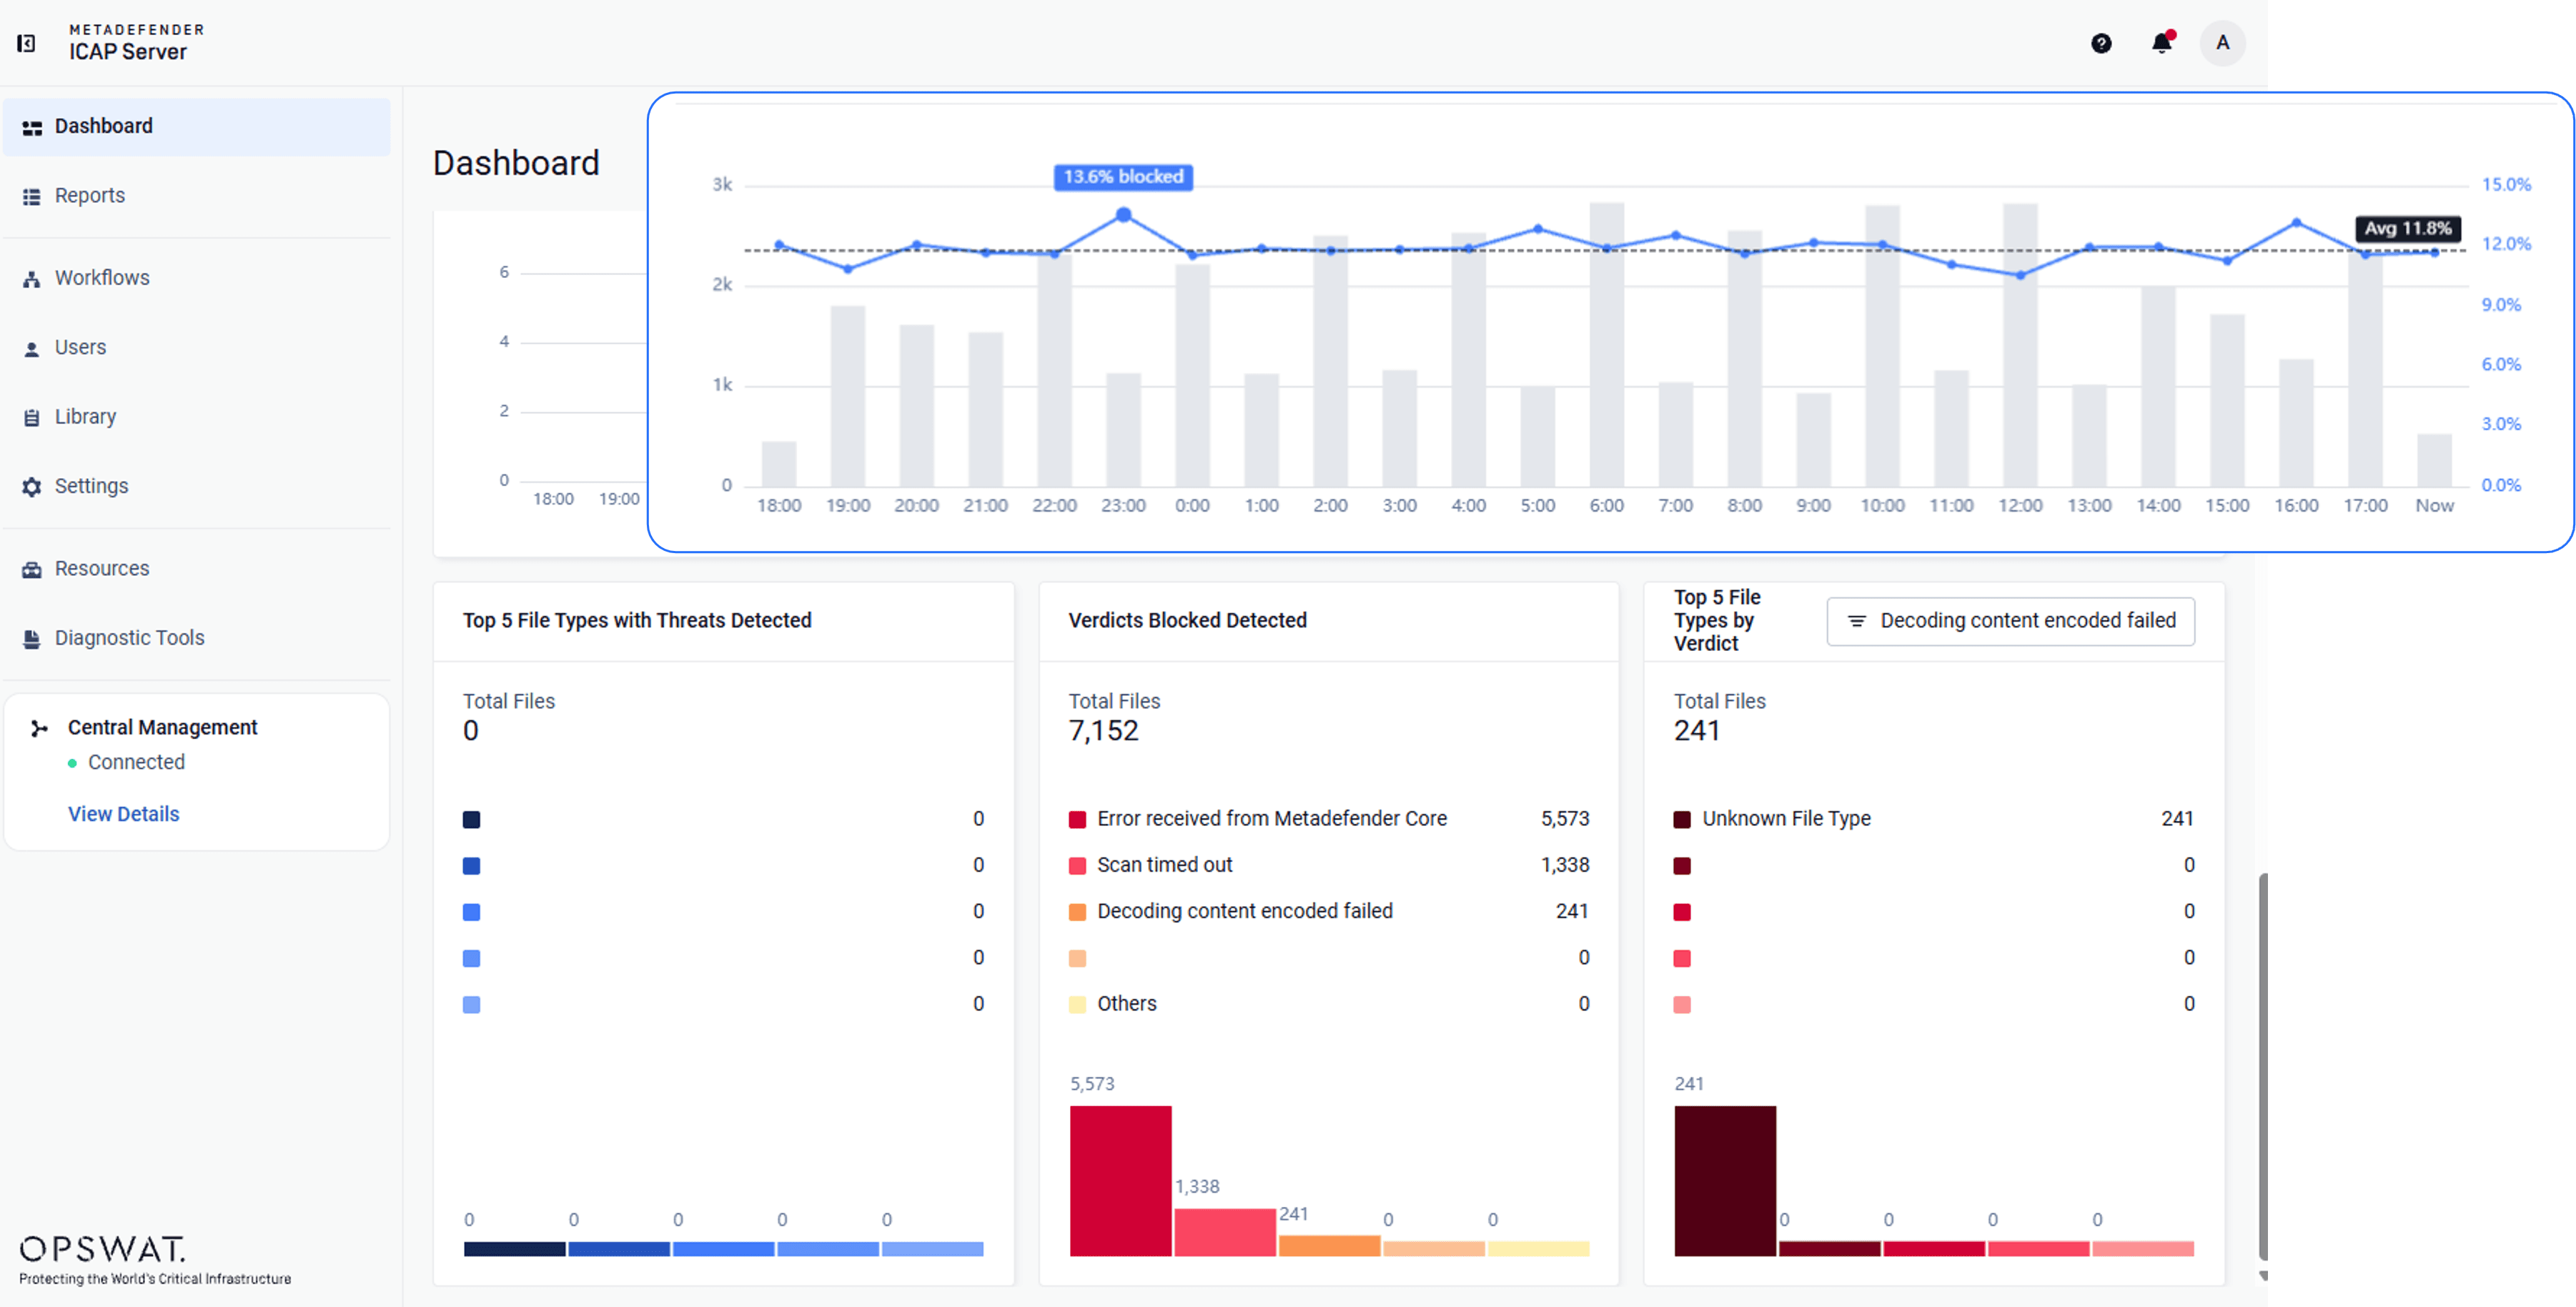
優點:團隊可在同一處查看允許與封鎖的理由,包括配置中允許且無需掃描的檔案。由於「掃描範圍」功能現在允許工作流程有目的地跳過特定檔案類型,這項細項分類變得更加重要。
My OPSWAT Central Management: 遠端升級與針對特定執行個體的Server 設定檔
遠端升級。已註冊的執行個體可透過 Windows 和 Linux 上的Central Management 控制台進行升級。在部署之前,系統會驗證安裝程式的校驗和;部署完成後,該執行個體必須通過運作狀態和授權檢查。
運行 v5.15.0 或更早版本的實例,需先手動升級一次至 v5.16.0。
細粒度的群組原則:共用設定遵循群組原則,而每個執行個體則保留其專屬的「Server 」設定檔。
優點:管理員若同時管理多個執行個體,無需登入每台伺服器或重新建立MetaDefender Core 連線,即可對多個執行個體進行升級並套用共用政策。
FIPS 140-3 模式:透過 Web UI 執行並進行就緒性檢查
- 單開關強制執行:透過單一開關即可強制執行 FIPS 模式,並重新啟動網頁伺服器以套用該設定。
- 就緒檢查:仍允許 TLS 1.1、TLS 1.0 或 SSL 3.0 的連線會被阻擋,並列出相關連結以供逐一修正。
- 受保護的設定:當 FIPS 模式啟用時,無法選擇舊版通訊協定。
請在「設定」>「安全性」>「FIPS 140-3 模式」中啟用 FIPS 140-3。
優點:管理員可以查看哪些 TLS 連線會阻礙 FIPS 強制執行,並在啟用該功能之前加以修正。
本版本的其他內容
- 更清晰的Central Management 同步訊息:若實例在儲存過程中無法連線至Central Management ,系統會將該變更標示為已儲存,並另行顯示一則通知,說明該變更尚未同步。
- Linux 上的日誌輪替: Central Management 傳輸器的日誌現已設定為每日輪替、壓縮,並限制最多 30 個檔案,與 Windows 版本一致。
- 函式庫更新:已將 OpenSSL、NGINX、curl、PostgreSQL、libxml2 及 c-ares 進行更新,以解決已知的安全漏洞。
MetaDefender ICAP Server:專為保護進入您網路環境的資料而設計
MetaDefender ICAP Server 在檔案進入貴組織並傳遞至使用者、應用程式或儲存裝置之前,於網路邊界處對其進行保護。這正是攔截威脅最有效率之處,也是可靠性或合規性上的漏洞所造成影響最為顯著之處。
ICAP (網際網路內容適應協定) 是一項開放標準,可將安全服務卸載至專用伺服器,在維持深度檢查能力的同时,提升網路吞吐量。
所有經過您網路流量傳輸的可疑檔案,在提供給終端使用者存取之前,都會被封鎖或進行清理。敏感資料會被遮蔽、移除或封鎖,以協助組織符合資安合規標準。核心防護功能——由多重反惡意軟體引擎與人工智慧驅動的 Metascan™Multiscanning 、Deep CDR™ 技術、Proactive DLP™、Adaptive Sandbox 、File-Based Vulnerability Assessment 及其他技術——在本版本中維持不變。
後續步驟
MetaDefender ICAP Server 5.16.0 現已推出。現有客戶可從 My OPSWAT™ 入口網站下載最新版本。如需完整的發行說明與升級指引,請參閱 OPSWAT 文件。
有興趣透過支援ICAP 的解決方案來保障網路流量安全嗎? 請聯絡我們的團隊 ,了解MetaDefender ICAP Server 如何在邊界處保護您的檔案流量。
