負責 MetaDefender Core 在生產環境中運作的團隊,必須了解其部署的實際效能,並在檔案傳輸速度變慢之前及早掌握問題。此外,他們還需確保日誌中不包含敏感資訊,並避免重複處理相同的檔案。
MetaDefender Core v5.24.0 新增了處理時間百分位數指標與容量警示功能,使 Deep CDR™ 技術、檔案結構驗證以及Adaptive Sandbox 的決策更為智慧化;當引擎達到支援期限時會發出警告;將檔案名稱排除在日誌之外;並讓由My OPSWAT Central Management 管理的主機能對自身設定擁有更多控制權。讓我們來逐一了解這些新功能。
更清晰地掌握處理效能與處理能力
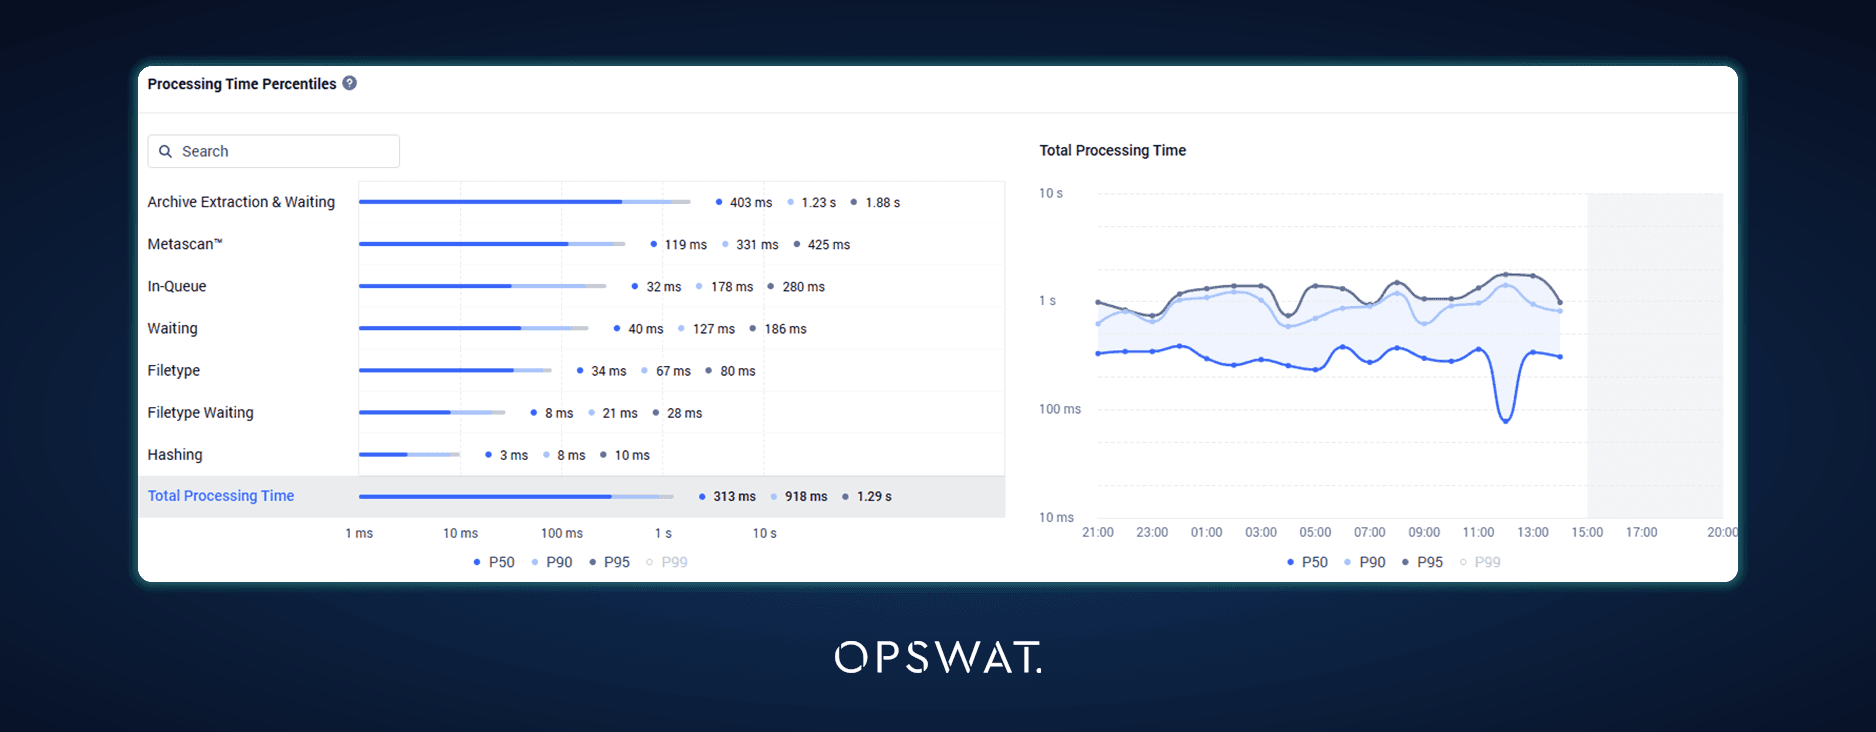
處理時間百分位數
當少數處理速度較慢的物件拉高平均處理時間時,該數值可能會產生誤導。現在,「執行報告」及相關儀表板檢視已新增 P50、P90、P95 和 P99 處理時間指標,讓團隊除了能掌握平均值和最大值外,還能同時了解典型處理速度以及異常值的情況。
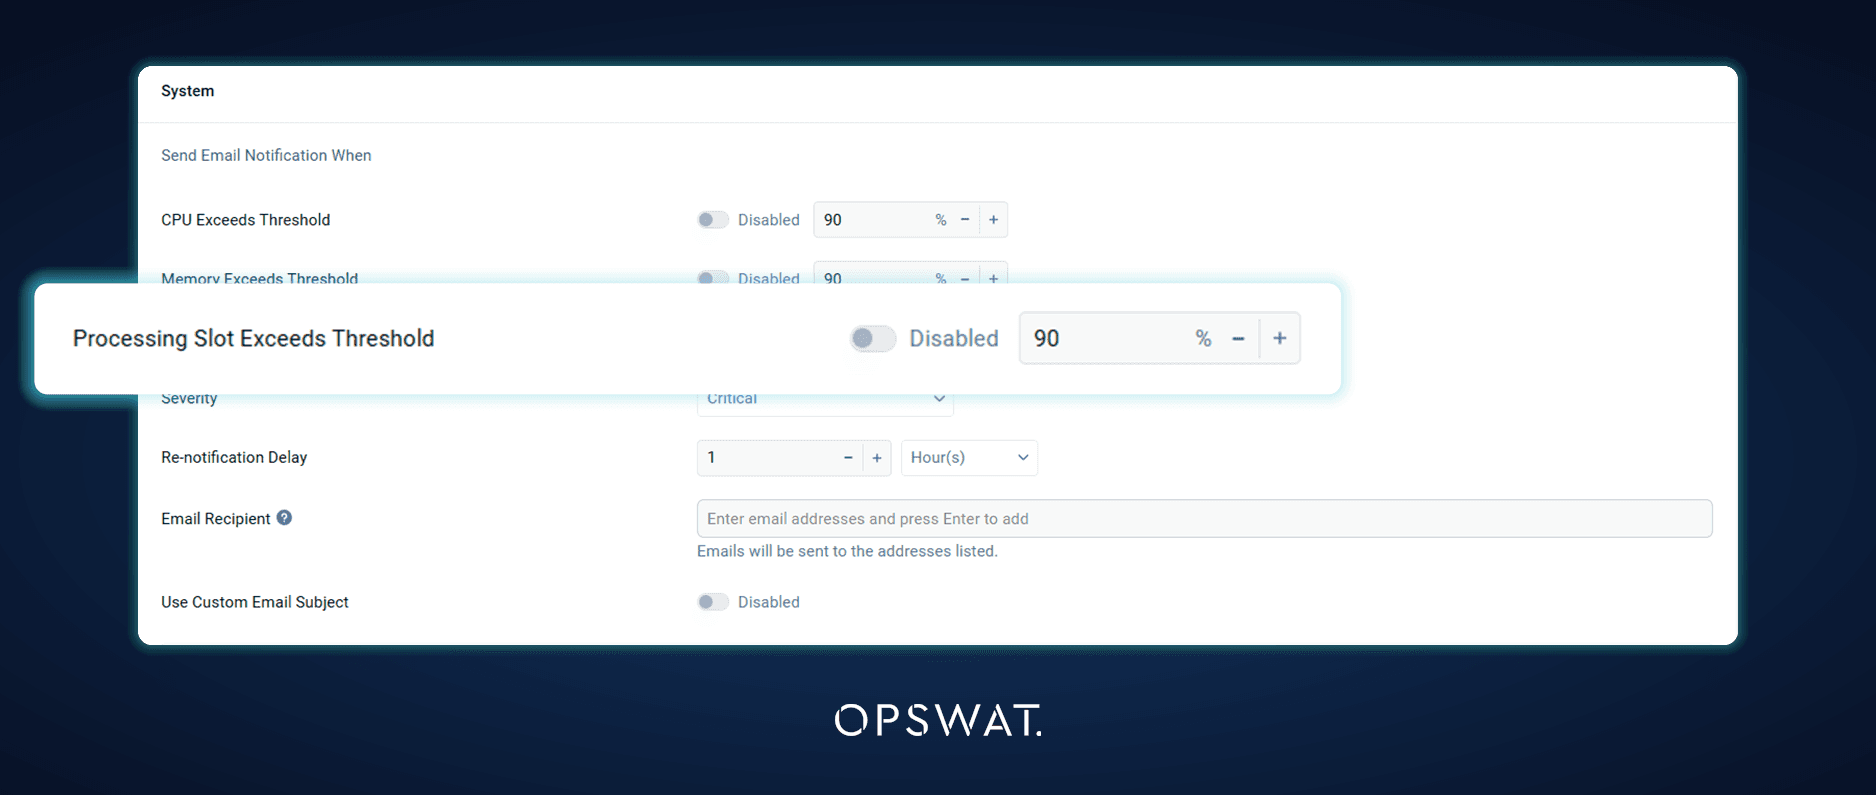
當處理容量接近上限時發送電子郵件通知
管理員可以設定警示,當掃描佇列或處理槽的使用率超過預設閾值時觸發。警示可透過電子郵件發送,並會顯示在儀表板上,讓團隊在佇列不斷增長導致檔案傳輸延遲之前,便能及時得知部署資源即將達到容量上限。
更聰明的消毒與Sandbox 決策
Deep CDR™ 技術的改進
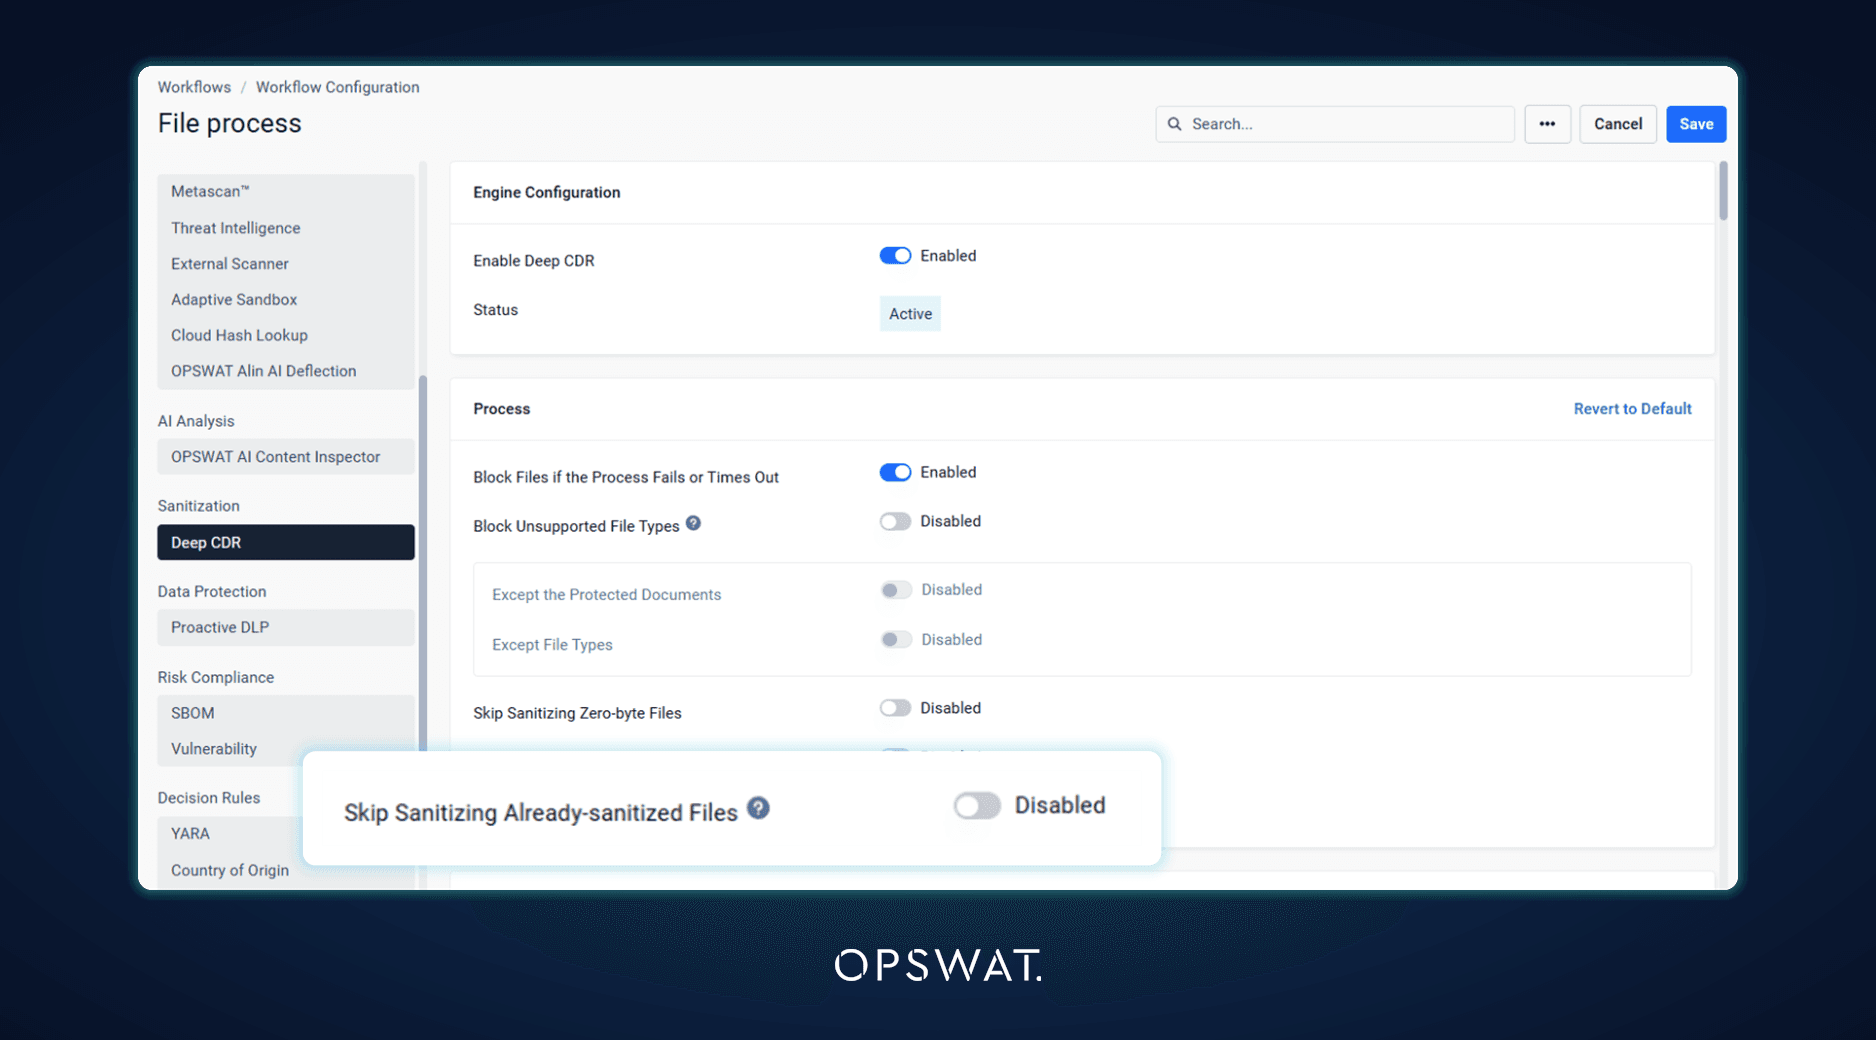
Deep CDR™ 技術會從頭重建每個檔案,因此對已經過清理的檔案進行再次清理,將會產生另一份副本。一項預設為關閉的新選項,可防止 Deep CDR™ 技術在MetaDefender Core 已產生清理結果後,再次對該檔案進行清理。這有助於 MetaDefender Kiosk 以及其他USB 重複掃描流程,避免產生堆積如山的已清除副本。
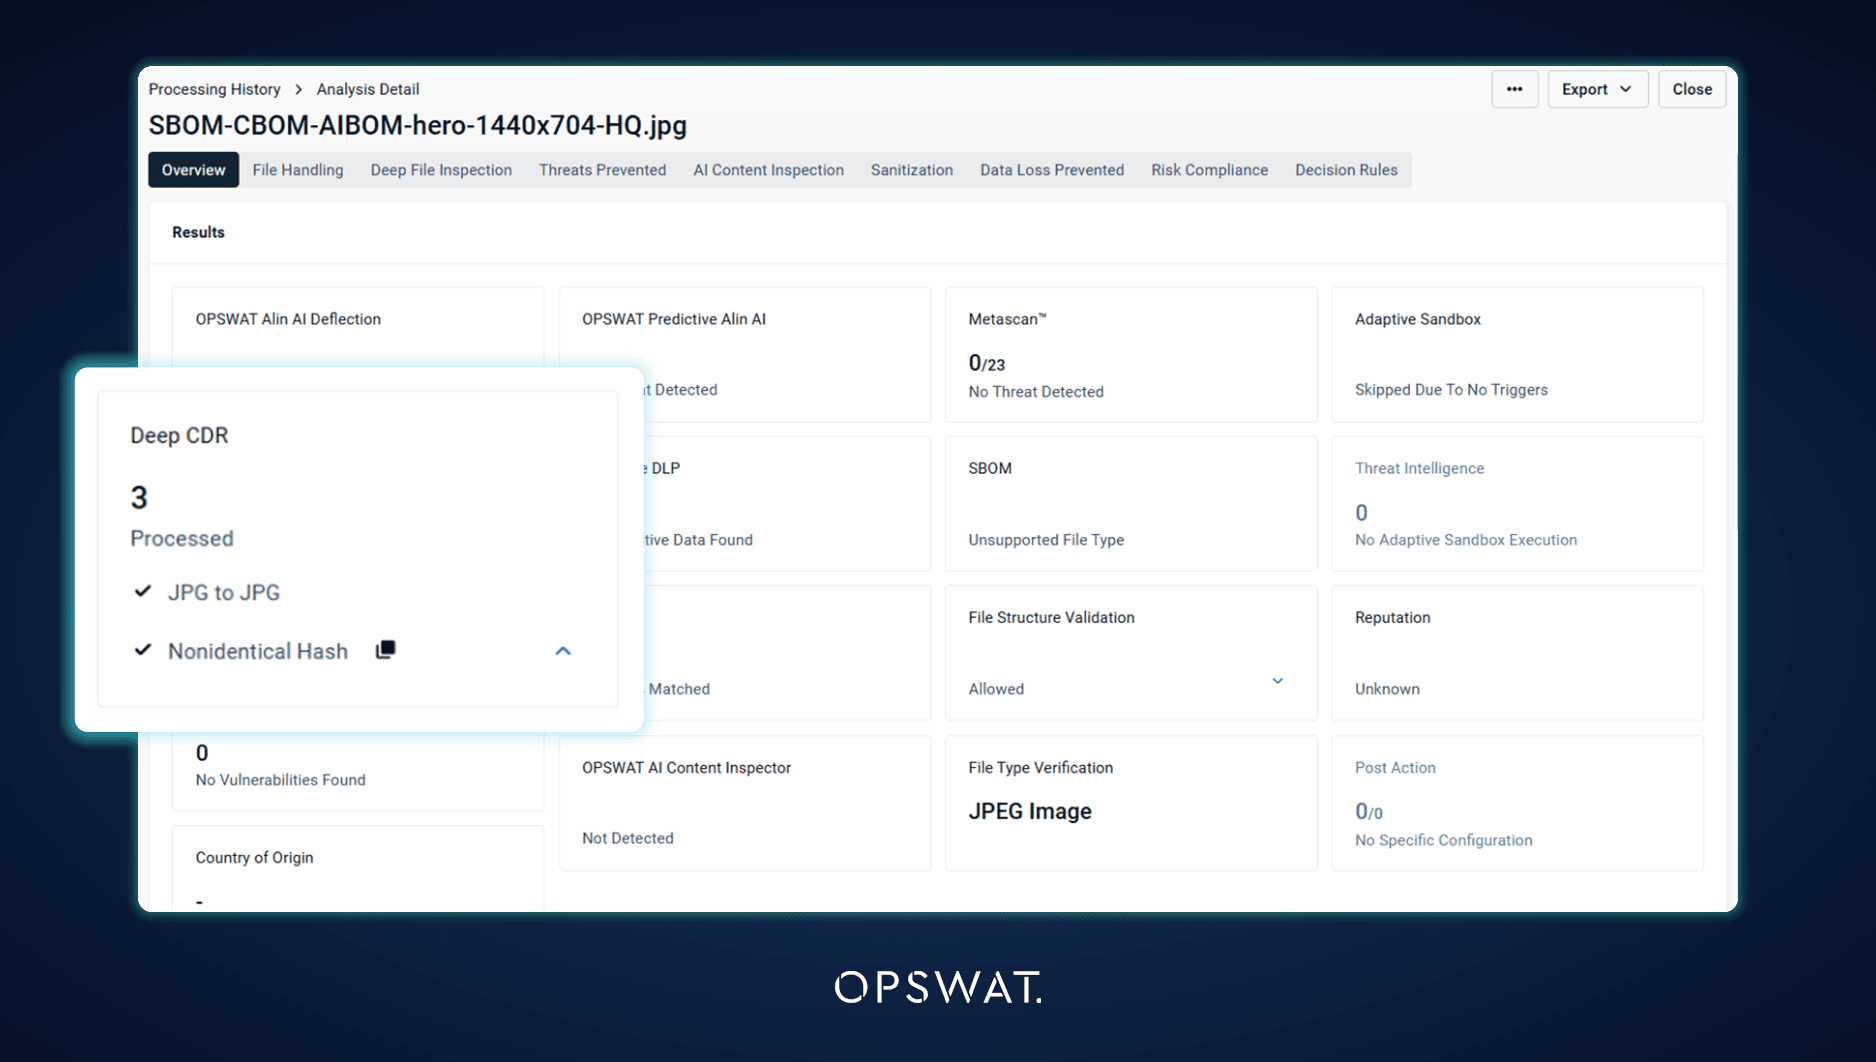
Deep CDR™ 技術的處理結果也更一目了然。處理結果頁面上的 Deep CDR™ 技術標籤現已將「已處理物件總數」列為首要資訊,讓分析師無需開啟詳細內容,即可了解檔案中有多少部分已遭清除。
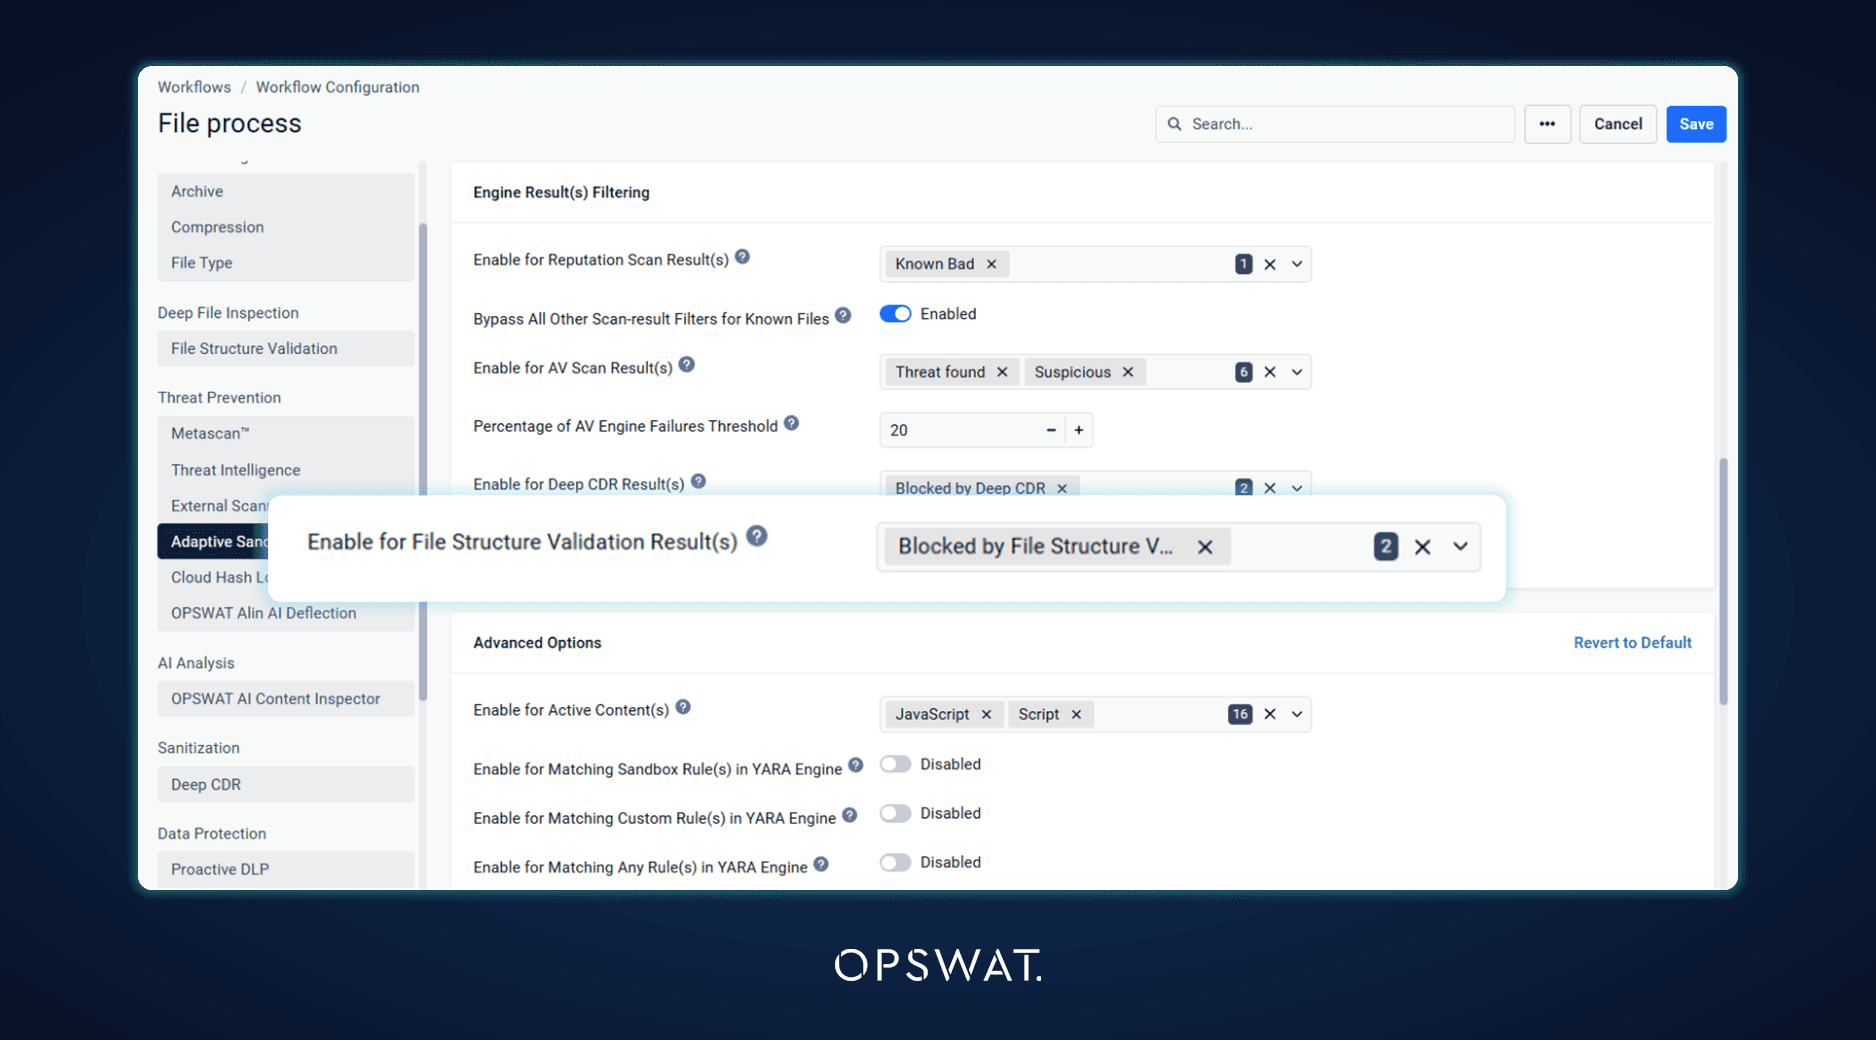
檔案結構驗證結果決定哪些內容將被傳送至Adaptive Sandbox
檔案結構驗證的檢測結果(例如巨集和超連結)現在可以決定是否將檔案傳送至 Adaptive Sandbox,這與 Deep CDR™ 技術的檢測結果所具備的決策能力相同。依賴「檔案結構驗證」進行此類決策的組織,將維持與Sandbox 相同的篩選行為。對於在處理過程中即會回傳結果的引擎版本,由「檔案結構驗證」擷取的檔案,也將在引擎回傳後立即進行掃描。
更簡便的引擎維護與日誌隱私保護
引擎支援期結束警告
當引擎即將達到或已超過支援期限時,管理員現在會在控制台看到一則通知。若某個引擎套件需要較新版本的MetaDefender Core ,無論是透過下載、手動上傳或取用資料夾傳入,該套件將不再被安裝,而當前的套件則會繼續運作。在「引擎」頁面上,更新狀態會顯示此拒絕訊息,並建議進行升級而非重試;此外,已安裝但需要更新版本的引擎,其磁磚上會顯示警告訊息。
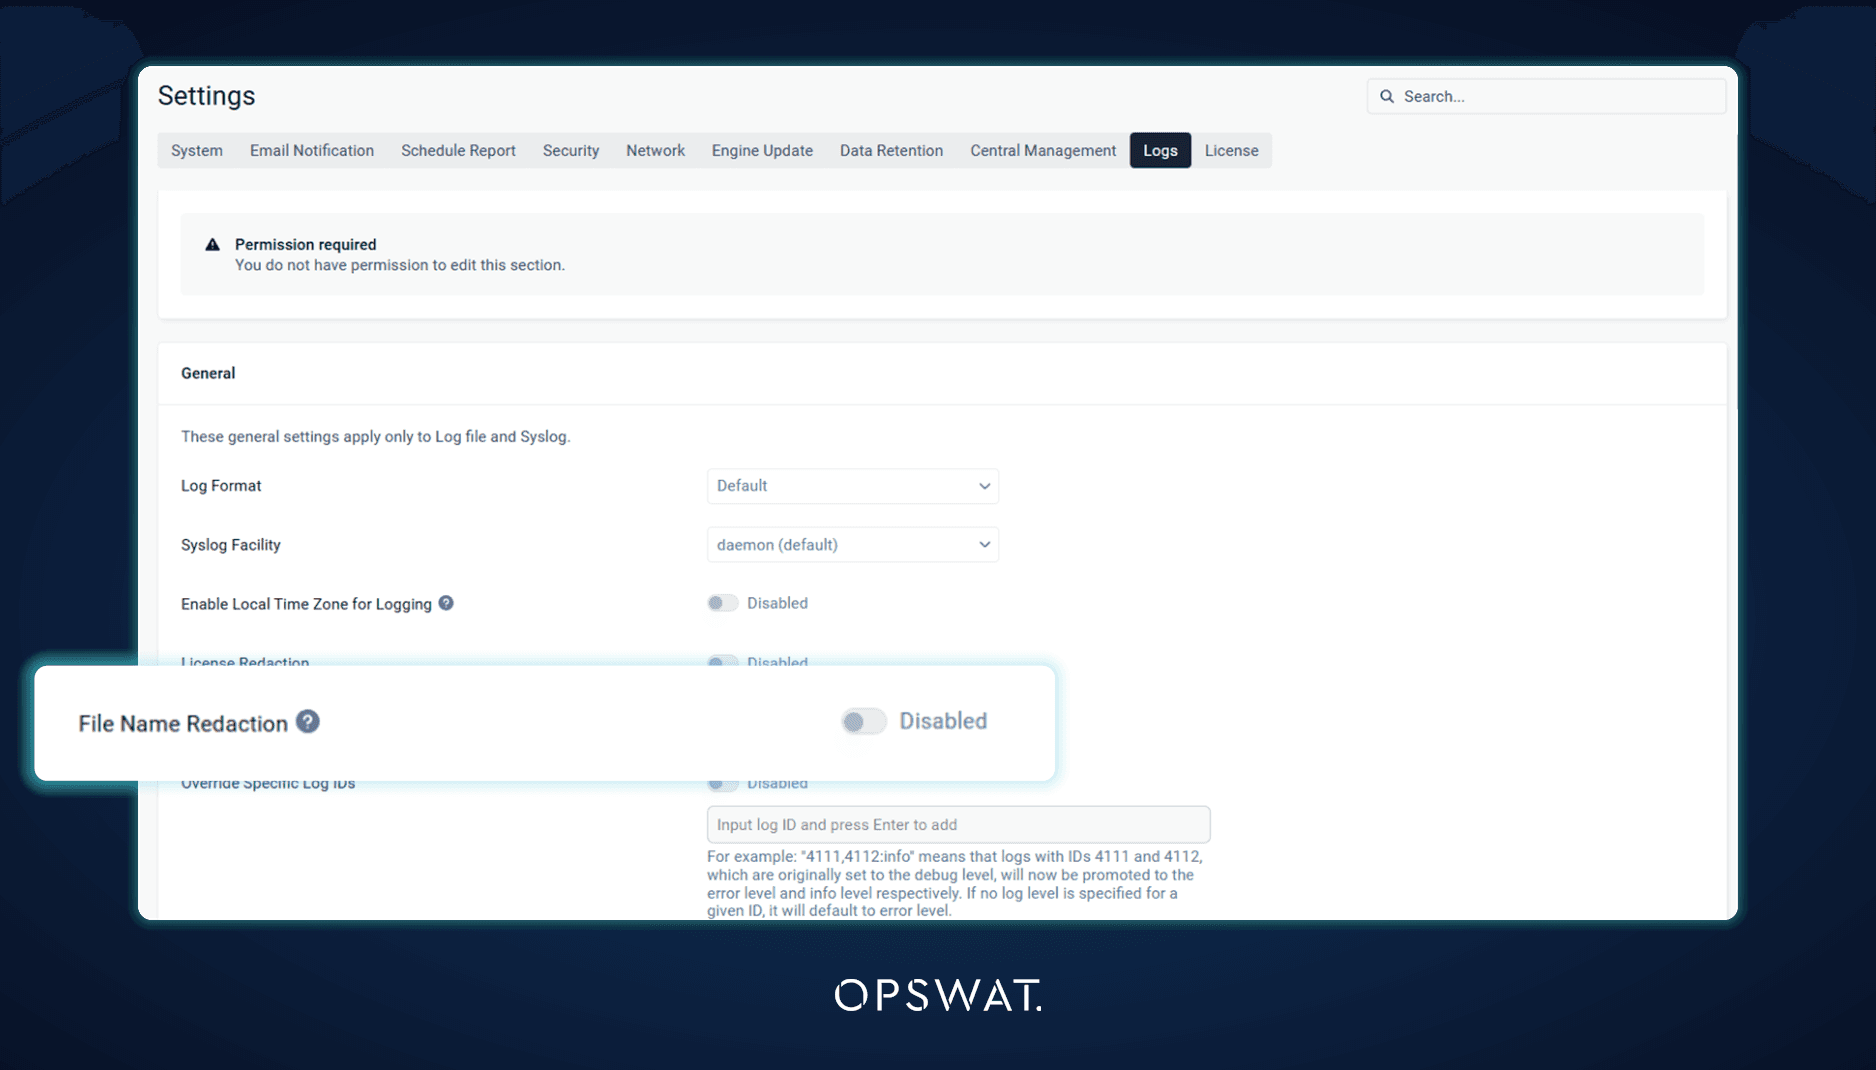
日誌中的檔案名稱遮蔽
檔案名稱可能會洩露敏感資訊,例如專案、病患或客戶等。新的「檔案名稱遮蔽」設定會將MetaDefender Core 日誌中的檔案名稱替換為該檔案的資料 ID,因此日誌檔案和 syslog 輸出將不再洩露這些資訊,同時每個條目仍可追溯至其掃描紀錄。
大規模集中式管理
Per-Server 憑證與Sandbox 設定
My OPSWAT Central Management 群組原則現可將選定的設定交由各MetaDefender Core 伺服器自行管理,而其餘所有設定則仍會從該原則同步。 政策中新增的「排除」分頁涵蓋 HTTPS 憑證,因此每台伺服器皆可保留其專屬的主機憑證,而非共用整組的單一憑證;同時也涵蓋Adaptive Sandbox 連線,使同一組內的伺服器皆可各自使用其專屬的Sandbox 伺服器位址與API 金鑰。若關閉某項排除設定,系統將於下次同步時重新套用政策值,無需重新註冊伺服器。
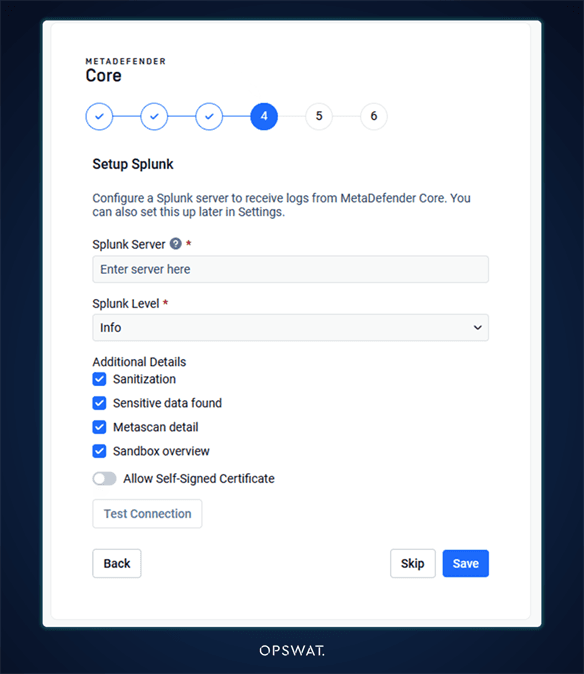
Splunk 設定來自Central Management
現在可透過My 、OPSWAT 及Central Management 為其所管理的伺服器配置 Splunk 整合,因此 SIEM 轉發設定只需針對整個伺服器群組設定一次。在設定精靈中,Splunk 步驟現已安排在「Central Management 」註冊之前,且一旦伺服器完成註冊,該步驟即會被跳過,因為此時Central Management 將接管該設定。
本版本的其他內容
版本 5.24.0 還包含其他幾項增強功能。現在可以從單一檔案中新增憑證及其私密金鑰;在 SBOM 篩選器中,含有存在安全漏洞套件的檔案會優先列出;此外,使用報告設定也已納入配置匯出功能中。 在安全性方面,已針對內部安全審查中發現的問題進行修正(MetaDefender );Core 不再使用 7-Zip;Protobuf 和 gRPC 已分別升級至 v33.5 和 v1.84.0。對於由My OPSWAT Central Management 所管理的伺服器,現在即使在高流量掃描期間,也能透過低速或長距離連線可靠地傳送報告;政策憑證欄位會列出指派給該政策的憑證;而「依雜湊值跳過」清單則會顯示集中設定的到期時間。
需採取的行動
「檔案類型」、「壓縮檔解壓縮」、「壓縮檔壓縮」、「原產國」及「Deep CDR™ 技術」模組的 8.0 版需要 Microsoft Visual C++ 再發行套件 14.44 版或更新版本。請確保在這些模組更新至 8.0 版之前,已於 Windows 主機上安裝此套件。
OPSWAT 此外,自 2027 年 4 月起,MetaDefender (Core )及其相關引擎也將停止對 Ubuntu 22.04 的支援。目前運行 Ubuntu 22.04 的團隊應規劃遷移至受支援的作業系統。
最新發行
正在從較早版本升級嗎?以下簡要提醒您MetaDefender Core v5.23.0 帶來的更新內容:
- 超越 SBOM:CBOM 與 AIBOM 偵測:盤點加密資產及其抗量子能力,並識別具備相應授權的人工智慧模型。
- 無需等待即可生成大型 SBOM 與漏洞報告:報告會在背景中自動生成,並配備報告托盤及可自訂的匯出超時設定。
- 更強大的工作流程控制:當發現被封鎖的檔案時,立即停止處理該歸檔檔;僅接受受密碼保護的檔案;並可針對每種檔案類型分別設定「Proactive DLP 」。
- 從Central Management 檢索及管理隔離檔案:無需開啟傳入埠即可下載及管理隔離檔案。
- 與Central Management 同步的密碼儲存:密碼儲存設定在整個實例群組中均一致地套用。
如欲了解完整歷史紀錄,請參閱發行說明。
後續步驟
準備好開始使用MetaDefender Core 5.24.0 嗎?請參考以下實用資源:
有任何問題嗎?請透過opswat與我們聯繫
